- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Ви можете налаштувати інтеграцію єдиного входу (SSO) між центром керування та розгортанням, яке використовує Active Directory Federation Services (ADFS 2.x та новіші версії) як постачальника ідентифікацій (IdP).
Єдиний вхід і центр управління
Єдиний вхід (SSO) — це сеанс або процес автентифікації користувача, який дозволяє користувачеві надавати облікові дані для доступу до однієї або декількох програм. Процес автентифікує користувачів для всіх програм, на які їм надаються права. Це виключає подальші підказки, коли користувачі перемикають програми під час певного сеансу.
Протокол федерації мови розмітки твердження безпеки (SAML 2.0) використовується для забезпечення автентифікації SSO між хмарою Webex та вашим постачальником ідентифікаційних даних (IdP).
Профілі
Додаток Webex підтримує лише профіль SSO веб-браузера. У профілі SSO веб-браузера Webex App підтримує такі прив'язки:
-
SP ініціював POST -> POST прив'язка
-
SP ініціював ПЕРЕАДРЕСАЦІЮ -> POST прив'язка
Формат іменіID
Протокол SAML 2.0 підтримує кілька форматів NameID для спілкування про конкретного користувача. Додаток Webex підтримує наступні формати NameID.
-
Urn:oasis:імена:tc:saml:2.0:іменид-формат: перехідний -
Urn:oasis:ім'я:TC:SAML:1.1:Ідентифікаційний форма:Невизначений -
Urn:oasis:ім'я:TC:SAML:1.1: формат ідентифікатора імена:Адреса електронної пошти
У метаданих, які ви завантажуєте з вашого IdP, перший запис налаштовано для використання у Webex.
Одиночний вихід
Додаток Webex підтримує єдиний профіль виходу. У програмі Webex користувач може вийти з програми, яка використовує протокол єдиного виходу SAML для завершення сеансу та підтвердження виходу за допомогою вашого IdP. Переконайтеся, що ваш IdP налаштований для SingleLogout.
Інтеграція центру управління з ADFS
Посібники з конфігурації показують конкретний приклад інтеграції SSO, але не надають вичерпної конфігурації для всіх можливостей. Наприклад, задокументовані кроки інтеграції для формату імів:oasis:nam es:tc:saml:2.0:nameID-format:Transient. Інші формати, такі як urn:oasis:names:tc:saml:1.1:nameID-format:undefined або urn:oasis:names:tc:saml:1.1:nameID-format:emailAddress працюватимуть для інтеграції SSO, але не входять до сфери нашої документації.
Налаштуйте цю інтеграцію для користувачів у вашій організації Webex (включаючи Webex App та інші Webex Meetings служби, які адмініструються в Control Hub). Якщо ваш сайт Webex інтегрований у Центр керування, сайт Webex успадковує управління користувачами. Якщо ви не можете отримати доступ Webex Meetings таким чином і ним не керується в Control Hub, вам потрібно зробити окрему інтеграцію, щоб увімкнути SSO дляWebex Meetings.
Залежно від того, що налаштовано в механізмах автентифікації в ADFS, за замовчуванням можна ввімкнути інтегровану автентифікацію Windows (IWA). Якщо увімкнено, програми, запущені через Windows (наприклад, Webex App і Cisco Directory Connector), аутентифікуються як користувач, який ввійшов, незалежно від того, яку адресу електронної пошти вводять під час початкового запиту електронної пошти.
Завантажте метадані Webex у свою локальну систему
Завантажте метадані Webex, перш ніж налаштувати постачальника ідентифікаційних даних. Цей файл містить налаштування постачальника послуг Webex для вашої організації, і ваш постачальник ідентифікаційних даних використовує ці налаштування для розпізнавання Webex та надсилання відповідей на вхід SAML назад у потрібне місце. Використовуйте цей файл метаданих, коли ви налаштовуєте програму SAML у своєму постачальнику ідентифікаційних даних.
| 1 |
Увійдіть до центру керування. |
| 2 |
Перейдіть до меню . |
| 3 |
Перейдіть на вкладку Постачальник іденти фікації та натисніть Активувати SSO. |
| 4 |
Виберіть IdP. |
| 5 |
Виберіть тип сертифіката для вашої організації:
|
| 6 |
Завантажте файл метаданих. <org-ID>Назва файлу метаданих Webex - idb-meta- -SP.xml. |
Встановіть метадані Webex в ADFS
Перш ніж почати
Контрольний центр підтримує ADFS 2.x або новішої версії.
Windows 2008 R2 включає лише ADFS 1.0. Необхідно встановити мінімум ADFS 2.x від корпорації Майкрософт.
Для служб SSO та Webex постачальники ідентифікаційних даних (ВПО) повинні відповідати наступній специфікації SAML 2.0:
-
Встановіть атрибут формату nameID на значення URN:oasis:names:tc:saml:2.0:nameID-формат: перехідний
-
Налаштуйте претензію на IdP, щоб включати ім'я атрибута uid зі значенням, яке відповідає атрибуту, вибраному в Cisco Directory Connector, або атрибуту користувача, який відповідає атрибуту, вибраному в службі ідентифікації Webex. (Наприклад, цим атрибутом можуть бути адреси електронної пошти або User-Principal-Name.) Для отримання вказівок див. інформацію про власні атрибути на сторінці https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Увійдіть на сервер ADFS з правами адміністратора. |
| 2 |
Відкрийте консоль керування ADFS та перейдіть до розділу Довірчі . |
| 3 |
У вікні Май стра додання довіри покладаючої сторони виберіть «Пу ск». |
| 4 |
У по лі Вибрати джерело даних виберіть Імпортувати дані про залежну сторону з файлу, перейдіть до файлу метаданих Центру керування, який ви завантажили, і виберіть Далі. |
| 5 |
У по лі Вказати відоб ражуване ім'я створіть відображуване ім'я для цієї довіреної сторони, наприклад Webex, і виберіть Далі. |
| 6 |
У полі Ви брати правила авторизації видачі виберіть Дозволити всім користувачам доступ до цієї залежної сторони та виберіть Далі. |
| 7 |
У пунк ті Готовий до додавання дові ри виберіть Далі та завер шіть додавання довіри, що покладається до ADFS. |
Створіть правила претензій для автентифікації Webex
| 1 |
На головній панелі ADFS виберіть створений зв'язок довіри, а потім виберіть Реда гувати правила претензій. На вкладці Правила трансформації видачі виберіть Додати правило. |
| 2 |
На кроці Вибрати тип правила виберіть Надіс лати атрибути LDAP як претен зії, а потім виберіть Далі. 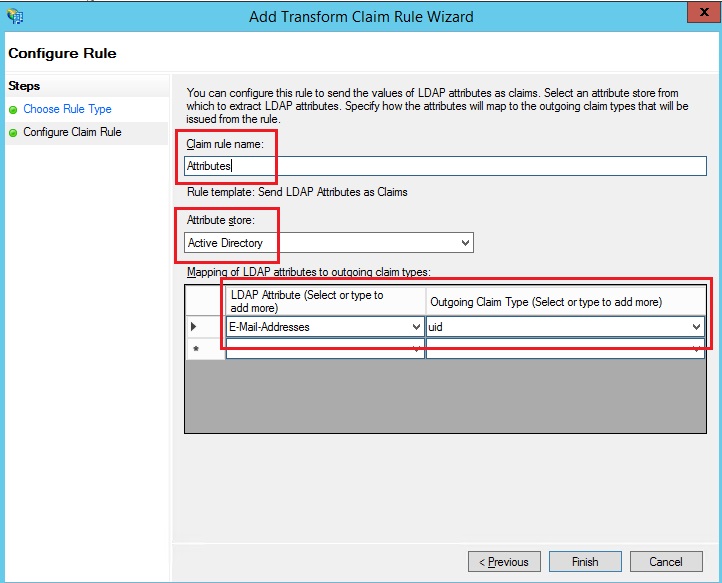 |
| 3 |
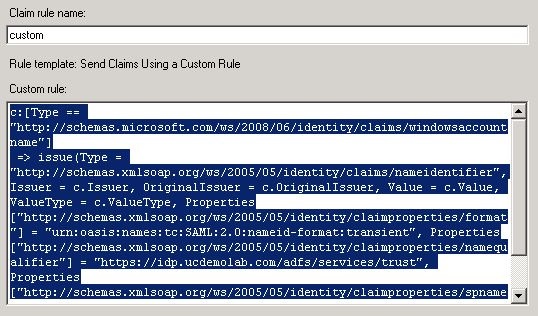
Знову виберіть Додати правило, виберіть На діслати претензії за допомогою спеціального правила, а потім виберіть Далі. Це правило надає ADFS атрибут «кваліфікатор spname», який Webex не надає іншим чином.
|
| 4 |
Виберіть Довіра покладаючої сторони в головному вікні, а потім виберіть Вла стивості на правій панелі. |
| 5 |
Коли з'явиться вікно Властивості, перейдіть на вкладку Додат ково SHA-256, а потім виберіть OK, щоб зберегти внесені зміни. |
| 6 |
Перейдіть до наступної URL-адреси на внутрішньому сервері ADFS, щоб завантажити файл: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Можливо, вам доведеться клацнути правою кнопкою миші на сторінці та переглянути джерело сторінки, щоб отримати належним чином відформатований файл XML. |
| 7 |
Збережіть файл на локальній машині. |
Що робити далі
Ви готові імпортувати метадані ADFS назад у Webex з порталу управління.
Імпортуйте метадані IdP та увімкніть єдиний вхід після тестування
Після експорту метаданих Webex, налаштування вашого IdP та завантаження метаданих IdP до локальної системи ви готові імпортувати їх у свою організацію Webex з центру керування.
Перш ніж почати
Не перевіряйте інтеграцію SSO з інтерфейсу постачальника ідентифікацій (IdP). Ми підтримуємо лише потоки, ініційовані постачальником послуг (ініційовані SP), тому для цієї інтеграції потрібно використовувати тест SSO Control Hub.
| 1 |
Виберіть один:
|
| 2 |
На сторінці Імпорт метаданих IdP перетягніть файл метаданих IdP на сторінку або скористайтеся параметром браузера файлів, щоб знайти та завантажити файл метаданих . Натисніть кнопку Далі.
Ви повинні використовувати параме тр Більш безпе чний, якщо можете. Це можливо лише в тому випадку, якщо ваш Ідентифікатор використовував загальнодоступну CA для підписання метаданих. У всіх інших випадках необхідно використовувати параметр Менш захи щений. Це стосується випадків, коли метадані не підписані, самопідписані або підпис ані приватною CA. Okta не підписує метадані, тому для інтеграції Okta SSO потрібно вибрати «Менш безпе чний». |
| 3 |
Виберіть Тестувати налаштування SSO, і коли відкриється нова вкладка браузера, перевірте автентифікацію за допомогою IdP, ввійшовши в систему. Якщо ви отримуєте помилку автентифікації, може виникнути проблема з обліковими даними. Перевірте ім'я користувача та пароль і повторіть спробу. Помилка програми Webex зазвичай означає проблему з налаштуванням SSO. У цьому випадку виконайте кро ки ще раз, особливо кроки, коли ви копіюєте та вставля єте метадані Центру керування в налаштування IdP. Щоб побачити вхід SSO безпосередньо, ви також можете натиснути Копі ювати URL-адресу в буфер обміну на цьому екрані та в ставити її у вікно приватного браузера. Звідти ви можете пройти через в хід за допомогою SSO. Цей крок зупиняє помилкові позитивні результати через то кен доступу, який може бути в існуючому сеансі після входу в систему. |
| 4 |
Поверніться на вкладку браузера Control Hub.
Налаштування SSO не набирає чинності у вашій організації, якщо ви не виберете першу перемикач і не активуєте SSO. |
Що робити далі
Скористайтеся процедурами у розділі Синхронізувати користувачів Okta з Центром керування, якщо ви хочете здійснити підготовку користувачів з Okta у хмарі Webex.
Скористайтеся процедурами в розділі Синхронізація користувачів Microsoft Entra ID до центру керування, якщо ви хочете здійснити надання користувачем з ідентифікатора Entra ID у хмарі Webex.
Ви можете виконати процедуру в розділі При душення автоматизованих електронних лист ів, щоб вимкнути електронні листи, які надсилаються новим користувачам програми Webex у вашій організації. Документ також містить найкращі методи надсил ання повідомлень користувачам у вашій організації.
Оновлення довіри Webex, що покладаються на адресу ADFS
Перш ніж почати
Вам потрібно експортувати файл метаданих SAML з Центру керування, перш ніж ви зможете оновити довіру Webex Bebex-залежної сторони в ADFS.
| 1 |
Увійдіть на сервер ADFS з правами адміністратора. |
| 2 |
Завантажте файл метаданих SAML з Webex у тимчасову локальну папку на сервері ADFS, наприклад.
|
| 3 |
Відкрийте PowerShell. |
| 4 |
Запустіть Зверніть увагу |
| 5 |
<org-ID>Запустіть оновлен Обов'язково замініть ім'я файлу та ім'я цілі на правильні значення з вашого середовища. Див. https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Якщо ви завантажили 5-річний сертифікат Webex SP і увімкнено відкликання сертифікатів підписання або шифрування, вам потрібно виконати дві команди: |
| 6 |
Увійдіть до центру керування, а потім перевірте інтеграцію SSO:
|
 .
Усунення несправностей ADFS
Помилки ADFS в журналах Windows
У журналах Windows ви можете побачити код помилки журналу подій ADFS 364. Деталі події ідентифікують недійсний сертифікат. У цих випадках хосту ADFS не дозволяється через брандмауер на порту 80 підтверджувати сертифікат.
Під час спроби побудови ланцюжка сертифікатів для довіри покладаючої сторони сталася помилка
Під час оновлення сертифіката SSO під час входу в систему може виникнути така помилка: Не
дійсний код статусу у відповідь.
Якщо ви бачите цю помилку, перевірте журнали перегляду подій на сервері
ADFS і знайдіть наступну помилку: сталася помилка під час спроби
створення ланцюжка сертифікатів для сертифіката довіри третьої сторони
«https://idbroker.webex.com/», ідентифікованого відбитком пальця '754B9208F1F75C5CC122740F3675C5D129471D
80'<org-ID>. Можливими причинами є те, що
сертифікат був відкликаний, ланцюжок сертифікатів не може бути перевірений, як зазначено налаштуваннями відкликання сертифіката шифрування довіреної сторони, або термін дії сертифіката не
перебуває.
<orgID>Якщо виникає ця помилка, необхідно виконати команди
Set-AdfsRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
Ідентифікатор федерації
Ідентифікатор федерації розрізняє регістр. Якщо це ваша адреса електронної пошти організації, введіть її точно так, як надсилає її ADFS, інакше Webex не зможе знайти відповідного користувача.
Неможливо написати спеціальне правило претензії для нормалізації атрибута LDAP до його надсилання.
Імпортуйте метадані з сервера ADFS , який ви налаштували у вашому середовищі.
Ви можете перевірити URL-адресу, якщо потрібно, перейшовши до .
Синхронізація часу
Переконайтеся, що системний годинник сервера ADFS синхронізований з надійним джерелом часу Інтернету, яке використовує протокол мережевого часу (NTP). Скористайтеся наступною командою PowerShell, щоб перекосити годинник лише для відносин довіри Webex, що покладаються на сторону.
Set-adfsRelyingPartyTrust -ідентифікатор таргетидентифікатора "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeSkew 3
Шістнадцяткове значення є унікальним для вашого середовища. Будь ласка, замініть значення зі значення SP EntityDescriptor ID у файлі метаданих Webex. Наприклад:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


