- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Puede configurar una integración de inicio de sesión único (SSO) entre Control Hub y una implementación que utilice Active Directory Federation Services (ADFS 2.x y posterior) como proveedor de identidad (IdP).
Inicio de sesión único y centro de control
El inicio de sesión único (SSO) es un proceso de autenticación de sesión o usuario que permite a un usuario proporcionar credenciales para acceder a una o más aplicaciones. El proceso autentica a los usuarios para todas las aplicaciones a las que se les otorgan derechos. Elimina más indicaciones cuando los usuarios cambian de aplicación durante una sesión en particular.
El protocolo de federación del lenguaje de marcado de aserción de seguridad (SAML 2.0) se utiliza para proporcionar autenticación SSO entre la nube de Webex y su proveedor de identidad (IdP).
Perfiles
La aplicación Webex solo admite el perfil SSO del navegador web. En el perfil SSO del navegador web, Webex App admite los siguientes binomios:
-
SP inició el enlace POST -> POST
-
SP inició el enlace REDIRECT -> POST
Formato NameID
El protocolo SAML 2.0 admite varios formatos de NameID para comunicarse sobre un usuario específico. La aplicación Webex admite los siguientes formatos de NameID.
-
urn:OASIS: Nombres: TC:SAML:2.0:NombreID-Formato: Transient -
urn:OASIS:Nombres:TC:SAML:1.1:NameId-Format:No especificado -
urn:OASIS: Nombres:TC:SAML:1.1: NombreID Formato: Dirección de correo electrónico
En los metadatos que carga desde su IdP, la primera entrada está configurada para su uso en Webex.
Sale de sesión único
La aplicación Webex admite el perfil de cierre de sesión único. En la aplicación Webex, un usuario puede cerrar sesión en la aplicación, que utiliza el protocolo de cierre de sesión único SAML para finalizar la sesión y confirmar ese cierre de sesión con su IdP. Asegúrese de que su IdP esté configurado para SingleLogout.
Integre Control Hub con ADFS
Las guías de configuración muestran un ejemplo específico para la integración de SSO, pero no proporcionan una configuración exhaustiva para todas las posibilidades. Por ejemplo, se documentan los pasos de integración para nameid-format URN:OASIS:NAMES:TC:SAML:2.0:NameId-Format:Transient. Otros formatos como URN:OASIS:NAMES:TC:SAML:1.1:NameId-Format:unspecified o URN:OASIS:NAMES:TC:SAML:1.1:NameId-Format:emailAddress funcionarán para la integración de SSO pero están fuera del alcance de nuestra documentación.
Configure esta integración para los usuarios de su organización Webex (incluida Webex App y otros servicios administrados en Control Hub). Webex Meetings Si su sitio de Webex está integrado en Control Hub, el sitio de Webex hereda la administración de usuarios. Si no puede acceder Webex Meetings de esta manera y no se administra en Control Hub, debe realizar una integración separada para Webex Meetings habilitar el SSO.
Dependiendo de lo que esté configurado en los mecanismos de autenticación en ADFS, la autenticación integrada de Windows (IWA) se puede habilitar de forma predeterminada. Si está habilitada, las aplicaciones que se inician a través de Windows (como Webex App y Cisco Directory Connector) se autentican como el usuario que inició sesión, independientemente de la dirección de correo electrónico que se ingrese durante el mensaje de correo electrónico inicial.
Descargue los metadatos de Webex a su sistema local
Descargue los metadatos de Webex antes de configurar su proveedor de identidad. Este archivo contiene la configuración del proveedor de servicios de Webex para su organización, y su proveedor de identidad utiliza esa configuración para reconocer Webex y enviar las respuestas de inicio de sesión SAML al lugar correcto. Utilice este archivo de metadatos cuando configure la aplicación SAML en su proveedor de identidad.
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a . |
| 3 |
Vaya a la ficha Proveedor de identidad y haga clic en Activar SSO. |
| 4 |
Seleccione un IdP. |
| 5 |
Elija el tipo de certificado para su organización:
|
| 6 |
Descargue el archivo de metadatos. <org-ID>El nombre de archivo de metadatos de Webex es idb-meta- -SP.xml. |
Instalar metadatos de Webex en ADFS
Antes de comenzar
Control Hub soporta ADFS 2.x o posterior.
Windows 2008 R2 solo incluye ADFS 1.0. Debe instalar un mínimo de ADFS 2.x de Microsoft.
Para los servicios de SSO y Webex, los proveedores de identidad (IDP) deben cumplir con la siguiente especificación SAML 2.0:
-
Establezca el atributo NameID Format en URN:OASIS:NAMES:TC:SAML:2.0:NameId-Format: transitorio
-
Configure una reclamación en el IdP para incluir el nombre del atributo uid con un valor asignado al atributo elegido en Cisco Directory Connector o al atributo de usuario que coincida con el que se elige en el servicio de identidad de Webex. (Este atributo podría ser direcciones de correo electrónico o Nombre de usuario principal, por ejemplo). Consulte la información de atributos personalizados en https://www.cisco.com/go/hybrid-services-directory para obtener orientación.
| 1 |
Inicie sesión en el servidor ADFS con permisos de administrador. |
| 2 |
Abra la consola de administración de ADFS y vaya a . |
| 3 |
En la ventana Asistente para agregar confianza a las partes que dependen, seleccione Inicio. |
| 4 |
Para Seleccionar origen de datos, seleccione Importar datos sobre la parte que confía desde un archivo, vaya al archivo Metadatos de Control Hub que descargó y seleccione Siguiente. |
| 5 |
En Especificar nombre para mostrar, cree un nombre para mostrar para esta confianza de parte que confía, como Webex, y seleccione Siguiente. |
| 6 |
En Elegir reglas de autorización de emisión, seleccione Permitir que todos los usuarios accedan a esta parte de confianza y seleccione Siguiente. |
| 7 |
Para Listo para agregar confianza, seleccione Siguiente y termine de agregar la confianza de confianza a ADFS. |
Crear reglas de reclamación para la autenticación de Webex
| 1 |
En el panel principal de ADFS, seleccione la relación de confianza que creó y, a continuación, seleccione Editar reglas de reclamación. En la ficha Reglas de transformación de emisión, seleccione Agregar regla. |
| 2 |
En el paso Elegir tipo de regla, seleccione Enviar atributos LDAP como reclamaciones y, a continuación, seleccione Siguiente. 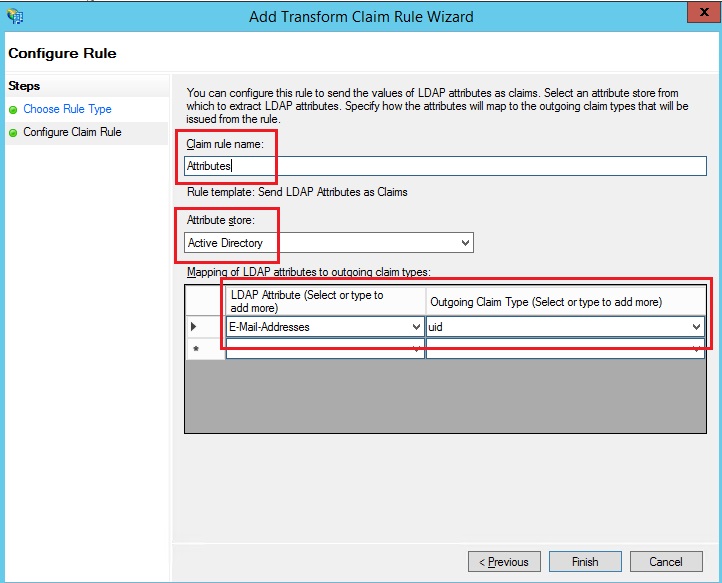 |
| 3 |
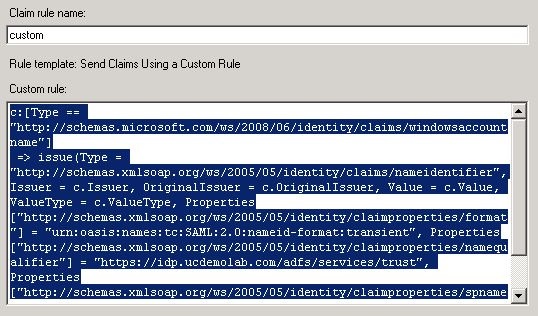
Seleccione Agregar regla de nuevo, seleccione Enviar reclamaciones mediante una regla personalizada y, a continuación, seleccione Siguiente. Esta regla proporciona a ADFS el atributo “calificador spname” que Webex no proporciona de otra manera.
|
| 4 |
Seleccione Confiar en la parte de confianza en la ventana principal y, a continuación, seleccione Propiedades en el panel derecho. |
| 5 |
Cuando aparezca la ventana Propiedades, navegue hasta la ficha Avanzadas, SHA-256 y, a continuación, seleccione Aceptar para guardar los cambios. |
| 6 |
Busque la siguiente dirección URL en el servidor ADFS interno para descargar el archivo: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Es posible que necesite hacer clic derecho en la página y ver la fuente de la página para obtener el archivo XML con el formato correcto. |
| 7 |
Guarde el archivo en su máquina local. |
Qué hacer a continuación
Está listo para importar los metadatos ADFS de nuevo a Webex desde el portal de administración.
Importe los metadatos del IdP y habilite el inicio de sesión único después de una prueba
Después de exportar los metadatos de Webex, configurar su IdP y descargar los metadatos del IdP a su sistema local, estará listo para importarlos a su organización Webex desde Control Hub.
Antes de comenzar
No pruebe la integración de SSO desde la interfaz del proveedor de identidad (IdP). Solo admitimos flujos iniciados por el proveedor de servicios (iniciados por SP), por lo que debe usar la prueba de SSO de Control Hub para esta integración.
| 1 |
Elija uno:
|
| 2 |
En la página Importar metadatos de IdP, arrastre y suelte el archivo de metadatos del IdP en la página o utilice la opción del explorador de archivos para localizar y cargar el archivo de metadatos . Haga clic en Siguiente.
Debería usar la opción Más seguro, si puede. Esto solo es posible si su IdP usó una CA pública para firmar sus metadatos. En todos los demás casos, debe usar la opción Menos seguro. Esto incluye si los metadatos no están firmados, autofirmados o firmados por una CA privada. Okta no firma los metadatos, por lo que debe elegir Menos seguro para una integración de Okta SSO. |
| 3 |
Seleccione Probar configuración de SSO y, cuando se abra una nueva pestaña del navegador, autentique con el IdP iniciando sesión. Si recibe un error de autenticación, puede haber un problema con las credenciales. Compruebe el nombre de usuario y la contraseña e inténtelo de nuevo. Un error de Webex App generalmente significa un problema con la configuración del SSO. En este caso, vuelva a seguir los pasos, especialmente los pasos en los que copia y pega los metadatos de Control Hub en la configuración del IdP. Para ver directamente la experiencia de inicio de sesión de SSO, también puede hacer clic en Copiar URL al portapapeles desde esta pantalla y pegarlo en una ventana privada del navegador. A partir de ahí, puede iniciar sesión con SSO. Este paso detiene los falsos positivos debido a un token de acceso que podría estar en una sesión existente al iniciar sesión . |
| 4 |
Vuelva a la pestaña del navegador Control Hub.
La configuración de SSO no tiene efecto en su organización a menos que elija el primer botón de radio y active el SSO. |
Qué hacer a continuación
Utilice los procedimientos de Sincronizar usuarios de Okta en Control Hub si desea realizar el aprovisionamiento de usuarios de Okta a la nube de Webex.
Utilice los procedimientos de Sincronizar usuarios de Microsoft Entra ID en Control Hub si desea realizar el aprovisionamiento de usuarios desde Entra ID a la nube de Webex.
Puede seguir el procedimiento de Suprimir correos electrónicos automatizados para deshabilitar los correos electrónicos que se envían a nuevos usuarios de Webex App en su organización. El documento también contiene las mejores prácticas para enviar comunicaciones a los usuarios de su organización.
Actualizar Webex confiando la confianza de las partes en ADFS
Antes de comenzar
Necesita exportar el archivo de metadatos SAML desde Control Hub antes de poder actualizar Webex Reliding Party Trust en ADFS.
| 1 |
Inicie sesión en el servidor ADFS con permisos de administrador. |
| 2 |
Cargue el archivo de metadatos SAML de Webex a una carpeta local temporal en el servidor ADFS, por ejemplo.
|
| 3 |
Abra Powershell. |
| 4 |
Ejecute Observe el parámetro |
| 5 |
<org-ID>Ejecute Asegúrese de reemplazar el nombre del archivo y el nombre de destino con los valores correctos de su entorno. Consulte https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Si ha descargado el certificado de 5 años de Webex SP y tiene activada la revocación del certificado de firma o cifrado, debe ejecutar estos dos comandos: |
| 6 |
Inicie sesión en Control Hub, luego pruebe la integración de SSO:
|
 .
Solución de problemas de ADFS
Errores de ADFS en los registros de Windows
En los registros de Windows, puede ver un código de error 364 en el registro de eventos ADFS. Los detalles del evento identifican un certificado no válido. En estos casos, el host ADFS no está permitido a través del firewall en el puerto 80 para validar el certificado.
Se produjo un error durante un intento de construir la cadena de certificados para la confianza de la parte que confía
Al actualizar el certificado de SSO, es posible que se le presente este error al iniciar sesión: Código de estado
no válido en respuesta.
Si ve ese error, compruebe los registros del Visor de eventos en el servidor
ADFS y busque el siguiente error: Se produjo un error al intentar
crear la cadena de certificados para el certificado de confianza
'https://idbroker.webex.com/' de la parte que confía identificado por huella digital '
754B9208F1F75C5CC122740F3675C5D129471D80'<org-ID>. Las posibles causas son que el
certificado se revocó, la cadena de certificados no se pudo verificar según lo especificado por la configuración de revocación del certificado de cifrado del fideicomiso de la parte que
confía, o que el certificado no esté
dentro de su período de validez.
<orgID>Si se produce este error, debe ejecutar los comandos
Set-ADFSRelyingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRovationCheck None
ID de la Federación
La identificación de la Federación distingue entre mayúsculas y minúsculas. Si esta es la dirección de correo electrónico de su organización, ingrésela exactamente como ADFS la envía, o Webex no puede encontrar el usuario coincidente.
No se puede escribir una regla de reclamación personalizada para normalizar el atributo LDAP antes de que se envíe.
Importe sus metadatos desde el servidor ADFS que configuró en su entorno.
Si es necesario, puede verificar la URL navegando a Management.
Sincronización horaria
Asegúrese de que el reloj del sistema de su servidor ADFS esté sincronizado con una fuente de tiempo de Internet confiable que utilice el Protocolo de tiempo de red (NTP). Utilice el siguiente comando de PowerShell para sesgar el reloj solo para la relación Webex Rely Party Trust.
SET-ADFS RelyingParty Trust - Identificador de destino "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" - No antes de Skew 3
El valor hexadecimal es único para su entorno. Reemplace el valor del valor del ID de EntityDescriptor SP en el archivo de metadatos de Webex. Por ejemplo:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


