- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.

 في هذه المقالة
 هل لديك ملاحظات؟
يمكنك إضافة Webex إلى شبكة تكامل Okta ثم مزامنة المستخدمين من الدليل إلى مؤسستك المُدارة في Control Hub. لا توجد بنية أساسية أو موصلات داخلية مطلوبة. يحافظ هذا التكامل على مزامنة قائمة المستخدمين الخاصة بك كلما تم إنشاء مستخدم أو تحديثه أو إزالته من التطبيق في Okta.
نظام إدارة الهوية عبر النطاقات (SCIM)
يستخدم التكامل بين المستخدمين في الدليل ومركز التحكم واجهة برمجة تطبيقات نظام إدارة الهوية عبر النطاقات (SCIM 2.0). SCIM 2.0 هو معيار مفتوح لأتمتة تبادل معلومات هوية المستخدم بين مجالات الهوية أو أنظمة تكنولوجيا المعلومات. تم تصميم SCIM 2.0 لتسهيل إدارة هويات المستخدمين في التطبيقات والخدمات القائمة على السحابة. يستخدم SCIM 2.0 واجهة برمجة تطبيقات موحدة من خلال REST.
إذا كانت مؤسستك تستخدم Directory Connector بالفعل لمزامنة المستخدمين، فلا يمكنك مزامنة المستخدمين من Okta.
يدعم تكامل Okta سمات المستخدم التالية:
-
اسم المستخدم -
نشيط -
الاسم. الاسم المعطى -
الاسم. اسم العائلة -
الاسم. الاسم الأوسط -
الاسم. بادئة شرفية -
الاسم. لاحقة شرفية -
اسم العرض -
الاسم المستعار -
رسائل البريد الإلكتروني [اكتب eq «العمل"] -
عنوان URL للملف الشخصي -
عنوان -
اللغة المفضلة -
محلي -
منطقة زمنية -
معرف خارجي -
أرقام الهواتف [اكتب eq «work"] -
أرقام الهواتف [اكتب eq «mobile"] -
العناوين [اكتب eq «العمل"] -
رقم الموظف -
مركز التكلفة -
منظمة -
قسم -
قسم
يجب
 تنسيق سمات اللغة المفضلة والإعدادات المحلية كسلسلة مفصولة بعلامات سفلية تتكون من رمز
 لغة ISO 639-1 ورمز بلد ISO 3166-1 alpha-2.
على سبيل المثال،
en_us أو fr_fr.
يدعم تكامل Okta أيضًا سمات المجموعة التالية:
-
اسم العرض -
أعضاء
الميزات المدعومة
يدعم هذا التكامل ميزات مزامنة المستخدم والمجموعة التالية في Okta:
-
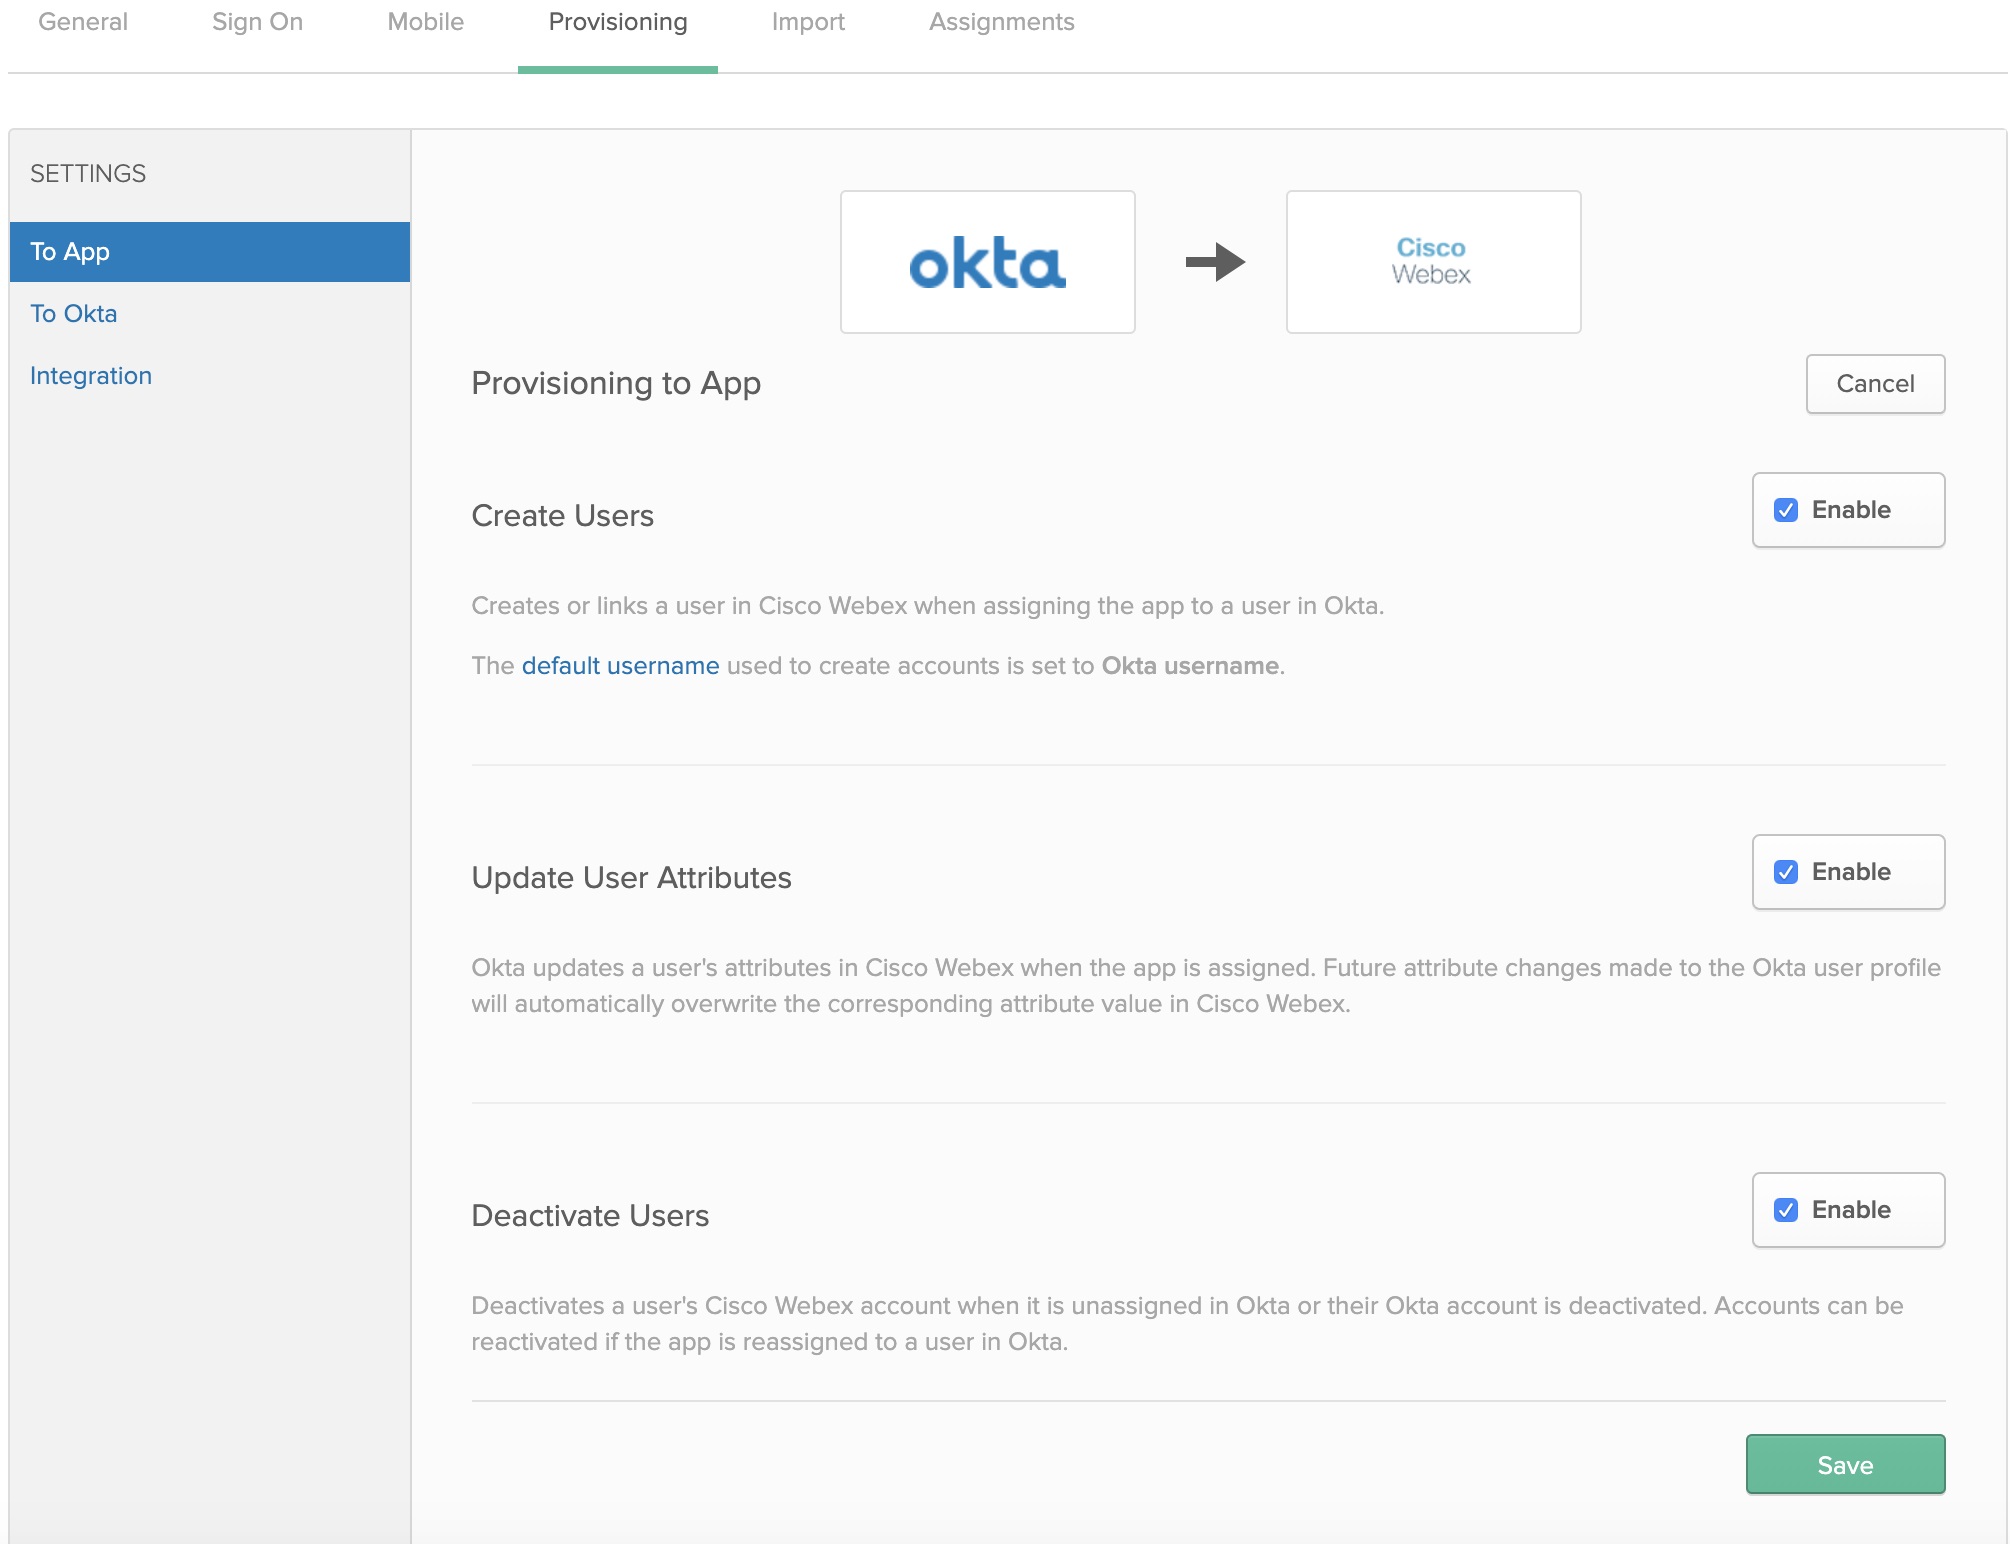
إنشاء مستخدمين —إنشاء مستخدم أو ربطه في تطبيق Webex عند تعيين التطبيق لمستخدم في Okta.
-
تحديث سمات المستخدم —تقوم Okta بتحديث سمات المستخدم في تطبيق Webex عندما يتم تعيين التطبيق. تؤدي تغييرات السمات المستقبلية التي تم إجراؤها على ملف تعريف مستخدم Okta تلقائيًا إلى استبدال قيمة السمة المقابلة في سحابة Webex.
-
إلغاء تنشيط المستخدمين - إلغاء تنشيط حساب Webex App الخاص بالمستخدم عندما لا يتم تعيينه في Okta أو يتم إلغاء تنشيط حساب Okta الخاص به. يمكن إعادة تنشيط الحسابات إذا قمت بإعادة تعيين التطبيق لمستخدم في Okta.
-
إنشاء مجموعات —إنشاء مجموعة أو ربطها عند تعيين مجموعة في Okta.
- تحديث سمات المجموعة —Okta يقوم بتحديث سمات المجموعة عندما يتم تعيين المجموعة. تؤدي تغييرات السمات المستقبلية التي تم إجراؤها على ملف تعريف مجموعة Okta تلقائيًا إلى استبدال قيمة السمة المقابلة في Control Hub.
- حذف المجموعات —حذف حساب مجموعة في Control Hub عندما تكون غير مخصصة في Okta أو يتم حذف حساب مجموعة Okta.
إضافة ويبكس إلى أوكتا
قبل تكوين Control Hub لتوفير المستخدم التلقائي باستخدام Okta، تحتاج إلى إضافة Webex من معرض تطبيقات Okta إلى قائمة التطبيقات المُدارة. يجب عليك أيضًا اختيار طريقة مصادقة. حاليًا، لا تدعم خدمات Webex في Control Hub سوى SSO الموحد مع Okta.
قبل أن تبدأ
-
تتطلب Okta أن يكون لديك مستأجر Okta صالح وترخيص حالي مع منصتها. يجب أن يكون لديك أيضًا اشتراك مدفوع حالي ومؤسسة Webex.
-
في مؤسسة Webex الخاصة بك، يجب تكوين قوالب تخصيص الترخيص التلقائي، وإلا فلن يقوم المستخدمون الذين تمت مزامنتهم حديثًا في Control بتعيين تراخيص لخدمات Webex.
-
قم بإعداد تكامل Okta SSO قبل تكوين توفير المستخدم.
| 1 |
قم بتسجيل الدخول إلى Okta Tenant ( |
| 2 |
ابحث عن Cisco WebexIdentity SCIM 2.0 وأضف التطبيق إلى المستأجر الخاص بك. إذا قمت بالفعل بدمج Okta SSO في مؤسسة Control Hub الخاصة بك، فيمكنك تخطي الخطوات المذكورة أعلاه وإعادة فتح Cisco Webex الإدخال في قائمة تطبيقات Okta. |
| 3 |
في علامة تبويب مستعرض منفصلة، انتقل إلى عرض العميل في https://admin.webex.com، وانقر فوق اسم مؤسستك، ثم بجوار معلومات الشركة، انسخ معرف المؤسسة الخاص بك. سجل معرف المؤسسة (نسخ ولصق في ملف نصي). ستستخدم المعرف للإجراء التالي. |
قم بتكوين Okta لمزامنة المستخدم والمجموعة
قبل أن تبدأ
تأكد من الاحتفاظ بمعرف المؤسسة الخاص بك من الإجراء السابق.
تأكد من حصولك على دور المسؤول الكامل للعميل عند إنشاء الرموز المميزة لحاملها لعملائك.
| 1 |
في Okta Tenant، انتقل إلى وتحقق من تمكين تكامل API. |
| 2 |
أدخل قيمة المعرف في حقل معرف المؤسسة. |
| 3 |
انسخ أحد عناوين URL التالية في حقل عنوان URL الأساسي:
|
| 4 |
قم بواحد مما يلي فقط للحصول على قيمة الرمز المميز لحامل الرمز السري:
|
| 5 |
ارجع إلى Okta، وقم بلصق الرمز المميز لحامله في حقل رمز API وانقر فوق اختبار بيانات اعتماد API. تظهر رسالة تفيد بأنه تم التحقق من Webex بنجاح. |
| 6 |
انقر فوق حفظ. |
| 7 |
انتقل إلى . |
| 8 |
حدد إنشاء مستخدمين وتحديث سمات المستخدم وإلغاء تنشيط المستخدمين وانقر فوق حفظ.
|
| 9 |
انقر فوق واختر واحدًا مما يلي:
|
| 10 |
إذا قمت بتكوين تكامل SSO، انقر فوق تعيين بجوار كل مستخدم أو مجموعة تريد تعيينها للتطبيق، ثم انقر فوق تم. تتم مزامنة المستخدمين الذين قمت باختيارهم في السحابة ويظهرون في Control Hub ضمن المستخدمين. في أي وقت تقوم فيه بنقل المستخدمين أو إضافتهم أو تغييرهم أو حذفهم في Okta، يقوم Control Hub بالتقاط التغييرات. إذا لم تقم بتمكين قوالب ترخيص التعيين التلقائي، تتم مزامنة المستخدمين مع Control Hub دون أي تعيينات للترخيص. لتقليل العبء الإداري، نوصي بتمكين قالب ترخيص التعيين التلقائي قبل مزامنة مستخدمي Okta في Control Hub. |
| 11 |
انقر فوق مجموعات الضغط، وحدد البحث عن المجموعات حسب الاسم أو البحث عن المجموعات حسب القاعدة، ثم انقر فوق حفظ. تتم مزامنة المجموعات التي تختارها في السحابة وتظهر في Control Hub ضمن المجموعات. تظهر أية تغييرات على المجموعات في Okta في Control Hub. |