- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.

 V tomto článku
 Zpětná vazba?
Webex můžete přidat do integrační sítě Okta a poté synchronizovat uživatele z adresáře do vaší organizace spravované v Řídicím centru. Není vyžadována žádná místní infrastruktura ani konektory. Tato integrace udržuje váš seznam uživatelů synchronizovaný vždy, když je uživatel vytvořen, aktualizován nebo odebrán z aplikace v Okta.
Systém pro správu identit napříč doménami (SCIM)
Integrace mezi uživateli v adresáři a Control Hub využívá rozhraní System for Cross-domain Identity Management (SCIM 2.0) API. SCIM 2.0 je otevřený standard pro automatizaci výměny informací o identitě uživatelů mezi doménami identity nebo IT systémy. SCIM 2.0 je navržen tak, aby usnadnil správu identit uživatelů v cloudových aplikacích a službách. SCIM 2.0 používá standardizované API prostřednictvím REST.
Pokud vaše organizace již k synchronizaci uživatelů používá Directory Connector, nemůžete synchronizovat uživatele z Okta.
Integrace Okta podporuje následující atributy uživatele:
-
Uživatelské jméno -
aktivní -
Název.GivenName -
Název.RodinyName -
název.MiddleName -
Name.honorificPrefix -
Name.HonorificSuffix -
Zobrazené jméno -
Přezdívka -
e-maily [zadejte eq „work"] -
ProfilEURL -
název -
PreferovanýJazyk -
lokální -
časové pásmo -
Externí ID -
Telefonní čísla [typ eq „work"] -
Telefonní čísla [typ eq „mobile"] -
adresy [typ eq „work"] -
Počet zaměstnanců -
Nákladové centrum -
organizace -
divize -
oddělení
Atributy PreferredLangu age a locale musí být
 formátovány jako řetězec oddělený podborem, který se skládá z kódu
 jazyka ISO 639-1 a kódu země ISO 3166-1 alfa-2.
Například
en_US nebo fr_FR.
Integrace Okta podporuje také následující atributy skupiny:
-
Zobrazené jméno -
členové
Podporované funkce
Tato integrace podporuje následující funkce synchronizace uživatelů a skupin v aplikaci Okta:
-
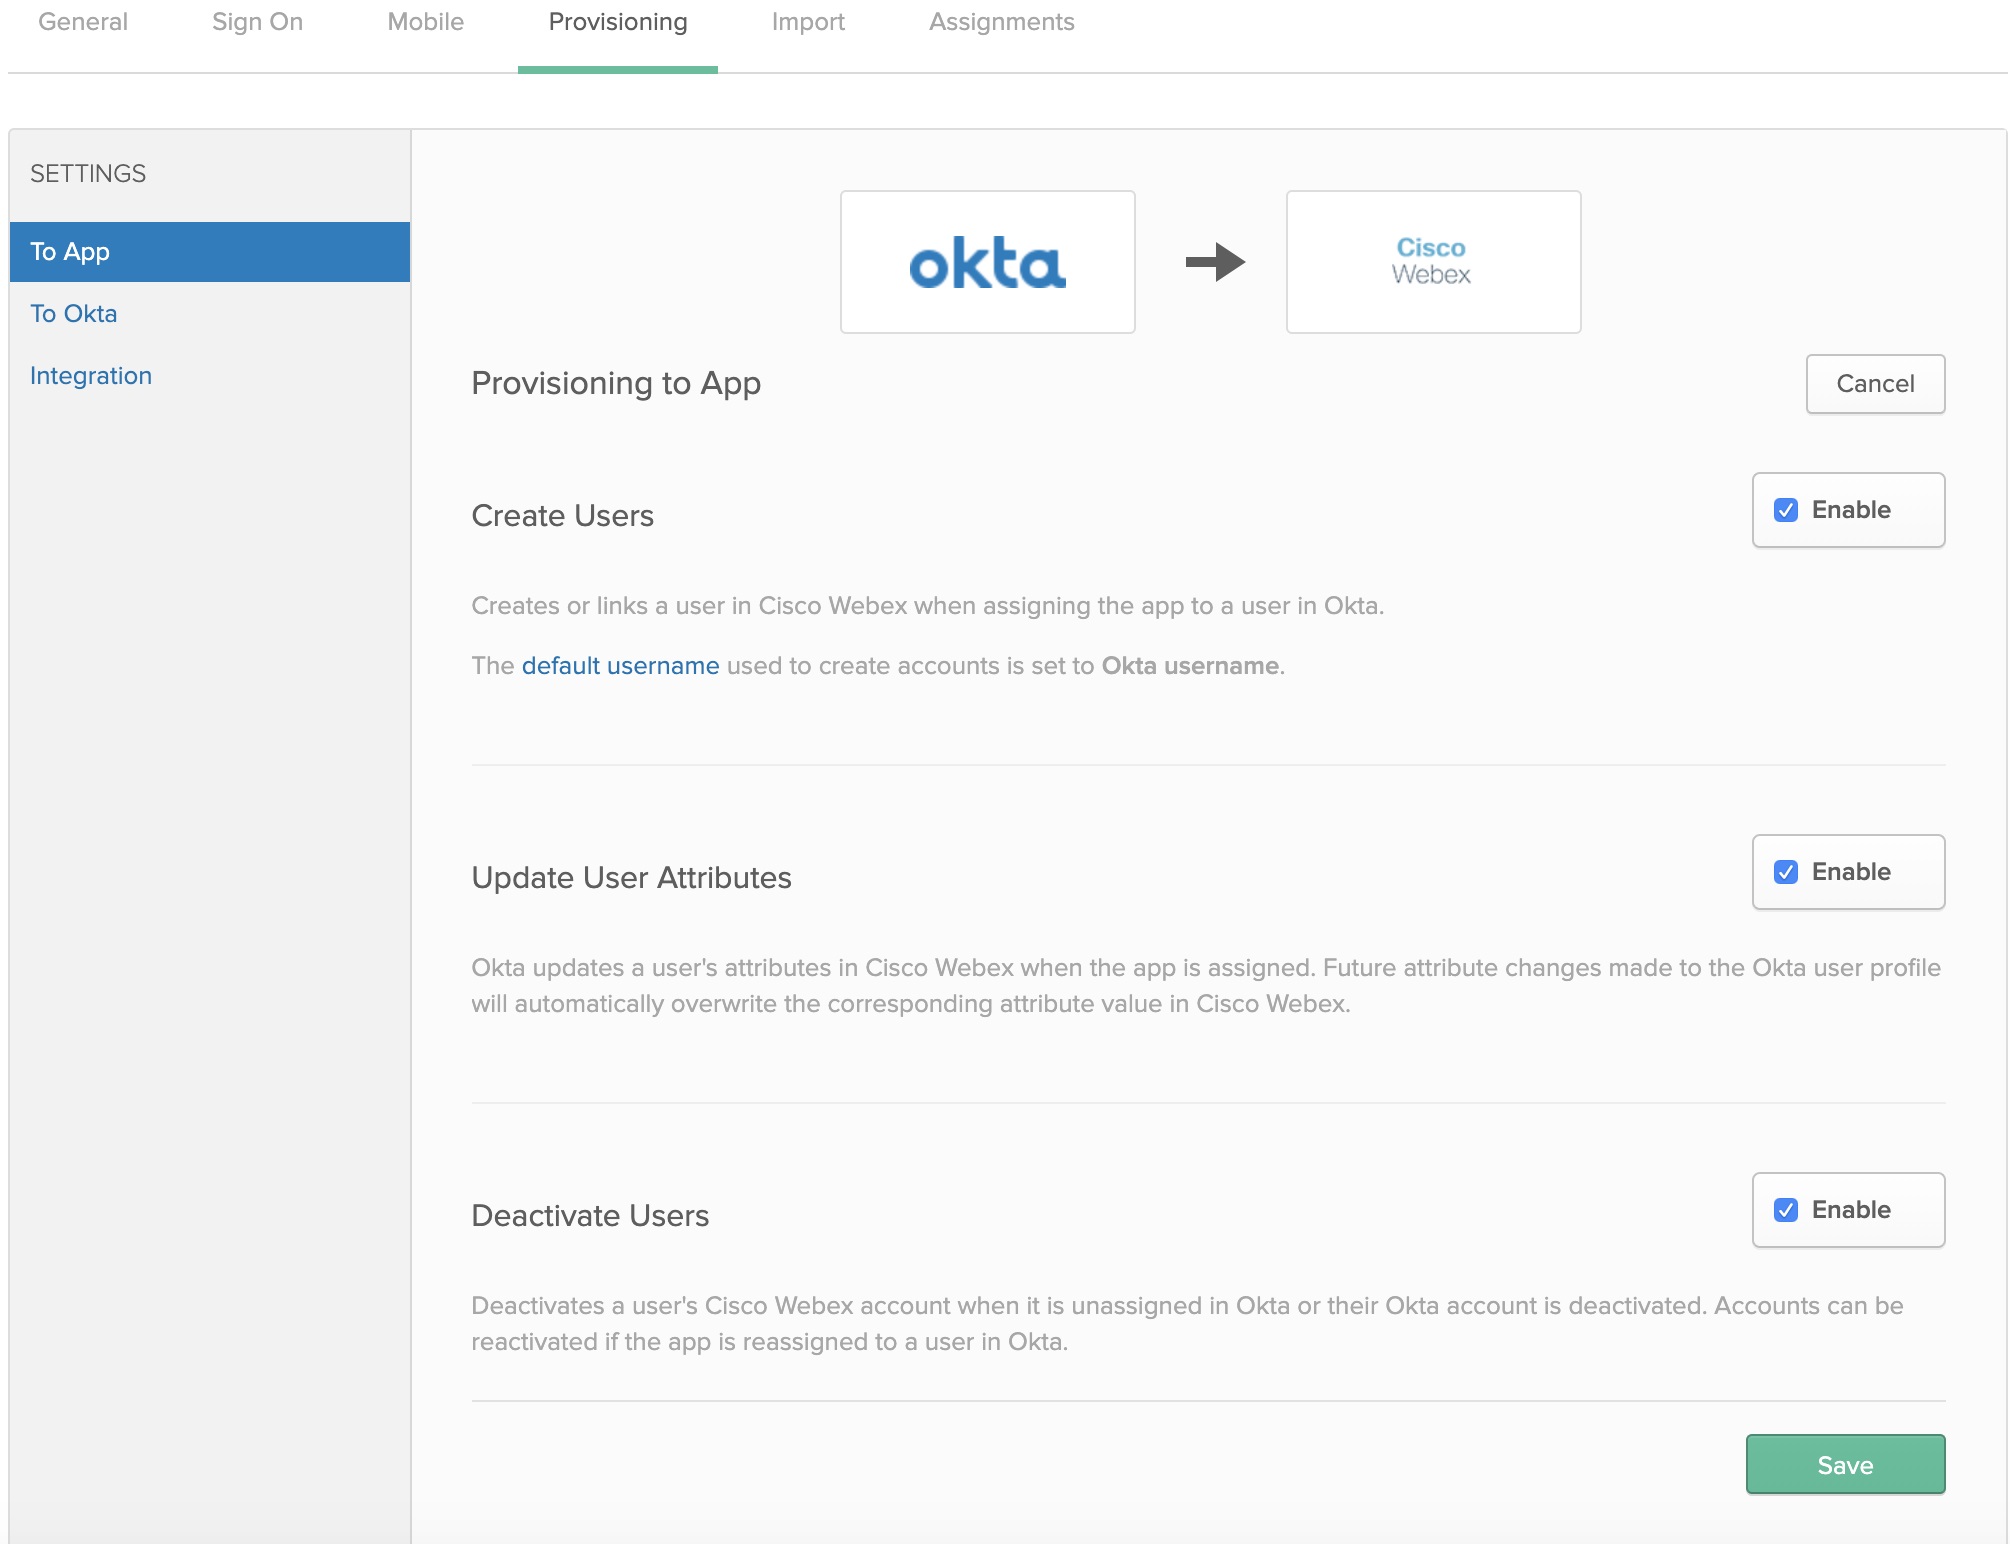
Vytvořit uživatele — Vytvoří nebo propojí uživatele v aplikaci Webex při přiřazování aplikace uživateli v Okta.
-
Aktualizovat atributy uživatele — Okta aktualizuje atributy uživatele v aplikaci Webex, když je aplikace přiřazena. Budoucí změny atributů provedené v uživatelském profilu Okta automaticky přepíší odpovídající hodnotu atributu v cloudu Webex.
-
De@@ aktivovat uživatele — Deaktivuje účet aplikace Webex uživatele, pokud není přiřazen v Okta nebo je deaktivován jeho účet Okta. Účty lze znovu aktivovat, pokud aplikaci znovu přiřadíte uživateli v Okta.
-
Vytvořit skupiny — Vytvoří nebo propojí skupinu při přiřazování skupiny v Okta.
- Aktualizovat atributy skupiny — Okta aktualizuje atributy skupiny, když je skupina přiřazena. Budoucí změny atributů provedené v profilu skupiny Okta automaticky přepíší odpovídající hodnotu atributu v Řídicím centru.
- Odstranit skupiny — Odstranit účet skupiny v Řídicím centru, pokud není přiřazen v Okta nebo pokud je účet skupiny Okta smazán.
Přidat Webex do Okta
Před konfigurací Řídicího centra pro automatické zřizování uživatelů pomocí Okta je třeba přidat Webex z galerie aplikací Okta do seznamu spravovaných aplikací. Musíte také zvolit metodu ověřování. V současné době služby Webex v Control Hub podporují pouze Federated SSO s Okta.
Než začnete
-
Okta vyžaduje, abyste měli platného nájemce Okta a aktuální licenci s jejich platformou. Musíte mít také aktuální placené předplatné a organizaci Webex.
-
Ve vaší organizaci Webex musíte nakonfigurovat šablony automatického přiřazování lic encí, jinak nově synchronizovaní uživatelé v ovládacím prvku nebudou přiřazeni licence pro služby Webex.
-
Před konfigur@@ ací zřizování uživatelů nastavte integraci Okta SSO.
| 1 |
Přihlaste se k Tenantovi Okta ( |
| 2 |
Vyhledejte Cisco WebexIdentity SCIM 2.0 a přidejte aplikaci ke svému nájemci. Pokud jste již integrovali Okta SSO do vaší organizace Control Hub, můžete přeskočit výše uvedené kroky a jednoduše znovu otevřít Cisco Webex položku v seznamu aplikací Okta. |
| 3 |
Na samostatné kartě prohlížeče přejděte do zobrazení zákazníka na adrese https://admin.webex.com, klikněte na název organizace a poté vedle položky Informace o společnosti zkopírujte ID organizace. Zaznamenejte ID organizace (zkopírujte a vložte do textového souboru). ID použijete pro další postup. |
Konfigurace Okta pro synchronizaci uživatelů a skupin
Než začnete
Ujistěte se, že jste si zachovali ID organizace z předchozího postupu.
Při vytváření tokenů na nosiče pro své zákazníky se ujistěte, že máte roli úplného správce zákazníka.
| 1 |
V Okta Tenant přejděte na Zřiz API. |
| 2 |
Zadejte hodnotu ID do pole ID organizace. |
| 3 |
Zkopírujte jednu z následujících adres URL do pole Základní adresa URL:
|
| 4 |
Chcete-li získat hodnotu tokenu na nositele pro tajný token, proveďte pouze jednu z následujících akcí:
|
| 5 |
Vraťte se do Okta, vložte token nositele do pole Token API a klikněte na Test API Credentials. Zobrazí se zpráva, že Webex byl úspěšně ověřen. |
| 6 |
Klikněte na tlačítko Uložit. |
| 7 |
Přejděte do . |
| 8 |
Vyberte možnost Vytvořit uživatele, Aktualizovat atributy uživatele, Deaktivovat uživatele a klepněte na tlačítko Uložit.
|
| 9 |
Klepněte a vyberte jednu z následujících možností:
|
| 10 |
Pokud jste nakonfigurovali integraci SSO, klikněte na tlačítko Při řadit vedle každého uživatele nebo skupiny, které chcete přiřadit k aplikaci, a potom klikněte na tlačítko Hoto vo. Uživatelé, které jste vybrali, se synchronizují do cloudu a zobrazí se v ovládacím centru pod položkou Uživatelé. Kdykoli přesunete, přidáte, změníte nebo odstraníte uživatele v Okta, Control Hub změny zachytí. Pokud jste nepovolili automatické přiřazování šablon licencí, budou uživatelé synchronizováni s ovládacím centrem bez přiřazení licencí. Chcete-li snížit administrativní náklady, doporučujeme povolit šablonu automatického přiřazení licence před synchronizací uživatelů Okta do Řídicího centra. |
| 11 |
Klikněte na Push Groups, vyberte možnost Najít skupiny podle názvu nebo Najít skupiny podle pravidla a klepněte na tlačítko Uložit. Skupiny, které vyberete, se synchronizují do cloudu a zobrazí se v ovládacím centru v části Skupiny. Jakékoli změny skupin v Okta se zobrazí v Control Hub. |