- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.

 Bu makalede
 Geri Bildirim?
Webex'i Okta Tümleştirme Ağına ekleyebilir ve ardından dizindeki kullanıcıları Control Hub'da yönetilen kuruluşunuzla senkronize edebilirsiniz. Şirket içi altyapı veya bağlayıcı gerekmez. Bu entegrasyon, Okta'da bir kullanıcı oluşturulduğunda, güncellendiğinde veya uygulamadan kaldırıldığında kullanıcı listenizi senkronize tutar.
Etki Alanları Arası Kimlik Yönetimi Sistemi (SCIM)
Dizindeki kullanıcılar ve Control Hub arasındaki entegrasyon, Etki Alanları Arası Kimlik Yönetimi Sistemi (SCIM 2.0) API'sini kullanır. SCIM 2.0, kimlik alanları veya BT sistemleri arasında kullanıcı kimlik bilgilerinin alışverişini otomatikleştirmek için açık bir standarttır. SCIM 2.0, bulut tabanlı uygulama ve hizmetlerde kullanıcı kimliklerini yönetmeyi kolaylaştırmak için tasarlanmıştır. SCIM 2.0, REST aracılığıyla standartlaştırılmış bir API kullanır.
Kuruluşunuz kullanıcıları senkronize etmek için zaten Dizin Bağlayıcısı kullanıyorsa Okta'daki kullanıcıları senkronize edemezsiniz.
Okta entegrasyonu aşağıdaki Kullanıcı özniteliklerini destekler:
-
Kullanıcı Adı -
aktif -
İsim.GivenName -
İsim.Soyadı -
İsim.MiddleName -
Name.honorificPrefix -
Nam.honorificSuffix -
Görüntü Adı -
Takma ad -
e-postalar [eq “work" yazın] -
ProfilEURL -
başlık -
Tercih Edilen Dil -
yerel -
zaman dilimi -
Harici Kimlik -
Telefon Numaraları [eq “work" yazın] -
Telefon Numaraları [eq “mobil" türü] -
adresler [tür eq “work"] -
Çalışan Numarası -
Maliyet Merkezi -
organizasyon -
bölünme -
departman
PreferredLanguage ve locale öznitelikleri, bir ISO 639-1
dil kodu ve bir ISO 3166-1 alfa-2 ülke kodundan oluşan alt puan ayrılmış bir dize olarak
biçimlendirilmelidir.Örneğin,
en_US veya fr_FR.
Okta entegrasyonu aşağıdaki Grup özniteliklerini de destekler:
-
Görüntü Adı -
üyeler
Desteklenen özellikler
Bu entegrasyon Okta'da aşağıdaki kullanıcı ve grup senkronizasyon özelliklerini destekler:
-
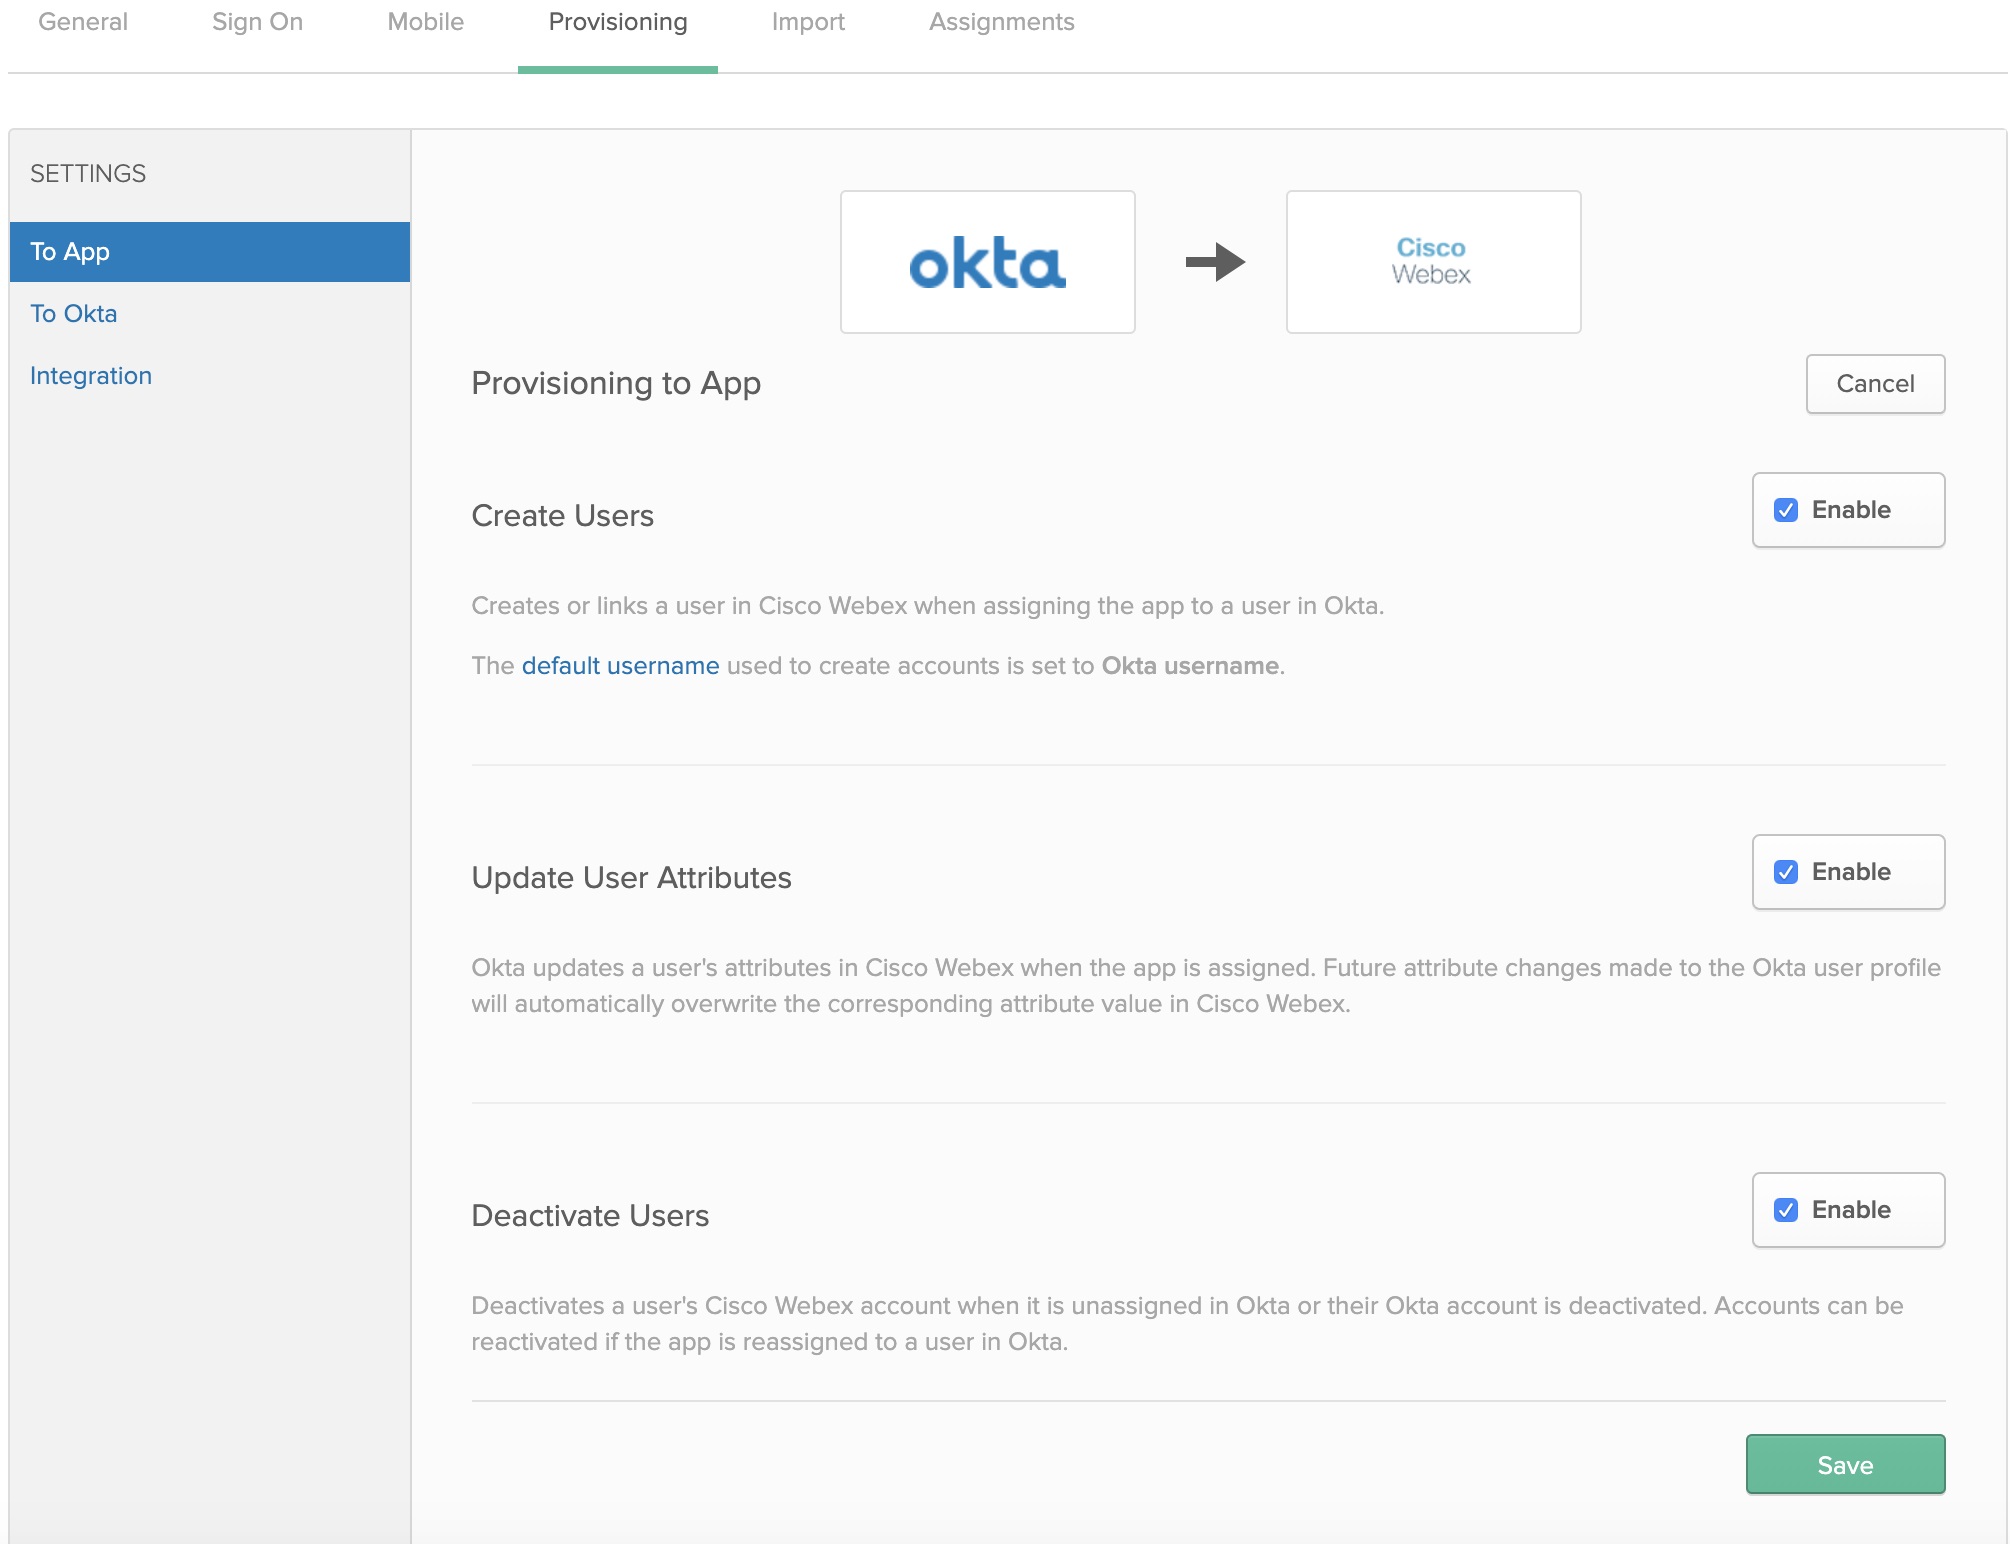
Kullanıcı Oluştur —Uygulamayı Okta'daki bir kullanıcı ya atarken Webex Uygulamasında bir kullanıcı oluşturur veya bağlar.
-
Kullanıcı Özniteliklerini Güncelle —Okta, uygulama atandığında Webex Uygulamasında kullanıcının özniteliklerini günceller. Okta kullanıcı profilinde yapılacak gelecekteki öznitelik değişiklikleri, Webex bulutundaki ilgili öznitelik değerinin üzerine otomatik olarak yazar.
-
Kullanıcıları Devre Dışı Bırak —Bir kullanıcının Webex App hesabını Okta'da atanmadığında veya Okta hesabı devre dışı bırak ıldığında devre dışı bırakır. Uygulam ayı Okta'daki bir kullanıcıya yeniden atarsanız hesaplar yeniden etkinleştirilebilir.
-
Gruplar Oluş tur —Okta'da bir grup atarken bir grup oluşturur veya bağlar .
- Grup Özniteliklerini Gün celle —Okta, grup atandığında grubun öznitelik lerini günceller. Okta grup profilinde yapılacak gelecekteki öznitelik değişiklikleri, Control Hub 'daki karşılık gelen öznitelik değerinin üzerine otomatik olarak yazar.
- Grupları S il —Okta'da atanmamış veya Okta grup hesabı silindiğinde Denetim Merkezi'ndeki bir grubun hesabını silin.
Okta'ya Webex ekleme
Okta ile otomatik kullanıcı sağlama için Control Hub'ı yapılandırmadan önce, Okta uygulama galerisinden yönetilen uygulamalar listenize Webex'i eklemeniz gerekir. Ayrıca bir kimlik doğrulama yöntemi seçmelisiniz. Şu anda, Control Hub'daki Webex hizmetleri yalnızca Okta ile Federated SSO'yu destekler.
Başlamadan önce
-
Okta, geçerli bir Okta kiracısına ve platformlarında mevcut bir lisansa sahip olmanızı gerektirir. Ayrıca geçerli bir ücretli aboneliğiniz ve bir Webex kuruluşunuz olmalıdır.
-
Webex kuruluşunuzda, otomatik lisans atama şablonlarını yapılandırmanız gerekir, aksi takdirde Denetimdeki yeni senkronize edilen kullanıcılar Webex hizmetleri için lisans atamaz.
-
Kullanıcı provizyonunu yapılandırmadan önce Okta SSO tümleştirmesini ayar layın.
| 1 |
Okta Kiracısı'nda ( |
| 2 |
Cisco WebexIdentity SCIM 2.0'ı arayın ve uygulamayı kiracınıza ekleyin. Okta SSO'yu zaten Control Hub kuruluşunuza entegre ettiyseniz, yukarıdaki adımları atlayabilir ve Okta uygulama listesindeki Cisco Webex girişi yeniden açabilirsiniz. |
| 3 |
Ayrı bir tarayıcı sekmesinde, https://admin.webex.com adresindeki müşteri görünümüne gidin, kuruluşunuzun adını tıklatın ve ardından Şirket Bilgileri'nin yanındaki Kur uluş Kimliğinizi kopyalayın. Kuruluş kimliğini kaydedin (bir metin dosyasına kopyalayıp yapıştırın). Bir sonraki prosedür için kimliği kullanacaksınız. |
Kullanıcı ve grup senkronizasyonu için Okta'yı yapılandırın
Başlamadan önce
Kuruluş kimliğinizi önceki prosedürden sakladığınızdan emin olun.
Müşterileriniz için taşıyıcı belirteçleri oluştururken Müşteri Tam Yöneticisi rolüne sahip olduğunuzdan emin olun.
| 1 |
Okta Kiracısı'nda, Sağlama Etkinleştir seçen eğini işaretleyin. |
| 2 |
Kuruluş Kimliği alanına kimlik değer ini girin. |
| 3 |
Temel URL alanına aşağıdaki URL'lerden birini kopyalayın:
|
| 4 |
Gizli Jeton için taşıyıcı jeton değerini almak için aşağıdakilerden yalnızca birini yapın:
|
| 5 |
Okta'ya dönün, taşıyıcı belirteci API Token alanına yapıştırın ve API Kimlik Bil gilerini Test Et'i tıklayın. Webex'in başarıyla doğrulandığını belirten bir ileti belirir. |
| 6 |
Kaydet'i tıklayın. |
| 7 |
Sağlama . |
| 8 |
Kullanıcı Oluştur, Kullanıcı Öz niteliklerini Güncelle, Kullan ıcıları Devre Dışı Bırak seçen eğini belirleyin ve Kaydet'i tıklatın.
|
| 9 |
Atam a'yı tıklatın ve aşağıdakilerden birini seçin:
|
| 10 |
SSO tümleştirmesini yapılandırdıysanız, uygulamaya at amak istediğiniz her kullanıcı veya grubun yanındaki Ata'yı tıklatın ve ardından Bitti'yi tıklatın. Seçtiğiniz kullanıcılar bulutta senkronize edilir ve Kontrol Merkezi'nde Kullan ıcılar altında görünür. Okta'da kullanıcı taşıdığınızda, eklediğinizde, değiştirdiğinizde veya sildiğ inizde Control Hub değişiklikleri alır. Lisans şablonlarını otomatik atama özelliğini etkinleştirmediyseniz kullanıcılar herhangi bir lisans ataması yapılmadan Control Hub ile senkronize edilir. Yönetim yükünü azaltmak için Okta kullanıcılarını Control Hub'a senkronize etmeden önce otomatik atama lisans şablonunu etkinleştirmenizi öneririz. |
| 11 |
Grupl ar'ı tıklatın, Grupları ada göre bul 'u veya Grupları kurala göre bul'u seçin ve Kaydet'i tıkl atın. Seçtiğiniz gruplar bulutta senkronize edilir ve Gruplar altında Denetim Merkezi'nde görünür. Okta'daki gruplarda yapılan değişiklikler Control Hub'da görünür. |