- Strona główna
- /
- Artykuł

Dziękujemy za opinię.

 W tym artykule
 Opinia?
Webex można dodać do sieci integracyjnej Okta, a następnie zsynchronizować użytkowników z katalogu z organizacją zarządzaną w Centrum sterowania. Nie jest wymagana żadna lokalna infrastruktura ani łączniki. Ta integracja zapewnia synchronizację listy użytkowników za każdym razem, gdy użytkownik jest tworzony, aktualizowany lub usuwany z aplikacji w Okta.
System zarządzania tożsamością międzydomenową (SCIM)
Integracja użytkowników w katalogu i Control Hub wykorzystuje interfejs API System for C ross-Domain Identity Management (SCIM 2.0). SCIM 2.0 to otwarty standard automatyzacji wymiany informacji o tożsamości użytkownika między domenami tożsamości lub systemami IT. SCIM 2.0 został zaprojektowany, aby ułatwić zarządzanie tożsamościami użytkowników w aplikacjach i usługach opartych na chmurze. SCIM 2.0 wykorzystuje znormalizowany interfejs API poprzez REST.
Jeśli Twoja organizacja używa już Directory Connector do synchronizacji użytkowników, nie można synchronizować użytkowników z Okta.
Integracja Okta obsługuje następujące atrybuty użytkownika:
-
Nazwa użytkownika -
aktywny -
Nazwa.givenName -
Nazwa.FamilyName -
Nazwa.MiddleName -
Nazwa.HonorificPrefix -
Nazwa.honorificSufiks -
Nazwa wyświetlacza -
PSEUDONIM -
e-maile [wpisz eq „work"] -
ProfileUrl -
tytuł -
PreferowanyJęzyk -
lokalna -
strefa czasowa -
ExternalID -
Numery telefonów [wpisz eq „work"] -
Numery telefonów [wpisz eq „mobile"] -
adresy [wpisz eq „work"] -
Numer pracownika -
Centrum kosztów -
organizacja -
podział -
Dział
Atrybuty preferredLangu age i locale muszą być
 sformatowane jako ciąg znaków rozdzielonych poniżej składający się z kodu
 języka ISO 639-1 i kodu kraju ISO 3166-1 alfa-2.
Na przykład
EN_US lub fr_FR.
Integracja Okta obsługuje również następujące atrybuty grupy:
-
Nazwa wyświetlacza -
członkowie
Obsługiwane funkcje
Ta integracja obsługuje następujące funkcje synchronizacji użytkowników i grup w Okta:
-
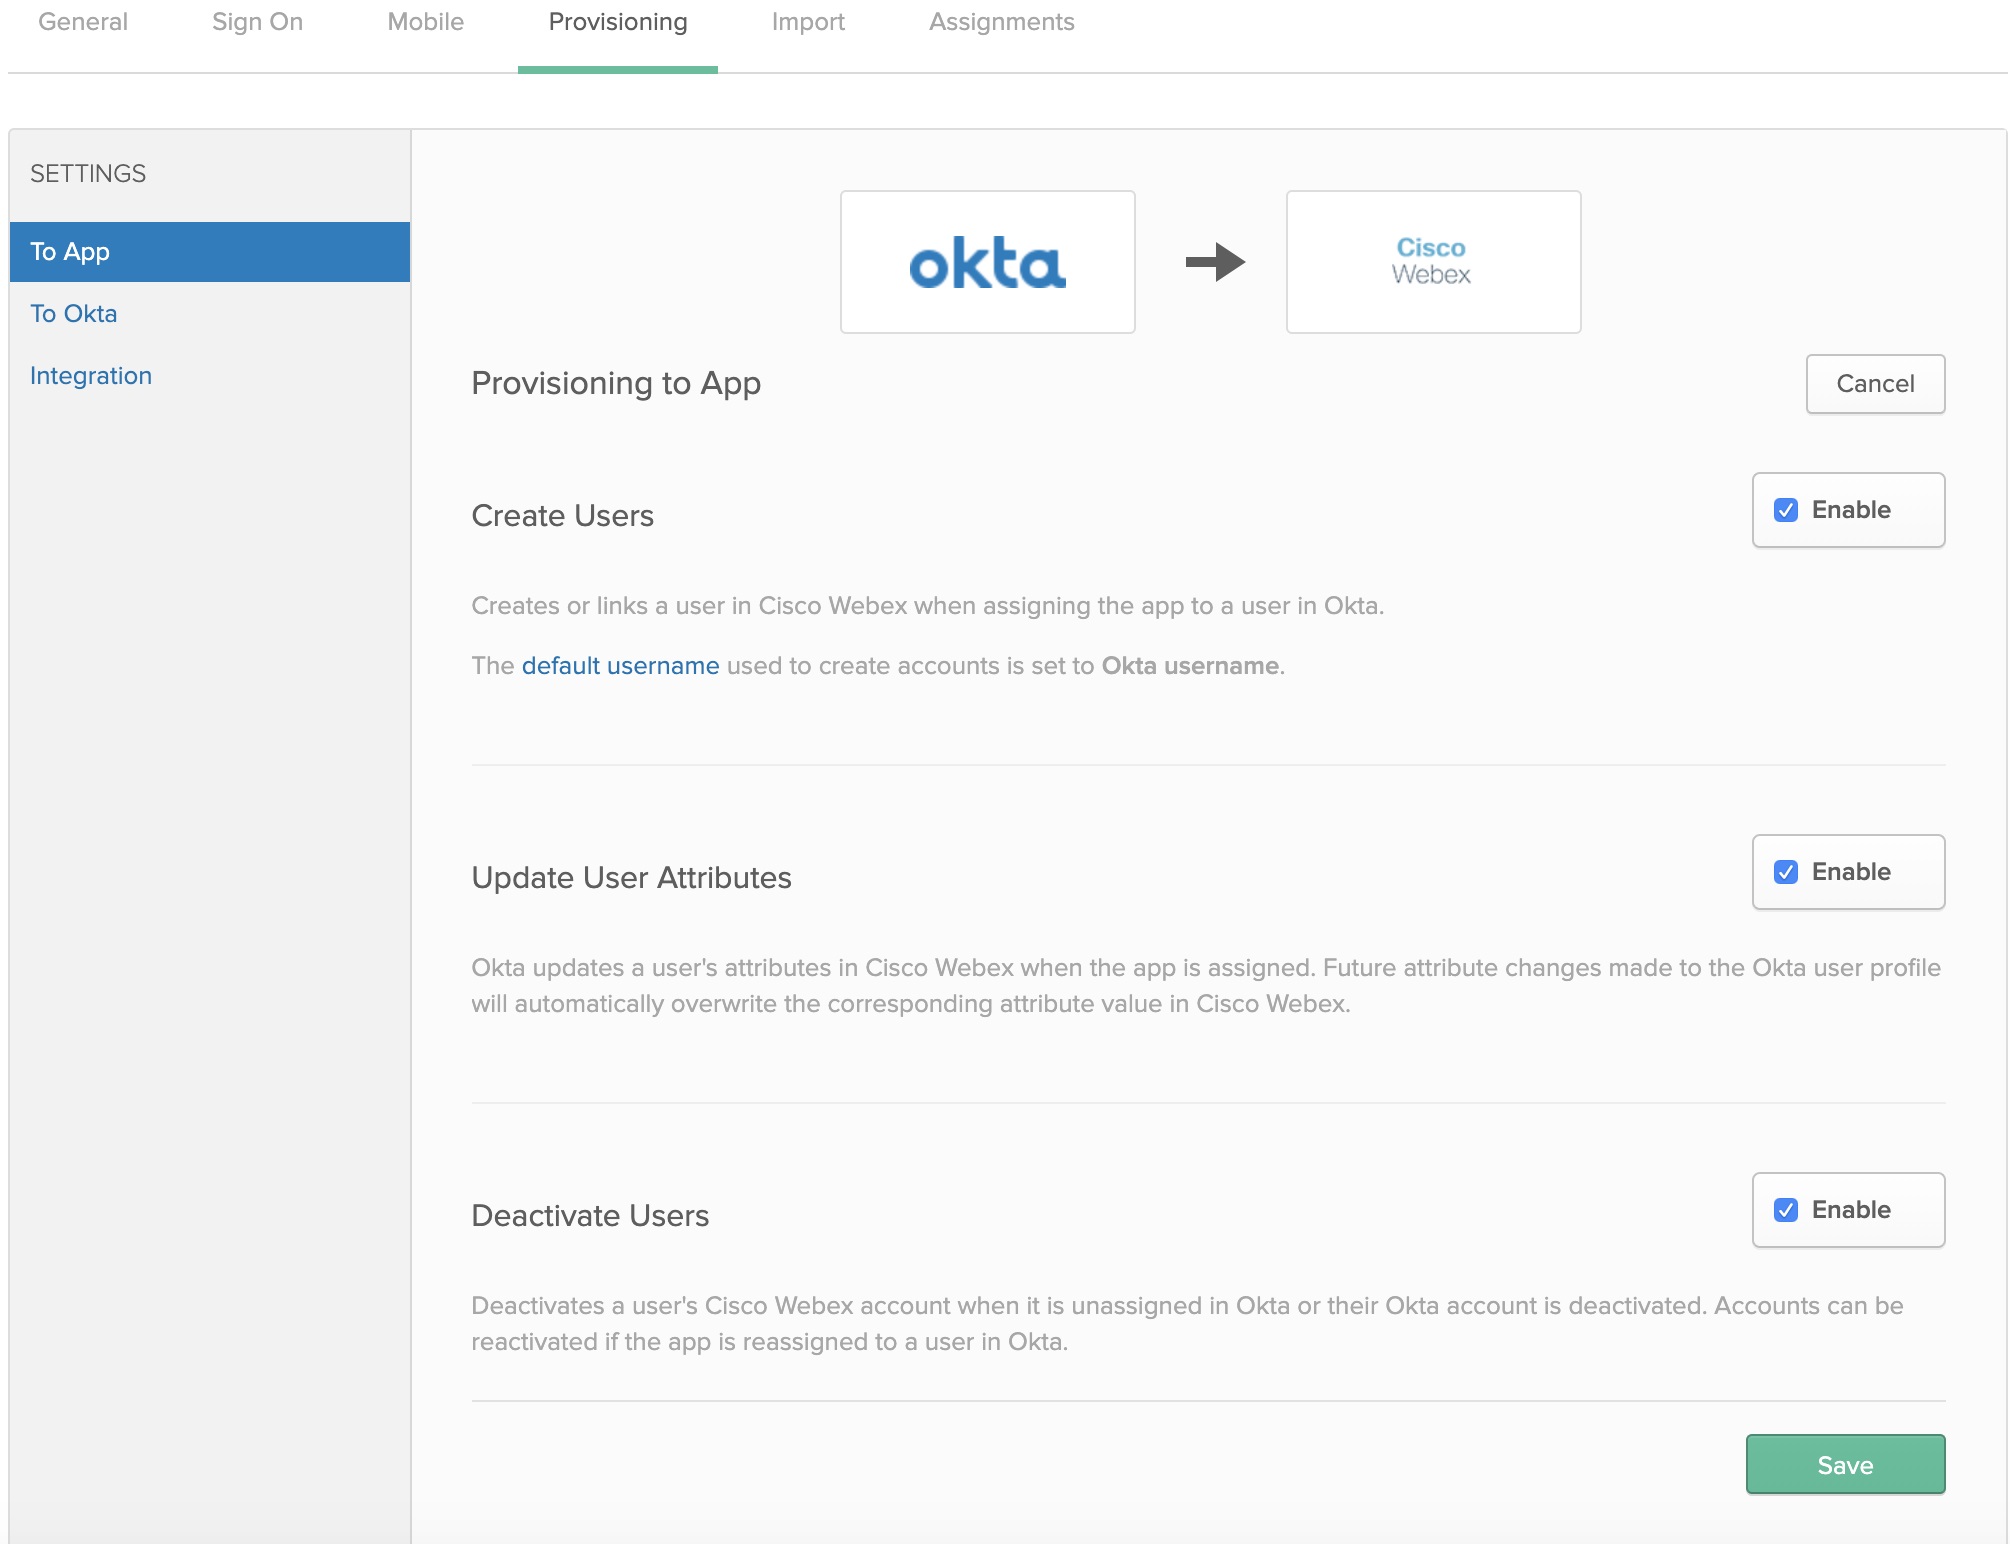
Tworzenie użytkowników — Tworzy lub łączy użytkownika w aplikacji Webex podczas przypisywania aplikacji do użytkownika w Okta.
-
Aktualizuj atrybuty użytkownika — Okta aktualizuje atrybuty użytkownika w aplikacji Webex, gdy aplikacja jest przypisana. Przyszłe zmiany atrybutów wprowadzone w profilu użytkownika Okta automatycznie zastępują odpowiednią wartość atrybutu w chmurze Webex.
-
Dezaktywuj użytkowników — dezaktywuje konto Webex App użytkownika, gdy nie zostanie ono przypisane w Okta lub jego konto Okta jest dezaktywowane. Konta można ponownie aktywować, jeśli ponownie przypiszesz aplikację użytkownikowi w Okta.
-
Tworzenie grup — Tworzy lub łączy grupę podczas przypisywania grupy w Okta.
- Aktualizuj atrybuty grupy — Okta aktualizuje atrybuty grupy po przypisaniu grupy. Przyszłe zmiany atrybutów wprowadzone w profilu grupy Okta automatycznie zastępują odpowiednią wartość atrybutu w Control Hub.
- Usuwanie grup — Usuń konto grupy w Centrum sterowania, gdy konto nie zostanie przypisane w Okta lub konto grupy Okta zostanie usunięte.
Dodaj Webex do Okta
Przed skonfigurowaniem Control Hub do automatycznego udostępniania użytkowników w Okta należy dodać Webex z galerii aplikacji Okta do listy zarządzanych aplikacji. Musisz także wybrać metodę uwierzytelniania. Obecnie usługi Webex w Control Hub obsługują tylko Federated SSO z Okta.
Zanim zaczniesz
-
Okta wymaga posiadania ważnego najemcy Okta i aktualnej licencji na jego platformę. Musisz także mieć aktualną płatną subskrypcję i organizację Webex.
-
W organizacji Webex musisz skonfigurować automatyczne szablony przypisywania licencji, w przeciwnym razie nowo zsynchronizowani użytkownicy w Control nie będą przypisywani licencje dla usług Webex.
-
S@@ konfiguruj integrację Okta SSO przed skonfigurowaniem udostępniania użytkownika.
| 1 |
Zaloguj się do Okta Tenant ( |
| 2 |
Wyszukaj Cisco WebexIdentity SCIM 2.0 i dodaj aplikację do swojego najemcy. Jeśli już zintegrowałeś Okta SSO z organizacją Control Hub, możesz pominąć powyższe kroki i po prostu ponownie otworzyć Cisco Webex wpis na liście aplikacji Okta. |
| 3 |
Na osobnej karcie przeglądarki przejdź do widoku klienta na stronie https://admin.webex.com, kliknij nazwę organizacji, a następnie obok opcji Informacje o firmie skopiuj identyfikator organizacji. Zapisz identyfikator organizacji (skopiuj i wklej w pliku tekstowym). Identyfikator użyjesz do następnej procedury. |
Skonfiguruj Okta do synchronizacji użytkowników i grup
Zanim zaczniesz
Upewnij się, że zachowałeś identyfikator organizacji z poprzedniej procedury.
Upewnij się, że masz rolę pełnego administratora klienta podczas tworzenia tokenów na okaziciela dla swoich klientów.
| 1 |
W Okta Tenant przejdź do opcji . |
| 2 |
Wprowadź wartość ID w polu I dentyfikator organizacji. |
| 3 |
Skopiuj jeden z następujących adresów URL w polu Podstawowy adres URL:
|
| 4 |
Wykonaj tylko jedną z poniższych czynności, aby uzyskać wartość tokena na okaziciela dla tajnego tokena:
|
| 5 |
Wróć do Okta, wklej token okaziciela do pola Token API i kliknij Sprawdź dane uwierzytelniające API. Pojawi się komunikat informujący, że Webex został pomyślnie zweryfikowany. |
| 6 |
Kliknij przycisk Zapisz. |
| 7 |
Przejdź do opcji . |
| 8 |
Wybierz opcję Utwórz użytkowników, Z aktualizuj atrybuty użytkownika, Dezaktywuj użytkowników i kliknij Zap isz.
|
| 9 |
Kliknij z i wybierz jedną z następujących opcji:
|
| 10 |
Jeśli skonfigurowano integrację SSO, kliknij przycisk Przy pisz obok każdego użytkownika lub grupy, którą chcesz przypisać do aplikacji, a następnie kliknij przycisk Go towe. Wybrani użytkownicy są synchronizowani z chmurą i pojawiają się w Centrum sterowania w obszarze Użytkownicy. Za każdym razem, gdy przenosisz, dodajesz, zmieniasz lub usuwasz użytkowników w Okta, Control Hub przyjmuje zmiany. Jeśli nie włączyłeś automatycznego przypisywania szablonów licencji, użytkownicy są synchronizowani z Centrum sterowania bez przypisywania licencji. Aby zmniejszyć koszty administracyjne, zalecamy włączenie automatycznego przypisywania szablonu licencji przed synchronizacją użytkowników Okta z Centrum sterowania. |
| 11 |
Kliknij przycisk Grupy Push, wybierz Znajdź grupy według nazwy lub Znajdź grupy według reguły, a następnie kliknij przycisk Zap isz. Wybrane grupy są synchronizowane z chmurą i pojawiają się w Centrum sterowania w obszarze Grupy. Wszelkie zmiany w grupach w Okta są wyświetlane w Centrum sterowania . |