- Начало
- /
- Статия

Благодарим за обратната връзка.

 В тази статия
 Обратна връзка?
Можете да добавите Webex към мрежата за интеграция на Okta и след това да синхронизирате потребителите от директорията във вашата организация, управлявана в Control Hub. Не се изисква локална инфраструктура или конектори. Тази интеграция поддържа списъка ви с потребители в синхрон, когато потребител е създаден, актуализиран или премахнат от приложението в Okta.
Система за управление на идентичността между домейни (SCIM)
Интеграцията между потребителите в директорията и контролния център използва API System for cross-domain Identity Management (SCIM 2.0). SCIM 2.0 е отворен стандарт за автоматизиране на об мена на информация за идентичност на потребителя между домейни за самоличност или ИТ системи. SCIM 2.0 е проектиран, за да улесни управлението на потребителските идентичности в облачни приложения и услуги. SCIM 2.0 използва стандартизиран API чрез REST.
Ако вашата организация вече използва Directory Connector за синхронизиране на потребителите, не можете да синхронизирате потребители от Okta.
Интеграцията Okta поддържа следните потреб ителски атрибути:
-
Потребителско име -
активен -
Име.дадено име -
Име.СемействоИме -
Име.Средно име -
Име.HonorificПрефикс -
Име.Honorificсуфикс -
Име на показване -
прякора -
имейли [въведете eq „работа"] -
ПрофилEURL -
заглавие -
ПредпочитаниЕзик -
локално -
часова зона -
Външен ИД -
Телефонни номера [въведете eq „work"] -
Телефонни номера [въведете eq „mobile"] -
адреси [тип eq „работа"] -
Брой на служителите -
Център за разходи -
организация -
разделение -
отдел
Атрибу тите PreferredLangu age и locale трябва да бъдат
 форматирани като низ, разделен с подразбиране, състоящ се от езиков код по ISO 639-1 и код на страната по ISO 3166-1 alpha-
 2.
Например,
EN_US или fr_FR.
Интеграцията Okta поддържа и следните атрибути на групата:
-
Име на показване -
членове
Поддържани функции
Тази интеграция поддържа следните функции за синхронизиране на потребители и групи в Okta:
-
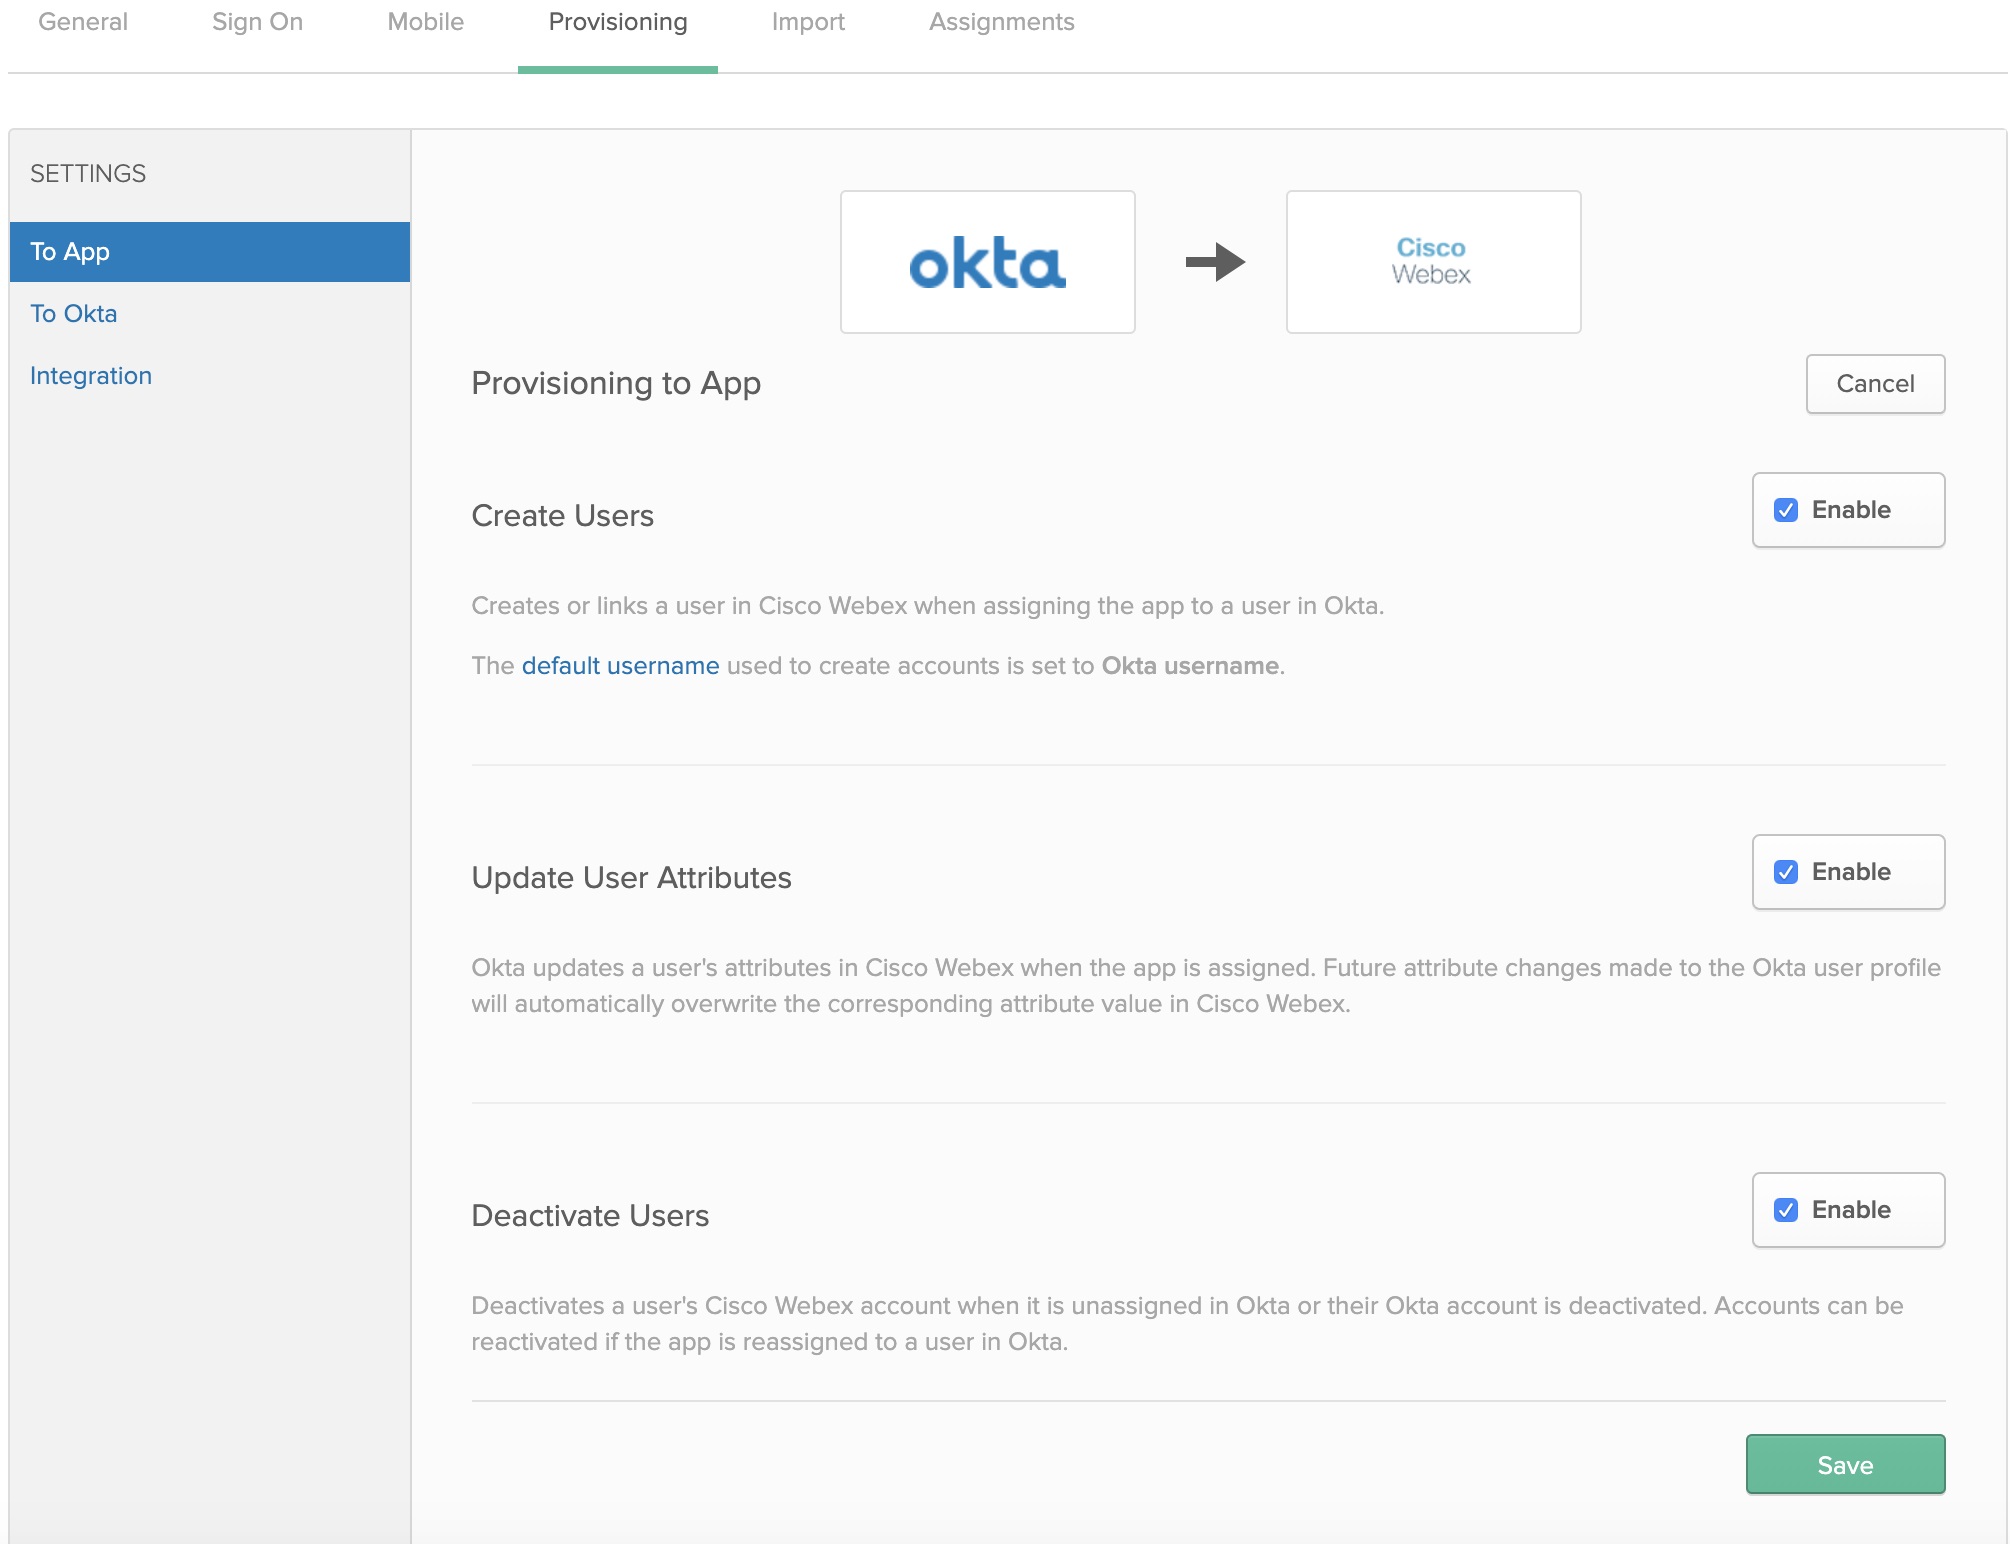
Създаване на потребители — Създава или свързва потребител в Webex App при присвояване на приложението на потребител в Okta.
-
Актуализиране на потребителските атрибути — Okta актуализира атрибутите на потребителя в Webex App, когато приложението е присвоено. Бъдещите промени в атрибутите, направени в потребителския профил на Okta, автоматично презаписват съответната стойност на атрибута в облака Webex.
-
Деактивиране на потребителите — Деактивира акаунта на Webex App на потребителя, когато той не е назначен в Okta или неговият акаунт в Okta е деактивиран. Профил ите могат да бъдат активирани отново, ако преразпределите приложението на потребител в Okta.
-
Създаване на групи — Създава или свързва група при присвояване на група в Okta.
- Актуализиране на груповите атрибути — Okta актуализира атрибутите на групата, когато групата е присвоена. Бъдещите промени в атрибутите, направени в профила на групата Okta, автоматично презаписват съответната стойност на атрибута в Control Hub.
- Изтриване на групи — Изтрийте акаунта на група в контролния център, когато не е назначен в Okta или акаунтът в групата Okta е изтрит.
Добави Webex към Окта
Преди да конфигурирате Control Hub за автоматично предоставяне на потребители с Okta, трябва да добавите Webex от галерията с приложения Okta към списъка си с управлявани приложения. Трябва също да изберете метод за удостоверяване. Понастоящем услугите на Webex в Control Hub поддържат само Federated SSO с Okta.
Преди да започнете
-
Okta изисква да имате валиден наемател на Okta и текущ лиценз с тяхната платформа. Трябва също да имате текущ платен абонамент и организация Webex.
-
Във вашата организация Webex трябва да конфигурирате шаблони за автоматично присвояване на лицен зи, в противен случай новосинхронизираните потребители в Control няма да получават лицензи за услугите на Webex.
-
Настройте интеграцията на Okta SSO, преди да конфигурирате предоставянето на потребителя.
| 1 |
Влезте в Okta Tenant (пример |
| 2 |
Потърсете Cisco WebexIdentity SCIM 2.0 и добавете приложението към вашия наемател. Ако вече сте интегрирали Okta SSO във вашата организация на Control Hub, можете да пропуснете горните стъпки и просто да отворите отново Cisco Webex записа в списъка с приложения на Okta. |
| 3 |
В отделен раздел на браузъра отидете на клиентския изглед в https://admin.webex.com, щракнете върху името на организацията си и след това до Информация за компанията копирайте идентификационния си номер на организацията. Запишете идентификатора на организацията (копирайте и поставете в текстов файл). Ще използвате идентификационния номер за следващата процедура. |
Конфигуриране на Okta за потребителска и групова синхронизация
Преди да започнете
Уверете се, че сте запазили идентификационния номер на организацията си от предишната процедура.
Уверете се, че имате ролята на пълен администратор на клиента, когато създавате токени на носител за вашите клиенти.
| 1 |
В Okta Tenant отидете на Осигуряване . |
| 2 |
Въведете стойността на идентификатора в полето Идентификация на организа цията. |
| 3 |
Копирайте един от следните URL адреси в полето Основен URL адрес:
|
| 4 |
Направете само едно от следните действия, за да получите стойността на токена на приносител за Secret Token:
|
| 5 |
Върнете се в Okta, поставете токена на носител в полето API Token и щракнете върху Т естване на идентификационни данни на API. Появява се съобщение, което казва, че Webex е успешно проверен. |
| 6 |
Щракнете върху Запаз ване. |
| 7 |
Отидете на . |
| 8 |
Изберете Съ здаване на потребители, Акту ализирайте потребител ските атрибути, Деактивирайте потребителите и щракнете върху За пазване.
|
| 9 |
Щрак Присвояване и изберете едно от следните:
|
| 10 |
Ако сте конфигурирали интеграцията на SSO, щракнете върху Присвояване до всеки потребител или група, които искате да зададете на приложението, след което щракнете върху Гот ово. Потребителите, които сте избрали, се синхронизират в облака и се показват в контролния център под Потребители. Всеки път, когато преместите, добавяте, променяте или изтривате потребители в Okta, Control Hub приема промените. Ако не сте активирали шаблони за автоматично присвояване на лицензи, потребителите се синхронизират с Control Hub без никакви лицензи. За да намалите административните разходи, препоръчваме ви да активирате шаблон за автоматично присвояване на лиценз, преди да синхронизирате потребителите на Okta в Control Hub. |
| 11 |
Щракнете върху Push Groups, изберете Намери групи по име или Намери групи по правило и щракнете върху За пазване. Избраните от вас групи се синхронизират в облака и се показват в Контролен център под Групи. Всички промени в групите в Okta се появяват в Контролния център. |