- Головна
- /
- Стаття

Дякуємо за відгук.

 У цій статті
 Надіслати відгук?
Ви можете додати Webex до мережі інтеграції Okta, а потім синхронізувати користувачів з каталогу до вашої організації, керованої в центрі керування. Локальна інфраструктура або роз'єми не потрібні. Ця інтеграція зберігає ваш список користувачів синхронізованим щоразу, коли користувача створюється, оновлюється або видаляється з програми в Okta.
Система управління міждоменними ідентифікаціями (SCIM)
Інтеграція між користувачами в каталог і Control Hub використовує API системи крос- доменного управління ідентифікаціями (SCIM 2.0). SCIM 2.0 є відкритим стандартом для автоматизації обміну інформацією про ідентифікацію користувачів між доменами ідентифікації або ІТ-системами. SCIM 2.0 розроблений, щоб полегшити управління ідентифікаціями користувачів у хмарних додатках і службах. SCIM 2.0 використовує стандартизований API через REST.
Якщо ваша організація вже використовує Directory Connector для синхронізації користувачів, ви не зможете синхронізувати користувачів з Okta.
Інтеграція Okta підтримує такі атрибути User:
-
Ім'я користувача -
активний -
Ім'я. Дане ім'я -
Ім'я. Прізвище -
Ім'я. Середнє ім'я -
Ім'я. Почесний префікс -
Назва.Почесний суфікс -
Відображуване ім'я -
Псевдонім -
електронні листи [введіть eq «робота"] -
ПрофілEURL -
заголовок -
Бажана мова -
локальний -
часовий пояс -
Зовнішній ідентифікатор -
Номери телефонів [введіть екватор «робота"] -
Номери телефонів [тип eq «мобільний"] -
адреси [введіть eq «робота"] -
Номер співробітника -
Центр витрат -
організація -
поділ -
відділ
Атрибути PreferredLanguage і locale мають бути від
 форматовані як рядок, відокремлений нижчими показниками, що складається з коду
 мови ISO 639-1 та коду країни ISO 3166-1 альфа-2.
Наприклад,
en_US або fr_FR.
Інтеграція Okta також підтримує такі атрибути групи:
-
Відображуване ім'я -
члени
Підтримувані функції
Ця інтеграція підтримує наступні функції синхронізації користувачів і груп в Okta:
-
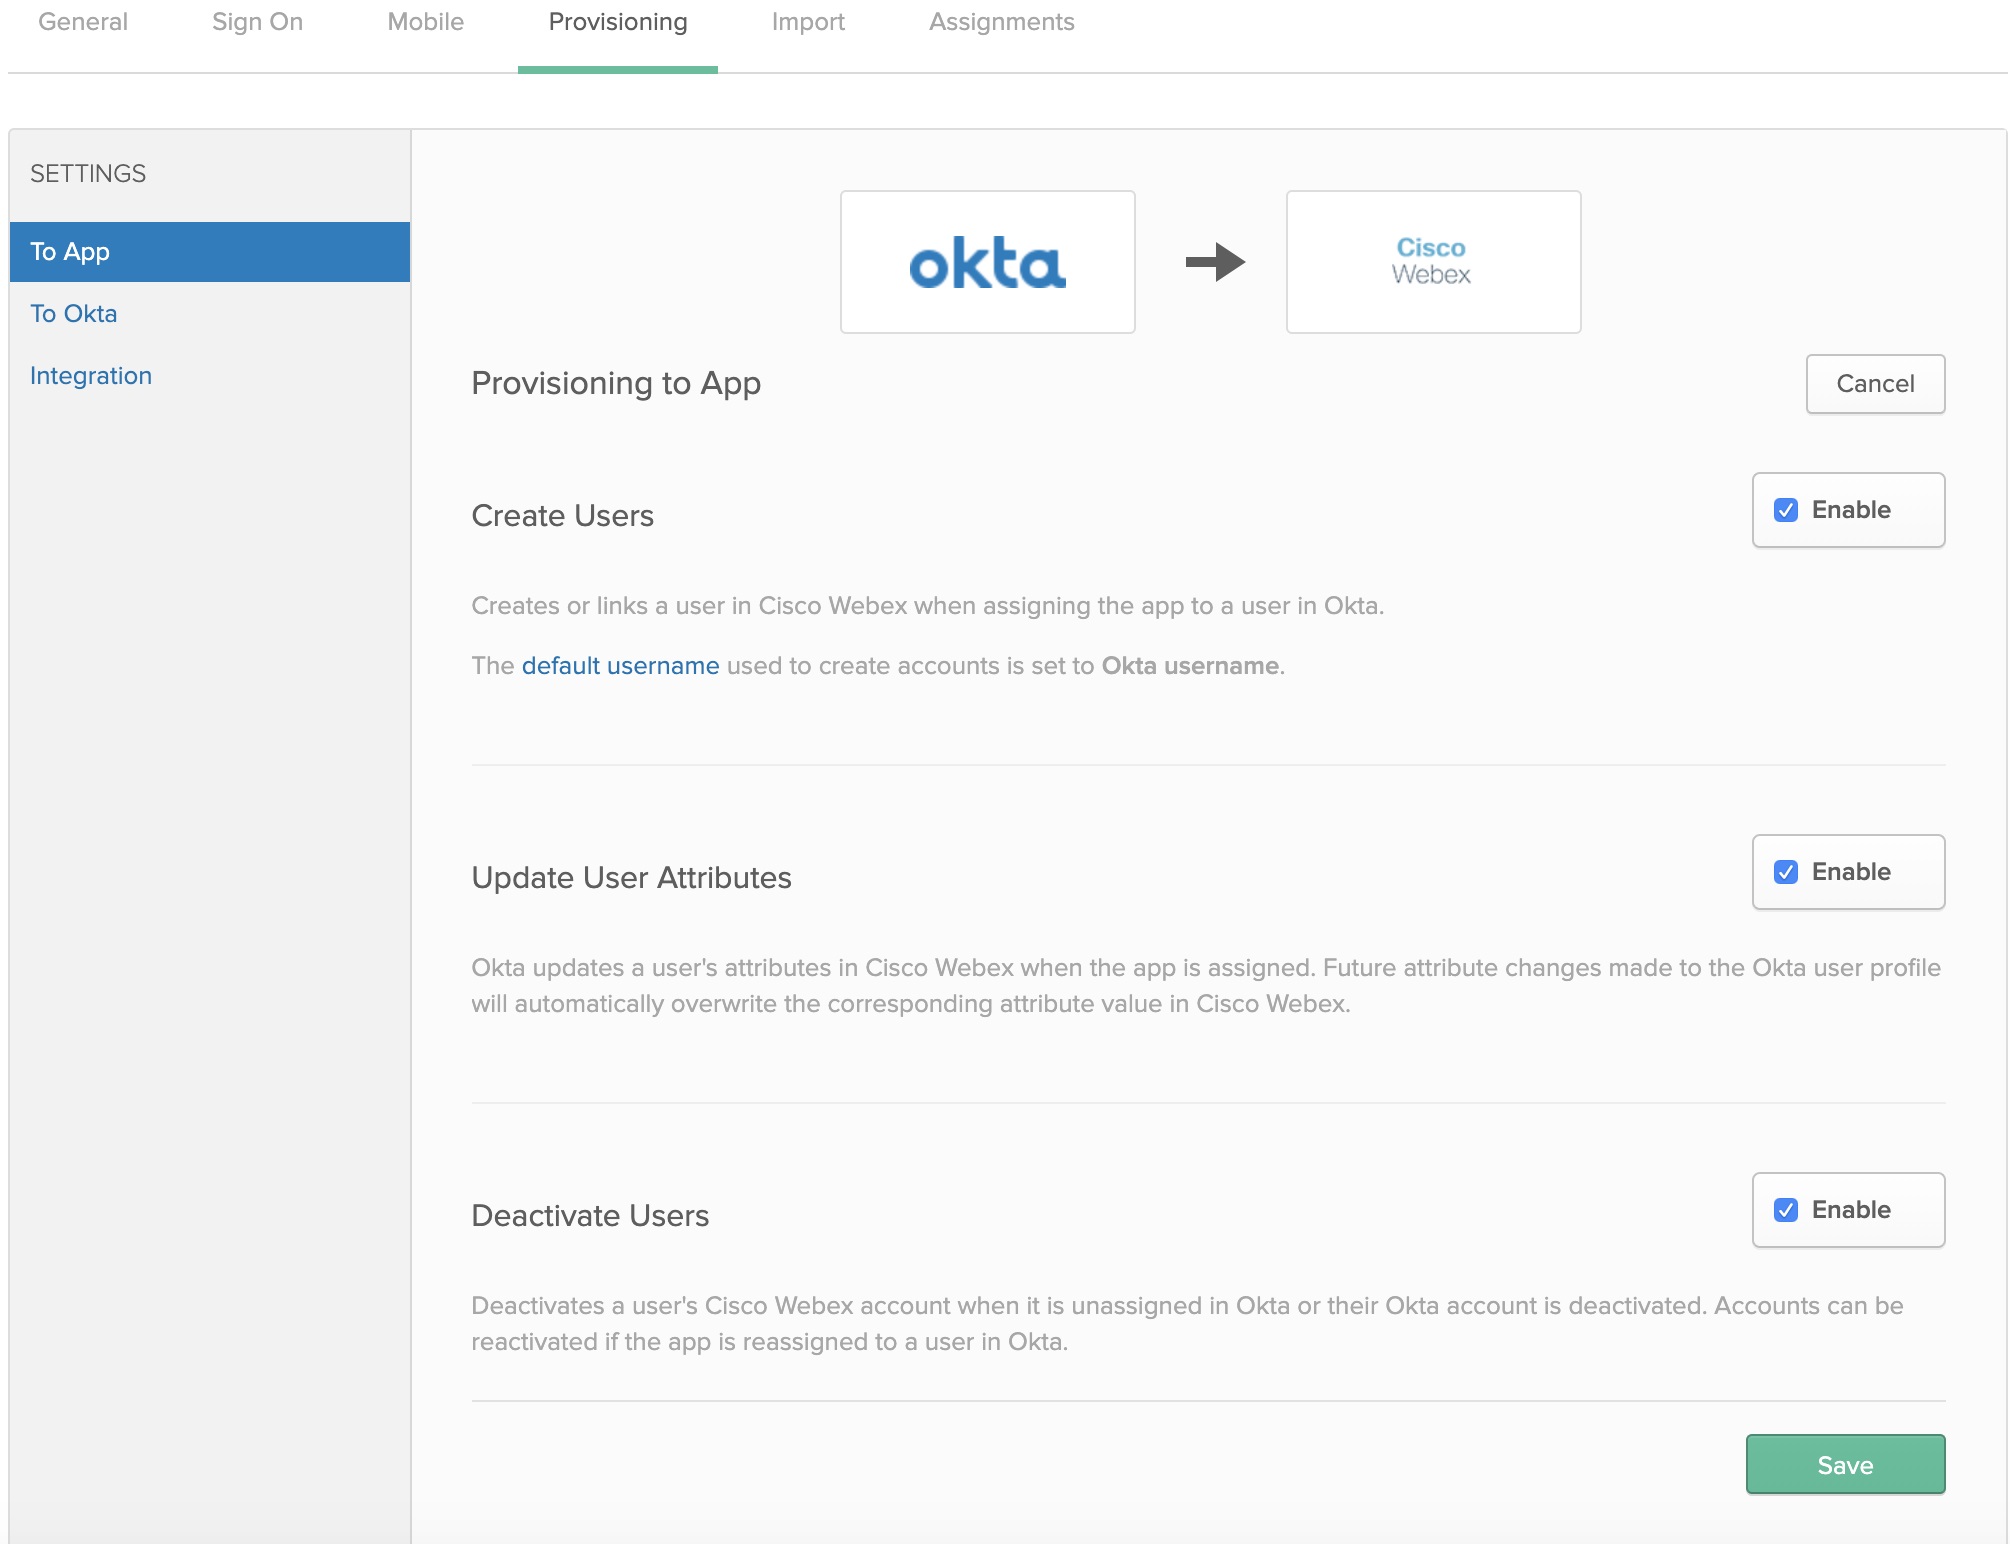
Створити користувачів —Створює або пов'язує користувача в програмі Webex під час присвоєння програми користувачеві в Okta.
-
Оновити атрибути користувача — Okta оновлює атрибути користувача в програмі Webex, коли програма призначена. Майбутні зміни атрибутів, внесені в профіль користувача Okta, автоматично перезаписують відповідне значення атрибута в хмарі Webex.
-
Деактивувати користувачів. Деактивує обліковий запис Webex App користувача, коли його не призначено в Okta або його обліковий запис Okta деактивовано. Облі кові записи можна повторно активувати, якщо перепризначити додаток користувачеві в Okta.
-
Створити групи — Створює або пов'язує групу під час призначення групи в Okta.
- Оновити атрибути групи — Okta оновлює атрибути групи, коли гру пі призначено. Майбутні зміни атрибутів, внесені до профілю групи Okta, автоматично перезаписують відповідне значення атрибута в Центрі керування.
- Видалити групи — Видалити обліковий запис групи в Центрі керування, якщо він не призначений в Okta або обліковий запис групи Okta видалено.
Додати Webex до Окта
Перш ніж налаштувати Центр керування для автоматичного забезпечення користувачів за допомогою Okta, вам потрібно додати Webex з галереї додатків Okta до списку керованих програм. Ви також повинні вибрати метод аутентифікації. Наразі служби Webex у Центрі керування підтримують лише федеративну SSO з Okta.
Перш ніж почати
-
Okta вимагає, щоб у вас був дійсний орендар Okta та поточну ліцензію на їхню платформу. Ви також повинні мати поточну платну підписку та організацію Webex.
-
У вашій організації Webex потрібно налаштувати шаблони автоматичного присвоєння ліцен зій, інакше нещодавно синхронізовані користувачі в Control не будуть призначати ліцензії для служб Webex.
-
Налаштуйте інтеграцію Okta SSO перед налаштуванням надання користувачем.
| 1 |
Увійдіть до Okta Tenant ( |
| 2 |
Знайдіть Cisco Webexідентичність SCIM 2.0 та додайте заявку до свого орендаря. Якщо ви вже інтегрували Okta SSO у свою організацію Центру керування, ви можете пропустити вищезазначені кроки і просто знову відкрити Cisco Webex запис у списку програм Okta. |
| 3 |
На окремій вкладці браузера перейдіть до подання клієнта на сторінці https://admin.webex.com, клацніть назву організації, а потім поруч із пунктом Інформація про компанію скопіюйте іденти фікатор організації. Запишіть ідентифікатор організації (скопіюйте та вставте в текстовий файл). Ви будете використовувати ідентифікатор для наступної процедури. |
Налаштування Okta для синхронізації користувачів і груп
Перш ніж почати
Переконайтеся, що ви зберегли ідентифікатор організації з попередньої процедури.
Переконайтеся, що ви виконуєте роль повного адміністратора клієнта під час створення токенів на пред'явника для ваших клієнтів.
| 1 |
У Okta Tenant перейдіть до Забезпечення цію API. |
| 2 |
Введіть значення ідентифікатора в поле І дентифікатор організації. |
| 3 |
Скопіюйте одну з наведених нижче URL-адрес у поле Базова URL- адреса:
|
| 4 |
Виконайте лише одну з наведених нижче дій, щоб отримати значення токена на пред'явника для секретного то кена:
|
| 5 |
Поверніться до Okta, вставте токен носія в поле Токен API та натисніть Те стувати облікові дані API. З'явиться повідомлення про те, що Webex успішно підтверджено. |
| 6 |
Натисніть Збере гти. |
| 7 |
Перейдіть до . |
| 8 |
Виберіть «Створити користувачів», «Оновити атрибути користувача», «Деактивувати користувачів» і натисніть «З берегти».
|
| 9 |
Клацніть «Призначити» і виберіть одну з наведених нижче дій:
|
| 10 |
Якщо ви налаштували інтеграцію SSO, натисніть кнопку Призначити поруч із кожним користувачем або групою, які потрібно призначити програмі, а потім натисніть кнопку Готово. Користувачі, які ви вибрали, синхронізуються в хмарі та відображаються в Контрольному центрі у розділі Користувачі. Щоразу, коли ви переміщуєте, додаєте, змінюєте або видаляєте користувачів в Okta, Центр керування збирає зміни. Якщо ви не ввімкнули автоматичне присвоєння шаблонів ліцензій, користувачі синхронізуються з центром керування без присвоєння ліцензій. Щоб зменшити адміністративні витрати, радимо увімкнути шаблон ліцензії для автоматичного присвоєння, перш ніж синхронізувати користувачів Okta до центру керування. |
| 11 |
Натисніть кнопку Пуш-групи, виберіть «Знайти групи за назвою» або «Знайти групи за правилом» і натисніть кнопку «Збере гти». Вибрані вами групи синхронізуються в хмарі та відображаються в Центрі керування у розділі Групи. Будь-які зміни в групах в Okta відображаються в Центрі керування . |