- Domov
- /
- Članek

Hvala za povratne informacije.


 V tem članku
 Povratne informacije?
Vodnik po rešitvah Webex za Cisco BroadWorks je namenjen skrbnikom na ravni partnerjev. Priročnik opisuje, kako nastaviti in uvesti Webex za Cisco BroadWorks. Webex za Cisco BroadWorks zagotavlja storitev za klicanje strank BroadWorks s funkcijami sodelovanja Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi.
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki izvajajo Webex za svoje organizacije strank ali zagotavljajo to rešitev neposredno svojim naročnikom.
Namen rešitve
Za zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednjim strankam, ki že imajo klicne storitve, ki jih zagotavljajo ponudniki storitev BroadWorks.
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorksu, malim in srednjim strankam Webex.
Kontekst
Vse naše odjemalce za sodelovanje razvijamo v enotno aplikacijo. Ta pot zmanjšuje težave pri sprejemanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v našem celotnem portfelju sodelovanja. Del tega prizadevanja je premakniti klicne zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšati naložbe v odjemalce UC-One.
Prednosti
Prihodnje preverjanje: proti koncu življenjske dobe UC-One Collaborate, prehod vseh odjemalcev na Unified Client Framework (UCF)
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob ohranjanju klicanja BroadWorks v vašem telefonskem omrežju
Obseg rešitve
Obstoječe/nove male in srednje stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že imajo BroadWorks Calling.
Obstoječe male in srednje stranke Webexa, ki želijo dodati BroadWorks Calling.
Ne večja podjetja (preglejte naš portfelj podjetij za Webex).
Ne posameznih uporabnikov (prosimo, ocenite ponudbe Webex Online).
Nabori funkcij v Webexu za Cisco BroadWorks so namenjeni malim in srednje velikim poslovnim primerom. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšajo kompleksnost za mala in srednja podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Lahko se odločimo, da skrijemo ali odstranimo funkcije, ki bi bile sicer na voljo v poslovnih paketih.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
# | Zahteva | Opombe | ||
|---|---|---|---|---|
1 | Popravek Trenutni BroadWorks R22 ali novejši | |||
2 | XSP|ADP za XSI, CTI, DMS in authService | Namenski XSP|ADP za Webex za Cisco BroadWorks | ||
3 | Ločen XSP|ADP za NPS se lahko deli z drugimi rešitvami, ki uporabljajo NPS. | Če imate obstoječo uvedbo za sodelovanje, preglejte priporočila za XSP|Konfiguracije ADP in NPS. | ||
4 | Validacija žetona CI (s TLS), konfigurirana za povezave Webex s storitvijo za preverjanje pristnosti. | |||
5 | mTLS konfiguriran za povezave Webex z vmesnikom CTI. | Druge aplikacije ne potrebujejo mTLS. | ||
6 | Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o zagotavljanju:
| Za zaupanja vredna e-poštna sporočila: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da uporabnikom omogočite prijavo z e-poštnim naslovom v BroadWorks. Za nezaupljiva e-poštna sporočila: Odvisno od uporabnikovih e-poštnih nastavitev lahko uporaba nezaupljivih e-poštnih sporočil povzroči, da se e-poštno sporočilo pošlje v uporabnikovo mapo Junk ali SPAM. Skrbnik bo morda moral spremeniti nastavitve e-pošte uporabnika, da bo dovolil domene | ||
7 | Datoteka DTAF Webex za Cisco BroadWorks za aplikacijo Webex | |||
8 | BW Business Lic ali Std Enterprise ali Prem Enterprise User Lic + Webex za naročnino Cisco BroadWorks | Če imate obstoječo uvedbo za sodelovanje, ne potrebujete več UC-One Add-On Bundle, Collab Lic in konferenčnih vrat Meet-me. Če imate obstoječo uvedbo UC-One SaaS, nobenih dodatnih sprememb razen sprejemanja pogojev paketa Premium. | ||
9 | IP/vrata morajo biti dostopna prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. | Glejte razdelek »Priprava omrežja«. | ||
10 | Konfiguracija TLS v1.2 na XSP|ADP | |||
11 | Za zagotavljanje pretoka se mora aplikacijski strežnik povezati z vmesnikom za zagotavljanje BroadWorks.
| Oglejte si temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni razdelki v dokumentu odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem enem dokumentu nameravamo zajeti vse vidike rešitve.
Najmanjši nabor nalog za uvedbo rešitve je:
Dosezite svojo ekipo za račun in postanite Ciscov partner. Nujno je, da raziščete Cisco stične točke, da se seznanite (in se usposobite). Ko postanete Ciscov partner, uporabimo preklop Webex za Cisco BroadWorks za vašo partnersko organizacijo Webex. (Glej Uvedite Webex za Cisco BroadWorks > Partner Onboarding v tem dokumentu.)
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP v tem dokumentu.)
Uporabite Partner Hub za povezavo Webexa z BroadWorks. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v Partner Hubu v tem dokumentu.)
Uporabite Partner Hub za pripravo predlog za oskrbo uporabnikov. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svoje predloge za vkrcanje v tem dokumentu.)
Preizkusite in vključite stranko tako, da zagotovite vsaj enega uporabnika. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
 |
|
Terminologija
Poskušamo omejiti žargon in kratice, uporabljene v tem dokumentu, ter razložiti vsak izraz, ko je prvič uporabljen. (Glej Webex za Cisco BroadWorks Reference > Terminologija če izraz ni razložen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
Uporabniki kličejo številke PSTN z vašo infrastrukturo BroadWorks.
Uporabniki pokličejo druge številke BroadWorks z vašo infrastrukturo BroadWorks (zvočni/video klici z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
Uporabniki lahko alternativno opravijo klic Webex VOIP prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so aplikacija Webex v aplikacijo Webex, ne aplikacija Webex v PSTN).
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
Uporabniki si lahko pošiljajo sporočila eden na enega ali v prostorih (stalni skupinski klepet) in izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
Uporabniki lahko delijo prisotnost (status). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
Ko vas vključimo kot partnersko organizacijo v Control Hub, s pravilnimi pooblastili, lahko konfigurirate razmerje med vašo instanco BroadWorks in Webexom.
Organizacije strank ustvarite v Control Hubu in zagotovite uporabnike v teh organizacijah.
Vsak naročnik v BroadWorksu dobi identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorks).
Uporabniki se avtentifikirajo proti BroadWorks ali Webex.
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblastijo za storitve pri BroadWorks in Webex.
Aplikacija Webex v središču te rešitve; je aplikacija za blagovno znamko, ki je na voljo v namiznih računalnikih Mac/Windows ter mobilnih napravah in tablicah Android/iOS.
Obstaja tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex za zagotavljanje funkcij sporočanja, prisotnosti in srečanj.
Odjemalec se prijavi v vaše sisteme BroadWorks za klicne funkcije.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi brezhibno uporabniško izkušnjo oskrbe.
Lastnosti in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone".
Ta vrsta paketa uporablja aplikacijo Webex samo kot odjemalec programskega telefona z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, ne morejo pa začeti sestankov sami. Ko drugi uporabniki (softphone ali nesoftphone) iščejo v imeniku uporabnika softphone, rezultati iskanja ne ponujajo nobene možnosti za pošiljanje sporočila.
Uporabniki programskega telefona lahko med klicem delijo svoj zaslon.
Paket "Osnovni".
Osnovni paket vključuje funkcije klicanja, sporočanja in srečanja. Vključuje 100 udeležencev sestankov v »enotnem prostoru« in sestankov v osebni sobi za sestanke (PMR). (** glej spodnjo opombo za izjemo). V tem paketu lahko srečanja trajajo največ 40 minut.
Paket "Standard".
Ta paket vključuje tudi vse v osnovnem paketu, kot je do 100 udeležencev na sestankih v »enotnem prostoru« in sestankih v osebni sejni sobi (PMR).
Skupna raba zaslona v sestanku PMR je vloga, ki jo ima na začetku samo gostitelj sestanka, vendar lahko gostitelj prenese 'vlogo predstavitelja' kateremu koli udeležencu srečanja, ki ga izbere, in samo gostitelj lahko ponovno prevzame vlogo predstavitelja brez trenutnega gostitelj, ki jim ga posreduje.
Paket "Premium".
Ta paket vključuje vse v standardnem paketu ter do 300 udeležencev v sestanku »poenotenega prostora« in do 1000 udeležencev v osebni sobi za sestanke (PMR).
Skupna raba zaslona znotraj sestanka PMR je podprta za vse udeležence sestanka.
Primerjaj pakete
Paket | Klicanje | Sporočanje | Srečanja Unified Space | Srečanja PMR |
|---|---|---|---|---|
Softphone | Vključeno | Ni vključen | Noben | Noben |
Osnovno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Standardno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Premium | Vključeno | Vključeno | 300 udeležencev | 1000 udeležencev |
| Omejitev Unified Space Meeting za uporabnike Basic je 100 udeležencev na Unified Space Meeting, razen če prostor vključuje tudi uporabnike, ki so jim dodeljeni paketi »Standard« ali »Premium«; v tem primeru se omejitev poveča glede na uporabniški paket gostitelja. |
| "Sestanki Unified Space Meetings" se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Uporabnik na primer sproži sestanek iz prostora prek gumbov »Srečaj« ali »Urnik«. »Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sobi za sestanke (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID). |
Funkcije za sporočanje in sestanke
Glejte naslednjo tabelo za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium.
Funkcija srečanja | Podprto z osnovnim paketom | Podprto s standardnim paketom | Podprto s paketom Premium | Komentiraj |
|---|---|---|---|---|
Trajanje sestanka | 40 minut ali manj | Neomejeno | Neomejeno | |
Skupna raba namizja | ja | ja | ja | Osnovno—Deljenje namizja s katerim koli udeležencem srečanja PMR. Standardno —Deljenje namizja samo s strani gostitelja srečanja PMR. Premium—Deljenje namizja s katerim koli udeležencem srečanja PMR. |
Deljenje aplikacij | ja | ja | ja | Osnovno—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. Standardno —Deljenje aplikacij samo s strani gostitelja srečanja PMR. Premium—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. |
Večstranski klepet | ja | ja | ja | |
Bela tabla | ja | ja | ja | |
Zaščita z geslom | ja | ja | ja | |
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) | ja | ja | ja | |
Podpira seznanjanje z napravami Webex | ja | ja | ja | |
Talni nadzor (Izklop zvoka enega/Izgon vseh) | ja | ja | ja | |
Povezava do stalnih srečanj | ja | ja | ja | |
Dostop do mesta srečanj | ja | ja | ja | |
Sestanku se pridružite prek VoIP | ja | ja | ja | |
Zaklepanje | ja | ja | ja | |
Kontrolniki predstavitelja | št | št | ja | |
Nadzor oddaljenega namizja | št | št | ja | |
Število udeležencev | 100 | 100 | 1000 | |
Posnetek shranjen lokalno v sistemu | ja | ja | ja | |
Snemanje v oblaku | št | št | ja | |
Snemanje - shranjevanje v oblaku | št | št | 10 GB na mesto | |
Snemanje transkripcij | št | št | ja | |
Načrtovanje sestankov | ja | ja | ja | |
Omogoči skupno rabo vsebine z zunanjimi integracijami | št | št | ja | Osnovno— Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. Standardno—Deljenje vsebine samo s strani gostitelja srečanja PMR. Premium—Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. |
Dovoli spremembo URL-ja PMR | št | št | ja | Osnovno— Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Partnerji in skrbniki organizacij lahko spremenijo URL v Control Hubu. Standardno— URL PMR lahko spremenijo samo skrbniki partnerjev in organizacij iz partnerskega središča. Premium—Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Skrbniki partnerjev in organizacij lahko spremenijo URL v središču za partnerje. |
Prenos srečanj v živo (npr. na Facebooku, Youtube) | št | št | ja | |
Dovolite drugim uporabnikom, da načrtujejo sestanke v njihovem imenu | št | št | ja | |
Dodajte nadomestnega gostitelja | ja | št | ja | |
Integracija aplikacij (npr. Zendesk, Slack) | Odvisno od integracije | Odvisno od integracije | ja | Glej Integracije aplikacij spodaj za več informacij o podpori. |
Integracija s koledarjem Microsoft Office 365 | ja | ja | ja | |
Integracija z Google Calendaring za G Suite | ja | ja | ja | |
Center za pomoč Webex objavlja funkcije in uporabniško dokumentacijo za Webex na help.webex.com. Preberite naslednje članke, če želite izvedeti več o funkcijah:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni programski odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
Zendesk—Samo Premium
Ohlapnost—Samo Premium
Microsoftove ekipe za sestanke Webex— Standard ali Premium
Microsoft Teams za klicanje— Podprto z vsemi paketi
Koledar Office 365— Standard ali Premium
Google Calendaring za G Suite— Standard ali Premium
Podpora za infrastrukturo navideznega namizja (VDI).
Webex za Cisco BroadWorks zdaj podpira okolja Virtual Desktop Infrastructure (VDI). Za podrobnosti o tem, kako razmestiti infrastrukturo VDI, glejte Vodnik za uvajanje za Webex za infrastrukturo navideznega namizja (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Načrt prihodnosti
Za vpogled v naše namere za prihodnje različice Webex za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Elementi načrta niso zavezujoči v nobeni vlogi. Cisco si pridržuje pravico, da zadrži ali revidira katerega koli ali vse te elemente v prihodnjih izdajah.
Omejitve
Omejitve zagotavljanja
Časovni pas mesta srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za zagotavljanje ni naveden noben časovni pas za prvega uporabnika vsakega paketa, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto naročniško organizacijo.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, navedite timezone parameter v zahtevi za zagotavljanje za:
prvi naročnik za paket Standard v organizaciji.
prvi naročnik za Premium paket v organizaciji.
prvi naročnik, oskrbljen z osnovnim paketom v organizaciji.
Splošne omejitve
Ni klicanja v spletni različici odjemalca Webex (To je omejitev odjemalca in ne omejitev rešitve.)
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij za nadzor klicev, ki so na voljo pri BroadWorks.
Odjemalec Webex trenutno ne more biti označen z belo oznako.
Ko ustvarite organizacije strank z izbrano metodo oskrbe, se samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. To vedenje je načrtovano. Pričakujemo, da bodo multinacionalni partnerji ustvarili partnersko organizacijo v vsaki regiji, kjer upravljajo organizacije strank.
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije strank v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev s ponudbo Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočanja
Naslednje omejitve shranjevanja podatkov (sporočila in datoteke skupaj) veljajo za organizacije, ki so prek ponudnika storitev kupile Webex za storitve Cisco BroadWorks. Te omejitve predstavljajo največji prostor za shranjevanje sporočil in datotek skupaj.
Osnovno: 2 GB na uporabnika za 3 leta
Standardnih 5 GB na uporabnika za 3 leta
Premium: 10 GB na uporabnika za 5 let
Za vsako organizacijo stranke se te skupne vrednosti na uporabnika združijo, da se zagotovi agregirana vsota za to stranko na podlagi števila uporabnikov. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev za sporočanje in shranjevanje datotek 50 GB. Posamezen uporabnik lahko preseže omejitev na uporabnika (10 GB), pod pogojem, da podjetje še vedno presega skupni maksimum (50 GB).
Za prostore skupine, ki so ustvarjeni, veljajo omejitve sporočanja glede na skupno skupno organizacijo stranke, ki je lastnica prostora skupine. Podatke o lastniku posameznih ekipnih prostorov najdete v Politiki prostora. Za informacije o tem, kako si ogledate politiko prostora za posamezen timski prostor, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za skupinske prostore za sporočila Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webex
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku izpostavljeni prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot med mirovanjem.
Več je podrobnosti izmenjavo podatkov v razdelku Reference tega dokumenta.
Dodatno branje
Rezidentstvo podatkov organizacije
Vaše podatke Webex hranimo v podatkovnem centru, ki najbolj ustreza vaši regiji. glej Rezidenca podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek Partner Huba.
Za informacije o vlogah, ki so na voljo partnerjem, privilegijih dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM.
| Prvi uporabnik, ki je omogočen novi partnerski organizaciji, je samodejno dodeljen vlogi Full Administrator in Full Partner Administrator. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog. |
Ciscova ekipa za operacije v oblaku: Ustvari vašo »partnersko organizacijo« v središču za partnerje, če ta ne obstaja, med vašim uvajanjem.
Ko imate svoj račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za vkrcanje«, ki predstavljajo pakete ali pakete, ki jih ponujajo ti sistemi. Nato zagotovite svoje stranke ali naročnike.
# | Tipična naloga | SP | Cisco |
|---|---|---|---|
1 | Partner Onboarding – Ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje preklopov potrebnih funkcij | ● | |
2 | Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) | ● | |
3 | Konfiguriranje integracijskih nastavitev v partnerski organizaciji prek partnerskega središča (predloge ponudb, blagovna znamka) | ● | |
4 | Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, XSP|Konfiguracija ADP, aplikacije XSI, AuthService, CTI, NPS, DMS na XSP|ADP) | ● | |
5 | Razvijte integracijo ali proces zagotavljanja | ● | |
6 | Pripravite materiale GTM | ● | |
7 | Preseli ali omogoči nove uporabnike | ● |
Arhitektura
Kaj je na diagramu?
Stranke
Odjemalec Webex App služi kot primarna aplikacija v Webexu za ponudbe Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima izvorna sporočila, prisotnost in večstranske avdio/video sestanke, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
IP telefoni Cisco in pripadajoči dodatki uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone tretjih oseb.
Portal za aktiviranje uporabnikov za uporabnike, ki se prijavijo v Webex s svojimi poverilnicami BroadWorks.
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. Partner Hub je mesto, kjer konfigurirate integracijo med svojo infrastrukturo BroadWorks in Webexom. Partner Hub uporabljate tudi za upravljanje konfiguracije odjemalca in zaračunavanja.
Omrežje ponudnika storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
Javno obrnjen XSP|ADP, za Webex za Cisco BroadWorks: (Polje predstavlja enega ali več XSP|Farme ADP, po možnosti na čelu z izravnalniki obremenitve.)
Gosti vmesnik Xtended Services (XSI-Actions & XSI-Events), storitev upravljanja naprav (DMS), vmesnik CTI in storitev avtentikacije. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se avtentikirajo, prenesejo svoje konfiguracijske datoteke za klicanje, opravljajo in sprejemajo klice ter si ogledajo status slušalke drug drugega (prisotnost telefonije) in zgodovino klicev.
Objavi imenik strankam Webex.
Javno obrnjen XSP|ADP, ki izvaja NPS:
Potisni strežnik za obvestila o klicih: Strežnik za pošiljanje obvestil na XSP|ADP v vašem okolju. Povezuje se med vašim aplikacijskim strežnikom in našim posrednikom NPS. Proxy dobavlja kratkotrajne žetone vašemu NPS za avtorizacijo obvestil storitev v oblaku. Te storitve (APNS in FCM) pošiljajo obvestila o klicih strankam Webex v napravah Apple iOS in Google Android.
Aplikacijski strežnik:
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
Za pretočno oskrbo uporablja AS skrbnik partnerja za oskrbo uporabnikov v Webexu
Potisne uporabniški profil v BroadWorks
OSS/BSS: Vaš operacijski podporni sistem / poslovne storitve SIP za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok v diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
Webex za Cisco BroadWorks predstavlja nabor mikrostoritev, ki podpirajo integracijo med Webexom in BroadWorksom, ki ga gosti ponudnik storitev:
API-ji za oskrbo uporabnikov
Konfiguracija ponudnika storitev
Prijava uporabnika s poverilnicami BroadWorks
Webex Messaging box za mikrostoritve, povezane s sporočanjem.
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za video srečanja z več udeleženci (SIP & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Apple.
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Android.
XSP|Premisleki o arhitekturi ADP
Vloga javnega XSP|Strežniki ADP v Webexu za Cisco BroadWorks
XSP, namenjen javnosti|ADP v vašem okolju zagotavlja naslednje vmesnike/storitve za Webex in odjemalce:
Storitev avtentikacije (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webex za BroadWorks JWT (JSON Web Token).
Vmesnik CTI, zaščiten z mTLS, na katerega je Webex naročen za dogodke v zgodovini klicev in status prisotnosti telefonije iz BroadWorksa (status klica).
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike kontaktov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
Storitev DM (Device Management) za odjemalce, da pridobijo svoje konfiguracijske datoteke za klice
Navedite URL-je za te vmesnike, ko konfigurirate Webex za Cisco BroadWorks. (Glej Konfigurirajte svoje gruče BroadWorks v središču Partner Hub v tem dokumentu.) Za vsako gručo lahko zagotovite samo en URL za vsak vmesnik. Če imate v infrastrukturo BroadWorks več vmesnikov, lahko ustvarite več gruč.
XSP|Arhitektura ADP
Zahtevamo, da uporabljate ločen namenski XSP|Primerek ali farma ADP za gostovanje vaše aplikacije NPS (Notification Push Server). Isti NPS lahko uporabite z UC-One SaaS ali UC-One Collaborate. Vendar ne smete gostiti drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|Primerek/kmetija ADP za gostovanje zahtevanih aplikacij za integracijo Webexa iz naslednjih razlogov
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite nov XSP|Farma ADP za Webex za Cisco BroadWorks. Tako lahko obe storitvi delujeta neodvisno, medtem ko selite naročnike.
Če namestite Webex za aplikacije Cisco BroadWorks na XSP|Farma ADP, ki se uporablja za druge namene, je vaša odgovornost za spremljanje uporabe, upravljanje posledične kompleksnosti in načrtovanje povečanega obsega.
The Načrtovalnik zmogljivosti sistema Cisco BroadWorks predvideva namenski XSP|Farma ADP in morda ne bo točna, če jo uporabljate za izračune kolokacije.
Če ni navedeno drugače, namenski Webex za Cisco BroadWorks XSP|ADP-ji morajo gostiti naslednje aplikacije:
AuthService (TLS s preverjanjem žetona CI ali mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-dogodki (TLS)
DMS (TLS)—Izbirno. Ni obvezno, da uvedete ločen primerek DMS ali farmo posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, kot ga uporabljate za UC-One SaaS ali UC-One Collaborate.
Spletni pogled nastavitev klicev (TLS)—izbirno. Spletni pogled nastavitev klicev (CSW) je potreben le, če želite, da uporabniki Webexa za Cisco BroadWorks lahko konfigurirajo klicne funkcije v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojno avtentikacijo TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
(Diagram je označen Možnost 1) En XSP|Primerek ali farma ADP za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
(Diagram je označen Možnost 2) Dva XSP|Instance ali farme ADP, ena z vmesnikom mTLS za CTI in druga z vmesnikom TLS za druge aplikacije, kot je AuthService.
| XSP|Ponovna uporaba ADP Če imate obstoječi XSP|Farma ADP, ki je v skladu z eno od zgoraj predlaganih arhitektur (1. ali 2. možnost) in je rahlo obremenjen, potem je mogoče znova uporabiti vaš obstoječi XSP|ADP. Preveriti boste morali, da med obstoječimi aplikacijami in zahtevami novih aplikacij za Webex ni nasprotujočih si konfiguracijskih zahtev. Dva glavna pomisleka sta:
Ker XSP|ADP-ji imajo veliko aplikacij in število permutacij teh aplikacij je veliko, lahko pride do drugih neidentificiranih konfliktov. Iz tega razloga morebitna ponovna uporaba XSP|ADP-je je treba pred ponovno uporabo preveriti v laboratoriju s predvideno konfiguracijo. |
Konfigurirajte sinhronizacijo NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP, ki jih uporabljate z Webexom.
Namestite ntp paket po namestitvi operacijskega sistema in preden namestite programsko opremo BroadWorks. Nato lahko konfigurirate NTP med XSP|Namestitev programske opreme ADP. Glej Priročnik za upravljanje programske opreme BroadWorks za več podrobnosti.
Med interaktivno namestitvijo XSP|Programska oprema ADP, vam je dana možnost konfiguracije NTP. Nadaljujte kot sledi:
Ko namestitveni program vpraša,
Do you want to configure NTP?, vstopiy.Ko namestitveni program vpraša,
Is this server going to be a NTP server?, vstopin.Ko namestitveni program vpraša,
What is the NTP address, hostname, or FQDN?, vnesite naslov vašega strežnika NTP ali javne storitve NTP, npr.pool.ntp.org.
Če je vaš XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, konfiguracijska datoteka namestitvenega programa mora vsebovati naslednje pare ključ=vrednost:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Identiteta ADP in varnostne zahteve
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najsplošnejše (ponudnik SSL) do najbolj specifične (posamezen vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso podane, so nastavitve SSL 'nižje' ravni podedovane od 'višjih' ravni.
Če nobena od privzetih nastavitev ni spremenjena, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
XSP|ADP se mora overiti pri odjemalcih s potrdilom, podpisanim s strani CA, v katerem se skupno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
Vmesnik Xsi mora podpirati protokol TLSv1.2.
Vmesnik Xsi mora uporabljati šifrirno zbirko, ki izpolnjuje naslednje zahteve.
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali eliptičnih krivulj Diffie-Hellman Ephemeral (ECDHE)
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
Način šifriranja GCM (Galois/Counter Mode) ali CBC (Cipher Block Chaining)
Če je uporabljena šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
Zahtevam na primer ustrezajo naslednje šifre:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI zahteva konvencijo o poimenovanju IANA za šifrirne zbirke, kot je prikazano zgoraj, ne pa konvencije openSSL. |
Podprte šifre TLS za vmesnika AuthService in XSI
| Ta seznam se lahko spremeni z razvojem naših varnostnih zahtev v oblaku. Upoštevajte trenutna priporočila Ciscove varnosti v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste Xsi-Events in število niti za obdelavo količine dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na najmanjše prikazane vrednosti, kot sledi (ne zmanjšajte jih, če so nad temi najmanjšimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Več XSP|ADP
Robni element za izravnavo obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora pregledno upravljati porazdelitev prometa med vašimi več XSP-ji|Strežniki ADP in Webex za oblak in odjemalce Cisco BroadWorks. V tem primeru bi morali navesti URL izravnalnika obremenitve konfiguraciji Webex za Cisco BroadWorks.
Opombe o tej arhitekturi:
Konfigurirajte DNS, tako da lahko odjemalci najdejo izravnalnik obremenitve, ko se povezujejo z vmesnikom Xsi (glejte DNS konfiguracija).
Priporočamo, da robni element konfigurirate v načinu povratnega proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Internetni XSP|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več XSP|ADP strežniki.
Opombe o tej arhitekturi:
Za povezavo z XSP sta potrebna dva zapisa|ADP strežniki:
Za mikrostoritve Webex: Round-robin zapisi A/AAAA so potrebni za ciljanje na več XSP|naslovi IP ADP. To je zato, ker mikrostoritve Webex ne morejo iskati SRV. Za primere glej Storitve v oblaku Webex.
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glej Aplikacija Webex.
Uporabite prednostne zapise SRV za ciljanje storitve XSI za več XSP|naslovi ADP. Določite prednost svojim zapisom SRV, tako da bodo mikrostoritve vedno šle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. NE uporabljajte krožnega pristopa za aplikacijo Webex.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu.
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran za razrešitev XSP|URL ADP do izravnalnika obremenitve HTTP, izravnalnik obremenitve pa je konfiguriran za preusmeritev prek povratnega proxyja na XSP|ADP strežniki.
Webex ne sledi preusmeritvi pri povezovanju z URL-ji, ki jih posredujete, zato ta konfiguracija ne deluje.
Naročanje in zagotavljanje
Naročanje in zagotavljanje velja na teh ravneh:
Oskrba partnerja/ponudnika storitev:
Vsak vključeni ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec) mora biti konfiguriran kot partnerska organizacija v Webexu in mora imeti potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije zagotavlja dostop do upravljanja Webexa za Cisco BroadWorks na Webex Partner Hub. Skrbnik partnerja mora opraviti vse potrebne korake za zagotavljanje, preden lahko zagotovi organizacijo stranke/podjetja.
Naročanje in zagotavljanje strank/podjetij:
Vsak BroadWorks Enterprise, omogočen za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije stranke Webex. Ta postopek poteka samodejno kot del oskrbe uporabnika/naročnika. Vsi uporabniki/naročniki znotraj podjetja BroadWorks so omogočeni v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko zagotovite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
Uporabniško/naročniško naročanje in zagotavljanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Samooskrba uporabnika
Oskrba API-ja
Pretočno zagotavljanje z zaupanja vredno e-pošto
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če lahko trdite, da ima BroadWorks naročniške e-poštne naslove, ki so veljavni in edinstveni za Webex, ta možnost zagotavljanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot ID-ji uporabnikov.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če se ne morete zanesti na naročniške e-poštne naslove, ki jih ima BroadWorks, ta možnost zagotavljanja ustvari račune Webex, vendar jih ni mogoče aktivirati, dokler naročniki ne predložijo in potrdijo svojih e-poštnih naslovov. Takrat lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniške ID-je.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Uporabniška samooskrba
S to možnostjo ni pretočnega zagotavljanja iz BroadWorks v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastno komunikacijo (ali jo pooblastite za svoje stranke) za distribucijo povezave naročnikom. Naročniki sledijo povezavi, nato posredujejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek Partnerskega središča ali za to uporabite API.
| Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo. |
Zagotavljanje ponudnika storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo, da Webex za Cisco BroadWorks uporabnikom/naročnikom omogočite v svoj obstoječi potek dela/orodja za upravljanje uporabnikov.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Interno klicanje
Podpora za funkcijo Extension Dialing uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki v istem podjetju. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med zagotavljanjem se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Za klicanje BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve vseh področij metode za začetek klica in v profilu uporabnika. Webex za Cisco BroadWorks podpira samo interne klice med uporabniki znotraj iste skupine in različnih skupin istega podjetja s kombinacijo lokacijske klicne kode in interne številke. Vendar pa klicanje med dvema podjetjema z uporabo samo razširitev ni podprto.
Razširitev je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Uporabniki Cisco BroadWorks
Ponudba javnega API-ja kot »razširitev
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za podjetja/skupine, ki imajo konfigurirano klicno kodo lokacije (LDC), mora biti parameter razširitve kombinacija LDC in 'interne številke.
Omogočanje pretoka ali samoaktivacije
Razširitev in LDC (kjer je na voljo) bosta samodejno pridobljena iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Samodejno sinhronizirano iz BroadWorks z Directory Sync z uporabo kombinacije klicne kode lokacije (LDC) in interne številke.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje razširitve |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | Razširitev je treba posredovati kot parameter |
Pretok skozi | Razširitev samodejno pridobljena iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Seznami telefonov BroadWorks | Seznami poslovnih, skupinskih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
Predpogoji
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
Popravek, kjer so razširitvene in lokacijske klicne kode dodane v XSI in adapter za zagotavljanje februarja 2022 za različico 23 ali novejšo kot del:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI za ta tok klica SIP, ki je potreben za podporo za funkcijo klicanja razširitve.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioriteta možnosti klica aplikacije
Kot del podpore za funkcijo Extension Dialing je nastavitev prednosti klicnih možnosti aplikacije zagotovljena tudi na ravni partnerja za vse partnerje Webex for Cisco Broadworks. S to nastavitvijo lahko partner nadzira nastavitve prioritete klicev vseh svojih upravljanih strank iz Partner Huba. Nastavitev prioritete možnosti klica aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klica aplikacije vsebuje razširitev kot drugo možnost v Partner Hubu in Control Hubu, ko je uporabniku Webexa za Cisco Broadworks na novo omogočena razširitev prek katerega koli od zgoraj omenjenih načinov zagotavljanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v možnosti avdio/video klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite vidnost dodatnega klica:
Če partner želi, da se vsem njegovim upravljanim organizacijam strank zagotovi razširitev kot ena od možnosti klica, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Partner Hubu. To bo omogočilo upravljanim organizacijam strank, da podedujejo nastavitev od svojega partnerja.
Če želi partner zagotoviti razširitev v klicnih možnostih za določeno organizacijo strank, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Control Hubu.
Podpora za stike skupine
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync tako, da odstrani omejitev za sinhronizacijo do 1500 stikov s telefonskih seznamov skupine v BroadWorksu in partnerjem omogoči sinhronizacijo do 30.000 stikov z enega samega skupinskega telefonskega seznama in ga izenači s 30.000 stiki. povečanje za telefonski seznam podjetja, ki je bil objavljen ločeno.
Obstaja splošna omejitev 200K za vse zunanje stike na organizacijo, ki bi veljala za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Podprto bo na primer podjetje BroadWorks, ki ima seznam telefonov Enterprise s 30K in tudi 5 seznamov telefonov skupine s 30K (skupaj 180K na organizacijo). Če pa obstaja 6 skupinskih telefonskih seznamov s 30K, to ne bo podprto (skupaj 210K).
| Ta funkcija je na voljo na zahtevo. Obrnite se na ekipo za račun, da ga omogočite.
|
Ko je funkcija omogočena, začne storitev DirSync sinhronizirati stike telefonskega seznama BroadWorks Group v namensko shrambo stikov za posamezno skupino v storitvi Webex Contact Service.
Med zagotavljanjem mora biti skupina podjetij uporabnika shranjena v imeniku Webex, da navede skupino, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v pomnilniku skupine Contact Service za določeno skupino uporabnikov.
Funkcija zahteva, da so naročniki Webex za BroadWorks omogočeni v Webexu z ID-jem skupine podjetij BroadWorks.
Id skupine podjetij BroadWorks je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Webex za uporabnike Cisco BroadWorks
Oskrba javnega API-ja kot 'spEnterpriseGroupId'
ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja.
Omogočanje pretoka ali samoaktivacije
BroadWorks Enterprise Group Id bo samodejno pridobljen iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Se ne uporablja. Za te uporabnike ni treba sinhronizirati ID-ja skupine podjetij BroadWorks.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje ID skupine podjetij |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | BroadWorks Enterprise Group Id je treba posredovati kot parameter spEnterpriseGroupId |
Pretok skozi | Id skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Se ne uporablja |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Se ne uporablja |
Seznami telefonov BroadWorks | Stiki na telefonskih seznamih skupine BroadWorks | Directory Sync | Stiki skupine so shranjeni v storitvi Webex Contact Service, ki je povezana z določeno skupino |
BroadWorks Enterpsie ali osebni telefonski seznami | Stiki na seznamu poslovnih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
| Javni API je treba posodobiti PRED MIGRACIJO. Migracije ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja https://developer.webex.com/docs/api/changelog#2023-march Ko je funkcija omogočena in kot rezultat naslednje sinhronizacije imenika, bodo skupine uporabnikov v podjetju prikazane tudi v Control Hubu. Vizualizacija skupin v Control Hub za Webex za BroadWorks je na tej stopnji zgolj informativna. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupini v Control Hubu, saj te spremembe ne bodo odražene nazaj v BroadWorks. Upravljanje skupin v Control Hubu je namenjeno uporabi s strani partnerjev, ki bodo sprejeli prihajajoče API-je za upravljanje stikov. |
Migracije in pripravljenost na prihodnost
Ciscov napredek odjemalca poenotenih komunikacij BroadSoft je prehod od UC-One k Webexu. Obstaja ustrezno napredovanje podpornih storitev stran od omrežja ponudnika storitev – razen klicanja – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je prednostna migracijska strategija uvedba novega, namenskega XSP|ADP-ji za integracijo z Webexom za Cisco BroadWorks. Obe storitvi lahko izvajate vzporedno, medtem ko selite stranke na Webex, in sčasoma povrnete infrastrukturo, uporabljeno za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo a Naročite se možnost, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vsakega od naslednjih člankov, da zagotovite, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, pojdite na vsako od spodnjih povezav in v članku, ki se prikaže, kliknite Naročite se gumb.
Priporočamo, da se naročite vsaj na zgornji seznam. Vendar večina člankov in dokumentov Webex, navedenih pod Dodatni dokumenti imeti a Naročite se možnost. Da se ta možnost prikaže, se mora članek pojaviti na help.webex.com.
| Za ciljne strani dokumentacije ni možnosti naročnine. |
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks si oglejte naslednjo povezano dokumentacijo:
Webex za dokumente Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks—Ta rešitev ponudnikom storitev omogoča, da zagotovijo telefonske številke, ki jih imajo (namesto številk, ki jih zagotovi Cisco), za uporabo pri pridružitvi sestankom Webex.
Priročnik za konfiguracijo Webex za Cisco BroadWorks—Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Priročnik za integracijo naprav za Webex za Cisco BroadWorks—Opisuje, kako namestiti in servisirati naprave Room OS in MPP.
Priročnik za odpravljanje težav Webex za Cisco BroadWorks— Vsebuje informacije o odpravljanju težav za Webex za Cisco BroadWorks.
Webex za članke Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo naslednja neobvezna spletna mesta, če želite izvedeti več o Webexu za Cisco BroadWorks:
Webex za dokumentacijo Cisco BroadWorks—Na ciljni strani so navedeni tehnični dokumenti in neobvezni članki Webex, namenjeni skrbnikom partnerjev Webex za Cisco BroadWorks.
Kaj je novega pri Webexu za Cisco BroadWorks— Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
Znane težave in omejitve— Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM— Ta članek opisuje, kako dodeliti skrbniške vloge partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v Partner Hub in Control Hub.
Dokumenti Cisco BroadWorks
Partnerski skrbniki se lahko obrnejo na spletno mesto Cisco BroadWorks na cisco.com za tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči Webex
Naslednja spletna mesta za pomoč Webex lahko uporabite za iskanje člankov Webex, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webex.
Webex od ponudnikov storitev— Ta ciljna stran vsebuje povezave z informacijami o začetnih korakih in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili pri ponudniku storitev.
Center za pomoč Webex—Uporabite funkcijo iskanja na help.webex.com za iskanje dodatnih člankov o Webexu, ki opisujejo funkcijo Webex App in Webex Meetings. Iščete lahko po uporabniških ali skrbniških člankih.
Dokumentacija za razvijalce
Priročnik za razvijalce Webex za BroadWorks— Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo Webex za API-je BroadWorks.
Točke odločitve
| Upoštevanje | Vprašanja za odgovor | Viri |
Arhitektura in infrastruktura
|
Koliko XSP|ADP? Kako jemljejo mTLS? |
Načrtovalnik zmogljivosti sistema Cisco BroadWorks Priročnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov | Ali lahko trdite, da zaupate e-pošti v BroadWorks? Ali želite, da uporabniki posredujejo e-poštne naslove za aktiviranje lastnih računov? Ali lahko sestavite orodja za uporabo našega API-ja? |
Javni dokumenti API-ja na https://developer.webex.com Ta dokument |
| Znamčenje | Kakšno barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so različni primeri uporabe strank? | Ta dokument |
| Naročniške funkcije na stranko/podjetje/skupino | Izberite paket, da določite raven storitve na predlogo. Basic, Standard, Premium ali Softphone. | Ta dokument Matrika lastnosti/paketa |
| Preverjanje pristnosti uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za zagotavljanje (za možnosti pretočnega zagotavljanja) | Ali že uporabljate Integrated IM&P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali je predviden pogostejši primer uporabe? |
Ta dokument Referenca CLI aplikacijskega strežnika |
Arhitektura in infrastruktura
S kakšno lestvico nameravate začeti? V prihodnosti ga je mogoče povečati, vendar bi morala vaša trenutna ocena uporabe spodbuditi načrtovanje infrastrukture.
Sodelujte s svojim upraviteljem računa Cisco/prodajnim predstavnikom, da določite velikost vašega XSP|Infrastruktura ADP, glede na Načrtovalnik zmogljivosti sistema Cisco BroadWorks in Priročnik za sistemsko inženirstvo Cisco BroadWorks.
Kako bo Webex vzpostavil povezave Mutual TLS z vašim XSP|ADP? Neposredno na XSP|ADP v DMZ ali prek proxyja TLS? To vpliva na vaše upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Kateri način zagotavljanja uporabnikov vam najbolj ustreza?
Pretočno zagotavljanje z zaupanja vredno e-pošto: Z dodelitvijo storitve »Integrated IM&P« na BroadWorksu je naročnik samodejno oskrbovan v Webexu.
Če lahko tudi potrdite, da so naročniški e-poštni naslovi v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vredne e-pošte« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni uporabniški atribut na Webexu. Zato mora ponudnik storitev zagotoviti veljaven e-poštni naslov za uporabnika, da mu omogoči storitve Webex. To mora biti v atributu ID-ja e-pošte uporabnika v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Nadomestni ID.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil: Če ne morete zaupati naročniškim e-poštnim naslovom, lahko še vedno dodelite integrirano storitev IM&P v BroadWorks za zagotavljanje uporabnikov v Webexu.
Pri tej možnosti se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki predložiti in potrditi svoje e-poštne naslove, da aktivirajo račune Webex.
Uporabniška samooskrba: Ta možnost ne zahteva dodelitve storitve IM&P v BroadWorks. Namesto tega vi (ali vaše stranke) razdelite povezavo za zagotavljanje in povezave za prenos različnih odjemalcev z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa od BroadWorksa pridobi nekaj dodatnih konfiguracij o njih (vključno z njihovimi primarnimi številkami).
SP nadzorovano zagotavljanje prek API-jev: Webex razkriva niz javnih API-jev, ki ponudnikom storitev omogočajo, da v svoje obstoječe poteke dela vgradijo oskrbo uporabnika/naročnika.
Zahteve za zagotavljanje
Naslednja tabela povzema zahteve za vsako metodo zagotavljanja. Poleg teh zahtev mora vaša uvedba izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
Način zagotavljanja | Zahteve |
|---|---|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupljiva e-pošta) | API za zagotavljanje Webex samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite Integrirano IM+P storitev za na. Obstajata dva toka (zaupanja vredna e-pošta ali nezaupljiva e-pošta), ki ju dodelite prek predloge Onboarding na Webexu. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
Uporabniška samooskrba | Skrbnik obstoječemu uporabniku BroadWorks ponudi povezavo do portala za aktiviranje uporabnikov. Uporabnik se mora prijaviti na portal s poverilnicami BroadWorks in vnesti veljaven e-poštni naslov. Ko je e-poštno sporočilo potrjeno, Webex pridobi dodatne informacije o uporabniku za dokončanje zagotavljanja. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
SP nadzorovano zagotavljanje prek API-ja (Zaupanja vredna ali nezaupljiva e-pošta) | Webex razkriva nabor javnih API-jev, ki vam omogočajo, da v obstoječe poteke dela in orodja vgradite oskrbo uporabnikov. Obstajata dva toka:
Zahteve za BroadWorks:
Zahteve za Webex:
Za uporabo API-jev pojdite na Naročniki na BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Podprti jeziki
Med zagotavljanjem je jezik, ki je bil v BroadWorks dodeljen prvemu skrbniškemu uporabniku, samodejno dodeljen kot privzeti jezik za to organizacijo stranke. Ta nastavitev določa privzeti jezik, ki se uporablja za aktivacijska e-poštna sporočila, sestanke in povabila na sestanke v tej organizaciji stranke.
Jezikovni jeziki petih znakov v (ISO-639-1)_(ISO-3166) so podprti. na primer en_ZDA ustreza English_Združene države. Če je zahtevan samo jezik z dvema črkama (z uporabo formata ISO-639-1), bo storitev ustvarila petmestno jezikovno nastavitev tako, da bo zahtevani jezik združila s kodo države iz predloge, tj. »requestedLanguage_CountryCode«, če ni mogoče pridobiti veljavne področne nastavitve, potem privzeta razumna področna nastavitev, uporabljena na podlagi zahtevane jezikovne kode.
Naslednja tabela navaja podprte področne nastavitve in preslikavo, ki pretvori dvočrkovno jezikovno kodo v petmestno področno nastavitev za situacije, ko petmestna področna nastavitev ni na voljo.
Podprti jeziki (ISO-639-1)_(ISO-3166) | Če je na voljo samo dvočrkovna koda jezika ... | |
|---|---|---|
Koda jezika (ISO-639-1) ** | Namesto tega uporabite privzete občutljive jezikovne nastavitve (ISO-639-1)_(ISO-3166) | |
en_ZDA en_AU en_GB en_CA | en | en_ZDA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_št | opomba | nb_št |
pl_PL | pl | pl_PL |
pt_PT pt_BR | točka | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Kraji es_CO, id_ID, nb_NE in pt_Mesta za srečanja Webex ne podpirajo PT. Za te kraje bodo spletna mesta The Webex Meetings samo v angleščini. Angleščina je privzeta lokalna nastavitev za spletna mesta, če za spletno mesto ni zahtevana nobena/neveljavna/nepodprta lokalna nastavitev. To jezikovno polje je uporabno pri ustvarjanju spletnega mesta organizacije in sestankov Webex. Če v objavi ali API-ju naročnika ni omenjen jezik, bo kot privzeti jezik uporabljen jezik iz predloge. |
Znamčenje
Skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, da prilagodijo videz aplikacije Webex za organizacije strank, ki jih upravlja partner. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
Logotipi podjetij
Edinstvene barvne sheme za svetli ali temni način
URL-ji za podporo po meri
Za podrobnosti o tem, kako prilagoditi blagovno znamko, glejte Konfigurirajte napredne prilagoditve blagovne znamke.
|
|
Predloge za vkrcanje
Predloge za vključitev vam omogočajo, da definirate parametre, po katerih so stranke in povezani naročniki samodejno oskrbovani na Webexu za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za vkrcanje, vendar ko vključite stranko, je ta povezana samo z eno predlogo (ne morete uporabiti več predlog za eno stranko).
Nekateri primarni parametri predloge so navedeni spodaj.
Paket
Ko ustvarite predlogo, morate izbrati privzeti paket (glejte Paketi v razdelku Pregled za podrobnosti). Vsi uporabniki, ki so opremljeni s to predlogo, bodisi s pretočnim ali samooskrbovanjem, prejmejo privzeti paket.
Imate nadzor nad izbiro paketov za različne stranke, tako da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko razdelite različne povezave za zagotavljanje ali različne adapterje za zagotavljanje posameznih podjetij, odvisno od izbrane metode zagotavljanja uporabnika za te predloge.
Paket določenih naročnikov lahko spremenite s tega privzetega z uporabo API-ja za zagotavljanje (glejte Webex za dokumentacijo API-ja Cisco BroadWorks ali prek Partner Huba (glej Spremenite uporabniški paket v Partner Hubu).
Ne morete spremeniti naročniškega paketa iz BroadWorksa. Dodelitev integrirane storitve IM&P je vklopljena ali izklopljena; če je naročniku dodeljena ta storitev v BroadWorksu, predloga Partner Hub, povezana z URL-jem za oskrbo tega naročnikovega podjetja, definira paket.
Prodajalec in podjetja ali ponudnik storitev in skupine?
Način konfiguracije vašega sistema BroadWorks vpliva na pretok skozi zagotavljanje. Če ste preprodajalec s podjetji, morate pri ustvarjanju predloge omogočiti način podjetja.
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v svojih predlogah pustite izklopljen način Enterprise.
Če nameravate zagotoviti organizacije strank z uporabo obeh načinov BroadWorks, morate uporabiti različne predloge za skupine in podjetja.
| Prepričajte se, da ste uporabili popravke BroadWorks, ki so potrebni za pretočno zagotavljanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem. |
Način preverjanja pristnosti
Odločite se, kako želite, da se naročniki preverjajo pristnosti, ko se prijavijo v Webex. Način lahko dodelite z uporabo Način preverjanja pristnosti nastavitev v predlogi Onboarding. Naslednja tabela opisuje nekatere možnosti.
| Ta nastavitev ne vpliva na prijavo v portal za aktiviranje uporabnikov. Uporabniki, ki se prijavijo na portal, morajo vnesti svoj uporabniški ID in geslo za BroadWorks, kot je konfigurirano v BroadWorksu, ne glede na to, kako konfigurirate Način preverjanja pristnosti na predlogi Onboarding. |
| Način preverjanja pristnosti | BroadWorks | Webex |
| Identiteta primarnega uporabnika | ID uporabnika BroadWorks | Email naslov |
| Ponudnik identitete | BroadWorks.
| Cisco Common Identity |
| Večfaktorska avtentikacija? | št | Zahteva Customer IdP, ki podpira večfaktorsko avtentikacijo. |
Pot preverjanja poverilnice
|
|
|
| Za podrobnejšo razčlenitev toka prijave SSO z neposredno avtentikacijo v BroadWorks glejte Potek prijave v SSO. |
Kodiranje UTF-8 z avtentikacijo BroadWorks
Pri preverjanju pristnosti BroadWorks priporočamo, da konfigurirate kodiranje UTF-8 za glavo preverjanja pristnosti. UTF-8 odpravlja težavo, do katere lahko pride pri geslih, ki uporabljajo posebne znake, pri čemer spletni brskalnik znakov ne kodira pravilno. To težavo odpravi uporaba glave, kodirane z UTF-8 in base 64.
Kodiranje UTF-8 lahko konfigurirate tako, da zaženete enega od naslednjih ukazov CLI na XSP ali ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Država
Ko ustvarite predlogo, morate izbrati državo. Ta država bo samodejno dodeljena kot država organizacije za vse stranke, ki jim je omogočena predloga v Common Identity. Poleg tega bo država organizacije določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex.
Privzete globalne klicne številke spletnega mesta bodo nastavljene na prvo razpoložljivo klicno številko, določeno v domeni telefonije glede na državo organizacije. Če države organizacije ni mogoče najti v klicni številki, določeni v domeni telefonije, bo uporabljena privzeta številka te lokacije.
S št. | Lokacija | Koda države | Ime države |
|---|---|---|---|
1 | AMER | +1 | ZDA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Avstralija |
4 | EMEA | +44 | Združeno kraljestvo |
5 | EVRO | +49 | Nemčija |
Dogovori z več partnerji
Ali nameravate podlicencirati Webex za Cisco BroadWorks drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za zagotavljanje in predloge
Ko uporabljate pretočno zagotavljanje, je URL za zagotavljanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hubu. Imate lahko več predlog in s tem več URL-jev za oskrbo. To vam omogoča, da za vsako podjetje izberete, kateri paket želite uporabiti za naročnike, ko jim je odobrena integrirana storitev IM&P.
Premisliti morate, ali želite URL za zagotavljanje na ravni sistema nastaviti kot privzeto pot za zagotavljanje in katero predlogo želite za to uporabiti. Na ta način morate samo izrecno nastaviti URL za zagotavljanje za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje sistemske ravni, na primer z UC-One SaaS. Če je temu tako, se lahko odločite, da ohranite URL na sistemski ravni za zagotavljanje uporabnikov na UC-One SaaS in preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Druga možnost je, da greste v drugo smer in nastavite URL na ravni sistema za Webex za BroadWorks ter znova konfigurirate tista podjetja, ki jih želite obdržati na UC-One SaaS.
Izbire konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za zagotavljanje
Za dodatno varnost vam Provisioning Adapter Proxy omogoča uporabo proxyja HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Povezava proxy ustvari tunel TCP od konca do konca, ki posreduje promet med AS in Webexom, s čimer zanika potrebo, da se AS neposredno poveže z javnim internetom. Za varne povezave je mogoče uporabiti TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije posredniškega vmesnika Cisco BroadWorks Provisioning Adapter.
Minimalne zahteve
Računi
Vsi naročniki, ki jih zagotavljate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali razširitev.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno oskrbo z zaupanja vredno e-pošto, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorksu.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko kopirate e-poštne naslove naročnikov v atribut Nadomestni ID v BroadWorks. To omogoča uporabnikom, da se prijavijo v Webex z uporabo svojih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki morajo za prijavo v Partner Hub uporabiti svoje račune Webex.
| Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite le klice uporabnikov, ki imajo primarno številko in/ali interno številko. Če uporabljate pretočno zagotavljanje, mora biti uporabnikom dodeljena tudi integrirana storitev IM&P. |
Strežniki v vašem omrežju in zahteve glede programske opreme
Primerki BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte Zahteve za programsko opremo BroadWorks (v tem dokumentu). Za več informacij glejte Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
Application Server (AS) z različico BroadWorks kot zgoraj
Omrežni strežnik (NS)
Profilni strežnik (PS)
Javno obrnjen XSP|Strežnik(-i) ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
Storitev avtentikacije (BWAuth)
Vmesniki dejanj in dogodkov XSI
DMS (spletna aplikacija za upravljanje naprav)
Vmesnik CTI (integracija računalniške telefonije)
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in potrebnimi vmesnimi elementi. Zahteva skrbnika na ravni sistema za lažje iskanje v podjetju.
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Ločen strežnik XSP/ADP, ki deluje kot »Potisni strežnik za obvestila o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Googlu. Tukaj ga imenujemo »CNPS«, da ga razlikujemo od storitve v Webexu, ki zagotavlja potisna obvestila za sporočanje in prisotnost).
Ta strežnik mora biti na R22 ali novejši.
Zahtevamo ločen strežnik XSP/ADP za CNPS, ker bi lahko nepredvidljivost obremenitve Webexa za povezave v oblaku BWKS negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Glej Priročnik za sistemsko inženirstvo Cisco BroadWorks za več o XSP|ADP lestvica.
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
Osebni/prenosni računalniki z operacijskim sistemom Windows
Apple osebni / prenosni računalniki z MacOS
iOS (Apple store)
Android (trgovina Play)
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Če želite prenesti lokalizirano različico aplikacije Webex, uporabite eno od teh povezav:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (korejščina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francosko)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajska)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (kitajsko poenostavljeno)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonska)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španija)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemščina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italijanščina)
Fizični telefoni in dodatna oprema
IP telefoni Cisco:
Cisco IP telefon serije 6800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 7800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 8800 z vdelano programsko opremo za več platform
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html za modele in več informacij.
Telefone drugih proizvajalcev podpiramo na enak način kot druge integracije BroadWorks. Vendar še nimajo stikov in integracije prisotnosti z Webexom za Cisco BroadWorks.
Adapterji:
Cisco ATA 191 večplatformski analogni telefonski adapter
Cisco ATA 192 večplatformski analogni telefonski adapter
glej https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html za modele in več informacij.
Slušalke:
Slušalke Cisco serije 500
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html za modele in več informacij.
Naprave OS za sobo:
Serija Webex Room in Room Kit
Serija pisalnih miz Webex
Serija plošč Webex
Integracija naprave
Za podrobnosti o vključitvi in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Priročnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprave
Sledijo datoteke DTAF, ki jih morate naložiti na svoje aplikacijske strežnike, da podpirate aplikacijo Webex kot klicni odjemalec. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova config-wxt.xml.template datoteko, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, pojdite na platformo za dostavo aplikacij Prenosi programske opreme mesto za pridobitev najnovejših datotek DTAF. Ti prenosi delujejo tako za ADP kot XSP.
Ime stranke | Vrsta profila naprave in ime paketa |
|---|---|
Webex Mobilni Predloga |
Vrsta identitete/profila naprave: Povežite se – mobilno DTAF: Konfiguracijska datoteka: |
Webex Tablični računalnik Predloga |
Vrsta identitete/profila naprave: Poveži - Tablični računalnik DTAF: Konfiguracijska datoteka: |
Webex Namizje Predloga |
Vrsta identitete/profila naprave: Poslovni komunikator - PC DTAF: Konfiguracijska datoteka: |
Identificiraj/Profil naprave
Vsi uporabniki Webex za Cisco BroadWorks morajo imeti Profil identitete/naprave dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprave za opravljanje klicev z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Vložite zahtevo za storitev pri svojem agentu za vkrcanje ali pri Cisco TAC za zagotavljanje Cisco OAuth za vaš račun Cisco Identity Provider Federation.
Za ustrezne funkcije uporabite naslednji naslov zahteve:
XSP|ADP AuthService Configuration' za konfiguracijo storitve na XSP|ADP.
'Konfiguracija NPS za Auth Proxy Setup' za konfiguracijo NPS za uporabo proxyja za preverjanje pristnosti.
CI User UUID Sync' za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
Konfigurirajte BroadWorks, da omogočite Cisco Billing za BroadWorks in Webex za naročnine na BroadWorks.
Cisco vam da ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
| Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice. |
Naročilo potrdil
Zahteve za potrdila za avtentikacijo TLS
Potrebovali boste varnostna potrdila, ki jih je podpisal znani overitelj potrdil in so nameščena na vašem javnem XSP|ADP, za vse zahtevane aplikacije. Ti bodo uporabljeni za podporo preverjanja potrdila TLS za vso vhodno povezljivost z vašim XSP|ADP strežniki.
Ta potrdila morajo vključevati vaš XSP|Javno popolnoma kvalificirano ime domene ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Natančne zahteve za uvajanje teh strežniških potrdil so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje je treba naložiti potrdilo javnega strežnika s podpisom CA v teh treh primerih:
Javno podprti CA-ji, ki jih aplikacija Webex podpira za preverjanje pristnosti, so navedeni v Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za proxy za most TLS
Javno podpisano potrdilo strežnika se naloži v proxy.
Proxy predstavi to javno podpisano potrdilo strežnika Webexu.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Notranje potrdilo s podpisom CA je mogoče naložiti v XSP|ADP.
XSP|ADP predstavi to interno podpisano potrdilo strežnika posredniku.
Proxy zaupa notranjemu CA, ki je podpisal XSP|potrdilo strežnika ADP.
Zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP|ADP v DMZ
Javno podpisano potrdilo strežnika se naloži v XSP|ADP.
XSP|ADP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi potrdilo odjemalca kot del vzajemne avtentikacije TLS. Certifikat CA/verižni certifikat odjemalca Webex je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v Partner Hub, sem in kliknite povezavo za prenos potrdila.
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema zahteve za potrdila v teh treh primerih:
(Izbirno) Zahteve za potrdila za proxy za most TLS
Webex proxyju predstavi javno podpisano potrdilo odjemalca.
Proxy zaupa Ciscovemu internemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN internega potrdila mora biti
bwcticlient.webex.com.
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
Organi javnih potrdil morda ne bodo pripravljeni podpisati potrdil z zahtevanim lastniškim OID-jem BroadWorks. V primeru premostitvenega proxyja boste morda prisiljeni uporabiti notranjo CA za podpis potrdila odjemalca, ki ga proxy predstavi XSP|ADP.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Aplikacijski strežnik ClientIdentity vsebuje CN interno podpisanega odjemalskega potrdila, predloženega XSP|ADP prek posrednika.
(Izbirno) Zahteve za potrdila za TLS-passthrough proxy ali XSP|ADP v DMZ
Webex XSP-ju predstavi Ciscovo interno potrdilo odjemalca s podpisom CA|ADP.
XSP|ADP zaupajo Ciscovemu notranjemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v XSP|ADP.
XSP|ADP-ji Webexu predstavijo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Aplikacijski strežnik ClientIdentity vsebuje CN potrdila odjemalca, ki ga podpisuje Cisco, in je predstavljeno XSP-ju|ADP podjetja Webex.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih uporablja Webex za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, ki so potrebni za konfiguracijo vhodnih in izhodnih pravil vašega požarnega zidu.
Omrežne zahteve za storitve Webex
Prejšnje tabele požarnega zidu pravil vhoda in izstopa dokumentirajo samo povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je splošen za Webex, vendar naslednja tabela opredeljuje različne razdelke članka in kako pomemben je vsak razdelek za Webex za Cisco BroadWorks.
Oddelek člena o omrežnih zahtevah | Relevantnost informacij |
|---|---|
Informativno | |
Transportni protokoli in šifre šifriranja za aplikacije in naprave Webex, registrirane v oblaku | Informativno |
Morati prebrati | |
Morati prebrati | |
Domene in URL-ji, do katerih je treba dostopati za storitve Webex | Morati prebrati |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Storitve Webex za stranke FedRAMP | N/A |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga požarnega zidu aplikacije Webex (PDF).
Podpora za redundanco BroadWorks
Storitve v oblaku Webex in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo Broadworks XSP|Redundanca ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve in aplikacije Webex lahko napredujejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner za dokončanje zahteve.
Topologija omrežja
Broadworks XSP|ADP-je je mogoče namestiti neposredno na internetu ali pa se nahajajo v DMZ, ki ga vodi element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je XSP|ADP-je je mogoče namestiti v dveh (ali več) podatkovnih središčih, pri čemer je lahko pred vsakim nameščen izravnalnik obremenitve, pri čemer ima vsak javni naslov IP. Če XSP|ADP-ji so za izravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo naslov IP izravnalnika obremenitve, Broadworks pa ima očitno samo en XSP|ADP, tudi če obstaja več XSP|ADP zadaj.
V spodnjem primeru je XSP|ADP-ji so nameščeni na dveh mestih, mestu A in mestu B. Obstajata dva XSP-ja|ADP-ji, ki jih vodi izenačevalnik obremenitve na vsakem mestu. Spletno mesto A ima XSP|ADP1 in XSP|ADP2 na čelu z LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4 na čelu z LB2. V javnem omrežju so izpostavljeni samo izravnalniki obremenitve in XSP|ADP-ji so v zasebnih omrežjih DMZ.
Storitve v oblaku Webex
DNS konfiguracija
Mikrostoritve Webex Cloud morajo imeti možnost najti Broadworks XSP|Strežnik(-i) ADP za povezovanje z vmesniki Xsi, storitev avtentikacije in CTI.
Mikrostoritve Webex Cloud bodo izvedle iskanje DNS A/AAAA konfiguriranega XSP|Ime gostitelja ADP in se povežite z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
primer: Partnerjev DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve.
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Failover
Ko mikrostoritve Webex pošljejo zahtevo XSP|ADP/Load Balancer in zahteva ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če koda napake (HTTP 5xx) vrnejo, mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če v 2 sekundah ne prejmete odgovora HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran in izvedejo napredovanje na naslednji IP.
Vsaka zahteva se poskusi 3-krat, preden se napaka sporoči nazaj mikrostoritvi.
Ko je IP na seznamu blokiranih, ne bo vključen na seznam naslovov, ki jih je treba poskusiti pri pošiljanju zahteve XSP-ju|ADP. Po vnaprej določenem časovnem obdobju blokirani IP poteče in se vrne na seznam, da poskusi, ko je podana nova zahteva.
Če so vsi naslovi IP blokirani, bo mikrostoritev še vedno poskušala poslati zahtevo tako, da naključno izbere naslov IP s seznama blokiranih. Če je uspešen, se naslov IP odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z XSP|ADP-je ali izenačevalnike obremenitve lahko vidite v Control Hubu. V klicni gruči BroadWorks je stanje povezave prikazano za vsakega od teh vmesnikov:
XSI akcije
XSI dogodki
Storitev za preverjanje pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodobitvami vnosa. Statusi povezav so lahko:
Zelena: Ko je vmesnik mogoče doseči na enem od IP-jev v iskanju zapisa A.
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z XSP|ADP in nanje vpliva XSP|Razpoložljivost vmesnika ADP:
Prijava v aplikacijo Webex
Osvežitev žetona aplikacije Webex
Nezaupljiva e-pošta/samoaktivacija
Pregled stanja storitve Broadworks
Aplikacija Webex
DNS konfiguracija
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & XSI-Events) in storitev Device Management Service (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<webex app xsi domain>. SRV kaže na konfigurirani URL za XSP|Gostitelji ADP ali izravnalniki obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na iskanje A/AAAA.
SRV se lahko razreši na več ciljev A/AAAA. Vendar mora vsak zapis A/AAAA preslikati samo en naslov IP. Če obstaja več XSP|ADP v DMZ za napravo za izravnavo obremenitve/robno napravo, mora biti izravnalnik obremenitve konfiguriran tako, da ohranja obstojnost seje za usmerjanje vseh zahtev iste seje na isti XSP|ADP. To konfiguracijo zahtevamo, ker morajo odjemalčevi srčni utripi dogodkov XSI iti na isti XSP|ADP, ki se uporablja za vzpostavitev kanala dogodkov.
| V 1. primeru zapis A/AAAA za webex-app-XSP|ADP.example.com ne obstaja in mu ni treba. Če vaš DNS zahteva, da mora biti definiran en zapis A/AAAA, mora biti vrnjen samo 1 naslov IP. Ne glede na to mora biti SRV še vedno definiran za aplikacijo Webex. Če aplikacija Webex uporablja ime A/AAAA, ki se razreši na več kot en naslov IP, ali če izravnalnik obremenitve/robni element ne vzdržuje obstojnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP, kjer ni vzpostavil dogodkovnega kanala. Posledica tega je prekinitev kanala in bistveno več notranjega prometa, ki poslabša vaš XSP|Zmogljivost gruče ADP. Ker imata Webex Cloud in Webex App različne zahteve pri iskanju zapisov A/AAAA, morate za dostop do XSP uporabiti ločen FQDN za Webex Cloud in Webex App.|ADP. Kot je prikazano v primerih, Webex Cloud uporablja zapis A |
Primer 1— Več XSP|ADP-ji, vsak za ločenim izravnalnikom obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug izravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi naslov IP na seznamu in se premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
Primer 2— Več XSP|ADP-ji za enim izravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo izravnalnik obremenitve izbere naključni XSP|ADP. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve izenačevalnik obremenitve uporabi piškotek za usmerjanje povezave na pravi XSP|ADP, ki zagotavlja, da se kanal dogodkov ne prekine.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Izravnalnik obremenitve |
A | LB.example.com |
| Naslov IP izravnalnika obremenitve (XSP|ADP-ji so za izravnalnikom obremenitve) |
DMS URL
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos svoje konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla iskanje DNS A/AAAA gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
primer: DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve aplikacije Webex za prenos konfiguracijskih datotek prek DMS:
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Kako aplikacija Webex najde XSP|Naslovi ADP
Odjemalec poskuša poiskati XSP|Vozlišča ADP, ki uporabljajo naslednji tok DNS:
Odjemalec sprva pridobi URL-je Xsi-Actions/Xsi-Events iz oblaka Webex (vnesli ste jih pri ustvarjanju povezane klicne gruče BroadWorks). Ime gostitelja/domena Xsi se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
Odjemalec izvede iskanje SRV za _xsi-stranka._tcp.<xsi domain="">
Če iskanje SRV vrne enega ali več ciljev A/AAAA:
Odjemalec izvede iskanje A/AAAA za te cilje in predpomni vrnjene naslove IP.
Odjemalec se poveže z enim od ciljev (in s tem z njegovim zapisom A/AAAA z enim naslovom IP) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
Če iskanje SRV ne vrne nobenega cilja:
Odjemalec opravi iskanje A/AAAA korenskega parametra Xsi in se nato poskuša povezati z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP.
Kot je navedeno, zapis A/AAAA se mora razrešiti na en naslov IP iz istih razlogov.
(Izbirno) Pozneje lahko zagotovite podrobnosti XSI-Actions/XSI-Events v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v vaši gruči BroadWorks v Control Hubu.
Če obstajajo, bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
Če je zaznana kakršna koli razlika, bo odjemalec znova inicializiral svojo povezljivost XSI Actions/XSI Events. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden pod 1. korakom – tokrat zahteva iskanje vrednosti v %XSI_ROOT_WXT% parameter iz svoje konfiguracijske datoteke.
Prepričajte se, da ste ustvarili ustrezne zapise SRV, če uporabljate to oznako za spreminjanje vmesnikov Xsi.
Failover
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-stranka._tcp.<xsi domain="">, sestavi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbran za vse prihodnje zahteve. Izbranemu gostitelju se nato odpre kanal dogodkov in redno se pošilja srčni utrip za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki je vrnjen v odzivu HTTP, zato je pomembno, da izravnalnik obremenitve ohranja obstojnost seje (afiniteto) in vedno pošilja zahteve istemu zaledju XSP|strežnik ADP.
Če zahteva ali zahteva srčnega utripa gostitelju ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
Če koda napake (HTTP 5xx) je vrnjen, aplikacija Webex označi ta naslov IP kot blokiran in usmeri naprej do naslednjega gostitelja na seznamu.
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu poskusijo znova (s podaljševanjem časa ponovnega poskusa). Zahteve, da se domnevno nenujni ne poskusijo znova.
Ko se novi gostitelj uspešno poskusi, postane novi izbrani gostitelj, če je prisoten na seznamu. Ko se preizkusi zadnji gostitelj na seznamu, se aplikacija Webex premakne na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex znova inicializirala kanal dogodka.
Upoštevajte, da aplikacija Webex ne izvaja povratne napake in da se odkrivanje storitve DNS izvede samo enkrat ob prijavi.
Med prijavo poskuša aplikacija Webex prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvede iskanje zapisa A/AAAA gostitelja v pridobljenem URL-ju DMS in se poveže s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.
Pregled uvajanja
Naslednji diagrami predstavljajo tipičen vrstni red vaših nalog razmestitve za različne načine oskrbe uporabnikov. Številne naloge so skupne vsem načinom zagotavljanja.
Partner Onboarding za Webex za Cisco BroadWorks
Vsak ponudnik storitev ali prodajalec Webex za Cisco BroadWorks mora biti nastavljen kot partnerska organizacija za Webex za Cisco BroadWorks. Če imate obstoječo partnersko organizacijo Webex, lahko to uporabite.
Za dokončanje potrebnega vkrcanja morate izpolniti svojo dokumentacijo Webex Cisco BroadWorks, novi partnerji pa morajo sprejeti spletno pogodbo o posrednem partnerskem kanalu (ICPA). Ko bodo ti koraki končani, bo Cisco Compliance ustvaril novo partnersko organizacijo v Partner Hubu (če je potrebno) in poslal e-pošto s podrobnostmi o preverjanju pristnosti skrbniku evidence v vaši dokumentaciji. Hkrati vas bo kontaktiral vaš vodja programa za aktiviranje partnerjev in/ali uspeh strank, da začnete z uvajanjem.
Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP
Zahtevamo, da se aplikacija NPS izvaja na drugem XSP|ADP. Zahteve za ta XSP|ADP so opisani v Konfigurirajte obvestila o klicih iz vašega omrežja.
Na svojem XSP potrebujete naslednje aplikacije/storitve|ADP.
Storitev/Aplikacija | Preverjanje pristnosti ni uspelo | Namen storitve/aplikacije |
|---|---|---|
Xsi-Dogodki |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, servisna obvestila |
Xsi-Akcije |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, dejanja |
Upravljanje naprave |
TLS (strežnik se avtentificira odjemalcem) |
Prenos klicne konfiguracije |
Storitev za preverjanje pristnosti |
TLS (strežnik se avtentificira odjemalcem) |
Preverjanje pristnosti uporabnika |
Integracija računalniške telefonije |
mTLS (odjemalec in strežnik se med seboj preverjata pristnost) |
Prisotnost telefonije |
Nastavitve klica Aplikacija Webview |
TLS (strežnik se avtentificira odjemalcem) |
Izpostavi uporabniške nastavitve klicev na portalu za samooskrbo znotraj aplikacije Webex |
V tem razdelku je opisano, kako uporabiti zahtevane konfiguracije za TLS in mTLS na teh vmesnikih, vendar se morate sklicevati na obstoječo dokumentacijo, da namestite aplikacije na vaš XSP|ADP.
Zahteve za skupno bivanje
Storitev za preverjanje pristnosti mora biti sorezident z aplikacijami Xsi, ker morajo ti vmesniki sprejeti dolgožive žetone za avtorizacijo storitve. Za potrditev teh žetonov je potrebna storitev preverjanja pristnosti.
Storitev za preverjanje pristnosti in Xsi lahko po potrebi delujeta na istih vratih.
Druge storitve/aplikacije lahko ločite, kot je potrebno za vašo tehtnico (namensko upravljanje naprav XSP|kmetija ADP, na primer).
Aplikacije Xsi, CTI, Authentication Service in DMS lahko postavite skupaj.
Na XSP ne nameščajte drugih aplikacij ali storitev|ADP, ki se uporabljajo za integracijo BroadWorks z Webexom.
Ne postavljajte aplikacije NPS skupaj z drugimi aplikacijami.
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfiguracija storitve preverjanja pristnosti (s preverjanjem žetona CI)
S tem postopkom konfigurirajte Authentication Service za uporabo preverjanja žetona CI s TLS. Ta način preverjanja pristnosti je priporočljiv, če uporabljate R22 ali novejši in ga vaš sistem podpira.
| Vzajemni TLS (mTLS) je podprt tudi kot alternativna metoda preverjanja pristnosti za Auth Service. Če imate več organizacij Webex, ki uporabljajo isti XSP|Strežnik ADP, morate uporabiti avtentikacijo mTLS, ker preverjanje žetona CI ne podpira več povezav z istim XSP|ADP Auth Service. Če želite konfigurirati preverjanje pristnosti mTLS za Auth Service namesto preverjanja žetona CI, glejte Dodatek za Konfigurirajte storitve (z mTLS za storitev avtifikacije). |
| Če trenutno uporabljate mTLS za Auth Service, ni obvezno, da znova konfigurirate za uporabo preverjanja žetona CI s TLS. |
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks.
Namestite naslednje popravke na vsak XSP|strežnik ADP. Namestite popravke, ki ustrezajo vaši izdaji:
Za R22:
Za R23:
Za R24—popravek ni potreben
Vsako sklicevanje na XSP vključuje XSP ali ADP.Namestite
AuthenticationServiceaplikacijo na vsakem XSP|storitev ADP.Zaženite naslednji ukaz, da aktivirate aplikacijo AuthenticationService na XSP|ADP v kontekstno pot /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceZaženite ta ukaz, da razmestite AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Od različice Broadworks Build 2022.10 organi za potrdila, ki prihajajo z Javo, niso več samodejno vključeni v shrambo zaupanja BroadWorks ob prehodu na novo različico Jave. AuthenticationService odpre povezavo TLS z Webexom, da pridobi žeton za dostop, in mora imeti v svoji shrambi zaupanja naslednje, da potrdi URL IDBroker in Webex:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Preverite, ali so ta potrdila prisotna pod naslednjim CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getČe ni prisoten, zaženite naslednji ukaz, da uvozite privzeta zaupanja Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustDruga možnost je, da ta potrdila ročno dodate kot sidra zaupanja z naslednjim ukazom:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Če je ADP nadgrajen iz prejšnje izdaje, so overitelji potrdil iz stare izdaje samodejno uvoženi v novo izdajo in bodo še naprej uvoženi, dokler ne bodo ročno odstranjeni.
Aplikacija AuthenticationService je izvzeta iz nastavitve validatePeerIdentity pod ADP_CLI/System/SSLCommonSettings/GeneralSettings in vedno preveri istovetnost istovrstnika. Glej FD za preverjanje potrdila Cisco Broadworks X509 za več informacij o tej nastavitvi.
Konfigurirajte ponudnike identitete tako, da na vsakem XSP zaženete naslednje ukaze|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-ZaURL, vnesite URL IssuerName, ki velja za vašo gručo CI. Glej naslednjo tabelo.set issuerUrl <URL>-ZaURL, vnesite IssuerUrl, ki velja za vašo gručo CI. Oglejte si naslednjo tabelo.set tokenInfoUrl <IdPProxy URL>—Vnesite URL proxy IdP, ki velja za vašo gručo Teams. Oglejte si drugo tabelo, ki sledi.
Tabela 1. Nastavite ime izdajatelja in URL izdajatelja Če je CI Cluster ... Nastavite ime izdajatelja in URL izdajatelja na ... ZDA-A
EU
US-B
Če ne poznate svojega Grozd CI, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.Tabela 2. Nastavite tokenInfoURL Če je Teams Cluster ... Nastavi tokenInfoURL na ... (URL proxy IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Če ne poznate svojega Grozd ekip, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.
Za testiranje lahko preverite, ali je tokenInfoURL veljaven, tako da zamenjate "
idp/authenticate" del URL-ja z "ping".
Podajte pooblastilo Webex, ki mora biti prisotno v uporabniškem profilu v Webexu, tako da zaženete naslednji ukaz:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userKonfigurirajte ponudnike identitete za Cisco Federation z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Zaženite naslednji ukaz, da preverite, ali vaša konfiguracija FLS deluje. Ta ukaz bo vrnil seznam ponudnikov identitete:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetKonfigurirajte upravljanje žetonov z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Ustvarite in delite ključe RSA. Ključe morate ustvariti na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP. To je posledica naslednjih dejavnikov:
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP.Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService. XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone. Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Odstrani zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti (samo R24)
Če imate storitev preverjanja pristnosti konfigurirano s preverjanjem žetona CI na R24, morate odstraniti tudi zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti. Zaženite naslednji ukaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Vmesnik CTI in sorodna konfiguracija
Spodaj je naveden vrstni red konfiguracije »od najbolj do najbolj oddaljenih«. Upoštevanje tega naročila ni obvezno.
Konfigurirajte aplikacijski strežnik za naročnine CTI
Konfigurirajte XSP|ADP-ji za mTLS overjene naročnine CTI
Odprite vhodna vrata za varen vmesnik CTI
Naročite svojo organizacijo Webex na dogodke BroadWorks CTI
Konfigurirajte aplikacijski strežnik za naročnine CTI
Posodobite ClientIdentity na aplikacijskem strežniku s splošnim imenom (CN) potrdila odjemalca Webex za Cisco BroadWorks CTI.
Za vsak aplikacijski strežnik, ki ga uporabljate z Webexom, dodajte identiteto potrdila v ClientIdentity, kot sledi:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Splošno ime potrdila odjemalca Webex za Cisco BroadWorks je |
Konfigurirajte TLS in šifre na vmesniku CTI
Stopnje nastavljivosti za XSP|Vmesnik ADP CTI je naslednji:
Najbolj splošno = Sistem > Prenos > Vmesniki CTI > Vmesnik CTI = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
Specifičnost | Kontekst CLI |
|---|---|
Sistem (globalno) (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportni protokoli za ta sistem (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Vsi vmesniki CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Poseben vmesnik CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Vmesnik/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Vmesnik/CTI/CTIServerSSLSettings/Protokoli> |
| Pri novi namestitvi so naslednje šifre privzeto nameščene na sistemski ravni. Če na ravni vmesnika ni nič konfigurirano (na primer na vmesniku CTI ali vmesniku HTTP), velja ta seznam šifer. Upoštevajte, da se lahko ta seznam sčasoma spremeni:
|
Branje konfiguracije vmesnika CTI TLS na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali potrebujejo potrdilo strežnika in ali zahtevajo preverjanje pristnosti odjemalca.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Dodajanje protokola TLS 1.2 v vmesnik CTI
XSP|Vmesnik ADP CTI, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLS v1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp>da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na vmesniku CTI
Če želite konfigurirati zahtevane šifre na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Vnesite
getukaz, da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> <cipherName>za dodajanje šifre vmesniku CTI.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika CTI bi uporabili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Sidra zaupanja za vmesnik CTI (R22 in novejši)
Ta postopek predvideva XSP|ADP-ji so obrnjeni proti internetu ali pa so do interneta obrnjeni prek posredniškega proxyja. Konfiguracija potrdila je drugačna za premostitveni proxy (glejte Zahteve za potrdilo TLS za proxy za most TLS).
Za vsak XSP|ADP v vaši infrastrukturi, ki objavlja dogodke CTI v Webex, naredite naslednje:
Prijavite se v Partner Hub.
Pojdi do nastavitve > BroadWorks Calling in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.
Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txtOdprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txtPrijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Neobvezno) Teci
help updateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot2023, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Odjemalcem dovoli preverjanje pristnosti s potrdili:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Dodajte vmesnik CTI in omogočite mTLS
Dodajte vmesnik CTI SSL.
Kontekst CLI je odvisen od vaše različice BroadWorks. Ukaz ustvari samopodpisano potrdilo strežnika na vmesniku in prisili vmesnik, da zahteva potrdilo odjemalca.
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Zamenjajte strežniško potrdilo in ključ na XSP|CTI vmesniki ADP. Za to potrebujete naslov IP vmesnika CTI; lahko preberete iz naslednjega konteksta:
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getNato zaženite naslednje ukaze, da zamenjate samopodpisano potrdilo vmesnika z lastnim potrdilom in zasebnim ključem:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Znova zaženite XSP|ADP.
Omogočite dostop do dogodkov BroadWorks CTI na Webexu
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Določite naslov CTI, s katerim se lahko Webex naroči na dogodke BroadWorks CTI.
Naročnine na CTI veljajo za posameznega naročnika ter se vzpostavijo in vzdržujejo samo, dokler je ta naročnik na voljo za Webex za Cisco BroadWorks.
Spletni pogled nastavitev klicev
Call Settings Webview (CSWV) je aplikacija, ki gostuje na XSP|ADP, da uporabnikom omogoči spreminjanje svojih klicnih nastavitev BroadWorks prek spletnega pogleda, ki ga vidijo v programskem odjemalcu. Glej Vodnik po rešitvah Webview za nastavitve klicev Cisco BroadWorks.
Webex uporablja to funkcijo, da uporabnikom omogoči dostop do običajnih nastavitev klicev BroadWorks, ki niso izvorne za aplikacijo Webex.
Če želite, da vaši naročniki Webex za Cisco BroadWorks dostopajo do nastavitev klicev, ki presegajo privzete nastavitve, ki so na voljo v aplikaciji Webex, morate uvesti funkcijo Webview Settings Call.
Spletni pogled nastavitev klicev ima dve komponenti:
Aplikacija Call Settings Webview, ki gostuje na Cisco BroadWorks XSP|ADP.
Aplikacija Webex, ki prikaže nastavitve klica v spletnem pogledu.
Uporabniška izkušnja
Uporabniki sistema Windows: Kliknite Nastavitve klicev in nato kliknite .
Uporabniki Mac: Nato kliknite sliko profila .
Namestite CSWV na BroadWorks
Namestite Call Settings Webview na XSP|ADP
Aplikacija CSWV mora biti na istem XSP|ADP(-ji), ki gostijo vmesnik Xsi-Actions v vašem okolju. To je neupravljana aplikacija na XSP|ADP, zato morate namestiti in razmestiti spletno arhivsko datoteko.
Prijavite se na cisco.com in v razdelku za prenos programske opreme poiščite »BWCallSettingsWeb«.
Poiščite in prenesite najnovejšo različico datoteke.
na primer
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) je bil najnovejši v času pisanja.Namestite, aktivirajte in uvedite spletni arhiv v skladu s priročnikom za konfiguracijo storitvene platforme Cisco BroadWorks Xtended za vaš XSP|ADP različica. (Različica R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Kopirajte datoteko .war na začasno lokacijo na XSP|ADP, kot npr
/tmp/.Pomaknite se do naslednjega konteksta CLI in zaženite ukaz za namestitev:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warUpravitelj programske opreme BroadWorks potrdi in namesti datoteko.
[Izbirno] Izbriši
/tmp/BWCallSettingsWeb_1.7.5_1.war(ta datoteka ni več potrebna).Aktivirajte aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe ime in različica so obvezni za vsako prijavo, vendar morate za CSWV zagotoviti tudi a contextPath ker je neupravljana aplikacija. Uporabite lahko katero koli vrednost, ki je ne uporablja druga aplikacija, na primer
/callsettings.Razmestite aplikacijo Nastavitve klicev na izbrani kontekstualni poti:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Zdaj lahko predvidite URL nastavitev klica, ki ga boste podali za stranke, kot sledi:
https://<XSP|ADP-FQDN>/callsettings/Opombe:
Ko vnesete ta URL v konfiguracijsko datoteko odjemalca, morate dodati končno poševnico.
XSP|ADP-FQDN se mora ujemati s FQDN Xsi-Actions, ker mora CSWV uporabljati Xsi-Actions, CORS pa ni podprt.
Ta postopek ponovite za druge XSP|ADP-ji v vašem okolju Webex za Cisco BroadWorks (če je potrebno).
Aplikacija Call Settings Webview je zdaj aktivna na XSP|ADP.
Konfigurirajte aplikacijo Webex za uporabo spletnega pogleda nastavitev klicev
Za več podrobnosti o konfiguraciji odjemalca glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
V konfiguracijski datoteki aplikacije Webex je oznaka po meri, ki jo lahko uporabite za nastavitev URL-ja CSWV. Ta URL prikazuje nastavitve klica uporabnikom prek vmesnika aplikacije.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V konfiguracijski predlogi aplikacije Webex na BroadWorksu konfigurirajte URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% oznaka.
Če URL-ja ne navedete izrecno, je privzeti prazen in stran z nastavitvami klicev uporabnikom ni vidna.
Zagotovite, da imate najnovejše konfiguracijske predloge za aplikacijo Webex (glejte Profili naprave).
Nastavite cilj nastavitev spletnih klicev na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavite URL za nastavitve spletnega klica za svoje okolje, na primer:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/To vrednost ste izpeljali pri razmestitvi aplikacije CSWV.
Nastala konfiguracijska datoteka odjemalca bi morala imeti naslednji vnos:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Vsako sklicevanje na XSP vključuje XSP ali ADP.
Konfigurirajte potisna obvestila o klicih v Webexu za Cisco BroadWorks
V tem dokumentu uporabljamo izraz Potisni strežnik za obvestila o klicih (CNPS) za opis aplikacije, ki gostuje v XSP ali ADP in se izvaja v vašem okolju. Vaš CNPS sodeluje z vašim sistemom BroadWorks, da se zaveda dohodnih klicev za vaše uporabnike, in potisne obvestila o teh v storitev obveščanja storitve Google Firebase Cloud Messaging (FCM) ali storitve Apple Push Notification (APN).
Te storitve obvestijo mobilne naprave Webex za naročnike Cisco BroadWorks, da imajo na Webexu dohodne klice.
Za več informacij o NPS glejte Opis funkcije strežnika za pošiljanje obvestil.
Podoben mehanizem v Webexu deluje s storitvami za pošiljanje sporočil in prisotnosti Webex za pošiljanje obvestil storitvi obveščanja Google (FCM) ali Apple (APNS). Te storitve nato obvestijo mobilne uporabnike Webexa o dohodnih sporočilih ali spremembah prisotnosti.
| V tem razdelku je opisano, kako konfigurirati NPS za proxy za preverjanje pristnosti, ko NPS še ne podpira drugih aplikacij. Če morate preseliti NPS v skupni rabi za uporabo proxy NPS, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy https://help.webex.com/nl5rir2/. |
Pregled proxyja NPS
Za združljivost z Webexom za Cisco BroadWorks mora biti vaš CNPS popravljen za podporo funkcije NPS Proxy, Potisni strežnik za VoIP v UCaaS.
Funkcija implementira novo zasnovo v Notification Push Server za odpravo varnostne ranljivosti deljenja zasebnih ključev potrdila o potisnih obvestilih s ponudniki storitev za mobilne odjemalce. Namesto da bi potrdila in ključe za potisna obvestila delil s ponudnikom storitev, NPS uporablja nov API za pridobitev kratkotrajnega žetona za potisna obvestila od Webexa za zaledje Cisco BroadWorks in ta žeton uporablja za preverjanje pristnosti s storitvami Apple APN in Google FCM.
Funkcija prav tako izboljša zmožnost strežnika Notification Push Server za pošiljanje obvestil napravam Android prek novega API-ja Google Firebase Cloud Messaging (FCM) HTTPv1.
Za več informacij glejte Potisni strežnik za VoIP v opisu funkcije UCaaS.
Popravki BroadWorks za funkcijo so na voljo na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Za programsko opremo NPS in popravke glejte razdelek Pripravite svoj NPS za Webex za Cisco BroadWorks.
Poiščite in prenesite popravek s strani za prenos programske opreme.
Več informacij o strežniku ADP najdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Premisleki glede APNS
Apple po 31. marcu 2021 ne bo več podpiral binarnega protokola, ki temelji na HTTP/1, v storitvi Apple Push Notification. Priporočamo, da konfigurirate svoj XSP|ADP za uporabo vmesnika, ki temelji na HTTP/2, za APN. Ta posodobitev zahteva, da vaš XSP|ADP, ki gosti NPS, izvaja R22 ali novejši.
Pripravite svoj NPS za Webex za Cisco BroadWorks
| 1 | Namestite in konfigurirajte namenski XSP (najmanjša različica R22) ali platformo za dostavo aplikacij (ADP). | ||
| 2 | Namestite popravke NPS Authentication Proxy: XSP R22 popravki: XSP R23 popravki: | ||
| 3 | Aktivirajte aplikacijo Notification Push Server. | ||
| 4 | (Za obvestila Android) Omogočite API FCM v1 na NPS.
| ||
| 5 | (Za obvestila Apple iOS) Omogočite HTTP/2 na NPS.
| ||
| 6 | Priložite tehnično podporo iz NPS XSP/ADP. | ||
| 7 | Na vsakem strežniku AS je datoteka namedefs v primer: _pushnotification-stranka._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149
|
Kaj storiti naprej
Za nove namestitve NPS pojdite na Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Če želite obstoječo uvedbo sistema Android preseliti v FCMv1, pojdite na Preselite NPS na FCMv1
Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Ta naloga velja za novo namestitev NPS, namenjeno Webexu za Cisco BroadWorks.
Če želite konfigurirati proxy za preverjanje pristnosti na NPS, ki je v skupni rabi z drugimi mobilnimi aplikacijami, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy ( https://help.webex.com/nl5rir2).
| 1 | Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks. | |||||||||||||||||||
| 2 | Ustvarite račun stranke na NPS:
Če želite preveriti, ali se vrednosti, ki ste jih vnesli, ujemajo s tem, kar ste dobili, zaženite
| |||||||||||||||||||
| 3 | Vnesite URL posrednika NPS in nastavite interval osveževanja žetona (priporočeno 30 minut):
| |||||||||||||||||||
| 4 | (Za obvestila Android) Dodajte ID aplikacije Android v kontekst aplikacij FCM na NPS.
| |||||||||||||||||||
| 5 | (Za obvestila Apple iOS) Dodajte ID aplikacije v kontekst aplikacij APNS, pri tem pazite, da izpustite ključ Auth – nastavite ga na prazno.
| |||||||||||||||||||
| 6 | Konfigurirajte naslednje URL-je NPS:
| |||||||||||||||||||
| 7 | Konfigurirajte naslednje parametre povezave NPS na prikazane priporočene vrednosti:
| |||||||||||||||||||
| 8 | Preverite, ali aplikacijski strežnik pregleduje ID-je aplikacij, ker boste morda morali dodati aplikacije Webex na seznam dovoljenih: | |||||||||||||||||||
| 9 | Znova zaženite XSP|ADP: | |||||||||||||||||||
| 10 | Preizkusite obvestila o klicih tako, da pokličete naročnika BroadWorks na dva uporabnika mobilne naprave Webex. Preverite, ali se obvestilo o klicu prikaže v napravah iOS in Android. |
Preselite NPS na FCMv1
Ta tema vsebuje izbirne postopke, ki jih lahko uporabite v konzoli Google FCM, ko imate obstoječo uvedbo NPS, ki jo morate preseliti v FCMv1. Obstajajo trije postopki:
Preseli odjemalce UC-One na FCMv1— Ko imate obstoječe odjemalce UCaaS in jih morate preseliti za uporabo FCMv1.
Preseli odjemalce SaaS na FCMv1— Ko imate obstoječe odjemalce SaaS in jih morate preseliti za uporabo FCMv1.
Posodobite strežnik ADP— Ko selite NPS na strežnik ADP.
Preselite odjemalce UC-One na FCMv1
Uporabite spodnje korake v konzoli Google FCM za selitev odjemalcev UC-One na Google FCM HTTPv1.
| Če je za odjemalca uporabljena blagovna znamka, mora ta imeti ID pošiljatelja. V konzoli FCM glejte . Nastavitev se prikaže v tabeli poverilnic projekta. Za podrobnosti glejte Connect Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Glejte na
|
Prijavite se v FCM Admin SDK na http://console.firebase.google.com.
Izberite ustrezno aplikacijo za Android.
V Splošno zabeležite ID projekta
Pomaknite se do zavihka storitvenih računov, da konfigurirate storitveni račun. Ustvarite lahko nov storitveni račun ali konfigurirate obstoječega.
Če želite ustvariti nov račun storitve:
Kliknite modri gumb za ustvarjanje novega storitvenega računa
Kliknite na modri gumb, da ustvarite nov zasebni ključ
Prenesite ključ na varno lokacijo
Če želite ponovno uporabiti obstoječi račun storitve:
Kliknite na modro besedilo, da si ogledate obstoječe storitvene račune.
Določite storitveni račun, ki ga želite uporabiti. Storitveni račun potrebuje dovoljenje firebaseadmin-sdk.
Na desni strani kliknite hamburger meni in ustvarite nov zasebni ključ.
Prenesite datoteko json, ki vsebuje ključ, in jo shranite na varno mesto.
Kopirajte datoteko json na XSP|ADP.
Konfigurirajte ID projekta in:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Konfigurirajte aplikacijo:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectOmogoči FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Preseli odjemalce SaaS na FCMv1
Če želite odjemalce SaaS preseliti na FCMv1, uporabite spodnje korake v konzoli Google FCM.
| Prepričajte se, da ste že zaključili postopek "Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti". |
Onemogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.Omogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Posodobite strežnik ADP
Če NPS preselite na strežnik ADP, uporabite spodnje korake v konzoli Google FCM.
Pridobite datoteko JSON iz Google Cloud Console:
V konzoli Google Cloud Console pojdite na Računi storitev strani.
Kliknite Izberite projekt, izberite svoj projekt in kliknite Odprto.
Poiščite vrstico storitvenega računa, za katerega želite ustvariti ključ, kliknite več navpični gumb, nato kliknite Ustvari ključ.
Izberite a Ključ vnesite in kliknite Ustvari
Datoteka se prenese.
Dodajte FCM v strežnik ADP:
Uvozite datoteko JSON na strežnik ADP z uporabo
/bw/installukaz.Prijavite se v ADP CLI in dodajte projekt in ključ API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Nato dodajte aplikacijo in ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DonePreverite konfiguracijo:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Konfigurirajte svojo partnersko organizacijo v Partner Hubu
Konfigurirajte svoje gruče BroadWorks
[enkrat na gručo]
To se naredi iz naslednjih razlogov:
Če želite omogočiti oblaku Webex za preverjanje pristnosti vaših uporabnikov pred BroadWorks (prek XSP|storitev za preverjanje pristnosti, ki jo gosti ADP).
Če želite aplikacijam Webex omogočiti uporabo vmesnika Xsi za nadzor klicev.
Omogočiti Webexu poslušanje dogodkov CTI, ki jih je objavil BroadWorks (prisotnost telefonije in zgodovina klicev).
| Čarovnik za gruče samodejno preveri vmesnike, ko jih dodate. Lahko nadaljujete z urejanjem gruče, če kateri koli od vmesnikov ni uspešen, vendar ne morete shraniti gruče, če so v njej neveljavni vnosi. To preprečimo, ker lahko napačno konfigurirana gruča povzroči težave, ki jih je težko rešiti. |
Kaj morate storiti:
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Dodaj grozd.
S tem se zažene čarovnik, kjer vnesete svoj XSP|ADP vmesniki (URL). URL-ju vmesnika lahko dodate vrata, če uporabljate nestandardna vrata.
Poimenujte to gručo in kliknite Naslednji.
Koncept gruče je preprosto zbirka vmesnikov, ki so običajno nameščeni na XSP|Strežnik ali farma ADP, ki Webexu omogoča branje informacij iz vašega aplikacijskega strežnika (AS). Morda imate en XSP|ADP na gručo AS ali več XSP|ADP-ji na gručo ali več gruč AS na XSP|ADP. Zahteve glede obsega za vaš sistem BroadWorks so tukaj zunaj obsega.
(Izbirno) Vnesite uporabnika BroadWorks Ime računa in Geslo za katerega veste, da je znotraj sistema BroadWorks, ki ga povezujete z Webexom, nato kliknite Naslednji.
Preizkusi veljavnosti lahko uporabijo ta račun za preverjanje povezav z vmesniki v gruči.
Dodajte svoje XSI akcije in XSI dogodki URL-ji.
Neobvezno. Posodobite DAS URL z URL-jem storitve aktiviranja naprave.
Neobvezno. Preverite Omogoči neposredno preverjanje pristnosti BroadWorks potrditveno polje, če želite, da so prijave v BroadWorks neposredne v BroadWorks. V nasprotnem primeru se preverjanje pristnosti za BroadWorks posreduje prek posredniške storitve IdP, ki jo gosti Webex.
To potrditveno polje vpliva na te situacije prijave:
Prijava na portal za aktiviranje uporabnika – uporabniki morajo ob prijavi na portal vnesti svoje poverilnice BroadWorks. Zgornja nastavitev določa, ali je prijava neposredna v BroadWorks ali prek posrednika IdP.
Prijava stranke—Če Preverjanje pristnosti BroadWorks je konfiguriran v predlogi Onboarding, zgornja nastavitev določa, ali je prijava odjemalca v aplikacijo Webex neposredna v BroadWorks ali posredniška prek proxyja IdP.
Kliknite Naslednji.
Na CTI vmesnik strani naredite naslednje:
Dodajte CTI URL in Pristanišče za vmesnik CTI, s katerim se želite povezati.
Neobvezno. Omogoči Zgodovina klicev preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ko je izbrana ta možnost, se dogodki zgodovine klicev BroadWorks sinhronizirajo z oblakom Webex. Uporabniki si lahko ogledajo svojo zgodovino klicev v aplikaciji Webex.
Neobvezno. Omogoči Sinhronizacija Ne moti (DND). preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ta možnost sinhronizira dogodke DND med Webexom in BroadWorksom, kar zagotavlja, da funkcija deluje enako na obeh platformah.
Kliknite Naslednji.
Dodajte svoje Storitev za preverjanje pristnosti URL.
Izberite Auth Service s preverjanjem žetona CI.
Ta možnost ne zahteva mTLS za zaščito povezave pred Webexom, ker Authentication Service pravilno preveri uporabniški žeton glede na storitev identitete Webex, preden uporabniku izda žeton z dolgo življenjsko dobo.
Preglejte svoje vnose na končnem zaslonu in kliknite Ustvari. Morali bi videti sporočilo o uspehu.
Partner Hub posreduje URL-je različnim mikrostoritvam Webex, ki preizkušajo povezave z dobavljenimi vmesniki.
Kliknite Ogled grozdov in morali bi videti svojo novo gručo in ali je preverjanje uspelo.
The Ustvari na končnem (predoglednem) zaslonu čarovnika je morda onemogočen. Če ne morete shraniti predloge, to kaže na težavo z eno od integracij, ki ste jih pravkar konfigurirali.
To preverjanje smo uvedli, da preprečimo napake pri naslednjih nalogah. Med konfiguriranjem uvajanja se lahko vrnete skozi čarovnika, kar lahko zahteva spremembe vaše infrastrukture (npr. XSP|ADP, izravnalnik obremenitve ali požarni zid), kot je dokumentirano v tem priročniku, preden lahko shranite predlogo.
Preverjanje povezav z vašimi vmesniki BroadWorks
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Ogled grozdov.
Partner Hub sproži preizkuse povezljivosti iz različnih mikrostoritev proti vmesnikom v gručah.
Ko so preskusi končani, stran s seznamom gruč prikaže sporočilo o stanju poleg vsake gruče.
Morali bi videti zelena sporočila o uspehu. Če vidite rdeče sporočilo o napaki, kliknite ime prizadete gruče, da vidite, katera nastavitev povzroča težavo.
Neobvezno. Izberite gručo, če želite videti obstoječe nastavitve za to gručo, kot so XSI-Actions, XSI-Events, DAS URL in nastavitve vmesnika CTI.
Konfigurirajte svoje predloge za vkrcanje
Predloge za vključitev so način, s katerim boste uporabili skupno konfiguracijo za eno ali več strank, ko jih boste vključili prek metod zagotavljanja. Vsako predlogo morate povezati z gručo (ki ste jo ustvarili v prejšnjem razdelku).
Ustvarite lahko toliko predlog, kot jih potrebujete, vendar je lahko samo ena predloga povezana s stranko.
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Dodaj predlogo.
S tem se zažene čarovnik, kjer lahko ponudite konfiguracijo za stranke, ki bodo uporabljale to predlogo.
Uporabi Grozd spustnem meniju izberite gručo, ki jo želite uporabiti s to predlogo.
Vnesite a Ime predloge, nato kliknite Naslednji.
Konfigurirajte svoj način zagotavljanja s temi priporočenimi nastavitvami:
Tabela 3. Priporočene nastavitve zagotavljanja za različne načine zagotavljanja Ime nastavitve
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretok brez e-pošte
Samooskrba uporabnika
Omogoči BroadWorks Flow Through Provisioning (vključite poverilnice računa za zagotavljanje, če je vklopljeno**)
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Izključeno
Samodejno ustvarite nove organizacije v Control Hubu
Vklopljeno†
Vklopljeno†
Vklopljeno†
E-poštni naslov ponudnika storitev
V spustnem meniju izberite e-poštni naslov (vnesete lahko nekaj znakov, da poiščete naslov, če je seznam dolg).
Ta e-poštni naslov identificira skrbnika v vaši partnerski organizaciji, ki mu bo odobren skrbniški dostop do vseh novih organizacij strank, ustvarjenih s predlogo Onboarding.
Država
Izberite državo, ki jo uporabljate za to predlogo.
Država, ki jo izberete, ujema organizacije strank, ustvarjene s to predlogo, z določeno regijo. Trenutno bi lahko bila regija (EMEAR) ali (Severna Amerika in preostali svet). Glej preslikave držav v regije v tej preglednici.
Država organizacije bo določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex. Glejte razdelek Država v stran za pomoč za več informacij.
Način BroadWorks Enterprise je aktiven
Omogočite to, če so stranke, ki jim zagotovite to predlogo, podjetja v BroadWorks.
Če so skupine, pustite to stikalo izklopljeno.
Če imate v svojem BroadWorksu mešanico podjetij in skupin, bi morali ustvariti različne predloge za te različne primere.
Opombe iz tabele:
† To stikalo zagotavlja, da se ustvari nova organizacija stranke, če se e-poštna domena naročnika ne ujema z obstoječo organizacijo Webex.
To bi moralo biti vedno vključeno, razen če uporabljate postopek ročnega naročanja in izpolnjevanja (prek Cisco Commerce Workspace) za ustvarjanje organizacij strank v Webexu (preden začnete oskrbovati uporabnike v teh organizacijah). Ta možnost se pogosto imenuje model »hibridnega zagotavljanja« in je izven obsega tega dokumenta.
** »Račun za zagotavljanje« se nanaša na skrbniški račun na ravni sistema BroadWorks. V BroadWorksu potrebujete skrbniški račun s temi atributi: Administrator Type=Provisioning, Read-only=Off.
Izberite privzeti paket storitev za stranke, ki uporabljajo to predlogo (glejte Paketi v razdelku Pregled); bodisi Osnovno, Standardno, Premium oz Softphone.
To nastavitev lahko preglasite za posamezne uporabnike prek Partner Huba.
Neobvezno. Preverite Onemogoči brezplačno klicanje Cisco Webex če želite onemogočiti klice Webex,.
Za Konfiguracija pridružitve sestanku, izberite eno od naslednjih možnosti:
Ciscove klicne številke (PSTN)
Klicne številke, ki jih posreduje partner (BYoPSTN)—Če izberete to možnost, si oglejte Prinesite svoj vodnik po rešitvi PSTN za Webex za Cisco BroadWorks za podrobne informacije o tem, kako konfigurirati to možnost.
Kliknite Naslednji.
Obstajata dva pristopa za zagotavljanje naročnikov glede na to, kako se preverja njihova identiteta – z uporabo zaupanja vrednih ali nezaupljivih e-poštnih sporočil.
V poteku dela Trusted Email uporabniki posredujejo e-poštne naslove partnerju, ki jih doda v BroadWorks. Vi kot partner ste odgovorni za zagotavljanje e-poštnega naslova kot del pretočne metode ali metode API.
Zelo priporočljivo je, da uporabite metodo zaupanja vrednega zagotavljanja, ker zagotavlja, da ste vsi naročniki v celoti opremljeni s strani vi kot partnerja in da končnim uporabnikom ni treba ukrepati.
V primeru nezaupljive e-pošte morajo uporabniki pred zagotavljanjem preveriti svoje e-poštne naslove ali pa se lahko uporabniki sami aktivirajo.
V primeru Nezaupanja vreden obstaja več načinov zagotavljanja, ki temeljijo na nastavitvah preverjanja v spodnji tabeli:
Tabela 4. Priporočene nastavitve preverjanja uporabnikov za nezaupljive načine zagotavljanja Ime nastavitve
Pretok brez e-pošte
Samooskrba uporabnika
Najprej skrbnik za zagotavljanje
Priporočeno
Se ne uporablja
Dovoli uporabnikom, da se sami aktivirajo
Se ne uporablja
Obvezno
Opombe iz tabele:
* Vsaka organizacija strank v Webexu mora imeti vsaj enega uporabnika z vlogo skrbnika. Prvi uporabnik, ki mu dodelite Integrated IM&P v BroadWorks, prevzame vlogo skrbnika stranke, če se v Webexu ustvari nova organizacija stranke. Kot ponudnik storitev boste morda želeli imeti nadzor nad tem, kdo dobi vlogo. Če izberete to nastavitev, uporabnikom preprečite dokončanje aktivacije, dokler ni aktiviran prvi uporabnik, ki ste ga določili. Če počistite to nastavitev, prvi uporabnik, ki postane aktiven v novi organizaciji, postane skrbnik stranke.
Kliknite Naslednji.
Izberite privzeti način preverjanja pristnosti (bodisi Preverjanje pristnosti BroadWorks oz Preverjanje pristnosti Webex) za prijavo uporabnika v Webex.
Ta nastavitev ne vpliva na prijavo uporabnika na Portal za aktiviranje uporabnikov. Uporabniki morajo pri prijavi na portal uporabiti svoj uporabniški ID in geslo za BroadWorks, ne glede na to, kako je konfigurirana predloga Onboarding.
Ta nastavitev bo uporabljena samo za novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo uporabiti novo nastavitev preverjanja pristnosti za obstoječe organizacije strank, veljajo obstoječe nastavitve, tako da obstoječi uporabniki ne izgubijo dostopa. Če želite spremeniti način preverjanja pristnosti za obstoječe organizacije strank, morate odpreti vstopnico s Cisco TAC.(Glej Način preverjanja pristnosti v razdelku Pripravite svoje okolje).
Kliknite Naslednji.
Za Nastavitve, konfigurirajte naslednje:
Izberite, ali želite Vnaprej izpolnite uporabniške e-poštne naslove na strani za prijavo.
To možnost uporabite le, če ste jo izbrali Preverjanje pristnosti BroadWorks prav tako so e-poštne naslove uporabnikov dodali v atribut Alternate ID v BroadWorks. V nasprotnem primeru bodo morali uporabiti svoje uporabniško ime BroadWorks. Stran za prijavo ponuja možnost zamenjave uporabnika, če je to potrebno, vendar lahko to povzroči težave pri prijavi.
Če želite omogočiti sinhronizacijo imenika, nastavite Omogoči sinhronizacijo telefonskega imenika za vse nove organizacije strank preklopite na Vklopljeno.
Ta možnost omogoča Webexu, da prebere kontakte BroadWorks v strankino organizacijo, tako da jih uporabniki lahko najdejo in pokličejo iz aplikacije Webex.
Vnesite a Partner Admin.
To ime se uporablja v avtomatiziranem e-poštnem sporočilu podjetja Webex, ki vabi uporabnike, da potrdijo svoje e-poštne naslove.
Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam stikalo je vklopljeno (privzeta nastavitev je vklopljeno).
Kliknite Naslednji.
Preglejte svoje vnose na končnem zaslonu. Če se želite vrniti in spremeniti podrobnosti, lahko kliknete navigacijske gumbe na vrhu čarovnika. Kliknite Ustvari.
Morali bi videti sporočilo o uspehu.
Kliknite Ogled predlog in videli bi svojo novo predlogo na seznamu z drugimi predlogami.
Če želite spremeniti ali izbrisati predlogo, kliknite ime predloge.
Ni vam treba znova vnesti podrobnosti računa za oskrbo. Prazna polja za geslo/potrditev gesla so namenjena spreminjanju poverilnic, če jih potrebujete, vendar jih pustite prazna, da ohranite vrednosti, ki ste jih dali čarovniku.
Dodajte več predlog, če imate različne skupne konfiguracije, ki jih želite ponuditi strankam.
Obdrži Ogled predlog odprta stran, saj boste morda potrebovali podrobnosti predloge za naslednjo nalogo.
Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja
| Ta naloga je potrebna samo za pretok skozi zagotavljanje. |
Patch Application Server (samo R22, R23 in R24)
Če tega še niste storili, uporabite naslednji popravek, ki velja za vašo izdajo:.
Za R22:
AP.as.22.0.1123.ap373197Za R23:
AP.as.23.0.1075.ap373197Za R24:
AP.as.24.0.944.ap384177
Za popoln seznam popravkov BroadWorks, ki tvorijo zahtevo za uvajanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference.Spremenite v
Maintenance/ContainerOptionskontekstu.Omogoči parameter URL za zagotavljanje:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Pridobite URL(-je) za zagotavljanje iz Partnerskega središča
Glejte na Priročnik za skrbništvo vmesnika ukazne vrstice aplikacijskega strežnika Cisco BroadWorks za podrobnosti (Vmesnik > Sporočila in storitve > Integrirani IM&P) ukazov AS.
Prijavite se v Partner Hub in pojdite na .
Kliknite Ogled predlog.
Izberite predlogo, ki jo uporabljate za zagotavljanje naročnikov tega podjetja/skupine v Webexu.
Podrobnosti predloge so prikazane v pojavnem podoknu na desni. Če še niste ustvarili predloge, morate to narediti, preden lahko dobite URL za zagotavljanje.
Kopiraj URL adapterja za zagotavljanje.
To ponovite za druge predloge, če jih imate več kot eno.
(Možnost) Konfigurirajte parametre oskrbe celotnega sistema na aplikacijskem strežniku
| Če uporabljate UC-One SaaS, morda ne boste želeli nastaviti oskrbe in storitvene domene za celoten sistem. glej Točke odločitve v razdelku Pripravite svoje okolje. |
Prijavite se v aplikacijski strežnik in konfigurirajte vmesnik za sporočanje.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivirajte integrirani vmesnik IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Vnesti morate popolnoma kvalificirano ime za |
(Možnost) Konfigurirajte parametre zagotavljanja za posamezno podjetje na aplikacijskem strežniku
V uporabniškem vmesniku BroadWorks odprite podjetje, ki ga želite konfigurirati, in pojdite na Storitve > Integrirani IM&P.
Izberite Uporabi servisno domeno in vnesite navidezno vrednost (Webex ignorira ta parameter. Lahko bi uporabil
example.com).Izberite Uporabite strežnik za sporočila.
V URL prilepite URL za zagotavljanje, ki ste ga kopirali iz svoje predloge v Partner Hub.
Vnesti morate popolnoma kvalificirano ime za
provisioningURLparameter, kot je bil podan v Partner Hubu. Če vaš aplikacijski strežnik ne more dostopati do DNS za razrešitev imena gostitelja, morate ustvariti preslikavo v/etc/hostsdatoteko na AS.V Uporabniško ime polje vnesite ime skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Vnesite geslo za skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Za Privzeta identiteta uporabnika za ID IM&P, izberite Primarni.
Kliknite Prijavite se.
Ponovite za druga podjetja, ki jih želite konfigurirati za pretok skozi zagotavljanje.
Podatki o zagotavljanju uporabnika
Za informacije o uporabniških podatkih, ki se med zagotavljanjem uporabnika izmenjujeta med BroadWorks in Webex, glejte Oskrba uporabnika ponudnika storitev.
Partner Pre-Provisioning Check API
API za preverjanje pred zagotavljanjem pomaga skrbnikom in prodajnim ekipam s preverjanjem napak, preden stranki ali naročniku zagotovite paket. Uporabniki ali integracije, ki jih pooblasti uporabnik z vlogo polnega skrbnika partnerja, lahko uporabljajo ta API, da zagotovijo, da ni sporov ali napak pri zagotavljanju paketa za dano stranko ali naročnika.
API preveri, ali obstajajo spori med to stranko/naročnikom in obstoječimi strankami/naročniki na Webexu. Na primer, API lahko vrže napake, če je naročnik že na voljo drugi stranki ali partnerju, če e-poštni naslov že obstaja za drugega naročnika ali če obstajajo navzkrižja med parametri zagotavljanja in tem, kar že obstaja na Webexu. To vam daje možnost, da popravite te napake, preden zagotovite, kar poveča verjetnost uspešnega zagotavljanja.
Za več informacij o API-ju glejte: Vodnik za razvijalce Webex za veleprodajo
Če želite uporabiti API, pojdite na: Vnaprej preverite zagotavljanje veleprodajnih naročnikov
| Za dostop do vnaprejšnjega preverjanja dokumenta Wholesale Subscriber Provisioning se morate prijaviti https://developer.webex.com/ portal. |
Partner SSO – SAML
Omogoča skrbnikom partnerjev, da konfigurirajo SAML SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za partnersko enotno prijavo veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo dodati partnersko enotno prijavo v obstoječo organizacijo stranke, se obstoječa metoda preverjanja pristnosti ohrani, da se prepreči, da bi obstoječi uporabniki izgubili dostop. Če želite obstoječi organizaciji dodati partner SSO, morate odpreti vstopnico s Cisco TAC. |
Preverite, ali ponudnik ponudnika identitete tretje osebe izpolnjuje zahteve, navedene v Zahteve za ponudnike identitete del od Integracija z enotno prijavo v Control Hub.
Odprite zahtevo za storitev s Cisco TAC. TAC mora vzpostaviti zaupniško razmerje med zunanjim ponudnikom identitete in storitvijo Cisco Common Identity. .
Če vaš IdP zahtevapassEmailInRequestfunkcija omogočena, to zahtevo vključite v zahtevo za storitev. Če niste prepričani, ali je ta funkcija obvezna, se obrnite na ponudnika identifikacije.Naložite datoteko z metapodatki CI, ki jo je TAC posredoval vašemu ponudniku identitete.
Konfigurirajte predlogo za vkrcanje. Za Način preverjanja pristnosti nastavitev, izberite Preverjanje pristnosti partnerja. Za ID subjekta IDP, vnesite EntityID iz XML metapodatkov SAML ponudnika identitete tretje osebe.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se uporabnik lahko prijavi.
Partner SSO – OpenID Connect (OIDC)
Omogoča skrbnikom partnerjev, da konfigurirajo OIDC SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za nastavitev Partner SSO OIDC veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo spremeniti privzeto vrsto preverjanja pristnosti v Partner SSO OIDC v obstoječem templju, spremembe ne bodo veljale za organizacije strank, ki so že vključene s predlogo. Če želite obstoječi organizaciji stranke dodati partner SSO, morate odpreti vstopnico s Cisco TAC. |
Odprite zahtevo za storitev s Cisco TAC s podrobnostmi OpenID Connect IDP. Sledijo obvezni in neobvezni atributi IDP. TAC mora nastaviti IDP na CI in zagotoviti preusmeritveni URI, ki se konfigurira na IDP.
Atribut
Obvezno
Opis
ID ID
ja
Edinstveno ime za konfiguracijo OIDC IdP, ki ne razlikuje med velikimi in malimi črkami, je lahko sestavljeno iz črk, številk, vezajev, podčrtajev, tild in pik, največja dolžina pa je 128 znakov.
ID odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Skrivnost odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Seznam obsegov
ja
Seznam obsegov, ki bodo uporabljeni za zahtevanje avtentikacije IdP OIDC, razdeljen po prostoru, npr. 'e-poštni profil odprtega tipa' Mora vključevati openid in e-pošto.
Končna točka avtorizacije
Da, če DiscoveryEndpoint ni na voljo
URL končne točke avtorizacije OAuth 2.0 IdP.
tokenEndpoint
Da, če DiscoveryEndpoint ni na voljo
URL končne točke žetona OAuth 2.0 IdP.
Končna točka odkritja
št
URL končne točke odkrivanja IdP za odkrivanje končnih točk OpenID.
userInfoEndpoint
št
URL končne točke UserInfo IdP.
Ključ Set Endpoint
št
URL končne točke nabora spletnih ključev JSON IdP.
Poleg zgornjih atributov IDP je treba v zahtevi TAC navesti ID partnerske organizacije.
Konfigurirajte preusmeritveni URI na OpenID Connect IDP.
Konfigurirajte predlogo Onboarding. Za nastavitev Authentication Mode izberite Partner Authentication With OpenID Connect in vnesite ime IDP, ki ste ga navedli med nastavitvijo IDP kot ID entitete IDP OpenID Connect.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se lahko uporabnik prijavi s tokom preverjanja pristnosti SSO.
Omogoči identifikator korelacije klicev
Če želite zagnati Webex za Cisco BroadWorks, morate omogočiti identifikator korelacije klicev. Ta nastavitev je potrebna za številne klicne funkcije, vključno s snemanjem klica, prevzemom skupinskega klica, izvršnim direktorjem in vodstvenim pomočnikom.
Uporabite CLI, da omogočite funkcijo na vseh AS in XSP|ADP vmesniki.
Zaženite naslednje ukaze na vmesnikih AS. To bo AS omogočilo pošiljanje
X-BroadWorks-Correlation-InfoSIP glava:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDparameter, povezan z aplikacijo Xsi-Actions, se uporablja za nadzor vključitve informacij o korelaciji klicev v dnevnike Xsi-Actions. Priporočljivo je imetienableCallCorrelationIDomogočeno z naslednjim ukazom na XSP|ADP vmesniki:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Za dodatne informacije o identifikatorju korelacije klicev glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Directory Sync
Sinhronizacija imenika zagotavlja, da lahko uporabniki Webexa za Cisco BroadWorks uporabljajo imenik Webex za klicanje katere koli klicne entitete s strežnika BroadWorks. Ko je ta funkcija omogočena, se celoten imenik klicev s strežnika BroadWorks sinhronizira z imenikom Webex. Uporabniki lahko dostopajo do imenika iz aplikacije Webex in pokličejo katero koli kličočo entiteto s strežnika BroadWorks.
Če želite vklopiti Directory Sync, pojdite na Directory Sync v Webexu za Cisco BroadWorks.
| Webex za pretočno zagotavljanje Cisco BroadWorks dodaja uporabnike za sporočanje in povezane informacije o klicih s strežnika BroadWorks na platformo Webex. Vendar pa seznami telefonov, uporabniki, ki ne pošiljajo sporočil, in entitete, ki niso uporabniki, niso vključeni (na primer telefon konferenčne sobe, faks ali številka iskalne skupine). Če vklopite sinhronizacijo imenika, zagotovite, da se vse kličoče entitete dodajo na platformo Webex. |
Poenotena zgodovina klicev
Ko je poenotena zgodovina klicev omogočena, se dogodki klicev BroadWorks sinhronizirajo z oblakom Webex in postanejo del poenotene zgodovine klicev in sestankov Webex, ki je prikazana v aplikaciji Webex. Uporabniki si lahko v aplikaciji Webex ogledajo svojo podrobno zgodovino klicev in zgodovino srečanj.
Poenoteno zgodovino klicev lahko omogočijo skrbniki na ravni partnerjev v središču za partnerje za vsako gručo posebej. Ko je ta funkcija vklopljena, uvedba BroadWorks sinhronizira naslednje dogodke klicev v oblak Webex:
Dogodki zgodovine klicev—ti dogodki se uporabijo za izdelavo podrobne poenotene zgodovine klicev
Dogodki stanja klicev – poenotena zgodovina klicev vključuje optimizacije statusa klicev, ki zmanjšajo količino pasovne širine omrežja za posodobitve telefonske prisotnosti
Zahteve za poenoteno zgodovino klicev
Preden lahko konfigurirate poenoteno zgodovino klicev, se prepričajte, da ste zakrpali sistem. Ta funkcija je odvisna od nameščenih naslednjih popravkov BroadWorks:
Za R22:
AP.as.22.0.1123.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za R23:
AP.as.23.0.1075.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433Če uporabljate XSP—
AP.xsp.23.0.1075.ap378585Če uporabljate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Za R24:
AP.as.24.0.944.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
| Za celoten seznam popravkov BroadWorks, ki jih morate namestiti kot predpogoj za delovanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference. |
Poleg popravkov vašega sistema je konfiguracijska datoteka odjemalca ( config-wxt.xml) mora imeti naslednji nabor oznak: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Če želite imeti Hunt Group, Call Center in druge informacije o preusmeritvah v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Za R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Če želite imeti informacije o izvršnem pomočniku v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP izvaja Xsi-Events-24_2022.06 ali novejši
Poleg popravkov Broadworks mora biti Directory Sync omogočen tudi za poenoteno zgodovino klicev Executive-Assistant.
| Ko omogočite zgodovino klicev ali sinhronizacijo DND, bo Webex poslal zahteve za osvežitev naročnine CTI za vse uporabnike v gruči. Odvisno od števila uporabnikov lahko to traja do nekaj ur. Priporočljivo je, da med istim vzdrževalnim obdobjem ne izvajate vzdrževalnih dejavnosti Broadworks. |
Omogoči zgodovino klicev (nova gruča)
Če želite omogočiti zgodovino klicev v novi gruči, glejte korake za dodajanje gruče Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Omogoči zgodovino klicev (obstoječa gruča)
Če želite omogočiti zgodovino klicev v obstoječi gruči, sledite spodnjim korakom:
Prijavite se v Partner Hub na
admin.webex.com.Pojdi do nastavitve in izberite obstoječo gručo.
Preverite, ali je povezava gruče dobra. Na desni plošči mora biti prikazana zelena kljukica z Povezava vzpostavljena.
Če se to ne prikaže, pod Preverite povezave (neobvezno), vstopi ID uporabnika BroadWorks in Geslo BroadWorks in kliknite Preverite da preverite, ali je povezava dobra.
Preverite Omogoči zgodovino klicev potrditveno polje.
Kliknite Shrani.
Interakcije funkcij
Za poenoteno zgodovino klicev obstajajo naslednje interakcije funkcij:
Poenotena zgodovina klicev ni podprta za uporabnike, ki so v BroadWorksu konfigurirani s seznami poti ali neposrednimi potmi. Ko pride do te situacije, se dogodki Zgodovina klicev in Status klica ne pošljejo v aplikacijo Webex.
Poenotena zgodovina klicev ni podprta z internim klicanjem. Klici, opravljeni z internim izbiranjem, morda ne bodo pravilno prikazani v zgodovini klicev.
Oglejte si zgodovino klicev v aplikaciji Webex
Končni uporabniki lahko dostopajo in si ogledajo svojo Unified Call History iz aplikacije Webex. Za podrobnosti glejte: Webex | Oglejte si zgodovino klicev in sestankov.
Onemogoči poenoteno zgodovino klicev
Ko omogočite poenoteno zgodovino klicev v gruči, funkcije ne morete onemogočiti sami. Če morate funkcijo onemogočiti, se obrnite na Center za tehnično pomoč Cisco (TAC).
Vizualna indikacija neželene pošte
Aplikacija Webex podpira vizualno indikacijo neželenih klicev v klicu, ko je klic predstavljen klicanemu, in v zapisih poenotene zgodovine klicev, ko je BroadWorks posodobljen za izvajanje preverjanja ID-ja klicatelja prek ogrodja STIR/SHAKEN. Če želite imeti to funkcijo:
- Omogočite Unified Call History, kot je opisano v prejšnjem razdelku.
- Nameščeni in aktivni morajo biti naslednji popravki:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- ali AS-25_Rel_2022.12 najmanj
- Funkcijo je treba aktivirati prek AS CLI:
- AS_CLI/System/ActivatableFeature> aktiviraj 104112
- AS_CLI/System/StirShaken> nastavite enableVerification na true
- Broadworks mora biti konfiguriran za izvajanje podpisovanja, označevanja in preverjanja STIR-SHAKEN, kot je opisano v Označevanje in preverjanje podpisovanja Cisco BroadWorks STIR-SHAKEN
Ko je BroadWorks pravilno konfiguriran, bo nova glava X-Cisco-CallerId-Disposition dodana v zahteve INVITE, poslane odjemalcem Cisco, in novo polje callerIdDisposition bo dodano obstoječim dogodkom zgodovine klicev, ki so poslani v Webex Cloud prek vmesnika CTI . Naprave Webex bodo te informacije uporabile za zagotavljanje vizualne indikacije neželene pošte v predstavitvi klica in poenoteni zgodovini klicev klicanega.
Identifikacija klicatelja in preusmeritev klica
Identifikacija klicatelja
Ko aplikacija Webex prejme klic, bo poskušala prepoznati klicatelja in te informacije prikazati v obvestilu o dohodnem klicu, oknu med klicem in po končanem klicu v zgodovini klicev in glasovni pošti.
Aplikacija Webex bo poskušala najti ID klicatelja tako, da bo primerjala dohodno telefonsko številko s telefonskimi številkami stikov, ki jih najdemo v različnih virih. Aplikacija Webex bo uporabila naslednje vire v tem vrstnem redu. Ko ga najde v enem viru, ne bo poskušal iskati nikjer drugje.
| Če najde več primerkov številke v enem viru, ne bo poskušal izbrati enega od njih; v tem primeru ne bo prikazal ID-ja klicatelja. |
Webex Common Identity (CI), ki vsebuje uporabnike vaše organizacije.
Osebni in organizacijski stiki. Osebni stiki so vidni pod zavihkom Stiki.
Lokalni imenik. V sistemu Windows - aplikacija Outlook, v sistemu Mac - stiki v sistemu Mac, v sistemu iOS - stiki v telefonu iPhone, v sistemu Android - stiki v sistemu Android.
Če z dohodno telefonsko številko ni ujemanja, bo aplikacija uporabila prikazano ime v glavi SIP FROM, če je na voljo. V nasprotnem primeru bo kot zadnjo možnost uporabil del uporabniškega imena SIP URI iz glave SIP From.
Za nadzor klica na daljavo (tj. način nadzora namiznega telefona) se uporabljajo informacije XSI, kjer se uporablja ID ali razširitev BWKS, pridobljena iz informacij o oddaljeni stranki v dogodku XSI. Če informacije o oddaljeni stranki niso na voljo, bo uporabljena P-Asserted Identity (PAI) (če je konfigurirana).
Preusmeritev klica
V primeru, da je bil klic preusmerjen ali posredovan, bo aplikacija poskušala prikazati, kdo je klicatelj in kako je bil preusmerjen v obvestilu o klicu in zgodovini klicev.
Klic posredovan: Prikazuje številko, ki je preusmerila klic.
Lovska skupina: Prikaže ime iskalne skupine, ki je posredovala klic.
Čakalna vrsta v klicnem centru: Prikaže ime čakalne vrste, ki je posredovala klic.
Izvršni pomočnik: Prikazuje ime direktorja, za katerega prihaja klic.
Izjeme:
Pri internih klicih v čakalni vrsti klicev, pri katerih agent pokliče internega udeleženca, oddaljeni udeleženec ne bo videl imena čakalne vrste klicev, videl pa bo ime agenta, ki ga kliče.
Klic sprejet drugje:
Za iskalne skupine ali čakalne vrste klicev, ki so nastavljene s sočasnim usmerjanjem, bodo agenti videli odgovor na klic drugje v zgodovini klicev, če klic prevzame drug agent. Za iskalne skupine ali čakalne vrste klicev z zaporedno usmerjanjem ali v prelivu bodo klici v zgodovini klicev prikazani kot neodgovorjeni klic, če nanje odgovori drug agent.
Skupni videz črte
Videz linije v skupni rabi je zmožnost zagotavljanja linij drugih uporabnikov kot linij v skupni rabi na napravi končnega uporabnika. Konfiguracija skupne linije za aplikacijo Webex je podobna konfiguraciji skupne linije za namizne telefone. Ta posebna funkcija vam omogoča, da aplikaciji Webex končnega uporabnika dodelite skupne videze vrstic.
Ta funkcija uporabnikom koristi pri upravljanju klicev na interni številki drugega uporabnika neposredno iz aplikacije Webex.
Videz črte v skupni rabi lahko konfigurirate samo za namizno različico a Aplikacija Webex.
Dodate lahko največ 10 vrstic, vključno s primarno linijo Aplikacija Webex.
Linije delovnega prostora ne morete dodeliti kot črte v skupni rabi.
Uporabniku ni mogoče zagotoviti storitve Executive-Assistant hkrati s skupnimi linijami.
Primarna vrata uporabnika se ne smejo spremeniti v linijo v skupni rabi.
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Popravek 1: Oznaka lastnika na seznamu naprav za podporo deljenih linij odjemalcev Webex
R23 brez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 z ADP:
AP.as.23.0.1075.ap384179
Xsi-Akcije-23_2022.10
R24:
KOT: AP.as.24.0.944.ap384179
Xsi-Akcije-24_2022.10
R25:
KOT: RI sprosti Rel_2022.10_1.310
Xsi-Akcije-25_2022.10
Popravek 2: Popravki za povečanje števila vrat na vrstah profilov naprave (v tem primeru za namiznega odjemalca: poslovni komunikator).
RI sprosti Rel_2022.10_1.310
Sinhronizacija Ne moti (DND).
Sinhronizacija Ne moti (DND) uskladi nastavitve DND med Webexom in BroadWorksom tako, da sinhronizira status DND med obema platformama. Na primer, če uporabnik vklopi DND iz aplikacije Webex, se to stanje sinhronizira s klicnimi napravami BroadWorks. Posledično uporabnikov namizni telefon, registriran v BroadWorks, ne zazvoni, ko ga nekdo poskuša poklicati. Podobno, če uporabnik nastavi DND z namiznega telefona, se stanje sinhronizira z aplikacijo Webex. Brez te funkcije druga platforma ne prepozna posodobitev DND z ene platforme.
DND Sync se uporabi na ravni gruče BroadWorks in ga lahko skrbnik partnerja omogoči v Partner Hubu.
Predpogoji
Prepričajte se, da so naslednji popravki uporabljeni za AS in XSP|ADP. Uporabite le popravke za svojo različico BroadWorks.
Za izdajo 22:
AS popravek: AP.as.22.0.1123.ap382615, AP.as.22.0.1123.ap382838
XSP|Popravek ADP: AP.xsp.22.0.1123.ap382615, AP.xsp.22.0.1123.ap382838
Za izdajo 23:
AS popravek: AP.as.23.0.1075.ap382615, AP.as.23.0.1075.ap382838
XSP|Popravek ADP: AP.xsp.23.0.1075.ap382615, AP.xsp.23.0.1075.ap382838
Aplikacije ADP: Xsi-Akcije-23_2022.03_1.220.bwar, Xsi-Dogodki-23_2022.03_1.220.bwar
Za izdajo 24:
AS popravek: AP.as.24.0.944.ap382615, AP.as.24.0.944.ap382838
Aplikacije ADP: Xsi-Akcije-24_2022.03_1.220.bwar, Xsi-Dogodki-24_2022.03_1.220.bwar
Ko namestite popravke, aktivirajte funkcijo 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Konfigurirajte sinhronizacijo tipk funkcij naprave na BroadWorks. Prepričajte se, da telefon podpira SIP SUBSCRIBE/NOTIFY za paket dogodkov »as-feature-event«. Za podrobnosti glejte Sinhronizacija ključev funkcij naprave Cisco BroadWorks.
Omogoči DND Sync (obstoječa gruča)
Prijavite se v Partner Hub
Kliknite nastavitve.
Kliknite Ogled grozda in izberite ustrezno gručo BroadWorks.
Omogoči Sinhronizacija Ne moti (DND). preklop.
Vnesite svoj ID uporabnika BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo DND Sync. Če preverjanje ne uspe, se Shrani gumb postane onemogočen.
Če preverjanje uspe, kliknite Shrani.
|
|
Omogoči DND Sync (Nova gruča)
Funkcijo lahko omogočite tudi med ustvarjanjem gruče. Za podrobnosti glejte »Konfigurirajte svoje gruče BroadWorks« v Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči DND Sync
Sinhronizacije DND ne morete onemogočiti sami. Če želite onemogočiti funkcijo, ustvarite inženirski primer BEMS z naslednjimi informacijami:
Družina: Storitev Spark
Izdelek: Klicanje v Webexu (Webex za BroadWorks)
Komponenta: WxBW- Oskrba
V primeru BEMS mora biti navedeno, da mora biti sinhronizacija Ne moti za partnerja onemogočena. Zadeva mora vsebovati partnerId in BroadWorks clusterId.
Primeri uporabe
Snemanje klicev
Webex za Cisco BroadWorks podpira štiri načine snemanja klicev.
Načini snemanja | Opis | Kontrolniki/indikatorji, ki se prikažejo v aplikaciji Webex |
|---|---|---|
Nenehno | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik nima možnosti začeti ali ustaviti snemanja. |
|
Vedno s premorom/nadaljevanjem | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik lahko začasno ustavi in nadaljuje snemanje. |
|
Na zahtevo | Snemanje se sproži samodejno, ko je klic vzpostavljen, vendar se posnetek izbriše, razen če uporabnik pritisne Začnite snemati. Če uporabnik začne snemati, se ohrani celoten posnetek od nastavitve klica. Po začetku snemanja lahko uporabnik tudi začasno ustavi in nadaljuje snemanje |
|
OnDemand z uporabniškim zagonom | Snemanje se ne začne, razen če uporabnik izbere Začnite snemati možnost v aplikaciji Webex. Uporabnik ima možnost med klicem večkrat začeti in ustaviti snemanje. |
|
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Za R22: AP.as.22.0.1123.ap377718
Za R23: AP.as.23.0.1075.ap377718
Za R24: AP.as.24.0.944.ap377718
Identifikator korelacije klicev mora biti vklopljen. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Za uporabo te funkcije mora biti omogočena naslednja konfiguracijska oznaka: %ENABLE_CALL_RECORDING_WXT%.
Ta funkcija zahteva integracijo s platformo za snemanje klicev tretje osebe.
Če želite konfigurirati snemanje klicev v BroadWorks, pojdite na Priročnik za vmesnik za snemanje klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi funkcije snemanja pojdite na help.webex.com Članek Webex | Snemajte svoje klice.
Za ponovno predvajanje posnetka morajo uporabniki ali skrbniki iti na svojo platformo za snemanje klicev tretje osebe.
Parkiranje in pridobivanje skupinskih klicev
Webex za Cisco BroadWorks podpira skupinsko parkiranje in pridobivanje klicev. Ta funkcija omogoča uporabnikom v skupini parkiranje klicev, ki jih lahko nato prevzamejo drugi uporabniki v skupini. Na primer, maloprodajni zaposleni v trgovini lahko uporabijo to funkcijo za parkiranje klica, ki ga lahko nato prevzame nekdo v drugem oddelku.
Delovanje funkcije
Ko je funkcija konfigurirana
Med klicem uporabnik klikne parkirati možnost v njihovi aplikaciji Webex za parkiranje klica na interni številki, ki jo sistem samodejno izbere. Sistem uporabniku prikaže razširitev za 10 sekund.
Drugi uporabnik v skupini klikne Pridobi klic možnost v njihovi aplikaciji Webex. Uporabnik nato vnese razširitev parkiranega klica, da bi nadaljeval klic.
Zahteve
Za delovanje te funkcije se prepričajte o naslednjem:
Konfiguracijska datoteka odjemalca mora imeti nastavljene naslednje oznake:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Identifikator korelacije klicev mora biti omogočen v AS in XSP|ADP. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Vaš SBC mora biti konfiguriran za prenos '
x-broadworks-correlation-in' Atribut SIP v aplikacijski strežnik in iz njega.
Konfiguracija
Za informacije o tem, kako konfigurirati skupinsko parkiranje klicev v BroadWorks, glejte »Dodaj skupino za parkiranje klicev« v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del. Ustvariti morate skupino in dodati uporabnike v skupino.
Za informacije o tem, kako konfigurirati identifikator korelacije klicev na BroadWorks, glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi skupinskega parkiranja klicev glejte Webex | Parkiraj in prevzame klice.
Parkiranje klicev/usmerjeno parkiranje klicev
Običajno ali usmerjeno parkiranje klicev ni podprto v uporabniškem vmesniku aplikacije Webex, vendar lahko omogočeni uporabniki uvedejo funkcijo z uporabo kod za dostop do funkcij:
Vnesite *68 za parkiranje klica
Vnesite *88 za prevzem klica
Vpad
Storitev barge-in se običajno uporablja v okoljih klicnih centrov ali drugih situacijah, kjer je morda potrebna takojšnja pomoč ali posredovanje.
Ko je omogočena storitev vstopa, lahko določeni uporabnik ali nadzornik vstopi v aktivni klic tako, da sproži določen ukaz ali uporabi namenski gumb ali kombinacijo tipk na svojem telefonu ali komunikacijski napravi. Ko je podana zahteva za vpad, sistem vzpostavi povezavo s tekočim klicem, kar pooblaščeni osebi omogoči poslušanje pogovora ali vključitev v klic kot aktivni udeleženec.
Storitev barge-in je lahko koristna v različnih scenarijih. V nastavitvah klicnega centra lahko nadzorniki ali trenerji spremljajo in usposabljajo predstavnike službe za stranke tako, da poslušajo njihove klice v realnem času. Če je potrebno, lahko posredujejo in zagotovijo navodila ali prevzamejo klic, če ima predstavnik težave. V izrednih razmerah ali kritičnih razpravah se lahko pooblaščeno osebje hitro pridruži tekočim pogovorom, da zagotovi pomoč ali sprejme pomembne odločitve.
V aplikaciji Webex za Barge in dobimo obvestilo, da se klic spremeni v konferenco. V NOTIFY (call-info ali conference-info) ni dodatnih podatkov o tem, kakšna je vrsta konference, zato jo lahko obravnavamo drugače.
Ko pride do vdora, se med strankama vzpostavi trismerni klic. Uvedeni so naslednji izrazi:
Nadzornik: Nadzornik je oseba, ki nadzira in vodi skupino agentov za pomoč uporabnikom ali predstavnikov klicnega centra. V kontekstu vdora v klic ima nadzornik običajno možnost spremljanja in posredovanja v tekočih klicih strank. Lahko uporabljajo orodja za spremljanje klicev ali programsko opremo za poslušanje klicev, zagotavljanje navodil agentom in zagotavljanje nadzora kakovosti. Vloga nadzornika lahko vključuje usposabljanje agentov, obravnavanje skrbi strank in optimizacijo uspešnosti ekipe.
Stranka: Stranka se nanaša na posameznika ali subjekt, ki sodeluje s podjetjem ali organizacijo za pridobitev izdelkov, storitev ali podpore. V kontekstu vdora v klic je stranka nekdo, ki opravlja ali sprejema telefonski klic z agentom za pomoč strankam. Stranke lahko med klicem poiščejo pomoč, informacije ali rešitev svojih vprašanj ali težav. Funkcija vdora v klic omogoča nadzornikom ali pooblaščenemu osebju, da se pridružijo tekočemu klicu med stranko in agentom.
Agent: Agent, znan tudi kot predstavnik službe za stranke ali agent klicnega centra, je oseba, ki je odgovorna za upravljanje interakcij s strankami in zagotavljanje podpore ali pomoči po telefonu ali drugih komunikacijskih kanalih. Agenti so usposobljeni za obravnavanje poizvedb strank, reševanje težav, obdelavo transakcij in zagotavljanje pozitivne izkušnje strank. V kontekstu vdora v klic je agent posameznik, ki med telefonskim klicem govori neposredno s stranko. Zastopnik lahko po potrebi prejme navodila ali povratne informacije od nadrejenega prek vklopa.
Mobilni izvorni klic Eskaliraj v sestanek
Mobile Native Call Escalate to Meeting ima dve edinstveni funkciji:
Novo potisno obvestilo
Uporabniki mobilnih naprav pri izvornem klicu lahko zdaj preklopijo na aplikacijo Webex tako, da tapnejo Novo potisno obvestilo. Ko zaženete izvorni klicni zaslon, se na zaslonu prikaže Novo potisno obvestilo in tapkanje obvestila vas popelje naravnost na zaslon med klicem aplikacije Webex.
Obvestilo Webex vidite med klicem po mobilnem telefonu, če uporabljate Webex Go ali če ima vaš operater mobilnega omrežja (MNO) signalizacijo klicev z uporabo nadzora klicev Cisco za vaše mobilne telefonske klice.
Premakni mobilni klic na sestanek
Ko ste sredi klica z nekom, boste morda želeli ta klic premakniti v sestanek, da boste izkoristili nekatere napredne funkcije sestankov, kot so videoposnetki, skupna raba ali tabla. Ali pa povabite druge ljudi v razpravo in se premaknite na sestanek.
Zahteve za BroadWorks
Aktivirana funkcija 25239
R23 z XSP|ADP:
AS popravek AP.as.23.0.1075.ap383064
XSP|Popravek ADP AP.xsp.23.0.1075.ap383064
Popravek AP.platform.23.0.1075.ap383064
R23 z ADP:
AS popravek AP.as.23.0.1075.ap383064
ADP z Xsi-Actions-23, različica CommPilot-23 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R24:
AS popravek: AP.as.24.0.944.ap383064
ADP z Xsi-Actions-24, različica CommPilot-24 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R25:
AS RI izdaja Rel_2022.08_1,354
ADP z Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 in različica NPS > 2022.08_1.350
Konfiguracija klicanja URI za podporo premakni klic na sestanek
NS UrlDialing Politika
Določite pravilo za (.*)webex.com za usmerjanje prek I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE za I-SBC
Primer konfiguracije
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil usmerjanja NS
Primerek pravilnika UrlDialing dodan ustreznim profilom usmerjanja
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Uporabi NS Route za klic NetworkURL
Omogočite AS, da upošteva pot NS v načinu hibridnega AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Klicanje v sili
Webex za Cisco BroadWorks podpira klicanje služb v sili E911. S to funkcijo so klici v sili preusmerjeni na odzivno točko javne varnosti (PSAP), ki lahko nato usmeri službe za nujne primere na lokacijo klicatelja. Če želite uporabljati to funkcijo, morate integrirati Webex za Cisco BroadWorks s ponudnikom klica v sili E911.
Za konfiguracijo podpore za storitve klica v sili E911 uporabite naslednje članke Webex:
E911 Klicanje v sili v Webexu za BroadWorks—Uporabite ta članek za konfiguracijo klica v sili E911 v Webexu za Cisco BroadWorks z uporabo enega od naslednjih podprtih ponudnikov E911:
Pasovna širina
Intrado
RedSky
Zavrnitev odgovornosti za klic v sili—Če imate lokacijsko storitev, lahko konfigurirate okno zavrnitve odgovornosti za storitve v sili v aplikaciji Webex tako, da vključuje možnost, da uporabniki ob prijavi posodobijo svojo lokacijo.
Prilagodite in zagotovite odjemalce
Uporabniki prenesejo in namestijo svoje generične aplikacije Webex za namizne ali mobilne naprave (za povezave za prenos glejte Platforme aplikacij Webex). Ko se uporabnik overi, se odjemalec registrira v oblaku Webex za sporočanje in sestanke, pridobi podatke o svoji blagovni znamki, odkrije informacije o storitvi BroadWorks in prenese svojo klicno konfiguracijo iz aplikacijskega strežnika BroadWorks (prek DMS na XSP|ADP).
Klicne parametre za aplikacije Webex konfigurirate v BroadWorks (kot običajno). Za odjemalce v Control Hubu konfigurirate parametre blagovne znamke, sporočanja in sestankov. Konfiguracijske datoteke ne spreminjate neposredno.
Ta dva niza konfiguracij se lahko prekrivata in v tem primeru konfiguracija Webex nadomesti konfiguracijo BroadWorks.
Dodajte konfiguracijske predloge aplikacij Webex v aplikacijski strežnik BroadWorks
Aplikacije Webex so konfigurirane z datotekami DTAF. Odjemalci prenesejo konfiguracijsko datoteko XML iz aplikacijskega strežnika prek storitve upravljanja naprav na XSP|ADP.
Pridobite potrebne datoteke DTAF (glejte Profili naprave v razdelku Pripravite svoje okolje).
Preverite, ali imate vstavljene prave oznake Sistem BroadWorks > Viri > Nabori oznak za upravljanje naprav.
Za vsako stranko, ki jo zagotavljate:
Prenesite in ekstrahirajte datoteko DTAF zip za določenega odjemalca.
Uvozite datoteke DTAF v BroadWorks na Sistem > Viri > Vrste profilov identitete/naprave
Odprite novo dodan profil naprave za urejanje in:
Vnesite XSP|FQDN kmetije ADP in protokol za dostop do naprave.
Preverite Podpora Remote Party Info potrditveno polje. Ta podpora je potrebna za delovanje skupne rabe namizja.
Podporo za oddaljeno skupino lahko omogočite tudi tako, da na aplikacijskem strežniku zaženete naslednji ukaz CLI:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Spremenite predloge glede na svoje okolje (glejte spodnjo tabelo).
Shranite profil.
Kliknite Datoteke in avtentikacija in nato izberite možnost za vnovično izdelavo vseh sistemskih datotek.
Ime | Opis |
Prednost kodeka | Konfigurirajte prednostni vrstni red za avdio in video kodeke za klice VoIP |
TCP, UDP in TLS | Konfigurirajte protokole, ki se uporabljajo za signalizacijo SIP in medije |
RTP avdio in video vrata | Konfigurirajte obseg vrat za zvok in video RTP |
Možnosti SIP | Konfigurirajte različne možnosti, povezane s SIP (INFO SIP, uporaba rport, odkrivanje proxyja SIP, intervali osveževanja za registracijo in naročnino itd.) |
Prilagodite blagovno znamko za aplikacijo Webex
Prilagoditve partnerjev – skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, ki veljajo za partnersko organizacijo in/ali stranke, ki jih partner upravlja. glej Konfigurirajte napredne prilagoditve blagovne znamke.
Prilagoditve strank – če partner strankam dovoli uporabo lastnih prilagoditev blagovne znamke, lahko skrbniki strank sledijo postopkom na Dodajte blagovno znamko svojega podjetja v Webex.
| Portal za aktiviranje uporabnikov uporablja isti logotip, kot ga dodate za blagovno znamko stranke. |
Prilagodite URL-je za poročanje o težavah in pomoč
Če želite prilagoditi te možnosti, lahko skrbniki sledijo postopku »Dodaj povratne informacije in URL-je spletnega mesta za pomoč«, ki ga najdete v obeh zgornjih člankih o blagovni znamki.
Konfigurirajte svojo testno organizacijo za Webex za Cisco BroadWorks
Preden začneš
S pretočnim zagotavljanjem
Konfigurirati morate vse XSP|storitve ADP in partnersko organizacijo v Control Hubu, preden lahko izvedete to nalogo.
| 1 | Dodeli storitev v BroadWorksu:
| ||
| 2 | Preverite organizacijo stranke in uporabnike v nadzornem središču: |
Uporabniško testiranje
| 1 | Prenesite aplikacijo Webex na dva različna računalnika. |
| 2 | Prijavite se kot vaši testni uporabniki na obeh napravah. |
| 3 | Opravite testne klice. |
Organizacije za stranke
V trenutnem modelu samodejno zagotovimo strankino organizacijo, ko vključite prvega uporabnika s katero koli od metod, opisanih v tem dokumentu. Oskrba se izvede samo enkrat za vsako stranko.
Uporabniki zagotavljanja
Uporabnike lahko zagotovite na te načine:
Uporabite API-je za ustvarjanje računov Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) z zaupanja vrednimi e-poštnimi sporočili, da ustvarite račune Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) brez zaupanja vrednih e-poštnih sporočil. Uporabniki zagotovijo in potrdijo e-poštne naslove za ustvarjanje računov Webex
Omogočite uporabnikom samoaktivacijo (vi jim pošljete povezavo, oni ustvarijo račune Webex)
API-ji za javno zagotavljanje
Webex razkriva javne API-je, da ponudnikom storitev omogoči integracijo Webexa za zagotavljanje naročnikom Cisco BroadWorks v njihove obstoječe delovne tokove zagotavljanja. Specifikacije za te API-je so na voljo na developer.webex.com. Če želite razvijati s temi API-ji, se obrnite na predstavnika Cisca, da dobite Webex za Cisco BroadWorks.
| Ti API-ji bodo zavrnili veleprodajne stranke. |
Pretočno zagotavljanje
V BroadWorksu lahko uporabnikom zagotovite Omogoči integrirano IM&P možnost. To dejanje povzroči, da adapter za oskrbo BroadWorks izvede klic API-ja za oskrbo uporabnika na Webexu. Naš API za zagotavljanje je nazaj združljiv z API-jem UC-One SaaS. BroadWorks AS ne zahteva nobene spremembe kode, le spremembo konfiguracije končne točke API za adapter za zagotavljanje.
| Oskrba naročnika na Webexu lahko traja precej (nekaj minut za začetnega uporabnika v podjetju). Webex izvaja zagotavljanje v ozadju. Torej uspeh pri pretočnem zagotavljanju nakazuje, da se je zagotavljanje začelo. Ne kaže na dokončanje. Če želite potrditi, da so uporabniki in organizacija strank v celoti opremljeni na Webexu, se morate prijaviti v Partner Hub in pogledati na seznam strank. Uporabniki trankinga BroadWorks imajo lahko Webex za BroadWorks prek skupnega videza klica (SCA). Uporabnik trunkinga bo moral imeti dodeljeno storitev avtentikacije. Kot je opisano v 8. razdelku Vodnika po rešitvah BroadWorks Trunking, to omogoča, da je avtentikacija videza SCA Webex ločena od avtentikacije skupnega tranka. Webexa za BroadWorks ni mogoče omogočiti za uporabnike kanalov z dodeljenimi funkcijami Route List ali Direct Route. |
| Lokacija predlog je bila premaknjena iz BroadWorks Calling v nastavitvah organizacije v razdelek Customer List in se zdaj imenuje predloga Onboarding. |
Samoaktivacija uporabnika
Za zagotavljanje uporabnikov BroadWorks v Webexu brez dodelitve integrirane storitve IM&P:
Prijavite se v Partner Hub in poiščite Seznam strank strani.
Kliknite Ogled predlog.
Izberite predlogo Onboarding za zagotavljanje, ki jo želite uporabiti za tega uporabnika.
Ne pozabite, da je vsaka predloga povezana z gručo in vašo partnersko organizacijo. Če uporabnik ni v sistemu BroadWorks, povezanem s to predlogo, se uporabnik ne more sam aktivirati s povezavo.
Kopirajte povezavo za zagotavljanje in jo pošljite uporabniku.
Morda boste želeli vključiti tudi povezavo za prenos programske opreme in opomniti uporabnika, da mora predložiti in potrditi svoj e-poštni naslov, da aktivira svoj račun Webex.
Na izbrani predlogi lahko spremljate stanje aktivacije uporabnika.
Za več informacij glejte Tokovi oskrbe uporabnikov in aktivacije.
Omogočanje nezaupnih e-poštnih sporočil
Partner Hub ponuja nabor kontrolnikov v pogledu statusa uporabnika, ki omogoča Webex za Cisco BroadWorks Skrbniki ponudnika storitev pregledajo status uporabnika in odpravijo napake pri oskrbi z nezaupljivo e-pošto. Za podrobnosti glejte Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili.
Premaknite uporabnike Webex na Webex za Cisco BroadWorks
Če želite obstoječe uporabnike Webexa premakniti na Webex za Cisco BroadWorks, si oglejte spodnjo tabelo, da ugotovite, kateremu postopku slediti.
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) |
|
Organizacija strank | Povežite Webex za BroadWorks z obstoječo organizacijo— Organizacijska priloga (za prvega uporabnika) doda tudi Webex za BroadWorks naslednjim uporabnikom, če so dodeljeni pravilni organizaciji. |
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) | Če organizacija Webex za BroadWorks ne obstaja (noben uporabnik ni omogočen):
Če obstaja organizacija Webex za BroadWorks (omogočen je vsaj en uporabnik):
|
Organizacija strank |
|
Premaknite uporabnika (s soglasjem) v Webex za Cisco BroadWorks
S tem postopkom premaknite obstoječega uporabnika Webexa, ki je v potrošniški organizaciji ali ima račun za samoprijavo (brezplačni račun ali poskusni račun), v Webex za Cisco BroadWorks. Upoštevajte, da mora obstajati organizacija Webex za Cisco BroadWorks (s prvim omogočenim uporabnikom). V tem primeru lahko uporabite eno od teh možnosti za premikanje uporabnikov:
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)—uporablja oskrbo z zaupanja vrednimi e-poštnimi sporočili
Premakni uporabnika (z nezaupljivim e-poštnim sporočilom)—uporablja oskrbo z nezaupljivimi e-poštnimi sporočili
Samoaktivacija
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)
Če predloga Onboarding uporablja zaupanja vredna e-poštna sporočila, lahko skrbnik partnerja premakne nadaljnje uporabnike s tem postopkom:
Administrator doda uporabnika.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Aktiviraj račun. Uporabnik je preusmerjen na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabniški kliki Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Premakni uporabnika (z nezaupljivo e-pošto)
Če predloga Onboarding uporablja nezaupljiva e-poštna sporočila, je treba najprej potrditi e-poštni naslov uporabnika. Skrbnik lahko sledi temu postopku za premik naslednjih uporabnikov:
Administrator doda uporabnika.
Uporabnik je samodejno potisnjen na BroadWorks Provisioning Bridge.
Uporabniku se pošlje besedilo z aktivacijsko povezavo.
Uporabnik klikne povezavo za aktivacijo in vnese svoj elektronski naslov.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj.
E-poštni naslov je potrjen.
Uporabnik je preusmerjen na prijavo na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabnik mora klikniti Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Tok samoaktivacije
Če ima uporabnik obstoječi račun BroadWorks, lahko svoj račun premakne s postopkom samoaktivacije.
Uporabnik se prijavi v URL portala za uporabniški dostop s poverilnicami BroadWorks.
Uporabnik vnese svoj elektronski naslov.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Samodejno e-poštno sporočilo je poslano na e-poštni naslov uporabnika.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj povezavo, ki potrdi e-poštni naslov.
CI ugotovi, da ima uporabnik obstoječi račun Webex. Uporabnik mora izbrisati stari račun, preden lahko nadaljuje.
Uporabnik je preusmerjen na prijavo v Webex.
Uporabnik se prijavi na Portal za potrošnike.
Uporabnik klikne Izbriši račun.
Stari račun Webex je izbrisan.
Uporabniku je na voljo nov račun Webex za Cisco BroadWorks z istim e-poštnim naslovom.
Povežite Webex za BroadWorks z obstoječo organizacijo
Če ste skrbnik partnerja, ki dodaja storitve Webex za BroadWorks v obstoječo organizacijo stranke Webex, ki še ni povezana s podjetjem BroadWorks, ki ga upravlja partner, MORA skrbnik organizacije stranke odobriti skrbniški dostop, da bo zahteva za zagotavljanje uspešna.
Odobritev skrbnika organizacije je potrebna, če velja kar koli od naslednjega:
Obstoječa organizacija strank ima 100 uporabnikov ali več
Organizacija ima preverjeno e-poštno domeno
Zahtevana je domena organizacije
Če nobeden od zgornjih kriterijev ni resničen, se lahko zgodi samodejno pripenjanje.
| V an Samodejna pritrditev scenariju se naročnina Webex for BroadWorks doda obstoječi organizaciji stranke brez kakršnega koli obvestila obstoječemu skrbniku organizacije ali končnemu uporabniku. V večini primerov bo vaša partnerska organizacija dobila skrbniške pravice za zagotavljanje. Če pa naročnikova organizacija nima nobenih licenc ali ima samo začasno preklicane/preklicane licence, boste postali polni skrbnik. Z zagotavljanjem skrbniškega dostopa boste imeli omejeno vidljivost v Control Hub za uporabnike v obstoječi organizaciji. Priporočljivo je, da se obrnete na skrbnika stranke in zahtevate polni skrbniški dostop do organizacije. |
Partnerski skrbniki lahko dokončajo naslednji postopek za dodajanje klicnih storitev BroadWorks v obstoječo organizacijo Webex:
| Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam (preklop je privzeto vklopljen). |
| 1 | Skrbnik partnerja za stranko zagotovi Webex za Cisco BroadWorks. Za pomoč glej Organizacije strank za zagotavljanje storitev. Zgodi se naslednje:
| ||
| 2 | z polni skrbnik dostopa, lahko skrbnik partnerja zaključi postopek oskrbe stranke. Ponovno boste morali poskusiti omogočiti stranko, začenši s 1. korakom zgoraj. Vendar zdaj kot zunanji polni skrbnik ne bi smeli opaziti napake 2017. Ko je zagotavljanje klicnih storitev končano, bo obstoječa stranka stranka vidna kot stranka pod Webex for BroadWorks Partner Org.
|
Pogoji za priključitev org
E-poštni naslov prvega omogočenega naročnika BroadWorks se mora ujemati z e-poštnim naslovom obstoječega uporabnika v ciljni organizaciji strank. V nasprotnem primeru bo ustvarjena nova organizacija strank.
Prvi uporabnik iz obstoječe organizacije, ki je omogočen za Webex for BroadWorks, ni omogočen kot skrbniški uporabnik. Nastavitve in pooblastila iz obstoječe organizacije se ohranijo.
Obstoječe nastavitve preverjanja pristnosti organizacije imajo prednost pred tem, kar je konfigurirano v predlogi za zagotavljanje Webex za BroadWorks. Posledično se način prijave obstoječih uporabnikov ne spremeni.
Vendar, če ima obstoječa organizacija stranke omogočeno osnovno blagovno znamko, bodo po priponki prednost imele partnerjeve napredne nastavitve blagovne znamke. Če stranka želi, da osnovna blagovna znamka ostane nedotaknjena, mora partner konfigurirati organizacijo stranke, da preglasi blagovno znamko v nastavitvah napredne blagovne znamke.
Ime obstoječe organizacije se ne bo spremenilo.
Nastavitev zastavice za preprečevanje e-pošte v obstoječih nastavitvah organizacije ni spremenjena. To lahko vpliva na novo omogočene uporabnike. Odvisno od tega, kako je zastavica nastavljena, lahko novi uporabniki prejmejo e-pošto s kodo, ki jo je treba vnesti za dokončanje aktivacije, ali pa tudi ne.
Omejeni skrbniški način (nastavljen s stikalom Omejeno s partnerskim načinom) je izklopljen za priloženo organizacijo.
Prepričajte se, da ste zaključili postopek priključitve organizacije (premikanje obstoječih uporabnikov in posodobitev ID-ja organizacije), preden omogočite nove uporabnike v organizaciji Webex za Cisco BroadWorks.
Podjetje BroadWorks je lahko povezano samo z eno organizacijo Webex. Naročnikov iz enega samega podjetja BroadWorks ne morete dodeliti ločenim organizacijam Webex.
Dodajte zunanjega skrbnika
Za korake, ki jih lahko sledijo skrbniki organizacij strank, da dodajo partnerskega skrbnika kot zunanjega skrbnika, glejte Odobrite zahtevo zunanjega skrbnika članek o help.webex.com.
| Skrbnik stranke mora zunanjemu skrbniku zagotoviti polne skrbniške pravice in privilegije. |
| E-poštni naslov, ki ga skrbnik organizacije stranke doda kot zunanjega skrbnika, se mora ujemati z e-poštnim naslovom skrbnika partnerja, kot je konfiguriran v predlogi za pripravo na Partner Hub. Po dodajanju e-pošte iz predloge Onboarding v Središču za partnerje kot polnega skrbnika bo treba vse dodatne partnerske skrbnike prav tako dodati kot zunanjega skrbnika s polnimi skrbniškimi pravicami. |
Odstranite Webex za BroadWorks od obstoječe organizacije
Sledite tem korakom, da ločite Webex za BroadWorks od obstoječe organizacije Webex. Na primer, če ste Webex za BroadWorks priložili obstoječi organizaciji pomotoma in želite odstraniti prilogo.
| Če v standardnem toku ločite Webex za BroadWorks od obstoječe organizacije Webex (samo standardni tok), boste izbrisali vse povezane naročniške podatke in deaktivirali strankino naročnino na Webex za BroadWorks. Poleg tega boste izgubili dostop do organizacije strank, če je to edina povezana naročnina. V hibridnem toku se naročnine strank ne spreminjajo. |
Če nimate dostopa do nastavitev stranke v Control Hubu, naj vam skrbnik stranke odobri zunanji skrbniški dostop tako, da sledi Odobrite zahtevo zunanjega skrbnika.
Odstranite vse delovne prostore Webex for BroadWorks iz organizacije. Uporabi Odstranite delovni prostor BroadWorks API.
Odstranite vse naročnike Webex za BroadWorks iz organizacije. Uporabi Odstranite naročnika BroadWorks API.
Odstranite čakajoče uporabnike Webex za BroadWorks iz organizacije. Na primer, če so bili uporabniki omogočeni prek nezaupljivega e-poštnega toka in veljavni e-poštni naslovi še niso bili vneseni, so uporabniki v stanju čakanja. Sledi Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili za brisanje uporabnikov.
Izbriši BroadWorks Calling konfiguracijo za to stranko. Odprite strankino instanco Control Hub, kliknite Hibrid, Spodaj BroadWorks Calling izbrišite vse konfiguracije.
Če želite stranki po zaključku odklopa pripeti Webex for BroadWorks, sledite postopkom zagotavljanja, da priklopite obstoječo stranko.
| Alternativna možnost za odstranitev naročnikov, če ne želite uporabljati Odstranite naročnika BroadWorks API je, da greste v BroadWorks CommPilot in odstranite Integrirano IM&P storitev za prizadete uporabnike. |
Upravljanje uporabnikov in organizacij
Če želite upravljati uporabnike v Webexu za Cisco BroadWorks, ne pozabite, da uporabnik obstaja v BroadWorks in Webex. Atributi klicanja in identiteta uporabnika BroadWorks so shranjeni v BroadWorks. Posebna e-poštna identiteta za uporabnika in njegova licenca za funkcije Webex sta v Webexu.
Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili
Če zagotavljate Webex za uporabnike BroadWorks z uporabo pretočnega zagotavljanja z nezaupljivimi e-poštnimi sporočili, morajo uporabniki sami omogočiti tako, da vnesejo svoj e-poštni naslov na portalu za aktiviranje uporabnikov. Če uporabnik naleti na napako, lahko uporabi Poskusi ponovno možnost, ki se prikaže na portalu, da naredite nov poskus. Če uporabnik znova naleti na napako, lahko skrbnik uporabi spodnje korake v Partner Hubu, da pregleda stanje in vključi uporabnika, ga izbriše ali uporabi spremembe konfiguracije.
| 1 | Prijavite se v Partner Hub in poiščite Seznam strank strani. |
| 2 | Kliknite Ogled predlog. Izberite ustrezno predlogo za vkrcanje, ki jo želite uporabiti za tega uporabnika. |
| 3 | Spodaj Preverjanje uporabnika, preverite, ali so naslednje nastavitve nastavljene za zagotovitev pravilne konfiguracije pretočnega zagotavljanja nezaupljivih e-poštnih sporočil:
|
| 4 | Ko pride do zagotavljanja uporabnika, v Preverjanje uporabnika kliknite Prikaži status uporabnika za preverjanje stanja zagotavljanja. The Status uporabnika pogled prikaže seznam uporabnikov skupaj s podrobnostmi, kot so ID BroadWorks, izbrana vrsta paketa in trenutni status, ki prikazuje, ali je uporabnik omogočen ali če obstaja zahteva v teku.
|
| 5 | Za uporabnike z napakami ali čakajočimi zahtevami kliknite tri pike na desni in izberite eno od naslednjih skrbniških možnosti:
|
Dodatne možnosti pogleda
Pri ogledu seznama uporabnikov so na voljo naslednje dodatne možnosti:
Izvozi— Kliknite ta gumb, če želite seznam uporabnikov izvoziti v datoteko CSV.
Izključi omogočene uporabnike—Omogočite ta preklop, če si želite ogledati samo uporabnike s čakajočimi zahtevami ali napakami.
Spremenite ID uporabnika ali e-poštni naslov
Spremembe uporabniškega ID-ja in e-poštnega naslova
E-poštni ID in nadomestni ID sta uporabniška atributa BroadWorks, ki se uporabljata z Webexom za Cisco BroadWorks. ID uporabnika BroadWorks je še vedno primarni identifikator uporabnika v BroadWorks. Naslednja tabela opisuje namene teh različnih atributov in kaj storiti, če jih morate spremeniti:
| Atribut v BroadWorksu | Ustrezen atribut v Webexu | Namen | Opombe |
| ID uporabnika BroadWorks | Noben | Primarni identifikator | Tega identifikatorja ne morete spremeniti in še vedno povezati uporabnika z istim računom v Webexu. Uporabnika lahko izbrišete in znova ustvarite, če je napačen. |
| E-poštni ID | Uporabniško ime | Obvezno za zagotavljanje pretoka (ustvarjanje ID-ja uporabnika Webex), ko potrdite, da zaupate e-pošti V BroadWorksu ni potrebno, če ne trdite, da lahko zaupate e-pošti V BroadWorks ni potrebno, če dovolite naročnikom samoaktivacijo | Obstaja ročni postopek za spremembo tega na obeh mestih, če je uporabniku na voljo napačen e-poštni naslov:
Ne spreminjajte ID-ja uporabnika BroadWorks. To ni podprto. |
| Nadomestni ID | Noben | Omogoča avthn uporabnika z e-pošto in geslom za BroadWorks User ID | Biti mora enak e-poštnemu ID-ju. Če e-pošte ne morete vnesti v atribut Nadomestni ID, bodo morali uporabniki pri preverjanju pristnosti vnesti svoj ID uporabnika BroadWorks. |
Spremenite uporabniški paket v Partner Hubu
| 1 | Prijavite se v Partner Hub in kliknite Stranke. |
| 2 | Poiščite in izberite strankino organizacijo, kjer je uporabnik doma. Stran s pregledom organizacije se odpre v plošči na desni strani zaslona. |
| 3 | Kliknite Ogled stranke. Organizacija stranke se odpre v Control Hubu in prikaže stran Pregled.
|
| 4 | Kliknite Uporabniki, nato poiščite in kliknite prizadetega uporabnika. |
| 5 | V uporabnikovem Storitve, kliknite Webex za pakete BroadWorks (naročnine). Odpre se plošča uporabnikovih paketov, na kateri lahko vidite, kateri paket je trenutno dodeljen uporabniku. |
| 6 | V Profil zavihek, poglejte v Paket in kliknite puščico (>), da razširite pogled. |
| 7 | Izberite paket, ki ga želite za tega uporabnika (Osnovno, Standardno, Premium oz Softphone) in kliknite Shrani. Control Hub prikaže sporočilo, da uporabnik posodablja. |
| 8 | Zaprete lahko podrobnosti o uporabniku in zavihek Control Hub. |
| Paketi Standard in Premium imajo različna mesta za srečanja, ki so povezana z vsakim paketom. Ko se naročnik s skrbniškimi pravicami z enim od teh dveh paketov premakne na drugi paket, se naročnik prikaže z dvema mestoma srečanja v Control Hubu. Naročnikove zmogljivosti gostitelja srečanja in mesto srečanja so usklajeni z njihovim trenutnim paketom. Spletno mesto za srečanja prejšnjega paketa in vsa prej ustvarjena vsebina na tem mestu, kot so posnetki, ostanejo dostopni skrbniku mesta za srečanja. |
| Za posodobitev novih nastavitev PMR, ki izhajajo iz spremembe paketa, lahko traja dve do tri ure. |
Izbriši uporabnike
Skrbniki lahko na različne načine izbrišejo uporabnika iz Webexa za Cisco BroadWorks:
| Če ima uporabnik, ki ga nameravate izbrisati, skrbniške pravice, dodelite novega skrbnika, preden uporabnika izbrišete. Če se zadnji skrbnik izbriše, ni samodejnega prenosa vloge skrbnika. |
API Webex za Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo API Webex za Cisco BroadWorks za brisanje uporabnikov:
Zaženite Odstranite naročnika BroadWorks Zahteva API na https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Ta zahteva odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
Zaženite Izbriši osebo Zahteva API na https://developer.webex.com/docs/api/v1/people/delete-a-person da popolnoma izbrišete uporabnika.
Pretočno zagotavljanje
Skrbniki partnerjev lahko uporabijo pretočno zagotavljanje za brisanje uporabnikov:
Na strežniku BroadWorks odstranite integrirano storitev IM+P od uporabnika. Storitev za uporabnika lahko onemogočite v Uporabnik – integrirano IM&P strani na BroadWorks. Za podroben postopek glejte "Konfiguracija integriranega IM&P" v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del.
Ko je storitev onemogočena, pretočno zagotavljanje uporabniku odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
V Control Hubu poiščite in izberite uporabnika.
- Pojdi do Dejanja in izberite Izbriši uporabnika.
Nadzorno središče (skrbniki strank)
Skrbniki strank lahko uporabijo Control Hub za brisanje uporabnikov iz svoje organizacije. Za podrobnosti glejte Izbrišite uporabnika iz svoje organizacije v Webex Control Hub pri https://help.webex.com/0qse04/.
Izbriši organizacijo
| 1 | Za brisanje vseh uporabnikov iz organizacije uporabite API-je People:
| ||
| 2 | Če je funkcija Directory Sync vklopljena, jo onemogočite. To lahko storite prek Partner Huba ali prek javnega API-ja. Če želite onemogočiti Directory Sync prek Partner Huba: Če želite onemogočiti Directory Sync prek API-ja, uporabite Posodobite Directory Sync za BroadWorks Enterprise API in onemogočite omogočiDirSync nastavitev. Vsi uporabniki, povezani z BroadWorks Directory Sync za to organizacijo, bodo izbrisani. Upoštevajte, da lahko odstranitev uporabnikov (na kateri koli način) traja nekaj časa, odvisno od količine uporabnikov. | ||
| 3 | Ko so vsi uporabniki odstranjeni, uporabite Izbrišite organizacijo API za brisanje organizacije. |
Upravljanje izdaje
Kontrolniki za upravljanje izdaj v Partner Hubu Webexu za ponudnike storitev Cisco BroadWorks olajšajo upravljanje izdaj, tako da jim dajo možnost nadzora kadence izdaj, s katero uporabniki Webex Apps nadgradijo na najnovejšo programsko opremo.
Aplikacija Webex privzeto uporablja samodejne nadgradnje (mesečne izdaje, ki jih nadzoruje Cisco). S to funkcijo pa lahko skrbniki partnerjev:
Konfigurirajte prilagojene razporede izdaj z odlogami iz Ciscovega privzetega razporeda izdaj
Konfigurirajte en sam urnik izdaje in ta urnik kaskadno razporedite na vse organizacije strank, ki jih upravljajo
Različnim organizacijam strank dodelite različne urnike izdaje
Za več informacij o upravljanju izdaj, vključno z informacijami o tem, kako konfigurirati in uporabiti prilagojene urnike izdaj, glejte članek Webex Prilagoditve upravljanja izdaje.
Ponovno konfigurirajte sistem
Sistem lahko znova konfigurirate na naslednji način:
Dodajte gručo BroadWorks v Partner Hub
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Dodajte predlogo za pripravo v Partner Hub
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Gročo BroadWorks lahko uredite ali odstranite v središču Partner Hub.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | ||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | ||
| 3 | Kliknite Ogled grozdov. | ||
| 4 | Kliknite gručo, ki jo želite urediti ali izbrisati. Podrobnosti gruče so prikazane v pojavnem podoknu na desni.
| ||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
V središču za partnerje lahko uredite ali izbrišete predloge za pripravo.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | |||||||||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | |||||||||
| 3 | Kliknite Ogled predlog. | |||||||||
| 4 | Kliknite predlogo, ki jo želite urediti ali izbrisati. | |||||||||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Webex Assistant
Webex Assistant for Meetings je inteligenten, interaktiven virtualni pomočnik za sestanke, ki omogoča iskanje po sestankih, ukrepanje in bolj produktivnost. Pomočnika Webex lahko prosite, da spremlja elemente dejanj, zabeleži pomembne odločitve in poudari ključne trenutke med sestankom ali dogodkom.
Webex Assistant for Meetings je na voljo brezplačno za spletna mesta za sestanke paketov Premium in Standard ter sobe za osebne sestanke. Podpora vključuje nova in obstoječa spletna mesta.
Omogoči pomočnika Webex za sestanke
Webex Assistant je privzeto omogočen za stranke standardnega in premium paketa Broadworks.
Skrbniki partnerjev in skrbniki organizacij strank lahko onemogočijo funkcijo za organizacije strank prek Nadzorno središče.
Omejitve
Za Webex za Cisco BroadWorks obstajajo naslednje omejitve:
Podpora je omejena samo na spletna mesta za sestanke paketov Premium in Standard ter osebne sobe za sestanke.
Prepisi s podnapisi so podprti samo v angleščini, španščini, francoščini in nemščini.
Do skupne rabe vsebine prek e-pošte lahko dostopajo samo uporabniki v vaši organizaciji
Vsebina sestanka ni dostopna uporabnikom zunaj vaše organizacije. Vsebina sestanka tudi ni dostopna, če jo delijo uporabniki različnih paketov iz iste organizacije.
S paketom Premium so na voljo prepisi po sestanku, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se prepisi ali poudarki po sestanku ne zajamejo.
Pri standardnem paketu možnost snemanja sestanka v oblaku ni na voljo, zato prepisi po sestanku niso na voljo, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, tudi takrat ne bodo zajeti prepisi ali poudarki po sestanku.
Dodatne informacije o pomočniku Webex
Za uporabniške informacije o uporabi funkcije glejte Uporabite pomočnika Webex na sestankih in dogodkih Webex.
Onemogoči klice Webex
Brezplačno klicanje Webex je privzeto omogočeno, kar uporabnikom omogoča brezplačne klice na katero koli napravo, ki podpira Webex. Če pa želite, da vsi klici uporabljajo infrastrukturo BroadWorks, lahko klice Webex onemogočite v predlogi Onboarding, ki onemogoči to možnost za organizacije strank, ki uporabljajo predlogo.
Podpora za funkcije
Ko je Webex Calling onemogočen, za uporabnike Webexa za Cisco BroadWorks veljajo naslednji pogoji:
Uporabniki ne vidijo več Pokličite z Webexom kot možnost izbire klica v aplikaciji Webex.
Uporabniki ne morejo opravljati ali sprejemati brezplačnih klicev Webex na uporabnike, ki niso Webex za uporabnike Cisco BroadWorks. To vključuje klice, sprožene iz prostora ekipe Webex, zgodovine klicev, stikov z vnosom URI ali e-poštnega naslova drugega uporabnika v iskalno vrstico.
Skupna raba zaslona deluje znotraj klica BroadWorks.
Sestanki Webex in telefonska prisotnost še vedno delujejo, tudi če so klici Webex onemogočeni.
Onemogoči klice Webex (nova predloga za vkrcanje)
Med konfiguriranjem nove predloge Onboarding lahko konfigurirate, ali so klici Webex omogočeni ali onemogočeni, tako da potrdite ali počistite polje Onemogoči brezplačno klicanje Cisco Webex potrditveno polje znotraj Dodajte novo predlogo čarovnik. Ta nastavitev bo izbrana za uporabnike v organizacijah strank, ki jih dodelite predlogi.
Za podrobnosti o konfiguraciji nove predloge Onboarding glejte Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči klice Webex (obstoječa predloga za pripravo)
Sledite temu postopku, da onemogočite klice Webex iz obstoječe predloge za pripravo. To bo onemogočilo funkcijo za vse nove uporabnike v organizacijah strank, ki uporabljajo to predlogo.
Prijavite se v Partner Hub na admin.webex.com.
Izberite nastavitve.
Kliknite Ogled predloge in izberite ustrezno predlogo Onboarding.
Kliknite Onemogoči brezplačno klicanje Cisco Webex.
Kliknite Shrani.
Onemogoči klice Webex (obstoječi uporabnik)
Če onemogočite to funkcijo na predlogi Onboarding, se nastavitev spremeni samo za nove uporabnike, ki so dodeljeni predlogi. Če želite onemogočiti klice Webex za obstoječega uporabnika, lahko sledite enemu od spodnjih postopkov za posodobitev uporabnika.
| Prepričajte se, da ste že izvedli enega od zgornjih postopkov za onemogočanje klicev Webex iz predloge za pripravo, ki ji je uporabnik dodeljen. V nasprotnem primeru bo kateri koli od spodnjih postopkov znova konfiguriral uporabnika z omogočenimi klici Webex. |
Če uporabljate pretočno zagotavljanje, lahko storite naslednje:
Odprite CommPilot in pojdite na uporabniško konfiguracijo.
Odstranite Integrirano IM+P storitev od uporabnika in kliknite v redu.
Dodajte Integrirano IM+P storitev uporabniku in kliknite v redu.
V nasprotnem primeru lahko uporabite API za posodobitev uporabnika.
Uporabi Odstranite naročniški API BroadWorks za brisanje uporabnika.
Uporabi Zagotavljanje API-ja naročnika BroadWorks da dodate uporabnika.
Onemogočite skupno rabo videa ali zaslona v klicih
Partnerski skrbniki lahko s konfiguracijskimi oznakami onemogočijo video klice in/ali skupno rabo zaslona v klicu iz aplikacije Webex (privzeto sta obe vrsti medijev omogočeni za klice).
Za vse podrobnosti in možnosti konfiguracije glejte Onemogoči video klice in Onemogoči skupno rabo zaslona v Priročnik za konfiguracijo Webex za Cisco BroadWorks.
| Za video lahko tudi konfigurirate, ali je predstavnost dohodnega klica privzeto samo video ali zvok. |
Polje lučke za zasedenost / obvestilo o prevzemu klica
Polje lučke za zasedenost (BLF) / obvestilo o prevzemu klica izkorišča funkcije BLF in usmerjenega prevzema klica. Uporabnik BLF prejme zvočno in vizualno obvestilo v aplikaciji Webex, ko uporabnik s seznama nadzorovanih BLF prejme dohodni klic. Uporabnik BLF lahko Ignoriraj oz Poberi klic nadzorovanega uporabnika.
BLF / obvestilo o prevzemu klica pomaga v situacijah, ko mora uporabnik sprejeti klice drugih članov ekipe, ki morda delajo na drugi lokaciji.
Uporabniki si lahko ogledajo tudi svoj nadzorovani seznam BLF v oknu za več klicev – Seznam za spremljanje – (samo Windows, Mac ni podprt), da vidijo prisotnost svojih članov ekipe Webex in drugih članov ekipe. Člani Webexa bodo imeli polno prisotnost v Webexu. Člani, ki niso uporabniki Webexa, morajo imeti imenik sinhroniziran z Webexom in imeli bodo samo stanja »neznano« in »v klicu« (stanje zvonjenja bo sprožilo pogovorno okno za prevzem klica).
Omejitve prisotnosti za uporabnike, ki ne uporabljajo Webexa:
Prisotnost ni podprta za uporabnike širokopasovnega omrežja, ki niso CI, tudi če so na seznamu BLF.
Uporabniki CI brez pooblastil za oblak Webex ali vrste računov (delovni prostori) prikazujejo samo prisotnost »v klicu« in »neznano«. Ni aktivnega stanja, zvonjenja itd.
Uporabniki, ki niso uporabniki Webexa, s seznama za spremljanje BLF in so začeli klic, preden je bil zagnan odjemalec Webex ali ko je bil brez povezave, bodo prikazani z 'neznano' prisotnostjo.
Izguba povezave pomeni, da bodo vsa stanja med klicem, ki niso Webex, ob ponovni vzpostavitvi povezave ponastavljena na »neznano«.
Če uporabnik BLF, ki ni uporabnik Webexa, drži klic, bo še naprej prikazan kot "v klicu".
Zahteve
Prepričajte se, da so v BroadWorksu uporabljeni naslednji popravki. Namestite samo popravke, ki veljajo za vašo izdajo:
Za R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Za R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Če uporabljate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Če uporabljate ADP:
Xsi-Akcije-23_2022.01_1.200.bwar
Xsi-Dogodki-23_2022.01_1.201.bwar (ali novejša)
Za R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Akcije-24_2022.01_1.200.bwar
Xsi-Dogodki-24_2022.01_1.201.bwar (ali novejša)
Prepričajte se, da so naslednje konfiguracijske oznake omogočene v aplikaciji Webex:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(ta oznaka ni obvezna)
Aktivirati morate funkcijo 101642 Izboljšan mehanizem Xsi za ekipno telefonijo v AS:
AS_CLI/System/ActivatableFeature> activate 101642
Omogoči X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, saj nekateri tokovi klicev SIP zahtevajo to funkcijo:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prepričajte se, da so naslednje storitve dodeljene uporabnikom:
Dodelite storitev Directed Call Pickup za vse uporabnike
Nastavite polje lučke za zaposlene za uporabnike
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Konfigurirajte polje Busy Lamp v BroadWorks
Skrbniki partnerjev lahko uporabijo naslednji postopek za nastavitev polja lučke za zaposlene za uporabnika.
Prijavite se v BroadWorks CommPilot.
Za izbranega uporabnika pojdite na Odjemalske aplikacije in konfigurirajte polje Busy Lamp.
Dodajte URL seznama BLF, ki bo nadzorovan.
Uporabite iskalne parametre, da poiščete in dodate uporabnike v Nadzorovani uporabniki seznam.
Kliknite v redu.
Slido Integracijska podpora
Webex za Cisco BroadWorks podpira integracijo aplikacije Webex z Slido.
Slido je orodje za pritegnitev občinstva, ki je preprosto za uporabo. Ljudem pomaga kar najbolje izkoristiti srečanja, tako da premosti vrzel med govorci in njihovim občinstvom. Kdaj Slido je integriran v vašo organizacijo Control Hub, lahko vaši uporabniki dodajo Slido aplikacijo za svoje sestanke v aplikaciji Webex. Ta integracija prinaša dodatna vprašanja in odgovore ter funkcijo anketiranja na srečanju.
Za dodatne informacije o uvajanju in uporabi Slido z aplikacijo Webex, glejte Integriraj Slido z aplikacijo Webex.
Razpoložljivost Webex: Na koledarskem sestanku
Ko sprejmete srečanje v odjemalcu Outlook, ki je sestanek, ad hoc srečanje ali srečanje, ki ni spletno mesto Webex, se vaša razpoložljivost Webex prikaže kot »Na koledarskem srečanju«. S to razpoložljivostjo vaši sodelavci obveščajo, da ste drugače zaposleni in da lahko odgovor zamuja.
Če želite omogočiti to funkcijo:
pojdite na Splošno vaš zavihek nastavitve zavihek na Windows oz Nastavitve na Macu.
Označite polje za Pokaži kdaj na koledarskem sestanku.
| Za uporabnike z omogočeno integracijo prisotnosti Outlook se »Na koledarskem sestanku« v Webexu preslika v »Zaseden« v Outlooku. |
Opozorilo
Da bi ta funkcija delovala, morata imeti aplikacija Webex in odjemalec Outlook zagnana hkrati.
Trenutno si prizadevamo podpreti možnost »Prikaži kot delo drugje« v Outlooku, da uporabnik v Webexu ne bo prikazan kot »Na koledarskem sestanku«.
Če se uporabnik odloči onemogočiti možnost »Pokaži, ko je na koledarskem sestanku«, ko je trenutno na koledarskem sestanku, se njegova prisotnost ne bo posodobila, dokler se sestanek ne konča. Za prevzem bo potreben ponovni zagon odjemalca.
Samodejni odgovor s tonom
S samodejnim odgovorom s tonom lahko uporabniki kličejo iz aplikacije drugega proizvajalca, kot je Contact Center, klic pa je samodejno preusmerjen prek aplikacije Webex na njihovem namizju. Ko aplikacija Webex zazvoni sogovorniku, uporabnik sliši določen ton, ki mu sporoča, da se klic povezuje.
Za uporabnika Webex za Cisco BroadWorks, da uporablja to funkcijo:
Funkcija je podprta samo na videzu primarne vrstice
Aplikacija Webex mora biti glavni videz linije
The %ENABLE_AUTO_ANSWER_WXT% oznaka mora biti omogočena
Če ima uporabnik tudi skupne prikaze klicev (na primer namizni telefon je konfiguriran kot eden od prikazov sekundarne linije), je funkcija še vedno podprta na primarnem videzu, dokler so skupni prikazi klicev konfigurirani za ne za sprejemanje dohodnih klicev. To lahko dosežete tako, da konfigurirate enega od naslednjih treh pogojev v BroadWorksu za vse prikaze klicev v skupni rabi:
Opozori vse nastope za klice s klikom za klicanje je onemogočen v konfiguraciji videza klica v skupni rabi – to je priporočen pristop
oz
Dovoli prekinitev na tej lokaciji mora biti onemogočen za vse deljene klice oz
oz
Lokacije so onemogočene za vse deljene klice
Povečanje zmogljivosti
XSP|Kmetije ADP
Priporočamo, da uporabite načrtovalnik zmogljivosti, da določite, koliko dodatnih XSP|Sredstva ADP, ki jih potrebujete za predlagano povečanje števila naročnikov. Za katero koli od namenskih NPS ali namenskih kmetij Webex za Cisco BroadWorks imate naslednje možnosti razširljivosti:
Scale namenska kmetija: Dodajte enega ali več XSP|Strežniki ADP v farmo, ki potrebuje dodatno zmogljivost. Namestite in aktivirajte isti nabor aplikacij in konfiguracij kot obstoječa vozlišča farme.
Dodajte namensko kmetijo: Dodajte nov namenski XSP|kmetija ADP. V središču Partner Hub boste morali ustvariti novo gručo in nove predloge, da boste lahko začeli dodajati nove stranke na novo farmo, da razbremenite obstoječo farmo.
Dodajte specializirano kmetijo: Če se srečujete z ozkimi grli za določeno storitev, boste morda želeli ustvariti ločen XSP|Farma ADP za ta namen, ob upoštevanju zahtev za sožitje, navedenih v tem dokumentu. Če spremenite URL storitve, ki ima novo farmo, boste morda morali znova konfigurirati gruče Control Hub in vnose DNS.
V vseh primerih sta nadzor in zagotavljanje virov vašega okolja BroadWorks vaša odgovornost. Če želite najeti Ciscovo pomoč, se lahko obrnete na svojega zastopnika za račun, ki lahko poskrbi za strokovne storitve.
Upravljanje potrdil strežnika HTTP
Ta potrdila za spletne aplikacije s preverjeno pristnostjo mTLS morate upravljati na vašem XSP|ADP-ji:
Naš certifikat verige zaupanja iz oblaka Webex
Vaš XSP|Potrdila vmesnikov HTTP strežnika ADP
Veriga zaupanja
Certifikat verige zaupanja prenesete iz Control Huba in ga namestite na svoj XSP|ADP med vašo začetno konfiguracijo. Pričakujemo, da bomo potrdilo posodobili, preden poteče, in vas obvestili, kako in kdaj ga spremeniti.
Vaši vmesniki strežnika HTTP
XSP|ADP mora Webexu predložiti javno podpisano potrdilo strežnika, kot je opisano v Naročilo potrdil. Samopodpisano potrdilo se ustvari za vmesnik, ko prvič zaščitite vmesnik. To potrdilo velja eno leto od tega datuma. Samopodpisano potrdilo morate zamenjati z javno podpisanim potrdilom. Vaša odgovornost je, da zahtevate novo potrdilo, preden poteče.
Omejeno s partnerskim načinom
Omejeno s partnerskim načinom je nastavitev partnerskega središča, ki jo lahko skrbniki partnerjev dodelijo določenim organizacijam strank, da omejijo nastavitve organizacije, ki jih lahko skrbniki strank posodobijo v nadzornem središču. Ko je ta nastavitev omogočena za dano organizacijo stranke, vsi skrbniki strank te organizacije ne morejo dostopati do nabora omejenih kontrolnikov v Control Hubu, ne glede na njihova pooblastila. Samo skrbnik partnerja lahko posodobi omejene nastavitve.
| Omejeno s partnerskim načinom je nastavitev na ravni organizacije in ne vloge. Vendar nastavitev omejuje določena pooblastila za skrbnike strank v organizaciji, za katero je nastavitev uporabljena. |
Skrbniški dostop stranke
Skrbniki strank prejmejo obvestilo, ko je uporabljen način, omejen s strani partnerja. Po prijavi bodo videli pasico z obvestili na vrhu zaslona, takoj pod glavo Control Hub. Pasica obvesti skrbnika stranke, da je omejeni način omogočen in morda ne bo mogel posodobiti nekaterih nastavitev klicanja.
Za skrbnika stranke v organizaciji, kjer je omogočen način Omejeno s partnerjem, se raven dostopa Control Hub določi z naslednjo formulo:
(Dostop do nadzornega središča) = (upravičenja organizacijske vloge) – (omejeno z omejitvami partnerskega načina)
Omejitve
Ko je za organizacijo stranke omogočen način omejenega s strani partnerja, je skrbnikom strank v tej organizaciji omejen dostop do naslednjih nastavitev Control Hub:
V Uporabniki pogledu, naslednje nastavitve niso na voljo:
Upravljanje uporabnikov gumb je siv.
Ročno dodajte ali spremenite uporabnike— Ni možnosti dodajanja ali spreminjanja uporabnikov, niti ročno niti prek CSV.
Zahtevaj uporabnike-ni na voljo
Samodejno dodeljevanje licenc-ni na voljo
Sinhronizacija imenika— Ni mogoče urediti nastavitev sinhronizacije imenika (ta nastavitev je na voljo samo skrbnikom na ravni partnerja).
Podrobnosti o uporabniku—Uporabniške nastavitve, kot so ime, priimek, prikazno ime in primarni e-poštni naslov*, je mogoče urejati.
Ponastavi paket— Ni možnosti za ponastavitev vrste paketa.
Urejanje storitev – ni možnosti za urejanje storitev, ki so omogočene za uporabnika (npr. Sporočila, Srečanja, Klicanje)
Ogled stanja storitev—ni mogoče videti celotnega stanja za Hibridne storitve oz Kanal za nadgradnjo programske opreme
Primarna delovna številka—To polje je samo za branje.
V račun pogledu, naslednje nastavitve niso na voljo:
ime podjetja je samo za branje.
V Nastavitve organizacije pogledu, naslednje nastavitve niso na voljo:
Domena—Dostop je samo za branje.
E-naslov—The Izključi e-poštno sporočilo s povabilom skrbnika in Izbira lokalne nastavitve po e-pošti nastavitve so samo za branje.
Preverjanje pristnosti— Ni možnosti za urejanje nastavitev za preverjanje pristnosti in SSO.
V Klicanje naslednje nastavitve niso na voljo:
Nastavitve klicev—The Možnosti aplikacije Prednost klica nastavitve so samo za branje.
Vedenje pri klicanju—Nastavitve so samo za branje.
Lokacija > PSTN— Možnosti lokalnega prehoda in Cisco PSTN so skrite.
Spodaj STORITVE, the Migracije in Povezani UC storitvene možnosti so onemogočene.
Omogoči način Omejeno s partnerjem
Skrbniki partnerjev lahko za omogočanje uporabijo spodnji postopek Omejeno s partnerskim načinom za dano organizacijo stranke (privzeta nastavitev je omogočena).
Prijavite se v Partner Hub ( https://admin.webex.com) in izberite Stranke.
Izberite ustrezno organizacijo za stranke.
V desnem pogledu nastavitev omogočite Omejeno s partnerskim načinom preklopite, da vklopite nastavitev.
Če želite izklopiti način Omejeno s partnerjem, onemogočite stikalo.
| Če partner odstrani omejeni skrbniški način za skrbnika stranke, bo lahko skrbnik stranke izvedel naslednje:
|
Partner Analytics
Izboljšave Control Hub skrbnikom partnerjev olajšajo ogled in posodabljanje informacij o paketih v imenu njihovih uporabnikov. Ta funkcija omogoča partnerjem, da dobijo združen pogled za vse stranke in vključuje naslednje podrobnosti:
Skupno število uporabnikov po paketu (Softphone, Basic, Standard, Premium)
Uporabnik glede na trend paketa (dnevno/tedensko/mesečno)
Stranke s # dodeljenimi paketi
Za vse podrobnosti o uporabi Partner Analytics si oglejte članek Webex Analytics za pakete Webex for Wholesale in Webex for Broadworks v središču za partnerje.
API-ji za poročila o obračunavanju
Webex za razvijalce ponuja javne API-je, ki se lahko uporabljajo za mesečna poročila o zaračunavanju. Skrbniki partnerjev lahko uporabljajo te API-je za ustvarjanje, seznam, pridobivanje in brisanje poročil o zaračunavanju. Naslednja tabela navaja API-je, vrsto zahtevanega dostopa in zahteve za vlogo.
API za obračunavanje | Namen | Vrsta dostopa | Zahteva za vlogo za API (Skrbnik zahteva vsaj eno od teh vlog) |
|---|---|---|---|
Ustvari poročilo o zaračunavanju BroadWorks | Uporablja se za ustvarjanje poročila o zaračunavanju. | Dostop za pisanje |
|
Seznam Poročila o zaračunavanju BroadWorks | Uporablja se za seznam poročil, ki so na voljo za ogled. | Read Access |
|
Dobiti poročilo o zaračunavanju BroadWorks | Uporablja se za pridobitev kopije ustvarjenega poročila. | Read Access |
|
Izbriši poročilo o zaračunavanju BroadWorks | Uporablja se za brisanje ustvarjenega poročila. | Dostop za pisanje |
|
Obračunska polja
V naslednji tabeli so navedena polja, ki jih vsebuje ustvarjeno poročilo.
Polje | Opis |
|---|---|
ime preprodajalca | Ime partnerja ali ID partnerske organizacije |
billingId | Enolični identifikator zaračunavanja partnerja ali C-številka |
spEnterpriseId | Enolični identifikator, ki ga zagotovi ponudnik storitev za naročnikovo podjetje. |
notranji | Stanje internega preizkusa stranke (da/ne) |
Uporabniško ime | UserID naročnika na BroadWorks |
subscriberId | Enolični identifikator za zadevnega naročnika v Webexu |
selfActivated | da/ne |
firstStartDate | Datum, ko je bil naročnik omogočen. |
billingStartDate | Datum začetka obračunavanja v tem mesecu |
billingEndDate | Datum konca obračunavanja v tem mesecu |
paket | Vrsta paketa, ki se zaračunava |
količino | Sorazmerna količina za zaračunavanje.
|
|
|
Odpravljanje težav z Webexom za Cisco BroadWorks
Naročite se na stran s statusom Webex
Prvi pregled https://status.webex.com ko doživite nepričakovano prekinitev storitve. Če pred prekinitvijo niste spremenili svoje konfiguracije v Control Hub ali BroadWorks, preverite stran s stanjem. Preberite več o naročanju na obvestila o statusih in dogodkih na Center za pomoč Webex.
Uporabite Control Hub Analytics
Webex spremlja podatke o uporabi in kakovosti za vašo organizacijo in organizacije vaših strank. Preberite več o Control Hub Analytics v centru za pomoč Webex.
Težave z omrežjem
Stranke ali uporabniki se ne ustvarjajo v Control Hubu s pretočnim zagotavljanjem:
Ali lahko aplikacijski strežnik doseže URL za oskrbo?
Ali sta račun za zagotavljanje in geslo pravilna, ali ta račun obstaja v BroadWorks?
Grozdi dosledno ne opravijo testov povezljivosti:
| Pričakuje se, da povezava mTLS s storitvijo preverjanja pristnosti ne bo uspela, ko ustvarite prvo gručo v Partner Hubu, ker morate ustvariti gručo, da dobite dostop do verige potrdil Webex. Brez tega ne morete ustvariti sidra zaupanja v storitvi za preverjanje pristnosti XSP|ADP, zato testna povezava mTLS iz Partner Huba ni uspešna. |
Ali so XSP|ADP vmesniki javno dostopni?
Ali uporabljate pravilna vrata? Vrata lahko vnesete v definicijo vmesnika v gruči.
Vmesniki, ki niso bili preverjeni
Vmesnika Xsi-Actions in Xsi-Events:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu.
Vmesnik storitve za preverjanje pristnosti:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu, pri čemer posebno pozornost posvetite:
- Prepričajte se, da imate ključe RSA v skupni rabi v vseh XSP|ADP.
- Prepričajte se, da ste navedli URL AuthService spletnemu vsebniku na vseh XSP|ADP.
- Če ste uredili konfiguracijo šifre TLS, preverite, ali ste uporabili pravilno poimenovanje. XSP|ADP zahteva, da vnesete obliko imena IANA za šifre TLS. Prejšnja različica tega dokumenta je nepravilno navedla zahtevane zbirke šifer v konvenciji o poimenovanju OpenSSL.
Če uporabljate mTLS s storitvijo preverjanja pristnosti, ali so potrdila odjemalca Webex naložena v vaš XSP|ADP/ADP zaupanja vredna trgovina? Ali je aplikacija (ali vmesnik) konfigurirana tako, da zahteva potrdila odjemalca?
Če uporabljate preverjanje žetona CI s storitvijo za preverjanje pristnosti, ali je aplikacija (ali vmesnik) konfigurirana za ne potrebujejo potrdila strank?
Težave s strankami
Preverite, ali je odjemalec povezan z BroadWorks
Prijavite se v aplikacijo Webex.
Preverite, ali je na stranski vrstici ikona možnosti klicanja (slušalka z zobnikom nad njo).
Če ikone ni, uporabnik morda še ni omogočen za klicno storitev v Control Hubu.
Odprite Nastavitve/Nastavitve meni in pojdite na Telefonske storitve razdelek. Videti bi morali stanje Seja SSO Prijavljeni ste.
Če je prikazana druga telefonska storitev, kot je Webex Calling, uporabnik ne uporablja Webex za Cisco BroadWorks.
To preverjanje pomeni:
Naročnik je uspešno prečkal zahtevane mikrostoritve Webex.
Uporabnik je uspešno overjen.
Vaš sistem BroadWorks je odjemalcu izdal dolgoročni spletni žeton JSON.
Odjemalec je pridobil svoj profil naprave in se registriral v BroadWorks.
Dnevniki strank
Vsi odjemalci aplikacije Webex lahko pošiljajo dnevnike v Webex. To je najboljša možnost za mobilne odjemalce. Zabeležite si tudi e-poštni naslov uporabnika in približen čas, ko se je pojavila težava, če iščete pomoč pri TAC. Za več informacij glejte Kje najdem podporo za Webex?
Če morate ročno zbrati dnevnike iz računalnika z operacijskim sistemom Windows, se nahajajo na naslednji način:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Težave s prijavo uporabnika
Preverjanje mTLS je napačno konfigurirano
Če so prizadeti vsi uporabniki, preverite povezavo mTLS iz Webexa do URL-ja vaše storitve preverjanja pristnosti:
Preverite, ali sta aplikacija za storitev preverjanja pristnosti ali vmesnik, ki ga uporablja, konfiguriran za mTLS.
Preverite, ali je veriga potrdil Webex nameščena kot sidro zaupanja.
Preverite, ali je potrdilo strežnika na vmesniku/aplikaciji veljavno in ali ga je podpisal dobro znani CA.
Sporočilo o presežku licence
To sporočilo se lahko prikaže stranki v pogledu strank v središču za partnerje. To sporočilo se prikaže, ko uporaba licence preseže dovoljeno dovoljenje. Sporočilo lahko prezrete.
Vodnik za odpravljanje težav
Za podrobne informacije o odpravljanju težav z Webexom za Cisco BroadWorks glejte Priročnik za odpravljanje težav Webex za Cisco BroadWorks.
Podpora
Politika podpore v stabilnem stanju
Ponudnik storitev je prva kontaktna točka za podporo končnemu kupcu (podjetju). Težave, ki jih SP ne more rešiti, prenesite na TAC. Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft trenutne različice in dveh prejšnjih glavnih različic (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Politika stopnjevanja
Vi (ponudnik storitev/partner) ste prva kontaktna točka za podporo končnim strankam (podjetjem).
Težave, ki jih SP ne more rešiti, se prenesejo na TAC.
Različice BroadWorks
Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft za trenutno različico in dve prejšnji večji različici (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Viri za samooskrbo
Uporabniki lahko poiščejo podporo v centru za pomoč Webex, kjer je posebna stran Webex za Cisco BroadWorks s seznamom pogostih tem za pomoč in podporo za aplikacijo Webex.
Aplikacijo Webex je mogoče prilagoditi s tem URL-jem pomoči in URL-jem poročila o težavi.
Uporabniki aplikacije Webex lahko pošiljajo povratne informacije ali dnevnike neposredno od odjemalca. Dnevniki gredo v oblak Webex, kjer jih lahko analizira Webex DevOps.
Imamo tudi stran centra za pomoč, namenjeno pomoči na ravni skrbnika za Webex za Cisco BroadWorks.
Zbirajte podatke za oddajo storitvene zahteve
Ko vidite napake v Control Hubu, so morda priložile informacije, ki lahko pomagajo TAC-u pri raziskovanju vaše težave. Če na primer vidite ID sledenja za določeno napako ali kodo napake, shranite besedilo in ga delite z nami.
Ko pošiljate poizvedbo ali odpirate primer, poskusite vključiti vsaj naslednje podatke:
ID organizacije stranke in ID partnerske organizacije (vsak ID je niz 32 šestnajstiških števk, ločenih z vezaji)
TrackingID (tudi 32-mestni šestnajstiški niz), če ga vmesnik ali sporočilo o napaki ponuja
E-poštni naslov uporabnika (če ima določen uporabnik težave)
Različice odjemalca (če ima težava simptome, ki jih opazi odjemalec)
Primerjava UC-One SaaS z Webexom za Cisco BroadWorks
Rešitev > | UC-One SaaS | Webex za Cisco BroadWorks |
|---|---|---|
Oblak | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
Stranke | UC-One: Mobilni, namizni Receptorka, nadzornica | Webex: Mobilni, namizni, spletni |
Velika tehnološka razlika | Sestanki, izvedeni na tehnologiji Broadsoft Meet | Sestanki, izvedeni na Webex Meetings Technology |
Zgodnji terenski poskusi | Uprizoritveno okolje, odjemalci Beta | Proizvodno okolje, stranke GA |
Identiteta uporabnika | BroadWorks ID služi kot primarni ID, razen če ponudnik storitev že ima integracijo SSO.
ID uporabnika in skrivnost v BroadWorks | E-poštni ID v Cisco CI služi kot primarni ID Integracija SSO v ponudnika storitev BroadWorks, kjer bo uporabnik preverjal pristnost z uporabniškim ID-jem BroadWorks in skrivnostjo BroadWorks.
Uporabnik posreduje poverilnice prek SSO z BroadWorks in Secret v BroadWorks ALI ID uporabnika in skrivnost v CI IdP ALI ID uporabnika v CI, ID in skrivnosti v IdP |
Preverjanje pristnosti odjemalca | Uporabniki posredujejo poverilnice prek odjemalca Če uporabljate sporočila Webex, so potrebni dolgoživi žetoni BroadWorks | Uporabniki vnesejo poverilnice prek brskalnika (bodisi stran za prijavo iz proxyja Webex BIdP ali CI) Žetoni za dostop in osveževanje Webex |
Upravljanje / konfiguracija | Vaši sistemi OSS/BSS in Portal za preprodajalce | Vaši sistemi OSS/BSS in Control Hub |
Aktivacija partnerja/ponudnika storitev | Enkratna nastavitev s strani Cisco Operations | Enkratna nastavitev s strani Cisco Operations |
Aktivacija stranke/podjetja | Portal za preprodajalce | Control Hub Samodejno ustvarjeno ob prvem vpisu uporabnika |
Možnosti aktivacije uporabnika | Samoprijavljen Nastavite zunanji IM&P v BroadWorks
| Nastavitev integriranega IM&P v BroadWorks (običajno podjetja) |
XSP|Storitveni vmesniki ADP | XSI-Akcije
XSI-Dogodki CTI (mTLS) AuthService (mTLS izbirno) DMS | XSI-Akcije XSI-Actions (mTLS) XSI-Dogodki CTI (mTLS) AuthService (TLS) DMS |
Namestite Webex in se prijavite (z vidika naročnika)
| 1 | Prenesite in namestite Webex. Za podrobnosti glejte Webex | Prenesite aplikacijo. |
| 2 | Zaženite Webex. Webex vas pozove k vnosu vašega e-poštnega naslova.
|
| 3 | Vnesite svoj e-poštni naslov in kliknite Naslednji. |
| 4 | Zgodi se nekaj od naslednjega, odvisno od tega, kako je vaša organizacija konfigurirana v Webexu: Webex se naloži po tem, ko uspešno preverite pristnost proti IdP ali BroadWorks.
|
Izmenjava in shranjevanje podatkov
Ti razdelki nudijo podrobnosti o izmenjavi in shranjevanju podatkov z Webexom. Vsi podatki so šifrirani tako med prenosom kot med mirovanjem. Za dodatne podrobnosti glejte Varnost aplikacije Webex.
Uvajanje ponudnika storitev
Ko konfigurirate gruče in uporabniške predloge v Webex Control Hub med vključitvijo ponudnika storitev, izmenjate naslednje podatke BroadWorks, ki jih Webex shranjuje:
URL Xsi-Actions
URL Xsi-Events
URL vmesnika CTI
URL storitve za preverjanje pristnosti
Poverilnice BroadWorks Provisioning Adapter
Oskrba uporabnika ponudnika storitev
V tej tabeli so navedeni podatki o uporabnikih in podjetjih, ki se izmenjujejo kot del oskrbe uporabnikov prek API-jev Webex.
Premikanje podatkov v Webex | Od | Skozi | Shranjeno pri Webexu? |
|---|---|---|---|
BroadWorks UserID | BroadWorks, API | API-ji Webex | ja |
E-pošta (če je naveden SP) | BroadWorks, API | API-ji Webex | ja |
E-pošta (če jo navede uporabnik) | Uporabnik | Portal za aktivacijo uporabnikov | ja |
Ime | BroadWorks, API | API-ji Webex | ja |
Priimek | BroadWorks, API | API-ji Webex | ja |
Primarna telefonska številka | BroadWorks, API | API-ji Webex | ja |
Številka mobilnega telefona | BroadWorks, API | API-ji Webex | ja |
Primarna razširitev | BroadWorks, API | API-ji Webex | ja |
ID ponudnika storitev BroadWorks & ID skupine | BroadWorks, API | API-ji Webex | ja |
Jezik | BroadWorks, API | API-ji Webex | ja |
Časovni pas | BroadWorks, API | API-ji Webex | ja |
Odstranitev uporabnika
API-ji Webex za Cisco BroadWorks podpirajo delno in popolno odstranitev uporabnikov. V tej tabeli so navedeni vsi uporabniški podatki, ki so shranjeni med zagotavljanjem, in tisti, ki so izbrisani v posameznem scenariju.
Uporabniški podatki | Delni izbris | Popoln izbris |
|---|---|---|
BroadWorks UserID | ja | ja |
E-naslov | št | ja |
Ime | št | ja |
Priimek | št | ja |
Primarna telefonska številka | ja | ja |
Številka mobilnega telefona | ja | ja |
Razširitev | ja | ja |
ID ponudnika storitev BroadWorks & ID skupine | ja | ja |
Jezik | št | ja |
Prijava uporabnika in pridobitev konfiguracije
Preverjanje pristnosti Webex
Preverjanje pristnosti Webex se nanaša na prijavo uporabnika v aplikacijo Webex s katerim koli mehanizmom za preverjanje pristnosti podpore Webex. ( Preverjanje pristnosti BroadWorks je zajeto ločeno.) Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
Email naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (neodvisen) URL IdP | Webex | Uporabniški brskalnik |
Uporabniške poverilnice | Uporabniški brskalnik | Ponudnik identitete (ki že ima uporabniško identiteto) |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Preverjanje pristnosti BroadWorks
Preverjanje pristnosti BroadWorks se nanaša na prijavo uporabnika v aplikacijo Webex z njihovimi poverilnicami BroadWorks. Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
Email naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (Webex Bwks IdP proxy) URL IdP | Webex | Uporabniški brskalnik |
Informacije o blagovni znamki in URL-ji BroadWorks | Webex | Uporabniški brskalnik |
Uporabniške poverilnice BroadWorks | Uporabnik prek brskalnika (stran za prijavo z blagovno znamko, ki jo streže Webex) | Webex |
Uporabniške poverilnice BroadWorks | Webex | BroadWorks |
Uporabniški profil BroadWorks | BroadWorks | Webex |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Obvestilo o poteku gesla BroadWorks med prijavo
Ta funkcija izboljša postopek prijave in nadzoruje tok prijave na podlagi:
Opozorilo za prijavo in izboljšava sporočila o napaki:
- Trenutno uporabniki Wexbex za BWKS, ki uporabljajo avtentikacijo BroadWorks in se prijavljajo prek UAP, ne prejmejo obvestila, da bo njihovo geslo poteklo ali da se ne morejo prijaviti, ker je geslo že poteklo. S to funkcijo, če bo geslo kmalu poteklo v 10 dneh ali manj - uporabnik prejme opozorilo, da bo geslo kmalu poteklo z navedbo, koliko dni je še ostalo, in uporabniku svetujemo, da stopi v stik s partnerjem ali sledi Pozabljeno Povezava z geslom na prijavnem zaslonu za ponastavitev gesla.
- Če je geslo poteklo in je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na true, je bila vržena napaka »nepravilno uporabniško ime in geslo«, zdaj pa je s to funkcijo sporočilo o napaki izboljšano: Poskus prijave ni uspel. Kombinacija navedenega uporabniškega imena in gesla se ne ujema z našo evidenco ali pa je treba vaše geslo posodobiti. Poskusite znova ali se obrnite na skrbnika, da posodobi geslo. Koda napake 100006
Nadzor poteka prijave:
- Partner lahko omeji prijavo tako, da omogoči nastavitev “w4bwks-password-expiry-fail-login”. To nastavitev »lahko omogoči Cisco na zahtevo partnerja. Če je geslo BroadWorks poteklo, je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na false in je nastavitev 'w4bwks-password-expiry-fail-login' omogočena, potem se prikaže napaka, ki pravi, da je geslo poteklo pred x dnevi, medtem ko je storitev nastavitev onemogočena , potem je prijava dovoljena. Privzeto je nastavitev onemogočena.
Povezavo Pozabljeno geslo na strani za prijavo lahko konfigurira partner kot del funkcije napredne prilagoditve. Partnerji običajno konfigurirajo povezavo za navigacijo uporabnika do partnerskega portala za upravljanje gesel in ponastavitev gesel.
| Ta funkcija samo izboljša uporabniško izkušnjo prijave med prijavo aktiviranega uporabnika, ko bo geslo kmalu poteklo ali je že poteklo. Funkcija ne obravnava, če geslo poteče, ko je uporabnik prijavljen v aplikaciji Webex. Uporabnik bo ob naslednjem poskusu prijave prejel obvestilo o poteku gesla. |
Pridobivanje konfiguracije odjemalca
Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami med pridobivanjem konfiguracij odjemalca.
Premikanje podatkov | Od | Za |
|---|---|---|
Registracija | Stranka | Webex |
Nastavitve organizacije, vključno z URL-ji BroadWorks | Webex | Stranka |
Žeton BroadWorks JWT | BroadWorks prek Webexa | Stranka |
Žeton BroadWorks JWT | Stranka | BroadWorks |
Žeton naprave | BroadWorks | Stranka |
Žeton naprave | Stranka | BroadWorks |
Konfiguracijska datoteka | BroadWorks | Stranka |
Uporaba v stabilnem stanju
V tem razdelku so opisani podatki, ki se premikajo med komponentami med vnovično avtentikacijo po poteku žetona prek BroadWorks ali Webex.
Ta tabela navaja premik podatkov za klicanje.
Premikanje podatkov | Od | Za |
|---|---|---|
SIP signalizacija | Stranka | BroadWorks |
mediji SRTP | Stranka | BroadWorks |
SIP signalizacija | BroadWorks | Stranka |
mediji SRTP | BroadWorks | Stranka |
V tej tabeli je navedeno gibanje podatkov za sporočanje, prisotnost in sestanke.
Premikanje podatkov | Od | Za |
|---|---|---|
Sporočila in prisotnost HTTPS REST | Stranka | Webex |
Sporočila in prisotnost HTTPS REST | Webex | Stranka |
SIP signalizacija | Stranka | Webex |
mediji SRTP | Stranka | Webex |
SIP signalizacija | Webex | Stranka |
mediji SRTP | Webex | Stranka |
Uporaba API-ja za zagotavljanje
Dostop za razvijalce
Specifikacija API-ja je na voljo na https://developer.webex.com in vodnik za uporabo je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Če želite prebrati specifikacijo API-ja, se morate prijaviti na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Avtentikacija in avtorizacija aplikacij
Vaša aplikacija se integrira z Webexom kot Integracija. Ta mehanizem aplikaciji omogoča izvajanje skrbniških nalog (kot je zagotavljanje naročnikov) za skrbnika v vaši partnerski organizaciji.
API-ji Webex sledijo standardu OAuth 2 ( http://oauth.net/2/). OAuth 2 omogoča integracijam tretjih oseb, da pridobijo žetone za osvežitev in dostop v imenu vašega izbranega skrbnika partnerja za preverjanje pristnosti klicev API.
Najprej morate registrirati svojo integracijo pri Webexu. Ko se registrirate, mora vaša aplikacija podpirati ta tok odobritve avtorizacije OAuth 2.0, da pridobi potrebne žetone za osvežitev in dostop.
Za več podrobnosti o integracijah in o tem, kako zgraditi ta avtorizacijski tok OAuth 2 v vaši aplikaciji, glejte https://developer.webex.com/docs/integrations.
| Za izvajanje integracij sta potrebni dve vlogi – razvijalec in avtoriziranega uporabnika - in jih lahko imajo ločeni ljudje/ekipe v vašem okolju.
|
ime organizacije
Ime organizacije je odvisno od načina zagotavljanja, ki ga uporabljate:
Način podjetja – Ime organizacije se natančno ujema z spEnterpriseId.
Način ponudnika storitev—Ime organizacije je del ID-ja skupine spEnterpriseId.
Ime organizacije bo vsebovalo vse presledke, velike črke in posebne znake, določene v izvirnem spEnterpriseId.
Zahteve za programsko opremo BroadWorks
glej Upravljanje življenjskega cikla - strežniki BroadSoft.
Pričakujemo, da bo ponudnik storitev "aktualen" z najnovejšimi popravki BroadWorks in aplikacijami, neodvisnimi od izdaje (RI). Spodnji seznam popravkov je minimalna zahteva za integracijo z Webexom.
| Ne pozabite prebrati opomb o popravkih za te popravke programske opreme. Nekateri popravki imajo lahko dodatne zahteve CLI. |
Različica R22
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | ||
Zahtevano za Directory Sync | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za aplikacijski strežnik | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za funkcijo snemanja klicev | ||
Potreben popravek za pretočno zagotavljanje | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Platforma | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | Zahtevano za proxy za preverjanje pristnosti NPS | |
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za poenoteno zgodovino klicev | ||
drugo | AP.xsa.22.0.1123.ap372757 | |
Različica R23
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za Directory Sync | |
Konfigurirajte strežnik aplikacij | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Platforma | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
drugo | Če uporabljate ADP ... | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Različica R24
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za strežnik za poenoteno sporočanje (UMS) | |
Potreben za zagotavljanje pretoka | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
drugo | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Za Webex so potrebne oznake BroadWorks
Za informacije o sistemskih oznakah BroadWorks in oznakah po meri, ki jih morate konfigurirati za Webex, glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
Tokovi oskrbe uporabnikov in aktivacije
| Oskrba opisuje dodajanje uporabnika v Webex. Aktivacija vključuje preverjanje elektronske pošte in dodelitev storitev v Webexu. |
E-poštni naslovi uporabnikov morajo biti edinstveni, saj Webex uporablja e-poštni naslov za identifikacijo uporabnika. Če imate zaupanja vredne e-poštne naslove za uporabnike, lahko izberete, da se samodejno aktivirajo, ko jih samodejno omogočite. Ta postopek je "samodejno zagotavljanje in samodejna aktivacija".
Samodejna oskrba uporabnikov in samodejna aktivacija (Zaupanja vreden tok e-pošte)
Predpogoji
Vaš adapter za zagotavljanje kaže na Webex za Cisco BroadWorks (ki zahteva izhodno povezavo iz AS v Webex Provisioning Bridge).
Imeti morate veljavne dosegljive e-poštne naslove končnih uporabnikov kot nadomestne ID-je v BroadWorks.
Control Hub ima račun za zagotavljanje v konfiguraciji vaše partnerske organizacije.
korak | Opis |
|---|---|
1 | Pri svojih strankah ponujate in sprejemate naročila za storitev. |
2 | Vi obdelate naročilo stranke in zagotovite stranko v svojih sistemih. |
3 | Sistem za zagotavljanje storitev sproži zagotavljanje BroadWorks. Če povzamemo, ta korak ustvari podjetje in uporabnike. Nato vsakemu uporabniku dodeli potrebne storitve in številke. Ena od teh storitev je zunanji IM&P. |
4 | Ta korak zagotavljanja sproži samodejno zagotavljanje organizacije stranke in uporabnikov v Webexu. (Dodelitev storitve IM&P povzroči, da adapter za oskrbo pokliče API za oskrbo Webexa). |
5 | Vaši sistemi morajo uporabljati API za zagotavljanje Webex, če boste pozneje morali prilagoditi paket za uporabnika (za spremembo privzetega). |
Potek prijave v SSO
Sledi tok prijave SAML SSO za aplikacijo Webex pri uporabi preverjanja pristnosti BroadWorks in ko je omogočena skupna raba virov navzkrižnega izvora, kar omogoča neposredno preverjanje pristnosti v BroadWorks. Slika prikazuje odjemalske in uporabniške dogodke na levi z besedilom na puščicah, ki predstavljajo, kaj odjemalec ponuja za avtorizacijo. 1. in 5. korak sta uporabniška dogodka. Desna stran slike predstavlja dogodke storitev prijave skupaj s tem, kar se vrne stranki.
Sledi potek odkrivanja storitev BroadWorks, ki sledi takojšnjemu poteku prijave Webex SAML SSO. Odjemalec uporabi žeton za dostop, ki je bil pridobljen med registracijo v Webex Device Management, da zahteva registracijo iz uvedbe BroadWorks.
Alternativni tokovi prijave
Zgornje slike predvidevajo, da je SAML SSO Login konfiguriran z uporabo preverjanja pristnosti BroadWorks z omogočeno neposredno avtentikacijo BroadWorks (Cross-Origin Resource Sharing). Spodaj je nekaj alternativnih tokov prijave SAML SSO:
Preverjanje pristnosti BroadWorks brez neposrednega preverjanja pristnosti BroadWorks (skupna raba virov navzkrižnega izvora):
Edina razlika je v 5. in 6. koraku toka prijave Webex. V 5. koraku poverilnice za prijavo potrdi proxy IdP (namesto XSI) in odjemalcu se vrne trditev SAML.
Tok poteka skozi preostale korake v dveh diagramih.
Žeton SSO se v tem toku ne uporablja.
SAML SSO Preverjanje pristnosti Webex:
V 3. koraku toka prijave Webex storitev Common Identity vrne ponudnika identitete, ki ga uporablja preverjanje pristnosti Webex.
Na tej točki se prikliče alternativni tok prijave SAML SSO za Webex.
Uporabniške interakcije
Prijava
Aplikacija Webex zažene brskalnik za Cisco Common Identity (CI), da uporabnikom omogoči vnos njihovega e-poštnega naslova.
CI odkrije, da ima povezana organizacija strank BroadWorks IDP Proxy (IDP) konfiguriran kot IDP SAML. CI preusmeri na IDP, ki uporabniku prikaže stran za prijavo. (Ponudnik storitev lahko označi to prijavno stran.)
Uporabnik vnese svoje poverilnice BroadWorks.
Broadworks overi uporabnika prek IDP. Ob uspehu IDP preusmeri brskalnik nazaj na CI z uspehom SAML, da dokonča potek preverjanja pristnosti (ni prikazano v diagramu).
Po uspešnem preverjanju pristnosti aplikacija Webex pridobi žetone za dostop od CI (ni prikazano na diagramu). Odjemalec jih uporabi za zahtevo dolgoživega žetona BroadWorks Jason Web Token (JWT).
Aplikacija Webex odkrije svojo klicno konfiguracijo iz BroadWorks in drugih storitev iz Webexa.
Aplikacija Webex se registrira pri BroadWorks.
Prijavite se z uporabniškega vidika
Ta diagram je tipičen potek prijave, kot ga vidi končni uporabnik ali naročnik:
Prenesete in namestite aplikacijo Webex.
Povezavo ste morda prejeli od ponudnika storitev ali pa jo najdete na strani za prenose Webex.
Na zaslonu za prijavo v Webex vnesete svoj e-poštni naslov. Kliknite Naslednji.
Običajno ste preusmerjeni na stran z blagovno znamko ponudnika storitev.
Ta stran vas lahko pozdravi z vašim e-poštnim naslovom.
Če e-poštnega naslova ni ali če je e-poštni naslov napačen, namesto tega vnesite svoje uporabniško ime BroadWorks.
Vnesite svoje geslo za BroadWorks.
Če ste se uspešno prijavili, se odpre Webex.
Potek klica—Imenik podjetja
Potek klica—številka PSTN
Predstavitev in deljenje
Začnite vesoljski sestanek
Interakcije s strankami
Pridobite profil iz DMS in SIP Registrirajte se pri AS
Odjemalec pokliče XSI, da dobi žeton za upravljanje naprave in URL do DMS.
Odjemalec zahteva svoj profil naprave od DMS tako, da predloži žeton iz 1. koraka.
Odjemalec prebere profil naprave in pridobi poverilnice SIP, naslove in vrata.
Naročnik pošlje SIP REGISTER podjetju SBC z uporabo informacij iz 3. koraka.
SBC pošlje SIP REGISTER AS (SBC lahko izvede iskanje v NS, da poišče AS, če SBC še ne pozna uporabnika SIP.)
Testne in laboratorijske smernice
Naslednje smernice veljajo za testiranje in laboratorijske organizacije:
Partnerji ponudnikov storitev so omejeni na največ 50 testnih uporabnikov, ki jih je mogoče zagotoviti v več organizacijah.
Vsi uporabniki, ki presegajo prvih 50 testnih uporabnikov, bodo zaračunani.
Da bi zagotovili natančno obdelavo vašega računa, morajo vse preskusne organizacije v imenu BroadWorks organizacije vključiti 'test'.
Notranje testne organizacije morajo biti določene znotraj Webex Control Hub. S tem preprečimo, da bi se testnim uporabnikom zaračunavalo kot dejanskim uporabnikom.
Določanje organizacije za testno organizacijo
Če želite določiti organizacijo kot testno organizacijo:
Prijavite se v Partner Hub in izberite Stranke.
Izberite ustrezno stranko.
V desni nadzorni vrstici omogočite Organizacija internega testiranja preklop.
Predvajanje glasovne pošte
Za glasovno pošto se prepričajte, da ste medijski strežnik konfigurirali za uporabo ene od naslednjih kod:
mp3
wav—datoteke WAV so podprte v naslednjih formatih: PCM (podprt na vseh platformah) in DVI-ADPCM (ni podprt v sistemu Android
Če uporabljate datoteke wav, zaženite naslednje ukaze CLI, da konfigurirate aplikacijski in medijski strežnik:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologija
- ACL
- Seznam za nadzor dostopa
- ALG
- Prehod aplikacijskega sloja
- API
- Programski vmesnik aplikacij
- APNS
- Apple Push Notification Service
- AS
- Aplikacijski strežnik
- ATA
- Analogni telefonski adapter, adapter, ki pretvori analogno telefonijo v VoIP
- BAM
- BroadSoft Application Manager
- Osnovna avtentikacija
- Metoda avtentikacije, kjer je račun (uporabniško ime) potrjen s skupno skrivnostjo (geslom)
- BMS
- BroadSoft Messaging Server
- BOSH
- Dvosmerni tokovi prek sinhronega HTTP
- BRI
- Vmesnik osnovne hitrosti BRI je metoda dostopa ISDN
- Sveženj
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. paket)
- CA
- Certifikacijski organ
- Nosilec
- Organizacija, ki skrbi za telefonski promet (prim. Partner, Ponudnik storitev, Prodajalec z dodano vrednostjo)
- CAPTCHA
- Popolnoma avtomatiziran javni Turingov test za razlikovanje med računalniki in ljudmi
- CCXML
- Razširljivi označevalni jezik za nadzor klicev
- CIF
- Skupni vmesni format
- CLI
- Vmesnik ukazne vrstice
- CN
- Pogosto ime
- CNPS
- Potisni strežnik za obvestila o klicih. Notification Push Server, ki deluje na XSP|ADP v vašem okolju za pošiljanje obvestil o klicih v FCM in APNS. Glejte NPS proxy.
- CPE
- Oprema prostorov strank
- CPR
- Pravilo prisotnosti po meri
- CSS
- Kaskadni slogovni list
- CSV
- Vrednost, ločena z vejicami
- CTI
- Integracija računalniške telefonije
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizirano območje
- DN
- Številka imenika
- DND
- Ne moti
- DNS
- Sistem domenskih imen
- DPG
- Pokliči Peer Group
- DSCP
- Kodna točka diferenciranih storitev
- DTAF
- Arhivska datoteka vrste naprave
- DTG
- Ciljna skupina vodil
- DTMF
- Dvotonska večfrekvenčna
- Končni uporabnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Naročnik)
- Podjetje
- Zbirka končnih uporabnikov (prim. organizacija)
- FCM
- Firebase Cloud Messaging
- FMC
- Fiksna mobilna konvergenca
- Pretočno zagotavljanje
- Ustvarjanje uporabnikov v shrambi identitet Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks.
- FQDN
- Popolnoma kvalificirano ime domene
- Oskrba s popolnim pretokom
- Ustvarjanje in preverjanje uporabnikov v trgovini identitete Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks in uveljavljanje da ima vsak uporabnik BroadWorks edinstven in veljaven elektronski naslov.
- FXO
- Menjalnica je vrata, ki sprejemajo analogno linijo. To je vtič na telefonu ali faksu ali vtič na vašem analognem telefonskem sistemu. Zagotavlja indikacijo dvignjene/sključene slušalke (zaprtje zanke). Ker so vrata FXO priključena na napravo, kot je faks ali telefon, se naprava pogosto imenuje "naprava FXO".
- FXS
- Devizni naročnik je vrata, ki dejansko dostavijo analogno linijo do naročnika. Z drugimi besedami, "vtič v zidu" je tisti, ki zagotavlja znak centrale, tok baterije in napetost zvonjenja.
- GCM
- Google Cloud Message
- GCM
- Način Galois/Counter (tehnologija šifriranja)
- HID
- Človeška vmesniška naprava
- HTTPS
- Protokol za prenos hiperteksta Secure Sockets
- IAD
- Integrirana dostopna naprava
- IM&P
- Takojšnje sporočanje in prisotnost
- IP PSTN
- Ponudnik storitev, ki zagotavlja storitve VoIP za PSTN, zamenljive z ITSP, ali splošen izraz za "javno" telefonijo, povezano z internetom, ki jo skupaj zagotavljajo večji ponudniki telekomunikacij (in ne države, kot je PSTN)
- ITSP
- Ponudnik storitev internetne telefonije
- IVR
- Interaktivni glasovni odziv / odzivnik
- JID
- Izvorni naslov entitete XMPP se imenuje identifikator Jabber ali JID localpart@domain.part.example.com/resourcepart (@ . / so ločila)
- JSON
- Zapis predmeta Java Script
- JSSE
- Java Secure Socket Extension; osnovna tehnologija, ki zagotavlja funkcije varne povezljivosti s strežniki BroadWorks
- KEM
- Key Extension Module (strojna oprema telefonov Cisco)
- LLT
- Žeton z dolgo življenjsko dobo (ali dolgo življenjsko dobo); samoopisna, varna oblika nosilnega žetona, ki uporabnikom omogoča, da ostanejo overjeni dlje časa, in ni vezan na določene aplikacije.
- MA
- Arhiv sporočil
- MIB
- Informacijska baza upravljanja
- GOSPA
- Medijski strežnik
- mTLS
- Vzajemna avtentikacija med dvema stranema z uporabo izmenjave certifikatov pri vzpostavljanju povezave TLS
- MUC
- Večuporabniški klepet
- NAT
- Prevodi omrežnih naslovov
- NPS
- Notification Push Server; glej CNPS
- NPS proxy
-
Storitev v Webexu, ki vašemu CNPS dobavlja kratkotrajne avtorizacijske žetone, kar mu omogoča pošiljanje obvestil o klicih na FCM in APN ter na koncu v naprave Android in iOS, ki uporabljajo Webex.
- OCI
- Odprite vmesnik odjemalca
- Organizacija
- Podjetje ali organizacija, ki predstavlja zbirko končnih uporabnikov (prim. podjetje)
- OTG
- Skupina odhodnih povezav
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. sveženj)
- Partner
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prodajalec z dodano vrednostjo, ponudnik storitev, prevoznik)
- PBX
- Zasebna menjalnica
- PEM
- Pošta z izboljšano zasebnostjo
- PLMN
- Javno kopensko mobilno omrežje
- PRI
- Primary Rate Interface (PRI) je standard telekomunikacijskega vmesnika, ki se uporablja v digitalnem omrežju integriranih storitev (ISDN).
- PS
- Profilni strežnik
- PSTN
- Javno komutirano telefonsko omrežje
- QoS
- Kakovost storitev
- Portal za preprodajalce
- Spletno mesto, ki skrbniku preprodajalca omogoča konfiguracijo njihove rešitve UC-One SaaS. Včasih se imenuje portal BAM, skrbniški portal ali portal za upravljanje.
- RTCP
- Protokol nadzora v realnem času
- RTP
- Transportni protokol v realnem času
- SBC
- Mejni nadzornik seje
- SCA
- Skupni videz klica
- SD
- Standardna ločljivost
- SDP
- Protokol opisa seje
- SP
- Ponudnik storitev; Organizacija, ki zagotavlja telefonijo ali sorodne storitve drugim organizacijam (prim. Prevoznik, partner, prodajalec z dodano vrednostjo)
- SIP
- Protokol za začetek seje
- SLT
- Kratkoživ (ali Short Life) žeton (imenovan tudi BroadWorks SSO Token); overjen žeton za enkratno uporabo, ki se uporablja za varen dostop do spletnih aplikacij.
- SMB
- Mala do srednja podjetja
- SNMP
- Preprost protokol za upravljanje omrežja
- sRTCP
- varen protokol za nadzor prenosa v realnem času (klicni medij VoIP)
- sRTP
- varen protokol za prenos v realnem času (klicni medij VoIP)
- SSL
- Plast varnih vtičnic
- Naročnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Končni uporabnik)
- TCP
- Protokol za nadzor prenosa
- TDM
- Multipleksiranje s časovno delitvijo
- TLS
- Varnost transportnega sloja
- ToS
- Vrsta storitve
- UAP
- Portal za aktivacijo uporabnikov
- UC
- Poenotene komunikacije
- uporabniški vmesnik
- Uporabniški vmesnik
- UID
- Enolični identifikator
- UMS
- Strežnik za sporočila
- URI
- Enotni identifikator vira
- URL
- Enotni iskalnik virov
- USS
- Strežnik za skupno rabo
- UTC
- Univerzalni koordinirani čas
- UVS
- Video strežnik
- Prodajalec z dodano vrednostjo (VAR)
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prevoznik, partner, ponudnik storitev)
- VGA
- Video grafični niz
- VoIP
- Glas prek internetnega protokola (IP)
- VXML
- Glasovno razširljiv označevalni jezik
- WebDAV
- Web Distributed Authoring in Versioning
- WebRTC
- Spletne komunikacije v realnem času
- WRS
- Strežnik WebRTC
- XMPP
- Razširljiv protokol za sporočanje in prisotnost
Konfigurirajte storitve (z mTLS za storitev avtifikacije)
Spodnji postopki nadomeščajo postopke v temi Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP. Te postopke izvedite samo, če uporabljate mTLS za storitev preverjanja pristnosti namesto preverjanja žetona CI. Ti postopki so obvezni, če uporabljate več organizacij Webex na istem XSP|strežnik ADP. V nasprotnem primeru so neobvezne.
| Če ne izvajate več organizacij Webex na istem XSP|Strežnik ADP, Validacija žetona CI (s TLS) je priporočljiva za Auth Service. Nanašati se na Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP za podrobnosti o tem, kako konfigurirati storitev preverjanja pristnosti in druge storitve. |
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfigurirajte storitev preverjanja pristnosti (z mTLS)
Dolgožive žetone BroadWorks ustvari in potrdi storitev za preverjanje pristnosti, ki gostuje na vašem XSP|ADP.
Zahteve
XSP|Strežniki ADP, ki gostijo storitev preverjanja pristnosti, morajo imeti konfiguriran vmesnik mTLS.
XSP|ADP-ji morajo souporabljati iste ključe za šifriranje/dešifriranje dolgoživih žetonov BroadWorks. Kopiranje teh ključev v vsak XSP|ADP je ročni postopek.
XSP|ADP-ji morajo biti sinhronizirani z NTP.
Pregled konfiguracije
Bistvena konfiguracija na vašem XSP|ADP vključuje:
Namestite storitev preverjanja pristnosti.
Konfigurirajte trajanje žetona na vsaj 60 dni (izdajatelja pustite kot BroadWorks).
Ustvarite in delite ključe RSA v XSP|ADP.
Spletnemu vsebniku podajte URL authService.
Namestite storitev preverjanja pristnosti na XSP|ADP
Na vsakem XSP|ADP, uporabljen z Webexom:
Aktivirajte aplikacijo storitve za preverjanje pristnosti na poti
/authService(uporabiti morate to pot):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kje
<version>je vaša različica BroadWorks).Namestite aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurirajte trajanje žetona
Preverite obstoječo konfiguracijo žetona (ure):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavite trajanje na 60 dni (največ je 180 dni):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Ustvarite in delite ključe RSA
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Zaradi teh dveh dejavnikov morate ustvariti ključe na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP.
| Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP. |
Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService
XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone.
Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte zaupanje za storitev preverjanja pristnosti (z mTLS)
Prijavite se v Control Hub s svojim partnerskim skrbniškim računom.
Pojdi do in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txt.Odprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt.Prijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Izbirno) Zaženi pomočUpdateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot,webexclientroot2023,webexclientissuing, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi štirje vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Možnost) Konfigurirajte mTLS na ravni vmesnika/vrat HTTP
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni vmesnika/vrat HTTP je mTLS potreben za vse gostujoče spletne aplikacije, do katerih dostopate prek tega vmesnika/vrat.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer>in zaženitegetukaz za ogled vmesnikov.Če želite dodati vmesnik in tam zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. V bistvu prvi
truezavaruje vmesnik s TLS (certifikat strežnika se ustvari, če je potrebno) in drugotrueprisili vmesnik, da zahteva avtentikacijo potrdila odjemalca (skupaj sta mTLS).
Na primer:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tem primeru je mTLS (Client Auth Req = true) omogočen 192.0.2.7 pristanišče 444. TLS je omogočen 192.0.2.7 pristanišče 443.
(Možnost) Konfigurirajte mTLS za določene spletne aplikacije
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni aplikacije je mTLS potreben za to aplikacijo ne glede na konfiguracijo vmesnika strežnika HTTP.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>in zaženitegetukaz, da vidite, katere aplikacije se izvajajo.Če želite dodati aplikacijo in zanjo zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. Tam so navedena imena aplikacij. The
truev tem ukazu omogoči mTLS.
Na primer:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Primer ukaza doda aplikacijo AuthenticationService na 192.0.2.7:443 in zahteva, da od odjemalca zahteva in overi potrdila.
Preverite pri get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Kam naprej
Za konfiguracijo se lahko znova pridružite glavnemu dokumentnemu toku na Vmesnik CTI in sorodna konfiguracija.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS proti AuthService
Webex komunicira s storitvijo za preverjanje pristnosti prek vzajemne povezave s preverjanjem pristnosti TLS. To pomeni, da Webex predstavlja potrdilo odjemalca in XSP|ADP ga mora potrditi. Če želite zaupati temu potrdilu, uporabite verigo potrdil Webex CA, da ustvarite sidro zaupanja na XSP|ADP (ali proxy). Veriga potrdil je na voljo za prenos prek Partner Huba:
Pojdi do Nastavitve > BroadWorks Calling.
Kliknite povezavo za prenos potrdila.
| Verigo certifikatov dobite tudi pri https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje mora biti v teh treh primerih nameščena veriga potrdil CA Webex.
Vzajemne zahteve za potrdilo TLS za proxy za most TLS
Webex posredniku posredniku predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja proxy, zato proxy zaupa potrdilu odjemalca.
Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Vzajemne zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP v DMZ
Webex XSP-jem predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja XSP-jev, tako da XSP-ji zaupajo potrdilu odjemalca.
V XSP-je se naloži tudi javno podpisano potrdilo strežnika XSP.
XSP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal strežniška potrdila XSP-jev.
Zgodovina revizij dokumenta
Naslednja tabela prikazuje zgodovino sprememb tega dokumenta v zadnjih 12 mesecih.
Datum | Različica | Opis spremembe | |
|---|---|---|---|
7. marec 2024 | 2-111 |
| |
24. februar 2024 | 2-110 |
| |
20. februar 2024 | 2-109 |
| |
7. februar 2024 | 2-108 |
| |
25. januar 2024 | 2-107 |
| |
23. januar 2024 | 2-106 |
| |
10. januar 2024 | 2-105 |
| |
20. december 2023 | 2-104 |
| |
13. december 2023 | 2-103 |
| |
12. december 2023 | 2-102 |
| |
8. december 2023 | 2-101 |
| |
8. november 2023 | 2-100 |
| |
25. oktober 2023 | 2-99 |
| |
13. september 2023 | 2-98 |
| |
4. september 2023 | 2-97 |
| |
8. avgust 2023 | 2-96 |
| |
23. junij 2023 | 2-95 |
| |
30. maj 2023 | 2-94 |
| |
26. maj 2023 | 2-93 |
| |
24. maj 2023 | 2-92 |
| |
10. maj 2023 | 2-91 |
| |
9. maj 2023 | 2-90 |
| |
4. maj 2023 | 2-89 |
| |
27. april 2023 | 2-88 |
| |
14. april 2023 | 2-87 |
| |
17. marec 2023 | 2-86 |
| |
11. marec 2023 | 2-85 |
| |
10. marec 2023 | 2-84 |
| |
7. marec 2023 | 2-83 |
| |
28. februar 2023 | 2-82 |
| |
15. februar 2023 | 2-81 |
| |
10. februar 2023 | 2-80 |
| |
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki implementirajo Webex za svoje stranke ali pa to rešitev zagotavljajo neposredno svojim naročnikom.
Namen rešitve
-
Zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednje velikim strankam, ki že uporabljajo klicne storitve ponudnikov storitev BroadWorks.
-
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorks, malim in srednje velikim strankam Webexa.
Kontekst
Vse naše stranke za sodelovanje razvijamo v smeri enotne aplikacije. Ta pot zmanjšuje težave pri uvajanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v celotnem našem portfelju sodelovanja. Del teh prizadevanj je premestitev klicnih zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšanje naložb v odjemalce UC-One.
Prednosti
-
Zagotavljanje prihodnosti: proti koncu življenjske dobe UC-One Collaborate, prehod vseh strank na enotni okvir za stranke (UCF)
-
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob hkratnem ohranjanju klicev BroadWorks v vašem telefonskem omrežju
Obseg rešitve
-
Obstoječe / Nove male in srednje velike stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že uporabljajo storitev BroadWorks Calling.
-
Obstoječe male in srednje velike stranke Webexa, ki želijo dodati BroadWorks Calling.
-
Ne večja podjetja (oglejte si naš portfelj za podjetja za Webex).
-
Niste posamezni uporabniki (prosimo, ocenite ponudbe Webex Online).
Nabor funkcij v Webexu za Cisco BroadWorks je namenjen malim in srednje velikim podjetjem. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšujejo kompleksnost za mala in srednje velika podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Funkcije, ki bi bile sicer na voljo v paketih za podjetja, lahko skrijemo ali odstranimo.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
|
# |
Zahteva |
Opombe |
|---|---|---|
|
1 |
Popravek Current BroadWorks R22 ali novejši | |
|
2 |
XSP|ADP za XSI, CTI, DMS in authService |
Namenski XSP|ADP za Webex za Cisco BroadWorks |
|
3 |
Ločen XSP|ADP za NPS, ki ga je mogoče deliti z drugimi rešitvami, ki uporabljajo NPS. |
Če imate obstoječo uvedbo programa Collaboration, si oglejte priporočila za konfiguracije XSP|ADP in NPS. |
|
4 |
Preverjanje žetonov CI (s TLS), konfigurirano za povezave Webex s storitvijo za preverjanje pristnosti. | |
|
5 |
mTLS konfiguriran za povezave Webex z vmesnikom CTI. |
Druge aplikacije ne zahtevajo mTLS. |
|
6 |
Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o omogočanju:
|
Za zaupanja vredne e-poštne naslove: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da se bodo uporabniki lahko prijavili z e-poštnim naslovom v BroadWorks. Za nezaupanja vredna e-poštna sporočila: Glede na uporabnikove nastavitve e-pošte lahko uporaba nezaupanja vrednih e-poštnih sporočil povzroči, da se e-pošta pošlje v uporabnikovo mapo Neželena pošta ali SPAM. Skrbnik bo morda moral spremeniti uporabnikove nastavitve e-pošte, da bo dovolil domene |
|
7 |
Datoteka DTAF za Webex za Cisco BroadWorks za aplikacijo Webex | |
|
8 |
BW poslovna licenca ali standardna podjetniška ali premium podjetniška uporabniška licenca + Naročnina na Webex za Cisco BroadWorks |
Če imate obstoječo uvedbo programa Collaboration, ne potrebujete več dodatnega paketa UC-One, licence Collab in konferenčnih portov Meet-me. Če imate obstoječo uvedbo UC-One SaaS, ni dodatnih sprememb, razen sprejema pogojev Premium paketa. |
|
9 |
IP/Ports mora biti dostopno prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. |
Glejte razdelek »Priprava omrežja«. |
|
10 |
Konfiguracija TLS v1.2 na XSP|ADP-jih | |
|
11 |
Za pretočno zagotavljanje se mora aplikacijski strežnik povezati z adapterjem za zagotavljanje BroadWorks. Konfiguracije odhodnega proxyja ne testiramo in ne podpiramo. Če uporabljate odhodni proxy, sprejemate odgovornost za njegovo podporo s storitvijo Webex za Cisco BroadWorks. |
Glejte temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni deli dokumenta odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem dokumentu nameravamo zajeti vse vidike rešitve.
Minimalni nabor nalog za uvedbo rešitve je:
-
Obrnite se na svojo ekipo za stranke in postanite Cisco partner. Nujno je, da raziščete Ciscove stične točke, da se seznanite (in usposobite). Ko postanete Cisco partner, za vašo partnersko organizacijo Webex uporabimo preklopno možnost Webex za Cisco BroadWorks. (Glejte Uvajanje Webexa za Cisco BroadWorks > Uvajanje partnerjev v tem dokumentu.)
-
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glejte Uvajanje Webexa za Cisco BroadWorks > Konfigurirajte storitve v storitvi Webex za Cisco BroadWorks XSP|ADP-je v tem dokumentu.)
-
Za povezavo Webexa z BroadWorks uporabite Partner Hub. (Glejte Uvajanje Webexa za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v središču za partnerje v tem dokumentu.)
-
Za pripravo predlog za zagotavljanje uporabnikov uporabite Partner Hub. (Glejte Uvajanje Webexa za Cisco BroadWorks > Konfigurirajte svoje predloge za uvajanje v tem dokumentu.)
-
Preizkusite in uvedite stranko tako, da ji dodelite vsaj enega uporabnika. (Glejte Uvajanje Webexa za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
-
To so koraki na visoki ravni, v tipičnem vrstnem redu. Obstaja več prispevajočih nalog, ki jih ne morete prezreti.
-
Če želite ustvariti lastne aplikacije za upravljanje naročnikov Webex za Cisco BroadWorks, preberite Uporaba API-ja za zagotavljanje v razdelku Referenca v tem priročniku.
Terminologija
V tem dokumentu se trudimo omejiti uporabo žargona in akronimov ter vsak izraz razložiti ob prvi uporabi. (Glejte Webex za referenco Cisco BroadWorks > Terminologija, če izraz ni pojasnjen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
-
Uporabniki kličejo številke PSTN z uporabo vaše infrastrukture BroadWorks.
-
Uporabniki kličejo druge številke BroadWorks z uporabo vaše infrastrukture BroadWorks (audio/video klice z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
-
Uporabniki lahko klic Webex VOIP opravijo tudi prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so med aplikacijami Webex in ne med aplikacijami Webex in PSTN).
-
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
-
Uporabniki si lahko pošiljajo sporočila individualno ali v prostorih (stalni skupinski klepet) ter izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
-
Uporabniki lahko delijo prisotnost (stanje). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
-
Ko vas v Control Hub vključimo kot partnersko organizacijo s pravilnimi pooblastili, lahko konfigurirate odnos med vašo instanco BroadWorks in Webexom.
-
V Control Hubu ustvarite organizacije strank in v teh organizacijah dodelite uporabnike.
-
Vsak naročnik v BroadWorksu prejme identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorksu).
-
Uporabniki se overjajo prek BroadWorksa ali Webexa.
-
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblaščajo za storitve pri BroadWorksu in Webexu.
Aplikacija Webex je v središču te rešitve; gre za aplikacijo, ki jo je mogoče blagovno znamko ustvariti in je na voljo na Mac/Windows namizni računalniki in Android/iOS mobilni telefoni in tablice.
Na voljo je tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex, da bi zagotovil funkcije sporočanja, prisotnosti in sestankov.
Odjemalec se registrira v vaše sisteme BroadWorks za klicanje funkcij.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi nemoteno uporabniško izkušnjo.
Funkcije in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone"
Ta vrsta paketa uporablja aplikacijo Webex kot odjemalca samo za programski telefon z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, vendar jih ne morejo sami začeti. Ko drugi uporabniki (programskih telefonov ali ne) iščejo uporabnika programske telefonije v imeniku, rezultati iskanja ne ponujajo možnosti za pošiljanje sporočila.
Uporabniki programske opreme lahko med klicem delijo svoj zaslon.
"Osnovni" paket
Osnovni paket vključuje funkcije za klicanje, sporočanje in sestanke. Vključuje 100 udeležencev srečanj. (** glejte spodnjo opombo za izjemo). V tem paketu lahko sestanki trajajo največ 40 minut.
Paket "Standard"
Ta paket vključuje tudi vse iz osnovnega paketa ter dodatne funkcije za sestanke, vključno s podnapisi, prepisovanjem v realnem času v 5 glavnih jezikih, Cisco AI Assistant in anketiranjem. & V & A od Slido.
Paket "Premium"
Ta paket vključuje vse iz standardnega paketa ter do 300 udeležencev v sestanku »Unified Space« in do 1000 udeležencev v osebni sejni sobi (PMR), snemanje sestankov v oblaku in napredne funkcije sporočanja, ki vključujejo Cisco AI Assistant.
»Srečanja v enotnem prostoru« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Na primer, uporabnik začne sestanek iz prostora prek gumbov »Sestanek« ali »Načrtuj«.
Primerjaj pakete
|
Paket |
Klicanje |
Sporočanje |
Srečanja v enotnem prostoru |
Sestanki PMR |
|---|---|---|---|---|
|
Programski telefon |
Vključeno |
Ni vključeno |
Brez |
Brez |
|
Osnovno |
Vključeno |
Vključeno |
100 udeležencev |
100 udeležencev |
|
Standardna |
Vključeno |
Vključeno |
100 udeležencev |
100 udeležencev |
|
Premium |
Vključeno |
Vključeno |
300 udeležencev |
1000 udeležencev |
»Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sejni sobi (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID).
Funkcije za sporočanje in sestanke
Za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium glejte naslednjo tabelo.
|
Funkcija srečanja |
Podprto z osnovnim paketom |
Podprto s standardnim paketom |
Podprto s paketom Premium |
Komentar |
|---|---|---|---|---|
|
Trajanje sestanka |
40 minut ali manj |
24 ur |
24 ur | |
|
Souporaba namizja |
Da |
Da |
Da | |
|
Deljenje aplikacij |
Da |
Da |
Da | |
|
Veččlanski klepet |
Da |
Da |
Da | |
|
Določanje tabel |
Da |
Da |
Da | |
|
Zaščita z geslom |
Da |
Da |
Da | |
|
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) |
Da |
Da |
Da | |
|
Podpora za seznanjanje z napravami Webex |
Da |
Da |
Da | |
|
Nadzor nadstropja (Mute One) / Izključi vse) |
Da |
Da |
Da | |
|
Povezava do trajnih srečanj |
Da |
Da |
Da | |
|
Dostop do spletnega mesta sestankov |
Da |
Da |
Da | |
|
Pridružitev sestanku prek VoIP-a |
Da |
Da |
Da | |
|
Zaklepanje |
Da |
Da |
Da | |
|
Kontrolniki predstavitelja |
Ne |
Ne |
Da | |
|
Upravljanje oddaljenega namizja |
Da |
Da |
Da | |
|
Število udeležencev |
100 |
100 |
1000 | |
|
Posnetek shranjen lokalno v sistemu |
Da |
Da |
Da | |
|
Snemanje v oblaku |
Ne |
Ne |
Da | |
|
Snemanje - shranjevanje v oblaku |
Ne |
Ne |
10 GB na spletno mesto | |
|
Snemanje transkripcij |
Ne |
Ne |
Da | |
|
Načrtovanje sestanka |
Da |
Da |
Da | |
|
Omogočite skupno rabo vsebine z zunanjimi integracijami |
Ne |
Ne |
Da | |
|
Dovoli spremembo URL-ja PMR |
Da |
Da |
Da | |
|
Prenos srečanj v živo (npr. na Facebooku, YouTubu) |
Ne |
Ne |
Da | |
|
Dovolite drugim uporabnikom, da v njihovem imenu načrtujejo sestanke |
Ne |
Ne |
Da | |
|
Dodaj nadomestnega gostitelja |
Da |
Da |
Da | |
|
Integracija aplikacij (npr. Zendesk, Slack) |
Odvisno od integracije |
Odvisno od integracije |
Da |
Za več informacij o podpori glejte spodnji razdelek Integracije aplikacij. |
|
Integracija s koledarjem Microsoft Office 365 |
Da |
Da |
Da | |
|
Integracija z Google Koledarjem za G Suite |
Da |
Da |
Da |
Center za pomoč Webex objavlja funkcije in dokumentacijo za uporabnike za Webex na help.webex.com. Za več informacij o funkcijah preberite naslednje članke:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni mehki odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
-
Zendesk—Samo Premium
-
Slack—Samo Premium
-
Microsoft Teams za srečanja Webex– Standard ali Premium
-
Microsoft Teams za klicanje– Podprto z vsemi paketi
-
Koledarji v storitvi Office 365– Standard ali Premium
-
Google Koledar za G Suite– Standard ali Premium
Podpora za infrastrukturo virtualnih namiznih računalnikov (VDI)
Webex za Cisco BroadWorks zdaj podpira okolja infrastrukture virtualnih namiznih računalnikov (VDI). Za podrobnosti o uvajanju infrastrukture VDI glejte Vodnik za uvajanje za Webex za infrastrukturo virtualnih namiznih računalnikov (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Profesionalni paket za vmesnik Control Hub
Dodatna storitev Pro Pack za Control Hub zagotavlja vašim skrbnikom, strokovnjakom za informacijsko varnost in uradnikom za skladnost s predpisi napredne funkcije na področju varnosti, skladnosti s predpisi in analitike, ki jih je mogoče integrirati z vašo programsko opremo.
Te dodatne storitve bodo na voljo samo za pakete Standard in Premium.
Za več informacij glejte stran s pomočjo za Pro Pack za Control Hub.
Prihodnji načrt
Za vpogled v naše namere glede prihodnjih različic Webexa za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Točke načrta niso zavezujoče. Cisco si pridržuje pravico, da v prihodnjih izdajah zadrži ali spremeni katero koli ali vse te elemente.
Omejitve
Omejitve oskrbovanja
Časovni pas lokacije srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za omogočanje za prvega uporabnika posameznega paketa ni naveden časovni pas, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto vrednost organizacije naročnikov.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, v zahtevi za omogočanje navedite parameter timezone za:
-
prvi naročnik, ki je v organizaciji prejel paket Standard.
-
prvi naročnik, ki je v organizaciji prejel paket Premium.
-
prvi naročnik, ki je v organizaciji prejel osnovni paket.
Splošne omejitve
-
Webex za Intune ni podprt za uvedbe Webex za Cisco BroadWorks.
-
V spletni različici odjemalca Webex ni klicanja (to je omejitev odjemalca, ne omejitev rešitve.)
-
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij nadzora klicev, ki so na voljo pri BroadWorksu.
-
Odjemalca Webex trenutno ni mogoče označiti z belo oznako.
-
Ko ustvarite organizacije strank z izbrano metodo oskrbovanja, se te samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. Takšno vedenje je namerno. Od multinacionalnih partnerjev pričakujemo, da bodo v vsaki regiji, kjer upravljajo organizacije strank, ustanovili partnersko organizacijo.
-
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije stranke v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev ponudbe Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočil
Naslednje omejitve shranjevanja podatkov (skupaj za sporočila in datoteke) veljajo za organizacije, ki so kupile storitve Webex za Cisco BroadWorks prek ponudnika storitev. Te omejitve predstavljajo največji skupni prostor za shranjevanje sporočil in datotek.
-
Osnovno: 2 GB na uporabnika za 3 leta
-
Standardnih 5 GB na uporabnika za 3 leta
-
Premium: 10 GB na uporabnika za 5 let
Za vsako strankino organizacijo se ti skupni zneski na uporabnika združijo, da se na podlagi števila uporabnikov dobi skupni znesek za to stranko. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev shranjevanja sporočil in datotek 50 GB. Posamezni uporabnik lahko preseže omejitev na uporabnika (10 GB), če je podjetje še vedno pod skupno največjo dovoljeno količino (50 GB).
Za ustvarjene ekipne prostore se omejitve sporočil uporabijo glede na skupni seštevek za organizacijo stranke, ki je lastnica ekipnega prostora. Informacije o lastniku posameznih prostorov za ekipe najdete v Pravilniku o prostorih. Za informacije o tem, kako si ogledate Pravilnik o prostoru za posamezen prostor ekipe, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za prostore skupin za sporočanje Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webexa
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku na voljo prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot v mirovanju.
Več podrobnosti o izmenjavi podatkov je v razdelku Reference tega dokumenta.
Dodatno branje
Shranjevanje podatkov organizacije
Vaše podatke Webex shranjujemo v podatkovnem centru, ki najbolj ustreza vaši regiji. Glejte Shranjevanje podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek središča za partnerje.
Za informacije o vlogah, ki so na voljo partnerjem, o pravicah dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerjev za Webex za BroadWorks in veleprodajo RTM.
Prvi uporabnik, ki je dodeljen novi partnerski organizaciji, je samodejno dodeljen vlogi skrbnika s polnimi pravicami in skrbnika partnerja s polnimi pravicami. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog.
Ciscova ekipa za operacije v oblaku: Med uvajanjem v Partner Hub ustvari vašo »partnersko organizacijo«, če ta ne obstaja.
Ko imate račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za uvajanje«, ki predstavljajo pakete ali pakete, ki se strežejo prek teh sistemov. Nato zagotovite svojim strankam ali naročnikom.
|
# |
Tipična naloga |
ŠP |
Cisco |
|---|---|---|---|
|
1 |
Uvajanje partnerjev – ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje potrebnih funkcij |
● | |
|
2 |
Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) |
● | |
|
3 |
Konfiguriranje nastavitev integracije v partnerski organizaciji prek središča za partnerje (predloge ponudb, blagovna znamka) |
● | |
|
4 |
Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, konfiguracija XSP|ADP, XSI, AuthService, CTI, NPS, aplikacije DMS na XSP|ADP) |
● | |
|
5 |
Razvoj integracije ali procesa oskrbovanja |
● | |
|
6 |
Pripravite gradiva GTM |
● | |
|
7 |
Selitev ali omogočanje novim uporabnikom |
● |
Arhitektura
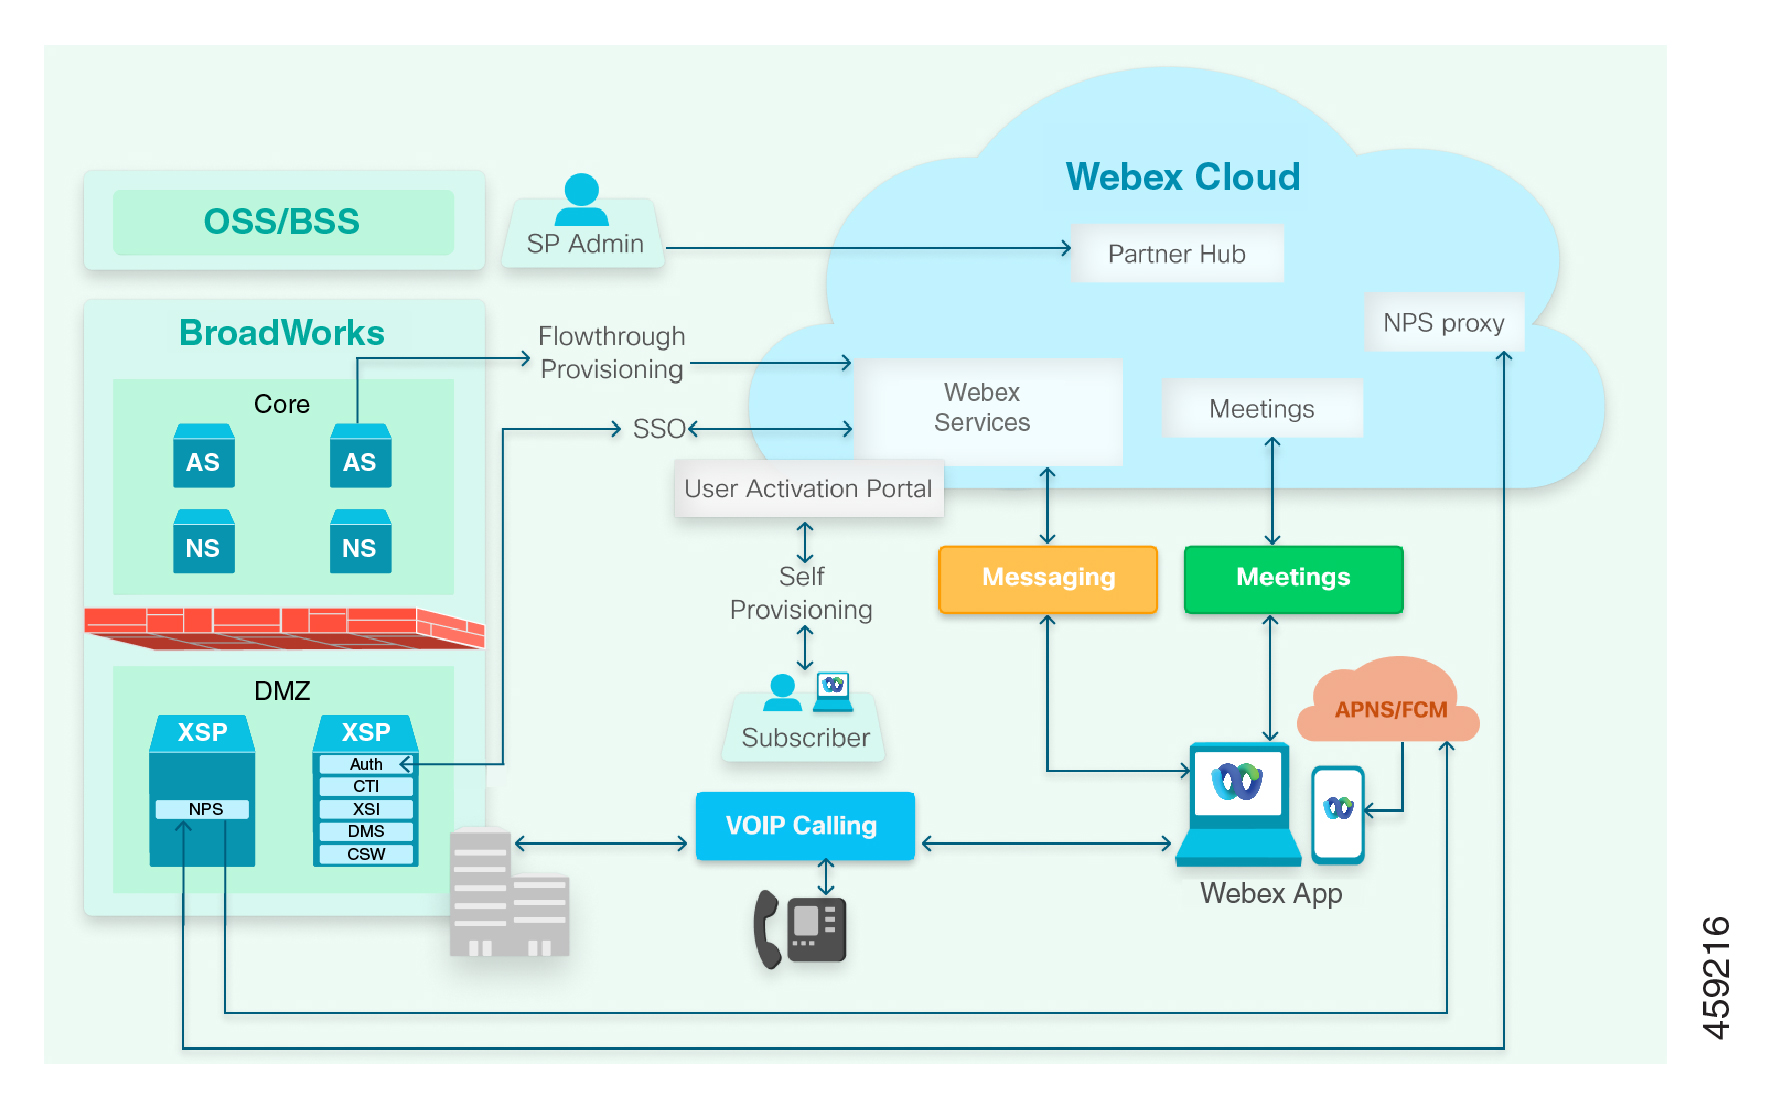
Kaj je na diagramu?
Odjemalci
-
Odjemalec Webex App služi kot primarna aplikacija v ponudbah Webex za Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima vgrajeno sporočanje, prisotnost in večstransko komunikacijo. audio/video sestanki, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
-
IP-telefoni Cisco in sorodna dodatna oprema uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone drugih proizvajalcev.
-
Portal za aktivacijo uporabnikov, kjer se lahko uporabniki prijavijo v Webex s svojimi poverilnicami BroadWorks.
-
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. V središču za partnerje konfigurirate integracijo med infrastrukturo BroadWorks in Webexom. Središče za partnerje uporabljate tudi za upravljanje konfiguracije in obračunavanja strank.
Omrežje ponudnikov storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
-
Javno usmerjen XSP|ADP za Webex za Cisco BroadWorks: (Okvir predstavlja eno ali več farm XSP|ADP, ki jim po možnosti sledijo uravnalniki obremenitve.)
-
Gosti vmesnik razširjenih storitev (XSI-Actions) & XSI-dogodki), storitev upravljanja naprav (DMS), vmesnik CTI in storitev preverjanja pristnosti. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se overijo, prenesejo konfiguracijske datoteke za klicanje, opravijo in sprejmejo klice ter si ogledajo stanje telefonskih slušalk in zgodovino klicev drug drugega.
-
Objavi imenik za odjemalce Webexa.
-
-
Javni XSP|ADP, ki izvaja NPS:
-
Potisni strežnik za obvestila o klicih gostitelja: Strežnik za potisna obvestila na XSP|ADP v vašem okolju. Vzame se med vašim aplikacijskim strežnikom in našim NPS proxyjem. Proxy vašemu NPS-ju dobavlja kratkotrajne žetone za avtorizacijo obvestil oblačnim storitvam. Te storitve (APNS) & FCM) pošiljajo obvestila o klicih odjemalcem Webex v napravah Apple iOS in Google Android.
-
-
Aplikacijski strežnik:
-
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
-
Za pretočno zagotavljanje storitev skrbnik partnerja uporablja AS za zagotavljanje storitev uporabnikom v Webexu.
-
Potisne uporabniški profil v BroadWorks
-
-
OSS/BSS: Vaš sistem za podporo operacijam / Poslovne SIP storitve za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok na diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
-
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
-
Webex za Cisco BroadWorks predstavlja nabor mikroservisov, ki podpirajo integracijo med Webexom in BroadWorks, ki ga gostijo ponudniki storitev:
-
API-ji za zagotavljanje uporabnikov
-
Konfiguracija ponudnika storitev
-
Prijava uporabnika z uporabo poverilnic BroadWorks
-
-
Polje za sporočanje Webex za mikrostoritve, povezane s sporočanjem.
-
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za videosestanke z več udeleženci (SIP) & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
-
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih v aplikacije Webex v napravah Apple.
-
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih v aplikacije Webex v napravah Android.
Premisleki glede arhitekture XSP|ADP
Vloga javno dostopnih strežnikov XSP|ADP strežnikov v Webexu za Cisco BroadWorks
Javni XSP|ADP v vašem okolju zagotavlja naslednje interfaces/services za Webex in stranke:
-
Storitev za preverjanje pristnosti (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webexa za BroadWorks JWT (JSON Web Token)
-
Vmesnik CTI, zavarovan z mTLS, na katerega se Webex naroči za dogodke zgodovine klicev in stanje telefonske prisotnosti iz BroadWorksa (stanje povezave).
-
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike stikov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
-
Storitev DM (upravljanje naprav) za stranke, da pridobijo svoje konfiguracijske datoteke za klicanje
Pri konfiguriranju Webexa za Cisco BroadWorks navedite URL-je za te vmesnike. (Glejte Konfiguriranje gruč BroadWorks v središču za partnerje v tem dokumentu.) Za vsako gručo lahko navedete samo en URL za vsak vmesnik. Če imate v svoji infrastrukturi BroadWorks več vmesnikov, lahko ustvarite več gruč.
Arhitektura XSP|ADP
Zahtevamo, da za gostovanje aplikacije NPS (strežnik za pošiljanje obvestil) uporabite ločen, namenski primerek ali farmo XSP|ADP. Isti NPS lahko uporabljate z UC-One SaaS ali UC-One Collaborate. Vendar pa drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, ne smete gostiti na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|ADP instance/farm za gostovanje potrebnih aplikacij za integracijo Webexa iz naslednjih razlogov
-
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite novo farmo ADP XSP|za Webex za Cisco BroadWorks. Na ta način lahko obe storitvi delujeta neodvisno, medtem ko migrirate naročnike.
-
Če aplikacije Webex za Cisco BroadWorks postavite na farmo XSP|ADP, ki se uporablja za druge namene, ste odgovorni za spremljanje uporabe, upravljanje nastale kompleksnosti in načrtovanje povečanega obsega.
-
Načrtovalec zmogljivosti sistema Cisco BroadWorks predpostavlja namensko farmo ADP XSP|in morda ni natančen, če ga uporabljate za izračune kolokacije.
Če ni navedeno drugače, morajo namenski ADP-ji Webex za Cisco BroadWorks XSP|gostiti naslednje aplikacije:
-
AuthService (TLS s preverjanjem žetonov CI ali mTLS)
-
CTI (mTLS)
-
Dejanja XSI (TLS)
-
XSI-Dogodki (TLS)
-
DMS (TLS) – izbirno. Ni obvezno, da namestite ločen primerek ali farmo DMS posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, ki ga uporabljate za UC-One SaaS ali UC-One Collaborate.
-
Nastavitve klicev Webview (TLS) – izbirno. Spletni pogled na nastavitve klicev (CSW) je potreben le, če želite, da lahko uporabniki storitve Webex za Cisco BroadWorks konfigurirajo funkcije klicanja v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojnim preverjanjem pristnosti TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
-
(Diagram z oznako Možnost 1) En primerek ali farma ADP XSP|za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
-
(Diagram z oznako Možnost 2) Dva primerka ali farma XSP|ADP, eden z vmesnikom mTLS za CTI in drugi z vmesnikom TLS za druge aplikacije, kot je AuthService.
XSP|Ponovna uporaba ADP
Če imate obstoječo farmo XSP|ADP, ki je skladna z eno od zgornjih predlaganih arhitektur (možnost 1 ali 2) in je rahlo obremenjena, potem lahko ponovno uporabite svoje obstoječe XSP|ADP-je. Preveriti boste morali, da ni nasprotujočih si konfiguracijskih zahtev med obstoječimi aplikacijami in novimi zahtevami aplikacije za Webex. Glavna dva dejavnika sta:
-
Če morate na XSP|ADP podpirati več partnerskih organizacij Webex, morate v storitvi Auth Service uporabiti mTLS (preverjanje žetonov CI je podprto samo za eno partnersko organizacijo na XSP|ADP). Če v storitvi za preverjanje pristnosti uporabljate mTLS, to pomeni, da ne morete imeti odjemalcev, ki hkrati v storitvi za preverjanje pristnosti uporabljajo osnovno preverjanje pristnosti. Zaradi te situacije bi se preprečila ponovna uporaba XSP|ADP.
-
Če je obstoječa storitev CTI konfigurirana za uporabo s strani odjemalcev z varnimi vrati (običajno 8012), vendar brez mTLS (tj. preverjanja pristnosti odjemalca), bo to v nasprotju z zahtevo Webexa po mTLS.
Ker imajo ADP-ji XSP|veliko aplikacij in je število permutacij teh aplikacij veliko, lahko pride do drugih neidentificiranih konfliktov. Zaradi tega je treba vsako morebitno ponovno uporabo XSP|ADP-jev preveriti v laboratoriju z načrtovano konfiguracijo, preden se odločite za ponovno uporabo.
Konfiguracija sinhronizacije NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP-je, ki jih uporabljate z Webexom.
Paket ntp namestite po namestitvi operacijskega sistema in pred namestitvijo programske opreme BroadWorks. Nato lahko NTP konfigurirate med namestitvijo programske opreme XSP|ADP. Za več podrobnosti glejte Priročnik za upravljanje programske opreme BroadWorks.
Med interaktivno namestitvijo programske opreme XSP|ADP imate možnost konfigurirati NTP. Nadaljujte na naslednji način:
-
Ko namestitveni program vpraša
Do you want to configure NTP?, vnesitey. -
Ko namestitveni program vpraša
Is this server going to be a NTP server?, vnesiten. -
Ko namestitveni program vpraša
What is the NTP address, hostname, or FQDN?, vnesite naslov svojega strežnika NTP ali javne storitve NTP, na primerpool.ntp.org.
Če vaši XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, mora konfiguracijska datoteka namestitvenega programa vsebovati naslednje Key=Value pari:
NTPNTP_SERVER=XSP|Zahteve glede identitete in varnosti ADP
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najbolj splošne (ponudnik SSL) do najbolj specifične (individualni vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso določene, se nastavitve SSL-ja »nižje« ravni podedujejo od »višjih« ravni.
Če se nobena nastavitev ne spremeni glede na privzete vrednosti, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
-
ADP XSP|se mora overiti pred odjemalci s potrdilom, podpisanim s strani CA, v katerem se običajno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
-
Vmesnik Xsi mora podpirati protokol TLSv1.2.
-
Vmesnik Xsi mora uporabljati šifrirni paket, ki izpolnjuje naslednje zahteve.
-
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
-
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
-
GCM (Galois/Counter način) ali šifrirni način CBC (veriženje blokov šifriranja)
-
Če se uporablja šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
-
-
Na primer, naslednje šifre izpolnjujejo zahteve:
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
CLI XSP|ADP zahteva konvencijo poimenovanja IANA za šifrirne pakete, kot je prikazano zgoraj, ne konvencije openSSL.
Podprte šifre TLS za vmesnika AuthService in XSI
Ta seznam se lahko spremeni, ko se bodo naše zahteve glede varnosti v oblaku razvijale. Upoštevajte trenutna priporočila Cisco za varnost v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu.
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste in število niti Xsi-Events, da boste lahko obvladovali količino dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na prikazane minimalne vrednosti na naslednji način (ne zmanjšujte jih, če so nad temi minimalnimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventHandlerThreadCount = 50
Več XSP|ADP-jev
Robni element za uravnoteženje obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora ta pregledno obravnavati porazdelitev prometa med več strežniki XSP|ADP in oblakom ter odjemalci Webex za Cisco BroadWorks. V tem primeru bi morali konfiguraciji Webexa za Cisco BroadWorks navesti URL uravnalnika obremenitve.
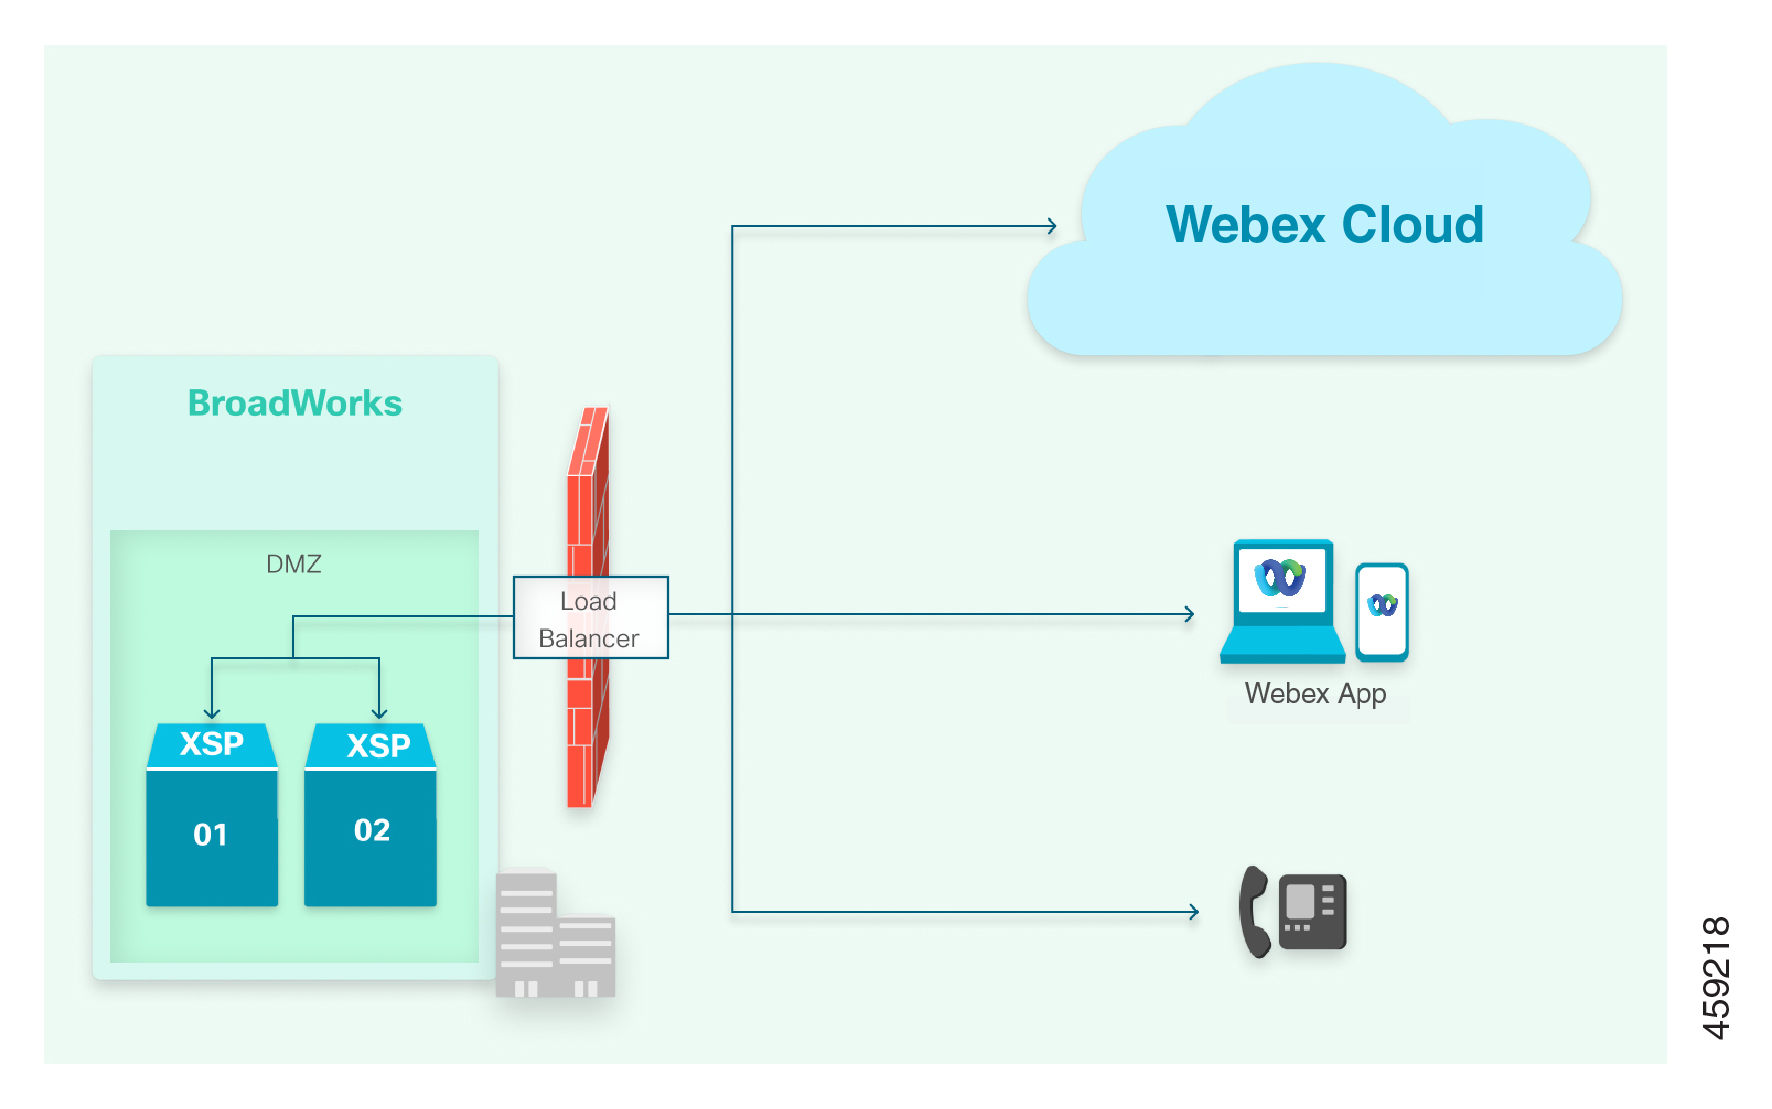
Opombe k tej arhitekturi:
-
Konfigurirajte DNS, da lahko odjemalci najdejo uravnalnik obremenitve, ko se povežejo z vmesnikom Xsi (glejte konfiguracija DNS).
-
Priporočamo, da robni element konfigurirate v obratnem načinu proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
-
Potrdila iz XSP|ADP01 in XSP|ADP02 morajo imeti v polju Nadomestno ime subjekta domeno XSP|ADP, na primer your-XSP|ADP.example.com. V skupnem imenu bi morali imeti svoja FQDN-ja, na primer XSP|ADP01.example.com. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
XSP, usmerjen v internet|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več strežnikov XSP|ADP.
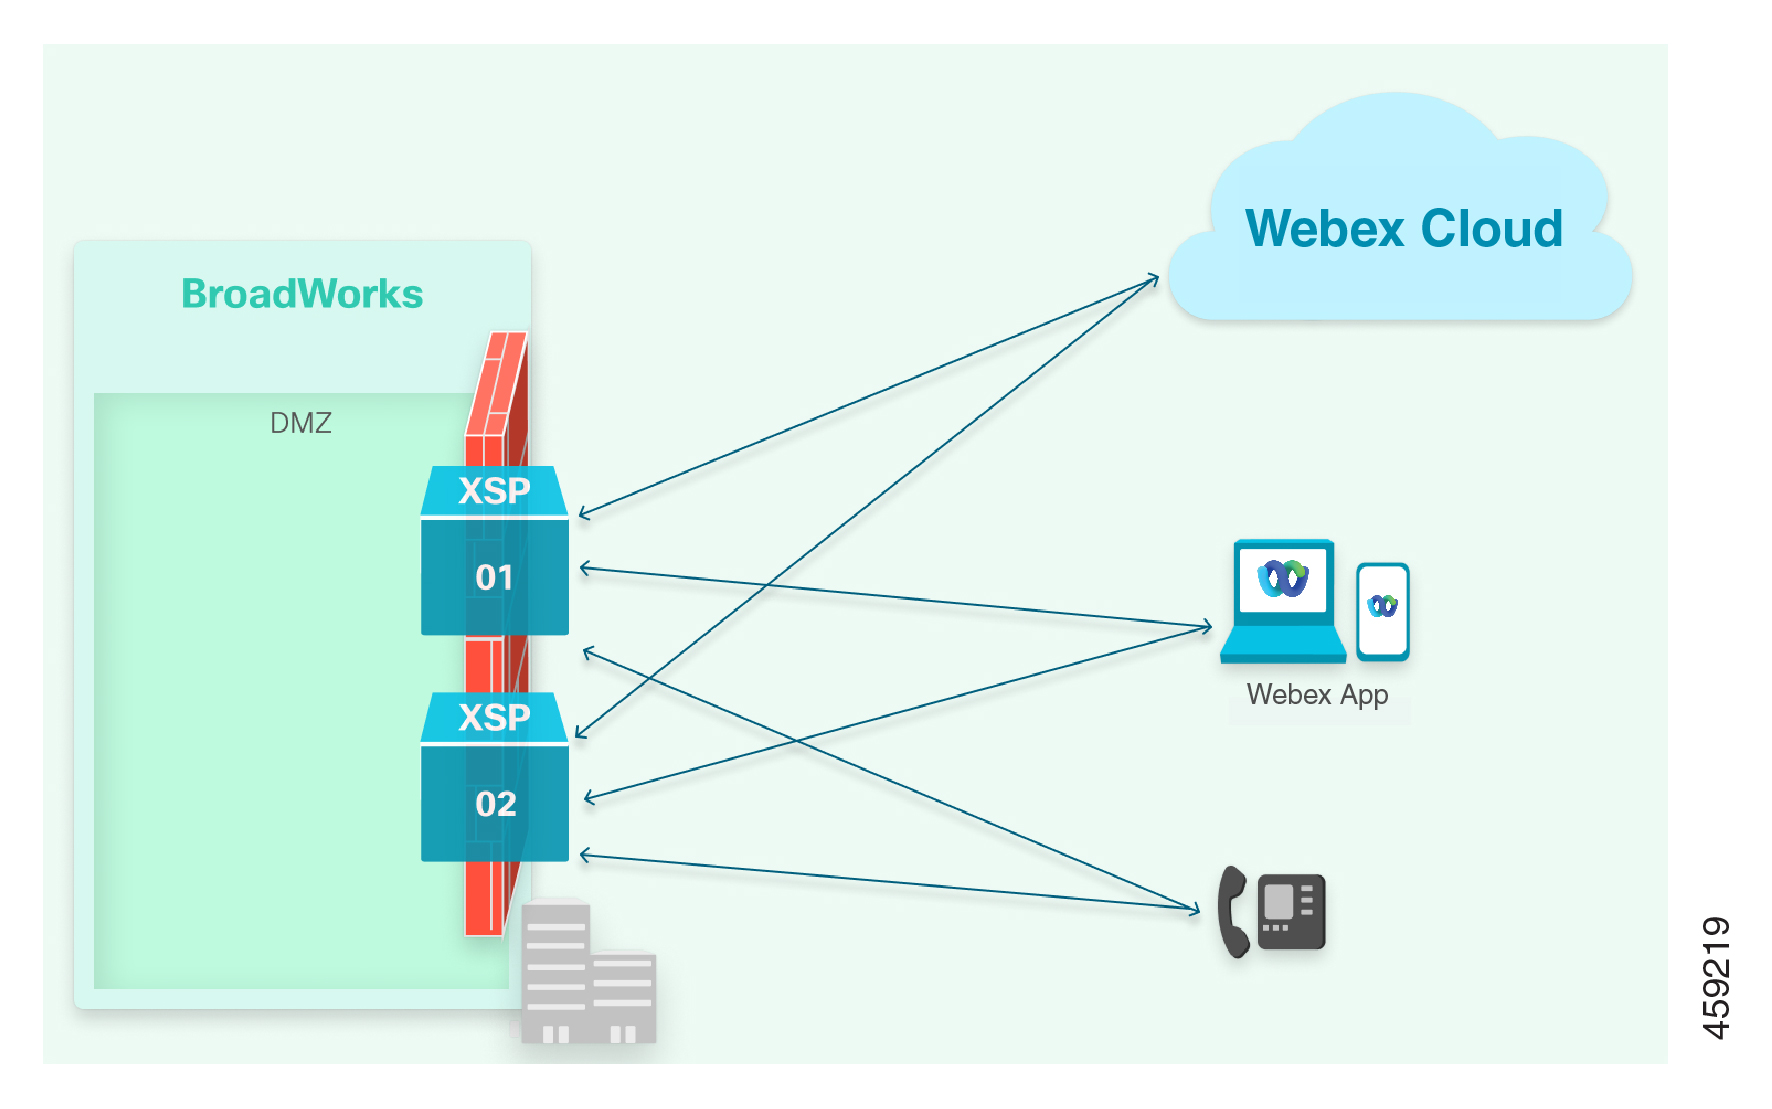
Opombe k tej arhitekturi:
-
Za povezavo s strežniki XSP|ADP sta potrebna dva zapisa:
-
Za mikrostoritve Webex: Krožni sistem A/AAAA Za ciljanje več naslovov IP XSP|ADP so potrebni zapisi. To je zato, ker mikrostoritve Webex ne morejo izvajati iskanj SRV. Za primere glejte Webex Cloud Services.
-
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glejte Aplikacija Webex.
Za ciljanje storitve XSI za več naslovov XSP|ADP uporabite zapise SRV s prednostno razvrščanjem. Zapisom SRV določite prioriteto, tako da bodo mikrostoritve vedno prešle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. Za aplikacijo Webex NE uporabljajte krožnega sistema.
-
-
Potrdila iz XSP|ADP01 in XSP|ADP02 morajo imeti v polju Nadomestno ime subjekta domeno XSP|ADP, na primer your-XSP|ADP.example.com. V skupnem imenu bi morali imeti svoja FQDN-ja, na primer XSP|ADP01.example.com.
-
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran tako, da URL XSP|ADP razreši v uravnalnik obremenitve HTTP, uravnalnik obremenitve pa je konfiguriran tako, da preusmeri prek obratnega proxyja na strežnike XSP|ADP.
Webex pri povezovanju z URL-ji, ki jih navedete, ne sledi preusmeritvi, zato ta konfiguracija ne deluje.
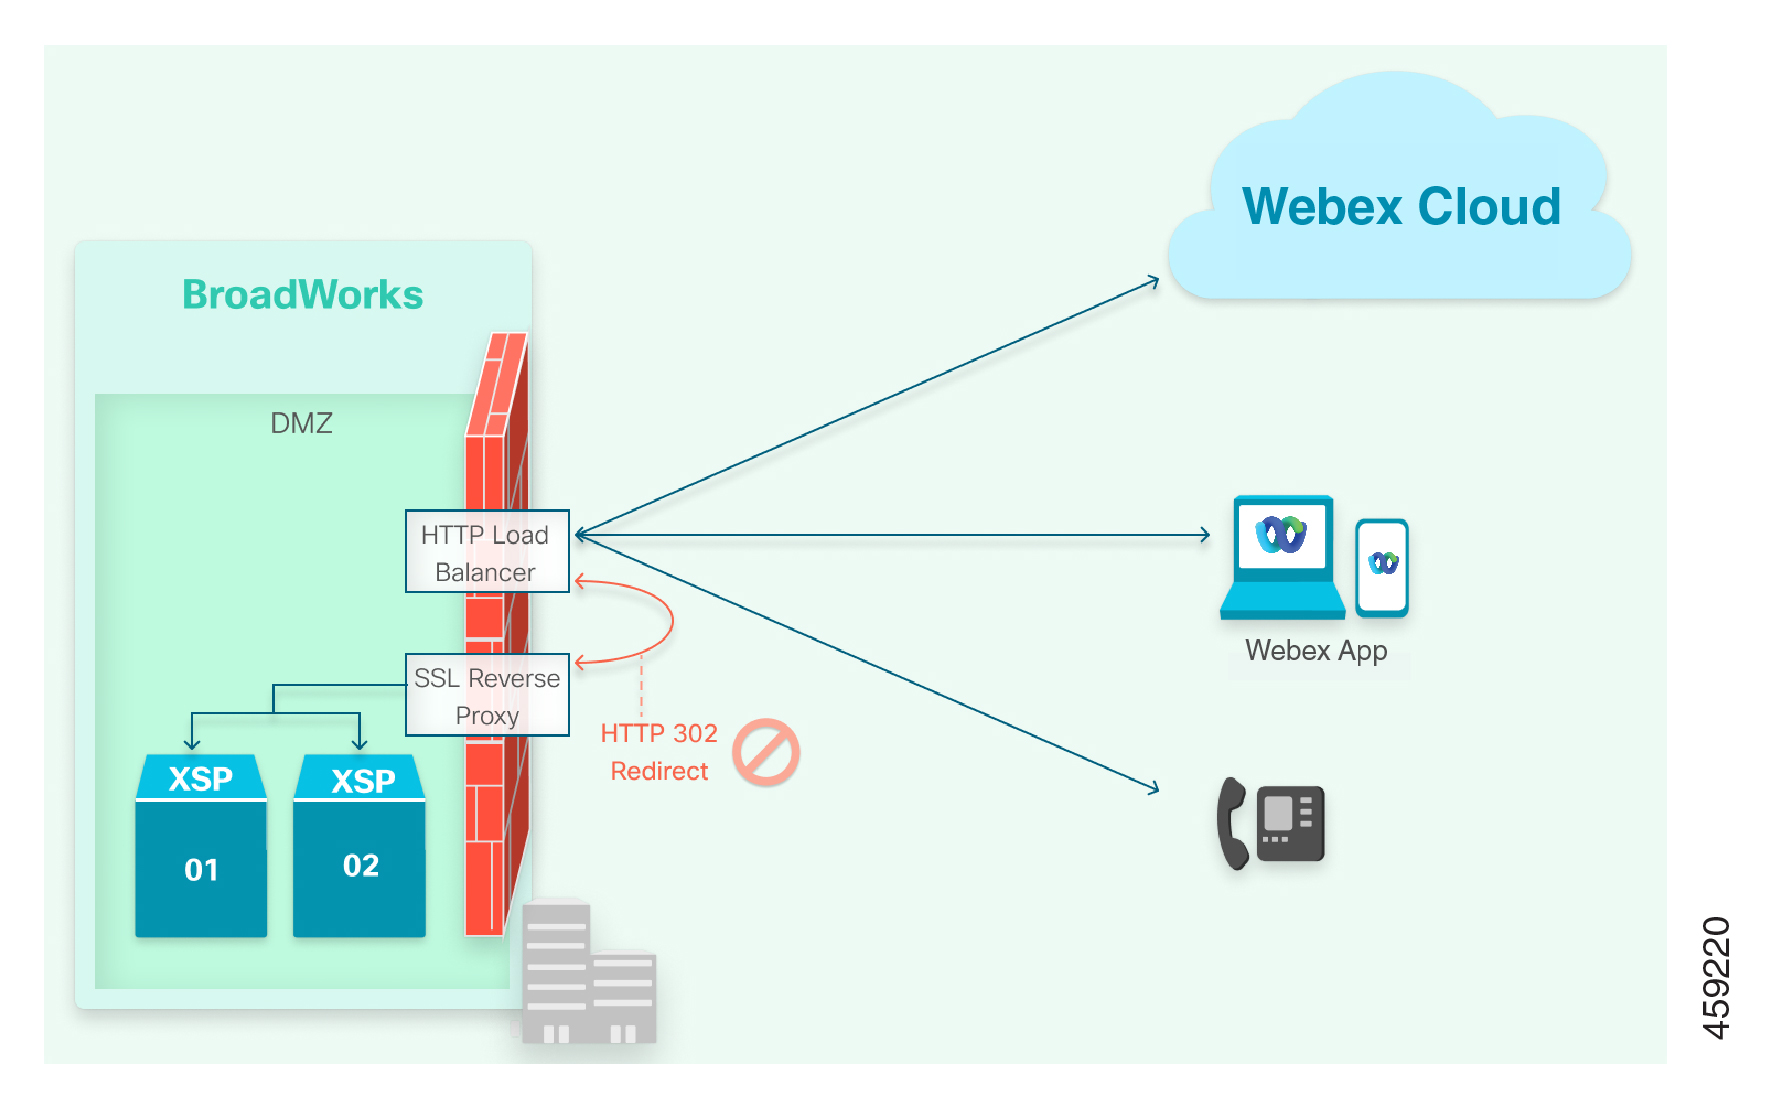
Naročanje in zagotavljanje
Naročanje in zagotavljanje se uporablja na teh ravneh:
-
Partner/Service Zagotavljanje ponudnika:
Vsak ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec), ki je vključen v sistem, mora biti v Webexu konfiguriran kot partnerska organizacija in mu morajo biti dodeljena potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije omogoča dostop do upravljanja Webexa za Cisco BroadWorks v središču Webex Partner Hub. Skrbnik partnerja mora izvesti vse potrebne korake za omogočanje, preden lahko omogoči Customer/Enterprise organizacija.
-
Customer/Enterprise naročanje in oskrbovanje:
Vsako podjetje BroadWorks, omogočeno za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije strank Webex. Ta postopek se zgodi samodejno kot del user/subscriber oskrbovanje. Vse users/subscribers znotraj podjetja BroadWorks so na voljo v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko omogočite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
-
User/Subscriber naročanje in oskrbovanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
-
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi naslovi
-
Pretočno omogočanje brez zaupanja vrednih e-poštnih naslovov
-
Samodejno zagotavljanje uporabnikov
-
Omogočanje uporabe API
-
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi naslovi
Konfigurirate integrirano neposredno sporočilo & Storitev P za uporabo URL-ja za omogočanje uporabe Webexa in nato storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webexa za zahtevo ustreznih uporabniških računov Webexa.
Če lahko trdite, da ima BroadWorks e-poštne naslove naročnikov, ki so veljavni in edinstveni za Webex, ta možnost omogočanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot uporabniškimi ID-ji.
Naročniški paket lahko spremenite prek središča za partnerje ali pa napišete svojo aplikacijo, ki bo uporabljala API za omogočanje spreminjanja naročniških paketov.
Pretočno omogočanje brez zaupanja vrednih e-poštnih naslovov
Konfigurirate integrirano neposredno sporočilo & Storitev P za uporabo URL-ja za omogočanje uporabe Webexa in nato storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webexa za zahtevo ustreznih uporabniških računov Webexa.
Če se ne morete zanašati na e-poštne naslove naročnikov, ki jih hrani BroadWorks, ta možnost omogočanja ustvari račune Webex, vendar jih ne more aktivirati, dokler naročniki ne posredujejo in potrdijo svojih e-poštnih naslovov. Na tej točki lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniškimi ID-ji.
Naročniški paket lahko spremenite prek središča za partnerje ali pa napišete svojo aplikacijo, ki bo uporabljala API za omogočanje spreminjanja naročniških paketov.
Samodejno zagotavljanje uporabnikov
Pri tej možnosti ni pretočnega zagotavljanja iz BroadWorksa v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastna sporočila (ali pa jih pooblastite svojim strankam), da povezavo razdelite naročnikom. Naročniki sledijo povezavi, nato pa vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek središča za partnerje ali za to uporabite API.
Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo.
Zagotavljanje ponudnikov storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo gradnjo Webexa za Cisco BroadWorks user/subscriber omogočanje v obstoječem upravljanju uporabnikov workflow/tools.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Za navodila, ki veljajo za vašo izdajo BroadWorks, glejte spodnji seznam:
Za R22:
-
Namestite AP.as.22.0.1123.ap376508.
-
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemanatrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe k popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
-
Namestite AP.as.23.0.1075.ap376509
-
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemanatrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe k popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
-
Namestite AP.as.24.0.944.ap375100
-
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemanatrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe k popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
Ko boste zaključili te korake, novim uporabnikom ne boste mogli omogočiti storitev UC-One Collaborate. Novo omogočeni uporabniki morajo biti uporabniki Webexa za Cisco BroadWorks.
Klicanje podaljška
Podpora za funkcijo klicanja internih številk uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki znotraj istega podjetja. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med omogočanjem uporabe se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Pri klicih BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve v vseh območjih za način začetka klica in v uporabniškem profilu. Webex za Cisco BroadWorks podpira klice samo na interne številke med uporabniki znotraj iste skupine in različnimi skupinami istega podjetja s kombinacijo klicne kode lokacije in interne številke. Vendar pa klici med dvema podjetjema, ki uporabljajo samo interne številke, niso podprti.
Uporabnikom Cisco BroadWorks je mogoče omogočiti razširitev na naslednje načine:
-
Uporabniki Cisco BroadWorks
-
Zagotavljanje javnega API-ja kot »razširitve«
-
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za enterprises/groups ki imajo konfigurirano kodo za klicanje lokacije (LDC), mora biti parameter interne številke kombinacija LDC in »interne številke«.
-
-
Pretočno ali samoaktivacijsko zagotavljanje
-
Podaljšek in LDC (kjer je to primerno) bosta samodejno pridobljena iz BroadWorks.
-
-
-
Klicanje uporabnikov ali entitet samo za BroadWorks
-
Samodejno sinhronizirano iz BroadWorks s funkcijo Directory Sync z uporabo kombinacije kode lokacije (LDC) in interne številke.
-
|
Zapisi klicev BroadWorks |
Opis |
Metoda oskrbovanja |
Upravljanje razširitve |
|---|---|---|---|
|
Webex za uporabnike Cisco BroadWorks |
Uporabniki so omogočeni za Webex za Cisco BroadWorks |
Javni API |
Razširitev je treba posredovati kot parameter |
|
Pretok |
Razširitev je bila samodejno pridobljena iz BroadWorksa | ||
|
Uporabniki, ki kličejo samo prek BroadWorks |
Klicanje uporabnikov, kinisoregistrirani v Webexu |
Sinhronizacija imenika |
Razširitev sinhronizirana s sinhronizacijo imenika |
|
Klicanje entitet, ki niso uporabniki |
Npr. telefon v konferenčni sobi, faks, številka iskalne skupine |
Sinhronizacija imenika | Razširitev sinhronizirana s sinhronizacijo imenika |
|
Telefonski seznami BroadWorks |
Podjetniški, skupinski ali osebni telefonski seznami |
Sinhronizacija imenika |
Ni veljavno |
Predpogoji
-
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
-
Popravek, kjer so v XSI in Provisioning Adapter februar 2022 za različico 23 ali novejšo kot del :
-
AP.platforma.23.0.1075.ap380045
-
AP.as.23.0.1075.ap380045
-
AP.xsp.23.0.1075.ap380045
-
AP.as.24.0.944.ap380045
-
-
Za ta tok klica SIP omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, ki je potreben za podporo funkcije klicanja internih številk.
AS_CLI/System/DeviceType/SIP> setsupportRemotePartyInfo true
Prioriteta klicnih možnosti aplikacije
Kot del podpore za funkcijo klicanja internih številk je nastavitev prioritete možnosti klicev aplikacije na voljo tudi na ravni partnerjev za vse partnerje Webex za Cisco Broadworks. S to nastavitvijo lahko partner nadzoruje nastavitve prioritete klicev vseh svojih upravljanih strank iz središča za partnerje. Nastavitev prioritete možnosti klicev aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klicev aplikacije vsebuje ekstenzijo kot drugo možnost v središču za partnerje in središču za nadzor, ko je uporabniku Webexa za Cisco Broadworks na novo dodeljena ekstenzija prek katere koli od zgoraj omenjenih metod omogočanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v audio/video možnost klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite prikaz možnosti klica na podaljšek:
-
Če partner želi, da imajo vse njegove upravljane organizacije strank na voljo interno številko kot eno od možnosti klica, je priporočljivo, da skrbnik partnerja v središču za partnerje premakne interno številko iz stanja skritega v stanje razpoložljivega. To bo omogočilo, da upravljane organizacije strank podedujejo nastavitev od svojega partnerja.
-
Če želi partner v možnostih klica za določeno strankino organizacijo zagotoviti interno številko, je priporočljivo, da skrbnik partnerja v nadzornem središču premakne interno številko iz stanja »skrit« v stanje »razpoložljivo«.
Podpora za skupinske stike
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync, saj odpravlja omejitev sinhronizacije do 1500 stikov s seznamov telefonskih številk skupine v storitvi BroadWorks in partnerjem omogoča sinhronizacijo do 30.000 stikov z enega seznama telefonskih številk skupine ter to število izenačuje s povečanjem števila stikov za seznam telefonskih številk podjetja za 30.000 stikov, ki je bilo izdano ločeno.
Za vse zunanje stike na organizacijo velja skupna omejitev 200.000, kar bi veljalo za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Na primer, podprto bo podjetje BroadWorks, ki ima poslovni telefonski seznam s 30.000 in tudi 5 skupinskih telefonskih seznamov, od katerih ima vsak 30.000 (skupaj 180.000 na organizacijo). Če pa je 6 skupinskih telefonskih seznamov, vsak s 30.000, to ne bo podprto (skupaj 210.000).
Ta funkcija je na voljo na zahtevo. Za omogočenje se obrnite na svojo ekipo za račun.
-
Preden omogočite funkcijo, je treba izvesti predpogojno selitev, da se zagotovi in povežejo skupine za vse obstoječe omogočene uporabnike.
-
Ciscova ekipa bo zagnala interni API za migracijo vseh obstoječih uporabnikov z omogočenim dostopom, da jih poveže s pravilno skupino. OPOMBA: Obdelava lahko traja do en teden.
-
Ko je selitev za partnerja končana in je funkcija omogočena, bodo vsi na novo omogočeni uporabniki ustrezno »združeni«.
Ko je funkcija omogočena, storitev DirSync začne sinhronizirati stike s telefonskega seznama skupine BroadWorks v namensko shrambo za stike posameznih skupin v storitvi Webex Contact Service.
Med omogočanjem uporabe je treba skupino podjetij uporabnika shraniti v imenik Webex, da se označi skupina, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v shrambi skupin storitve Contact Service za določeno skupino uporabnika.
Funkcija zahteva, da so naročniki Webex za BroadWorks v Webexu omogočeni z ID-jem skupine BroadWorks za podjetja.
ID skupine BroadWorks Enterprise je mogoče uporabnikom Cisco BroadWorks zagotoviti na naslednje načine:
-
Webex za uporabnike Cisco BroadWorks
-
Omogočanje javnega API-ja kot 'spEnterpriseGroupId'
-
ID skupine podjetij BroadWorks je treba eksplicitno posredovati v parametru spEnterpriseGroupId klica API-ja.
-
-
Pretočno ali samoaktivacijsko zagotavljanje
-
ID skupine podjetij BroadWorks bo samodejno pridobljen iz BroadWorks.
-
-
Klicanje uporabnikov ali entitet samo za BroadWorks
-
Ni relevantno. Za te uporabnike ni potrebno sinhronizirati ID-ja skupine BroadWorks Enterprise.
-
-
|
Zapisi klicev BroadWorks |
Opis |
Metoda oskrbovanja |
Upravljanje ID-ja skupine podjetij |
|---|---|---|---|
|
Webex za uporabnike Cisco BroadWorks |
Uporabniki so omogočeni za Webex za Cisco BroadWorks |
Javni API |
ID skupine podjetij BroadWorks je treba posredovati kot parameter spEnterpriseGroupId |
|
Pretok |
ID skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
|
Uporabniki, ki kličejo samo prek BroadWorks |
Klicanje uporabnikov, kinisoregistrirani v Webexu |
Sinhronizacija imenika |
Ne velja |
|
Klicanje entitet, ki niso uporabniki |
Npr. telefon v konferenčni sobi, faks, številka iskalne skupine |
Sinhronizacija imenika |
Ne velja |
|
Telefonski seznami BroadWorks |
Stiki v telefonskih seznamih skupine BroadWorks |
Sinhronizacija imenika |
Stiki skupine so shranjeni v storitvi Webex Contact Service in so povezani z določeno skupino. |
|
Seznami telefonskih številk BroadWorks Enterpsie ali Persional |
Stiki na poslovnem ali osebnem telefonskem seznamu |
Sinhronizacija imenika |
Ne velja |
Javni API je treba posodobiti PRED MIGRACIJO. Selitve ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks je treba izrecno posredovati v parametru spEnterpriseGroupId klica API-ja. https://developer.webex.com/docs/api/changelog#2023-march
Ko je funkcija omogočena in se bo po naslednji sinhronizaciji imenika v središču Control Hub prikazala tudi skupina uporabnikov podjetja. Vizualizacija skupin v Control Hub za Webex za BroadWorks je v tej fazi zgolj informativne narave. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupinah v Control Hubu, saj se te spremembe ne bodo odražale v BroadWorksu. Upravljanje skupin v Control Hubu je namenjeno partnerjem, ki bodo uvedli prihajajoče API-je za upravljanje stikov.
Migracije in priprava na prihodnost
Ciscov razvoj odjemalca za poenotene komunikacije BroadSoft se bo od UC-One premaknil k Webexu. Podporne storitve se ustrezno premikajo iz omrežja ponudnikov storitev – razen klicev – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je najprimernejša strategija selitve uvedba novih, namenskih XSP|ADP-jev za integracijo z Webexom za Cisco BroadWorks. Storitvi lahko izvajate vzporedno, medtem ko stranke selite v Webex, in sčasoma povrnete infrastrukturo, ki ste jo uporabljali za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo možnost Naroči se, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vse naslednje članke, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, kliknite na vsako od spodnjih povezav in v članku, ki se odpre, kliknite gumb Naroči se.
Priporočamo, da se vsaj naročite na zgornji seznam. Vendar pa ima večina člankov in dokumentov Webex, navedenih v razdelku Dodatni dokumenti, možnost [ Naroči se. Da se ta možnost prikaže, se mora članek pojaviti na spletni strani help.webex.com.
Za ciljne strani z dokumentacijo ni možnosti naročnine.
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks glejte naslednjo povezano dokumentacijo:
Dokumenti Webex za Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
-
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks– Ta rešitev omogoča ponudnikom storitev, da uporabnikom pri pridružitvi srečanjem Webex zagotovijo telefonske številke, ki so v njihovi lasti (namesto številk, ki jih zagotavlja Cisco).
-
Vodnik za konfiguracijo Webexa za Cisco BroadWorks– Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Vodnik za integracijo naprav za Webex za Cisco BroadWorks– Opisuje, kako vgraditi in servisirati naprave Room OS in MPP.
-
Vodnik za odpravljanje težav s programom Webex za Cisco BroadWorks– Vsebuje informacije o odpravljanju težav s programom Webex za Cisco BroadWorks.
Članki o Webexu za Cisco BroadWorks
Partnerski skrbniki lahko za več informacij o storitvi Webex za Cisco BroadWorks uporabijo naslednja izbirna spletna mesta:
-
Dokumentacija za Webex za Cisco BroadWorks– Na ciljni strani so navedeni tehnični dokumenti in izbirni članki za Webex, namenjeni partnerskim skrbnikom Webexa za Cisco BroadWorks.
-
Kaj je novega z Webexom za Cisco BroadWorks– Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
-
Znane težave in omejitve– Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
-
Vloge skrbnika partnerjev za Webex za BroadWorks in veleprodajno RTM– Ta članek opisuje, kako dodeliti vloge skrbnika partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v središču za partnerje in središču za nadzor.
Dokumenti Cisco BroadWorks
Partnerski skrbniki lahko na spletnem mestu Cisco BroadWorks na naslovu cisco.com poiščejo tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči za Webex
Na naslednjih spletnih mestih s pomočjo za Webex lahko najdete članke o Webexu, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webexa.
-
Webex od ponudnikov storitev– Ta ciljna stran vsebuje povezave z informacijami za začetek in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili od ponudnika storitev.
-
Center za pomoč Webex– Za iskanje dodatnih člankov Webex, ki opisujejo funkcionalnost aplikacije Webex in programa Webex Meetings, uporabite funkcijo iskanja na spletni strani help.webex.com. Iščete lahko članke za uporabnike ali skrbnike.
Dokumentacija za razvijalce
-
Vodnik za razvijalce Webex za BroadWorks– Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo API-je Webex za Cisco BroadWorks.
Odločilne točke
| Obravnava | Vprašanja na odgovor | Viri |
|
Arhitektura & Infrastruktura
|
Koliko XSP|ADP-jev? Kako jemljejo mTLS? |
Načrtovalec zmogljivosti sistema Cisco BroadWorks Vodnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov |
Ali lahko trdite, da zaupate e-poštnim sporočilom v BroadWorksu? Ali želite, da uporabniki navedejo e-poštne naslove za aktivacijo svojih računov? Ali lahko izdelate orodja za uporabo našega API-ja? |
Javna dokumentacija API-ja na https://developer.webex.com Ta dokument |
| Uporaba blagovne znamke | Katero barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so vaši različni primeri uporabe pri strankah? | Ta dokument |
| Funkcije naročnika na customer/enterprise/group | Izberite paket za določitev ravni storitve za vsako predlogo. Osnovni, standardni, premium ali programski telefon. |
Ta dokument Feature/package matrika |
| Avtentikacija uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za omogočanje (za možnosti pretočnega omogočanja) |
Ali že uporabljate integrirano storitev za neposredno sporočanje & P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali se pričakuje kakšen pogostejši primer uporabe? |
Ta dokument Referenca za CLI aplikacijskega strežnika |
Arhitektura & Infrastruktura
-
S kakšno lestvico nameravate začeti? V prihodnosti je mogoče povečati obseg, vendar bi morala vaša trenutna ocena porabe usmerjati načrtovanje infrastrukture.
-
Sodelujte z vašim upraviteljem računa Cisco / prodajnega predstavnika za dimenzioniranje vaše infrastrukture XSP|ADP v skladu z načrtovalnikom zmogljivosti sistema Cisco BroadWorks in priročnikom za sistemsko inženirstvo Cisco BroadWorks.
-
Kako bo Webex vzpostavil medsebojne povezave TLS z vašimi XSP|ADP-ji? Neposredno na XSP|ADP v DMZ ali prek TLS proxyja? To vpliva na upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Katera metoda dodeljevanja uporabnikov vam najbolj ustreza?
-
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi naslovi: Z dodelitvijo »Integriranega sporočila & Storitev P« na BroadWorksu je naročniku samodejno dodeljena v Webexu.
Če lahko potrdite tudi, da so e-poštni naslovi naročnikov v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vrednega e-poštnega naslova« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni atribut uporabnika v Webexu. Zato mora ponudnik storitev uporabniku zagotoviti veljaven e-poštni naslov, da mu omogoči dostop do storitev Webex. To mora biti v atributu uporabnikovega e-poštnega ID-ja v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Alternativni ID.
-
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih naslovov: Če ne zaupate e-poštnim naslovom naročnikov, jim lahko še vedno dodelite integrirano sporočilo & Storitev P v BroadWorksu za zagotavljanje uporabnikov v Webexu.
S to možnostjo se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki za aktivacijo računov Webex navesti in potrditi svoje e-poštne naslove.
-
Samodejno zagotavljanje storitev uporabniku: Ta možnost ne zahteva neposrednih sporočil & Dodelitev storitve P v BroadWorksu. Vi (ali vaše stranke) namesto tega distribuirate povezavo za oskrbovanje in povezave za prenos različnih odjemalcev, skupaj z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato pa vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa iz BroadWorksa pridobi nekaj dodatne konfiguracije o njih (vključno z njihovimi primarnimi številkami).
-
Dodeljevanje storitev, ki ga nadzoruje ponudnik storitev (SP), prek API-jev: Webex razkriva nabor javnih API-jev, ki ponudnikom storitev omogočajo gradnjo user/subscriber vključevanje v njihove obstoječe delovne procese.
Zahteve za oskrbovanje
Naslednja tabela povzema zahteve za vsako metodo oskrbovanja. Poleg teh zahtev mora vaša namestitev izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
|
Metoda oskrbovanja |
Zahteve |
|---|---|
|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupanja vredna e-poštna sporočila) |
API za zagotavljanje Webexa samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite na Integrirano IM+P storitev za vklop. Obstajata dva toka (zaupanja vredna e-poštna sporočila ali nezaupanja vredna e-poštna sporočila), ki ju dodelite prek predloge za uvajanje v Webexu. Zahteve BroadWorksa:
Zahteve Webexa: Predloga za uvajanje vključuje naslednje nastavitve:
|
|
Samodejno zagotavljanje uporabnikov |
Skrbnik obstoječemu uporabniku BroadWorks zagotovi povezavo do portala za aktivacijo uporabnikov. Uporabnik se mora prijaviti v portal s poverilnicami BroadWorks in navesti veljaven e-poštni naslov. Ko je e-poštni naslov potrjen, Webex pridobi dodatne uporabniške podatke za dokončanje omogočanja. Zahteve BroadWorksa:
Zahteve Webexa: Predloga za uvajanje vključuje naslednje nastavitve:
|
Dodeljevanje storitev, nadzorovano s strani ponudnika storitev (SP), prek API-ja (Zaupanja vredna ali nezaupanja vredna e-poštna sporočila) |
Webex ponuja nabor javnih API-jev, ki vam omogočajo, da v svoje obstoječe delovne procese in orodja vgradite zagotavljanje uporabnikov. Obstajata dva toka:
Zahteve BroadWorksa:
Zahteve Webexa:
Če želite uporabljati API-je, pojdite na Naročniki BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Za navodila, ki veljajo za vašo izdajo BroadWorks, glejte spodnji seznam:
Za R22:
-
Namestite AP.as.22.0.1123.ap376508.
-
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemanatrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe k popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
-
Namestite AP.as.23.0.1075.ap376509
-
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemanatrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe k popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
-
Namestite AP.as.24.0.944.ap375100
-
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemanatrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe k popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
Ko boste zaključili te korake, ne boste mogli novim uporabnikom omogočiti storitev UC-One Collaborate. Novo omogočeni uporabniki morajo biti uporabniki Webex za Cisco BroadWorks.
Podprte jezikovne nastavitve
Ko omogočate uporabo, sistem samodejno dodeli jezik vašega prvega skrbniškega uporabnika v BroadWorks kot privzeto jezikovno nastavitev za vašo strankino organizacijo. Ta nastavitev nadzoruje privzeti jezik v aktivacijskih e-poštnih sporočilih, sestankih in povabilih na sestanke v okviru te organizacije stranke.
Uporabite lahko petmestne jezikovne jezikovne nastavitve v formatu (ISO-639-1)_(ISO-3166). Na primer, en_ZDA ustreza English_Združene države Amerike. Če zahtevate le dvomestni jezik (oblika ISO-639-1), ga storitev združi s kodo države iz predloge in ustvari petmestno jezikovno nastavitev. Na primer, »requestedLanguage_KodaDržave«. Če sistem na ta način ne more ustvariti veljavne jezikovne nastavitve, uporabi privzeto jezikovno nastavitev na podlagi vaše zahtevane jezikovne kode.
V naslednji tabeli so prikazani podprti jezikovni parametri in kako se dvomestne jezikovne kode pretvorijo v petmestne jezikovne nastavitve.
|
Podprte jezikovne nastavitve (ISO-639-1)_(ISO-3166) |
Če je na voljo samo dvočrkovna jezikovna koda ... | |
|---|---|---|
|
Jezikovna koda (ISO-639-1) ** |
Namesto tega uporabite privzeto smiselno jezikovno nastavitev (ISO-639-1)_(ISO-3166) | |
|
en_ZDA en_Avstralija en_GB en_Kalifornija |
en |
en_ZDA |
|
fr_FR fr_Kalifornija |
fr |
fr_FR |
|
cs_Češka |
cs |
cs_Češka |
|
da_Danska |
da |
da_Danska |
|
de_Nemčija |
de |
de_Nemčija |
|
hu_HU |
hu |
hu_HU |
|
id_ID |
id |
id_ID |
|
it_IT |
it |
it_IT |
|
ja_Japonska |
ja |
ja_Japonska |
|
ko_Korejska republika |
ko |
ko_Korejska republika |
|
es_ES es_CO es_Meksiko |
es |
es_ES |
|
nl_Nizozemska |
nl |
nl_Nizozemska |
|
nb_NE |
nb |
nb_NE |
|
pl_PL |
pl |
pl_PL |
|
pt_Počitniški čas pt_BR |
pt |
pt_Počitniški čas |
|
ru_Županija |
ru |
ru_Županija |
|
ro_RO |
ro |
ro_RO |
|
zh_Kitajska zh_TW |
zh |
zh_Kitajska |
|
sv_JV |
sv |
sv_JV |
|
ar_Južna Afrika |
ar |
ar_Južna Afrika |
|
tr_TR |
tr |
tr_TR |
Webex Meetings ne podpira jezikovnih nastavitev es_CO, id_ID, nb_NO in pt_PT na vašem spletnem mestu. Ko poskušate uporabiti te jezikovne nastavitve, se vaše spletno mesto Webex Meetings prikaže samo v angleščini. Če ne določite jezika, vnesete neveljavnega ali izberete nepodprto možnost, bo angleščina postala privzeta jezikovna nastavitev za vaše spletno mesto. S tem jezikovnim poljem delate pri ustvarjanju organizacije in nastavitvi spletnega mesta Webex Meetings. Če v API-ju za objavo ali naročnike ne določite jezika, sistem kot privzeti jezik uporabi jezik iz vaše predloge.
Uporaba blagovne znamke
Skrbniki partnerjev lahko z naprednimi prilagoditvami blagovne znamke prilagodijo videz aplikacije Webex za organizacije strank, ki jih partner upravlja. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
-
Logotipi podjetij
-
Edinstvene barvne sheme za svetli ali temni način
-
Prilagojeni URL-ji za podporo
Za podrobnosti o prilagajanju blagovne znamke glejte Konfiguriranje naprednih prilagoditev blagovne znamke.
-
Osnovne prilagoditve blagovne znamke so v postopku opuščanja. Priporočamo, da uvedete napredno blagovno znamko, ki ponuja širši nabor prilagoditev.
Uvajanje predlog
Predloge za uvajanje vam omogočajo, da določite parametre, po katerih se stranke in povezani naročniki samodejno oskrbujejo v storitvi Webex za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za uvajanje, vendar je stranka ob uvajanju povezana samo z eno predlogo (za eno stranko ni mogoče uporabiti več predlog).
Spodaj so navedeni nekateri primarni parametri predloge.
Paket
-
Pri ustvarjanju predloge morate izbrati privzeti paket (za podrobnosti glejte Paketi v razdelku Pregled). Vsi uporabniki, ki jim je ta predloga omogočena, bodisi prek pretočnega ali samodejnega zagotavljanja, prejmejo privzeti paket.
-
Nadzor nad izbiro paketov za različne stranke imate tako, da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko distribuirate različne povezave za omogočanje uporabe ali različne adapterje za omogočanje uporabe za posamezna podjetja, odvisno od izbrane metode omogočanja uporabe uporabnikov za te predloge.
-
Paket določenih naročnikov lahko spremenite iz te privzete nastavitve z uporabo API-ja za zagotavljanje (glejte dokumentacijo za Webex za Cisco BroadWorks API ali prek središča za partnerje (glejte Spremeni uporabniški paket v središču za partnerje).
-
Naročniškega paketa ni mogoče spremeniti pri BroadWorksu. Dodelitev integriranega upravljavca infrastrukture & Storitev P je vklopljena ali izklopljena; če je naročniku ta storitev dodeljena v BroadWorks, paket definira predloga Partner Hub, povezana z URL-jem za omogočanje v podjetju tega naročnika.
Prodajalec in podjetja ali ponudnik storitev in skupine?
-
Način konfiguracije vašega sistema BroadWorks vpliva na pretok oskrbovanja. Če ste prodajalec s programom Enterprises, morate pri ustvarjanju predloge omogočiti način Enterprise.
-
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v predlogah pustite stikalo za način podjetja izklopljeno.
-
Če nameravate strankam zagotoviti oskrbo z uporabo obeh načinov BroadWorks, morate za skupine in podjetja uporabiti različne predloge.
Prepričajte se, da ste namestili popravke BroadWorks, ki so potrebni za pretočno omogočanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem.
Prepričajte se, da ste namestili popravke BroadWorks, ki so potrebni za pretočno omogočanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem.
Več partnerskih dogovorov
Ali boste Webex za Cisco BroadWorks podlicencirali drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za oskrbovanje in predloge
Ko uporabljate pretočno omogočanje, je URL za omogočanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hub. Lahko imate več predlog in s tem več URL-jev za omogočanje. To vam omogoča, da za vsako podjetje posebej izberete, kateri paket boste uporabili za naročnike, ko jim je odobreno integrirano neposredno sporočilo. & Storitev P.
Razmisliti morate, ali želite nastaviti URL za omogočanje uporabe na ravni sistema kot privzeto pot za omogočanje uporabe in katero predlogo želite za to uporabiti. Na ta način morate izrecno nastaviti URL za omogočanje le za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje na ravni sistema, na primer z UC-One SaaS. V tem primeru se lahko odločite, da ohranite URL na ravni sistema za zagotavljanje uporabnikov v UC-One SaaS in ga preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Lahko pa se odločite tudi za drugo možnost in nastavite URL na ravni sistema za Webex za BroadWorks ter ponovno konfigurirate tista podjetja, ki jih želite ohraniti na UC-One SaaS.
Možnosti konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfiguriraj aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za oskrbovanje
Za dodatno varnost vam posredniški strežnik za adapter za zagotavljanje omogoča uporabo posredniškega strežnika HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Proxy povezava ustvari TCP tunel od konca do konca, ki posreduje promet med AS in Webexom, s čimer se AS ne potrebuje neposredno povezovanje z javnim internetom. Za varne povezave se lahko uporabi TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije proxy adapterja za zagotavljanje Cisco BroadWorks.
Minimalne zahteve
Računi
Vsi naročniki, ki jih omogočate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali interno številko.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno omogočanje z zaupanja vrednimi e-poštnimi naslovi, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorks.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko e-poštne naslove naročnikov kopirate v atribut Alternate ID v BroadWorks. To uporabnikom omogoča prijavo v Webex z uporabo njihovih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki se morajo za prijavo v središče za partnerje prijaviti s svojimi računi Webex.
Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite samo uporabnike, ki imajo primarno številko. and/or podaljšek. Če uporabljate pretočno zagotavljanje, morajo biti uporabnikom dodeljeni tudi integrirani IM. & Storitev P.
Strežniki v vašem omrežju in zahteve glede programske opreme
-
Primerek(-i) BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte zahteve programske opreme BroadWorks (v tem dokumentu). Za več informacij glejte razdelek Pravilnik o življenjskem ciklu izdelkov BroadSoft v Pravilniku o življenjskem ciklu BroadSoft in matriki združljivosti programske opreme BroadWorks.
-
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
-
Aplikacijski strežnik (AS) z različico BroadWorks, kot je opisano zgoraj
-
Omrežni strežnik (NS)
-
Strežnik profilov (PS)
-
-
Javni strežnik XSP|ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
-
Storitev preverjanja pristnosti (BWAuth)
-
Vmesniki za dejanja in dogodke XSI
-
DMS (spletna aplikacija za upravljanje naprav)
-
Vmesnik CTI (integracija računalniške telefonije)
-
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in vsemi potrebnimi vmesnimi deli. Za lažje iskanje v podjetju je potreben skrbnik sistema.
-
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva, da je kot sidra zaupanja nameščena javna veriga potrdil odjemalca Webex)
-
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva, da je kot sidra zaupanja nameščena javna veriga potrdil odjemalca Webex)
-
-
Ločeno XSP/ADP strežnik, ki deluje kot »strežnik za pošiljanje obvestil o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Google. Tukaj ga imenujemo »CNPS«, da ga ločimo od storitve v Webexu, ki pošilja potisna obvestila za sporočila in prisotnost.
Ta strežnik mora biti na različici R22 ali novejši.
-
Zahtevamo ločeno XSP/ADP strežnik za CNPS, ker bi nepredvidljivost obremenitve iz povezav v oblaku Webex za BWKS lahko negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Za več informacij o lestvici XSP|ADP glejte ] Vodnik po sistemskem inženiringu Cisco BroadWorks .
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
-
Okna PCs/laptops
-
Apple računalniki / prenosniki z operacijskim sistemom MacOS
-
iOS (trgovina Apple)
-
Android (Trgovina Play)
-
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Za prenos lokalizirane različice aplikacije Webex uporabite eno od teh povezav:
-
https://www.webex.com/ko/webexfromserviceproviders-downloads.html (korejščina)
-
https://www.webex.com/fr/webexfromserviceproviders-downloads.html (francosko)
-
https://www.webex.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
-
https://www.webex.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajščina)
-
https://www.webex.com/zh-cn/webexfromserviceproviders-downloads.html (poenostavljena kitajščina)
-
https://www.webex.com/ja/webexfromserviceproviders-downloads.html (Japonska)
-
https://www.webex.com/es/webexfromserviceproviders-downloads.html (Španija)
-
https://www.webex.com/de/webexfromserviceproviders-downloads.html (nemščina)
-
https://www.webex.com/it/webexfromserviceproviders-downloads.html (Italijanščina)
Fizični telefoni in dodatki
-
Cisco IP telefoni:
-
Cisco IP telefon serije 6800 z večplatformsko vdelano programsko opremo
-
Cisco IP telefon serije 7800 z večplatformsko vdelano programsko opremo
-
Telefon Cisco IP serije 8800 z večplatformsko vdelano programsko opremo
Za modele in več informacij glejte https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
-
-
Telefone drugih ponudnikov podpiramo na enak način kot pri drugih integracijah BroadWorks. Vendar pa še nimajo integracije stikov in prisotnosti z Webexom za Cisco BroadWorks.
-
Adapterji:
-
Večplatformski analogni telefonski adapter Cisco ATA 191
-
Večplatformski analogni telefonski adapter Cisco ATA 192
Za modele in več informacij glejte https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
-
-
Slušalke:
-
Slušalke Cisco serije 500
Za modele in več informacij glejte https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html.
-
-
Naprave operacijskega sistema v sobi:
-
Serija Webex Room in Room Kit
-
Serija miz Webex
-
Serija tabel Webex
-
Integracija naprav
Za podrobnosti o vgradnji in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Vodnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprav
Sledijo datoteke DTAF, ki jih morate naložiti na aplikacijske strežnike, da boste lahko aplikacijo Webex uporabljali kot klicnega odjemalca. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova datoteka config-wxt.xml.template, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, obiščite spletno mesto za prenos programske opreme [] platforme za dostavo aplikacij , kjer so na voljo najnovejše datoteke DTAF. Ti prenosi delujejo tako za ADP kot za XSP.
|
Ime stranke |
Vrsta profila naprave in ime paketa |
|---|---|
|
Predloga Webex za mobilne naprave |
Identity/Device Vrsta profila: Poveži se - Mobilno DTAF: Konfiguracijska datoteka: |
|
Predloga za tablične računalnike Webex |
Identity/Device Vrsta profila: Poveži se - Tablični računalnik DTAF: Konfiguracijska datoteka: |
|
Predloga za Webex namizni računalnik |
Identity/Device Vrsta profila: Poslovni komunikator - računalnik DTAF: Konfiguracijska datoteka: |
Identify/Device Profil
Vsi uporabniki Webexa za Cisco BroadWorks morajo imeti Identity/Device Profil, dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprav za klicanje z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Za zagotovitev storitve Cisco OAuth za vaš račun Cisco Identity Provider Federation pošljite zahtevo za storitev svojemu uvajalnemu agentu ali Cisco TAC.
Za posamezne funkcije uporabite naslednji naslov zahteve:
-
XSP|ADP AuthService Configuration' za konfiguriranje storitve na XSP|ADP.
-
»Konfiguracija NPS za nastavitev proxyja za preverjanje pristnosti« za konfiguracijo NPS-ja za uporabo proxyja za preverjanje pristnosti.
-
Sinhronizacija UUID uporabnika CI« za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
-
Konfigurirajte BroadWorks, da omogočite obračunavanje Cisco za BroadWorks in naročnine Webex za BroadWorks.
Cisco vam dodeli ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice.
Naročilo potrdil
Zahteve potrdila za preverjanje pristnosti TLS
Za vse potrebne aplikacije potrebujete varnostna potrdila, podpisana s strani znanega overitelja potrdil in nameščena na vaših javno dostopnih strežnikih XSP|ADP. Te uporabljate za podporo preverjanja potrdil TLS za vse vhodne povezave z vašimi strežniki XSP|ADP.
Ta potrdila morajo vsebovati vaše javno popolnoma kvalificirano ime domene XSP|ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Posebne zahteve za uvajanje strežniških potrdil se razlikujejo glede na način uvajanja vaših javno dostopnih strežnikov XSP|.
-
Preko premostitvenega proxyja TLS
-
Prek prehodnega proxyja TLS
-
Neposredno v XSP|ADP
Ta diagram povzema, kam morate naložiti potrdilo javnega strežnika, podpisano s strani overitelja potrdil, v teh treh primerih:
Za podrobnosti o javno podprtih overiteljih potrdil, ki jih aplikacija Webex podpira za preverjanje pristnosti, glejte Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za posredniški strežnik TLS-most
-
Javno podpisano strežniško potrdilo se naloži v posredniški strežnik.
-
Proxy to javno podpisano strežniško potrdilo predstavi Webexu.
-
Webex zaupa javnemu overitelju potrdil, ki je podpisal potrdilo strežnika proxy.
-
Na XSP|ADP je mogoče naložiti notranje podpisano potrdilo CA.
-
XSP|ADP predstavi to interno podpisano strežniško potrdilo posredniku.
-
Proxy zaupa notranjemu overitelju potrdil, ki je podpisal potrdilo strežnika XSP|ADP.
Zahteve za potrdilo TLS za proxy ali XSP s prehodom TLS|ADP v DMZ
-
Javno podpisano strežniško potrdilo se naloži v XSP|ADP-je.
-
ADP-ji XSP|predstavijo javno podpisana strežniška potrdila Webexu.
-
Webex zaupa javnemu overitelju potrdil, ki je podpisal strežniška potrdila XSP|.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi odjemalsko potrdilo kot del medsebojne overitve TLS. Potrdilo odjemalca Webex CA/chain Potrdilo je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v središče za partnerje.
Kliknite kartico Storitve.
Pojdite na Dodatne povezavein kliknite povezavo Prenesi potrdilo Webex CA.
Posebne zahteve za uvajanje verige potrdil Webex CA se razlikujejo glede na način uvajanja vaših javno dostopnih strežnikov XSP|.
-
Preko premostitvenega proxyja TLS
-
Prek prehodnega proxyja TLS
-
Neposredno v XSP|ADP
Ta diagram povzema zahteve za certifikat v teh treh primerih:
(Možnost) Zahteve za potrdilo za proxy TLS-most
-
Webex posredniku predstavi javno podpisano odjemalsko potrdilo.
-
Proxy zaupa notranjemu Ciscovemu CA, ki je podpisal odjemalsko potrdilo. Ta potrdilo o veljavnosti certifikata lahko prenesete / verigo iz Control Huba in jo dodajte v shrambo zaupanja vrednih podatkov proxyja. Naložite javno podpisano potrdilo strežnika XSP|ADP v posredniški strežnik.
-
Proxy predstavi javno podpisano strežniško potrdilo podjetju Webex.
-
Webex zaupa javnemu overitelju potrdil, ki je podpisal potrdilo strežnika proxy.
-
Proxy predstavi interno podpisano odjemalsko potrdilo XSP|ADP-jem.
To potrdilo mora imeti polje razširitve x509.v3 Razširjena uporaba ključa, ki je izpolnjeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in namenom TLS clientAuth. Na primer:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN internega potrdila mora biti
bwcticlient.webex.com.-
Pri ustvarjanju notranjih odjemalskih potrdil za proxy ni podpore za potrdila SAN. Notranja strežniška potrdila za XSP|ADP so lahko SAN.
-
Javni overitelji potrdil morda ne bodo pripravljeni podpisati potrdil, ki zahtevajo lastniški BroadWorks OID. Če obstaja premostitveni posrednik, morate za podpis odjemalskega potrdila, ki ga posrednik predloži XSP|ADP, uporabiti notranji CA.
-
-
ADP-ji XSP|zaupajo notranjemu CA.
-
ADP-ji XSP|predstavljajo interno podpisano strežniško potrdilo.
-
Proxy zaupa notranjemu CA.
-
Identiteta odjemalca aplikacijskega strežnika vsebuje nazivno številko interno podpisanega odjemalskega potrdila, ki ga posrednik predloži XSP|ADP.
(Možnost) Zahteve za potrdilo za proxy s prehodom TLS ali XSP|ADP v DMZ
-
Webex predstavi Ciscovo interno potrdilo odjemalca, podpisano s strani CA, XSP|ADP-jem.
-
ADP-ji XSP|zaupajo notranjemu overitelju potrdil Cisco, ki je podpisal potrdilo odjemalca. Ta potrdilo o veljavnosti certifikata lahko prenesete / verigo iz Control Huba in jo dodajte v shrambo zaupanja vrednih podatkov proxyja. Javno podpisano potrdilo strežnika XSP|ADP lahko naložite tudi v XSP|ADP-je.
-
ADP-ji XSP|predstavijo javno podpisana strežniška potrdila Webexu.
-
Webex zaupa javnemu overitelju potrdil, ki je podpisal strežniška potrdila XSP|.
-
Identiteta odjemalca aplikacijskega strežnika vsebuje nazivno številko (CN) odjemalskega potrdila, podpisanega s strani Cisco, ki ga Webex predloži ADP-ju XSP|.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih Webex uporablja za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, potrebnih za konfiguracijo pravil vhodnega in izhodnega sistema požarnega zidu.
Omrežne zahteve za storitve Webex
Zgornje tabele pravil za vhodni in izhodni požarni zid dokumentirajo le povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je generičen za Webex, vendar naslednja tabela opredeljuje različne dele članka in kako pomemben je vsak del za Webex za Cisco BroadWorks.
|
Oddelek člena o omrežnih zahtevah |
Relevantnost informacij |
|---|---|
|
Informativno | |
|
Transportni protokoli in šifrirne šifre za aplikacije in naprave Webex, registrirane v oblaku |
Informativno |
|
Obvezno prebrati | |
|
Obvezno prebrati | |
|
Domene in URL-ji, do katerih je treba dostopati za storitve Webex |
Obvezno prebrati |
|
Izbirno | |
|
Izbirno | |
|
Izbirno | |
|
Omrežne zahteve za storitve Webex, ki temeljijo na protokolu SIP |
Izbirno |
|
Izbirno | |
|
Izbirno | |
|
Storitve Webex za stranke FedRAMP |
Ni na voljo |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga o požarnem zidu aplikacij Webex (PDF).
Podpora za redundanco BroadWorks
Storitve Webex Cloud in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo redundanco Broadworks XSP|ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve Webex & Aplikacije se lahko za dokončanje zahteve premaknejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner.
Topologija omrežja
ADP-je Broadworks XSP|je mogoče namestiti neposredno na internet ali pa se nahajati v DMZ, ki ga upravlja element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je mogoče ADP-je XSP|namestiti v dva (ali več) podatkovnih središč, pri čemer lahko vsakega upravlja uravnalnik obremenitve, vsak pa ima javni IP-naslov. Če so XSP|ADP-ji za uravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo IP-naslov uravnalnika obremenitve, Broadworks pa ima videti samo en XSP|ADP, tudi če je za njim več XSP|ADP-jev.
V spodnjem primeru so XSP|ADP-ji nameščeni na dveh lokacijah, na lokaciji A in lokaciji B. Na vsaki lokaciji sta dva XSP|ADP-ja, ki ju upravlja Load Balancer. Mesto A ima XSP|ADP1 in XSP|ADP2, ki ju spremlja LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4, ki ju spremlja LB2. V javnem omrežju so izpostavljeni samo uravnalniki obremenitve, ADP-ji XSP|pa so v zasebnih omrežjih DMZ.
Webexove storitve v oblaku
Konfiguracija DNS-a
Mikrostoritve Webex Cloud morajo biti sposobne najti strežnik(e) ADP Broadworks XSP|za povezavo z vmesniki Xsi, storitvijo za preverjanje pristnosti in CTI.
Mikrostoritve Webex Cloud bodo izvajale DNS A/AAAA iskanje konfiguriranega imena gostitelja XSP|ADP in povezava z vrnjenim naslovom IP. To je lahko robni element za uravnoteženje obremenitve ali pa sam strežnik XSP|ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
Primer: Partnerjev zapis DNS A za odkritje uravnoteženega internetnega strežnika XSP z okroglim robom|ADP server/Load Uravnoteževalci.
|
Vrsta zapisa |
Ime |
Cilj |
Namen |
|---|---|---|---|
|
A |
|
|
Točke do LB1 (lokacija A) |
|
A |
|
|
Točke do LB2 (lokacija B) |
Vsaka omemba XSP vključuje bodisi XSP bodisi ADP.
Preklop ob okvari
Ko mikrostoritve Webex pošljejo zahtevo XSP-ju|ADP/Load Če Balancer ne uspe, se lahko zgodi več stvari:
-
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti do naslednjega IP-ja.
-
Če se vrne koda napake (HTTP 5xx), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti do naslednjega IP-ja.
-
Če v 2 sekundah ni prejet noben odgovor HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran ter izvedejo napredovanje poti do naslednjega IP-ja.
Vsaka zahteva se poskusi izvesti trikrat, preden se mikrostoritvi sporoči napaka.
Ko je IP na seznamu blokiranih naslovov, ne bo vključen na seznam naslovov, ki jih je treba poskusiti poslati pri pošiljanju zahteve XSP|ADP. Po vnaprej določenem času blokirani IP poteče in se vrne na seznam, da poskusi, ko prejme novo zahtevo.
Če so vsi naslovi IP blokirani, bo mikroservis še vedno poskušal poslati zahtevo tako, da bo naključno izbral naslov IP s seznama blokiranih. Če je uspešen, se ta IP-naslov odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z ADP-ji XSP|ali uravnalniki obremenitve si lahko ogledate v Control Hubu. V klicni gruči BroadWorks je za vsak od teh vmesnikov prikazano stanje povezave:
-
Dejanja XSI
-
Dogodki XSI
-
Storitev preverjanja pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodabljanjem vnosa. Stanja povezav so lahko:
-
Zelena: Ko je vmesnik dosegljiv na enem od IP-naslovov v iskanju zapisa A.
-
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z ADP-ji XSP|in nanje vpliva razpoložljivost vmesnika ADP XSP|:
-
Prijava v aplikacijo Webex
-
Osvežitev žetona aplikacije Webex
-
Nezaupanja vreden email/self aktivacija
-
Preverjanje stanja storitve Broadworks
Aplikacija Webex
Konfiguracija DNS-a
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & Storitve XSI-Events) in storitve upravljanja naprav (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.. SRV kaže na konfiguriran URL za gostitelje XSP|ADP ali uravnalnike obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na A/AAAA iskanje.
SRV se lahko razreši na več A/AAAA cilji. Vendar pa vsak A/AAAA Zapis se mora preslikati samo na en sam IP-naslov. Če je v DMZ za obremenitvijo več XSP|ADP-jev balancer/edge naprave je potrebno, da je uravnalnik obremenitve konfiguriran tako, da vzdržuje vztrajnost seje in usmerja vse zahteve iste seje na isti XSP|ADP. To konfiguracijo predpisujemo, ker morajo srčni utripi odjemalca za dogodke XSI iti v isti ADP XSP|, ki se uporablja za vzpostavitev kanala dogodkov.
V primeru 1 je A/AAAA zapis za webex-app-XSP|ADP.example.com ne obstaja in tudi ni treba, da obstaja. Če vaš DNS to zahteva A/AAAA Če mora biti zapis definiran, naj se vrne samo en IP-naslov. Ne glede na to je treba SRV še vedno definirati za aplikacijo Webex.
Če aplikacija Webex uporablja A/AAAA ime, ki se razreši v več kot en naslov IP, ali če je obremenitev balancer/edge Če element ne vzdržuje vztrajnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP-ju, kjer ni vzpostavil kanala dogodkov. To povzroči prekinitev kanala in tudi bistveno več notranjega prometa, kar poslabša delovanje gruče XSP|ADP.
Ker imata Webex Cloud in Webex App različne zahteve v A/AAAA iskanje zapisa, morate za dostop do svojih XSP|ADP-jev uporabiti ločeno FQDN za Webex Cloud in Webex App. Kot je prikazano v primerih, Webex Cloud uporablja zapis A webex-cloud-xsp.example.com, Webex App pa uporablja SRV _xsi-client._tcp.webex-app-xsp.example.com.
Primer 1—Več XSP|ADP-jev, vsak za ločenimi uravnalniki obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug uravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi IP-naslov na seznamu in se bo premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
|
Vrsta zapisa |
Snemaj |
Cilj |
Namen |
|---|---|---|---|
|
SRV |
|
|
Odkrivanje vmesnika Xsi s strani odjemalca |
|
SRV |
|
|
Odkrivanje vmesnika Xsi s strani odjemalca |
|
A |
|
|
Točke do LB1 (lokacija A) |
|
A |
|
|
Točke do LB2 (lokacija B) |
Primer 2—Več XSP|ADP-jev za enim samim uravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo uravnalnik obremenitve izbere naključni ADP XSP|. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve uravnalnik obremenitve uporabi piškotek za usmerjanje povezave do pravilnega XSP|ADP in tako zagotovi, da se kanal dogodkov ne prekine.
|
Vrsta zapisa |
Snemaj |
Cilj |
Namen |
|---|---|---|---|
|
SRV |
|
|
Izenačevalnik obremenitve |
|
A |
LB.example.com |
|
IP-naslov uravnalnika obremenitve (XSP|ADP-ji so za uravnalnikom obremenitve) |
URL DMS-a
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla DNS A/AAAA iskanje gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
Primer: Zapis DNS A za odkrivanje XSP-ja, usmerjenega v internet, uravnoteženega po metodi Round-Robin|ADP server/Load Balancerji podjetja Webex App za prenos konfiguracijskih datotek prek DMS:
|
Vrsta zapisa |
Ime |
Cilj |
Namen |
|---|---|---|---|
|
A |
|
|
Točke do LB1 (lokacija A) |
|
A |
|
|
Točke do LB2 (lokacija B) |
Vsaka omemba XSP vključuje bodisi XSP bodisi ADP. Vsaka omemba XSP vključuje bodisi XSP bodisi ADP.
Kako aplikacija Webex najde naslove XSP|ADP
Odjemalec poskuša najti vozlišča XSP|ADP z uporabo naslednjega poteka DNS:
-
Stranka sprva pridobi Xsi-Actions/Xsi-Events URL-ji iz storitve Webex Cloud (vnesli ste jih pri ustvarjanju povezanega klicnega grozda BroadWorks). Xsi hostname/domain se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
-
Odjemalec izvede iskanje SRV za _xsi-odjemalec._tcp.<xsi domain>
-
Če iskanje SRV vrne enega ali več A/AAAA cilji:
-
Stranka to stori A/AAAA poišče te cilje in shrani vrnjene IP-naslove v predpomnilnik.
-
Odjemalec se poveže z enim od ciljev (in s tem njegovim A/AAAA zapis z enim samim IP-naslovom) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
-
-
Če iskanje SRV ne vrne nobenih ciljev:
Stranka to stori A/AAAA iskanje korenskega parametra Xsi in nato poskus vzpostavitve povezave z vrnjenim naslovom IP. To je lahko robni element za uravnoteženje obremenitve ali pa sam strežnik XSP|ADP.
Kot je bilo omenjeno, A/AAAA Zapis se mora iz istih razlogov razrešiti na en IP-naslov.
-
-
(Neobvezno) Naknadno lahko posredujete XSI-Actions/XSI-Events podrobnosti v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
%XSI_ROOT_WXT% %XSI_ACTIONS_PATH_WXT% %XSI_EVENTS_PATH_WXT% -
Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v gruči BroadWorks v Control Hubu.
-
Če obstajajo, jih bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
-
Če se zazna kakršna koli razlika, bo odjemalec ponovno inicializiral svojo povezljivost dejanj XSI/dogodkov XSI. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden v 1. koraku – tokrat zahteva iskanje vrednosti v parametru %XSI_ROOT_WXT% iz njegove konfiguracijske datoteke.
Če s to oznako spreminjate vmesnike Xsi, poskrbite, da boste ustvarili ustrezne zapise SRV.
-
Preklop ob okvari
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<xsi domain>, zgradi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbrani za vse prihodnje zahteve. Nato se izbranemu gostitelju odpre kanal dogodkov in redno se pošilja sporočilo o srčnem utripu za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki se vrne v odgovoru HTTP, zato je pomembno, da uravnoteževalec obremenitve ohranja vztrajnost seje (afiniteto) in vedno pošilja zahteve na isti strežnik XSP|ADP v zaledju.
Če zahteva ali zahteva za srčni utrip do gostitelja ne uspe, se lahko zgodi več stvari:
-
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
-
Če se vrne koda napake (HTTP 5xx), aplikacija Webex označi ta naslov IP kot blokiran in pot se premakne na naslednjega gostitelja na seznamu.
-
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar pa se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu ponovno poskusijo (z daljšim časom ponovnega poskusa). Zahteve, da se domnevno nebistvene datoteke ne poskušajo ponoviti.
Ko je nov gostitelj uspešno preizkušen, postane novi izbrani gostitelj, če je gostitelj prisoten na seznamu. Ko je preizkušen zadnji gostitelj na seznamu, se bo aplikacija Webex preusmerila na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex ponovno inicializirala kanal dogodkov.
Upoštevajte, da aplikacija Webex ne izvaja vrnitve v prejšnje stanje, odkrivanje storitev DNS pa se izvede samo enkrat ob prijavi.
Med prijavo aplikacija Webex poskuša prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvaja A/AAAA iskanje zapisa gostitelja v pridobljenem URL-ju DMS in povezava s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.
Pregled uvajanja
Naslednji diagrami predstavljajo tipičen vrstni red opravil uvajanja za različne načine zagotavljanja uporabnikov. Številne naloge so skupne vsem načinom oskrbovanja.
Priprava na uporabo pri partnerjih za Webex za Cisco BroadWorks
Vsak ponudnik storitev ali prodajalec storitev Webex za Cisco BroadWorks mora biti nastavljen kot partnerska organizacija za Webex za Cisco BroadWorks. Če imate obstoječo partnersko organizacijo Webex, lahko to uporabite.
Za dokončanje potrebnega uvajanja morate izpolniti dokumentacijo za Webex Cisco BroadWorks, novi partnerji pa morajo sprejeti spletni sporazum o posrednem partnerstvu v kanalu (ICPA). Ko bodo ti koraki zaključeni, bo oddelek za skladnost Cisco v središču za partnerje ustvaril novo partnersko organizacijo (če bo potrebno) in poslal e-pošto s podatki za preverjanje pristnosti skrbniku v vaši dokumentaciji. Hkrati pa vaša aktivacija partnerja and/or Vodja programa za uspeh strank vas bo kontaktiral, da začnete z uvajanjem.
Webexovi partnerji v eni regiji lahko ustvarijo organizacije strank v kateri koli regiji, kjer ponujamo storitve. Za pomoč glejte: Shranjevanje podatkov v Webexu.
Konfigurirajte storitve v storitvi Webex za Cisco BroadWorks XSP|ADP-ji
Zahtevamo, da se aplikacija NPS izvaja na drugem XSP|ADP. Zahteve za ta XSP|ADP so opisane v Konfiguracija obvestil o klicih iz vašega omrežja.
Potrebujete naslednje aplikacije / storitve na vaših XSP|ADP-jih.
|
Service/Application |
Zahtevana je avtentikacija |
Service/application namen |
|---|---|---|
|
Xsi-Dogodki |
TLS (strežnik se overi pred odjemalci) |
Nadzor klicev, obvestila o storitvah |
|
Xsi-Dejanja |
TLS (strežnik se overi pred odjemalci) |
Nadzor klicev, dejanja |
|
Upravljanje naprav |
TLS (strežnik se overi pred odjemalci) |
Prenos konfiguracije klica |
|
Storitev preverjanja pristnosti |
TLS (strežnik se overi pred odjemalci) |
Avtentikacija uporabnika |
|
Integracija računalniške telefonije |
mTLS (odjemalec in strežnik se medsebojno overjata) |
Prisotnost telefonije |
|
Nastavitve klicev Aplikacija Webview |
TLS (strežnik se overi pred odjemalci) |
Prikaže nastavitve klicev uporabnika na portalu za samopomoč v aplikaciji Webex |
V tem razdelku je opisano, kako uporabiti zahtevane konfiguracije za TLS in mTLS na teh vmesnikih, vendar se morate za namestitev aplikacij na vaše XSP|ADP-je sklicevati na obstoječo dokumentacijo.
Zahteve za sočasno bivanje
-
Storitev za preverjanje pristnosti mora sočasno delovati z aplikacijami Xsi, ker morajo ti vmesniki sprejemati dolgoživne žetone za avtorizacijo storitve. Za potrditev teh žetonov je potrebna storitev preverjanja pristnosti.
-
Storitev za preverjanje pristnosti in Xsi se lahko po potrebi izvajata na istih vratih.
-
Drugega lahko ločite services/applications kot je potrebno za vašo lestvico (na primer namensko upravljanje naprav XSP|ADP farma).
-
Aplikacije Xsi, CTI, Authentication Service in DMS lahko postavite na isto lokacijo.
-
Na ADP-je XSP|, ki se uporabljajo za integracijo BroadWorksa z Webexom, ne nameščajte drugih aplikacij ali storitev.
-
Aplikacije NPS ne uporabljajte skupaj z drugimi aplikacijami.
Vmesniki Xsi
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Vodniku za konfiguracijo vmesnika Cisco BroadWorks Xtended Services.
Na XSP|ADP, ki se uporablja za vmesnik CTI, naj bo nameščen samo en primerek aplikacij Xsi-Events.
Vsi dogodki Xsi, ki se uporabljajo za integracijo Broadworksa z Webexom, morajo imeti v razdelku definirano isto lastnost callControlApplicationName. Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko se uporabnik prijavi v Webex, Webex zanj ustvari naročnino v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana z imenom callControlApplicationName in AS jo uporablja za ugotavljanje, katerim Xsi-Eventom poslati telefonske dogodke.
Spreminjanje imena callControlApplicationName ali če ime ni enako v vseh spletnih aplikacijah Xsi-Events, bo to vplivalo na naročnine in funkcionalnost dogodkov telefonije.
Konfiguracija storitve preverjanja pristnosti (s preverjanjem veljavnosti žetona CI)
S tem postopkom konfigurirajte storitev preverjanja pristnosti za uporabo preverjanja veljavnosti žetonov CI s TLS. Ta metoda preverjanja pristnosti je priporočljiva, če uporabljate R22 ali novejši in vaš sistem to podpira.
Vzajemni TLS (mTLS) je podprt tudi kot alternativna metoda preverjanja pristnosti za storitev Auth. Če imate več organizacij Webex, ki uporabljajo isti strežnik XSP|ADP, morate uporabiti preverjanje pristnosti mTLS, ker preverjanje CI žetonov ne podpira več povezav z isto storitvijo preverjanja pristnosti XSP|ADP.
Če želite konfigurirati preverjanje pristnosti mTLS za storitev preverjanja pristnosti namesto preverjanja žetonov CI, glejte Dodatek za Konfiguriranje storitev (z mTLS za storitev preverjanja pristnosti).
Če trenutno uporabljate mTLS za storitev preverjanja pristnosti, ni obvezno, da ponovno konfigurirate storitev za uporabo preverjanja žetonov CI s TLS.
-
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks.
-
Namestite naslednje popravke na vsak strežnik XSP|ADP. Namestite popravke, ki ustrezajo vaši izdaji:
-
Za R22:
-
Za R23:
-
Za R24 – popravek ni potreben
Vsaka omemba XSP vključuje bodisi XSP bodisi ADP.
-
-
Namestite aplikacijo
AuthenticationServicena vsako storitev XSP|ADP.Za aktivacijo aplikacije AuthenticationService na XSP|ADP za /authService kontekstna pot.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceZa namestitev storitve AuthenticationService na strežnik XSP|ADP zaženite ta ukaz:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
-
Od različice Broadworks 2022.10 naprej overitelji potrdil, ki so vključeni v Javo, niso več samodejno vključeni v shrambo zaupanja Broadworks ob prehodu na novo različico Jave. Storitev AuthenticationService odpre povezavo TLS z Webexom, da pridobi dostopni žeton, in mora imeti v svojem skladišču zaupanja naslednje za potrditev URL-ja IDBrokerja in Webexa:
-
IdenTrust Commercial Root CA 1
-
GoDaddy korenski overitelj potrdil – G2
Preverite, ali so ta potrdila prisotna v naslednjem CLI-ju
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getČe ni prisoten, za uvoz privzetih zaupanj Java zaženite naslednji ukaz:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustLahko pa te certifikate ročno dodate kot sidra zaupanja z naslednjim ukazom:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrustČe je ADP nadgrajen iz prejšnje izdaje, se overitelji potrdil iz stare izdaje samodejno uvozijo v novo izdajo in se bodo uvažali, dokler jih ročno ne odstranite.
Aplikacija AuthenticationService je izvzeta iz nastavitve validatePeerIdentity v ADP_CLI/System/SSLCommonSettings/GeneralSettings, in vedno potrdi identiteto vrstnika. Za več informacij o tej nastavitvi glejte Cisco Broadworks X509 Certificate Validation FD.
-
-
Ponudnike identitet konfigurirajte tako, da na vsakem strežniku XSP|ADP zaženete naslednje ukaze:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> get-
set clientId client-Id-From-Step1 -
set enabled true -
set clientSecret client-Secret-From-Step1 -
set ciResponseBodyMaxSizeInBytes 65536 -
set issuerName– ZaURLvnesite URL izdajatelja (IssuerName), ki velja za vašo gručo CI. Glejte naslednjo tabelo. -
set issuerUrl– ZaURLvnesite IssuerUrl, ki velja za vašo gručo CI. Glejte naslednjo tabelo. -
set tokenInfoUrl– Vnesite URL proxyja IdP, ki velja za vašo gručo Teams. Glejte drugo tabelo, ki sledi.
Tabela 1. Nastavi ime izdavatelja in URL izdavatelja Če je gruča CI ... Nastavite ime izdavatelja in URL izdavatelja na ... ZDA-A
https://idbroker.webex.com/idbEU
https://idbroker-eu.webex.com/idbZDA-B
https://idbroker-b-us.webex.com/idbKalifornija
https://idbroker-ca.webex.com/idbSG
https://idbroker-sg.webex.com/idbV
https://idbroker-in.webex.com/idbAE
https://idbroker-ae.webex.com/idbAvstralija
https://idbroker-au.webex.com/idbČe ne poznate svoje gruče CI, lahko te podatke dobite v podrobnostih o stranki v pogledu službe za pomoč uporabnikom v Control Hub.
Preglednica 2. Nastavi URL z informacijami o žetonu Če je gruča Teams ... Nastavi tokenInfoURL na ... (URL proxyja IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateADXB
https://broadworks-idp-proxy-d.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateASYD
https://broadworks-idp-proxy-m.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate-
Če ne poznate svoje skupine Teams, lahko te podatke dobite v podrobnostih o stranki v pogledu službe za pomoč uporabnikom v Control Hub.
-
Za testiranje lahko preverite, ali je tokenInfoURL veljaven, tako da del URL-ja »
idp/authenticate« zamenjate z »ping«.
-
-
Določite upravičenje Webex, ki mora biti prisotno v uporabniškem profilu v Webexu, tako da zaženete naslednji ukaz:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:user -
Konfigurirajte ponudnike identitete za Cisco Federation z uporabo naslednjih ukazov na vsakem strežniku XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> get-
set flsUrl https://cifls.webex.com/federation -
set refreshPeriodInMinutes 60 -
set refreshToken refresh-Token-From-Step1
-
-
Za preverjanje delovanja konfiguracije FLS zaženite naslednji ukaz. Ta ukaz bo vrnil seznam ponudnikov identitete:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Get -
Konfigurirajte upravljanje žetonov z naslednjimi ukazi na vsakem strežniku XSP|ADP:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
set tokenIssuer BroadWorks -
set tokenDurationInHours 720
-
-
Generiranje in skupna raba ključev RSA. Ključe morate ustvariti na enem XSP|ADP-ju in jih nato kopirati na vse ostale XSP|ADP-je. To je posledica naslednjih dejavnikov:
-
Uporabiti morate isto public/private pari ključev za žeton encryption/decryption v vseh primerih storitve preverjanja pristnosti.
-
Par ključev ustvari storitev za preverjanje pristnosti, ko je prvič potrebna izdaja žetona.
Če ciklično menjate ključe ali spreminjate dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse ADP-je XSP|.
-
Izberite en XSP|ADP, ki ga želite uporabiti za generiranje para ključev.
-
Z odjemalcem zahtevajte šifriran žeton od tega XSP|ADP tako, da iz brskalnika odjemalca zahtevate naslednji URL:
https://(To ustvari zasebno / par javnih ključev na XSP|ADP, če ga še ni bilo)
-
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Izvoženo datoteko
/var/broadworks/tmp/authService.keyskopirajte na isto mesto na drugih XSP|ADP-jih in po potrebi prepišite starejšo.keysdatoteko. -
Uvozite ključe na vsakem od ostalih XSP|ADP-jev:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
-
-
Spletnemu vsebniku navedite URL storitve authService. Spletni vsebnik XSP|ADP potrebuje URL authService, da lahko preveri žetone. Na vsakem od ADP-jev XSP|:
-
Dodajte URL storitve za preverjanje pristnosti kot zunanjo storitev za preverjanje pristnosti za orodje BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
V vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceTo omogoča Webexu, da s storitvijo za preverjanje pristnosti preveri žetone, predstavljene kot poverilnice.
-
Preverite parameter z
get. -
Znova zaženite XSP|ADP.
-
Odstranitev zahteve za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti (samo R24)
Če imate storitev preverjanja pristnosti konfigurirano s preverjanjem veljavnosti žetona CI na R24, morate odstraniti tudi zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti. Zaženite naslednji ukaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in storitev preverjanja pristnosti)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo vmesnike strežnika HTTP. Stopnje konfiguracije TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prevoz > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | Kontekst ukazne vrstice (CLI) |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Specifični vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer> -
Vnesite ukaz
getin preberite rezultate. Videti morate vmesnike (IP-naslove) in za vsakega od njih, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varni vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 vmesniku strežnika HTTP
Vmesnik HTTP, ki komunicira z Webex Cloudom, mora biti konfiguriran za TLSv1.2. Oblak ne pogaja o starejših različicah protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Vnesite ukaz
get, da vidite, kateri protokoli se že uporabljajo na tem vmesniku.443 -
Vnesite ukaz
add, da zagotovite, da lahko vmesnik pri komunikaciji z oblakom uporablja TLS 1.2.443 TLSv1.2
Urejanje konfiguracije šifer TLS na vmesniku strežnika HTTP
Za konfiguracijo zahtevanih šifer:
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Vnesite ukaz
get, da vidite, katere šifre se že uporabljajo na tem vmesniku. Prisoten mora biti vsaj eden iz Cisco priporočenih paketov (glejte XSP|Zahteve za identiteto in varnost ADP v razdelku Pregled).443 -
Vnesite ukaz
add, da dodate šifro v vmesnik strežnika HTTP.443 CLI XSP|ADP zahteva ime standardnega paketa šifer IANA, ne imena paketa šifer openSSL. Na primer, če želite v vmesnik strežnika HTTP dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Za iskanje apartmaja po katerem koli imenu glejte https://ciphersuite.info/.
Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in strežnik profilov
Profilni strežnik in XSP|ADP sta obvezna za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročniku za konfiguracijo upravljanja naprav BroadWorks.
Vmesnik CTI in povezana konfiguracija
Vrstni red konfiguracije »od najbolj notranjega do najbolj zunanjega« je naveden spodaj. Upoštevanje tega vrstnega reda ni obvezno.
-
Konfigurirajte aplikacijski strežnik za naročnine CTI
-
Konfigurirajte XSP|ADP-je za naročnine CTI s preverjeno pristnostjo mTLS
-
Odprta vhodna vrata za varen vmesnik CTI
-
Naročite svojo organizacijo Webex na dogodke BroadWorks CTI
Konfigurirajte aplikacijski strežnik za naročnine CTI
Posodobite identiteto odjemalca na aplikacijskem strežniku s splošnim imenom (CN) odjemalskega potrdila Webex za Cisco BroadWorks CTI.
Za vsak aplikacijski strežnik, ki ga uporabljate z Webexom, dodajte identiteto potrdila v ClientIdentity na naslednji način:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
Splošno ime odjemalskega potrdila Webex za Cisco BroadWorks je bwcticlient.webex.com.
Konfigurirajte TLS in šifre na vmesniku CTI
Stopnje konfiguracije za vmesnik XSP|ADP CTI so naslednje:
Najbolj splošno = Sistem > Prevoz > Vmesniki CTI > Vmesnik CTI = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
|
Specifičnost |
Kontekst CLI |
|---|---|
|
Sistem (globalno) (R22 in novejši) |
XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Transportni protokoli za ta sistem (R22 in novejši) |
XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Vsi vmesniki CTI v tem sistemu (R22 in novejši) |
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Poseben vmesnik CTI v tem sistemu (R22 in novejši) |
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
Pri novi namestitvi so naslednje šifre privzeto nameščene na sistemski ravni. Če na ravni vmesnika ni nič konfigurirano (na primer na vmesniku CTI ali vmesniku HTTP), velja ta seznam šifer. Upoštevajte, da se ta seznam lahko sčasoma spremeni:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
Branje konfiguracije vmesnika CTI TLS na XSP|ADP
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/CTI/CTIServer> Vnesite ukaz
getin preberite rezultate. Videti morate vmesnike (IP-naslove) in za vsakega od njih, ali zahtevajo strežniško potrdilo in ali zahtevajo preverjanje pristnosti odjemalca.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Dodajanje protokola TLS 1.2 vmesniku CTI
Vmesnik XSP|ADP CTI, ki komunicira z Webex Cloud, mora biti konfiguriran za TLS v1.2. Oblak ne pogaja o starejših različicah protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku CTI:
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Vnesite ukaz
get, da vidite, kateri protokoli se že uporabljajo na tem vmesniku. -
Vnesite ukaz
add, da zagotovite, da lahko vmesnik pri komunikaciji z oblakom uporablja TLS 1.2.TLSv1.2
Urejanje konfiguracije šifer TLS na vmesniku CTI
Če želite konfigurirati zahtevane šifre na vmesniku CTI:
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Vnesite ukaz
get, da vidite, katere šifre se že uporabljajo na tem vmesniku. Prisoten mora biti vsaj eden iz Cisco priporočenih paketov (glejte XSP|Zahteve za identiteto in varnost ADP v razdelku Pregled). -
Vnesite ukaz
add, da dodate šifro v vmesnik CTI.CLI XSP|ADP zahteva ime standardnega paketa šifer IANA, ne imena paketa šifer openSSL. Na primer, če želite vmesniku CTI dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, bi uporabili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Za iskanje apartmaja po katerem koli imenu glejte https://ciphersuite.info/.
Sidra zaupanja za vmesnik CTI (R22 in novejše)
Ta postopek predpostavlja, da so ADP-ji XSP|bodisi obrnjeni na internet bodisi so na internet obrnjeni prek prehodnega proxyja. Konfiguracija potrdila je drugačna za premostitveni proxy (glejte Zahteve za potrdilo TLS za premostitveni proxy TLS).
Za vsak XSP|ADP v vaši infrastrukturi, ki objavlja dogodke CTI v Webexu, naredite naslednje:
-
Prijavite se v središče za partnerje.
-
Pojdi na Storitve > Dodatne povezave in kliknite Prenesi potrdilo Webex CA, da ga prenesete
CombinedCertChain2023.txtna svoj lokalni računalnik.Te datoteke vsebujejo dva sklopa po dva potrdila. Datoteke morate razdeliti, preden jih naložite v XSP|ADP-je. Vse datoteke so obvezne.
-
Razdeli verigo potrdil na dva potrdila -
combinedcertchain2023.txt-
Odpri
combinedcertchain2023.txtv urejevalniku besedil. -
Izberite in izrežite prvi blok besedila, vključno s vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----, ter ga prilepite v novo datoteko. -
Novo datoteko shranite kot
root2023.txt. -
Shranite izvirno datoteko kot
issuing2023.txt. Izvirna datoteka bi morala imeti zdaj samo en blok besedila, obdan s črtama-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
-
-
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr.
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt -
Prijavite se v XSP|ADP in pojdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Neobvezno) Za ogled parametrov in oblike ukaza zaženite
help updateTrust. -
Naložite datoteke potrdil na nova sidra zaupanja – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtVsi vzdevki morajo imeti različna imena.
webexclientroot2023inwebexclientissuing2023sta primera vzdevkov za sidra zaupanja; lahko uporabite svoje, če so vsi vnosi edinstveni. -
Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Dovoli odjemalcem overjanje s potrdili:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Dodajte vmesnik CTI in omogočite mTLS
-
Dodajte vmesnik CTI SSL.
Kontekst CLI je odvisen od vaše različice BroadWorks. Ukaz ustvari samopodpisano strežniško potrdilo na vmesniku in prisili vmesnik, da zahteva odjemalsko potrdilo.
-
Na avtocestah BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add8012 true true true
-
-
Zamenjajte potrdilo in ključ strežnika na vmesnikih CTI XSP|ADP. Za to potrebujete IP-naslov vmesnika CTI; preberete ga lahko iz naslednjega konteksta:
-
Na avtocestah BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getNato zaženite naslednje ukaze, da zamenjate samopodpisano potrdilo vmesnika z lastnim potrdilom in zasebnim ključem:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdatekeyFile certificateFile chainFile
-
-
Znova zaženite XSP|ADP.
Omogočanje dostopa do dogodkov BroadWorks CTI v storitvi Webex
Vmesnik CTI morate dodati in preveriti, ko konfigurirate grozde v središču za partnerje. Za podrobna navodila glejte Konfigurirajte svojo partnersko organizacijo v središču za partnerje.
-
Določite naslov CTI, prek katerega se lahko Webex naroči na dogodke BroadWorks CTI.
-
Naročnine na CTI so sklenjene za vsakega naročnika posebej in se vzpostavijo in vzdržujejo le, če je ta naročnik opremljen za Webex za Cisco BroadWorks.
Nastavitve klicev Spletni pogled
Spletni pogled na nastavitve klicev (CSWV) je aplikacija, ki gostuje na XSP|ADP in uporabnikom omogoča spreminjanje nastavitev klicev BroadWorks prek spletnega pogleda, ki ga vidijo v programskem odjemalcu. Glejte Vodnik po rešitvi za spletni ogled nastavitev klicev Cisco BroadWorks.
Webex uporablja to funkcijo, da uporabnikom omogoči dostop do običajnih nastavitev klicev BroadWorks, ki niso izvorne za aplikacijo Webex.
Če želite, da vaši naročniki na Webex za Cisco BroadWorks dostopajo do nastavitev klicev, ki presegajo privzete nastavitve, ki so na voljo v aplikaciji Webex, morate uvesti funkcijo spletnega pogleda nastavitev klicev.
Nastavitve klicev Webview ima dve komponenti:
-
Aplikacija Webview za nastavitve klicev, gostovana na Cisco BroadWorks XSP|ADP.
-
Aplikacija Webex, ki nastavitve klicev prikazuje v spletnem pogledu.
Uporabniška izkušnja
-
Uporabniki sistema Windows: Kliknite Nastavitve klicev in nato kliknite .
-
Uporabniki Maca: Kliknite sliko profila in nato .
Uvedite CSWV na BroadWorks
Namestitev spletnega pogleda za nastavitve klicev na XSP|ADP-ji
Aplikacija CSWV mora biti na istem(-ih) ADP-ju(-ih) XSP|, ki gosti(-jo) vmesnik Xsi-Actions v vašem okolju. Gre za neupravljano aplikacijo na XSP|ADP, zato morate namestiti in namestiti spletno arhivsko datoteko.
-
Prijavite se na cisco.com in v razdelku za prenos programske opreme poiščite »BWCallSettingsWeb«.
-
Poiščite in prenesite najnovejšo različico datoteke.
Na primer,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) je bil v času pisanja najnovejši. -
Namestite, aktivirajte in uvedite spletni arhiv v skladu z navodili za konfiguracijo platforme Cisco BroadWorks Xtended Service Platform za vašo različico XSP|ADP. (Različica R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Kopirajte datoteko .war na začasno mesto na XSP|ADP, kot je
/tmp/. -
Pomaknite se do naslednjega konteksta CLI in zaženite ukaz za namestitev:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warUpravitelj programske opreme BroadWorks preveri in namesti datoteko.
-
[Optional] Izbriši
/tmp/BWCallSettingsWeb_1.7.5_1.war(ta datoteka ni več potrebna). -
Aktivirajte aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsIme in različica sta obvezna za vsako aplikacijo, za CSWV pa morate navesti tudi kontekstno pot, ker gre za neupravljano aplikacijo. Uporabite lahko katero koli vrednost, ki je ne uporablja druga aplikacija, na primer
/callsettings. -
Namestite aplikacijo Nastavitve klicev na izbrano kontekstno pot:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
-
-
Zdaj lahko predvidite URL nastavitev klicev, ki ga boste določili za stranke, na naslednji način:
https://Opombe:
-
Ko vnesete URL v konfiguracijsko datoteko odjemalca, morate navesti končno poševnico.
-
XSP|ADP-FQDN se mora ujemati s Xsi-Actions FQDN, ker mora CSWV uporabljati Xsi-Actions, CORS pa ni podprt.
-
V HttpAlias na vsakem ADP ali XSP, ki gosti CSWV, obvezno dodajte
ADP_CLI/Interface/Http/HttpAlias>
-
-
Ta postopek ponovite za druge XSP|ADP-je v okolju Webex za Cisco BroadWorks (če je potrebno).
Aplikacija Webview za nastavitve klicev je zdaj aktivna na ADP-jih XSP|.
Konfigurirajte aplikacijo Webex za uporabo spletnega pogleda za nastavitve klicev
Za več podrobnosti o konfiguraciji odjemalca glejte Vodnik za konfiguracijo Webexa za Cisco BroadWorks.
V konfiguracijski datoteki aplikacije Webex je oznaka po meri, ki jo lahko uporabite za nastavitev URL-ja CSWV. Ta URL prikazuje nastavitve klicev uporabnikom prek vmesnika aplikacije.
%WEB_CALL_SETTINGS_URL_WXT%
V predlogi za konfiguracijo aplikacije Webex na BroadWorks konfigurirajte URL CSWV v oznaki %WEB_CALL_SETTINGS_URL_WXT%.
Če URL-ja ne navedete izrecno, je privzeta vrednost prazna in stran z nastavitvami klicev uporabnikom ne bo vidna.
-
Prepričajte se, da imate najnovejše konfiguracijske predloge za aplikacijo Webex (glejte Profili naprav).
-
Nastavite cilj nastavitev spletnega klica na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Nastavite URL za nastavitve spletnega klica za svoje okolje, na primer:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/To vrednost ste izpeljali pri uvajanju aplikacije CSWV.
-
Nastala konfiguracijska datoteka odjemalca mora imeti naslednji vnos:
https://yourxsp.example.com/callsettings/ Vsaka omemba XSP vključuje bodisi XSP bodisi ADP.
Konfigurirajte potisna obvestila o klicih v Webexu za BroadWorks
V tem dokumentu uporabljamo izraz strežnik za pošiljanje obvestil o klicih (CNPS) za opis aplikacije, ki jo gosti XSP ali ADP in se izvaja v vašem okolju. Vaš CNPS sodeluje z vašim sistemom BroadWorks, da se zaveda dohodnih klicev vaših uporabnikov in o njih pošilja obvestila v storitve obveščanja Google Firebase Cloud Messaging (FCM) ali Apple Push Notification service (APNs).
Te storitve obvestijo mobilne naprave naročnikov Webex za Cisco BroadWorks, da imajo dohodne klice na Webexu.
Za več informacij o NPS glejte Opis funkcije strežnika za potisna obvestila.
Podoben mehanizem v Webexu deluje s storitvami za sporočanje in prisotnost Webex za pošiljanje obvestil storitvam za obveščanje Google (FCM) ali Apple (APNS). Te storitve nato obveščajo uporabnike mobilnega Webexa o dohodnih sporočilih ali spremembah prisotnosti.
V tem razdelku je opisano, kako konfigurirati NPS za posredniški strežnik za preverjanje pristnosti, če NPS še ne podpira drugih aplikacij. Če morate migrirati skupni NPS za uporabo proxyja NPS, glejte Posodobitev Cisco BroadWorks NPS za uporabo proxyja NPS.
Pregled proxyja NPS
Za združljivost z Webexom za Cisco BroadWorks mora biti vaš CNPS popravljen, da podpira funkcijo NPS Proxy, Push Server za VoIP v UCaaS.
Funkcija uvaja novo zasnovo v strežniku za potisna obvestila, da bi odpravila varnostno ranljivost deljenja zasebnih ključev potrdil za potisna obvestila s ponudniki storitev za mobilne odjemalce. Namesto deljenja potrdil in ključev za potisna obvestila s ponudnikom storitev NPS uporablja nov API za pridobitev kratkotrajnega žetona za potisna obvestila od Webexa za zaledni sistem Cisco BroadWorks in ta žeton uporablja za preverjanje pristnosti z Apple APN-ji in storitvami Google FCM.
Funkcija prav tako izboljšuje zmožnost strežnika Notification Push Server za pošiljanje obvestil v naprave Android prek novega API-ja Google Firebase Cloud Messaging (FCM) HTTPv1.
-
Za več informacij glejte Opis funkcije strežnika Push za VoIP v UCaaS.
-
Popravki BroadWorks za to funkcijo so na voljo na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Za programsko opremo in popravke NPS glejte razdelek Priprava vašega NPS za Webex za Cisco BroadWorks.
Poiščite in prenesite popravek s strani za prenos programske opreme.
-
Več informacij o strežniku ADP najdete na Cisco BroadWorks Application Delivery Platform.
Premisleki glede APNS
Apple ne bo več podpiral HTTP/1-based binarni protokol v storitvi Apple Push Notification po 31. marcu 2021. Priporočamo, da konfigurirate svoj XSP|ADP za uporabo HTTP/2-based vmesnik za APN-je. Ta posodobitev zahteva, da vaš XSP|ADP, ki gosti NPS, uporablja različico R22 ali novejšo.
Pripravite svoj NPS za Webex za Cisco BroadWorks
| 1 |
Namestite in konfigurirajte namensko platformo XSP (najmanj različice R22) ali platformo za dostavo aplikacij (ADP). |
| 2 |
Namestite popravke proxyja za preverjanje pristnosti NPS: Popravki XSP R22: Popravki XSP R23: |
| 3 |
Aktivirajte aplikacijo Strežnik za potisna obvestila. |
| 4 |
(Za obvestila za Android) Omogočite API FCM v1 na NPS-ju.
|
| 5 |
(Za obvestila Apple iOS) Omogoči HTTP/2 na NPS.
To velja izključno za izdajo 22 in starejše različice; ni na voljo v izdaji 23 in novejših različicah, ki podpirajo samo HTTP/2. |
| 6 |
Priložite tehnično podporo NPS-a XSP/ADP. |
| 7 |
Na vsakem strežniku AS:
Primer za večkratnik ADP/XSP: _pushnotification-odjemalec._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP1-qaxsps.broadsoft.com _pushnotification-odjemalec._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP2-qaxsps.broadsoft.com ADP1-qaxsps.broadsoft.com V A 10.193.78.149 ADP2-qaxsps.broadsoft.com V A 10.193.78.150 Ko je nastavljeno, je za prevzem sprememb potrebno eno od naslednjega:
|
Kaj storiti naprej
Za nove namestitve NPS-ja pojdite na Konfiguriranje NPS-ja za uporabo proxyja za preverjanje pristnosti
Če želite obstoječo uvedbo sistema Android preseliti v FCMv1, pojdite na Migracija NPS v FCMv1
Konfigurirajte NPS za uporabo posredniškega strežnika za preverjanje pristnosti
To opravilo velja za novo namestitev NPS, namenjeno Webexu za Cisco BroadWorks.
Če želite konfigurirati proxy za preverjanje pristnosti na NPS-ju, ki je v skupni rabi z drugimi mobilnimi aplikacijami, glejte Posodobitev Cisco BroadWorks NPS za uporabo proxyja NPS.
| 1 |
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks. | |||||||||||||||||||
| 2 |
Ustvarite odjemalski račun na NPS:
Če želite preveriti, ali se vnesene vrednosti ujemajo s prejetimi, zaženite IssuerUrl CiscoCI mora VEDNO biti gruča US CI, ne glede na vašo lokacijo, privzeta vrednost pa mora biti: | |||||||||||||||||||
| 3 |
Vnesite URL proxyja NPS in nastavite interval osveževanja žetona (priporočeno 30 minut):
Za povečanje hitrosti razreševanja DNS-ov priporočamo, da namesto trenutnega FQDN nps.uc-one.broadsoft.com uporabite ustrezen FQDN glede na vašo regijo. Popolna domena imena (FQDN), ki temeljijo na regiji: Vzhod ZDA: Zahod ZDA:
Evropa:
Saudova Arabija:
Avstralija:
Če potisna obvestila zaradi zamude pri razreševanju DNS-a prenehajo veljati, povečajte vrednost časovne omejitve v "/etc/resolv.conf" datoteka na strežniku BroadWorks. | |||||||||||||||||||
| 4 |
(Za obvestila za Android) Dodajte ID aplikacije za Android v kontekst aplikacij FCM na NPS.
| |||||||||||||||||||
| 5 |
(Za obvestila Apple iOS) Dodajte ID aplikacije v kontekst aplikacij APNS, pri čemer izpustite ključ za avtorizacijo – nastavite ga na prazno.
| |||||||||||||||||||
| 6 |
Konfigurirajte naslednje URL-je NPS:
| |||||||||||||||||||
| 7 |
Konfigurirajte naslednje parametre povezave NPS na prikazane priporočene vrednosti:
| |||||||||||||||||||
| 8 |
Preverite, ali aplikacijski strežnik pregleduje ID-je aplikacij, ker boste morda morali aplikacije Webex dodati na seznam dovoljenih: | |||||||||||||||||||
| 9 |
Znova zaženite XSP|ADP: | |||||||||||||||||||
| 10 |
Preizkusite obvestila o klicih tako, da opravite klice z naročnika BroadWorks dvema uporabnikoma mobilnih naprav Webex. Preverite, ali se obvestilo o klicu prikaže v napravah iOS in Android. |
Migracija NPS-ja v FCMv1
Ta tema vsebuje izbirne postopke, ki jih lahko uporabite v konzoli Google FCM, če imate obstoječo uvedbo NPS, ki jo morate preseliti v FCMv1. Obstajajo trije postopki:
-
Prenesite odjemalce UC-One na FCMv1– Ko imate obstoječe odjemalce UCaaS in jih morate prenesti na FCMv1.
-
Migracija odjemalcev SaaS v FCMv1– Ko imate obstoječe odjemalce SaaS in jih morate migrirati, da bodo uporabljali FCMv1.
-
Posodobi strežnik ADP– Ko selite NPS na strežnik ADP.
Migracija odjemalcev UC-One v FCMv1
Za migracijo odjemalcev UC-One v Google FCM HTTPv1 uporabite spodnje korake v konzoli Google FCM.
Če se na stranko nanaša blagovna znamka, mora imeti stranka ID pošiljatelja. V konzoli FCM glejte . Nastavitev se prikaže v tabeli poverilnic projekta.
Za podrobnosti glejte Vodnik za mobilno blagovno znamko Connect. Glejte parameter gcm_defaultSenderId, ki se nahaja v mapi Resource v kompletu Branding Kit, datoteki branding.xml, s spodnjo sintakso:
-
Prijavite se v skrbniški SDK FCM na http://console.firebase.google.com.
-
Izberite ustrezno aplikacijo za Android.
-
Na zavihku Splošno zabeležite ID projekta
-
Za konfiguracijo računa storitve se pomaknite na zavihek računov storitev. Ustvarite lahko nov račun storitve ali konfigurirate obstoječega.
Če želite ustvariti nov račun storitve:
-
Kliknite modri gumb za ustvarjanje novega servisnega računa
-
Kliknite modri gumb za ustvarjanje novega zasebnega ključa
-
Prenesite ključ na varno mesto
Če želite ponovno uporabiti obstoječi račun storitve:
-
Kliknite modro besedilo za ogled obstoječih računov storitev.
-
Določite račun storitve, ki ga želite uporabiti. Storitveni račun potrebuje dovoljenje firebaseadmin-sdk.
-
Na skrajni desni strani kliknite meni hamburgerja in ustvarite nov zasebni ključ.
-
Prenesite datoteko JSON, ki vsebuje ključ, in jo shranite na varno mesto.
-
-
Kopirajte datoteko json na XSP|ADP.
-
Konfigurirajte ID projekta in :
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ******** -
Konfigurirajte aplikacijo:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> addprojectId ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_project -
Omogoči FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Za ponovni zagon XSP|ADP zaženite ukaz
bwrestart.
Selitev odjemalcev SaaS v FCMv1
Če želite odjemalce SaaS preseliti v FCMv1, sledite spodnjim korakom v konzoli Google FCM.
Prepričajte se, da ste že zaključili postopek »Konfiguracija NPS za uporabo posredniškega strežnika za preverjanje pristnosti«.
-
Onemogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...Done -
Za ponovni zagon XSP|ADP zaženite ukaz
bwrestart. -
Omogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Za ponovni zagon XSP|ADP zaženite ukaz
bwrestart.
Posodobi strežnik ADP
Če selite NPS za uporabo strežnika ADP, uporabite spodnje korake v konzoli Google FCM.
-
Pridobite datoteko JSON iz konzole Google Cloud:
-
V konzoli Google Cloud Console pojdite na stran Računi storitev.
-
Kliknite Izberi projekt, izberite svoj projekt in kliknite Odpri.
-
Poiščite vrstico storitvenega računa, za katerega želite ustvariti ključ, kliknite navpični gumb Več in nato kliknite Ustvari ključ.
-
Izberite vrsto ključa in kliknite Ustvari
Datoteka se prenese.
-
-
Dodajte FCM na strežnik ADP:
-
Uvozite datoteko JSON na strežnik ADP z ukazom
/bw/install. -
Prijavite se v ADP CLI in dodajte projektni in API ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON: -
Nato dodajte aplikacijo in ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...Done -
Preverite konfiguracijo:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
-
Konfigurirajte partnersko organizacijo v storitvi Partner Hub
Konfigurirajte svoje grozde BroadWorks
[once na gručo]
To se naredi iz naslednjih razlogov:
-
Če želite omogočiti, da Webex Cloud overi vaše uporabnike pri BroadWorks (prek storitve overjanja XSP|, ki jo gosti ADP).
-
Če želite aplikacijam Webex omogočiti uporabo vmesnika Xsi za nadzor klicev.
-
Da bi Webex lahko poslušal dogodke CTI, ki jih objavlja BroadWorks (prisotnost telefonije in zgodovina klicev).
Čarovnik za gruče samodejno preveri vmesnike, ko jih dodajate. Če kateri koli od vmesnikov ni uspešno preverjen, lahko nadaljujete z urejanjem gruče, vendar gruče ne morete shraniti, če so v njej neveljavni vnosi.
To preprečujemo, ker lahko napačno konfigurirana gruča povzroči težave, ki jih je težko rešiti.
Kaj morate storiti:
-
Prijavite se v središče za partnerje na
admin.webex.com. -
V stranskem meniju odprite stran Storitve in poiščite kartico Dodatne povezave.
Če skrbniški uporabnik nima vidnosti kartice Dodatne povezave, je priporočljivo, da odprete primer pri Cisco TAC.
-
Kliknite Dodaj gručo.
S tem se zažene čarovnik, kjer vnesete svoje vmesnike XSP|ADP (URL-je). Če uporabljate nestandardna vrata, lahko URL-ju vmesnika dodate vrata.
-
Poimenujte to gručo in kliknite Naprej.
Koncept gruče je tukaj preprosto zbirka vmesnikov, običajno nameščenih na strežniku XSP|ADP ali farmi, ki omogočajo Webexu branje informacij z vašega aplikacijskega strežnika (AS). Na gručo AS lahko imate en XSP|ADP ali več XSP|ADP na gručo ali več gruč AS na XSP|ADP. Zahteve glede obsega za vaš sistem BroadWorks tukaj niso vključene.
-
(Neobvezno) Vnesite uporabniško ime računa BroadWorks in geslo , za katera veste, da sta v sistemu BroadWorks, s katerim se povezujete z Webexom, nato pa kliknite Naprej.
Preizkusi veljavnosti lahko s tem računom preverijo povezave z vmesniki v gruči.
-
Dodajte URL-je za dejanja XSI in dogodke XSI.
-
Neobvezno. Posodobite URL DAS z URL-jem storitve aktivacije naprav.
-
Neobvezno. Označite potrditveno polje Omogoči neposredno preverjanje pristnosti BroadWorks, če želite, da so prijave v BroadWorks neposredne. V nasprotnem primeru se preverjanje pristnosti za BroadWorks izvaja prek storitve proxy IdP, ki jo gosti Webex.
To potrditveno polje vpliva na te primere prijave:
-
Prijava v portal za aktivacijo uporabnikov – uporabniki morajo pri prijavi v portal vnesti svoje poverilnice za BroadWorks. Zgornja nastavitev določa, ali je prijava neposredna v BroadWorks ali prek proxyja IdP.
-
Prijava odjemalca – če je v predlogi za uvajanje konfigurirana možnost Overjanje pristnosti BroadWorks, zgornja nastavitev določa, ali je prijava odjemalca v aplikacijo Webex neposredna v BroadWorks ali posredovana prek posredniškega strežnika IdP.
-
-
Kliknite Naprej.
-
Na strani Vmesnik CTI naredite naslednje:
-
Dodajte URL CTI in vrata za vmesnik CTI, s katerim se želite povezati.
-
Neobvezno. Omogočite preklopno stikalo Zgodovina klicev in nato vnesite svoj uporabniški ID BroadWorks. Ko je izbrana ta možnost, se dogodki zgodovine klicev BroadWorks sinhronizirajo z oblakom Webex. Uporabniki si lahko zgodovino klicev ogledajo v aplikaciji Webex.
-
Neobvezno. Omogočite stikalo Sinhronizacija načina Ne moti (DND) in nato vnesite svoj uporabniški ID za BroadWorks. Ta možnost sinhronizira dogodke DND med Webexom in BroadWorksom, s čimer zagotovi, da funkcija deluje enako na obeh platformah.
-
Neobvezno. Omogočite stikalo Sinhronizacija stanja osebnega asistenta in nato vnesite svoj uporabniški ID BroadWorks. Ta možnost sinhronizira stanje prisotnosti osebnega asistenta med napravami BroadWorks Calling in aplikacijo Webex.
-
Kliknite Naprej.
-
-
Dodajte URL storitve preverjanja pristnosti.
-
Izberite Storitev preverjanja pristnosti s preverjanjem veljavnosti žetona CI.
Ta možnost ne zahteva mTLS za zaščito povezave pred Webexom, ker storitev overjanja pravilno preveri uporabniški žeton v storitvi identitete Webex, preden uporabniku izda dolgoživi žeton.
-
Na zadnjem zaslonu preglejte vnose in nato kliknite Ustvari. Videti bi morali sporočilo o uspehu.
Partner Hub posreduje URL-je različnim mikrostoritvam Webex, ki preizkušajo povezave z dobavljenimi vmesniki.
-
Kliknite Ogled gruč in videli boste svojo novo gručo ter ali je bilo preverjanje uspešno.
-
Gumb Ustvari je na zadnjem (predoglednem) zaslonu čarovnika morda onemogočen. Če predloge ne morete shraniti, to kaže na težavo z eno od integracij, ki ste jih pravkar konfigurirali.
To preverjanje smo izvedli, da bi preprečili napake pri nadaljnjih nalogah. Med konfiguriranjem uvajanja se lahko vrnete skozi čarovnika, kar lahko zahteva spremembe vaše infrastrukture (npr. XSP|ADP, uravnalnik obremenitve ali požarni zid), kot je dokumentirano v tem priročniku, preden lahko shranite predlogo.
Preverjanje povezav z vmesniki BroadWorks
-
Prijavite se v središče za partnerje (admin.webex.com) s poverilnicami skrbnika partnerja.
-
V stranskem meniju odprite stran Storitve in poiščite kartico Klicne storitve BroadWorks.
-
Kliknite Ogled klicanja Broadworks.
-
Partner Hub sproži teste povezljivosti iz različnih mikroservisov proti vmesnikom v gručah.
Po končanih testih se na strani s seznamom gruč prikaže sporočilo o stanju poleg vsake gruče.
Videti bi morali zelena sporočila o uspehu. Če se prikaže rdeče sporočilo o napaki, kliknite ime prizadete gruče, da vidite, katera nastavitev povzroča težavo.
-
Neobvezno. Izberite gručo, če si želite ogledati obstoječe nastavitve za to gručo, kot so dejanja XSI, dogodki XSI, URL DAS in nastavitve vmesnika CTI.
Konfigurirajte svoje predloge za uvajanje
Predloge za uvajanje so način, s katerim boste uporabili skupno konfiguracijo za eno ali več strank, ko jih uvajate prek metod zagotavljanja. Vsako predlogo morate povezati z gručo (ki ste jo ustvarili v prejšnjem razdelku).
Ustvarite lahko poljubno število predlog, vendar je z eno stranko lahko povezana le ena predloga.
-
Prijavite se v središče za partnerje in izberite Stranke.
-
Kliknite gumb Predloge za uvajanje, da si ogledate obstoječe predloge.
-
Kliknite Ustvari predlogo.
-
V oknu Podrobnosti predloge dodajte ime predloge, državo ali regijo in privzeti jezik e-pošte.
-
Kliknite spustni meni za ID naročnine CCW, poiščite navedene naročnine za partnerja in izberite ustrezno naročnino.
To polje je prikazano samo za partnerje, ki so bili migrirani iz storitve Webex for BroadWorks v Webex.
-
V oknu Nastavitev storitve v spustnem meniju Gruča izberite gručo, ki jo želite uporabiti s to predlogo.
-
Vnesite ime predlogein nato kliknite naprej.
-
Konfigurirajte način oskrbovanja z uporabo teh priporočenih nastavitev:
Tabela 3. Priporočene nastavitve oskrbovanja za različne načine oskrbovanja Ime nastavitve
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi naslovi
Pretočno omogočanje brez e-poštnih sporočil
Samodejno zagotavljanje uporabnikov
Omogoči pretok BroadWorks prek zagotavljanja (vključi poverilnice računa za zagotavljanje, če On**)
Na
Vnesite ime računa in geslo za omogočanje uporabe v skladu s konfiguracijo BroadWorks.
Na
Vnesite ime računa in geslo za omogočanje uporabe v skladu s konfiguracijo BroadWorks.
Izklopljeno
Samodejno ustvarjanje novih organizacij v Control Hub
Na†
Na†
Na†
E-poštni naslov ponudnika storitev
V spustnem meniju izberite e-poštni naslov (če je seznam dolg, lahko vnesete nekaj znakov, da poiščete naslov).
Ta e-poštni naslov določa skrbnika znotraj vaše partnerske organizacije, ki mu bo dodeljen delegiran skrbniški dostop do vseh novih organizacij strank, ustvarjenih s predlogo za uvajanje.
Država
Izberite državo, ki jo uporabljate za to predlogo.
Izbrana država poveže organizacije strank, ustvarjene s to predlogo, z določeno regijo. Trenutno bi lahko bila regija (EMEAR) ali (Severna Amerika in preostali svet). Oglejte si preslikave držav v regije v tej preglednici.
Država organizacije bo določila privzete globalne klicne številke za Cisco PSTN v storitvi Webex Meeting Sites. Za več informacij glejte razdelek Država na strani s pomočjo .
Način podjetja BroadWorks aktiven
Omogočite to možnost, če so stranke, ki jim dodelite to predlogo, podjetja v BroadWorks.
Če gre za skupine, pustite to stikalo izklopljeno.
Če imate v svojem BroadWorksu mešanico podjetij in skupin, morate za te različne primere ustvariti različne predloge.
Opombe iz tabele:
-
† To stikalo zagotavlja, da se ustvari nova organizacija stranke, če se e-poštna domena naročnika ne ujema z obstoječo organizacijo Webex.
To mora biti vedno vklopljeno, razen če za ustvarjanje organizacij strank v Webexu uporabljate ročni postopek naročanja in izpolnjevanja (prek Cisco Commerce Workspace) (preden začnete dodeljevati uporabnikom v teh organizacijah). Ta možnost se pogosto imenuje model "hibridnega zagotavljanja" in ne spada na področje uporabe tega dokumenta.
-
** »Račun za oskrbovanje« se nanaša na skrbniški račun BroadWorks na ravni sistema. V storitvi BroadWorks potrebujete skrbniški račun s temi atributi: Skrbnik Type=Provisioning, Read-only=Off.
-
-
Izberite privzeti paket storitev za stranke, ki uporabljajo to predlogo (glejte Paketi v razdelku Pregled); bodisi Osnovni, Standardni, Premium ali Softphone.
To nastavitev lahko za posamezne uporabnike preglasite prek središča za partnerje.
-
Neobvezno. Označite Onemogoči brezplačne klicanje Cisco Webex, če želite onemogočiti klice Webex.
-
Za Konfiguracija pridružitve sestankuizberite eno od naslednjih možnosti:
-
Ciscove klicne številke (PSTN)
-
Telefonske številke za klic, ki jih zagotavljajo partnerji (BYoPSTN)– Če izberete to možnost, glejte Vodnik po rešitvi »Prinesi svojo PSTN« za Webex za Cisco BroadWorks za podrobne informacije o konfiguraciji te možnosti.
-
-
Kliknite Naprej.
-
Obstajata dva pristopa za zagotavljanje naročnikov glede na to, kako se preverja njihova identiteta – z uporabo zaupanja vrednih ali nezaupanja vrednih e-poštnih naslovov.
V delovnem toku zaupanja vredne e-pošte uporabniki posredujejo e-poštne naslove partnerju, ki jih doda v BroadWorks. Kot partner ste odgovorni za zagotavljanje e-poštnega naslova kot del metode pretoka ali API.
Zelo priporočljivo je uporabiti metodo zaupanja vrednega zagotavljanja, saj zagotavlja, da kot partner v celoti zagotovite vse naročnike in da končnim uporabnikom ni potrebno nobeno ukrepanje.
V primeru nezaupanja vrednega e-poštnega naslova morajo uporabniki pred omogočanjem uporabe preveriti svoje e-poštne naslove ali pa se lahko sami aktivirajo.
V primeru »Nezaupanja vredno« je na voljo več načinov zagotavljanja, ki temeljijo na nastavitvah preverjanja v spodnji tabeli:
Tabela 4. Priporočene nastavitve preverjanja uporabnikov za nezaupanja vredne načine omogočanja Ime nastavitve
Pretočno omogočanje brez e-poštnih sporočil
Samodejno zagotavljanje storitev uporabnikom
Najprej skrbnik za zagotavljanje
Priporočeno*
Ne velja
Uporabnikom omogočite samoaktivacijo
Ne velja
Obvezno
-
Opombe iz tabele:
-
* Vsaka stranka v Webexu mora imeti vsaj enega uporabnika s skrbniško vlogo. Prvi uporabnik, ki mu dodelite integrirano neposredno sporočanje & P v BroadWorksu prevzame vlogo skrbnika stranke, če je v Webexu ustvarjena nova organizacija stranke. Kot ponudnik storitev boste morda želeli imeti nadzor nad tem, kdo dobi vlogo. Če potrdite to nastavitev, uporabnikom preprečite dokončanje aktivacije, dokler ni aktiviran prvi uporabnik, ki ste ga omogočili. Če to nastavitev počistite, bo prvi uporabnik, ki postane aktiven v novi organizaciji, postal skrbnik stranke.
-
-
Kliknite Naprej.
-
Izberite privzeti način preverjanja pristnosti ( BroadWorks Authentication ali Webex Authentication) za prijavo uporabnikov v Webex.
Ta nastavitev nima vpliva na prijavo uporabnika v portal za aktivacijo uporabnikov. Uporabniki morajo pri prijavi v portal uporabiti svoje uporabniško ime in geslo BroadWorks, ne glede na to, kako je konfigurirana predloga za uvajanje.
Ta nastavitev bo uporabljena samo za novo ustvarjene organizacije strank. Če skrbniki partnerjev poskušajo uporabiti novo nastavitev preverjanja pristnosti za obstoječe organizacije strank, se uporabijo obstoječe nastavitve, da obstoječi uporabniki ne izgubijo dostopa. Če želite spremeniti način preverjanja pristnosti za obstoječe organizacije strank, morate odpreti zahtevek pri Cisco TAC.
(Glejte Način preverjanja pristnosti v razdelku Priprava okolja).
-
Kliknite Naprej.
-
Za Nastavitvekonfigurirajte naslednje:
-
Izberite, ali želite vnaprej izpolniti uporabniške e-poštne naslove na strani za prijavo.
To možnost uporabite le, če ste izbrali Overjanje pristnosti BroadWorks in ste v atribut Alternativni ID v BroadWorks vnesli tudi e-poštne naslove uporabnikov. V nasprotnem primeru bodo morali uporabiti svoje uporabniško ime BroadWorks. Prijavna stran ponuja možnost spremembe uporabnika, če je potrebno, vendar lahko to povzroči težave s prijavo.
-
Če želite omogočiti sinhronizacijo imenika, preklopite stikalo Omogoči sinhronizacijo telefonskega imenika za vse nove organizacije strank na Vklopljeno.
Ta možnost omogoča Webexu, da v organizacijo stranke prebere stike BroadWorks, tako da jih lahko uporabniki najdejo in pokličejo iz aplikacije Webex.
-
Vnesite skrbnika partnerja.
To ime se uporablja v samodejnem e-poštnem sporočilu podjetja Webex, ki uporabnike poziva k potrditvi njihovih e-poštnih naslovov.
-
Prepričajte se, da je stikalo Dovoli e-poštna sporočila s povabilom administratorja pri prilaganju obstoječim organizacijam vklopljeno (privzeta nastavitev je vklopljeno).
-
Kliknite Naprej.
-
Na zadnjem zaslonu preglejte svoje vnose. Za vrnitev in spreminjanje podrobnosti lahko kliknete navigacijske gumbe na vrhu čarovnika. Kliknite Ustvari.
Videti bi morali sporočilo o uspehu.
Kliknite Ogled predlog in vaša nova predloga bi morala biti navedena skupaj z vsemi drugimi predlogami.
-
Kliknite ime predloge, da jo po potrebi spremenite ali izbrišete.
Podatkov o računu za oskrbovanje vam ni treba ponovno vnesti. Prazno password/password Polja za potrditev so namenjena spreminjanju poverilnic, če jih je treba, vendar jih pustite prazna, da ohranite vrednosti, ki ste jih dali čarovniku.
Dodajte več predlog, če imate različne skupne konfiguracije, ki jih želite strankam zagotoviti.
Stran Ogled predlog pustite odprto, saj boste morda potrebovali podrobnosti predloge za naslednje opravilo.
Strežnik aplikacij konfigurirajte z URL-jem storitve zagotavljanja
To opravilo je potrebno samo za potek oskrbovanja.
Strežnik aplikacij za popravke (samo R22, R23 in R24)
-
Če tega še niste storili, namestite naslednji popravek, ki velja za vašo release:.
-
Za R22:
AP.as.22.0.1123.ap373197 -
Za R23:
AP.as.23.0.1075.ap373197 -
Za R24:
AP.as.24.0.944.ap384177
Za celoten seznam popravkov BroadWorks, ki so zahteva za uvedbo Webexa za Cisco BroadWorks, glejte Zahteve programske opreme BroadWorks v razdelku Referenca.
-
-
Spremeni kontekst
Maintenance/ContainerOptions. -
Omogočite parameter URL-ja za omogočanje:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Pridobite URL-je za omogočanje iz središča za partnerje
Za podrobnosti glejte Priročnik za skrbništvo vmesnika ukazne vrstice za aplikacijski strežnik Cisco BroadWorks (Vmesnik > Sporočila in storitve > Integrirano neposredno sporočilo & P) ukazov AS.
-
Prijavite se v središče za partnerje in pojdite na .
-
Kliknite Ogled predlog.
-
Izberite predlogo, ki jo uporabljate za omogočanje tega enterprise/group’s naročniki v Webexu.
Podrobnosti predloge se prikažejo v pojavnem podoknu na desni. Če še niste ustvarili predloge, morate to storiti, preden lahko pridobite URL za omogočanje.
-
Kopirajte URL adapterja za omogočanje uporabe.
To ponovite za druge predloge, če jih imate več kot eno.
(Možnost) Konfigurirajte parametre oskrbovanja celotnega sistema na aplikacijskem strežniku
Če uporabljate UC-One SaaS, morda ne želite nastaviti sistemskega omogočanja in storitvene domene. Glejte Odločilne točke v razdelku Priprava okolja.
-
Prijavite se v aplikacijski strežnik in konfigurirajte vmesnik za sporočanje.
-
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURL -
AS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_name -
AS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_password -
AS_CLI/Interface/Messaging> set enableSynchronization true
-
-
Aktivirajte integrirani vmesnik IMP:
-
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com -
/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
-
Za parameter provisioningURL morate vnesti polno kvalificirano ime, kot je bilo podano v Control Hubu. Če vaš aplikacijski strežnik ne more dostopati do DNS-a za razrešitev imena gostitelja, morate ustvariti preslikavo v datoteki /etc/hosts v AS-ju.
(Možnost) Konfigurirajte parametre za omogočanje uporabe na ravni podjetja na aplikacijskem strežniku
-
V uporabniškem vmesniku BroadWorks odprite podjetje, ki ga želite konfigurirati, in pojdite na Storitve > Integrirano neposredno sporočilo & P.
-
Izberite Uporabi domeno storitve in vnesite navidezno vrednost (Webex ta parameter prezre. Lahko uporabite
example.com). -
Izberite Uporabi strežnik za sporočanje.
-
V polje URL prilepite URL za omogočanje, ki ste ga kopirali iz predloge v središču za partnerje.
Za parameter
provisioningURLmorate vnesti polno kvalificirano ime, kot je bilo podano v središču za partnerje. Če vaš aplikacijski strežnik ne more dostopati do DNS-a za razrešitev imena gostitelja, morate ustvariti preslikavo v datoteki/etc/hostsv AS-ju. -
V polje Uporabniško ime vnesite ime skrbnika za omogočanje uporabe. To se mora ujemati z vrednostjo v predlogi v središču za partnerje.
-
Vnesite geslo za skrbnika oskrbovanja. To se mora ujemati z vrednostjo v predlogi v središču za partnerje.
-
Za Privzeta uporabniška identiteta za IM & ID P, izberite Primarni.
-
Kliknite Uporabi.
-
Ponovite za druga podjetja, ki jih želite konfigurirati za pretok sredstev.
Podatki o omogočanju uporabe za uporabnike
Za informacije o uporabniških podatkih, ki se izmenjujejo med BroadWorks in Webexom med omogočanjem uporabnikov, glejte Omogočanje uporabnikov ponudnika storitev.
API za preverjanje pred omogočanjem
API za preverjanje pred omogočanjem uporabe pomaga partnerjem in prodajnim ekipam prepoznati morebitne napake ali konflikte, preden stranki ali naročniku (uporabniku) omogočijo uporabo paketa. Do tega API-ja lahko dostopajo samo uporabniki ali integracije, ki jih je pooblastil uporabnik s polno skrbniško vlogo partnerja.
API izvaja več preverjanj veljavnosti, kot so:
-
Ali je naročnik že dodeljen drugi stranki ali partnerju.
-
Če e-poštni naslov že uporablja drug naročnik.
-
Konflikti med zahtevanimi parametri za omogočanje in obstoječimi zapisi Webex.
To vam pomaga zgodaj odkriti in odpraviti težave, tako da oskrbovanje poteka gladko brez nepričakovanih napak.
Za več informacij o predhodnem preverjanju zagotavljanja storitev za stranke in predhodnem preverjanju zagotavljanja storitev za naročnike glejte portal developer.webex.com.
Konfigurirajte partnersko enotno prijavo (SSO) z OpenID Connect (OIDC) (priporočeno)
Skrbniki partnerjev lahko konfigurirajo enotno prijavo OIDC za novo ustvarjene organizacije strank. Konfigurirajo lahko eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, in za svoje zaposlene.
Naslednji koraki za partnersko enotno prijavo (SSO) OIDC veljajo samo za novo ustvarjene organizacije strank. Če skrbniki partnerjev poskušajo spremeniti privzeto vrsto preverjanja pristnosti v partnersko enotno prijavo (SSO) OIDC v obstoječi predlogi, spremembe ne veljajo za organizacije strank, ki so že vključene s predlogo.
-
Odprite zahtevo za storitev pri Cisco TAC s podrobnostmi o ponudniku identitete OpenID Connect.
V naslednji tabeli so prikazani obvezni in neobvezni atributi IDP. TAC nastavi IDP na CI in vam posreduje URI za preusmeritev, ki ga je treba konfigurirati na IDP.
Atribut
Obvezno
Opis
Ime ponudnika identitetnih storitev (IDP)
Da
Edinstveno ime, ki ne razlikuje med velikimi in malimi črkami. Vsebuje lahko črke, številke, vezaje, podčrte, tilde in pike. Največja dolžina: 128 znakov.
ID odjemalca OAuth
Da
Uporablja se za zahtevo za overjanje IdP OIDC.
Skrivnost odjemalca OAuth
Da
Uporablja se za zahtevo za overjanje IdP OIDC.
Seznam področij
Da
Uporablja se za zahtevo za overjanje IdP OIDC. Seznam obsegov, ločenih s presledki (na primer profil e-pošte z odprtim ID-jem), mora vsebovati odprti ID in e-pošto.
Končna točka avtorizacije
Da, če discoveryEndpoint ni naveden
URL končne točke avtorizacije OAuth 2.0 ponudnika identitetnih storitev.
Končna točka žetona
Da, če discoveryEndpoint ni naveden
URL končne točke žetona OAuth 2.0 ponudnika identitetnih storitev.
Končna točka odkrivanja
Ne
URL končne točke odkrivanja ponudnika identitetnih storitev (IdP) za odkrivanje končnih toček OpenID.
Končna točka uporabnikaInfo
Ne
URL končne točke UserInfo ponudnika identitetnih storitev.
Končna točka nabora ključev
Ne
URL končne točke nabora spletnih ključev JSON ponudnika identitetnih storitev.
Poleg zgornjih atributov IDP morate v zahtevi TAC navesti tudi ID partnerske organizacije.
-
Konfigurirajte URI za preusmeritev na ponudniku identitetnih storitev OpenID Connect.
-
Konfigurirajte predlogo za uvajanje.
Za nastavitev Način preverjanja pristnosti izberite Preverjanje pristnosti partnerja z OpenID Connect
Za ID entitete OpenID Connect IDPvnesite ime IDP, ki ste ga podali med nastavitvijo IDP.
Ko končate konfiguracijo, lahko ročno preverite, ali je ID entitete partnerskega IdP pravilno nastavljen.
-
Vključite stranko, ki uporablja predlogo, in ustvarite novega uporabnika v organizaciji stranke.
-
Zelo pomembno je, da se uporabnik lahko prijavi z uporabo postopka overjanja SSO.
Konfigurirajte partnersko enotno prijavo (SSO) s SAML
Skrbniki partnerjev lahko konfigurirajo enotno prijavo SAML za novo ustvarjene organizacije strank. Konfigurirajo lahko eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, in za svoje zaposlene.
Naslednji koraki za enotno prijavo partnerjev veljajo samo za novo ustvarjene organizacije strank. Če skrbniki partnerjev poskušajo obstoječi organizaciji strank dodati partnersko enotno prijavo (SSO), sistem ohrani obstoječi način preverjanja pristnosti, da prepreči izgubo dostopa obstoječim uporabnikom.
| 1 |
Preverite, ali ponudnik identitete (IdP) tretje osebe izpolnjuje zahteve, navedene v razdelku Zahteve za ponudnike identitete v Integracija enotne prijave v Control Hub. |
| 2 |
Odprite zahtevo za storitev s Cisco TAC. TAC mora vzpostaviti odnos zaupanja med ponudnikom identitetnih storitev tretje osebe in storitvijo Cisco Common Identity.
Če vaš ponudnik identitetnih storitev (IdP) zahteva omogočanje funkcije |
| 3 |
Naložite datoteko z metapodatki CI, ki jo je TAC posredoval vašemu ponudniku identitetnih storitev (IdP). |
| 4 |
Konfigurirajte predlogo za uvajanje:
|
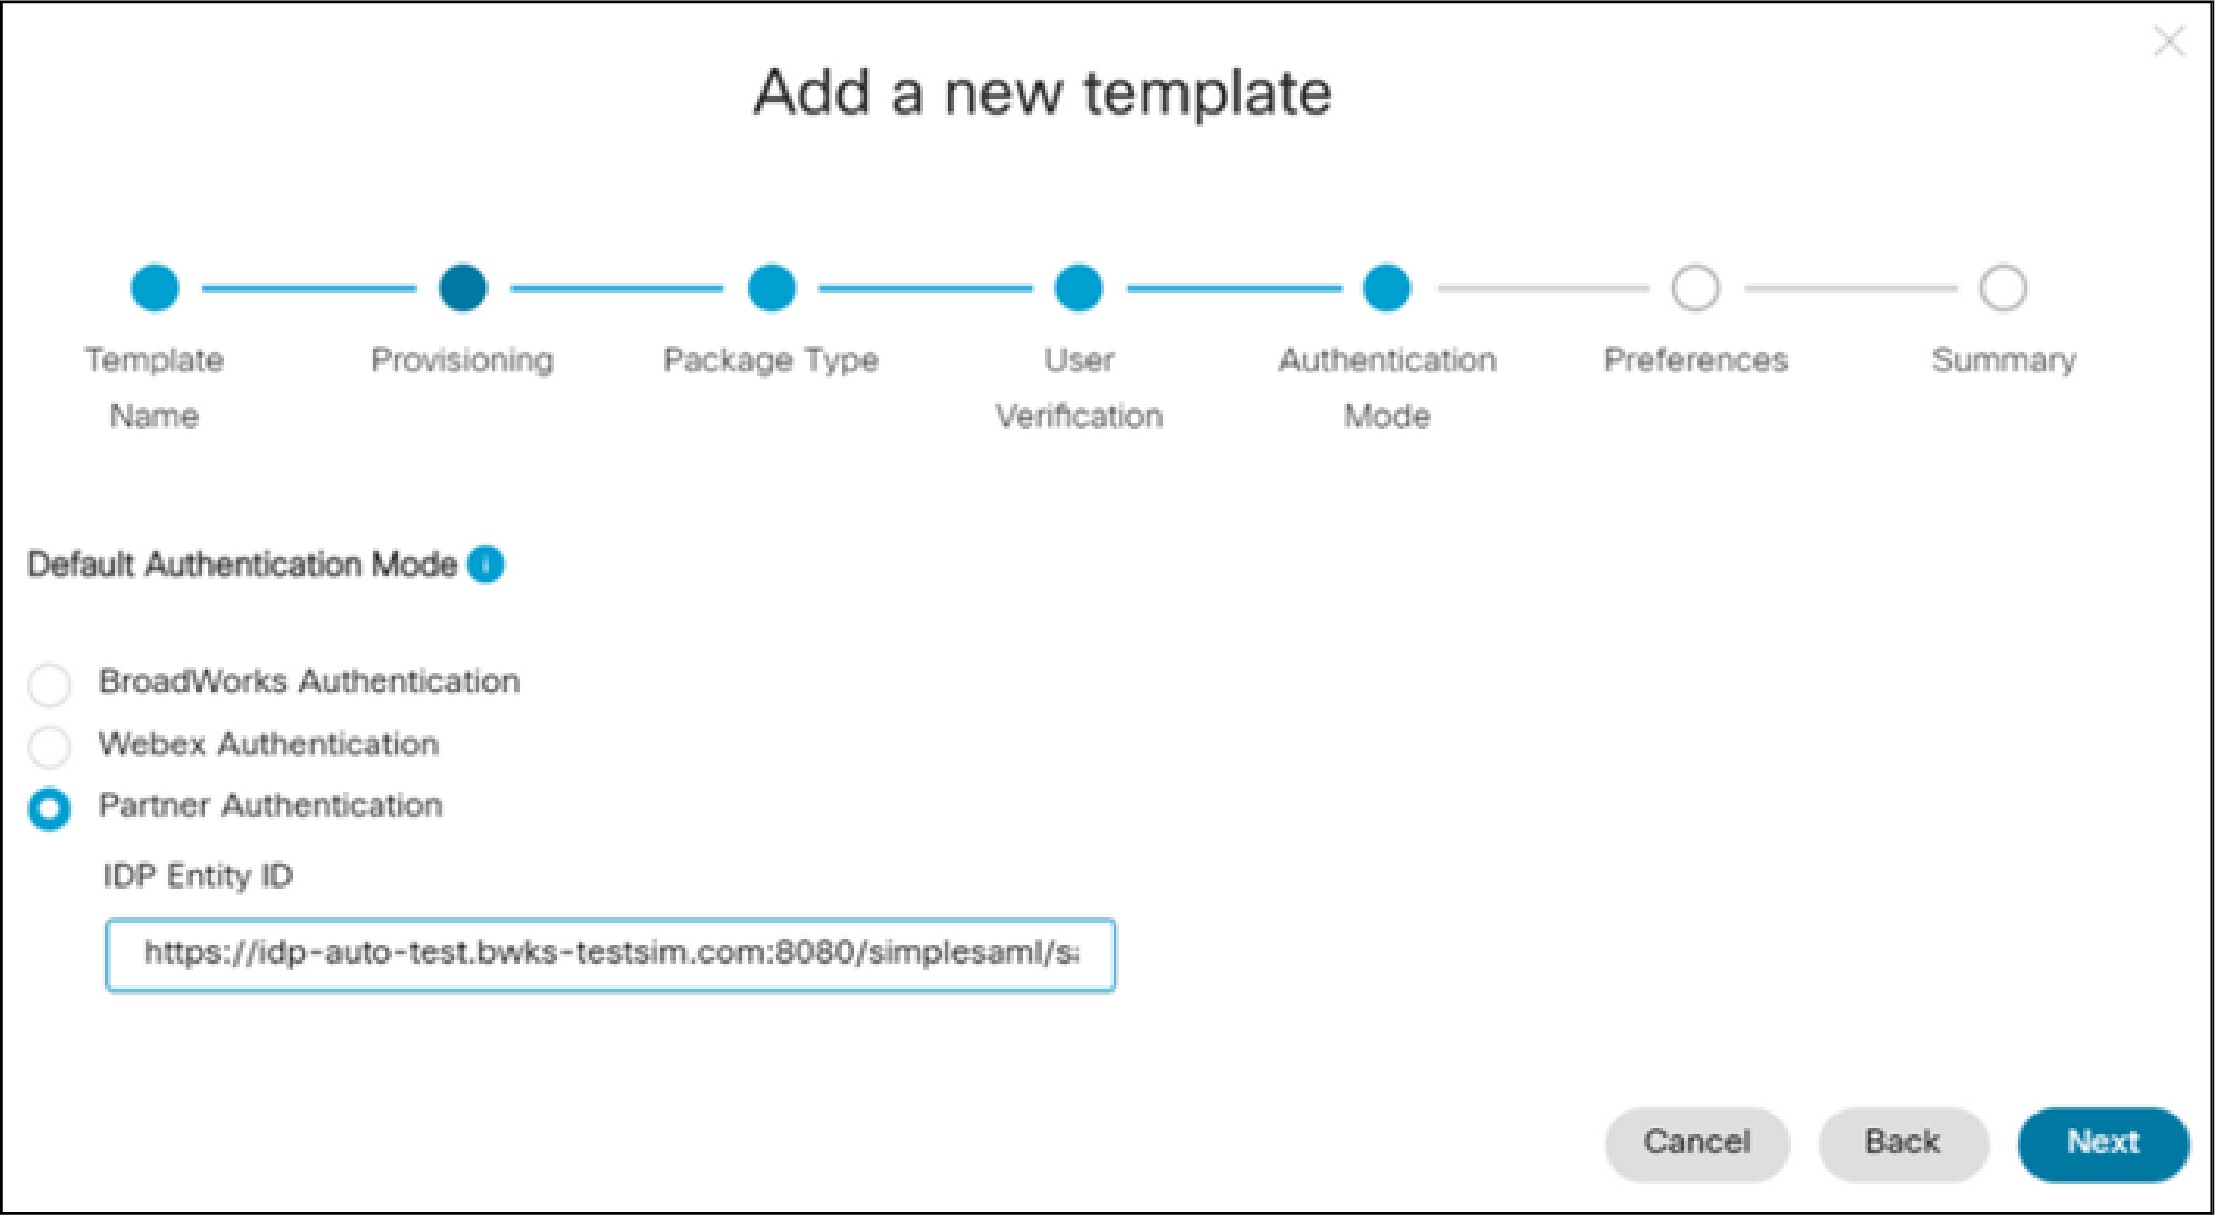
Ko končate konfiguracijo, lahko ročno preverite, ali je ID entitete partnerskega IdP pravilno nastavljen.
-
Vključite stranko, ki uporablja predlogo, in ustvarite novega uporabnika v organizaciji stranke.
-
Preverite, ali se uporabnik lahko prijavi.
Prijava uporabnika mora preusmeriti na stran za prijavo partnerskega ponudnika identitete (IdP), uporabnik pa se mora uspešno prijaviti z veljavnimi poverilnicami.
Aktivirajte BroadWorks IdP v Control Hubu
Ko končate konfiguracijo in preverite, ali je partnerski ponudnik identitete pravilno nastavljen, ga lahko aktivirate v Control Hubu.
Preden začnete
Konfigurirajte in preverite partnerskega ponudnika identitetnih storitev (IdP) za integracijo enotne prijave.
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdi na . |
| 3 |
Izberite Broadworks in kliknite Aktiviraj. Ponudnik identitete se prikaže na zavihku Ponudnik identitete. |
Omogoči identifikator korelacije klicev
Za zagon Webexa za Cisco BroadWorks morate omogočiti identifikator korelacije klicev. Ta nastavitev je potrebna za številne funkcije klicanja, vključno s snemanjem klicev, prevzemom skupinskih klicev, vodstvom in vodstvenim asistentom.
Z uporabo CLI omogočite funkcijo na vseh vmesnikih AS in XSP|ADP.
-
Na AS vmesnikih zaženite naslednje ukaze. To bo omogočilo AS-ju, da pošlje glavo SIP
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess true -
Parameter
enableCallCorrelationID, povezan z aplikacijo Xsi-Actions, se uporablja za nadzor vključitve informacij o korelaciji klicev v dnevnike Xsi-Actions. Priporočljivo je, da imateenableCallCorrelationIDomogočen z uporabo naslednjega ukaza na vmesnikih XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Za dodatne informacije o identifikatorju korelacije klicev glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Sinhronizacija imenika
Sinhronizacija imenika zagotavlja, da lahko uporabniki storitve Webex za Cisco BroadWorks uporabljajo imenik Webex za klicanje katere koli klicne entitete s strežnika BroadWorks. Ko je ta funkcija omogočena, se celoten imenik klicev iz strežnika BroadWorks sinhronizira z imenikom Webex. Uporabniki lahko dostopajo do imenika iz aplikacije Webex in pokličejo katero koli klicno entiteto s strežnika BroadWorks.
Če želite vklopiti sinhronizacijo imenika, pojdite na Sinhronizacija imenika v Webexu za Cisco BroadWorks.
Zagotavljanje pretoka Webex za Cisco BroadWorks doda uporabnike sporočil in povezane podatke o klicih iz strežnika BroadWorks na platformo Webex. Vendar pa telefonski seznami, uporabniki, ki ne pošiljajo sporočil, in entitete, ki niso uporabniki (na primer telefon v konferenčni sobi, faks ali številka iskalne skupine), niso vključeni. Z vklopom sinhronizacije imenika zagotovite, da se vse klicne entitete dodajo na platformo Webex.
Poenotena zgodovina klicev
Ko je omogočena poenotena zgodovina klicev, se dogodki klicev BroadWorks sinhronizirajo z oblakom Webex in postanejo del zgodovine klicev in srečanj Webex Unified, ki se prikaže v aplikaciji Webex. Uporabniki si lahko v aplikaciji Webex ogledajo svojo podrobno zgodovino klicev in zgodovino sestankov.
Poenoteno zgodovino klicev lahko omogočijo skrbniki na ravni partnerjev v središču za partnerje za vsako gručo posebej. Ko je ta funkcija vklopljena, uvedba BroadWorks sinhronizira naslednje dogodke klicev z oblakom Webex:
-
Dogodki zgodovine klicev – ti dogodki se uporabljajo za izdelavo podrobne enotne zgodovine klicev
-
Dogodki stanja odklopa – Poenotena zgodovina klicev vključuje optimizacije stanja odklopa, ki zmanjšajo količino omrežne pasovne širine za posodobitve prisotnosti telefonije.
Zahteve za poenoteno zgodovino klicev
Preden konfigurirate poenoteno zgodovino klicev, se prepričajte, da ste namestili popravke za sistem. Ta funkcija je odvisna od nameščanja naslednjih popravkov BroadWorks. Če vaš sistem uporablja različico, neodvisno od izdaje (RI), so zahteve že vključene.
Za R22:
-
AP.as.22.0.1123.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za R23:
-
AP.as.23.0.1075.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433 -
Če uporabljate XSP—
AP.xsp.23.0.1075.ap378585 -
Če uporabljate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Za R24:
-
AP.as.24.0.944.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za celoten seznam popravkov BroadWorks, ki jih morate namestiti kot predpogoj za zagon Webexa za Cisco BroadWorks, glejte Zahteve programske opreme BroadWorks.
Poleg nameščanja popravkov za vaš sistem mora imeti konfiguracijska datoteka odjemalca (config-wxt.xml) nastavljeno naslednjo oznako:
Če želite v enotni zgodovini klicev imeti podatke o skupini za iskanje, klicnem centru in drugih preusmeritvah, morajo biti nameščeni in aktivni naslednji popravki BroadWorks:
Za R23:
-
AP.as.23.0.1075.ap383346
-
AP.as.23.0.1075.ap383994
Za R24:
-
AP.as.24.0.944.ap383346
-
AP.as.24.0.944.ap383994
Za prikaz podatkov o vodstvenem asistentu v enotni zgodovini klicev morajo biti nameščeni in aktivni naslednji popravki BroadWorks:
Za R24:
-
AP.as.24.0.944.ap380052
-
AP.as.24.0.944.ap384239
-
ADP, ki izvaja Xsi-Events-24_2022.06 ali novejši
Poleg popravkov BroadWorks mora biti za poenoteno zgodovino klicev za vodstvenega asistenta omogočena tudi sinhronizacija imenika.
Ko omogočite zgodovino klicev ali sinhronizacijo DND, Webex pošlje zahteve za osvežitev naročnine CTI za vse uporabnike v gruči. Odvisno od števila uporabnikov lahko to traja do nekaj ur. Priporočljivo je, da v istem vzdrževalnem oknu ne izvajate nobenih vzdrževalnih dejavnosti BroadWorks.
Omogoči zgodovino klicev (nova gruča)
Če želite omogočiti zgodovino klicev v novi gruči, glejte korake za dodajanje gruče v Konfigurirajte svojo partnersko organizacijo v središču za partnerje.
Omogoči zgodovino klicev (obstoječa gruča)
Če želite omogočiti zgodovino klicev v obstoječi gruči, sledite spodnjim korakom:
-
Prijavite se v središče za partnerje na
admin.webex.com. -
Pojdite na Storitve.
-
Kliknite Ogled klicev Broadworks in izberite ustrezno gručo Broadworks.
-
Preverite, ali je povezava gruče dobra. Na desni plošči bi se morala prikazati zelena kljukica z napisom Povezava vzpostavljena.
Če se to ne prikaže, v razdelku Preveri povezave (neobvezno)vnesite ID uporabnika BroadWorks in geslo BroadWorks ter kliknite Preveri, da preverite, ali je povezava dobra.
-
Označite potrditveno polje Omogoči zgodovino klicev.
-
Kliknite Shrani.
Interakcije funkcij
Za poenoteno zgodovino klicev obstajajo naslednje interakcije funkcij:
-
Poenotena zgodovina klicev ni podprta za uporabnike, ki so v storitvi BroadWorks konfigurirani s seznami poti ali neposrednimi potmi. V takšni situaciji se dogodki zgodovine klicev in stanja slušalke ne pošljejo v aplikacijo Webex.
-
Poenotena zgodovina klicev ni podprta pri klicanju internih številk. Klici, opravljeni z uporabo klicanja interne številke, morda ne bodo pravilno prikazani v zgodovini klicev.
Ogled zgodovine klicev v aplikaciji Webex
Končni uporabniki lahko dostopajo do svoje enotne zgodovine klicev in si jo ogledujejo v aplikaciji Webex. Za podrobnosti glejte: Webex | Ogled zgodovine klicev in sestankov.
Onemogoči poenoteno zgodovino klicev
Ko omogočite poenoteno zgodovino klicev v gruči, te funkcije ne morete več onemogočiti sami. Če želite onemogočiti funkcijo, se obrnite na center za tehnično pomoč Cisco (TAC).
Vizualni indikator neželene pošte
Aplikacija Webex podpira vizualno indikacijo neželenih klicev v obvestilu o klicu, ko je klic predstavljen klicatelju, in v zapisih Unified Call History, ko je BroadWorks posodobljen za izvajanje preverjanja identitete klicatelja prek STIR/SHAKEN okvir. Če želite imeti to funkcijo:
- Omogočite poenoteno zgodovino klicev, kot je opisano v prejšnjem razdelku.
- Naslednji popravki morajo biti nameščeni in aktivni:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- ali najmanj AS-25_Rel_2022.12
- Funkcijo je treba aktivirati prek AS CLI:
- AS_CLI/System/ActivatableFeature> aktiviraj 104112
- AS_CLI/System/StirShaken> nastavi omogočiVerifikacijo na true
- BroadWorks mora biti konfiguriran za izvajanje podpisovanja, označevanja in preverjanja STIR-SHAKEN, kot je opisano v Cisco BroadWorks STIR-SHAKEN Podpisovanje, označevanje in preverjanje
Ko je BroadWorks pravilno konfiguriran, bo v zahteve INVITE, poslane odjemalcem Cisco, dodana nova glava X-Cisco-CallerId-Disposition, obstoječim dogodkom zgodovine klicev, ki se pošiljajo v Webex Cloud prek vmesnika CTI, pa bo dodano novo polje callerIdDisposition. Naprave Webex uporabljajo te podatke za vizualno označevanje neželene pošte v predstavitvi klica in enotni zgodovini klicev klicanega.
Sinhronizacija stanja osebnega pomočnika
Funkcija sinhronizacije stanja osebnega asistenta (PA) sinhronizira stanje prisotnosti osebnega asistenta med napravami BroadWorks Calling in aplikacijo Webex.
Storitev PA uporabniku omogoča, da klicateljem sporoči razlog, zakaj klicana oseba ni dosegljiva, po želji pa lahko posreduje tudi informacije o tem, kdaj se klicana oseba vrne in ali je na voljo uslužbenec, ki bi lahko obravnaval klic. Funkcija PA uporabnikom v aplikacijah Webex omogoča, da vidijo prisotnost uporabnika v odsotnosti skupaj s stanjem PA in konfiguriranim trajanjem.
Predpogoji
Prepričajte se, da so na AS in XSP|ADP nameščeni naslednji popravki. Namestite samo popravke za vašo različico BroadWorks.
Popravek za RI in izdajo 24:
-
AP.as.24.0.944.ap385558
Paket dogodkov XSI za funkcijo sinhronizacije stanja osebnega asistenta uvaja nov paket dogodkov PersonalAssistantSync, ki odjemalcem XSI omogoča sinhronizacijo s spremembami prisotnosti osebnega asistenta Cisco BroadWorks. Za več informacij glejte Paket dogodkov XSI za funkcijo sinhronizacije stanja osebnega asistenta.
Poleg nameščanja popravkov v sistem mora imeti konfiguracijska datoteka odjemalca (config-wxt.xml) nastavljeno naslednjo oznako: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Omogoči sinhronizacijo stanja osebnega asistenta (nova gruča)
Če želite omogočiti sinhronizacijo stanja osebnega asistenta v novi gruči, glejte korake za dodajanje gruče v Konfigurirajte svojo partnersko organizacijo v središču za partnerje.
Omogoči sinhronizacijo stanja osebnega asistenta (obstoječa gruča)
-
Prijavite se v središče za partnerje s svojimi skrbniškimi poverilnicami za partnerje na https://admin.webex.com.
-
Kliknite Storitve.
-
Kliknite Ogled klicev Broadworks in izberite ustrezno gručo Broadworks.
- V razdelku Vmesnik CTI omogočite stikalo Sinhronizacija stanja osebnega asistenta.
-
Vnesite svoj uporabniški ID za BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo sinhronizacije PA. Če preverjanje ne uspe, je gumb Shrani onemogočen.
-
Če je preverjanje uspešno, kliknite Shrani.
Omogočanje sinhronizacije stanja PA je enosmerno preklopno stikalo. Ko je funkcija omogočena, je ne morete sami onemogočiti.
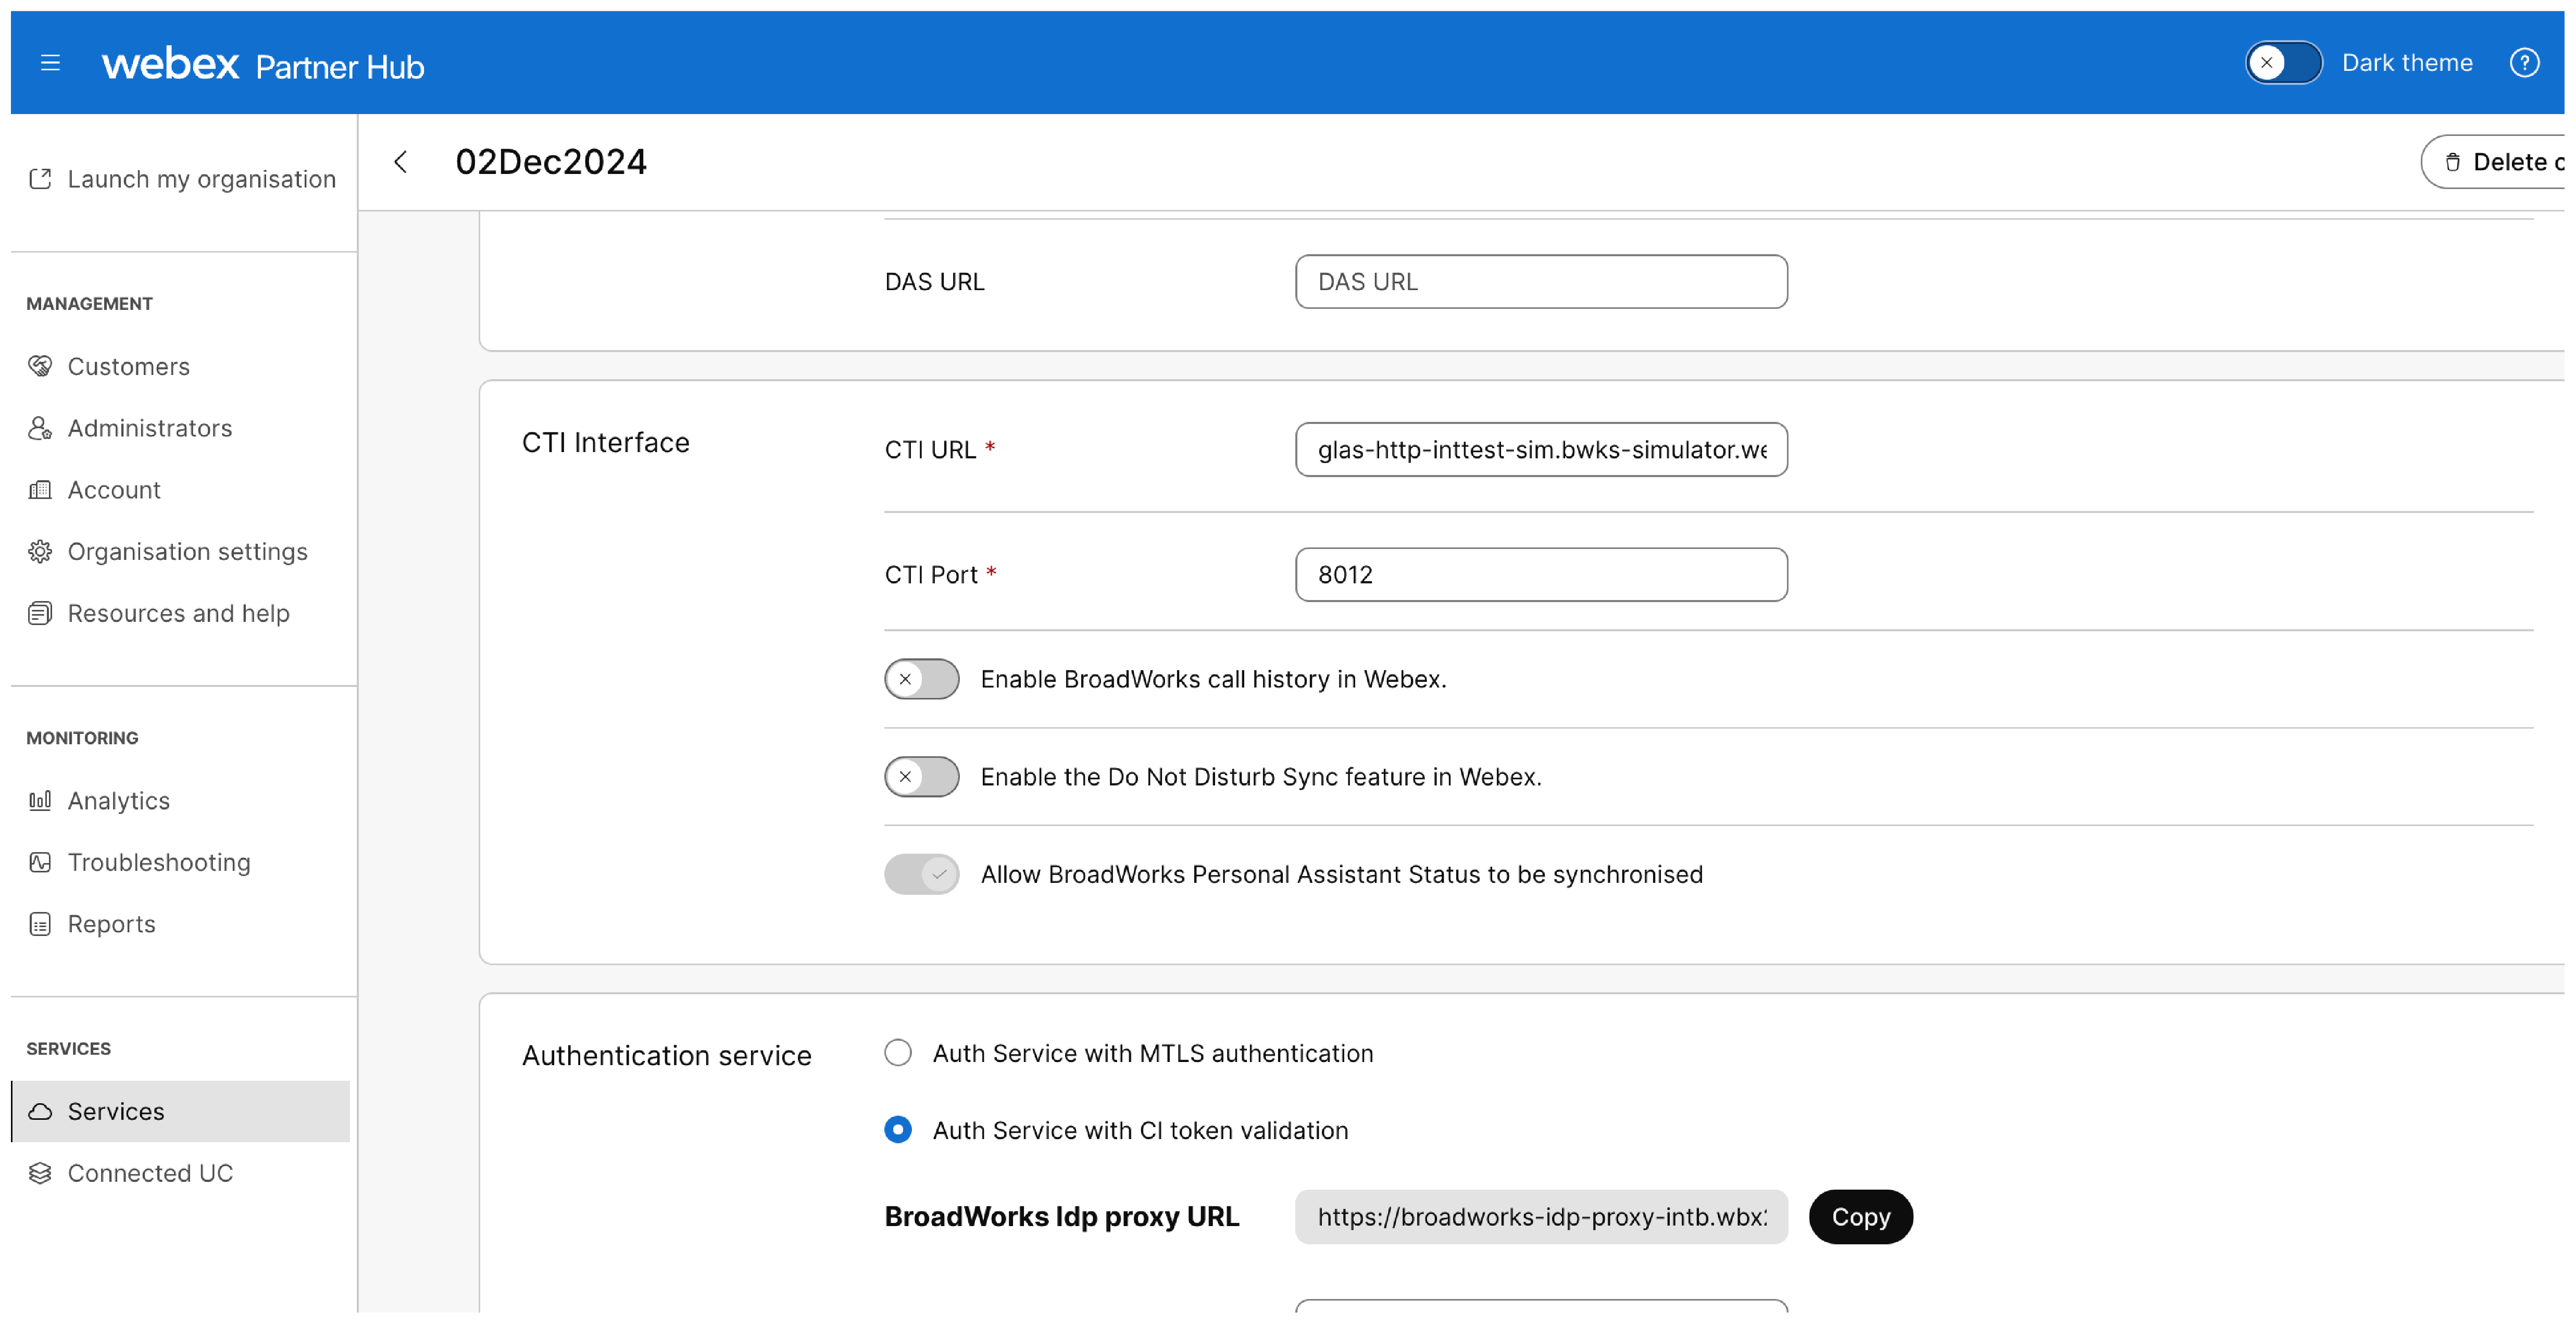
Onemogoči sinhronizacijo stanja osebnega asistenta
Ko omogočite stanje sinhronizacije PA v kateri koli gruči BroadWorks, te funkcije ne morete več onemogočiti sami. Če želite onemogočiti, se obrnite na center za tehnično pomoč Cisco (TAC).
Prepoznavanje klicatelja in preusmeritev klicev
Identifikacija klicatelja
Ko aplikacija Webex prejme klic, bo poskušala prepoznati klicatelja in te podatke prikazati v obvestilu o dohodnem klicu, oknu med klicem in po končanem klicu v zgodovini klicev ter v glasovni pošti.
Aplikacija Webex bo poskušala najti ID klicatelja tako, da bo primerjala dohodno telefonsko številko s telefonskimi številkami stikov, najdenih v različnih virih. Aplikacija Webex bo uporabljala naslednje vire v tem vrstnem redu. Ko ga enkrat najde v enem viru, ga ne bo poskušal iskati nikjer drugje.
Če v enem viru najde več primerkov iste številke, ne bo poskušal izbrati ene od njih, v tem primeru ne bo prikazal nobene identifikacije klicatelja.
-
Webex Common Identity (CI), ki vsebuje uporabnike vaše organizacije.
-
Osebni in organizacijski stiki. Osebni stiki so vidni na zavihku Stiki.
-
Lokalni adresar. V sistemu Windows - aplikacija Outlook, v sistemu Mac - stiki za Mac, v sistemu iOS - stiki za iPhone, v sistemu Android - stiki za Android.
Če ni najdenega ujemanja z dohodno telefonsko številko, bo aplikacija uporabila prikazano ime v glavi SIP FROM, če je na voljo. V nasprotnem primeru bo del uporabniškega imena SIP URI-ja iz glave SIP From uporabil kot zadnjo možnost.
Za oddaljeno upravljanje klicev (tj. način upravljanja namiznega telefona) se uporabljajo podatki XSI, kjer se uporablja ID ali interna številka BWKS, pridobljeni iz podatkov o oddaljeni stranki v dogodku XSI. Če podatki o oddaljeni stranki niso na voljo, bo uporabljena identiteta P-Asserted Identity (PAI) (če je konfigurirana).
Preusmeritev klicev
V primeru preusmeritve ali posredovanja klica bo aplikacija v obvestilu o klicu in zgodovini klicev poskušala prikazati klicatelja in kako je bil klic posredovan.
-
Preusmeritev klica: Prikazuje številko, s katere je bil klic preusmerjen.
-
Iskalna skupina: Prikaže ime iskalne skupine, ki je klic preusmerila.
-
Čakalna vrsta klicnega centra: Prikaže ime čakalne vrste, ki je klic posredovala.
-
Izvršni asistent: Prikazuje ime vodstvenega delavca, za katerega je klic prejet.
Izjeme:
-
Pri notranjih klicih v čakalni vrsti klicev, kjer agent pokliče nazaj notranjo stranko, oddaljena stranka ne bo videla imena čakalne vrste klicev, ampak bo videla ime agenta, ki jo kliče.
Klic je bil sprejet drugje:
Pri iskalnih skupinah ali čakalnih vrstah klicev, ki so nastavljene s sočasnim usmerjanjem, bodo agenti videli odgovor na klic drugje v zgodovini klicev, če klic prevzame drug agent. Pri skupinah iskanja ali čakalnih vrstah klicev z zaporednim usmerjanjem ali pri prelivanju se bodo klici v zgodovini klicev prikazali kot zgrešeni klici, če se nanje odzove drug agent.
Izberite ID klicatelja
Pregled
Funkcija »Izberi ID klicatelja« uporabnikom omogoča preklapljanje med različnimi ID-ji klicnih linij za zunanje klice. Če skrbnik omogoči to možnost, lahko uporabniki za svojo identiteto klicne linije izbirajo med naslednjimi možnostmi:
-
Uporabniška številka ("Uporabi uporabniško telefonsko številko za identifikacijo klicne linije")
-
Nastavljiv CLID ("Uporabi nastavljiv CLID za identiteto klicne linije")
-
CLID skupine ("Uporabi group/department telefonska številka za identifikacijo klicne linije")
Funkcionalnost
Uporabniki lahko svojo ID klicatelja spremenijo na dva načina, kot ju je določil skrbnik:
-
Kode za dostop do funkcij (FAC): Posebne kode za vsako od treh možnosti identifikacije klicatelja.
-
Vmesnik aplikacije Webex: Uporabniku prijazen pogled v namiznih in mobilnih aplikacijah Webex, ki prikazuje razpoložljive možnosti identifikacije klicatelja, ki jih je omogočil skrbnik, in uporabnikom omogoča izbiro želene identifikacije.
Dodatne funkcije
-
Aplikacije Webex bodo vključevale tudi možnosti za čakalne vrste klicnega centra DNIS.
-
Uporabniki mobilne aplikacije bodo imeli na voljo možnosti dvojne osebe za uporabnike mobilnosti.
Predpogoji
Da lahko uporabnik nadzoruje svojo izbiro zunanjega pravilnika CLID, morajo biti na strežniku BroadWorks izpolnjeni naslednji pogoji:
-
Če želite omogočiti sistemsko zastavico »EnableUserSelectionOfExternalCLIDPolicy«
Zaženite ukaz CLI:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserSelectionOfCLIDPolicy true. -
Če želite omogočiti »EnableUserConfigurableCLIDModification«
Zaženite ukaz CLI:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserConfigurableCLIDModification true.To omogoči Dovoli uporabniku izbiro zunanje politike CLID in Dovoli uporabniku konfigurirano spreminjanje CLID.
-
Obseg pravilnika za obdelavo klicev na ravni uporabnika za ID klicne linije je za tega uporabnika nastavljen na »Uporabi pravilnik za ID klicne linije uporabnika«.
-
Za uporabnika je omogočena zastavica »Dovoli uporabniku izbiro zunanjega pravilnika CLID« za pravilnike obdelave klicev na uporabniški ravni.
-
Če za možnost »Uporabi nastavljiv CLID za identiteto klicne linije« ali »Uporabi group/department telefonska številka za možnosti identitete klicne linije«, FAC-ji ali prikaz aplikacije ne bodo imeli učinka. To nastavitev mora konfigurirati skrbnik pred izbiro uporabnika.
Za več informacij glejte opis funkcije Izbira možnosti zunanje identifikacije klicne linije s strani uporabnika.
Obliži BroadWorks
Ta funkcija za pravilno delovanje zahteva dva specifična popravka BroadWorks:
Glejte 8. razdelek Informacije o neodvisnih izdajah in servisnih popravkih.
-
BWKS-5230 je bila prvotna funkcija CLID, ki jo je lahko izbral uporabnik – uporabnikom omogoča (če je sistem pravilno konfiguriran) spreminjanje ustreznega pravilnika CLID. Glejte FD tukaj: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
-
BWKS-9510 je izboljšava XSI, ki jo je zahtevala ekipa za stranke Webex, da bi lažje odkrila, katere možnosti so na voljo uporabniku. To je potrebno, ker izbira pravilnika CLID ni preprosta funkcija na ravni uporabnika (kot je CFA), ki bi jo bilo mogoče neposredno nadzorovati. Namesto tega je odvisno od različnih možnosti konfiguracije sistema in hierarhije "pravilnikov obdelave klicev". Podrobnosti si lahko ogledate tukaj: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Konfiguracija aplikacije Webex
Te oznake morajo biti omogočene v konfiguracijah za namizne računalnike, tablične računalnike in mobilne naprave:
Videz skupne črte
Videz deljene linije je možnost zagotavljanja linij drugih uporabnikov kot deljenih linij na napravi končnega uporabnika. Konfiguracija skupne linije za aplikacijo Webex je podobna konfiguraciji skupne linije za namizne telefone. Ta posebna funkcija vam omogoča, da aplikaciji Webex končnega uporabnika dodelite videz skupne linije.
Ta funkcija uporabnikom omogoča, da upravljajo klice na interni številki drugih uporabnikov neposredno iz aplikacije Webex.
-
Videz deljene linije lahko konfigurirate samo za namizno različico aplikacije Webex.
-
V aplikacijo Webex lahko dodate največ 10 vrstic, vključno z glavno vrstico.
-
Delovne linije ni mogoče dodeliti kot skupne linije.
-
Uporabniku ni mogoče hkrati omogočiti storitve Vodilni asistent in imeti skupne linije.
-
Uporabnikovih primarnih linijskih vrat se ne sme spremeniti v skupno linijo.
Zahteve
Za uvedbo te funkcije v storitvi Webex za Cisco BroadWorks morate namestiti naslednje popravke za BroadWorks:
Obliž 1: Zastavica lastnika na seznamu naprav za podporo deljenih linij odjemalca Webex
R23 brez ADP:
-
AP.as.23.0.1075.ap384179
-
AP.xsp.23.0.1075.ap384179
R23 z ADP:
-
AP.as.23.0.1075.ap384179
-
Xsi-Actions-23_2022.10
R24:
-
KOT: AP.as.24.0.944.ap384179
-
Xsi-Actions-24_2022.10
R25:
-
KOT: Izdaja RI Rel_2022.10_1.310
-
Xsi-Actions-25_2022.10
Obliž 2: Popravki za povečanje števila vrat na vrstah profilov naprav. Primer: Za namizni odjemalec: System>Identity/Device Vrsta profila Spremeni> Poslovni komunikator - računalnik: Profil, Standardne možnosti, Število vrat:
- ČE je omogočena možnost »Neomejeno«, ni potrebna nobena sprememba.
- ČE je »Omejeno na« < 10, spremenite vrednost = 10 in prihranite, da izkoristite vse razpoložljive linije
-
Izdaja RI Rel_2022.10_1.310
Za podrobnosti o konfiguraciji odjemalca glejte razdelek 6.1.44 »Primarni profil« v priročniku za konfiguracijo Webexa za Cisco BroadWorks.
Sinhronizacija načina Ne moti (DND)
Sinhronizacija načina »Ne moti« (DND) uskladi nastavitve DND med Webexom in BroadWorksom tako, da sinhronizira stanje DND med obema platformama. Če na primer uporabnik vklopi funkcijo »Ne moti« v aplikaciji Webex, se to stanje sinhronizira s klicnimi napravami BroadWorks. Posledično uporabnikov namizni telefon, registriran pri BroadWorks, ne zvoni, ko ga nekdo poskuša poklicati. Podobno se stanje sinhronizira z aplikacijo Webex, če uporabnik nastavi funkcijo »Ne moti« na namiznem telefonu. Brez te funkcije druga platforma ne prepozna posodobitev DND z ene platforme.
Sinhronizacija DND se uporabi na ravni gruče BroadWorks in jo lahko v središču za partnerje omogoči skrbnik partnerjev.
Če je veliko strank (>50) V gruči BroadWorks sinhronizacija DND ni podprta. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC.
Predpogoji
Prepričajte se, da so na AS in XSP|ADP nameščeni naslednji popravki. Namestite samo popravke za vašo različico BroadWorks.
Za izdajo 23:
<snipped>
- Aplikacije ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Za izdajo 24:
<snipped>
- Aplikacije ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
Ko namestite popravke, aktivirajte funkcijo 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Če je veliko strank (>50) V gruči BroadWorks operacije, kot so posodabljanje dejanj XSI, dogodkov XSI, URL-ja DAS, URL-ja XSP|ADP ali sinhronizacija DND, niso podprte. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC.
Konfigurirajte sinhronizacijo funkcijskih ključev naprave v storitvi BroadWorks. Prepričajte se, da telefon podpira SIP SUBSCRIBE/NOTIFY za paket dogodkov »as-feature-event«. Za podrobnosti glejte Sinhronizacija funkcijskih ključev naprave Cisco BroadWorks.
Omogoči sinhronizacijo DND (obstoječa gruča)
-
Prijava v središče za partnerje
-
Kliknite Storitve.
-
Kliknite Ogled klicev Broadworks in izberite ustrezno gručo Broadworks.
-
Omogočite stikalo Sinhronizacija načina Ne moti (DND).
-
Vnesite svoj uporabniški ID za BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo sinhronizacije DND. Če preverjanje ne uspe, gumb Shrani postane onemogočen.
-
Če je preverjanje uspešno, kliknite Shrani.
-
Ko je sinhronizacija DND omogočena, Webex osveži vse uporabniške naročnine in vključi paket dogodkov Ne moti. Glede na število uporabnikov lahko ta postopek traja nekaj ur.
-
Omogočanje sinhronizacije DND je enosmerno preklopno stikalo. Ko je funkcija omogočena, je ne morete sami onemogočiti.
Omogoči sinhronizacijo DND (nova gruča)
Funkcijo lahko omogočite tudi med ustvarjanjem gruče. Za podrobnosti glejte »Konfigurirajte svoje grozde BroadWorks« v Konfigurirajte svojo partnersko organizacijo v središču za partnerje.
Tihe ure
V uvedbah Webex za BroadWorks se funkcija »Tihe ure« zanaša na funkcijo »Sinhronizacija načina Ne moti (DND)«, da se zagotovi sinhronizacija nastavitev tihih ur v vseh napravah. Za pravilno sinhronizacijo tihih ur med namiznimi in mobilnimi napravami se prepričajte, da je v uporabniškem računu omogočena možnost »DND Sync«.
Onemogoči sinhronizacijo DND
Sinhronizacije DND ne morete onemogočiti sami. Če želite onemogočiti funkcijo »Ne moti«, ustvarite primer TAC z naslovom »Onemogoči sinhronizacijo načina »Ne moti« in navedite partnerId in ime gruče BroadWorks.
Primeri uporabe
Snemanje klicev
Webex za Cisco BroadWorks podpira štiri načine snemanja klicev.
|
Načini snemanja |
Opis |
Controls/Indicators ki se prikazujejo v aplikaciji Webex |
|---|---|---|
|
Vedno |
Snemanje se začne samodejno, ko je klic vzpostavljen. Uporabnik nima možnosti začeti ali ustaviti snemanja. |
|
|
Vedno s premorom/nadaljevanjem |
Snemanje se začne samodejno, ko je klic vzpostavljen. Uporabnik lahko začasno ustavi in nadaljuje snemanje. |
|
|
Na zahtevo |
Snemanje se samodejno začne, ko je klic vzpostavljen, vendar se posnetek izbriše, razen če uporabnik pritisne Začni snemanje. Če uporabnik začne snemati, se ohrani celoten posnetek nastavitve klica. Po začetku snemanja lahko uporabnik snemanje tudi začasno ustavi in nadaljuje. |
|
|
Na zahtevo z zagonom, ki ga sproži uporabnik |
Snemanje se ne začne, razen če uporabnik v aplikaciji Webex izbere možnost Začni snemanje. Uporabnik ima možnost, da med klicem večkrat zažene in ustavi snemanje. |
|
Zahteve
Za uvedbo te funkcije v storitvi Webex za Cisco BroadWorks morate namestiti naslednje popravke za BroadWorks. Če vaš sistem uporablja različico, neodvisno od izdaje (RI), so zahteve že vključene.
-
Za R22: AP.as.22.0.1123.ap377718
-
Za R23: AP.as.23.0.1075.ap377718
-
Za R24: AP.as.24.0.944.ap377718
Identifikator korelacije klicev mora biti vklopljen. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Za uporabo te funkcije mora biti omogočena naslednja konfiguracijska oznaka: %ENABLE_CALL_RECORDING_WXT%.
Ta funkcija zahteva integracijo s platformo za snemanje klicev tretje osebe.
Če želite konfigurirati snemanje klicev v storitvi BroadWorks, glejte Vodnik po vmesniku za snemanje klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi funkcije snemanja glejte Webex | Snemanje klicev.
Za ponovno predvajanje posnetka morajo uporabniki ali skrbniki obiskati platformo za snemanje klicev tretje osebe.
Omogočanje glasovne pošte za integracijo z Microsoft Teams
Glasovno pošto za uporabnike storitve Microsoft Teams lahko omogočite v rešitvi Webex for BroadWorks. Ta integracija uporabnikom omogoča neposreden dostop do glasovne pošte prek storitve Microsoft Teams, kar izboljša splošno uporabniško izkušnjo.
Koraki za omogočanje glasovne pošte
Če želite omogočiti glasovno pošto za BroadWorks, morate omogočiti preklopnik broadworks-voicemail-enabled-spark-541886: true na ravni organizacije.
Če želite omogočiti to funkcijo, se obrnite na center za tehnično pomoč Cisco (TAC).
Uporabniška izkušnja
Ko je integracija nastavljena, lahko uporabniki:
- Pridobite glasovna sporočila neposredno v aplikaciji Microsoft Teams.
- Prejemajte obvestila o novih glasovnih sporočilih.
- Upravljajte nastavitve glasovne pošte iz vmesnika Webex.
Zahteve
Za podporo pridobivanja glasovne pošte v integraciji Microsoft Teams s ponudbo Webex for BroadWorks so potrebne dodatne spremembe omrežja. Partnerji BroadWorks bi morali omogočiti skupno rabo virov med izvori (CORS) za naslednje URL-je na svoji platformi BroadWorks:
-
https://jabber-integration-a.wbx2.com
-
https://jabber-integration-r.wbx2.com
-
https://jabber-integration-k.wbx2.com
-
https://msteams-calling.webex.com
Prepričajte se, da je glasovna pošta BroadWorks konfigurirana v skladu z nastavitvami, opisanimi v Predvajanje glasovne pošte.
Za več podrobnosti o korakih konfiguracije glejte razdelek 8.5.1.2 v priročniku za konfiguracijo platforme za dostavo aplikacij BW, ki zahteva različico 2024.05 na ADP.
Parkiranje in prevzem skupinskega klica
Webex za Cisco BroadWorks podpira parkiranje in prevzem skupinskih klicev. Ta funkcija uporabnikom znotraj skupine omogoča parkiranje klicev, ki jih lahko nato prevzamejo drugi uporabniki v skupini. Na primer, zaposleni v trgovini lahko s to funkcijo parkirajo klic, ki ga nato lahko prevzame nekdo v drugem oddelku.
Funkcija Delovanje
Ko je funkcija konfigurirana
-
Med klicem uporabnik v aplikaciji Webex klikne možnost Parkiraj, da parkira klic na interni številki, ki jo sistem izbere samodejno. Sistem uporabniku prikaže razširitev 10 sekund.
-
Drug uporabnik v skupini klikne možnost Prevzemi klic v svoji aplikaciji Webex. Uporabnik nato vnese interno številko parkiranega klica, da nadaljuje klic.
Zahteve
Da bi ta funkcija delovala, se prepričajte o naslednjem:
-
V konfiguracijski datoteki odjemalca morajo biti nastavljene naslednje oznake:
-
Identifikator korelacije klicev mora biti omogočen na AS in XSP|ADP. Za podrobnosti glejte Omogočanje identifikatorja korelacije klicev.
-
Vaš SBC mora biti konfiguriran tako, da posreduje atribut SIP '
x-broadworks-correlation-in' na in iz aplikacijskega strežnika.
Konfiguracija
Za informacije o konfiguriranju skupinskega parkiranja klicev v storitvi BroadWorks glejte razdelek »Dodaj skupino za parkiranje klicev« v priročniku za skrbništvo spletnega vmesnika skupine aplikacijskega strežnika Cisco BroadWorks – 2. del. Ustvariti morate skupino in vanjo dodati uporabnike.
Za informacije o konfiguraciji identifikatorja korelacije klicev v storitvi BroadWorks glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi parkiranja skupinskih klicev glejte Webex | Parkiranje in prevzem klicev.
Pokliči Park/Directed Parkiranje klicev
Redno ali usmerjeno parkiranje klicev ni podprto v uporabniškem vmesniku aplikacije Webex, vendar lahko uporabniki z omogočenim dostopom funkcijo uvedejo z uporabo kod za dostop do funkcij:
-
Vnesite *68 za parkiranje klica
-
Vnesite *88 za prevzem klica
Prekinitev
Storitev vdora se pogosto uporablja v klicnih centrih ali drugih situacijah, kjer je potrebna takojšnja pomoč ali posredovanje.
Ko je storitev vdora omogočena, lahko določeni uporabnik ali nadzornik vstopi v aktivni klic tako, da sproži določen ukaz ali uporabi namensko tipko oziroma kombinacijo tipk na svojem telefonu ali komunikacijski napravi. Ko je zahteva za vmešavanje poslana, sistem vzpostavi povezavo s tekočim klicem, kar pooblaščeni osebi omogoči poslušanje pogovora ali pridružitev klicu kot aktivni udeleženec.
Storitev vdora je lahko uporabna v različnih scenarijih. V klicnem centru lahko nadzorniki ali trenerji spremljajo in usmerjajo predstavnike službe za stranke tako, da v realnem času poslušajo njihove klice. Po potrebi lahko posredujejo in nudijo smernice ali prevzamejo klic, če ima predstavnik težave. V nujnih primerih ali kritičnih razpravah se lahko pooblaščeno osebje hitro pridruži tekočim pogovorom, da bi nudilo pomoč ali sprejelo pomembne odločitve.
V aplikaciji Webex za Vpad prejmemo obvestilo, da se klic pretvori v konferenco. V NOTIFY (informacije o klicu ali informacije o konferenci) ni dodatnih informacij o vrsti konference, zato jo lahko obravnavamo drugače.
Ko pride do vdora, se med strankama vzpostavi tristranski klic. Uvedeni so naslednji izrazi:
-
Nadzornik: Nadzornik je oseba, ki nadzira in vodi ekipo agentov za pomoč strankam ali predstavnikov klicnega centra. V kontekstu vmešavanja v klic ima nadzornik običajno možnost spremljanja in posredovanja pri tekočih klicih strank. Za poslušanje klicev, zagotavljanje smernic agentom in zagotavljanje nadzora kakovosti lahko uporabljajo orodja ali programsko opremo za spremljanje klicev. Vloga nadzornika lahko vključuje usposabljanje agentov, reševanje težav strank in optimizacijo delovanja ekipe.
-
Stranka: Stranka se nanaša na posameznika ali subjekt, ki sodeluje s podjetjem ali organizacijo za pridobitev izdelkov, storitev ali podpore. V kontekstu vmešavanja v klic je stranka nekdo, ki opravlja ali sprejema telefonski klic s predstavnikom službe za stranke. Stranke lahko med klicem poiščejo pomoč, informacije ali rešitev za svoja vprašanja ali težave. Funkcija vključevanja v klic omogoča nadzornikom ali pooblaščenemu osebju, da se pridružijo tekočemu klicu med stranko in agentom.
-
Agent: Agent, znan tudi kot predstavnik službe za stranke ali agent klicnega centra, je oseba, odgovorna za upravljanje interakcij s strankami in zagotavljanje podpore ali pomoči po telefonu ali drugih komunikacijskih kanalih. Agenti so usposobljeni za obravnavanje poizvedb strank, reševanje težav, obdelavo transakcij in zagotavljanje pozitivne uporabniške izkušnje. V kontekstu vmešavanja v klic je agent oseba, ki med telefonskim klicem govori neposredno s stranko. Agent lahko po potrebi prejme navodila ali povratne informacije od nadzornika prek vmešavanja v klic.
Za vse zahteve, ki jih sproži odjemalec, kot so CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBargeInRequest itd., če je <Webex Client> (izberite pravilno ime namesto odjemalca Webex, če ni ustrezno) nastavljen kot naprava za skupni videz klica, mora biti v nastavitvi skupnega videza klica omogočena konfiguracija »Opozori vse videze za klice s klikom za klic«, da odjemalec prejme klic, razen če odjemalec, ki sproži zahtevo, izrecno navede lokacijo.
Preusmeritev klicev SIP na Webex Meeting
Preusmeritev klicev SIP na Webex Meeting ima dve edinstveni funkciji:
-
Novo potisno obvestilo (mobilno)
Uporabniki na izvornem klicu lahko zdaj preklopijo na aplikacijo Webex tako, da se dotaknejo možnosti Novo potisno obvestilo. Ko zaženete izvorni zaslon za klic, se na zaslonu prikaže novo potisno obvestilo in če se dotaknete obvestila, se takoj odpre zaslon med klicem v aplikaciji Webex.
Obvestilo Webex se prikaže med klicem na mobilni telefon, če uporabljate Webex Go ali če vaš mobilni operater (MNO) uporablja signalizacijo klicev s pomočjo nadzora klicev Cisco za vaše klice na mobilne telefone.
-
Premakni klic na sestanek
Ko ste sredi klica z nekom, boste morda želeli ta klic premakniti v sestanek, da boste lahko uporabljali nekatere napredne funkcije sestankov, kot so video, skupna raba ali uporaba bele table. Ali pa povabite druge ljudi v razpravo in se premaknite na sestanek.
Zahteve BroadWorks
-
Aktivna funkcija 25239
-
R23 z XSP|ADP:
-
AS popravek AP.as.23.0.1075.ap383064
-
XSP|Popravek ADP AP.xsp.23.0.1075.ap383064
-
Popravek AP.platform.23.0.1075.ap383064
-
-
R23 z ADP:
-
AS popravek AP.as.23.0.1075.ap383064
-
ADP z različico Xsi-Actions-23 in CommPilot-23 > 2022.05_1.303 in različica NPS > 2022.08_1.350
-
-
R24:
-
AS popravek: AP.as.24.0.944.ap383064
-
ADP z različico Xsi-Actions-24 in CommPilot-24 > 2022.05_1.303 in različica NPS > 2022.08_1.350
-
-
R25:
-
Izdaja AS RI Rel_2022.08_1.354
-
ADP z Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 in različica NPS > 2022.08_1.350
-
Konfiguriraj klicanje URI-ja
Omogočite BroadWorksu, da usmeri SIP INVITE, ki ga ustvari REFER, na URI sestanka Webex. Primer: sip:.
Preden začnete
-
Ta konfiguracija omogoča samo usmerjanje.
-
Internetno usmerjen SBC/CUBE je potrebno za dokončanje klica.
- Konfiguracija je potrebna na aplikacijskem strežniku (AS) in omrežnem strežniku (NS).
| 1 |
Konfigurirajte aplikacijski strežnik (AS). Ta konfiguracija omogoča AS obdelavo klicev SIP URI in generiranje povabil po REFER. |
| 2 |
Konfigurirajte omrežni strežnik (NS). |
| 3 |
Potrdite preizkus poti: Pričakujete lahko katerega koli od naslednjih rezultatov:
|
Najboljše prakse, omejitve in odpravljanje težav
Najboljše prakse
Da bi zagotovili, da Webex Cloud pravilno prepozna ID sestanka in kontekst podjetja, morate konfigurirati CUBE tako, da ohrani izvirni Request-URI (R-URI).
Primer konfiguracije:
dial-peer voice 1000 voip
description *** Webex Edge Deployment ***
session protocol sipv2
session target dns:
voice-class sip requri-passing
dtmf-relay rtp-nte
codec g711ulaw
no vad Ključni funkcionalni elementi so:
-
Zahteva za požiranje glasovnega razreda: Ta ukaz je obvezen. Zagotavlja, da se originalni R-URI (ki vsebuje domeno podjetja in ID sestanka) ohrani v odhodnem INVITE. Brez tega Webex Cloud ne more povezati klica s pravilnim sestankom.
-
Cilji regionalnih sej: Cilj seje mora kazati na ustrezen regionalni vhodni promet v oblaku Webex. To je treba konfigurirati glede na geografsko regijo stranke. Na primer, EMEA:
dns:ecccp.euro.pub.webex.com. Partnerji morajo preveriti pravilno regionalno FQDN za svojo specifično gručo uvajanja prek nadzornega središča.
V večnajemniških uvedbah je ključnega pomena zagotoviti, da R-URI ostane nespremenjen. Če CUBE spremeni R-URI, klic ne uspe preusmeriti na predvideni sestanek.
Partnerji so odgovorni za zagotovitev, da njihova specifična različica CUBE in logika klicnih točk nista v konfliktu s tem ukazom. Vedno se prepričajte, da sta domena podjetja in kontekst sestanka pravilno preslikana v nadzornem središču, da se ujemata z vhodnim prometom.
Znane omejitve
Tukaj je nekaj znanih omejitev:
-
BroadWorks AS nima neposrednega dostopa do interneta.
-
SBC/CUBE konfiguracija je še vedno potrebna.
-
Podpora za eskalacijo REFER za namizne računalnike je v postopku preverjanja.
Odpravljanje težav pri klicu
Če klic ne uspe, sledite naslednjim korakom:
-
Zajem dnevnikov AS XS.
-
Zajem dnevnikov usmerjanja NS.
-
Preverite internetno povezljivost SBC.
-
Deli dnevnike s Cisco TAC.
Klic v sili E911
Webex za Cisco BroadWorks podpira klice v sili E911. S to funkcijo se klici v sili preusmerijo na center za odzivanje na javno varnost (PSAP), ki lahko nato usmeri reševalne službe na lokacijo klicatelja. Če želite uporabljati to funkcijo, morate Webex za Cisco BroadWorks integrirati s ponudnikom klicev v sili E911.
Za konfiguracijo podpore za storitve klica v sili E911 uporabite naslednje članke Webex:
-
Klic v sili E911 v Webexu za BroadWorks– V tem članku lahko konfigurirate klic v sili E911 v Webexu za Cisco BroadWorks z uporabo enega od naslednjih podprtih ponudnikov E911:
-
Pasovna širina
-
Intrado
-
RedSky
-
-
Izjava o omejitvi odgovornosti za klice v sili– Če imate lokacijsko storitev, lahko v aplikaciji Webex konfigurirate okno z izjavo o omejitvi odgovornosti za klice v sili tako, da uporabnikom omogočite posodobitev lokacije ob prijavi.
Prilagajanje in zagotavljanje odjemalcev
Uporabniki prenesejo in namestijo svojo generično aplikacijo Webex za namizne računalnike ali mobilne naprave (za povezave za prenos glejte Platforme aplikacij Webex). Ko uporabnik potrdi svojo pristnost, se odjemalec registrira v storitvi Webex Cloud za sporočanje in srečanja, pridobi podatke o svoji blagovni znamki, odkrije podatke o storitvi BroadWorks in prenese konfiguracijo klicev iz strežnika aplikacij BroadWorks (prek DMS na XSP|ADP).
Klicne parametre za aplikacijo Webex konfigurirate v BroadWorksu (kot običajno). Parametre blagovne znamke, sporočanja in sestankov za odjemalce konfigurirate v nadzornem središču. Konfiguracijske datoteke ne spreminjate neposredno.
Ta dva niza konfiguracij se lahko prekrivata, v tem primeru konfiguracija Webexa nadomešča konfiguracijo BroadWorks.
Dodajanje konfiguracijskih predlog aplikacije Webex v strežnik aplikacij BroadWorks
Aplikacija Webex je konfigurirana z datotekami DTAF. Odjemalci prenesejo konfiguracijsko datoteko XML iz aplikacijskega strežnika prek storitve za upravljanje naprav na XSP|ADP.
Datoteke predlog R22.0 niso več podprte in so odstranjene iz arhiva DTAF. Predloge, ki so bile prej označene kot R23.0, so preimenovane v R24.0, saj je BroadWorks R24.0 najstarejša trenutno podprta različica. Te predloge R24.0 so namenjene uporabi v vseh podprtih izdajah aplikacijskega strežnika, vključno z R24.0, R25.0 in R26.0.
| 1 |
Prenesite zip datoteke želene aplikacije Webex (namizna, mobilna ali tablična) s spletnega mesta Prenosi programske opreme. Za podrobnosti o vrsti profila naprave in imenu paketa glejte Profili naprav v razdelku Priprava okolja. | ||||||||||
| 2 |
Preverite, ali imate pravilne nabore oznak v . | ||||||||||
| 3 |
Uvozi in posodobi datoteke DTAF. Paket DTAF, prenesen s spletnega mesta za prenos programske opreme Cisco, je arhiv vsebnika. Ta arhiv morate lokalno izvleči, da dostopate do specifičnih datotek | ||||||||||
| 4 |
Konfigurirajte profile naprav za vsakega odjemalca, ki ga omogočate. | ||||||||||
| 5 |
Kliknite Datoteke in preverjanje pristnosti in nato izberite možnost za obnovo vseh sistemskih datotek.
|
Prilagodite blagovno znamko za aplikacijo Webex
-
Prilagoditve partnerjev – skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, ki veljajo za partnersko organizacijo. and/or stranke, ki jih partner upravlja. Glejte Konfiguriranje naprednih prilagoditev blagovne znamke.
-
Prilagoditve strankam – Če partner strankam dovoli, da uporabijo lastne prilagoditve blagovne znamke, lahko skrbniki strank sledijo postopkom v Dodajanje blagovne znamke vašega podjetja v Webex.
Portal za aktivacijo uporabnikov uporablja isti logotip, ki ga dodate za blagovno znamko odjemalca.
Prilagodite URL-je za poročanje o težavah in pomoč
Za prilagoditev teh možnosti lahko skrbniki sledijo postopku »Dodajanje URL-jev za povratne informacije in pomoč«, ki ga najdete v obeh prejšnjih člankih o blagovni znamki.
Konfigurirajte svojo testno organizacijo za Webex za Cisco BroadWorks
Preden začnete
Z zagotavljanjem pretoka
Preden lahko izvedete to nalogo, morate konfigurirati vse storitve XSP|ADP in partnersko organizacijo v Control Hubu.
| 1 |
Dodeli storitev v BroadWorksu: |
| 2 |
Preverite organizacijo stranke in uporabnike v Control Hubu: |
Uporabniško testiranje
| 1 |
Prenesite aplikacijo Webex na dva različna računalnika. |
| 2 |
Prijavite se kot testni uporabniki na obeh računalnikih. |
| 3 |
Opravite testne klice. |
Organizacije strank za zagotavljanje storitev
V trenutnem modelu samodejno omogočimo uporabo strankine organizacije, ko vključite prvega uporabnika prek katere koli od metod, opisanih v tem dokumentu. Dodelitev storitev se za vsako stranko izvede samo enkrat.
Uporabniki za omogočanje
Uporabnike lahko oskrbujete na te načine:
-
Uporaba API-jev za ustvarjanje računov Webex
-
Dodeli integrirano neposredno sporočilo & P (flowthrough Provisioning) z zaupanja vrednimi e-poštnimi naslovi za ustvarjanje računov Webex
-
Dodeli integrirano neposredno sporočilo & P (pretočno zagotavljanje) brez zaupanja vrednih e-poštnih naslovov. Uporabniki vnesejo in potrdijo e-poštne naslove za ustvarjanje računov Webex
-
Omogočite uporabnikom samoaktivacijo (pošljete jim povezavo, oni ustvarijo račune Webex)
Javni API-ji za zagotavljanje storitev
Webex razkriva javne API-je, ki ponudnikom storitev omogočajo integracijo zagotavljanja storitev naročnikom Webex za Cisco BroadWorks v njihove obstoječe delovne procese zagotavljanja. Specifikacija za te API-je je na voljo na developer.webex.com. Če želite razvijati s temi API-ji, se obrnite na svojega predstavnika Cisco, da dobite Webex za Cisco BroadWorks.
Ti API-ji bodo zavrnili veleprodajne stranke.
Pretočno zagotavljanje
V storitvi BroadWorks lahko uporabnikom omogočite Omogoči integrirano neposredno sporočanje & Možnost P. Zaradi tega dejanja adapter za omogočanje uporabe BroadWorks pokliče API za omogočanje uporabe uporabnika v Webexu. Naš API za zagotavljanje je združljiv z API-jem UC-One SaaS. BroadWorks AS ne zahteva spremembe kode, temveč le spremembo konfiguracije končne točke API-ja za adapter za omogočanje.
Zagotavljanje storitev naročnikom v Webexu lahko traja precej (nekaj minut za začetnega uporabnika v podjetju). Webex izvaja oskrbovanje kot nalogo v ozadju. Torej, uspeh pri pretočnem zagotavljanju pomeni, da se je zagotavljanje začelo. Ne kaže na dokončanje.
Če želite potrditi, da so uporabniki in organizacija strank v celoti omogočeni v storitvi Webex, se morate prijaviti v središče za partnerje in si ogledati seznam strank.
Uporabniki trunkinga BroadWorks lahko uporabljajo Webex za BroadWorks prek skupnega prikaza klica (SCA). Uporabnik trunkinga bo moral imeti dodeljeno storitev preverjanja pristnosti. Kot je opisano v 8. poglavju vodnika za rešitve BroadWorks Trunking, to omogoča ločeno preverjanje pristnosti videza SCA Webex od običajnega preverjanja pristnosti prek trunkov. Webexa za BroadWorks ni mogoče omogočiti za uporabnike trunkinga z dodeljenimi funkcijami seznama poti ali neposredne poti.
Lokacija predlog je bila premaknjena iz razdelka BroadWorks Calling v nastavitvah organizacije v razdelek Seznam strank in se zdaj imenuje Predloga za uvajanje.
Samoaktivacija uporabnika
Za omogočanje uporabnikov BroadWorks v Webexu brez dodelitve integriranega IM-ja & Storitev P:
-
Prijavite se v središče za partnerje in poiščite stran Seznam strank.
-
Kliknite Ogled predlog.
-
Izberite predlogo za uvajanje, ki jo želite uporabiti za tega uporabnika.
Ne pozabite, da je vsaka predloga povezana z gručo in vašo partnersko organizacijo. Če uporabnik ni v sistemu BroadWorks, ki je povezan s to predlogo, se ne more samodejno aktivirati s povezavo.
-
Kopirajte povezavo za omogočanje in jo pošljite uporabniku.
Morda boste želeli vključiti tudi povezavo za prenos programske opreme in uporabnika opomniti, da mora za aktivacijo računa Webex navesti in potrditi svoj e-poštni naslov.
-
Stanje aktivacije uporabnika lahko spremljate v izbrani predlogi.
Za več informacij glejte Poteki zagotavljanja in aktivacije uporabnikov.
Oskrba z nezaupanja vrednimi e-poštnimi sporočili
Partner Hub ponuja nabor kontrolnikov v pogledu »Stanje uporabnika«, ki skrbnikom ponudnikov storitev Webex za Cisco BroadWorks omogočajo pregled stanja uporabnikov in odpravljanje napak pri omogočanju uporabe nezaupanja vrednih e-poštnih naslovov. Za podrobnosti glejte Preverjanje dodeljevanja uporabnikom z nezaupanja vrednimi e-poštnimi naslovi.
Premaknite uporabnike Webexa v Webex za Cisco BroadWorks
Če želite obstoječe uporabnike Webexa premakniti v Webex za Cisco BroadWorks, glejte naslednjo tabelo, da ugotovite, kateri postopek morate upoštevati.
|
Obstoječi uporabnik Webexa pripada… |
Za premikanje uporabnika sledite tem postopkom |
|---|---|
|
Potrošniška organizacija ali samoregistracija (na primer brezplačni račun, preizkusni račun) |
Če organizacija Webex za BroadWorks ne obstaja (noben uporabnik ni omogočen):
Če organizacija Webex za BroadWorks obstaja (vsaj en uporabnik je omogočen):
|
|
Organizacija strank |
|
Premakni uporabnika (s soglasjem) v Webex za Cisco BroadWorks
S tem postopkom lahko obstoječega uporabnika Webexa, ki je v potrošniški organizaciji ali ima račun za samoprijavo (brezplačen račun ali preizkusni račun), premaknete v Webex za Cisco BroadWorks. Upoštevajte, da mora organizacija Webex za Cisco BroadWorks obstajati (s prvim uporabnikom, ki je omogočen). V tem primeru lahko za premikanje uporabnikov uporabite eno od teh možnosti:
-
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom) – uporablja omogočanje uporabe zaupanja vrednih e-poštnih naslovov
-
Premakni uporabnika (z nezaupanja vredno e-pošto) – uporablja omogočanje uporabe nezaupanja vrednih e-poštnih naslovov
-
Samoaktivacija
Če organizacija Webex za Cisco BroadWorks še ni ustvarjena (noben uporabnik ni dodeljen), sledite običajnim postopkom dodeljevanja ( Dodeljevanje uporabnikov), da ustvarite organizacijo in dodate prvega uporabnika kot skrbniškega uporabnika. Ko je prvi uporabnik dodeljen organizaciji, sledite metodam na podlagi soglasja v tem postopku za premikanje nadaljnjih uporabnikov.
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)
Če predloga za uvajanje uporablja zaupanja vredne e-poštne naslove, lahko skrbnik partnerja naslednje uporabnike premakne s tem postopkom:
-
Administrator doda uporabnika.
-
Uporabnik je preusmerjen na most za zagotavljanje BroadWorks.
-
Iskanje CI ugotovi, da ima ta uporabnik še en račun Webex s tem e-poštnim naslovom.
-
Uporabniku se pošlje samodejno e-poštno sporočilo.
-
-
Uporabnik odpre e-pošto in klikne Aktiviraj račun. Uporabnik je preusmerjen na portal Webex Consumer.
-
Uporabnik se prijavi v Webex.
-
Uporabnik klikne Izbriši, da izbriše stari račun Webex.
-
Stari račun Webex je izbrisan.
-
Uporabnik je za Webex za Cisco BroadWorks povezan z istim e-poštnim naslovom.
-
Uporabnik je preusmerjen na stran za prenos.
-
Premakni uporabnika (z nezaupanja vrednim e-poštnim naslovom)
Če predloga za uvajanje uporablja nezaupanja vredne e-poštne naslove, je treba najprej preveriti uporabnikov e-poštni naslov. Skrbnik lahko za premikanje nadaljnjih uporabnikov sledi temu postopku:
-
Administrator doda uporabnika.
-
Uporabnik je samodejno preusmerjen na most za zagotavljanje BroadWorks.
-
Uporabniku se pošlje SMS z aktivacijsko povezavo.
-
-
Uporabnik klikne povezavo za aktivacijo in vnese svoj e-poštni naslov.
-
Iskanje CI ugotovi, da ima ta uporabnik še en račun Webex s tem e-poštnim naslovom.
-
Uporabniku se pošlje samodejno e-poštno sporočilo.
-
-
Uporabnik odpre e-pošto in klikne Pridruži se zdaj.
-
E-poštni naslov je potrjen.
-
Uporabnik je preusmerjen na prijavo v portal Webex Consumer.
-
-
Uporabnik se prijavi v Webex.
-
Uporabnik mora klikniti Izbriši, da izbriše stari račun Webex.
-
Stari račun Webex je izbrisan.
-
Uporabnik je za Webex za Cisco BroadWorks povezan z istim e-poštnim naslovom.
-
Uporabnik je preusmerjen na stran za prenos.
-
Tok samoaktivacije
Če ima uporabnik obstoječi račun BroadWorks, lahko za prenos računa uporabi postopek samoaktivacije.
-
Uporabnik se prijavi v URL portala za uporabniški dostop z uporabo poverilnic BroadWorks.
-
Uporabnik vnese svoj e-poštni naslov.
-
Uporabnik je preusmerjen na most za zagotavljanje BroadWorks.
-
Na uporabnikov e-poštni naslov se pošlje samodejno e-poštno sporočilo.
-
-
Uporabnik odpre e-pošto in klikne povezavo Pridruži se zdaj, s čimer potrdi e-poštni naslov.
-
CI ugotovi, da ima uporabnik obstoječi račun Webex. Uporabnik mora pred nadaljevanjem izbrisati stari račun.
-
Uporabnik je preusmerjen na prijavo v Webex.
-
-
Uporabnik se prijavi v portal za potrošnike.
-
Uporabnik klikne Izbriši račun.
-
Stari račun Webex je izbrisan.
-
Uporabniku se dodeli nov račun Webex za Cisco BroadWorks z istim e-poštnim naslovom.
-
Priključitev Webexa za BroadWorks na obstoječo organizacijo
Če ste skrbnik partnerja, ki dodaja storitve Webex za BroadWorks obstoječi strankini organizaciji Webex, ki še ni povezana s podjetjem BroadWorks, ki ga upravlja partner, MORA skrbnik stranke odobriti skrbniški dostop, da bo zahteva za omogočanje uspešna.
Odobritev skrbnika organizacije je potrebna, če velja karkoli od naslednjega:
-
Obstoječa organizacija strank ima 100 ali več uporabnikov
-
Organizacija ima preverjeno e-poštno domeno
-
Domena organizacije je zahtevana
Če noben od zgornjih kriterijev ni izpolnjen, se lahko zgodi samodejna povezava.
V scenariju samodejne priloge se naročnina na Webex za BroadWorks doda obstoječi strankini organizaciji brez kakršnega koli obvestila obstoječemu skrbniku organizacije ali končnemu uporabniku. V večini primerov bo vaša partnerska organizacija dobila pravice skrbnika za oskrbovanje. Če pa stranka nima licenc ali ima samo suspended/canceled licence, potem boste postali polnopravni skrbnik.
Z dostopom skrbnika za zagotavljanje boste imeli v nadzornem središču omejen vpogled za uporabnike v obstoječi organizaciji. Priporočljivo je, da se obrnete na skrbnika stranke in zahtevate poln skrbniški dostop do organizacije.
Partnerski skrbniki lahko za dodajanje storitev klicanja BroadWorks obstoječi organizaciji Webex izvedejo naslednji postopek:
Prepričajte se, da je možnost Dovoli e-poštna sporočila s povabilom administratorja pri pripenjanju obstoječim organizacijam (stikalo je privzeto vklopljeno).
| 1 |
Partnerski skrbnik stranki zagotovi Webex za Cisco BroadWorks. Za pomoč glejte Zagotavljanje organizacij strank. Zgodi se naslednje:
Recimo, da skrbnik stranke ne prejme e-pošte. V tem primeru lahko skrbnik stranke ročno doda skrbnika partnerja (navedenega v predlogi) kot zunanjega skrbnika organizacije stranke iz nadzornega središča. Nato poskusite znova omogočiti uporabnika, kar bo sprožilo omogočanje uporabnika Webex za Cisco BroadWorks. |
| 2 |
S polnim skrbniškim dostopomlahko skrbnik partnerja dokonča postopek zagotavljanja storitev stranki. Ponovno boste morali poskusiti zagotoviti stranko, začenši s 1. korakom zgoraj. Vendar pa zdaj kot zunanji polni skrbnik ne smete opaziti napake 2017. Ko je zagotavljanje klicnih storitev končano, bo obstoječa stranka v organizaciji Webex for BroadWorks vidna kot stranka. Ime priložene organizacije se ne bo spremenilo v ime podjetja BroadWorks. Ime priložene organizacije bo ostalo takšno, kot je bilo pred postopkom prilaganja. |
Pogoji organizacijske pridružitve
-
E-poštni naslov prvega naročnika BroadWorks, ki mu je bila omogočena storitev, se mora ujemati z e-poštnim naslovom obstoječega uporabnika v ciljni strankini organizaciji. V nasprotnem primeru bo ustvarjena nova organizacija strank.
-
Prvi uporabnik iz obstoječe organizacije, ki je opremljen za Webex za BroadWorks, ni opremljen kot skrbniški uporabnik. Nastavitve in upravičenja iz obstoječe organizacije se ohranijo.
-
Obstoječe nastavitve preverjanja pristnosti organizacije imajo prednost pred nastavitvami, konfiguriranimi v predlogi za omogočanje uporabe Webex for BroadWorks. Posledično se način prijave obstoječih uporabnikov ne spremeni.
-
Če pa ima obstoječa organizacija stranke omogočeno osnovno znamčenje, bodo po priklopu imele prednost napredne nastavitve znamčenja partnerja. Če stranka želi, da osnovna blagovna znamka ostane nedotaknjena, mora partner konfigurirati organizacijo stranke tako, da v nastavitvah napredne blagovne znamke preglasi blagovno znamko.
-
-
Ime obstoječe organizacije se ne bo spremenilo.
-
V nastavitvah obstoječe organizacije ni sprememb v nastavitvi zastavice za preprečevanje e-pošte. To lahko vpliva na novo omogočene uporabnike. Odvisno od nastavitve zastavice lahko novi uporabniki prejmejo e-pošto s kodo, ki jo je treba vnesti za dokončanje aktivacije, ali pa tudi ne.
-
Omejeni skrbniški način (nastavljen s preklopnikom »Način z omejitvijo partnerja«) je za priloženo organizacijo izklopljen.
-
Preden organizaciji Webex za Cisco BroadWorks omogočite dostop novim uporabnikom, se prepričajte, da ste dokončali postopek priklopa organizacije (premik obstoječih uporabnikov in posodobitev ID-ja organizacije).
-
Podjetje BroadWorks je lahko povezano samo z eno organizacijo Webex. Naročnikov iz enega samega podjetja BroadWorks ni mogoče dodeliti ločenim organizacijam Webex.
Dodaj zunanjega skrbnika
Za korake, ki jih lahko skrbniki organizacij strank upoštevajo za dodajanje skrbnika partnerja kot zunanjega skrbnika, glejte članek Odobritev zahteve za zunanjega skrbnika na help.webex.com.
Skrbnik stranke mora zunanjemu skrbniku zagotoviti polne skrbniške pravice in privilegije.
E-poštni naslov, ki ga skrbnik organizacije stranke doda kot zunanjega skrbnika, se mora ujemati z e-poštnim naslovom skrbnika partnerja, kot je konfiguriran v predlogi za uvajanje v središču za partnerje.
Ko dodate e-poštni naslov iz predloge za uvajanje v središču za partnerje kot skrbnika s polnimi pravicami, boste morali vse dodatne skrbnike partnerjev dodati kot zunanje skrbnike s polnimi pravicami skrbnika.
Odklopi Webex za BroadWorks od obstoječe organizacije
Za odklop storitve Webex for BroadWorks od obstoječe organizacije Webex sledite tem korakom. Na primer, če ste Webex za BroadWorks pomotoma priključili obstoječi organizaciji in želite odstraniti priponko.
V standardnem postopku bo odklop storitve Webex za BroadWorks od obstoječe organizacije Webex (samo standardni postopek) izbrisal vse povezane podatke naročnikov in deaktiviral strankino naročnino na Webex za BroadWorks. Prav tako boste izgubili dostop do organizacije stranke, če je to edina povezana naročnina. V hibridnem toku se naročnine strank ne spreminjajo.
-
Če nimate dostopa do nastavitev stranke v Control Hubu, prosite skrbnika stranke, da vam odobri dostop zunanjega skrbnika tako, da sledite navodilom Odobri zahtevo zunanjega skrbnika.
-
Odstranite vse delovne prostore Webex for BroadWorks iz organizacije. Uporabite API Odstranitev delovnega prostora BroadWorks.
-
Odstranite vse naročnike na Webex za BroadWorks iz organizacije. Uporabite API Odstranitev naročnika BroadWorks.
-
Odstranite čakajoče uporabnike Webex za BroadWorks iz organizacije. Na primer, če so bili uporabniki omogočeni prek nezaupanja vrednega e-poštnega toka in še niso bili vneseni veljavni e-poštni naslovi, uporabniki ostanejo v stanju čakanja. Za brisanje uporabnikov sledite navodilom Preveri dodeljevanje uporabnikov z nezaupanja vrednimi e-poštnimi naslovi.
-
Izbriši konfiguracijo BroadWorks Calling za to stranko. Odprite primerek Control Hub stranke, kliknite Hybridin v razdelku BroadWorks Calling izbrišite vse konfiguracije.
Če želite po končani ločitvi stranki priklopiti Webex za BroadWorks, sledite postopkom omogočanja za priklop obstoječi stranki.
Druga možnost za odstranitev naročnikov, če ne želite uporabljati API-ja Odstranitev naročnika BroadWorks, je, da odprete BroadWorks CommPilot in odstranite integrirano neposredno sporočanje & Storitev P za prizadete uporabnike.
Upravljanje uporabnikov in organizacij
Za upravljanje uporabnikov v Webexu za Cisco BroadWorks ne pozabite, da uporabnik obstaja tako v BroadWorksu kot v Webexu. Atributi klicanja in identiteta uporabnika BroadWorks se hranijo v BroadWorks. V Webexu se hrani ločena e-poštna identiteta za uporabnika in njegovo licenciranje za funkcije Webexa.
Preverjanje omogočanja uporabnikov z nevrednimi e-poštnimi naslovi
Če uporabnike storitve Webex za BroadWorks oskrbujete z uporabo pretočnega oskrbovanja z nezaupanja vrednimi e-poštnimi naslovi, morajo uporabniki sami oskrbovati tako, da v portal za aktivacijo uporabnikov vnesejo svoj e-poštni naslov. Če uporabnik naleti na napako, lahko za ponovni poskus uporabi možnost Poskusi znova, ki se prikaže na portalu. Če uporabnik znova naleti na napako, lahko skrbnik v središču za partnerje s spodnjimi koraki pregleda stanje in uporabnika bodisi vključi, izbriše ali uporabi spremembe konfiguracije.
| 1 |
Prijavite se v središče za partnerje in poiščite stran Seznam strank. |
| 2 |
Kliknite Ogled predlog. Izberite ustrezno predlogo za uvajanje, ki jo želite uporabiti za tega uporabnika. |
| 3 |
V razdelku Preverjanje uporabnikapreverite, ali so nastavljene naslednje nastavitve, da zagotovite pravilno konfiguracijo pretočnega omogočanja za nezaupanja vredne e-poštne naslove:
|
| 4 |
Ko je dodelitev uporabnikov izvedena, v razdelku Preverjanje uporabnika kliknite Prikaži stanje uporabnika, da preverite stanje dodelitve. Pogled Stanje uporabnika prikazuje seznam uporabnikov skupaj s podrobnostmi, kot so ID BroadWorks, izbrana vrsta paketa in trenutno stanje, ki kaže, ali je uporabniku dodeljena podpora ali ali obstaja zahteva v teku.
|
| 5 |
Za uporabnike z napakami ali čakajočimi zahtevami kliknite tri pike na desni in izberite eno od naslednjih skrbniških možnosti:
|
Dodatne možnosti pogleda
Pri ogledu seznama uporabnikov so na voljo naslednje dodatne možnosti:
-
Izvozi– Kliknite ta gumb, če želite izvoziti seznam uporabnikov v datoteko CSV.
-
Izključi uporabnike z dovoljenjem– Omogočite to stikalo, če želite videti samo uporabnike s čakajočimi zahtevami ali napakami.
Spremeni uporabniško ime ali e-poštni naslov
Spremembe uporabniškega ID-ja in e-poštnega naslova
E-poštni ID in alternativni ID sta uporabniška atributa BroadWorks, ki se uporabljata z Webexom za Cisco BroadWorks. Uporabniško ime BroadWorks je še vedno primarni identifikator uporabnika v BroadWorks. V naslednji tabeli so opisani nameni teh različnih atributov in kaj storiti, če jih morate spremeniti:
| Atribut v BroadWorksu | Ustrezni atribut v Webexu | Namen | Opombe |
| Uporabniško ime BroadWorks | Brez | Primarni identifikator | Tega identifikatorja ne morete spremeniti in hkrati uporabnika povezati z istim računom v Webexu. Uporabnika lahko izbrišete in ga ponovno ustvarite, če je napačen. |
| ID e-pošte | ID uporabnika |
Obvezno za pretočno omogočanje (ustvarjanje uporabniškega ID-ja Webex), ko potrdite, da zaupate e-pošti Ni potrebno v BroadWorks, če ne trdite, da lahko zaupate e-poštnim sporočilom Ni obvezno v BroadWorks, če naročnikom dovolite samoaktivacijo. |
Na obeh mestih obstaja ročni postopek za spremembo tega, če je uporabniku dodeljen napačen e-poštni naslov:
Ne spreminjajte uporabniškega ID-ja BroadWorks. To ni podprto. |
| Nadomestni ID | Brez | Omogoča preverjanje pristnosti uporabnika z e-pošto in geslom z uporabniškim ID-jem BroadWorks | Moral bi biti enak kot e-poštni ID. Če e-poštnega naslova ne morete vnesti v atribut Alternativni ID, morajo uporabniki pri preverjanju pristnosti vnesti svoj uporabniški ID BroadWorks. |
Spremeni uporabniški paket v središču za partnerje
| 1 |
Prijavite se v središče za partnerje in kliknite Stranke. |
| 2 |
Poiščite in izberite organizacijo stranke, kjer je uporabnik nastanjen. Stran s pregledom organizacije se odpre v plošči na desni strani zaslona. |
| 3 |
Kliknite Ogled stranke. Organizacija stranke se odpre v Control Hubu in prikaže stran Pregled.
|
| 4 |
Kliknite Uporabniki, nato poiščite in kliknite prizadetega uporabnika. |
| 5 |
V uporabnikovih Storitvahkliknite Paketi Webex za BroadWorks (naročnine). Odpre se plošča s paketi uporabnika in vidite lahko, kateri paket je trenutno dodeljen uporabniku. |
| 6 |
Na zavihku Profil poiščite razdelek Paket in kliknite puščico (>) za razširitev pogleda. |
| 7 |
Izberite paket, ki ga želite za tega uporabnika (Osnovni, Standardni, Premium ali Softphone) in kliknite Shrani. Control Hub prikaže sporočilo, da uporabnik posodablja. |
| 8 |
Podrobnosti o uporabniku in zavihek Control Hub lahko zaprete. |
Standardni in Premium paketi imajo ločena mesta srečanj, ki so povezana z vsakim paketom. Ko naročnik s skrbniškimi pravicami pri enem od teh dveh paketov preide na drugega paketa, se mu v Control Hubu prikažeta dve lokaciji za sestanke. Naročnikove zmogljivosti gostiteljskih srečanj in mesto srečanja se ujemajo z njegovim trenutnim paketom. Spletno mesto za sestanke prejšnjega paketa in vsa prej ustvarjena vsebina na tem spletnem mestu, kot so posnetki, ostanejo dostopni skrbniku spletnega mesta za sestanke.
Posodobitev novih nastavitev PMR, ki so posledica spremembe paketa, lahko traja dve do tri ure.
Izbriši uporabnike
Skrbniki lahko uporabnika iz storitve Webex za Cisco BroadWorks izbrišejo na več načinov:
Če ima uporabnik, ki ga boste izbrisali, skrbniške pravice, mu pred brisanjem dodelite novega skrbnika. V primeru izbrisa zadnjega skrbnika ni samodejnega prenosa vloge skrbnika.
Webex za Cisco BroadWorks API
Partnerski skrbniki lahko za brisanje uporabnikov uporabljajo API Webex za Cisco BroadWorks:
-
Zaženite zahtevo API-ja ] Odstrani naročnika BroadWorks na https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Ta zahteva odstrani naročnino na Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačen uporabnik Webexa.
-
Za popolno brisanje uporabnika zaženite zahtevo API-ja Izbriši osebo ] na https://developer.webex.com/docs/api/v1/people/delete-a-person.
Pretočno zagotavljanje
Skrbniki partnerjev lahko za brisanje uporabnikov uporabijo pretočno omogočanje:
-
Na strežniku BroadWorks odstranite IM+P Integrirana storitev s strani uporabnika. Storitev lahko za uporabnika onemogočite v meniju Uporabnik – Integrirano neposredno sporočanje & Stran P na BroadWorks. Za podroben postopek glejte »Konfiguracija integriranega IM&P« v Priročniku za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del.
Ko je storitev onemogočena, pretočno omogočanje uporabniku odstrani naročnino na Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačen uporabnik Webexa.
-
V Control Hub poiščite in izberite uporabnika.
- Pojdite na Dejanja in izberite Izbriši uporabnika.
Nadzorno središče (skrbniki strank)
Skrbniki strank lahko s pomočjo Control Huba izbrišejo uporabnike iz svoje organizacije. Za podrobnosti glejte Brisanje uporabnika iz vaše organizacije v Webex Control Hub na https://help.webex.com/0qse04/.
Izbriši organizacijo
| 1 |
Za brisanje vseh uporabnikov iz organizacije uporabite API-je za ljudi: API za odstranitev naročnika BroadWorks odstrani upravičenja Webex za Cisco BroadWorks uporabniku, vendar uporabnika ne izbriše. |
| 2 |
Če je sinhronizacija imenika vklopljena, jo onemogočite. To je mogoče storiti prek središča za partnerje ali prek javnega API-ja. Če želite onemogočiti sinhronizacijo imenika prek središča za partnerje: Če želite onemogočiti sinhronizacijo imenika prek API-ja, uporabite API Posodobi sinhronizacijo imenika za BroadWorks Enterprise in onemogočite nastavitev enableDirSync. Vsi uporabniki, povezani s storitvijo BroadWorks Directory Sync za to organizacijo, bodo izbrisani. Upoštevajte, da lahko odstranitev uporabnikov (z uporabo katere koli metode) traja nekaj časa, odvisno od števila uporabnikov. |
| 3 |
Ko so vsi uporabniki odstranjeni, uporabite API za brisanje organizacije. |
Preklic naročnine iz Control Huba
Ker je API zaseben, stranke ne bodo imele dostopa do njega. Namesto tega naslednji koraki prikazujejo, kako lahko stranke prekličejo svojo naročnino iz Control Huba:
-
Skrbnik partnerja lahko v nadzornem središču stranke odpre stran »Hibridne« storitve.
-
Poiščite kartico »BroadWorks Calling«.
-
Ko so vsi uporabniki za to stranko odstranjeni iz storitve Webex za BroadWorks, bi moral partner videti gumb za »Počisti konfiguracijo« (tj. izbriši svoj vnos customer_config v BPB).
Upravljanje izdaj
Kontrolniki za upravljanje izdaj v središču Partner Hub olajšajo ponudnikom storitev Webex za Cisco BroadWorks upravljanje izdaj, saj jim omogočajo nadzor nad kadenco izdaj, s katero se aplikacije Webex uporabnikov nadgrajujejo na najnovejšo programsko opremo.
Aplikacija Webex privzeto uporablja samodejne nadgradnje (mesečne izdaje, ki jih nadzira Cisco). Vendar pa lahko s to funkcijo skrbniki partnerjev:
-
Konfigurirajte prilagojene urnike izdaje z odlogi glede na privzeti urnik izdaje Cisco
-
Konfigurirajte enoten urnik izdaje in ga kaskadno uporabite za vse organizacije strank, ki jih upravljajo.
-
Dodelite različne urnike izdaje različnim organizacijam strank
Za več informacij o upravljanju izdaj, vključno z informacijami o konfiguriranju in uporabi prilagojenih urnikov izdaj, glejte članek Webex Prilagoditve upravljanja izdaj.
Ponovno konfigurirajte sistem
Sistem lahko ponovno konfigurirate na naslednji način:
-
Dodajanje gruče BroadWorks v središče za partnerje
-
Urejanje ali brisanje gruče BroadWorks v središču za partnerje
-
Dodajanje predloge za uvajanje v središče za partnerje
-
Urejanje ali brisanje predloge za uvajanje v središču za partnerje
Urejanje ali brisanje gruče BroadWorks v središču za partnerje
Urejanje ali odstranjevanje gruče BroadWorks v središču za partnerje.
| 1 |
Prijavite se v središče za partnerje. |
| 2 |
Kliknite Storitve. |
| 3 |
Na kartici Klic BroadWorks kliknite Ogled klicev Broadworks. |
| 4 |
Kliknite Ogled grozdov. |
| 5 |
Kliknite gručo, ki jo želite urediti ali izbrisati. |
| 6 |
Imate te možnosti:
Seznam gruč se posodobi z vašimi spremembami.
|
Urejanje ali brisanje predloge za uvajanje v središču za partnerje
Predloge za uvajanje lahko urejate ali brišete v središču za partnerje.
| 1 |
Prijavite se v središče za partnerje. | |||||||||
| 2 |
Kliknite Storitve. | |||||||||
| 3 |
Na kartici Klic BroadWorks kliknite Ogled klicev Broadworks. | |||||||||
| 4 |
Kliknite predlogo, ki jo želite urediti ali izbrisati. | |||||||||
| 5 |
Imate te možnosti:
Seznam gruč se posodobi z vašimi spremembami.
|
Webex Assistant
Webex Assistant for Meetings je inteligenten, interaktiven virtualni asistent za sestanke, ki omogoča iskanje po sestankih, njihovo izvajanje in večjo produktivnost. Webex Assistant lahko prosite, naj spremlja opravila, zabeleži pomembne odločitve in označi ključne trenutke med sestankom ali dogodkom.
Webex Assistant for Meetings je na voljo brezplačno za spletna mesta sestankov in osebne sejnice v paketu Premium in Standard. Podpora vključuje tako nova kot obstoječa spletna mesta.
Omogočanje pomočnika Webex za srečanja
Webex Assistant je privzeto omogočen za stranke Broadworks tako za standardne kot za premium pakete.
Skrbniki partnerjev in skrbniki organizacij strank lahko funkcijo za organizacije strank onemogočijo prek Control Hub.
Omejitve
Za Webex za Cisco BroadWorks obstajajo naslednje omejitve:
-
Podpora je omejena samo na spletna mesta za sestanke in osebne sejne sobe v paketu Premium in Standard.
-
Prepisi podnapisov so podprti samo v angleščini, španščini, francoščini in nemščini.
-
Dostop do skupne rabe vsebine prek e-pošte imajo samo uporabniki znotraj vaše organizacije
-
Vsebina sestanka ni dostopna uporabnikom zunaj vaše organizacije. Vsebina sestanka tudi ni dostopna, če jo delijo uporabniki različnih paketov znotraj iste organizacije.
-
S paketom Premium so prepisi po sestanku na voljo ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se prepisi ali poudarki po sestanku ne zajamejo.
-
Pri standardnem paketu možnost snemanja sestanka v oblaku ni na voljo, zato prepisi po sestanku niso na voljo ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se tudi takrat prepisi ali poudarki po sestanku ne zajamejo.
Dodatne informacije o pomočniku Webex
Za uporabniške informacije o uporabi funkcije glejte Uporaba pomočnika Webex v storitvi Webex Meetings and Events.
Onemogoči klice Webex
Brezplačni klici Webex so privzeto omogočeni, kar uporabnikom omogoča brezplačne klice na katero koli napravo, ki podpira Webex. Če pa želite, da vsi klici uporabljajo infrastrukturo BroadWorks, lahko onemogočite klice Webex znotraj predloge za uvajanje, s čimer onemogočite to možnost za organizacije strank, ki uporabljajo predlogo.
Podpora funkcij
Ko je storitev Webex Calling onemogočena, za uporabnike storitve Webex za Cisco BroadWorks veljajo naslednji pogoji:
-
Uporabniki v aplikaciji Webex ne vidijo več možnosti Klic z Webexom kot izbirne možnosti klica.
-
Uporabniki ne morejo opravljati ali prejemati brezplačnih klicev Webex na uporabnike, ki niso uporabniki Webexa za Cisco BroadWorks. To vključuje klice, sprožene iz ekipnega prostora Webex, zgodovine klicev, stikov, z vnosom URI-ja ali e-poštnega naslova drugega uporabnika v iskalno vrstico.
-
Deljenje zaslona deluje znotraj klica BroadWorks.
-
Srečanja Webex in telefonska prisotnost še vedno delujejo, tudi če so klici Webex onemogočeni.
Onemogočanje klicev Webex (nova predloga za uvajanje)
Med konfiguriranjem nove predloge za uvajanje lahko konfigurirate, ali so klici Webex omogočeni ali onemogočeni, tako da v čarovniku Dodaj novo predlogo potrdite ali počistite potrditveno polje [] Onemogoči brezplačne klicanje Cisco Webex . Ta nastavitev bo uporabljena za uporabnike v organizacijah strank, ki jih dodelite predlogi.
Za podrobnosti o konfiguriranju nove predloge za uvajanje glejte Konfiguriranje partnerske organizacije v središču za partnerje.
Onemogoči klice Webex (obstoječa predloga za uvajanje)
Za onemogočanje klicev Webex iz obstoječe predloge za uvajanje sledite temu postopku. S tem boste onemogočili funkcijo za vse nove uporabnike v organizacijah strank, ki uporabljajo to predlogo.
-
Prijavite se v središče za partnerje na admin.webex.com.
-
Izberite Nastavitve.
-
Kliknite Ogled predloge in izberite ustrezno predlogo za uvajanje.
-
Kliknite Onemogoči brezplačne klicanje Cisco Webex.
-
Kliknite Shrani.
Onemogoči klice Webex (obstoječi uporabnik)
Če to funkcijo onemogočite v predlogi za uvajanje, se nastavitev spremeni le za nove uporabnike, ki so dodeljeni predlogi. Če želite onemogočiti klice Webex za obstoječega uporabnika, lahko sledite enemu od spodnjih postopkov za posodobitev uporabnika.
Prepričajte se, da ste že izvedli enega od zgornjih postopkov za onemogočanje klicev Webex iz predloge za uvajanje, ki ji je uporabnik dodeljen. V nasprotnem primeru bo kateri koli od spodnjih postopkov uporabnika prekonfiguriral z omogočenimi klici Webex.
Če uporabljate pretočno zagotavljanje, lahko storite naslednje:
-
Odprite CommPilot in pojdite na uporabniško konfiguracijo.
-
Odstranite integrirano IM+P storitev od uporabnika in kliknite V redu.
-
Dodajte integrirano IM+P storitev uporabniku in kliknite V redu.
Sicer pa lahko za posodobitev uporabnika uporabite API.
-
Za brisanje uporabnika uporabite API za odstranjevanje naročnika BroadWorks.
-
Za dodajanje uporabnika uporabite Zagotovitev API-ja za naročnike BroadWorks.
Onemogočanje deljenja videa ali zaslona med klici
Skrbniki partnerjev lahko z oznakami konfiguracije onemogočijo video klice and/or deljenje zaslona med klicem iz aplikacije Webex (privzeto sta za klice omogočeni obe vrsti medijev).
Za podrobnosti in možnosti konfiguracije glejte Onemogoči video klice in Onemogoči skupno rabo zaslona v Priročniku za konfiguracijo Webexa za Cisco BroadWorks.
Za video lahko konfigurirate tudi, ali se dohodni klic privzeto predvaja samo z videom ali zvokom.
Zasebno polje svetilk / Obvestilo o prevzemu klica
Polje prometnih svetilk (BLF) / Obvestilo o prevzemu klica uporablja funkcije BLF in usmerjenega prevzema klica. Uporabnik BLF prejme zvočno in vizualno obvestilo v aplikaciji Webex, ko uporabnik s seznama BLF, ki ga spremlja, prejme dohodni klic. Uporabnik BLF lahko prezre ali prevzame klic nadzorovanega uporabnika.
BLF / Obvestilo o prevzemu klica pomaga v situacijah, ko mora uporabnik odgovoriti na klice drugih članov ekipe, ki morda delajo na drugi lokaciji.
Uporabniki si lahko v razdelku Okno za več klicev – Seznam za spremljanje – (samo za Windows, Mac ni podprt) ogledajo tudi svoj nadzorovani seznam BLF, kjer vidijo prisotnost svojih članov ekipe Webex in tistih, ki niso člani ekipe Webex. Za pomoč pri omogočanju več klicev glejte: Okno za več klicev
Člani Webexa bodo imeli polno prisotnost Webexa. Člani, ki niso člani Webexa, morajo imeti imenik sinhroniziran z Webexom in bodo imeli le stanja »neznano« in »v klicu« (stanje zvonjenja bo sprožilo pogovorno okno za prevzem klica).
Omejitve prisotnosti za uporabnike, ki niso uporabniki Webexa:
-
Prisotnost ni podprta za uporabnike Broadworks brez CI, tudi če so na seznamu BLF.
-
Uporabniki CI brez upravičenosti do storitve Webex v oblaku ali računov vrste računalnika (delovnih prostorov) prikazujejo samo prisotnost »med klicem« in »neznano«. Ni aktivnega, zvonečega itd. stanja.
-
Uporabniki, ki niso uporabniki Webexa in so s seznama za spremljanje BLF začeli klic, preden se je odjemalec Webex zagnal ali ko je bil brez povezave, bodo prikazani z oznako »neznano«.
-
Če izgubite povezavo, se bodo vsa stanja klica, ki niso povezana z Webexom, ob ponovni vzpostavitvi povezave ponastavila na »neznano«.
-
Če ima uporabnik, ki ni uporabnik Webexa iz BLF, na čakanju klic, bo še naprej prikazan kot »v klicu«.
Zahteve
Prepričajte se, da so na BroadWorks nameščeni naslednji popravki. Namestite samo popravke, ki veljajo za vašo izdajo:
Za R22:
-
AP.platform.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382362
-
AP.xsp.22.0.1123.ap382053
-
AP.xsp.22.0.1123.ap382362
-
AP.as.22.0.1123.ap383459
-
AP.as.22.0.1123.ap383520
Za R23:
-
AP.platform.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382362
-
AP.as.23.0.1075.ap383459
-
AP.as.23.0.1075.ap383520
-
Če uporabljate XSP|ADP:
-
AP.xsp.23.0.1075.ap382053
-
AP.xsp.23.0.1075.ap382362
-
-
Če uporabljate ADP:
-
Xsi-Actions-23_2022.01_1.200.bwar
-
Xsi-Events-23_2022.01_1.201.bwar (ali novejša različica)
-
Za R24:
-
AP.as.24.0.944.ap382053
-
AP.as.24.0.944.ap382362
-
AP.as.24.0.944.ap383459
-
AP.as.24.0.944.ap383520
-
Xsi-Actions-24_2022.01_1.200.bwar
-
Xsi-Events-24_2022.01_1.201.bwar (ali novejša različica)
Prepričajte se, da so v aplikaciji Webex omogočene naslednje konfiguracijske oznake:
-
-
-
Na AS morate aktivirati funkcijo 101642 Izboljšan mehanizem Xsi za ekipno telefonijo:
AS_CLI/System/ActivatableFeature> activate 101642
Omogočite X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, saj nekateri tokovi klicev SIP zahtevajo to funkcijo:
AS_CLI/System/DeviceType/SIP> set
Prepričajte se, da so uporabnikom dodeljene naslednje storitve:
-
Dodelite storitev usmerjenega prevzema klicev vsem uporabnikom
-
Nastavitev polja »Lučka zasedenosti« za uporabnike
Vsaka omemba XSP vključuje bodisi XSP bodisi ADP.
Konfigurirajte polje »Zasedena svetilka« na BroadWorks
Partnerski skrbniki lahko za nastavitev polja »Lučka zasedenosti« za uporabnika uporabijo naslednji postopek.
-
Prijavite se v BroadWorks CommPilot.
-
Za izbranega uporabnika pojdite na Odjemalske aplikacije in konfigurirajte polje Lučka zasedenosti.
-
Dodajte URL seznama BLF, ki bo spremljan.
-
Z iskalnimi parametri poiščite in dodajte uporabnike na seznam Spremljani uporabniki.
-
Kliknite V redu.
Slido Podpora za integracijo
Webex za Cisco BroadWorks podpira integracijo aplikacij Webex z Slido.
Slido je enostavno orodje za pritegnitev občinstva. Pomaga ljudem, da kar najbolje izkoristijo sestanke, saj premosti vrzel med govorci in njihovim občinstvom. Ko je Slido integriran v vašo organizacijo Control Hub, lahko vaši uporabniki dodajo aplikacijo Slido svojim sestankom v aplikaciji Webex. Ta integracija prinaša dodatno Q & In funkcija anketiranja na sestanku.
Za dodatne informacije o uvajanju in uporabi Slido z aplikacijo Webex glejte Integracija Slido z aplikacijo Webex.
Samodejni odgovor s tonom
Z avtomatskim odgovorom s tonom lahko uporabniki opravijo klic iz aplikacije drugega ponudnika, kot je na primer Contact Center, klic pa se samodejno preusmeri prek aplikacije Webex na njihovem namiznem računalniku. Ko aplikacija Webex pokliče drugo stranko, uporabnik zasliši določen zvok, ki ga obvesti, da se klic vzpostavlja.
Za uporabo te funkcije s strani uporabnika Webexa za Cisco BroadWorks:
-
Funkcija je podprta samo v videzu primarne vrstice.
-
Aplikacija Webex mora biti glavni prikaz vrstice
-
Oznaka %ENABLE_AUTO_ANSWER_WXT% mora biti omogočena
Če ima uporabnik tudi deljene prikaze klicev (na primer, namizni telefon je konfiguriran kot eden od prikazov sekundarne linije), je funkcija še vedno podprta na primarnem prikazu, če so prikazi klicev v skupni rabi konfigurirani tako, da ne sprejemajo dohodnih klicev. To lahko dosežete tako, da v storitvi BroadWorks za vse deljene prikaze klicev konfigurirate enega od naslednjih treh pogojev:
-
Možnost »Opozori vse pojave za klice s klikom za klic « je onemogočena v konfiguraciji videza skupnega klica – to je priporočen pristop.
ali
-
Dovoli prekinitev te lokacije mora biti onemogočeno za vse deljene prikaze klicev ali
ali
-
Lokacije so onemogočene za vse deljene prikaze klicev
Povečanje zmogljivosti
XSP|ADP Farms
Priporočamo, da s pomočjo načrtovalca zmogljivosti določite, koliko dodatnih virov XSP|ADP potrebujete za predlagano povečanje števila naročnikov. Za namensko uporabo strežnika NPS ali namensko uporabo Webexa za kmetije Cisco BroadWorks imate na voljo naslednje možnosti skalabilnosti:
-
Namenska kmetija v velikem obsegu: V farmo, ki potrebuje dodatno zmogljivost, dodajte enega ali več strežnikov XSP|ADP. Namestite in aktivirajte isti nabor aplikacij in konfiguracij kot obstoječa vozlišča farme.
-
Dodaj namensko kmetijo: Dodajte novo, namensko farmo ADP XSP|. V središču za partnerje boste morali ustvariti novo gručo in nove predloge, da boste lahko začeli dodajati nove stranke v novo kmetijo in s tem razbremeniti obstoječo kmetijo.
-
Dodaj specializirano kmetijo: Če imate težave z ozkimi grli za določeno storitev, boste morda želeli za ta namen ustvariti ločeno farmo ADP XSP|, pri čemer upoštevajte zahteve glede so-rezidenčnosti, navedene v tem dokumentu. Če spremenite URL storitve, ki ima novo farmo, boste morda morali znova konfigurirati gruče Control Hub in vnose DNS.
V vseh primerih je spremljanje in zagotavljanje virov za vaše okolje BroadWorks vaša odgovornost. Če želite najeti pomoč podjetja Cisco, se lahko obrnete na svojega predstavnika za stranke, ki vam lahko uredi strokovne storitve.
Upravljanje potrdil strežnika HTTP
Ta potrdila morate upravljati za spletne aplikacije s preverjanjem pristnosti mTLS v svojih ADP-jih XSP|:
-
Naše potrdilo o verigi zaupanja iz oblaka Webex
-
Potrdila vmesnikov HTTP strežnika vašega XSP|ADP
Veriga zaupanja
Potrdilo verige zaupanja prenesete iz Control Huba in ga namestite na svoje XSP|ADP-je med začetno konfiguracijo. Potrdilo bomo posodobili pred potekom njegove veljavnosti in vas obvestili o tem, kako in kdaj ga spremeniti.
Vaši vmesniki strežnika HTTP
XSP|ADP mora Webexu predložiti javno podpisano strežniško potrdilo, kot je opisano v Naročilo potrdil. Ko vmesnik prvič zavarujete, se zanj ustvari samopodpisano potrdilo. To potrdilo velja eno leto od navedenega datuma. Samopodpisano potrdilo morate zamenjati z javno podpisanim potrdilom. Vaša odgovornost je, da zahtevate novo potrdilo, preden poteče.
Splošne nastavitve za veleprodajo
»Omejeno s partnerskim načinom« je nastavitev v središču za partnerje, ki jo lahko skrbniki partnerjev dodelijo določenim organizacijam strank, da omejijo nastavitve organizacije, ki jih lahko skrbniki strank posodobijo v središču za upravljanje. Ko je ta nastavitev omogočena za določeno organizacijo stranke, vsi skrbniki strank te organizacije, ne glede na njihove vloge, ne morejo dostopati do nabora omejenih kontrolnikov v središču Control Hub. Samo skrbnik partnerja lahko posodobi omejene nastavitve.
Način »Omejeno s partnerjem« je nastavitev na ravni organizacije in ne vloge. Vendar pa nastavitev omejuje določene upravičenosti do vlog za skrbnike strank v organizaciji, za katero se nastavitev uporablja.
Omeji po partnerskem načinu
Skrbniki strank prejmejo obvestilo, ko je uporabljen način »Omejeno s strani partnerja«. Po prijavi bodo na vrhu zaslona, tik pod glavo Control Hub, videli obvestilni pas. Pasica obvesti skrbnika stranke, da je omogočen omejeni način in da morda ne bo mogel posodobiti nekaterih nastavitev klicanja.
Za skrbnika stranke v organizaciji, kjer je omogočen način »Omejeno s strani partnerja«, se raven dostopa do Control Hub določi z naslednjo formulo:
(Dostop do nadzornega središča) = (Upravičenosti vlog v organizaciji) - (Omejeno z omejitvami partnerskega načina)
Skrbniki strank se bodo soočili z več omejitvami, ne glede na način »Omejeno s strani partnerja«. Te omejitve vključujejo:
- Nastavitve klicev: Nastavitve »Možnosti aplikacije – prioriteta klicev« v meniju Klic so samo za branje.
- Nastavitev lokacije: Nastavitev klicanja po ustvarjanju lokacije bo skrita.
- Upravljanje PSTN in snemanje klicev: Te možnosti bodo za lokacijo zatemnjene.
- Upravljanje telefonskih številk: V meniju Klic je upravljanje telefonskih številk onemogočeno, nastavitve »Možnosti aplikacije Prioriteta klicev« in posnetki klicev pa so samo za branje.
Omejitve
Ko je za strankino organizacijo omogočen način »Omejeno s strani partnerja«, imajo skrbniki strank v tej organizaciji omejen dostop do naslednjih nastavitev središča Control Hub:
-
V pogledu Uporabniki naslednje nastavitve niso na voljo:
-
GumbUpravljanje uporabnikov je zatemnjen.
-
Ročno dodajanje ali spreminjanje uporabnikov– Ni možnosti za ročno dodajanje ali spreminjanje uporabnikov ali prek CSV.
-
Zahtevaj uporabnike—ni na voljo
-
Samodejno dodeljevanje licenc– ni na voljo
-
Sinhronizacija imenikov– Nastavitev sinhronizacije imenikov ni mogoče urejati (ta nastavitev je na voljo samo skrbnikom na ravni partnerjev).
-
Podrobnosti o uporabniku– Nastavitve uporabnika, kot so ime, priimek, prikazano ime in primarni e-poštni naslov*, je mogoče urejati.
-
Ponastavi paket— Ni možnosti za ponastavitev vrste paketa.
-
Urejanje storitev – Ni možnosti za urejanje storitev, ki so omogočene za uporabnika (npr. Sporočila, Sestanki, Klici)
-
Ogled stanja storitev – Ni mogoče videti celotnega stanja hibridnih storitev ali kanala za nadgradnjo programske opreme
-
Primarna delovna številka– To polje je samo za branje.
-
-
V pogledu Račun naslednja nastavitev ni na voljo:
-
Ime podjetja je samo za branje.
-
-
V pogledu Varnost naslednja nastavitev ni na voljo:
-
Overjanje pristnosti– Ni možnosti za urejanje nastavitev overjanja in enotne prijave.
-
-
V pogledu Nastavitve organizacije naslednje nastavitve niso na voljo:
-
Domena– Dostop je samo za branje.
-
E-pošta— Nastavitve Prepreči e-pošto s povabilom skrbnika in Izbira jezika e-pošte so samo za branje.
-
-
V meniju Klicanje naslednje nastavitve niso na voljo:
-
Nastavitve klicev– Nastavitve Možnosti aplikacije Prioriteta klicev so samo za branje.
-
Obnašanje pri klicanju— Nastavitve so samo za branje.
-
Lokacija > PSTN– Možnosti Lokalni prehod in Cisco PSTN sta skriti.
-
-
V razdelku STORITVEsta možnosti storitev Migracije in Povezani UC onemogočeni.
Omogoči način, ki ga omejuje partner
Skrbniki partnerjev lahko s spodnjim postopkom omogočijo Dovoli način z omejitvami partnerja za dano organizacijo stranke (privzeta nastavitev je omogočena).
-
Prijavite se v središče za partnerje ( https://admin.webex.com) in izberite Stranke.
-
Izberite ustrezno organizacijo stranke.
-
V razdelku Splošne nastavitve za veleprodajo omogočite stikalo Dovoli omejitev po partnerskem načinu, da vklopite nastavitev.
Če želite izklopiti Dovoli omejitev po partnerskem načinu, onemogočite preklopno stikalo.
Če partner odstrani omejeni skrbniški način za skrbnika stranke, bo skrbnik stranke lahko izvajal naslednje:
-
Dodajte uporabnike Webexa za veleprodajo (z gumbom)
-
Spremeni pakete za uporabnika
Za več informacij o seznamu časovnih pasov, ki jih podpira veleprodajno zagotavljanje, glejte Seznam časovnih pasov, ki jih podpira veleprodajno zagotavljanje.
Analitika partnerjev
Izboljšave Control Huba omogočajo skrbnikom partnerjev enostaven ogled in posodabljanje informacij o paketih v imenu njihovih uporabnikov. Ta funkcija partnerjem omogoča, da dobijo združeni pregled vseh strank in vključuje naslednje podrobnosti:
-
Skupno število uporabnikov po paketih (Softphone, Basic, Standard, Premium)
-
Trend uporabnikov po paketih (Daily/Weekly/Monthly)
-
Stranke s št. dodeljenih paketov
Za podrobnosti o uporabi storitve Partner Analytics si oglejte članek Webex Analitika za paketa Webex for Wholesale in Webex for Broadworks v središču za partnerje.
API-ji za poročila o obračunavanju
Webex za razvijalce ponuja javne API-je, ki jih je mogoče uporabiti za mesečna poročila o obračunavanju. Skrbniki partnerjev lahko s temi API-ji ustvarjajo, navajajo, pridobivajo in brišejo poročila o obračunavanju. V naslednji tabeli so navedeni API-ji, vrsta zahtevanega dostopa in zahteve za vloge.
|
API za obračunavanje |
Namen |
Vrsta dostopa |
Zahteva glede vloge za API (Administrator potrebuje vsaj eno od teh vlog) |
|---|---|---|---|
|
Ustvari poročilo o obračunavanju BroadWorks |
Uporablja se za ustvarjanje poročila o obračunavanju. |
Dostop za pisanje |
|
|
Seznam Poročila o obračunavanju BroadWorks |
Uporablja se za seznam poročil, ki so na voljo za ogled. |
Dostop za branje |
|
|
Pridobite poročilo o obračunavanju BroadWorks |
Uporablja se za pridobitev kopije ustvarjenega poročila. |
Dostop za branje |
|
|
Izbriši poročilo o obračunavanju BroadWorks |
Uporablja se za brisanje ustvarjenega poročila. |
Dostop za pisanje |
|
Polja za obračunavanje
V naslednji tabeli so navedena polja, ki jih vsebuje ustvarjeno poročilo.
|
Polje |
Opis |
|---|---|
|
Ime prodajalca |
Ime partnerja ali ID partnerske organizacije |
|
ID obračunavanja |
Enotna identifikacijska številka za obračunavanje partnerja ali številka C |
|
spEnterpriseId |
Enolični identifikator, ki ga zagotovi ponudnik storitev za podjetje naročnika. |
|
notranji |
Stanje internega preizkusa stranke (Yes/No) |
|
userId |
Uporabniški ID naročnika na BroadWorks |
|
ID naročnika |
Enolični identifikator zadevnega naročnika v Webexu |
|
samoaktivirano |
Yes/No |
|
prviZačetniDatum |
Datum, ko je bil naročnik omogočen. |
|
Datum začetka obračunavanja |
Datum začetka obračunavanja v tem mesecu |
|
KončniDatumObračunavanja |
Datum konca obračunavanja v tem mesecu |
|
paket |
Vrsta paketa, ki se zaračunava |
|
količina |
Sorazmerna količina za obračun.
|
-
Ko ustvarite poročilo o obračunavanju za določeno obdobje, ga ne morete ponovno ustvariti, razen če najprej izbrišete obstoječe poročilo.
-
Če za določenega uporabnika spremenite vrsto paketa ali uporabniški ID BroadWorks, bo poročilo za mesec, v katerem je prišlo do spremembe, prikazalo več vnosov za tega uporabnika z ločenimi sorazmernimi vnosi pred in po spremembi.
Odpravljanje težav za Webex za Cisco BroadWorks
Naročite se na stran s stanjem Webexa
Najprej preverite https://status.webex.com, če pride do nepričakovane prekinitve storitve. Če pred prekinitvijo niste spremenili konfiguracije v Control Hub ali BroadWorks, preverite stran s stanjem. Več o naročanju na obvestila o stanju in incidentih si lahko preberete v centru za pomoč Webex.
Uporaba analitike Control Hub
Webex spremlja podatke o uporabi in kakovosti za vašo organizacijo in organizacije vaših strank. Več o analitiki Control Hub preberite v centru za pomoč Webex.
Težave z omrežjem
Stranke ali uporabniki se ne ustvarjajo v nadzornem središču s pretočnim zagotavljanjem:
-
Ali lahko aplikacijski strežnik doseže URL za omogočanje uporabe?
-
Ali sta račun za omogočanje in geslo pravilna? Ali ta račun obstaja v BroadWorks?
Grozdi nenehno ne opravljajo testov povezljivosti:
Povezava mTLS s storitvijo za preverjanje pristnosti naj bi pri ustvarjanju prve gruče v središču za partnerje neuspel, ker morate za dostop do verige potrdil Webex ustvariti gručo. Brez tega ne morete ustvariti sidra zaupanja na ADP-jih storitve preverjanja pristnosti XSP|, zato testna povezava mTLS iz središča za partnerje ni uspešna.
-
Ali so vmesniki XSP|ADP javno dostopni?
-
Ali uporabljate pravilna vrata? Vrata lahko vnesete v definicijo vmesnika v gruči.
Vmesniki, ki ne prestanejo validacije
Vmesniki Xsi-Actions in Xsi-Events:
-
Preverite, ali so URL-ji vmesnika pravilno vneseni v gruči v središču za partnerje, vključno z
/v2.0na koncu URL-jev. -
Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
-
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu.
Vmesnik storitve za preverjanje pristnosti:
-
Preverite, ali so URL-ji vmesnika pravilno vneseni v gruči v središču za partnerje, vključno z
/v2.0na koncu URL-jev. -
Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
-
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu, s posebnim poudarkom na:
-
Prepričajte se, da ste ključe RSA delili med vsemi XSP|ADP-ji.
-
Prepričajte se, da ste spletnemu vsebniku na vseh XSP|ADP-jih navedli URL AuthService.
-
Če ste uredili konfiguracijo šifriranja TLS, preverite, ali ste uporabili pravilno konvencijo poimenovanja. XSP|ADP zahteva, da za šifre TLS vnesete obliko imena IANA. V prejšnji različici tega dokumenta so bili v konvenciji poimenovanja OpenSSL napačno navedeni zahtevani šifrirni paketi.
-
Če uporabljate mTLS s storitvijo za preverjanje pristnosti, ali so potrdila odjemalca Webex naložena na vaš XSP|ADP/ADP trgovina z zaupanjem? Ali je aplikacija (ali vmesnik) konfigurirana tako, da zahteva odjemalska potrdila?
-
Če uporabljate preverjanje veljavnosti žetonov CI s storitvijo za preverjanje pristnosti, ali je aplikacija (ali vmesnik) konfigurirana tako, da ne zahteva potrdil odjemalca?
-
Težave strank
Preverite, ali je odjemalec povezan z BroadWorks
-
Prijavite se v aplikacijo Webex.
-
Preverite, ali je ikona Možnosti klicanja (slušalka z zobnikom nad njo) prisotna na stranski vrstici.
Če ikone ni, uporabnik morda še ni omogočen za storitev klicanja v nadzornem središču.
-
Odpri Settings/Preferences in pojdite na razdelek Telefonske storitve. Videti bi morali stanje Seja SSO Prijavljeni ste.
Če je prikazana druga telefonska storitev, kot je Webex Calling, uporabnik ne uporablja Webexa za Cisco BroadWorks.
To preverjanje pomeni:
-
Stranka je uspešno prenesla zahtevane mikrostoritve Webex.
-
Uporabnik je bil uspešno overjen.
-
Vaš sistem BroadWorks je odjemalcu izdal dolgoročni spletni žeton JSON.
-
Stranka je pridobila svoj profil naprave in se registrirala v BroadWorks.
Dnevniki odjemalcev
Vsi odjemalci aplikacije Webex lahko pošiljajo dnevnike v Webex. To je najboljša možnost za mobilne stranke. Če iščete pomoč pri TAC, si zabeležite tudi e-poštni naslov uporabnika in približni čas, ko se je težava pojavila. Za več informacij glejte Kje najdem podporo za Webex?
Če morate ročno zbirati dnevnike iz računalnika z operacijskim sistemom Windows, so ti na voljo na naslednji način:
Računalnik z operacijskim sistemom Windows: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
current_logDatoteka .txt vsebuje tudi dnevnike, povezane z BWC.
Težave s prijavo uporabnikov
Napačno konfigurirano preverjanje pristnosti mTLS
Če so prizadeti vsi uporabniki, preverite povezavo mTLS od Webexa do URL-ja vaše storitve za preverjanje pristnosti:
-
Preverite, ali je aplikacija za preverjanje pristnosti ali vmesnik, ki ga uporablja, konfiguriran za mTLS.
-
Preverite, ali je veriga potrdil Webex nameščena kot sidro zaupanja.
-
Preverite, ali je potrdilo strežnika na interface/application je veljaven in ga je podpisal dobro znani overitelj potrdil.
Sporočilo o prekoračitvi licence
To sporočilo se lahko stranki prikaže v pogledu Stranke v središču za partnerje. To sporočilo se prikaže, ko uporaba licence preseže dovoljeno mejo. Sporočilo je mogoče prezreti.
Vodnik za odpravljanje težav
Za podrobne informacije o odpravljanju težav z Webexom za Cisco BroadWorks glejte Vodnik za odpravljanje težav z Webexom za Cisco BroadWorks.
Podpora
Politika podpore v stabilnem stanju
Ponudnik storitev je prva kontaktna točka za podporo končnim strankam (podjetjem). Težave, ki jih ponudnik storitev ne more rešiti, posredujte oddelku za tehnično podporo (TAC). Podpora za različice strežnika BroadWorks sledi politiki BroadSoft za trenutno različico in dve prejšnji glavni različici (N-2). Več si lahko preberete v razdelku Pravilnik o življenjskem ciklu izdelkov BroadSoft v Pravilnik o življenjskem ciklu BroadSoft in matrika združljivosti programske opreme BroadWorks.
Politika eskalacije
-
Vi (ponudnik storitev/partner) ste prva kontaktna oseba za podporo končnim strankam (podjetjem).
-
Težave, ki jih ponudnik storitev (SP) ne more rešiti, se posredujejo odboru za tehnično podporo (TAC).
Različice BroadWorks
-
Podpora za različice strežnika BroadWorks sledi politiki BroadSoft, ki velja za trenutno različico in dve prejšnji glavni različici (N-2). Več si lahko preberete v razdelku Pravilnik o življenjskem ciklu izdelkov BroadSoft v Pravilnik o življenjskem ciklu BroadSoft in matrika združljivosti programske opreme BroadWorks.
Viri za samopodporo
-
Uporabniki lahko najdejo podporo v centru za pomoč Webex, kjer je na voljo stran, specifična za Webex za Cisco BroadWorks, s seznamom pogostih tem pomoči in podpore za aplikacijo Webex.
-
Aplikacijo Webex je mogoče prilagoditi s tem URL-jem za pomoč in URL-jem za poročilo o težavah.
-
Uporabniki aplikacije Webex lahko pošiljajo povratne informacije ali dnevnike neposredno iz odjemalca. Dnevniki se shranijo v oblak Webex, kjer jih lahko analizira Webex DevOps.
-
Imamo tudi stran centra za pomoč, namenjeno pomoči na ravni skrbnikov za Webex za Cisco BroadWorks.
Zbiranje informacij za oddajo zahtevka za storitev
Ko v programu Control Hub opazite napake, so te morda priložene informacije, ki lahko pomagajo podjetju TAC pri preiskavi vaše težave. Če na primer vidite ID sledenja za določeno napako ali kodo napake, shranite besedilo, da ga delite z nami.
Pri oddaji povpraševanja ali odpiranju primera poskusite vključiti vsaj naslednje podatke:
-
ID organizacije stranke in ID partnerske organizacije (vsak ID je niz 32 šestnajstiških števk, ločenih z vezaji)
-
ID sledenja (tudi niz s 32 šestnajstiškimi števkami), če ga vmesnik ali sporočilo o napaki vsebuje
-
Uporabnikov e-poštni naslov (če ima določen uporabnik težave)
-
Različice odjemalcev (če so simptomi težave opaženi prek odjemalca)
Primerjava UC-One SaaS z Webexom za Cisco BroadWorks
|
Rešitev > |
UC-One SaaS |
Webex za Cisco BroadWorks |
|---|---|---|
|
Oblak |
Cisco UC-One Cloud (GCP) |
Webex Cloud (AWS) |
|
Odjemalci |
UC-One: Mobilne naprave, namizni računalniki Recepcionist, nadzornik |
Webex: Mobilne naprave, namizni računalniki, splet |
|
Glavna tehnološka razlika |
Sestanki, izvedeni s tehnologijo Broadsoft Meet |
Sestanki, izvedeni s tehnologijo Webex Meetings |
|
Zgodnji terenski poskusi |
Pripravljalni prostor, beta odjemalci |
Produkcijsko okolje, odjemalci GA |
|
Identiteta uporabnika |
BroadWorks ID je bil uporabljen kot primarni ID, razen če ponudnik storitev že nima integracije SSO.
Uporabniški ID in skrivnost v BroadWorksu |
E-poštni ID v Cisco CI služi kot primarni ID Integracija SSO v ponudnika storitev BroadWorks, kjer se uporabnik ob določenem času overi z uporabniškim ID-jem BroadWorks in tajnim kodom BroadWorks.
Uporabnik posreduje poverilnice prek enotne prijave (SSO) z BroadWorks in tajno geslo v BroadWorks. ALI Uporabniški ID in skrivnost v CI IdP ALI ID uporabnika v CI, ID in skrivnosti v IdP |
|
Preverjanje pristnosti odjemalca |
Uporabniki posredujejo poverilnice prek odjemalca Če uporabljate sistem sporočanja Webex, so potrebni dolgoživi žetoni BroadWorks. |
Uporabniki vnesejo poverilnice prek brskalnika (bodisi prijavna stran iz proxyja Webex BIdP bodisi CI) Žetoni za dostop in osvežitev do Webexa |
|
Upravljanje / konfiguracija |
Tvoj OSS/BSS sistemi in Portal za prodajalce |
Tvoj OSS/BSS sistemi in nadzorno središče |
|
Partner/Service Aktivacija ponudnika |
Enkratna namestitev s strani Cisco Operations |
Enkratna namestitev s strani Cisco Operations |
|
Customer/enterprise aktivacija |
Portal za prodajalce |
Control Hub Samodejno ustvarjeno ob prvi registraciji uporabnika |
|
Možnosti aktivacije uporabnika |
Samoprijavljen Nastavi zunanje neposredno sporočilo & P v BroadWorksu
|
Nastavite integrirano neposredno sporočilo & P v BroadWorks (običajno podjetja) |
|
XSP|Vmesniki storitev ADP |
XSI-Dejanja
XSI-Dogodki CTI (mTLS) Storitev overjanja (mTLS neobvezno) DMS |
XSI-Dejanja XSI-Dejanja (mTLS) XSI-Dogodki CTI (mTLS) Storitev preverjanja pristnosti (TLS) DMS |
Namestitev Webexa in prijava (z vidika naročnika)
| 1 |
Prenesite in namestite Webex. Za podrobnosti glejte Webex | Prenesite aplikacijo. |
| 2 |
Zaženite Webex. Webex vas pozove k vnosu e-poštnega naslova.
|
| 3 |
Vnesite svoj e-poštni naslov in kliknite Naprej. |
| 4 |
Glede na to, kako je vaša organizacija konfigurirana v Webexu, se zgodi nekaj od naslednjega: Webex se naloži po uspešni avtentikaciji pri ponudniku identitetnih storitev (IdP) ali BroadWorks.
|
Izmenjava in shranjevanje podatkov
V teh razdelkih so podrobnosti o izmenjavi in shranjevanju podatkov z Webexom. Vsi podatki so šifrirani tako med prenosom kot v mirovanju. Za dodatne podrobnosti glejte Varnost aplikacij Webex.
Uvajanje ponudnikov storitev
Ko med uvajanjem ponudnika storitev v Webex Control Hub konfigurirate gruče in uporabniške predloge, izmenjate naslednje podatke BroadWorks, ki jih shrani Webex:
-
URL dejanj Xsi
-
URL dogodkov Xsi
-
URL vmesnika CTI
-
URL storitve za preverjanje pristnosti
-
Poverilnice za adapter za zagotavljanje BroadWorks
Oskrba uporabnikov ponudnika storitev
V tej tabeli so navedeni uporabniški in poslovni podatki, ki se izmenjujejo kot del zagotavljanja uporabnikov prek API-jev Webex.
|
Premikanje podatkov v Webex |
Od |
Skozi |
Shranjeno pri Webexu? |
|---|---|---|---|
|
Uporabniški ID BroadWorks |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
E-pošta (če je naveden ponudnik storitev) |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
E-pošta (če jo je navedel uporabnik) |
Uporabnik |
Portal za aktivacijo uporabnikov |
Da |
|
Ime |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
Priimek |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
Primarna telefonska številka |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
Številka mobilnega telefona |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
Primarna razširitev |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
ID ponudnika storitev BroadWorks & ID skupine |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
Jezik |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
|
Časovni pas |
BroadWorks, prek API-ja |
Webex API-ji |
Da |
Odstranitev uporabnika
API-ji Webex za Cisco BroadWorks podpirajo delno in popolno odstranitev uporabnikov. V tej tabeli so navedeni vsi uporabniški podatki, ki so shranjeni med omogočanjem uporabe, in podatki, ki so v posameznem primeru izbrisani.
|
Uporabniški podatki |
Delno brisanje |
Popolno brisanje |
|---|---|---|
|
Uporabniški ID BroadWorks |
Da |
Da |
|
E-poštni naslov |
Ne |
Da |
|
Ime |
Ne |
Da |
|
Priimek |
Ne |
Da |
|
Primarna telefonska številka |
Da |
Da |
|
Številka mobilnega telefona |
Da |
Da |
|
Interna številka |
Da |
Da |
|
ID ponudnika storitev BroadWorks & ID skupine |
Da |
Da |
|
Jezik |
Ne |
Da |
Prijava uporabnika in pridobivanje konfiguracije
Preverjanje pristnosti Webex
Preverjanje pristnosti Webex se nanaša na prijavo uporabnika v aplikacijo Webex s katerim koli od mehanizmov za preverjanje pristnosti, ki jih podpira Webex. ( Preverjanje pristnosti BroadWorks je obravnavano ločeno.) Ta tabela prikazuje vrsto podatkov, ki se izmenjujejo med različnimi komponentami v poteku preverjanja pristnosti.
|
Premikanje podatkov |
Od |
Za |
|---|---|---|
|
E-poštni naslov |
Uporabnik prek aplikacije Webex |
Webex |
|
Žeton za omejen dostop in (neodvisen) URL ponudnika identitet |
Webex |
Uporabniški brskalnik |
|
Uporabniške poverilnice |
Uporabniški brskalnik |
Ponudnik identitete (ki že ima uporabniško identiteto) |
|
Trditev SAML |
Uporabniški brskalnik |
Webex |
|
Koda za preverjanje pristnosti |
Webex |
Uporabniški brskalnik |
|
Koda za preverjanje pristnosti |
Uporabniški brskalnik |
Webex |
|
Žetoni za dostop in osvežitev |
Webex |
Uporabniški brskalnik |
|
Žetoni za dostop in osvežitev |
Uporabniški brskalnik |
Aplikacija Webex |
Preverjanje pristnosti BroadWorks
Preverjanje pristnosti BroadWorks se nanaša na prijavo uporabnika v aplikacijo Webex z uporabo njegovih poverilnic BroadWorks. Ta tabela prikazuje vrsto podatkov, ki se izmenjujejo med različnimi komponentami v postopku preverjanja pristnosti.
|
Premikanje podatkov |
Od |
Za |
|---|---|---|
|
E-poštni naslov |
Uporabnik prek aplikacije Webex |
Webex |
|
Žeton za omejen dostop in URL IdP (proxy Webex Bwks IdP) |
Webex |
Uporabniški brskalnik |
|
Informacije o blagovni znamki in URL-ji BroadWorks |
Webex |
Uporabniški brskalnik |
|
Uporabniške poverilnice BroadWorks |
Uporabnik prek brskalnika (stran za prijavo blagovne znamke, ki jo ponuja Webex) |
Webex |
|
Uporabniške poverilnice BroadWorks |
Webex |
BroadWorks |
|
Uporabniški profil BroadWorks |
BroadWorks |
Webex |
|
Trditev SAML |
Uporabniški brskalnik |
Webex |
|
Koda za preverjanje pristnosti |
Webex |
Uporabniški brskalnik |
|
Koda za preverjanje pristnosti |
Uporabniški brskalnik |
Webex |
|
Žetoni za dostop in osvežitev |
Webex |
Uporabniški brskalnik |
|
Žetoni za dostop in osvežitev |
Uporabniški brskalnik |
Aplikacija Webex |
Obvestilo o poteku gesla BroadWorks med prijavo
Ta funkcija izboljša postopek prijave in nadzoruje potek prijave na podlagi:
Izboljšave opozoril in sporočil o napakah pri prijavi:
- Trenutno uporabniki Wexbexa za BWKS, ki uporabljajo preverjanje pristnosti BroadWorks in se prijavljajo prek UAP, ne prejmejo obvestila, da bo njihovo geslo kmalu poteklo ali da se ne morejo prijaviti, ker je geslo že poteklo. S to funkcijo, če geslo poteče čez 10 dni ali manj, uporabnik prejme opozorilo, da bo geslo kmalu poteklo, z navedbo, koliko dni je še do izteka, in mu svetuje, naj se obrne na partnerja ali pa na prijavnem zaslonu sledi povezavi »Ste pozabili geslo« za ponastavitev gesla.
- Če je geslo poteklo in je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na true, se je pojavila napaka »napačno uporabniško ime in geslo«, vendar je zdaj s to funkcijo sporočilo o napaki izboljšano: Poskus prijave ni bil uspešen. Kombinacija navedenega uporabniškega imena in gesla se ne ujema z našimi evidencami ali pa je treba posodobiti vaše geslo. Poskusite znova ali pa se za posodobitev gesla obrnite na svojega skrbnika. Koda napake 100006
Nadzor poteka prijave:
- Partner lahko omeji prijavo z omogočanjem nastavitve »w4bwks-password-expiry-fail-login«. To nastavitev »lahko Cisco omogoči na zahtevo partnerja.« Če je geslo za BroadWorks poteklo, je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na false in je nastavitev 'w4bwks-password-expiry-fail-login' omogočena, nato se prikaže napaka, da je geslo poteklo pred x dnevi, če pa je storitev nastavitve onemogočena, je prijava dovoljena. Privzeto je nastavitev onemogočena.
Povezavo »Ste pozabili geslo« na strani za prijavo lahko partner konfigurira kot del prilagojenega oblikovanja blagovne znamke: Napredna prilagoditev. Partnerji morajo konfigurirati povezavo tako, da uporabnike preusmeri na partnerjev portal za upravljanje in ponastavitev gesel.
Ta funkcija izboljša uporabniško izkušnjo prijave le med prijavo aktiviranega uporabnika, ko geslo kmalu poteče ali je že poteklo. Funkcija ne obravnava primerov, ko geslo poteče, medtem ko je uporabnik prijavljen v aplikacijo Webex. Uporabnik bo prejel obvestilo o poteku gesla ob naslednjem poskusu prijave.
Pridobivanje konfiguracije odjemalca
Ta tabela prikazuje vrsto podatkov, ki se izmenjujejo med različnimi komponentami med pridobivanjem konfiguracij odjemalca.
|
Premikanje podatkov |
Od |
Za |
|---|---|---|
|
Registracija |
Odjemalec |
Webex |
|
Nastavitve organizacije, vključno z URL-ji BroadWorks |
Webex |
Odjemalec |
|
Žeton BroadWorks JWT |
BroadWorks prek Webexa |
Odjemalec |
|
Žeton BroadWorks JWT |
Odjemalec |
BroadWorks |
|
Žeton naprave |
BroadWorks |
Odjemalec |
|
Žeton naprave |
Odjemalec |
BroadWorks |
|
Konfiguracijska datoteka |
BroadWorks |
Odjemalec |
Uporaba v ustaljenem stanju
Ta razdelek opisuje prenos podatkov med komponentami med ponovno avtentikacijo po izteku veljavnosti žetona, bodisi prek BroadWorksa bodisi Webexa.
Ta tabela prikazuje premike podatkov za klicanje.
|
Premikanje podatkov |
Od |
Za |
|---|---|---|
|
SIP signalizacija |
Odjemalec |
BroadWorks |
|
Mediji SRTP |
Odjemalec |
BroadWorks |
|
SIP signalizacija |
BroadWorks |
Odjemalec |
|
Mediji SRTP |
BroadWorks |
Odjemalec |
Ta tabela prikazuje premike podatkov za sporočanje, prisotnost in srečanja.
|
Premikanje podatkov |
Od |
Za |
|---|---|---|
|
Sporočila in prisotnost HTTPS REST |
Odjemalec |
Webex |
|
Sporočila in prisotnost HTTPS REST |
Webex |
Odjemalec |
|
SIP signalizacija |
Odjemalec |
Webex |
|
Mediji SRTP |
Odjemalec |
Webex |
|
SIP signalizacija |
Webex |
Odjemalec |
|
Mediji SRTP |
Webex |
Odjemalec |
Uporaba API-ja za zagotavljanje
Dostop za razvijalce
Specifikacija API-ja je na voljo na https://developer.webex.com, vodnik za njeno uporabo pa na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Za branje specifikacije API-ja na https://developer.webex.com/docs/api/v1/broadworks-subscribersse morate prijaviti.
Avtentikacija in avtorizacija aplikacij
Vaša aplikacija se integrira z Webexom kot integracija. Ta mehanizem omogoča aplikaciji izvajanje skrbniških nalog (kot je zagotavljanje naročnikov) za skrbnika znotraj vaše partnerske organizacije.
Webex API-ji sledijo standardu OAuth 2 ( http://oauth.net/2/). OAuth 2 omogoča integracijam tretjih oseb, da v imenu izbranega skrbnika partnerja pridobijo žetone za osvežitev in dostop za preverjanje pristnosti klicev API-ja.
Najprej morate registrirati svojo integracijo pri Webexu. Ko je vaša aplikacija registrirana, mora podpirati ta tok odobritve avtorizacije OAuth 2.0, da pridobi potrebne žetone za osvežitev in dostop.
Za več podrobnosti o integracijah in o tem, kako vgraditi ta postopek avtorizacije OAuth 2 v svojo aplikacijo, glejte https://developer.webex.com/docs/integrations.
Za izvajanje integracij sta potrebni dve vlogi – razvijalec in uporabnik, ki pooblašča – in ju lahko imajo ločeni people/teams v vašem okolju.
-
Razvijalec ustvari aplikacijo in jo registrira na https://developer.webex.com, da ustvari zahtevani OAuth ClientID/Secret s pričakovanimi obsegi uporabe. Če vašo aplikacijo ustvarja tretja oseba, jo lahko registrira (če ste zahtevali njen dostop) ali pa to storite vi s svojim lastnim dostopom.
-
Uporabnik, ki pooblašča , je račun, ki ga aplikacija uporablja za pooblaščanje klicev API-ja, za spreminjanje partnerske organizacije, organizacij vaših strank ali njihovih naročnikov. Ta račun mora imeti v vaši partnerski organizaciji vlogo skrbnika s polnimi pravicami ali skrbnika prodaje s polnimi pravicami. Ta račun ne sme biti v lasti tretje osebe.
Ime organizacije
Ime organizacije je odvisno od tega, kateri način oskrbovanja uporabljate:
-
Način podjetja – ime organizacije se natančno ujema s spEnterpriseId.
-
Način ponudnika storitev – ime organizacije je del groupID v spEnterpriseId.
Ime organizacije bo vsebovalo vse presledke, velike črke in posebne znake, določene v izvirnem spEnterpriseId.
Zahteve programske opreme BroadWorks
Glejte Upravljanje življenjskega cikla – strežniki BroadSoft.
Pričakujemo, da bo ponudnik storitev "posodobljen" z najnovejšimi popravki BroadWorks in aplikacijami Release Independent (RI). Naslednji seznam popravkov je minimalna zahteva za integracijo z Webexom.
Za te programske popravke obvezno preglejte opombe k popravkom. Nekateri popravki imajo lahko dodatne zahteve CLI.
Različica R22
|
Strežnik |
Obliž |
Dodatne informacije |
|---|---|---|
|
Aplikacijski strežnik | ||
|
Zahtevano za sinhronizacijo imenika | ||
|
Potrebno za nadgradnjo potisnih obvestil z V1 na V2 | ||
|
Zahtevan popravek za aplikacijski strežnik | ||
|
Potrebno za nadgradnjo potisnih obvestil z V1 na V2 | ||
|
Zahtevan popravek za funkcijo snemanja klicev | ||
|
Zahtevan popravek za pretočno zagotavljanje | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
Strežnik profilov | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
Operacijski sistem | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevano za storitev overjanja s preverjanjem žetona CI | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
XSP|ADP |
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | |
|
Zahtevano za storitev overjanja s preverjanjem žetona CI | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Potrebno za nadgradnjo potisnih obvestil z V1 na V2 | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevano za storitev overjanja s preverjanjem žetona CI | ||
|
Zahtevano za enotno zgodovino klicev | ||
|
Drugo |
AP.xsa.22.0.1123.ap372757 | |
Različica R23
|
Strežnik |
Obliž |
Dodatne informacije |
|---|---|---|
|
Aplikacijski strežnik |
Zahtevano za sinhronizacijo imenika | |
|
Konfiguriraj strežnik aplikacij | ||
|
Potrebno za nadgradnjo potisnih obvestil z V1 na V2 | ||
|
Zahtevano za snemanje klicev | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
Strežnik profilov | ||
|
Operacijski sistem | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
XSP|ADP | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Potrebno za nadgradnjo potisnih obvestil z V1 na V2 | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevano za posredniški strežnik za preverjanje pristnosti NPS | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
Drugo |
Če uporabljate ADP ... |
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev |
Različica R24
|
Strežnik |
Obliž |
Dodatne informacije |
|---|---|---|
|
Aplikacijski strežnik |
Zahtevano za strežnik Unified Messaging (UMS) | |
|
Zahtevano za pretočno zagotavljanje | ||
|
Zahtevano za snemanje klicev | ||
|
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev | ||
|
Drugo |
Zahtevan popravek za stanje hook (prisotnost) in poenoteno zgodovino klicev |
Oznake BroadWorks, potrebne za Webex
Za informacije o oznakah sistema BroadWorks in oznakah po meri, ki jih morate konfigurirati za Webex, glejte Vodnik za konfiguracijo Webexa za Cisco BroadWorks.
Poteki zagotavljanja in aktivacije uporabnikov
Oskrba opisuje dodajanje uporabnika v Webex. Aktivacija vključuje preverjanje e-pošte in dodelitev storitve v Webexu.
Uporabnikovi e-poštni naslovi morajo biti edinstveni, saj Webex uporablja e-poštni naslov za identifikacijo uporabnika. Če imate za uporabnike zaupanja vredne e-poštne naslove, lahko izberete, da se samodejno aktivirajo, ko jih samodejno omogočite. Ta postopek je »samodejna oskrba in samodejna aktivacija«.
Samodejno zagotavljanje uporabnikov in samodejna aktivacija (zaupanja vreden tok e-pošte)
Predpogoji
-
Vaš adapter za oskrbovanje kaže na Webex za Cisco BroadWorks (ki zahteva odhodno povezavo od AS do mostu za oskrbovanje Webex).
-
V BroadWorks morate imeti veljavne dosegljive e-poštne naslove končnih uporabnikov kot nadomestne ID-je.
-
Control Hub ima v konfiguraciji vaše partnerske organizacije račun za oskrbovanje.
|
Korak |
Opis |
|---|---|
|
1 |
Od strank sprejemate ponudbe in naročila za storitev. |
|
2 |
Obdelate naročilo stranke in stranki zagotovite storitve v svojih sistemih. |
|
3 |
Sistem za zagotavljanje storitev sproži zagotavljanje storitev BroadWorks. Ta korak, če povzamemo, ustvari podjetje in uporabnike. Nato vsakemu uporabniku dodeli potrebne storitve in številke. Ena od teh storitev je zunanji sistem za neposredno sporočanje. & P. |
|
4 |
Ta korak zagotavljanja storitev sproži samodejno zagotavljanje storitev za strankino organizacijo in uporabnike v Webexu. (IM & Dodelitev storitve P povzroči, da adapter za omogočanje pokliče API za omogočanje Webexa). |
|
5 |
Vaši sistemi morajo uporabljati API za zagotavljanje Webex, če boste kasneje morali prilagoditi paket za uporabnika (da ga spremenite s privzete vrednosti). |
Postopek prijave SSO
Sledi tok prijave SAML SSO za aplikacijo Webex pri uporabi preverjanja pristnosti BroadWorks in ko je omogočena skupna raba virov med viri, kar omogoča neposredno preverjanje pristnosti v BroadWorks. Slika na levi prikazuje dogodke odjemalca in uporabnika z besedilom na puščicah, ki predstavlja, kaj odjemalec posreduje za avtorizacijo. Koraka 1 in 5 sta uporabniška dogodka. Desna stran slike predstavlja dogodke storitev prijave skupaj s tem, kaj se vrne odjemalcu.
Sledi tok odkrivanja storitve BroadWorks, ki sledi takoj prejšnjemu toku prijave Webex SAML SSO. Odjemalec uporabi dostopni žeton, ki ga je pridobil med registracijo v Webex Device Management, da zahteva registracijo od uvedbe BroadWorks.
Alternativni postopki prijave
Zgornje slike predpostavljajo, da je prijava SAML SSO konfigurirana z uporabo preverjanja pristnosti BroadWorks z omogočeno neposredno preverjanje pristnosti BroadWorks (skupna raba virov med izvori). Spodaj je nekaj alternativnih postopkov prijave SAML SSO:
-
Preverjanje pristnosti BroadWorks brez neposrednega preverjanja pristnosti BroadWorks (skupna raba virov med izvori):
-
Edina razlika je v 5. in 6. koraku postopka prijave v Webex. V 5. koraku posrednik IdP (namesto XSI) potrdi prijavne poverilnice in odjemalcu vrne trditev SAML.
-
Tok poteka skozi preostale korake, kot je prikazano na obeh diagramih.
-
Žeton SSO se v tem poteku ne uporablja.
-
-
Preverjanje pristnosti Webexa prek enotne prijave SAML:
-
V 3. koraku postopka prijave v Webex storitev Common Identity vrne ponudnika identitete, ki ga uporablja preverjanje pristnosti Webex.
-
Na tej točki se zažene alternativni tok prijave SAML SSO za Webex.
-
Interakcije uporabnikov
Vpis
-
Aplikacija Webex zažene brskalnik za Cisco Common Identity (CI), da uporabnikom omogoči vnos e-poštnega naslova.
-
CI odkrije, da ima povezana organizacija stranke konfiguriran posredniški strežnik BroadWorks IDP (IDP) kot svoj IDP SAML. CI preusmerja na ponudnika internetnih storitev (IDP), ki uporabniku prikaže stran za prijavo. (Ponudnik storitev lahko to stran za prijavo označi z blagovno znamko.)
-
Uporabnik vnese svoje poverilnice BroadWorks.
-
Broadworks overi uporabnika prek IDP-ja. V primeru uspeha IDP preusmeri brskalnik nazaj na CI s sporočilom SAML Success, da se zaključi postopek preverjanja pristnosti (ni prikazano na diagramu).
-
Po uspešni avtentikaciji aplikacija Webex pridobi dostopne žetone od CI (ni prikazano na diagramu). Stranka jih uporablja za zahtevo za dolgoživi spletni žeton BroadWorks Jason (JWT).
-
Aplikacija Webex odkrije svojo konfiguracijo klicanja iz BroadWorksa in drugih storitev Webexa.
-
Aplikacija Webex se registrira pri BroadWorks.
Prijava z uporabniške perspektive
Ta diagram prikazuje tipičen potek prijave, kot ga vidi končni uporabnik ali naročnik:
-
Prenesete in namestite aplikacijo Webex.
-
Povezavo ste morda prejeli od svojega ponudnika storitev ali pa jo najdete na strani za prenose Webex.
-
Svoj e-poštni naslov vnesete na prijavnem zaslonu Webex. Kliknite Naprej.
-
Običajno ste preusmerjeni na stran z blagovno znamko ponudnika storitev.
-
Ta stran vas lahko pozdravi z vašim e-poštnim naslovom.
Če ni e-poštnega naslova ali če je e-poštni naslov napačen, vnesite svoje uporabniško ime BroadWorks.
-
Vnesite svoje geslo za BroadWorks.
-
Če ste se uspešno prijavili, se odpre Webex.
Tok klicev – imenik podjetja
Potek klicev – številka PSTN
Predstavitev in deljenje
Začnite sestanek v prostoru
Interakcije s strankami
Pridobi profil iz DMS in se registriraj s SIP pri AS
-
Odjemalec pokliče XSI, da pridobi žeton za upravljanje naprave in URL do DMS.
-
Odjemalec zahteva profil svoje naprave od DMS s predložitvijo žetona iz 1. koraka.
-
Odjemalec prebere profil naprave in pridobi poverilnice SIP, naslove in vrata.
-
Odjemalec pošlje SIP REGISTER SBC-ju z uporabo informacij iz 3. koraka.
-
SBC pošlje SIP REGISTER AS (SBC lahko izvede iskanje v NS, da bi našel AS, če SBC še ne pozna uporabnika SIP.)
Smernice za testiranje in laboratorijske preiskave
Za organizacije za testiranje in laboratorije veljajo naslednje smernice:
-
Partnerji ponudniki storitev so omejeni na največ 50 testnih uporabnikov, ki jih je mogoče oskrbeti v več organizacijah.
-
Vsi uporabniki, ki presegajo prvih 50 testnih uporabnikov, bodo zaračunani.
-
Za zagotovitev natančne obdelave vašega računa morajo vse testne organizacije v imenu organizacije BroadWorks vključiti »test«.
-
V Webex Control Hub je treba določiti interne organizacije za testiranje. To je zato, da se prepreči, da bi bili testni uporabniki zaračunani kot dejanski uporabniki.
Določitev organizacije kot testne organizacije
Če želite organizacijo označiti kot testno organizacijo:
-
Prijavite se v središče za partnerje in izberite Stranke.
-
Izberite ustrezno stranko.
-
V desni nadzorni vrstici omogočite preklopno stikalo Notranja organizacija za testiranje.
Predvajanje glasovne pošte
Za glasovno pošto se prepričajte, da ste medijski strežnik konfigurirali tako, da uporablja eno od naslednjih kod:
-
mp3
-
wav – datoteke WAV so podprte v naslednjih oblikah: PCM (podprto na vseh platformah) in DVI-ADPCM (ni podprto v sistemu Android)
Če uporabljate datoteke wav, za konfiguracijo aplikacijskega strežnika in medijskega strežnika zaženite naslednje ukaze CLI:
-
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAV -
MS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologija
- ACL
- Seznam za nadzor dostopa
- ALG
- Prehod aplikacijske plasti
- API
- Vmesnik za programiranje aplikacij
- APNS
- Storitev potisnih obvestil Apple
- AS
- Aplikacijski strežnik
- ATA
- Analogni telefonski adapter, adapter, ki pretvarja analogno telefonijo v VoIP
- BAM
- Upravitelj aplikacij BroadSoft
- Osnovno preverjanje pristnosti
- Metoda preverjanja pristnosti, pri kateri se račun (uporabniško ime) potrdi s skupno skrivnostjo (geslom)
- Sistem za upravljanje objektov (BMS)
- Strežnik za sporočanje BroadSoft
- BOSH
- Dvosmerni tokovi prek sinhronega HTTP-ja
- BRI
- Vmesnik Basic Rate Interface BRI je metoda dostopa ISDN.
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. Paket)
- Kalifornija
- Certifikacijski organ
- Operater
- Organizacija, ki upravlja telefonski promet (prim. Partner, ponudnik storitev, prodajalec z dodano vrednostjo)
- CAPTCHA
- Popolnoma avtomatiziran javni Turingov test za razlikovanje računalnikov in ljudi
- CCXML
- Razširljiv označevalni jezik za nadzor klicev
- CIF
- Skupna vmesna oblika
- CLI
- Vmesnik ukazne vrstice
- KN
- Splošno ime
- CNPS
- Potisni strežnik za obvestila o klicih. Strežnik za pošiljanje obvestil, ki deluje na XSP|ADP v vašem okolju in pošilja obvestila o klicih v FCM in APNS. Glejte Proxy NPS.
- CPE
- Oprema za stranke
- Oživljanje
- Pravilo prisotnosti po meri
- CSS
- Kaskadni slogovni list
- CSV
- Vrednost, ločena z vejico
- CTI
- Integracija računalniške telefonije
- CUBE
- Cisco Unified Border Element
- Demilitarizirano območje
- Demilitarizirana cona
- DN
- Številka imenika
- Ne moti
- Ne moti
- DNS
- Sistem domenskih imen
- DPG
- Skupina klicnih vrstnikov
- DSCP
- Kodna točka diferenciranih storitev
- DTAF
- Vrsta naprave Arhivska datoteka
- DTG
- Ciljna skupine združenih linij
- DTMF
- Dvotonski večfrekvenčni
- Končni uporabnik
- Oseba, ki uporablja storitve, torej opravlja klice, se pridružuje sestankom ali pošilja sporočila (prim. Naročnik)
- Podjetje
- Zbirka končnih uporabnikov (prim. Organizacija)
- FCM
- Sporočila v oblaku Firebase
- FMC
- Konvergenca fiksnih in mobilnih omrežij
- Pretočno zagotavljanje
- Ustvarjanje uporabnikov v shrambi identitet Webex z dodelitvijo »Integriranega sistema za neposredno sporočanje« & Storitev »P« v BroadWorksu.
- FQDN
- Popolnoma določeno ime domene
- Popolno pretočno zagotavljanje
- Ustvarjanje in preverjanje uporabnikov v shrambi identitet Webex z dodelitvijo »Integriranega sistema za neposredno sporočanje« & Storitev P” v BroadWorksu in trdi, da ima vsak uporabnik BroadWorks edinstven in veljaven e-poštni naslov.
- FXO
- Menjalnica je vrata, ki sprejemajo analogno linijo. To je vtič na telefonu ali faksu ali vtiči na vašem analognem telefonskem sistemu. Ponuja on-hook/off-hook indikacija (zaprtje zanke). Ker so vrata FXO priključena na napravo, kot je faks ali telefon, se naprava pogosto imenuje »naprava FXO«.
- FXS
- Naročnik na tujo borzo je vrata, ki dejansko dostavijo analogno linijo naročniku. Z drugimi besedami, "vtič v steno" zagotavlja ton klicanja, tok baterije in napetost zvonjenja.
- GCM
- Sporočilo Google Cloud
- GCM
- Galois/Counter Način (tehnologija šifriranja)
- HID
- Vmesniška naprava za človeka
- HTTPS
- Protokol za prenos hiperteksta (Hypertext Transfer Protocol Secure Sockets)
- IAD
- Integrirana dostopna naprava
- IM&P
- Takojšnje sporočanje in prisotnost
- IP PSTN
- Ponudnik storitev, ki zagotavlja storitve VoIP za PSTN, zamenljiv z ITSP, ali splošni izraz za internetno povezano "javno" telefonijo, ki ga skupaj zagotavljajo večji telekomunikacijski ponudniki (in ne države, kot je PSTN)
- ITSP
- Ponudnik internetne telefonije
- IVR
- Interaktivni glasovni odziv / Odzivnik
- JID
- Izvorni naslov entitete XMPP se imenuje Jabberjev identifikator ali JID. localpart@domain.part.example.com/resourcepart (@ . / so ločila)
- JSON
- Notacija objektov Java Script
- JSSE
- Razširitev varnih vtičnic Java; osnovna tehnologija, ki zagotavlja funkcije varne povezljivosti s strežniki BroadWorks
- KEM
- Modul za razširitev tipk (strojna oprema Cisco telefonov)
- LLT
- Žeton z dolgo življenjsko dobo (ali dolgo življenjsko dobo); samoopisna, varna oblika žetona nosilca, ki uporabnikom omogoča daljšo avtentikacijo in ni vezan na določene aplikacije.
- Magister znanosti
- Arhiviranje sporočil
- MIB
- Informacijska baza za upravljanje
- MS
- Medijski strežnik
- mTLS
- Medsebojno preverjanje pristnosti med dvema stranema z uporabo izmenjave potrdil pri vzpostavljanju povezave TLS
- MUC
- Večuporabniški klepet
- NAT
- Prevodi omrežnih naslovov
- NPS
- Strežnik za potisna obvestila; glejte CNPS
- Proxy NPS
-
Storitev v Webexu, ki vašemu CNPS-ju dobavlja kratkotrajne avtorizacijske žetone, kar mu omogoča pošiljanje obvestil o klicih v FCM in APN-je ter na koncu v naprave Android in iOS, na katerih se izvaja Webex.
- OCI
- Odprti odjemalski vmesnik
- Organizacija
- Podjetje ali organizacija, ki predstavlja skupino končnih uporabnikov (prim. Podjetje)
- OTG
- Skupina odhodnih operaterjev
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. Paket)
- Partner
- Zastopniška organizacija, ki sodeluje s Ciscom pri distribuciji izdelkov in storitev drugim organizacijam (prim. Prodajalec z dodano vrednostjo, ponudnik storitev, operater)
- PBX
- Zasebna podružnična centrala
- PEM
- Pošta z izboljšano zasebnostjo
- PLMN
- Javno zemeljsko mobilno omrežje
- PRI
- Primarni vmesnik za hitrost prenosa podatkov (PRI) je standard telekomunikacijskega vmesnika, ki se uporablja v omrežju integriranih storitev (ISDN).
- PS
- Strežnik profilov
- PSTN
- Javno komutirano telefonsko omrežje
- QoS
- Kakovost storitve
- Portal za prodajalce
- Spletno mesto, ki skrbniku prodajalca omogoča konfiguracijo rešitve UC-One SaaS. Včasih se imenuje portal BAM, skrbniški portal ali upravljalni portal.
- RTCP
- Protokol za nadzor v realnem času
- RTP
- Protokol za prenos v realnem času
- SBC
- Krmilnik meje seje
- SCA
- Videz skupnega klica
- SD
- Standardna ločljivost
- SDP
- Protokol opisa seje
- ŠP
- Ponudnik storitev; organizacija, ki drugim organizacijam zagotavlja telefonske ali sorodne storitve (prim. Prevoznik, partner, prodajalec z dodano vrednostjo)
- SIP
- Protokol za začetek seje
- SLT
- Kratkotrajni (ali kratkotrajni) žeton (imenovan tudi žeton BroadWorks SSO); žeton za enkratno uporabo s preverjeno pristnostjo, ki se uporablja za pridobitev varnega dostopa do spletnih aplikacij.
- Mala in srednje velika podjetja
- Mala in srednje velika podjetja
- SNMP
- Protokol za preprosto upravljanje omrežja
- sRTCP
- varen protokol za nadzor prenosa v realnem času (mediji klicev VoIP)
- sRTP
- varen protokol za prenos v realnem času (mediji za klice VoIP)
- SSL
- Plast varnih vtičnic
- Naročnik
- Oseba, ki uporablja storitve, torej opravlja klice, se pridružuje sestankom ali pošilja sporočila (prim. Končni uporabnik)
- TCP
- Protokol za nadzor prenosa
- TDM
- Časovno multipleksiranje
- TLS
- Varnost transportne plasti
- Pogoji storitve
- Vrsta storitve
- UAP
- Portal za aktivacijo uporabnikov
- Univerzalna univerza
- Poenotene komunikacije
- Uporabniški vmesnik
- Uporabniški vmesnik
- UID
- Enolični identifikator
- UMS
- Strežnik za sporočanje
- URI
- Enotni identifikator vira
- URL
- Enotni lokator virov
- USS
- Strežnik za skupno rabo
- UTC
- Koordinirani univerzalni čas
- UVS
- Video strežnik
- Prodajalec z dodano vrednostjo (VAR)
- Zastopniška organizacija, ki sodeluje s Ciscom pri distribuciji izdelkov in storitev drugim organizacijam (prim. Prevoznik, partner, ponudnik storitev)
- VGA
- Video grafični niz
- VolP
- Glas prek internetnega protokola (IP)
- VXML
- Razširljiv označevalni jezik za glas
- WebDAV
- Spletno distribuirano avtorstvo in različice
- WebRTC
- Spletna komunikacija v realnem času
- WRS
- Strežnik WebRTC
- XMPP
- Protokol za razširljivo sporočanje in prisotnost
Konfiguracija storitev (z mTLS za storitev preverjanja pristnosti)
Naslednji postopki nadomeščajo postopke v temi Konfiguracija storitev v storitvi Webex za Cisco BroadWorks XSP|ADP-ji. Te postopke izvedite le, če za storitev preverjanja pristnosti uporabljate mTLS in ne CI Token Validation. Ti postopki so obvezni, če na istem strežniku XSP|ADP izvajate več organizacij Webex. Sicer pa so neobvezni.
Če ne izvajate več organizacij Webex na istem strežniku XSP|ADP, je za storitev overjanja priporočljivo preverjanje veljavnosti žetonov CI (s TLS). Za podrobnosti o konfiguriranju storitve preverjanja pristnosti in drugih storitev glejte Konfiguriranje storitev v storitvi Webex za Cisco BroadWorks XSP|ADP-ji.
Vmesniki Xsi
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Vodniku za konfiguracijo vmesnika Cisco BroadWorks Xtended Services.
Na XSP|ADP, ki se uporablja za vmesnik CTI, naj bo nameščen samo en primerek aplikacij Xsi-Events.
Vsi dogodki Xsi, ki se uporabljajo za integracijo Broadworksa z Webexom, morajo imeti v razdelku definirano isto lastnost callControlApplicationName. Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko se uporabnik prijavi v Webex, Webex zanj ustvari naročnino v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana z imenom callControlApplicationName in AS jo uporablja za ugotavljanje, katerim Xsi-Eventom poslati telefonske dogodke.
Spreminjanje imena callControlApplicationName ali če ime ni enako v vseh spletnih aplikacijah Xsi-Events, bo to vplivalo na naročnine in funkcionalnost dogodkov telefonije.
Konfiguracija storitve preverjanja pristnosti (z mTLS)
Dolgotrajne žetone BroadWorks generira in potrdi storitev preverjanja pristnosti, ki gostuje na vaših XSP|ADP-jih.
Zahteve
-
Strežniki XSP|ADP, ki gostijo storitev preverjanja pristnosti, morajo imeti konfiguriran vmesnik mTLS.
-
XSP|ADP-ji morajo imeti iste ključe za encrypting/decrypting Dolgoživi žetoni BroadWorks. Kopiranje teh ključev v vsak XSP|ADP je ročni postopek.
-
XSP|ADP-ji morajo biti sinhronizirani z NTP.
Pregled konfiguracije
Bistvena konfiguracija vaših XSP|ADP-jev vključuje:
-
Uvedite storitev preverjanja pristnosti.
-
Trajanje žetona konfigurirajte na vsaj 60 dni (izdajatelja pustite na voljo kot BroadWorks).
-
Generiranje in skupna raba ključev RSA med XSP|ADP-ji.
-
Spletnemu vsebniku navedite URL storitve authService.
Uvedba storitve preverjanja pristnosti na XSP|ADP
Na vsakem ADP-ju XSP|, ki se uporablja z Webexom:
-
Aktivirajte aplikacijo za preverjanje pristnosti na poti
/authService(uporabiti morate to pot):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService/authService (kjer je
-
Namestite aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfiguriraj trajanje žetona
-
Preverite obstoječo konfiguracijo žetonov (ure):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>get -
Nastavite trajanje na 60 dni (največ je 180 dni):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generiranje in deljenje ključev RSA
-
Uporabiti morate isto public/private pari ključev za žeton encryption/decryption v vseh primerih storitve preverjanja pristnosti.
-
Par ključev ustvari storitev za preverjanje pristnosti, ko je prvič potrebna izdaja žetona.
Zaradi teh dveh dejavnikov morate ustvariti ključe na enem XSP|ADP in jih nato kopirati na vse ostale XSP|ADP.
Če ciklično menjate ključe ali spreminjate dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse ADP-je XSP|.
-
Izberite en XSP|ADP, ki ga želite uporabiti za generiranje para ključev.
-
Z odjemalcem zahtevajte šifriran žeton od tega XSP|ADP tako, da iz brskalnika odjemalca zahtevate naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(javniKljučOdjemalca)
(To ustvari zasebno / par javnih ključev na XSP|ADP, če ga še ni bilo)
-
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Izvoženo datoteko
/var/broadworks/tmp/authService.keyskopirajte na isto mesto na drugih XSP|ADP-jih in po potrebi prepišite starejšo.keysdatoteko. -
Uvozite ključe na vsakem od ostalih XSP|ADP-jev:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku navedite URL storitve authService
Spletni vsebnik XSP|ADP potrebuje URL authService, da lahko preveri žetone.
Na vsakem od ADP-jev XSP|:
-
Dodajte URL storitve za preverjanje pristnosti kot zunanjo storitev za preverjanje pristnosti za orodje BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
V vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceTo omogoča Webexu, da s storitvijo za preverjanje pristnosti preveri žetone, predstavljene kot poverilnice.
-
Preverite parameter z
get. -
Znova zaženite XSP|ADP.
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in storitev preverjanja pristnosti)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo vmesnike strežnika HTTP. Stopnje konfiguracije TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prevoz > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | Kontekst ukazne vrstice (CLI) |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Specifični vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer> -
Vnesite ukaz
getin preberite rezultate. Videti morate vmesnike (IP-naslove) in za vsakega od njih, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varni vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 vmesniku strežnika HTTP
Vmesnik HTTP, ki komunicira z Webex Cloudom, mora biti konfiguriran za TLSv1.2. Oblak ne pogaja o starejših različicah protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Vnesite ukaz
get, da vidite, kateri protokoli se že uporabljajo na tem vmesniku.443 -
Vnesite ukaz
add, da zagotovite, da lahko vmesnik pri komunikaciji z oblakom uporablja TLS 1.2.443 TLSv1.2
Urejanje konfiguracije šifer TLS na vmesniku strežnika HTTP
Za konfiguracijo zahtevanih šifer:
-
Prijavite se v XSP|ADP in pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Vnesite ukaz
get, da vidite, katere šifre se že uporabljajo na tem vmesniku. Prisoten mora biti vsaj eden iz Cisco priporočenih paketov (glejte XSP|Zahteve za identiteto in varnost ADP v razdelku Pregled).443 -
Vnesite ukaz
add, da dodate šifro v vmesnik strežnika HTTP.443 CLI XSP|ADP zahteva ime standardnega paketa šifer IANA, ne imena paketa šifer openSSL. Na primer, če želite v vmesnik strežnika HTTP dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Za iskanje apartmaja po katerem koli imenu glejte https://ciphersuite.info/.
Konfiguracija zaupanja za storitev preverjanja pristnosti (z mTLS)
-
Prijavite se v Control Hub s svojim partnerskim skrbniškim računom.
-
Pojdite na in kliknite Prenesi potrdilo Webex CA, da ga prenesete
CombinedCertChain2023.txtna svoj lokalni računalnik.Te datoteke vsebujejo dva sklopa po dva potrdila. Datoteke morate razdeliti, preden jih naložite v XSP|ADP-je. Vse datoteke so obvezne. -
Razdeli verigo potrdil na dva potrdila -
combinedcertchain2023.txt.-
Odpri
combinedcertchain2023.txtv urejevalniku besedil. -
Izberite in izrežite prvi blok besedila, vključno s vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----, ter ga prilepite v novo datoteko. -
Novo datoteko shranite kot
root2023.txt. -
Shranite izvirno datoteko kot
issuing2023.txt. Izvirna datoteka bi morala imeti zdaj samo en blok besedila, obdan s črtama-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
-
-
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, na primer
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt. -
Prijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts>. (Neobvezno) Za ogled parametrov in oblike ukaza zaženite ukaz helpUpdateTrust. -
Naložite datoteke potrdil na nova sidra zaupanja – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtVsi vzdevki morajo imeti različna imena.
webexclientroot,webexclientroot2023,webexclientissuinginwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svoje, če so vsi štirje vnosi edinstveni. -
Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Možnost) Konfigurirajte mTLS na HTTP interface/port raven
mTLS je mogoče konfigurirati na HTTP interface/port ravni ali na podlagi posamezne spletne aplikacije.
Način omogočanja mTLS za vašo aplikacijo je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, morate mTLS omogočiti na vmesniku. Če morate zavarovati le eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko mTLS konfigurirate na ravni aplikacije.
Pri konfiguriranju mTLS na HTTP interface/port ravni, mTLS je potreben za vse gostovane spletne aplikacije, do katerih se dostopa prek te interface/port.
-
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
-
Pomaknite se na
XSP|ADP_CLI/Interface/Http/HttpServer>in zaženite ukazget, da si ogledate vmesnike. -
Če želite dodati vmesnik in tam zahtevati preverjanje pristnosti odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueZa podrobnosti glejte dokumentacijo XSP|ADP CLI. V bistvu prvi
truezavaruje vmesnik s TLS (strežniško potrdilo se ustvari, če je potrebno), drugitruepa prisili vmesnik, da zahteva preverjanje pristnosti s potrdilom odjemalca (skupaj tvorita mTLS).
Na primer:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tem primeru mTLS (zahteva za avtorizacijo odjemalca) = true) je omogočeno na vratih 192.0.2.7444. TLS je omogočen na vratih 192.0.2.7 443.
(Možnost) Konfigurirajte mTLS za določene spletne aplikacije
mTLS je mogoče konfigurirati na HTTP interface/port ravni ali na podlagi posamezne spletne aplikacije.
Način omogočanja mTLS za vašo aplikacijo je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, morate mTLS omogočiti na vmesniku. Če morate zavarovati le eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko mTLS konfigurirate na ravni aplikacije.
Pri konfiguriranju mTLS na ravni aplikacije je mTLS potreben za to aplikacijo ne glede na konfiguracijo vmesnika strežnika HTTP.
-
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
-
Pomaknite se do
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>in zaženite ukazget, da vidite, katere aplikacije se izvajajo. -
Če želite dodati aplikacijo in zanjo zahtevati preverjanje pristnosti odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueZa podrobnosti glejte dokumentacijo XSP|ADP CLI. Imena aplikacij so tam našteta. Znak
truev tem ukazu omogoča mTLS.
Na primer:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Primer ukaza doda aplikacijo AuthenticationService v 192.0.2.7:443 in zahteva, da od odjemalca zahteva in overi potrdila.
Preverite z get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in strežnik profilov
Profilni strežnik in XSP|ADP sta obvezna za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročniku za konfiguracijo upravljanja naprav BroadWorks.
Kam naprej
Za konfiguracijo se lahko ponovno pridružite glavnemu toku dokumentov na Vmesnik CTI in povezana konfiguracija.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS proti AuthService
Webex komunicira s storitvijo za preverjanje pristnosti prek vzajemne povezave s preverjanjem pristnosti TLS. To pomeni, da Webex predloži odjemalsko potrdilo in ga mora XSP|ADP preveriti. Če želite zaupati temu potrdilu, uporabite verigo potrdil Webex CA, da ustvarite sidro zaupanja na XSP|ADP (ali proxyju). Veriga potrdil je na voljo za prenos prek Partner Huba:
- Prijavite se v središče za partnerje na
admin.webex.com. -
Pojdi na Storitve > Dodatne povezave.
-
Kliknite povezavo za prenos potrdila.
Verigo potrdil lahko dobite tudi iz https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
Natančne zahteve za uvajanje te verige potrdil Webex CA so odvisne od tega, kako so uvedeni vaši javno dostopni ADP-ji XSP|:
-
Prek premostitvenega proxyja TLS
-
Prek TLS prehodnega proxyja
-
Neposredno v XSP|ADP
Naslednji diagram povzema, kje je treba v teh treh primerih namestiti verigo potrdil Webex CA.
Zahteve za medsebojno potrdilo TLS za posredniški strežnik TLS-most
-
Webex posredniku predstavi potrdilo odjemalca, podpisano s strani Webex CA.
-
Veriga potrdil Webex CA je nameščena v shrambi zaupanja vrednih potrdil proxyja, zato proxy zaupa potrdilu odjemalca.
-
Javno podpisano potrdilo strežnika XSP|ADP se naloži tudi v posredniški strežnik.
-
Proxy predstavi Webexu javno podpisano strežniško potrdilo.
-
Webex zaupa javnemu overitelju potrdil, ki je podpisal potrdilo strežnika proxy.
-
Proxy predstavi interno podpisano odjemalsko potrdilo XSP|ADP-jem.
To potrdilo mora imeti polje razširitve x509.v3 Razširjena uporaba ključa, ki je izpolnjeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in namenom TLS clientAuth. Npr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationPri ustvarjanju notranjih odjemalskih potrdil za posredniški strežnik upoštevajte, da potrdila SAN niso podprta. Notranja strežniška potrdila za XSP|ADP so lahko SAN.
-
ADP-ji XSP|zaupajo notranjemu CA.
-
ADP-ji XSP|predstavljajo interno podpisano strežniško potrdilo.
-
Proxy zaupa notranjemu CA.
Zahteve za medsebojno potrdilo TLS za proxy ali XSP s prehodom TLS v DMZ
-
Webex predstavi odjemalsko potrdilo, podpisano s strani Webex CA, ponudnikom XSP.
-
Veriga potrdil Webex CA je nameščena v shrambi zaupanja XSP-jev, zato XSP-ji zaupajo potrdilu odjemalca.
-
Javno podpisano potrdilo strežnika XSP se naloži tudi v XSP-je.
-
XSP-ji predstavijo javno podpisana strežniška potrdila Webexu.
-
Webex zaupa javnemu overitelju potrdil, ki je podpisal strežniška potrdila XSP-jev.
Zgodovina revizij dokumenta
Naslednja tabela prikazuje zgodovino sprememb tega dokumenta v zadnjih 12 mesecih.
|
Datum |
Opis spremembe | |
|---|---|---|
|
6. julij 2026 |
Posodobljen razdelek prenosa klicev SIP na Webex Meeting z novimi koraki za konfiguracijo klicanja URI. | |
|
24. junij 2026 |
Posodobljeno Dodajte predloge konfiguracije aplikacije Webex v razdelek BroadWorks Application Server s koraki za uvoz datotek DITA. | |
|
6. maj 2026 |
Dodan je bil razdelek Aktiviranje BroadWorks IdP v Control Hub. | |
|
17. februar 2026 |
V razdelku Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti so dodana avstralska FQDN-ja. | |
|
6. februar 2026 |
V razdelku Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti so dodana popolna domena imena Savdske Arabije. | |
|
26. september 2025 |
Razdelek Splošne omejitve je bil posodobljen, da vključuje omejitev za Webex za Intune. | |
|
4. junij 2025 |
Razdelek Omejitve je bil posodobljen, da vključuje spremembo navigacije v nadzornem središču za nastavitve »Preverjanje pristnosti«, ki so se premaknile iz »Nastavitve organizacije« v »Varnost«. | |
|
20. maj 2025 |
Razdelek Onemogoči sinhronizacijo DND je bil posodobljen s podrobnostmi za ustvarjanje primera TAC za onemogočanje funkcije. | |
|
29. april 2025 |
Navigacijska pot je bila posodobljena, ko so bile nastavitve za klicanje BroadWorks premaknjene iz nastavitev organizacije v storitve v središču za partnerje. | |
|
23. april 2025 |
V dnevnike odjemalcev v razdelku Odpravljanje težav je bila dodana opomba. | |
|
13. januar 2025 |
Posodobljen razdelek Izpostavljeno in Omejitve. | |
|
3. decembra 2024 |
Uredniške spremembe. | |
|
4. oktober 2024 |
Dodan razdelek Mirne ure. | |
|
10. september 2024 |
Posodobljen razdelek o smernicah za testiranje in laboratorijske preiskave. | |
|
9. avgust 2024 |
Dodan je bil razdelek »Izberi ID klicatelja«. | |
|
1. avgust 2024 |
Dodan je bil razdelek »Omogočanje glasovne pošte za integracijo z Microsoft Teams«. | |
|
25. junij 2024 |
Posodobljen razdelek o vdoru v razdelku Uvajanje Webexa za BroadWorks. | |
|
14. junij 2024 |
Dodan razdelek Prilagodljiva izbira zunanjega ID-ja klicatelja v razdelku Funkcije in omejitve ter razdelek Preklic naročnine iz Control Huba v razdelku Upravljanje Webexa za BroadWorks. | |
|
13. maj 2024 |
Uredniške spremembe. | |
|
10. maj 2024 |
V razdelku Funkcije in omejitve je bil dodan Pro Pack za Control Hub. | |
|
6. maj 2024 |
Posodobljen razdelek SAML za enotno prijavo partnerjev, za ponudnika identitete ni treba stopiti v stik s TAC. | |
|
2. maj 2024 |
Uredniške spremembe. | |
|
10. april 2024 |
Posodobljene informacije o popravku 2 v razdelku Videz skupne linije. | |
|
27. marec 2024 |
Posodobljeno polje »Zasedeno« / Prevzem klicev in partnerska enotna prijava – razdelek OpenID Connect. | |
|
22. marec 2024 |
Posodobljeni predpogoji v razdelku Sinhronizacija načina Ne moti (DND). | |
|
7. marec 2024 |
Posodobljen razdelek o poteku prijave uporabnika v razdelku Prijava uporabnika in pridobivanje konfiguracije. | |
|
24. februar 2024 |
Uredniške spremembe. | |
|
20. februar 2024 |
Dodan razdelek Vizualni indikator neželene pošte v razdelku Uvajanje Webexa za BroadWorks. | |
|
7. februar 2024 |
Dodana je bila funkcija Obvestilo o poteku gesla BroadWorks med prijavo v Webex za referenco BroadWorks. | |
|
25. januar 2024 |
Uredniške spremembe. | |
|
23. januar 2024 |
V razdelku Premik uporabnika (s soglasjem) v Webex za Cisco BroadWorks pod Upravljanje Webexa za BroadWorksso bile narejene uredniške spremembe. | |
|
10. januar 2024 |
Uredniške spremembe. | |
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki izvajajo Webex za svoje organizacije strank ali zagotavljajo to rešitev neposredno svojim naročnikom.
Namen rešitve
Za zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednjim strankam, ki že imajo klicne storitve, ki jih zagotavljajo ponudniki storitev BroadWorks.
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorksu, malim in srednjim strankam Webex.
Kontekst
Vse naše odjemalce za sodelovanje razvijamo v enotno aplikacijo. Ta pot zmanjšuje težave pri sprejemanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v našem celotnem portfelju sodelovanja. Del tega prizadevanja je premakniti klicne zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšati naložbe v odjemalce UC-One.
Prednosti
Prihodnje preverjanje: proti koncu življenjske dobe UC-One Collaborate, prehod vseh odjemalcev na Unified Client Framework (UCF)
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob ohranjanju klicanja BroadWorks v vašem telefonskem omrežju
Obseg rešitve
Obstoječe/nove male in srednje stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že imajo BroadWorks Calling.
Obstoječe male in srednje stranke Webexa, ki želijo dodati BroadWorks Calling.
Ne večja podjetja (preglejte naš portfelj podjetij za Webex).
Ne posameznih uporabnikov (prosimo, ocenite ponudbe Webex Online).
Nabori funkcij v Webexu za Cisco BroadWorks so namenjeni malim in srednje velikim poslovnim primerom. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšajo kompleksnost za mala in srednja podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Lahko se odločimo, da skrijemo ali odstranimo funkcije, ki bi bile sicer na voljo v poslovnih paketih.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
# | Zahteva | Opombe | ||
|---|---|---|---|---|
1 | Popravek Trenutni BroadWorks R22 ali novejši | |||
2 | XSP|ADP za XSI, CTI, DMS in authService | Namenski XSP|ADP za Webex za Cisco BroadWorks | ||
3 | Ločen XSP|ADP za NPS se lahko deli z drugimi rešitvami, ki uporabljajo NPS. | Če imate obstoječo uvedbo za sodelovanje, preglejte priporočila za XSP|Konfiguracije ADP in NPS. | ||
4 | Validacija žetona CI (s TLS), konfigurirana za povezave Webex s storitvijo za preverjanje pristnosti. | |||
5 | mTLS konfiguriran za povezave Webex z vmesnikom CTI. | Druge aplikacije ne potrebujejo mTLS. | ||
6 | Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o zagotavljanju:
| Za zaupanja vredna e-poštna sporočila: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da uporabnikom omogočite prijavo z e-poštnim naslovom v BroadWorks. Za nezaupljiva e-poštna sporočila: Odvisno od uporabnikovih e-poštnih nastavitev lahko uporaba nezaupljivih e-poštnih sporočil povzroči, da se e-poštno sporočilo pošlje v uporabnikovo mapo Junk ali SPAM. Skrbnik bo morda moral spremeniti nastavitve e-pošte uporabnika, da bo dovolil domene | ||
7 | Datoteka DTAF Webex za Cisco BroadWorks za aplikacijo Webex | |||
8 | BW Business Lic ali Std Enterprise ali Prem Enterprise User Lic + Webex za naročnino Cisco BroadWorks | Če imate obstoječo uvedbo za sodelovanje, ne potrebujete več UC-One Add-On Bundle, Collab Lic in konferenčnih vrat Meet-me. Če imate obstoječo uvedbo UC-One SaaS, nobenih dodatnih sprememb razen sprejemanja pogojev paketa Premium. | ||
9 | IP/vrata morajo biti dostopna prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. | Glejte razdelek »Priprava omrežja«. | ||
10 | Konfiguracija TLS v1.2 na XSP|ADP | |||
11 | Za zagotavljanje pretoka se mora aplikacijski strežnik povezati z vmesnikom za zagotavljanje BroadWorks.
| Oglejte si temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni razdelki v dokumentu odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem enem dokumentu nameravamo zajeti vse vidike rešitve.
Najmanjši nabor nalog za uvedbo rešitve je:
Dosezite svojo ekipo za račun in postanite Ciscov partner. Nujno je, da raziščete Cisco stične točke, da se seznanite (in se usposobite). Ko postanete Ciscov partner, uporabimo preklop Webex za Cisco BroadWorks za vašo partnersko organizacijo Webex. (Glej Uvedite Webex za Cisco BroadWorks > Partner Onboarding v tem dokumentu.)
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP v tem dokumentu.)
Uporabite Partner Hub za povezavo Webexa z BroadWorks. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v Partner Hubu v tem dokumentu.)
Uporabite Partner Hub za pripravo predlog za oskrbo uporabnikov. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svoje predloge za vkrcanje v tem dokumentu.)
Preizkusite in vključite stranko tako, da zagotovite vsaj enega uporabnika. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
|
|
Terminologija
Poskušamo omejiti žargon in kratice, uporabljene v tem dokumentu, ter razložiti vsak izraz, ko je prvič uporabljen. (Glej Webex za Cisco BroadWorks Reference > Terminologija če izraz ni razložen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
Uporabniki kličejo številke PSTN z vašo infrastrukturo BroadWorks.
Uporabniki pokličejo druge številke BroadWorks z vašo infrastrukturo BroadWorks (zvočni/video klici z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
Uporabniki lahko alternativno opravijo klic Webex VOIP prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so aplikacija Webex v aplikacijo Webex, ne aplikacija Webex v PSTN).
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
Uporabniki si lahko pošiljajo sporočila eden na enega ali v prostorih (stalni skupinski klepet) in izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
Uporabniki lahko delijo prisotnost (status). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
Ko vas vključimo kot partnersko organizacijo v Control Hub, s pravilnimi pooblastili, lahko konfigurirate razmerje med vašo instanco BroadWorks in Webexom.
Organizacije strank ustvarite v Control Hubu in zagotovite uporabnike v teh organizacijah.
Vsak naročnik v BroadWorksu dobi identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorks).
Uporabniki se avtentifikirajo proti BroadWorks ali Webex.
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblastijo za storitve pri BroadWorks in Webex.
Aplikacija Webex v središču te rešitve; je aplikacija za blagovno znamko, ki je na voljo v namiznih računalnikih Mac/Windows ter mobilnih napravah in tablicah Android/iOS.
Obstaja tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex za zagotavljanje funkcij sporočanja, prisotnosti in srečanj.
Odjemalec se prijavi v vaše sisteme BroadWorks za klicne funkcije.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi brezhibno uporabniško izkušnjo oskrbe.
Lastnosti in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone".
Ta vrsta paketa uporablja aplikacijo Webex samo kot odjemalec programskega telefona z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, ne morejo pa začeti sestankov sami. Ko drugi uporabniki (softphone ali nesoftphone) iščejo v imeniku uporabnika softphone, rezultati iskanja ne ponujajo nobene možnosti za pošiljanje sporočila.
Uporabniki programskega telefona lahko med klicem delijo svoj zaslon.
Paket "Osnovni".
Osnovni paket vključuje funkcije klicanja, sporočanja in srečanja. Vključuje 100 udeležencev sestankov v »enotnem prostoru« in sestankov v osebni sobi za sestanke (PMR). (** glej spodnjo opombo za izjemo). V tem paketu lahko srečanja trajajo največ 40 minut.
Paket "Standard".
Ta paket vključuje tudi vse v osnovnem paketu, kot je do 100 udeležencev na sestankih v »enotnem prostoru« in sestankih v osebni sejni sobi (PMR).
Skupna raba zaslona v sestanku PMR je vloga, ki jo ima na začetku samo gostitelj sestanka, vendar lahko gostitelj prenese 'vlogo predstavitelja' kateremu koli udeležencu srečanja, ki ga izbere, in samo gostitelj lahko ponovno prevzame vlogo predstavitelja brez trenutnega gostitelj, ki jim ga posreduje.
Paket "Premium".
Ta paket vključuje vse v standardnem paketu ter do 300 udeležencev v sestanku »poenotenega prostora« in do 1000 udeležencev v osebni sobi za sestanke (PMR).
Skupna raba zaslona znotraj sestanka PMR je podprta za vse udeležence sestanka.
Primerjaj pakete
Paket | Klicanje | Sporočanje | Srečanja Unified Space | Srečanja PMR |
|---|---|---|---|---|
Softphone | Vključeno | Ni vključen | Brez | Brez |
Osnovno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Standardno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Premium | Vključeno | Vključeno | 300 udeležencev | 1000 udeležencev |
| Omejitev Unified Space Meeting za uporabnike Basic je 100 udeležencev na Unified Space Meeting, razen če prostor vključuje tudi uporabnike, ki so jim dodeljeni paketi »Standard« ali »Premium«; v tem primeru se omejitev poveča glede na uporabniški paket gostitelja. |
| "Sestanki Unified Space Meetings" se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Uporabnik na primer sproži sestanek iz prostora prek gumbov »Srečaj« ali »Urnik«. »Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sobi za sestanke (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID). |
Funkcije za sporočanje in sestanke
Glejte naslednjo tabelo za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium.
Funkcija srečanja | Podprto z osnovnim paketom | Podprto s standardnim paketom | Podprto s paketom Premium | Komentiraj |
|---|---|---|---|---|
Trajanje sestanka | 40 minut ali manj | Neomejeno | Neomejeno | |
Skupna raba namizja | ja | ja | ja | Osnovno—Deljenje namizja s katerim koli udeležencem srečanja PMR. Standardno —Deljenje namizja samo s strani gostitelja srečanja PMR. Premium—Deljenje namizja s katerim koli udeležencem srečanja PMR. |
Deljenje aplikacij | ja | ja | ja | Osnovno—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. Standardno —Deljenje aplikacij samo s strani gostitelja srečanja PMR. Premium—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. |
Večstranski klepet | ja | ja | ja | |
Bela tabla | ja | ja | ja | |
Zaščita z geslom | ja | ja | ja | |
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) | ja | ja | ja | |
Podpira seznanjanje z napravami Webex | ja | ja | ja | |
Talni nadzor (Izklop zvoka enega/Izgon vseh) | ja | ja | ja | |
Povezava do stalnih srečanj | ja | ja | ja | |
Dostop do mesta srečanj | ja | ja | ja | |
Sestanku se pridružite prek VoIP | ja | ja | ja | |
Zaklepanje | ja | ja | ja | |
Kontrolniki predstavitelja | št | št | ja | |
Nadzor oddaljenega namizja | št | št | ja | |
Število udeležencev | 100 | 100 | 1000 | |
Posnetek shranjen lokalno v sistemu | ja | ja | ja | |
Snemanje v oblaku | št | št | ja | |
Snemanje - shranjevanje v oblaku | št | št | 10 GB na mesto | |
Snemanje transkripcij | št | št | ja | |
Načrtovanje sestankov | ja | ja | ja | |
Omogoči skupno rabo vsebine z zunanjimi integracijami | št | št | ja | Osnovno— Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. Standardno—Deljenje vsebine samo s strani gostitelja srečanja PMR. Premium—Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. |
Dovoli spremembo URL-ja PMR | št | št | ja | Osnovno— Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Partnerji in skrbniki organizacij lahko spremenijo URL v Control Hubu. Standardno— URL PMR lahko spremenijo samo skrbniki partnerjev in organizacij iz partnerskega središča. Premium—Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Skrbniki partnerjev in organizacij lahko spremenijo URL v središču za partnerje. |
Prenos srečanj v živo (npr. na Facebooku, Youtube) | št | št | ja | |
Dovolite drugim uporabnikom, da načrtujejo sestanke v njihovem imenu | št | št | ja | |
Dodajte nadomestnega gostitelja | ja | št | ja | |
Integracija aplikacij (npr. Zendesk, Slack) | Odvisno od integracije | Odvisno od integracije | ja | Glej Integracije aplikacij spodaj za več informacij o podpori. |
Integracija s koledarjem Microsoft Office 365 | ja | ja | ja | |
Integracija z Google Calendaring za G Suite | ja | ja | ja | |
Center za pomoč Webex objavlja funkcije in uporabniško dokumentacijo za Webex na help.webex.com. Preberite naslednje članke, če želite izvedeti več o funkcijah:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni programski odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
Zendesk—Samo Premium
Ohlapnost—Samo Premium
Microsoftove ekipe za sestanke Webex— Standard ali Premium
Microsoft Teams za klicanje— Podprto z vsemi paketi
Koledar Office 365— Standard ali Premium
Google Calendaring za G Suite— Standard ali Premium
Podpora za infrastrukturo navideznega namizja (VDI).
Webex za Cisco BroadWorks zdaj podpira okolja Virtual Desktop Infrastructure (VDI). Za podrobnosti o tem, kako razmestiti infrastrukturo VDI, glejte Vodnik za uvajanje za Webex za infrastrukturo navideznega namizja (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Načrt prihodnosti
Za vpogled v naše namere za prihodnje različice Webex za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Elementi načrta niso zavezujoči v nobeni vlogi. Cisco si pridržuje pravico, da zadrži ali revidira katerega koli ali vse te elemente v prihodnjih izdajah.
Omejitve
Omejitve zagotavljanja
Časovni pas mesta srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za zagotavljanje ni naveden noben časovni pas za prvega uporabnika vsakega paketa, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto naročniško organizacijo.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, navedite timezone parameter v zahtevi za zagotavljanje za:
prvi naročnik za paket Standard v organizaciji.
prvi naročnik za Premium paket v organizaciji.
prvi naročnik, oskrbljen z osnovnim paketom v organizaciji.
Splošne omejitve
Ni klicanja v spletni različici odjemalca Webex (To je omejitev odjemalca in ne omejitev rešitve.)
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij za nadzor klicev, ki so na voljo pri BroadWorks.
Odjemalec Webex trenutno ne more biti označen z belo oznako.
Ko ustvarite organizacije strank z izbrano metodo oskrbe, se samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. To vedenje je načrtovano. Pričakujemo, da bodo multinacionalni partnerji ustvarili partnersko organizacijo v vsaki regiji, kjer upravljajo organizacije strank.
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije strank v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev s ponudbo Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočanja
Naslednje omejitve shranjevanja podatkov (sporočila in datoteke skupaj) veljajo za organizacije, ki so prek ponudnika storitev kupile Webex za storitve Cisco BroadWorks. Te omejitve predstavljajo največji prostor za shranjevanje sporočil in datotek skupaj.
Osnovno: 2 GB na uporabnika za 3 leta
Standardnih 5 GB na uporabnika za 3 leta
Premium: 10 GB na uporabnika za 5 let
Za vsako organizacijo stranke se te skupne vrednosti na uporabnika združijo, da se zagotovi agregirana vsota za to stranko na podlagi števila uporabnikov. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev za sporočanje in shranjevanje datotek 50 GB. Posamezen uporabnik lahko preseže omejitev na uporabnika (10 GB), pod pogojem, da podjetje še vedno presega skupni maksimum (50 GB).
Za prostore skupine, ki so ustvarjeni, veljajo omejitve sporočanja glede na skupno skupno organizacijo stranke, ki je lastnica prostora skupine. Podatke o lastniku posameznih ekipnih prostorov najdete v Politiki prostora. Za informacije o tem, kako si ogledate politiko prostora za posamezen timski prostor, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za skupinske prostore za sporočila Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webex
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku izpostavljeni prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot med mirovanjem.
Več je podrobnosti izmenjavo podatkov v razdelku Reference tega dokumenta.
Dodatno branje
Rezidentstvo podatkov organizacije
Vaše podatke Webex hranimo v podatkovnem centru, ki najbolj ustreza vaši regiji. glej Rezidenca podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek Partner Huba.
Za informacije o vlogah, ki so na voljo partnerjem, privilegijih dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM.
| Prvi uporabnik, ki je omogočen novi partnerski organizaciji, je samodejno dodeljen vlogi Full Administrator in Full Partner Administrator. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog. |
Ciscova ekipa za operacije v oblaku: Ustvari vašo »partnersko organizacijo« v središču za partnerje, če ta ne obstaja, med vašim uvajanjem.
Ko imate svoj račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za vkrcanje«, ki predstavljajo pakete ali pakete, ki jih ponujajo ti sistemi. Nato zagotovite svoje stranke ali naročnike.
# | Tipična naloga | SP | Cisco |
|---|---|---|---|
1 | Partner Onboarding – Ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje preklopov potrebnih funkcij | ● | |
2 | Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) | ● | |
3 | Konfiguriranje integracijskih nastavitev v partnerski organizaciji prek partnerskega središča (predloge ponudb, blagovna znamka) | ● | |
4 | Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, XSP|Konfiguracija ADP, aplikacije XSI, AuthService, CTI, NPS, DMS na XSP|ADP) | ● | |
5 | Razvijte integracijo ali proces zagotavljanja | ● | |
6 | Pripravite materiale GTM | ● | |
7 | Preseli ali omogoči nove uporabnike | ● |
Arhitektura
Kaj je na diagramu?
Stranke
Odjemalec Webex App služi kot primarna aplikacija v Webexu za ponudbe Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima izvorna sporočila, prisotnost in večstranske avdio/video sestanke, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
IP telefoni Cisco in pripadajoči dodatki uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone tretjih oseb.
Portal za aktiviranje uporabnikov za uporabnike, ki se prijavijo v Webex s svojimi poverilnicami BroadWorks.
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. Partner Hub je mesto, kjer konfigurirate integracijo med svojo infrastrukturo BroadWorks in Webexom. Partner Hub uporabljate tudi za upravljanje konfiguracije odjemalca in zaračunavanja.
Omrežje ponudnika storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
Javno obrnjen XSP|ADP, za Webex za Cisco BroadWorks: (Polje predstavlja enega ali več XSP|Farme ADP, po možnosti na čelu z izravnalniki obremenitve.)
Gosti vmesnik Xtended Services (XSI-Actions & XSI-Events), storitev upravljanja naprav (DMS), vmesnik CTI in storitev avtentikacije. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se avtentikirajo, prenesejo svoje konfiguracijske datoteke za klicanje, opravljajo in sprejemajo klice ter si ogledajo status slušalke drug drugega (prisotnost telefonije) in zgodovino klicev.
Objavi imenik strankam Webex.
Javno obrnjen XSP|ADP, ki izvaja NPS:
Potisni strežnik za obvestila o klicih: Strežnik za pošiljanje obvestil na XSP|ADP v vašem okolju. Povezuje se med vašim aplikacijskim strežnikom in našim posrednikom NPS. Proxy dobavlja kratkotrajne žetone vašemu NPS za avtorizacijo obvestil storitev v oblaku. Te storitve (APNS in FCM) pošiljajo obvestila o klicih strankam Webex v napravah Apple iOS in Google Android.
Aplikacijski strežnik:
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
Za pretočno oskrbo uporablja AS skrbnik partnerja za oskrbo uporabnikov v Webexu
Potisne uporabniški profil v BroadWorks
OSS/BSS: Vaš operacijski podporni sistem / poslovne storitve SIP za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok v diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
Webex za Cisco BroadWorks predstavlja nabor mikrostoritev, ki podpirajo integracijo med Webexom in BroadWorksom, ki ga gosti ponudnik storitev:
API-ji za oskrbo uporabnikov
Konfiguracija ponudnika storitev
Prijava uporabnika s poverilnicami BroadWorks
Webex Messaging box za mikrostoritve, povezane s sporočanjem.
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za video srečanja z več udeleženci (SIP & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Apple.
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Android.
XSP|Premisleki o arhitekturi ADP
Vloga javnega XSP|Strežniki ADP v Webexu za Cisco BroadWorks
XSP, namenjen javnosti|ADP v vašem okolju zagotavlja naslednje vmesnike/storitve za Webex in odjemalce:
Storitev avtentikacije (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webex za BroadWorks JWT (JSON Web Token).
Vmesnik CTI, zaščiten z mTLS, na katerega je Webex naročen za dogodke v zgodovini klicev in status prisotnosti telefonije iz BroadWorksa (status klica).
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike kontaktov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
Storitev DM (Device Management) za odjemalce, da pridobijo svoje konfiguracijske datoteke za klice
Navedite URL-je za te vmesnike, ko konfigurirate Webex za Cisco BroadWorks. (Glej Konfigurirajte svoje gruče BroadWorks v središču Partner Hub v tem dokumentu.) Za vsako gručo lahko zagotovite samo en URL za vsak vmesnik. Če imate v infrastrukturo BroadWorks več vmesnikov, lahko ustvarite več gruč.
XSP|Arhitektura ADP
Zahtevamo, da uporabljate ločen namenski XSP|Primerek ali farma ADP za gostovanje vaše aplikacije NPS (Notification Push Server). Isti NPS lahko uporabite z UC-One SaaS ali UC-One Collaborate. Vendar ne smete gostiti drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|Primerek/kmetija ADP za gostovanje zahtevanih aplikacij za integracijo Webexa iz naslednjih razlogov
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite nov XSP|Farma ADP za Webex za Cisco BroadWorks. Tako lahko obe storitvi delujeta neodvisno, medtem ko selite naročnike.
Če namestite Webex za aplikacije Cisco BroadWorks na XSP|Farma ADP, ki se uporablja za druge namene, je vaša odgovornost za spremljanje uporabe, upravljanje posledične kompleksnosti in načrtovanje povečanega obsega.
The Načrtovalnik zmogljivosti sistema Cisco BroadWorks predvideva namenski XSP|Farma ADP in morda ne bo točna, če jo uporabljate za izračune kolokacije.
Če ni navedeno drugače, namenski Webex za Cisco BroadWorks XSP|ADP-ji morajo gostiti naslednje aplikacije:
AuthService (TLS s preverjanjem žetona CI ali mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-dogodki (TLS)
DMS (TLS)—Izbirno. Ni obvezno, da uvedete ločen primerek DMS ali farmo posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, kot ga uporabljate za UC-One SaaS ali UC-One Collaborate.
Spletni pogled nastavitev klicev (TLS)—izbirno. Spletni pogled nastavitev klicev (CSW) je potreben le, če želite, da uporabniki Webexa za Cisco BroadWorks lahko konfigurirajo klicne funkcije v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojno avtentikacijo TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
(Diagram je označen Možnost 1) En XSP|Primerek ali farma ADP za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
(Diagram je označen Možnost 2) Dva XSP|Instance ali farme ADP, ena z vmesnikom mTLS za CTI in druga z vmesnikom TLS za druge aplikacije, kot je AuthService.
| XSP|Ponovna uporaba ADP Če imate obstoječi XSP|Farma ADP, ki je v skladu z eno od zgoraj predlaganih arhitektur (1. ali 2. možnost) in je rahlo obremenjen, potem je mogoče znova uporabiti vaš obstoječi XSP|ADP. Preveriti boste morali, da med obstoječimi aplikacijami in zahtevami novih aplikacij za Webex ni nasprotujočih si konfiguracijskih zahtev. Dva glavna pomisleka sta:
Ker XSP|ADP-ji imajo veliko aplikacij in število permutacij teh aplikacij je veliko, lahko pride do drugih neidentificiranih konfliktov. Iz tega razloga morebitna ponovna uporaba XSP|ADP-je je treba pred ponovno uporabo preveriti v laboratoriju s predvideno konfiguracijo. |
Konfigurirajte sinhronizacijo NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP, ki jih uporabljate z Webexom.
Namestite ntp paket po namestitvi operacijskega sistema in preden namestite programsko opremo BroadWorks. Nato lahko konfigurirate NTP med XSP|Namestitev programske opreme ADP. Glej Priročnik za upravljanje programske opreme BroadWorks za več podrobnosti.
Med interaktivno namestitvijo XSP|Programska oprema ADP, vam je dana možnost konfiguracije NTP. Nadaljujte kot sledi:
Ko namestitveni program vpraša,
Do you want to configure NTP?, vstopiy.Ko namestitveni program vpraša,
Is this server going to be a NTP server?, vstopin.Ko namestitveni program vpraša,
What is the NTP address, hostname, or FQDN?, vnesite naslov vašega strežnika NTP ali javne storitve NTP, npr.pool.ntp.org.
Če je vaš XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, konfiguracijska datoteka namestitvenega programa mora vsebovati naslednje pare ključ=vrednost:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Identiteta ADP in varnostne zahteve
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najsplošnejše (ponudnik SSL) do najbolj specifične (posamezen vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso podane, so nastavitve SSL 'nižje' ravni podedovane od 'višjih' ravni.
Če nobena od privzetih nastavitev ni spremenjena, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
XSP|ADP se mora overiti pri odjemalcih s potrdilom, podpisanim s strani CA, v katerem se skupno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
Vmesnik Xsi mora podpirati protokol TLSv1.2.
Vmesnik Xsi mora uporabljati šifrirno zbirko, ki izpolnjuje naslednje zahteve.
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali eliptičnih krivulj Diffie-Hellman Ephemeral (ECDHE)
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
Način šifriranja GCM (Galois/Counter Mode) ali CBC (Cipher Block Chaining)
Če je uporabljena šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
Zahtevam na primer ustrezajo naslednje šifre:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI zahteva konvencijo o poimenovanju IANA za šifrirne zbirke, kot je prikazano zgoraj, ne pa konvencije openSSL. |
Podprte šifre TLS za vmesnika AuthService in XSI
| Ta seznam se lahko spremeni z razvojem naših varnostnih zahtev v oblaku. Upoštevajte trenutna priporočila Ciscove varnosti v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste Xsi-Events in število niti za obdelavo količine dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na najmanjše prikazane vrednosti, kot sledi (ne zmanjšajte jih, če so nad temi najmanjšimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Več XSP|ADP
Robni element za izravnavo obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora pregledno upravljati porazdelitev prometa med vašimi več XSP-ji|Strežniki ADP in Webex za oblak in odjemalce Cisco BroadWorks. V tem primeru bi morali navesti URL izravnalnika obremenitve konfiguraciji Webex za Cisco BroadWorks.
Opombe o tej arhitekturi:
Konfigurirajte DNS, tako da lahko odjemalci najdejo izravnalnik obremenitve, ko se povezujejo z vmesnikom Xsi (glejte DNS konfiguracija).
Priporočamo, da robni element konfigurirate v načinu povratnega proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Internetni XSP|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več XSP|ADP strežniki.
Opombe o tej arhitekturi:
Za povezavo z XSP sta potrebna dva zapisa|ADP strežniki:
Za mikrostoritve Webex: Round-robin zapisi A/AAAA so potrebni za ciljanje na več XSP|naslovi IP ADP. To je zato, ker mikrostoritve Webex ne morejo iskati SRV. Za primere glej Storitve v oblaku Webex.
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glej Aplikacija Webex.
Uporabite prednostne zapise SRV za ciljanje storitve XSI za več XSP|naslovi ADP. Določite prednost svojim zapisom SRV, tako da bodo mikrostoritve vedno šle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. NE uporabljajte krožnega pristopa za aplikacijo Webex.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu.
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran za razrešitev XSP|URL ADP do izravnalnika obremenitve HTTP, izravnalnik obremenitve pa je konfiguriran za preusmeritev prek povratnega proxyja na XSP|ADP strežniki.
Webex ne sledi preusmeritvi pri povezovanju z URL-ji, ki jih posredujete, zato ta konfiguracija ne deluje.
Naročanje in zagotavljanje
Naročanje in zagotavljanje velja na teh ravneh:
Oskrba partnerja/ponudnika storitev:
Vsak vključeni ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec) mora biti konfiguriran kot partnerska organizacija v Webexu in mora imeti potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije zagotavlja dostop do upravljanja Webexa za Cisco BroadWorks na Webex Partner Hub. Skrbnik partnerja mora opraviti vse potrebne korake za zagotavljanje, preden lahko zagotovi organizacijo stranke/podjetja.
Naročanje in zagotavljanje strank/podjetij:
Vsak BroadWorks Enterprise, omogočen za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije stranke Webex. Ta postopek poteka samodejno kot del oskrbe uporabnika/naročnika. Vsi uporabniki/naročniki znotraj podjetja BroadWorks so omogočeni v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko zagotovite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
Uporabniško/naročniško naročanje in zagotavljanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Samooskrba uporabnika
Oskrba API-ja
Pretočno zagotavljanje z zaupanja vredno e-pošto
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če lahko trdite, da ima BroadWorks naročniške e-poštne naslove, ki so veljavni in edinstveni za Webex, ta možnost zagotavljanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot ID-ji uporabnikov.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če se ne morete zanesti na naročniške e-poštne naslove, ki jih ima BroadWorks, ta možnost zagotavljanja ustvari račune Webex, vendar jih ni mogoče aktivirati, dokler naročniki ne predložijo in potrdijo svojih e-poštnih naslovov. Takrat lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniške ID-je.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Uporabniška samooskrba
S to možnostjo ni pretočnega zagotavljanja iz BroadWorks v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastno komunikacijo (ali jo pooblastite za svoje stranke) za distribucijo povezave naročnikom. Naročniki sledijo povezavi, nato posredujejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek Partnerskega središča ali za to uporabite API.
| Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo. |
Zagotavljanje ponudnika storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo, da Webex za Cisco BroadWorks uporabnikom/naročnikom omogočite v svoj obstoječi potek dela/orodja za upravljanje uporabnikov.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Interno klicanje
Podpora za funkcijo Extension Dialing uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki v istem podjetju. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med zagotavljanjem se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Za klicanje BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve vseh področij metode za začetek klica in v profilu uporabnika. Webex za Cisco BroadWorks podpira samo interne klice med uporabniki znotraj iste skupine in različnih skupin istega podjetja s kombinacijo lokacijske klicne kode in interne številke. Vendar pa klicanje med dvema podjetjema z uporabo samo razširitev ni podprto.
Razširitev je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Uporabniki Cisco BroadWorks
Ponudba javnega API-ja kot »razširitev
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za podjetja/skupine, ki imajo konfigurirano klicno kodo lokacije (LDC), mora biti parameter razširitve kombinacija LDC in 'interne številke.
Omogočanje pretoka ali samoaktivacije
Razširitev in LDC (kjer je na voljo) bosta samodejno pridobljena iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Samodejno sinhronizirano iz BroadWorks z Directory Sync z uporabo kombinacije klicne kode lokacije (LDC) in interne številke.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje razširitve |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | Razširitev je treba posredovati kot parameter |
Pretok skozi | Razširitev samodejno pridobljena iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Seznami telefonov BroadWorks | Seznami poslovnih, skupinskih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
Predpogoji
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
Popravek, kjer so razširitvene in lokacijske klicne kode dodane v XSI in adapter za zagotavljanje februarja 2022 za različico 23 ali novejšo kot del:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI za ta tok klica SIP, ki je potreben za podporo za funkcijo klicanja razširitve.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioriteta možnosti klica aplikacije
Kot del podpore za funkcijo Extension Dialing je nastavitev prednosti klicnih možnosti aplikacije zagotovljena tudi na ravni partnerja za vse partnerje Webex for Cisco Broadworks. S to nastavitvijo lahko partner nadzira nastavitve prioritete klicev vseh svojih upravljanih strank iz Partner Huba. Nastavitev prioritete možnosti klica aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klica aplikacije vsebuje razširitev kot drugo možnost v Partner Hubu in Control Hubu, ko je uporabniku Webexa za Cisco Broadworks na novo omogočena razširitev prek katerega koli od zgoraj omenjenih načinov zagotavljanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v možnosti avdio/video klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite vidnost dodatnega klica:
Če partner želi, da se vsem njegovim upravljanim organizacijam strank zagotovi razširitev kot ena od možnosti klica, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Partner Hubu. To bo omogočilo upravljanim organizacijam strank, da podedujejo nastavitev od svojega partnerja.
Če želi partner zagotoviti razširitev v klicnih možnostih za določeno organizacijo strank, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Control Hubu.
Podpora za stike skupine
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync tako, da odstrani omejitev za sinhronizacijo do 1500 stikov s telefonskih seznamov skupine v BroadWorksu in partnerjem omogoči sinhronizacijo do 30.000 stikov z enega samega skupinskega telefonskega seznama in ga izenači s 30.000 stiki. povečanje za telefonski seznam podjetja, ki je bil objavljen ločeno.
Obstaja splošna omejitev 200K za vse zunanje stike na organizacijo, ki bi veljala za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Podprto bo na primer podjetje BroadWorks, ki ima seznam telefonov Enterprise s 30K in tudi 5 seznamov telefonov skupine s 30K (skupaj 180K na organizacijo). Če pa obstaja 6 skupinskih telefonskih seznamov s 30K, to ne bo podprto (skupaj 210K).
| Ta funkcija je na voljo na zahtevo. Obrnite se na ekipo za račun, da ga omogočite.
|
Ko je funkcija omogočena, začne storitev DirSync sinhronizirati stike telefonskega seznama BroadWorks Group v namensko shrambo stikov za posamezno skupino v storitvi Webex Contact Service.
Med zagotavljanjem mora biti skupina podjetij uporabnika shranjena v imeniku Webex, da navede skupino, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v pomnilniku skupine Contact Service za določeno skupino uporabnikov.
Funkcija zahteva, da so naročniki Webex za BroadWorks omogočeni v Webexu z ID-jem skupine podjetij BroadWorks.
Id skupine podjetij BroadWorks je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Webex za uporabnike Cisco BroadWorks
Oskrba javnega API-ja kot 'spEnterpriseGroupId'
ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja.
Omogočanje pretoka ali samoaktivacije
BroadWorks Enterprise Group Id bo samodejno pridobljen iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Se ne uporablja. Za te uporabnike ni treba sinhronizirati ID-ja skupine podjetij BroadWorks.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje ID skupine podjetij |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | BroadWorks Enterprise Group Id je treba posredovati kot parameter spEnterpriseGroupId |
Pretok skozi | Id skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Se ne uporablja |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Se ne uporablja |
Seznami telefonov BroadWorks | Stiki na telefonskih seznamih skupine BroadWorks | Directory Sync | Stiki skupine so shranjeni v storitvi Webex Contact Service, ki je povezana z določeno skupino |
BroadWorks Enterpsie ali osebni telefonski seznami | Stiki na seznamu poslovnih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
| Javni API je treba posodobiti PRED MIGRACIJO. Migracije ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja https://developer.webex.com/docs/api/changelog#2023-march Ko je funkcija omogočena in kot rezultat naslednje sinhronizacije imenika, bodo skupine uporabnikov v podjetju prikazane tudi v Control Hubu. Vizualizacija skupin v Control Hub za Webex za BroadWorks je na tej stopnji zgolj informativna. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupini v Control Hubu, saj te spremembe ne bodo odražene nazaj v BroadWorks. Upravljanje skupin v Control Hubu je namenjeno uporabi s strani partnerjev, ki bodo sprejeli prihajajoče API-je za upravljanje stikov. |
Migracije in pripravljenost na prihodnost
Ciscov napredek odjemalca poenotenih komunikacij BroadSoft je prehod od UC-One k Webexu. Obstaja ustrezno napredovanje podpornih storitev stran od omrežja ponudnika storitev – razen klicanja – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je prednostna migracijska strategija uvedba novega, namenskega XSP|ADP-ji za integracijo z Webexom za Cisco BroadWorks. Obe storitvi lahko izvajate vzporedno, medtem ko selite stranke na Webex, in sčasoma povrnete infrastrukturo, uporabljeno za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo a Naročite se možnost, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vsakega od naslednjih člankov, da zagotovite, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, pojdite na vsako od spodnjih povezav in v članku, ki se prikaže, kliknite Naročite se gumb.
Priporočamo, da se naročite vsaj na zgornji seznam. Vendar večina člankov in dokumentov Webex, navedenih pod Dodatni dokumenti imeti a Naročite se možnost. Da se ta možnost prikaže, se mora članek pojaviti na help.webex.com.
| Za ciljne strani dokumentacije ni možnosti naročnine. |
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks si oglejte naslednjo povezano dokumentacijo:
Webex za dokumente Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks—Ta rešitev ponudnikom storitev omogoča, da zagotovijo telefonske številke, ki jih imajo (namesto številk, ki jih zagotovi Cisco), za uporabo pri pridružitvi sestankom Webex.
Priročnik za konfiguracijo Webex za Cisco BroadWorks—Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Priročnik za integracijo naprav za Webex za Cisco BroadWorks—Opisuje, kako namestiti in servisirati naprave Room OS in MPP.
Priročnik za odpravljanje težav Webex za Cisco BroadWorks— Vsebuje informacije o odpravljanju težav za Webex za Cisco BroadWorks.
Webex za članke Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo naslednja neobvezna spletna mesta, če želite izvedeti več o Webexu za Cisco BroadWorks:
Webex za dokumentacijo Cisco BroadWorks—Na ciljni strani so navedeni tehnični dokumenti in neobvezni članki Webex, namenjeni skrbnikom partnerjev Webex za Cisco BroadWorks.
Kaj je novega pri Webexu za Cisco BroadWorks— Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
Znane težave in omejitve— Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM— Ta članek opisuje, kako dodeliti skrbniške vloge partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v Partner Hub in Control Hub.
Dokumenti Cisco BroadWorks
Partnerski skrbniki se lahko obrnejo na spletno mesto Cisco BroadWorks na cisco.com za tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči Webex
Naslednja spletna mesta za pomoč Webex lahko uporabite za iskanje člankov Webex, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webex.
Webex od ponudnikov storitev— Ta ciljna stran vsebuje povezave z informacijami o začetnih korakih in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili pri ponudniku storitev.
Center za pomoč Webex—Uporabite funkcijo iskanja na help.webex.com za iskanje dodatnih člankov o Webexu, ki opisujejo funkcijo Webex App in Webex Meetings. Iščete lahko po uporabniških ali skrbniških člankih.
Dokumentacija za razvijalce
Priročnik za razvijalce Webex za BroadWorks— Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo Webex za API-je BroadWorks.
Točke odločitve
| Upoštevanje | Vprašanja za odgovor | Viri |
Arhitektura in infrastruktura
|
Koliko XSP|ADP? Kako jemljejo mTLS? |
Načrtovalnik zmogljivosti sistema Cisco BroadWorks Priročnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov | Ali lahko trdite, da zaupate e-pošti v BroadWorks? Ali želite, da uporabniki posredujejo e-poštne naslove za aktiviranje lastnih računov? Ali lahko sestavite orodja za uporabo našega API-ja? |
Javni dokumenti API-ja na https://developer.webex.com Ta dokument |
| Znamčenje | Kakšno barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so različni primeri uporabe strank? | Ta dokument |
| Naročniške funkcije na stranko/podjetje/skupino | Izberite paket, da določite raven storitve na predlogo. Basic, Standard, Premium ali Softphone. | Ta dokument Matrika lastnosti/paketa |
| Preverjanje pristnosti uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za zagotavljanje (za možnosti pretočnega zagotavljanja) | Ali že uporabljate Integrated IM&P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali je predviden pogostejši primer uporabe? |
Ta dokument Referenca CLI aplikacijskega strežnika |
Arhitektura in infrastruktura
S kakšno lestvico nameravate začeti? V prihodnosti ga je mogoče povečati, vendar bi morala vaša trenutna ocena uporabe spodbuditi načrtovanje infrastrukture.
Sodelujte s svojim upraviteljem računa Cisco/prodajnim predstavnikom, da določite velikost vašega XSP|Infrastruktura ADP, glede na Načrtovalnik zmogljivosti sistema Cisco BroadWorks in Priročnik za sistemsko inženirstvo Cisco BroadWorks.
Kako bo Webex vzpostavil povezave Mutual TLS z vašim XSP|ADP? Neposredno na XSP|ADP v DMZ ali prek proxyja TLS? To vpliva na vaše upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Kateri način zagotavljanja uporabnikov vam najbolj ustreza?
Pretočno zagotavljanje z zaupanja vredno e-pošto: Z dodelitvijo storitve »Integrated IM&P« na BroadWorksu je naročnik samodejno oskrbovan v Webexu.
Če lahko tudi potrdite, da so naročniški e-poštni naslovi v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vredne e-pošte« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni uporabniški atribut na Webexu. Zato mora ponudnik storitev zagotoviti veljaven e-poštni naslov za uporabnika, da mu omogoči storitve Webex. To mora biti v atributu ID-ja e-pošte uporabnika v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Nadomestni ID.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil: Če ne morete zaupati naročniškim e-poštnim naslovom, lahko še vedno dodelite integrirano storitev IM&P v BroadWorks za zagotavljanje uporabnikov v Webexu.
Pri tej možnosti se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki predložiti in potrditi svoje e-poštne naslove, da aktivirajo račune Webex.
Uporabniška samooskrba: Ta možnost ne zahteva dodelitve storitve IM&P v BroadWorks. Namesto tega vi (ali vaše stranke) razdelite povezavo za zagotavljanje in povezave za prenos različnih odjemalcev z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa od BroadWorksa pridobi nekaj dodatnih konfiguracij o njih (vključno z njihovimi primarnimi številkami).
SP nadzorovano zagotavljanje prek API-jev: Webex razkriva niz javnih API-jev, ki ponudnikom storitev omogočajo, da v svoje obstoječe poteke dela vgradijo oskrbo uporabnika/naročnika.
Zahteve za zagotavljanje
Naslednja tabela povzema zahteve za vsako metodo zagotavljanja. Poleg teh zahtev mora vaša uvedba izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
Način zagotavljanja | Zahteve |
|---|---|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupljiva e-pošta) | API za zagotavljanje Webex samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite Integrirano IM+P storitev za na. Obstajata dva toka (zaupanja vredna e-pošta ali nezaupljiva e-pošta), ki ju dodelite prek predloge Onboarding na Webexu. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
Uporabniška samooskrba | Skrbnik obstoječemu uporabniku BroadWorks ponudi povezavo do portala za aktiviranje uporabnikov. Uporabnik se mora prijaviti na portal s poverilnicami BroadWorks in vnesti veljaven e-poštni naslov. Ko je e-poštno sporočilo potrjeno, Webex pridobi dodatne informacije o uporabniku za dokončanje zagotavljanja. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
SP nadzorovano zagotavljanje prek API-ja (Zaupanja vredna ali nezaupljiva e-pošta) | Webex razkriva nabor javnih API-jev, ki vam omogočajo, da v obstoječe poteke dela in orodja vgradite oskrbo uporabnikov. Obstajata dva toka:
Zahteve za BroadWorks:
Zahteve za Webex:
Za uporabo API-jev pojdite na Naročniki na BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Podprti jeziki
Med zagotavljanjem je jezik, ki je bil v BroadWorks dodeljen prvemu skrbniškemu uporabniku, samodejno dodeljen kot privzeti jezik za to organizacijo stranke. Ta nastavitev določa privzeti jezik, ki se uporablja za aktivacijska e-poštna sporočila, sestanke in povabila na sestanke v tej organizaciji stranke.
Jezikovni jeziki petih znakov v (ISO-639-1)_(ISO-3166) so podprti. na primer en_ZDA ustreza English_Združene države. Če je zahtevan samo jezik z dvema črkama (z uporabo formata ISO-639-1), bo storitev ustvarila petmestno jezikovno nastavitev tako, da bo zahtevani jezik združila s kodo države iz predloge, tj. »requestedLanguage_CountryCode«, če ni mogoče pridobiti veljavne področne nastavitve, potem privzeta razumna področna nastavitev, uporabljena na podlagi zahtevane jezikovne kode.
Naslednja tabela navaja podprte področne nastavitve in preslikavo, ki pretvori dvočrkovno jezikovno kodo v petmestno področno nastavitev za situacije, ko petmestna področna nastavitev ni na voljo.
Podprti jeziki (ISO-639-1)_(ISO-3166) | Če je na voljo samo dvočrkovna koda jezika ... | |
|---|---|---|
Koda jezika (ISO-639-1) ** | Namesto tega uporabite privzete občutljive jezikovne nastavitve (ISO-639-1)_(ISO-3166) | |
en_ZDA en_AU en_GB en_CA | en | en_ZDA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_št | opomba | nb_št |
pl_PL | pl | pl_PL |
pt_PT pt_BR | točka | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Kraji es_CO, id_ID, nb_NE in pt_Mesta za srečanja Webex ne podpirajo PT. Za te kraje bodo spletna mesta The Webex Meetings samo v angleščini. Angleščina je privzeta lokalna nastavitev za spletna mesta, če za spletno mesto ni zahtevana nobena/neveljavna/nepodprta lokalna nastavitev. To jezikovno polje je uporabno pri ustvarjanju spletnega mesta organizacije in sestankov Webex. Če v objavi ali API-ju naročnika ni omenjen jezik, bo kot privzeti jezik uporabljen jezik iz predloge. |
Znamčenje
Skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, da prilagodijo videz aplikacije Webex za organizacije strank, ki jih upravlja partner. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
Logotipi podjetij
Edinstvene barvne sheme za svetli ali temni način
URL-ji za podporo po meri
Za podrobnosti o tem, kako prilagoditi blagovno znamko, glejte Konfigurirajte napredne prilagoditve blagovne znamke.
|
|
Predloge za vkrcanje
Predloge za vključitev vam omogočajo, da definirate parametre, po katerih so stranke in povezani naročniki samodejno oskrbovani na Webexu za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za vkrcanje, vendar ko vključite stranko, je ta povezana samo z eno predlogo (ne morete uporabiti več predlog za eno stranko).
Nekateri primarni parametri predloge so navedeni spodaj.
Paket
Ko ustvarite predlogo, morate izbrati privzeti paket (glejte Paketi v razdelku Pregled za podrobnosti). Vsi uporabniki, ki so opremljeni s to predlogo, bodisi s pretočnim ali samooskrbovanjem, prejmejo privzeti paket.
Imate nadzor nad izbiro paketov za različne stranke, tako da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko razdelite različne povezave za zagotavljanje ali različne adapterje za zagotavljanje posameznih podjetij, odvisno od izbrane metode zagotavljanja uporabnika za te predloge.
Paket določenih naročnikov lahko spremenite s tega privzetega z uporabo API-ja za zagotavljanje (glejte Webex za dokumentacijo API-ja Cisco BroadWorks ali prek Partner Huba (glej Spremenite uporabniški paket v Partner Hubu).
Ne morete spremeniti naročniškega paketa iz BroadWorksa. Dodelitev integrirane storitve IM&P je vklopljena ali izklopljena; če je naročniku dodeljena ta storitev v BroadWorksu, predloga Partner Hub, povezana z URL-jem za oskrbo tega naročnikovega podjetja, definira paket.
Prodajalec in podjetja ali ponudnik storitev in skupine?
Način konfiguracije vašega sistema BroadWorks vpliva na pretok skozi zagotavljanje. Če ste preprodajalec s podjetji, morate pri ustvarjanju predloge omogočiti način podjetja.
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v svojih predlogah pustite izklopljen način Enterprise.
Če nameravate zagotoviti organizacije strank z uporabo obeh načinov BroadWorks, morate uporabiti različne predloge za skupine in podjetja.
| Prepričajte se, da ste uporabili popravke BroadWorks, ki so potrebni za pretočno zagotavljanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem. |
Način preverjanja pristnosti
Odločite se, kako želite, da se naročniki preverjajo pristnosti, ko se prijavijo v Webex. Način lahko dodelite z uporabo Način preverjanja pristnosti nastavitev v predlogi Onboarding. Naslednja tabela opisuje nekatere možnosti.
| Ta nastavitev ne vpliva na prijavo v portal za aktiviranje uporabnikov. Uporabniki, ki se prijavijo na portal, morajo vnesti svoj uporabniški ID in geslo za BroadWorks, kot je konfigurirano v BroadWorksu, ne glede na to, kako konfigurirate Način preverjanja pristnosti na predlogi Onboarding. |
| Način preverjanja pristnosti | BroadWorks | Webex |
| Identiteta primarnega uporabnika | ID uporabnika BroadWorks | E-poštni naslov |
| Ponudnik identitete | BroadWorks.
| Cisco Common Identity |
| Večfaktorska avtentikacija? | št | Zahteva Customer IdP, ki podpira večfaktorsko avtentikacijo. |
Pot preverjanja poverilnice
|
|
|
| Za podrobnejšo razčlenitev toka prijave SSO z neposredno avtentikacijo v BroadWorks glejte Potek prijave v SSO. |
Kodiranje UTF-8 z avtentikacijo BroadWorks
Pri preverjanju pristnosti BroadWorks priporočamo, da konfigurirate kodiranje UTF-8 za glavo preverjanja pristnosti. UTF-8 odpravlja težavo, do katere lahko pride pri geslih, ki uporabljajo posebne znake, pri čemer spletni brskalnik znakov ne kodira pravilno. To težavo odpravi uporaba glave, kodirane z UTF-8 in base 64.
Kodiranje UTF-8 lahko konfigurirate tako, da zaženete enega od naslednjih ukazov CLI na XSP ali ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Država
Ko ustvarite predlogo, morate izbrati državo. Ta država bo samodejno dodeljena kot država organizacije za vse stranke, ki jim je omogočena predloga v Common Identity. Poleg tega bo država organizacije določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex.
Privzete globalne klicne številke spletnega mesta bodo nastavljene na prvo razpoložljivo klicno številko, določeno v domeni telefonije glede na državo organizacije. Če države organizacije ni mogoče najti v klicni številki, določeni v domeni telefonije, bo uporabljena privzeta številka te lokacije.
S št. | Lokacija | Koda države | Ime države |
|---|---|---|---|
1 | AMER | +1 | ZDA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Avstralija |
4 | EMEA | +44 | Združeno kraljestvo |
5 | EVRO | +49 | Nemčija |
Dogovori z več partnerji
Ali nameravate podlicencirati Webex za Cisco BroadWorks drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za zagotavljanje in predloge
Ko uporabljate pretočno zagotavljanje, je URL za zagotavljanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hubu. Imate lahko več predlog in s tem več URL-jev za oskrbo. To vam omogoča, da za vsako podjetje izberete, kateri paket želite uporabiti za naročnike, ko jim je odobrena integrirana storitev IM&P.
Premisliti morate, ali želite URL za zagotavljanje na ravni sistema nastaviti kot privzeto pot za zagotavljanje in katero predlogo želite za to uporabiti. Na ta način morate samo izrecno nastaviti URL za zagotavljanje za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje sistemske ravni, na primer z UC-One SaaS. Če je temu tako, se lahko odločite, da ohranite URL na sistemski ravni za zagotavljanje uporabnikov na UC-One SaaS in preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Druga možnost je, da greste v drugo smer in nastavite URL na ravni sistema za Webex za BroadWorks ter znova konfigurirate tista podjetja, ki jih želite obdržati na UC-One SaaS.
Izbire konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za zagotavljanje
Za dodatno varnost vam Provisioning Adapter Proxy omogoča uporabo proxyja HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Povezava proxy ustvari tunel TCP od konca do konca, ki posreduje promet med AS in Webexom, s čimer zanika potrebo, da se AS neposredno poveže z javnim internetom. Za varne povezave je mogoče uporabiti TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije posredniškega vmesnika Cisco BroadWorks Provisioning Adapter.
Minimalne zahteve
Računi
Vsi naročniki, ki jih zagotavljate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali razširitev.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno oskrbo z zaupanja vredno e-pošto, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorksu.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko kopirate e-poštne naslove naročnikov v atribut Nadomestni ID v BroadWorks. To omogoča uporabnikom, da se prijavijo v Webex z uporabo svojih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki morajo za prijavo v Partner Hub uporabiti svoje račune Webex.
| Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite le klice uporabnikov, ki imajo primarno številko in/ali interno številko. Če uporabljate pretočno zagotavljanje, mora biti uporabnikom dodeljena tudi integrirana storitev IM&P. |
Strežniki v vašem omrežju in zahteve glede programske opreme
Primerki BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte Zahteve za programsko opremo BroadWorks (v tem dokumentu). Za več informacij glejte Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
Application Server (AS) z različico BroadWorks kot zgoraj
Omrežni strežnik (NS)
Profilni strežnik (PS)
Javno obrnjen XSP|Strežnik(-i) ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
Storitev avtentikacije (BWAuth)
Vmesniki dejanj in dogodkov XSI
DMS (spletna aplikacija za upravljanje naprav)
Vmesnik CTI (integracija računalniške telefonije)
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in potrebnimi vmesnimi elementi. Zahteva skrbnika na ravni sistema za lažje iskanje v podjetju.
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Ločen strežnik XSP/ADP, ki deluje kot »Potisni strežnik za obvestila o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Googlu. Tukaj ga imenujemo »CNPS«, da ga razlikujemo od storitve v Webexu, ki zagotavlja potisna obvestila za sporočanje in prisotnost).
Ta strežnik mora biti na R22 ali novejši.
Zahtevamo ločen strežnik XSP/ADP za CNPS, ker bi lahko nepredvidljivost obremenitve Webexa za povezave v oblaku BWKS negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Glej Priročnik za sistemsko inženirstvo Cisco BroadWorks za več o XSP|ADP lestvica.
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
Osebni/prenosni računalniki z operacijskim sistemom Windows
Apple osebni / prenosni računalniki z MacOS
iOS (Apple store)
Android (trgovina Play)
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Če želite prenesti lokalizirano različico aplikacije Webex, uporabite eno od teh povezav:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (korejščina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francosko)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajska)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (kitajsko poenostavljeno)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonska)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španija)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemščina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italijanščina)
Fizični telefoni in dodatna oprema
IP telefoni Cisco:
Cisco IP telefon serije 6800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 7800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 8800 z vdelano programsko opremo za več platform
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html za modele in več informacij.
Telefone drugih proizvajalcev podpiramo na enak način kot druge integracije BroadWorks. Vendar še nimajo stikov in integracije prisotnosti z Webexom za Cisco BroadWorks.
Adapterji:
Cisco ATA 191 večplatformski analogni telefonski adapter
Cisco ATA 192 večplatformski analogni telefonski adapter
glej https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html za modele in več informacij.
Slušalke:
Slušalke Cisco serije 500
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html za modele in več informacij.
Naprave OS za sobo:
Serija Webex Room in Room Kit
Serija pisalnih miz Webex
Serija plošč Webex
Integracija naprave
Za podrobnosti o vključitvi in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Priročnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprave
Sledijo datoteke DTAF, ki jih morate naložiti na svoje aplikacijske strežnike, da podpirate aplikacijo Webex kot klicni odjemalec. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova config-wxt.xml.template datoteko, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, pojdite na platformo za dostavo aplikacij Prenosi programske opreme mesto za pridobitev najnovejših datotek DTAF. Ti prenosi delujejo tako za ADP kot XSP.
Ime stranke | Vrsta profila naprave in ime paketa |
|---|---|
Webex Mobilni Predloga |
Vrsta identitete/profila naprave: Povežite se – mobilno DTAF: Konfiguracijska datoteka: |
Webex Tablični računalnik Predloga |
Vrsta identitete/profila naprave: Poveži - Tablični računalnik DTAF: Konfiguracijska datoteka: |
Webex Namizje Predloga |
Vrsta identitete/profila naprave: Poslovni komunikator - PC DTAF: Konfiguracijska datoteka: |
Identificiraj/Profil naprave
Vsi uporabniki Webex za Cisco BroadWorks morajo imeti Profil identitete/naprave dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprave za opravljanje klicev z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Vložite zahtevo za storitev pri svojem agentu za vkrcanje ali pri Cisco TAC za zagotavljanje Cisco OAuth za vaš račun Cisco Identity Provider Federation.
Za ustrezne funkcije uporabite naslednji naslov zahteve:
XSP|ADP AuthService Configuration' za konfiguracijo storitve na XSP|ADP.
'Konfiguracija NPS za Auth Proxy Setup' za konfiguracijo NPS za uporabo proxyja za preverjanje pristnosti.
CI User UUID Sync' za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
Konfigurirajte BroadWorks, da omogočite Cisco Billing za BroadWorks in Webex za naročnine na BroadWorks.
Cisco vam da ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
| Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice. |
Naročilo potrdil
Zahteve za potrdila za avtentikacijo TLS
Potrebovali boste varnostna potrdila, ki jih je podpisal znani overitelj potrdil in so nameščena na vašem javnem XSP|ADP, za vse zahtevane aplikacije. Ti bodo uporabljeni za podporo preverjanja potrdila TLS za vso vhodno povezljivost z vašim XSP|ADP strežniki.
Ta potrdila morajo vključevati vaš XSP|Javno popolnoma kvalificirano ime domene ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Natančne zahteve za uvajanje teh strežniških potrdil so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje je treba naložiti potrdilo javnega strežnika s podpisom CA v teh treh primerih:
Javno podprti CA-ji, ki jih aplikacija Webex podpira za preverjanje pristnosti, so navedeni v Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za proxy za most TLS
Javno podpisano potrdilo strežnika se naloži v proxy.
Proxy predstavi to javno podpisano potrdilo strežnika Webexu.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Notranje potrdilo s podpisom CA je mogoče naložiti v XSP|ADP.
XSP|ADP predstavi to interno podpisano potrdilo strežnika posredniku.
Proxy zaupa notranjemu CA, ki je podpisal XSP|potrdilo strežnika ADP.
Zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP|ADP v DMZ
Javno podpisano potrdilo strežnika se naloži v XSP|ADP.
XSP|ADP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi potrdilo odjemalca kot del vzajemne avtentikacije TLS. Certifikat CA/verižni certifikat odjemalca Webex je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v Partner Hub, sem in kliknite povezavo za prenos potrdila.
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema zahteve za potrdila v teh treh primerih:
(Izbirno) Zahteve za potrdila za proxy za most TLS
Webex proxyju predstavi javno podpisano potrdilo odjemalca.
Proxy zaupa Ciscovemu internemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN internega potrdila mora biti
bwcticlient.webex.com.
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
Organi javnih potrdil morda ne bodo pripravljeni podpisati potrdil z zahtevanim lastniškim OID-jem BroadWorks. V primeru premostitvenega proxyja boste morda prisiljeni uporabiti notranjo CA za podpis potrdila odjemalca, ki ga proxy predstavi XSP|ADP.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Aplikacijski strežnik ClientIdentity vsebuje CN interno podpisanega odjemalskega potrdila, predloženega XSP|ADP prek posrednika.
(Izbirno) Zahteve za potrdila za TLS-passthrough proxy ali XSP|ADP v DMZ
Webex XSP-ju predstavi Ciscovo interno potrdilo odjemalca s podpisom CA|ADP.
XSP|ADP zaupajo Ciscovemu notranjemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v XSP|ADP.
XSP|ADP-ji Webexu predstavijo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Aplikacijski strežnik ClientIdentity vsebuje CN potrdila odjemalca, ki ga podpisuje Cisco, in je predstavljeno XSP-ju|ADP podjetja Webex.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih uporablja Webex za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, ki so potrebni za konfiguracijo vhodnih in izhodnih pravil vašega požarnega zidu.
Omrežne zahteve za Storitve Webex
Prejšnje tabele požarnega zidu pravil vhoda in izstopa dokumentirajo samo povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je splošen za Webex, vendar naslednja tabela opredeljuje različne razdelke članka in kako pomemben je vsak razdelek za Webex za Cisco BroadWorks.
Oddelek člena o omrežnih zahtevah | Relevantnost informacij |
|---|---|
Informativno | |
Transportni protokoli in šifre šifriranja za aplikacije in naprave Webex, registrirane v oblaku | Informativno |
Morati prebrati | |
Morati prebrati | |
Domene in URL-ji, do katerih je treba dostopati za storitve Webex | Morati prebrati |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Storitve Webex za stranke FedRAMP | N/A |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga požarnega zidu aplikacije Webex (PDF).
Podpora za redundanco BroadWorks
Storitve v oblaku Webex in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo Broadworks XSP|Redundanca ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve in aplikacije Webex lahko napredujejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner za dokončanje zahteve.
Topologija omrežja
Broadworks XSP|ADP-je je mogoče namestiti neposredno na internetu ali pa se nahajajo v DMZ, ki ga vodi element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je XSP|ADP-je je mogoče namestiti v dveh (ali več) podatkovnih središčih, pri čemer je lahko pred vsakim nameščen izravnalnik obremenitve, pri čemer ima vsak javni naslov IP. Če XSP|ADP-ji so za izravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo naslov IP izravnalnika obremenitve, Broadworks pa ima očitno samo en XSP|ADP, tudi če obstaja več XSP|ADP zadaj.
V spodnjem primeru je XSP|ADP-ji so nameščeni na dveh mestih, mestu A in mestu B. Obstajata dva XSP-ja|ADP-ji, ki jih vodi izenačevalnik obremenitve na vsakem mestu. Spletno mesto A ima XSP|ADP1 in XSP|ADP2 na čelu z LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4 na čelu z LB2. V javnem omrežju so izpostavljeni samo izravnalniki obremenitve in XSP|ADP-ji so v zasebnih omrežjih DMZ.
Storitve v oblaku Webex
DNS konfiguracija
Mikrostoritve Webex Cloud morajo imeti možnost najti Broadworks XSP|Strežnik(-i) ADP za povezovanje z vmesniki Xsi, storitev avtentikacije in CTI.
Mikrostoritve Webex Cloud bodo izvedle iskanje DNS A/AAAA konfiguriranega XSP|Ime gostitelja ADP in se povežite z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
primer: Partnerjev DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve.
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Failover
Ko mikrostoritve Webex pošljejo zahtevo XSP|ADP/Load Balancer in zahteva ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če koda napake (HTTP 5xx) vrnejo, mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če v 2 sekundah ne prejmete odgovora HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran in izvedejo napredovanje na naslednji IP.
Vsaka zahteva se poskusi 3-krat, preden se napaka sporoči nazaj mikrostoritvi.
Ko je IP na seznamu blokiranih, ne bo vključen na seznam naslovov, ki jih je treba poskusiti pri pošiljanju zahteve XSP-ju|ADP. Po vnaprej določenem časovnem obdobju blokirani IP poteče in se vrne na seznam, da poskusi, ko je podana nova zahteva.
Če so vsi naslovi IP blokirani, bo mikrostoritev še vedno poskušala poslati zahtevo tako, da naključno izbere naslov IP s seznama blokiranih. Če je uspešen, se naslov IP odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z XSP|ADP-je ali izenačevalnike obremenitve lahko vidite v Control Hubu. V klicni gruči BroadWorks je stanje povezave prikazano za vsakega od teh vmesnikov:
XSI akcije
XSI dogodki
Storitev za preverjanje pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodobitvami vnosa. Statusi povezav so lahko:
Zelena: Ko je vmesnik mogoče doseči na enem od IP-jev v iskanju zapisa A.
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z XSP|ADP in nanje vpliva XSP|Razpoložljivost vmesnika ADP:
Prijava v aplikacijo Webex
Osvežitev žetona aplikacije Webex
Nezaupljiva e-pošta/samoaktivacija
Pregled stanja storitve Broadworks
Aplikacija Webex
DNS konfiguracija
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & XSI-Events) in storitev Device Management Service (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<webex app xsi domain>. SRV kaže na konfigurirani URL za XSP|Gostitelji ADP ali izravnalniki obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na iskanje A/AAAA.
SRV se lahko razreši na več ciljev A/AAAA. Vendar mora vsak zapis A/AAAA preslikati samo en naslov IP. Če obstaja več XSP|ADP v DMZ za napravo za izravnavo obremenitve/robno napravo, mora biti izravnalnik obremenitve konfiguriran tako, da ohranja obstojnost seje za usmerjanje vseh zahtev iste seje na isti XSP|ADP. To konfiguracijo zahtevamo, ker morajo odjemalčevi srčni utripi dogodkov XSI iti na isti XSP|ADP, ki se uporablja za vzpostavitev kanala dogodkov.
| V 1. primeru zapis A/AAAA za webex-app-XSP|ADP.example.com ne obstaja in mu ni treba. Če vaš DNS zahteva, da mora biti definiran en zapis A/AAAA, mora biti vrnjen samo 1 naslov IP. Ne glede na to mora biti SRV še vedno definiran za aplikacijo Webex. Če aplikacija Webex uporablja ime A/AAAA, ki se razreši na več kot en naslov IP, ali če izravnalnik obremenitve/robni element ne vzdržuje obstojnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP, kjer ni vzpostavil dogodkovnega kanala. Posledica tega je prekinitev kanala in bistveno več notranjega prometa, ki poslabša vaš XSP|Zmogljivost gruče ADP. Ker imata Webex Cloud in Webex App različne zahteve pri iskanju zapisov A/AAAA, morate za dostop do XSP uporabiti ločen FQDN za Webex Cloud in Webex App.|ADP. Kot je prikazano v primerih, Webex Cloud uporablja zapis A |
Primer 1— Več XSP|ADP-ji, vsak za ločenim izravnalnikom obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug izravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi naslov IP na seznamu in se premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
Primer 2— Več XSP|ADP-ji za enim izravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo izravnalnik obremenitve izbere naključni XSP|ADP. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve izenačevalnik obremenitve uporabi piškotek za usmerjanje povezave na pravi XSP|ADP, ki zagotavlja, da se kanal dogodkov ne prekine.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Izravnalnik obremenitve |
A | LB.example.com |
| Naslov IP izravnalnika obremenitve (XSP|ADP-ji so za izravnalnikom obremenitve) |
DMS URL
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos svoje konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla iskanje DNS A/AAAA gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
primer: DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve aplikacije Webex za prenos konfiguracijskih datotek prek DMS:
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Kako aplikacija Webex najde XSP|Naslovi ADP
Odjemalec poskuša poiskati XSP|Vozlišča ADP, ki uporabljajo naslednji tok DNS:
Odjemalec sprva pridobi URL-je Xsi-Actions/Xsi-Events iz oblaka Webex (vnesli ste jih pri ustvarjanju povezane klicne gruče BroadWorks). Ime gostitelja/domena Xsi se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
Odjemalec izvede iskanje SRV za _xsi-stranka._tcp.<xsi domain="">
Če iskanje SRV vrne enega ali več ciljev A/AAAA:
Odjemalec izvede iskanje A/AAAA za te cilje in predpomni vrnjene naslove IP.
Odjemalec se poveže z enim od ciljev (in s tem z njegovim zapisom A/AAAA z enim naslovom IP) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
Če iskanje SRV ne vrne nobenega cilja:
Odjemalec opravi iskanje A/AAAA korenskega parametra Xsi in se nato poskuša povezati z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP.
Kot je navedeno, zapis A/AAAA se mora razrešiti na en naslov IP iz istih razlogov.
(Izbirno) Pozneje lahko zagotovite podrobnosti XSI-Actions/XSI-Events v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v vaši gruči BroadWorks v Control Hubu.
Če obstajajo, bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
Če je zaznana kakršna koli razlika, bo odjemalec znova inicializiral svojo povezljivost XSI Actions/XSI Events. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden pod 1. korakom – tokrat zahteva iskanje vrednosti v %XSI_ROOT_WXT% parameter iz svoje konfiguracijske datoteke.
Prepričajte se, da ste ustvarili ustrezne zapise SRV, če uporabljate to oznako za spreminjanje vmesnikov Xsi.
Failover
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-stranka._tcp.<xsi domain="">, sestavi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbran za vse prihodnje zahteve. Izbranemu gostitelju se nato odpre kanal dogodkov in redno se pošilja srčni utrip za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki je vrnjen v odzivu HTTP, zato je pomembno, da izravnalnik obremenitve ohranja obstojnost seje (afiniteto) in vedno pošilja zahteve istemu zaledju XSP|strežnik ADP.
Če zahteva ali zahteva srčnega utripa gostitelju ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
Če koda napake (HTTP 5xx) je vrnjen, aplikacija Webex označi ta naslov IP kot blokiran in usmeri naprej do naslednjega gostitelja na seznamu.
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu poskusijo znova (s podaljševanjem časa ponovnega poskusa). Zahteve, da se domnevno nenujni ne poskusijo znova.
Ko se novi gostitelj uspešno poskusi, postane novi izbrani gostitelj, če je prisoten na seznamu. Ko se preizkusi zadnji gostitelj na seznamu, se aplikacija Webex premakne na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex znova inicializirala kanal dogodka.
Upoštevajte, da aplikacija Webex ne izvaja povratne napake in da se odkrivanje storitve DNS izvede samo enkrat ob prijavi.
Med prijavo poskuša aplikacija Webex prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvede iskanje zapisa A/AAAA gostitelja v pridobljenem URL-ju DMS in se poveže s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.
Pregled uvajanja
Naslednji diagrami predstavljajo tipičen vrstni red vaših nalog razmestitve za različne načine oskrbe uporabnikov. Številne naloge so skupne vsem načinom zagotavljanja.
Partner Onboarding za Webex za Cisco BroadWorks
Vsak ponudnik storitev ali prodajalec Webex za Cisco BroadWorks mora biti nastavljen kot partnerska organizacija za Webex za Cisco BroadWorks. Če imate obstoječo partnersko organizacijo Webex, lahko to uporabite.
Za dokončanje potrebnega vkrcanja morate izpolniti svojo dokumentacijo Webex Cisco BroadWorks, novi partnerji pa morajo sprejeti spletno pogodbo o posrednem partnerskem kanalu (ICPA). Ko bodo ti koraki končani, bo Cisco Compliance ustvaril novo partnersko organizacijo v Partner Hubu (če je potrebno) in poslal e-pošto s podrobnostmi o preverjanju pristnosti skrbniku evidence v vaši dokumentaciji. Hkrati vas bo kontaktiral vaš vodja programa za aktiviranje partnerjev in/ali uspeh strank, da začnete z uvajanjem.
Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP
Zahtevamo, da se aplikacija NPS izvaja na drugem XSP|ADP. Zahteve za ta XSP|ADP so opisani v Konfigurirajte obvestila o klicih iz vašega omrežja.
Na svojem XSP potrebujete naslednje aplikacije/storitve|ADP.
Storitev/Aplikacija | Preverjanje pristnosti ni uspelo | Namen storitve/aplikacije |
|---|---|---|
Xsi-Dogodki |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, servisna obvestila |
Xsi-Akcije |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, dejanja |
Upravljanje naprave |
TLS (strežnik se avtentificira odjemalcem) |
Prenos klicne konfiguracije |
Storitev za preverjanje pristnosti |
TLS (strežnik se avtentificira odjemalcem) |
Preverjanje pristnosti uporabnika |
Integracija računalniške telefonije |
mTLS (odjemalec in strežnik se med seboj preverjata pristnost) |
Prisotnost telefonije |
Nastavitve klica Aplikacija Webview |
TLS (strežnik se avtentificira odjemalcem) |
Izpostavi uporabniške nastavitve klicev na portalu za samooskrbo znotraj aplikacije Webex |
V tem razdelku je opisano, kako uporabiti zahtevane konfiguracije za TLS in mTLS na teh vmesnikih, vendar se morate sklicevati na obstoječo dokumentacijo, da namestite aplikacije na vaš XSP|ADP.
Zahteve za skupno bivanje
Storitev za preverjanje pristnosti mora biti sorezident z aplikacijami Xsi, ker morajo ti vmesniki sprejeti dolgožive žetone za avtorizacijo storitve. Za potrditev teh žetonov je potrebna storitev preverjanja pristnosti.
Storitev za preverjanje pristnosti in Xsi lahko po potrebi delujeta na istih vratih.
Druge storitve/aplikacije lahko ločite, kot je potrebno za vašo tehtnico (namensko upravljanje naprav XSP|kmetija ADP, na primer).
Aplikacije Xsi, CTI, Authentication Service in DMS lahko postavite skupaj.
Na XSP ne nameščajte drugih aplikacij ali storitev|ADP, ki se uporabljajo za integracijo BroadWorks z Webexom.
Ne postavljajte aplikacije NPS skupaj z drugimi aplikacijami.
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfiguracija storitve preverjanja pristnosti (s preverjanjem žetona CI)
S tem postopkom konfigurirajte Authentication Service za uporabo preverjanja žetona CI s TLS. Ta način preverjanja pristnosti je priporočljiv, če uporabljate R22 ali novejši in ga vaš sistem podpira.
| Vzajemni TLS (mTLS) je podprt tudi kot alternativna metoda preverjanja pristnosti za Auth Service. Če imate več organizacij Webex, ki uporabljajo isti XSP|Strežnik ADP, morate uporabiti avtentikacijo mTLS, ker preverjanje žetona CI ne podpira več povezav z istim XSP|ADP Auth Service. Če želite konfigurirati preverjanje pristnosti mTLS za Auth Service namesto preverjanja žetona CI, glejte Dodatek za Konfigurirajte storitve (z mTLS za storitev avtifikacije). |
| Če trenutno uporabljate mTLS za Auth Service, ni obvezno, da znova konfigurirate za uporabo preverjanja žetona CI s TLS. |
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks.
Namestite naslednje popravke na vsak XSP|strežnik ADP. Namestite popravke, ki ustrezajo vaši izdaji:
Za R22:
Za R23:
Za R24—popravek ni potreben
Vsako sklicevanje na XSP vključuje XSP ali ADP.Namestite
AuthenticationServiceaplikacijo na vsakem XSP|storitev ADP.Zaženite naslednji ukaz, da aktivirate aplikacijo AuthenticationService na XSP|ADP v kontekstno pot /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceZaženite ta ukaz, da razmestite AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Od različice Broadworks Build 2022.10 organi za potrdila, ki prihajajo z Javo, niso več samodejno vključeni v shrambo zaupanja BroadWorks ob prehodu na novo različico Jave. AuthenticationService odpre povezavo TLS z Webexom, da pridobi žeton za dostop, in mora imeti v svoji shrambi zaupanja naslednje, da potrdi URL IDBroker in Webex:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Preverite, ali so ta potrdila prisotna pod naslednjim CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getČe ni prisoten, zaženite naslednji ukaz, da uvozite privzeta zaupanja Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustDruga možnost je, da ta potrdila ročno dodate kot sidra zaupanja z naslednjim ukazom:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Če je ADP nadgrajen iz prejšnje izdaje, so overitelji potrdil iz stare izdaje samodejno uvoženi v novo izdajo in bodo še naprej uvoženi, dokler ne bodo ročno odstranjeni.
Aplikacija AuthenticationService je izvzeta iz nastavitve validatePeerIdentity pod ADP_CLI/System/SSLCommonSettings/GeneralSettings in vedno preveri istovetnost istovrstnika. Glej FD za preverjanje potrdila Cisco Broadworks X509 za več informacij o tej nastavitvi.
Konfigurirajte ponudnike identitete tako, da na vsakem XSP zaženete naslednje ukaze|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-ZaURL, vnesite URL IssuerName, ki velja za vašo gručo CI. Glej naslednjo tabelo.set issuerUrl <URL>-ZaURL, vnesite IssuerUrl, ki velja za vašo gručo CI. Oglejte si naslednjo tabelo.set tokenInfoUrl <IdPProxy URL>—Vnesite URL proxy IdP, ki velja za vašo gručo Teams. Oglejte si drugo tabelo, ki sledi.
Tabela 1. Nastavite ime izdajatelja in URL izdajatelja Če je CI Cluster ... Nastavite ime izdajatelja in URL izdajatelja na ... ZDA-A
EU
US-B
Če ne poznate svojega Grozd CI, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.Tabela 2. Nastavite tokenInfoURL Če je Teams Cluster ... Nastavi tokenInfoURL na ... (URL proxy IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Če ne poznate svojega Grozd ekip, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.
Za testiranje lahko preverite, ali je tokenInfoURL veljaven, tako da zamenjate "
idp/authenticate" del URL-ja z "ping".
Podajte pooblastilo Webex, ki mora biti prisotno v uporabniškem profilu v Webexu, tako da zaženete naslednji ukaz:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userKonfigurirajte ponudnike identitete za Cisco Federation z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Zaženite naslednji ukaz, da preverite, ali vaša konfiguracija FLS deluje. Ta ukaz bo vrnil seznam ponudnikov identitete:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetKonfigurirajte upravljanje žetonov z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Ustvarite in delite ključe RSA. Ključe morate ustvariti na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP. To je posledica naslednjih dejavnikov:
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP.Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService. XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone. Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Odstrani zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti (samo R24)
Če imate storitev preverjanja pristnosti konfigurirano s preverjanjem žetona CI na R24, morate odstraniti tudi zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti. Zaženite naslednji ukaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Vmesnik CTI in sorodna konfiguracija
Spodaj je naveden vrstni red konfiguracije »od najbolj do najbolj oddaljenih«. Upoštevanje tega naročila ni obvezno.
Konfigurirajte aplikacijski strežnik za naročnine CTI
Konfigurirajte XSP|ADP-ji za mTLS overjene naročnine CTI
Odprite vhodna vrata za varen vmesnik CTI
Naročite svojo organizacijo Webex na dogodke BroadWorks CTI
Konfigurirajte aplikacijski strežnik za naročnine CTI
Posodobite ClientIdentity na aplikacijskem strežniku s splošnim imenom (CN) potrdila odjemalca Webex za Cisco BroadWorks CTI.
Za vsak aplikacijski strežnik, ki ga uporabljate z Webexom, dodajte identiteto potrdila v ClientIdentity, kot sledi:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Splošno ime potrdila odjemalca Webex za Cisco BroadWorks je |
Konfigurirajte TLS in šifre na vmesniku CTI
Stopnje nastavljivosti za XSP|Vmesnik ADP CTI je naslednji:
Najbolj splošno = Sistem > Prenos > Vmesniki CTI > Vmesnik CTI = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
Specifičnost | Kontekst CLI |
|---|---|
Sistem (globalno) (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportni protokoli za ta sistem (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Vsi vmesniki CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Poseben vmesnik CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Vmesnik/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Vmesnik/CTI/CTIServerSSLSettings/Protokoli> |
| Pri novi namestitvi so naslednje šifre privzeto nameščene na sistemski ravni. Če na ravni vmesnika ni nič konfigurirano (na primer na vmesniku CTI ali vmesniku HTTP), velja ta seznam šifer. Upoštevajte, da se lahko ta seznam sčasoma spremeni:
|
Branje konfiguracije vmesnika CTI TLS na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali potrebujejo potrdilo strežnika in ali zahtevajo preverjanje pristnosti odjemalca.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Dodajanje protokola TLS 1.2 v vmesnik CTI
XSP|Vmesnik ADP CTI, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLS v1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp>da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na vmesniku CTI
Če želite konfigurirati zahtevane šifre na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Vnesite
getukaz, da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> <cipherName>za dodajanje šifre vmesniku CTI.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika CTI bi uporabili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Sidra zaupanja za vmesnik CTI (R22 in novejši)
Ta postopek predvideva XSP|ADP-ji so obrnjeni proti internetu ali pa so do interneta obrnjeni prek posredniškega proxyja. Konfiguracija potrdila je drugačna za premostitveni proxy (glejte Zahteve za potrdilo TLS za proxy za most TLS).
Za vsak XSP|ADP v vaši infrastrukturi, ki objavlja dogodke CTI v Webex, naredite naslednje:
Prijavite se v Partner Hub.
Pojdi do nastavitve > BroadWorks Calling in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.
Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txtOdprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txtPrijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Neobvezno) Teci
help updateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot2023, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Odjemalcem dovoli preverjanje pristnosti s potrdili:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Dodajte vmesnik CTI in omogočite mTLS
Dodajte vmesnik CTI SSL.
Kontekst CLI je odvisen od vaše različice BroadWorks. Ukaz ustvari samopodpisano potrdilo strežnika na vmesniku in prisili vmesnik, da zahteva potrdilo odjemalca.
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Zamenjajte strežniško potrdilo in ključ na XSP|CTI vmesniki ADP. Za to potrebujete naslov IP vmesnika CTI; lahko preberete iz naslednjega konteksta:
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getNato zaženite naslednje ukaze, da zamenjate samopodpisano potrdilo vmesnika z lastnim potrdilom in zasebnim ključem:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Znova zaženite XSP|ADP.
Omogočite dostop do dogodkov BroadWorks CTI na Webexu
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Določite naslov CTI, s katerim se lahko Webex naroči na dogodke BroadWorks CTI.
Naročnine na CTI veljajo za posameznega naročnika ter se vzpostavijo in vzdržujejo samo, dokler je ta naročnik na voljo za Webex za Cisco BroadWorks.
Spletni pogled nastavitev klicev
Call Settings Webview (CSWV) je aplikacija, ki gostuje na XSP|ADP, da uporabnikom omogoči spreminjanje svojih klicnih nastavitev BroadWorks prek spletnega pogleda, ki ga vidijo v programskem odjemalcu. Glej Vodnik po rešitvah Webview za nastavitve klicev Cisco BroadWorks.
Webex uporablja to funkcijo, da uporabnikom omogoči dostop do običajnih nastavitev klicev BroadWorks, ki niso izvorne za aplikacijo Webex.
Če želite, da vaši naročniki Webex za Cisco BroadWorks dostopajo do nastavitev klicev, ki presegajo privzete nastavitve, ki so na voljo v aplikaciji Webex, morate uvesti funkcijo Webview Settings Call.
Spletni pogled nastavitev klicev ima dve komponenti:
Aplikacija Call Settings Webview, ki gostuje na Cisco BroadWorks XSP|ADP.
Aplikacija Webex, ki prikaže nastavitve klica v spletnem pogledu.
Uporabniška izkušnja
Uporabniki sistema Windows: Kliknite Nastavitve klicev in nato kliknite .
Uporabniki Mac: Nato kliknite sliko profila .
Namestite CSWV na BroadWorks
Namestite Call Settings Webview na XSP|ADP
Aplikacija CSWV mora biti na istem XSP|ADP(-ji), ki gostijo vmesnik Xsi-Actions v vašem okolju. To je neupravljana aplikacija na XSP|ADP, zato morate namestiti in razmestiti spletno arhivsko datoteko.
Prijavite se na cisco.com in v razdelku za prenos programske opreme poiščite »BWCallSettingsWeb«.
Poiščite in prenesite najnovejšo različico datoteke.
na primer
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) je bil najnovejši v času pisanja.Namestite, aktivirajte in uvedite spletni arhiv v skladu s priročnikom za konfiguracijo storitvene platforme Cisco BroadWorks Xtended za vaš XSP|ADP različica. (Različica R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Kopirajte datoteko .war na začasno lokacijo na XSP|ADP, kot npr
/tmp/.Pomaknite se do naslednjega konteksta CLI in zaženite ukaz za namestitev:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warUpravitelj programske opreme BroadWorks potrdi in namesti datoteko.
[Izbirno] Izbriši
/tmp/BWCallSettingsWeb_1.7.5_1.war(ta datoteka ni več potrebna).Aktivirajte aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe ime in različica so obvezni za vsako prijavo, vendar morate za CSWV zagotoviti tudi a contextPath ker je neupravljana aplikacija. Uporabite lahko katero koli vrednost, ki je ne uporablja druga aplikacija, na primer
/callsettings.Razmestite aplikacijo Nastavitve klicev na izbrani kontekstualni poti:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Zdaj lahko predvidite URL nastavitev klica, ki ga boste podali za stranke, kot sledi:
https://<XSP|ADP-FQDN>/callsettings/Opombe:
Ko vnesete ta URL v konfiguracijsko datoteko odjemalca, morate dodati končno poševnico.
XSP|ADP-FQDN se mora ujemati s FQDN Xsi-Actions, ker mora CSWV uporabljati Xsi-Actions, CORS pa ni podprt.
Ta postopek ponovite za druge XSP|ADP-ji v vašem okolju Webex za Cisco BroadWorks (če je potrebno).
Aplikacija Call Settings Webview je zdaj aktivna na XSP|ADP.
Konfigurirajte aplikacijo Webex za uporabo spletnega pogleda nastavitev klicev
Za več podrobnosti o konfiguraciji odjemalca glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
V konfiguracijski datoteki aplikacije Webex je oznaka po meri, ki jo lahko uporabite za nastavitev URL-ja CSWV. Ta URL prikazuje nastavitve klica uporabnikom prek vmesnika aplikacije.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V konfiguracijski predlogi aplikacije Webex na BroadWorksu konfigurirajte URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% oznaka.
Če URL-ja ne navedete izrecno, je privzeti prazen in stran z nastavitvami klicev uporabnikom ni vidna.
Zagotovite, da imate najnovejše konfiguracijske predloge za aplikacijo Webex (glejte Profili naprave).
Nastavite cilj nastavitev spletnih klicev na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavite URL za nastavitve spletnega klica za svoje okolje, na primer:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/To vrednost ste izpeljali pri razmestitvi aplikacije CSWV.
Nastala konfiguracijska datoteka odjemalca bi morala imeti naslednji vnos:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Vsako sklicevanje na XSP vključuje XSP ali ADP.
Konfigurirajte potisna obvestila o klicih v Webexu za Cisco BroadWorks
V tem dokumentu uporabljamo izraz Potisni strežnik za obvestila o klicih (CNPS) za opis aplikacije, ki gostuje v XSP ali ADP in se izvaja v vašem okolju. Vaš CNPS sodeluje z vašim sistemom BroadWorks, da se zaveda dohodnih klicev za vaše uporabnike, in potisne obvestila o teh v storitev obveščanja storitve Google Firebase Cloud Messaging (FCM) ali storitve Apple Push Notification (APN).
Te storitve obvestijo mobilne naprave Webex za naročnike Cisco BroadWorks, da imajo na Webexu dohodne klice.
Za več informacij o NPS glejte Opis funkcije strežnika za pošiljanje obvestil.
Podoben mehanizem v Webexu deluje s storitvami za pošiljanje sporočil in prisotnosti Webex za pošiljanje obvestil storitvi obveščanja Google (FCM) ali Apple (APNS). Te storitve nato obvestijo mobilne uporabnike Webexa o dohodnih sporočilih ali spremembah prisotnosti.
| V tem razdelku je opisano, kako konfigurirati NPS za proxy za preverjanje pristnosti, ko NPS še ne podpira drugih aplikacij. Če morate preseliti NPS v skupni rabi za uporabo proxy NPS, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy https://help.webex.com/nl5rir2/. |
Pregled proxyja NPS
Za združljivost z Webexom za Cisco BroadWorks mora biti vaš CNPS popravljen za podporo funkcije NPS Proxy, Potisni strežnik za VoIP v UCaaS.
Funkcija implementira novo zasnovo v Notification Push Server za odpravo varnostne ranljivosti deljenja zasebnih ključev potrdila o potisnih obvestilih s ponudniki storitev za mobilne odjemalce. Namesto da bi potrdila in ključe za potisna obvestila delil s ponudnikom storitev, NPS uporablja nov API za pridobitev kratkotrajnega žetona za potisna obvestila od Webexa za zaledje Cisco BroadWorks in ta žeton uporablja za preverjanje pristnosti s storitvami Apple APN in Google FCM.
Funkcija prav tako izboljša zmožnost strežnika Notification Push Server za pošiljanje obvestil napravam Android prek novega API-ja Google Firebase Cloud Messaging (FCM) HTTPv1.
Za več informacij glejte Potisni strežnik za VoIP v opisu funkcije UCaaS.
Popravki BroadWorks za funkcijo so na voljo na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Za programsko opremo NPS in popravke glejte razdelek Pripravite svoj NPS za Webex za Cisco BroadWorks.
Poiščite in prenesite popravek s strani za prenos programske opreme.
Več informacij o strežniku ADP najdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Premisleki glede APNS
Apple po 31. marcu 2021 ne bo več podpiral binarnega protokola, ki temelji na HTTP/1, v storitvi Apple Push Notification. Priporočamo, da konfigurirate svoj XSP|ADP za uporabo vmesnika, ki temelji na HTTP/2, za APN. Ta posodobitev zahteva, da vaš XSP|ADP, ki gosti NPS, izvaja R22 ali novejši.
Pripravite svoj NPS za Webex za Cisco BroadWorks
| 1 | Namestite in konfigurirajte namenski XSP (najmanjša različica R22) ali platformo za dostavo aplikacij (ADP). | ||
| 2 | Namestite popravke NPS Authentication Proxy: XSP R22 popravki: XSP R23 popravki: | ||
| 3 | Aktivirajte aplikacijo Notification Push Server. | ||
| 4 | (Za obvestila Android) Omogočite API FCM v1 na NPS.
| ||
| 5 | (Za obvestila Apple iOS) Omogočite HTTP/2 na NPS.
| ||
| 6 | Priložite tehnično podporo iz NPS XSP/ADP. | ||
| 7 | Na vsakem strežniku AS je datoteka namedefs v primer: _pushnotification-stranka._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149
|
Kaj storiti naprej
Za nove namestitve NPS pojdite na Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Če želite obstoječo uvedbo sistema Android preseliti v FCMv1, pojdite na Preselite NPS na FCMv1
Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Ta naloga velja za novo namestitev NPS, namenjeno Webexu za Cisco BroadWorks.
Če želite konfigurirati proxy za preverjanje pristnosti na NPS, ki je v skupni rabi z drugimi mobilnimi aplikacijami, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy ( https://help.webex.com/nl5rir2).
| 1 | Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks. | |||||||||||||||||||
| 2 | Ustvarite račun stranke na NPS:
Če želite preveriti, ali se vrednosti, ki ste jih vnesli, ujemajo s tem, kar ste dobili, zaženite
| |||||||||||||||||||
| 3 | Vnesite URL posrednika NPS in nastavite interval osveževanja žetona (priporočeno 30 minut):
| |||||||||||||||||||
| 4 | (Za obvestila Android) Dodajte ID aplikacije Android v kontekst aplikacij FCM na NPS.
| |||||||||||||||||||
| 5 | (Za obvestila Apple iOS) Dodajte ID aplikacije v kontekst aplikacij APNS, pri tem pazite, da izpustite ključ Auth – nastavite ga na prazno.
| |||||||||||||||||||
| 6 | Konfigurirajte naslednje URL-je NPS:
| |||||||||||||||||||
| 7 | Konfigurirajte naslednje parametre povezave NPS na prikazane priporočene vrednosti:
| |||||||||||||||||||
| 8 | Preverite, ali aplikacijski strežnik pregleduje ID-je aplikacij, ker boste morda morali dodati aplikacije Webex na seznam dovoljenih: | |||||||||||||||||||
| 9 | Znova zaženite XSP|ADP: | |||||||||||||||||||
| 10 | Preizkusite obvestila o klicih tako, da pokličete naročnika BroadWorks na dva uporabnika mobilne naprave Webex. Preverite, ali se obvestilo o klicu prikaže v napravah iOS in Android. |
Preselite NPS na FCMv1
Ta tema vsebuje izbirne postopke, ki jih lahko uporabite v konzoli Google FCM, ko imate obstoječo uvedbo NPS, ki jo morate preseliti v FCMv1. Obstajajo trije postopki:
Preseli odjemalce UC-One na FCMv1— Ko imate obstoječe odjemalce UCaaS in jih morate preseliti za uporabo FCMv1.
Preseli odjemalce SaaS na FCMv1— Ko imate obstoječe odjemalce SaaS in jih morate preseliti za uporabo FCMv1.
Posodobite strežnik ADP— Ko selite NPS na strežnik ADP.
Preselite odjemalce UC-One na FCMv1
Uporabite spodnje korake v konzoli Google FCM za selitev odjemalcev UC-One na Google FCM HTTPv1.
| Če je za odjemalca uporabljena blagovna znamka, mora ta imeti ID pošiljatelja. V konzoli FCM glejte . Nastavitev se prikaže v tabeli poverilnic projekta. Za podrobnosti glejte Connect Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Glejte na
|
Prijavite se v FCM Admin SDK na http://console.firebase.google.com.
Izberite ustrezno aplikacijo za Android.
V Splošno zabeležite ID projekta
Pomaknite se do zavihka storitvenih računov, da konfigurirate storitveni račun. Ustvarite lahko nov storitveni račun ali konfigurirate obstoječega.
Če želite ustvariti nov račun storitve:
Kliknite modri gumb za ustvarjanje novega storitvenega računa
Kliknite na modri gumb, da ustvarite nov zasebni ključ
Prenesite ključ na varno lokacijo
Če želite ponovno uporabiti obstoječi račun storitve:
Kliknite na modro besedilo, da si ogledate obstoječe storitvene račune.
Določite storitveni račun, ki ga želite uporabiti. Storitveni račun potrebuje dovoljenje firebaseadmin-sdk.
Na desni strani kliknite hamburger meni in ustvarite nov zasebni ključ.
Prenesite datoteko json, ki vsebuje ključ, in jo shranite na varno mesto.
Kopirajte datoteko json na XSP|ADP.
Konfigurirajte ID projekta in:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Konfigurirajte aplikacijo:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectOmogoči FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Preseli odjemalce SaaS na FCMv1
Če želite odjemalce SaaS preseliti na FCMv1, uporabite spodnje korake v konzoli Google FCM.
| Prepričajte se, da ste že zaključili postopek "Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti". |
Onemogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.Omogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Posodobite strežnik ADP
Če NPS preselite na strežnik ADP, uporabite spodnje korake v konzoli Google FCM.
Pridobite datoteko JSON iz Google Cloud Console:
V konzoli Google Cloud Console pojdite na Računi storitev strani.
Kliknite Izberite projekt, izberite svoj projekt in kliknite Odprto.
Poiščite vrstico storitvenega računa, za katerega želite ustvariti ključ, kliknite več navpični gumb, nato kliknite Ustvari ključ.
Izberite a Ključ vnesite in kliknite Ustvari
Datoteka se prenese.
Dodajte FCM v strežnik ADP:
Uvozite datoteko JSON na strežnik ADP z uporabo
/bw/installukaz.Prijavite se v ADP CLI in dodajte projekt in ključ API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Nato dodajte aplikacijo in ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DonePreverite konfiguracijo:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Konfigurirajte svojo partnersko organizacijo v Partner Hubu
Konfigurirajte svoje gruče BroadWorks
[enkrat na gručo]
To se naredi iz naslednjih razlogov:
Če želite omogočiti oblaku Webex za preverjanje pristnosti vaših uporabnikov pred BroadWorks (prek XSP|storitev za preverjanje pristnosti, ki jo gosti ADP).
Če želite aplikacijam Webex omogočiti uporabo vmesnika Xsi za nadzor klicev.
Omogočiti Webexu poslušanje dogodkov CTI, ki jih je objavil BroadWorks (prisotnost telefonije in zgodovina klicev).
| Čarovnik za gruče samodejno preveri vmesnike, ko jih dodate. Lahko nadaljujete z urejanjem gruče, če kateri koli od vmesnikov ni uspešen, vendar ne morete shraniti gruče, če so v njej neveljavni vnosi. To preprečimo, ker lahko napačno konfigurirana gruča povzroči težave, ki jih je težko rešiti. |
Kaj morate storiti:
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Dodaj grozd.
S tem se zažene čarovnik, kjer vnesete svoj XSP|ADP vmesniki (URL). URL-ju vmesnika lahko dodate vrata, če uporabljate nestandardna vrata.
Poimenujte to gručo in kliknite Naslednji.
Koncept gruče je preprosto zbirka vmesnikov, ki so običajno nameščeni na XSP|Strežnik ali farma ADP, ki Webexu omogoča branje informacij iz vašega aplikacijskega strežnika (AS). Morda imate en XSP|ADP na gručo AS ali več XSP|ADP-ji na gručo ali več gruč AS na XSP|ADP. Zahteve glede obsega za vaš sistem BroadWorks so tukaj zunaj obsega.
(Izbirno) Vnesite uporabnika BroadWorks Ime računa in Geslo za katerega veste, da je znotraj sistema BroadWorks, ki ga povezujete z Webexom, nato kliknite Naslednji.
Preizkusi veljavnosti lahko uporabijo ta račun za preverjanje povezav z vmesniki v gruči.
Dodajte svoje XSI akcije in XSI dogodki URL-ji.
Neobvezno. Posodobite DAS URL z URL-jem storitve aktiviranja naprave.
Neobvezno. Preverite Omogoči neposredno preverjanje pristnosti BroadWorks potrditveno polje, če želite, da so prijave v BroadWorks neposredne v BroadWorks. V nasprotnem primeru se preverjanje pristnosti za BroadWorks posreduje prek posredniške storitve IdP, ki jo gosti Webex.
To potrditveno polje vpliva na te situacije prijave:
Prijava na portal za aktiviranje uporabnika – uporabniki morajo ob prijavi na portal vnesti svoje poverilnice BroadWorks. Zgornja nastavitev določa, ali je prijava neposredna v BroadWorks ali prek posrednika IdP.
Prijava stranke—Če Preverjanje pristnosti BroadWorks je konfiguriran v predlogi Onboarding, zgornja nastavitev določa, ali je prijava odjemalca v aplikacijo Webex neposredna v BroadWorks ali posredniška prek proxyja IdP.
Kliknite Naslednji.
Na CTI vmesnik strani naredite naslednje:
Dodajte CTI URL in Pristanišče za vmesnik CTI, s katerim se želite povezati.
Neobvezno. Omogoči Zgodovina klicev preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ko je izbrana ta možnost, se dogodki zgodovine klicev BroadWorks sinhronizirajo z oblakom Webex. Uporabniki si lahko ogledajo svojo zgodovino klicev v aplikaciji Webex.
Neobvezno. Omogoči Sinhronizacija Ne moti (DND). preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ta možnost sinhronizira dogodke DND med Webexom in BroadWorksom, kar zagotavlja, da funkcija deluje enako na obeh platformah.
Kliknite Naslednji.
Dodajte svoje Storitev za preverjanje pristnosti URL.
Izberite Auth Service s preverjanjem žetona CI.
Ta možnost ne zahteva mTLS za zaščito povezave pred Webexom, ker Authentication Service pravilno preveri uporabniški žeton glede na storitev identitete Webex, preden uporabniku izda žeton z dolgo življenjsko dobo.
Preglejte svoje vnose na končnem zaslonu in kliknite Ustvari. Morali bi videti sporočilo o uspehu.
Partner Hub posreduje URL-je različnim mikrostoritvam Webex, ki preizkušajo povezave z dobavljenimi vmesniki.
Kliknite Ogled grozdov in morali bi videti svojo novo gručo in ali je preverjanje uspelo.
The Ustvari na končnem (predoglednem) zaslonu čarovnika je morda onemogočen. Če ne morete shraniti predloge, to kaže na težavo z eno od integracij, ki ste jih pravkar konfigurirali.
To preverjanje smo uvedli, da preprečimo napake pri naslednjih nalogah. Med konfiguriranjem uvajanja se lahko vrnete skozi čarovnika, kar lahko zahteva spremembe vaše infrastrukture (npr. XSP|ADP, izravnalnik obremenitve ali požarni zid), kot je dokumentirano v tem priročniku, preden lahko shranite predlogo.
Preverjanje povezav z vašimi vmesniki BroadWorks
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Ogled grozdov.
Partner Hub sproži preizkuse povezljivosti iz različnih mikrostoritev proti vmesnikom v gručah.
Ko so preskusi končani, stran s seznamom gruč prikaže sporočilo o stanju poleg vsake gruče.
Morali bi videti zelena sporočila o uspehu. Če vidite rdeče sporočilo o napaki, kliknite ime prizadete gruče, da vidite, katera nastavitev povzroča težavo.
Neobvezno. Izberite gručo, če želite videti obstoječe nastavitve za to gručo, kot so XSI-Actions, XSI-Events, DAS URL in nastavitve vmesnika CTI.
Konfigurirajte svoje predloge za vkrcanje
Predloge za vključitev so način, s katerim boste uporabili skupno konfiguracijo za eno ali več strank, ko jih boste vključili prek metod zagotavljanja. Vsako predlogo morate povezati z gručo (ki ste jo ustvarili v prejšnjem razdelku).
Ustvarite lahko toliko predlog, kot jih potrebujete, vendar je lahko samo ena predloga povezana s stranko.
Prijavite se v Partner Hub in izberite Stranke.
Kliknite na Predloge za vkrcanje gumb za ogled obstoječih predlog.
Kliknite Ustvari predlogo.
V Podrobnosti predloge dodajte ime predloge, državo ali regijo in privzeti e-poštni jezik.
V Nastavitev storitve uporabite spustni meni Grozda, da izberete gručo, ki jo želite uporabiti s to predlogo.
Vnesite a Ime predloge, nato kliknite Naslednji.
Konfigurirajte svoj način zagotavljanja s temi priporočenimi nastavitvami:
Tabela 3. Priporočene nastavitve zagotavljanja za različne načine zagotavljanja Ime nastavitve
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretok brez e-pošte
Samooskrba uporabnika
Omogoči BroadWorks Flow Through Provisioning (vključite poverilnice računa za zagotavljanje, če je vklopljeno**)
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Izključeno
Samodejno ustvarite nove organizacije v Control Hubu
Vklopljeno†
Vklopljeno†
Vklopljeno†
E-poštni naslov ponudnika storitev
V spustnem meniju izberite e-poštni naslov (vnesete lahko nekaj znakov, da poiščete naslov, če je seznam dolg).
Ta e-poštni naslov identificira skrbnika v vaši partnerski organizaciji, ki mu bo odobren skrbniški dostop do vseh novih organizacij strank, ustvarjenih s predlogo Onboarding.
Država
Izberite državo, ki jo uporabljate za to predlogo.
Država, ki jo izberete, ujema organizacije strank, ustvarjene s to predlogo, z določeno regijo. Trenutno bi lahko bila regija (EMEAR) ali (Severna Amerika in preostali svet). Glej preslikave držav v regije v tej preglednici.
Država organizacije bo določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex. Glejte razdelek Država v stran za pomoč za več informacij.
Način BroadWorks Enterprise je aktiven
Omogočite to, če so stranke, ki jim zagotovite to predlogo, podjetja v BroadWorks.
Če so skupine, pustite to stikalo izklopljeno.
Če imate v svojem BroadWorksu mešanico podjetij in skupin, bi morali ustvariti različne predloge za te različne primere.
Opombe iz tabele:
† To stikalo zagotavlja, da se ustvari nova organizacija stranke, če se e-poštna domena naročnika ne ujema z obstoječo organizacijo Webex.
To bi moralo biti vedno vključeno, razen če uporabljate postopek ročnega naročanja in izpolnjevanja (prek Cisco Commerce Workspace) za ustvarjanje organizacij strank v Webexu (preden začnete oskrbovati uporabnike v teh organizacijah). Ta možnost se pogosto imenuje model »hibridnega zagotavljanja« in je izven obsega tega dokumenta.
** »Račun za zagotavljanje« se nanaša na skrbniški račun na ravni sistema BroadWorks. V BroadWorksu potrebujete skrbniški račun s temi atributi: Administrator Type=Provisioning, Read-only=Off.
Izberite privzeti paket storitev za stranke, ki uporabljajo to predlogo (glejte Paketi v razdelku Pregled); bodisi Osnovno, Standardno, Premium oz Softphone.
To nastavitev lahko preglasite za posamezne uporabnike prek Partner Huba.
Neobvezno. Preverite Onemogoči brezplačno klicanje Cisco Webex če želite onemogočiti klice Webex,.
Za Konfiguracija pridružitve sestanku, izberite eno od naslednjih možnosti:
Ciscove klicne številke (PSTN)
Klicne številke, ki jih posreduje partner (BYoPSTN)—Če izberete to možnost, si oglejte Prinesite svoj vodnik po rešitvi PSTN za Webex za Cisco BroadWorks za podrobne informacije o tem, kako konfigurirati to možnost.
Kliknite Naslednji.
Obstajata dva pristopa za zagotavljanje naročnikov glede na to, kako se preverja njihova identiteta – z uporabo zaupanja vrednih ali nezaupljivih e-poštnih sporočil.
V poteku dela Trusted Email uporabniki posredujejo e-poštne naslove partnerju, ki jih doda v BroadWorks. Vi kot partner ste odgovorni za zagotavljanje e-poštnega naslova kot del pretočne metode ali metode API.
Zelo priporočljivo je, da uporabite metodo zaupanja vrednega zagotavljanja, ker zagotavlja, da ste vsi naročniki v celoti opremljeni s strani vi kot partnerja in da končnim uporabnikom ni treba ukrepati.
V primeru nezaupljive e-pošte morajo uporabniki pred zagotavljanjem preveriti svoje e-poštne naslove ali pa se lahko uporabniki sami aktivirajo.
V primeru Nezaupanja vreden obstaja več načinov zagotavljanja, ki temeljijo na nastavitvah preverjanja v spodnji tabeli:
Tabela 4. Priporočene nastavitve preverjanja uporabnikov za nezaupljive načine zagotavljanja Ime nastavitve
Pretok brez e-pošte
Samooskrba uporabnika
Najprej skrbnik za zagotavljanje
Priporočeno
Se ne uporablja
Dovoli uporabnikom, da se sami aktivirajo
Se ne uporablja
Obvezno
Opombe iz tabele:
* Vsaka organizacija strank v Webexu mora imeti vsaj enega uporabnika z vlogo skrbnika. Prvi uporabnik, ki mu dodelite Integrated IM&P v BroadWorks, prevzame vlogo skrbnika stranke, če se v Webexu ustvari nova organizacija stranke. Kot ponudnik storitev boste morda želeli imeti nadzor nad tem, kdo dobi vlogo. Če izberete to nastavitev, uporabnikom preprečite dokončanje aktivacije, dokler ni aktiviran prvi uporabnik, ki ste ga določili. Če počistite to nastavitev, prvi uporabnik, ki postane aktiven v novi organizaciji, postane skrbnik stranke.
Kliknite Naslednji.
Izberite privzeti način preverjanja pristnosti (bodisi Preverjanje pristnosti BroadWorks oz Preverjanje pristnosti Webex) za prijavo uporabnika v Webex.
Ta nastavitev ne vpliva na prijavo uporabnika na Portal za aktiviranje uporabnikov. Uporabniki morajo pri prijavi na portal uporabiti svoj uporabniški ID in geslo za BroadWorks, ne glede na to, kako je konfigurirana predloga Onboarding.
Ta nastavitev bo uporabljena samo za novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo uporabiti novo nastavitev preverjanja pristnosti za obstoječe organizacije strank, veljajo obstoječe nastavitve, tako da obstoječi uporabniki ne izgubijo dostopa. Če želite spremeniti način preverjanja pristnosti za obstoječe organizacije strank, morate odpreti vstopnico s Cisco TAC.(Glej Način preverjanja pristnosti v razdelku Pripravite svoje okolje).
Kliknite Naslednji.
Za Nastavitve, konfigurirajte naslednje:
Izberite, ali želite Vnaprej izpolnite uporabniške e-poštne naslove na strani za prijavo.
To možnost uporabite le, če ste jo izbrali Preverjanje pristnosti BroadWorks prav tako so e-poštne naslove uporabnikov dodali v atribut Alternate ID v BroadWorks. V nasprotnem primeru bodo morali uporabiti svoje uporabniško ime BroadWorks. Stran za prijavo ponuja možnost zamenjave uporabnika, če je to potrebno, vendar lahko to povzroči težave pri prijavi.
Če želite omogočiti sinhronizacijo imenika, nastavite Omogoči sinhronizacijo telefonskega imenika za vse nove organizacije strank preklopite na Vklopljeno.
Ta možnost omogoča Webexu, da prebere kontakte BroadWorks v strankino organizacijo, tako da jih uporabniki lahko najdejo in pokličejo iz aplikacije Webex.
Vnesite a Partner Admin.
To ime se uporablja v avtomatiziranem e-poštnem sporočilu podjetja Webex, ki vabi uporabnike, da potrdijo svoje e-poštne naslove.
Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam stikalo je vklopljeno (privzeta nastavitev je vklopljeno).
Kliknite Naslednji.
Preglejte svoje vnose na končnem zaslonu. Če se želite vrniti in spremeniti podrobnosti, lahko kliknete navigacijske gumbe na vrhu čarovnika. Kliknite Ustvari.
Morali bi videti sporočilo o uspehu.
Kliknite Ogled predlog in videli bi svojo novo predlogo na seznamu z drugimi predlogami.
Če želite spremeniti ali izbrisati predlogo, kliknite ime predloge.
Ni vam treba znova vnesti podrobnosti računa za oskrbo. Prazna polja za geslo/potrditev gesla so namenjena spreminjanju poverilnic, če jih potrebujete, vendar jih pustite prazna, da ohranite vrednosti, ki ste jih dali čarovniku.
Dodajte več predlog, če imate različne skupne konfiguracije, ki jih želite ponuditi strankam.
Obdrži Ogled predlog odprta stran, saj boste morda potrebovali podrobnosti predloge za naslednjo nalogo.
Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja
| Ta naloga je potrebna samo za pretok skozi zagotavljanje. |
Patch Application Server (samo R22, R23 in R24)
Če tega še niste storili, uporabite naslednji popravek, ki velja za vašo izdajo:.
Za R22:
AP.as.22.0.1123.ap373197Za R23:
AP.as.23.0.1075.ap373197Za R24:
AP.as.24.0.944.ap384177
Za popoln seznam popravkov BroadWorks, ki tvorijo zahtevo za uvajanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference.Spremenite v
Maintenance/ContainerOptionskontekstu.Omogoči parameter URL za zagotavljanje:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Pridobite URL(-je) za zagotavljanje iz Partnerskega središča
Glejte na Priročnik za skrbništvo vmesnika ukazne vrstice aplikacijskega strežnika Cisco BroadWorks za podrobnosti (Vmesnik > Sporočila in storitve > Integrirani IM&P) ukazov AS.
Prijavite se v Partner Hub in pojdite na .
Kliknite Ogled predlog.
Izberite predlogo, ki jo uporabljate za zagotavljanje naročnikov tega podjetja/skupine v Webexu.
Podrobnosti predloge so prikazane v pojavnem podoknu na desni. Če še niste ustvarili predloge, morate to narediti, preden lahko dobite URL za zagotavljanje.
Kopiraj URL adapterja za zagotavljanje.
To ponovite za druge predloge, če jih imate več kot eno.
(Možnost) Konfigurirajte parametre oskrbe celotnega sistema na aplikacijskem strežniku
| Če uporabljate UC-One SaaS, morda ne boste želeli nastaviti oskrbe in storitvene domene za celoten sistem. glej Točke odločitve v razdelku Pripravite svoje okolje. |
Prijavite se v aplikacijski strežnik in konfigurirajte vmesnik za sporočanje.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivirajte integrirani vmesnik IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Vnesti morate popolnoma kvalificirano ime za |
(Možnost) Konfigurirajte parametre zagotavljanja za posamezno podjetje na aplikacijskem strežniku
V uporabniškem vmesniku BroadWorks odprite podjetje, ki ga želite konfigurirati, in pojdite na Storitve > Integrirani IM&P.
Izberite Uporabi servisno domeno in vnesite navidezno vrednost (Webex ignorira ta parameter. Lahko bi uporabil
example.com).Izberite Uporabite strežnik za sporočila.
V URL prilepite URL za zagotavljanje, ki ste ga kopirali iz svoje predloge v Partner Hub.
Vnesti morate popolnoma kvalificirano ime za
provisioningURLparameter, kot je bil podan v Partner Hubu. Če vaš aplikacijski strežnik ne more dostopati do DNS za razrešitev imena gostitelja, morate ustvariti preslikavo v/etc/hostsdatoteko na AS.V Uporabniško ime polje vnesite ime skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Vnesite geslo za skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Za Privzeta identiteta uporabnika za ID IM&P, izberite Primarni.
Kliknite Prijavite se.
Ponovite za druga podjetja, ki jih želite konfigurirati za pretok skozi zagotavljanje.
Podatki o zagotavljanju uporabnika
Za informacije o uporabniških podatkih, ki se med zagotavljanjem uporabnika izmenjujeta med BroadWorks in Webex, glejte Oskrba uporabnika ponudnika storitev.
Partner Pre-Provisioning Check API
API za preverjanje pred zagotavljanjem pomaga skrbnikom in prodajnim ekipam s preverjanjem napak, preden stranki ali naročniku zagotovite paket. Uporabniki ali integracije, ki jih pooblasti uporabnik z vlogo polnega skrbnika partnerja, lahko uporabljajo ta API, da zagotovijo, da ni sporov ali napak pri zagotavljanju paketa za dano stranko ali naročnika.
API preveri, ali obstajajo spori med to stranko/naročnikom in obstoječimi strankami/naročniki na Webexu. Na primer, API lahko vrže napake, če je naročnik že na voljo drugi stranki ali partnerju, če e-poštni naslov že obstaja za drugega naročnika ali če obstajajo navzkrižja med parametri zagotavljanja in tem, kar že obstaja na Webexu. To vam daje možnost, da popravite te napake, preden zagotovite, kar poveča verjetnost uspešnega zagotavljanja.
Za več informacij o API-ju glejte: Vodnik za razvijalce Webex za veleprodajo
Če želite uporabiti API, pojdite na: Vnaprej preverite zagotavljanje veleprodajnih naročnikov
| Za dostop do vnaprejšnjega preverjanja dokumenta Wholesale Subscriber Provisioning se morate prijaviti https://developer.webex.com/ portal. |
Partner SSO – SAML
Omogoča skrbnikom partnerjev, da konfigurirajo SAML SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za partnersko enotno prijavo veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo dodati partnersko enotno prijavo v obstoječo organizacijo stranke, se obstoječa metoda preverjanja pristnosti ohrani, da se prepreči, da bi obstoječi uporabniki izgubili dostop. Če želite obstoječi organizaciji dodati partner SSO, morate odpreti vstopnico s Cisco TAC. |
Preverite, ali ponudnik ponudnika identitete tretje osebe izpolnjuje zahteve, navedene v Zahteve za ponudnike identitete del od Integracija z enotno prijavo v Control Hub.
Odprite zahtevo za storitev s Cisco TAC. TAC mora vzpostaviti zaupniško razmerje med zunanjim ponudnikom identitete in storitvijo Cisco Common Identity. .
Če vaš IdP zahtevapassEmailInRequestfunkcija omogočena, to zahtevo vključite v zahtevo za storitev. Če niste prepričani, ali je ta funkcija obvezna, se obrnite na ponudnika identifikacije.Naložite datoteko z metapodatki CI, ki jo je TAC posredoval vašemu ponudniku identitete.
Konfigurirajte predlogo za vkrcanje. Za Način preverjanja pristnosti nastavitev, izberite Preverjanje pristnosti partnerja. Za ID subjekta IDP, vnesite EntityID iz XML metapodatkov SAML ponudnika identitete tretje osebe.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se uporabnik lahko prijavi.
Partner SSO – OpenID Connect (OIDC)
Omogoča skrbnikom partnerjev, da konfigurirajo OIDC SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za nastavitev Partner SSO OIDC veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo spremeniti privzeto vrsto preverjanja pristnosti v Partner SSO OIDC v obstoječem templju, spremembe ne bodo veljale za organizacije strank, ki so že vključene s predlogo. Če želite obstoječi organizaciji stranke dodati partner SSO, morate odpreti vstopnico s Cisco TAC. |
Odprite zahtevo za storitev s Cisco TAC s podrobnostmi OpenID Connect IDP. Sledijo obvezni in neobvezni atributi IDP. TAC mora nastaviti IDP na CI in zagotoviti preusmeritveni URI, ki se konfigurira na IDP.
Atribut
Obvezno
Opis
ID ID
ja
Edinstveno ime za konfiguracijo OIDC IdP, ki ne razlikuje med velikimi in malimi črkami, je lahko sestavljeno iz črk, številk, vezajev, podčrtajev, tild in pik, največja dolžina pa je 128 znakov.
ID odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Skrivnost odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Seznam obsegov
ja
Seznam obsegov, ki bodo uporabljeni za zahtevanje avtentikacije IdP OIDC, razdeljen po prostoru, npr. 'e-poštni profil odprtega tipa' Mora vključevati openid in e-pošto.
Končna točka avtorizacije
Da, če DiscoveryEndpoint ni na voljo
URL končne točke avtorizacije OAuth 2.0 IdP.
tokenEndpoint
Da, če DiscoveryEndpoint ni na voljo
URL končne točke žetona OAuth 2.0 IdP.
Končna točka odkritja
št
URL končne točke odkrivanja IdP za odkrivanje končnih točk OpenID.
userInfoEndpoint
št
URL končne točke UserInfo IdP.
Ključ Set Endpoint
št
URL končne točke nabora spletnih ključev JSON IdP.
Poleg zgornjih atributov IDP je treba v zahtevi TAC navesti ID partnerske organizacije.
Konfigurirajte preusmeritveni URI na OpenID Connect IDP.
Konfigurirajte predlogo Onboarding. Za nastavitev Authentication Mode izberite Partner Authentication With OpenID Connect in vnesite ime IDP, ki ste ga navedli med nastavitvijo IDP kot ID entitete IDP OpenID Connect.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se lahko uporabnik prijavi s tokom preverjanja pristnosti SSO.
Omogoči identifikator korelacije klicev
Če želite zagnati Webex za Cisco BroadWorks, morate omogočiti identifikator korelacije klicev. Ta nastavitev je potrebna za številne klicne funkcije, vključno s snemanjem klica, prevzemom skupinskega klica, izvršnim direktorjem in vodstvenim pomočnikom.
Uporabite CLI, da omogočite funkcijo na vseh AS in XSP|ADP vmesniki.
Zaženite naslednje ukaze na vmesnikih AS. To bo AS omogočilo pošiljanje
X-BroadWorks-Correlation-InfoSIP glava:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDparameter, povezan z aplikacijo Xsi-Actions, se uporablja za nadzor vključitve informacij o korelaciji klicev v dnevnike Xsi-Actions. Priporočljivo je imetienableCallCorrelationIDomogočeno z naslednjim ukazom na XSP|ADP vmesniki:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Za dodatne informacije o identifikatorju korelacije klicev glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Directory Sync
Sinhronizacija imenika zagotavlja, da lahko uporabniki Webexa za Cisco BroadWorks uporabljajo imenik Webex za klicanje katere koli klicne entitete s strežnika BroadWorks. Ko je ta funkcija omogočena, se celoten imenik klicev s strežnika BroadWorks sinhronizira z imenikom Webex. Uporabniki lahko dostopajo do imenika iz aplikacije Webex in pokličejo katero koli kličočo entiteto s strežnika BroadWorks.
Če želite vklopiti Directory Sync, pojdite na Directory Sync v Webexu za Cisco BroadWorks.
| Webex za pretočno zagotavljanje Cisco BroadWorks dodaja uporabnike za sporočanje in povezane informacije o klicih s strežnika BroadWorks na platformo Webex. Vendar pa seznami telefonov, uporabniki, ki ne pošiljajo sporočil, in entitete, ki niso uporabniki, niso vključeni (na primer telefon konferenčne sobe, faks ali številka iskalne skupine). Če vklopite sinhronizacijo imenika, zagotovite, da se vse kličoče entitete dodajo na platformo Webex. |
Poenotena zgodovina klicev
Ko je poenotena zgodovina klicev omogočena, se dogodki klicev BroadWorks sinhronizirajo z oblakom Webex in postanejo del poenotene zgodovine klicev in sestankov Webex, ki je prikazana v aplikaciji Webex. Uporabniki si lahko v aplikaciji Webex ogledajo svojo podrobno zgodovino klicev in zgodovino srečanj.
Poenoteno zgodovino klicev lahko omogočijo skrbniki na ravni partnerjev v središču za partnerje za vsako gručo posebej. Ko je ta funkcija vklopljena, uvedba BroadWorks sinhronizira naslednje dogodke klicev v oblak Webex:
Dogodki zgodovine klicev—ti dogodki se uporabijo za izdelavo podrobne poenotene zgodovine klicev
Dogodki stanja klicev – poenotena zgodovina klicev vključuje optimizacije statusa klicev, ki zmanjšajo količino pasovne širine omrežja za posodobitve telefonske prisotnosti
Zahteve za poenoteno zgodovino klicev
Preden lahko konfigurirate poenoteno zgodovino klicev, se prepričajte, da ste zakrpali sistem. Ta funkcija je odvisna od nameščenih naslednjih popravkov BroadWorks:
Za R22:
AP.as.22.0.1123.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za R23:
AP.as.23.0.1075.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433Če uporabljate XSP—
AP.xsp.23.0.1075.ap378585Če uporabljate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Za R24:
AP.as.24.0.944.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
| Za celoten seznam popravkov BroadWorks, ki jih morate namestiti kot predpogoj za delovanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference. |
Poleg popravkov vašega sistema je konfiguracijska datoteka odjemalca ( config-wxt.xml) mora imeti naslednji nabor oznak: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Če želite imeti Hunt Group, Call Center in druge informacije o preusmeritvah v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Za R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Če želite imeti informacije o izvršnem pomočniku v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP izvaja Xsi-Events-24_2022.06 ali novejši
Poleg popravkov Broadworks mora biti Directory Sync omogočen tudi za poenoteno zgodovino klicev Executive-Assistant.
| Ko omogočite zgodovino klicev ali sinhronizacijo DND, bo Webex poslal zahteve za osvežitev naročnine CTI za vse uporabnike v gruči. Odvisno od števila uporabnikov lahko to traja do nekaj ur. Priporočljivo je, da med istim vzdrževalnim obdobjem ne izvajate vzdrževalnih dejavnosti Broadworks. |
Omogoči zgodovino klicev (nova gruča)
Če želite omogočiti zgodovino klicev v novi gruči, glejte korake za dodajanje gruče Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Omogoči zgodovino klicev (obstoječa gruča)
Če želite omogočiti zgodovino klicev v obstoječi gruči, sledite spodnjim korakom:
Prijavite se v Partner Hub na
admin.webex.com.Pojdi do nastavitve in izberite obstoječo gručo.
Preverite, ali je povezava gruče dobra. Na desni plošči mora biti prikazana zelena kljukica z Povezava vzpostavljena.
Če se to ne prikaže, pod Preverite povezave (neobvezno), vstopi ID uporabnika BroadWorks in Geslo BroadWorks in kliknite Preverite da preverite, ali je povezava dobra.
Preverite Omogoči zgodovino klicev potrditveno polje.
Kliknite Shrani.
Interakcije funkcij
Za poenoteno zgodovino klicev obstajajo naslednje interakcije funkcij:
Poenotena zgodovina klicev ni podprta za uporabnike, ki so v BroadWorksu konfigurirani s seznami poti ali neposrednimi potmi. Ko pride do te situacije, se dogodki Zgodovina klicev in Status klica ne pošljejo v aplikacijo Webex.
Poenotena zgodovina klicev ni podprta z internim klicanjem. Klici, opravljeni z internim izbiranjem, morda ne bodo pravilno prikazani v zgodovini klicev.
Oglejte si zgodovino klicev v aplikaciji Webex
Končni uporabniki lahko dostopajo in si ogledajo svojo Unified Call History iz aplikacije Webex. Za podrobnosti glejte: Webex | Oglejte si zgodovino klicev in sestankov.
Onemogoči poenoteno zgodovino klicev
Ko omogočite poenoteno zgodovino klicev v gruči, funkcije ne morete onemogočiti sami. Če morate funkcijo onemogočiti, se obrnite na Center za tehnično pomoč Cisco (TAC).
Vizualna indikacija neželene pošte
Aplikacija Webex podpira vizualno indikacijo neželenih klicev v klicu, ko je klic predstavljen klicanemu, in v zapisih poenotene zgodovine klicev, ko je BroadWorks posodobljen za izvajanje preverjanja ID-ja klicatelja prek ogrodja STIR/SHAKEN. Če želite imeti to funkcijo:
- Omogočite Unified Call History, kot je opisano v prejšnjem razdelku.
- Nameščeni in aktivni morajo biti naslednji popravki:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- ali AS-25_Rel_2022.12 najmanj
- Funkcijo je treba aktivirati prek AS CLI:
- AS_CLI/System/ActivatableFeature> aktiviraj 104112
- AS_CLI/System/StirShaken> nastavite enableVerification na true
- Broadworks mora biti konfiguriran za izvajanje podpisovanja, označevanja in preverjanja STIR-SHAKEN, kot je opisano v Označevanje in preverjanje podpisovanja Cisco BroadWorks STIR-SHAKEN
Ko je BroadWorks pravilno konfiguriran, bo nova glava X-Cisco-CallerId-Disposition dodana v zahteve INVITE, poslane odjemalcem Cisco, in novo polje callerIdDisposition bo dodano obstoječim dogodkom zgodovine klicev, ki so poslani v Webex Cloud prek vmesnika CTI . Naprave Webex bodo te informacije uporabile za zagotavljanje vizualne indikacije neželene pošte v predstavitvi klica in poenoteni zgodovini klicev klicanega.
Identifikacija klicatelja in preusmeritev klica
Identifikacija klicatelja
Ko aplikacija Webex prejme klic, bo poskušala prepoznati klicatelja in te informacije prikazati v obvestilu o dohodnem klicu, oknu med klicem in po končanem klicu v zgodovini klicev in glasovni pošti.
Aplikacija Webex bo poskušala najti ID klicatelja tako, da bo primerjala dohodno telefonsko številko s telefonskimi številkami stikov, ki jih najdemo v različnih virih. Aplikacija Webex bo uporabila naslednje vire v tem vrstnem redu. Ko ga najde v enem viru, ne bo poskušal iskati nikjer drugje.
| Če najde več primerkov številke v enem viru, ne bo poskušal izbrati enega od njih; v tem primeru ne bo prikazal ID-ja klicatelja. |
Webex Common Identity (CI), ki vsebuje uporabnike vaše organizacije.
Osebni in organizacijski stiki. Osebni stiki so vidni pod zavihkom Stiki.
Lokalni imenik. V sistemu Windows - aplikacija Outlook, v sistemu Mac - stiki v sistemu Mac, v sistemu iOS - stiki v telefonu iPhone, v sistemu Android - stiki v sistemu Android.
Če z dohodno telefonsko številko ni ujemanja, bo aplikacija uporabila prikazano ime v glavi SIP FROM, če je na voljo. V nasprotnem primeru bo kot zadnjo možnost uporabil del uporabniškega imena SIP URI iz glave SIP From.
Za nadzor klica na daljavo (tj. način nadzora namiznega telefona) se uporabljajo informacije XSI, kjer se uporablja ID ali razširitev BWKS, pridobljena iz informacij o oddaljeni stranki v dogodku XSI. Če informacije o oddaljeni stranki niso na voljo, bo uporabljena P-Asserted Identity (PAI) (če je konfigurirana).
Preusmeritev klica
V primeru, da je bil klic preusmerjen ali posredovan, bo aplikacija poskušala prikazati, kdo je klicatelj in kako je bil preusmerjen v obvestilu o klicu in zgodovini klicev.
Klic posredovan: Prikazuje številko, ki je preusmerila klic.
Lovska skupina: Prikaže ime iskalne skupine, ki je posredovala klic.
Čakalna vrsta v klicnem centru: Prikaže ime čakalne vrste, ki je posredovala klic.
Izvršni pomočnik: Prikazuje ime direktorja, za katerega prihaja klic.
Izjeme:
Pri internih klicih v čakalni vrsti klicev, pri katerih agent pokliče internega udeleženca, oddaljeni udeleženec ne bo videl imena čakalne vrste klicev, videl pa bo ime agenta, ki ga kliče.
Klic sprejet drugje:
Za iskalne skupine ali čakalne vrste klicev, ki so nastavljene s sočasnim usmerjanjem, bodo agenti videli odgovor na klic drugje v zgodovini klicev, če klic prevzame drug agent. Za iskalne skupine ali čakalne vrste klicev z zaporedno usmerjanjem ali v prelivu bodo klici v zgodovini klicev prikazani kot neodgovorjeni klic, če nanje odgovori drug agent.
Skupni videz črte
Videz linije v skupni rabi je zmožnost zagotavljanja linij drugih uporabnikov kot linij v skupni rabi na napravi končnega uporabnika. Konfiguracija skupne linije za aplikacijo Webex je podobna konfiguraciji skupne linije za namizne telefone. Ta posebna funkcija vam omogoča, da aplikaciji Webex končnega uporabnika dodelite skupne videze vrstic.
Ta funkcija uporabnikom koristi pri upravljanju klicev na interni številki drugega uporabnika neposredno iz aplikacije Webex.
Videz črte v skupni rabi lahko konfigurirate samo za namizno različico a Aplikacija Webex.
Dodate lahko največ 10 vrstic, vključno s primarno linijo Aplikacija Webex.
Linije delovnega prostora ne morete dodeliti kot črte v skupni rabi.
Uporabniku ni mogoče zagotoviti storitve Executive-Assistant hkrati s skupnimi linijami.
Primarna vrata uporabnika se ne smejo spremeniti v linijo v skupni rabi.
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Popravek 1: Oznaka lastnika na seznamu naprav za podporo deljenih linij odjemalcev Webex
R23 brez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 z ADP:
AP.as.23.0.1075.ap384179
Xsi-Akcije-23_2022.10
R24:
KOT: AP.as.24.0.944.ap384179
Xsi-Akcije-24_2022.10
R25:
KOT: RI sprosti Rel_2022.10_1.310
Xsi-Akcije-25_2022.10
Popravek 2: Popravki za povečanje števila vrat na vrstah profilov naprave (v tem primeru za namiznega odjemalca: poslovni komunikator).
RI sprosti Rel_2022.10_1.310
Sinhronizacija Ne moti (DND).
Sinhronizacija Ne moti (DND) uskladi nastavitve DND med Webexom in BroadWorksom tako, da sinhronizira status DND med obema platformama. Na primer, če uporabnik vklopi DND iz aplikacije Webex, se to stanje sinhronizira s klicnimi napravami BroadWorks. Posledično uporabnikov namizni telefon, registriran v BroadWorks, ne zazvoni, ko ga nekdo poskuša poklicati. Podobno, če uporabnik nastavi DND z namiznega telefona, se stanje sinhronizira z aplikacijo Webex. Brez te funkcije druga platforma ne prepozna posodobitev DND z ene platforme.
DND Sync se uporabi na ravni gruče BroadWorks in ga lahko skrbnik partnerja omogoči v Partner Hubu.
Predpogoji
Prepričajte se, da so naslednji popravki uporabljeni za AS in XSP|ADP. Uporabite le popravke za svojo različico BroadWorks.
Za izdajo 23:
<snipped>
- Aplikacije ADP: Xsi-Akcije-23_2022.03_1.220.bwar, Xsi-Dogodki-23_2022.03_1.220.bwar
Za izdajo 24:
<snipped>
- Aplikacije ADP: Xsi-Akcije-24_2022.03_1.220.bwar, Xsi-Dogodki-24_2022.03_1.220.bwar
Ko namestite popravke, aktivirajte funkcijo 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Če je v gruči BroadWorks veliko strank (>50), bodo operacije, kot je posodabljanje dejanj XSI, dogodkov XSI, URL DAS, XSP|Sinhronizacija ADP URL ali DND nista podprti. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC.
Konfigurirajte sinhronizacijo tipk funkcij naprave na BroadWorks. Prepričajte se, da telefon podpira SIP SUBSCRIBE/NOTIFY za paket dogodkov »as-feature-event«. Za podrobnosti glejte Sinhronizacija ključev funkcij naprave Cisco BroadWorks.
Omogoči DND Sync (obstoječa gruča)
Prijavite se v Partner Hub
Kliknite nastavitve.
Kliknite Ogled grozda in izberite ustrezno gručo BroadWorks.
Omogoči Sinhronizacija Ne moti (DND). preklop.
Vnesite svoj ID uporabnika BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo DND Sync. Če preverjanje ne uspe, se Shrani gumb postane onemogočen.
Če preverjanje uspe, kliknite Shrani.
|
|
Omogoči DND Sync (Nova gruča)
Funkcijo lahko omogočite tudi med ustvarjanjem gruče. Za podrobnosti glejte »Konfigurirajte svoje gruče BroadWorks« v Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči DND Sync
Sinhronizacije DND ne morete onemogočiti sami. Če želite onemogočiti funkcijo, ustvarite inženirski primer BEMS z naslednjimi informacijami:
Družina: Storitev Spark
Izdelek: Klicanje v Webexu (Webex za BroadWorks)
Komponenta: WxBW- Oskrba
V primeru BEMS mora biti navedeno, da mora biti sinhronizacija Ne moti za partnerja onemogočena. Zadeva mora vsebovati partnerId in BroadWorks clusterId.
Primeri uporabe
Snemanje klicev
Webex za Cisco BroadWorks podpira štiri načine snemanja klicev.
Načini snemanja | Opis | Kontrolniki/indikatorji, ki se prikažejo v aplikaciji Webex |
|---|---|---|
Nenehno | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik nima možnosti začeti ali ustaviti snemanja. |
|
Vedno s premorom/nadaljevanjem | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik lahko začasno ustavi in nadaljuje snemanje. |
|
Na zahtevo | Snemanje se sproži samodejno, ko je klic vzpostavljen, vendar se posnetek izbriše, razen če uporabnik pritisne Začnite snemati. Če uporabnik začne snemati, se ohrani celoten posnetek od nastavitve klica. Po začetku snemanja lahko uporabnik tudi začasno ustavi in nadaljuje snemanje |
|
OnDemand z uporabniškim zagonom | Snemanje se ne začne, razen če uporabnik izbere Začnite snemati možnost v aplikaciji Webex. Uporabnik ima možnost med klicem večkrat začeti in ustaviti snemanje. |
|
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Za R22: AP.as.22.0.1123.ap377718
Za R23: AP.as.23.0.1075.ap377718
Za R24: AP.as.24.0.944.ap377718
Identifikator korelacije klicev mora biti vklopljen. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Za uporabo te funkcije mora biti omogočena naslednja konfiguracijska oznaka: %ENABLE_CALL_RECORDING_WXT%.
Ta funkcija zahteva integracijo s platformo za snemanje klicev tretje osebe.
Če želite konfigurirati snemanje klicev v BroadWorks, pojdite na Priročnik za vmesnik za snemanje klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi funkcije snemanja pojdite na help.webex.com Članek Webex | Snemajte svoje klice.
Za ponovno predvajanje posnetka morajo uporabniki ali skrbniki iti na svojo platformo za snemanje klicev tretje osebe.
Parkiranje in pridobivanje skupinskih klicev
Webex za Cisco BroadWorks podpira skupinsko parkiranje in pridobivanje klicev. Ta funkcija omogoča uporabnikom v skupini parkiranje klicev, ki jih lahko nato prevzamejo drugi uporabniki v skupini. Na primer, maloprodajni zaposleni v trgovini lahko uporabijo to funkcijo za parkiranje klica, ki ga lahko nato prevzame nekdo v drugem oddelku.
Delovanje funkcije
Ko je funkcija konfigurirana
Med klicem uporabnik klikne parkirati možnost v njihovi aplikaciji Webex za parkiranje klica na interni številki, ki jo sistem samodejno izbere. Sistem uporabniku prikaže razširitev za 10 sekund.
Drugi uporabnik v skupini klikne Pridobi klic možnost v njihovi aplikaciji Webex. Uporabnik nato vnese razširitev parkiranega klica, da bi nadaljeval klic.
Zahteve
Za delovanje te funkcije se prepričajte o naslednjem:
Konfiguracijska datoteka odjemalca mora imeti nastavljene naslednje oznake:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Identifikator korelacije klicev mora biti omogočen v AS in XSP|ADP. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Vaš SBC mora biti konfiguriran za prenos '
x-broadworks-correlation-in' Atribut SIP v aplikacijski strežnik in iz njega.
Konfiguracija
Za informacije o tem, kako konfigurirati skupinsko parkiranje klicev v BroadWorks, glejte »Dodaj skupino za parkiranje klicev« v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del. Ustvariti morate skupino in dodati uporabnike v skupino.
Za informacije o tem, kako konfigurirati identifikator korelacije klicev na BroadWorks, glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi skupinskega parkiranja klicev glejte Webex | Parkiraj in prevzame klice.
Parkiranje klicev/usmerjeno parkiranje klicev
Običajno ali usmerjeno parkiranje klicev ni podprto v uporabniškem vmesniku aplikacije Webex, vendar lahko omogočeni uporabniki uvedejo funkcijo z uporabo kod za dostop do funkcij:
Vnesite *68 za parkiranje klica
Vnesite *88 za prevzem klica
Vpad
Storitev barge-in se običajno uporablja v okoljih klicnih centrov ali drugih situacijah, kjer je morda potrebna takojšnja pomoč ali posredovanje.
Ko je omogočena storitev vstopa, lahko določeni uporabnik ali nadzornik vstopi v aktivni klic tako, da sproži določen ukaz ali uporabi namenski gumb ali kombinacijo tipk na svojem telefonu ali komunikacijski napravi. Ko je podana zahteva za vpad, sistem vzpostavi povezavo s tekočim klicem, kar pooblaščeni osebi omogoči poslušanje pogovora ali vključitev v klic kot aktivni udeleženec.
Storitev barge-in je lahko koristna v različnih scenarijih. V nastavitvah klicnega centra lahko nadzorniki ali trenerji spremljajo in usposabljajo predstavnike službe za stranke tako, da poslušajo njihove klice v realnem času. Če je potrebno, lahko posredujejo in zagotovijo navodila ali prevzamejo klic, če ima predstavnik težave. V izrednih razmerah ali kritičnih razpravah se lahko pooblaščeno osebje hitro pridruži tekočim pogovorom, da zagotovi pomoč ali sprejme pomembne odločitve.
V aplikaciji Webex za Barge in dobimo obvestilo, da se klic spremeni v konferenco. V NOTIFY (call-info ali conference-info) ni dodatnih podatkov o tem, kakšna je vrsta konference, zato jo lahko obravnavamo drugače.
Ko pride do vdora, se med strankama vzpostavi trismerni klic. Uvedeni so naslednji izrazi:
Nadzornik: Nadzornik je oseba, ki nadzira in vodi skupino agentov za pomoč uporabnikom ali predstavnikov klicnega centra. V kontekstu vdora v klic ima nadzornik običajno možnost spremljanja in posredovanja v tekočih klicih strank. Lahko uporabljajo orodja za spremljanje klicev ali programsko opremo za poslušanje klicev, zagotavljanje navodil agentom in zagotavljanje nadzora kakovosti. Vloga nadzornika lahko vključuje usposabljanje agentov, obravnavanje skrbi strank in optimizacijo uspešnosti ekipe.
Stranka: Stranka se nanaša na posameznika ali subjekt, ki sodeluje s podjetjem ali organizacijo za pridobitev izdelkov, storitev ali podpore. V kontekstu vdora v klic je stranka nekdo, ki opravlja ali sprejema telefonski klic z agentom za pomoč strankam. Stranke lahko med klicem poiščejo pomoč, informacije ali rešitev svojih vprašanj ali težav. Funkcija vdora v klic omogoča nadzornikom ali pooblaščenemu osebju, da se pridružijo tekočemu klicu med stranko in agentom.
Agent: Agent, znan tudi kot predstavnik službe za stranke ali agent klicnega centra, je oseba, ki je odgovorna za upravljanje interakcij s strankami in zagotavljanje podpore ali pomoči po telefonu ali drugih komunikacijskih kanalih. Agenti so usposobljeni za obravnavanje poizvedb strank, reševanje težav, obdelavo transakcij in zagotavljanje pozitivne izkušnje strank. V kontekstu vdora v klic je agent posameznik, ki med telefonskim klicem govori neposredno s stranko. Zastopnik lahko po potrebi prejme navodila ali povratne informacije od nadrejenega prek vklopa.
Mobilni izvorni klic Eskaliraj v sestanek
Mobile Native Call Escalate to Meeting ima dve edinstveni funkciji:
Novo potisno obvestilo
Uporabniki mobilnih naprav pri izvornem klicu lahko zdaj preklopijo na aplikacijo Webex tako, da tapnejo Novo potisno obvestilo. Ko zaženete izvorni klicni zaslon, se na zaslonu prikaže Novo potisno obvestilo in tapkanje obvestila vas popelje naravnost na zaslon med klicem aplikacije Webex.
Obvestilo Webex vidite med klicem po mobilnem telefonu, če uporabljate Webex Go ali če ima vaš operater mobilnega omrežja (MNO) signalizacijo klicev z uporabo nadzora klicev Cisco za vaše mobilne telefonske klice.
Premakni mobilni klic na sestanek
Ko ste sredi klica z nekom, boste morda želeli ta klic premakniti v sestanek, da boste izkoristili nekatere napredne funkcije sestankov, kot so videoposnetki, skupna raba ali tabla. Ali pa povabite druge ljudi v razpravo in se premaknite na sestanek.
Zahteve za BroadWorks
Aktivirana funkcija 25239
R23 z XSP|ADP:
AS popravek AP.as.23.0.1075.ap383064
XSP|Popravek ADP AP.xsp.23.0.1075.ap383064
Popravek AP.platform.23.0.1075.ap383064
R23 z ADP:
AS popravek AP.as.23.0.1075.ap383064
ADP z Xsi-Actions-23, različica CommPilot-23 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R24:
AS popravek: AP.as.24.0.944.ap383064
ADP z Xsi-Actions-24, različica CommPilot-24 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R25:
AS RI izdaja Rel_2022.08_1,354
ADP z Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 in različica NPS > 2022.08_1.350
Konfiguracija klicanja URI za podporo premakni klic na sestanek
NS UrlDialing Politika
Določite pravilo za (.*)webex.com za usmerjanje prek I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE za I-SBC
Primer konfiguracije
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil usmerjanja NS
Primerek pravilnika UrlDialing dodan ustreznim profilom usmerjanja
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Uporabi NS Route za klic NetworkURL
Omogočite AS, da upošteva pot NS v načinu hibridnega AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Klicanje v sili
Webex za Cisco BroadWorks podpira klicanje služb v sili E911. S to funkcijo so klici v sili preusmerjeni na odzivno točko javne varnosti (PSAP), ki lahko nato usmeri službe za nujne primere na lokacijo klicatelja. Če želite uporabljati to funkcijo, morate integrirati Webex za Cisco BroadWorks s ponudnikom klica v sili E911.
Za konfiguracijo podpore za storitve klica v sili E911 uporabite naslednje članke Webex:
E911 Klicanje v sili v Webexu za BroadWorks—Uporabite ta članek za konfiguracijo klica v sili E911 v Webexu za Cisco BroadWorks z uporabo enega od naslednjih podprtih ponudnikov E911:
Pasovna širina
Intrado
RedSky
Zavrnitev odgovornosti za klic v sili—Če imate lokacijsko storitev, lahko konfigurirate okno zavrnitve odgovornosti za storitve v sili v aplikaciji Webex tako, da vključuje možnost, da uporabniki ob prijavi posodobijo svojo lokacijo.
Prilagodite in zagotovite odjemalce
Uporabniki prenesejo in namestijo svoje generične aplikacije Webex za namizne ali mobilne naprave (za povezave za prenos glejte Platforme aplikacij Webex). Ko se uporabnik overi, se odjemalec registrira v oblaku Webex za sporočanje in sestanke, pridobi podatke o svoji blagovni znamki, odkrije informacije o storitvi BroadWorks in prenese svojo klicno konfiguracijo iz aplikacijskega strežnika BroadWorks (prek DMS na XSP|ADP).
Klicne parametre za aplikacije Webex konfigurirate v BroadWorks (kot običajno). Za odjemalce v Control Hubu konfigurirate parametre blagovne znamke, sporočanja in sestankov. Konfiguracijske datoteke ne spreminjate neposredno.
Ta dva niza konfiguracij se lahko prekrivata in v tem primeru konfiguracija Webex nadomesti konfiguracijo BroadWorks.
Dodajte konfiguracijske predloge aplikacij Webex v aplikacijski strežnik BroadWorks
Aplikacije Webex so konfigurirane z datotekami DTAF. Odjemalci prenesejo konfiguracijsko datoteko XML iz aplikacijskega strežnika prek storitve upravljanja naprav na XSP|ADP.
Pridobite potrebne datoteke DTAF (glejte Profili naprave v razdelku Pripravite svoje okolje).
Preverite, ali imate vstavljene prave oznake Sistem BroadWorks > Viri > Nabori oznak za upravljanje naprav.
Za vsako stranko, ki jo zagotavljate:
Prenesite in ekstrahirajte datoteko DTAF zip za določenega odjemalca.
Uvozite datoteke DTAF v BroadWorks na Sistem > Viri > Vrste profilov identitete/naprave
Odprite novo dodan profil naprave za urejanje in:
Vnesite XSP|FQDN kmetije ADP in protokol za dostop do naprave.
Preverite Podpora Remote Party Info potrditveno polje. Ta podpora je potrebna za delovanje skupne rabe namizja.
Podporo za oddaljeno skupino lahko omogočite tudi tako, da na aplikacijskem strežniku zaženete naslednji ukaz CLI:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Spremenite predloge glede na svoje okolje (glejte spodnjo tabelo).
Shranite profil.
Kliknite Datoteke in avtentikacija in nato izberite možnost za vnovično izdelavo vseh sistemskih datotek.
Ime | Opis |
Prednost kodeka | Konfigurirajte prednostni vrstni red za avdio in video kodeke za klice VoIP |
TCP, UDP in TLS | Konfigurirajte protokole, ki se uporabljajo za signalizacijo SIP in medije |
RTP avdio in video vrata | Konfigurirajte obseg vrat za zvok in video RTP |
Možnosti SIP | Konfigurirajte različne možnosti, povezane s SIP (INFO SIP, uporaba rport, odkrivanje proxyja SIP, intervali osveževanja za registracijo in naročnino itd.) |
Prilagodite blagovno znamko za aplikacijo Webex
Prilagoditve partnerjev – skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, ki veljajo za partnersko organizacijo in/ali stranke, ki jih partner upravlja. glej Konfigurirajte napredne prilagoditve blagovne znamke.
Prilagoditve strank – če partner strankam dovoli uporabo lastnih prilagoditev blagovne znamke, lahko skrbniki strank sledijo postopkom na Dodajte blagovno znamko svojega podjetja v Webex.
| Portal za aktiviranje uporabnikov uporablja isti logotip, kot ga dodate za blagovno znamko stranke. |
Prilagodite URL-je za poročanje o težavah in pomoč
Če želite prilagoditi te možnosti, lahko skrbniki sledijo postopku »Dodaj povratne informacije in URL-je spletnega mesta za pomoč«, ki ga najdete v obeh zgornjih člankih o blagovni znamki.
Konfigurirajte svojo testno organizacijo za Webex za Cisco BroadWorks
Preden začneš
S pretočnim zagotavljanjem
Konfigurirati morate vse XSP|storitve ADP in partnersko organizacijo v Control Hubu, preden lahko izvedete to nalogo.
| 1 | Dodeli storitev v BroadWorksu:
| ||
| 2 | Preverite organizacijo stranke in uporabnike v nadzornem središču: |
Uporabniško testiranje
| 1 | Prenesite aplikacijo Webex na dva različna računalnika. |
| 2 | Prijavite se kot vaši testni uporabniki na obeh napravah. |
| 3 | Opravite testne klice. |
Organizacije za stranke
V trenutnem modelu samodejno zagotovimo strankino organizacijo, ko vključite prvega uporabnika s katero koli od metod, opisanih v tem dokumentu. Oskrba se izvede samo enkrat za vsako stranko.
Uporabniki zagotavljanja
Uporabnike lahko zagotovite na te načine:
Uporabite API-je za ustvarjanje računov Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) z zaupanja vrednimi e-poštnimi sporočili, da ustvarite račune Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) brez zaupanja vrednih e-poštnih sporočil. Uporabniki zagotovijo in potrdijo e-poštne naslove za ustvarjanje računov Webex
Omogočite uporabnikom samoaktivacijo (vi jim pošljete povezavo, oni ustvarijo račune Webex)
API-ji za javno zagotavljanje
Webex razkriva javne API-je, da ponudnikom storitev omogoči integracijo Webexa za zagotavljanje naročnikom Cisco BroadWorks v njihove obstoječe delovne tokove zagotavljanja. Specifikacije za te API-je so na voljo na developer.webex.com. Če želite razvijati s temi API-ji, se obrnite na predstavnika Cisca, da dobite Webex za Cisco BroadWorks.
| Ti API-ji bodo zavrnili veleprodajne stranke. |
Pretočno zagotavljanje
V BroadWorksu lahko uporabnikom zagotovite Omogoči integrirano IM&P možnost. To dejanje povzroči, da adapter za oskrbo BroadWorks izvede klic API-ja za oskrbo uporabnika na Webexu. Naš API za zagotavljanje je nazaj združljiv z API-jem UC-One SaaS. BroadWorks AS ne zahteva nobene spremembe kode, le spremembo konfiguracije končne točke API za adapter za zagotavljanje.
| Oskrba naročnika na Webexu lahko traja precej (nekaj minut za začetnega uporabnika v podjetju). Webex izvaja zagotavljanje v ozadju. Torej uspeh pri pretočnem zagotavljanju nakazuje, da se je zagotavljanje začelo. Ne kaže na dokončanje. Če želite potrditi, da so uporabniki in organizacija strank v celoti opremljeni na Webexu, se morate prijaviti v Partner Hub in pogledati na seznam strank. Uporabniki trankinga BroadWorks imajo lahko Webex za BroadWorks prek skupnega videza klica (SCA). Uporabnik trunkinga bo moral imeti dodeljeno storitev avtentikacije. Kot je opisano v 8. razdelku Vodnika po rešitvah BroadWorks Trunking, to omogoča, da je avtentikacija videza SCA Webex ločena od avtentikacije skupnega tranka. Webexa za BroadWorks ni mogoče omogočiti za uporabnike kanalov z dodeljenimi funkcijami Route List ali Direct Route. |
| Lokacija predlog je bila premaknjena iz BroadWorks Calling v nastavitvah organizacije v razdelek Customer List in se zdaj imenuje predloga Onboarding. |
Samoaktivacija uporabnika
Za zagotavljanje uporabnikov BroadWorks v Webexu brez dodelitve integrirane storitve IM&P:
Prijavite se v Partner Hub in poiščite Seznam strank strani.
Kliknite Ogled predlog.
Izberite predlogo Onboarding za zagotavljanje, ki jo želite uporabiti za tega uporabnika.
Ne pozabite, da je vsaka predloga povezana z gručo in vašo partnersko organizacijo. Če uporabnik ni v sistemu BroadWorks, povezanem s to predlogo, se uporabnik ne more sam aktivirati s povezavo.
Kopirajte povezavo za zagotavljanje in jo pošljite uporabniku.
Morda boste želeli vključiti tudi povezavo za prenos programske opreme in opomniti uporabnika, da mora predložiti in potrditi svoj e-poštni naslov, da aktivira svoj račun Webex.
Na izbrani predlogi lahko spremljate stanje aktivacije uporabnika.
Za več informacij glejte Tokovi oskrbe uporabnikov in aktivacije.
Omogočanje nezaupnih e-poštnih sporočil
Partner Hub ponuja nabor kontrolnikov v pogledu statusa uporabnika, ki omogoča Webex za Cisco BroadWorks Skrbniki ponudnika storitev pregledajo status uporabnika in odpravijo napake pri oskrbi z nezaupljivo e-pošto. Za podrobnosti glejte Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili.
Premaknite uporabnike Webex na Webex za Cisco BroadWorks
Če želite obstoječe uporabnike Webexa premakniti na Webex za Cisco BroadWorks, si oglejte spodnjo tabelo, da ugotovite, kateremu postopku slediti.
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) |
|
Organizacija strank | Povežite Webex za BroadWorks z obstoječo organizacijo— Organizacijska priloga (za prvega uporabnika) doda tudi Webex za BroadWorks naslednjim uporabnikom, če so dodeljeni pravilni organizaciji. |
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) | Če organizacija Webex za BroadWorks ne obstaja (noben uporabnik ni omogočen):
Če obstaja organizacija Webex za BroadWorks (omogočen je vsaj en uporabnik):
|
Organizacija strank |
|
Premaknite uporabnika (s soglasjem) v Webex za Cisco BroadWorks
S tem postopkom premaknite obstoječega uporabnika Webexa, ki je v potrošniški organizaciji ali ima račun za samoprijavo (brezplačni račun ali poskusni račun), v Webex za Cisco BroadWorks. Upoštevajte, da mora obstajati organizacija Webex za Cisco BroadWorks (s prvim omogočenim uporabnikom). V tem primeru lahko uporabite eno od teh možnosti za premikanje uporabnikov:
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)—uporablja oskrbo z zaupanja vrednimi e-poštnimi sporočili
Premakni uporabnika (z nezaupljivim e-poštnim sporočilom)—uporablja oskrbo z nezaupljivimi e-poštnimi sporočili
Samoaktivacija
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)
Če predloga Onboarding uporablja zaupanja vredna e-poštna sporočila, lahko skrbnik partnerja premakne nadaljnje uporabnike s tem postopkom:
Administrator doda uporabnika.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Aktiviraj račun. Uporabnik je preusmerjen na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabniški kliki Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Premakni uporabnika (z nezaupljivo e-pošto)
Če predloga Onboarding uporablja nezaupljiva e-poštna sporočila, je treba najprej potrditi e-poštni naslov uporabnika. Skrbnik lahko sledi temu postopku za premik naslednjih uporabnikov:
Administrator doda uporabnika.
Uporabnik je samodejno potisnjen na BroadWorks Provisioning Bridge.
Uporabniku se pošlje besedilo z aktivacijsko povezavo.
Uporabnik klikne povezavo za aktivacijo in vnese svoj elektronski naslov.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj.
E-poštni naslov je potrjen.
Uporabnik je preusmerjen na prijavo na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabnik mora klikniti Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Tok samoaktivacije
Če ima uporabnik obstoječi račun BroadWorks, lahko svoj račun premakne s postopkom samoaktivacije.
Uporabnik se prijavi v URL portala za uporabniški dostop s poverilnicami BroadWorks.
Uporabnik vnese svoj elektronski naslov.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Samodejno e-poštno sporočilo je poslano na e-poštni naslov uporabnika.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj povezavo, ki potrdi e-poštni naslov.
CI ugotovi, da ima uporabnik obstoječi račun Webex. Uporabnik mora izbrisati stari račun, preden lahko nadaljuje.
Uporabnik je preusmerjen na prijavo v Webex.
Uporabnik se prijavi na Portal za potrošnike.
Uporabnik klikne Izbriši račun.
Stari račun Webex je izbrisan.
Uporabniku je na voljo nov račun Webex za Cisco BroadWorks z istim e-poštnim naslovom.
Povežite Webex za BroadWorks z obstoječo organizacijo
Če ste skrbnik partnerja, ki dodaja storitve Webex za BroadWorks v obstoječo organizacijo stranke Webex, ki še ni povezana s podjetjem BroadWorks, ki ga upravlja partner, MORA skrbnik organizacije stranke odobriti skrbniški dostop, da bo zahteva za zagotavljanje uspešna.
Odobritev skrbnika organizacije je potrebna, če velja kar koli od naslednjega:
Obstoječa organizacija strank ima 100 uporabnikov ali več
Organizacija ima preverjeno e-poštno domeno
Zahtevana je domena organizacije
Če nobeden od zgornjih kriterijev ni resničen, se lahko zgodi samodejno pripenjanje.
| V an Samodejna pritrditev scenariju se naročnina Webex for BroadWorks doda obstoječi organizaciji stranke brez kakršnega koli obvestila obstoječemu skrbniku organizacije ali končnemu uporabniku. V večini primerov bo vaša partnerska organizacija dobila skrbniške pravice za zagotavljanje. Če pa naročnikova organizacija nima nobenih licenc ali ima samo začasno preklicane/preklicane licence, boste postali polni skrbnik. Z zagotavljanjem skrbniškega dostopa boste imeli omejeno vidljivost v Control Hub za uporabnike v obstoječi organizaciji. Priporočljivo je, da se obrnete na skrbnika stranke in zahtevate polni skrbniški dostop do organizacije. |
Partnerski skrbniki lahko dokončajo naslednji postopek za dodajanje klicnih storitev BroadWorks v obstoječo organizacijo Webex:
| Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam (preklop je privzeto vklopljen). |
| 1 | Skrbnik partnerja za stranko zagotovi Webex za Cisco BroadWorks. Za pomoč glej Organizacije strank za zagotavljanje storitev. Zgodi se naslednje:
| ||
| 2 | z polni skrbnik dostopa, lahko skrbnik partnerja zaključi postopek oskrbe stranke. Ponovno boste morali poskusiti omogočiti stranko, začenši s 1. korakom zgoraj. Vendar zdaj kot zunanji polni skrbnik ne bi smeli opaziti napake 2017. Ko je zagotavljanje klicnih storitev končano, bo obstoječa stranka stranka vidna kot stranka pod Webex for BroadWorks Partner Org.
|
Pogoji za priključitev org
E-poštni naslov prvega omogočenega naročnika BroadWorks se mora ujemati z e-poštnim naslovom obstoječega uporabnika v ciljni organizaciji strank. V nasprotnem primeru bo ustvarjena nova organizacija strank.
Prvi uporabnik iz obstoječe organizacije, ki je omogočen za Webex for BroadWorks, ni omogočen kot skrbniški uporabnik. Nastavitve in pooblastila iz obstoječe organizacije se ohranijo.
Obstoječe nastavitve preverjanja pristnosti organizacije imajo prednost pred tem, kar je konfigurirano v predlogi za zagotavljanje Webex za BroadWorks. Posledično se način prijave obstoječih uporabnikov ne spremeni.
Vendar, če ima obstoječa organizacija stranke omogočeno osnovno blagovno znamko, bodo po priponki prednost imele partnerjeve napredne nastavitve blagovne znamke. Če stranka želi, da osnovna blagovna znamka ostane nedotaknjena, mora partner konfigurirati organizacijo stranke, da preglasi blagovno znamko v nastavitvah napredne blagovne znamke.
Ime obstoječe organizacije se ne bo spremenilo.
Nastavitev zastavice za preprečevanje e-pošte v obstoječih nastavitvah organizacije ni spremenjena. To lahko vpliva na novo omogočene uporabnike. Odvisno od tega, kako je zastavica nastavljena, lahko novi uporabniki prejmejo e-pošto s kodo, ki jo je treba vnesti za dokončanje aktivacije, ali pa tudi ne.
Omejeni skrbniški način (nastavljen s stikalom Omejeno s partnerskim načinom) je izklopljen za priloženo organizacijo.
Prepričajte se, da ste zaključili postopek priključitve organizacije (premikanje obstoječih uporabnikov in posodobitev ID-ja organizacije), preden omogočite nove uporabnike v organizaciji Webex za Cisco BroadWorks.
Podjetje BroadWorks je lahko povezano samo z eno organizacijo Webex. Naročnikov iz enega samega podjetja BroadWorks ne morete dodeliti ločenim organizacijam Webex.
Dodajte zunanjega skrbnika
Za korake, ki jih lahko sledijo skrbniki organizacij strank, da dodajo partnerskega skrbnika kot zunanjega skrbnika, glejte Odobrite zahtevo zunanjega skrbnika članek o help.webex.com.
| Skrbnik stranke mora zunanjemu skrbniku zagotoviti polne skrbniške pravice in privilegije. |
| E-poštni naslov, ki ga skrbnik organizacije stranke doda kot zunanjega skrbnika, se mora ujemati z e-poštnim naslovom skrbnika partnerja, kot je konfiguriran v predlogi za pripravo na Partner Hub. Po dodajanju e-pošte iz predloge Onboarding v Središču za partnerje kot polnega skrbnika bo treba vse dodatne partnerske skrbnike prav tako dodati kot zunanjega skrbnika s polnimi skrbniškimi pravicami. |
Odstranite Webex za BroadWorks od obstoječe organizacije
Sledite tem korakom, da ločite Webex za BroadWorks od obstoječe organizacije Webex. Na primer, če ste Webex za BroadWorks priložili obstoječi organizaciji pomotoma in želite odstraniti prilogo.
| Če v standardnem toku ločite Webex za BroadWorks od obstoječe organizacije Webex (samo standardni tok), boste izbrisali vse povezane naročniške podatke in deaktivirali strankino naročnino na Webex za BroadWorks. Poleg tega boste izgubili dostop do organizacije strank, če je to edina povezana naročnina. V hibridnem toku se naročnine strank ne spreminjajo. |
Če nimate dostopa do nastavitev stranke v Control Hubu, naj vam skrbnik stranke odobri zunanji skrbniški dostop tako, da sledi Odobrite zahtevo zunanjega skrbnika.
Odstranite vse delovne prostore Webex for BroadWorks iz organizacije. Uporabi Odstranite delovni prostor BroadWorks API.
Odstranite vse naročnike Webex za BroadWorks iz organizacije. Uporabi Odstranite naročnika BroadWorks API.
Odstranite čakajoče uporabnike Webex za BroadWorks iz organizacije. Na primer, če so bili uporabniki omogočeni prek nezaupljivega e-poštnega toka in veljavni e-poštni naslovi še niso bili vneseni, so uporabniki v stanju čakanja. Sledi Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili za brisanje uporabnikov.
Izbriši BroadWorks Calling konfiguracijo za to stranko. Odprite strankino instanco Control Hub, kliknite Hibrid, Spodaj BroadWorks Calling izbrišite vse konfiguracije.
Če želite stranki po zaključku odklopa pripeti Webex for BroadWorks, sledite postopkom zagotavljanja, da priklopite obstoječo stranko.
| Alternativna možnost za odstranitev naročnikov, če ne želite uporabljati Odstranite naročnika BroadWorks API je, da greste v BroadWorks CommPilot in odstranite Integrirano IM&P storitev za prizadete uporabnike. |
Upravljanje uporabnikov in organizacij
Če želite upravljati uporabnike v Webexu za Cisco BroadWorks, ne pozabite, da uporabnik obstaja v BroadWorks in Webex. Atributi klicanja in identiteta uporabnika BroadWorks so shranjeni v BroadWorks. Posebna e-poštna identiteta za uporabnika in njegova licenca za funkcije Webex sta v Webexu.
Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili
Če zagotavljate Webex za uporabnike BroadWorks z uporabo pretočnega zagotavljanja z nezaupljivimi e-poštnimi sporočili, morajo uporabniki sami omogočiti tako, da vnesejo svoj e-poštni naslov na portalu za aktiviranje uporabnikov. Če uporabnik naleti na napako, lahko uporabi Poskusi ponovno možnost, ki se prikaže na portalu, da naredite nov poskus. Če uporabnik znova naleti na napako, lahko skrbnik uporabi spodnje korake v Partner Hubu, da pregleda stanje in vključi uporabnika, ga izbriše ali uporabi spremembe konfiguracije.
| 1 | Prijavite se v Partner Hub in poiščite Seznam strank strani. |
| 2 | Kliknite Ogled predlog. Izberite ustrezno predlogo za vkrcanje, ki jo želite uporabiti za tega uporabnika. |
| 3 | Spodaj Preverjanje uporabnika, preverite, ali so naslednje nastavitve nastavljene za zagotovitev pravilne konfiguracije pretočnega zagotavljanja nezaupljivih e-poštnih sporočil:
|
| 4 | Ko pride do zagotavljanja uporabnika, v Preverjanje uporabnika kliknite Prikaži status uporabnika za preverjanje stanja zagotavljanja. The Status uporabnika pogled prikaže seznam uporabnikov skupaj s podrobnostmi, kot so ID BroadWorks, izbrana vrsta paketa in trenutni status, ki prikazuje, ali je uporabnik omogočen ali če obstaja zahteva v teku.
|
| 5 | Za uporabnike z napakami ali čakajočimi zahtevami kliknite tri pike na desni in izberite eno od naslednjih skrbniških možnosti:
|
Dodatne možnosti pogleda
Pri ogledu seznama uporabnikov so na voljo naslednje dodatne možnosti:
Izvozi— Kliknite ta gumb, če želite seznam uporabnikov izvoziti v datoteko CSV.
Izključi omogočene uporabnike—Omogočite ta preklop, če si želite ogledati samo uporabnike s čakajočimi zahtevami ali napakami.
Spremenite ID uporabnika ali e-poštni naslov
Spremembe uporabniškega ID-ja in e-poštnega naslova
E-poštni ID in nadomestni ID sta uporabniška atributa BroadWorks, ki se uporabljata z Webexom za Cisco BroadWorks. ID uporabnika BroadWorks je še vedno primarni identifikator uporabnika v BroadWorks. Naslednja tabela opisuje namene teh različnih atributov in kaj storiti, če jih morate spremeniti:
| Atribut v BroadWorksu | Ustrezen atribut v Webexu | Namen | Opombe |
| ID uporabnika BroadWorks | Brez | Primarni identifikator | Tega identifikatorja ne morete spremeniti in še vedno povezati uporabnika z istim računom v Webexu. Uporabnika lahko izbrišete in znova ustvarite, če je napačen. |
| E-poštni ID | Uporabniško ime | Obvezno za zagotavljanje pretoka (ustvarjanje ID-ja uporabnika Webex), ko potrdite, da zaupate e-pošti V BroadWorksu ni potrebno, če ne trdite, da lahko zaupate e-pošti V BroadWorks ni potrebno, če dovolite naročnikom samoaktivacijo | Obstaja ročni postopek za spremembo tega na obeh mestih, če je uporabniku na voljo napačen e-poštni naslov:
Ne spreminjajte ID-ja uporabnika BroadWorks. To ni podprto. |
| Nadomestni ID | Brez | Omogoča avthn uporabnika z e-pošto in geslom za BroadWorks User ID | Biti mora enak e-poštnemu ID-ju. Če e-pošte ne morete vnesti v atribut Nadomestni ID, bodo morali uporabniki pri preverjanju pristnosti vnesti svoj ID uporabnika BroadWorks. |
Spremenite uporabniški paket v Partner Hubu
| 1 | Prijavite se v Partner Hub in kliknite Stranke. |
| 2 | Poiščite in izberite strankino organizacijo, kjer je uporabnik doma. Stran s pregledom organizacije se odpre v plošči na desni strani zaslona. |
| 3 | Kliknite Ogled stranke. Organizacija stranke se odpre v Control Hubu in prikaže stran Pregled.
|
| 4 | Kliknite Uporabniki, nato poiščite in kliknite prizadetega uporabnika. |
| 5 | V uporabnikovem Storitve, kliknite Webex za pakete BroadWorks (naročnine). Odpre se plošča uporabnikovih paketov, na kateri lahko vidite, kateri paket je trenutno dodeljen uporabniku. |
| 6 | V Profil zavihek, poglejte v Paket in kliknite puščico (>), da razširite pogled. |
| 7 | Izberite paket, ki ga želite za tega uporabnika (Osnovno, Standardno, Premium oz Softphone) in kliknite Shrani. Control Hub prikaže sporočilo, da uporabnik posodablja. |
| 8 | Zaprete lahko podrobnosti o uporabniku in zavihek Control Hub. |
| Paketi Standard in Premium imajo različna mesta za srečanja, ki so povezana z vsakim paketom. Ko se naročnik s skrbniškimi pravicami z enim od teh dveh paketov premakne na drugi paket, se naročnik prikaže z dvema mestoma srečanja v Control Hubu. Naročnikove zmogljivosti gostitelja srečanja in mesto srečanja so usklajeni z njihovim trenutnim paketom. Spletno mesto za srečanja prejšnjega paketa in vsa prej ustvarjena vsebina na tem mestu, kot so posnetki, ostanejo dostopni skrbniku mesta za srečanja. |
| Za posodobitev novih nastavitev PMR, ki izhajajo iz spremembe paketa, lahko traja dve do tri ure. |
Izbriši uporabnike
Skrbniki lahko na različne načine izbrišejo uporabnika iz Webexa za Cisco BroadWorks:
| Če ima uporabnik, ki ga nameravate izbrisati, skrbniške pravice, dodelite novega skrbnika, preden uporabnika izbrišete. Če se zadnji skrbnik izbriše, ni samodejnega prenosa vloge skrbnika. |
API Webex za Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo API Webex za Cisco BroadWorks za brisanje uporabnikov:
Zaženite Odstranite naročnika BroadWorks Zahteva API na https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Ta zahteva odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
Zaženite Izbriši osebo Zahteva API na https://developer.webex.com/docs/api/v1/people/delete-a-person da popolnoma izbrišete uporabnika.
Pretočno zagotavljanje
Skrbniki partnerjev lahko uporabijo pretočno zagotavljanje za brisanje uporabnikov:
Na strežniku BroadWorks odstranite integrirano storitev IM+P od uporabnika. Storitev za uporabnika lahko onemogočite v Uporabnik – integrirano IM&P strani na BroadWorks. Za podroben postopek glejte "Konfiguracija integriranega IM&P" v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del.
Ko je storitev onemogočena, pretočno zagotavljanje uporabniku odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
V Control Hubu poiščite in izberite uporabnika.
- Pojdi do Dejanja in izberite Izbriši uporabnika.
Nadzorno središče (skrbniki strank)
Skrbniki strank lahko uporabijo Control Hub za brisanje uporabnikov iz svoje organizacije. Za podrobnosti glejte Izbrišite uporabnika iz svoje organizacije v Webex Control Hub pri https://help.webex.com/0qse04/.
Izbriši organizacijo
| 1 | Za brisanje vseh uporabnikov iz organizacije uporabite API-je People:
| ||
| 2 | Če je funkcija Directory Sync vklopljena, jo onemogočite. To lahko storite prek Partner Huba ali prek javnega API-ja. Če želite onemogočiti Directory Sync prek Partner Huba: Če želite onemogočiti Directory Sync prek API-ja, uporabite Posodobite Directory Sync za BroadWorks Enterprise API in onemogočite omogočiDirSync nastavitev. Vsi uporabniki, povezani z BroadWorks Directory Sync za to organizacijo, bodo izbrisani. Upoštevajte, da lahko odstranitev uporabnikov (na kateri koli način) traja nekaj časa, odvisno od količine uporabnikov. | ||
| 3 | Ko so vsi uporabniki odstranjeni, uporabite Izbrišite organizacijo API za brisanje organizacije. |
Upravljanje izdaje
Kontrolniki za upravljanje izdaj v Partner Hubu Webexu za ponudnike storitev Cisco BroadWorks olajšajo upravljanje izdaj, tako da jim dajo možnost nadzora kadence izdaj, s katero uporabniki Webex Apps nadgradijo na najnovejšo programsko opremo.
Aplikacija Webex privzeto uporablja samodejne nadgradnje (mesečne izdaje, ki jih nadzoruje Cisco). S to funkcijo pa lahko skrbniki partnerjev:
Konfigurirajte prilagojene razporede izdaj z odlogami iz Ciscovega privzetega razporeda izdaj
Konfigurirajte en sam urnik izdaje in ta urnik kaskadno razporedite na vse organizacije strank, ki jih upravljajo
Različnim organizacijam strank dodelite različne urnike izdaje
Za več informacij o upravljanju izdaj, vključno z informacijami o tem, kako konfigurirati in uporabiti prilagojene urnike izdaj, glejte članek Webex Prilagoditve upravljanja izdaje.
Ponovno konfigurirajte sistem
Sistem lahko znova konfigurirate na naslednji način:
Dodajte gručo BroadWorks v Partner Hub
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Dodajte predlogo za pripravo v Partner Hub
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Gročo BroadWorks lahko uredite ali odstranite v središču Partner Hub.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | ||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | ||
| 3 | Kliknite Ogled grozdov. | ||
| 4 | Kliknite gručo, ki jo želite urediti ali izbrisati. Podrobnosti gruče so prikazane v pojavnem podoknu na desni.
| ||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
V središču za partnerje lahko uredite ali izbrišete predloge za pripravo.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | |||||||||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | |||||||||
| 3 | Kliknite Ogled predlog. | |||||||||
| 4 | Kliknite predlogo, ki jo želite urediti ali izbrisati. | |||||||||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Webex Assistant
Webex Assistant for Meetings je inteligenten, interaktiven virtualni pomočnik za sestanke, ki omogoča iskanje po sestankih, ukrepanje in bolj produktivnost. Pomočnika Webex lahko prosite, da spremlja elemente dejanj, zabeleži pomembne odločitve in poudari ključne trenutke med sestankom ali dogodkom.
Webex Assistant for Meetings je na voljo brezplačno za spletna mesta za sestanke paketov Premium in Standard ter sobe za osebne sestanke. Podpora vključuje nova in obstoječa spletna mesta.
Omogoči pomočnika Webex za sestanke
Webex Assistant je privzeto omogočen za stranke standardnega in premium paketa Broadworks.
Skrbniki partnerjev in skrbniki organizacij strank lahko onemogočijo funkcijo za organizacije strank prek Nadzorno središče.
Omejitve
Za Webex za Cisco BroadWorks obstajajo naslednje omejitve:
Podpora je omejena samo na spletna mesta za sestanke paketov Premium in Standard ter osebne sobe za sestanke.
Prepisi s podnapisi so podprti samo v angleščini, španščini, francoščini in nemščini.
Do skupne rabe vsebine prek e-pošte lahko dostopajo samo uporabniki v vaši organizaciji
Vsebina sestanka ni dostopna uporabnikom zunaj vaše organizacije. Vsebina sestanka tudi ni dostopna, če jo delijo uporabniki različnih paketov iz iste organizacije.
S paketom Premium so na voljo prepisi po sestanku, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se prepisi ali poudarki po sestanku ne zajamejo.
Pri standardnem paketu možnost snemanja sestanka v oblaku ni na voljo, zato prepisi po sestanku niso na voljo, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, tudi takrat ne bodo zajeti prepisi ali poudarki po sestanku.
Dodatne informacije o pomočniku Webex
Za uporabniške informacije o uporabi funkcije glejte Uporabite pomočnika Webex na sestankih in dogodkih Webex.
Onemogoči klice Webex
Brezplačno klicanje Webex je privzeto omogočeno, kar uporabnikom omogoča brezplačne klice na katero koli napravo, ki podpira Webex. Če pa želite, da vsi klici uporabljajo infrastrukturo BroadWorks, lahko klice Webex onemogočite v predlogi Onboarding, ki onemogoči to možnost za organizacije strank, ki uporabljajo predlogo.
Podpora za funkcije
Ko je Webex Calling onemogočen, za uporabnike Webexa za Cisco BroadWorks veljajo naslednji pogoji:
Uporabniki ne vidijo več Pokličite z Webexom kot možnost izbire klica v aplikaciji Webex.
Uporabniki ne morejo opravljati ali sprejemati brezplačnih klicev Webex na uporabnike, ki niso Webex za uporabnike Cisco BroadWorks. To vključuje klice, sprožene iz prostora ekipe Webex, zgodovine klicev, stikov z vnosom URI ali e-poštnega naslova drugega uporabnika v iskalno vrstico.
Skupna raba zaslona deluje znotraj klica BroadWorks.
Sestanki Webex in telefonska prisotnost še vedno delujejo, tudi če so klici Webex onemogočeni.
Onemogoči klice Webex (nova predloga za vkrcanje)
Med konfiguriranjem nove predloge Onboarding lahko konfigurirate, ali so klici Webex omogočeni ali onemogočeni, tako da potrdite ali počistite polje Onemogoči brezplačno klicanje Cisco Webex potrditveno polje znotraj Dodajte novo predlogo čarovnik. Ta nastavitev bo izbrana za uporabnike v organizacijah strank, ki jih dodelite predlogi.
Za podrobnosti o konfiguraciji nove predloge Onboarding glejte Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči klice Webex (obstoječa predloga za pripravo)
Sledite temu postopku, da onemogočite klice Webex iz obstoječe predloge za pripravo. To bo onemogočilo funkcijo za vse nove uporabnike v organizacijah strank, ki uporabljajo to predlogo.
Prijavite se v Partner Hub na admin.webex.com.
Izberite nastavitve.
Kliknite Ogled predloge in izberite ustrezno predlogo Onboarding.
Kliknite Onemogoči brezplačno klicanje Cisco Webex.
Kliknite Shrani.
Onemogoči klice Webex (obstoječi uporabnik)
Če onemogočite to funkcijo na predlogi Onboarding, se nastavitev spremeni samo za nove uporabnike, ki so dodeljeni predlogi. Če želite onemogočiti klice Webex za obstoječega uporabnika, lahko sledite enemu od spodnjih postopkov za posodobitev uporabnika.
| Prepričajte se, da ste že izvedli enega od zgornjih postopkov za onemogočanje klicev Webex iz predloge za pripravo, ki ji je uporabnik dodeljen. V nasprotnem primeru bo kateri koli od spodnjih postopkov znova konfiguriral uporabnika z omogočenimi klici Webex. |
Če uporabljate pretočno zagotavljanje, lahko storite naslednje:
Odprite CommPilot in pojdite na uporabniško konfiguracijo.
Odstranite Integrirano IM+P storitev od uporabnika in kliknite v redu.
Dodajte Integrirano IM+P storitev uporabniku in kliknite v redu.
V nasprotnem primeru lahko uporabite API za posodobitev uporabnika.
Uporabi Odstranite naročniški API BroadWorks za brisanje uporabnika.
Uporabi Zagotavljanje API-ja naročnika BroadWorks da dodate uporabnika.
Onemogočite skupno rabo videa ali zaslona v klicih
Partnerski skrbniki lahko s konfiguracijskimi oznakami onemogočijo video klice in/ali skupno rabo zaslona v klicu iz aplikacije Webex (privzeto sta obe vrsti medijev omogočeni za klice).
Za vse podrobnosti in možnosti konfiguracije glejte Onemogoči video klice in Onemogoči skupno rabo zaslona v Priročnik za konfiguracijo Webex za Cisco BroadWorks.
| Za video lahko tudi konfigurirate, ali je predstavnost dohodnega klica privzeto samo video ali zvok. |
Polje lučke za zasedenost / obvestilo o prevzemu klica
Polje lučke za zasedenost (BLF) / obvestilo o prevzemu klica izkorišča funkcije BLF in usmerjenega prevzema klica. Uporabnik BLF prejme zvočno in vizualno obvestilo v aplikaciji Webex, ko uporabnik s seznama nadzorovanih BLF prejme dohodni klic. Uporabnik BLF lahko Ignoriraj oz Poberi klic nadzorovanega uporabnika.
BLF / obvestilo o prevzemu klica pomaga v situacijah, ko mora uporabnik sprejeti klice drugih članov ekipe, ki morda delajo na drugi lokaciji.
Uporabniki si lahko ogledajo tudi svoj nadzorovani seznam BLF v oknu za več klicev – Seznam za spremljanje – (samo Windows, Mac ni podprt), da vidijo prisotnost svojih članov ekipe Webex in drugih članov ekipe. Člani Webexa bodo imeli polno prisotnost v Webexu. Člani, ki niso uporabniki Webexa, morajo imeti imenik sinhroniziran z Webexom in imeli bodo samo stanja »neznano« in »v klicu« (stanje zvonjenja bo sprožilo pogovorno okno za prevzem klica).
Omejitve prisotnosti za uporabnike, ki ne uporabljajo Webexa:
Prisotnost ni podprta za uporabnike širokopasovnega omrežja, ki niso CI, tudi če so na seznamu BLF.
Uporabniki CI brez pooblastil za oblak Webex ali vrste računov (delovni prostori) prikazujejo samo prisotnost »v klicu« in »neznano«. Ni aktivnega stanja, zvonjenja itd.
Uporabniki, ki niso uporabniki Webexa, s seznama za spremljanje BLF in so začeli klic, preden je bil zagnan odjemalec Webex ali ko je bil brez povezave, bodo prikazani z 'neznano' prisotnostjo.
Izguba povezave pomeni, da bodo vsa stanja med klicem, ki niso Webex, ob ponovni vzpostavitvi povezave ponastavljena na »neznano«.
Če uporabnik BLF, ki ni uporabnik Webexa, drži klic, bo še naprej prikazan kot "v klicu".
Zahteve
Prepričajte se, da so v BroadWorksu uporabljeni naslednji popravki. Namestite samo popravke, ki veljajo za vašo izdajo:
Za R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Za R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Če uporabljate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Če uporabljate ADP:
Xsi-Akcije-23_2022.01_1.200.bwar
Xsi-Dogodki-23_2022.01_1.201.bwar (ali novejša)
Za R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Akcije-24_2022.01_1.200.bwar
Xsi-Dogodki-24_2022.01_1.201.bwar (ali novejša)
Prepričajte se, da so naslednje konfiguracijske oznake omogočene v aplikaciji Webex:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(ta oznaka ni obvezna)
Aktivirati morate funkcijo 101642 Izboljšan mehanizem Xsi za ekipno telefonijo v AS:
AS_CLI/System/ActivatableFeature> activate 101642
Omogoči X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, saj nekateri tokovi klicev SIP zahtevajo to funkcijo:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prepričajte se, da so naslednje storitve dodeljene uporabnikom:
Dodelite storitev Directed Call Pickup za vse uporabnike
Nastavite polje lučke za zaposlene za uporabnike
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Konfigurirajte polje Busy Lamp v BroadWorks
Skrbniki partnerjev lahko uporabijo naslednji postopek za nastavitev polja lučke za zaposlene za uporabnika.
Prijavite se v BroadWorks CommPilot.
Za izbranega uporabnika pojdite na Odjemalske aplikacije in konfigurirajte polje Busy Lamp.
Dodajte URL seznama BLF, ki bo nadzorovan.
Uporabite iskalne parametre, da poiščete in dodate uporabnike v Nadzorovani uporabniki seznam.
Kliknite v redu.
Slido Integracijska podpora
Webex za Cisco BroadWorks podpira integracijo aplikacije Webex z Slido.
Slido je orodje za pritegnitev občinstva, ki je preprosto za uporabo. Ljudem pomaga kar najbolje izkoristiti srečanja, tako da premosti vrzel med govorci in njihovim občinstvom. Kdaj Slido je integriran v vašo organizacijo Control Hub, lahko vaši uporabniki dodajo Slido aplikacijo za svoje sestanke v aplikaciji Webex. Ta integracija prinaša dodatna vprašanja in odgovore ter funkcijo anketiranja na srečanju.
Za dodatne informacije o uvajanju in uporabi Slido z aplikacijo Webex, glejte Integriraj Slido z aplikacijo Webex.
Razpoložljivost Webex: Na koledarskem sestanku
Ko sprejmete srečanje v odjemalcu Outlook, ki je sestanek, ad hoc srečanje ali srečanje, ki ni spletno mesto Webex, se vaša razpoložljivost Webex prikaže kot »Na koledarskem srečanju«. S to razpoložljivostjo vaši sodelavci obveščajo, da ste drugače zaposleni in da lahko odgovor zamuja.
Če želite omogočiti to funkcijo:
pojdite na Splošno vaš zavihek nastavitve zavihek na Windows oz Nastavitve na Macu.
Označite polje za Pokaži kdaj na koledarskem sestanku.
| Za uporabnike z omogočeno integracijo prisotnosti Outlook se »Na koledarskem sestanku« v Webexu preslika v »Zaseden« v Outlooku. |
Opozorilo
Da bi ta funkcija delovala, morata imeti aplikacija Webex in odjemalec Outlook zagnana hkrati.
Trenutno si prizadevamo podpreti možnost »Prikaži kot delo drugje« v Outlooku, da uporabnik v Webexu ne bo prikazan kot »Na koledarskem sestanku«.
Če se uporabnik odloči onemogočiti možnost »Pokaži, ko je na koledarskem sestanku«, ko je trenutno na koledarskem sestanku, se njegova prisotnost ne bo posodobila, dokler se sestanek ne konča. Za prevzem bo potreben ponovni zagon odjemalca.
Samodejni odgovor s tonom
S samodejnim odgovorom s tonom lahko uporabniki kličejo iz aplikacije drugega proizvajalca, kot je Contact Center, klic pa je samodejno preusmerjen prek aplikacije Webex na njihovem namizju. Ko aplikacija Webex zazvoni sogovorniku, uporabnik sliši določen ton, ki mu sporoča, da se klic povezuje.
Za uporabnika Webex za Cisco BroadWorks, da uporablja to funkcijo:
Funkcija je podprta samo na videzu primarne vrstice
Aplikacija Webex mora biti glavni videz linije
The %ENABLE_AUTO_ANSWER_WXT% oznaka mora biti omogočena
Če ima uporabnik tudi skupne prikaze klicev (na primer namizni telefon je konfiguriran kot eden od prikazov sekundarne linije), je funkcija še vedno podprta na primarnem videzu, dokler so skupni prikazi klicev konfigurirani za ne za sprejemanje dohodnih klicev. To lahko dosežete tako, da konfigurirate enega od naslednjih treh pogojev v BroadWorksu za vse prikaze klicev v skupni rabi:
Opozori vse nastope za klice s klikom za klicanje je onemogočen v konfiguraciji videza klica v skupni rabi – to je priporočen pristop
ali
Dovoli prekinitev na tej lokaciji mora biti onemogočen za vse deljene klice oz
ali
Lokacije so onemogočene za vse deljene klice
Povečanje zmogljivosti
XSP|Kmetije ADP
Priporočamo, da uporabite načrtovalnik zmogljivosti, da določite, koliko dodatnih XSP|Sredstva ADP, ki jih potrebujete za predlagano povečanje števila naročnikov. Za katero koli od namenskih NPS ali namenskih kmetij Webex za Cisco BroadWorks imate naslednje možnosti razširljivosti:
Scale namenska kmetija: Dodajte enega ali več XSP|Strežniki ADP v farmo, ki potrebuje dodatno zmogljivost. Namestite in aktivirajte isti nabor aplikacij in konfiguracij kot obstoječa vozlišča farme.
Dodajte namensko kmetijo: Dodajte nov namenski XSP|kmetija ADP. V središču Partner Hub boste morali ustvariti novo gručo in nove predloge, da boste lahko začeli dodajati nove stranke na novo farmo, da razbremenite obstoječo farmo.
Dodajte specializirano kmetijo: Če se srečujete z ozkimi grli za določeno storitev, boste morda želeli ustvariti ločen XSP|Farma ADP za ta namen, ob upoštevanju zahtev za sožitje, navedenih v tem dokumentu. Če spremenite URL storitve, ki ima novo farmo, boste morda morali znova konfigurirati gruče Control Hub in vnose DNS.
V vseh primerih sta nadzor in zagotavljanje virov vašega okolja BroadWorks vaša odgovornost. Če želite najeti Ciscovo pomoč, se lahko obrnete na svojega zastopnika za račun, ki lahko poskrbi za strokovne storitve.
Upravljanje potrdil strežnika HTTP
Ta potrdila za spletne aplikacije s preverjeno pristnostjo mTLS morate upravljati na vašem XSP|ADP-ji:
Naš certifikat verige zaupanja iz oblaka Webex
Vaš XSP|Potrdila vmesnikov HTTP strežnika ADP
Veriga zaupanja
Certifikat verige zaupanja prenesete iz Control Huba in ga namestite na svoj XSP|ADP med vašo začetno konfiguracijo. Pričakujemo, da bomo potrdilo posodobili, preden poteče, in vas obvestili, kako in kdaj ga spremeniti.
Vaši vmesniki strežnika HTTP
XSP|ADP mora Webexu predložiti javno podpisano potrdilo strežnika, kot je opisano v Naročilo potrdil. Samopodpisano potrdilo se ustvari za vmesnik, ko prvič zaščitite vmesnik. To potrdilo velja eno leto od tega datuma. Samopodpisano potrdilo morate zamenjati z javno podpisanim potrdilom. Vaša odgovornost je, da zahtevate novo potrdilo, preden poteče.
Omejeno s partnerskim načinom
Omejeno s partnerskim načinom je nastavitev partnerskega središča, ki jo lahko skrbniki partnerjev dodelijo določenim organizacijam strank, da omejijo nastavitve organizacije, ki jih lahko skrbniki strank posodobijo v nadzornem središču. Ko je ta nastavitev omogočena za dano organizacijo stranke, vsi skrbniki strank te organizacije ne morejo dostopati do nabora omejenih kontrolnikov v Control Hubu, ne glede na njihova pooblastila. Samo skrbnik partnerja lahko posodobi omejene nastavitve.
| Omejeno s partnerskim načinom je nastavitev na ravni organizacije in ne vloge. Vendar nastavitev omejuje določena pooblastila za skrbnike strank v organizaciji, za katero je nastavitev uporabljena. |
Skrbniški dostop stranke
Skrbniki strank prejmejo obvestilo, ko je uporabljen način, omejen s strani partnerja. Po prijavi bodo videli pasico z obvestili na vrhu zaslona, takoj pod glavo Control Hub. Pasica obvesti skrbnika stranke, da je omejeni način omogočen in morda ne bo mogel posodobiti nekaterih nastavitev klicanja.
Za skrbnika stranke v organizaciji, kjer je omogočen način Omejeno s partnerjem, se raven dostopa Control Hub določi z naslednjo formulo:
(Dostop do nadzornega središča) = (upravičenja organizacijske vloge) – (omejeno z omejitvami partnerskega načina)
Omejitve
Ko je za organizacijo stranke omogočen način omejenega s strani partnerja, je skrbnikom strank v tej organizaciji omejen dostop do naslednjih nastavitev Control Hub:
V Uporabniki pogledu, naslednje nastavitve niso na voljo:
Upravljanje uporabnikov gumb je siv.
Ročno dodajte ali spremenite uporabnike— Ni možnosti dodajanja ali spreminjanja uporabnikov, niti ročno niti prek CSV.
Zahtevaj uporabnike-ni na voljo
Samodejno dodeljevanje licenc-ni na voljo
Sinhronizacija imenika— Ni mogoče urediti nastavitev sinhronizacije imenika (ta nastavitev je na voljo samo skrbnikom na ravni partnerja).
Podrobnosti o uporabniku—Uporabniške nastavitve, kot so ime, priimek, prikazno ime in primarni e-poštni naslov*, je mogoče urejati.
Ponastavi paket— Ni možnosti za ponastavitev vrste paketa.
Urejanje storitev – ni možnosti za urejanje storitev, ki so omogočene za uporabnika (npr. Sporočila, Srečanja, Klicanje)
Ogled stanja storitev—ni mogoče videti celotnega stanja za Hibridne storitve oz Kanal za nadgradnjo programske opreme
Primarna delovna številka—To polje je samo za branje.
V račun pogledu, naslednje nastavitve niso na voljo:
ime podjetja je samo za branje.
V Nastavitve organizacije pogledu, naslednje nastavitve niso na voljo:
Domena—Dostop je samo za branje.
E-naslov—The Izključi e-poštno sporočilo s povabilom skrbnika in Izbira lokalne nastavitve po e-pošti nastavitve so samo za branje.
Preverjanje pristnosti— Ni možnosti za urejanje nastavitev za preverjanje pristnosti in SSO.
V Klicanje naslednje nastavitve niso na voljo:
Nastavitve klicev—The Možnosti aplikacije Prednost klica nastavitve so samo za branje.
Vedenje pri klicanju—Nastavitve so samo za branje.
Lokacija > PSTN— Možnosti lokalnega prehoda in Cisco PSTN so skrite.
Spodaj STORITVE, the Migracije in Povezani UC storitvene možnosti so onemogočene.
Omogoči način Omejeno s partnerjem
Skrbniki partnerjev lahko za omogočanje uporabijo spodnji postopek Omejeno s partnerskim načinom za dano organizacijo stranke (privzeta nastavitev je omogočena).
Prijavite se v Partner Hub ( https://admin.webex.com) in izberite Stranke.
Izberite ustrezno organizacijo za stranke.
V desnem pogledu nastavitev omogočite Omejeno s partnerskim načinom preklopite, da vklopite nastavitev.
Če želite izklopiti način Omejeno s partnerjem, onemogočite stikalo.
| Če partner odstrani omejeni skrbniški način za skrbnika stranke, bo lahko skrbnik stranke izvedel naslednje:
|
Partner Analytics
Izboljšave Control Hub skrbnikom partnerjev olajšajo ogled in posodabljanje informacij o paketih v imenu njihovih uporabnikov. Ta funkcija omogoča partnerjem, da dobijo združen pogled za vse stranke in vključuje naslednje podrobnosti:
Skupno število uporabnikov po paketu (Softphone, Basic, Standard, Premium)
Uporabnik glede na trend paketa (dnevno/tedensko/mesečno)
Stranke s # dodeljenimi paketi
Za vse podrobnosti o uporabi Partner Analytics si oglejte članek Webex Analytics za pakete Webex for Wholesale in Webex for Broadworks v središču za partnerje.
API-ji za poročila o obračunavanju
Webex za razvijalce ponuja javne API-je, ki se lahko uporabljajo za mesečna poročila o zaračunavanju. Skrbniki partnerjev lahko uporabljajo te API-je za ustvarjanje, seznam, pridobivanje in brisanje poročil o zaračunavanju. Naslednja tabela navaja API-je, vrsto zahtevanega dostopa in zahteve za vlogo.
API za obračunavanje | Namen | Vrsta dostopa | Zahteva za vlogo za API (Skrbnik zahteva vsaj eno od teh vlog) |
|---|---|---|---|
Ustvari poročilo o zaračunavanju BroadWorks | Uporablja se za ustvarjanje poročila o zaračunavanju. | Dostop za pisanje |
|
Seznam Poročila o zaračunavanju BroadWorks | Uporablja se za seznam poročil, ki so na voljo za ogled. | Read Access |
|
Dobiti poročilo o zaračunavanju BroadWorks | Uporablja se za pridobitev kopije ustvarjenega poročila. | Read Access |
|
Izbriši poročilo o zaračunavanju BroadWorks | Uporablja se za brisanje ustvarjenega poročila. | Dostop za pisanje |
|
Obračunska polja
V naslednji tabeli so navedena polja, ki jih vsebuje ustvarjeno poročilo.
Polje | Opis |
|---|---|
ime preprodajalca | Ime partnerja ali ID partnerske organizacije |
billingId | Enolični identifikator zaračunavanja partnerja ali C-številka |
spEnterpriseId | Enolični identifikator, ki ga zagotovi ponudnik storitev za naročnikovo podjetje. |
notranji | Stanje internega preizkusa stranke (da/ne) |
Uporabniško ime | UserID naročnika na BroadWorks |
subscriberId | Enolični identifikator za zadevnega naročnika v Webexu |
selfActivated | da/ne |
firstStartDate | Datum, ko je bil naročnik omogočen. |
billingStartDate | Datum začetka obračunavanja v tem mesecu |
billingEndDate | Datum konca obračunavanja v tem mesecu |
paket | Vrsta paketa, ki se zaračunava |
količino | Sorazmerna količina za zaračunavanje.
|
|
|
Odpravljanje težav z Webexom za Cisco BroadWorks
Naročite se na stran s statusom Webex
Prvi pregled https://status.webex.com ko doživite nepričakovano prekinitev storitve. Če pred prekinitvijo niste spremenili svoje konfiguracije v Control Hub ali BroadWorks, preverite stran s stanjem. Preberite več o naročanju na obvestila o statusih in dogodkih na Center za pomoč Webex.
Uporabite Control Hub Analytics
Webex spremlja podatke o uporabi in kakovosti za vašo organizacijo in organizacije vaših strank. Preberite več o Control Hub Analytics v centru za pomoč Webex.
Težave z omrežjem
Stranke ali uporabniki se ne ustvarjajo v Control Hubu s pretočnim zagotavljanjem:
Ali lahko aplikacijski strežnik doseže URL za oskrbo?
Ali sta račun za zagotavljanje in geslo pravilna, ali ta račun obstaja v BroadWorks?
Grozdi dosledno ne opravijo testov povezljivosti:
| Pričakuje se, da povezava mTLS s storitvijo preverjanja pristnosti ne bo uspela, ko ustvarite prvo gručo v Partner Hubu, ker morate ustvariti gručo, da dobite dostop do verige potrdil Webex. Brez tega ne morete ustvariti sidra zaupanja v storitvi za preverjanje pristnosti XSP|ADP, zato testna povezava mTLS iz Partner Huba ni uspešna. |
Ali so XSP|ADP vmesniki javno dostopni?
Ali uporabljate pravilna vrata? Vrata lahko vnesete v definicijo vmesnika v gruči.
Vmesniki, ki niso bili preverjeni
Vmesnika Xsi-Actions in Xsi-Events:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu.
Vmesnik storitve za preverjanje pristnosti:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu, pri čemer posebno pozornost posvetite:
- Prepričajte se, da imate ključe RSA v skupni rabi v vseh XSP|ADP.
- Prepričajte se, da ste navedli URL AuthService spletnemu vsebniku na vseh XSP|ADP.
- Če ste uredili konfiguracijo šifre TLS, preverite, ali ste uporabili pravilno poimenovanje. XSP|ADP zahteva, da vnesete obliko imena IANA za šifre TLS. Prejšnja različica tega dokumenta je nepravilno navedla zahtevane zbirke šifer v konvenciji o poimenovanju OpenSSL.
Če uporabljate mTLS s storitvijo preverjanja pristnosti, ali so potrdila odjemalca Webex naložena v vaš XSP|ADP/ADP zaupanja vredna trgovina? Ali je aplikacija (ali vmesnik) konfigurirana tako, da zahteva potrdila odjemalca?
Če uporabljate preverjanje žetona CI s storitvijo za preverjanje pristnosti, ali je aplikacija (ali vmesnik) konfigurirana za ne potrebujejo potrdila strank?
Težave s strankami
Preverite, ali je odjemalec povezan z BroadWorks
Prijavite se v aplikacijo Webex.
Preverite, ali je na stranski vrstici ikona možnosti klicanja (slušalka z zobnikom nad njo).
Če ikone ni, uporabnik morda še ni omogočen za klicno storitev v Control Hubu.
Odprite Nastavitve/Nastavitve meni in pojdite na Telefonske storitve razdelek. Videti bi morali stanje Seja SSO Prijavljeni ste.
Če je prikazana druga telefonska storitev, kot je Webex Calling, uporabnik ne uporablja Webex za Cisco BroadWorks.
To preverjanje pomeni:
Naročnik je uspešno prečkal zahtevane mikrostoritve Webex.
Uporabnik je uspešno overjen.
Vaš sistem BroadWorks je odjemalcu izdal dolgoročni spletni žeton JSON.
Odjemalec je pridobil svoj profil naprave in se registriral v BroadWorks.
Dnevniki strank
Vsi odjemalci aplikacije Webex lahko pošiljajo dnevnike v Webex. To je najboljša možnost za mobilne odjemalce. Zabeležite si tudi e-poštni naslov uporabnika in približen čas, ko se je pojavila težava, če iščete pomoč pri TAC. Za več informacij glejte Kje najdem podporo za Webex?
Če morate ročno zbrati dnevnike iz računalnika z operacijskim sistemom Windows, se nahajajo na naslednji način:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Težave s prijavo uporabnika
Preverjanje mTLS je napačno konfigurirano
Če so prizadeti vsi uporabniki, preverite povezavo mTLS iz Webexa do URL-ja vaše storitve preverjanja pristnosti:
Preverite, ali sta aplikacija za storitev preverjanja pristnosti ali vmesnik, ki ga uporablja, konfiguriran za mTLS.
Preverite, ali je veriga potrdil Webex nameščena kot sidro zaupanja.
Preverite, ali je potrdilo strežnika na vmesniku/aplikaciji veljavno in ali ga je podpisal dobro znani CA.
Sporočilo o presežku licence
To sporočilo se lahko prikaže stranki v pogledu strank v središču za partnerje. To sporočilo se prikaže, ko uporaba licence preseže dovoljeno dovoljenje. Sporočilo lahko prezrete.
Vodnik za odpravljanje težav
Za podrobne informacije o odpravljanju težav z Webexom za Cisco BroadWorks glejte Priročnik za odpravljanje težav Webex za Cisco BroadWorks.
Podpora
Politika podpore v stabilnem stanju
Ponudnik storitev je prva kontaktna točka za podporo končnemu kupcu (podjetju). Težave, ki jih SP ne more rešiti, prenesite na TAC. Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft trenutne različice in dveh prejšnjih glavnih različic (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Politika stopnjevanja
Vi (ponudnik storitev/partner) ste prva kontaktna točka za podporo končnim strankam (podjetjem).
Težave, ki jih SP ne more rešiti, se prenesejo na TAC.
Različice BroadWorks
Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft za trenutno različico in dve prejšnji večji različici (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Viri za samooskrbo
Uporabniki lahko poiščejo podporo v centru za pomoč Webex, kjer je posebna stran Webex za Cisco BroadWorks s seznamom pogostih tem za pomoč in podporo za aplikacijo Webex.
Aplikacijo Webex je mogoče prilagoditi s tem URL-jem pomoči in URL-jem poročila o težavi.
Uporabniki aplikacije Webex lahko pošiljajo povratne informacije ali dnevnike neposredno od odjemalca. Dnevniki gredo v oblak Webex, kjer jih lahko analizira Webex DevOps.
Imamo tudi stran centra za pomoč, namenjeno pomoči na ravni skrbnika za Webex za Cisco BroadWorks.
Zbirajte podatke za oddajo storitvene zahteve
Ko vidite napake v Control Hubu, so morda priložile informacije, ki lahko pomagajo TAC-u pri raziskovanju vaše težave. Če na primer vidite ID sledenja za določeno napako ali kodo napake, shranite besedilo in ga delite z nami.
Ko pošiljate poizvedbo ali odpirate primer, poskusite vključiti vsaj naslednje podatke:
ID organizacije stranke in ID partnerske organizacije (vsak ID je niz 32 šestnajstiških števk, ločenih z vezaji)
TrackingID (tudi 32-mestni šestnajstiški niz), če ga vmesnik ali sporočilo o napaki ponuja
E-poštni naslov uporabnika (če ima določen uporabnik težave)
Različice odjemalca (če ima težava simptome, ki jih opazi odjemalec)
Primerjava UC-One SaaS z Webexom za Cisco BroadWorks
Rešitev > | UC-One SaaS | Webex za Cisco BroadWorks |
|---|---|---|
Oblak | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
Stranke | UC-One: Mobilni, namizni Receptorka, nadzornica | Webex: Mobilni, namizni, spletni |
Velika tehnološka razlika | Sestanki, izvedeni na tehnologiji Broadsoft Meet | Sestanki, izvedeni na Webex Meetings Technology |
Zgodnji terenski poskusi | Uprizoritveno okolje, odjemalci Beta | Proizvodno okolje, stranke GA |
Identiteta uporabnika | BroadWorks ID služi kot primarni ID, razen če ponudnik storitev že ima integracijo SSO.
ID uporabnika in skrivnost v BroadWorks | E-poštni ID v Cisco CI služi kot primarni ID Integracija SSO v ponudnika storitev BroadWorks, kjer bo uporabnik preverjal pristnost z uporabniškim ID-jem BroadWorks in skrivnostjo BroadWorks.
Uporabnik posreduje poverilnice prek SSO z BroadWorks in Secret v BroadWorks ALI ID uporabnika in skrivnost v CI IdP ALI ID uporabnika v CI, ID in skrivnosti v IdP |
Preverjanje pristnosti odjemalca | Uporabniki posredujejo poverilnice prek odjemalca Če uporabljate sporočila Webex, so potrebni dolgoživi žetoni BroadWorks | Uporabniki vnesejo poverilnice prek brskalnika (bodisi stran za prijavo iz proxyja Webex BIdP ali CI) Žetoni za dostop in osveževanje Webex |
Upravljanje / konfiguracija | Vaši sistemi OSS/BSS in Portal za preprodajalce | Vaši sistemi OSS/BSS in Control Hub |
Aktivacija partnerja/ponudnika storitev | Enkratna nastavitev s strani Cisco Operations | Enkratna nastavitev s strani Cisco Operations |
Aktivacija stranke/podjetja | Portal za preprodajalce | Control Hub Samodejno ustvarjeno ob prvem vpisu uporabnika |
Možnosti aktivacije uporabnika | Samoprijavljen Nastavite zunanji IM&P v BroadWorks
| Nastavitev integriranega IM&P v BroadWorks (običajno podjetja) |
XSP|Storitveni vmesniki ADP | XSI-Akcije
XSI-Dogodki CTI (mTLS) AuthService (mTLS izbirno) DMS | XSI-Akcije XSI-Actions (mTLS) XSI-Dogodki CTI (mTLS) AuthService (TLS) DMS |
Namestite Webex in se prijavite (z vidika naročnika)
| 1 | Prenesite in namestite Webex. Za podrobnosti glejte Webex | Prenesite aplikacijo. |
| 2 | Zaženite Webex. Webex vas pozove k vnosu vašega e-poštnega naslova.
|
| 3 | Vnesite svoj e-poštni naslov in kliknite Naslednji. |
| 4 | Zgodi se nekaj od naslednjega, odvisno od tega, kako je vaša organizacija konfigurirana v Webexu: Webex se naloži po tem, ko uspešno preverite pristnost proti IdP ali BroadWorks.
|
Izmenjava in shranjevanje podatkov
Ti razdelki nudijo podrobnosti o izmenjavi in shranjevanju podatkov z Webexom. Vsi podatki so šifrirani tako med prenosom kot med mirovanjem. Za dodatne podrobnosti glejte Varnost aplikacije Webex.
Uvajanje ponudnika storitev
Ko konfigurirate gruče in uporabniške predloge v Webex Control Hub med vključitvijo ponudnika storitev, izmenjate naslednje podatke BroadWorks, ki jih Webex shranjuje:
URL Xsi-Actions
URL Xsi-Events
URL vmesnika CTI
URL storitve za preverjanje pristnosti
Poverilnice BroadWorks Provisioning Adapter
Oskrba uporabnika ponudnika storitev
V tej tabeli so navedeni podatki o uporabnikih in podjetjih, ki se izmenjujejo kot del oskrbe uporabnikov prek API-jev Webex.
Premikanje podatkov v Webex | Od | Skozi | Shranjeno pri Webexu? |
|---|---|---|---|
BroadWorks UserID | BroadWorks, API | API-ji Webex | ja |
E-pošta (če je naveden SP) | BroadWorks, API | API-ji Webex | ja |
E-pošta (če jo navede uporabnik) | Uporabnik | Portal za aktivacijo uporabnikov | ja |
Ime | BroadWorks, API | API-ji Webex | ja |
Priimek | BroadWorks, API | API-ji Webex | ja |
Primarna telefonska številka | BroadWorks, API | API-ji Webex | ja |
Številka mobilnega telefona | BroadWorks, API | API-ji Webex | ja |
Primarna razširitev | BroadWorks, API | API-ji Webex | ja |
ID ponudnika storitev BroadWorks & ID skupine | BroadWorks, API | API-ji Webex | ja |
Jezik | BroadWorks, API | API-ji Webex | ja |
Časovni pas | BroadWorks, API | API-ji Webex | ja |
Odstranitev uporabnika
API-ji Webex za Cisco BroadWorks podpirajo delno in popolno odstranitev uporabnikov. V tej tabeli so navedeni vsi uporabniški podatki, ki so shranjeni med zagotavljanjem, in tisti, ki so izbrisani v posameznem scenariju.
Uporabniški podatki | Delni izbris | Popoln izbris |
|---|---|---|
BroadWorks UserID | ja | ja |
E-pošta | št | ja |
Ime | št | ja |
Priimek | št | ja |
Primarna telefonska številka | ja | ja |
Številka mobilnega telefona | ja | ja |
Razširitev | ja | ja |
ID ponudnika storitev BroadWorks & ID skupine | ja | ja |
Jezik | št | ja |
Prijava uporabnika in pridobitev konfiguracije
Preverjanje pristnosti Webex
Preverjanje pristnosti Webex se nanaša na prijavo uporabnika v aplikacijo Webex s katerim koli mehanizmom za preverjanje pristnosti podpore Webex. ( Preverjanje pristnosti BroadWorks je zajeto ločeno.) Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (neodvisen) URL IdP | Webex | Uporabniški brskalnik |
Uporabniške poverilnice | Uporabniški brskalnik | Ponudnik identitete (ki že ima uporabniško identiteto) |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Preverjanje pristnosti BroadWorks
Preverjanje pristnosti BroadWorks se nanaša na prijavo uporabnika v aplikacijo Webex z njihovimi poverilnicami BroadWorks. Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (Webex Bwks IdP proxy) URL IdP | Webex | Uporabniški brskalnik |
Informacije o blagovni znamki in URL-ji BroadWorks | Webex | Uporabniški brskalnik |
Uporabniške poverilnice BroadWorks | Uporabnik prek brskalnika (stran za prijavo z blagovno znamko, ki jo streže Webex) | Webex |
Uporabniške poverilnice BroadWorks | Webex | BroadWorks |
Uporabniški profil BroadWorks | BroadWorks | Webex |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Obvestilo o poteku gesla BroadWorks med prijavo
Ta funkcija izboljša postopek prijave in nadzoruje tok prijave na podlagi:
Opozorilo za prijavo in izboljšava sporočila o napaki:
- Trenutno uporabniki Wexbex za BWKS, ki uporabljajo avtentikacijo BroadWorks in se prijavljajo prek UAP, ne prejmejo obvestila, da bo njihovo geslo poteklo ali da se ne morejo prijaviti, ker je geslo že poteklo. S to funkcijo, če bo geslo kmalu poteklo v 10 dneh ali manj - uporabnik prejme opozorilo, da bo geslo kmalu poteklo z navedbo, koliko dni je še ostalo, in uporabniku svetujemo, da stopi v stik s partnerjem ali sledi Pozabljeno Povezava z geslom na prijavnem zaslonu za ponastavitev gesla.
- Če je geslo poteklo in je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na true, je bila vržena napaka »nepravilno uporabniško ime in geslo«, zdaj pa je s to funkcijo sporočilo o napaki izboljšano: Poskus prijave ni uspel. Kombinacija navedenega uporabniškega imena in gesla se ne ujema z našo evidenco ali pa je treba vaše geslo posodobiti. Poskusite znova ali se obrnite na skrbnika, da posodobi geslo. Koda napake 100006
Nadzor poteka prijave:
- Partner lahko omeji prijavo tako, da omogoči nastavitev “w4bwks-password-expiry-fail-login”. To nastavitev »lahko omogoči Cisco na zahtevo partnerja. Če je geslo BroadWorks poteklo, je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na false in je nastavitev 'w4bwks-password-expiry-fail-login' omogočena, potem se prikaže napaka, ki pravi, da je geslo poteklo pred x dnevi, medtem ko je storitev nastavitev onemogočena , potem je prijava dovoljena. Privzeto je nastavitev onemogočena.
Povezavo Pozabljeno geslo na strani za prijavo lahko konfigurira partner kot del funkcije napredne prilagoditve. Partnerji običajno konfigurirajo povezavo za navigacijo uporabnika do partnerskega portala za upravljanje gesel in ponastavitev gesel.
| Ta funkcija samo izboljša uporabniško izkušnjo prijave med prijavo aktiviranega uporabnika, ko bo geslo kmalu poteklo ali je že poteklo. Funkcija ne obravnava, če geslo poteče, ko je uporabnik prijavljen v aplikaciji Webex. Uporabnik bo ob naslednjem poskusu prijave prejel obvestilo o poteku gesla. |
Pridobivanje konfiguracije odjemalca
Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami med pridobivanjem konfiguracij odjemalca.
Premikanje podatkov | Od | Za |
|---|---|---|
Registracija | Stranka | Webex |
Nastavitve organizacije, vključno z URL-ji BroadWorks | Webex | Stranka |
Žeton BroadWorks JWT | BroadWorks prek Webexa | Stranka |
Žeton BroadWorks JWT | Stranka | BroadWorks |
Žeton naprave | BroadWorks | Stranka |
Žeton naprave | Stranka | BroadWorks |
Konfiguracijska datoteka | BroadWorks | Stranka |
Uporaba v stabilnem stanju
V tem razdelku so opisani podatki, ki se premikajo med komponentami med vnovično avtentikacijo po poteku žetona prek BroadWorks ali Webex.
Ta tabela navaja premik podatkov za klicanje.
Premikanje podatkov | Od | Za |
|---|---|---|
SIP signalizacija | Stranka | BroadWorks |
mediji SRTP | Stranka | BroadWorks |
SIP signalizacija | BroadWorks | Stranka |
mediji SRTP | BroadWorks | Stranka |
V tej tabeli je navedeno gibanje podatkov za sporočanje, prisotnost in sestanke.
Premikanje podatkov | Od | Za |
|---|---|---|
Sporočila in prisotnost HTTPS REST | Stranka | Webex |
Sporočila in prisotnost HTTPS REST | Webex | Stranka |
SIP signalizacija | Stranka | Webex |
mediji SRTP | Stranka | Webex |
SIP signalizacija | Webex | Stranka |
mediji SRTP | Webex | Stranka |
Uporaba API-ja za zagotavljanje
Dostop za razvijalce
Specifikacija API-ja je na voljo na https://developer.webex.com in vodnik za uporabo je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Če želite prebrati specifikacijo API-ja, se morate prijaviti na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Avtentikacija in avtorizacija aplikacij
Vaša aplikacija se integrira z Webexom kot Integracija. Ta mehanizem aplikaciji omogoča izvajanje skrbniških nalog (kot je zagotavljanje naročnikov) za skrbnika v vaši partnerski organizaciji.
API-ji Webex sledijo standardu OAuth 2 ( http://oauth.net/2/). OAuth 2 omogoča integracijam tretjih oseb, da pridobijo žetone za osvežitev in dostop v imenu vašega izbranega skrbnika partnerja za preverjanje pristnosti klicev API.
Najprej morate registrirati svojo integracijo pri Webexu. Ko se registrirate, mora vaša aplikacija podpirati ta tok odobritve avtorizacije OAuth 2.0, da pridobi potrebne žetone za osvežitev in dostop.
Za več podrobnosti o integracijah in o tem, kako zgraditi ta avtorizacijski tok OAuth 2 v vaši aplikaciji, glejte https://developer.webex.com/docs/integrations.
| Za izvajanje integracij sta potrebni dve vlogi – razvijalec in avtoriziranega uporabnika - in jih lahko imajo ločeni ljudje/ekipe v vašem okolju.
|
ime organizacije
Ime organizacije je odvisno od načina zagotavljanja, ki ga uporabljate:
Način podjetja – Ime organizacije se natančno ujema z spEnterpriseId.
Način ponudnika storitev—Ime organizacije je del ID-ja skupine spEnterpriseId.
Ime organizacije bo vsebovalo vse presledke, velike črke in posebne znake, določene v izvirnem spEnterpriseId.
Zahteve za programsko opremo BroadWorks
glej Upravljanje življenjskega cikla - strežniki BroadSoft.
Pričakujemo, da bo ponudnik storitev "aktualen" z najnovejšimi popravki BroadWorks in aplikacijami, neodvisnimi od izdaje (RI). Spodnji seznam popravkov je minimalna zahteva za integracijo z Webexom.
| Ne pozabite prebrati opomb o popravkih za te popravke programske opreme. Nekateri popravki imajo lahko dodatne zahteve CLI. |
Različica R22
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | ||
Zahtevano za Directory Sync | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za aplikacijski strežnik | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za funkcijo snemanja klicev | ||
Potreben popravek za pretočno zagotavljanje | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | Zahtevano za proxy za preverjanje pristnosti NPS | |
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za poenoteno zgodovino klicev | ||
Drugo | AP.xsa.22.0.1123.ap372757 | |
Različica R23
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za Directory Sync | |
Konfigurirajte strežnik aplikacij | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Če uporabljate ADP ... | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Različica R24
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za strežnik za poenoteno sporočanje (UMS) | |
Potreben za zagotavljanje pretoka | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Za Webex so potrebne oznake BroadWorks
Za informacije o sistemskih oznakah BroadWorks in oznakah po meri, ki jih morate konfigurirati za Webex, glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
Tokovi oskrbe uporabnikov in aktivacije
| Oskrba opisuje dodajanje uporabnika v Webex. Aktivacija vključuje preverjanje elektronske pošte in dodelitev storitev v Webexu. |
E-poštni naslovi uporabnikov morajo biti edinstveni, saj Webex uporablja e-poštni naslov za identifikacijo uporabnika. Če imate zaupanja vredne e-poštne naslove za uporabnike, lahko izberete, da se samodejno aktivirajo, ko jih samodejno omogočite. Ta postopek je "samodejno zagotavljanje in samodejna aktivacija".
Samodejna oskrba uporabnikov in samodejna aktivacija (Zaupanja vreden tok e-pošte)
Predpogoji
Vaš adapter za zagotavljanje kaže na Webex za Cisco BroadWorks (ki zahteva izhodno povezavo iz AS v Webex Provisioning Bridge).
Imeti morate veljavne dosegljive e-poštne naslove končnih uporabnikov kot nadomestne ID-je v BroadWorks.
Control Hub ima račun za zagotavljanje v konfiguraciji vaše partnerske organizacije.
korak | Opis |
|---|---|
1 | Pri svojih strankah ponujate in sprejemate naročila za storitev. |
2 | Vi obdelate naročilo stranke in zagotovite stranko v svojih sistemih. |
3 | Sistem za zagotavljanje storitev sproži zagotavljanje BroadWorks. Če povzamemo, ta korak ustvari podjetje in uporabnike. Nato vsakemu uporabniku dodeli potrebne storitve in številke. Ena od teh storitev je zunanji IM&P. |
4 | Ta korak zagotavljanja sproži samodejno zagotavljanje organizacije stranke in uporabnikov v Webexu. (Dodelitev storitve IM&P povzroči, da adapter za oskrbo pokliče API za oskrbo Webexa). |
5 | Vaši sistemi morajo uporabljati API za zagotavljanje Webex, če boste pozneje morali prilagoditi paket za uporabnika (za spremembo privzetega). |
Potek prijave v SSO
Sledi tok prijave SAML SSO za aplikacijo Webex pri uporabi preverjanja pristnosti BroadWorks in ko je omogočena skupna raba virov navzkrižnega izvora, kar omogoča neposredno preverjanje pristnosti v BroadWorks. Slika prikazuje odjemalske in uporabniške dogodke na levi z besedilom na puščicah, ki predstavljajo, kaj odjemalec ponuja za avtorizacijo. 1. in 5. korak sta uporabniška dogodka. Desna stran slike predstavlja dogodke storitev prijave skupaj s tem, kar se vrne stranki.
Sledi potek odkrivanja storitev BroadWorks, ki sledi takojšnjemu poteku prijave Webex SAML SSO. Odjemalec uporabi žeton za dostop, ki je bil pridobljen med registracijo v Webex Device Management, da zahteva registracijo iz uvedbe BroadWorks.
Alternativni tokovi prijave
Zgornje slike predvidevajo, da je SAML SSO Login konfiguriran z uporabo preverjanja pristnosti BroadWorks z omogočeno neposredno avtentikacijo BroadWorks (Cross-Origin Resource Sharing). Spodaj je nekaj alternativnih tokov prijave SAML SSO:
Preverjanje pristnosti BroadWorks brez neposrednega preverjanja pristnosti BroadWorks (skupna raba virov navzkrižnega izvora):
Edina razlika je v 5. in 6. koraku toka prijave Webex. V 5. koraku poverilnice za prijavo potrdi proxy IdP (namesto XSI) in odjemalcu se vrne trditev SAML.
Tok poteka skozi preostale korake v dveh diagramih.
Žeton SSO se v tem toku ne uporablja.
SAML SSO Preverjanje pristnosti Webex:
V 3. koraku toka prijave Webex storitev Common Identity vrne ponudnika identitete, ki ga uporablja preverjanje pristnosti Webex.
Na tej točki se prikliče alternativni tok prijave SAML SSO za Webex.
Uporabniške interakcije
Vpis
Aplikacija Webex zažene brskalnik za Cisco Common Identity (CI), da uporabnikom omogoči vnos njihovega e-poštnega naslova.
CI odkrije, da ima povezana organizacija strank BroadWorks IDP Proxy (IDP) konfiguriran kot IDP SAML. CI preusmeri na IDP, ki uporabniku prikaže stran za prijavo. (Ponudnik storitev lahko označi to prijavno stran.)
Uporabnik vnese svoje poverilnice BroadWorks.
Broadworks overi uporabnika prek IDP. Ob uspehu IDP preusmeri brskalnik nazaj na CI z uspehom SAML, da dokonča potek preverjanja pristnosti (ni prikazano v diagramu).
Po uspešnem preverjanju pristnosti aplikacija Webex pridobi žetone za dostop od CI (ni prikazano na diagramu). Odjemalec jih uporabi za zahtevo dolgoživega žetona BroadWorks Jason Web Token (JWT).
Aplikacija Webex odkrije svojo klicno konfiguracijo iz BroadWorks in drugih storitev iz Webexa.
Aplikacija Webex se registrira pri BroadWorks.
Prijavite se z uporabniškega vidika
Ta diagram je tipičen potek prijave, kot ga vidi končni uporabnik ali naročnik:
Prenesete in namestite aplikacijo Webex.
Povezavo ste morda prejeli od ponudnika storitev ali pa jo najdete na strani za prenose Webex.
Na zaslonu za prijavo v Webex vnesete svoj e-poštni naslov. Kliknite Naslednji.
Običajno ste preusmerjeni na stran z blagovno znamko ponudnika storitev.
Ta stran vas lahko pozdravi z vašim e-poštnim naslovom.
Če e-poštnega naslova ni ali če je e-poštni naslov napačen, namesto tega vnesite svoje uporabniško ime BroadWorks.
Vnesite svoje geslo za BroadWorks.
Če ste se uspešno prijavili, se odpre Webex.
Potek klica—Imenik podjetja
Potek klica—številka PSTN
Predstavitev in deljenje
Začnite vesoljski sestanek
Interakcije s strankami
Pridobite profil iz DMS in SIP Registrirajte se pri AS
Odjemalec pokliče XSI, da dobi žeton za upravljanje naprave in URL do DMS.
Odjemalec zahteva svoj profil naprave od DMS tako, da predloži žeton iz 1. koraka.
Odjemalec prebere profil naprave in pridobi poverilnice SIP, naslove in vrata.
Naročnik pošlje SIP REGISTER podjetju SBC z uporabo informacij iz 3. koraka.
SBC pošlje SIP REGISTER AS (SBC lahko izvede iskanje v NS, da poišče AS, če SBC še ne pozna uporabnika SIP.)
Testne in laboratorijske smernice
Naslednje smernice veljajo za testiranje in laboratorijske organizacije:
Partnerji ponudnikov storitev so omejeni na največ 50 testnih uporabnikov, ki jih je mogoče zagotoviti v več organizacijah.
Vsi uporabniki, ki presegajo prvih 50 testnih uporabnikov, bodo zaračunani.
Da bi zagotovili natančno obdelavo vašega računa, morajo vse preskusne organizacije v imenu BroadWorks organizacije vključiti 'test'.
Notranje testne organizacije morajo biti določene znotraj Webex Control Hub. S tem preprečimo, da bi se testnim uporabnikom zaračunavalo kot dejanskim uporabnikom.
Določanje organizacije za testno organizacijo
Če želite določiti organizacijo kot testno organizacijo:
Prijavite se v Partner Hub in izberite Stranke.
Izberite ustrezno stranko.
V desni nadzorni vrstici omogočite Organizacija internega testiranja preklop.
Predvajanje glasovne pošte
Za glasovno pošto se prepričajte, da ste medijski strežnik konfigurirali za uporabo ene od naslednjih kod:
mp3
wav—datoteke WAV so podprte v naslednjih formatih: PCM (podprt na vseh platformah) in DVI-ADPCM (ni podprt v sistemu Android
Če uporabljate datoteke wav, zaženite naslednje ukaze CLI, da konfigurirate aplikacijski in medijski strežnik:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologija
- ACL
- Seznam za nadzor dostopa
- ALG
- Prehod aplikacijskega sloja
- API
- Programski vmesnik aplikacij
- APNS
- Apple Push Notification Service
- AS
- Aplikacijski strežnik
- ATA
- Analogni telefonski adapter, adapter, ki pretvori analogno telefonijo v VoIP
- BAM
- BroadSoft Application Manager
- Osnovna avtentikacija
- Metoda avtentikacije, kjer je račun (uporabniško ime) potrjen s skupno skrivnostjo (geslom)
- BMS
- BroadSoft Messaging Server
- BOSH
- Dvosmerni tokovi prek sinhronega HTTP
- BRI
- Vmesnik osnovne hitrosti BRI je metoda dostopa ISDN
- Sveženj
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. paket)
- CA
- Certifikacijski organ
- Nosilec
- Organizacija, ki skrbi za telefonski promet (prim. Partner, Ponudnik storitev, Prodajalec z dodano vrednostjo)
- CAPTCHA
- Popolnoma avtomatiziran javni Turingov test za razlikovanje med računalniki in ljudmi
- CCXML
- Razširljivi označevalni jezik za nadzor klicev
- CIF
- Skupni vmesni format
- CLI
- Vmesnik ukazne vrstice
- CN
- Pogosto ime
- CNPS
- Potisni strežnik za obvestila o klicih. Notification Push Server, ki deluje na XSP|ADP v vašem okolju za pošiljanje obvestil o klicih v FCM in APNS. Glejte NPS proxy.
- CPE
- Oprema prostorov strank
- CPR
- Pravilo prisotnosti po meri
- CSS
- Kaskadni slogovni list
- CSV
- Vrednost, ločena z vejicami
- CTI
- Integracija računalniške telefonije
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizirano območje
- DN
- Številka imenika
- DND
- Ne moti
- DNS
- Sistem domenskih imen
- DPG
- Pokliči Peer Group
- DSCP
- Kodna točka diferenciranih storitev
- DTAF
- Arhivska datoteka vrste naprave
- DTG
- Ciljna skupina vodil
- DTMF
- Dvotonska večfrekvenčna
- Končni uporabnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Naročnik)
- Podjetje
- Zbirka končnih uporabnikov (prim. organizacija)
- FCM
- Firebase Cloud Messaging
- FMC
- Fiksna mobilna konvergenca
- Pretočno zagotavljanje
- Ustvarjanje uporabnikov v shrambi identitet Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks.
- FQDN
- Popolnoma kvalificirano ime domene
- Oskrba s popolnim pretokom
- Ustvarjanje in preverjanje uporabnikov v trgovini identitete Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks in uveljavljanje da ima vsak uporabnik BroadWorks edinstven in veljaven elektronski naslov.
- FXO
- Menjalnica je vrata, ki sprejemajo analogno linijo. To je vtič na telefonu ali faksu ali vtič na vašem analognem telefonskem sistemu. Zagotavlja indikacijo dvignjene/sključene slušalke (zaprtje zanke). Ker so vrata FXO priključena na napravo, kot je faks ali telefon, se naprava pogosto imenuje "naprava FXO".
- FXS
- Devizni naročnik je vrata, ki dejansko dostavijo analogno linijo do naročnika. Z drugimi besedami, "vtič v zidu" je tisti, ki zagotavlja znak centrale, tok baterije in napetost zvonjenja.
- GCM
- Google Cloud Message
- GCM
- Način Galois/Counter (tehnologija šifriranja)
- HID
- Človeška vmesniška naprava
- HTTPS
- Protokol za prenos hiperteksta Secure Sockets
- IAD
- Integrirana dostopna naprava
- IM&P
- Takojšnje sporočanje in prisotnost
- IP PSTN
- Ponudnik storitev, ki zagotavlja storitve VoIP za PSTN, zamenljive z ITSP, ali splošen izraz za "javno" telefonijo, povezano z internetom, ki jo skupaj zagotavljajo večji ponudniki telekomunikacij (in ne države, kot je PSTN)
- ITSP
- Ponudnik storitev internetne telefonije
- IVR
- Interaktivni glasovni odziv / odzivnik
- JID
- Izvorni naslov entitete XMPP se imenuje identifikator Jabber ali JID localpart@domain.part.example.com/resourcepart (@ . / so ločila)
- JSON
- Zapis predmeta Java Script
- JSSE
- Java Secure Socket Extension; osnovna tehnologija, ki zagotavlja funkcije varne povezljivosti s strežniki BroadWorks
- KEM
- Key Extension Module (strojna oprema telefonov Cisco)
- LLT
- Žeton z dolgo življenjsko dobo (ali dolgo življenjsko dobo); samoopisna, varna oblika nosilnega žetona, ki uporabnikom omogoča, da ostanejo overjeni dlje časa, in ni vezan na določene aplikacije.
- MA
- Arhiv sporočil
- MIB
- Informacijska baza upravljanja
- GOSPA
- Medijski strežnik
- mTLS
- Vzajemna avtentikacija med dvema stranema z uporabo izmenjave certifikatov pri vzpostavljanju povezave TLS
- MUC
- Večuporabniški klepet
- NAT
- Prevodi omrežnih naslovov
- NPS
- Notification Push Server; glej CNPS
- NPS proxy
-
Storitev v Webexu, ki vašemu CNPS dobavlja kratkotrajne avtorizacijske žetone, kar mu omogoča pošiljanje obvestil o klicih na FCM in APN ter na koncu v naprave Android in iOS, ki uporabljajo Webex.
- OCI
- Odprite vmesnik odjemalca
- Organizacija
- Podjetje ali organizacija, ki predstavlja zbirko končnih uporabnikov (prim. podjetje)
- OTG
- Skupina odhodnih povezav
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. sveženj)
- Partner
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prodajalec z dodano vrednostjo, ponudnik storitev, prevoznik)
- PBX
- Zasebna menjalnica
- PEM
- Pošta z izboljšano zasebnostjo
- PLMN
- Javno kopensko mobilno omrežje
- PRI
- Primary Rate Interface (PRI) je standard telekomunikacijskega vmesnika, ki se uporablja v digitalnem omrežju integriranih storitev (ISDN).
- PS
- Profilni strežnik
- PSTN
- Javno komutirano telefonsko omrežje
- QoS
- Kakovost storitev
- Portal za preprodajalce
- Spletno mesto, ki skrbniku preprodajalca omogoča konfiguracijo njihove rešitve UC-One SaaS. Včasih se imenuje portal BAM, skrbniški portal ali portal za upravljanje.
- RTCP
- Protokol nadzora v realnem času
- RTP
- Transportni protokol v realnem času
- SBC
- Mejni nadzornik seje
- SCA
- Skupni videz klica
- SD
- Standardna ločljivost
- SDP
- Protokol opisa seje
- SP
- Ponudnik storitev; Organizacija, ki zagotavlja telefonijo ali sorodne storitve drugim organizacijam (prim. Prevoznik, partner, prodajalec z dodano vrednostjo)
- SIP
- Protokol za začetek seje
- SLT
- Kratkoživ (ali Short Life) žeton (imenovan tudi BroadWorks SSO Token); overjen žeton za enkratno uporabo, ki se uporablja za varen dostop do spletnih aplikacij.
- SMB
- Mala do srednja podjetja
- SNMP
- Preprost protokol za upravljanje omrežja
- sRTCP
- varen protokol za nadzor prenosa v realnem času (klicni medij VoIP)
- sRTP
- varen protokol za prenos v realnem času (klicni medij VoIP)
- SSL
- Plast varnih vtičnic
- Naročnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Končni uporabnik)
- TCP
- Protokol za nadzor prenosa
- TDM
- Multipleksiranje s časovno delitvijo
- TLS
- Varnost transportnega sloja
- ToS
- Vrsta storitve
- UAP
- Portal za aktivacijo uporabnikov
- UC
- Poenotene komunikacije
- uporabniški vmesnik
- Uporabniški vmesnik
- UID
- Enolični identifikator
- UMS
- Strežnik za sporočila
- URI
- Enotni identifikator vira
- URL
- Enotni iskalnik virov
- USS
- Strežnik za skupno rabo
- UTC
- Univerzalni koordinirani čas
- UVS
- Video strežnik
- Prodajalec z dodano vrednostjo (VAR)
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prevoznik, partner, ponudnik storitev)
- VGA
- Video grafični niz
- VoIP
- Glas prek internetnega protokola (IP)
- VXML
- Glasovno razširljiv označevalni jezik
- WebDAV
- Web Distributed Authoring in Versioning
- WebRTC
- Spletne komunikacije v realnem času
- WRS
- Strežnik WebRTC
- XMPP
- Razširljiv protokol za sporočanje in prisotnost
Konfigurirajte storitve (z mTLS za storitev avtifikacije)
Spodnji postopki nadomeščajo postopke v temi Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP. Te postopke izvedite samo, če uporabljate mTLS za storitev preverjanja pristnosti namesto preverjanja žetona CI. Ti postopki so obvezni, če uporabljate več organizacij Webex na istem XSP|strežnik ADP. V nasprotnem primeru so neobvezne.
| Če ne izvajate več organizacij Webex na istem XSP|Strežnik ADP, Validacija žetona CI (s TLS) je priporočljiva za Auth Service. Nanašati se na Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP za podrobnosti o tem, kako konfigurirati storitev preverjanja pristnosti in druge storitve. |
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfigurirajte storitev preverjanja pristnosti (z mTLS)
Dolgožive žetone BroadWorks ustvari in potrdi storitev za preverjanje pristnosti, ki gostuje na vašem XSP|ADP.
Zahteve
XSP|Strežniki ADP, ki gostijo storitev preverjanja pristnosti, morajo imeti konfiguriran vmesnik mTLS.
XSP|ADP-ji morajo souporabljati iste ključe za šifriranje/dešifriranje dolgoživih žetonov BroadWorks. Kopiranje teh ključev v vsak XSP|ADP je ročni postopek.
XSP|ADP-ji morajo biti sinhronizirani z NTP.
Pregled konfiguracije
Bistvena konfiguracija na vašem XSP|ADP vključuje:
Namestite storitev preverjanja pristnosti.
Konfigurirajte trajanje žetona na vsaj 60 dni (izdajatelja pustite kot BroadWorks).
Ustvarite in delite ključe RSA v XSP|ADP.
Spletnemu vsebniku podajte URL authService.
Namestite storitev preverjanja pristnosti na XSP|ADP
Na vsakem XSP|ADP, uporabljen z Webexom:
Aktivirajte aplikacijo storitve za preverjanje pristnosti na poti
/authService(uporabiti morate to pot):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kje
<version>je vaša različica BroadWorks).Namestite aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurirajte trajanje žetona
Preverite obstoječo konfiguracijo žetona (ure):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavite trajanje na 60 dni (največ je 180 dni):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Ustvarite in delite ključe RSA
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Zaradi teh dveh dejavnikov morate ustvariti ključe na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP.
| Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP. |
Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService
XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone.
Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte zaupanje za storitev preverjanja pristnosti (z mTLS)
Prijavite se v Control Hub s svojim partnerskim skrbniškim računom.
Pojdi do in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txt.Odprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt.Prijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Izbirno) Zaženi pomočUpdateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot,webexclientroot2023,webexclientissuing, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi štirje vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Možnost) Konfigurirajte mTLS na ravni vmesnika/vrat HTTP
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni vmesnika/vrat HTTP je mTLS potreben za vse gostujoče spletne aplikacije, do katerih dostopate prek tega vmesnika/vrat.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer>in zaženitegetukaz za ogled vmesnikov.Če želite dodati vmesnik in tam zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. V bistvu prvi
truezavaruje vmesnik s TLS (certifikat strežnika se ustvari, če je potrebno) in drugotrueprisili vmesnik, da zahteva avtentikacijo potrdila odjemalca (skupaj sta mTLS).
Na primer:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tem primeru je mTLS (Client Auth Req = true) omogočen 192.0.2.7 pristanišče 444. TLS je omogočen 192.0.2.7 pristanišče 443.
(Možnost) Konfigurirajte mTLS za določene spletne aplikacije
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni aplikacije je mTLS potreben za to aplikacijo ne glede na konfiguracijo vmesnika strežnika HTTP.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>in zaženitegetukaz, da vidite, katere aplikacije se izvajajo.Če želite dodati aplikacijo in zanjo zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. Tam so navedena imena aplikacij. The
truev tem ukazu omogoči mTLS.
Na primer:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Primer ukaza doda aplikacijo AuthenticationService na 192.0.2.7:443 in zahteva, da od odjemalca zahteva in overi potrdila.
Preverite pri get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Kam naprej
Za konfiguracijo se lahko znova pridružite glavnemu dokumentnemu toku na Vmesnik CTI in sorodna konfiguracija.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS proti AuthService
Webex komunicira s storitvijo za preverjanje pristnosti prek vzajemne povezave s preverjanjem pristnosti TLS. To pomeni, da Webex predstavlja potrdilo odjemalca in XSP|ADP ga mora potrditi. Če želite zaupati temu potrdilu, uporabite verigo potrdil Webex CA, da ustvarite sidro zaupanja na XSP|ADP (ali proxy). Veriga potrdil je na voljo za prenos prek Partner Huba:
Pojdi do Nastavitve > BroadWorks Calling.
Kliknite povezavo za prenos potrdila.
| Verigo certifikatov dobite tudi pri https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje mora biti v teh treh primerih nameščena veriga potrdil CA Webex.
Vzajemne zahteve za potrdilo TLS za proxy za most TLS
Webex posredniku posredniku predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja proxy, zato proxy zaupa potrdilu odjemalca.
Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Vzajemne zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP v DMZ
Webex XSP-jem predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja XSP-jev, tako da XSP-ji zaupajo potrdilu odjemalca.
V XSP-je se naloži tudi javno podpisano potrdilo strežnika XSP.
XSP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal strežniška potrdila XSP-jev.
Zgodovina revizij dokumenta
Naslednja tabela prikazuje zgodovino sprememb tega dokumenta v zadnjih 12 mesecih.
Datum | Različica | Opis spremembe | |
|---|---|---|---|
22. marec 2024 | 2-112 |
| |
7. marec 2024 | 2-111 |
| |
24. februar 2024 | 2-110 |
| |
20. februar 2024 | 2-109 |
| |
7. februar 2024 | 2-108 |
| |
25. januar 2024 | 2-107 |
| |
23. januar 2024 | 2-106 |
| |
10. januar 2024 | 2-105 |
| |
20. december 2023 | 2-104 |
| |
13. december 2023 | 2-103 |
| |
12. december 2023 | 2-102 |
| |
8. december 2023 | 2-101 |
| |
8. november 2023 | 2-100 |
| |
25. oktober 2023 | 2-99 |
| |
13. september 2023 | 2-98 |
| |
4. september 2023 | 2-97 |
| |
8. avgust 2023 | 2-96 |
| |
23. junij 2023 | 2-95 |
| |
30. maj 2023 | 2-94 |
| |
26. maj 2023 | 2-93 |
| |
24. maj 2023 | 2-92 |
| |
10. maj 2023 | 2-91 |
| |
9. maj 2023 | 2-90 |
| |
4. maj 2023 | 2-89 |
| |
27. april 2023 | 2-88 |
| |
14. april 2023 | 2-87 |
| |
17. marec 2023 | 2-86 |
| |
11. marec 2023 | 2-85 |
| |
10. marec 2023 | 2-84 |
| |
7. marec 2023 | 2-83 |
| |
28. februar 2023 | 2-82 |
| |
15. februar 2023 | 2-81 |
| |
10. februar 2023 | 2-80 |
| |
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki izvajajo Webex za svoje organizacije strank ali zagotavljajo to rešitev neposredno svojim naročnikom.
Namen rešitve
Za zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednjim strankam, ki že imajo klicne storitve, ki jih zagotavljajo ponudniki storitev BroadWorks.
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorksu, malim in srednjim strankam Webex.
Kontekst
Vse naše odjemalce za sodelovanje razvijamo v enotno aplikacijo. Ta pot zmanjšuje težave pri sprejemanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v našem celotnem portfelju sodelovanja. Del tega prizadevanja je premakniti klicne zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšati naložbe v odjemalce UC-One.
Prednosti
Prihodnje preverjanje: proti koncu življenjske dobe UC-One Collaborate, prehod vseh odjemalcev na Unified Client Framework (UCF)
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob ohranjanju klicanja BroadWorks v vašem telefonskem omrežju
Obseg rešitve
Obstoječe/nove male in srednje stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že imajo BroadWorks Calling.
Obstoječe male in srednje stranke Webexa, ki želijo dodati BroadWorks Calling.
Ne večja podjetja (preglejte naš portfelj podjetij za Webex).
Ne posameznih uporabnikov (prosimo, ocenite ponudbe Webex Online).
Nabori funkcij v Webexu za Cisco BroadWorks so namenjeni malim in srednje velikim poslovnim primerom. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšajo kompleksnost za mala in srednja podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Lahko se odločimo, da skrijemo ali odstranimo funkcije, ki bi bile sicer na voljo v poslovnih paketih.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
# | Zahteva | Opombe | ||
|---|---|---|---|---|
1 | Popravek Trenutni BroadWorks R22 ali novejši | |||
2 | XSP|ADP za XSI, CTI, DMS in authService | Namenski XSP|ADP za Webex za Cisco BroadWorks | ||
3 | Ločen XSP|ADP za NPS se lahko deli z drugimi rešitvami, ki uporabljajo NPS. | Če imate obstoječo uvedbo za sodelovanje, preglejte priporočila za XSP|Konfiguracije ADP in NPS. | ||
4 | Validacija žetona CI (s TLS), konfigurirana za povezave Webex s storitvijo za preverjanje pristnosti. | |||
5 | mTLS konfiguriran za povezave Webex z vmesnikom CTI. | Druge aplikacije ne potrebujejo mTLS. | ||
6 | Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o zagotavljanju:
| Za zaupanja vredna e-poštna sporočila: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da uporabnikom omogočite prijavo z e-poštnim naslovom v BroadWorks. Za nezaupljiva e-poštna sporočila: Odvisno od uporabnikovih e-poštnih nastavitev lahko uporaba nezaupljivih e-poštnih sporočil povzroči, da se e-poštno sporočilo pošlje v uporabnikovo mapo Junk ali SPAM. Skrbnik bo morda moral spremeniti nastavitve e-pošte uporabnika, da bo dovolil domene | ||
7 | Datoteka DTAF Webex za Cisco BroadWorks za aplikacijo Webex | |||
8 | BW Business Lic ali Std Enterprise ali Prem Enterprise User Lic + Webex za naročnino Cisco BroadWorks | Če imate obstoječo uvedbo za sodelovanje, ne potrebujete več UC-One Add-On Bundle, Collab Lic in konferenčnih vrat Meet-me. Če imate obstoječo uvedbo UC-One SaaS, nobenih dodatnih sprememb razen sprejemanja pogojev paketa Premium. | ||
9 | IP/vrata morajo biti dostopna prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. | Glejte razdelek »Priprava omrežja«. | ||
10 | Konfiguracija TLS v1.2 na XSP|ADP | |||
11 | Za zagotavljanje pretoka se mora aplikacijski strežnik povezati z vmesnikom za zagotavljanje BroadWorks.
| Oglejte si temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni razdelki v dokumentu odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem enem dokumentu nameravamo zajeti vse vidike rešitve.
Najmanjši nabor nalog za uvedbo rešitve je:
Dosezite svojo ekipo za račun in postanite Ciscov partner. Nujno je, da raziščete Cisco stične točke, da se seznanite (in se usposobite). Ko postanete Ciscov partner, uporabimo preklop Webex za Cisco BroadWorks za vašo partnersko organizacijo Webex. (Glej Uvedite Webex za Cisco BroadWorks > Partner Onboarding v tem dokumentu.)
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP v tem dokumentu.)
Uporabite Partner Hub za povezavo Webexa z BroadWorks. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v Partner Hubu v tem dokumentu.)
Uporabite Partner Hub za pripravo predlog za oskrbo uporabnikov. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svoje predloge za vkrcanje v tem dokumentu.)
Preizkusite in vključite stranko tako, da zagotovite vsaj enega uporabnika. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
|
|
Terminologija
Poskušamo omejiti žargon in kratice, uporabljene v tem dokumentu, ter razložiti vsak izraz, ko je prvič uporabljen. (Glej Webex za Cisco BroadWorks Reference > Terminologija če izraz ni razložen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
Uporabniki kličejo številke PSTN z vašo infrastrukturo BroadWorks.
Uporabniki pokličejo druge številke BroadWorks z vašo infrastrukturo BroadWorks (zvočni/video klici z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
Uporabniki lahko alternativno opravijo klic Webex VOIP prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so aplikacija Webex v aplikacijo Webex, ne aplikacija Webex v PSTN).
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
Uporabniki si lahko pošiljajo sporočila eden na enega ali v prostorih (stalni skupinski klepet) in izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
Uporabniki lahko delijo prisotnost (status). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
Ko vas vključimo kot partnersko organizacijo v Control Hub, s pravilnimi pooblastili, lahko konfigurirate razmerje med vašo instanco BroadWorks in Webexom.
Organizacije strank ustvarite v Control Hubu in zagotovite uporabnike v teh organizacijah.
Vsak naročnik v BroadWorksu dobi identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorks).
Uporabniki se avtentifikirajo proti BroadWorks ali Webex.
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblastijo za storitve pri BroadWorks in Webex.
Aplikacija Webex v središču te rešitve; je aplikacija za blagovno znamko, ki je na voljo v namiznih računalnikih Mac/Windows ter mobilnih napravah in tablicah Android/iOS.
Obstaja tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex za zagotavljanje funkcij sporočanja, prisotnosti in srečanj.
Odjemalec se prijavi v vaše sisteme BroadWorks za klicne funkcije.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi brezhibno uporabniško izkušnjo oskrbe.
Lastnosti in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone".
Ta vrsta paketa uporablja aplikacijo Webex samo kot odjemalec programskega telefona z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, ne morejo pa začeti sestankov sami. Ko drugi uporabniki (softphone ali nesoftphone) iščejo v imeniku uporabnika softphone, rezultati iskanja ne ponujajo nobene možnosti za pošiljanje sporočila.
Uporabniki programskega telefona lahko med klicem delijo svoj zaslon.
Paket "Osnovni".
Osnovni paket vključuje funkcije klicanja, sporočanja in srečanja. Vključuje 100 udeležencev sestankov v »enotnem prostoru« in sestankov v osebni sobi za sestanke (PMR). (** glej spodnjo opombo za izjemo). V tem paketu lahko srečanja trajajo največ 40 minut.
Paket "Standard".
Ta paket vključuje tudi vse v osnovnem paketu, kot je do 100 udeležencev na sestankih v »enotnem prostoru« in sestankih v osebni sejni sobi (PMR).
Skupna raba zaslona v sestanku PMR je vloga, ki jo ima na začetku samo gostitelj sestanka, vendar lahko gostitelj prenese 'vlogo predstavitelja' kateremu koli udeležencu srečanja, ki ga izbere, in samo gostitelj lahko ponovno prevzame vlogo predstavitelja brez trenutnega gostitelj, ki jim ga posreduje.
Paket "Premium".
Ta paket vključuje vse v standardnem paketu ter do 300 udeležencev v sestanku »poenotenega prostora« in do 1000 udeležencev v osebni sobi za sestanke (PMR).
Skupna raba zaslona znotraj sestanka PMR je podprta za vse udeležence sestanka.
Primerjaj pakete
Paket | Klicanje | Sporočanje | Srečanja Unified Space | Srečanja PMR |
|---|---|---|---|---|
Softphone | Vključeno | Ni vključen | Brez | Brez |
Osnovno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Standardno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Premium | Vključeno | Vključeno | 300 udeležencev | 1000 udeležencev |
| Omejitev Unified Space Meeting za uporabnike Basic je 100 udeležencev na Unified Space Meeting, razen če prostor vključuje tudi uporabnike, ki so jim dodeljeni paketi »Standard« ali »Premium«; v tem primeru se omejitev poveča glede na uporabniški paket gostitelja. |
| "Sestanki Unified Space Meetings" se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Uporabnik na primer sproži sestanek iz prostora prek gumbov »Srečaj« ali »Urnik«. »Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sobi za sestanke (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID). |
Funkcije za sporočanje in sestanke
Glejte naslednjo tabelo za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium.
Funkcija srečanja | Podprto z osnovnim paketom | Podprto s standardnim paketom | Podprto s paketom Premium | Komentiraj |
|---|---|---|---|---|
Trajanje sestanka | 40 minut ali manj | Neomejeno | Neomejeno | |
Skupna raba namizja | ja | ja | ja | Osnovno—Deljenje namizja s katerim koli udeležencem srečanja PMR. Standardno —Deljenje namizja samo s strani gostitelja srečanja PMR. Premium—Deljenje namizja s katerim koli udeležencem srečanja PMR. |
Deljenje aplikacij | ja | ja | ja | Osnovno—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. Standardno —Deljenje aplikacij samo s strani gostitelja srečanja PMR. Premium—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. |
Večstranski klepet | ja | ja | ja | |
Bela tabla | ja | ja | ja | |
Zaščita z geslom | ja | ja | ja | |
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) | ja | ja | ja | |
Podpira seznanjanje z napravami Webex | ja | ja | ja | |
Talni nadzor (Izklop zvoka enega/Izgon vseh) | ja | ja | ja | |
Povezava do stalnih srečanj | ja | ja | ja | |
Dostop do mesta srečanj | ja | ja | ja | |
Sestanku se pridružite prek VoIP | ja | ja | ja | |
Zaklepanje | ja | ja | ja | |
Kontrolniki predstavitelja | št | št | ja | |
Nadzor oddaljenega namizja | št | št | ja | |
Število udeležencev | 100 | 100 | 1000 | |
Posnetek shranjen lokalno v sistemu | ja | ja | ja | |
Snemanje v oblaku | št | št | ja | |
Snemanje - shranjevanje v oblaku | št | št | 10 GB na mesto | |
Snemanje transkripcij | št | št | ja | |
Načrtovanje sestankov | ja | ja | ja | |
Omogoči skupno rabo vsebine z zunanjimi integracijami | št | št | ja | Osnovno— Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. Standardno—Deljenje vsebine samo s strani gostitelja srečanja PMR. Premium—Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. |
Dovoli spremembo URL-ja PMR | št | št | ja | Osnovno— Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Partnerji in skrbniki organizacij lahko spremenijo URL v Control Hubu. Standardno— URL PMR lahko spremenijo samo skrbniki partnerjev in organizacij iz partnerskega središča. Premium—Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Skrbniki partnerjev in organizacij lahko spremenijo URL v središču za partnerje. |
Prenos srečanj v živo (npr. na Facebooku, Youtube) | št | št | ja | |
Dovolite drugim uporabnikom, da načrtujejo sestanke v njihovem imenu | št | št | ja | |
Dodajte nadomestnega gostitelja | ja | št | ja | |
Integracija aplikacij (npr. Zendesk, Slack) | Odvisno od integracije | Odvisno od integracije | ja | Glej Integracije aplikacij spodaj za več informacij o podpori. |
Integracija s koledarjem Microsoft Office 365 | ja | ja | ja | |
Integracija z Google Calendaring za G Suite | ja | ja | ja | |
Center za pomoč Webex objavlja funkcije in uporabniško dokumentacijo za Webex na help.webex.com. Preberite naslednje članke, če želite izvedeti več o funkcijah:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni programski odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
Zendesk—Samo Premium
Ohlapnost—Samo Premium
Microsoftove ekipe za sestanke Webex— Standard ali Premium
Microsoft Teams za klicanje— Podprto z vsemi paketi
Koledar Office 365— Standard ali Premium
Google Calendaring za G Suite— Standard ali Premium
Podpora za infrastrukturo navideznega namizja (VDI).
Webex za Cisco BroadWorks zdaj podpira okolja Virtual Desktop Infrastructure (VDI). Za podrobnosti o tem, kako razmestiti infrastrukturo VDI, glejte Vodnik za uvajanje za Webex za infrastrukturo navideznega namizja (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Načrt prihodnosti
Za vpogled v naše namere za prihodnje različice Webex za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Elementi načrta niso zavezujoči v nobeni vlogi. Cisco si pridržuje pravico, da zadrži ali revidira katerega koli ali vse te elemente v prihodnjih izdajah.
Omejitve
Omejitve zagotavljanja
Časovni pas mesta srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za zagotavljanje ni naveden noben časovni pas za prvega uporabnika vsakega paketa, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto naročniško organizacijo.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, navedite timezone parameter v zahtevi za zagotavljanje za:
prvi naročnik za paket Standard v organizaciji.
prvi naročnik za Premium paket v organizaciji.
prvi naročnik, oskrbljen z osnovnim paketom v organizaciji.
Splošne omejitve
Ni klicanja v spletni različici odjemalca Webex (To je omejitev odjemalca in ne omejitev rešitve.)
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij za nadzor klicev, ki so na voljo pri BroadWorks.
Odjemalec Webex trenutno ne more biti označen z belo oznako.
Ko ustvarite organizacije strank z izbrano metodo oskrbe, se samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. To vedenje je načrtovano. Pričakujemo, da bodo multinacionalni partnerji ustvarili partnersko organizacijo v vsaki regiji, kjer upravljajo organizacije strank.
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije strank v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev s ponudbo Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočanja
Naslednje omejitve shranjevanja podatkov (sporočila in datoteke skupaj) veljajo za organizacije, ki so prek ponudnika storitev kupile Webex za storitve Cisco BroadWorks. Te omejitve predstavljajo največji prostor za shranjevanje sporočil in datotek skupaj.
Osnovno: 2 GB na uporabnika za 3 leta
Standardnih 5 GB na uporabnika za 3 leta
Premium: 10 GB na uporabnika za 5 let
Za vsako organizacijo stranke se te skupne vrednosti na uporabnika združijo, da se zagotovi agregirana vsota za to stranko na podlagi števila uporabnikov. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev za sporočanje in shranjevanje datotek 50 GB. Posamezen uporabnik lahko preseže omejitev na uporabnika (10 GB), pod pogojem, da podjetje še vedno presega skupni maksimum (50 GB).
Za prostore skupine, ki so ustvarjeni, veljajo omejitve sporočanja glede na skupno skupno organizacijo stranke, ki je lastnica prostora skupine. Podatke o lastniku posameznih ekipnih prostorov najdete v Politiki prostora. Za informacije o tem, kako si ogledate politiko prostora za posamezen timski prostor, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za skupinske prostore za sporočila Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webex
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku izpostavljeni prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot med mirovanjem.
Več je podrobnosti izmenjavo podatkov v razdelku Reference tega dokumenta.
Dodatno branje
Rezidentstvo podatkov organizacije
Vaše podatke Webex hranimo v podatkovnem centru, ki najbolj ustreza vaši regiji. glej Rezidenca podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek Partner Huba.
Za informacije o vlogah, ki so na voljo partnerjem, privilegijih dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM.
| Prvi uporabnik, ki je omogočen novi partnerski organizaciji, je samodejno dodeljen vlogi Full Administrator in Full Partner Administrator. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog. |
Ciscova ekipa za operacije v oblaku: Ustvari vašo »partnersko organizacijo« v središču za partnerje, če ta ne obstaja, med vašim uvajanjem.
Ko imate svoj račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za vkrcanje«, ki predstavljajo pakete ali pakete, ki jih ponujajo ti sistemi. Nato zagotovite svoje stranke ali naročnike.
# | Tipična naloga | SP | Cisco |
|---|---|---|---|
1 | Partner Onboarding – Ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje preklopov potrebnih funkcij | ● | |
2 | Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) | ● | |
3 | Konfiguriranje integracijskih nastavitev v partnerski organizaciji prek partnerskega središča (predloge ponudb, blagovna znamka) | ● | |
4 | Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, XSP|Konfiguracija ADP, aplikacije XSI, AuthService, CTI, NPS, DMS na XSP|ADP) | ● | |
5 | Razvijte integracijo ali proces zagotavljanja | ● | |
6 | Pripravite materiale GTM | ● | |
7 | Preseli ali omogoči nove uporabnike | ● |
Arhitektura
Kaj je na diagramu?
Stranke
Odjemalec Webex App služi kot primarna aplikacija v Webexu za ponudbe Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima izvorna sporočila, prisotnost in večstranske avdio/video sestanke, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
IP telefoni Cisco in pripadajoči dodatki uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone tretjih oseb.
Portal za aktiviranje uporabnikov za uporabnike, ki se prijavijo v Webex s svojimi poverilnicami BroadWorks.
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. Partner Hub je mesto, kjer konfigurirate integracijo med svojo infrastrukturo BroadWorks in Webexom. Partner Hub uporabljate tudi za upravljanje konfiguracije odjemalca in zaračunavanja.
Omrežje ponudnika storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
Javno obrnjen XSP|ADP, za Webex za Cisco BroadWorks: (Polje predstavlja enega ali več XSP|Farme ADP, po možnosti na čelu z izravnalniki obremenitve.)
Gosti vmesnik Xtended Services (XSI-Actions & XSI-Events), storitev upravljanja naprav (DMS), vmesnik CTI in storitev avtentikacije. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se avtentikirajo, prenesejo svoje konfiguracijske datoteke za klicanje, opravljajo in sprejemajo klice ter si ogledajo status slušalke drug drugega (prisotnost telefonije) in zgodovino klicev.
Objavi imenik strankam Webex.
Javno obrnjen XSP|ADP, ki izvaja NPS:
Potisni strežnik za obvestila o klicih: Strežnik za pošiljanje obvestil na XSP|ADP v vašem okolju. Povezuje se med vašim aplikacijskim strežnikom in našim posrednikom NPS. Proxy dobavlja kratkotrajne žetone vašemu NPS za avtorizacijo obvestil storitev v oblaku. Te storitve (APNS in FCM) pošiljajo obvestila o klicih strankam Webex v napravah Apple iOS in Google Android.
Aplikacijski strežnik:
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
Za pretočno oskrbo uporablja AS skrbnik partnerja za oskrbo uporabnikov v Webexu
Potisne uporabniški profil v BroadWorks
OSS/BSS: Vaš operacijski podporni sistem / poslovne storitve SIP za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok v diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
Webex za Cisco BroadWorks predstavlja nabor mikrostoritev, ki podpirajo integracijo med Webexom in BroadWorksom, ki ga gosti ponudnik storitev:
API-ji za oskrbo uporabnikov
Konfiguracija ponudnika storitev
Prijava uporabnika s poverilnicami BroadWorks
Webex Messaging box za mikrostoritve, povezane s sporočanjem.
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za video srečanja z več udeleženci (SIP & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Apple.
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Android.
XSP|Premisleki o arhitekturi ADP
Vloga javnega XSP|Strežniki ADP v Webexu za Cisco BroadWorks
XSP, namenjen javnosti|ADP v vašem okolju zagotavlja naslednje vmesnike/storitve za Webex in odjemalce:
Storitev avtentikacije (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webex za BroadWorks JWT (JSON Web Token).
Vmesnik CTI, zaščiten z mTLS, na katerega je Webex naročen za dogodke v zgodovini klicev in status prisotnosti telefonije iz BroadWorksa (status klica).
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike kontaktov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
Storitev DM (Device Management) za odjemalce, da pridobijo svoje konfiguracijske datoteke za klice
Navedite URL-je za te vmesnike, ko konfigurirate Webex za Cisco BroadWorks. (Glej Konfigurirajte svoje gruče BroadWorks v središču Partner Hub v tem dokumentu.) Za vsako gručo lahko zagotovite samo en URL za vsak vmesnik. Če imate v infrastrukturo BroadWorks več vmesnikov, lahko ustvarite več gruč.
XSP|Arhitektura ADP
Zahtevamo, da uporabljate ločen namenski XSP|Primerek ali farma ADP za gostovanje vaše aplikacije NPS (Notification Push Server). Isti NPS lahko uporabite z UC-One SaaS ali UC-One Collaborate. Vendar ne smete gostiti drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|Primerek/kmetija ADP za gostovanje zahtevanih aplikacij za integracijo Webexa iz naslednjih razlogov
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite nov XSP|Farma ADP za Webex za Cisco BroadWorks. Tako lahko obe storitvi delujeta neodvisno, medtem ko selite naročnike.
Če namestite Webex za aplikacije Cisco BroadWorks na XSP|Farma ADP, ki se uporablja za druge namene, je vaša odgovornost za spremljanje uporabe, upravljanje posledične kompleksnosti in načrtovanje povečanega obsega.
The Načrtovalnik zmogljivosti sistema Cisco BroadWorks predvideva namenski XSP|Farma ADP in morda ne bo točna, če jo uporabljate za izračune kolokacije.
Če ni navedeno drugače, namenski Webex za Cisco BroadWorks XSP|ADP-ji morajo gostiti naslednje aplikacije:
AuthService (TLS s preverjanjem žetona CI ali mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-dogodki (TLS)
DMS (TLS)—Izbirno. Ni obvezno, da uvedete ločen primerek DMS ali farmo posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, kot ga uporabljate za UC-One SaaS ali UC-One Collaborate.
Spletni pogled nastavitev klicev (TLS)—izbirno. Spletni pogled nastavitev klicev (CSW) je potreben le, če želite, da uporabniki Webexa za Cisco BroadWorks lahko konfigurirajo klicne funkcije v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojno avtentikacijo TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
(Diagram je označen Možnost 1) En XSP|Primerek ali farma ADP za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
(Diagram je označen Možnost 2) Dva XSP|Instance ali farme ADP, ena z vmesnikom mTLS za CTI in druga z vmesnikom TLS za druge aplikacije, kot je AuthService.
| XSP|Ponovna uporaba ADP Če imate obstoječi XSP|Farma ADP, ki je v skladu z eno od zgoraj predlaganih arhitektur (1. ali 2. možnost) in je rahlo obremenjen, potem je mogoče znova uporabiti vaš obstoječi XSP|ADP. Preveriti boste morali, da med obstoječimi aplikacijami in zahtevami novih aplikacij za Webex ni nasprotujočih si konfiguracijskih zahtev. Dva glavna pomisleka sta:
Ker XSP|ADP-ji imajo veliko aplikacij in število permutacij teh aplikacij je veliko, lahko pride do drugih neidentificiranih konfliktov. Iz tega razloga morebitna ponovna uporaba XSP|ADP-je je treba pred ponovno uporabo preveriti v laboratoriju s predvideno konfiguracijo. |
Konfigurirajte sinhronizacijo NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP, ki jih uporabljate z Webexom.
Namestite ntp paket po namestitvi operacijskega sistema in preden namestite programsko opremo BroadWorks. Nato lahko konfigurirate NTP med XSP|Namestitev programske opreme ADP. Glej Priročnik za upravljanje programske opreme BroadWorks za več podrobnosti.
Med interaktivno namestitvijo XSP|Programska oprema ADP, vam je dana možnost konfiguracije NTP. Nadaljujte kot sledi:
Ko namestitveni program vpraša,
Do you want to configure NTP?, vstopiy.Ko namestitveni program vpraša,
Is this server going to be a NTP server?, vstopin.Ko namestitveni program vpraša,
What is the NTP address, hostname, or FQDN?, vnesite naslov vašega strežnika NTP ali javne storitve NTP, npr.pool.ntp.org.
Če je vaš XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, konfiguracijska datoteka namestitvenega programa mora vsebovati naslednje pare ključ=vrednost:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Identiteta ADP in varnostne zahteve
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najsplošnejše (ponudnik SSL) do najbolj specifične (posamezen vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso podane, so nastavitve SSL 'nižje' ravni podedovane od 'višjih' ravni.
Če nobena od privzetih nastavitev ni spremenjena, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
XSP|ADP se mora overiti pri odjemalcih s potrdilom, podpisanim s strani CA, v katerem se skupno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
Vmesnik Xsi mora podpirati protokol TLSv1.2.
Vmesnik Xsi mora uporabljati šifrirno zbirko, ki izpolnjuje naslednje zahteve.
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali eliptičnih krivulj Diffie-Hellman Ephemeral (ECDHE)
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
Način šifriranja GCM (Galois/Counter Mode) ali CBC (Cipher Block Chaining)
Če je uporabljena šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
Zahtevam na primer ustrezajo naslednje šifre:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI zahteva konvencijo o poimenovanju IANA za šifrirne zbirke, kot je prikazano zgoraj, ne pa konvencije openSSL. |
Podprte šifre TLS za vmesnika AuthService in XSI
| Ta seznam se lahko spremeni z razvojem naših varnostnih zahtev v oblaku. Upoštevajte trenutna priporočila Ciscove varnosti v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste Xsi-Events in število niti za obdelavo količine dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na najmanjše prikazane vrednosti, kot sledi (ne zmanjšajte jih, če so nad temi najmanjšimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Več XSP|ADP
Robni element za izravnavo obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora pregledno upravljati porazdelitev prometa med vašimi več XSP-ji|Strežniki ADP in Webex za oblak in odjemalce Cisco BroadWorks. V tem primeru bi morali navesti URL izravnalnika obremenitve konfiguraciji Webex za Cisco BroadWorks.
Opombe o tej arhitekturi:
Konfigurirajte DNS, tako da lahko odjemalci najdejo izravnalnik obremenitve, ko se povezujejo z vmesnikom Xsi (glejte DNS konfiguracija).
Priporočamo, da robni element konfigurirate v načinu povratnega proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Internetni XSP|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več XSP|ADP strežniki.
Opombe o tej arhitekturi:
Za povezavo z XSP sta potrebna dva zapisa|ADP strežniki:
Za mikrostoritve Webex: Round-robin zapisi A/AAAA so potrebni za ciljanje na več XSP|naslovi IP ADP. To je zato, ker mikrostoritve Webex ne morejo iskati SRV. Za primere glej Storitve v oblaku Webex.
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glej Aplikacija Webex.
Uporabite prednostne zapise SRV za ciljanje storitve XSI za več XSP|naslovi ADP. Določite prednost svojim zapisom SRV, tako da bodo mikrostoritve vedno šle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. NE uporabljajte krožnega pristopa za aplikacijo Webex.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu.
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran za razrešitev XSP|URL ADP do izravnalnika obremenitve HTTP, izravnalnik obremenitve pa je konfiguriran za preusmeritev prek povratnega proxyja na XSP|ADP strežniki.
Webex ne sledi preusmeritvi pri povezovanju z URL-ji, ki jih posredujete, zato ta konfiguracija ne deluje.
Naročanje in zagotavljanje
Naročanje in zagotavljanje velja na teh ravneh:
Oskrba partnerja/ponudnika storitev:
Vsak vključeni ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec) mora biti konfiguriran kot partnerska organizacija v Webexu in mora imeti potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije zagotavlja dostop do upravljanja Webexa za Cisco BroadWorks na Webex Partner Hub. Skrbnik partnerja mora opraviti vse potrebne korake za zagotavljanje, preden lahko zagotovi organizacijo stranke/podjetja.
Naročanje in zagotavljanje strank/podjetij:
Vsak BroadWorks Enterprise, omogočen za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije stranke Webex. Ta postopek poteka samodejno kot del oskrbe uporabnika/naročnika. Vsi uporabniki/naročniki znotraj podjetja BroadWorks so omogočeni v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko zagotovite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
Uporabniško/naročniško naročanje in zagotavljanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Samooskrba uporabnika
Oskrba API-ja
Pretočno zagotavljanje z zaupanja vredno e-pošto
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če lahko trdite, da ima BroadWorks naročniške e-poštne naslove, ki so veljavni in edinstveni za Webex, ta možnost zagotavljanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot ID-ji uporabnikov.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če se ne morete zanesti na naročniške e-poštne naslove, ki jih ima BroadWorks, ta možnost zagotavljanja ustvari račune Webex, vendar jih ni mogoče aktivirati, dokler naročniki ne predložijo in potrdijo svojih e-poštnih naslovov. Takrat lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniške ID-je.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Uporabniška samooskrba
S to možnostjo ni pretočnega zagotavljanja iz BroadWorks v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastno komunikacijo (ali jo pooblastite za svoje stranke) za distribucijo povezave naročnikom. Naročniki sledijo povezavi, nato posredujejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek Partnerskega središča ali za to uporabite API.
| Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo. |
Zagotavljanje ponudnika storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo, da Webex za Cisco BroadWorks uporabnikom/naročnikom omogočite v svoj obstoječi potek dela/orodja za upravljanje uporabnikov.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Interno klicanje
Podpora za funkcijo Extension Dialing uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki v istem podjetju. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med zagotavljanjem se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Za klicanje BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve vseh področij metode za začetek klica in v profilu uporabnika. Webex za Cisco BroadWorks podpira samo interne klice med uporabniki znotraj iste skupine in različnih skupin istega podjetja s kombinacijo lokacijske klicne kode in interne številke. Vendar pa klicanje med dvema podjetjema z uporabo samo razširitev ni podprto.
Razširitev je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Uporabniki Cisco BroadWorks
Ponudba javnega API-ja kot »razširitev
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za podjetja/skupine, ki imajo konfigurirano klicno kodo lokacije (LDC), mora biti parameter razširitve kombinacija LDC in 'interne številke.
Omogočanje pretoka ali samoaktivacije
Razširitev in LDC (kjer je na voljo) bosta samodejno pridobljena iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Samodejno sinhronizirano iz BroadWorks z Directory Sync z uporabo kombinacije klicne kode lokacije (LDC) in interne številke.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje razširitve |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | Razširitev je treba posredovati kot parameter |
Pretok skozi | Razširitev samodejno pridobljena iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Seznami telefonov BroadWorks | Seznami poslovnih, skupinskih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
Predpogoji
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
Popravek, kjer so razširitvene in lokacijske klicne kode dodane v XSI in adapter za zagotavljanje februarja 2022 za različico 23 ali novejšo kot del:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI za ta tok klica SIP, ki je potreben za podporo za funkcijo klicanja razširitve.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioriteta možnosti klica aplikacije
Kot del podpore za funkcijo Extension Dialing je nastavitev prednosti klicnih možnosti aplikacije zagotovljena tudi na ravni partnerja za vse partnerje Webex for Cisco Broadworks. S to nastavitvijo lahko partner nadzira nastavitve prioritete klicev vseh svojih upravljanih strank iz Partner Huba. Nastavitev prioritete možnosti klica aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klica aplikacije vsebuje razširitev kot drugo možnost v Partner Hubu in Control Hubu, ko je uporabniku Webexa za Cisco Broadworks na novo omogočena razširitev prek katerega koli od zgoraj omenjenih načinov zagotavljanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v možnosti avdio/video klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite vidnost dodatnega klica:
Če partner želi, da se vsem njegovim upravljanim organizacijam strank zagotovi razširitev kot ena od možnosti klica, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Partner Hubu. To bo omogočilo upravljanim organizacijam strank, da podedujejo nastavitev od svojega partnerja.
Če želi partner zagotoviti razširitev v klicnih možnostih za določeno organizacijo strank, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Control Hubu.
Podpora za stike skupine
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync tako, da odstrani omejitev za sinhronizacijo do 1500 stikov s telefonskih seznamov skupine v BroadWorksu in partnerjem omogoči sinhronizacijo do 30.000 stikov z enega samega skupinskega telefonskega seznama in ga izenači s 30.000 stiki. povečanje za telefonski seznam podjetja, ki je bil objavljen ločeno.
Obstaja splošna omejitev 200K za vse zunanje stike na organizacijo, ki bi veljala za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Podprto bo na primer podjetje BroadWorks, ki ima seznam telefonov Enterprise s 30K in tudi 5 seznamov telefonov skupine s 30K (skupaj 180K na organizacijo). Če pa obstaja 6 skupinskih telefonskih seznamov s 30K, to ne bo podprto (skupaj 210K).
| Ta funkcija je na voljo na zahtevo. Obrnite se na ekipo za račun, da ga omogočite.
|
Ko je funkcija omogočena, začne storitev DirSync sinhronizirati stike telefonskega seznama BroadWorks Group v namensko shrambo stikov za posamezno skupino v storitvi Webex Contact Service.
Med zagotavljanjem mora biti skupina podjetij uporabnika shranjena v imeniku Webex, da navede skupino, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v pomnilniku skupine Contact Service za določeno skupino uporabnikov.
Funkcija zahteva, da so naročniki Webex za BroadWorks omogočeni v Webexu z ID-jem skupine podjetij BroadWorks.
Id skupine podjetij BroadWorks je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Webex za uporabnike Cisco BroadWorks
Oskrba javnega API-ja kot 'spEnterpriseGroupId'
ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja.
Omogočanje pretoka ali samoaktivacije
BroadWorks Enterprise Group Id bo samodejno pridobljen iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Se ne uporablja. Za te uporabnike ni treba sinhronizirati ID-ja skupine podjetij BroadWorks.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje ID skupine podjetij |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | BroadWorks Enterprise Group Id je treba posredovati kot parameter spEnterpriseGroupId |
Pretok skozi | Id skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Se ne uporablja |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Se ne uporablja |
Seznami telefonov BroadWorks | Stiki na telefonskih seznamih skupine BroadWorks | Directory Sync | Stiki skupine so shranjeni v storitvi Webex Contact Service, ki je povezana z določeno skupino |
BroadWorks Enterpsie ali osebni telefonski seznami | Stiki na seznamu poslovnih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
| Javni API je treba posodobiti PRED MIGRACIJO. Migracije ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja https://developer.webex.com/docs/api/changelog#2023-march Ko je funkcija omogočena in kot rezultat naslednje sinhronizacije imenika, bodo skupine uporabnikov v podjetju prikazane tudi v Control Hubu. Vizualizacija skupin v Control Hub za Webex za BroadWorks je na tej stopnji zgolj informativna. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupini v Control Hubu, saj te spremembe ne bodo odražene nazaj v BroadWorks. Upravljanje skupin v Control Hubu je namenjeno uporabi s strani partnerjev, ki bodo sprejeli prihajajoče API-je za upravljanje stikov. |
Migracije in pripravljenost na prihodnost
Ciscov napredek odjemalca poenotenih komunikacij BroadSoft je prehod od UC-One k Webexu. Obstaja ustrezno napredovanje podpornih storitev stran od omrežja ponudnika storitev – razen klicanja – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je prednostna migracijska strategija uvedba novega, namenskega XSP|ADP-ji za integracijo z Webexom za Cisco BroadWorks. Obe storitvi lahko izvajate vzporedno, medtem ko selite stranke na Webex, in sčasoma povrnete infrastrukturo, uporabljeno za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo a Naročite se možnost, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vsakega od naslednjih člankov, da zagotovite, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, pojdite na vsako od spodnjih povezav in v članku, ki se prikaže, kliknite Naročite se gumb.
Priporočamo, da se naročite vsaj na zgornji seznam. Vendar večina člankov in dokumentov Webex, navedenih pod Dodatni dokumenti imeti a Naročite se možnost. Da se ta možnost prikaže, se mora članek pojaviti na help.webex.com.
| Za ciljne strani dokumentacije ni možnosti naročnine. |
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks si oglejte naslednjo povezano dokumentacijo:
Webex za dokumente Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks—Ta rešitev ponudnikom storitev omogoča, da zagotovijo telefonske številke, ki jih imajo (namesto številk, ki jih zagotovi Cisco), za uporabo pri pridružitvi sestankom Webex.
Priročnik za konfiguracijo Webex za Cisco BroadWorks—Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Priročnik za integracijo naprav za Webex za Cisco BroadWorks—Opisuje, kako namestiti in servisirati naprave Room OS in MPP.
Priročnik za odpravljanje težav Webex za Cisco BroadWorks— Vsebuje informacije o odpravljanju težav za Webex za Cisco BroadWorks.
Webex za članke Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo naslednja neobvezna spletna mesta, če želite izvedeti več o Webexu za Cisco BroadWorks:
Webex za dokumentacijo Cisco BroadWorks—Na ciljni strani so navedeni tehnični dokumenti in neobvezni članki Webex, namenjeni skrbnikom partnerjev Webex za Cisco BroadWorks.
Kaj je novega pri Webexu za Cisco BroadWorks— Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
Znane težave in omejitve— Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM— Ta članek opisuje, kako dodeliti skrbniške vloge partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v Partner Hub in Control Hub.
Dokumenti Cisco BroadWorks
Partnerski skrbniki se lahko obrnejo na spletno mesto Cisco BroadWorks na cisco.com za tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči Webex
Naslednja spletna mesta za pomoč Webex lahko uporabite za iskanje člankov Webex, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webex.
Webex od ponudnikov storitev— Ta ciljna stran vsebuje povezave z informacijami o začetnih korakih in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili pri ponudniku storitev.
Center za pomoč Webex—Uporabite funkcijo iskanja na help.webex.com za iskanje dodatnih člankov o Webexu, ki opisujejo funkcijo Webex App in Webex Meetings. Iščete lahko po uporabniških ali skrbniških člankih.
Dokumentacija za razvijalce
Priročnik za razvijalce Webex za BroadWorks— Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo Webex za API-je BroadWorks.
Točke odločitve
| Upoštevanje | Vprašanja za odgovor | Viri |
Arhitektura in infrastruktura
|
Koliko XSP|ADP? Kako jemljejo mTLS? |
Načrtovalnik zmogljivosti sistema Cisco BroadWorks Priročnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov | Ali lahko trdite, da zaupate e-pošti v BroadWorks? Ali želite, da uporabniki posredujejo e-poštne naslove za aktiviranje lastnih računov? Ali lahko sestavite orodja za uporabo našega API-ja? |
Javni dokumenti API-ja na https://developer.webex.com Ta dokument |
| Znamčenje | Kakšno barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so različni primeri uporabe strank? | Ta dokument |
| Naročniške funkcije na stranko/podjetje/skupino | Izberite paket, da določite raven storitve na predlogo. Basic, Standard, Premium ali Softphone. | Ta dokument Matrika lastnosti/paketa |
| Preverjanje pristnosti uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za zagotavljanje (za možnosti pretočnega zagotavljanja) | Ali že uporabljate Integrated IM&P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali je predviden pogostejši primer uporabe? |
Ta dokument Referenca CLI aplikacijskega strežnika |
Arhitektura in infrastruktura
S kakšno lestvico nameravate začeti? V prihodnosti ga je mogoče povečati, vendar bi morala vaša trenutna ocena uporabe spodbuditi načrtovanje infrastrukture.
Sodelujte s svojim upraviteljem računa Cisco/prodajnim predstavnikom, da določite velikost vašega XSP|Infrastruktura ADP, glede na Načrtovalnik zmogljivosti sistema Cisco BroadWorks in Priročnik za sistemsko inženirstvo Cisco BroadWorks.
Kako bo Webex vzpostavil povezave Mutual TLS z vašim XSP|ADP? Neposredno na XSP|ADP v DMZ ali prek proxyja TLS? To vpliva na vaše upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Kateri način zagotavljanja uporabnikov vam najbolj ustreza?
Pretočno zagotavljanje z zaupanja vredno e-pošto: Z dodelitvijo storitve »Integrated IM&P« na BroadWorksu je naročnik samodejno oskrbovan v Webexu.
Če lahko tudi potrdite, da so naročniški e-poštni naslovi v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vredne e-pošte« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni uporabniški atribut na Webexu. Zato mora ponudnik storitev zagotoviti veljaven e-poštni naslov za uporabnika, da mu omogoči storitve Webex. To mora biti v atributu ID-ja e-pošte uporabnika v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Nadomestni ID.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil: Če ne morete zaupati naročniškim e-poštnim naslovom, lahko še vedno dodelite integrirano storitev IM&P v BroadWorks za zagotavljanje uporabnikov v Webexu.
Pri tej možnosti se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki predložiti in potrditi svoje e-poštne naslove, da aktivirajo račune Webex.
Uporabniška samooskrba: Ta možnost ne zahteva dodelitve storitve IM&P v BroadWorks. Namesto tega vi (ali vaše stranke) razdelite povezavo za zagotavljanje in povezave za prenos različnih odjemalcev z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa od BroadWorksa pridobi nekaj dodatnih konfiguracij o njih (vključno z njihovimi primarnimi številkami).
SP nadzorovano zagotavljanje prek API-jev: Webex razkriva niz javnih API-jev, ki ponudnikom storitev omogočajo, da v svoje obstoječe poteke dela vgradijo oskrbo uporabnika/naročnika.
Zahteve za zagotavljanje
Naslednja tabela povzema zahteve za vsako metodo zagotavljanja. Poleg teh zahtev mora vaša uvedba izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
Način zagotavljanja | Zahteve |
|---|---|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupljiva e-pošta) | API za zagotavljanje Webex samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite Integrirano IM+P storitev za na. Obstajata dva toka (zaupanja vredna e-pošta ali nezaupljiva e-pošta), ki ju dodelite prek predloge Onboarding na Webexu. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
Uporabniška samooskrba | Skrbnik obstoječemu uporabniku BroadWorks ponudi povezavo do portala za aktiviranje uporabnikov. Uporabnik se mora prijaviti na portal s poverilnicami BroadWorks in vnesti veljaven e-poštni naslov. Ko je e-poštno sporočilo potrjeno, Webex pridobi dodatne informacije o uporabniku za dokončanje zagotavljanja. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
SP nadzorovano zagotavljanje prek API-ja (Zaupanja vredna ali nezaupljiva e-pošta) | Webex razkriva nabor javnih API-jev, ki vam omogočajo, da v obstoječe poteke dela in orodja vgradite oskrbo uporabnikov. Obstajata dva toka:
Zahteve za BroadWorks:
Zahteve za Webex:
Za uporabo API-jev pojdite na Naročniki na BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Podprti jeziki
Med zagotavljanjem je jezik, ki je bil v BroadWorks dodeljen prvemu skrbniškemu uporabniku, samodejno dodeljen kot privzeti jezik za to organizacijo stranke. Ta nastavitev določa privzeti jezik, ki se uporablja za aktivacijska e-poštna sporočila, sestanke in povabila na sestanke v tej organizaciji stranke.
Jezikovni jeziki petih znakov v (ISO-639-1)_(ISO-3166) so podprti. na primer en_ZDA ustreza English_Združene države. Če je zahtevan samo jezik z dvema črkama (z uporabo formata ISO-639-1), bo storitev ustvarila petmestno jezikovno nastavitev tako, da bo zahtevani jezik združila s kodo države iz predloge, tj. »requestedLanguage_CountryCode«, če ni mogoče pridobiti veljavne področne nastavitve, potem privzeta razumna področna nastavitev, uporabljena na podlagi zahtevane jezikovne kode.
Naslednja tabela navaja podprte področne nastavitve in preslikavo, ki pretvori dvočrkovno jezikovno kodo v petmestno področno nastavitev za situacije, ko petmestna področna nastavitev ni na voljo.
Podprti jeziki (ISO-639-1)_(ISO-3166) | Če je na voljo samo dvočrkovna koda jezika ... | |
|---|---|---|
Koda jezika (ISO-639-1) ** | Namesto tega uporabite privzete občutljive jezikovne nastavitve (ISO-639-1)_(ISO-3166) | |
en_ZDA en_AU en_GB en_CA | en | en_ZDA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_št | opomba | nb_št |
pl_PL | pl | pl_PL |
pt_PT pt_BR | točka | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Kraji es_CO, id_ID, nb_NE in pt_Mesta za srečanja Webex ne podpirajo PT. Za te kraje bodo spletna mesta The Webex Meetings samo v angleščini. Angleščina je privzeta lokalna nastavitev za spletna mesta, če za spletno mesto ni zahtevana nobena/neveljavna/nepodprta lokalna nastavitev. To jezikovno polje je uporabno pri ustvarjanju spletnega mesta organizacije in sestankov Webex. Če v objavi ali API-ju naročnika ni omenjen jezik, bo kot privzeti jezik uporabljen jezik iz predloge. |
Znamčenje
Skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, da prilagodijo videz aplikacije Webex za organizacije strank, ki jih upravlja partner. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
Logotipi podjetij
Edinstvene barvne sheme za svetli ali temni način
URL-ji za podporo po meri
Za podrobnosti o tem, kako prilagoditi blagovno znamko, glejte Konfigurirajte napredne prilagoditve blagovne znamke.
|
|
Predloge za vkrcanje
Predloge za vključitev vam omogočajo, da definirate parametre, po katerih so stranke in povezani naročniki samodejno oskrbovani na Webexu za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za vkrcanje, vendar ko vključite stranko, je ta povezana samo z eno predlogo (ne morete uporabiti več predlog za eno stranko).
Nekateri primarni parametri predloge so navedeni spodaj.
Paket
Ko ustvarite predlogo, morate izbrati privzeti paket (glejte Paketi v razdelku Pregled za podrobnosti). Vsi uporabniki, ki so opremljeni s to predlogo, bodisi s pretočnim ali samooskrbovanjem, prejmejo privzeti paket.
Imate nadzor nad izbiro paketov za različne stranke, tako da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko razdelite različne povezave za zagotavljanje ali različne adapterje za zagotavljanje posameznih podjetij, odvisno od izbrane metode zagotavljanja uporabnika za te predloge.
Paket določenih naročnikov lahko spremenite s tega privzetega z uporabo API-ja za zagotavljanje (glejte Webex za dokumentacijo API-ja Cisco BroadWorks ali prek Partner Huba (glej Spremenite uporabniški paket v Partner Hubu).
Ne morete spremeniti naročniškega paketa iz BroadWorksa. Dodelitev integrirane storitve IM&P je vklopljena ali izklopljena; če je naročniku dodeljena ta storitev v BroadWorksu, predloga Partner Hub, povezana z URL-jem za oskrbo tega naročnikovega podjetja, definira paket.
Prodajalec in podjetja ali ponudnik storitev in skupine?
Način konfiguracije vašega sistema BroadWorks vpliva na pretok skozi zagotavljanje. Če ste preprodajalec s podjetji, morate pri ustvarjanju predloge omogočiti način podjetja.
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v svojih predlogah pustite izklopljen način Enterprise.
Če nameravate zagotoviti organizacije strank z uporabo obeh načinov BroadWorks, morate uporabiti različne predloge za skupine in podjetja.
| Prepričajte se, da ste uporabili popravke BroadWorks, ki so potrebni za pretočno zagotavljanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem. |
Način preverjanja pristnosti
Odločite se, kako želite, da se naročniki preverjajo pristnosti, ko se prijavijo v Webex. Način lahko dodelite z uporabo Način preverjanja pristnosti nastavitev v predlogi Onboarding. Naslednja tabela opisuje nekatere možnosti.
| Ta nastavitev ne vpliva na prijavo v portal za aktiviranje uporabnikov. Uporabniki, ki se prijavijo na portal, morajo vnesti svoj uporabniški ID in geslo za BroadWorks, kot je konfigurirano v BroadWorksu, ne glede na to, kako konfigurirate Način preverjanja pristnosti na predlogi Onboarding. |
| Način preverjanja pristnosti | BroadWorks | Webex |
| Identiteta primarnega uporabnika | ID uporabnika BroadWorks | E-poštni naslov |
| Ponudnik identitete | BroadWorks.
| Cisco Common Identity |
| Večfaktorska avtentikacija? | št | Zahteva Customer IdP, ki podpira večfaktorsko avtentikacijo. |
Pot preverjanja poverilnice
|
|
|
| Za podrobnejšo razčlenitev toka prijave SSO z neposredno avtentikacijo v BroadWorks glejte Potek prijave v SSO. |
Kodiranje UTF-8 z avtentikacijo BroadWorks
Pri preverjanju pristnosti BroadWorks priporočamo, da konfigurirate kodiranje UTF-8 za glavo preverjanja pristnosti. UTF-8 odpravlja težavo, do katere lahko pride pri geslih, ki uporabljajo posebne znake, pri čemer spletni brskalnik znakov ne kodira pravilno. To težavo odpravi uporaba glave, kodirane z UTF-8 in base 64.
Kodiranje UTF-8 lahko konfigurirate tako, da zaženete enega od naslednjih ukazov CLI na XSP ali ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Država
Ko ustvarite predlogo, morate izbrati državo. Ta država bo samodejno dodeljena kot država organizacije za vse stranke, ki jim je omogočena predloga v Common Identity. Poleg tega bo država organizacije določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex.
Privzete globalne klicne številke spletnega mesta bodo nastavljene na prvo razpoložljivo klicno številko, določeno v domeni telefonije glede na državo organizacije. Če države organizacije ni mogoče najti v klicni številki, določeni v domeni telefonije, bo uporabljena privzeta številka te lokacije.
S št. | Lokacija | Koda države | Ime države |
|---|---|---|---|
1 | AMER | +1 | ZDA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Avstralija |
4 | EMEA | +44 | Združeno kraljestvo |
5 | EVRO | +49 | Nemčija |
Dogovori z več partnerji
Ali nameravate podlicencirati Webex za Cisco BroadWorks drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za zagotavljanje in predloge
Ko uporabljate pretočno zagotavljanje, je URL za zagotavljanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hubu. Imate lahko več predlog in s tem več URL-jev za oskrbo. To vam omogoča, da za vsako podjetje izberete, kateri paket želite uporabiti za naročnike, ko jim je odobrena integrirana storitev IM&P.
Premisliti morate, ali želite URL za zagotavljanje na ravni sistema nastaviti kot privzeto pot za zagotavljanje in katero predlogo želite za to uporabiti. Na ta način morate samo izrecno nastaviti URL za zagotavljanje za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje sistemske ravni, na primer z UC-One SaaS. Če je temu tako, se lahko odločite, da ohranite URL na sistemski ravni za zagotavljanje uporabnikov na UC-One SaaS in preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Druga možnost je, da greste v drugo smer in nastavite URL na ravni sistema za Webex za BroadWorks ter znova konfigurirate tista podjetja, ki jih želite obdržati na UC-One SaaS.
Izbire konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za zagotavljanje
Za dodatno varnost vam Provisioning Adapter Proxy omogoča uporabo proxyja HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Povezava proxy ustvari tunel TCP od konca do konca, ki posreduje promet med AS in Webexom, s čimer zanika potrebo, da se AS neposredno poveže z javnim internetom. Za varne povezave je mogoče uporabiti TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije posredniškega vmesnika Cisco BroadWorks Provisioning Adapter.
Minimalne zahteve
Računi
Vsi naročniki, ki jih zagotavljate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali razširitev.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno oskrbo z zaupanja vredno e-pošto, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorksu.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko kopirate e-poštne naslove naročnikov v atribut Nadomestni ID v BroadWorks. To omogoča uporabnikom, da se prijavijo v Webex z uporabo svojih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki morajo za prijavo v Partner Hub uporabiti svoje račune Webex.
| Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite le klice uporabnikov, ki imajo primarno številko in/ali interno številko. Če uporabljate pretočno zagotavljanje, mora biti uporabnikom dodeljena tudi integrirana storitev IM&P. |
Strežniki v vašem omrežju in zahteve glede programske opreme
Primerki BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte Zahteve za programsko opremo BroadWorks (v tem dokumentu). Za več informacij glejte Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
Application Server (AS) z različico BroadWorks kot zgoraj
Omrežni strežnik (NS)
Profilni strežnik (PS)
Javno obrnjen XSP|Strežnik(-i) ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
Storitev avtentikacije (BWAuth)
Vmesniki dejanj in dogodkov XSI
DMS (spletna aplikacija za upravljanje naprav)
Vmesnik CTI (integracija računalniške telefonije)
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in potrebnimi vmesnimi elementi. Zahteva skrbnika na ravni sistema za lažje iskanje v podjetju.
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Ločen strežnik XSP/ADP, ki deluje kot »Potisni strežnik za obvestila o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Googlu. Tukaj ga imenujemo »CNPS«, da ga razlikujemo od storitve v Webexu, ki zagotavlja potisna obvestila za sporočanje in prisotnost).
Ta strežnik mora biti na R22 ali novejši.
Zahtevamo ločen strežnik XSP/ADP za CNPS, ker bi lahko nepredvidljivost obremenitve Webexa za povezave v oblaku BWKS negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Glej Priročnik za sistemsko inženirstvo Cisco BroadWorks za več o XSP|ADP lestvica.
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
Osebni/prenosni računalniki z operacijskim sistemom Windows
Apple osebni / prenosni računalniki z MacOS
iOS (Apple store)
Android (trgovina Play)
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Če želite prenesti lokalizirano različico aplikacije Webex, uporabite eno od teh povezav:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (korejščina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francosko)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajska)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (kitajsko poenostavljeno)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonska)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španija)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemščina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italijanščina)
Fizični telefoni in dodatna oprema
IP telefoni Cisco:
Cisco IP telefon serije 6800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 7800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 8800 z vdelano programsko opremo za več platform
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html za modele in več informacij.
Telefone drugih proizvajalcev podpiramo na enak način kot druge integracije BroadWorks. Vendar še nimajo stikov in integracije prisotnosti z Webexom za Cisco BroadWorks.
Adapterji:
Cisco ATA 191 večplatformski analogni telefonski adapter
Cisco ATA 192 večplatformski analogni telefonski adapter
glej https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html za modele in več informacij.
Slušalke:
Slušalke Cisco serije 500
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html za modele in več informacij.
Naprave OS za sobo:
Serija Webex Room in Room Kit
Serija pisalnih miz Webex
Serija plošč Webex
Integracija naprave
Za podrobnosti o vključitvi in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Priročnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprave
Sledijo datoteke DTAF, ki jih morate naložiti na svoje aplikacijske strežnike, da podpirate aplikacijo Webex kot klicni odjemalec. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova config-wxt.xml.template datoteko, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, pojdite na platformo za dostavo aplikacij Prenosi programske opreme mesto za pridobitev najnovejših datotek DTAF. Ti prenosi delujejo tako za ADP kot XSP.
Ime stranke | Vrsta profila naprave in ime paketa |
|---|---|
Webex Mobilni Predloga |
Vrsta identitete/profila naprave: Povežite se – mobilno DTAF: Konfiguracijska datoteka: |
Webex Tablični računalnik Predloga |
Vrsta identitete/profila naprave: Poveži - Tablični računalnik DTAF: Konfiguracijska datoteka: |
Webex Namizje Predloga |
Vrsta identitete/profila naprave: Poslovni komunikator - PC DTAF: Konfiguracijska datoteka: |
Identificiraj/Profil naprave
Vsi uporabniki Webex za Cisco BroadWorks morajo imeti Profil identitete/naprave dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprave za opravljanje klicev z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Vložite zahtevo za storitev pri svojem agentu za vkrcanje ali pri Cisco TAC za zagotavljanje Cisco OAuth za vaš račun Cisco Identity Provider Federation.
Za ustrezne funkcije uporabite naslednji naslov zahteve:
XSP|ADP AuthService Configuration' za konfiguracijo storitve na XSP|ADP.
'Konfiguracija NPS za Auth Proxy Setup' za konfiguracijo NPS za uporabo proxyja za preverjanje pristnosti.
CI User UUID Sync' za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
Konfigurirajte BroadWorks, da omogočite Cisco Billing za BroadWorks in Webex za naročnine na BroadWorks.
Cisco vam da ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
| Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice. |
Naročilo potrdil
Zahteve za potrdila za avtentikacijo TLS
Potrebovali boste varnostna potrdila, ki jih je podpisal znani overitelj potrdil in so nameščena na vašem javnem XSP|ADP, za vse zahtevane aplikacije. Ti bodo uporabljeni za podporo preverjanja potrdila TLS za vso vhodno povezljivost z vašim XSP|ADP strežniki.
Ta potrdila morajo vključevati vaš XSP|Javno popolnoma kvalificirano ime domene ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Natančne zahteve za uvajanje teh strežniških potrdil so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje je treba naložiti potrdilo javnega strežnika s podpisom CA v teh treh primerih:
Javno podprti CA-ji, ki jih aplikacija Webex podpira za preverjanje pristnosti, so navedeni v Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za proxy za most TLS
Javno podpisano potrdilo strežnika se naloži v proxy.
Proxy predstavi to javno podpisano potrdilo strežnika Webexu.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Notranje potrdilo s podpisom CA je mogoče naložiti v XSP|ADP.
XSP|ADP predstavi to interno podpisano potrdilo strežnika posredniku.
Proxy zaupa notranjemu CA, ki je podpisal XSP|potrdilo strežnika ADP.
Zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP|ADP v DMZ
Javno podpisano potrdilo strežnika se naloži v XSP|ADP.
XSP|ADP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi potrdilo odjemalca kot del vzajemne avtentikacije TLS. Certifikat CA/verižni certifikat odjemalca Webex je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v Partner Hub, sem in kliknite povezavo za prenos potrdila.
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema zahteve za potrdila v teh treh primerih:
(Izbirno) Zahteve za potrdila za proxy za most TLS
Webex proxyju predstavi javno podpisano potrdilo odjemalca.
Proxy zaupa Ciscovemu internemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN internega potrdila mora biti
bwcticlient.webex.com.
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
Organi javnih potrdil morda ne bodo pripravljeni podpisati potrdil z zahtevanim lastniškim OID-jem BroadWorks. V primeru premostitvenega proxyja boste morda prisiljeni uporabiti notranjo CA za podpis potrdila odjemalca, ki ga proxy predstavi XSP|ADP.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Aplikacijski strežnik ClientIdentity vsebuje CN interno podpisanega odjemalskega potrdila, predloženega XSP|ADP prek posrednika.
(Izbirno) Zahteve za potrdila za TLS-passthrough proxy ali XSP|ADP v DMZ
Webex XSP-ju predstavi Ciscovo interno potrdilo odjemalca s podpisom CA|ADP.
XSP|ADP zaupajo Ciscovemu notranjemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v XSP|ADP.
XSP|ADP-ji Webexu predstavijo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Aplikacijski strežnik ClientIdentity vsebuje CN potrdila odjemalca, ki ga podpisuje Cisco, in je predstavljeno XSP-ju|ADP podjetja Webex.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih uporablja Webex za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, ki so potrebni za konfiguracijo vhodnih in izhodnih pravil vašega požarnega zidu.
Omrežne zahteve za Storitve Webex
Prejšnje tabele požarnega zidu pravil vhoda in izstopa dokumentirajo samo povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je splošen za Webex, vendar naslednja tabela opredeljuje različne razdelke članka in kako pomemben je vsak razdelek za Webex za Cisco BroadWorks.
Oddelek člena o omrežnih zahtevah | Relevantnost informacij |
|---|---|
Informativno | |
Transportni protokoli in šifre šifriranja za aplikacije in naprave Webex, registrirane v oblaku | Informativno |
Morati prebrati | |
Morati prebrati | |
Domene in URL-ji, do katerih je treba dostopati za storitve Webex | Morati prebrati |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Storitve Webex za stranke FedRAMP | N/A |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga požarnega zidu aplikacije Webex (PDF).
Podpora za redundanco BroadWorks
Storitve v oblaku Webex in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo Broadworks XSP|Redundanca ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve in aplikacije Webex lahko napredujejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner za dokončanje zahteve.
Topologija omrežja
Broadworks XSP|ADP-je je mogoče namestiti neposredno na internetu ali pa se nahajajo v DMZ, ki ga vodi element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je XSP|ADP-je je mogoče namestiti v dveh (ali več) podatkovnih središčih, pri čemer je lahko pred vsakim nameščen izravnalnik obremenitve, pri čemer ima vsak javni naslov IP. Če XSP|ADP-ji so za izravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo naslov IP izravnalnika obremenitve, Broadworks pa ima očitno samo en XSP|ADP, tudi če obstaja več XSP|ADP zadaj.
V spodnjem primeru je XSP|ADP-ji so nameščeni na dveh mestih, mestu A in mestu B. Obstajata dva XSP-ja|ADP-ji, ki jih vodi izenačevalnik obremenitve na vsakem mestu. Spletno mesto A ima XSP|ADP1 in XSP|ADP2 na čelu z LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4 na čelu z LB2. V javnem omrežju so izpostavljeni samo izravnalniki obremenitve in XSP|ADP-ji so v zasebnih omrežjih DMZ.
Storitve v oblaku Webex
DNS konfiguracija
Mikrostoritve Webex Cloud morajo imeti možnost najti Broadworks XSP|Strežnik(-i) ADP za povezovanje z vmesniki Xsi, storitev avtentikacije in CTI.
Mikrostoritve Webex Cloud bodo izvedle iskanje DNS A/AAAA konfiguriranega XSP|Ime gostitelja ADP in se povežite z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
primer: Partnerjev DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve.
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Failover
Ko mikrostoritve Webex pošljejo zahtevo XSP|ADP/Load Balancer in zahteva ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če koda napake (HTTP 5xx) vrnejo, mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če v 2 sekundah ne prejmete odgovora HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran in izvedejo napredovanje na naslednji IP.
Vsaka zahteva se poskusi 3-krat, preden se napaka sporoči nazaj mikrostoritvi.
Ko je IP na seznamu blokiranih, ne bo vključen na seznam naslovov, ki jih je treba poskusiti pri pošiljanju zahteve XSP-ju|ADP. Po vnaprej določenem časovnem obdobju blokirani IP poteče in se vrne na seznam, da poskusi, ko je podana nova zahteva.
Če so vsi naslovi IP blokirani, bo mikrostoritev še vedno poskušala poslati zahtevo tako, da naključno izbere naslov IP s seznama blokiranih. Če je uspešen, se naslov IP odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z XSP|ADP-je ali izenačevalnike obremenitve lahko vidite v Control Hubu. V klicni gruči BroadWorks je stanje povezave prikazano za vsakega od teh vmesnikov:
XSI akcije
XSI dogodki
Storitev za preverjanje pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodobitvami vnosa. Statusi povezav so lahko:
Zelena: Ko je vmesnik mogoče doseči na enem od IP-jev v iskanju zapisa A.
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z XSP|ADP in nanje vpliva XSP|Razpoložljivost vmesnika ADP:
Prijava v aplikacijo Webex
Osvežitev žetona aplikacije Webex
Nezaupljiva e-pošta/samoaktivacija
Pregled stanja storitve Broadworks
Aplikacija Webex
DNS konfiguracija
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & XSI-Events) in storitev Device Management Service (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<webex app xsi domain>. SRV kaže na konfigurirani URL za XSP|Gostitelji ADP ali izravnalniki obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na iskanje A/AAAA.
SRV se lahko razreši na več ciljev A/AAAA. Vendar mora vsak zapis A/AAAA preslikati samo en naslov IP. Če obstaja več XSP|ADP v DMZ za napravo za izravnavo obremenitve/robno napravo, mora biti izravnalnik obremenitve konfiguriran tako, da ohranja obstojnost seje za usmerjanje vseh zahtev iste seje na isti XSP|ADP. To konfiguracijo zahtevamo, ker morajo odjemalčevi srčni utripi dogodkov XSI iti na isti XSP|ADP, ki se uporablja za vzpostavitev kanala dogodkov.
| V 1. primeru zapis A/AAAA za webex-app-XSP|ADP.example.com ne obstaja in mu ni treba. Če vaš DNS zahteva, da mora biti definiran en zapis A/AAAA, mora biti vrnjen samo 1 naslov IP. Ne glede na to mora biti SRV še vedno definiran za aplikacijo Webex. Če aplikacija Webex uporablja ime A/AAAA, ki se razreši na več kot en naslov IP, ali če izravnalnik obremenitve/robni element ne vzdržuje obstojnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP, kjer ni vzpostavil dogodkovnega kanala. Posledica tega je prekinitev kanala in bistveno več notranjega prometa, ki poslabša vaš XSP|Zmogljivost gruče ADP. Ker imata Webex Cloud in Webex App različne zahteve pri iskanju zapisov A/AAAA, morate za dostop do XSP uporabiti ločen FQDN za Webex Cloud in Webex App.|ADP. Kot je prikazano v primerih, Webex Cloud uporablja zapis A |
Primer 1— Več XSP|ADP-ji, vsak za ločenim izravnalnikom obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug izravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi naslov IP na seznamu in se premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
Primer 2— Več XSP|ADP-ji za enim izravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo izravnalnik obremenitve izbere naključni XSP|ADP. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve izenačevalnik obremenitve uporabi piškotek za usmerjanje povezave na pravi XSP|ADP, ki zagotavlja, da se kanal dogodkov ne prekine.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Izravnalnik obremenitve |
A | LB.example.com |
| Naslov IP izravnalnika obremenitve (XSP|ADP-ji so za izravnalnikom obremenitve) |
DMS URL
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos svoje konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla iskanje DNS A/AAAA gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
primer: DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve aplikacije Webex za prenos konfiguracijskih datotek prek DMS:
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Kako aplikacija Webex najde XSP|Naslovi ADP
Odjemalec poskuša poiskati XSP|Vozlišča ADP, ki uporabljajo naslednji tok DNS:
Odjemalec sprva pridobi URL-je Xsi-Actions/Xsi-Events iz oblaka Webex (vnesli ste jih pri ustvarjanju povezane klicne gruče BroadWorks). Ime gostitelja/domena Xsi se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
Odjemalec izvede iskanje SRV za _xsi-stranka._tcp.<xsi domain="">
Če iskanje SRV vrne enega ali več ciljev A/AAAA:
Odjemalec izvede iskanje A/AAAA za te cilje in predpomni vrnjene naslove IP.
Odjemalec se poveže z enim od ciljev (in s tem z njegovim zapisom A/AAAA z enim naslovom IP) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
Če iskanje SRV ne vrne nobenega cilja:
Odjemalec opravi iskanje A/AAAA korenskega parametra Xsi in se nato poskuša povezati z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP.
Kot je navedeno, zapis A/AAAA se mora razrešiti na en naslov IP iz istih razlogov.
(Izbirno) Pozneje lahko zagotovite podrobnosti XSI-Actions/XSI-Events v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v vaši gruči BroadWorks v Control Hubu.
Če obstajajo, bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
Če je zaznana kakršna koli razlika, bo odjemalec znova inicializiral svojo povezljivost XSI Actions/XSI Events. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden pod 1. korakom – tokrat zahteva iskanje vrednosti v %XSI_ROOT_WXT% parameter iz svoje konfiguracijske datoteke.
Prepričajte se, da ste ustvarili ustrezne zapise SRV, če uporabljate to oznako za spreminjanje vmesnikov Xsi.
Failover
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-stranka._tcp.<xsi domain="">, sestavi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbran za vse prihodnje zahteve. Izbranemu gostitelju se nato odpre kanal dogodkov in redno se pošilja srčni utrip za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki je vrnjen v odzivu HTTP, zato je pomembno, da izravnalnik obremenitve ohranja obstojnost seje (afiniteto) in vedno pošilja zahteve istemu zaledju XSP|strežnik ADP.
Če zahteva ali zahteva srčnega utripa gostitelju ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
Če koda napake (HTTP 5xx) je vrnjen, aplikacija Webex označi ta naslov IP kot blokiran in usmeri naprej do naslednjega gostitelja na seznamu.
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu poskusijo znova (s podaljševanjem časa ponovnega poskusa). Zahteve, da se domnevno nenujni ne poskusijo znova.
Ko se novi gostitelj uspešno poskusi, postane novi izbrani gostitelj, če je prisoten na seznamu. Ko se preizkusi zadnji gostitelj na seznamu, se aplikacija Webex premakne na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex znova inicializirala kanal dogodka.
Upoštevajte, da aplikacija Webex ne izvaja povratne napake in da se odkrivanje storitve DNS izvede samo enkrat ob prijavi.
Med prijavo poskuša aplikacija Webex prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvede iskanje zapisa A/AAAA gostitelja v pridobljenem URL-ju DMS in se poveže s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.
Pregled uvajanja
Naslednji diagrami predstavljajo tipičen vrstni red vaših nalog razmestitve za različne načine oskrbe uporabnikov. Številne naloge so skupne vsem načinom zagotavljanja.
Partner Onboarding za Webex za Cisco BroadWorks
Vsak ponudnik storitev ali prodajalec Webex za Cisco BroadWorks mora biti nastavljen kot partnerska organizacija za Webex za Cisco BroadWorks. Če imate obstoječo partnersko organizacijo Webex, lahko to uporabite.
Za dokončanje potrebnega vkrcanja morate izpolniti svojo dokumentacijo Webex Cisco BroadWorks, novi partnerji pa morajo sprejeti spletno pogodbo o posrednem partnerskem kanalu (ICPA). Ko bodo ti koraki končani, bo Cisco Compliance ustvaril novo partnersko organizacijo v Partner Hubu (če je potrebno) in poslal e-pošto s podrobnostmi o preverjanju pristnosti skrbniku evidence v vaši dokumentaciji. Hkrati vas bo kontaktiral vaš vodja programa za aktiviranje partnerjev in/ali uspeh strank, da začnete z uvajanjem.
| Partnerji Webex v eni regiji lahko ustvarijo organizacije strank v kateri koli regiji, kjer nudimo storitve. Za pomoč glejte: Rezidenca podatkov v Webexu. |
Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP
Zahtevamo, da se aplikacija NPS izvaja na drugem XSP|ADP. Zahteve za ta XSP|ADP so opisani v Konfigurirajte obvestila o klicih iz vašega omrežja.
Na svojem XSP potrebujete naslednje aplikacije/storitve|ADP.
Storitev/Aplikacija | Preverjanje pristnosti ni uspelo | Namen storitve/aplikacije |
|---|---|---|
Xsi-Dogodki |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, servisna obvestila |
Xsi-Akcije |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, dejanja |
Upravljanje naprave |
TLS (strežnik se avtentificira odjemalcem) |
Prenos klicne konfiguracije |
Storitev za preverjanje pristnosti |
TLS (strežnik se avtentificira odjemalcem) |
Preverjanje pristnosti uporabnika |
Integracija računalniške telefonije |
mTLS (odjemalec in strežnik se med seboj preverjata pristnost) |
Prisotnost telefonije |
Nastavitve klica Aplikacija Webview |
TLS (strežnik se avtentificira odjemalcem) |
Izpostavi uporabniške nastavitve klicev na portalu za samooskrbo znotraj aplikacije Webex |
V tem razdelku je opisano, kako uporabiti zahtevane konfiguracije za TLS in mTLS na teh vmesnikih, vendar se morate sklicevati na obstoječo dokumentacijo, da namestite aplikacije na vaš XSP|ADP.
Zahteve za skupno bivanje
Storitev za preverjanje pristnosti mora biti sorezident z aplikacijami Xsi, ker morajo ti vmesniki sprejeti dolgožive žetone za avtorizacijo storitve. Za potrditev teh žetonov je potrebna storitev preverjanja pristnosti.
Storitev za preverjanje pristnosti in Xsi lahko po potrebi delujeta na istih vratih.
Druge storitve/aplikacije lahko ločite, kot je potrebno za vašo tehtnico (namensko upravljanje naprav XSP|kmetija ADP, na primer).
Aplikacije Xsi, CTI, Authentication Service in DMS lahko postavite skupaj.
Na XSP ne nameščajte drugih aplikacij ali storitev|ADP, ki se uporabljajo za integracijo BroadWorks z Webexom.
Ne postavljajte aplikacije NPS skupaj z drugimi aplikacijami.
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfiguracija storitve preverjanja pristnosti (s preverjanjem žetona CI)
S tem postopkom konfigurirajte Authentication Service za uporabo preverjanja žetona CI s TLS. Ta način preverjanja pristnosti je priporočljiv, če uporabljate R22 ali novejši in ga vaš sistem podpira.
| Vzajemni TLS (mTLS) je podprt tudi kot alternativna metoda preverjanja pristnosti za Auth Service. Če imate več organizacij Webex, ki uporabljajo isti XSP|Strežnik ADP, morate uporabiti avtentikacijo mTLS, ker preverjanje žetona CI ne podpira več povezav z istim XSP|ADP Auth Service. Če želite konfigurirati preverjanje pristnosti mTLS za Auth Service namesto preverjanja žetona CI, glejte Dodatek za Konfigurirajte storitve (z mTLS za storitev avtifikacije). |
| Če trenutno uporabljate mTLS za Auth Service, ni obvezno, da znova konfigurirate za uporabo preverjanja žetona CI s TLS. |
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks.
Namestite naslednje popravke na vsak XSP|strežnik ADP. Namestite popravke, ki ustrezajo vaši izdaji:
Za R22:
Za R23:
Za R24—popravek ni potreben
Vsako sklicevanje na XSP vključuje XSP ali ADP.Namestite
AuthenticationServiceaplikacijo na vsakem XSP|storitev ADP.Zaženite naslednji ukaz, da aktivirate aplikacijo AuthenticationService na XSP|ADP v kontekstno pot /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceZaženite ta ukaz, da razmestite AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Od različice Broadworks Build 2022.10 organi za potrdila, ki prihajajo z Javo, niso več samodejno vključeni v shrambo zaupanja BroadWorks ob prehodu na novo različico Jave. AuthenticationService odpre povezavo TLS z Webexom, da pridobi žeton za dostop, in mora imeti v svoji shrambi zaupanja naslednje, da potrdi URL IDBroker in Webex:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Preverite, ali so ta potrdila prisotna pod naslednjim CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getČe ni prisoten, zaženite naslednji ukaz, da uvozite privzeta zaupanja Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustDruga možnost je, da ta potrdila ročno dodate kot sidra zaupanja z naslednjim ukazom:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Če je ADP nadgrajen iz prejšnje izdaje, so overitelji potrdil iz stare izdaje samodejno uvoženi v novo izdajo in bodo še naprej uvoženi, dokler ne bodo ročno odstranjeni.
Aplikacija AuthenticationService je izvzeta iz nastavitve validatePeerIdentity pod ADP_CLI/System/SSLCommonSettings/GeneralSettings in vedno preveri istovetnost istovrstnika. Glej FD za preverjanje potrdila Cisco Broadworks X509 za več informacij o tej nastavitvi.
Konfigurirajte ponudnike identitete tako, da na vsakem XSP zaženete naslednje ukaze|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-ZaURL, vnesite URL IssuerName, ki velja za vašo gručo CI. Glej naslednjo tabelo.set issuerUrl <URL>-ZaURL, vnesite IssuerUrl, ki velja za vašo gručo CI. Oglejte si naslednjo tabelo.set tokenInfoUrl <IdPProxy URL>—Vnesite URL proxy IdP, ki velja za vašo gručo Teams. Oglejte si drugo tabelo, ki sledi.
Tabela 1. Nastavite ime izdajatelja in URL izdajatelja Če je CI Cluster ... Nastavite ime izdajatelja in URL izdajatelja na ... ZDA-A
EU
US-B
Če ne poznate svojega Grozd CI, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.Tabela 2. Nastavite tokenInfoURL Če je Teams Cluster ... Nastavi tokenInfoURL na ... (URL proxy IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Če ne poznate svojega Grozd ekip, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.
Za testiranje lahko preverite, ali je tokenInfoURL veljaven, tako da zamenjate "
idp/authenticate" del URL-ja z "ping".
Podajte pooblastilo Webex, ki mora biti prisotno v uporabniškem profilu v Webexu, tako da zaženete naslednji ukaz:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userKonfigurirajte ponudnike identitete za Cisco Federation z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Zaženite naslednji ukaz, da preverite, ali vaša konfiguracija FLS deluje. Ta ukaz bo vrnil seznam ponudnikov identitete:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetKonfigurirajte upravljanje žetonov z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Ustvarite in delite ključe RSA. Ključe morate ustvariti na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP. To je posledica naslednjih dejavnikov:
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP.Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService. XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone. Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Odstrani zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti (samo R24)
Če imate storitev preverjanja pristnosti konfigurirano s preverjanjem žetona CI na R24, morate odstraniti tudi zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti. Zaženite naslednji ukaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Vmesnik CTI in sorodna konfiguracija
Spodaj je naveden vrstni red konfiguracije »od najbolj do najbolj oddaljenih«. Upoštevanje tega naročila ni obvezno.
Konfigurirajte aplikacijski strežnik za naročnine CTI
Konfigurirajte XSP|ADP-ji za mTLS overjene naročnine CTI
Odprite vhodna vrata za varen vmesnik CTI
Naročite svojo organizacijo Webex na dogodke BroadWorks CTI
Konfigurirajte aplikacijski strežnik za naročnine CTI
Posodobite ClientIdentity na aplikacijskem strežniku s splošnim imenom (CN) potrdila odjemalca Webex za Cisco BroadWorks CTI.
Za vsak aplikacijski strežnik, ki ga uporabljate z Webexom, dodajte identiteto potrdila v ClientIdentity, kot sledi:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Splošno ime potrdila odjemalca Webex za Cisco BroadWorks je |
Konfigurirajte TLS in šifre na vmesniku CTI
Stopnje nastavljivosti za XSP|Vmesnik ADP CTI je naslednji:
Najbolj splošno = Sistem > Prenos > Vmesniki CTI > Vmesnik CTI = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
Specifičnost | Kontekst CLI |
|---|---|
Sistem (globalno) (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportni protokoli za ta sistem (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Vsi vmesniki CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Poseben vmesnik CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Vmesnik/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Vmesnik/CTI/CTIServerSSLSettings/Protokoli> |
| Pri novi namestitvi so naslednje šifre privzeto nameščene na sistemski ravni. Če na ravni vmesnika ni nič konfigurirano (na primer na vmesniku CTI ali vmesniku HTTP), velja ta seznam šifer. Upoštevajte, da se lahko ta seznam sčasoma spremeni:
|
Branje konfiguracije vmesnika CTI TLS na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali potrebujejo potrdilo strežnika in ali zahtevajo preverjanje pristnosti odjemalca.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Dodajanje protokola TLS 1.2 v vmesnik CTI
XSP|Vmesnik ADP CTI, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLS v1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp>da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na vmesniku CTI
Če želite konfigurirati zahtevane šifre na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Vnesite
getukaz, da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> <cipherName>za dodajanje šifre vmesniku CTI.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika CTI bi uporabili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Sidra zaupanja za vmesnik CTI (R22 in novejši)
Ta postopek predvideva XSP|ADP-ji so obrnjeni proti internetu ali pa so do interneta obrnjeni prek posredniškega proxyja. Konfiguracija potrdila je drugačna za premostitveni proxy (glejte Zahteve za potrdilo TLS za proxy za most TLS).
Za vsak XSP|ADP v vaši infrastrukturi, ki objavlja dogodke CTI v Webex, naredite naslednje:
Prijavite se v Partner Hub.
Pojdi do nastavitve > BroadWorks Calling in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.
Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txtOdprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txtPrijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Neobvezno) Teci
help updateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot2023, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Odjemalcem dovoli preverjanje pristnosti s potrdili:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Dodajte vmesnik CTI in omogočite mTLS
Dodajte vmesnik CTI SSL.
Kontekst CLI je odvisen od vaše različice BroadWorks. Ukaz ustvari samopodpisano potrdilo strežnika na vmesniku in prisili vmesnik, da zahteva potrdilo odjemalca.
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Zamenjajte strežniško potrdilo in ključ na XSP|CTI vmesniki ADP. Za to potrebujete naslov IP vmesnika CTI; lahko preberete iz naslednjega konteksta:
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getNato zaženite naslednje ukaze, da zamenjate samopodpisano potrdilo vmesnika z lastnim potrdilom in zasebnim ključem:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Znova zaženite XSP|ADP.
Omogočite dostop do dogodkov BroadWorks CTI na Webexu
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Določite naslov CTI, s katerim se lahko Webex naroči na dogodke BroadWorks CTI.
Naročnine na CTI veljajo za posameznega naročnika ter se vzpostavijo in vzdržujejo samo, dokler je ta naročnik na voljo za Webex za Cisco BroadWorks.
Spletni pogled nastavitev klicev
Call Settings Webview (CSWV) je aplikacija, ki gostuje na XSP|ADP, da uporabnikom omogoči spreminjanje svojih klicnih nastavitev BroadWorks prek spletnega pogleda, ki ga vidijo v programskem odjemalcu. Glej Vodnik po rešitvah Webview za nastavitve klicev Cisco BroadWorks.
Webex uporablja to funkcijo, da uporabnikom omogoči dostop do običajnih nastavitev klicev BroadWorks, ki niso izvorne za aplikacijo Webex.
Če želite, da vaši naročniki Webex za Cisco BroadWorks dostopajo do nastavitev klicev, ki presegajo privzete nastavitve, ki so na voljo v aplikaciji Webex, morate uvesti funkcijo Webview Settings Call.
Spletni pogled nastavitev klicev ima dve komponenti:
Aplikacija Call Settings Webview, ki gostuje na Cisco BroadWorks XSP|ADP.
Aplikacija Webex, ki prikaže nastavitve klica v spletnem pogledu.
Uporabniška izkušnja
Uporabniki sistema Windows: Kliknite Nastavitve klicev in nato kliknite .
Uporabniki Mac: Nato kliknite sliko profila .
Namestite CSWV na BroadWorks
Namestite Call Settings Webview na XSP|ADP
Aplikacija CSWV mora biti na istem XSP|ADP(-ji), ki gostijo vmesnik Xsi-Actions v vašem okolju. To je neupravljana aplikacija na XSP|ADP, zato morate namestiti in razmestiti spletno arhivsko datoteko.
Prijavite se na cisco.com in v razdelku za prenos programske opreme poiščite »BWCallSettingsWeb«.
Poiščite in prenesite najnovejšo različico datoteke.
na primer
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) je bil najnovejši v času pisanja.Namestite, aktivirajte in uvedite spletni arhiv v skladu s priročnikom za konfiguracijo storitvene platforme Cisco BroadWorks Xtended za vaš XSP|ADP različica. (Različica R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Kopirajte datoteko .war na začasno lokacijo na XSP|ADP, kot npr
/tmp/.Pomaknite se do naslednjega konteksta CLI in zaženite ukaz za namestitev:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warUpravitelj programske opreme BroadWorks potrdi in namesti datoteko.
[Izbirno] Izbriši
/tmp/BWCallSettingsWeb_1.7.5_1.war(ta datoteka ni več potrebna).Aktivirajte aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe ime in različica so obvezni za vsako prijavo, vendar morate za CSWV zagotoviti tudi a contextPath ker je neupravljana aplikacija. Uporabite lahko katero koli vrednost, ki je ne uporablja druga aplikacija, na primer
/callsettings.Razmestite aplikacijo Nastavitve klicev na izbrani kontekstualni poti:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Zdaj lahko predvidite URL nastavitev klica, ki ga boste podali za stranke, kot sledi:
https://<XSP|ADP-FQDN>/callsettings/Opombe:
Ko vnesete ta URL v konfiguracijsko datoteko odjemalca, morate dodati končno poševnico.
XSP|ADP-FQDN se mora ujemati s FQDN Xsi-Actions, ker mora CSWV uporabljati Xsi-Actions, CORS pa ni podprt.
Ta postopek ponovite za druge XSP|ADP-ji v vašem okolju Webex za Cisco BroadWorks (če je potrebno).
Aplikacija Call Settings Webview je zdaj aktivna na XSP|ADP.
Konfigurirajte aplikacijo Webex za uporabo spletnega pogleda nastavitev klicev
Za več podrobnosti o konfiguraciji odjemalca glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
V konfiguracijski datoteki aplikacije Webex je oznaka po meri, ki jo lahko uporabite za nastavitev URL-ja CSWV. Ta URL prikazuje nastavitve klica uporabnikom prek vmesnika aplikacije.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V konfiguracijski predlogi aplikacije Webex na BroadWorksu konfigurirajte URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% oznaka.
Če URL-ja ne navedete izrecno, je privzeti prazen in stran z nastavitvami klicev uporabnikom ni vidna.
Zagotovite, da imate najnovejše konfiguracijske predloge za aplikacijo Webex (glejte Profili naprave).
Nastavite cilj nastavitev spletnih klicev na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavite URL za nastavitve spletnega klica za svoje okolje, na primer:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/To vrednost ste izpeljali pri razmestitvi aplikacije CSWV.
Nastala konfiguracijska datoteka odjemalca bi morala imeti naslednji vnos:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Vsako sklicevanje na XSP vključuje XSP ali ADP.
Konfigurirajte potisna obvestila o klicih v Webexu za Cisco BroadWorks
V tem dokumentu uporabljamo izraz Potisni strežnik za obvestila o klicih (CNPS) za opis aplikacije, ki gostuje v XSP ali ADP in se izvaja v vašem okolju. Vaš CNPS sodeluje z vašim sistemom BroadWorks, da se zaveda dohodnih klicev za vaše uporabnike, in potisne obvestila o teh v storitev obveščanja storitve Google Firebase Cloud Messaging (FCM) ali storitve Apple Push Notification (APN).
Te storitve obvestijo mobilne naprave Webex za naročnike Cisco BroadWorks, da imajo na Webexu dohodne klice.
Za več informacij o NPS glejte Opis funkcije strežnika za pošiljanje obvestil.
Podoben mehanizem v Webexu deluje s storitvami za pošiljanje sporočil in prisotnosti Webex za pošiljanje obvestil storitvi obveščanja Google (FCM) ali Apple (APNS). Te storitve nato obvestijo mobilne uporabnike Webexa o dohodnih sporočilih ali spremembah prisotnosti.
| V tem razdelku je opisano, kako konfigurirati NPS za proxy za preverjanje pristnosti, ko NPS še ne podpira drugih aplikacij. Če morate preseliti NPS v skupni rabi za uporabo proxy NPS, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy https://help.webex.com/nl5rir2/. |
Pregled proxyja NPS
Za združljivost z Webexom za Cisco BroadWorks mora biti vaš CNPS popravljen za podporo funkcije NPS Proxy, Potisni strežnik za VoIP v UCaaS.
Funkcija implementira novo zasnovo v Notification Push Server za odpravo varnostne ranljivosti deljenja zasebnih ključev potrdila o potisnih obvestilih s ponudniki storitev za mobilne odjemalce. Namesto da bi potrdila in ključe za potisna obvestila delil s ponudnikom storitev, NPS uporablja nov API za pridobitev kratkotrajnega žetona za potisna obvestila od Webexa za zaledje Cisco BroadWorks in ta žeton uporablja za preverjanje pristnosti s storitvami Apple APN in Google FCM.
Funkcija prav tako izboljša zmožnost strežnika Notification Push Server za pošiljanje obvestil napravam Android prek novega API-ja Google Firebase Cloud Messaging (FCM) HTTPv1.
Za več informacij glejte Potisni strežnik za VoIP v opisu funkcije UCaaS.
Popravki BroadWorks za funkcijo so na voljo na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Za programsko opremo NPS in popravke glejte razdelek Pripravite svoj NPS za Webex za Cisco BroadWorks.
Poiščite in prenesite popravek s strani za prenos programske opreme.
Več informacij o strežniku ADP najdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Premisleki glede APNS
Apple po 31. marcu 2021 ne bo več podpiral binarnega protokola, ki temelji na HTTP/1, v storitvi Apple Push Notification. Priporočamo, da konfigurirate svoj XSP|ADP za uporabo vmesnika, ki temelji na HTTP/2, za APN. Ta posodobitev zahteva, da vaš XSP|ADP, ki gosti NPS, izvaja R22 ali novejši.
Pripravite svoj NPS za Webex za Cisco BroadWorks
| 1 | Namestite in konfigurirajte namenski XSP (najmanjša različica R22) ali platformo za dostavo aplikacij (ADP). | ||
| 2 | Namestite popravke NPS Authentication Proxy: XSP R22 popravki: XSP R23 popravki: | ||
| 3 | Aktivirajte aplikacijo Notification Push Server. | ||
| 4 | (Za obvestila Android) Omogočite API FCM v1 na NPS.
| ||
| 5 | (Za obvestila Apple iOS) Omogočite HTTP/2 na NPS.
| ||
| 6 | Priložite tehnično podporo iz NPS XSP/ADP. | ||
| 7 | Na vsakem strežniku AS je datoteka namedefs v primer: _pushnotification-stranka._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149
|
Kaj storiti naprej
Za nove namestitve NPS pojdite na Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Če želite obstoječo uvedbo sistema Android preseliti v FCMv1, pojdite na Preselite NPS na FCMv1
Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Ta naloga velja za novo namestitev NPS, namenjeno Webexu za Cisco BroadWorks.
Če želite konfigurirati proxy za preverjanje pristnosti na NPS, ki je v skupni rabi z drugimi mobilnimi aplikacijami, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy ( https://help.webex.com/nl5rir2).
| 1 | Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks. | |||||||||||||||||||
| 2 | Ustvarite račun stranke na NPS:
Če želite preveriti, ali se vrednosti, ki ste jih vnesli, ujemajo s tem, kar ste dobili, zaženite
| |||||||||||||||||||
| 3 | Vnesite URL posrednika NPS in nastavite interval osveževanja žetona (priporočeno 30 minut):
| |||||||||||||||||||
| 4 | (Za obvestila Android) Dodajte ID aplikacije Android v kontekst aplikacij FCM na NPS.
| |||||||||||||||||||
| 5 | (Za obvestila Apple iOS) Dodajte ID aplikacije v kontekst aplikacij APNS, pri tem pazite, da izpustite ključ Auth – nastavite ga na prazno.
| |||||||||||||||||||
| 6 | Konfigurirajte naslednje URL-je NPS:
| |||||||||||||||||||
| 7 | Konfigurirajte naslednje parametre povezave NPS na prikazane priporočene vrednosti:
| |||||||||||||||||||
| 8 | Preverite, ali aplikacijski strežnik pregleduje ID-je aplikacij, ker boste morda morali dodati aplikacije Webex na seznam dovoljenih: | |||||||||||||||||||
| 9 | Znova zaženite XSP|ADP: | |||||||||||||||||||
| 10 | Preizkusite obvestila o klicih tako, da pokličete naročnika BroadWorks na dva uporabnika mobilne naprave Webex. Preverite, ali se obvestilo o klicu prikaže v napravah iOS in Android. |
Preselite NPS na FCMv1
Ta tema vsebuje izbirne postopke, ki jih lahko uporabite v konzoli Google FCM, ko imate obstoječo uvedbo NPS, ki jo morate preseliti v FCMv1. Obstajajo trije postopki:
Preseli odjemalce UC-One na FCMv1— Ko imate obstoječe odjemalce UCaaS in jih morate preseliti za uporabo FCMv1.
Preseli odjemalce SaaS na FCMv1— Ko imate obstoječe odjemalce SaaS in jih morate preseliti za uporabo FCMv1.
Posodobite strežnik ADP— Ko selite NPS na strežnik ADP.
Preselite odjemalce UC-One na FCMv1
Uporabite spodnje korake v konzoli Google FCM za selitev odjemalcev UC-One na Google FCM HTTPv1.
| Če je za odjemalca uporabljena blagovna znamka, mora ta imeti ID pošiljatelja. V konzoli FCM glejte . Nastavitev se prikaže v tabeli poverilnic projekta. Za podrobnosti glejte Connect Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Glejte na
|
Prijavite se v FCM Admin SDK na http://console.firebase.google.com.
Izberite ustrezno aplikacijo za Android.
V Splošno zabeležite ID projekta
Pomaknite se do zavihka storitvenih računov, da konfigurirate storitveni račun. Ustvarite lahko nov storitveni račun ali konfigurirate obstoječega.
Če želite ustvariti nov račun storitve:
Kliknite modri gumb za ustvarjanje novega storitvenega računa
Kliknite na modri gumb, da ustvarite nov zasebni ključ
Prenesite ključ na varno lokacijo
Če želite ponovno uporabiti obstoječi račun storitve:
Kliknite na modro besedilo, da si ogledate obstoječe storitvene račune.
Določite storitveni račun, ki ga želite uporabiti. Storitveni račun potrebuje dovoljenje firebaseadmin-sdk.
Na desni strani kliknite hamburger meni in ustvarite nov zasebni ključ.
Prenesite datoteko json, ki vsebuje ključ, in jo shranite na varno mesto.
Kopirajte datoteko json na XSP|ADP.
Konfigurirajte ID projekta in:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Konfigurirajte aplikacijo:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectOmogoči FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Preseli odjemalce SaaS na FCMv1
Če želite odjemalce SaaS preseliti na FCMv1, uporabite spodnje korake v konzoli Google FCM.
| Prepričajte se, da ste že zaključili postopek "Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti". |
Onemogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.Omogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Posodobite strežnik ADP
Če NPS preselite na strežnik ADP, uporabite spodnje korake v konzoli Google FCM.
Pridobite datoteko JSON iz Google Cloud Console:
V konzoli Google Cloud Console pojdite na Računi storitev strani.
Kliknite Izberite projekt, izberite svoj projekt in kliknite Odprto.
Poiščite vrstico storitvenega računa, za katerega želite ustvariti ključ, kliknite več navpični gumb, nato kliknite Ustvari ključ.
Izberite a Ključ vnesite in kliknite Ustvari
Datoteka se prenese.
Dodajte FCM v strežnik ADP:
Uvozite datoteko JSON na strežnik ADP z uporabo
/bw/installukaz.Prijavite se v ADP CLI in dodajte projekt in ključ API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Nato dodajte aplikacijo in ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DonePreverite konfiguracijo:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Konfigurirajte svojo partnersko organizacijo v Partner Hubu
Konfigurirajte svoje gruče BroadWorks
[enkrat na gručo]
To se naredi iz naslednjih razlogov:
Če želite omogočiti oblaku Webex za preverjanje pristnosti vaših uporabnikov pred BroadWorks (prek XSP|storitev za preverjanje pristnosti, ki jo gosti ADP).
Če želite aplikacijam Webex omogočiti uporabo vmesnika Xsi za nadzor klicev.
Omogočiti Webexu poslušanje dogodkov CTI, ki jih je objavil BroadWorks (prisotnost telefonije in zgodovina klicev).
| Čarovnik za gruče samodejno preveri vmesnike, ko jih dodate. Lahko nadaljujete z urejanjem gruče, če kateri koli od vmesnikov ni uspešen, vendar ne morete shraniti gruče, če so v njej neveljavni vnosi. To preprečimo, ker lahko napačno konfigurirana gruča povzroči težave, ki jih je težko rešiti. |
Kaj morate storiti:
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Dodaj grozd.
S tem se zažene čarovnik, kjer vnesete svoj XSP|ADP vmesniki (URL). URL-ju vmesnika lahko dodate vrata, če uporabljate nestandardna vrata.
Poimenujte to gručo in kliknite Naslednji.
Koncept gruče je preprosto zbirka vmesnikov, ki so običajno nameščeni na XSP|Strežnik ali farma ADP, ki Webexu omogoča branje informacij iz vašega aplikacijskega strežnika (AS). Morda imate en XSP|ADP na gručo AS ali več XSP|ADP-ji na gručo ali več gruč AS na XSP|ADP. Zahteve glede obsega za vaš sistem BroadWorks so tukaj zunaj obsega.
(Izbirno) Vnesite uporabnika BroadWorks Ime računa in Geslo za katerega veste, da je znotraj sistema BroadWorks, ki ga povezujete z Webexom, nato kliknite Naslednji.
Preizkusi veljavnosti lahko uporabijo ta račun za preverjanje povezav z vmesniki v gruči.
Dodajte svoje XSI akcije in XSI dogodki URL-ji.
Neobvezno. Posodobite DAS URL z URL-jem storitve aktiviranja naprave.
Neobvezno. Preverite Omogoči neposredno preverjanje pristnosti BroadWorks potrditveno polje, če želite, da so prijave v BroadWorks neposredne v BroadWorks. V nasprotnem primeru se preverjanje pristnosti za BroadWorks posreduje prek posredniške storitve IdP, ki jo gosti Webex.
To potrditveno polje vpliva na te situacije prijave:
Prijava na portal za aktiviranje uporabnika – uporabniki morajo ob prijavi na portal vnesti svoje poverilnice BroadWorks. Zgornja nastavitev določa, ali je prijava neposredna v BroadWorks ali prek posrednika IdP.
Prijava stranke—Če Preverjanje pristnosti BroadWorks je konfiguriran v predlogi Onboarding, zgornja nastavitev določa, ali je prijava odjemalca v aplikacijo Webex neposredna v BroadWorks ali posredniška prek proxyja IdP.
Kliknite Naslednji.
Na CTI vmesnik strani naredite naslednje:
Dodajte CTI URL in Pristanišče za vmesnik CTI, s katerim se želite povezati.
Neobvezno. Omogoči Zgodovina klicev preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ko je izbrana ta možnost, se dogodki zgodovine klicev BroadWorks sinhronizirajo z oblakom Webex. Uporabniki si lahko ogledajo svojo zgodovino klicev v aplikaciji Webex.
Neobvezno. Omogoči Sinhronizacija Ne moti (DND). preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ta možnost sinhronizira dogodke DND med Webexom in BroadWorksom, kar zagotavlja, da funkcija deluje enako na obeh platformah.
Kliknite Naslednji.
Dodajte svoje Storitev za preverjanje pristnosti URL.
Izberite Auth Service s preverjanjem žetona CI.
Ta možnost ne zahteva mTLS za zaščito povezave pred Webexom, ker Authentication Service pravilno preveri uporabniški žeton glede na storitev identitete Webex, preden uporabniku izda žeton z dolgo življenjsko dobo.
Preglejte svoje vnose na končnem zaslonu in kliknite Ustvari. Morali bi videti sporočilo o uspehu.
Partner Hub posreduje URL-je različnim mikrostoritvam Webex, ki preizkušajo povezave z dobavljenimi vmesniki.
Kliknite Ogled grozdov in morali bi videti svojo novo gručo in ali je preverjanje uspelo.
The Ustvari na končnem (predoglednem) zaslonu čarovnika je morda onemogočen. Če ne morete shraniti predloge, to kaže na težavo z eno od integracij, ki ste jih pravkar konfigurirali.
To preverjanje smo uvedli, da preprečimo napake pri naslednjih nalogah. Med konfiguriranjem uvajanja se lahko vrnete skozi čarovnika, kar lahko zahteva spremembe vaše infrastrukture (npr. XSP|ADP, izravnalnik obremenitve ali požarni zid), kot je dokumentirano v tem priročniku, preden lahko shranite predlogo.
Preverjanje povezav z vašimi vmesniki BroadWorks
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Ogled grozdov.
Partner Hub sproži preizkuse povezljivosti iz različnih mikrostoritev proti vmesnikom v gručah.
Ko so preskusi končani, stran s seznamom gruč prikaže sporočilo o stanju poleg vsake gruče.
Morali bi videti zelena sporočila o uspehu. Če vidite rdeče sporočilo o napaki, kliknite ime prizadete gruče, da vidite, katera nastavitev povzroča težavo.
Neobvezno. Izberite gručo, če želite videti obstoječe nastavitve za to gručo, kot so XSI-Actions, XSI-Events, DAS URL in nastavitve vmesnika CTI.
Konfigurirajte svoje predloge za vkrcanje
Predloge za vključitev so način, s katerim boste uporabili skupno konfiguracijo za eno ali več strank, ko jih boste vključili prek metod zagotavljanja. Vsako predlogo morate povezati z gručo (ki ste jo ustvarili v prejšnjem razdelku).
Ustvarite lahko toliko predlog, kot jih potrebujete, vendar je lahko samo ena predloga povezana s stranko.
Prijavite se v Partner Hub in izberite Stranke.
Kliknite na Predloge za vkrcanje gumb za ogled obstoječih predlog.
Kliknite Ustvari predlogo.
V Podrobnosti predloge dodajte ime predloge, državo ali regijo in privzeti e-poštni jezik.
V Nastavitev storitve uporabite spustni meni Grozda, da izberete gručo, ki jo želite uporabiti s to predlogo.
Vnesite a Ime predloge, nato kliknite Naslednji.
Konfigurirajte svoj način zagotavljanja s temi priporočenimi nastavitvami:
Tabela 3. Priporočene nastavitve zagotavljanja za različne načine zagotavljanja Ime nastavitve
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretok brez e-pošte
Samooskrba uporabnika
Omogoči BroadWorks Flow Through Provisioning (vključite poverilnice računa za zagotavljanje, če je vklopljeno**)
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Izključeno
Samodejno ustvarite nove organizacije v Control Hubu
Vklopljeno†
Vklopljeno†
Vklopljeno†
E-poštni naslov ponudnika storitev
V spustnem meniju izberite e-poštni naslov (vnesete lahko nekaj znakov, da poiščete naslov, če je seznam dolg).
Ta e-poštni naslov identificira skrbnika v vaši partnerski organizaciji, ki mu bo odobren skrbniški dostop do vseh novih organizacij strank, ustvarjenih s predlogo Onboarding.
Država
Izberite državo, ki jo uporabljate za to predlogo.
Država, ki jo izberete, ujema organizacije strank, ustvarjene s to predlogo, z določeno regijo. Trenutno bi lahko bila regija (EMEAR) ali (Severna Amerika in preostali svet). Glej preslikave držav v regije v tej preglednici.
Država organizacije bo določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex. Glejte razdelek Država v stran za pomoč za več informacij.
Način BroadWorks Enterprise je aktiven
Omogočite to, če so stranke, ki jim zagotovite to predlogo, podjetja v BroadWorks.
Če so skupine, pustite to stikalo izklopljeno.
Če imate v svojem BroadWorksu mešanico podjetij in skupin, bi morali ustvariti različne predloge za te različne primere.
Opombe iz tabele:
† To stikalo zagotavlja, da se ustvari nova organizacija stranke, če se e-poštna domena naročnika ne ujema z obstoječo organizacijo Webex.
To bi moralo biti vedno vključeno, razen če uporabljate postopek ročnega naročanja in izpolnjevanja (prek Cisco Commerce Workspace) za ustvarjanje organizacij strank v Webexu (preden začnete oskrbovati uporabnike v teh organizacijah). Ta možnost se pogosto imenuje model »hibridnega zagotavljanja« in je izven obsega tega dokumenta.
** »Račun za zagotavljanje« se nanaša na skrbniški račun na ravni sistema BroadWorks. V BroadWorksu potrebujete skrbniški račun s temi atributi: Administrator Type=Provisioning, Read-only=Off.
Izberite privzeti paket storitev za stranke, ki uporabljajo to predlogo (glejte Paketi v razdelku Pregled); bodisi Osnovno, Standardno, Premium oz Softphone.
To nastavitev lahko preglasite za posamezne uporabnike prek Partner Huba.
Neobvezno. Preverite Onemogoči brezplačno klicanje Cisco Webex če želite onemogočiti klice Webex,.
Za Konfiguracija pridružitve sestanku, izberite eno od naslednjih možnosti:
Ciscove klicne številke (PSTN)
Klicne številke, ki jih posreduje partner (BYoPSTN)—Če izberete to možnost, si oglejte Prinesite svoj vodnik po rešitvi PSTN za Webex za Cisco BroadWorks za podrobne informacije o tem, kako konfigurirati to možnost.
Kliknite Naslednji.
Obstajata dva pristopa za zagotavljanje naročnikov glede na to, kako se preverja njihova identiteta – z uporabo zaupanja vrednih ali nezaupljivih e-poštnih sporočil.
V poteku dela Trusted Email uporabniki posredujejo e-poštne naslove partnerju, ki jih doda v BroadWorks. Vi kot partner ste odgovorni za zagotavljanje e-poštnega naslova kot del pretočne metode ali metode API.
Zelo priporočljivo je, da uporabite metodo zaupanja vrednega zagotavljanja, ker zagotavlja, da ste vsi naročniki v celoti opremljeni s strani vi kot partnerja in da končnim uporabnikom ni treba ukrepati.
V primeru nezaupljive e-pošte morajo uporabniki pred zagotavljanjem preveriti svoje e-poštne naslove ali pa se lahko uporabniki sami aktivirajo.
V primeru Nezaupanja vreden obstaja več načinov zagotavljanja, ki temeljijo na nastavitvah preverjanja v spodnji tabeli:
Tabela 4. Priporočene nastavitve preverjanja uporabnikov za nezaupljive načine zagotavljanja Ime nastavitve
Pretok brez e-pošte
Samooskrba uporabnika
Najprej skrbnik za zagotavljanje
Priporočeno
Se ne uporablja
Dovoli uporabnikom, da se sami aktivirajo
Se ne uporablja
Obvezno
Opombe iz tabele:
* Vsaka organizacija strank v Webexu mora imeti vsaj enega uporabnika z vlogo skrbnika. Prvi uporabnik, ki mu dodelite Integrated IM&P v BroadWorks, prevzame vlogo skrbnika stranke, če se v Webexu ustvari nova organizacija stranke. Kot ponudnik storitev boste morda želeli imeti nadzor nad tem, kdo dobi vlogo. Če izberete to nastavitev, uporabnikom preprečite dokončanje aktivacije, dokler ni aktiviran prvi uporabnik, ki ste ga določili. Če počistite to nastavitev, prvi uporabnik, ki postane aktiven v novi organizaciji, postane skrbnik stranke.
Kliknite Naslednji.
Izberite privzeti način preverjanja pristnosti (bodisi Preverjanje pristnosti BroadWorks oz Preverjanje pristnosti Webex) za prijavo uporabnika v Webex.
Ta nastavitev ne vpliva na prijavo uporabnika na Portal za aktiviranje uporabnikov. Uporabniki morajo pri prijavi na portal uporabiti svoj uporabniški ID in geslo za BroadWorks, ne glede na to, kako je konfigurirana predloga Onboarding.
Ta nastavitev bo uporabljena samo za novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo uporabiti novo nastavitev preverjanja pristnosti za obstoječe organizacije strank, veljajo obstoječe nastavitve, tako da obstoječi uporabniki ne izgubijo dostopa. Če želite spremeniti način preverjanja pristnosti za obstoječe organizacije strank, morate odpreti vstopnico s Cisco TAC.(Glej Način preverjanja pristnosti v razdelku Pripravite svoje okolje).
Kliknite Naslednji.
Za Nastavitve, konfigurirajte naslednje:
Izberite, ali želite Vnaprej izpolnite uporabniške e-poštne naslove na strani za prijavo.
To možnost uporabite le, če ste jo izbrali Preverjanje pristnosti BroadWorks prav tako so e-poštne naslove uporabnikov dodali v atribut Alternate ID v BroadWorks. V nasprotnem primeru bodo morali uporabiti svoje uporabniško ime BroadWorks. Stran za prijavo ponuja možnost zamenjave uporabnika, če je to potrebno, vendar lahko to povzroči težave pri prijavi.
Če želite omogočiti sinhronizacijo imenika, nastavite Omogoči sinhronizacijo telefonskega imenika za vse nove organizacije strank preklopite na Vklopljeno.
Ta možnost omogoča Webexu, da prebere kontakte BroadWorks v strankino organizacijo, tako da jih uporabniki lahko najdejo in pokličejo iz aplikacije Webex.
Vnesite a Partner Admin.
To ime se uporablja v avtomatiziranem e-poštnem sporočilu podjetja Webex, ki vabi uporabnike, da potrdijo svoje e-poštne naslove.
Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam stikalo je vklopljeno (privzeta nastavitev je vklopljeno).
Kliknite Naslednji.
Preglejte svoje vnose na končnem zaslonu. Če se želite vrniti in spremeniti podrobnosti, lahko kliknete navigacijske gumbe na vrhu čarovnika. Kliknite Ustvari.
Morali bi videti sporočilo o uspehu.
Kliknite Ogled predlog in videli bi svojo novo predlogo na seznamu z drugimi predlogami.
Če želite spremeniti ali izbrisati predlogo, kliknite ime predloge.
Ni vam treba znova vnesti podrobnosti računa za oskrbo. Prazna polja za geslo/potrditev gesla so namenjena spreminjanju poverilnic, če jih potrebujete, vendar jih pustite prazna, da ohranite vrednosti, ki ste jih dali čarovniku.
Dodajte več predlog, če imate različne skupne konfiguracije, ki jih želite ponuditi strankam.
Obdrži Ogled predlog odprta stran, saj boste morda potrebovali podrobnosti predloge za naslednjo nalogo.
Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja
| Ta naloga je potrebna samo za pretok skozi zagotavljanje. |
Patch Application Server (samo R22, R23 in R24)
Če tega še niste storili, uporabite naslednji popravek, ki velja za vašo izdajo:.
Za R22:
AP.as.22.0.1123.ap373197Za R23:
AP.as.23.0.1075.ap373197Za R24:
AP.as.24.0.944.ap384177
Za popoln seznam popravkov BroadWorks, ki tvorijo zahtevo za uvajanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference.Spremenite v
Maintenance/ContainerOptionskontekstu.Omogoči parameter URL za zagotavljanje:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Pridobite URL(-je) za zagotavljanje iz Partnerskega središča
Glejte na Priročnik za skrbništvo vmesnika ukazne vrstice aplikacijskega strežnika Cisco BroadWorks za podrobnosti (Vmesnik > Sporočila in storitve > Integrirani IM&P) ukazov AS.
Prijavite se v Partner Hub in pojdite na .
Kliknite Ogled predlog.
Izberite predlogo, ki jo uporabljate za zagotavljanje naročnikov tega podjetja/skupine v Webexu.
Podrobnosti predloge so prikazane v pojavnem podoknu na desni. Če še niste ustvarili predloge, morate to narediti, preden lahko dobite URL za zagotavljanje.
Kopiraj URL adapterja za zagotavljanje.
To ponovite za druge predloge, če jih imate več kot eno.
(Možnost) Konfigurirajte parametre oskrbe celotnega sistema na aplikacijskem strežniku
| Če uporabljate UC-One SaaS, morda ne boste želeli nastaviti oskrbe in storitvene domene za celoten sistem. glej Točke odločitve v razdelku Pripravite svoje okolje. |
Prijavite se v aplikacijski strežnik in konfigurirajte vmesnik za sporočanje.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivirajte integrirani vmesnik IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Vnesti morate popolnoma kvalificirano ime za |
(Možnost) Konfigurirajte parametre zagotavljanja za posamezno podjetje na aplikacijskem strežniku
V uporabniškem vmesniku BroadWorks odprite podjetje, ki ga želite konfigurirati, in pojdite na Storitve > Integrirani IM&P.
Izberite Uporabi servisno domeno in vnesite navidezno vrednost (Webex ignorira ta parameter. Lahko bi uporabil
example.com).Izberite Uporabite strežnik za sporočila.
V URL prilepite URL za zagotavljanje, ki ste ga kopirali iz svoje predloge v Partner Hub.
Vnesti morate popolnoma kvalificirano ime za
provisioningURLparameter, kot je bil podan v Partner Hubu. Če vaš aplikacijski strežnik ne more dostopati do DNS za razrešitev imena gostitelja, morate ustvariti preslikavo v/etc/hostsdatoteko na AS.V Uporabniško ime polje vnesite ime skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Vnesite geslo za skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Za Privzeta identiteta uporabnika za ID IM&P, izberite Primarni.
Kliknite Prijavite se.
Ponovite za druga podjetja, ki jih želite konfigurirati za pretok skozi zagotavljanje.
Podatki o zagotavljanju uporabnika
Za informacije o uporabniških podatkih, ki se med zagotavljanjem uporabnika izmenjujeta med BroadWorks in Webex, glejte Oskrba uporabnika ponudnika storitev.
Partner Pre-Provisioning Check API
API za preverjanje pred zagotavljanjem pomaga skrbnikom in prodajnim ekipam s preverjanjem napak, preden stranki ali naročniku zagotovite paket. Uporabniki ali integracije, ki jih pooblasti uporabnik z vlogo polnega skrbnika partnerja, lahko uporabljajo ta API, da zagotovijo, da ni sporov ali napak pri zagotavljanju paketa za dano stranko ali naročnika.
API preveri, ali obstajajo spori med to stranko/naročnikom in obstoječimi strankami/naročniki na Webexu. Na primer, API lahko vrže napake, če je naročnik že na voljo drugi stranki ali partnerju, če e-poštni naslov že obstaja za drugega naročnika ali če obstajajo navzkrižja med parametri zagotavljanja in tem, kar že obstaja na Webexu. To vam daje možnost, da popravite te napake, preden zagotovite, kar poveča verjetnost uspešnega zagotavljanja.
Za več informacij o API-ju glejte: Vodnik za razvijalce Webex za veleprodajo
Če želite uporabiti API, pojdite na: Vnaprej preverite zagotavljanje veleprodajnih naročnikov
| Za dostop do vnaprejšnjega preverjanja dokumenta Wholesale Subscriber Provisioning se morate prijaviti https://developer.webex.com/ portal. |
Partner SSO – SAML
Omogoča skrbnikom partnerjev, da konfigurirajo SAML SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za partnersko enotno prijavo veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo dodati partnersko enotno prijavo v obstoječo organizacijo stranke, se obstoječa metoda preverjanja pristnosti ohrani, da se prepreči, da bi obstoječi uporabniki izgubili dostop. Če želite obstoječi organizaciji dodati partner SSO, morate odpreti vstopnico s Cisco TAC. |
Preverite, ali ponudnik ponudnika identitete tretje osebe izpolnjuje zahteve, navedene v Zahteve za ponudnike identitete del od Integracija z enotno prijavo v Control Hub.
Odprite zahtevo za storitev s Cisco TAC. TAC mora vzpostaviti zaupniško razmerje med zunanjim ponudnikom identitete in storitvijo Cisco Common Identity. .
Če vaš IdP zahtevapassEmailInRequestfunkcija omogočena, to zahtevo vključite v zahtevo za storitev. Če niste prepričani, ali je ta funkcija obvezna, se obrnite na ponudnika identifikacije.Naložite datoteko z metapodatki CI, ki jo je TAC posredoval vašemu ponudniku identitete.
Konfigurirajte predlogo za vkrcanje. Za Način preverjanja pristnosti nastavitev, izberite Preverjanje pristnosti partnerja. Za ID subjekta IDP, vnesite EntityID iz XML metapodatkov SAML ponudnika identitete tretje osebe.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se uporabnik lahko prijavi.
Partner SSO – OpenID Connect (OIDC)
Omogoča skrbnikom partnerjev, da konfigurirajo OIDC SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za nastavitev Partner SSO OIDC veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo spremeniti privzeto vrsto preverjanja pristnosti v Partner SSO OIDC v obstoječem templju, spremembe ne bodo veljale za organizacije strank, ki so že vključene s predlogo. |
Odprite zahtevo za storitev s Cisco TAC s podrobnostmi OpenID Connect IDP. Sledijo obvezni in neobvezni atributi IDP. TAC mora nastaviti IDP na CI in zagotoviti preusmeritveni URI, ki se konfigurira na IDP.
Atribut
Obvezno
Opis
ID ID
ja
Edinstveno ime za konfiguracijo OIDC IdP, ki ne razlikuje med velikimi in malimi črkami, je lahko sestavljeno iz črk, številk, vezajev, podčrtajev, tild in pik, največja dolžina pa je 128 znakov.
ID odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Skrivnost odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Seznam obsegov
ja
Seznam obsegov, ki bodo uporabljeni za zahtevanje avtentikacije IdP OIDC, razdeljen po prostoru, npr. 'e-poštni profil odprtega tipa' Mora vključevati openid in e-pošto.
Končna točka avtorizacije
Da, če DiscoveryEndpoint ni na voljo
URL končne točke avtorizacije OAuth 2.0 IdP.
tokenEndpoint
Da, če DiscoveryEndpoint ni na voljo
URL končne točke žetona OAuth 2.0 IdP.
Končna točka odkritja
št
URL končne točke odkrivanja IdP za odkrivanje končnih točk OpenID.
userInfoEndpoint
št
URL končne točke UserInfo IdP.
Ključ Set Endpoint
št
URL končne točke nabora spletnih ključev JSON IdP.
Poleg zgornjih atributov IDP je treba v zahtevi TAC navesti ID partnerske organizacije.
Konfigurirajte preusmeritveni URI na OpenID Connect IDP.
Konfigurirajte predlogo Onboarding. Za nastavitev Authentication Mode izberite Partner Authentication With OpenID Connect in vnesite ime IDP, ki ste ga navedli med nastavitvijo IDP kot ID entitete IDP OpenID Connect.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se lahko uporabnik prijavi s tokom preverjanja pristnosti SSO.
Omogoči identifikator korelacije klicev
Če želite zagnati Webex za Cisco BroadWorks, morate omogočiti identifikator korelacije klicev. Ta nastavitev je potrebna za številne klicne funkcije, vključno s snemanjem klica, prevzemom skupinskega klica, izvršnim direktorjem in vodstvenim pomočnikom.
Uporabite CLI, da omogočite funkcijo na vseh AS in XSP|ADP vmesniki.
Zaženite naslednje ukaze na vmesnikih AS. To bo AS omogočilo pošiljanje
X-BroadWorks-Correlation-InfoSIP glava:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDparameter, povezan z aplikacijo Xsi-Actions, se uporablja za nadzor vključitve informacij o korelaciji klicev v dnevnike Xsi-Actions. Priporočljivo je imetienableCallCorrelationIDomogočeno z naslednjim ukazom na XSP|ADP vmesniki:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Za dodatne informacije o identifikatorju korelacije klicev glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Directory Sync
Sinhronizacija imenika zagotavlja, da lahko uporabniki Webexa za Cisco BroadWorks uporabljajo imenik Webex za klicanje katere koli klicne entitete s strežnika BroadWorks. Ko je ta funkcija omogočena, se celoten imenik klicev s strežnika BroadWorks sinhronizira z imenikom Webex. Uporabniki lahko dostopajo do imenika iz aplikacije Webex in pokličejo katero koli kličočo entiteto s strežnika BroadWorks.
Če želite vklopiti Directory Sync, pojdite na Directory Sync v Webexu za Cisco BroadWorks.
| Webex za pretočno zagotavljanje Cisco BroadWorks dodaja uporabnike za sporočanje in povezane informacije o klicih s strežnika BroadWorks na platformo Webex. Vendar pa seznami telefonov, uporabniki, ki ne pošiljajo sporočil, in entitete, ki niso uporabniki, niso vključeni (na primer telefon konferenčne sobe, faks ali številka iskalne skupine). Če vklopite sinhronizacijo imenika, zagotovite, da se vse kličoče entitete dodajo na platformo Webex. |
Poenotena zgodovina klicev
Ko je poenotena zgodovina klicev omogočena, se dogodki klicev BroadWorks sinhronizirajo z oblakom Webex in postanejo del poenotene zgodovine klicev in sestankov Webex, ki je prikazana v aplikaciji Webex. Uporabniki si lahko v aplikaciji Webex ogledajo svojo podrobno zgodovino klicev in zgodovino srečanj.
Poenoteno zgodovino klicev lahko omogočijo skrbniki na ravni partnerjev v središču za partnerje za vsako gručo posebej. Ko je ta funkcija vklopljena, uvedba BroadWorks sinhronizira naslednje dogodke klicev v oblak Webex:
Dogodki zgodovine klicev—ti dogodki se uporabijo za izdelavo podrobne poenotene zgodovine klicev
Dogodki stanja klicev – poenotena zgodovina klicev vključuje optimizacije statusa klicev, ki zmanjšajo količino pasovne širine omrežja za posodobitve telefonske prisotnosti
Zahteve za poenoteno zgodovino klicev
Preden lahko konfigurirate poenoteno zgodovino klicev, se prepričajte, da ste zakrpali sistem. Ta funkcija je odvisna od nameščenih naslednjih popravkov BroadWorks:
Za R22:
AP.as.22.0.1123.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za R23:
AP.as.23.0.1075.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433Če uporabljate XSP—
AP.xsp.23.0.1075.ap378585Če uporabljate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Za R24:
AP.as.24.0.944.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
| Za celoten seznam popravkov BroadWorks, ki jih morate namestiti kot predpogoj za delovanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference. |
Poleg popravkov vašega sistema je konfiguracijska datoteka odjemalca ( config-wxt.xml) mora imeti naslednji nabor oznak: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Če želite imeti Hunt Group, Call Center in druge informacije o preusmeritvah v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Za R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Če želite imeti informacije o izvršnem pomočniku v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP izvaja Xsi-Events-24_2022.06 ali novejši
Poleg popravkov Broadworks mora biti Directory Sync omogočen tudi za poenoteno zgodovino klicev Executive-Assistant.
| Ko omogočite zgodovino klicev ali sinhronizacijo DND, bo Webex poslal zahteve za osvežitev naročnine CTI za vse uporabnike v gruči. Odvisno od števila uporabnikov lahko to traja do nekaj ur. Priporočljivo je, da med istim vzdrževalnim obdobjem ne izvajate vzdrževalnih dejavnosti Broadworks. |
Omogoči zgodovino klicev (nova gruča)
Če želite omogočiti zgodovino klicev v novi gruči, glejte korake za dodajanje gruče Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Omogoči zgodovino klicev (obstoječa gruča)
Če želite omogočiti zgodovino klicev v obstoječi gruči, sledite spodnjim korakom:
Prijavite se v Partner Hub na
admin.webex.com.Pojdi do nastavitve in izberite obstoječo gručo.
Preverite, ali je povezava gruče dobra. Na desni plošči mora biti prikazana zelena kljukica z Povezava vzpostavljena.
Če se to ne prikaže, pod Preverite povezave (neobvezno), vstopi ID uporabnika BroadWorks in Geslo BroadWorks in kliknite Preverite da preverite, ali je povezava dobra.
Preverite Omogoči zgodovino klicev potrditveno polje.
Kliknite Shrani.
Interakcije funkcij
Za poenoteno zgodovino klicev obstajajo naslednje interakcije funkcij:
Poenotena zgodovina klicev ni podprta za uporabnike, ki so v BroadWorksu konfigurirani s seznami poti ali neposrednimi potmi. Ko pride do te situacije, se dogodki Zgodovina klicev in Status klica ne pošljejo v aplikacijo Webex.
Poenotena zgodovina klicev ni podprta z internim klicanjem. Klici, opravljeni z internim izbiranjem, morda ne bodo pravilno prikazani v zgodovini klicev.
Oglejte si zgodovino klicev v aplikaciji Webex
Končni uporabniki lahko dostopajo in si ogledajo svojo Unified Call History iz aplikacije Webex. Za podrobnosti glejte: Webex | Oglejte si zgodovino klicev in sestankov.
Onemogoči poenoteno zgodovino klicev
Ko omogočite poenoteno zgodovino klicev v gruči, funkcije ne morete onemogočiti sami. Če morate funkcijo onemogočiti, se obrnite na Center za tehnično pomoč Cisco (TAC).
Vizualna indikacija neželene pošte
Aplikacija Webex podpira vizualno indikacijo neželenih klicev v klicu, ko je klic predstavljen klicanemu, in v zapisih poenotene zgodovine klicev, ko je BroadWorks posodobljen za izvajanje preverjanja ID-ja klicatelja prek ogrodja STIR/SHAKEN. Če želite imeti to funkcijo:
- Omogočite Unified Call History, kot je opisano v prejšnjem razdelku.
- Nameščeni in aktivni morajo biti naslednji popravki:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- ali AS-25_Rel_2022.12 najmanj
- Funkcijo je treba aktivirati prek AS CLI:
- AS_CLI/System/ActivatableFeature> aktiviraj 104112
- AS_CLI/System/StirShaken> nastavite enableVerification na true
- Broadworks mora biti konfiguriran za izvajanje podpisovanja, označevanja in preverjanja STIR-SHAKEN, kot je opisano v Označevanje in preverjanje podpisovanja Cisco BroadWorks STIR-SHAKEN
Ko je BroadWorks pravilno konfiguriran, bo nova glava X-Cisco-CallerId-Disposition dodana v zahteve INVITE, poslane odjemalcem Cisco, in novo polje callerIdDisposition bo dodano obstoječim dogodkom zgodovine klicev, ki so poslani v Webex Cloud prek vmesnika CTI . Naprave Webex bodo te informacije uporabile za zagotavljanje vizualne indikacije neželene pošte v predstavitvi klica in poenoteni zgodovini klicev klicanega.
Identifikacija klicatelja in preusmeritev klica
Identifikacija klicatelja
Ko aplikacija Webex prejme klic, bo poskušala prepoznati klicatelja in te informacije prikazati v obvestilu o dohodnem klicu, oknu med klicem in po končanem klicu v zgodovini klicev in glasovni pošti.
Aplikacija Webex bo poskušala najti ID klicatelja tako, da bo primerjala dohodno telefonsko številko s telefonskimi številkami stikov, ki jih najdemo v različnih virih. Aplikacija Webex bo uporabila naslednje vire v tem vrstnem redu. Ko ga najde v enem viru, ne bo poskušal iskati nikjer drugje.
| Če najde več primerkov številke v enem viru, ne bo poskušal izbrati enega od njih; v tem primeru ne bo prikazal ID-ja klicatelja. |
Webex Common Identity (CI), ki vsebuje uporabnike vaše organizacije.
Osebni in organizacijski stiki. Osebni stiki so vidni pod zavihkom Stiki.
Lokalni imenik. V sistemu Windows - aplikacija Outlook, v sistemu Mac - stiki v sistemu Mac, v sistemu iOS - stiki v telefonu iPhone, v sistemu Android - stiki v sistemu Android.
Če z dohodno telefonsko številko ni ujemanja, bo aplikacija uporabila prikazano ime v glavi SIP FROM, če je na voljo. V nasprotnem primeru bo kot zadnjo možnost uporabil del uporabniškega imena SIP URI iz glave SIP From.
Za nadzor klica na daljavo (tj. način nadzora namiznega telefona) se uporabljajo informacije XSI, kjer se uporablja ID ali razširitev BWKS, pridobljena iz informacij o oddaljeni stranki v dogodku XSI. Če informacije o oddaljeni stranki niso na voljo, bo uporabljena P-Asserted Identity (PAI) (če je konfigurirana).
Preusmeritev klica
V primeru, da je bil klic preusmerjen ali posredovan, bo aplikacija poskušala prikazati, kdo je klicatelj in kako je bil preusmerjen v obvestilu o klicu in zgodovini klicev.
Klic posredovan: Prikazuje številko, ki je preusmerila klic.
Lovska skupina: Prikaže ime iskalne skupine, ki je posredovala klic.
Čakalna vrsta v klicnem centru: Prikaže ime čakalne vrste, ki je posredovala klic.
Izvršni pomočnik: Prikazuje ime direktorja, za katerega prihaja klic.
Izjeme:
Pri internih klicih v čakalni vrsti klicev, pri katerih agent pokliče internega udeleženca, oddaljeni udeleženec ne bo videl imena čakalne vrste klicev, videl pa bo ime agenta, ki ga kliče.
Klic sprejet drugje:
Za iskalne skupine ali čakalne vrste klicev, ki so nastavljene s sočasnim usmerjanjem, bodo agenti videli odgovor na klic drugje v zgodovini klicev, če klic prevzame drug agent. Za iskalne skupine ali čakalne vrste klicev z zaporedno usmerjanjem ali v prelivu bodo klici v zgodovini klicev prikazani kot neodgovorjeni klic, če nanje odgovori drug agent.
Skupni videz črte
Videz linije v skupni rabi je zmožnost zagotavljanja linij drugih uporabnikov kot linij v skupni rabi na napravi končnega uporabnika. Konfiguracija skupne linije za aplikacijo Webex je podobna konfiguraciji skupne linije za namizne telefone. Ta posebna funkcija vam omogoča, da aplikaciji Webex končnega uporabnika dodelite skupne videze vrstic.
Ta funkcija uporabnikom koristi pri upravljanju klicev na interni številki drugega uporabnika neposredno iz aplikacije Webex.
Videz črte v skupni rabi lahko konfigurirate samo za namizno različico a Aplikacija Webex.
Dodate lahko največ 10 vrstic, vključno s primarno linijo Aplikacija Webex.
Linije delovnega prostora ne morete dodeliti kot črte v skupni rabi.
Uporabniku ni mogoče zagotoviti storitve Executive-Assistant hkrati s skupnimi linijami.
Primarna vrata uporabnika se ne smejo spremeniti v linijo v skupni rabi.
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Popravek 1: Oznaka lastnika na seznamu naprav za podporo deljenih linij odjemalcev Webex
R23 brez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 z ADP:
AP.as.23.0.1075.ap384179
Xsi-Akcije-23_2022.10
R24:
KOT: AP.as.24.0.944.ap384179
Xsi-Akcije-24_2022.10
R25:
KOT: RI sprosti Rel_2022.10_1.310
Xsi-Akcije-25_2022.10
Popravek 2: Popravki za povečanje števila vrat na vrstah profilov naprave (v tem primeru za namiznega odjemalca: poslovni komunikator).
RI sprosti Rel_2022.10_1.310
Sinhronizacija Ne moti (DND).
Sinhronizacija Ne moti (DND) uskladi nastavitve DND med Webexom in BroadWorksom tako, da sinhronizira status DND med obema platformama. Na primer, če uporabnik vklopi DND iz aplikacije Webex, se to stanje sinhronizira s klicnimi napravami BroadWorks. Posledično uporabnikov namizni telefon, registriran v BroadWorks, ne zazvoni, ko ga nekdo poskuša poklicati. Podobno, če uporabnik nastavi DND z namiznega telefona, se stanje sinhronizira z aplikacijo Webex. Brez te funkcije druga platforma ne prepozna posodobitev DND z ene platforme.
DND Sync se uporabi na ravni gruče BroadWorks in ga lahko skrbnik partnerja omogoči v Partner Hubu.
| Če je v gruči BroadWorks veliko strank (>50), sinhronizacija DND ni podprta. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC. |
Predpogoji
Prepričajte se, da so naslednji popravki uporabljeni za AS in XSP|ADP. Uporabite le popravke za svojo različico BroadWorks.
Za izdajo 23:
<snipped>
- Aplikacije ADP: Xsi-Akcije-23_2022.03_1.220.bwar, Xsi-Dogodki-23_2022.03_1.220.bwar
Za izdajo 24:
<snipped>
- Aplikacije ADP: Xsi-Akcije-24_2022.03_1.220.bwar, Xsi-Dogodki-24_2022.03_1.220.bwar
Ko namestite popravke, aktivirajte funkcijo 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Če je v gruči BroadWorks veliko strank (>50), bodo operacije, kot je posodabljanje dejanj XSI, dogodkov XSI, URL DAS, XSP|Sinhronizacija ADP URL ali DND nista podprti. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC.
Konfigurirajte sinhronizacijo tipk funkcij naprave na BroadWorks. Prepričajte se, da telefon podpira SIP SUBSCRIBE/NOTIFY za paket dogodkov »as-feature-event«. Za podrobnosti glejte Sinhronizacija ključev funkcij naprave Cisco BroadWorks.
Omogoči DND Sync (obstoječa gruča)
Prijavite se v Partner Hub
Kliknite nastavitve.
Kliknite Ogled grozda in izberite ustrezno gručo BroadWorks.
Omogoči Sinhronizacija Ne moti (DND). preklop.
Vnesite svoj ID uporabnika BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo DND Sync. Če preverjanje ne uspe, se Shrani gumb postane onemogočen.
Če preverjanje uspe, kliknite Shrani.
|
|
Omogoči DND Sync (Nova gruča)
Funkcijo lahko omogočite tudi med ustvarjanjem gruče. Za podrobnosti glejte »Konfigurirajte svoje gruče BroadWorks« v Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči DND Sync
Sinhronizacije DND ne morete onemogočiti sami. Če želite onemogočiti funkcijo, ustvarite inženirski primer BEMS z naslednjimi informacijami:
Družina: Storitev Spark
Izdelek: Klicanje v Webexu (Webex za BroadWorks)
Komponenta: WxBW- Oskrba
V primeru BEMS mora biti navedeno, da mora biti sinhronizacija Ne moti za partnerja onemogočena. Zadeva mora vsebovati partnerId in BroadWorks clusterId.
Primeri uporabe
Snemanje klicev
Webex za Cisco BroadWorks podpira štiri načine snemanja klicev.
Načini snemanja | Opis | Kontrolniki/indikatorji, ki se prikažejo v aplikaciji Webex |
|---|---|---|
Nenehno | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik nima možnosti začeti ali ustaviti snemanja. |
|
Vedno s premorom/nadaljevanjem | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik lahko začasno ustavi in nadaljuje snemanje. |
|
Na zahtevo | Snemanje se sproži samodejno, ko je klic vzpostavljen, vendar se posnetek izbriše, razen če uporabnik pritisne Začnite snemati. Če uporabnik začne snemati, se ohrani celoten posnetek od nastavitve klica. Po začetku snemanja lahko uporabnik tudi začasno ustavi in nadaljuje snemanje |
|
OnDemand z uporabniškim zagonom | Snemanje se ne začne, razen če uporabnik izbere Začnite snemati možnost v aplikaciji Webex. Uporabnik ima možnost med klicem večkrat začeti in ustaviti snemanje. |
|
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Za R22: AP.as.22.0.1123.ap377718
Za R23: AP.as.23.0.1075.ap377718
Za R24: AP.as.24.0.944.ap377718
Identifikator korelacije klicev mora biti vklopljen. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Za uporabo te funkcije mora biti omogočena naslednja konfiguracijska oznaka: %ENABLE_CALL_RECORDING_WXT%.
Ta funkcija zahteva integracijo s platformo za snemanje klicev tretje osebe.
Če želite konfigurirati snemanje klicev v BroadWorks, pojdite na Priročnik za vmesnik za snemanje klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi funkcije snemanja pojdite na help.webex.com Članek Webex | Snemajte svoje klice.
Za ponovno predvajanje posnetka morajo uporabniki ali skrbniki iti na svojo platformo za snemanje klicev tretje osebe.
Parkiranje in pridobivanje skupinskih klicev
Webex za Cisco BroadWorks podpira skupinsko parkiranje in pridobivanje klicev. Ta funkcija omogoča uporabnikom v skupini parkiranje klicev, ki jih lahko nato prevzamejo drugi uporabniki v skupini. Na primer, maloprodajni zaposleni v trgovini lahko uporabijo to funkcijo za parkiranje klica, ki ga lahko nato prevzame nekdo v drugem oddelku.
Delovanje funkcije
Ko je funkcija konfigurirana
Med klicem uporabnik klikne parkirati možnost v njihovi aplikaciji Webex za parkiranje klica na interni številki, ki jo sistem samodejno izbere. Sistem uporabniku prikaže razširitev za 10 sekund.
Drugi uporabnik v skupini klikne Pridobi klic možnost v njihovi aplikaciji Webex. Uporabnik nato vnese razširitev parkiranega klica, da bi nadaljeval klic.
Zahteve
Za delovanje te funkcije se prepričajte o naslednjem:
Konfiguracijska datoteka odjemalca mora imeti nastavljene naslednje oznake:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Identifikator korelacije klicev mora biti omogočen v AS in XSP|ADP. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Vaš SBC mora biti konfiguriran za prenos '
x-broadworks-correlation-in' Atribut SIP v aplikacijski strežnik in iz njega.
Konfiguracija
Za informacije o tem, kako konfigurirati skupinsko parkiranje klicev v BroadWorks, glejte »Dodaj skupino za parkiranje klicev« v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del. Ustvariti morate skupino in dodati uporabnike v skupino.
Za informacije o tem, kako konfigurirati identifikator korelacije klicev na BroadWorks, glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi skupinskega parkiranja klicev glejte Webex | Parkiraj in prevzame klice.
Parkiranje klicev/usmerjeno parkiranje klicev
Običajno ali usmerjeno parkiranje klicev ni podprto v uporabniškem vmesniku aplikacije Webex, vendar lahko omogočeni uporabniki uvedejo funkcijo z uporabo kod za dostop do funkcij:
Vnesite *68 za parkiranje klica
Vnesite *88 za prevzem klica
Vpad
Storitev barge-in se običajno uporablja v okoljih klicnih centrov ali drugih situacijah, kjer je morda potrebna takojšnja pomoč ali posredovanje.
Ko je omogočena storitev vstopa, lahko določeni uporabnik ali nadzornik vstopi v aktivni klic tako, da sproži določen ukaz ali uporabi namenski gumb ali kombinacijo tipk na svojem telefonu ali komunikacijski napravi. Ko je podana zahteva za vpad, sistem vzpostavi povezavo s tekočim klicem, kar pooblaščeni osebi omogoči poslušanje pogovora ali vključitev v klic kot aktivni udeleženec.
Storitev barge-in je lahko koristna v različnih scenarijih. V nastavitvah klicnega centra lahko nadzorniki ali trenerji spremljajo in usposabljajo predstavnike službe za stranke tako, da poslušajo njihove klice v realnem času. Če je potrebno, lahko posredujejo in zagotovijo navodila ali prevzamejo klic, če ima predstavnik težave. V izrednih razmerah ali kritičnih razpravah se lahko pooblaščeno osebje hitro pridruži tekočim pogovorom, da zagotovi pomoč ali sprejme pomembne odločitve.
V aplikaciji Webex za Barge in dobimo obvestilo, da se klic spremeni v konferenco. V NOTIFY (call-info ali conference-info) ni dodatnih podatkov o tem, kakšna je vrsta konference, zato jo lahko obravnavamo drugače.
Ko pride do vdora, se med strankama vzpostavi trismerni klic. Uvedeni so naslednji izrazi:
Nadzornik: Nadzornik je oseba, ki nadzira in vodi skupino agentov za pomoč uporabnikom ali predstavnikov klicnega centra. V kontekstu vdora v klic ima nadzornik običajno možnost spremljanja in posredovanja v tekočih klicih strank. Lahko uporabljajo orodja za spremljanje klicev ali programsko opremo za poslušanje klicev, zagotavljanje navodil agentom in zagotavljanje nadzora kakovosti. Vloga nadzornika lahko vključuje usposabljanje agentov, obravnavanje skrbi strank in optimizacijo uspešnosti ekipe.
Stranka: Stranka se nanaša na posameznika ali subjekt, ki sodeluje s podjetjem ali organizacijo za pridobitev izdelkov, storitev ali podpore. V kontekstu vdora v klic je stranka nekdo, ki opravlja ali sprejema telefonski klic z agentom za pomoč strankam. Stranke lahko med klicem poiščejo pomoč, informacije ali rešitev svojih vprašanj ali težav. Funkcija vdora v klic omogoča nadzornikom ali pooblaščenemu osebju, da se pridružijo tekočemu klicu med stranko in agentom.
Agent: Agent, znan tudi kot predstavnik službe za stranke ali agent klicnega centra, je oseba, ki je odgovorna za upravljanje interakcij s strankami in zagotavljanje podpore ali pomoči po telefonu ali drugih komunikacijskih kanalih. Agenti so usposobljeni za obravnavanje poizvedb strank, reševanje težav, obdelavo transakcij in zagotavljanje pozitivne izkušnje strank. V kontekstu vdora v klic je agent posameznik, ki med telefonskim klicem govori neposredno s stranko. Zastopnik lahko po potrebi prejme navodila ali povratne informacije od nadrejenega prek vklopa.
Mobilni izvorni klic Eskaliraj v sestanek
Mobile Native Call Escalate to Meeting ima dve edinstveni funkciji:
Novo potisno obvestilo
Uporabniki mobilnih naprav pri izvornem klicu lahko zdaj preklopijo na aplikacijo Webex tako, da tapnejo Novo potisno obvestilo. Ko zaženete izvorni klicni zaslon, se na zaslonu prikaže Novo potisno obvestilo in tapkanje obvestila vas popelje naravnost na zaslon med klicem aplikacije Webex.
Obvestilo Webex vidite med klicem po mobilnem telefonu, če uporabljate Webex Go ali če ima vaš operater mobilnega omrežja (MNO) signalizacijo klicev z uporabo nadzora klicev Cisco za vaše mobilne telefonske klice.
Premakni mobilni klic na sestanek
Ko ste sredi klica z nekom, boste morda želeli ta klic premakniti v sestanek, da boste izkoristili nekatere napredne funkcije sestankov, kot so videoposnetki, skupna raba ali tabla. Ali pa povabite druge ljudi v razpravo in se premaknite na sestanek.
Zahteve za BroadWorks
Aktivirana funkcija 25239
R23 z XSP|ADP:
AS popravek AP.as.23.0.1075.ap383064
XSP|Popravek ADP AP.xsp.23.0.1075.ap383064
Popravek AP.platform.23.0.1075.ap383064
R23 z ADP:
AS popravek AP.as.23.0.1075.ap383064
ADP z Xsi-Actions-23, različica CommPilot-23 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R24:
AS popravek: AP.as.24.0.944.ap383064
ADP z Xsi-Actions-24, različica CommPilot-24 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R25:
AS RI izdaja Rel_2022.08_1,354
ADP z Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 in različica NPS > 2022.08_1.350
Konfiguracija klicanja URI za podporo premakni klic na sestanek
NS UrlDialing Politika
Določite pravilo za (.*)webex.com za usmerjanje prek I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE za I-SBC
Primer konfiguracije
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil usmerjanja NS
Primerek pravilnika UrlDialing dodan ustreznim profilom usmerjanja
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Uporabi NS Route za klic NetworkURL
Omogočite AS, da upošteva pot NS v načinu hibridnega AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Klicanje v sili
Webex za Cisco BroadWorks podpira klicanje služb v sili E911. S to funkcijo so klici v sili preusmerjeni na odzivno točko javne varnosti (PSAP), ki lahko nato usmeri službe za nujne primere na lokacijo klicatelja. Če želite uporabljati to funkcijo, morate integrirati Webex za Cisco BroadWorks s ponudnikom klica v sili E911.
Za konfiguracijo podpore za storitve klica v sili E911 uporabite naslednje članke Webex:
E911 Klicanje v sili v Webexu za BroadWorks—Uporabite ta članek za konfiguracijo klica v sili E911 v Webexu za Cisco BroadWorks z uporabo enega od naslednjih podprtih ponudnikov E911:
Pasovna širina
Intrado
RedSky
Zavrnitev odgovornosti za klic v sili—Če imate lokacijsko storitev, lahko konfigurirate okno zavrnitve odgovornosti za storitve v sili v aplikaciji Webex tako, da vključuje možnost, da uporabniki ob prijavi posodobijo svojo lokacijo.
Prilagodite in zagotovite odjemalce
Uporabniki prenesejo in namestijo svoje generične aplikacije Webex za namizne ali mobilne naprave (za povezave za prenos glejte Platforme aplikacij Webex). Ko se uporabnik overi, se odjemalec registrira v oblaku Webex za sporočanje in sestanke, pridobi podatke o svoji blagovni znamki, odkrije informacije o storitvi BroadWorks in prenese svojo klicno konfiguracijo iz aplikacijskega strežnika BroadWorks (prek DMS na XSP|ADP).
Klicne parametre za aplikacije Webex konfigurirate v BroadWorks (kot običajno). Za odjemalce v Control Hubu konfigurirate parametre blagovne znamke, sporočanja in sestankov. Konfiguracijske datoteke ne spreminjate neposredno.
Ta dva niza konfiguracij se lahko prekrivata in v tem primeru konfiguracija Webex nadomesti konfiguracijo BroadWorks.
Dodajte konfiguracijske predloge aplikacij Webex v aplikacijski strežnik BroadWorks
Aplikacije Webex so konfigurirane z datotekami DTAF. Odjemalci prenesejo konfiguracijsko datoteko XML iz aplikacijskega strežnika prek storitve upravljanja naprav na XSP|ADP.
Pridobite potrebne datoteke DTAF (glejte Profili naprave v razdelku Pripravite svoje okolje).
Preverite, ali imate vstavljene prave oznake Sistem BroadWorks > Viri > Nabori oznak za upravljanje naprav.
Za vsako stranko, ki jo zagotavljate:
Prenesite in ekstrahirajte datoteko DTAF zip za določenega odjemalca.
Uvozite datoteke DTAF v BroadWorks na Sistem > Viri > Vrste profilov identitete/naprave
Odprite novo dodan profil naprave za urejanje in:
Vnesite XSP|FQDN kmetije ADP in protokol za dostop do naprave.
Preverite Podpora Remote Party Info potrditveno polje. Ta podpora je potrebna za delovanje skupne rabe namizja.
Podporo za oddaljeno skupino lahko omogočite tudi tako, da na aplikacijskem strežniku zaženete naslednji ukaz CLI:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Spremenite predloge glede na svoje okolje (glejte spodnjo tabelo).
Shranite profil.
Kliknite Datoteke in avtentikacija in nato izberite možnost za vnovično izdelavo vseh sistemskih datotek.
Ime | Opis |
Prednost kodeka | Konfigurirajte prednostni vrstni red za avdio in video kodeke za klice VoIP |
TCP, UDP in TLS | Konfigurirajte protokole, ki se uporabljajo za signalizacijo SIP in medije |
RTP avdio in video vrata | Konfigurirajte obseg vrat za zvok in video RTP |
Možnosti SIP | Konfigurirajte različne možnosti, povezane s SIP (INFO SIP, uporaba rport, odkrivanje proxyja SIP, intervali osveževanja za registracijo in naročnino itd.) |
Prilagodite blagovno znamko za aplikacijo Webex
Prilagoditve partnerjev – skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, ki veljajo za partnersko organizacijo in/ali stranke, ki jih partner upravlja. glej Konfigurirajte napredne prilagoditve blagovne znamke.
Prilagoditve strank – če partner strankam dovoli uporabo lastnih prilagoditev blagovne znamke, lahko skrbniki strank sledijo postopkom na Dodajte blagovno znamko svojega podjetja v Webex.
| Portal za aktiviranje uporabnikov uporablja isti logotip, kot ga dodate za blagovno znamko stranke. |
Prilagodite URL-je za poročanje o težavah in pomoč
Če želite prilagoditi te možnosti, lahko skrbniki sledijo postopku »Dodaj povratne informacije in URL-je spletnega mesta za pomoč«, ki ga najdete v obeh zgornjih člankih o blagovni znamki.
Konfigurirajte svojo testno organizacijo za Webex za Cisco BroadWorks
Preden začneš
S pretočnim zagotavljanjem
Konfigurirati morate vse XSP|storitve ADP in partnersko organizacijo v Control Hubu, preden lahko izvedete to nalogo.
| 1 | Dodeli storitev v BroadWorksu:
| ||
| 2 | Preverite organizacijo stranke in uporabnike v nadzornem središču: |
Uporabniško testiranje
| 1 | Prenesite aplikacijo Webex na dva različna računalnika. |
| 2 | Prijavite se kot vaši testni uporabniki na obeh napravah. |
| 3 | Opravite testne klice. |
Organizacije za stranke
V trenutnem modelu samodejno zagotovimo strankino organizacijo, ko vključite prvega uporabnika s katero koli od metod, opisanih v tem dokumentu. Oskrba se izvede samo enkrat za vsako stranko.
Uporabniki zagotavljanja
Uporabnike lahko zagotovite na te načine:
Uporabite API-je za ustvarjanje računov Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) z zaupanja vrednimi e-poštnimi sporočili, da ustvarite račune Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) brez zaupanja vrednih e-poštnih sporočil. Uporabniki zagotovijo in potrdijo e-poštne naslove za ustvarjanje računov Webex
Omogočite uporabnikom samoaktivacijo (vi jim pošljete povezavo, oni ustvarijo račune Webex)
API-ji za javno zagotavljanje
Webex razkriva javne API-je, da ponudnikom storitev omogoči integracijo Webexa za zagotavljanje naročnikom Cisco BroadWorks v njihove obstoječe delovne tokove zagotavljanja. Specifikacije za te API-je so na voljo na developer.webex.com. Če želite razvijati s temi API-ji, se obrnite na predstavnika Cisca, da dobite Webex za Cisco BroadWorks.
| Ti API-ji bodo zavrnili veleprodajne stranke. |
Pretočno zagotavljanje
V BroadWorksu lahko uporabnikom zagotovite Omogoči integrirano IM&P možnost. To dejanje povzroči, da adapter za oskrbo BroadWorks izvede klic API-ja za oskrbo uporabnika na Webexu. Naš API za zagotavljanje je nazaj združljiv z API-jem UC-One SaaS. BroadWorks AS ne zahteva nobene spremembe kode, le spremembo konfiguracije končne točke API za adapter za zagotavljanje.
| Oskrba naročnika na Webexu lahko traja precej (nekaj minut za začetnega uporabnika v podjetju). Webex izvaja zagotavljanje v ozadju. Torej uspeh pri pretočnem zagotavljanju nakazuje, da se je zagotavljanje začelo. Ne kaže na dokončanje. Če želite potrditi, da so uporabniki in organizacija strank v celoti opremljeni na Webexu, se morate prijaviti v Partner Hub in pogledati na seznam strank. Uporabniki trankinga BroadWorks imajo lahko Webex za BroadWorks prek skupnega videza klica (SCA). Uporabnik trunkinga bo moral imeti dodeljeno storitev avtentikacije. Kot je opisano v 8. razdelku Vodnika po rešitvah BroadWorks Trunking, to omogoča, da je avtentikacija videza SCA Webex ločena od avtentikacije skupnega tranka. Webexa za BroadWorks ni mogoče omogočiti za uporabnike kanalov z dodeljenimi funkcijami Route List ali Direct Route. |
| Lokacija predlog je bila premaknjena iz BroadWorks Calling v nastavitvah organizacije v razdelek Customer List in se zdaj imenuje predloga Onboarding. |
Samoaktivacija uporabnika
Za zagotavljanje uporabnikov BroadWorks v Webexu brez dodelitve integrirane storitve IM&P:
Prijavite se v Partner Hub in poiščite Seznam strank strani.
Kliknite Ogled predlog.
Izberite predlogo Onboarding za zagotavljanje, ki jo želite uporabiti za tega uporabnika.
Ne pozabite, da je vsaka predloga povezana z gručo in vašo partnersko organizacijo. Če uporabnik ni v sistemu BroadWorks, povezanem s to predlogo, se uporabnik ne more sam aktivirati s povezavo.
Kopirajte povezavo za zagotavljanje in jo pošljite uporabniku.
Morda boste želeli vključiti tudi povezavo za prenos programske opreme in opomniti uporabnika, da mora predložiti in potrditi svoj e-poštni naslov, da aktivira svoj račun Webex.
Na izbrani predlogi lahko spremljate stanje aktivacije uporabnika.
Za več informacij glejte Tokovi oskrbe uporabnikov in aktivacije.
Omogočanje nezaupnih e-poštnih sporočil
Partner Hub ponuja nabor kontrolnikov v pogledu statusa uporabnika, ki omogoča Webex za Cisco BroadWorks Skrbniki ponudnika storitev pregledajo status uporabnika in odpravijo napake pri oskrbi z nezaupljivo e-pošto. Za podrobnosti glejte Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili.
Premaknite uporabnike Webex na Webex za Cisco BroadWorks
Če želite obstoječe uporabnike Webexa premakniti na Webex za Cisco BroadWorks, si oglejte spodnjo tabelo, da ugotovite, kateremu postopku slediti.
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) |
|
Organizacija strank | Povežite Webex za BroadWorks z obstoječo organizacijo— Organizacijska priloga (za prvega uporabnika) doda tudi Webex za BroadWorks naslednjim uporabnikom, če so dodeljeni pravilni organizaciji. |
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) | Če organizacija Webex za BroadWorks ne obstaja (noben uporabnik ni omogočen):
Če obstaja organizacija Webex za BroadWorks (omogočen je vsaj en uporabnik):
|
Organizacija strank |
|
Premaknite uporabnika (s soglasjem) v Webex za Cisco BroadWorks
S tem postopkom premaknite obstoječega uporabnika Webexa, ki je v potrošniški organizaciji ali ima račun za samoprijavo (brezplačni račun ali poskusni račun), v Webex za Cisco BroadWorks. Upoštevajte, da mora obstajati organizacija Webex za Cisco BroadWorks (s prvim omogočenim uporabnikom). V tem primeru lahko uporabite eno od teh možnosti za premikanje uporabnikov:
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)—uporablja oskrbo z zaupanja vrednimi e-poštnimi sporočili
Premakni uporabnika (z nezaupljivim e-poštnim sporočilom)—uporablja oskrbo z nezaupljivimi e-poštnimi sporočili
Samoaktivacija
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)
Če predloga Onboarding uporablja zaupanja vredna e-poštna sporočila, lahko skrbnik partnerja premakne nadaljnje uporabnike s tem postopkom:
Administrator doda uporabnika.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Aktiviraj račun. Uporabnik je preusmerjen na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabniški kliki Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Premakni uporabnika (z nezaupljivo e-pošto)
Če predloga Onboarding uporablja nezaupljiva e-poštna sporočila, je treba najprej potrditi e-poštni naslov uporabnika. Skrbnik lahko sledi temu postopku za premik naslednjih uporabnikov:
Administrator doda uporabnika.
Uporabnik je samodejno potisnjen na BroadWorks Provisioning Bridge.
Uporabniku se pošlje besedilo z aktivacijsko povezavo.
Uporabnik klikne povezavo za aktivacijo in vnese svoj elektronski naslov.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj.
E-poštni naslov je potrjen.
Uporabnik je preusmerjen na prijavo na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabnik mora klikniti Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Tok samoaktivacije
Če ima uporabnik obstoječi račun BroadWorks, lahko svoj račun premakne s postopkom samoaktivacije.
Uporabnik se prijavi v URL portala za uporabniški dostop s poverilnicami BroadWorks.
Uporabnik vnese svoj elektronski naslov.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Samodejno e-poštno sporočilo je poslano na e-poštni naslov uporabnika.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj povezavo, ki potrdi e-poštni naslov.
CI ugotovi, da ima uporabnik obstoječi račun Webex. Uporabnik mora izbrisati stari račun, preden lahko nadaljuje.
Uporabnik je preusmerjen na prijavo v Webex.
Uporabnik se prijavi na Portal za potrošnike.
Uporabnik klikne Izbriši račun.
Stari račun Webex je izbrisan.
Uporabniku je na voljo nov račun Webex za Cisco BroadWorks z istim e-poštnim naslovom.
Povežite Webex za BroadWorks z obstoječo organizacijo
Če ste skrbnik partnerja, ki dodaja storitve Webex za BroadWorks v obstoječo organizacijo stranke Webex, ki še ni povezana s podjetjem BroadWorks, ki ga upravlja partner, MORA skrbnik organizacije stranke odobriti skrbniški dostop, da bo zahteva za zagotavljanje uspešna.
Odobritev skrbnika organizacije je potrebna, če velja kar koli od naslednjega:
Obstoječa organizacija strank ima 100 uporabnikov ali več
Organizacija ima preverjeno e-poštno domeno
Zahtevana je domena organizacije
Če nobeden od zgornjih kriterijev ni resničen, se lahko zgodi samodejno pripenjanje.
| V an Samodejna pritrditev scenariju se naročnina Webex for BroadWorks doda obstoječi organizaciji stranke brez kakršnega koli obvestila obstoječemu skrbniku organizacije ali končnemu uporabniku. V večini primerov bo vaša partnerska organizacija dobila skrbniške pravice za zagotavljanje. Če pa naročnikova organizacija nima nobenih licenc ali ima samo začasno preklicane/preklicane licence, boste postali polni skrbnik. Z zagotavljanjem skrbniškega dostopa boste imeli omejeno vidljivost v Control Hub za uporabnike v obstoječi organizaciji. Priporočljivo je, da se obrnete na skrbnika stranke in zahtevate polni skrbniški dostop do organizacije. |
Partnerski skrbniki lahko dokončajo naslednji postopek za dodajanje klicnih storitev BroadWorks v obstoječo organizacijo Webex:
| Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam (preklop je privzeto vklopljen). |
| 1 | Skrbnik partnerja za stranko zagotovi Webex za Cisco BroadWorks. Za pomoč glej Organizacije strank za zagotavljanje storitev. Zgodi se naslednje:
| ||
| 2 | z polni skrbnik dostopa, lahko skrbnik partnerja zaključi postopek oskrbe stranke. Ponovno boste morali poskusiti omogočiti stranko, začenši s 1. korakom zgoraj. Vendar zdaj kot zunanji polni skrbnik ne bi smeli opaziti napake 2017. Ko je zagotavljanje klicnih storitev končano, bo obstoječa stranka stranka vidna kot stranka pod Webex for BroadWorks Partner Org.
|
Pogoji za priključitev org
E-poštni naslov prvega omogočenega naročnika BroadWorks se mora ujemati z e-poštnim naslovom obstoječega uporabnika v ciljni organizaciji strank. V nasprotnem primeru bo ustvarjena nova organizacija strank.
Prvi uporabnik iz obstoječe organizacije, ki je omogočen za Webex for BroadWorks, ni omogočen kot skrbniški uporabnik. Nastavitve in pooblastila iz obstoječe organizacije se ohranijo.
Obstoječe nastavitve preverjanja pristnosti organizacije imajo prednost pred tem, kar je konfigurirano v predlogi za zagotavljanje Webex za BroadWorks. Posledično se način prijave obstoječih uporabnikov ne spremeni.
Vendar, če ima obstoječa organizacija stranke omogočeno osnovno blagovno znamko, bodo po priponki prednost imele partnerjeve napredne nastavitve blagovne znamke. Če stranka želi, da osnovna blagovna znamka ostane nedotaknjena, mora partner konfigurirati organizacijo stranke, da preglasi blagovno znamko v nastavitvah napredne blagovne znamke.
Ime obstoječe organizacije se ne bo spremenilo.
Nastavitev zastavice za preprečevanje e-pošte v obstoječih nastavitvah organizacije ni spremenjena. To lahko vpliva na novo omogočene uporabnike. Odvisno od tega, kako je zastavica nastavljena, lahko novi uporabniki prejmejo e-pošto s kodo, ki jo je treba vnesti za dokončanje aktivacije, ali pa tudi ne.
Omejeni skrbniški način (nastavljen s stikalom Omejeno s partnerskim načinom) je izklopljen za priloženo organizacijo.
Prepričajte se, da ste zaključili postopek priključitve organizacije (premikanje obstoječih uporabnikov in posodobitev ID-ja organizacije), preden omogočite nove uporabnike v organizaciji Webex za Cisco BroadWorks.
Podjetje BroadWorks je lahko povezano samo z eno organizacijo Webex. Naročnikov iz enega samega podjetja BroadWorks ne morete dodeliti ločenim organizacijam Webex.
Dodajte zunanjega skrbnika
Za korake, ki jih lahko sledijo skrbniki organizacij strank, da dodajo partnerskega skrbnika kot zunanjega skrbnika, glejte Odobrite zahtevo zunanjega skrbnika članek o help.webex.com.
| Skrbnik stranke mora zunanjemu skrbniku zagotoviti polne skrbniške pravice in privilegije. |
| E-poštni naslov, ki ga skrbnik organizacije stranke doda kot zunanjega skrbnika, se mora ujemati z e-poštnim naslovom skrbnika partnerja, kot je konfiguriran v predlogi za pripravo na Partner Hub. Po dodajanju e-pošte iz predloge Onboarding v Središču za partnerje kot polnega skrbnika bo treba vse dodatne partnerske skrbnike prav tako dodati kot zunanjega skrbnika s polnimi skrbniškimi pravicami. |
Odstranite Webex za BroadWorks od obstoječe organizacije
Sledite tem korakom, da ločite Webex za BroadWorks od obstoječe organizacije Webex. Na primer, če ste Webex za BroadWorks priložili obstoječi organizaciji pomotoma in želite odstraniti prilogo.
| Če v standardnem toku ločite Webex za BroadWorks od obstoječe organizacije Webex (samo standardni tok), boste izbrisali vse povezane naročniške podatke in deaktivirali strankino naročnino na Webex za BroadWorks. Poleg tega boste izgubili dostop do organizacije strank, če je to edina povezana naročnina. V hibridnem toku se naročnine strank ne spreminjajo. |
Če nimate dostopa do nastavitev stranke v Control Hubu, naj vam skrbnik stranke odobri zunanji skrbniški dostop tako, da sledi Odobrite zahtevo zunanjega skrbnika.
Odstranite vse delovne prostore Webex for BroadWorks iz organizacije. Uporabi Odstranite delovni prostor BroadWorks API.
Odstranite vse naročnike Webex za BroadWorks iz organizacije. Uporabi Odstranite naročnika BroadWorks API.
Odstranite čakajoče uporabnike Webex za BroadWorks iz organizacije. Na primer, če so bili uporabniki omogočeni prek nezaupljivega e-poštnega toka in veljavni e-poštni naslovi še niso bili vneseni, so uporabniki v stanju čakanja. Sledi Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili za brisanje uporabnikov.
Izbriši BroadWorks Calling konfiguracijo za to stranko. Odprite strankino instanco Control Hub, kliknite Hibrid, Spodaj BroadWorks Calling izbrišite vse konfiguracije.
Če želite stranki po zaključku odklopa pripeti Webex for BroadWorks, sledite postopkom zagotavljanja, da priklopite obstoječo stranko.
| Alternativna možnost za odstranitev naročnikov, če ne želite uporabljati Odstranite naročnika BroadWorks API je, da greste v BroadWorks CommPilot in odstranite Integrirano IM&P storitev za prizadete uporabnike. |
Upravljanje uporabnikov in organizacij
Če želite upravljati uporabnike v Webexu za Cisco BroadWorks, ne pozabite, da uporabnik obstaja v BroadWorks in Webex. Atributi klicanja in identiteta uporabnika BroadWorks so shranjeni v BroadWorks. Posebna e-poštna identiteta za uporabnika in njegova licenca za funkcije Webex sta v Webexu.
Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili
Če zagotavljate Webex za uporabnike BroadWorks z uporabo pretočnega zagotavljanja z nezaupljivimi e-poštnimi sporočili, morajo uporabniki sami omogočiti tako, da vnesejo svoj e-poštni naslov na portalu za aktiviranje uporabnikov. Če uporabnik naleti na napako, lahko uporabi Poskusi ponovno možnost, ki se prikaže na portalu, da naredite nov poskus. Če uporabnik znova naleti na napako, lahko skrbnik uporabi spodnje korake v Partner Hubu, da pregleda stanje in vključi uporabnika, ga izbriše ali uporabi spremembe konfiguracije.
| 1 | Prijavite se v Partner Hub in poiščite Seznam strank strani. |
| 2 | Kliknite Ogled predlog. Izberite ustrezno predlogo za vkrcanje, ki jo želite uporabiti za tega uporabnika. |
| 3 | Spodaj Preverjanje uporabnika, preverite, ali so naslednje nastavitve nastavljene za zagotovitev pravilne konfiguracije pretočnega zagotavljanja nezaupljivih e-poštnih sporočil:
|
| 4 | Ko pride do zagotavljanja uporabnika, v Preverjanje uporabnika kliknite Prikaži status uporabnika za preverjanje stanja zagotavljanja. The Status uporabnika pogled prikaže seznam uporabnikov skupaj s podrobnostmi, kot so ID BroadWorks, izbrana vrsta paketa in trenutni status, ki prikazuje, ali je uporabnik omogočen ali če obstaja zahteva v teku.
|
| 5 | Za uporabnike z napakami ali čakajočimi zahtevami kliknite tri pike na desni in izberite eno od naslednjih skrbniških možnosti:
|
Dodatne možnosti pogleda
Pri ogledu seznama uporabnikov so na voljo naslednje dodatne možnosti:
Izvozi— Kliknite ta gumb, če želite seznam uporabnikov izvoziti v datoteko CSV.
Izključi omogočene uporabnike—Omogočite ta preklop, če si želite ogledati samo uporabnike s čakajočimi zahtevami ali napakami.
Spremenite ID uporabnika ali e-poštni naslov
Spremembe uporabniškega ID-ja in e-poštnega naslova
E-poštni ID in nadomestni ID sta uporabniška atributa BroadWorks, ki se uporabljata z Webexom za Cisco BroadWorks. ID uporabnika BroadWorks je še vedno primarni identifikator uporabnika v BroadWorks. Naslednja tabela opisuje namene teh različnih atributov in kaj storiti, če jih morate spremeniti:
| Atribut v BroadWorksu | Ustrezen atribut v Webexu | Namen | Opombe |
| ID uporabnika BroadWorks | Brez | Primarni identifikator | Tega identifikatorja ne morete spremeniti in še vedno povezati uporabnika z istim računom v Webexu. Uporabnika lahko izbrišete in znova ustvarite, če je napačen. |
| E-poštni ID | Uporabniško ime | Obvezno za zagotavljanje pretoka (ustvarjanje ID-ja uporabnika Webex), ko potrdite, da zaupate e-pošti V BroadWorksu ni potrebno, če ne trdite, da lahko zaupate e-pošti V BroadWorks ni potrebno, če dovolite naročnikom samoaktivacijo | Obstaja ročni postopek za spremembo tega na obeh mestih, če je uporabniku na voljo napačen e-poštni naslov:
Ne spreminjajte ID-ja uporabnika BroadWorks. To ni podprto. |
| Nadomestni ID | Brez | Omogoča avthn uporabnika z e-pošto in geslom za BroadWorks User ID | Biti mora enak e-poštnemu ID-ju. Če e-pošte ne morete vnesti v atribut Nadomestni ID, bodo morali uporabniki pri preverjanju pristnosti vnesti svoj ID uporabnika BroadWorks. |
Spremenite uporabniški paket v Partner Hubu
| 1 | Prijavite se v Partner Hub in kliknite Stranke. |
| 2 | Poiščite in izberite strankino organizacijo, kjer je uporabnik doma. Stran s pregledom organizacije se odpre v plošči na desni strani zaslona. |
| 3 | Kliknite Ogled stranke. Organizacija stranke se odpre v Control Hubu in prikaže stran Pregled.
|
| 4 | Kliknite Uporabniki, nato poiščite in kliknite prizadetega uporabnika. |
| 5 | V uporabnikovem Storitve, kliknite Webex za pakete BroadWorks (naročnine). Odpre se plošča uporabnikovih paketov, na kateri lahko vidite, kateri paket je trenutno dodeljen uporabniku. |
| 6 | V Profil zavihek, poglejte v Paket in kliknite puščico (>), da razširite pogled. |
| 7 | Izberite paket, ki ga želite za tega uporabnika (Osnovno, Standardno, Premium oz Softphone) in kliknite Shrani. Control Hub prikaže sporočilo, da uporabnik posodablja. |
| 8 | Zaprete lahko podrobnosti o uporabniku in zavihek Control Hub. |
| Paketi Standard in Premium imajo različna mesta za srečanja, ki so povezana z vsakim paketom. Ko se naročnik s skrbniškimi pravicami z enim od teh dveh paketov premakne na drugi paket, se naročnik prikaže z dvema mestoma srečanja v Control Hubu. Naročnikove zmogljivosti gostitelja srečanja in mesto srečanja so usklajeni z njihovim trenutnim paketom. Spletno mesto za srečanja prejšnjega paketa in vsa prej ustvarjena vsebina na tem mestu, kot so posnetki, ostanejo dostopni skrbniku mesta za srečanja. |
| Za posodobitev novih nastavitev PMR, ki izhajajo iz spremembe paketa, lahko traja dve do tri ure. |
Izbriši uporabnike
Skrbniki lahko na različne načine izbrišejo uporabnika iz Webexa za Cisco BroadWorks:
| Če ima uporabnik, ki ga nameravate izbrisati, skrbniške pravice, dodelite novega skrbnika, preden uporabnika izbrišete. Če se zadnji skrbnik izbriše, ni samodejnega prenosa vloge skrbnika. |
API Webex za Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo API Webex za Cisco BroadWorks za brisanje uporabnikov:
Zaženite Odstranite naročnika BroadWorks Zahteva API na https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Ta zahteva odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
Zaženite Izbriši osebo Zahteva API na https://developer.webex.com/docs/api/v1/people/delete-a-person da popolnoma izbrišete uporabnika.
Pretočno zagotavljanje
Skrbniki partnerjev lahko uporabijo pretočno zagotavljanje za brisanje uporabnikov:
Na strežniku BroadWorks odstranite integrirano storitev IM+P od uporabnika. Storitev za uporabnika lahko onemogočite v Uporabnik – integrirano IM&P strani na BroadWorks. Za podroben postopek glejte "Konfiguracija integriranega IM&P" v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del.
Ko je storitev onemogočena, pretočno zagotavljanje uporabniku odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
V Control Hubu poiščite in izberite uporabnika.
- Pojdi do Dejanja in izberite Izbriši uporabnika.
Nadzorno središče (skrbniki strank)
Skrbniki strank lahko uporabijo Control Hub za brisanje uporabnikov iz svoje organizacije. Za podrobnosti glejte Izbrišite uporabnika iz svoje organizacije v Webex Control Hub pri https://help.webex.com/0qse04/.
Izbriši organizacijo
| 1 | Za brisanje vseh uporabnikov iz organizacije uporabite API-je People:
| ||
| 2 | Če je funkcija Directory Sync vklopljena, jo onemogočite. To lahko storite prek Partner Huba ali prek javnega API-ja. Če želite onemogočiti Directory Sync prek Partner Huba: Če želite onemogočiti Directory Sync prek API-ja, uporabite Posodobite Directory Sync za BroadWorks Enterprise API in onemogočite omogočiDirSync nastavitev. Vsi uporabniki, povezani z BroadWorks Directory Sync za to organizacijo, bodo izbrisani. Upoštevajte, da lahko odstranitev uporabnikov (na kateri koli način) traja nekaj časa, odvisno od količine uporabnikov. | ||
| 3 | Ko so vsi uporabniki odstranjeni, uporabite Izbrišite organizacijo API za brisanje organizacije. |
Upravljanje izdaje
Kontrolniki za upravljanje izdaj v Partner Hubu Webexu za ponudnike storitev Cisco BroadWorks olajšajo upravljanje izdaj, tako da jim dajo možnost nadzora kadence izdaj, s katero uporabniki Webex Apps nadgradijo na najnovejšo programsko opremo.
Aplikacija Webex privzeto uporablja samodejne nadgradnje (mesečne izdaje, ki jih nadzoruje Cisco). S to funkcijo pa lahko skrbniki partnerjev:
Konfigurirajte prilagojene razporede izdaj z odlogami iz Ciscovega privzetega razporeda izdaj
Konfigurirajte en sam urnik izdaje in ta urnik kaskadno razporedite na vse organizacije strank, ki jih upravljajo
Različnim organizacijam strank dodelite različne urnike izdaje
Za več informacij o upravljanju izdaj, vključno z informacijami o tem, kako konfigurirati in uporabiti prilagojene urnike izdaj, glejte članek Webex Prilagoditve upravljanja izdaje.
Ponovno konfigurirajte sistem
Sistem lahko znova konfigurirate na naslednji način:
Dodajte gručo BroadWorks v Partner Hub
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Dodajte predlogo za pripravo v Partner Hub
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Gročo BroadWorks lahko uredite ali odstranite v središču Partner Hub.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | ||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | ||
| 3 | Kliknite Ogled grozdov. | ||
| 4 | Kliknite gručo, ki jo želite urediti ali izbrisati. Podrobnosti gruče so prikazane v pojavnem podoknu na desni.
| ||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
V središču za partnerje lahko uredite ali izbrišete predloge za pripravo.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | |||||||||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | |||||||||
| 3 | Kliknite Ogled predlog. | |||||||||
| 4 | Kliknite predlogo, ki jo želite urediti ali izbrisati. | |||||||||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Webex Assistant
Webex Assistant for Meetings je inteligenten, interaktiven virtualni pomočnik za sestanke, ki omogoča iskanje po sestankih, ukrepanje in bolj produktivnost. Pomočnika Webex lahko prosite, da spremlja elemente dejanj, zabeleži pomembne odločitve in poudari ključne trenutke med sestankom ali dogodkom.
Webex Assistant for Meetings je na voljo brezplačno za spletna mesta za sestanke paketov Premium in Standard ter sobe za osebne sestanke. Podpora vključuje nova in obstoječa spletna mesta.
Omogoči pomočnika Webex za sestanke
Webex Assistant je privzeto omogočen za stranke standardnega in premium paketa Broadworks.
Skrbniki partnerjev in skrbniki organizacij strank lahko onemogočijo funkcijo za organizacije strank prek Nadzorno središče.
Omejitve
Za Webex za Cisco BroadWorks obstajajo naslednje omejitve:
Podpora je omejena samo na spletna mesta za sestanke paketov Premium in Standard ter osebne sobe za sestanke.
Prepisi s podnapisi so podprti samo v angleščini, španščini, francoščini in nemščini.
Do skupne rabe vsebine prek e-pošte lahko dostopajo samo uporabniki v vaši organizaciji
Vsebina sestanka ni dostopna uporabnikom zunaj vaše organizacije. Vsebina sestanka tudi ni dostopna, če jo delijo uporabniki različnih paketov iz iste organizacije.
S paketom Premium so na voljo prepisi po sestanku, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se prepisi ali poudarki po sestanku ne zajamejo.
Pri standardnem paketu možnost snemanja sestanka v oblaku ni na voljo, zato prepisi po sestanku niso na voljo, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, tudi takrat ne bodo zajeti prepisi ali poudarki po sestanku.
Dodatne informacije o pomočniku Webex
Za uporabniške informacije o uporabi funkcije glejte Uporabite pomočnika Webex na sestankih in dogodkih Webex.
Onemogoči klice Webex
Brezplačno klicanje Webex je privzeto omogočeno, kar uporabnikom omogoča brezplačne klice na katero koli napravo, ki podpira Webex. Če pa želite, da vsi klici uporabljajo infrastrukturo BroadWorks, lahko klice Webex onemogočite v predlogi Onboarding, ki onemogoči to možnost za organizacije strank, ki uporabljajo predlogo.
Podpora za funkcije
Ko je Webex Calling onemogočen, za uporabnike Webexa za Cisco BroadWorks veljajo naslednji pogoji:
Uporabniki ne vidijo več Pokličite z Webexom kot možnost izbire klica v aplikaciji Webex.
Uporabniki ne morejo opravljati ali sprejemati brezplačnih klicev Webex na uporabnike, ki niso Webex za uporabnike Cisco BroadWorks. To vključuje klice, sprožene iz prostora ekipe Webex, zgodovine klicev, stikov z vnosom URI ali e-poštnega naslova drugega uporabnika v iskalno vrstico.
Skupna raba zaslona deluje znotraj klica BroadWorks.
Sestanki Webex in telefonska prisotnost še vedno delujejo, tudi če so klici Webex onemogočeni.
Onemogoči klice Webex (nova predloga za vkrcanje)
Med konfiguriranjem nove predloge Onboarding lahko konfigurirate, ali so klici Webex omogočeni ali onemogočeni, tako da potrdite ali počistite polje Onemogoči brezplačno klicanje Cisco Webex potrditveno polje znotraj Dodajte novo predlogo čarovnik. Ta nastavitev bo izbrana za uporabnike v organizacijah strank, ki jih dodelite predlogi.
Za podrobnosti o konfiguraciji nove predloge Onboarding glejte Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči klice Webex (obstoječa predloga za pripravo)
Sledite temu postopku, da onemogočite klice Webex iz obstoječe predloge za pripravo. To bo onemogočilo funkcijo za vse nove uporabnike v organizacijah strank, ki uporabljajo to predlogo.
Prijavite se v Partner Hub na admin.webex.com.
Izberite nastavitve.
Kliknite Ogled predloge in izberite ustrezno predlogo Onboarding.
Kliknite Onemogoči brezplačno klicanje Cisco Webex.
Kliknite Shrani.
Onemogoči klice Webex (obstoječi uporabnik)
Če onemogočite to funkcijo na predlogi Onboarding, se nastavitev spremeni samo za nove uporabnike, ki so dodeljeni predlogi. Če želite onemogočiti klice Webex za obstoječega uporabnika, lahko sledite enemu od spodnjih postopkov za posodobitev uporabnika.
| Prepričajte se, da ste že izvedli enega od zgornjih postopkov za onemogočanje klicev Webex iz predloge za pripravo, ki ji je uporabnik dodeljen. V nasprotnem primeru bo kateri koli od spodnjih postopkov znova konfiguriral uporabnika z omogočenimi klici Webex. |
Če uporabljate pretočno zagotavljanje, lahko storite naslednje:
Odprite CommPilot in pojdite na uporabniško konfiguracijo.
Odstranite Integrirano IM+P storitev od uporabnika in kliknite v redu.
Dodajte Integrirano IM+P storitev uporabniku in kliknite v redu.
V nasprotnem primeru lahko uporabite API za posodobitev uporabnika.
Uporabi Odstranite naročniški API BroadWorks za brisanje uporabnika.
Uporabi Zagotavljanje API-ja naročnika BroadWorks da dodate uporabnika.
Onemogočite skupno rabo videa ali zaslona v klicih
Partnerski skrbniki lahko s konfiguracijskimi oznakami onemogočijo video klice in/ali skupno rabo zaslona v klicu iz aplikacije Webex (privzeto sta obe vrsti medijev omogočeni za klice).
Za vse podrobnosti in možnosti konfiguracije glejte Onemogoči video klice in Onemogoči skupno rabo zaslona v Priročnik za konfiguracijo Webex za Cisco BroadWorks.
| Za video lahko tudi konfigurirate, ali je predstavnost dohodnega klica privzeto samo video ali zvok. |
Polje lučke za zasedenost / obvestilo o prevzemu klica
Polje lučke za zasedenost (BLF) / obvestilo o prevzemu klica izkorišča funkcije BLF in usmerjenega prevzema klica. Uporabnik BLF prejme zvočno in vizualno obvestilo v aplikaciji Webex, ko uporabnik s seznama nadzorovanih BLF prejme dohodni klic. Uporabnik BLF lahko Ignoriraj oz Poberi klic nadzorovanega uporabnika.
BLF / obvestilo o prevzemu klica pomaga v situacijah, ko mora uporabnik sprejeti klice drugih članov ekipe, ki morda delajo na drugi lokaciji.
Uporabniki si lahko ogledajo tudi svoj nadzorovani seznam BLF v oknu za več klicev – Seznam za spremljanje – (samo Windows, Mac ni podprt), da vidijo prisotnost svojih članov ekipe Webex in drugih članov ekipe. Za pomoč pri omogočanju večklicnih klicev glejte: Okno za več klicev
Člani Webexa bodo imeli polno prisotnost v Webexu. Člani, ki niso uporabniki Webexa, morajo imeti imenik sinhroniziran z Webexom in imeli bodo samo stanja »neznano« in »v klicu« (stanje zvonjenja bo sprožilo pogovorno okno za prevzem klica).
Omejitve prisotnosti za uporabnike, ki ne uporabljajo Webexa:
Prisotnost ni podprta za uporabnike širokopasovnega omrežja, ki niso CI, tudi če so na seznamu BLF.
Uporabniki CI brez pooblastil za oblak Webex ali vrste računov (delovni prostori) prikazujejo samo prisotnost »v klicu« in »neznano«. Ni aktivnega stanja, zvonjenja itd.
Uporabniki, ki niso uporabniki Webexa, s seznama za spremljanje BLF in so začeli klic, preden je bil zagnan odjemalec Webex ali ko je bil brez povezave, bodo prikazani z 'neznano' prisotnostjo.
Izguba povezave pomeni, da bodo vsa stanja med klicem, ki niso Webex, ob ponovni vzpostavitvi povezave ponastavljena na »neznano«.
Če uporabnik BLF, ki ni uporabnik Webexa, drži klic, bo še naprej prikazan kot "v klicu".
Zahteve
Prepričajte se, da so v BroadWorksu uporabljeni naslednji popravki. Namestite samo popravke, ki veljajo za vašo izdajo:
Za R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Za R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Če uporabljate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Če uporabljate ADP:
Xsi-Akcije-23_2022.01_1.200.bwar
Xsi-Dogodki-23_2022.01_1.201.bwar (ali novejša)
Za R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Akcije-24_2022.01_1.200.bwar
Xsi-Dogodki-24_2022.01_1.201.bwar (ali novejša)
Prepričajte se, da so naslednje konfiguracijske oznake omogočene v aplikaciji Webex:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(ta oznaka ni obvezna)
Aktivirati morate funkcijo 101642 Izboljšan mehanizem Xsi za ekipno telefonijo v AS:
AS_CLI/System/ActivatableFeature> activate 101642
Omogoči X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, saj nekateri tokovi klicev SIP zahtevajo to funkcijo:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prepričajte se, da so naslednje storitve dodeljene uporabnikom:
Dodelite storitev Directed Call Pickup za vse uporabnike
Nastavite polje lučke za zaposlene za uporabnike
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Konfigurirajte polje Busy Lamp v BroadWorks
Skrbniki partnerjev lahko uporabijo naslednji postopek za nastavitev polja lučke za zaposlene za uporabnika.
Prijavite se v BroadWorks CommPilot.
Za izbranega uporabnika pojdite na Odjemalske aplikacije in konfigurirajte polje Busy Lamp.
Dodajte URL seznama BLF, ki bo nadzorovan.
Uporabite iskalne parametre, da poiščete in dodate uporabnike v Nadzorovani uporabniki seznam.
Kliknite v redu.
Slido Integracijska podpora
Webex za Cisco BroadWorks podpira integracijo aplikacije Webex z Slido.
Slido je orodje za pritegnitev občinstva, ki je preprosto za uporabo. Ljudem pomaga kar najbolje izkoristiti srečanja, tako da premosti vrzel med govorci in njihovim občinstvom. Kdaj Slido je integriran v vašo organizacijo Control Hub, lahko vaši uporabniki dodajo Slido aplikacijo za svoje sestanke v aplikaciji Webex. Ta integracija prinaša dodatna vprašanja in odgovore ter funkcijo anketiranja na srečanju.
Za dodatne informacije o uvajanju in uporabi Slido z aplikacijo Webex, glejte Integriraj Slido z aplikacijo Webex.
Razpoložljivost Webex: Na koledarskem sestanku
Ko sprejmete srečanje v odjemalcu Outlook, ki je sestanek, ad hoc srečanje ali srečanje, ki ni spletno mesto Webex, se vaša razpoložljivost Webex prikaže kot »Na koledarskem srečanju«. S to razpoložljivostjo vaši sodelavci obveščajo, da ste drugače zaposleni in da lahko odgovor zamuja.
Če želite omogočiti to funkcijo:
pojdite na Splošno vaš zavihek nastavitve zavihek na Windows oz Nastavitve na Macu.
Označite polje za Pokaži kdaj na koledarskem sestanku.
| Za uporabnike z omogočeno integracijo prisotnosti Outlook se »Na koledarskem sestanku« v Webexu preslika v »Zaseden« v Outlooku. |
Opozorilo
Da bi ta funkcija delovala, morata imeti aplikacija Webex in odjemalec Outlook zagnana hkrati.
Trenutno si prizadevamo podpreti možnost »Prikaži kot delo drugje« v Outlooku, da uporabnik v Webexu ne bo prikazan kot »Na koledarskem sestanku«.
Če se uporabnik odloči onemogočiti možnost »Pokaži, ko je na koledarskem sestanku«, ko je trenutno na koledarskem sestanku, se njegova prisotnost ne bo posodobila, dokler se sestanek ne konča. Za prevzem bo potreben ponovni zagon odjemalca.
Samodejni odgovor s tonom
S samodejnim odgovorom s tonom lahko uporabniki kličejo iz aplikacije drugega proizvajalca, kot je Contact Center, klic pa je samodejno preusmerjen prek aplikacije Webex na njihovem namizju. Ko aplikacija Webex zazvoni sogovorniku, uporabnik sliši določen ton, ki mu sporoča, da se klic povezuje.
Za uporabnika Webex za Cisco BroadWorks, da uporablja to funkcijo:
Funkcija je podprta samo na videzu primarne vrstice
Aplikacija Webex mora biti glavni videz linije
The %ENABLE_AUTO_ANSWER_WXT% oznaka mora biti omogočena
Če ima uporabnik tudi skupne prikaze klicev (na primer namizni telefon je konfiguriran kot eden od prikazov sekundarne linije), je funkcija še vedno podprta na primarnem videzu, dokler so skupni prikazi klicev konfigurirani za ne za sprejemanje dohodnih klicev. To lahko dosežete tako, da konfigurirate enega od naslednjih treh pogojev v BroadWorksu za vse prikaze klicev v skupni rabi:
Opozori vse nastope za klice s klikom za klicanje je onemogočen v konfiguraciji videza klica v skupni rabi – to je priporočen pristop
ali
Dovoli prekinitev na tej lokaciji mora biti onemogočen za vse deljene klice oz
ali
Lokacije so onemogočene za vse deljene klice
Povečanje zmogljivosti
XSP|Kmetije ADP
Priporočamo, da uporabite načrtovalnik zmogljivosti, da določite, koliko dodatnih XSP|Sredstva ADP, ki jih potrebujete za predlagano povečanje števila naročnikov. Za katero koli od namenskih NPS ali namenskih kmetij Webex za Cisco BroadWorks imate naslednje možnosti razširljivosti:
Scale namenska kmetija: Dodajte enega ali več XSP|Strežniki ADP v farmo, ki potrebuje dodatno zmogljivost. Namestite in aktivirajte isti nabor aplikacij in konfiguracij kot obstoječa vozlišča farme.
Dodajte namensko kmetijo: Dodajte nov namenski XSP|kmetija ADP. V središču Partner Hub boste morali ustvariti novo gručo in nove predloge, da boste lahko začeli dodajati nove stranke na novo farmo, da razbremenite obstoječo farmo.
Dodajte specializirano kmetijo: Če se srečujete z ozkimi grli za določeno storitev, boste morda želeli ustvariti ločen XSP|Farma ADP za ta namen, ob upoštevanju zahtev za sožitje, navedenih v tem dokumentu. Če spremenite URL storitve, ki ima novo farmo, boste morda morali znova konfigurirati gruče Control Hub in vnose DNS.
V vseh primerih sta nadzor in zagotavljanje virov vašega okolja BroadWorks vaša odgovornost. Če želite najeti Ciscovo pomoč, se lahko obrnete na svojega zastopnika za račun, ki lahko poskrbi za strokovne storitve.
Upravljanje potrdil strežnika HTTP
Ta potrdila za spletne aplikacije s preverjeno pristnostjo mTLS morate upravljati na vašem XSP|ADP-ji:
Naš certifikat verige zaupanja iz oblaka Webex
Vaš XSP|Potrdila vmesnikov HTTP strežnika ADP
Veriga zaupanja
Certifikat verige zaupanja prenesete iz Control Huba in ga namestite na svoj XSP|ADP med vašo začetno konfiguracijo. Pričakujemo, da bomo potrdilo posodobili, preden poteče, in vas obvestili, kako in kdaj ga spremeniti.
Vaši vmesniki strežnika HTTP
XSP|ADP mora Webexu predložiti javno podpisano potrdilo strežnika, kot je opisano v Naročilo potrdil. Samopodpisano potrdilo se ustvari za vmesnik, ko prvič zaščitite vmesnik. To potrdilo velja eno leto od tega datuma. Samopodpisano potrdilo morate zamenjati z javno podpisanim potrdilom. Vaša odgovornost je, da zahtevate novo potrdilo, preden poteče.
Omejeno s partnerskim načinom
Omejeno s partnerskim načinom je nastavitev partnerskega središča, ki jo lahko skrbniki partnerjev dodelijo določenim organizacijam strank, da omejijo nastavitve organizacije, ki jih lahko skrbniki strank posodobijo v nadzornem središču. Ko je ta nastavitev omogočena za dano organizacijo stranke, vsi skrbniki strank te organizacije ne morejo dostopati do nabora omejenih kontrolnikov v Control Hubu, ne glede na njihova pooblastila. Samo skrbnik partnerja lahko posodobi omejene nastavitve.
| Omejeno s partnerskim načinom je nastavitev na ravni organizacije in ne vloge. Vendar nastavitev omejuje določena pooblastila za skrbnike strank v organizaciji, za katero je nastavitev uporabljena. |
Skrbniški dostop stranke
Skrbniki strank prejmejo obvestilo, ko je uporabljen način, omejen s strani partnerja. Po prijavi bodo videli pasico z obvestili na vrhu zaslona, takoj pod glavo Control Hub. Pasica obvesti skrbnika stranke, da je omejeni način omogočen in morda ne bo mogel posodobiti nekaterih nastavitev klicanja.
Za skrbnika stranke v organizaciji, kjer je omogočen način Omejeno s partnerjem, se raven dostopa Control Hub določi z naslednjo formulo:
(Dostop do nadzornega središča) = (upravičenja organizacijske vloge) – (omejeno z omejitvami partnerskega načina)
Omejitve
Ko je za organizacijo stranke omogočen način omejenega s strani partnerja, je skrbnikom strank v tej organizaciji omejen dostop do naslednjih nastavitev Control Hub:
V Uporabniki pogledu, naslednje nastavitve niso na voljo:
Upravljanje uporabnikov gumb je siv.
Ročno dodajte ali spremenite uporabnike— Ni možnosti dodajanja ali spreminjanja uporabnikov, niti ročno niti prek CSV.
Zahtevaj uporabnike-ni na voljo
Samodejno dodeljevanje licenc-ni na voljo
Sinhronizacija imenika— Ni mogoče urediti nastavitev sinhronizacije imenika (ta nastavitev je na voljo samo skrbnikom na ravni partnerja).
Podrobnosti o uporabniku—Uporabniške nastavitve, kot so ime, priimek, prikazno ime in primarni e-poštni naslov*, je mogoče urejati.
Ponastavi paket— Ni možnosti za ponastavitev vrste paketa.
Urejanje storitev – ni možnosti za urejanje storitev, ki so omogočene za uporabnika (npr. Sporočila, Srečanja, Klicanje)
Ogled stanja storitev—ni mogoče videti celotnega stanja za Hibridne storitve oz Kanal za nadgradnjo programske opreme
Primarna delovna številka—To polje je samo za branje.
V račun pogledu, naslednje nastavitve niso na voljo:
ime podjetja je samo za branje.
V Nastavitve organizacije pogledu, naslednje nastavitve niso na voljo:
Domena—Dostop je samo za branje.
E-naslov—The Izključi e-poštno sporočilo s povabilom skrbnika in Izbira lokalne nastavitve po e-pošti nastavitve so samo za branje.
Preverjanje pristnosti— Ni možnosti za urejanje nastavitev za preverjanje pristnosti in SSO.
V Klicanje naslednje nastavitve niso na voljo:
Nastavitve klicev—The Možnosti aplikacije Prednost klica nastavitve so samo za branje.
Vedenje pri klicanju—Nastavitve so samo za branje.
Lokacija > PSTN— Možnosti lokalnega prehoda in Cisco PSTN so skrite.
Spodaj STORITVE, the Migracije in Povezani UC storitvene možnosti so onemogočene.
Omogoči način Omejeno s partnerjem
Skrbniki partnerjev lahko za omogočanje uporabijo spodnji postopek Omejeno s partnerskim načinom za dano organizacijo stranke (privzeta nastavitev je omogočena).
Prijavite se v Partner Hub ( https://admin.webex.com) in izberite Stranke.
Izberite ustrezno organizacijo za stranke.
V desnem pogledu nastavitev omogočite Omejeno s partnerskim načinom preklopite, da vklopite nastavitev.
Če želite izklopiti način Omejeno s partnerjem, onemogočite stikalo.
| Če partner odstrani omejeni skrbniški način za skrbnika stranke, bo lahko skrbnik stranke izvedel naslednje:
|
Partner Analytics
Izboljšave Control Hub skrbnikom partnerjev olajšajo ogled in posodabljanje informacij o paketih v imenu njihovih uporabnikov. Ta funkcija omogoča partnerjem, da dobijo združen pogled za vse stranke in vključuje naslednje podrobnosti:
Skupno število uporabnikov po paketu (Softphone, Basic, Standard, Premium)
Uporabnik glede na trend paketa (dnevno/tedensko/mesečno)
Stranke s # dodeljenimi paketi
Za vse podrobnosti o uporabi Partner Analytics si oglejte članek Webex Analytics za pakete Webex for Wholesale in Webex for Broadworks v središču za partnerje.
API-ji za poročila o obračunavanju
Webex za razvijalce ponuja javne API-je, ki se lahko uporabljajo za mesečna poročila o zaračunavanju. Skrbniki partnerjev lahko uporabljajo te API-je za ustvarjanje, seznam, pridobivanje in brisanje poročil o zaračunavanju. Naslednja tabela navaja API-je, vrsto zahtevanega dostopa in zahteve za vlogo.
API za obračunavanje | Namen | Vrsta dostopa | Zahteva za vlogo za API (Skrbnik zahteva vsaj eno od teh vlog) |
|---|---|---|---|
Ustvari poročilo o zaračunavanju BroadWorks | Uporablja se za ustvarjanje poročila o zaračunavanju. | Dostop za pisanje |
|
Seznam Poročila o zaračunavanju BroadWorks | Uporablja se za seznam poročil, ki so na voljo za ogled. | Read Access |
|
Dobiti poročilo o zaračunavanju BroadWorks | Uporablja se za pridobitev kopije ustvarjenega poročila. | Read Access |
|
Izbriši poročilo o zaračunavanju BroadWorks | Uporablja se za brisanje ustvarjenega poročila. | Dostop za pisanje |
|
Obračunska polja
V naslednji tabeli so navedena polja, ki jih vsebuje ustvarjeno poročilo.
Polje | Opis |
|---|---|
ime preprodajalca | Ime partnerja ali ID partnerske organizacije |
billingId | Enolični identifikator zaračunavanja partnerja ali C-številka |
spEnterpriseId | Enolični identifikator, ki ga zagotovi ponudnik storitev za naročnikovo podjetje. |
notranji | Stanje internega preizkusa stranke (da/ne) |
Uporabniško ime | UserID naročnika na BroadWorks |
subscriberId | Enolični identifikator za zadevnega naročnika v Webexu |
selfActivated | da/ne |
firstStartDate | Datum, ko je bil naročnik omogočen. |
billingStartDate | Datum začetka obračunavanja v tem mesecu |
billingEndDate | Datum konca obračunavanja v tem mesecu |
paket | Vrsta paketa, ki se zaračunava |
količino | Sorazmerna količina za zaračunavanje.
|
|
|
Odpravljanje težav z Webexom za Cisco BroadWorks
Naročite se na stran s statusom Webex
Prvi pregled https://status.webex.com ko doživite nepričakovano prekinitev storitve. Če pred prekinitvijo niste spremenili svoje konfiguracije v Control Hub ali BroadWorks, preverite stran s stanjem. Preberite več o naročanju na obvestila o statusih in dogodkih na Center za pomoč Webex.
Uporabite Control Hub Analytics
Webex spremlja podatke o uporabi in kakovosti za vašo organizacijo in organizacije vaših strank. Preberite več o Control Hub Analytics v centru za pomoč Webex.
Težave z omrežjem
Stranke ali uporabniki se ne ustvarjajo v Control Hubu s pretočnim zagotavljanjem:
Ali lahko aplikacijski strežnik doseže URL za oskrbo?
Ali sta račun za zagotavljanje in geslo pravilna, ali ta račun obstaja v BroadWorks?
Grozdi dosledno ne opravijo testov povezljivosti:
| Pričakuje se, da povezava mTLS s storitvijo preverjanja pristnosti ne bo uspela, ko ustvarite prvo gručo v Partner Hubu, ker morate ustvariti gručo, da dobite dostop do verige potrdil Webex. Brez tega ne morete ustvariti sidra zaupanja v storitvi za preverjanje pristnosti XSP|ADP, zato testna povezava mTLS iz Partner Huba ni uspešna. |
Ali so XSP|ADP vmesniki javno dostopni?
Ali uporabljate pravilna vrata? Vrata lahko vnesete v definicijo vmesnika v gruči.
Vmesniki, ki niso bili preverjeni
Vmesnika Xsi-Actions in Xsi-Events:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu.
Vmesnik storitve za preverjanje pristnosti:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu, pri čemer posebno pozornost posvetite:
- Prepričajte se, da imate ključe RSA v skupni rabi v vseh XSP|ADP.
- Prepričajte se, da ste navedli URL AuthService spletnemu vsebniku na vseh XSP|ADP.
- Če ste uredili konfiguracijo šifre TLS, preverite, ali ste uporabili pravilno poimenovanje. XSP|ADP zahteva, da vnesete obliko imena IANA za šifre TLS. Prejšnja različica tega dokumenta je nepravilno navedla zahtevane zbirke šifer v konvenciji o poimenovanju OpenSSL.
Če uporabljate mTLS s storitvijo preverjanja pristnosti, ali so potrdila odjemalca Webex naložena v vaš XSP|ADP/ADP zaupanja vredna trgovina? Ali je aplikacija (ali vmesnik) konfigurirana tako, da zahteva potrdila odjemalca?
Če uporabljate preverjanje žetona CI s storitvijo za preverjanje pristnosti, ali je aplikacija (ali vmesnik) konfigurirana za ne potrebujejo potrdila strank?
Težave s strankami
Preverite, ali je odjemalec povezan z BroadWorks
Prijavite se v aplikacijo Webex.
Preverite, ali je na stranski vrstici ikona možnosti klicanja (slušalka z zobnikom nad njo).
Če ikone ni, uporabnik morda še ni omogočen za klicno storitev v Control Hubu.
Odprite Nastavitve/Nastavitve meni in pojdite na Telefonske storitve razdelek. Videti bi morali stanje Seja SSO Prijavljeni ste.
Če je prikazana druga telefonska storitev, kot je Webex Calling, uporabnik ne uporablja Webex za Cisco BroadWorks.
To preverjanje pomeni:
Naročnik je uspešno prečkal zahtevane mikrostoritve Webex.
Uporabnik je uspešno overjen.
Vaš sistem BroadWorks je odjemalcu izdal dolgoročni spletni žeton JSON.
Odjemalec je pridobil svoj profil naprave in se registriral v BroadWorks.
Dnevniki strank
Vsi odjemalci aplikacije Webex lahko pošiljajo dnevnike v Webex. To je najboljša možnost za mobilne odjemalce. Zabeležite si tudi e-poštni naslov uporabnika in približen čas, ko se je pojavila težava, če iščete pomoč pri TAC. Za več informacij glejte Kje najdem podporo za Webex?
Če morate ročno zbrati dnevnike iz računalnika z operacijskim sistemom Windows, se nahajajo na naslednji način:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Težave s prijavo uporabnika
Preverjanje mTLS je napačno konfigurirano
Če so prizadeti vsi uporabniki, preverite povezavo mTLS iz Webexa do URL-ja vaše storitve preverjanja pristnosti:
Preverite, ali sta aplikacija za storitev preverjanja pristnosti ali vmesnik, ki ga uporablja, konfiguriran za mTLS.
Preverite, ali je veriga potrdil Webex nameščena kot sidro zaupanja.
Preverite, ali je potrdilo strežnika na vmesniku/aplikaciji veljavno in ali ga je podpisal dobro znani CA.
Sporočilo o presežku licence
To sporočilo se lahko prikaže stranki v pogledu strank v središču za partnerje. To sporočilo se prikaže, ko uporaba licence preseže dovoljeno dovoljenje. Sporočilo lahko prezrete.
Vodnik za odpravljanje težav
Za podrobne informacije o odpravljanju težav z Webexom za Cisco BroadWorks glejte Priročnik za odpravljanje težav Webex za Cisco BroadWorks.
Podpora
Politika podpore v stabilnem stanju
Ponudnik storitev je prva kontaktna točka za podporo končnemu kupcu (podjetju). Težave, ki jih SP ne more rešiti, prenesite na TAC. Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft trenutne različice in dveh prejšnjih glavnih različic (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Politika stopnjevanja
Vi (ponudnik storitev/partner) ste prva kontaktna točka za podporo končnim strankam (podjetjem).
Težave, ki jih SP ne more rešiti, se prenesejo na TAC.
Različice BroadWorks
Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft za trenutno različico in dve prejšnji večji različici (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Viri za samooskrbo
Uporabniki lahko poiščejo podporo v centru za pomoč Webex, kjer je posebna stran Webex za Cisco BroadWorks s seznamom pogostih tem za pomoč in podporo za aplikacijo Webex.
Aplikacijo Webex je mogoče prilagoditi s tem URL-jem pomoči in URL-jem poročila o težavi.
Uporabniki aplikacije Webex lahko pošiljajo povratne informacije ali dnevnike neposredno od odjemalca. Dnevniki gredo v oblak Webex, kjer jih lahko analizira Webex DevOps.
Imamo tudi stran centra za pomoč, namenjeno pomoči na ravni skrbnika za Webex za Cisco BroadWorks.
Zbirajte podatke za oddajo storitvene zahteve
Ko vidite napake v Control Hubu, so morda priložile informacije, ki lahko pomagajo TAC-u pri raziskovanju vaše težave. Če na primer vidite ID sledenja za določeno napako ali kodo napake, shranite besedilo in ga delite z nami.
Ko pošiljate poizvedbo ali odpirate primer, poskusite vključiti vsaj naslednje podatke:
ID organizacije stranke in ID partnerske organizacije (vsak ID je niz 32 šestnajstiških števk, ločenih z vezaji)
TrackingID (tudi 32-mestni šestnajstiški niz), če ga vmesnik ali sporočilo o napaki ponuja
E-poštni naslov uporabnika (če ima določen uporabnik težave)
Različice odjemalca (če ima težava simptome, ki jih opazi odjemalec)
Primerjava UC-One SaaS z Webexom za Cisco BroadWorks
Rešitev > | UC-One SaaS | Webex za Cisco BroadWorks |
|---|---|---|
Oblak | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
Stranke | UC-One: Mobilni, namizni Receptorka, nadzornica | Webex: Mobilni, namizni, spletni |
Velika tehnološka razlika | Sestanki, izvedeni na tehnologiji Broadsoft Meet | Sestanki, izvedeni na Webex Meetings Technology |
Zgodnji terenski poskusi | Uprizoritveno okolje, odjemalci Beta | Proizvodno okolje, stranke GA |
Identiteta uporabnika | BroadWorks ID služi kot primarni ID, razen če ponudnik storitev že ima integracijo SSO.
ID uporabnika in skrivnost v BroadWorks | E-poštni ID v Cisco CI služi kot primarni ID Integracija SSO v ponudnika storitev BroadWorks, kjer bo uporabnik preverjal pristnost z uporabniškim ID-jem BroadWorks in skrivnostjo BroadWorks.
Uporabnik posreduje poverilnice prek SSO z BroadWorks in Secret v BroadWorks ALI ID uporabnika in skrivnost v CI IdP ALI ID uporabnika v CI, ID in skrivnosti v IdP |
Preverjanje pristnosti odjemalca | Uporabniki posredujejo poverilnice prek odjemalca Če uporabljate sporočila Webex, so potrebni dolgoživi žetoni BroadWorks | Uporabniki vnesejo poverilnice prek brskalnika (bodisi stran za prijavo iz proxyja Webex BIdP ali CI) Žetoni za dostop in osveževanje Webex |
Upravljanje / konfiguracija | Vaši sistemi OSS/BSS in Portal za preprodajalce | Vaši sistemi OSS/BSS in Control Hub |
Aktivacija partnerja/ponudnika storitev | Enkratna nastavitev s strani Cisco Operations | Enkratna nastavitev s strani Cisco Operations |
Aktivacija stranke/podjetja | Portal za preprodajalce | Control Hub Samodejno ustvarjeno ob prvem vpisu uporabnika |
Možnosti aktivacije uporabnika | Samoprijavljen Nastavite zunanji IM&P v BroadWorks
| Nastavitev integriranega IM&P v BroadWorks (običajno podjetja) |
XSP|Storitveni vmesniki ADP | XSI-Akcije
XSI-Dogodki CTI (mTLS) AuthService (mTLS izbirno) DMS | XSI-Akcije XSI-Actions (mTLS) XSI-Dogodki CTI (mTLS) AuthService (TLS) DMS |
Namestite Webex in se prijavite (z vidika naročnika)
| 1 | Prenesite in namestite Webex. Za podrobnosti glejte Webex | Prenesite aplikacijo. |
| 2 | Zaženite Webex. Webex vas pozove k vnosu vašega e-poštnega naslova.
|
| 3 | Vnesite svoj e-poštni naslov in kliknite Naslednji. |
| 4 | Zgodi se nekaj od naslednjega, odvisno od tega, kako je vaša organizacija konfigurirana v Webexu: Webex se naloži po tem, ko uspešno preverite pristnost proti IdP ali BroadWorks.
|
Izmenjava in shranjevanje podatkov
Ti razdelki nudijo podrobnosti o izmenjavi in shranjevanju podatkov z Webexom. Vsi podatki so šifrirani tako med prenosom kot med mirovanjem. Za dodatne podrobnosti glejte Varnost aplikacije Webex.
Uvajanje ponudnika storitev
Ko konfigurirate gruče in uporabniške predloge v Webex Control Hub med vključitvijo ponudnika storitev, izmenjate naslednje podatke BroadWorks, ki jih Webex shranjuje:
URL Xsi-Actions
URL Xsi-Events
URL vmesnika CTI
URL storitve za preverjanje pristnosti
Poverilnice BroadWorks Provisioning Adapter
Oskrba uporabnika ponudnika storitev
V tej tabeli so navedeni podatki o uporabnikih in podjetjih, ki se izmenjujejo kot del oskrbe uporabnikov prek API-jev Webex.
Premikanje podatkov v Webex | Od | Skozi | Shranjeno pri Webexu? |
|---|---|---|---|
BroadWorks UserID | BroadWorks, API | API-ji Webex | ja |
E-pošta (če je naveden SP) | BroadWorks, API | API-ji Webex | ja |
E-pošta (če jo navede uporabnik) | Uporabnik | Portal za aktivacijo uporabnikov | ja |
Ime | BroadWorks, API | API-ji Webex | ja |
Priimek | BroadWorks, API | API-ji Webex | ja |
Primarna telefonska številka | BroadWorks, API | API-ji Webex | ja |
Številka mobilnega telefona | BroadWorks, API | API-ji Webex | ja |
Primarna razširitev | BroadWorks, API | API-ji Webex | ja |
ID ponudnika storitev BroadWorks & ID skupine | BroadWorks, API | API-ji Webex | ja |
Jezik | BroadWorks, API | API-ji Webex | ja |
Časovni pas | BroadWorks, API | API-ji Webex | ja |
Odstranitev uporabnika
API-ji Webex za Cisco BroadWorks podpirajo delno in popolno odstranitev uporabnikov. V tej tabeli so navedeni vsi uporabniški podatki, ki so shranjeni med zagotavljanjem, in tisti, ki so izbrisani v posameznem scenariju.
Uporabniški podatki | Delni izbris | Popoln izbris |
|---|---|---|
BroadWorks UserID | ja | ja |
E-pošta | št | ja |
Ime | št | ja |
Priimek | št | ja |
Primarna telefonska številka | ja | ja |
Številka mobilnega telefona | ja | ja |
Razširitev | ja | ja |
ID ponudnika storitev BroadWorks & ID skupine | ja | ja |
Jezik | št | ja |
Prijava uporabnika in pridobitev konfiguracije
Preverjanje pristnosti Webex
Preverjanje pristnosti Webex se nanaša na prijavo uporabnika v aplikacijo Webex s katerim koli mehanizmom za preverjanje pristnosti podpore Webex. ( Preverjanje pristnosti BroadWorks je zajeto ločeno.) Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (neodvisen) URL IdP | Webex | Uporabniški brskalnik |
Uporabniške poverilnice | Uporabniški brskalnik | Ponudnik identitete (ki že ima uporabniško identiteto) |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Preverjanje pristnosti BroadWorks
Preverjanje pristnosti BroadWorks se nanaša na prijavo uporabnika v aplikacijo Webex z njihovimi poverilnicami BroadWorks. Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (Webex Bwks IdP proxy) URL IdP | Webex | Uporabniški brskalnik |
Informacije o blagovni znamki in URL-ji BroadWorks | Webex | Uporabniški brskalnik |
Uporabniške poverilnice BroadWorks | Uporabnik prek brskalnika (stran za prijavo z blagovno znamko, ki jo streže Webex) | Webex |
Uporabniške poverilnice BroadWorks | Webex | BroadWorks |
Uporabniški profil BroadWorks | BroadWorks | Webex |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Obvestilo o poteku gesla BroadWorks med prijavo
Ta funkcija izboljša postopek prijave in nadzoruje tok prijave na podlagi:
Opozorilo za prijavo in izboljšava sporočila o napaki:
- Trenutno uporabniki Wexbex za BWKS, ki uporabljajo avtentikacijo BroadWorks in se prijavljajo prek UAP, ne prejmejo obvestila, da bo njihovo geslo poteklo ali da se ne morejo prijaviti, ker je geslo že poteklo. S to funkcijo, če bo geslo kmalu poteklo v 10 dneh ali manj - uporabnik prejme opozorilo, da bo geslo kmalu poteklo z navedbo, koliko dni je še ostalo, in uporabniku svetujemo, da stopi v stik s partnerjem ali sledi Pozabljeno Povezava z geslom na prijavnem zaslonu za ponastavitev gesla.
- Če je geslo poteklo in je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na true, je bila vržena napaka »nepravilno uporabniško ime in geslo«, zdaj pa je s to funkcijo sporočilo o napaki izboljšano: Poskus prijave ni uspel. Kombinacija navedenega uporabniškega imena in gesla se ne ujema z našo evidenco ali pa je treba vaše geslo posodobiti. Poskusite znova ali se obrnite na skrbnika, da posodobi geslo. Koda napake 100006
Nadzor poteka prijave:
- Partner lahko omeji prijavo tako, da omogoči nastavitev “w4bwks-password-expiry-fail-login”. To nastavitev »lahko omogoči Cisco na zahtevo partnerja. Če je geslo BroadWorks poteklo, je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na false in je nastavitev 'w4bwks-password-expiry-fail-login' omogočena, potem se prikaže napaka, ki pravi, da je geslo poteklo pred x dnevi, medtem ko je storitev nastavitev onemogočena , potem je prijava dovoljena. Privzeto je nastavitev onemogočena.
Povezavo Pozabljeno geslo na strani za prijavo lahko konfigurira partner kot del funkcije napredne prilagoditve. Partnerji običajno konfigurirajo povezavo za navigacijo uporabnika do partnerskega portala za upravljanje gesel in ponastavitev gesel.
| Ta funkcija samo izboljša uporabniško izkušnjo prijave med prijavo aktiviranega uporabnika, ko bo geslo kmalu poteklo ali je že poteklo. Funkcija ne obravnava, če geslo poteče, ko je uporabnik prijavljen v aplikaciji Webex. Uporabnik bo ob naslednjem poskusu prijave prejel obvestilo o poteku gesla. |
Pridobivanje konfiguracije odjemalca
Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami med pridobivanjem konfiguracij odjemalca.
Premikanje podatkov | Od | Za |
|---|---|---|
Registracija | Stranka | Webex |
Nastavitve organizacije, vključno z URL-ji BroadWorks | Webex | Stranka |
Žeton BroadWorks JWT | BroadWorks prek Webexa | Stranka |
Žeton BroadWorks JWT | Stranka | BroadWorks |
Žeton naprave | BroadWorks | Stranka |
Žeton naprave | Stranka | BroadWorks |
Konfiguracijska datoteka | BroadWorks | Stranka |
Uporaba v stabilnem stanju
V tem razdelku so opisani podatki, ki se premikajo med komponentami med vnovično avtentikacijo po poteku žetona prek BroadWorks ali Webex.
Ta tabela navaja premik podatkov za klicanje.
Premikanje podatkov | Od | Za |
|---|---|---|
SIP signalizacija | Stranka | BroadWorks |
mediji SRTP | Stranka | BroadWorks |
SIP signalizacija | BroadWorks | Stranka |
mediji SRTP | BroadWorks | Stranka |
V tej tabeli je navedeno gibanje podatkov za sporočanje, prisotnost in sestanke.
Premikanje podatkov | Od | Za |
|---|---|---|
Sporočila in prisotnost HTTPS REST | Stranka | Webex |
Sporočila in prisotnost HTTPS REST | Webex | Stranka |
SIP signalizacija | Stranka | Webex |
mediji SRTP | Stranka | Webex |
SIP signalizacija | Webex | Stranka |
mediji SRTP | Webex | Stranka |
Uporaba API-ja za zagotavljanje
Dostop za razvijalce
Specifikacija API-ja je na voljo na https://developer.webex.com in vodnik za uporabo je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Če želite prebrati specifikacijo API-ja, se morate prijaviti na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Avtentikacija in avtorizacija aplikacij
Vaša aplikacija se integrira z Webexom kot Integracija. Ta mehanizem aplikaciji omogoča izvajanje skrbniških nalog (kot je zagotavljanje naročnikov) za skrbnika v vaši partnerski organizaciji.
API-ji Webex sledijo standardu OAuth 2 ( http://oauth.net/2/). OAuth 2 omogoča integracijam tretjih oseb, da pridobijo žetone za osvežitev in dostop v imenu vašega izbranega skrbnika partnerja za preverjanje pristnosti klicev API.
Najprej morate registrirati svojo integracijo pri Webexu. Ko se registrirate, mora vaša aplikacija podpirati ta tok odobritve avtorizacije OAuth 2.0, da pridobi potrebne žetone za osvežitev in dostop.
Za več podrobnosti o integracijah in o tem, kako zgraditi ta avtorizacijski tok OAuth 2 v vaši aplikaciji, glejte https://developer.webex.com/docs/integrations.
| Za izvajanje integracij sta potrebni dve vlogi – razvijalec in avtoriziranega uporabnika - in jih lahko imajo ločeni ljudje/ekipe v vašem okolju.
|
ime organizacije
Ime organizacije je odvisno od načina zagotavljanja, ki ga uporabljate:
Način podjetja – Ime organizacije se natančno ujema z spEnterpriseId.
Način ponudnika storitev—Ime organizacije je del ID-ja skupine spEnterpriseId.
Ime organizacije bo vsebovalo vse presledke, velike črke in posebne znake, določene v izvirnem spEnterpriseId.
Zahteve za programsko opremo BroadWorks
glej Upravljanje življenjskega cikla - strežniki BroadSoft.
Pričakujemo, da bo ponudnik storitev "aktualen" z najnovejšimi popravki BroadWorks in aplikacijami, neodvisnimi od izdaje (RI). Spodnji seznam popravkov je minimalna zahteva za integracijo z Webexom.
| Ne pozabite prebrati opomb o popravkih za te popravke programske opreme. Nekateri popravki imajo lahko dodatne zahteve CLI. |
Različica R22
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | ||
Zahtevano za Directory Sync | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za aplikacijski strežnik | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za funkcijo snemanja klicev | ||
Potreben popravek za pretočno zagotavljanje | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | Zahtevano za proxy za preverjanje pristnosti NPS | |
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za poenoteno zgodovino klicev | ||
Drugo | AP.xsa.22.0.1123.ap372757 | |
Različica R23
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za Directory Sync | |
Konfigurirajte strežnik aplikacij | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Če uporabljate ADP ... | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Različica R24
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za strežnik za poenoteno sporočanje (UMS) | |
Potreben za zagotavljanje pretoka | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Za Webex so potrebne oznake BroadWorks
Za informacije o sistemskih oznakah BroadWorks in oznakah po meri, ki jih morate konfigurirati za Webex, glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
Tokovi oskrbe uporabnikov in aktivacije
| Oskrba opisuje dodajanje uporabnika v Webex. Aktivacija vključuje preverjanje elektronske pošte in dodelitev storitev v Webexu. |
E-poštni naslovi uporabnikov morajo biti edinstveni, saj Webex uporablja e-poštni naslov za identifikacijo uporabnika. Če imate zaupanja vredne e-poštne naslove za uporabnike, lahko izberete, da se samodejno aktivirajo, ko jih samodejno omogočite. Ta postopek je "samodejno zagotavljanje in samodejna aktivacija".
Samodejna oskrba uporabnikov in samodejna aktivacija (Zaupanja vreden tok e-pošte)
Predpogoji
Vaš adapter za zagotavljanje kaže na Webex za Cisco BroadWorks (ki zahteva izhodno povezavo iz AS v Webex Provisioning Bridge).
Imeti morate veljavne dosegljive e-poštne naslove končnih uporabnikov kot nadomestne ID-je v BroadWorks.
Control Hub ima račun za zagotavljanje v konfiguraciji vaše partnerske organizacije.
korak | Opis |
|---|---|
1 | Pri svojih strankah ponujate in sprejemate naročila za storitev. |
2 | Vi obdelate naročilo stranke in zagotovite stranko v svojih sistemih. |
3 | Sistem za zagotavljanje storitev sproži zagotavljanje BroadWorks. Če povzamemo, ta korak ustvari podjetje in uporabnike. Nato vsakemu uporabniku dodeli potrebne storitve in številke. Ena od teh storitev je zunanji IM&P. |
4 | Ta korak zagotavljanja sproži samodejno zagotavljanje organizacije stranke in uporabnikov v Webexu. (Dodelitev storitve IM&P povzroči, da adapter za oskrbo pokliče API za oskrbo Webexa). |
5 | Vaši sistemi morajo uporabljati API za zagotavljanje Webex, če boste pozneje morali prilagoditi paket za uporabnika (za spremembo privzetega). |
Potek prijave v SSO
Sledi tok prijave SAML SSO za aplikacijo Webex pri uporabi preverjanja pristnosti BroadWorks in ko je omogočena skupna raba virov navzkrižnega izvora, kar omogoča neposredno preverjanje pristnosti v BroadWorks. Slika prikazuje odjemalske in uporabniške dogodke na levi z besedilom na puščicah, ki predstavljajo, kaj odjemalec ponuja za avtorizacijo. 1. in 5. korak sta uporabniška dogodka. Desna stran slike predstavlja dogodke storitev prijave skupaj s tem, kar se vrne stranki.
Sledi potek odkrivanja storitev BroadWorks, ki sledi takojšnjemu poteku prijave Webex SAML SSO. Odjemalec uporabi žeton za dostop, ki je bil pridobljen med registracijo v Webex Device Management, da zahteva registracijo iz uvedbe BroadWorks.
Alternativni tokovi prijave
Zgornje slike predvidevajo, da je SAML SSO Login konfiguriran z uporabo preverjanja pristnosti BroadWorks z omogočeno neposredno avtentikacijo BroadWorks (Cross-Origin Resource Sharing). Spodaj je nekaj alternativnih tokov prijave SAML SSO:
Preverjanje pristnosti BroadWorks brez neposrednega preverjanja pristnosti BroadWorks (skupna raba virov navzkrižnega izvora):
Edina razlika je v 5. in 6. koraku toka prijave Webex. V 5. koraku poverilnice za prijavo potrdi proxy IdP (namesto XSI) in odjemalcu se vrne trditev SAML.
Tok poteka skozi preostale korake v dveh diagramih.
Žeton SSO se v tem toku ne uporablja.
SAML SSO Preverjanje pristnosti Webex:
V 3. koraku toka prijave Webex storitev Common Identity vrne ponudnika identitete, ki ga uporablja preverjanje pristnosti Webex.
Na tej točki se prikliče alternativni tok prijave SAML SSO za Webex.
Uporabniške interakcije
Vpis
Aplikacija Webex zažene brskalnik za Cisco Common Identity (CI), da uporabnikom omogoči vnos njihovega e-poštnega naslova.
CI odkrije, da ima povezana organizacija strank BroadWorks IDP Proxy (IDP) konfiguriran kot IDP SAML. CI preusmeri na IDP, ki uporabniku prikaže stran za prijavo. (Ponudnik storitev lahko označi to prijavno stran.)
Uporabnik vnese svoje poverilnice BroadWorks.
Broadworks overi uporabnika prek IDP. Ob uspehu IDP preusmeri brskalnik nazaj na CI z uspehom SAML, da dokonča potek preverjanja pristnosti (ni prikazano v diagramu).
Po uspešnem preverjanju pristnosti aplikacija Webex pridobi žetone za dostop od CI (ni prikazano na diagramu). Odjemalec jih uporabi za zahtevo dolgoživega žetona BroadWorks Jason Web Token (JWT).
Aplikacija Webex odkrije svojo klicno konfiguracijo iz BroadWorks in drugih storitev iz Webexa.
Aplikacija Webex se registrira pri BroadWorks.
Prijavite se z uporabniškega vidika
Ta diagram je tipičen potek prijave, kot ga vidi končni uporabnik ali naročnik:
Prenesete in namestite aplikacijo Webex.
Povezavo ste morda prejeli od ponudnika storitev ali pa jo najdete na strani za prenose Webex.
Na zaslonu za prijavo v Webex vnesete svoj e-poštni naslov. Kliknite Naslednji.
Običajno ste preusmerjeni na stran z blagovno znamko ponudnika storitev.
Ta stran vas lahko pozdravi z vašim e-poštnim naslovom.
Če e-poštnega naslova ni ali če je e-poštni naslov napačen, namesto tega vnesite svoje uporabniško ime BroadWorks.
Vnesite svoje geslo za BroadWorks.
Če ste se uspešno prijavili, se odpre Webex.
Potek klica—Imenik podjetja
Potek klica—številka PSTN
Predstavitev in deljenje
Začnite vesoljski sestanek
Interakcije s strankami
Pridobite profil iz DMS in SIP Registrirajte se pri AS
Odjemalec pokliče XSI, da dobi žeton za upravljanje naprave in URL do DMS.
Odjemalec zahteva svoj profil naprave od DMS tako, da predloži žeton iz 1. koraka.
Odjemalec prebere profil naprave in pridobi poverilnice SIP, naslove in vrata.
Naročnik pošlje SIP REGISTER podjetju SBC z uporabo informacij iz 3. koraka.
SBC pošlje SIP REGISTER AS (SBC lahko izvede iskanje v NS, da poišče AS, če SBC še ne pozna uporabnika SIP.)
Testne in laboratorijske smernice
Naslednje smernice veljajo za testiranje in laboratorijske organizacije:
Partnerji ponudnikov storitev so omejeni na največ 50 testnih uporabnikov, ki jih je mogoče zagotoviti v več organizacijah.
Vsi uporabniki, ki presegajo prvih 50 testnih uporabnikov, bodo zaračunani.
Da bi zagotovili natančno obdelavo vašega računa, morajo vse preskusne organizacije v imenu BroadWorks organizacije vključiti 'test'.
Notranje testne organizacije morajo biti določene znotraj Webex Control Hub. S tem preprečimo, da bi se testnim uporabnikom zaračunavalo kot dejanskim uporabnikom.
Določanje organizacije za testno organizacijo
Če želite določiti organizacijo kot testno organizacijo:
Prijavite se v Partner Hub in izberite Stranke.
Izberite ustrezno stranko.
V desni nadzorni vrstici omogočite Organizacija internega testiranja preklop.
Predvajanje glasovne pošte
Za glasovno pošto se prepričajte, da ste medijski strežnik konfigurirali za uporabo ene od naslednjih kod:
mp3
wav—datoteke WAV so podprte v naslednjih formatih: PCM (podprt na vseh platformah) in DVI-ADPCM (ni podprt v sistemu Android
Če uporabljate datoteke wav, zaženite naslednje ukaze CLI, da konfigurirate aplikacijski in medijski strežnik:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologija
- ACL
- Seznam za nadzor dostopa
- ALG
- Prehod aplikacijskega sloja
- API
- Programski vmesnik aplikacij
- APNS
- Apple Push Notification Service
- AS
- Aplikacijski strežnik
- ATA
- Analogni telefonski adapter, adapter, ki pretvori analogno telefonijo v VoIP
- BAM
- BroadSoft Application Manager
- Osnovna avtentikacija
- Metoda avtentikacije, kjer je račun (uporabniško ime) potrjen s skupno skrivnostjo (geslom)
- BMS
- BroadSoft Messaging Server
- BOSH
- Dvosmerni tokovi prek sinhronega HTTP
- BRI
- Vmesnik osnovne hitrosti BRI je metoda dostopa ISDN
- Sveženj
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. paket)
- CA
- Certifikacijski organ
- Nosilec
- Organizacija, ki skrbi za telefonski promet (prim. Partner, Ponudnik storitev, Prodajalec z dodano vrednostjo)
- CAPTCHA
- Popolnoma avtomatiziran javni Turingov test za razlikovanje med računalniki in ljudmi
- CCXML
- Razširljivi označevalni jezik za nadzor klicev
- CIF
- Skupni vmesni format
- CLI
- Vmesnik ukazne vrstice
- CN
- Pogosto ime
- CNPS
- Potisni strežnik za obvestila o klicih. Notification Push Server, ki deluje na XSP|ADP v vašem okolju za pošiljanje obvestil o klicih v FCM in APNS. Glejte NPS proxy.
- CPE
- Oprema prostorov strank
- CPR
- Pravilo prisotnosti po meri
- CSS
- Kaskadni slogovni list
- CSV
- Vrednost, ločena z vejicami
- CTI
- Integracija računalniške telefonije
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizirano območje
- DN
- Številka imenika
- DND
- Ne moti
- DNS
- Sistem domenskih imen
- DPG
- Pokliči Peer Group
- DSCP
- Kodna točka diferenciranih storitev
- DTAF
- Arhivska datoteka vrste naprave
- DTG
- Ciljna skupina vodil
- DTMF
- Dvotonska večfrekvenčna
- Končni uporabnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Naročnik)
- Podjetje
- Zbirka končnih uporabnikov (prim. organizacija)
- FCM
- Firebase Cloud Messaging
- FMC
- Fiksna mobilna konvergenca
- Pretočno zagotavljanje
- Ustvarjanje uporabnikov v shrambi identitet Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks.
- FQDN
- Popolnoma kvalificirano ime domene
- Oskrba s popolnim pretokom
- Ustvarjanje in preverjanje uporabnikov v trgovini identitete Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks in uveljavljanje da ima vsak uporabnik BroadWorks edinstven in veljaven elektronski naslov.
- FXO
- Menjalnica je vrata, ki sprejemajo analogno linijo. To je vtič na telefonu ali faksu ali vtič na vašem analognem telefonskem sistemu. Zagotavlja indikacijo dvignjene/sključene slušalke (zaprtje zanke). Ker so vrata FXO priključena na napravo, kot je faks ali telefon, se naprava pogosto imenuje "naprava FXO".
- FXS
- Devizni naročnik je vrata, ki dejansko dostavijo analogno linijo do naročnika. Z drugimi besedami, "vtič v zidu" je tisti, ki zagotavlja znak centrale, tok baterije in napetost zvonjenja.
- GCM
- Google Cloud Message
- GCM
- Način Galois/Counter (tehnologija šifriranja)
- HID
- Človeška vmesniška naprava
- HTTPS
- Protokol za prenos hiperteksta Secure Sockets
- IAD
- Integrirana dostopna naprava
- IM&P
- Takojšnje sporočanje in prisotnost
- IP PSTN
- Ponudnik storitev, ki zagotavlja storitve VoIP za PSTN, zamenljive z ITSP, ali splošen izraz za "javno" telefonijo, povezano z internetom, ki jo skupaj zagotavljajo večji ponudniki telekomunikacij (in ne države, kot je PSTN)
- ITSP
- Ponudnik storitev internetne telefonije
- IVR
- Interaktivni glasovni odziv / odzivnik
- JID
- Izvorni naslov entitete XMPP se imenuje identifikator Jabber ali JID localpart@domain.part.example.com/resourcepart (@ . / so ločila)
- JSON
- Zapis predmeta Java Script
- JSSE
- Java Secure Socket Extension; osnovna tehnologija, ki zagotavlja funkcije varne povezljivosti s strežniki BroadWorks
- KEM
- Key Extension Module (strojna oprema telefonov Cisco)
- LLT
- Žeton z dolgo življenjsko dobo (ali dolgo življenjsko dobo); samoopisna, varna oblika nosilnega žetona, ki uporabnikom omogoča, da ostanejo overjeni dlje časa, in ni vezan na določene aplikacije.
- MA
- Arhiv sporočil
- MIB
- Informacijska baza upravljanja
- GOSPA
- Medijski strežnik
- mTLS
- Vzajemna avtentikacija med dvema stranema z uporabo izmenjave certifikatov pri vzpostavljanju povezave TLS
- MUC
- Večuporabniški klepet
- NAT
- Prevodi omrežnih naslovov
- NPS
- Notification Push Server; glej CNPS
- NPS proxy
-
Storitev v Webexu, ki vašemu CNPS dobavlja kratkotrajne avtorizacijske žetone, kar mu omogoča pošiljanje obvestil o klicih na FCM in APN ter na koncu v naprave Android in iOS, ki uporabljajo Webex.
- OCI
- Odprite vmesnik odjemalca
- Organizacija
- Podjetje ali organizacija, ki predstavlja zbirko končnih uporabnikov (prim. podjetje)
- OTG
- Skupina odhodnih povezav
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. sveženj)
- Partner
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prodajalec z dodano vrednostjo, ponudnik storitev, prevoznik)
- PBX
- Zasebna menjalnica
- PEM
- Pošta z izboljšano zasebnostjo
- PLMN
- Javno kopensko mobilno omrežje
- PRI
- Primary Rate Interface (PRI) je standard telekomunikacijskega vmesnika, ki se uporablja v digitalnem omrežju integriranih storitev (ISDN).
- PS
- Profilni strežnik
- PSTN
- Javno komutirano telefonsko omrežje
- QoS
- Kakovost storitev
- Portal za preprodajalce
- Spletno mesto, ki skrbniku preprodajalca omogoča konfiguracijo njihove rešitve UC-One SaaS. Včasih se imenuje portal BAM, skrbniški portal ali portal za upravljanje.
- RTCP
- Protokol nadzora v realnem času
- RTP
- Transportni protokol v realnem času
- SBC
- Mejni nadzornik seje
- SCA
- Skupni videz klica
- SD
- Standardna ločljivost
- SDP
- Protokol opisa seje
- SP
- Ponudnik storitev; Organizacija, ki zagotavlja telefonijo ali sorodne storitve drugim organizacijam (prim. Prevoznik, partner, prodajalec z dodano vrednostjo)
- SIP
- Protokol za začetek seje
- SLT
- Kratkoživ (ali Short Life) žeton (imenovan tudi BroadWorks SSO Token); overjen žeton za enkratno uporabo, ki se uporablja za varen dostop do spletnih aplikacij.
- SMB
- Mala do srednja podjetja
- SNMP
- Preprost protokol za upravljanje omrežja
- sRTCP
- varen protokol za nadzor prenosa v realnem času (klicni medij VoIP)
- sRTP
- varen protokol za prenos v realnem času (klicni medij VoIP)
- SSL
- Plast varnih vtičnic
- Naročnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Končni uporabnik)
- TCP
- Protokol za nadzor prenosa
- TDM
- Multipleksiranje s časovno delitvijo
- TLS
- Varnost transportnega sloja
- ToS
- Vrsta storitve
- UAP
- Portal za aktivacijo uporabnikov
- UC
- Poenotene komunikacije
- uporabniški vmesnik
- Uporabniški vmesnik
- UID
- Enolični identifikator
- UMS
- Strežnik za sporočila
- URI
- Enotni identifikator vira
- URL
- Enotni iskalnik virov
- USS
- Strežnik za skupno rabo
- UTC
- Univerzalni koordinirani čas
- UVS
- Video strežnik
- Prodajalec z dodano vrednostjo (VAR)
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prevoznik, partner, ponudnik storitev)
- VGA
- Video grafični niz
- VoIP
- Glas prek internetnega protokola (IP)
- VXML
- Glasovno razširljiv označevalni jezik
- WebDAV
- Web Distributed Authoring in Versioning
- WebRTC
- Spletne komunikacije v realnem času
- WRS
- Strežnik WebRTC
- XMPP
- Razširljiv protokol za sporočanje in prisotnost
Konfigurirajte storitve (z mTLS za storitev avtifikacije)
Spodnji postopki nadomeščajo postopke v temi Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP. Te postopke izvedite samo, če uporabljate mTLS za storitev preverjanja pristnosti namesto preverjanja žetona CI. Ti postopki so obvezni, če uporabljate več organizacij Webex na istem XSP|strežnik ADP. V nasprotnem primeru so neobvezne.
| Če ne izvajate več organizacij Webex na istem XSP|Strežnik ADP, Validacija žetona CI (s TLS) je priporočljiva za Auth Service. Nanašati se na Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP za podrobnosti o tem, kako konfigurirati storitev preverjanja pristnosti in druge storitve. |
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfigurirajte storitev preverjanja pristnosti (z mTLS)
Dolgožive žetone BroadWorks ustvari in potrdi storitev za preverjanje pristnosti, ki gostuje na vašem XSP|ADP.
Zahteve
XSP|Strežniki ADP, ki gostijo storitev preverjanja pristnosti, morajo imeti konfiguriran vmesnik mTLS.
XSP|ADP-ji morajo souporabljati iste ključe za šifriranje/dešifriranje dolgoživih žetonov BroadWorks. Kopiranje teh ključev v vsak XSP|ADP je ročni postopek.
XSP|ADP-ji morajo biti sinhronizirani z NTP.
Pregled konfiguracije
Bistvena konfiguracija na vašem XSP|ADP vključuje:
Namestite storitev preverjanja pristnosti.
Konfigurirajte trajanje žetona na vsaj 60 dni (izdajatelja pustite kot BroadWorks).
Ustvarite in delite ključe RSA v XSP|ADP.
Spletnemu vsebniku podajte URL authService.
Namestite storitev preverjanja pristnosti na XSP|ADP
Na vsakem XSP|ADP, uporabljen z Webexom:
Aktivirajte aplikacijo storitve za preverjanje pristnosti na poti
/authService(uporabiti morate to pot):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kje
<version>je vaša različica BroadWorks).Namestite aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurirajte trajanje žetona
Preverite obstoječo konfiguracijo žetona (ure):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavite trajanje na 60 dni (največ je 180 dni):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Ustvarite in delite ključe RSA
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Zaradi teh dveh dejavnikov morate ustvariti ključe na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP.
| Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP. |
Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService
XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone.
Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte zaupanje za storitev preverjanja pristnosti (z mTLS)
Prijavite se v Control Hub s svojim partnerskim skrbniškim računom.
Pojdi do in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txt.Odprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt.Prijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Izbirno) Zaženi pomočUpdateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot,webexclientroot2023,webexclientissuing, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi štirje vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Možnost) Konfigurirajte mTLS na ravni vmesnika/vrat HTTP
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni vmesnika/vrat HTTP je mTLS potreben za vse gostujoče spletne aplikacije, do katerih dostopate prek tega vmesnika/vrat.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer>in zaženitegetukaz za ogled vmesnikov.Če želite dodati vmesnik in tam zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. V bistvu prvi
truezavaruje vmesnik s TLS (certifikat strežnika se ustvari, če je potrebno) in drugotrueprisili vmesnik, da zahteva avtentikacijo potrdila odjemalca (skupaj sta mTLS).
Na primer:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tem primeru je mTLS (Client Auth Req = true) omogočen 192.0.2.7 pristanišče 444. TLS je omogočen 192.0.2.7 pristanišče 443.
(Možnost) Konfigurirajte mTLS za določene spletne aplikacije
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni aplikacije je mTLS potreben za to aplikacijo ne glede na konfiguracijo vmesnika strežnika HTTP.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>in zaženitegetukaz, da vidite, katere aplikacije se izvajajo.Če želite dodati aplikacijo in zanjo zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. Tam so navedena imena aplikacij. The
truev tem ukazu omogoči mTLS.
Na primer:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Primer ukaza doda aplikacijo AuthenticationService na 192.0.2.7:443 in zahteva, da od odjemalca zahteva in overi potrdila.
Preverite pri get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Kam naprej
Za konfiguracijo se lahko znova pridružite glavnemu dokumentnemu toku na Vmesnik CTI in sorodna konfiguracija.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS proti AuthService
Webex komunicira s storitvijo za preverjanje pristnosti prek vzajemne povezave s preverjanjem pristnosti TLS. To pomeni, da Webex predstavlja potrdilo odjemalca in XSP|ADP ga mora potrditi. Če želite zaupati temu potrdilu, uporabite verigo potrdil Webex CA, da ustvarite sidro zaupanja na XSP|ADP (ali proxy). Veriga potrdil je na voljo za prenos prek Partner Huba:
Pojdi do Nastavitve > BroadWorks Calling.
Kliknite povezavo za prenos potrdila.
| Verigo certifikatov dobite tudi pri https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje mora biti v teh treh primerih nameščena veriga potrdil CA Webex.
Vzajemne zahteve za potrdilo TLS za proxy za most TLS
Webex posredniku posredniku predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja proxy, zato proxy zaupa potrdilu odjemalca.
Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Vzajemne zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP v DMZ
Webex XSP-jem predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja XSP-jev, tako da XSP-ji zaupajo potrdilu odjemalca.
V XSP-je se naloži tudi javno podpisano potrdilo strežnika XSP.
XSP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal strežniška potrdila XSP-jev.
Zgodovina revizij dokumenta
Naslednja tabela prikazuje zgodovino sprememb tega dokumenta v zadnjih 12 mesecih.
Datum | Različica | Opis spremembe | |
|---|---|---|---|
27. marec 2024 | 2-113 |
| |
22. marec 2024 | 2-112 |
| |
7. marec 2024 | 2-111 |
| |
24. februar 2024 | 2-110 |
| |
20. februar 2024 | 2-109 |
| |
7. februar 2024 | 2-108 |
| |
25. januar 2024 | 2-107 |
| |
23. januar 2024 | 2-106 |
| |
10. januar 2024 | 2-105 |
| |
20. december 2023 | 2-104 |
| |
13. december 2023 | 2-103 |
| |
12. december 2023 | 2-102 |
| |
8. december 2023 | 2-101 |
| |
8. november 2023 | 2-100 |
| |
25. oktober 2023 | 2-99 |
| |
13. september 2023 | 2-98 |
| |
4. september 2023 | 2-97 |
| |
8. avgust 2023 | 2-96 |
| |
23. junij 2023 | 2-95 |
| |
30. maj 2023 | 2-94 |
| |
26. maj 2023 | 2-93 |
| |
24. maj 2023 | 2-92 |
| |
10. maj 2023 | 2-91 |
| |
9. maj 2023 | 2-90 |
| |
4. maj 2023 | 2-89 |
| |
27. april 2023 | 2-88 |
| |
14. april 2023 | 2-87 |
| |
17. marec 2023 | 2-86 |
| |
11. marec 2023 | 2-85 |
| |
10. marec 2023 | 2-84 |
| |
7. marec 2023 | 2-83 |
| |
28. februar 2023 | 2-82 |
| |
15. februar 2023 | 2-81 |
| |
10. februar 2023 | 2-80 |
| |
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki izvajajo Webex za svoje organizacije strank ali zagotavljajo to rešitev neposredno svojim naročnikom.
Namen rešitve
Za zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednjim strankam, ki že imajo klicne storitve, ki jih zagotavljajo ponudniki storitev BroadWorks.
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorksu, malim in srednjim strankam Webex.
Kontekst
Vse naše odjemalce za sodelovanje razvijamo v enotno aplikacijo. Ta pot zmanjšuje težave pri sprejemanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v našem celotnem portfelju sodelovanja. Del tega prizadevanja je premakniti klicne zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšati naložbe v odjemalce UC-One.
Prednosti
Prihodnje preverjanje: proti koncu življenjske dobe UC-One Collaborate, prehod vseh odjemalcev na Unified Client Framework (UCF)
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob ohranjanju klicanja BroadWorks v vašem telefonskem omrežju
Obseg rešitve
Obstoječe/nove male in srednje stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že imajo BroadWorks Calling.
Obstoječe male in srednje stranke Webexa, ki želijo dodati BroadWorks Calling.
Ne večja podjetja (preglejte naš portfelj podjetij za Webex).
Ne posameznih uporabnikov (prosimo, ocenite ponudbe Webex Online).
Nabori funkcij v Webexu za Cisco BroadWorks so namenjeni malim in srednje velikim poslovnim primerom. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšajo kompleksnost za mala in srednja podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Lahko se odločimo, da skrijemo ali odstranimo funkcije, ki bi bile sicer na voljo v poslovnih paketih.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
# | Zahteva | Opombe | ||
|---|---|---|---|---|
1 | Popravek Trenutni BroadWorks R22 ali novejši | |||
2 | XSP|ADP za XSI, CTI, DMS in authService | Namenski XSP|ADP za Webex za Cisco BroadWorks | ||
3 | Ločen XSP|ADP za NPS se lahko deli z drugimi rešitvami, ki uporabljajo NPS. | Če imate obstoječo uvedbo za sodelovanje, preglejte priporočila za XSP|Konfiguracije ADP in NPS. | ||
4 | Validacija žetona CI (s TLS), konfigurirana za povezave Webex s storitvijo za preverjanje pristnosti. | |||
5 | mTLS konfiguriran za povezave Webex z vmesnikom CTI. | Druge aplikacije ne potrebujejo mTLS. | ||
6 | Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o zagotavljanju:
| Za zaupanja vredna e-poštna sporočila: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da uporabnikom omogočite prijavo z e-poštnim naslovom v BroadWorks. Za nezaupljiva e-poštna sporočila: Odvisno od uporabnikovih e-poštnih nastavitev lahko uporaba nezaupljivih e-poštnih sporočil povzroči, da se e-poštno sporočilo pošlje v uporabnikovo mapo Junk ali SPAM. Skrbnik bo morda moral spremeniti nastavitve e-pošte uporabnika, da bo dovolil domene | ||
7 | Datoteka DTAF Webex za Cisco BroadWorks za aplikacijo Webex | |||
8 | BW Business Lic ali Std Enterprise ali Prem Enterprise User Lic + Webex za naročnino Cisco BroadWorks | Če imate obstoječo uvedbo za sodelovanje, ne potrebujete več UC-One Add-On Bundle, Collab Lic in konferenčnih vrat Meet-me. Če imate obstoječo uvedbo UC-One SaaS, nobenih dodatnih sprememb razen sprejemanja pogojev paketa Premium. | ||
9 | IP/vrata morajo biti dostopna prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. | Glejte razdelek »Priprava omrežja«. | ||
10 | Konfiguracija TLS v1.2 na XSP|ADP | |||
11 | Za zagotavljanje pretoka se mora aplikacijski strežnik povezati z vmesnikom za zagotavljanje BroadWorks.
| Oglejte si temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni razdelki v dokumentu odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem enem dokumentu nameravamo zajeti vse vidike rešitve.
Najmanjši nabor nalog za uvedbo rešitve je:
Dosezite svojo ekipo za račun in postanite Ciscov partner. Nujno je, da raziščete Cisco stične točke, da se seznanite (in se usposobite). Ko postanete Ciscov partner, uporabimo preklop Webex za Cisco BroadWorks za vašo partnersko organizacijo Webex. (Glej Uvedite Webex za Cisco BroadWorks > Partner Onboarding v tem dokumentu.)
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP v tem dokumentu.)
Uporabite Partner Hub za povezavo Webexa z BroadWorks. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v Partner Hubu v tem dokumentu.)
Uporabite Partner Hub za pripravo predlog za oskrbo uporabnikov. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svoje predloge za vkrcanje v tem dokumentu.)
Preizkusite in vključite stranko tako, da zagotovite vsaj enega uporabnika. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
|
|
Terminologija
Poskušamo omejiti žargon in kratice, uporabljene v tem dokumentu, ter razložiti vsak izraz, ko je prvič uporabljen. (Glej Webex za Cisco BroadWorks Reference > Terminologija če izraz ni razložen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
Uporabniki kličejo številke PSTN z vašo infrastrukturo BroadWorks.
Uporabniki pokličejo druge številke BroadWorks z vašo infrastrukturo BroadWorks (zvočni/video klici z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
Uporabniki lahko alternativno opravijo klic Webex VOIP prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so aplikacija Webex v aplikacijo Webex, ne aplikacija Webex v PSTN).
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
Uporabniki si lahko pošiljajo sporočila eden na enega ali v prostorih (stalni skupinski klepet) in izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
Uporabniki lahko delijo prisotnost (status). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
Ko vas vključimo kot partnersko organizacijo v Control Hub, s pravilnimi pooblastili, lahko konfigurirate razmerje med vašo instanco BroadWorks in Webexom.
Organizacije strank ustvarite v Control Hubu in zagotovite uporabnike v teh organizacijah.
Vsak naročnik v BroadWorksu dobi identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorks).
Uporabniki se avtentifikirajo proti BroadWorks ali Webex.
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblastijo za storitve pri BroadWorks in Webex.
Aplikacija Webex v središču te rešitve; je aplikacija za blagovno znamko, ki je na voljo v namiznih računalnikih Mac/Windows ter mobilnih napravah in tablicah Android/iOS.
Obstaja tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex za zagotavljanje funkcij sporočanja, prisotnosti in srečanj.
Odjemalec se prijavi v vaše sisteme BroadWorks za klicne funkcije.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi brezhibno uporabniško izkušnjo oskrbe.
Lastnosti in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone".
Ta vrsta paketa uporablja aplikacijo Webex samo kot odjemalec programskega telefona z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, ne morejo pa začeti sestankov sami. Ko drugi uporabniki (softphone ali nesoftphone) iščejo v imeniku uporabnika softphone, rezultati iskanja ne ponujajo nobene možnosti za pošiljanje sporočila.
Uporabniki programskega telefona lahko med klicem delijo svoj zaslon.
Paket "Osnovni".
Osnovni paket vključuje funkcije klicanja, sporočanja in srečanja. Vključuje 100 udeležencev sestankov v »enotnem prostoru« in sestankov v osebni sobi za sestanke (PMR). (** glej spodnjo opombo za izjemo). V tem paketu lahko srečanja trajajo največ 40 minut.
Paket "Standard".
Ta paket vključuje tudi vse v osnovnem paketu, kot je do 100 udeležencev na sestankih v »enotnem prostoru« in sestankih v osebni sejni sobi (PMR).
Skupna raba zaslona v sestanku PMR je vloga, ki jo ima na začetku samo gostitelj sestanka, vendar lahko gostitelj prenese 'vlogo predstavitelja' kateremu koli udeležencu srečanja, ki ga izbere, in samo gostitelj lahko ponovno prevzame vlogo predstavitelja brez trenutnega gostitelj, ki jim ga posreduje.
Paket "Premium".
Ta paket vključuje vse v standardnem paketu ter do 300 udeležencev v sestanku »poenotenega prostora« in do 1000 udeležencev v osebni sobi za sestanke (PMR).
Skupna raba zaslona znotraj sestanka PMR je podprta za vse udeležence sestanka.
Primerjaj pakete
Paket | Klicanje | Sporočanje | Srečanja Unified Space | Srečanja PMR |
|---|---|---|---|---|
Softphone | Vključeno | Ni vključen | Brez | Brez |
Osnovno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Standardno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Premium | Vključeno | Vključeno | 300 udeležencev | 1000 udeležencev |
| Omejitev Unified Space Meeting za uporabnike Basic je 100 udeležencev na Unified Space Meeting, razen če prostor vključuje tudi uporabnike, ki so jim dodeljeni paketi »Standard« ali »Premium«; v tem primeru se omejitev poveča glede na uporabniški paket gostitelja. |
| "Sestanki Unified Space Meetings" se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Uporabnik na primer sproži sestanek iz prostora prek gumbov »Srečaj« ali »Urnik«. »Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sobi za sestanke (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID). |
Funkcije za sporočanje in sestanke
Glejte naslednjo tabelo za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium.
Funkcija srečanja | Podprto z osnovnim paketom | Podprto s standardnim paketom | Podprto s paketom Premium | Komentiraj |
|---|---|---|---|---|
Trajanje sestanka | 40 minut ali manj | Neomejeno | Neomejeno | |
Skupna raba namizja | ja | ja | ja | Osnovno—Deljenje namizja s katerim koli udeležencem srečanja PMR. Standardno —Deljenje namizja samo s strani gostitelja srečanja PMR. Premium—Deljenje namizja s katerim koli udeležencem srečanja PMR. |
Deljenje aplikacij | ja | ja | ja | Osnovno—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. Standardno —Deljenje aplikacij samo s strani gostitelja srečanja PMR. Premium—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. |
Večstranski klepet | ja | ja | ja | |
Bela tabla | ja | ja | ja | |
Zaščita z geslom | ja | ja | ja | |
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) | ja | ja | ja | |
Podpira seznanjanje z napravami Webex | ja | ja | ja | |
Talni nadzor (Izklop zvoka enega/Izgon vseh) | ja | ja | ja | |
Povezava do stalnih srečanj | ja | ja | ja | |
Dostop do mesta srečanj | ja | ja | ja | |
Sestanku se pridružite prek VoIP | ja | ja | ja | |
Zaklepanje | ja | ja | ja | |
Kontrolniki predstavitelja | Ne | Ne | ja | |
Nadzor oddaljenega namizja | Ne | Ne | ja | |
Število udeležencev | 100 | 100 | 1000 | |
Posnetek shranjen lokalno v sistemu | ja | ja | ja | |
Snemanje v oblaku | Ne | Ne | ja | |
Snemanje - shranjevanje v oblaku | Ne | Ne | 10 GB na mesto | |
Snemanje transkripcij | Ne | Ne | ja | |
Načrtovanje sestankov | ja | ja | ja | |
Omogoči skupno rabo vsebine z zunanjimi integracijami | Ne | Ne | ja | Osnovno— Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. Standardno—Deljenje vsebine samo s strani gostitelja srečanja PMR. Premium—Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. |
Dovoli spremembo URL-ja PMR | Ne | Ne | ja | Osnovno— Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Partnerji in skrbniki organizacij lahko spremenijo URL v Control Hubu. Standardno— URL PMR lahko spremenijo samo skrbniki partnerjev in organizacij iz partnerskega središča. Premium—Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Skrbniki partnerjev in organizacij lahko spremenijo URL v središču za partnerje. |
Prenos srečanj v živo (npr. na Facebooku, Youtube) | Ne | Ne | ja | |
Dovolite drugim uporabnikom, da načrtujejo sestanke v njihovem imenu | Ne | Ne | ja | |
Dodajte nadomestnega gostitelja | ja | Ne | ja | |
Integracija aplikacij (npr. Zendesk, Slack) | Odvisno od integracije | Odvisno od integracije | ja | Glej Integracije aplikacij spodaj za več informacij o podpori. |
Integracija s koledarjem Microsoft Office 365 | ja | ja | ja | |
Integracija z Google Calendaring za G Suite | ja | ja | ja | |
Center za pomoč Webex objavlja funkcije in uporabniško dokumentacijo za Webex na help.webex.com. Preberite naslednje članke, če želite izvedeti več o funkcijah:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni programski odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
Zendesk—Samo Premium
Ohlapnost—Samo Premium
Microsoftove ekipe za sestanke Webex— Standard ali Premium
Microsoft Teams za klicanje— Podprto z vsemi paketi
Koledar Office 365— Standard ali Premium
Google Calendaring za G Suite— Standard ali Premium
Podpora za infrastrukturo navideznega namizja (VDI).
Webex za Cisco BroadWorks zdaj podpira okolja Virtual Desktop Infrastructure (VDI). Za podrobnosti o tem, kako razmestiti infrastrukturo VDI, glejte Vodnik za uvajanje za Webex za infrastrukturo navideznega namizja (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Profesionalni paket za storitev Control Hub
Dodatna storitev Pro Pack for Control Hub vašim skrbnikom, strokovnjakom za informacijsko varnost in uradnikom za skladnost zagotavlja napredno funkcionalnost na področju varnosti, skladnosti in analitike, ki se lahko integrira z vašo programsko opremo.
Te dodatne storitve bodo na voljo samo za pakete Standard in Premium.
Za več informacij glejte Stran s pomočjo paketa Pro Pack za Control Hub.
Načrt prihodnosti
Za vpogled v naše namere za prihodnje različice Webex za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Elementi načrta niso zavezujoči v nobeni vlogi. Cisco si pridržuje pravico, da zadrži ali revidira katerega koli ali vse te elemente v prihodnjih izdajah.
Prilagodljiva izbira ID-ja zunanjega klicatelja
Ta funkcija, prilagodljiva izbira ID-ja zunanjega klicatelja, omogoča uporabnikom, da pri odhodnih klicih izberejo želeno ID zunanjega klicatelja. Ta izboljšava je na voljo na namiznih telefonih, ki zahtevajo kodo FAC.
Uporabniška prilagodljivost: Uporabniki lahko izberejo najprimernejši ID klicatelja za različne klice, kar poveča učinkovitost komunikacije glede na kontekst klica.
Podpora za platformo: Namizni telefoni za to funkcijo potrebujejo kodo FAC. Skrbniška konfiguracija: Skrbniki imajo možnost, da konfigurirajo, kateri ID-ji klicatelja so na voljo uporabnikom.
Zahteve za zagotavljanje: Skrbniška konfiguracija je potrebna za Cisco BroadWorks, da omogočite dostop do različnih ID-jev klicatelja.
Omejitve
Omejitve zagotavljanja
Časovni pas mesta srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za zagotavljanje ni naveden noben časovni pas za prvega uporabnika vsakega paketa, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto naročniško organizacijo.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, navedite timezone parameter v zahtevi za zagotavljanje za:
prvi naročnik za paket Standard v organizaciji.
prvi naročnik za Premium paket v organizaciji.
prvi naročnik, oskrbljen z osnovnim paketom v organizaciji.
Splošne omejitve
Ni klicanja v spletni različici odjemalca Webex (To je omejitev odjemalca in ne omejitev rešitve.)
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij za nadzor klicev, ki so na voljo pri BroadWorks.
Odjemalec Webex trenutno ne more biti označen z belo oznako.
Ko ustvarite organizacije strank z izbrano metodo oskrbe, se samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. To vedenje je načrtovano. Pričakujemo, da bodo multinacionalni partnerji ustvarili partnersko organizacijo v vsaki regiji, kjer upravljajo organizacije strank.
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije strank v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev s ponudbo Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočanja
Naslednje omejitve shranjevanja podatkov (sporočila in datoteke skupaj) veljajo za organizacije, ki so prek ponudnika storitev kupile Webex za storitve Cisco BroadWorks. Te omejitve predstavljajo največji prostor za shranjevanje sporočil in datotek skupaj.
Osnovno: 2 GB na uporabnika za 3 leta
Standardnih 5 GB na uporabnika za 3 leta
Premium: 10 GB na uporabnika za 5 let
Za vsako organizacijo stranke se te skupne vrednosti na uporabnika združijo, da se zagotovi agregirana vsota za to stranko na podlagi števila uporabnikov. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev za sporočanje in shranjevanje datotek 50 GB. Posamezen uporabnik lahko preseže omejitev na uporabnika (10 GB), pod pogojem, da podjetje še vedno presega skupni maksimum (50 GB).
Za prostore skupine, ki so ustvarjeni, veljajo omejitve sporočanja glede na skupno skupno organizacijo stranke, ki je lastnica prostora skupine. Podatke o lastniku posameznih ekipnih prostorov najdete v Politiki prostora. Za informacije o tem, kako si ogledate politiko prostora za posamezen timski prostor, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za skupinske prostore za sporočila Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webex
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku izpostavljeni prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot med mirovanjem.
Več je podrobnosti izmenjavo podatkov v razdelku Reference tega dokumenta.
Dodatno branje
Rezidentstvo podatkov organizacije
Vaše podatke Webex hranimo v podatkovnem centru, ki najbolj ustreza vaši regiji. glej Rezidenca podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek Partner Huba.
Za informacije o vlogah, ki so na voljo partnerjem, privilegijih dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM.
| Prvi uporabnik, ki je omogočen novi partnerski organizaciji, je samodejno dodeljen vlogi Full Administrator in Full Partner Administrator. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog. |
Ciscova ekipa za operacije v oblaku: Ustvari vašo »partnersko organizacijo« v središču za partnerje, če ta ne obstaja, med vašim uvajanjem.
Ko imate svoj račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za vkrcanje«, ki predstavljajo pakete ali pakete, ki jih ponujajo ti sistemi. Nato zagotovite svoje stranke ali naročnike.
# | Tipična naloga | SP | Cisco |
|---|---|---|---|
1 | Partner Onboarding – Ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje preklopov potrebnih funkcij | ● | |
2 | Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) | ● | |
3 | Konfiguriranje integracijskih nastavitev v partnerski organizaciji prek partnerskega središča (predloge ponudb, blagovna znamka) | ● | |
4 | Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, XSP|Konfiguracija ADP, aplikacije XSI, AuthService, CTI, NPS, DMS na XSP|ADP) | ● | |
5 | Razvijte integracijo ali proces zagotavljanja | ● | |
6 | Pripravite materiale GTM | ● | |
7 | Preseli ali omogoči nove uporabnike | ● |
Arhitektura
Kaj je na diagramu?
Stranke
Odjemalec Webex App služi kot primarna aplikacija v Webexu za ponudbe Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima izvorna sporočila, prisotnost in večstranske avdio/video sestanke, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
IP telefoni Cisco in pripadajoči dodatki uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone tretjih oseb.
Portal za aktiviranje uporabnikov za uporabnike, ki se prijavijo v Webex s svojimi poverilnicami BroadWorks.
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. Partner Hub je mesto, kjer konfigurirate integracijo med svojo infrastrukturo BroadWorks in Webexom. Partner Hub uporabljate tudi za upravljanje konfiguracije odjemalca in zaračunavanja.
Omrežje ponudnika storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
Javno obrnjen XSP|ADP, za Webex za Cisco BroadWorks: (Polje predstavlja enega ali več XSP|Farme ADP, po možnosti na čelu z izravnalniki obremenitve.)
Gosti vmesnik Xtended Services (XSI-Actions & XSI-Events), storitev upravljanja naprav (DMS), vmesnik CTI in storitev avtentikacije. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se avtentikirajo, prenesejo svoje konfiguracijske datoteke za klicanje, opravljajo in sprejemajo klice ter si ogledajo status slušalke drug drugega (prisotnost telefonije) in zgodovino klicev.
Objavi imenik strankam Webex.
Javno obrnjen XSP|ADP, ki izvaja NPS:
Potisni strežnik za obvestila o klicih: Strežnik za pošiljanje obvestil na XSP|ADP v vašem okolju. Povezuje se med vašim aplikacijskim strežnikom in našim posrednikom NPS. Proxy dobavlja kratkotrajne žetone vašemu NPS za avtorizacijo obvestil storitev v oblaku. Te storitve (APNS in FCM) pošiljajo obvestila o klicih strankam Webex v napravah Apple iOS in Google Android.
Aplikacijski strežnik:
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
Za pretočno oskrbo uporablja AS skrbnik partnerja za oskrbo uporabnikov v Webexu
Potisne uporabniški profil v BroadWorks
OSS/BSS: Vaš operacijski podporni sistem / poslovne storitve SIP za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok v diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
Webex za Cisco BroadWorks predstavlja nabor mikrostoritev, ki podpirajo integracijo med Webexom in BroadWorksom, ki ga gosti ponudnik storitev:
API-ji za oskrbo uporabnikov
Konfiguracija ponudnika storitev
Prijava uporabnika s poverilnicami BroadWorks
Webex Messaging box za mikrostoritve, povezane s sporočanjem.
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za video srečanja z več udeleženci (SIP & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Apple.
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Android.
XSP|Premisleki o arhitekturi ADP
Vloga javnega XSP|Strežniki ADP v Webexu za Cisco BroadWorks
XSP, namenjen javnosti|ADP v vašem okolju zagotavlja naslednje vmesnike/storitve za Webex in odjemalce:
Storitev avtentikacije (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webex za BroadWorks JWT (JSON Web Token).
Vmesnik CTI, zaščiten z mTLS, na katerega je Webex naročen za dogodke v zgodovini klicev in status prisotnosti telefonije iz BroadWorksa (status klica).
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike kontaktov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
Storitev DM (Device Management) za odjemalce, da pridobijo svoje konfiguracijske datoteke za klice
Navedite URL-je za te vmesnike, ko konfigurirate Webex za Cisco BroadWorks. (Glej Konfigurirajte svoje gruče BroadWorks v središču Partner Hub v tem dokumentu.) Za vsako gručo lahko zagotovite samo en URL za vsak vmesnik. Če imate v infrastrukturo BroadWorks več vmesnikov, lahko ustvarite več gruč.
XSP|Arhitektura ADP
Zahtevamo, da uporabljate ločen namenski XSP|Primerek ali farma ADP za gostovanje vaše aplikacije NPS (Notification Push Server). Isti NPS lahko uporabite z UC-One SaaS ali UC-One Collaborate. Vendar ne smete gostiti drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|Primerek/kmetija ADP za gostovanje zahtevanih aplikacij za integracijo Webexa iz naslednjih razlogov
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite nov XSP|Farma ADP za Webex za Cisco BroadWorks. Tako lahko obe storitvi delujeta neodvisno, medtem ko selite naročnike.
Če namestite Webex za aplikacije Cisco BroadWorks na XSP|Farma ADP, ki se uporablja za druge namene, je vaša odgovornost za spremljanje uporabe, upravljanje posledične kompleksnosti in načrtovanje povečanega obsega.
The Načrtovalnik zmogljivosti sistema Cisco BroadWorks predvideva namenski XSP|Farma ADP in morda ne bo točna, če jo uporabljate za izračune kolokacije.
Če ni navedeno drugače, namenski Webex za Cisco BroadWorks XSP|ADP-ji morajo gostiti naslednje aplikacije:
AuthService (TLS s preverjanjem žetona CI ali mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-dogodki (TLS)
DMS (TLS)—Izbirno. Ni obvezno, da uvedete ločen primerek DMS ali farmo posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, kot ga uporabljate za UC-One SaaS ali UC-One Collaborate.
Spletni pogled nastavitev klicev (TLS)—izbirno. Spletni pogled nastavitev klicev (CSW) je potreben le, če želite, da uporabniki Webexa za Cisco BroadWorks lahko konfigurirajo klicne funkcije v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojno avtentikacijo TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
(Diagram je označen Možnost 1) En XSP|Primerek ali farma ADP za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
(Diagram je označen Možnost 2) Dva XSP|Instance ali farme ADP, ena z vmesnikom mTLS za CTI in druga z vmesnikom TLS za druge aplikacije, kot je AuthService.
| XSP|Ponovna uporaba ADP Če imate obstoječi XSP|Farma ADP, ki je v skladu z eno od zgoraj predlaganih arhitektur (1. ali 2. možnost) in je rahlo obremenjen, potem je mogoče znova uporabiti vaš obstoječi XSP|ADP. Preveriti boste morali, da med obstoječimi aplikacijami in zahtevami novih aplikacij za Webex ni nasprotujočih si konfiguracijskih zahtev. Dva glavna pomisleka sta:
Ker XSP|ADP-ji imajo veliko aplikacij in število permutacij teh aplikacij je veliko, lahko pride do drugih neidentificiranih konfliktov. Iz tega razloga morebitna ponovna uporaba XSP|ADP-je je treba pred ponovno uporabo preveriti v laboratoriju s predvideno konfiguracijo. |
Konfigurirajte sinhronizacijo NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP, ki jih uporabljate z Webexom.
Namestite ntp paket po namestitvi operacijskega sistema in preden namestite programsko opremo BroadWorks. Nato lahko konfigurirate NTP med XSP|Namestitev programske opreme ADP. Glej Priročnik za upravljanje programske opreme BroadWorks za več podrobnosti.
Med interaktivno namestitvijo XSP|Programska oprema ADP, vam je dana možnost konfiguracije NTP. Nadaljujte kot sledi:
Ko namestitveni program vpraša,
Do you want to configure NTP?, vstopiy.Ko namestitveni program vpraša,
Is this server going to be a NTP server?, vstopin.Ko namestitveni program vpraša,
What is the NTP address, hostname, or FQDN?, vnesite naslov vašega strežnika NTP ali javne storitve NTP, npr.pool.ntp.org.
Če je vaš XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, konfiguracijska datoteka namestitvenega programa mora vsebovati naslednje pare ključ=vrednost:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Identiteta ADP in varnostne zahteve
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najsplošnejše (ponudnik SSL) do najbolj specifične (posamezen vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso podane, so nastavitve SSL 'nižje' ravni podedovane od 'višjih' ravni.
Če nobena od privzetih nastavitev ni spremenjena, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
XSP|ADP se mora overiti pri odjemalcih s potrdilom, podpisanim s strani CA, v katerem se skupno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
Vmesnik Xsi mora podpirati protokol TLSv1.2.
Vmesnik Xsi mora uporabljati šifrirno zbirko, ki izpolnjuje naslednje zahteve.
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali eliptičnih krivulj Diffie-Hellman Ephemeral (ECDHE)
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
Način šifriranja GCM (Galois/Counter Mode) ali CBC (Cipher Block Chaining)
Če je uporabljena šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
Zahtevam na primer ustrezajo naslednje šifre:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI zahteva konvencijo o poimenovanju IANA za šifrirne zbirke, kot je prikazano zgoraj, ne pa konvencije openSSL. |
Podprte šifre TLS za vmesnika AuthService in XSI
| Ta seznam se lahko spremeni z razvojem naših varnostnih zahtev v oblaku. Upoštevajte trenutna priporočila Ciscove varnosti v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste Xsi-Events in število niti za obdelavo količine dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na najmanjše prikazane vrednosti, kot sledi (ne zmanjšajte jih, če so nad temi najmanjšimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Več XSP|ADP
Robni element za izravnavo obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora pregledno upravljati porazdelitev prometa med vašimi več XSP-ji|Strežniki ADP in Webex za oblak in odjemalce Cisco BroadWorks. V tem primeru bi morali navesti URL izravnalnika obremenitve konfiguraciji Webex za Cisco BroadWorks.
Opombe o tej arhitekturi:
Konfigurirajte DNS, tako da lahko odjemalci najdejo izravnalnik obremenitve, ko se povezujejo z vmesnikom Xsi (glejte DNS konfiguracija).
Priporočamo, da robni element konfigurirate v načinu povratnega proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Internetni XSP|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več XSP|ADP strežniki.
Opombe o tej arhitekturi:
Za povezavo z XSP sta potrebna dva zapisa|ADP strežniki:
Za mikrostoritve Webex: Round-robin zapisi A/AAAA so potrebni za ciljanje na več XSP|naslovi IP ADP. To je zato, ker mikrostoritve Webex ne morejo iskati SRV. Za primere glej Storitve v oblaku Webex.
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glej Aplikacija Webex.
Uporabite prednostne zapise SRV za ciljanje storitve XSI za več XSP|naslovi ADP. Določite prednost svojim zapisom SRV, tako da bodo mikrostoritve vedno šle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. NE uporabljajte krožnega pristopa za aplikacijo Webex.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu.
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran za razrešitev XSP|URL ADP do izravnalnika obremenitve HTTP, izravnalnik obremenitve pa je konfiguriran za preusmeritev prek povratnega proxyja na XSP|ADP strežniki.
Webex ne sledi preusmeritvi pri povezovanju z URL-ji, ki jih posredujete, zato ta konfiguracija ne deluje.
Naročanje in zagotavljanje
Naročanje in zagotavljanje velja na teh ravneh:
Oskrba partnerja/ponudnika storitev:
Vsak vključeni ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec) mora biti konfiguriran kot partnerska organizacija v Webexu in mora imeti potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije zagotavlja dostop do upravljanja Webexa za Cisco BroadWorks na Webex Partner Hub. Skrbnik partnerja mora opraviti vse potrebne korake za zagotavljanje, preden lahko zagotovi organizacijo stranke/podjetja.
Naročanje in zagotavljanje strank/podjetij:
Vsak BroadWorks Enterprise, omogočen za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije stranke Webex. Ta postopek poteka samodejno kot del oskrbe uporabnika/naročnika. Vsi uporabniki/naročniki znotraj podjetja BroadWorks so omogočeni v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko zagotovite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
Uporabniško/naročniško naročanje in zagotavljanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Samooskrba uporabnika
Oskrba API-ja
Pretočno zagotavljanje z zaupanja vredno e-pošto
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če lahko trdite, da ima BroadWorks naročniške e-poštne naslove, ki so veljavni in edinstveni za Webex, ta možnost zagotavljanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot ID-ji uporabnikov.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če se ne morete zanesti na naročniške e-poštne naslove, ki jih ima BroadWorks, ta možnost zagotavljanja ustvari račune Webex, vendar jih ni mogoče aktivirati, dokler naročniki ne predložijo in potrdijo svojih e-poštnih naslovov. Takrat lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniške ID-je.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Uporabniška samooskrba
S to možnostjo ni pretočnega zagotavljanja iz BroadWorks v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastno komunikacijo (ali jo pooblastite za svoje stranke) za distribucijo povezave naročnikom. Naročniki sledijo povezavi, nato posredujejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek Partnerskega središča ali za to uporabite API.
| Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo. |
Zagotavljanje ponudnika storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo, da Webex za Cisco BroadWorks uporabnikom/naročnikom omogočite v svoj obstoječi potek dela/orodja za upravljanje uporabnikov.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Interno klicanje
Podpora za funkcijo Extension Dialing uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki v istem podjetju. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med zagotavljanjem se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Za klicanje BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve vseh področij metode za začetek klica in v profilu uporabnika. Webex za Cisco BroadWorks podpira samo interne klice med uporabniki znotraj iste skupine in različnih skupin istega podjetja s kombinacijo lokacijske klicne kode in interne številke. Vendar pa klicanje med dvema podjetjema z uporabo samo razširitev ni podprto.
Razširitev je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Uporabniki Cisco BroadWorks
Ponudba javnega API-ja kot »razširitev
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za podjetja/skupine, ki imajo konfigurirano klicno kodo lokacije (LDC), mora biti parameter razširitve kombinacija LDC in 'interne številke.
Omogočanje pretoka ali samoaktivacije
Razširitev in LDC (kjer je na voljo) bosta samodejno pridobljena iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Samodejno sinhronizirano iz BroadWorks z Directory Sync z uporabo kombinacije klicne kode lokacije (LDC) in interne številke.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje razširitve |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | Razširitev je treba posredovati kot parameter |
Pretok skozi | Razširitev samodejno pridobljena iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Seznami telefonov BroadWorks | Seznami poslovnih, skupinskih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
Predpogoji
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
Popravek, kjer so razširitvene in lokacijske klicne kode dodane v XSI in adapter za zagotavljanje februarja 2022 za različico 23 ali novejšo kot del:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI za ta tok klica SIP, ki je potreben za podporo za funkcijo klicanja razširitve.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioriteta možnosti klica aplikacije
Kot del podpore za funkcijo Extension Dialing je nastavitev prednosti klicnih možnosti aplikacije zagotovljena tudi na ravni partnerja za vse partnerje Webex for Cisco Broadworks. S to nastavitvijo lahko partner nadzira nastavitve prioritete klicev vseh svojih upravljanih strank iz Partner Huba. Nastavitev prioritete možnosti klica aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klica aplikacije vsebuje razširitev kot drugo možnost v Partner Hubu in Control Hubu, ko je uporabniku Webexa za Cisco Broadworks na novo omogočena razširitev prek katerega koli od zgoraj omenjenih načinov zagotavljanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v možnosti avdio/video klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite vidnost dodatnega klica:
Če partner želi, da se vsem njegovim upravljanim organizacijam strank zagotovi razširitev kot ena od možnosti klica, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Partner Hubu. To bo omogočilo upravljanim organizacijam strank, da podedujejo nastavitev od svojega partnerja.
Če želi partner zagotoviti razširitev v klicnih možnostih za določeno organizacijo strank, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Control Hubu.
Podpora za stike skupine
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync tako, da odstrani omejitev za sinhronizacijo do 1500 stikov s telefonskih seznamov skupine v BroadWorksu in partnerjem omogoči sinhronizacijo do 30.000 stikov z enega samega skupinskega telefonskega seznama in ga izenači s 30.000 stiki. povečanje za telefonski seznam podjetja, ki je bil objavljen ločeno.
Obstaja splošna omejitev 200K za vse zunanje stike na organizacijo, ki bi veljala za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Podprto bo na primer podjetje BroadWorks, ki ima seznam telefonov Enterprise s 30K in tudi 5 seznamov telefonov skupine s 30K (skupaj 180K na organizacijo). Če pa obstaja 6 skupinskih telefonskih seznamov s 30K, to ne bo podprto (skupaj 210K).
| Ta funkcija je na voljo na zahtevo. Obrnite se na ekipo za račun, da ga omogočite.
|
Ko je funkcija omogočena, začne storitev DirSync sinhronizirati stike telefonskega seznama BroadWorks Group v namensko shrambo stikov za posamezno skupino v storitvi Webex Contact Service.
Med zagotavljanjem mora biti skupina podjetij uporabnika shranjena v imeniku Webex, da navede skupino, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v pomnilniku skupine Contact Service za določeno skupino uporabnikov.
Funkcija zahteva, da so naročniki Webex za BroadWorks omogočeni v Webexu z ID-jem skupine podjetij BroadWorks.
Id skupine podjetij BroadWorks je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Webex za uporabnike Cisco BroadWorks
Oskrba javnega API-ja kot 'spEnterpriseGroupId'
ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja.
Omogočanje pretoka ali samoaktivacije
BroadWorks Enterprise Group Id bo samodejno pridobljen iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Se ne uporablja. Za te uporabnike ni treba sinhronizirati ID-ja skupine podjetij BroadWorks.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje ID skupine podjetij |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | BroadWorks Enterprise Group Id je treba posredovati kot parameter spEnterpriseGroupId |
Pretok skozi | Id skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Se ne uporablja |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Se ne uporablja |
Seznami telefonov BroadWorks | Stiki na telefonskih seznamih skupine BroadWorks | Directory Sync | Stiki skupine so shranjeni v storitvi Webex Contact Service, ki je povezana z določeno skupino |
BroadWorks Enterpsie ali osebni telefonski seznami | Stiki na seznamu poslovnih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
| Javni API je treba posodobiti PRED MIGRACIJO. Migracije ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja https://developer.webex.com/docs/api/changelog#2023-march Ko je funkcija omogočena in kot rezultat naslednje sinhronizacije imenika, bodo skupine uporabnikov v podjetju prikazane tudi v Control Hubu. Vizualizacija skupin v Control Hub za Webex za BroadWorks je na tej stopnji zgolj informativna. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupini v Control Hubu, saj te spremembe ne bodo odražene nazaj v BroadWorks. Upravljanje skupin v Control Hubu je namenjeno uporabi s strani partnerjev, ki bodo sprejeli prihajajoče API-je za upravljanje stikov. |
Migracije in pripravljenost na prihodnost
Ciscov napredek odjemalca poenotenih komunikacij BroadSoft je prehod od UC-One k Webexu. Obstaja ustrezno napredovanje podpornih storitev stran od omrežja ponudnika storitev – razen klicanja – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je prednostna migracijska strategija uvedba novega, namenskega XSP|ADP-ji za integracijo z Webexom za Cisco BroadWorks. Obe storitvi lahko izvajate vzporedno, medtem ko selite stranke na Webex, in sčasoma povrnete infrastrukturo, uporabljeno za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo a Naročite se možnost, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vsakega od naslednjih člankov, da zagotovite, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, pojdite na vsako od spodnjih povezav in v članku, ki se prikaže, kliknite Naročite se gumb.
Priporočamo, da se naročite vsaj na zgornji seznam. Vendar večina člankov in dokumentov Webex, navedenih pod Dodatni dokumenti imeti a Naročite se možnost. Da se ta možnost prikaže, se mora članek pojaviti na help.webex.com.
| Za ciljne strani dokumentacije ni možnosti naročnine. |
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks si oglejte naslednjo povezano dokumentacijo:
Webex za dokumente Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks—Ta rešitev ponudnikom storitev omogoča, da zagotovijo telefonske številke, ki jih imajo (namesto številk, ki jih zagotovi Cisco), za uporabo pri pridružitvi sestankom Webex.
Priročnik za konfiguracijo Webex za Cisco BroadWorks—Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Priročnik za integracijo naprav za Webex za Cisco BroadWorks—Opisuje, kako namestiti in servisirati naprave Room OS in MPP.
Priročnik za odpravljanje težav Webex za Cisco BroadWorks— Vsebuje informacije o odpravljanju težav za Webex za Cisco BroadWorks.
Webex za članke Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo naslednja neobvezna spletna mesta, če želite izvedeti več o Webexu za Cisco BroadWorks:
Webex za dokumentacijo Cisco BroadWorks—Na ciljni strani so navedeni tehnični dokumenti in neobvezni članki Webex, namenjeni skrbnikom partnerjev Webex za Cisco BroadWorks.
Kaj je novega pri Webexu za Cisco BroadWorks— Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
Znane težave in omejitve— Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM— Ta članek opisuje, kako dodeliti skrbniške vloge partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v Partner Hub in Control Hub.
Dokumenti Cisco BroadWorks
Partnerski skrbniki se lahko obrnejo na spletno mesto Cisco BroadWorks na cisco.com za tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči Webex
Naslednja spletna mesta za pomoč Webex lahko uporabite za iskanje člankov Webex, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webex.
Webex od ponudnikov storitev— Ta ciljna stran vsebuje povezave z informacijami o začetnih korakih in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili pri ponudniku storitev.
Center za pomoč Webex—Uporabite funkcijo iskanja na help.webex.com za iskanje dodatnih člankov o Webexu, ki opisujejo funkcijo Webex App in Webex Meetings. Iščete lahko po uporabniških ali skrbniških člankih.
Dokumentacija za razvijalce
Priročnik za razvijalce Webex za BroadWorks— Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo Webex za API-je BroadWorks.
Točke odločitve
| Upoštevanje | Vprašanja za odgovor | Viri |
Arhitektura in infrastruktura
|
Koliko XSP|ADP? Kako jemljejo mTLS? |
Načrtovalnik zmogljivosti sistema Cisco BroadWorks Priročnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov | Ali lahko trdite, da zaupate e-pošti v BroadWorks? Ali želite, da uporabniki posredujejo e-poštne naslove za aktiviranje lastnih računov? Ali lahko sestavite orodja za uporabo našega API-ja? |
Javni dokumenti API-ja na https://developer.webex.com Ta dokument |
| Znamčenje | Kakšno barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so različni primeri uporabe strank? | Ta dokument |
| Naročniške funkcije na stranko/podjetje/skupino | Izberite paket, da določite raven storitve na predlogo. Basic, Standard, Premium ali Softphone. | Ta dokument Matrika lastnosti/paketa |
| Preverjanje pristnosti uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za zagotavljanje (za možnosti pretočnega zagotavljanja) | Ali že uporabljate Integrated IM&P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali je predviden pogostejši primer uporabe? |
Ta dokument Referenca CLI aplikacijskega strežnika |
Arhitektura in infrastruktura
S kakšno lestvico nameravate začeti? V prihodnosti ga je mogoče povečati, vendar bi morala vaša trenutna ocena uporabe spodbuditi načrtovanje infrastrukture.
Sodelujte s svojim upraviteljem računa Cisco/prodajnim predstavnikom, da določite velikost vašega XSP|Infrastruktura ADP, glede na Načrtovalnik zmogljivosti sistema Cisco BroadWorks in Priročnik za sistemsko inženirstvo Cisco BroadWorks.
Kako bo Webex vzpostavil povezave Mutual TLS z vašim XSP|ADP? Neposredno na XSP|ADP v DMZ ali prek proxyja TLS? To vpliva na vaše upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Kateri način zagotavljanja uporabnikov vam najbolj ustreza?
Pretočno zagotavljanje z zaupanja vredno e-pošto: Z dodelitvijo storitve »Integrated IM&P« na BroadWorksu je naročnik samodejno oskrbovan v Webexu.
Če lahko tudi potrdite, da so naročniški e-poštni naslovi v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vredne e-pošte« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni uporabniški atribut na Webexu. Zato mora ponudnik storitev zagotoviti veljaven e-poštni naslov za uporabnika, da mu omogoči storitve Webex. To mora biti v atributu ID-ja e-pošte uporabnika v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Nadomestni ID.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil: Če ne morete zaupati naročniškim e-poštnim naslovom, lahko še vedno dodelite integrirano storitev IM&P v BroadWorks za zagotavljanje uporabnikov v Webexu.
Pri tej možnosti se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki predložiti in potrditi svoje e-poštne naslove, da aktivirajo račune Webex.
Uporabniška samooskrba: Ta možnost ne zahteva dodelitve storitve IM&P v BroadWorks. Namesto tega vi (ali vaše stranke) razdelite povezavo za zagotavljanje in povezave za prenos različnih odjemalcev z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa od BroadWorksa pridobi nekaj dodatnih konfiguracij o njih (vključno z njihovimi primarnimi številkami).
SP nadzorovano zagotavljanje prek API-jev: Webex razkriva niz javnih API-jev, ki ponudnikom storitev omogočajo, da v svoje obstoječe poteke dela vgradijo oskrbo uporabnika/naročnika.
Zahteve za zagotavljanje
Naslednja tabela povzema zahteve za vsako metodo zagotavljanja. Poleg teh zahtev mora vaša uvedba izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
Način zagotavljanja | Zahteve |
|---|---|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupljiva e-pošta) | API za zagotavljanje Webex samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite Integrirano IM+P storitev za na. Obstajata dva toka (zaupanja vredna e-pošta ali nezaupljiva e-pošta), ki ju dodelite prek predloge Onboarding na Webexu. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
Uporabniška samooskrba | Skrbnik obstoječemu uporabniku BroadWorks ponudi povezavo do portala za aktiviranje uporabnikov. Uporabnik se mora prijaviti na portal s poverilnicami BroadWorks in vnesti veljaven e-poštni naslov. Ko je e-poštno sporočilo potrjeno, Webex pridobi dodatne informacije o uporabniku za dokončanje zagotavljanja. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
SP nadzorovano zagotavljanje prek API-ja (Zaupanja vredna ali nezaupljiva e-pošta) | Webex razkriva nabor javnih API-jev, ki vam omogočajo, da v obstoječe poteke dela in orodja vgradite oskrbo uporabnikov. Obstajata dva toka:
Zahteve za BroadWorks:
Zahteve za Webex:
Za uporabo API-jev pojdite na Naročniki na BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Podprti jeziki
Med zagotavljanjem je jezik, ki je bil v BroadWorks dodeljen prvemu skrbniškemu uporabniku, samodejno dodeljen kot privzeti jezik za to organizacijo stranke. Ta nastavitev določa privzeti jezik, ki se uporablja za aktivacijska e-poštna sporočila, sestanke in povabila na sestanke v tej organizaciji stranke.
Jezikovni jeziki petih znakov v (ISO-639-1)_(ISO-3166) so podprti. na primer en_ZDA ustreza English_Združene države. Če je zahtevan samo jezik z dvema črkama (z uporabo formata ISO-639-1), bo storitev ustvarila petmestno jezikovno nastavitev tako, da bo zahtevani jezik združila s kodo države iz predloge, tj. »requestedLanguage_CountryCode«, če ni mogoče pridobiti veljavne področne nastavitve, potem privzeta razumna področna nastavitev, uporabljena na podlagi zahtevane jezikovne kode.
Naslednja tabela navaja podprte področne nastavitve in preslikavo, ki pretvori dvočrkovno jezikovno kodo v petmestno področno nastavitev za situacije, ko petmestna področna nastavitev ni na voljo.
Podprti jeziki (ISO-639-1)_(ISO-3166) | Če je na voljo samo dvočrkovna koda jezika ... | |
|---|---|---|
Koda jezika (ISO-639-1) ** | Namesto tega uporabite privzete občutljive jezikovne nastavitve (ISO-639-1)_(ISO-3166) | |
en_ZDA en_AU en_GB en_CA | en | en_ZDA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_št | opomba | nb_št |
pl_PL | pl | pl_PL |
pt_PT pt_BR | točka | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Kraji es_CO, id_ID, nb_NE in pt_Mesta za srečanja Webex ne podpirajo PT. Za te kraje bodo spletna mesta The Webex Meetings samo v angleščini. Angleščina je privzeta lokalna nastavitev za spletna mesta, če za spletno mesto ni zahtevana nobena/neveljavna/nepodprta lokalna nastavitev. To jezikovno polje je uporabno pri ustvarjanju spletnega mesta organizacije in sestankov Webex. Če v objavi ali API-ju naročnika ni omenjen jezik, bo kot privzeti jezik uporabljen jezik iz predloge. |
Znamčenje
Skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, da prilagodijo videz aplikacije Webex za organizacije strank, ki jih upravlja partner. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
Logotipi podjetij
Edinstvene barvne sheme za svetli ali temni način
URL-ji za podporo po meri
Za podrobnosti o tem, kako prilagoditi blagovno znamko, glejte Konfigurirajte napredne prilagoditve blagovne znamke.
|
|
Predloge za vkrcanje
Predloge za vključitev vam omogočajo, da definirate parametre, po katerih so stranke in povezani naročniki samodejno oskrbovani na Webexu za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za vkrcanje, vendar ko vključite stranko, je ta povezana samo z eno predlogo (ne morete uporabiti več predlog za eno stranko).
Nekateri primarni parametri predloge so navedeni spodaj.
Paket
Ko ustvarite predlogo, morate izbrati privzeti paket (glejte Paketi v razdelku Pregled za podrobnosti). Vsi uporabniki, ki so opremljeni s to predlogo, bodisi s pretočnim ali samooskrbovanjem, prejmejo privzeti paket.
Imate nadzor nad izbiro paketov za različne stranke, tako da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko razdelite različne povezave za zagotavljanje ali različne adapterje za zagotavljanje posameznih podjetij, odvisno od izbrane metode zagotavljanja uporabnika za te predloge.
Paket določenih naročnikov lahko spremenite s tega privzetega z uporabo API-ja za zagotavljanje (glejte Webex za dokumentacijo API-ja Cisco BroadWorks ali prek Partner Huba (glej Spremenite uporabniški paket v Partner Hubu).
Ne morete spremeniti naročniškega paketa iz BroadWorksa. Dodelitev integrirane storitve IM&P je vklopljena ali izklopljena; če je naročniku dodeljena ta storitev v BroadWorksu, predloga Partner Hub, povezana z URL-jem za oskrbo tega naročnikovega podjetja, definira paket.
Prodajalec in podjetja ali ponudnik storitev in skupine?
Način konfiguracije vašega sistema BroadWorks vpliva na pretok skozi zagotavljanje. Če ste preprodajalec s podjetji, morate pri ustvarjanju predloge omogočiti način podjetja.
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v svojih predlogah pustite izklopljen način Enterprise.
Če nameravate zagotoviti organizacije strank z uporabo obeh načinov BroadWorks, morate uporabiti različne predloge za skupine in podjetja.
| Prepričajte se, da ste uporabili popravke BroadWorks, ki so potrebni za pretočno zagotavljanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem. |
Način preverjanja pristnosti
Odločite se, kako želite, da se naročniki preverjajo pristnosti, ko se prijavijo v Webex. Način lahko dodelite z uporabo Način preverjanja pristnosti nastavitev v predlogi Onboarding. Naslednja tabela opisuje nekatere možnosti.
| Ta nastavitev ne vpliva na prijavo v portal za aktiviranje uporabnikov. Uporabniki, ki se prijavijo na portal, morajo vnesti svoj uporabniški ID in geslo za BroadWorks, kot je konfigurirano v BroadWorksu, ne glede na to, kako konfigurirate Način preverjanja pristnosti na predlogi Onboarding. |
| Način preverjanja pristnosti | BroadWorks | Webex |
| Identiteta primarnega uporabnika | ID uporabnika BroadWorks | E-poštni naslov |
| Ponudnik identitete | BroadWorks.
| Cisco Common Identity |
| Večfaktorska avtentikacija? | Ne | Zahteva Customer IdP, ki podpira večfaktorsko avtentikacijo. |
Pot preverjanja poverilnice
|
|
|
| Za podrobnejšo razčlenitev toka prijave SSO z neposredno avtentikacijo v BroadWorks glejte Potek prijave v SSO. |
Kodiranje UTF-8 z avtentikacijo BroadWorks
Pri preverjanju pristnosti BroadWorks priporočamo, da konfigurirate kodiranje UTF-8 za glavo preverjanja pristnosti. UTF-8 odpravlja težavo, do katere lahko pride pri geslih, ki uporabljajo posebne znake, pri čemer spletni brskalnik znakov ne kodira pravilno. To težavo odpravi uporaba glave, kodirane z UTF-8 in base 64.
Kodiranje UTF-8 lahko konfigurirate tako, da zaženete enega od naslednjih ukazov CLI na XSP ali ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Država
Ko ustvarite predlogo, morate izbrati državo. Ta država bo samodejno dodeljena kot država organizacije za vse stranke, ki jim je omogočena predloga v Common Identity. Poleg tega bo država organizacije določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex.
Privzete globalne klicne številke spletnega mesta bodo nastavljene na prvo razpoložljivo klicno številko, določeno v domeni telefonije glede na državo organizacije. Če države organizacije ni mogoče najti v klicni številki, določeni v domeni telefonije, bo uporabljena privzeta številka te lokacije.
S št. | Lokacija | Koda države | Ime države |
|---|---|---|---|
1 | AMER | +1 | ZDA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Avstralija |
4 | EMEA | +44 | Združeno kraljestvo |
5 | EVRO | +49 | Nemčija |
Dogovori z več partnerji
Ali nameravate podlicencirati Webex za Cisco BroadWorks drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za zagotavljanje in predloge
Ko uporabljate pretočno zagotavljanje, je URL za zagotavljanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hubu. Imate lahko več predlog in s tem več URL-jev za oskrbo. To vam omogoča, da za vsako podjetje izberete, kateri paket želite uporabiti za naročnike, ko jim je odobrena integrirana storitev IM&P.
Premisliti morate, ali želite URL za zagotavljanje na ravni sistema nastaviti kot privzeto pot za zagotavljanje in katero predlogo želite za to uporabiti. Na ta način morate samo izrecno nastaviti URL za zagotavljanje za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje sistemske ravni, na primer z UC-One SaaS. Če je temu tako, se lahko odločite, da ohranite URL na sistemski ravni za zagotavljanje uporabnikov na UC-One SaaS in preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Druga možnost je, da greste v drugo smer in nastavite URL na ravni sistema za Webex za BroadWorks ter znova konfigurirate tista podjetja, ki jih želite obdržati na UC-One SaaS.
Izbire konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za zagotavljanje
Za dodatno varnost vam Provisioning Adapter Proxy omogoča uporabo proxyja HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Povezava proxy ustvari tunel TCP od konca do konca, ki posreduje promet med AS in Webexom, s čimer zanika potrebo, da se AS neposredno poveže z javnim internetom. Za varne povezave je mogoče uporabiti TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije posredniškega vmesnika Cisco BroadWorks Provisioning Adapter.
Minimalne zahteve
Računi
Vsi naročniki, ki jih zagotavljate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali razširitev.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno oskrbo z zaupanja vredno e-pošto, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorksu.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko kopirate e-poštne naslove naročnikov v atribut Nadomestni ID v BroadWorks. To omogoča uporabnikom, da se prijavijo v Webex z uporabo svojih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki morajo za prijavo v Partner Hub uporabiti svoje račune Webex.
| Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite le klice uporabnikov, ki imajo primarno številko in/ali interno številko. Če uporabljate pretočno zagotavljanje, mora biti uporabnikom dodeljena tudi integrirana storitev IM&P. |
Strežniki v vašem omrežju in zahteve glede programske opreme
Primerki BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte Zahteve za programsko opremo BroadWorks (v tem dokumentu). Za več informacij glejte Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
Application Server (AS) z različico BroadWorks kot zgoraj
Omrežni strežnik (NS)
Profilni strežnik (PS)
Javno obrnjen XSP|Strežnik(-i) ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
Storitev avtentikacije (BWAuth)
Vmesniki dejanj in dogodkov XSI
DMS (spletna aplikacija za upravljanje naprav)
Vmesnik CTI (integracija računalniške telefonije)
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in potrebnimi vmesnimi elementi. Zahteva skrbnika na ravni sistema za lažje iskanje v podjetju.
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Ločen strežnik XSP/ADP, ki deluje kot »Potisni strežnik za obvestila o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Googlu. Tukaj ga imenujemo »CNPS«, da ga razlikujemo od storitve v Webexu, ki zagotavlja potisna obvestila za sporočanje in prisotnost).
Ta strežnik mora biti na R22 ali novejši.
Zahtevamo ločen strežnik XSP/ADP za CNPS, ker bi lahko nepredvidljivost obremenitve Webexa za povezave v oblaku BWKS negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Glej Priročnik za sistemsko inženirstvo Cisco BroadWorks za več o XSP|ADP lestvica.
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
Osebni/prenosni računalniki z operacijskim sistemom Windows
Apple osebni / prenosni računalniki z MacOS
iOS (Apple store)
Android (trgovina Play)
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Če želite prenesti lokalizirano različico aplikacije Webex, uporabite eno od teh povezav:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (korejščina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francosko)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajska)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (kitajsko poenostavljeno)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonska)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španija)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemščina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italijanščina)
Fizični telefoni in dodatna oprema
IP telefoni Cisco:
Cisco IP telefon serije 6800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 7800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 8800 z vdelano programsko opremo za več platform
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html za modele in več informacij.
Telefone drugih proizvajalcev podpiramo na enak način kot druge integracije BroadWorks. Vendar še nimajo stikov in integracije prisotnosti z Webexom za Cisco BroadWorks.
Adapterji:
Cisco ATA 191 večplatformski analogni telefonski adapter
Cisco ATA 192 večplatformski analogni telefonski adapter
glej https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html za modele in več informacij.
Slušalke:
Slušalke Cisco serije 500
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html za modele in več informacij.
Naprave OS za sobo:
Serija Webex Room in Room Kit
Serija pisalnih miz Webex
Serija plošč Webex
Integracija naprave
Za podrobnosti o vključitvi in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Priročnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprave
Sledijo datoteke DTAF, ki jih morate naložiti na svoje aplikacijske strežnike, da podpirate aplikacijo Webex kot klicni odjemalec. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova config-wxt.xml.template datoteko, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, pojdite na platformo za dostavo aplikacij Prenosi programske opreme mesto za pridobitev najnovejših datotek DTAF. Ti prenosi delujejo tako za ADP kot XSP.
Ime stranke | Vrsta profila naprave in ime paketa |
|---|---|
Webex Mobilni Predloga |
Vrsta identitete/profila naprave: Povežite se – mobilno DTAF: Konfiguracijska datoteka: |
Webex Tablični računalnik Predloga |
Vrsta identitete/profila naprave: Poveži - Tablični računalnik DTAF: Konfiguracijska datoteka: |
Webex Namizje Predloga |
Vrsta identitete/profila naprave: Poslovni komunikator - PC DTAF: Konfiguracijska datoteka: |
Identificiraj/Profil naprave
Vsi uporabniki Webex za Cisco BroadWorks morajo imeti Profil identitete/naprave dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprave za opravljanje klicev z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Vložite zahtevo za storitev pri svojem agentu za vkrcanje ali pri Cisco TAC za zagotavljanje Cisco OAuth za vaš račun Cisco Identity Provider Federation.
Za ustrezne funkcije uporabite naslednji naslov zahteve:
XSP|ADP AuthService Configuration' za konfiguracijo storitve na XSP|ADP.
'Konfiguracija NPS za Auth Proxy Setup' za konfiguracijo NPS za uporabo proxyja za preverjanje pristnosti.
CI User UUID Sync' za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
Konfigurirajte BroadWorks, da omogočite Cisco Billing za BroadWorks in Webex za naročnine na BroadWorks.
Cisco vam da ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
| Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice. |
Naročilo potrdil
Zahteve za potrdila za avtentikacijo TLS
Potrebovali boste varnostna potrdila, ki jih je podpisal znani overitelj potrdil in so nameščena na vašem javnem XSP|ADP, za vse zahtevane aplikacije. Ti bodo uporabljeni za podporo preverjanja potrdila TLS za vso vhodno povezljivost z vašim XSP|ADP strežniki.
Ta potrdila morajo vključevati vaš XSP|Javno popolnoma kvalificirano ime domene ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Natančne zahteve za uvajanje teh strežniških potrdil so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje je treba naložiti potrdilo javnega strežnika s podpisom CA v teh treh primerih:
Javno podprti CA-ji, ki jih aplikacija Webex podpira za preverjanje pristnosti, so navedeni v Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za proxy za most TLS
Javno podpisano potrdilo strežnika se naloži v proxy.
Proxy predstavi to javno podpisano potrdilo strežnika Webexu.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Notranje potrdilo s podpisom CA je mogoče naložiti v XSP|ADP.
XSP|ADP predstavi to interno podpisano potrdilo strežnika posredniku.
Proxy zaupa notranjemu CA, ki je podpisal XSP|potrdilo strežnika ADP.
Zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP|ADP v DMZ
Javno podpisano potrdilo strežnika se naloži v XSP|ADP.
XSP|ADP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi potrdilo odjemalca kot del vzajemne avtentikacije TLS. Certifikat CA/verižni certifikat odjemalca Webex je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v Partner Hub, sem in kliknite povezavo za prenos potrdila.
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema zahteve za potrdila v teh treh primerih:
(Izbirno) Zahteve za potrdila za proxy za most TLS
Webex proxyju predstavi javno podpisano potrdilo odjemalca.
Proxy zaupa Ciscovemu internemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN internega potrdila mora biti
bwcticlient.webex.com.
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
Organi javnih potrdil morda ne bodo pripravljeni podpisati potrdil z zahtevanim lastniškim OID-jem BroadWorks. V primeru premostitvenega proxyja boste morda prisiljeni uporabiti notranjo CA za podpis potrdila odjemalca, ki ga proxy predstavi XSP|ADP.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Aplikacijski strežnik ClientIdentity vsebuje CN interno podpisanega odjemalskega potrdila, predloženega XSP|ADP prek posrednika.
(Izbirno) Zahteve za potrdila za TLS-passthrough proxy ali XSP|ADP v DMZ
Webex XSP-ju predstavi Ciscovo interno potrdilo odjemalca s podpisom CA|ADP.
XSP|ADP zaupajo Ciscovemu notranjemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v XSP|ADP.
XSP|ADP-ji Webexu predstavijo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Aplikacijski strežnik ClientIdentity vsebuje CN potrdila odjemalca, ki ga podpisuje Cisco, in je predstavljeno XSP-ju|ADP podjetja Webex.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih uporablja Webex za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, ki so potrebni za konfiguracijo vhodnih in izhodnih pravil vašega požarnega zidu.
Omrežne zahteve za Storitve Webex
Prejšnje tabele požarnega zidu pravil vhoda in izstopa dokumentirajo samo povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je splošen za Webex, vendar naslednja tabela opredeljuje različne razdelke članka in kako pomemben je vsak razdelek za Webex za Cisco BroadWorks.
Oddelek člena o omrežnih zahtevah | Relevantnost informacij |
|---|---|
Informativno | |
Transportni protokoli in šifre šifriranja za aplikacije in naprave Webex, registrirane v oblaku | Informativno |
Morati prebrati | |
Morati prebrati | |
Domene in URL-ji, do katerih je treba dostopati za storitve Webex | Morati prebrati |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Storitve Webex za stranke FedRAMP | N/A |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga požarnega zidu aplikacije Webex (PDF).
Podpora za redundanco BroadWorks
Storitve v oblaku Webex in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo Broadworks XSP|Redundanca ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve in aplikacije Webex lahko napredujejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner za dokončanje zahteve.
Topologija omrežja
Broadworks XSP|ADP-je je mogoče namestiti neposredno na internetu ali pa se nahajajo v DMZ, ki ga vodi element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je XSP|ADP-je je mogoče namestiti v dveh (ali več) podatkovnih središčih, pri čemer je lahko pred vsakim nameščen izravnalnik obremenitve, pri čemer ima vsak javni naslov IP. Če XSP|ADP-ji so za izravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo naslov IP izravnalnika obremenitve, Broadworks pa ima očitno samo en XSP|ADP, tudi če obstaja več XSP|ADP zadaj.
V spodnjem primeru je XSP|ADP-ji so nameščeni na dveh mestih, mestu A in mestu B. Obstajata dva XSP-ja|ADP-ji, ki jih vodi izenačevalnik obremenitve na vsakem mestu. Spletno mesto A ima XSP|ADP1 in XSP|ADP2 na čelu z LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4 na čelu z LB2. V javnem omrežju so izpostavljeni samo izravnalniki obremenitve in XSP|ADP-ji so v zasebnih omrežjih DMZ.
Storitve v oblaku Webex
DNS konfiguracija
Mikrostoritve Webex Cloud morajo imeti možnost najti Broadworks XSP|Strežnik(-i) ADP za povezovanje z vmesniki Xsi, storitev avtentikacije in CTI.
Mikrostoritve Webex Cloud bodo izvedle iskanje DNS A/AAAA konfiguriranega XSP|Ime gostitelja ADP in se povežite z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
primer: Partnerjev DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve.
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Failover
Ko mikrostoritve Webex pošljejo zahtevo XSP|ADP/Load Balancer in zahteva ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če koda napake (HTTP 5xx) vrnejo, mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če v 2 sekundah ne prejmete odgovora HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran in izvedejo napredovanje na naslednji IP.
Vsaka zahteva se poskusi 3-krat, preden se napaka sporoči nazaj mikrostoritvi.
Ko je IP na seznamu blokiranih, ne bo vključen na seznam naslovov, ki jih je treba poskusiti pri pošiljanju zahteve XSP-ju|ADP. Po vnaprej določenem časovnem obdobju blokirani IP poteče in se vrne na seznam, da poskusi, ko je podana nova zahteva.
Če so vsi naslovi IP blokirani, bo mikrostoritev še vedno poskušala poslati zahtevo tako, da naključno izbere naslov IP s seznama blokiranih. Če je uspešen, se naslov IP odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z XSP|ADP-je ali izenačevalnike obremenitve lahko vidite v Control Hubu. V klicni gruči BroadWorks je stanje povezave prikazano za vsakega od teh vmesnikov:
XSI akcije
XSI dogodki
Storitev za preverjanje pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodobitvami vnosa. Statusi povezav so lahko:
Zelena: Ko je vmesnik mogoče doseči na enem od IP-jev v iskanju zapisa A.
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z XSP|ADP in nanje vpliva XSP|Razpoložljivost vmesnika ADP:
Prijava v aplikacijo Webex
Osvežitev žetona aplikacije Webex
Nezaupljiva e-pošta/samoaktivacija
Pregled stanja storitve Broadworks
Aplikacija Webex
DNS konfiguracija
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & XSI-Events) in storitev Device Management Service (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<webex app xsi domain>. SRV kaže na konfigurirani URL za XSP|Gostitelji ADP ali izravnalniki obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na iskanje A/AAAA.
SRV se lahko razreši na več ciljev A/AAAA. Vendar mora vsak zapis A/AAAA preslikati samo en naslov IP. Če obstaja več XSP|ADP v DMZ za napravo za izravnavo obremenitve/robno napravo, mora biti izravnalnik obremenitve konfiguriran tako, da ohranja obstojnost seje za usmerjanje vseh zahtev iste seje na isti XSP|ADP. To konfiguracijo zahtevamo, ker morajo odjemalčevi srčni utripi dogodkov XSI iti na isti XSP|ADP, ki se uporablja za vzpostavitev kanala dogodkov.
| V 1. primeru zapis A/AAAA za webex-app-XSP|ADP.example.com ne obstaja in mu ni treba. Če vaš DNS zahteva, da mora biti definiran en zapis A/AAAA, mora biti vrnjen samo 1 naslov IP. Ne glede na to mora biti SRV še vedno definiran za aplikacijo Webex. Če aplikacija Webex uporablja ime A/AAAA, ki se razreši na več kot en naslov IP, ali če izravnalnik obremenitve/robni element ne vzdržuje obstojnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP, kjer ni vzpostavil dogodkovnega kanala. Posledica tega je prekinitev kanala in bistveno več notranjega prometa, ki poslabša vaš XSP|Zmogljivost gruče ADP. Ker imata Webex Cloud in Webex App različne zahteve pri iskanju zapisov A/AAAA, morate za dostop do XSP uporabiti ločen FQDN za Webex Cloud in Webex App.|ADP. Kot je prikazano v primerih, Webex Cloud uporablja zapis A |
Primer 1— Več XSP|ADP-ji, vsak za ločenim izravnalnikom obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug izravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi naslov IP na seznamu in se premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
Primer 2— Več XSP|ADP-ji za enim izravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo izravnalnik obremenitve izbere naključni XSP|ADP. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve izenačevalnik obremenitve uporabi piškotek za usmerjanje povezave na pravi XSP|ADP, ki zagotavlja, da se kanal dogodkov ne prekine.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Izravnalnik obremenitve |
A | LB.example.com |
| Naslov IP izravnalnika obremenitve (XSP|ADP-ji so za izravnalnikom obremenitve) |
DMS URL
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos svoje konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla iskanje DNS A/AAAA gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
primer: DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve aplikacije Webex za prenos konfiguracijskih datotek prek DMS:
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Kako aplikacija Webex najde XSP|Naslovi ADP
Odjemalec poskuša poiskati XSP|Vozlišča ADP, ki uporabljajo naslednji tok DNS:
Odjemalec sprva pridobi URL-je Xsi-Actions/Xsi-Events iz oblaka Webex (vnesli ste jih pri ustvarjanju povezane klicne gruče BroadWorks). Ime gostitelja/domena Xsi se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
Odjemalec izvede iskanje SRV za _xsi-stranka._tcp.<xsi domain="">
Če iskanje SRV vrne enega ali več ciljev A/AAAA:
Odjemalec izvede iskanje A/AAAA za te cilje in predpomni vrnjene naslove IP.
Odjemalec se poveže z enim od ciljev (in s tem z njegovim zapisom A/AAAA z enim naslovom IP) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
Če iskanje SRV ne vrne nobenega cilja:
Odjemalec opravi iskanje A/AAAA korenskega parametra Xsi in se nato poskuša povezati z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP.
Kot je navedeno, zapis A/AAAA se mora razrešiti na en naslov IP iz istih razlogov.
(Izbirno) Pozneje lahko zagotovite podrobnosti XSI-Actions/XSI-Events v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v vaši gruči BroadWorks v Control Hubu.
Če obstajajo, bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
Če je zaznana kakršna koli razlika, bo odjemalec znova inicializiral svojo povezljivost XSI Actions/XSI Events. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden pod 1. korakom – tokrat zahteva iskanje vrednosti v %XSI_ROOT_WXT% parameter iz svoje konfiguracijske datoteke.
Prepričajte se, da ste ustvarili ustrezne zapise SRV, če uporabljate to oznako za spreminjanje vmesnikov Xsi.
Failover
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-stranka._tcp.<xsi domain="">, sestavi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbran za vse prihodnje zahteve. Izbranemu gostitelju se nato odpre kanal dogodkov in redno se pošilja srčni utrip za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki je vrnjen v odzivu HTTP, zato je pomembno, da izravnalnik obremenitve ohranja obstojnost seje (afiniteto) in vedno pošilja zahteve istemu zaledju XSP|strežnik ADP.
Če zahteva ali zahteva srčnega utripa gostitelju ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
Če koda napake (HTTP 5xx) je vrnjen, aplikacija Webex označi ta naslov IP kot blokiran in usmeri naprej do naslednjega gostitelja na seznamu.
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu poskusijo znova (s podaljševanjem časa ponovnega poskusa). Zahteve, da se domnevno nenujni ne poskusijo znova.
Ko se novi gostitelj uspešno poskusi, postane novi izbrani gostitelj, če je prisoten na seznamu. Ko se preizkusi zadnji gostitelj na seznamu, se aplikacija Webex premakne na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex znova inicializirala kanal dogodka.
Upoštevajte, da aplikacija Webex ne izvaja povratne napake in da se odkrivanje storitve DNS izvede samo enkrat ob prijavi.
Med prijavo poskuša aplikacija Webex prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvede iskanje zapisa A/AAAA gostitelja v pridobljenem URL-ju DMS in se poveže s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.
Pregled uvajanja
Naslednji diagrami predstavljajo tipičen vrstni red vaših nalog razmestitve za različne načine oskrbe uporabnikov. Številne naloge so skupne vsem načinom zagotavljanja.
Partner Onboarding za Webex za Cisco BroadWorks
Vsak ponudnik storitev ali prodajalec Webex za Cisco BroadWorks mora biti nastavljen kot partnerska organizacija za Webex za Cisco BroadWorks. Če imate obstoječo partnersko organizacijo Webex, lahko to uporabite.
Za dokončanje potrebnega vkrcanja morate izpolniti svojo dokumentacijo Webex Cisco BroadWorks, novi partnerji pa morajo sprejeti spletno pogodbo o posrednem partnerskem kanalu (ICPA). Ko bodo ti koraki končani, bo Cisco Compliance ustvaril novo partnersko organizacijo v Partner Hubu (če je potrebno) in poslal e-pošto s podrobnostmi o preverjanju pristnosti skrbniku evidence v vaši dokumentaciji. Hkrati vas bo kontaktiral vaš vodja programa za aktiviranje partnerjev in/ali uspeh strank, da začnete z uvajanjem.
| Partnerji Webex v eni regiji lahko ustvarijo organizacije strank v kateri koli regiji, kjer nudimo storitve. Za pomoč glejte: Rezidenca podatkov v Webexu. |
Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP
Zahtevamo, da se aplikacija NPS izvaja na drugem XSP|ADP. Zahteve za ta XSP|ADP so opisani v Konfigurirajte obvestila o klicih iz vašega omrežja.
Na svojem XSP potrebujete naslednje aplikacije/storitve|ADP.
Storitev/Aplikacija | Preverjanje pristnosti ni uspelo | Namen storitve/aplikacije |
|---|---|---|
Xsi-Dogodki |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, servisna obvestila |
Xsi-Akcije |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, dejanja |
Upravljanje naprave |
TLS (strežnik se avtentificira odjemalcem) |
Prenos klicne konfiguracije |
Storitev za preverjanje pristnosti |
TLS (strežnik se avtentificira odjemalcem) |
Preverjanje pristnosti uporabnika |
Integracija računalniške telefonije |
mTLS (odjemalec in strežnik se med seboj preverjata pristnost) |
Prisotnost telefonije |
Nastavitve klica Aplikacija Webview |
TLS (strežnik se avtentificira odjemalcem) |
Izpostavi uporabniške nastavitve klicev na portalu za samooskrbo znotraj aplikacije Webex |
V tem razdelku je opisano, kako uporabiti zahtevane konfiguracije za TLS in mTLS na teh vmesnikih, vendar se morate sklicevati na obstoječo dokumentacijo, da namestite aplikacije na vaš XSP|ADP.
Zahteve za skupno bivanje
Storitev za preverjanje pristnosti mora biti sorezident z aplikacijami Xsi, ker morajo ti vmesniki sprejeti dolgožive žetone za avtorizacijo storitve. Za potrditev teh žetonov je potrebna storitev preverjanja pristnosti.
Storitev za preverjanje pristnosti in Xsi lahko po potrebi delujeta na istih vratih.
Druge storitve/aplikacije lahko ločite, kot je potrebno za vašo tehtnico (namensko upravljanje naprav XSP|kmetija ADP, na primer).
Aplikacije Xsi, CTI, Authentication Service in DMS lahko postavite skupaj.
Na XSP ne nameščajte drugih aplikacij ali storitev|ADP, ki se uporabljajo za integracijo BroadWorks z Webexom.
Ne postavljajte aplikacije NPS skupaj z drugimi aplikacijami.
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfiguracija storitve preverjanja pristnosti (s preverjanjem žetona CI)
S tem postopkom konfigurirajte Authentication Service za uporabo preverjanja žetona CI s TLS. Ta način preverjanja pristnosti je priporočljiv, če uporabljate R22 ali novejši in ga vaš sistem podpira.
| Vzajemni TLS (mTLS) je podprt tudi kot alternativna metoda preverjanja pristnosti za Auth Service. Če imate več organizacij Webex, ki uporabljajo isti XSP|Strežnik ADP, morate uporabiti avtentikacijo mTLS, ker preverjanje žetona CI ne podpira več povezav z istim XSP|ADP Auth Service. Če želite konfigurirati preverjanje pristnosti mTLS za Auth Service namesto preverjanja žetona CI, glejte Dodatek za Konfigurirajte storitve (z mTLS za storitev avtifikacije). |
| Če trenutno uporabljate mTLS za Auth Service, ni obvezno, da znova konfigurirate za uporabo preverjanja žetona CI s TLS. |
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks.
Namestite naslednje popravke na vsak XSP|strežnik ADP. Namestite popravke, ki ustrezajo vaši izdaji:
Za R22:
Za R23:
Za R24—popravek ni potreben
Vsako sklicevanje na XSP vključuje XSP ali ADP.Namestite
AuthenticationServiceaplikacijo na vsakem XSP|storitev ADP.Zaženite naslednji ukaz, da aktivirate aplikacijo AuthenticationService na XSP|ADP v kontekstno pot /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceZaženite ta ukaz, da razmestite AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Od različice Broadworks Build 2022.10 organi za potrdila, ki prihajajo z Javo, niso več samodejno vključeni v shrambo zaupanja BroadWorks ob prehodu na novo različico Jave. AuthenticationService odpre povezavo TLS z Webexom, da pridobi žeton za dostop, in mora imeti v svoji shrambi zaupanja naslednje, da potrdi URL IDBroker in Webex:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Preverite, ali so ta potrdila prisotna pod naslednjim CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getČe ni prisoten, zaženite naslednji ukaz, da uvozite privzeta zaupanja Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustDruga možnost je, da ta potrdila ročno dodate kot sidra zaupanja z naslednjim ukazom:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Če je ADP nadgrajen iz prejšnje izdaje, so overitelji potrdil iz stare izdaje samodejno uvoženi v novo izdajo in bodo še naprej uvoženi, dokler ne bodo ročno odstranjeni.
Aplikacija AuthenticationService je izvzeta iz nastavitve validatePeerIdentity pod ADP_CLI/System/SSLCommonSettings/GeneralSettings in vedno preveri istovetnost istovrstnika. Glej FD za preverjanje potrdila Cisco Broadworks X509 za več informacij o tej nastavitvi.
Konfigurirajte ponudnike identitete tako, da na vsakem XSP zaženete naslednje ukaze|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-ZaURL, vnesite URL IssuerName, ki velja za vašo gručo CI. Glej naslednjo tabelo.set issuerUrl <URL>-ZaURL, vnesite IssuerUrl, ki velja za vašo gručo CI. Oglejte si naslednjo tabelo.set tokenInfoUrl <IdPProxy URL>—Vnesite URL proxy IdP, ki velja za vašo gručo Teams. Oglejte si drugo tabelo, ki sledi.
Tabela 1. Nastavite ime izdajatelja in URL izdajatelja Če je CI Cluster ... Nastavite ime izdajatelja in URL izdajatelja na ... ZDA-A
EU
US-B
Če ne poznate svojega Grozd CI, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.Tabela 2. Nastavite tokenInfoURL Če je Teams Cluster ... Nastavi tokenInfoURL na ... (URL proxy IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Če ne poznate svojega Grozd ekip, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.
Za testiranje lahko preverite, ali je tokenInfoURL veljaven, tako da zamenjate "
idp/authenticate" del URL-ja z "ping".
Podajte pooblastilo Webex, ki mora biti prisotno v uporabniškem profilu v Webexu, tako da zaženete naslednji ukaz:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userKonfigurirajte ponudnike identitete za Cisco Federation z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Zaženite naslednji ukaz, da preverite, ali vaša konfiguracija FLS deluje. Ta ukaz bo vrnil seznam ponudnikov identitete:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetKonfigurirajte upravljanje žetonov z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Ustvarite in delite ključe RSA. Ključe morate ustvariti na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP. To je posledica naslednjih dejavnikov:
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP.Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService. XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone. Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Odstrani zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti (samo R24)
Če imate storitev preverjanja pristnosti konfigurirano s preverjanjem žetona CI na R24, morate odstraniti tudi zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti. Zaženite naslednji ukaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Vmesnik CTI in sorodna konfiguracija
Spodaj je naveden vrstni red konfiguracije »od najbolj do najbolj oddaljenih«. Upoštevanje tega naročila ni obvezno.
Konfigurirajte aplikacijski strežnik za naročnine CTI
Konfigurirajte XSP|ADP-ji za mTLS overjene naročnine CTI
Odprite vhodna vrata za varen vmesnik CTI
Naročite svojo organizacijo Webex na dogodke BroadWorks CTI
Konfigurirajte aplikacijski strežnik za naročnine CTI
Posodobite ClientIdentity na aplikacijskem strežniku s splošnim imenom (CN) potrdila odjemalca Webex za Cisco BroadWorks CTI.
Za vsak aplikacijski strežnik, ki ga uporabljate z Webexom, dodajte identiteto potrdila v ClientIdentity, kot sledi:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Splošno ime potrdila odjemalca Webex za Cisco BroadWorks je |
Konfigurirajte TLS in šifre na vmesniku CTI
Stopnje nastavljivosti za XSP|Vmesnik ADP CTI je naslednji:
Najbolj splošno = Sistem > Prenos > Vmesniki CTI > Vmesnik CTI = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
Specifičnost | Kontekst CLI |
|---|---|
Sistem (globalno) (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportni protokoli za ta sistem (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Vsi vmesniki CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Poseben vmesnik CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Vmesnik/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Vmesnik/CTI/CTIServerSSLSettings/Protokoli> |
| Pri novi namestitvi so naslednje šifre privzeto nameščene na sistemski ravni. Če na ravni vmesnika ni nič konfigurirano (na primer na vmesniku CTI ali vmesniku HTTP), velja ta seznam šifer. Upoštevajte, da se lahko ta seznam sčasoma spremeni:
|
Branje konfiguracije vmesnika CTI TLS na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali potrebujejo potrdilo strežnika in ali zahtevajo preverjanje pristnosti odjemalca.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Dodajanje protokola TLS 1.2 v vmesnik CTI
XSP|Vmesnik ADP CTI, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLS v1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp>da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na vmesniku CTI
Če želite konfigurirati zahtevane šifre na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Vnesite
getukaz, da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> <cipherName>za dodajanje šifre vmesniku CTI.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika CTI bi uporabili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Sidra zaupanja za vmesnik CTI (R22 in novejši)
Ta postopek predvideva XSP|ADP-ji so obrnjeni proti internetu ali pa so do interneta obrnjeni prek posredniškega proxyja. Konfiguracija potrdila je drugačna za premostitveni proxy (glejte Zahteve za potrdilo TLS za proxy za most TLS).
Za vsak XSP|ADP v vaši infrastrukturi, ki objavlja dogodke CTI v Webex, naredite naslednje:
Prijavite se v Partner Hub.
Pojdi do nastavitve > BroadWorks Calling in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.
Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txtOdprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txtPrijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Neobvezno) Teci
help updateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot2023, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Odjemalcem dovoli preverjanje pristnosti s potrdili:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Dodajte vmesnik CTI in omogočite mTLS
Dodajte vmesnik CTI SSL.
Kontekst CLI je odvisen od vaše različice BroadWorks. Ukaz ustvari samopodpisano potrdilo strežnika na vmesniku in prisili vmesnik, da zahteva potrdilo odjemalca.
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Zamenjajte strežniško potrdilo in ključ na XSP|CTI vmesniki ADP. Za to potrebujete naslov IP vmesnika CTI; lahko preberete iz naslednjega konteksta:
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getNato zaženite naslednje ukaze, da zamenjate samopodpisano potrdilo vmesnika z lastnim potrdilom in zasebnim ključem:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Znova zaženite XSP|ADP.
Omogočite dostop do dogodkov BroadWorks CTI na Webexu
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Določite naslov CTI, s katerim se lahko Webex naroči na dogodke BroadWorks CTI.
Naročnine na CTI veljajo za posameznega naročnika ter se vzpostavijo in vzdržujejo samo, dokler je ta naročnik na voljo za Webex za Cisco BroadWorks.
Spletni pogled nastavitev klicev
Call Settings Webview (CSWV) je aplikacija, ki gostuje na XSP|ADP, da uporabnikom omogoči spreminjanje svojih klicnih nastavitev BroadWorks prek spletnega pogleda, ki ga vidijo v programskem odjemalcu. Glej Vodnik po rešitvah Webview za nastavitve klicev Cisco BroadWorks.
Webex uporablja to funkcijo, da uporabnikom omogoči dostop do običajnih nastavitev klicev BroadWorks, ki niso izvorne za aplikacijo Webex.
Če želite, da vaši naročniki Webex za Cisco BroadWorks dostopajo do nastavitev klicev, ki presegajo privzete nastavitve, ki so na voljo v aplikaciji Webex, morate uvesti funkcijo Webview Settings Call.
Spletni pogled nastavitev klicev ima dve komponenti:
Aplikacija Call Settings Webview, ki gostuje na Cisco BroadWorks XSP|ADP.
Aplikacija Webex, ki prikaže nastavitve klica v spletnem pogledu.
Uporabniška izkušnja
Uporabniki sistema Windows: Kliknite Nastavitve klicev in nato kliknite .
Uporabniki Mac: Nato kliknite sliko profila .
Namestite CSWV na BroadWorks
Namestite Call Settings Webview na XSP|ADP
Aplikacija CSWV mora biti na istem XSP|ADP(-ji), ki gostijo vmesnik Xsi-Actions v vašem okolju. To je neupravljana aplikacija na XSP|ADP, zato morate namestiti in razmestiti spletno arhivsko datoteko.
Prijavite se na cisco.com in v razdelku za prenos programske opreme poiščite »BWCallSettingsWeb«.
Poiščite in prenesite najnovejšo različico datoteke.
na primer
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) je bil najnovejši v času pisanja.Namestite, aktivirajte in uvedite spletni arhiv v skladu s priročnikom za konfiguracijo storitvene platforme Cisco BroadWorks Xtended za vaš XSP|ADP različica. (Različica R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Kopirajte datoteko .war na začasno lokacijo na XSP|ADP, kot npr
/tmp/.Pomaknite se do naslednjega konteksta CLI in zaženite ukaz za namestitev:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warUpravitelj programske opreme BroadWorks potrdi in namesti datoteko.
[Izbirno] Izbriši
/tmp/BWCallSettingsWeb_1.7.5_1.war(ta datoteka ni več potrebna).Aktivirajte aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe ime in različica so obvezni za vsako prijavo, vendar morate za CSWV zagotoviti tudi a contextPath ker je neupravljana aplikacija. Uporabite lahko katero koli vrednost, ki je ne uporablja druga aplikacija, na primer
/callsettings.Razmestite aplikacijo Nastavitve klicev na izbrani kontekstualni poti:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Zdaj lahko predvidite URL nastavitev klica, ki ga boste podali za stranke, kot sledi:
https://<XSP|ADP-FQDN>/callsettings/Opombe:
Ko vnesete ta URL v konfiguracijsko datoteko odjemalca, morate dodati končno poševnico.
XSP|ADP-FQDN se mora ujemati s FQDN Xsi-Actions, ker mora CSWV uporabljati Xsi-Actions, CORS pa ni podprt.
Ta postopek ponovite za druge XSP|ADP-ji v vašem okolju Webex za Cisco BroadWorks (če je potrebno).
Aplikacija Call Settings Webview je zdaj aktivna na XSP|ADP.
Konfigurirajte aplikacijo Webex za uporabo spletnega pogleda nastavitev klicev
Za več podrobnosti o konfiguraciji odjemalca glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
V konfiguracijski datoteki aplikacije Webex je oznaka po meri, ki jo lahko uporabite za nastavitev URL-ja CSWV. Ta URL prikazuje nastavitve klica uporabnikom prek vmesnika aplikacije.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V konfiguracijski predlogi aplikacije Webex na BroadWorksu konfigurirajte URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% oznaka.
Če URL-ja ne navedete izrecno, je privzeti prazen in stran z nastavitvami klicev uporabnikom ni vidna.
Zagotovite, da imate najnovejše konfiguracijske predloge za aplikacijo Webex (glejte Profili naprave).
Nastavite cilj nastavitev spletnih klicev na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavite URL za nastavitve spletnega klica za svoje okolje, na primer:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/To vrednost ste izpeljali pri razmestitvi aplikacije CSWV.
Nastala konfiguracijska datoteka odjemalca bi morala imeti naslednji vnos:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Vsako sklicevanje na XSP vključuje XSP ali ADP.
Konfigurirajte potisna obvestila o klicih v Webexu za Cisco BroadWorks
V tem dokumentu uporabljamo izraz Potisni strežnik za obvestila o klicih (CNPS) za opis aplikacije, ki gostuje v XSP ali ADP in se izvaja v vašem okolju. Vaš CNPS sodeluje z vašim sistemom BroadWorks, da se zaveda dohodnih klicev za vaše uporabnike, in potisne obvestila o teh v storitev obveščanja storitve Google Firebase Cloud Messaging (FCM) ali storitve Apple Push Notification (APN).
Te storitve obvestijo mobilne naprave Webex za naročnike Cisco BroadWorks, da imajo na Webexu dohodne klice.
Za več informacij o NPS glejte Opis funkcije strežnika za pošiljanje obvestil.
Podoben mehanizem v Webexu deluje s storitvami za pošiljanje sporočil in prisotnosti Webex za pošiljanje obvestil storitvi obveščanja Google (FCM) ali Apple (APNS). Te storitve nato obvestijo mobilne uporabnike Webexa o dohodnih sporočilih ali spremembah prisotnosti.
| V tem razdelku je opisano, kako konfigurirati NPS za proxy za preverjanje pristnosti, ko NPS še ne podpira drugih aplikacij. Če morate preseliti NPS v skupni rabi za uporabo proxy NPS, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy https://help.webex.com/nl5rir2/. |
Pregled proxyja NPS
Za združljivost z Webexom za Cisco BroadWorks mora biti vaš CNPS popravljen za podporo funkcije NPS Proxy, Potisni strežnik za VoIP v UCaaS.
Funkcija implementira novo zasnovo v Notification Push Server za odpravo varnostne ranljivosti deljenja zasebnih ključev potrdila o potisnih obvestilih s ponudniki storitev za mobilne odjemalce. Namesto da bi potrdila in ključe za potisna obvestila delil s ponudnikom storitev, NPS uporablja nov API za pridobitev kratkotrajnega žetona za potisna obvestila od Webexa za zaledje Cisco BroadWorks in ta žeton uporablja za preverjanje pristnosti s storitvami Apple APN in Google FCM.
Funkcija prav tako izboljša zmožnost strežnika Notification Push Server za pošiljanje obvestil napravam Android prek novega API-ja Google Firebase Cloud Messaging (FCM) HTTPv1.
Za več informacij glejte Potisni strežnik za VoIP v opisu funkcije UCaaS.
Popravki BroadWorks za funkcijo so na voljo na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Za programsko opremo NPS in popravke glejte razdelek Pripravite svoj NPS za Webex za Cisco BroadWorks.
Poiščite in prenesite popravek s strani za prenos programske opreme.
Več informacij o strežniku ADP najdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Premisleki glede APNS
Apple po 31. marcu 2021 ne bo več podpiral binarnega protokola, ki temelji na HTTP/1, v storitvi Apple Push Notification. Priporočamo, da konfigurirate svoj XSP|ADP za uporabo vmesnika, ki temelji na HTTP/2, za APN. Ta posodobitev zahteva, da vaš XSP|ADP, ki gosti NPS, izvaja R22 ali novejši.
Pripravite svoj NPS za Webex za Cisco BroadWorks
| 1 | Namestite in konfigurirajte namenski XSP (najmanjša različica R22) ali platformo za dostavo aplikacij (ADP). | ||
| 2 | Namestite popravke NPS Authentication Proxy: XSP R22 popravki: XSP R23 popravki: | ||
| 3 | Aktivirajte aplikacijo Notification Push Server. | ||
| 4 | (Za obvestila Android) Omogočite API FCM v1 na NPS.
| ||
| 5 | (Za obvestila Apple iOS) Omogočite HTTP/2 na NPS.
| ||
| 6 | Priložite tehnično podporo iz NPS XSP/ADP. | ||
| 7 | Na vsakem strežniku AS je datoteka namedefs v primer: _pushnotification-stranka._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149
|
Kaj storiti naprej
Za nove namestitve NPS pojdite na Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Če želite obstoječo uvedbo sistema Android preseliti v FCMv1, pojdite na Preselite NPS na FCMv1
Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Ta naloga velja za novo namestitev NPS, namenjeno Webexu za Cisco BroadWorks.
Če želite konfigurirati proxy za preverjanje pristnosti na NPS, ki je v skupni rabi z drugimi mobilnimi aplikacijami, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy ( https://help.webex.com/nl5rir2).
| 1 | Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks. | |||||||||||||||||||
| 2 | Ustvarite račun stranke na NPS:
Če želite preveriti, ali se vrednosti, ki ste jih vnesli, ujemajo s tem, kar ste dobili, zaženite
| |||||||||||||||||||
| 3 | Vnesite URL posrednika NPS in nastavite interval osveževanja žetona (priporočeno 30 minut):
| |||||||||||||||||||
| 4 | (Za obvestila Android) Dodajte ID aplikacije Android v kontekst aplikacij FCM na NPS.
| |||||||||||||||||||
| 5 | (Za obvestila Apple iOS) Dodajte ID aplikacije v kontekst aplikacij APNS, pri tem pazite, da izpustite ključ Auth – nastavite ga na prazno.
| |||||||||||||||||||
| 6 | Konfigurirajte naslednje URL-je NPS:
| |||||||||||||||||||
| 7 | Konfigurirajte naslednje parametre povezave NPS na prikazane priporočene vrednosti:
| |||||||||||||||||||
| 8 | Preverite, ali aplikacijski strežnik pregleduje ID-je aplikacij, ker boste morda morali dodati aplikacije Webex na seznam dovoljenih: | |||||||||||||||||||
| 9 | Znova zaženite XSP|ADP: | |||||||||||||||||||
| 10 | Preizkusite obvestila o klicih tako, da pokličete naročnika BroadWorks na dva uporabnika mobilne naprave Webex. Preverite, ali se obvestilo o klicu prikaže v napravah iOS in Android. |
Preselite NPS na FCMv1
Ta tema vsebuje izbirne postopke, ki jih lahko uporabite v konzoli Google FCM, ko imate obstoječo uvedbo NPS, ki jo morate preseliti v FCMv1. Obstajajo trije postopki:
Preseli odjemalce UC-One na FCMv1— Ko imate obstoječe odjemalce UCaaS in jih morate preseliti za uporabo FCMv1.
Preseli odjemalce SaaS na FCMv1— Ko imate obstoječe odjemalce SaaS in jih morate preseliti za uporabo FCMv1.
Posodobite strežnik ADP— Ko selite NPS na strežnik ADP.
Preselite odjemalce UC-One na FCMv1
Uporabite spodnje korake v konzoli Google FCM za selitev odjemalcev UC-One na Google FCM HTTPv1.
| Če je za odjemalca uporabljena blagovna znamka, mora ta imeti ID pošiljatelja. V konzoli FCM glejte . Nastavitev se prikaže v tabeli poverilnic projekta. Za podrobnosti glejte Connect Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Glejte na
|
Prijavite se v FCM Admin SDK na http://console.firebase.google.com.
Izberite ustrezno aplikacijo za Android.
V Splošno zabeležite ID projekta
Pomaknite se do zavihka storitvenih računov, da konfigurirate storitveni račun. Ustvarite lahko nov storitveni račun ali konfigurirate obstoječega.
Če želite ustvariti nov račun storitve:
Kliknite modri gumb za ustvarjanje novega storitvenega računa
Kliknite na modri gumb, da ustvarite nov zasebni ključ
Prenesite ključ na varno lokacijo
Če želite ponovno uporabiti obstoječi račun storitve:
Kliknite na modro besedilo, da si ogledate obstoječe storitvene račune.
Določite storitveni račun, ki ga želite uporabiti. Storitveni račun potrebuje dovoljenje firebaseadmin-sdk.
Na desni strani kliknite hamburger meni in ustvarite nov zasebni ključ.
Prenesite datoteko json, ki vsebuje ključ, in jo shranite na varno mesto.
Kopirajte datoteko json na XSP|ADP.
Konfigurirajte ID projekta in:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Konfigurirajte aplikacijo:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectOmogoči FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Preseli odjemalce SaaS na FCMv1
Če želite odjemalce SaaS preseliti na FCMv1, uporabite spodnje korake v konzoli Google FCM.
| Prepričajte se, da ste že zaključili postopek "Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti". |
Onemogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.Omogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Posodobite strežnik ADP
Če NPS preselite na strežnik ADP, uporabite spodnje korake v konzoli Google FCM.
Pridobite datoteko JSON iz Google Cloud Console:
V konzoli Google Cloud Console pojdite na Računi storitev strani.
Kliknite Izberite projekt, izberite svoj projekt in kliknite Odprto.
Poiščite vrstico storitvenega računa, za katerega želite ustvariti ključ, kliknite več navpični gumb, nato kliknite Ustvari ključ.
Izberite a Ključ vnesite in kliknite Ustvari
Datoteka se prenese.
Dodajte FCM v strežnik ADP:
Uvozite datoteko JSON na strežnik ADP z uporabo
/bw/installukaz.Prijavite se v ADP CLI in dodajte projekt in ključ API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Nato dodajte aplikacijo in ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DonePreverite konfiguracijo:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Konfigurirajte svojo partnersko organizacijo v Partner Hubu
Konfigurirajte svoje gruče BroadWorks
[enkrat na gručo]
To se naredi iz naslednjih razlogov:
Če želite omogočiti oblaku Webex za preverjanje pristnosti vaših uporabnikov pred BroadWorks (prek XSP|storitev za preverjanje pristnosti, ki jo gosti ADP).
Če želite aplikacijam Webex omogočiti uporabo vmesnika Xsi za nadzor klicev.
Omogočiti Webexu poslušanje dogodkov CTI, ki jih je objavil BroadWorks (prisotnost telefonije in zgodovina klicev).
| Čarovnik za gruče samodejno preveri vmesnike, ko jih dodate. Lahko nadaljujete z urejanjem gruče, če kateri koli od vmesnikov ni uspešen, vendar ne morete shraniti gruče, če so v njej neveljavni vnosi. To preprečimo, ker lahko napačno konfigurirana gruča povzroči težave, ki jih je težko rešiti. |
Kaj morate storiti:
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Če skrbniški uporabnik nima vidnosti BroadWorks Calling nastavitev, je priporočljivo, da odprete primer s Cisco TAC.
Kliknite Dodaj grozd.
S tem se zažene čarovnik, kjer vnesete svoj XSP|ADP vmesniki (URL). URL-ju vmesnika lahko dodate vrata, če uporabljate nestandardna vrata.
Poimenujte to gručo in kliknite Naslednji.
Koncept gruče je preprosto zbirka vmesnikov, ki so običajno nameščeni na XSP|Strežnik ali farma ADP, ki Webexu omogoča branje informacij iz vašega aplikacijskega strežnika (AS). Morda imate en XSP|ADP na gručo AS ali več XSP|ADP-ji na gručo ali več gruč AS na XSP|ADP. Zahteve glede obsega za vaš sistem BroadWorks so tukaj zunaj obsega.
(Izbirno) Vnesite uporabnika BroadWorks Ime računa in Geslo za katerega veste, da je znotraj sistema BroadWorks, ki ga povezujete z Webexom, nato kliknite Naslednji.
Preizkusi veljavnosti lahko uporabijo ta račun za preverjanje povezav z vmesniki v gruči.
Dodajte svoje XSI akcije in XSI dogodki URL-ji.
Neobvezno. Posodobite DAS URL z URL-jem storitve aktiviranja naprave.
Neobvezno. Preverite Omogoči neposredno preverjanje pristnosti BroadWorks potrditveno polje, če želite, da so prijave v BroadWorks neposredne v BroadWorks. V nasprotnem primeru se preverjanje pristnosti za BroadWorks posreduje prek posredniške storitve IdP, ki jo gosti Webex.
To potrditveno polje vpliva na te situacije prijave:
Prijava na portal za aktiviranje uporabnika – uporabniki morajo ob prijavi na portal vnesti svoje poverilnice BroadWorks. Zgornja nastavitev določa, ali je prijava neposredna v BroadWorks ali prek posrednika IdP.
Prijava stranke—Če Preverjanje pristnosti BroadWorks je konfiguriran v predlogi Onboarding, zgornja nastavitev določa, ali je prijava odjemalca v aplikacijo Webex neposredna v BroadWorks ali posredniška prek proxyja IdP.
Kliknite Naslednji.
Na CTI vmesnik strani naredite naslednje:
Dodajte CTI URL in Pristanišče za vmesnik CTI, s katerim se želite povezati.
Neobvezno. Omogoči Zgodovina klicev preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ko je izbrana ta možnost, se dogodki zgodovine klicev BroadWorks sinhronizirajo z oblakom Webex. Uporabniki si lahko ogledajo svojo zgodovino klicev v aplikaciji Webex.
Neobvezno. Omogoči Sinhronizacija Ne moti (DND). preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ta možnost sinhronizira dogodke DND med Webexom in BroadWorksom, kar zagotavlja, da funkcija deluje enako na obeh platformah.
Kliknite Naslednji.
Dodajte svoje Storitev za preverjanje pristnosti URL.
Izberite Auth Service s preverjanjem žetona CI.
Ta možnost ne zahteva mTLS za zaščito povezave pred Webexom, ker Authentication Service pravilno preveri uporabniški žeton glede na storitev identitete Webex, preden uporabniku izda žeton z dolgo življenjsko dobo.
Preglejte svoje vnose na končnem zaslonu in kliknite Ustvari. Morali bi videti sporočilo o uspehu.
Partner Hub posreduje URL-je različnim mikrostoritvam Webex, ki preizkušajo povezave z dobavljenimi vmesniki.
Kliknite Ogled grozdov in morali bi videti svojo novo gručo in ali je preverjanje uspelo.
The Ustvari na končnem (predoglednem) zaslonu čarovnika je morda onemogočen. Če ne morete shraniti predloge, to kaže na težavo z eno od integracij, ki ste jih pravkar konfigurirali.
To preverjanje smo uvedli, da preprečimo napake pri naslednjih nalogah. Med konfiguriranjem uvajanja se lahko vrnete skozi čarovnika, kar lahko zahteva spremembe vaše infrastrukture (npr. XSP|ADP, izravnalnik obremenitve ali požarni zid), kot je dokumentirano v tem priročniku, preden lahko shranite predlogo.
Preverjanje povezav z vašimi vmesniki BroadWorks
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Ogled grozdov.
Partner Hub sproži preizkuse povezljivosti iz različnih mikrostoritev proti vmesnikom v gručah.
Ko so preskusi končani, stran s seznamom gruč prikaže sporočilo o stanju poleg vsake gruče.
Morali bi videti zelena sporočila o uspehu. Če vidite rdeče sporočilo o napaki, kliknite ime prizadete gruče, da vidite, katera nastavitev povzroča težavo.
Neobvezno. Izberite gručo, če želite videti obstoječe nastavitve za to gručo, kot so XSI-Actions, XSI-Events, DAS URL in nastavitve vmesnika CTI.
Konfigurirajte svoje predloge za vkrcanje
Predloge za vključitev so način, s katerim boste uporabili skupno konfiguracijo za eno ali več strank, ko jih boste vključili prek metod zagotavljanja. Vsako predlogo morate povezati z gručo (ki ste jo ustvarili v prejšnjem razdelku).
Ustvarite lahko toliko predlog, kot jih potrebujete, vendar je lahko samo ena predloga povezana s stranko.
Prijavite se v Partner Hub in izberite Stranke.
Kliknite na Predloge za vkrcanje gumb za ogled obstoječih predlog.
Kliknite Ustvari predlogo.
V Podrobnosti predloge dodajte ime predloge, državo ali regijo in privzeti e-poštni jezik.
Kliknite spustni meni za ID naročnine CCW, poiščite navedene naročnine za partnerja in izberite ustrezno naročnino.
To polje je prikazano samo za partnerje, ki so se preselili iz Webexa za BroadWorks v Webex.V Nastavitev storitve uporabite spustni meni Grozda, da izberete gručo, ki jo želite uporabiti s to predlogo.
Vnesite a Ime predloge, nato kliknite Naslednji.
Konfigurirajte svoj način zagotavljanja s temi priporočenimi nastavitvami:
Tabela 3. Priporočene nastavitve zagotavljanja za različne načine zagotavljanja Ime nastavitve
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretok brez e-pošte
Samooskrba uporabnika
Omogoči BroadWorks Flow Through Provisioning (vključite poverilnice računa za zagotavljanje, če je vklopljeno**)
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Izključeno
Samodejno ustvarite nove organizacije v Control Hubu
Vklopljeno†
Vklopljeno†
Vklopljeno†
E-poštni naslov ponudnika storitev
V spustnem meniju izberite e-poštni naslov (vnesete lahko nekaj znakov, da poiščete naslov, če je seznam dolg).
Ta e-poštni naslov identificira skrbnika v vaši partnerski organizaciji, ki mu bo odobren skrbniški dostop do vseh novih organizacij strank, ustvarjenih s predlogo Onboarding.
Država
Izberite državo, ki jo uporabljate za to predlogo.
Država, ki jo izberete, ujema organizacije strank, ustvarjene s to predlogo, z določeno regijo. Trenutno bi lahko bila regija (EMEAR) ali (Severna Amerika in preostali svet). Glej preslikave držav v regije v tej preglednici.
Država organizacije bo določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex. Glejte razdelek Država v stran za pomoč za več informacij.
Način BroadWorks Enterprise je aktiven
Omogočite to, če so stranke, ki jim zagotovite to predlogo, podjetja v BroadWorks.
Če so skupine, pustite to stikalo izklopljeno.
Če imate v svojem BroadWorksu mešanico podjetij in skupin, bi morali ustvariti različne predloge za te različne primere.
Opombe iz tabele:
† To stikalo zagotavlja, da se ustvari nova organizacija stranke, če se e-poštna domena naročnika ne ujema z obstoječo organizacijo Webex.
To bi moralo biti vedno vključeno, razen če uporabljate postopek ročnega naročanja in izpolnjevanja (prek Cisco Commerce Workspace) za ustvarjanje organizacij strank v Webexu (preden začnete oskrbovati uporabnike v teh organizacijah). Ta možnost se pogosto imenuje model »hibridnega zagotavljanja« in je izven obsega tega dokumenta.
** »Račun za zagotavljanje« se nanaša na skrbniški račun na ravni sistema BroadWorks. V BroadWorksu potrebujete skrbniški račun s temi atributi: Administrator Type=Provisioning, Read-only=Off.
Izberite privzeti paket storitev za stranke, ki uporabljajo to predlogo (glejte Paketi v razdelku Pregled); bodisi Osnovno, Standardno, Premium oz Softphone.
To nastavitev lahko preglasite za posamezne uporabnike prek Partner Huba.
Neobvezno. Preverite Onemogoči brezplačno klicanje Cisco Webex če želite onemogočiti klice Webex,.
Za Konfiguracija pridružitve sestanku, izberite eno od naslednjih možnosti:
Ciscove klicne številke (PSTN)
Klicne številke, ki jih posreduje partner (BYoPSTN)—Če izberete to možnost, si oglejte Prinesite svoj vodnik po rešitvi PSTN za Webex za Cisco BroadWorks za podrobne informacije o tem, kako konfigurirati to možnost.
Kliknite Naslednji.
Obstajata dva pristopa za zagotavljanje naročnikov glede na to, kako se preverja njihova identiteta – z uporabo zaupanja vrednih ali nezaupljivih e-poštnih sporočil.
V poteku dela Trusted Email uporabniki posredujejo e-poštne naslove partnerju, ki jih doda v BroadWorks. Vi kot partner ste odgovorni za zagotavljanje e-poštnega naslova kot del pretočne metode ali metode API.
Zelo priporočljivo je, da uporabite metodo zaupanja vrednega zagotavljanja, ker zagotavlja, da ste vsi naročniki v celoti opremljeni s strani vi kot partnerja in da končnim uporabnikom ni treba ukrepati.
V primeru nezaupljive e-pošte morajo uporabniki pred zagotavljanjem preveriti svoje e-poštne naslove ali pa se lahko uporabniki sami aktivirajo.
V primeru Nezaupanja vreden obstaja več načinov zagotavljanja, ki temeljijo na nastavitvah preverjanja v spodnji tabeli:
Tabela 4. Priporočene nastavitve preverjanja uporabnikov za nezaupljive načine zagotavljanja Ime nastavitve
Pretok brez e-pošte
Samooskrba uporabnika
Najprej skrbnik za zagotavljanje
Priporočeno
Se ne uporablja
Dovoli uporabnikom, da se sami aktivirajo
Se ne uporablja
Obvezno
Opombe iz tabele:
* Vsaka organizacija strank v Webexu mora imeti vsaj enega uporabnika z vlogo skrbnika. Prvi uporabnik, ki mu dodelite Integrated IM&P v BroadWorks, prevzame vlogo skrbnika stranke, če se v Webexu ustvari nova organizacija stranke. Kot ponudnik storitev boste morda želeli imeti nadzor nad tem, kdo dobi vlogo. Če izberete to nastavitev, uporabnikom preprečite dokončanje aktivacije, dokler ni aktiviran prvi uporabnik, ki ste ga določili. Če počistite to nastavitev, prvi uporabnik, ki postane aktiven v novi organizaciji, postane skrbnik stranke.
Kliknite Naslednji.
Izberite privzeti način preverjanja pristnosti (bodisi Preverjanje pristnosti BroadWorks oz Preverjanje pristnosti Webex) za prijavo uporabnika v Webex.
Ta nastavitev ne vpliva na prijavo uporabnika na Portal za aktiviranje uporabnikov. Uporabniki morajo pri prijavi na portal uporabiti svoj uporabniški ID in geslo za BroadWorks, ne glede na to, kako je konfigurirana predloga Onboarding.
Ta nastavitev bo uporabljena samo za novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo uporabiti novo nastavitev preverjanja pristnosti za obstoječe organizacije strank, veljajo obstoječe nastavitve, tako da obstoječi uporabniki ne izgubijo dostopa. Če želite spremeniti način preverjanja pristnosti za obstoječe organizacije strank, morate odpreti vstopnico s Cisco TAC.(Glej Način preverjanja pristnosti v razdelku Pripravite svoje okolje).
Kliknite Naslednji.
Za Nastavitve, konfigurirajte naslednje:
Izberite, ali želite Vnaprej izpolnite uporabniške e-poštne naslove na strani za prijavo.
To možnost uporabite le, če ste jo izbrali Preverjanje pristnosti BroadWorks prav tako so e-poštne naslove uporabnikov dodali v atribut Alternate ID v BroadWorks. V nasprotnem primeru bodo morali uporabiti svoje uporabniško ime BroadWorks. Stran za prijavo ponuja možnost zamenjave uporabnika, če je to potrebno, vendar lahko to povzroči težave pri prijavi.
Če želite omogočiti sinhronizacijo imenika, nastavite Omogoči sinhronizacijo telefonskega imenika za vse nove organizacije strank preklopite na Vklopljeno.
Ta možnost omogoča Webexu, da prebere kontakte BroadWorks v strankino organizacijo, tako da jih uporabniki lahko najdejo in pokličejo iz aplikacije Webex.
Vnesite a Partner Admin.
To ime se uporablja v avtomatiziranem e-poštnem sporočilu podjetja Webex, ki vabi uporabnike, da potrdijo svoje e-poštne naslove.
Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam stikalo je vklopljeno (privzeta nastavitev je vklopljeno).
Kliknite Naslednji.
Preglejte svoje vnose na končnem zaslonu. Če se želite vrniti in spremeniti podrobnosti, lahko kliknete navigacijske gumbe na vrhu čarovnika. Kliknite Ustvari.
Morali bi videti sporočilo o uspehu.
Kliknite Ogled predlog in videli bi svojo novo predlogo na seznamu z drugimi predlogami.
Če želite spremeniti ali izbrisati predlogo, kliknite ime predloge.
Ni vam treba znova vnesti podrobnosti računa za oskrbo. Prazna polja za geslo/potrditev gesla so namenjena spreminjanju poverilnic, če jih potrebujete, vendar jih pustite prazna, da ohranite vrednosti, ki ste jih dali čarovniku.
Dodajte več predlog, če imate različne skupne konfiguracije, ki jih želite ponuditi strankam.
Obdrži Ogled predlog odprta stran, saj boste morda potrebovali podrobnosti predloge za naslednjo nalogo.
Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja
| Ta naloga je potrebna samo za pretok skozi zagotavljanje. |
Patch Application Server (samo R22, R23 in R24)
Če tega še niste storili, uporabite naslednji popravek, ki velja za vašo izdajo:.
Za R22:
AP.as.22.0.1123.ap373197Za R23:
AP.as.23.0.1075.ap373197Za R24:
AP.as.24.0.944.ap384177
Za popoln seznam popravkov BroadWorks, ki tvorijo zahtevo za uvajanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference.Spremenite v
Maintenance/ContainerOptionskontekstu.Omogoči parameter URL za zagotavljanje:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Pridobite URL(-je) za zagotavljanje iz Partnerskega središča
Glejte na Priročnik za skrbništvo vmesnika ukazne vrstice aplikacijskega strežnika Cisco BroadWorks za podrobnosti (Vmesnik > Sporočila in storitve > Integrirani IM&P) ukazov AS.
Prijavite se v Partner Hub in pojdite na .
Kliknite Ogled predlog.
Izberite predlogo, ki jo uporabljate za zagotavljanje naročnikov tega podjetja/skupine v Webexu.
Podrobnosti predloge so prikazane v pojavnem podoknu na desni. Če še niste ustvarili predloge, morate to narediti, preden lahko dobite URL za zagotavljanje.
Kopiraj URL adapterja za zagotavljanje.
To ponovite za druge predloge, če jih imate več kot eno.
(Možnost) Konfigurirajte parametre oskrbe celotnega sistema na aplikacijskem strežniku
| Če uporabljate UC-One SaaS, morda ne boste želeli nastaviti oskrbe in storitvene domene za celoten sistem. glej Točke odločitve v razdelku Pripravite svoje okolje. |
Prijavite se v aplikacijski strežnik in konfigurirajte vmesnik za sporočanje.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivirajte integrirani vmesnik IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Vnesti morate popolnoma kvalificirano ime za |
(Možnost) Konfigurirajte parametre zagotavljanja za posamezno podjetje na aplikacijskem strežniku
V uporabniškem vmesniku BroadWorks odprite podjetje, ki ga želite konfigurirati, in pojdite na Storitve > Integrirani IM&P.
Izberite Uporabi servisno domeno in vnesite navidezno vrednost (Webex ignorira ta parameter. Lahko bi uporabil
example.com).Izberite Uporabite strežnik za sporočila.
V URL prilepite URL za zagotavljanje, ki ste ga kopirali iz svoje predloge v Partner Hub.
Vnesti morate popolnoma kvalificirano ime za
provisioningURLparameter, kot je bil podan v Partner Hubu. Če vaš aplikacijski strežnik ne more dostopati do DNS za razrešitev imena gostitelja, morate ustvariti preslikavo v/etc/hostsdatoteko na AS.V Uporabniško ime polje vnesite ime skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Vnesite geslo za skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Za Privzeta identiteta uporabnika za ID IM&P, izberite Primarni.
Kliknite Prijavite se.
Ponovite za druga podjetja, ki jih želite konfigurirati za pretok skozi zagotavljanje.
Podatki o zagotavljanju uporabnika
Za informacije o uporabniških podatkih, ki se med zagotavljanjem uporabnika izmenjujeta med BroadWorks in Webex, glejte Oskrba uporabnika ponudnika storitev.
Partner Pre-Provisioning Check API
API za preverjanje pred zagotavljanjem pomaga skrbnikom in prodajnim ekipam s preverjanjem napak, preden stranki ali naročniku zagotovite paket. Uporabniki ali integracije, ki jih pooblasti uporabnik z vlogo polnega skrbnika partnerja, lahko uporabljajo ta API, da zagotovijo, da ni sporov ali napak pri zagotavljanju paketa za dano stranko ali naročnika.
API preveri, ali obstajajo spori med to stranko/naročnikom in obstoječimi strankami/naročniki na Webexu. Na primer, API lahko vrže napake, če je naročnik že na voljo drugi stranki ali partnerju, če e-poštni naslov že obstaja za drugega naročnika ali če obstajajo navzkrižja med parametri zagotavljanja in tem, kar že obstaja na Webexu. To vam daje možnost, da popravite te napake, preden zagotovite, kar poveča verjetnost uspešnega zagotavljanja.
Za več informacij o API-ju glejte: Vodnik za razvijalce Webex za veleprodajo
Če želite uporabiti API, pojdite na: Vnaprej preverite zagotavljanje veleprodajnih naročnikov
| Za dostop do vnaprejšnjega preverjanja dokumenta Wholesale Subscriber Provisioning se morate prijaviti https://developer.webex.com/ portal. |
Partner SSO – SAML
Omogoča skrbnikom partnerjev, da konfigurirajo SAML SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za partnersko enotno prijavo veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo dodati partnersko enotno prijavo v obstoječo organizacijo stranke, se obstoječa metoda preverjanja pristnosti ohrani, da se prepreči, da bi obstoječi uporabniki izgubili dostop. |
Preverite, ali ponudnik ponudnika identitete tretje osebe izpolnjuje zahteve, navedene v Zahteve za ponudnike identitete del od Integracija z enotno prijavo v Control Hub.
Naložite datoteko z metapodatki CI, ki ima ponudnika identitete.
Konfigurirajte predlogo za vkrcanje. Za Način preverjanja pristnosti nastavitev, izberite Preverjanje pristnosti partnerja. Za ID subjekta IDP, vnesite EntityID iz XML metapodatkov SAML ponudnika identitete tretje osebe.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se uporabnik lahko prijavi.
Partner SSO – OpenID Connect (OIDC)
Omogoča skrbnikom partnerjev, da konfigurirajo OIDC SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za nastavitev Partner SSO OIDC veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo spremeniti privzeto vrsto preverjanja pristnosti v Partner SSO OIDC v obstoječem templju, spremembe ne bodo veljale za organizacije strank, ki so že vključene s predlogo. |
Odprite zahtevo za storitev s Cisco TAC s podrobnostmi OpenID Connect IDP. Sledijo obvezni in neobvezni atributi IDP. TAC mora nastaviti IDP na CI in zagotoviti preusmeritveni URI, ki se konfigurira na IDP.
Atribut
Obvezno
Opis
ID ID
ja
Edinstveno ime za konfiguracijo OIDC IdP, ki ne razlikuje med velikimi in malimi črkami, je lahko sestavljeno iz črk, številk, vezajev, podčrtajev, tild in pik, največja dolžina pa je 128 znakov.
ID odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Skrivnost odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Seznam obsegov
ja
Seznam obsegov, ki bodo uporabljeni za zahtevanje avtentikacije IdP OIDC, razdeljen po prostoru, npr. 'e-poštni profil odprtega tipa' Mora vključevati openid in e-pošto.
Končna točka avtorizacije
Da, če DiscoveryEndpoint ni na voljo
URL končne točke avtorizacije OAuth 2.0 IdP.
tokenEndpoint
Da, če DiscoveryEndpoint ni na voljo
URL končne točke žetona OAuth 2.0 IdP.
Končna točka odkritja
Ne
URL končne točke odkrivanja IdP za odkrivanje končnih točk OpenID.
userInfoEndpoint
Ne
URL končne točke UserInfo IdP.
Ključ Set Endpoint
Ne
URL končne točke nabora spletnih ključev JSON IdP.
Poleg zgornjih atributov IDP je treba v zahtevi TAC navesti ID partnerske organizacije.
Konfigurirajte preusmeritveni URI na OpenID Connect IDP.
Konfigurirajte predlogo Onboarding. Za nastavitev Authentication Mode izberite Partner Authentication With OpenID Connect in vnesite ime IDP, ki ste ga navedli med nastavitvijo IDP kot ID entitete IDP OpenID Connect.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se lahko uporabnik prijavi s tokom preverjanja pristnosti SSO.
Omogoči identifikator korelacije klicev
Če želite zagnati Webex za Cisco BroadWorks, morate omogočiti identifikator korelacije klicev. Ta nastavitev je potrebna za številne klicne funkcije, vključno s snemanjem klica, prevzemom skupinskega klica, izvršnim direktorjem in vodstvenim pomočnikom.
Uporabite CLI, da omogočite funkcijo na vseh AS in XSP|ADP vmesniki.
Zaženite naslednje ukaze na vmesnikih AS. To bo AS omogočilo pošiljanje
X-BroadWorks-Correlation-InfoSIP glava:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDparameter, povezan z aplikacijo Xsi-Actions, se uporablja za nadzor vključitve informacij o korelaciji klicev v dnevnike Xsi-Actions. Priporočljivo je imetienableCallCorrelationIDomogočeno z naslednjim ukazom na XSP|ADP vmesniki:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Za dodatne informacije o identifikatorju korelacije klicev glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Directory Sync
Sinhronizacija imenika zagotavlja, da lahko uporabniki Webexa za Cisco BroadWorks uporabljajo imenik Webex za klicanje katere koli klicne entitete s strežnika BroadWorks. Ko je ta funkcija omogočena, se celoten imenik klicev s strežnika BroadWorks sinhronizira z imenikom Webex. Uporabniki lahko dostopajo do imenika iz aplikacije Webex in pokličejo katero koli kličočo entiteto s strežnika BroadWorks.
Če želite vklopiti Directory Sync, pojdite na Directory Sync v Webexu za Cisco BroadWorks.
| Webex za pretočno zagotavljanje Cisco BroadWorks dodaja uporabnike za sporočanje in povezane informacije o klicih s strežnika BroadWorks na platformo Webex. Vendar pa seznami telefonov, uporabniki, ki ne pošiljajo sporočil, in entitete, ki niso uporabniki, niso vključeni (na primer telefon konferenčne sobe, faks ali številka iskalne skupine). Če vklopite sinhronizacijo imenika, zagotovite, da se vse kličoče entitete dodajo na platformo Webex. |
Poenotena zgodovina klicev
Ko je poenotena zgodovina klicev omogočena, se dogodki klicev BroadWorks sinhronizirajo z oblakom Webex in postanejo del poenotene zgodovine klicev in sestankov Webex, ki je prikazana v aplikaciji Webex. Uporabniki si lahko v aplikaciji Webex ogledajo svojo podrobno zgodovino klicev in zgodovino srečanj.
Poenoteno zgodovino klicev lahko omogočijo skrbniki na ravni partnerjev v središču za partnerje za vsako gručo posebej. Ko je ta funkcija vklopljena, uvedba BroadWorks sinhronizira naslednje dogodke klicev v oblak Webex:
Dogodki zgodovine klicev—ti dogodki se uporabijo za izdelavo podrobne poenotene zgodovine klicev
Dogodki stanja klicev – poenotena zgodovina klicev vključuje optimizacije statusa klicev, ki zmanjšajo količino pasovne širine omrežja za posodobitve telefonske prisotnosti
Zahteve za poenoteno zgodovino klicev
Preden lahko konfigurirate poenoteno zgodovino klicev, se prepričajte, da ste zakrpali sistem. Ta funkcija je odvisna od nameščenih naslednjih popravkov BroadWorks:
Za R22:
AP.as.22.0.1123.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za R23:
AP.as.23.0.1075.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433Če uporabljate XSP—
AP.xsp.23.0.1075.ap378585Če uporabljate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Za R24:
AP.as.24.0.944.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
| Za celoten seznam popravkov BroadWorks, ki jih morate namestiti kot predpogoj za delovanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference. |
Poleg popravkov vašega sistema je konfiguracijska datoteka odjemalca ( config-wxt.xml) mora imeti naslednji nabor oznak: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Če želite imeti Hunt Group, Call Center in druge informacije o preusmeritvah v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Za R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Če želite imeti informacije o izvršnem pomočniku v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP izvaja Xsi-Events-24_2022.06 ali novejši
Poleg popravkov Broadworks mora biti Directory Sync omogočen tudi za poenoteno zgodovino klicev Executive-Assistant.
| Ko omogočite zgodovino klicev ali sinhronizacijo DND, bo Webex poslal zahteve za osvežitev naročnine CTI za vse uporabnike v gruči. Odvisno od števila uporabnikov lahko to traja do nekaj ur. Priporočljivo je, da med istim vzdrževalnim obdobjem ne izvajate vzdrževalnih dejavnosti Broadworks. |
Omogoči zgodovino klicev (nova gruča)
Če želite omogočiti zgodovino klicev v novi gruči, glejte korake za dodajanje gruče Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Omogoči zgodovino klicev (obstoječa gruča)
Če želite omogočiti zgodovino klicev v obstoječi gruči, sledite spodnjim korakom:
Prijavite se v Partner Hub na
admin.webex.com.Pojdi do nastavitve in izberite obstoječo gručo.
Preverite, ali je povezava gruče dobra. Na desni plošči mora biti prikazana zelena kljukica z Povezava vzpostavljena.
Če se to ne prikaže, pod Preverite povezave (neobvezno), vstopi ID uporabnika BroadWorks in Geslo BroadWorks in kliknite Preverite da preverite, ali je povezava dobra.
Preverite Omogoči zgodovino klicev potrditveno polje.
Kliknite Shrani.
Interakcije funkcij
Za poenoteno zgodovino klicev obstajajo naslednje interakcije funkcij:
Poenotena zgodovina klicev ni podprta za uporabnike, ki so v BroadWorksu konfigurirani s seznami poti ali neposrednimi potmi. Ko pride do te situacije, se dogodki Zgodovina klicev in Status klica ne pošljejo v aplikacijo Webex.
Poenotena zgodovina klicev ni podprta z internim klicanjem. Klici, opravljeni z internim izbiranjem, morda ne bodo pravilno prikazani v zgodovini klicev.
Oglejte si zgodovino klicev v aplikaciji Webex
Končni uporabniki lahko dostopajo in si ogledajo svojo Unified Call History iz aplikacije Webex. Za podrobnosti glejte: Webex | Oglejte si zgodovino klicev in sestankov.
Onemogoči poenoteno zgodovino klicev
Ko omogočite poenoteno zgodovino klicev v gruči, funkcije ne morete onemogočiti sami. Če morate funkcijo onemogočiti, se obrnite na Center za tehnično pomoč Cisco (TAC).
Vizualna indikacija neželene pošte
Aplikacija Webex podpira vizualno indikacijo neželenih klicev v klicu, ko je klic predstavljen klicanemu, in v zapisih poenotene zgodovine klicev, ko je BroadWorks posodobljen za izvajanje preverjanja ID-ja klicatelja prek ogrodja STIR/SHAKEN. Če želite imeti to funkcijo:
- Omogočite Unified Call History, kot je opisano v prejšnjem razdelku.
- Nameščeni in aktivni morajo biti naslednji popravki:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- ali AS-25_Rel_2022.12 najmanj
- Funkcijo je treba aktivirati prek AS CLI:
- AS_CLI/System/ActivatableFeature> aktiviraj 104112
- AS_CLI/System/StirShaken> nastavite enableVerification na true
- Broadworks mora biti konfiguriran za izvajanje podpisovanja, označevanja in preverjanja STIR-SHAKEN, kot je opisano v Označevanje in preverjanje podpisovanja Cisco BroadWorks STIR-SHAKEN
Ko je BroadWorks pravilno konfiguriran, bo nova glava X-Cisco-CallerId-Disposition dodana v zahteve INVITE, poslane odjemalcem Cisco, in novo polje callerIdDisposition bo dodano obstoječim dogodkom zgodovine klicev, ki so poslani v Webex Cloud prek vmesnika CTI . Naprave Webex bodo te informacije uporabile za zagotavljanje vizualne indikacije neželene pošte v predstavitvi klica in poenoteni zgodovini klicev klicanega.
Identifikacija klicatelja in preusmeritev klica
Identifikacija klicatelja
Ko aplikacija Webex prejme klic, bo poskušala prepoznati klicatelja in te informacije prikazati v obvestilu o dohodnem klicu, oknu med klicem in po končanem klicu v zgodovini klicev in glasovni pošti.
Aplikacija Webex bo poskušala najti ID klicatelja tako, da bo primerjala dohodno telefonsko številko s telefonskimi številkami stikov, ki jih najdemo v različnih virih. Aplikacija Webex bo uporabila naslednje vire v tem vrstnem redu. Ko ga najde v enem viru, ne bo poskušal iskati nikjer drugje.
| Če najde več primerkov številke v enem viru, ne bo poskušal izbrati enega od njih; v tem primeru ne bo prikazal ID-ja klicatelja. |
Webex Common Identity (CI), ki vsebuje uporabnike vaše organizacije.
Osebni in organizacijski stiki. Osebni stiki so vidni pod zavihkom Stiki.
Lokalni imenik. V sistemu Windows - aplikacija Outlook, v sistemu Mac - stiki v sistemu Mac, v sistemu iOS - stiki v telefonu iPhone, v sistemu Android - stiki v sistemu Android.
Če z dohodno telefonsko številko ni ujemanja, bo aplikacija uporabila prikazano ime v glavi SIP FROM, če je na voljo. V nasprotnem primeru bo kot zadnjo možnost uporabil del uporabniškega imena SIP URI iz glave SIP From.
Za nadzor klica na daljavo (tj. način nadzora namiznega telefona) se uporabljajo informacije XSI, kjer se uporablja ID ali razširitev BWKS, pridobljena iz informacij o oddaljeni stranki v dogodku XSI. Če informacije o oddaljeni stranki niso na voljo, bo uporabljena P-Asserted Identity (PAI) (če je konfigurirana).
Preusmeritev klica
V primeru, da je bil klic preusmerjen ali posredovan, bo aplikacija poskušala prikazati, kdo je klicatelj in kako je bil preusmerjen v obvestilu o klicu in zgodovini klicev.
Klic posredovan: Prikazuje številko, ki je preusmerila klic.
Lovska skupina: Prikaže ime iskalne skupine, ki je posredovala klic.
Čakalna vrsta v klicnem centru: Prikaže ime čakalne vrste, ki je posredovala klic.
Izvršni pomočnik: Prikazuje ime direktorja, za katerega prihaja klic.
Izjeme:
Pri internih klicih v čakalni vrsti klicev, pri katerih agent pokliče internega udeleženca, oddaljeni udeleženec ne bo videl imena čakalne vrste klicev, videl pa bo ime agenta, ki ga kliče.
Klic sprejet drugje:
Za iskalne skupine ali čakalne vrste klicev, ki so nastavljene s sočasnim usmerjanjem, bodo agenti videli odgovor na klic drugje v zgodovini klicev, če klic prevzame drug agent. Za iskalne skupine ali čakalne vrste klicev z zaporedno usmerjanjem ali v prelivu bodo klici v zgodovini klicev prikazani kot neodgovorjeni klic, če nanje odgovori drug agent.
Skupni videz črte
Videz linije v skupni rabi je zmožnost zagotavljanja linij drugih uporabnikov kot linij v skupni rabi na napravi končnega uporabnika. Konfiguracija skupne linije za aplikacijo Webex je podobna konfiguraciji skupne linije za namizne telefone. Ta posebna funkcija vam omogoča, da aplikaciji Webex končnega uporabnika dodelite skupne videze vrstic.
Ta funkcija uporabnikom koristi pri upravljanju klicev na interni številki drugega uporabnika neposredno iz aplikacije Webex.
Videz črte v skupni rabi lahko konfigurirate samo za namizno različico a Aplikacija Webex.
Dodate lahko največ 10 vrstic, vključno s primarno linijo Aplikacija Webex.
Linije delovnega prostora ne morete dodeliti kot črte v skupni rabi.
Uporabniku ni mogoče zagotoviti storitve Executive-Assistant hkrati s skupnimi linijami.
Primarna vrata uporabnika se ne smejo spremeniti v linijo v skupni rabi.
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Popravek 1: Oznaka lastnika na seznamu naprav za podporo deljenih linij odjemalcev Webex
R23 brez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 z ADP:
AP.as.23.0.1075.ap384179
Xsi-Akcije-23_2022.10
R24:
KOT: AP.as.24.0.944.ap384179
Xsi-Akcije-24_2022.10
R25:
KOT: RI sprosti Rel_2022.10_1.310
Xsi-Akcije-25_2022.10
Popravek 2: Popravki za povečanje števila vrat za vrste profilov naprav. primer: Za namiznega odjemalca: System>Identity/Device Profile Type Modify> Business Communicator - PC: Profil, standardne možnosti, število vrat:
- ČE je omogočeno »Neomejeno«, sprememba ni potrebna
- ČE je 'Omejeno na' <10, spremenite vrednost = 10 in shranite, da uporabite vse razpoložljive vrstice
RI sprosti Rel_2022.10_1.310
Sinhronizacija Ne moti (DND).
Sinhronizacija Ne moti (DND) uskladi nastavitve DND med Webexom in BroadWorksom tako, da sinhronizira status DND med obema platformama. Na primer, če uporabnik vklopi DND iz aplikacije Webex, se to stanje sinhronizira s klicnimi napravami BroadWorks. Posledično uporabnikov namizni telefon, registriran v BroadWorks, ne zazvoni, ko ga nekdo poskuša poklicati. Podobno, če uporabnik nastavi DND z namiznega telefona, se stanje sinhronizira z aplikacijo Webex. Brez te funkcije druga platforma ne prepozna posodobitev DND z ene platforme.
DND Sync se uporabi na ravni gruče BroadWorks in ga lahko skrbnik partnerja omogoči v Partner Hubu.
| Če je v gruči BroadWorks veliko strank (>50), sinhronizacija DND ni podprta. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC. |
Predpogoji
Prepričajte se, da so naslednji popravki uporabljeni za AS in XSP|ADP. Uporabite le popravke za svojo različico BroadWorks.
Za izdajo 23:
<snipped>
- Aplikacije ADP: Xsi-Akcije-23_2022.03_1.220.bwar, Xsi-Dogodki-23_2022.03_1.220.bwar
Za izdajo 24:
<snipped>
- Aplikacije ADP: Xsi-Akcije-24_2022.03_1.220.bwar, Xsi-Dogodki-24_2022.03_1.220.bwar
Ko namestite popravke, aktivirajte funkcijo 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Če je v gruči BroadWorks veliko strank (>50), bodo operacije, kot je posodabljanje dejanj XSI, dogodkov XSI, URL DAS, XSP|Sinhronizacija ADP URL ali DND nista podprti. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC.
Konfigurirajte sinhronizacijo tipk funkcij naprave na BroadWorks. Prepričajte se, da telefon podpira SIP SUBSCRIBE/NOTIFY za paket dogodkov »as-feature-event«. Za podrobnosti glejte Sinhronizacija ključev funkcij naprave Cisco BroadWorks.
Omogoči DND Sync (obstoječa gruča)
Prijavite se v Partner Hub
Kliknite nastavitve.
Kliknite Ogled grozda in izberite ustrezno gručo BroadWorks.
Omogoči Sinhronizacija Ne moti (DND). preklop.
Vnesite svoj ID uporabnika BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo DND Sync. Če preverjanje ne uspe, se Shrani gumb postane onemogočen.
Če preverjanje uspe, kliknite Shrani.
|
|
Omogoči DND Sync (Nova gruča)
Funkcijo lahko omogočite tudi med ustvarjanjem gruče. Za podrobnosti glejte »Konfigurirajte svoje gruče BroadWorks« v Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči DND Sync
Sinhronizacije DND ne morete onemogočiti sami. Če želite onemogočiti funkcijo, ustvarite inženirski primer BEMS z naslednjimi informacijami:
Družina: Storitev Spark
Izdelek: Klicanje v Webexu (Webex za BroadWorks)
Komponenta: WxBW- Oskrba
V primeru BEMS mora biti navedeno, da mora biti sinhronizacija Ne moti za partnerja onemogočena. Zadeva mora vsebovati partnerId in BroadWorks clusterId.
Primeri uporabe
Snemanje klicev
Webex za Cisco BroadWorks podpira štiri načine snemanja klicev.
Načini snemanja | Opis | Kontrolniki/indikatorji, ki se prikažejo v aplikaciji Webex |
|---|---|---|
Nenehno | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik nima možnosti začeti ali ustaviti snemanja. |
|
Vedno s premorom/nadaljevanjem | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik lahko začasno ustavi in nadaljuje snemanje. |
|
Na zahtevo | Snemanje se sproži samodejno, ko je klic vzpostavljen, vendar se posnetek izbriše, razen če uporabnik pritisne Začnite snemati. Če uporabnik začne snemati, se ohrani celoten posnetek od nastavitve klica. Po začetku snemanja lahko uporabnik tudi začasno ustavi in nadaljuje snemanje |
|
OnDemand z uporabniškim zagonom | Snemanje se ne začne, razen če uporabnik izbere Začnite snemati možnost v aplikaciji Webex. Uporabnik ima možnost med klicem večkrat začeti in ustaviti snemanje. |
|
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Za R22: AP.as.22.0.1123.ap377718
Za R23: AP.as.23.0.1075.ap377718
Za R24: AP.as.24.0.944.ap377718
Identifikator korelacije klicev mora biti vklopljen. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Za uporabo te funkcije mora biti omogočena naslednja konfiguracijska oznaka: %ENABLE_CALL_RECORDING_WXT%.
Ta funkcija zahteva integracijo s platformo za snemanje klicev tretje osebe.
Če želite konfigurirati snemanje klicev v BroadWorks, pojdite na Priročnik za vmesnik za snemanje klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi funkcije snemanja pojdite na help.webex.com Članek Webex | Snemajte svoje klice.
Za ponovno predvajanje posnetka morajo uporabniki ali skrbniki iti na svojo platformo za snemanje klicev tretje osebe.
Parkiranje in pridobivanje skupinskih klicev
Webex za Cisco BroadWorks podpira skupinsko parkiranje in pridobivanje klicev. Ta funkcija omogoča uporabnikom v skupini parkiranje klicev, ki jih lahko nato prevzamejo drugi uporabniki v skupini. Na primer, maloprodajni zaposleni v trgovini lahko uporabijo to funkcijo za parkiranje klica, ki ga lahko nato prevzame nekdo v drugem oddelku.
Delovanje funkcije
Ko je funkcija konfigurirana
Med klicem uporabnik klikne parkirati možnost v njihovi aplikaciji Webex za parkiranje klica na interni številki, ki jo sistem samodejno izbere. Sistem uporabniku prikaže razširitev za 10 sekund.
Drugi uporabnik v skupini klikne Pridobi klic možnost v njihovi aplikaciji Webex. Uporabnik nato vnese razširitev parkiranega klica, da bi nadaljeval klic.
Zahteve
Za delovanje te funkcije se prepričajte o naslednjem:
Konfiguracijska datoteka odjemalca mora imeti nastavljene naslednje oznake:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Identifikator korelacije klicev mora biti omogočen v AS in XSP|ADP. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Vaš SBC mora biti konfiguriran za prenos '
x-broadworks-correlation-in' Atribut SIP v aplikacijski strežnik in iz njega.
Konfiguracija
Za informacije o tem, kako konfigurirati skupinsko parkiranje klicev v BroadWorks, glejte »Dodaj skupino za parkiranje klicev« v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del. Ustvariti morate skupino in dodati uporabnike v skupino.
Za informacije o tem, kako konfigurirati identifikator korelacije klicev na BroadWorks, glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi skupinskega parkiranja klicev glejte Webex | Parkiraj in prevzame klice.
Parkiranje klicev/usmerjeno parkiranje klicev
Običajno ali usmerjeno parkiranje klicev ni podprto v uporabniškem vmesniku aplikacije Webex, vendar lahko omogočeni uporabniki uvedejo funkcijo z uporabo kod za dostop do funkcij:
Vnesite *68 za parkiranje klica
Vnesite *88 za prevzem klica
Vpad
Storitev barge-in se običajno uporablja v okoljih klicnih centrov ali drugih situacijah, kjer je morda potrebna takojšnja pomoč ali posredovanje.
Ko je omogočena storitev vstopa, lahko določeni uporabnik ali nadzornik vstopi v aktivni klic tako, da sproži določen ukaz ali uporabi namenski gumb ali kombinacijo tipk na svojem telefonu ali komunikacijski napravi. Ko je podana zahteva za vpad, sistem vzpostavi povezavo s tekočim klicem, kar pooblaščeni osebi omogoči poslušanje pogovora ali vključitev v klic kot aktivni udeleženec.
Storitev barge-in je lahko koristna v različnih scenarijih. V nastavitvah klicnega centra lahko nadzorniki ali trenerji spremljajo in usposabljajo predstavnike službe za stranke tako, da poslušajo njihove klice v realnem času. Če je potrebno, lahko posredujejo in zagotovijo navodila ali prevzamejo klic, če ima predstavnik težave. V izrednih razmerah ali kritičnih razpravah se lahko pooblaščeno osebje hitro pridruži tekočim pogovorom, da zagotovi pomoč ali sprejme pomembne odločitve.
V aplikaciji Webex za Barge in dobimo obvestilo, da se klic spremeni v konferenco. V NOTIFY (call-info ali conference-info) ni dodatnih podatkov o tem, kakšna je vrsta konference, zato jo lahko obravnavamo drugače.
Ko pride do vdora, se med strankama vzpostavi trismerni klic. Uvedeni so naslednji izrazi:
Nadzornik: Nadzornik je oseba, ki nadzira in vodi skupino agentov za pomoč uporabnikom ali predstavnikov klicnega centra. V kontekstu vdora v klic ima nadzornik običajno možnost spremljanja in posredovanja v tekočih klicih strank. Lahko uporabljajo orodja za spremljanje klicev ali programsko opremo za poslušanje klicev, zagotavljanje navodil agentom in zagotavljanje nadzora kakovosti. Vloga nadzornika lahko vključuje usposabljanje agentov, obravnavanje skrbi strank in optimizacijo uspešnosti ekipe.
Stranka: Stranka se nanaša na posameznika ali subjekt, ki sodeluje s podjetjem ali organizacijo za pridobitev izdelkov, storitev ali podpore. V kontekstu vdora v klic je stranka nekdo, ki opravlja ali sprejema telefonski klic z agentom za pomoč strankam. Stranke lahko med klicem poiščejo pomoč, informacije ali rešitev svojih vprašanj ali težav. Funkcija vdora v klic omogoča nadzornikom ali pooblaščenemu osebju, da se pridružijo tekočemu klicu med stranko in agentom.
Agent: Agent, znan tudi kot predstavnik službe za stranke ali agent klicnega centra, je oseba, ki je odgovorna za upravljanje interakcij s strankami in zagotavljanje podpore ali pomoči po telefonu ali drugih komunikacijskih kanalih. Agenti so usposobljeni za obravnavanje poizvedb strank, reševanje težav, obdelavo transakcij in zagotavljanje pozitivne izkušnje strank. V kontekstu vdora v klic je agent posameznik, ki med telefonskim klicem govori neposredno s stranko. Zastopnik lahko po potrebi prejme navodila ali povratne informacije od nadrejenega prek vklopa.
Mobilni izvorni klic Eskaliraj v sestanek
Mobile Native Call Escalate to Meeting ima dve edinstveni funkciji:
Novo potisno obvestilo
Uporabniki mobilnih naprav pri izvornem klicu lahko zdaj preklopijo na aplikacijo Webex tako, da tapnejo Novo potisno obvestilo. Ko zaženete izvorni klicni zaslon, se na zaslonu prikaže Novo potisno obvestilo in tapkanje obvestila vas popelje naravnost na zaslon med klicem aplikacije Webex.
Obvestilo Webex vidite med klicem po mobilnem telefonu, če uporabljate Webex Go ali če ima vaš operater mobilnega omrežja (MNO) signalizacijo klicev z uporabo nadzora klicev Cisco za vaše mobilne telefonske klice.
Premakni mobilni klic na sestanek
Ko ste sredi klica z nekom, boste morda želeli ta klic premakniti v sestanek, da boste izkoristili nekatere napredne funkcije sestankov, kot so videoposnetki, skupna raba ali tabla. Ali pa povabite druge ljudi v razpravo in se premaknite na sestanek.
Zahteve za BroadWorks
Aktivirana funkcija 25239
R23 z XSP|ADP:
AS popravek AP.as.23.0.1075.ap383064
XSP|Popravek ADP AP.xsp.23.0.1075.ap383064
Popravek AP.platform.23.0.1075.ap383064
R23 z ADP:
AS popravek AP.as.23.0.1075.ap383064
ADP z Xsi-Actions-23, različica CommPilot-23 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R24:
AS popravek: AP.as.24.0.944.ap383064
ADP z Xsi-Actions-24, različica CommPilot-24 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R25:
AS RI izdaja Rel_2022.08_1,354
ADP z Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 in različica NPS > 2022.08_1.350
Konfiguracija klicanja URI za podporo premakni klic na sestanek
NS UrlDialing Politika
Določite pravilo za (.*)webex.com za usmerjanje prek I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE za I-SBC
Primer konfiguracije
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil usmerjanja NS
Primerek pravilnika UrlDialing dodan ustreznim profilom usmerjanja
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Uporabi NS Route za klic NetworkURL
Omogočite AS, da upošteva pot NS v načinu hibridnega AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Klicanje v sili
Webex za Cisco BroadWorks podpira klicanje služb v sili E911. S to funkcijo so klici v sili preusmerjeni na odzivno točko javne varnosti (PSAP), ki lahko nato usmeri službe za nujne primere na lokacijo klicatelja. Če želite uporabljati to funkcijo, morate integrirati Webex za Cisco BroadWorks s ponudnikom klica v sili E911.
Za konfiguracijo podpore za storitve klica v sili E911 uporabite naslednje članke Webex:
E911 Klicanje v sili v Webexu za BroadWorks—Uporabite ta članek za konfiguracijo klica v sili E911 v Webexu za Cisco BroadWorks z uporabo enega od naslednjih podprtih ponudnikov E911:
Pasovna širina
Intrado
RedSky
Zavrnitev odgovornosti za klic v sili—Če imate lokacijsko storitev, lahko konfigurirate okno zavrnitve odgovornosti za storitve v sili v aplikaciji Webex tako, da vključuje možnost, da uporabniki ob prijavi posodobijo svojo lokacijo.
Prilagodite in zagotovite odjemalce
Uporabniki prenesejo in namestijo svoje generične aplikacije Webex za namizne ali mobilne naprave (za povezave za prenos glejte Platforme aplikacij Webex). Ko se uporabnik overi, se odjemalec registrira v oblaku Webex za sporočanje in sestanke, pridobi podatke o svoji blagovni znamki, odkrije informacije o storitvi BroadWorks in prenese svojo klicno konfiguracijo iz aplikacijskega strežnika BroadWorks (prek DMS na XSP|ADP).
Klicne parametre za aplikacije Webex konfigurirate v BroadWorks (kot običajno). Za odjemalce v Control Hubu konfigurirate parametre blagovne znamke, sporočanja in sestankov. Konfiguracijske datoteke ne spreminjate neposredno.
Ta dva niza konfiguracij se lahko prekrivata in v tem primeru konfiguracija Webex nadomesti konfiguracijo BroadWorks.
Dodajte konfiguracijske predloge aplikacij Webex v aplikacijski strežnik BroadWorks
Aplikacije Webex so konfigurirane z datotekami DTAF. Odjemalci prenesejo konfiguracijsko datoteko XML iz aplikacijskega strežnika prek storitve upravljanja naprav na XSP|ADP.
Pridobite potrebne datoteke DTAF (glejte Profili naprave v razdelku Pripravite svoje okolje).
Preverite, ali imate vstavljene prave oznake Sistem BroadWorks > Viri > Nabori oznak za upravljanje naprav.
Za vsako stranko, ki jo zagotavljate:
Prenesite in ekstrahirajte datoteko DTAF zip za določenega odjemalca.
Uvozite datoteke DTAF v BroadWorks na Sistem > Viri > Vrste profilov identitete/naprave
Odprite novo dodan profil naprave za urejanje in:
Vnesite XSP|FQDN kmetije ADP in protokol za dostop do naprave.
Preverite Podpora Remote Party Info potrditveno polje. Ta podpora je potrebna za delovanje skupne rabe namizja.
Podporo za oddaljeno skupino lahko omogočite tudi tako, da na aplikacijskem strežniku zaženete naslednji ukaz CLI:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Spremenite predloge glede na svoje okolje (glejte spodnjo tabelo).
Shranite profil.
Kliknite Datoteke in avtentikacija in nato izberite možnost za vnovično izdelavo vseh sistemskih datotek.
Ime | Opis |
Prednost kodeka | Konfigurirajte prednostni vrstni red za avdio in video kodeke za klice VoIP |
TCP, UDP in TLS | Konfigurirajte protokole, ki se uporabljajo za signalizacijo SIP in medije |
RTP avdio in video vrata | Konfigurirajte obseg vrat za zvok in video RTP |
Možnosti SIP | Konfigurirajte različne možnosti, povezane s SIP (INFO SIP, uporaba rport, odkrivanje proxyja SIP, intervali osveževanja za registracijo in naročnino itd.) |
Prilagodite blagovno znamko za aplikacijo Webex
Prilagoditve partnerjev – skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, ki veljajo za partnersko organizacijo in/ali stranke, ki jih partner upravlja. glej Konfigurirajte napredne prilagoditve blagovne znamke.
Prilagoditve strank – če partner strankam dovoli uporabo lastnih prilagoditev blagovne znamke, lahko skrbniki strank sledijo postopkom na Dodajte blagovno znamko svojega podjetja v Webex.
| Portal za aktiviranje uporabnikov uporablja isti logotip, kot ga dodate za blagovno znamko stranke. |
Prilagodite URL-je za poročanje o težavah in pomoč
Če želite prilagoditi te možnosti, lahko skrbniki sledijo postopku »Dodaj povratne informacije in URL-je spletnega mesta za pomoč«, ki ga najdete v obeh zgornjih člankih o blagovni znamki.
Konfigurirajte svojo testno organizacijo za Webex za Cisco BroadWorks
Preden začneš
S pretočnim zagotavljanjem
Konfigurirati morate vse XSP|storitve ADP in partnersko organizacijo v Control Hubu, preden lahko izvedete to nalogo.
| 1 | Dodeli storitev v BroadWorksu:
| ||
| 2 | Preverite organizacijo stranke in uporabnike v nadzornem središču: |
Uporabniško testiranje
| 1 | Prenesite aplikacijo Webex na dva različna računalnika. |
| 2 | Prijavite se kot vaši testni uporabniki na obeh napravah. |
| 3 | Opravite testne klice. |
Organizacije za stranke
V trenutnem modelu samodejno zagotovimo strankino organizacijo, ko vključite prvega uporabnika s katero koli od metod, opisanih v tem dokumentu. Oskrba se izvede samo enkrat za vsako stranko.
Uporabniki zagotavljanja
Uporabnike lahko zagotovite na te načine:
Uporabite API-je za ustvarjanje računov Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) z zaupanja vrednimi e-poštnimi sporočili, da ustvarite račune Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) brez zaupanja vrednih e-poštnih sporočil. Uporabniki zagotovijo in potrdijo e-poštne naslove za ustvarjanje računov Webex
Omogočite uporabnikom samoaktivacijo (vi jim pošljete povezavo, oni ustvarijo račune Webex)
API-ji za javno zagotavljanje
Webex razkriva javne API-je, da ponudnikom storitev omogoči integracijo Webexa za zagotavljanje naročnikom Cisco BroadWorks v njihove obstoječe delovne tokove zagotavljanja. Specifikacije za te API-je so na voljo na developer.webex.com. Če želite razvijati s temi API-ji, se obrnite na predstavnika Cisca, da dobite Webex za Cisco BroadWorks.
| Ti API-ji bodo zavrnili veleprodajne stranke. |
Pretočno zagotavljanje
V BroadWorksu lahko uporabnikom zagotovite Omogoči integrirano IM&P možnost. To dejanje povzroči, da adapter za oskrbo BroadWorks izvede klic API-ja za oskrbo uporabnika na Webexu. Naš API za zagotavljanje je nazaj združljiv z API-jem UC-One SaaS. BroadWorks AS ne zahteva nobene spremembe kode, le spremembo konfiguracije končne točke API za adapter za zagotavljanje.
| Oskrba naročnika na Webexu lahko traja precej (nekaj minut za začetnega uporabnika v podjetju). Webex izvaja zagotavljanje v ozadju. Torej uspeh pri pretočnem zagotavljanju nakazuje, da se je zagotavljanje začelo. Ne kaže na dokončanje. Če želite potrditi, da so uporabniki in organizacija strank v celoti opremljeni na Webexu, se morate prijaviti v Partner Hub in pogledati na seznam strank. Uporabniki trankinga BroadWorks imajo lahko Webex za BroadWorks prek skupnega videza klica (SCA). Uporabnik trunkinga bo moral imeti dodeljeno storitev avtentikacije. Kot je opisano v 8. razdelku Vodnika po rešitvah BroadWorks Trunking, to omogoča, da je avtentikacija videza SCA Webex ločena od avtentikacije skupnega tranka. Webexa za BroadWorks ni mogoče omogočiti za uporabnike kanalov z dodeljenimi funkcijami Route List ali Direct Route. |
| Lokacija predlog je bila premaknjena iz BroadWorks Calling v nastavitvah organizacije v razdelek Customer List in se zdaj imenuje predloga Onboarding. |
Samoaktivacija uporabnika
Za zagotavljanje uporabnikov BroadWorks v Webexu brez dodelitve integrirane storitve IM&P:
Prijavite se v Partner Hub in poiščite Seznam strank strani.
Kliknite Ogled predlog.
Izberite predlogo Onboarding za zagotavljanje, ki jo želite uporabiti za tega uporabnika.
Ne pozabite, da je vsaka predloga povezana z gručo in vašo partnersko organizacijo. Če uporabnik ni v sistemu BroadWorks, povezanem s to predlogo, se uporabnik ne more sam aktivirati s povezavo.
Kopirajte povezavo za zagotavljanje in jo pošljite uporabniku.
Morda boste želeli vključiti tudi povezavo za prenos programske opreme in opomniti uporabnika, da mora predložiti in potrditi svoj e-poštni naslov, da aktivira svoj račun Webex.
Na izbrani predlogi lahko spremljate stanje aktivacije uporabnika.
Za več informacij glejte Tokovi oskrbe uporabnikov in aktivacije.
Omogočanje nezaupnih e-poštnih sporočil
Partner Hub ponuja nabor kontrolnikov v pogledu statusa uporabnika, ki omogoča Webex za Cisco BroadWorks Skrbniki ponudnika storitev pregledajo status uporabnika in odpravijo napake pri oskrbi z nezaupljivo e-pošto. Za podrobnosti glejte Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili.
Premaknite uporabnike Webex na Webex za Cisco BroadWorks
Če želite obstoječe uporabnike Webexa premakniti na Webex za Cisco BroadWorks, si oglejte spodnjo tabelo, da ugotovite, kateremu postopku slediti.
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) |
|
Organizacija strank | Povežite Webex za BroadWorks z obstoječo organizacijo— Organizacijska priloga (za prvega uporabnika) doda tudi Webex za BroadWorks naslednjim uporabnikom, če so dodeljeni pravilni organizaciji. |
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) | Če organizacija Webex za BroadWorks ne obstaja (noben uporabnik ni omogočen):
Če obstaja organizacija Webex za BroadWorks (omogočen je vsaj en uporabnik):
|
Organizacija strank |
|
Premaknite uporabnika (s soglasjem) v Webex za Cisco BroadWorks
S tem postopkom premaknite obstoječega uporabnika Webexa, ki je v potrošniški organizaciji ali ima račun za samoprijavo (brezplačni račun ali poskusni račun), v Webex za Cisco BroadWorks. Upoštevajte, da mora obstajati organizacija Webex za Cisco BroadWorks (s prvim omogočenim uporabnikom). V tem primeru lahko uporabite eno od teh možnosti za premikanje uporabnikov:
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)—uporablja oskrbo z zaupanja vrednimi e-poštnimi sporočili
Premakni uporabnika (z nezaupljivim e-poštnim sporočilom)—uporablja oskrbo z nezaupljivimi e-poštnimi sporočili
Samoaktivacija
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)
Če predloga Onboarding uporablja zaupanja vredna e-poštna sporočila, lahko skrbnik partnerja premakne nadaljnje uporabnike s tem postopkom:
Administrator doda uporabnika.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Aktiviraj račun. Uporabnik je preusmerjen na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabniški kliki Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Premakni uporabnika (z nezaupljivo e-pošto)
Če predloga Onboarding uporablja nezaupljiva e-poštna sporočila, je treba najprej potrditi e-poštni naslov uporabnika. Skrbnik lahko sledi temu postopku za premik naslednjih uporabnikov:
Administrator doda uporabnika.
Uporabnik je samodejno potisnjen na BroadWorks Provisioning Bridge.
Uporabniku se pošlje besedilo z aktivacijsko povezavo.
Uporabnik klikne povezavo za aktivacijo in vnese svoj elektronski naslov.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj.
E-poštni naslov je potrjen.
Uporabnik je preusmerjen na prijavo na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabnik mora klikniti Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Tok samoaktivacije
Če ima uporabnik obstoječi račun BroadWorks, lahko svoj račun premakne s postopkom samoaktivacije.
Uporabnik se prijavi v URL portala za uporabniški dostop s poverilnicami BroadWorks.
Uporabnik vnese svoj elektronski naslov.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Samodejno e-poštno sporočilo je poslano na e-poštni naslov uporabnika.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj povezavo, ki potrdi e-poštni naslov.
CI ugotovi, da ima uporabnik obstoječi račun Webex. Uporabnik mora izbrisati stari račun, preden lahko nadaljuje.
Uporabnik je preusmerjen na prijavo v Webex.
Uporabnik se prijavi na Portal za potrošnike.
Uporabnik klikne Izbriši račun.
Stari račun Webex je izbrisan.
Uporabniku je na voljo nov račun Webex za Cisco BroadWorks z istim e-poštnim naslovom.
Povežite Webex za BroadWorks z obstoječo organizacijo
Če ste skrbnik partnerja, ki dodaja storitve Webex za BroadWorks v obstoječo organizacijo stranke Webex, ki še ni povezana s podjetjem BroadWorks, ki ga upravlja partner, MORA skrbnik organizacije stranke odobriti skrbniški dostop, da bo zahteva za zagotavljanje uspešna.
Odobritev skrbnika organizacije je potrebna, če velja kar koli od naslednjega:
Obstoječa organizacija strank ima 100 uporabnikov ali več
Organizacija ima preverjeno e-poštno domeno
Zahtevana je domena organizacije
Če nobeden od zgornjih kriterijev ni resničen, se lahko zgodi samodejno pripenjanje.
| V an Samodejna pritrditev scenariju se naročnina Webex for BroadWorks doda obstoječi organizaciji stranke brez kakršnega koli obvestila obstoječemu skrbniku organizacije ali končnemu uporabniku. V večini primerov bo vaša partnerska organizacija dobila skrbniške pravice za zagotavljanje. Če pa naročnikova organizacija nima nobenih licenc ali ima samo začasno preklicane/preklicane licence, boste postali polni skrbnik. Z zagotavljanjem skrbniškega dostopa boste imeli omejeno vidljivost v Control Hub za uporabnike v obstoječi organizaciji. Priporočljivo je, da se obrnete na skrbnika stranke in zahtevate polni skrbniški dostop do organizacije. |
Partnerski skrbniki lahko dokončajo naslednji postopek za dodajanje klicnih storitev BroadWorks v obstoječo organizacijo Webex:
| Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam (preklop je privzeto vklopljen). |
| 1 | Skrbnik partnerja za stranko zagotovi Webex za Cisco BroadWorks. Za pomoč glej Organizacije strank za zagotavljanje storitev. Zgodi se naslednje:
| ||
| 2 | z polni skrbnik dostopa, lahko skrbnik partnerja zaključi postopek oskrbe stranke. Ponovno boste morali poskusiti omogočiti stranko, začenši s 1. korakom zgoraj. Vendar zdaj kot zunanji polni skrbnik ne bi smeli opaziti napake 2017. Ko je zagotavljanje klicnih storitev končano, bo obstoječa stranka stranka vidna kot stranka pod Webex for BroadWorks Partner Org.
|
Pogoji za priključitev org
E-poštni naslov prvega omogočenega naročnika BroadWorks se mora ujemati z e-poštnim naslovom obstoječega uporabnika v ciljni organizaciji strank. V nasprotnem primeru bo ustvarjena nova organizacija strank.
Prvi uporabnik iz obstoječe organizacije, ki je omogočen za Webex for BroadWorks, ni omogočen kot skrbniški uporabnik. Nastavitve in pooblastila iz obstoječe organizacije se ohranijo.
Obstoječe nastavitve preverjanja pristnosti organizacije imajo prednost pred tem, kar je konfigurirano v predlogi za zagotavljanje Webex za BroadWorks. Posledično se način prijave obstoječih uporabnikov ne spremeni.
Vendar, če ima obstoječa organizacija stranke omogočeno osnovno blagovno znamko, bodo po priponki prednost imele partnerjeve napredne nastavitve blagovne znamke. Če stranka želi, da osnovna blagovna znamka ostane nedotaknjena, mora partner konfigurirati organizacijo stranke, da preglasi blagovno znamko v nastavitvah napredne blagovne znamke.
Ime obstoječe organizacije se ne bo spremenilo.
Nastavitev zastavice za preprečevanje e-pošte v obstoječih nastavitvah organizacije ni spremenjena. To lahko vpliva na novo omogočene uporabnike. Odvisno od tega, kako je zastavica nastavljena, lahko novi uporabniki prejmejo e-pošto s kodo, ki jo je treba vnesti za dokončanje aktivacije, ali pa tudi ne.
Omejeni skrbniški način (nastavljen s stikalom Omejeno s partnerskim načinom) je izklopljen za priloženo organizacijo.
Prepričajte se, da ste zaključili postopek priključitve organizacije (premikanje obstoječih uporabnikov in posodobitev ID-ja organizacije), preden omogočite nove uporabnike v organizaciji Webex za Cisco BroadWorks.
Podjetje BroadWorks je lahko povezano samo z eno organizacijo Webex. Naročnikov iz enega samega podjetja BroadWorks ne morete dodeliti ločenim organizacijam Webex.
Dodajte zunanjega skrbnika
Za korake, ki jih lahko sledijo skrbniki organizacij strank, da dodajo partnerskega skrbnika kot zunanjega skrbnika, glejte Odobrite zahtevo zunanjega skrbnika članek o help.webex.com.
| Skrbnik stranke mora zunanjemu skrbniku zagotoviti polne skrbniške pravice in privilegije. |
| E-poštni naslov, ki ga skrbnik organizacije stranke doda kot zunanjega skrbnika, se mora ujemati z e-poštnim naslovom skrbnika partnerja, kot je konfiguriran v predlogi za pripravo na Partner Hub. Po dodajanju e-pošte iz predloge Onboarding v Središču za partnerje kot polnega skrbnika bo treba vse dodatne partnerske skrbnike prav tako dodati kot zunanjega skrbnika s polnimi skrbniškimi pravicami. |
Odstranite Webex za BroadWorks od obstoječe organizacije
Sledite tem korakom, da ločite Webex za BroadWorks od obstoječe organizacije Webex. Na primer, če ste Webex za BroadWorks priložili obstoječi organizaciji pomotoma in želite odstraniti prilogo.
| Če v standardnem toku ločite Webex za BroadWorks od obstoječe organizacije Webex (samo standardni tok), boste izbrisali vse povezane naročniške podatke in deaktivirali strankino naročnino na Webex za BroadWorks. Poleg tega boste izgubili dostop do organizacije strank, če je to edina povezana naročnina. V hibridnem toku se naročnine strank ne spreminjajo. |
Če nimate dostopa do nastavitev stranke v Control Hubu, naj vam skrbnik stranke odobri zunanji skrbniški dostop tako, da sledi Odobrite zahtevo zunanjega skrbnika.
Odstranite vse delovne prostore Webex for BroadWorks iz organizacije. Uporabi Odstranite delovni prostor BroadWorks API.
Odstranite vse naročnike Webex za BroadWorks iz organizacije. Uporabi Odstranite naročnika BroadWorks API.
Odstranite čakajoče uporabnike Webex za BroadWorks iz organizacije. Na primer, če so bili uporabniki omogočeni prek nezaupljivega e-poštnega toka in veljavni e-poštni naslovi še niso bili vneseni, so uporabniki v stanju čakanja. Sledi Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili za brisanje uporabnikov.
Izbriši BroadWorks Calling konfiguracijo za to stranko. Odprite strankino instanco Control Hub, kliknite Hibrid, Spodaj BroadWorks Calling izbrišite vse konfiguracije.
Če želite stranki po zaključku odklopa pripeti Webex for BroadWorks, sledite postopkom zagotavljanja, da priklopite obstoječo stranko.
| Alternativna možnost za odstranitev naročnikov, če ne želite uporabljati Odstranite naročnika BroadWorks API je, da greste v BroadWorks CommPilot in odstranite Integrirano IM&P storitev za prizadete uporabnike. |
Upravljanje uporabnikov in organizacij
Če želite upravljati uporabnike v Webexu za Cisco BroadWorks, ne pozabite, da uporabnik obstaja v BroadWorks in Webex. Atributi klicanja in identiteta uporabnika BroadWorks so shranjeni v BroadWorks. Posebna e-poštna identiteta za uporabnika in njegova licenca za funkcije Webex sta v Webexu.
Preverjanje omogočanja uporabnikov z nevrednimi e-poštnimi naslovi
Če zagotavljate Webex za uporabnike BroadWorks z uporabo pretočnega zagotavljanja z nezaupljivimi e-poštnimi sporočili, morajo uporabniki sami omogočiti tako, da vnesejo svoj e-poštni naslov na portalu za aktiviranje uporabnikov. Če uporabnik naleti na napako, lahko uporabi Poskusi ponovno možnost, ki se prikaže na portalu, da naredite nov poskus. Če uporabnik znova naleti na napako, lahko skrbnik uporabi spodnje korake v Partner Hubu, da pregleda stanje in vključi uporabnika, ga izbriše ali uporabi spremembe konfiguracije.
| 1 | Prijavite se v Partner Hub in poiščite Seznam strank strani. |
| 2 | Kliknite Ogled predlog. Izberite ustrezno predlogo za vkrcanje, ki jo želite uporabiti za tega uporabnika. |
| 3 | Spodaj Preverjanje uporabnika, preverite, ali so naslednje nastavitve nastavljene za zagotovitev pravilne konfiguracije pretočnega zagotavljanja nezaupljivih e-poštnih sporočil:
|
| 4 | Ko pride do zagotavljanja uporabnika, v Preverjanje uporabnika kliknite Prikaži status uporabnika za preverjanje stanja zagotavljanja. The Status uporabnika pogled prikaže seznam uporabnikov skupaj s podrobnostmi, kot so ID BroadWorks, izbrana vrsta paketa in trenutni status, ki prikazuje, ali je uporabnik omogočen ali če obstaja zahteva v teku.
|
| 5 | Za uporabnike z napakami ali čakajočimi zahtevami kliknite tri pike na desni in izberite eno od naslednjih skrbniških možnosti:
|
Dodatne možnosti pogleda
Pri ogledu seznama uporabnikov so na voljo naslednje dodatne možnosti:
Izvozi— Kliknite ta gumb, če želite seznam uporabnikov izvoziti v datoteko CSV.
Izključi omogočene uporabnike—Omogočite ta preklop, če si želite ogledati samo uporabnike s čakajočimi zahtevami ali napakami.
Spremenite ID uporabnika ali e-poštni naslov
Spremembe uporabniškega ID-ja in e-poštnega naslova
E-poštni ID in nadomestni ID sta uporabniška atributa BroadWorks, ki se uporabljata z Webexom za Cisco BroadWorks. ID uporabnika BroadWorks je še vedno primarni identifikator uporabnika v BroadWorks. Naslednja tabela opisuje namene teh različnih atributov in kaj storiti, če jih morate spremeniti:
| Atribut v BroadWorksu | Ustrezen atribut v Webexu | Namen | Opombe |
| ID uporabnika BroadWorks | Brez | Primarni identifikator | Tega identifikatorja ne morete spremeniti in še vedno povezati uporabnika z istim računom v Webexu. Uporabnika lahko izbrišete in znova ustvarite, če je napačen. |
| E-poštni ID | Uporabniško ime | Obvezno za zagotavljanje pretoka (ustvarjanje ID-ja uporabnika Webex), ko potrdite, da zaupate e-pošti V BroadWorksu ni potrebno, če ne trdite, da lahko zaupate e-pošti V BroadWorks ni potrebno, če dovolite naročnikom samoaktivacijo | Obstaja ročni postopek za spremembo tega na obeh mestih, če je uporabniku na voljo napačen e-poštni naslov:
Ne spreminjajte ID-ja uporabnika BroadWorks. To ni podprto. |
| Nadomestni ID | Brez | Omogoča avthn uporabnika z e-pošto in geslom za BroadWorks User ID | Biti mora enak e-poštnemu ID-ju. Če e-pošte ne morete vnesti v atribut Nadomestni ID, bodo morali uporabniki pri preverjanju pristnosti vnesti svoj ID uporabnika BroadWorks. |
Spremenite uporabniški paket v Partner Hubu
| 1 | Prijavite se v Partner Hub in kliknite Stranke. |
| 2 | Poiščite in izberite strankino organizacijo, kjer je uporabnik doma. Stran s pregledom organizacije se odpre v plošči na desni strani zaslona. |
| 3 | Kliknite Ogled stranke. Organizacija stranke se odpre v Control Hubu in prikaže stran Pregled.
|
| 4 | Kliknite Uporabniki, nato poiščite in kliknite prizadetega uporabnika. |
| 5 | V uporabnikovem Storitve, kliknite Webex za pakete BroadWorks (naročnine). Odpre se plošča uporabnikovih paketov, na kateri lahko vidite, kateri paket je trenutno dodeljen uporabniku. |
| 6 | V Profil zavihek, poglejte v Paket in kliknite puščico (>), da razširite pogled. |
| 7 | Izberite paket, ki ga želite za tega uporabnika (Osnovno, Standardno, Premium oz Softphone) in kliknite Shrani. Control Hub prikaže sporočilo, da uporabnik posodablja. |
| 8 | Zaprete lahko podrobnosti o uporabniku in zavihek Control Hub. |
| Paketi Standard in Premium imajo različna mesta za srečanja, ki so povezana z vsakim paketom. Ko se naročnik s skrbniškimi pravicami z enim od teh dveh paketov premakne na drugi paket, se naročnik prikaže z dvema mestoma srečanja v Control Hubu. Naročnikove zmogljivosti gostitelja srečanja in mesto srečanja so usklajeni z njihovim trenutnim paketom. Spletno mesto za srečanja prejšnjega paketa in vsa prej ustvarjena vsebina na tem mestu, kot so posnetki, ostanejo dostopni skrbniku mesta za srečanja. |
| Za posodobitev novih nastavitev PMR, ki izhajajo iz spremembe paketa, lahko traja dve do tri ure. |
Izbriši uporabnike
Skrbniki lahko na različne načine izbrišejo uporabnika iz Webexa za Cisco BroadWorks:
| Če ima uporabnik, ki ga nameravate izbrisati, skrbniške pravice, dodelite novega skrbnika, preden uporabnika izbrišete. Če se zadnji skrbnik izbriše, ni samodejnega prenosa vloge skrbnika. |
API Webex za Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo API Webex za Cisco BroadWorks za brisanje uporabnikov:
Zaženite Odstranite naročnika BroadWorks Zahteva API na https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Ta zahteva odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
Zaženite Izbriši osebo Zahteva API na https://developer.webex.com/docs/api/v1/people/delete-a-person da popolnoma izbrišete uporabnika.
Pretočno zagotavljanje
Skrbniki partnerjev lahko uporabijo pretočno zagotavljanje za brisanje uporabnikov:
Na strežniku BroadWorks odstranite integrirano storitev IM+P od uporabnika. Storitev za uporabnika lahko onemogočite v Uporabnik – integrirano IM&P strani na BroadWorks. Za podroben postopek glejte "Konfiguracija integriranega IM&P" v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del.
Ko je storitev onemogočena, pretočno zagotavljanje uporabniku odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
V Control Hubu poiščite in izberite uporabnika.
- Pojdi do Dejanja in izberite Izbriši uporabnika.
Nadzorno središče (skrbniki strank)
Skrbniki strank lahko uporabijo Control Hub za brisanje uporabnikov iz svoje organizacije. Za podrobnosti glejte Izbrišite uporabnika iz svoje organizacije v Webex Control Hub pri https://help.webex.com/0qse04/.
Izbriši organizacijo
| 1 | Za brisanje vseh uporabnikov iz organizacije uporabite API-je People:
| ||
| 2 | Če je funkcija Directory Sync vklopljena, jo onemogočite. To lahko storite prek Partner Huba ali prek javnega API-ja. Če želite onemogočiti Directory Sync prek Partner Huba: Če želite onemogočiti Directory Sync prek API-ja, uporabite Posodobite Directory Sync za BroadWorks Enterprise API in onemogočite omogočiDirSync nastavitev. Vsi uporabniki, povezani z BroadWorks Directory Sync za to organizacijo, bodo izbrisani. Upoštevajte, da lahko odstranitev uporabnikov (na kateri koli način) traja nekaj časa, odvisno od količine uporabnikov. | ||
| 3 | Ko so vsi uporabniki odstranjeni, uporabite Izbrišite organizacijo API za brisanje organizacije. |
Preklic naročnine iz Control Huba
Ker je API zaseben, stranke ne bodo imele dostopa do njega. Namesto tega naslednji koraki prikazujejo, kako lahko stranke prekličejo lastno naročnino iz Control Huba:
Skrbnik partnerja se lahko pomakne na stran »Hibridne« storitve v središču za nadzor stranke.
Poiščite kartico »BroadWorks Calling«.
Ko so vsi uporabniki onemogočeni iz Webexa za BroadWorks za to stranko, bi moral partner videti gumb za »Počisti konfiguracijo« (tj. izbrisati njihove customer_config vnos v BPB).
Upravljanje izdaje
Kontrolniki za upravljanje izdaj v Partner Hubu Webexu za ponudnike storitev Cisco BroadWorks olajšajo upravljanje izdaj, tako da jim dajo možnost nadzora kadence izdaj, s katero uporabniki Webex Apps nadgradijo na najnovejšo programsko opremo.
Aplikacija Webex privzeto uporablja samodejne nadgradnje (mesečne izdaje, ki jih nadzoruje Cisco). S to funkcijo pa lahko skrbniki partnerjev:
Konfigurirajte prilagojene razporede izdaj z odlogami iz Ciscovega privzetega razporeda izdaj
Konfigurirajte en sam urnik izdaje in ta urnik kaskadno razporedite na vse organizacije strank, ki jih upravljajo
Različnim organizacijam strank dodelite različne urnike izdaje
Za več informacij o upravljanju izdaj, vključno z informacijami o tem, kako konfigurirati in uporabiti prilagojene urnike izdaj, glejte članek Webex Prilagoditve upravljanja izdaje.
Ponovno konfigurirajte sistem
Sistem lahko znova konfigurirate na naslednji način:
Dodajte gručo BroadWorks v Partner Hub
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Dodajte predlogo za pripravo v Partner Hub
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Gročo BroadWorks lahko uredite ali odstranite v središču Partner Hub.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | ||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | ||
| 3 | Kliknite Ogled grozdov. | ||
| 4 | Kliknite gručo, ki jo želite urediti ali izbrisati. Podrobnosti gruče so prikazane v pojavnem podoknu na desni.
| ||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
V središču za partnerje lahko uredite ali izbrišete predloge za pripravo.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | |||||||||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | |||||||||
| 3 | Kliknite Ogled predlog. | |||||||||
| 4 | Kliknite predlogo, ki jo želite urediti ali izbrisati. | |||||||||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Webex Assistant
Webex Assistant for Meetings je inteligenten, interaktiven virtualni pomočnik za sestanke, ki omogoča iskanje po sestankih, ukrepanje in bolj produktivnost. Pomočnika Webex lahko prosite, da spremlja elemente dejanj, zabeleži pomembne odločitve in poudari ključne trenutke med sestankom ali dogodkom.
Webex Assistant for Meetings je na voljo brezplačno za spletna mesta za sestanke paketov Premium in Standard ter sobe za osebne sestanke. Podpora vključuje nova in obstoječa spletna mesta.
Omogoči pomočnika Webex za sestanke
Webex Assistant je privzeto omogočen za stranke standardnega in premium paketa Broadworks.
Skrbniki partnerjev in skrbniki organizacij strank lahko onemogočijo funkcijo za organizacije strank prek Nadzorno središče.
Omejitve
Za Webex za Cisco BroadWorks obstajajo naslednje omejitve:
Podpora je omejena samo na spletna mesta za sestanke paketov Premium in Standard ter osebne sobe za sestanke.
Prepisi s podnapisi so podprti samo v angleščini, španščini, francoščini in nemščini.
Do skupne rabe vsebine prek e-pošte lahko dostopajo samo uporabniki v vaši organizaciji
Vsebina sestanka ni dostopna uporabnikom zunaj vaše organizacije. Vsebina sestanka tudi ni dostopna, če jo delijo uporabniki različnih paketov iz iste organizacije.
S paketom Premium so na voljo prepisi po sestanku, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se prepisi ali poudarki po sestanku ne zajamejo.
Pri standardnem paketu možnost snemanja sestanka v oblaku ni na voljo, zato prepisi po sestanku niso na voljo, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, tudi takrat ne bodo zajeti prepisi ali poudarki po sestanku.
Dodatne informacije o pomočniku Webex
Za uporabniške informacije o uporabi funkcije glejte Uporabite pomočnika Webex na sestankih in dogodkih Webex.
Onemogoči klice Webex
Brezplačno klicanje Webex je privzeto omogočeno, kar uporabnikom omogoča brezplačne klice na katero koli napravo, ki podpira Webex. Če pa želite, da vsi klici uporabljajo infrastrukturo BroadWorks, lahko klice Webex onemogočite v predlogi Onboarding, ki onemogoči to možnost za organizacije strank, ki uporabljajo predlogo.
Podpora za funkcije
Ko je Webex Calling onemogočen, za uporabnike Webexa za Cisco BroadWorks veljajo naslednji pogoji:
Uporabniki ne vidijo več Pokličite z Webexom kot možnost izbire klica v aplikaciji Webex.
Uporabniki ne morejo opravljati ali sprejemati brezplačnih klicev Webex na uporabnike, ki niso Webex za uporabnike Cisco BroadWorks. To vključuje klice, sprožene iz prostora ekipe Webex, zgodovine klicev, stikov z vnosom URI ali e-poštnega naslova drugega uporabnika v iskalno vrstico.
Skupna raba zaslona deluje znotraj klica BroadWorks.
Sestanki Webex in telefonska prisotnost še vedno delujejo, tudi če so klici Webex onemogočeni.
Onemogoči klice Webex (nova predloga za vkrcanje)
Med konfiguriranjem nove predloge Onboarding lahko konfigurirate, ali so klici Webex omogočeni ali onemogočeni, tako da potrdite ali počistite polje Onemogoči brezplačno klicanje Cisco Webex potrditveno polje znotraj Dodajte novo predlogo čarovnik. Ta nastavitev bo izbrana za uporabnike v organizacijah strank, ki jih dodelite predlogi.
Za podrobnosti o konfiguraciji nove predloge Onboarding glejte Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči klice Webex (obstoječa predloga za pripravo)
Sledite temu postopku, da onemogočite klice Webex iz obstoječe predloge za pripravo. To bo onemogočilo funkcijo za vse nove uporabnike v organizacijah strank, ki uporabljajo to predlogo.
Prijavite se v Partner Hub na admin.webex.com.
Izberite nastavitve.
Kliknite Ogled predloge in izberite ustrezno predlogo Onboarding.
Kliknite Onemogoči brezplačno klicanje Cisco Webex.
Kliknite Shrani.
Onemogoči klice Webex (obstoječi uporabnik)
Če onemogočite to funkcijo na predlogi Onboarding, se nastavitev spremeni samo za nove uporabnike, ki so dodeljeni predlogi. Če želite onemogočiti klice Webex za obstoječega uporabnika, lahko sledite enemu od spodnjih postopkov za posodobitev uporabnika.
| Prepričajte se, da ste že izvedli enega od zgornjih postopkov za onemogočanje klicev Webex iz predloge za pripravo, ki ji je uporabnik dodeljen. V nasprotnem primeru bo kateri koli od spodnjih postopkov znova konfiguriral uporabnika z omogočenimi klici Webex. |
Če uporabljate pretočno zagotavljanje, lahko storite naslednje:
Odprite CommPilot in pojdite na uporabniško konfiguracijo.
Odstranite Integrirano IM+P storitev od uporabnika in kliknite v redu.
Dodajte Integrirano IM+P storitev uporabniku in kliknite v redu.
V nasprotnem primeru lahko uporabite API za posodobitev uporabnika.
Uporabi Odstranite naročniški API BroadWorks za brisanje uporabnika.
Uporabi Zagotavljanje API-ja naročnika BroadWorks da dodate uporabnika.
Onemogočite skupno rabo videa ali zaslona v klicih
Partnerski skrbniki lahko s konfiguracijskimi oznakami onemogočijo video klice in/ali skupno rabo zaslona v klicu iz aplikacije Webex (privzeto sta obe vrsti medijev omogočeni za klice).
Za vse podrobnosti in možnosti konfiguracije glejte Onemogoči video klice in Onemogoči skupno rabo zaslona v Priročnik za konfiguracijo Webex za Cisco BroadWorks.
| Za video lahko tudi konfigurirate, ali je predstavnost dohodnega klica privzeto samo video ali zvok. |
Polje lučke za zasedenost / obvestilo o prevzemu klica
Polje lučke za zasedenost (BLF) / obvestilo o prevzemu klica izkorišča funkcije BLF in usmerjenega prevzema klica. Uporabnik BLF prejme zvočno in vizualno obvestilo v aplikaciji Webex, ko uporabnik s seznama nadzorovanih BLF prejme dohodni klic. Uporabnik BLF lahko Ignoriraj oz Poberi klic nadzorovanega uporabnika.
BLF / obvestilo o prevzemu klica pomaga v situacijah, ko mora uporabnik sprejeti klice drugih članov ekipe, ki morda delajo na drugi lokaciji.
Uporabniki si lahko ogledajo tudi svoj nadzorovani seznam BLF v oknu za več klicev – Seznam za spremljanje – (samo Windows, Mac ni podprt), da vidijo prisotnost svojih članov ekipe Webex in drugih članov ekipe. Za pomoč pri omogočanju večklicnih klicev glejte: Okno za več klicev
Člani Webexa bodo imeli polno prisotnost v Webexu. Člani, ki niso uporabniki Webexa, morajo imeti imenik sinhroniziran z Webexom in imeli bodo samo stanja »neznano« in »v klicu« (stanje zvonjenja bo sprožilo pogovorno okno za prevzem klica).
Omejitve prisotnosti za uporabnike, ki ne uporabljajo Webexa:
Prisotnost ni podprta za uporabnike širokopasovnega omrežja, ki niso CI, tudi če so na seznamu BLF.
Uporabniki CI brez pooblastil za oblak Webex ali vrste računov (delovni prostori) prikazujejo samo prisotnost »v klicu« in »neznano«. Ni aktivnega stanja, zvonjenja itd.
Uporabniki, ki niso uporabniki Webexa, s seznama za spremljanje BLF in so začeli klic, preden je bil zagnan odjemalec Webex ali ko je bil brez povezave, bodo prikazani z 'neznano' prisotnostjo.
Izguba povezave pomeni, da bodo vsa stanja med klicem, ki niso Webex, ob ponovni vzpostavitvi povezave ponastavljena na »neznano«.
Če uporabnik BLF, ki ni uporabnik Webexa, drži klic, bo še naprej prikazan kot "v klicu".
Zahteve
Prepričajte se, da so v BroadWorksu uporabljeni naslednji popravki. Namestite samo popravke, ki veljajo za vašo izdajo:
Za R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Za R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Če uporabljate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Če uporabljate ADP:
Xsi-Akcije-23_2022.01_1.200.bwar
Xsi-Dogodki-23_2022.01_1.201.bwar (ali novejša)
Za R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Akcije-24_2022.01_1.200.bwar
Xsi-Dogodki-24_2022.01_1.201.bwar (ali novejša)
Prepričajte se, da so naslednje konfiguracijske oznake omogočene v aplikaciji Webex:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(ta oznaka ni obvezna)
Aktivirati morate funkcijo 101642 Izboljšan mehanizem Xsi za ekipno telefonijo v AS:
AS_CLI/System/ActivatableFeature> activate 101642
Omogoči X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, saj nekateri tokovi klicev SIP zahtevajo to funkcijo:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prepričajte se, da so naslednje storitve dodeljene uporabnikom:
Dodelite storitev Directed Call Pickup za vse uporabnike
Nastavite polje lučke za zaposlene za uporabnike
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Konfigurirajte polje Busy Lamp v BroadWorks
Skrbniki partnerjev lahko uporabijo naslednji postopek za nastavitev polja lučke za zaposlene za uporabnika.
Prijavite se v BroadWorks CommPilot.
Za izbranega uporabnika pojdite na Odjemalske aplikacije in konfigurirajte polje Busy Lamp.
Dodajte URL seznama BLF, ki bo nadzorovan.
Uporabite iskalne parametre, da poiščete in dodate uporabnike v Nadzorovani uporabniki seznam.
Kliknite v redu.
Slido Integracijska podpora
Webex za Cisco BroadWorks podpira integracijo aplikacije Webex z Slido.
Slido je orodje za pritegnitev občinstva, ki je preprosto za uporabo. Ljudem pomaga kar najbolje izkoristiti srečanja, tako da premosti vrzel med govorci in njihovim občinstvom. Kdaj Slido je integriran v vašo organizacijo Control Hub, lahko vaši uporabniki dodajo Slido aplikacijo za svoje sestanke v aplikaciji Webex. Ta integracija prinaša dodatna vprašanja in odgovore ter funkcijo anketiranja na srečanju.
Za dodatne informacije o uvajanju in uporabi Slido z aplikacijo Webex, glejte Integriraj Slido z aplikacijo Webex.
Razpoložljivost Webex: Na koledarskem sestanku
Ko sprejmete srečanje v odjemalcu Outlook, ki je sestanek, ad hoc srečanje ali srečanje, ki ni spletno mesto Webex, se vaša razpoložljivost Webex prikaže kot »Na koledarskem srečanju«. S to razpoložljivostjo vaši sodelavci obveščajo, da ste drugače zaposleni in da lahko odgovor zamuja.
Če želite omogočiti to funkcijo:
pojdite na Splošno vaš zavihek nastavitve zavihek na Windows oz Nastavitve na Macu.
Označite polje za Pokaži kdaj na koledarskem sestanku.
| Za uporabnike z omogočeno integracijo prisotnosti Outlook se »Na koledarskem sestanku« v Webexu preslika v »Zaseden« v Outlooku. |
Opozorilo
Da bi ta funkcija delovala, morata imeti aplikacija Webex in odjemalec Outlook zagnana hkrati.
Trenutno si prizadevamo podpreti možnost »Prikaži kot delo drugje« v Outlooku, da uporabnik v Webexu ne bo prikazan kot »Na koledarskem sestanku«.
Če se uporabnik odloči onemogočiti možnost »Pokaži, ko je na koledarskem sestanku«, ko je trenutno na koledarskem sestanku, se njegova prisotnost ne bo posodobila, dokler se sestanek ne konča. Za prevzem bo potreben ponovni zagon odjemalca.
Samodejni odgovor s tonom
S samodejnim odgovorom s tonom lahko uporabniki kličejo iz aplikacije drugega proizvajalca, kot je Contact Center, klic pa je samodejno preusmerjen prek aplikacije Webex na njihovem namizju. Ko aplikacija Webex zazvoni sogovorniku, uporabnik sliši določen ton, ki mu sporoča, da se klic povezuje.
Za uporabnika Webex za Cisco BroadWorks, da uporablja to funkcijo:
Funkcija je podprta samo na videzu primarne vrstice
Aplikacija Webex mora biti glavni videz linije
The %ENABLE_AUTO_ANSWER_WXT% oznaka mora biti omogočena
Če ima uporabnik tudi skupne prikaze klicev (na primer namizni telefon je konfiguriran kot eden od prikazov sekundarne linije), je funkcija še vedno podprta na primarnem videzu, dokler so skupni prikazi klicev konfigurirani za ne za sprejemanje dohodnih klicev. To lahko dosežete tako, da konfigurirate enega od naslednjih treh pogojev v BroadWorksu za vse prikaze klicev v skupni rabi:
Opozori vse nastope za klice s klikom za klicanje je onemogočen v konfiguraciji videza klica v skupni rabi – to je priporočen pristop
ali
Dovoli prekinitev na tej lokaciji mora biti onemogočen za vse deljene klice oz
ali
Lokacije so onemogočene za vse deljene klice
Povečanje zmogljivosti
XSP|Kmetije ADP
Priporočamo, da uporabite načrtovalnik zmogljivosti, da določite, koliko dodatnih XSP|Sredstva ADP, ki jih potrebujete za predlagano povečanje števila naročnikov. Za katero koli od namenskih NPS ali namenskih kmetij Webex za Cisco BroadWorks imate naslednje možnosti razširljivosti:
Scale namenska kmetija: Dodajte enega ali več XSP|Strežniki ADP v farmo, ki potrebuje dodatno zmogljivost. Namestite in aktivirajte isti nabor aplikacij in konfiguracij kot obstoječa vozlišča farme.
Dodajte namensko kmetijo: Dodajte nov namenski XSP|kmetija ADP. V središču Partner Hub boste morali ustvariti novo gručo in nove predloge, da boste lahko začeli dodajati nove stranke na novo farmo, da razbremenite obstoječo farmo.
Dodajte specializirano kmetijo: Če se srečujete z ozkimi grli za določeno storitev, boste morda želeli ustvariti ločen XSP|Farma ADP za ta namen, ob upoštevanju zahtev za sožitje, navedenih v tem dokumentu. Če spremenite URL storitve, ki ima novo farmo, boste morda morali znova konfigurirati gruče Control Hub in vnose DNS.
V vseh primerih sta nadzor in zagotavljanje virov vašega okolja BroadWorks vaša odgovornost. Če želite najeti Ciscovo pomoč, se lahko obrnete na svojega zastopnika za račun, ki lahko poskrbi za strokovne storitve.
Upravljanje potrdil strežnika HTTP
Ta potrdila za spletne aplikacije s preverjeno pristnostjo mTLS morate upravljati na vašem XSP|ADP-ji:
Naš certifikat verige zaupanja iz oblaka Webex
Vaš XSP|Potrdila vmesnikov HTTP strežnika ADP
Veriga zaupanja
Certifikat verige zaupanja prenesete iz Control Huba in ga namestite na svoj XSP|ADP med vašo začetno konfiguracijo. Pričakujemo, da bomo potrdilo posodobili, preden poteče, in vas obvestili, kako in kdaj ga spremeniti.
Vaši vmesniki strežnika HTTP
XSP|ADP mora Webexu predložiti javno podpisano potrdilo strežnika, kot je opisano v Naročilo potrdil. Samopodpisano potrdilo se ustvari za vmesnik, ko prvič zaščitite vmesnik. To potrdilo velja eno leto od tega datuma. Samopodpisano potrdilo morate zamenjati z javno podpisanim potrdilom. Vaša odgovornost je, da zahtevate novo potrdilo, preden poteče.
Omejeno s partnerskim načinom
Omejeno s partnerskim načinom je nastavitev partnerskega središča, ki jo lahko skrbniki partnerjev dodelijo določenim organizacijam strank, da omejijo nastavitve organizacije, ki jih lahko skrbniki strank posodobijo v nadzornem središču. Ko je ta nastavitev omogočena za dano organizacijo stranke, vsi skrbniki strank te organizacije ne morejo dostopati do nabora omejenih kontrolnikov v Control Hubu, ne glede na njihova pooblastila. Samo skrbnik partnerja lahko posodobi omejene nastavitve.
| Omejeno s partnerskim načinom je nastavitev na ravni organizacije in ne vloge. Vendar nastavitev omejuje določena pooblastila za skrbnike strank v organizaciji, za katero je nastavitev uporabljena. |
Skrbniški dostop stranke
Skrbniki strank prejmejo obvestilo, ko je uporabljen način, omejen s strani partnerja. Po prijavi bodo videli pasico z obvestili na vrhu zaslona, takoj pod glavo Control Hub. Pasica obvesti skrbnika stranke, da je omejeni način omogočen in morda ne bo mogel posodobiti nekaterih nastavitev klicanja.
Za skrbnika stranke v organizaciji, kjer je omogočen način Omejeno s partnerjem, se raven dostopa Control Hub določi z naslednjo formulo:
(Dostop do nadzornega središča) = (upravičenja organizacijske vloge) – (omejeno z omejitvami partnerskega načina)
Omejitve
Ko je za organizacijo stranke omogočen način omejenega s strani partnerja, je skrbnikom strank v tej organizaciji omejen dostop do naslednjih nastavitev Control Hub:
V Uporabniki pogledu, naslednje nastavitve niso na voljo:
Upravljanje uporabnikov gumb je siv.
Ročno dodajte ali spremenite uporabnike— Ni možnosti dodajanja ali spreminjanja uporabnikov, niti ročno niti prek CSV.
Zahtevaj uporabnike-ni na voljo
Samodejno dodeljevanje licenc-ni na voljo
Sinhronizacija imenika— Ni mogoče urediti nastavitev sinhronizacije imenika (ta nastavitev je na voljo samo skrbnikom na ravni partnerja).
Podrobnosti o uporabniku—Uporabniške nastavitve, kot so ime, priimek, prikazno ime in primarni e-poštni naslov*, je mogoče urejati.
Ponastavi paket— Ni možnosti za ponastavitev vrste paketa.
Urejanje storitev – ni možnosti za urejanje storitev, ki so omogočene za uporabnika (npr. Sporočila, Srečanja, Klicanje)
Ogled stanja storitev—ni mogoče videti celotnega stanja za Hibridne storitve oz Kanal za nadgradnjo programske opreme
Primarna delovna številka—To polje je samo za branje.
V račun pogledu, naslednje nastavitve niso na voljo:
ime podjetja je samo za branje.
V Nastavitve organizacije pogledu, naslednje nastavitve niso na voljo:
Domena—Dostop je samo za branje.
E-naslov—The Izključi e-poštno sporočilo s povabilom skrbnika in Izbira lokalne nastavitve po e-pošti nastavitve so samo za branje.
Preverjanje pristnosti— Ni možnosti za urejanje nastavitev za preverjanje pristnosti in SSO.
V Klicanje naslednje nastavitve niso na voljo:
Nastavitve klicev—The Možnosti aplikacije Prednost klica nastavitve so samo za branje.
Vedenje pri klicanju—Nastavitve so samo za branje.
Lokacija > PSTN— Možnosti lokalnega prehoda in Cisco PSTN so skrite.
Spodaj STORITVE, the Migracije in Povezani UC storitvene možnosti so onemogočene.
Omogoči način Omejeno s partnerjem
Skrbniki partnerjev lahko za omogočanje uporabijo spodnji postopek Omejeno s partnerskim načinom za dano organizacijo stranke (privzeta nastavitev je omogočena).
Prijavite se v Partner Hub ( https://admin.webex.com) in izberite Stranke.
Izberite ustrezno organizacijo za stranke.
V desnem pogledu nastavitev omogočite Omejeno s partnerskim načinom preklopite, da vklopite nastavitev.
Če želite izklopiti način Omejeno s partnerjem, onemogočite stikalo.
| Če partner odstrani omejeni skrbniški način za skrbnika stranke, bo lahko skrbnik stranke izvedel naslednje:
|
Partner Analytics
Izboljšave Control Hub skrbnikom partnerjev olajšajo ogled in posodabljanje informacij o paketih v imenu njihovih uporabnikov. Ta funkcija omogoča partnerjem, da dobijo združen pogled za vse stranke in vključuje naslednje podrobnosti:
Skupno število uporabnikov po paketu (Softphone, Basic, Standard, Premium)
Uporabnik glede na trend paketa (dnevno/tedensko/mesečno)
Stranke s # dodeljenimi paketi
Za vse podrobnosti o uporabi Partner Analytics si oglejte članek Webex Analytics za pakete Webex for Wholesale in Webex for Broadworks v središču za partnerje.
API-ji za poročila o obračunavanju
Webex za razvijalce ponuja javne API-je, ki se lahko uporabljajo za mesečna poročila o zaračunavanju. Skrbniki partnerjev lahko uporabljajo te API-je za ustvarjanje, seznam, pridobivanje in brisanje poročil o zaračunavanju. Naslednja tabela navaja API-je, vrsto zahtevanega dostopa in zahteve za vlogo.
API za obračunavanje | Namen | Vrsta dostopa | Zahteva za vlogo za API (Skrbnik zahteva vsaj eno od teh vlog) |
|---|---|---|---|
Ustvari poročilo o zaračunavanju BroadWorks | Uporablja se za ustvarjanje poročila o zaračunavanju. | Dostop za pisanje |
|
Seznam Poročila o zaračunavanju BroadWorks | Uporablja se za seznam poročil, ki so na voljo za ogled. | Read Access |
|
Dobiti poročilo o zaračunavanju BroadWorks | Uporablja se za pridobitev kopije ustvarjenega poročila. | Read Access |
|
Izbriši poročilo o zaračunavanju BroadWorks | Uporablja se za brisanje ustvarjenega poročila. | Dostop za pisanje |
|
Obračunska polja
V naslednji tabeli so navedena polja, ki jih vsebuje ustvarjeno poročilo.
Polje | Opis |
|---|---|
ime preprodajalca | Ime partnerja ali ID partnerske organizacije |
billingId | Enolični identifikator zaračunavanja partnerja ali C-številka |
spEnterpriseId | Enolični identifikator, ki ga zagotovi ponudnik storitev za naročnikovo podjetje. |
notranji | Stanje internega preizkusa stranke (da/ne) |
Uporabniško ime | UserID naročnika na BroadWorks |
subscriberId | Enolični identifikator za zadevnega naročnika v Webexu |
selfActivated | da/ne |
firstStartDate | Datum, ko je bil naročnik omogočen. |
billingStartDate | Datum začetka obračunavanja v tem mesecu |
billingEndDate | Datum konca obračunavanja v tem mesecu |
paket | Vrsta paketa, ki se zaračunava |
količino | Sorazmerna količina za zaračunavanje.
|
|
|
Odpravljanje težav z Webexom za Cisco BroadWorks
Naročite se na stran s statusom Webex
Prvi pregled https://status.webex.com ko doživite nepričakovano prekinitev storitve. Če pred prekinitvijo niste spremenili svoje konfiguracije v Control Hub ali BroadWorks, preverite stran s stanjem. Preberite več o naročanju na obvestila o statusih in dogodkih na Center za pomoč Webex.
Uporabite Control Hub Analytics
Webex spremlja podatke o uporabi in kakovosti za vašo organizacijo in organizacije vaših strank. Preberite več o Control Hub Analytics v centru za pomoč Webex.
Težave z omrežjem
Stranke ali uporabniki se ne ustvarjajo v Control Hubu s pretočnim zagotavljanjem:
Ali lahko aplikacijski strežnik doseže URL za oskrbo?
Ali sta račun za zagotavljanje in geslo pravilna, ali ta račun obstaja v BroadWorks?
Grozdi dosledno ne opravijo testov povezljivosti:
| Pričakuje se, da povezava mTLS s storitvijo preverjanja pristnosti ne bo uspela, ko ustvarite prvo gručo v Partner Hubu, ker morate ustvariti gručo, da dobite dostop do verige potrdil Webex. Brez tega ne morete ustvariti sidra zaupanja v storitvi za preverjanje pristnosti XSP|ADP, zato testna povezava mTLS iz Partner Huba ni uspešna. |
Ali so XSP|ADP vmesniki javno dostopni?
Ali uporabljate pravilna vrata? Vrata lahko vnesete v definicijo vmesnika v gruči.
Vmesniki, ki niso bili preverjeni
Vmesnika Xsi-Actions in Xsi-Events:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu.
Vmesnik storitve za preverjanje pristnosti:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu, pri čemer posebno pozornost posvetite:
- Prepričajte se, da imate ključe RSA v skupni rabi v vseh XSP|ADP.
- Prepričajte se, da ste navedli URL AuthService spletnemu vsebniku na vseh XSP|ADP.
- Če ste uredili konfiguracijo šifre TLS, preverite, ali ste uporabili pravilno poimenovanje. XSP|ADP zahteva, da vnesete obliko imena IANA za šifre TLS. Prejšnja različica tega dokumenta je nepravilno navedla zahtevane zbirke šifer v konvenciji o poimenovanju OpenSSL.
Če uporabljate mTLS s storitvijo preverjanja pristnosti, ali so potrdila odjemalca Webex naložena v vaš XSP|ADP/ADP zaupanja vredna trgovina? Ali je aplikacija (ali vmesnik) konfigurirana tako, da zahteva potrdila odjemalca?
Če uporabljate preverjanje žetona CI s storitvijo za preverjanje pristnosti, ali je aplikacija (ali vmesnik) konfigurirana za ne potrebujejo potrdila strank?
Težave s strankami
Preverite, ali je odjemalec povezan z BroadWorks
Prijavite se v aplikacijo Webex.
Preverite, ali je na stranski vrstici ikona možnosti klicanja (slušalka z zobnikom nad njo).
Če ikone ni, uporabnik morda še ni omogočen za klicno storitev v Control Hubu.
Odprite Nastavitve/Nastavitve meni in pojdite na Telefonske storitve razdelek. Videti bi morali stanje Seja SSO Prijavljeni ste.
Če je prikazana druga telefonska storitev, kot je Webex Calling, uporabnik ne uporablja Webex za Cisco BroadWorks.
To preverjanje pomeni:
Naročnik je uspešno prečkal zahtevane mikrostoritve Webex.
Uporabnik je uspešno overjen.
Vaš sistem BroadWorks je odjemalcu izdal dolgoročni spletni žeton JSON.
Odjemalec je pridobil svoj profil naprave in se registriral v BroadWorks.
Dnevniki strank
Vsi odjemalci aplikacije Webex lahko pošiljajo dnevnike v Webex. To je najboljša možnost za mobilne odjemalce. Zabeležite si tudi e-poštni naslov uporabnika in približen čas, ko se je pojavila težava, če iščete pomoč pri TAC. Za več informacij glejte Kje najdem podporo za Webex?
Če morate ročno zbrati dnevnike iz računalnika z operacijskim sistemom Windows, se nahajajo na naslednji način:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Težave s prijavo uporabnika
Preverjanje mTLS je napačno konfigurirano
Če so prizadeti vsi uporabniki, preverite povezavo mTLS iz Webexa do URL-ja vaše storitve preverjanja pristnosti:
Preverite, ali sta aplikacija za storitev preverjanja pristnosti ali vmesnik, ki ga uporablja, konfiguriran za mTLS.
Preverite, ali je veriga potrdil Webex nameščena kot sidro zaupanja.
Preverite, ali je potrdilo strežnika na vmesniku/aplikaciji veljavno in ali ga je podpisal dobro znani CA.
Sporočilo o presežku licence
To sporočilo se lahko prikaže stranki v pogledu strank v središču za partnerje. To sporočilo se prikaže, ko uporaba licence preseže dovoljeno dovoljenje. Sporočilo lahko prezrete.
Vodnik za odpravljanje težav
Za podrobne informacije o odpravljanju težav z Webexom za Cisco BroadWorks glejte Priročnik za odpravljanje težav Webex za Cisco BroadWorks.
Podpora
Politika podpore v stabilnem stanju
Ponudnik storitev je prva kontaktna točka za podporo končnemu kupcu (podjetju). Težave, ki jih SP ne more rešiti, prenesite na TAC. Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft trenutne različice in dveh prejšnjih glavnih različic (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Politika stopnjevanja
Vi (ponudnik storitev/partner) ste prva kontaktna točka za podporo končnim strankam (podjetjem).
Težave, ki jih SP ne more rešiti, se prenesejo na TAC.
Različice BroadWorks
Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft za trenutno različico in dve prejšnji večji različici (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Viri za samooskrbo
Uporabniki lahko poiščejo podporo v centru za pomoč Webex, kjer je posebna stran Webex za Cisco BroadWorks s seznamom pogostih tem za pomoč in podporo za aplikacijo Webex.
Aplikacijo Webex je mogoče prilagoditi s tem URL-jem pomoči in URL-jem poročila o težavi.
Uporabniki aplikacije Webex lahko pošiljajo povratne informacije ali dnevnike neposredno od odjemalca. Dnevniki gredo v oblak Webex, kjer jih lahko analizira Webex DevOps.
Imamo tudi stran centra za pomoč, namenjeno pomoči na ravni skrbnika za Webex za Cisco BroadWorks.
Zbirajte podatke za oddajo storitvene zahteve
Ko vidite napake v Control Hubu, so morda priložile informacije, ki lahko pomagajo TAC-u pri raziskovanju vaše težave. Če na primer vidite ID sledenja za določeno napako ali kodo napake, shranite besedilo in ga delite z nami.
Ko pošiljate poizvedbo ali odpirate primer, poskusite vključiti vsaj naslednje podatke:
ID organizacije stranke in ID partnerske organizacije (vsak ID je niz 32 šestnajstiških števk, ločenih z vezaji)
TrackingID (tudi 32-mestni šestnajstiški niz), če ga vmesnik ali sporočilo o napaki ponuja
E-poštni naslov uporabnika (če ima določen uporabnik težave)
Različice odjemalca (če ima težava simptome, ki jih opazi odjemalec)
Primerjava UC-One SaaS z Webexom za Cisco BroadWorks
Rešitev > | UC-One SaaS | Webex za Cisco BroadWorks |
|---|---|---|
Oblak | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
Stranke | UC-One: Mobilni, namizni Receptorka, nadzornica | Webex: Mobilni, namizni, spletni |
Velika tehnološka razlika | Sestanki, izvedeni na tehnologiji Broadsoft Meet | Sestanki, izvedeni na Webex Meetings Technology |
Zgodnji terenski poskusi | Uprizoritveno okolje, odjemalci Beta | Proizvodno okolje, stranke GA |
Identiteta uporabnika | BroadWorks ID služi kot primarni ID, razen če ponudnik storitev že ima integracijo SSO.
ID uporabnika in skrivnost v BroadWorks | E-poštni ID v Cisco CI služi kot primarni ID Integracija SSO v ponudnika storitev BroadWorks, kjer bo uporabnik preverjal pristnost z uporabniškim ID-jem BroadWorks in skrivnostjo BroadWorks.
Uporabnik posreduje poverilnice prek SSO z BroadWorks in Secret v BroadWorks ALI ID uporabnika in skrivnost v CI IdP ALI ID uporabnika v CI, ID in skrivnosti v IdP |
Preverjanje pristnosti odjemalca | Uporabniki posredujejo poverilnice prek odjemalca Če uporabljate sporočila Webex, so potrebni dolgoživi žetoni BroadWorks | Uporabniki vnesejo poverilnice prek brskalnika (bodisi stran za prijavo iz proxyja Webex BIdP ali CI) Žetoni za dostop in osveževanje Webex |
Upravljanje / konfiguracija | Vaši sistemi OSS/BSS in Portal za preprodajalce | Vaši sistemi OSS/BSS in Control Hub |
Aktivacija partnerja/ponudnika storitev | Enkratna nastavitev s strani Cisco Operations | Enkratna nastavitev s strani Cisco Operations |
Aktivacija stranke/podjetja | Portal za preprodajalce | Control Hub Samodejno ustvarjeno ob prvem vpisu uporabnika |
Možnosti aktivacije uporabnika | Samoprijavljen Nastavite zunanji IM&P v BroadWorks
| Nastavitev integriranega IM&P v BroadWorks (običajno podjetja) |
XSP|Storitveni vmesniki ADP | XSI-Akcije
XSI-Dogodki CTI (mTLS) AuthService (mTLS izbirno) DMS | XSI-Akcije XSI-Actions (mTLS) XSI-Dogodki CTI (mTLS) AuthService (TLS) DMS |
Namestite Webex in se prijavite (z vidika naročnika)
| 1 | Prenesite in namestite Webex. Za podrobnosti glejte Webex | Prenesite aplikacijo. |
| 2 | Zaženite Webex. Webex vas pozove k vnosu vašega e-poštnega naslova.
|
| 3 | Vnesite svoj e-poštni naslov in kliknite Naslednji. |
| 4 | Zgodi se nekaj od naslednjega, odvisno od tega, kako je vaša organizacija konfigurirana v Webexu: Webex se naloži po tem, ko uspešno preverite pristnost proti IdP ali BroadWorks.
|
Izmenjava in shranjevanje podatkov
Ti razdelki nudijo podrobnosti o izmenjavi in shranjevanju podatkov z Webexom. Vsi podatki so šifrirani tako med prenosom kot med mirovanjem. Za dodatne podrobnosti glejte Varnost aplikacije Webex.
Uvajanje ponudnika storitev
Ko konfigurirate gruče in uporabniške predloge v Webex Control Hub med vključitvijo ponudnika storitev, izmenjate naslednje podatke BroadWorks, ki jih Webex shranjuje:
URL Xsi-Actions
URL Xsi-Events
URL vmesnika CTI
URL storitve za preverjanje pristnosti
Poverilnice BroadWorks Provisioning Adapter
Oskrba uporabnika ponudnika storitev
V tej tabeli so navedeni podatki o uporabnikih in podjetjih, ki se izmenjujejo kot del oskrbe uporabnikov prek API-jev Webex.
Premikanje podatkov v Webex | Od | Skozi | Shranjeno pri Webexu? |
|---|---|---|---|
BroadWorks UserID | BroadWorks, API | API-ji Webex | ja |
E-pošta (če je naveden SP) | BroadWorks, API | API-ji Webex | ja |
E-pošta (če jo navede uporabnik) | Uporabnik | Portal za aktivacijo uporabnikov | ja |
Ime | BroadWorks, API | API-ji Webex | ja |
Priimek | BroadWorks, API | API-ji Webex | ja |
Primarna telefonska številka | BroadWorks, API | API-ji Webex | ja |
Številka mobilnega telefona | BroadWorks, API | API-ji Webex | ja |
Primarna razširitev | BroadWorks, API | API-ji Webex | ja |
ID ponudnika storitev BroadWorks & ID skupine | BroadWorks, API | API-ji Webex | ja |
Jezik | BroadWorks, API | API-ji Webex | ja |
Časovni pas | BroadWorks, API | API-ji Webex | ja |
Odstranitev uporabnika
API-ji Webex za Cisco BroadWorks podpirajo delno in popolno odstranitev uporabnikov. V tej tabeli so navedeni vsi uporabniški podatki, ki so shranjeni med zagotavljanjem, in tisti, ki so izbrisani v posameznem scenariju.
Uporabniški podatki | Delni izbris | Popoln izbris |
|---|---|---|
BroadWorks UserID | ja | ja |
E-pošta | Ne | ja |
Ime | Ne | ja |
Priimek | Ne | ja |
Primarna telefonska številka | ja | ja |
Številka mobilnega telefona | ja | ja |
Razširitev | ja | ja |
ID ponudnika storitev BroadWorks & ID skupine | ja | ja |
Jezik | Ne | ja |
Prijava uporabnika in pridobitev konfiguracije
Preverjanje pristnosti Webex
Preverjanje pristnosti Webex se nanaša na prijavo uporabnika v aplikacijo Webex s katerim koli mehanizmom za preverjanje pristnosti podpore Webex. ( Preverjanje pristnosti BroadWorks je zajeto ločeno.) Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (neodvisen) URL IdP | Webex | Uporabniški brskalnik |
Uporabniške poverilnice | Uporabniški brskalnik | Ponudnik identitete (ki že ima uporabniško identiteto) |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Preverjanje pristnosti BroadWorks
Preverjanje pristnosti BroadWorks se nanaša na prijavo uporabnika v aplikacijo Webex z njihovimi poverilnicami BroadWorks. Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (Webex Bwks IdP proxy) URL IdP | Webex | Uporabniški brskalnik |
Informacije o blagovni znamki in URL-ji BroadWorks | Webex | Uporabniški brskalnik |
Uporabniške poverilnice BroadWorks | Uporabnik prek brskalnika (stran za prijavo z blagovno znamko, ki jo streže Webex) | Webex |
Uporabniške poverilnice BroadWorks | Webex | BroadWorks |
Uporabniški profil BroadWorks | BroadWorks | Webex |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Obvestilo o poteku gesla BroadWorks med prijavo
Ta funkcija izboljša postopek prijave in nadzoruje tok prijave na podlagi:
Opozorilo za prijavo in izboljšava sporočila o napaki:
- Trenutno uporabniki Wexbex za BWKS, ki uporabljajo avtentikacijo BroadWorks in se prijavljajo prek UAP, ne prejmejo obvestila, da bo njihovo geslo poteklo ali da se ne morejo prijaviti, ker je geslo že poteklo. S to funkcijo, če bo geslo kmalu poteklo v 10 dneh ali manj - uporabnik prejme opozorilo, da bo geslo kmalu poteklo z navedbo, koliko dni je še ostalo, in uporabniku svetujemo, da stopi v stik s partnerjem ali sledi Pozabljeno Povezava z geslom na prijavnem zaslonu za ponastavitev gesla.
- Če je geslo poteklo in je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na true, je bila vržena napaka »nepravilno uporabniško ime in geslo«, zdaj pa je s to funkcijo sporočilo o napaki izboljšano: Poskus prijave ni uspel. Kombinacija navedenega uporabniškega imena in gesla se ne ujema z našo evidenco ali pa je treba vaše geslo posodobiti. Poskusite znova ali se obrnite na skrbnika, da posodobi geslo. Koda napake 100006
Nadzor poteka prijave:
- Partner lahko omeji prijavo tako, da omogoči nastavitev “w4bwks-password-expiry-fail-login”. To nastavitev »lahko omogoči Cisco na zahtevo partnerja. Če je geslo BroadWorks poteklo, je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na false in je nastavitev 'w4bwks-password-expiry-fail-login' omogočena, potem se prikaže napaka, ki pravi, da je geslo poteklo pred x dnevi, medtem ko je storitev nastavitev onemogočena , potem je prijava dovoljena. Privzeto je nastavitev onemogočena.
Povezavo Pozabljeno geslo na strani za prijavo lahko konfigurira partner kot del funkcije napredne prilagoditve. Partnerji običajno konfigurirajo povezavo za navigacijo uporabnika do partnerskega portala za upravljanje gesel in ponastavitev gesel.
| Ta funkcija samo izboljša uporabniško izkušnjo prijave med prijavo aktiviranega uporabnika, ko bo geslo kmalu poteklo ali je že poteklo. Funkcija ne obravnava, če geslo poteče, ko je uporabnik prijavljen v aplikaciji Webex. Uporabnik bo ob naslednjem poskusu prijave prejel obvestilo o poteku gesla. |
Pridobivanje konfiguracije odjemalca
Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami med pridobivanjem konfiguracij odjemalca.
Premikanje podatkov | Od | Za |
|---|---|---|
Registracija | Stranka | Webex |
Nastavitve organizacije, vključno z URL-ji BroadWorks | Webex | Stranka |
Žeton BroadWorks JWT | BroadWorks prek Webexa | Stranka |
Žeton BroadWorks JWT | Stranka | BroadWorks |
Žeton naprave | BroadWorks | Stranka |
Žeton naprave | Stranka | BroadWorks |
Konfiguracijska datoteka | BroadWorks | Stranka |
Uporaba v stabilnem stanju
V tem razdelku so opisani podatki, ki se premikajo med komponentami med vnovično avtentikacijo po poteku žetona prek BroadWorks ali Webex.
Ta tabela navaja premik podatkov za klicanje.
Premikanje podatkov | Od | Za |
|---|---|---|
SIP signalizacija | Stranka | BroadWorks |
mediji SRTP | Stranka | BroadWorks |
SIP signalizacija | BroadWorks | Stranka |
mediji SRTP | BroadWorks | Stranka |
V tej tabeli je navedeno gibanje podatkov za sporočanje, prisotnost in sestanke.
Premikanje podatkov | Od | Za |
|---|---|---|
Sporočila in prisotnost HTTPS REST | Stranka | Webex |
Sporočila in prisotnost HTTPS REST | Webex | Stranka |
SIP signalizacija | Stranka | Webex |
mediji SRTP | Stranka | Webex |
SIP signalizacija | Webex | Stranka |
mediji SRTP | Webex | Stranka |
Uporaba API-ja za zagotavljanje
Dostop za razvijalce
Specifikacija API-ja je na voljo na https://developer.webex.com in vodnik za uporabo je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Če želite prebrati specifikacijo API-ja, se morate prijaviti na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Avtentikacija in avtorizacija aplikacij
Vaša aplikacija se integrira z Webexom kot Integracija. Ta mehanizem aplikaciji omogoča izvajanje skrbniških nalog (kot je zagotavljanje naročnikov) za skrbnika v vaši partnerski organizaciji.
API-ji Webex sledijo standardu OAuth 2 ( http://oauth.net/2/). OAuth 2 omogoča integracijam tretjih oseb, da pridobijo žetone za osvežitev in dostop v imenu vašega izbranega skrbnika partnerja za preverjanje pristnosti klicev API.
Najprej morate registrirati svojo integracijo pri Webexu. Ko se registrirate, mora vaša aplikacija podpirati ta tok odobritve avtorizacije OAuth 2.0, da pridobi potrebne žetone za osvežitev in dostop.
Za več podrobnosti o integracijah in o tem, kako zgraditi ta avtorizacijski tok OAuth 2 v vaši aplikaciji, glejte https://developer.webex.com/docs/integrations.
| Za izvajanje integracij sta potrebni dve vlogi – razvijalec in avtoriziranega uporabnika - in jih lahko imajo ločeni ljudje/ekipe v vašem okolju.
|
ime organizacije
Ime organizacije je odvisno od načina zagotavljanja, ki ga uporabljate:
Način podjetja – Ime organizacije se natančno ujema z spEnterpriseId.
Način ponudnika storitev—Ime organizacije je del ID-ja skupine spEnterpriseId.
Ime organizacije bo vsebovalo vse presledke, velike črke in posebne znake, določene v izvirnem spEnterpriseId.
Zahteve za programsko opremo BroadWorks
glej Upravljanje življenjskega cikla - strežniki BroadSoft.
Pričakujemo, da bo ponudnik storitev "aktualen" z najnovejšimi popravki BroadWorks in aplikacijami, neodvisnimi od izdaje (RI). Spodnji seznam popravkov je minimalna zahteva za integracijo z Webexom.
| Ne pozabite prebrati opomb o popravkih za te popravke programske opreme. Nekateri popravki imajo lahko dodatne zahteve CLI. |
Različica R22
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | ||
Zahtevano za Directory Sync | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za aplikacijski strežnik | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za funkcijo snemanja klicev | ||
Potreben popravek za pretočno zagotavljanje | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | Zahtevano za proxy za preverjanje pristnosti NPS | |
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za poenoteno zgodovino klicev | ||
Drugo | AP.xsa.22.0.1123.ap372757 | |
Različica R23
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za Directory Sync | |
Konfigurirajte strežnik aplikacij | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Če uporabljate ADP ... | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Različica R24
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za strežnik za poenoteno sporočanje (UMS) | |
Potreben za zagotavljanje pretoka | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Za Webex so potrebne oznake BroadWorks
Za informacije o sistemskih oznakah BroadWorks in oznakah po meri, ki jih morate konfigurirati za Webex, glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
Tokovi oskrbe uporabnikov in aktivacije
| Oskrba opisuje dodajanje uporabnika v Webex. Aktivacija vključuje preverjanje elektronske pošte in dodelitev storitev v Webexu. |
E-poštni naslovi uporabnikov morajo biti edinstveni, saj Webex uporablja e-poštni naslov za identifikacijo uporabnika. Če imate zaupanja vredne e-poštne naslove za uporabnike, lahko izberete, da se samodejno aktivirajo, ko jih samodejno omogočite. Ta postopek je "samodejno zagotavljanje in samodejna aktivacija".
Samodejna oskrba uporabnikov in samodejna aktivacija (Zaupanja vreden tok e-pošte)
Predpogoji
Vaš adapter za zagotavljanje kaže na Webex za Cisco BroadWorks (ki zahteva izhodno povezavo iz AS v Webex Provisioning Bridge).
Imeti morate veljavne dosegljive e-poštne naslove končnih uporabnikov kot nadomestne ID-je v BroadWorks.
Control Hub ima račun za zagotavljanje v konfiguraciji vaše partnerske organizacije.
korak | Opis |
|---|---|
1 | Pri svojih strankah ponujate in sprejemate naročila za storitev. |
2 | Vi obdelate naročilo stranke in zagotovite stranko v svojih sistemih. |
3 | Sistem za zagotavljanje storitev sproži zagotavljanje BroadWorks. Če povzamemo, ta korak ustvari podjetje in uporabnike. Nato vsakemu uporabniku dodeli potrebne storitve in številke. Ena od teh storitev je zunanji IM&P. |
4 | Ta korak zagotavljanja sproži samodejno zagotavljanje organizacije stranke in uporabnikov v Webexu. (Dodelitev storitve IM&P povzroči, da adapter za oskrbo pokliče API za oskrbo Webexa). |
5 | Vaši sistemi morajo uporabljati API za zagotavljanje Webex, če boste pozneje morali prilagoditi paket za uporabnika (za spremembo privzetega). |
Potek prijave v SSO
Sledi tok prijave SAML SSO za aplikacijo Webex pri uporabi preverjanja pristnosti BroadWorks in ko je omogočena skupna raba virov navzkrižnega izvora, kar omogoča neposredno preverjanje pristnosti v BroadWorks. Slika prikazuje odjemalske in uporabniške dogodke na levi z besedilom na puščicah, ki predstavljajo, kaj odjemalec ponuja za avtorizacijo. 1. in 5. korak sta uporabniška dogodka. Desna stran slike predstavlja dogodke storitev prijave skupaj s tem, kar se vrne stranki.
Sledi potek odkrivanja storitev BroadWorks, ki sledi takojšnjemu poteku prijave Webex SAML SSO. Odjemalec uporabi žeton za dostop, ki je bil pridobljen med registracijo v Webex Device Management, da zahteva registracijo iz uvedbe BroadWorks.
Alternativni tokovi prijave
Zgornje slike predvidevajo, da je SAML SSO Login konfiguriran z uporabo preverjanja pristnosti BroadWorks z omogočeno neposredno avtentikacijo BroadWorks (Cross-Origin Resource Sharing). Spodaj je nekaj alternativnih tokov prijave SAML SSO:
Preverjanje pristnosti BroadWorks brez neposrednega preverjanja pristnosti BroadWorks (skupna raba virov navzkrižnega izvora):
Edina razlika je v 5. in 6. koraku toka prijave Webex. V 5. koraku poverilnice za prijavo potrdi proxy IdP (namesto XSI) in odjemalcu se vrne trditev SAML.
Tok poteka skozi preostale korake v dveh diagramih.
Žeton SSO se v tem toku ne uporablja.
SAML SSO Preverjanje pristnosti Webex:
V 3. koraku toka prijave Webex storitev Common Identity vrne ponudnika identitete, ki ga uporablja preverjanje pristnosti Webex.
Na tej točki se prikliče alternativni tok prijave SAML SSO za Webex.
Uporabniške interakcije
Vpis
Aplikacija Webex zažene brskalnik za Cisco Common Identity (CI), da uporabnikom omogoči vnos njihovega e-poštnega naslova.
CI odkrije, da ima povezana organizacija strank BroadWorks IDP Proxy (IDP) konfiguriran kot IDP SAML. CI preusmeri na IDP, ki uporabniku prikaže stran za prijavo. (Ponudnik storitev lahko označi to prijavno stran.)
Uporabnik vnese svoje poverilnice BroadWorks.
Broadworks overi uporabnika prek IDP. Ob uspehu IDP preusmeri brskalnik nazaj na CI z uspehom SAML, da dokonča potek preverjanja pristnosti (ni prikazano v diagramu).
Po uspešnem preverjanju pristnosti aplikacija Webex pridobi žetone za dostop od CI (ni prikazano na diagramu). Odjemalec jih uporabi za zahtevo dolgoživega žetona BroadWorks Jason Web Token (JWT).
Aplikacija Webex odkrije svojo klicno konfiguracijo iz BroadWorks in drugih storitev iz Webexa.
Aplikacija Webex se registrira pri BroadWorks.
Prijavite se z uporabniškega vidika
Ta diagram je tipičen potek prijave, kot ga vidi končni uporabnik ali naročnik:
Prenesete in namestite aplikacijo Webex.
Povezavo ste morda prejeli od ponudnika storitev ali pa jo najdete na strani za prenose Webex.
Na zaslonu za prijavo v Webex vnesete svoj e-poštni naslov. Kliknite Naslednji.
Običajno ste preusmerjeni na stran z blagovno znamko ponudnika storitev.
Ta stran vas lahko pozdravi z vašim e-poštnim naslovom.
Če e-poštnega naslova ni ali če je e-poštni naslov napačen, namesto tega vnesite svoje uporabniško ime BroadWorks.
Vnesite svoje geslo za BroadWorks.
Če ste se uspešno prijavili, se odpre Webex.
Potek klica—Imenik podjetja
Potek klica—številka PSTN
Predstavitev in deljenje
Začnite vesoljski sestanek
Interakcije s strankami
Pridobite profil iz DMS in SIP Registrirajte se pri AS
Odjemalec pokliče XSI, da dobi žeton za upravljanje naprave in URL do DMS.
Odjemalec zahteva svoj profil naprave od DMS tako, da predloži žeton iz 1. koraka.
Odjemalec prebere profil naprave in pridobi poverilnice SIP, naslove in vrata.
Naročnik pošlje SIP REGISTER podjetju SBC z uporabo informacij iz 3. koraka.
SBC pošlje SIP REGISTER AS (SBC lahko izvede iskanje v NS, da poišče AS, če SBC še ne pozna uporabnika SIP.)
Testne in laboratorijske smernice
Naslednje smernice veljajo za testiranje in laboratorijske organizacije:
Partnerji ponudnikov storitev so omejeni na največ 50 testnih uporabnikov, ki jih je mogoče zagotoviti v več organizacijah.
Vsi uporabniki, ki presegajo prvih 50 testnih uporabnikov, bodo zaračunani.
Da bi zagotovili natančno obdelavo vašega računa, morajo vse preskusne organizacije v imenu BroadWorks organizacije vključiti 'test'.
Notranje testne organizacije morajo biti določene znotraj Webex Control Hub. S tem preprečimo, da bi se testnim uporabnikom zaračunavalo kot dejanskim uporabnikom.
Določanje organizacije za testno organizacijo
Če želite določiti organizacijo kot testno organizacijo:
Prijavite se v Partner Hub in izberite Stranke.
Izberite ustrezno stranko.
V desni nadzorni vrstici omogočite Organizacija internega testiranja preklop.
Predvajanje glasovne pošte
Za glasovno pošto se prepričajte, da ste medijski strežnik konfigurirali za uporabo ene od naslednjih kod:
mp3
wav—datoteke WAV so podprte v naslednjih formatih: PCM (podprt na vseh platformah) in DVI-ADPCM (ni podprt v sistemu Android
Če uporabljate datoteke wav, zaženite naslednje ukaze CLI, da konfigurirate aplikacijski in medijski strežnik:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologija
- ACL
- Seznam za nadzor dostopa
- ALG
- Prehod aplikacijskega sloja
- API
- Programski vmesnik aplikacij
- APNS
- Apple Push Notification Service
- AS
- Aplikacijski strežnik
- ATA
- Analogni telefonski adapter, adapter, ki pretvori analogno telefonijo v VoIP
- BAM
- BroadSoft Application Manager
- Osnovna avtentikacija
- Metoda avtentikacije, kjer je račun (uporabniško ime) potrjen s skupno skrivnostjo (geslom)
- BMS
- BroadSoft Messaging Server
- BOSH
- Dvosmerni tokovi prek sinhronega HTTP
- BRI
- Vmesnik osnovne hitrosti BRI je metoda dostopa ISDN
- Sveženj
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. paket)
- CA
- Certifikacijski organ
- Nosilec
- Organizacija, ki skrbi za telefonski promet (prim. Partner, Ponudnik storitev, Prodajalec z dodano vrednostjo)
- CAPTCHA
- Popolnoma avtomatiziran javni Turingov test za razlikovanje med računalniki in ljudmi
- CCXML
- Razširljivi označevalni jezik za nadzor klicev
- CIF
- Skupni vmesni format
- CLI
- Vmesnik ukazne vrstice
- CN
- Pogosto ime
- CNPS
- Potisni strežnik za obvestila o klicih. Notification Push Server, ki deluje na XSP|ADP v vašem okolju za pošiljanje obvestil o klicih v FCM in APNS. Glejte NPS proxy.
- CPE
- Oprema prostorov strank
- CPR
- Pravilo prisotnosti po meri
- CSS
- Kaskadni slogovni list
- CSV
- Vrednost, ločena z vejicami
- CTI
- Integracija računalniške telefonije
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizirano območje
- DN
- Številka imenika
- DND
- Ne moti
- DNS
- Sistem domenskih imen
- DPG
- Pokliči Peer Group
- DSCP
- Kodna točka diferenciranih storitev
- DTAF
- Arhivska datoteka vrste naprave
- DTG
- Ciljna skupina vodil
- DTMF
- Dvotonska večfrekvenčna
- Končni uporabnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Naročnik)
- Podjetje
- Zbirka končnih uporabnikov (prim. organizacija)
- FCM
- Firebase Cloud Messaging
- FMC
- Fiksna mobilna konvergenca
- Pretočno zagotavljanje
- Ustvarjanje uporabnikov v shrambi identitet Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks.
- FQDN
- Popolnoma kvalificirano ime domene
- Oskrba s popolnim pretokom
- Ustvarjanje in preverjanje uporabnikov v trgovini identitete Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks in uveljavljanje da ima vsak uporabnik BroadWorks edinstven in veljaven elektronski naslov.
- FXO
- Menjalnica je vrata, ki sprejemajo analogno linijo. To je vtič na telefonu ali faksu ali vtič na vašem analognem telefonskem sistemu. Zagotavlja indikacijo dvignjene/sključene slušalke (zaprtje zanke). Ker so vrata FXO priključena na napravo, kot je faks ali telefon, se naprava pogosto imenuje "naprava FXO".
- FXS
- Devizni naročnik je vrata, ki dejansko dostavijo analogno linijo do naročnika. Z drugimi besedami, "vtič v zidu" je tisti, ki zagotavlja znak centrale, tok baterije in napetost zvonjenja.
- GCM
- Google Cloud Message
- GCM
- Način Galois/Counter (tehnologija šifriranja)
- HID
- Človeška vmesniška naprava
- HTTPS
- Protokol za prenos hiperteksta Secure Sockets
- IAD
- Integrirana dostopna naprava
- IM&P
- Takojšnje sporočanje in prisotnost
- IP PSTN
- Ponudnik storitev, ki zagotavlja storitve VoIP za PSTN, zamenljive z ITSP, ali splošen izraz za "javno" telefonijo, povezano z internetom, ki jo skupaj zagotavljajo večji ponudniki telekomunikacij (in ne države, kot je PSTN)
- ITSP
- Ponudnik storitev internetne telefonije
- IVR
- Interaktivni glasovni odziv / odzivnik
- JID
- Izvorni naslov entitete XMPP se imenuje identifikator Jabber ali JID localpart@domain.part.example.com/resourcepart (@ . / so ločila)
- JSON
- Zapis predmeta Java Script
- JSSE
- Java Secure Socket Extension; osnovna tehnologija, ki zagotavlja funkcije varne povezljivosti s strežniki BroadWorks
- KEM
- Key Extension Module (strojna oprema telefonov Cisco)
- LLT
- Žeton z dolgo življenjsko dobo (ali dolgo življenjsko dobo); samoopisna, varna oblika nosilnega žetona, ki uporabnikom omogoča, da ostanejo overjeni dlje časa, in ni vezan na določene aplikacije.
- MA
- Arhiv sporočil
- MIB
- Informacijska baza upravljanja
- GOSPA
- Medijski strežnik
- mTLS
- Vzajemna avtentikacija med dvema stranema z uporabo izmenjave certifikatov pri vzpostavljanju povezave TLS
- MUC
- Večuporabniški klepet
- NAT
- Prevodi omrežnih naslovov
- NPS
- Notification Push Server; glej CNPS
- NPS proxy
-
Storitev v Webexu, ki vašemu CNPS dobavlja kratkotrajne avtorizacijske žetone, kar mu omogoča pošiljanje obvestil o klicih na FCM in APN ter na koncu v naprave Android in iOS, ki uporabljajo Webex.
- OCI
- Odprite vmesnik odjemalca
- Organizacija
- Podjetje ali organizacija, ki predstavlja zbirko končnih uporabnikov (prim. podjetje)
- OTG
- Skupina odhodnih povezav
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. sveženj)
- Partner
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prodajalec z dodano vrednostjo, ponudnik storitev, prevoznik)
- PBX
- Zasebna menjalnica
- PEM
- Pošta z izboljšano zasebnostjo
- PLMN
- Javno kopensko mobilno omrežje
- PRI
- Primary Rate Interface (PRI) je standard telekomunikacijskega vmesnika, ki se uporablja v digitalnem omrežju integriranih storitev (ISDN).
- PS
- Profilni strežnik
- PSTN
- Javno komutirano telefonsko omrežje
- QoS
- Kakovost storitev
- Portal za preprodajalce
- Spletno mesto, ki skrbniku preprodajalca omogoča konfiguracijo njihove rešitve UC-One SaaS. Včasih se imenuje portal BAM, skrbniški portal ali portal za upravljanje.
- RTCP
- Protokol nadzora v realnem času
- RTP
- Transportni protokol v realnem času
- SBC
- Mejni nadzornik seje
- SCA
- Skupni videz klica
- SD
- Standardna ločljivost
- SDP
- Protokol opisa seje
- SP
- Ponudnik storitev; Organizacija, ki zagotavlja telefonijo ali sorodne storitve drugim organizacijam (prim. Prevoznik, partner, prodajalec z dodano vrednostjo)
- SIP
- Protokol za začetek seje
- SLT
- Kratkoživ (ali Short Life) žeton (imenovan tudi BroadWorks SSO Token); overjen žeton za enkratno uporabo, ki se uporablja za varen dostop do spletnih aplikacij.
- SMB
- Mala do srednja podjetja
- SNMP
- Preprost protokol za upravljanje omrežja
- sRTCP
- varen protokol za nadzor prenosa v realnem času (klicni medij VoIP)
- sRTP
- varen protokol za prenos v realnem času (klicni medij VoIP)
- SSL
- Plast varnih vtičnic
- Naročnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Končni uporabnik)
- TCP
- Protokol za nadzor prenosa
- TDM
- Multipleksiranje s časovno delitvijo
- TLS
- Varnost transportnega sloja
- ToS
- Vrsta storitve
- UAP
- Portal za aktivacijo uporabnikov
- UC
- Poenotene komunikacije
- uporabniški vmesnik
- Uporabniški vmesnik
- UID
- Enolični identifikator
- UMS
- Strežnik za sporočila
- URI
- Enotni identifikator vira
- URL
- Enotni iskalnik virov
- USS
- Strežnik za skupno rabo
- UTC
- Univerzalni koordinirani čas
- UVS
- Video strežnik
- Prodajalec z dodano vrednostjo (VAR)
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prevoznik, partner, ponudnik storitev)
- VGA
- Video grafični niz
- VoIP
- Glas prek internetnega protokola (IP)
- VXML
- Glasovno razširljiv označevalni jezik
- WebDAV
- Web Distributed Authoring in Versioning
- WebRTC
- Spletne komunikacije v realnem času
- WRS
- Strežnik WebRTC
- XMPP
- Razširljiv protokol za sporočanje in prisotnost
Konfigurirajte storitve (z mTLS za storitev avtifikacije)
Spodnji postopki nadomeščajo postopke v temi Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP. Te postopke izvedite samo, če uporabljate mTLS za storitev preverjanja pristnosti namesto preverjanja žetona CI. Ti postopki so obvezni, če uporabljate več organizacij Webex na istem XSP|strežnik ADP. V nasprotnem primeru so neobvezne.
| Če ne izvajate več organizacij Webex na istem XSP|Strežnik ADP, Validacija žetona CI (s TLS) je priporočljiva za Auth Service. Nanašati se na Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP za podrobnosti o tem, kako konfigurirati storitev preverjanja pristnosti in druge storitve. |
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfigurirajte storitev preverjanja pristnosti (z mTLS)
Dolgožive žetone BroadWorks ustvari in potrdi storitev za preverjanje pristnosti, ki gostuje na vašem XSP|ADP.
Zahteve
XSP|Strežniki ADP, ki gostijo storitev preverjanja pristnosti, morajo imeti konfiguriran vmesnik mTLS.
XSP|ADP-ji morajo souporabljati iste ključe za šifriranje/dešifriranje dolgoživih žetonov BroadWorks. Kopiranje teh ključev v vsak XSP|ADP je ročni postopek.
XSP|ADP-ji morajo biti sinhronizirani z NTP.
Pregled konfiguracije
Bistvena konfiguracija na vašem XSP|ADP vključuje:
Namestite storitev preverjanja pristnosti.
Konfigurirajte trajanje žetona na vsaj 60 dni (izdajatelja pustite kot BroadWorks).
Ustvarite in delite ključe RSA v XSP|ADP.
Spletnemu vsebniku podajte URL authService.
Namestite storitev preverjanja pristnosti na XSP|ADP
Na vsakem XSP|ADP, uporabljen z Webexom:
Aktivirajte aplikacijo storitve za preverjanje pristnosti na poti
/authService(uporabiti morate to pot):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kje
<version>je vaša različica BroadWorks).Namestite aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurirajte trajanje žetona
Preverite obstoječo konfiguracijo žetona (ure):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavite trajanje na 60 dni (največ je 180 dni):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Ustvarite in delite ključe RSA
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Zaradi teh dveh dejavnikov morate ustvariti ključe na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP.
| Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP. |
Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService
XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone.
Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte zaupanje za storitev preverjanja pristnosti (z mTLS)
Prijavite se v Control Hub s svojim partnerskim skrbniškim računom.
Pojdi do in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txt.Odprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt.Prijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Izbirno) Zaženi pomočUpdateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot,webexclientroot2023,webexclientissuing, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi štirje vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Možnost) Konfigurirajte mTLS na ravni vmesnika/vrat HTTP
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni vmesnika/vrat HTTP je mTLS potreben za vse gostujoče spletne aplikacije, do katerih dostopate prek tega vmesnika/vrat.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer>in zaženitegetukaz za ogled vmesnikov.Če želite dodati vmesnik in tam zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. V bistvu prvi
truezavaruje vmesnik s TLS (certifikat strežnika se ustvari, če je potrebno) in drugotrueprisili vmesnik, da zahteva avtentikacijo potrdila odjemalca (skupaj sta mTLS).
Na primer:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tem primeru je mTLS (Client Auth Req = true) omogočen 192.0.2.7 pristanišče 444. TLS je omogočen 192.0.2.7 pristanišče 443.
(Možnost) Konfigurirajte mTLS za določene spletne aplikacije
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni aplikacije je mTLS potreben za to aplikacijo ne glede na konfiguracijo vmesnika strežnika HTTP.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>in zaženitegetukaz, da vidite, katere aplikacije se izvajajo.Če želite dodati aplikacijo in zanjo zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. Tam so navedena imena aplikacij. The
truev tem ukazu omogoči mTLS.
Na primer:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Primer ukaza doda aplikacijo AuthenticationService na 192.0.2.7:443 in zahteva, da od odjemalca zahteva in overi potrdila.
Preverite pri get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Kam naprej
Za konfiguracijo se lahko znova pridružite glavnemu dokumentnemu toku na Vmesnik CTI in sorodna konfiguracija.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS proti AuthService
Webex komunicira s storitvijo za preverjanje pristnosti prek vzajemne povezave s preverjanjem pristnosti TLS. To pomeni, da Webex predstavlja potrdilo odjemalca in XSP|ADP ga mora potrditi. Če želite zaupati temu potrdilu, uporabite verigo potrdil Webex CA, da ustvarite sidro zaupanja na XSP|ADP (ali proxy). Veriga potrdil je na voljo za prenos prek Partner Huba:
Pojdi do Nastavitve > BroadWorks Calling.
Kliknite povezavo za prenos potrdila.
| Verigo certifikatov dobite tudi pri https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje mora biti v teh treh primerih nameščena veriga potrdil CA Webex.
Vzajemne zahteve za potrdilo TLS za proxy za most TLS
Webex posredniku posredniku predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja proxy, zato proxy zaupa potrdilu odjemalca.
Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Vzajemne zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP v DMZ
Webex XSP-jem predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja XSP-jev, tako da XSP-ji zaupajo potrdilu odjemalca.
V XSP-je se naloži tudi javno podpisano potrdilo strežnika XSP.
XSP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal strežniška potrdila XSP-jev.
Zgodovina revizij dokumenta
Naslednja tabela prikazuje zgodovino sprememb tega dokumenta v zadnjih 12 mesecih.
Datum | Različica | Opis spremembe | |
|---|---|---|---|
14. junij 2024 | 2-119 |
| |
13. maj 2024 | 2-118 |
| |
10. maj 2024 | 2-117 |
| |
6. maj 2024 | 2-116 |
| |
2. maj 2024 | 2-115 |
| |
10. april 2024 | 2-114 |
| |
27. marec 2024 | 2-113 |
| |
22. marec 2024 | 2-112 |
| |
7. marec 2024 | 2-111 |
| |
24. februar 2024 | 2-110 |
| |
20. februar 2024 | 2-109 |
| |
7. februar 2024 | 2-108 |
| |
25. januar 2024 | 2-107 |
| |
23. januar 2024 | 2-106 |
| |
10. januar 2024 | 2-105 |
| |
20. december 2023 | 2-104 |
| |
13. december 2023 | 2-103 |
| |
12. december 2023 | 2-102 |
| |
8. december 2023 | 2-101 |
| |
8. november 2023 | 2-100 |
| |
25. oktober 2023 | 2-99 |
| |
13. september 2023 | 2-98 |
| |
4. september 2023 | 2-97 |
| |
8. avgust 2023 | 2-96 |
| |
23. junij 2023 | 2-95 |
| |
30. maj 2023 | 2-94 |
| |
26. maj 2023 | 2-93 |
| |
24. maj 2023 | 2-92 |
| |
10. maj 2023 | 2-91 |
| |
9. maj 2023 | 2-90 |
| |
4. maj 2023 | 2-89 |
| |
27. april 2023 | 2-88 |
| |
14. april 2023 | 2-87 |
| |
17. marec 2023 | 2-86 |
| |
11. marec 2023 | 2-85 |
| |
10. marec 2023 | 2-84 |
| |
7. marec 2023 | 2-83 |
| |
28. februar 2023 | 2-82 |
| |
15. februar 2023 | 2-81 |
| |
10. februar 2023 | 2-80 |
| |
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki izvajajo Webex za svoje organizacije strank ali zagotavljajo to rešitev neposredno svojim naročnikom.
Namen rešitve
Za zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednjim strankam, ki že imajo klicne storitve, ki jih zagotavljajo ponudniki storitev BroadWorks.
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorksu, malim in srednjim strankam Webex.
Kontekst
Vse naše odjemalce za sodelovanje razvijamo v enotno aplikacijo. Ta pot zmanjšuje težave pri sprejemanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v našem celotnem portfelju sodelovanja. Del tega prizadevanja je premakniti klicne zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšati naložbe v odjemalce UC-One.
Prednosti
Prihodnje preverjanje: proti koncu življenjske dobe UC-One Collaborate, prehod vseh odjemalcev na Unified Client Framework (UCF)
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob ohranjanju klicanja BroadWorks v vašem telefonskem omrežju
Obseg rešitve
Obstoječe/nove male in srednje stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že imajo BroadWorks Calling.
Obstoječe male in srednje stranke Webexa, ki želijo dodati BroadWorks Calling.
Ne večja podjetja (preglejte naš portfelj podjetij za Webex).
Ne posameznih uporabnikov (prosimo, ocenite ponudbe Webex Online).
Nabori funkcij v Webexu za Cisco BroadWorks so namenjeni malim in srednje velikim poslovnim primerom. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšajo kompleksnost za mala in srednja podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Lahko se odločimo, da skrijemo ali odstranimo funkcije, ki bi bile sicer na voljo v poslovnih paketih.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
# | Zahteva | Opombe | ||
|---|---|---|---|---|
1 | Popravek Trenutni BroadWorks R22 ali novejši | |||
2 | XSP|ADP za XSI, CTI, DMS in authService | Namenski XSP|ADP za Webex za Cisco BroadWorks | ||
3 | Ločen XSP|ADP za NPS se lahko deli z drugimi rešitvami, ki uporabljajo NPS. | Če imate obstoječo uvedbo za sodelovanje, preglejte priporočila za XSP|Konfiguracije ADP in NPS. | ||
4 | Validacija žetona CI (s TLS), konfigurirana za povezave Webex s storitvijo za preverjanje pristnosti. | |||
5 | mTLS konfiguriran za povezave Webex z vmesnikom CTI. | Druge aplikacije ne potrebujejo mTLS. | ||
6 | Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o zagotavljanju:
| Za zaupanja vredna e-poštna sporočila: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da uporabnikom omogočite prijavo z e-poštnim naslovom v BroadWorks. Za nezaupljiva e-poštna sporočila: Odvisno od uporabnikovih e-poštnih nastavitev lahko uporaba nezaupljivih e-poštnih sporočil povzroči, da se e-poštno sporočilo pošlje v uporabnikovo mapo Junk ali SPAM. Skrbnik bo morda moral spremeniti nastavitve e-pošte uporabnika, da bo dovolil domene | ||
7 | Datoteka DTAF Webex za Cisco BroadWorks za aplikacijo Webex | |||
8 | BW Business Lic ali Std Enterprise ali Prem Enterprise User Lic + Webex za naročnino Cisco BroadWorks | Če imate obstoječo uvedbo za sodelovanje, ne potrebujete več UC-One Add-On Bundle, Collab Lic in konferenčnih vrat Meet-me. Če imate obstoječo uvedbo UC-One SaaS, nobenih dodatnih sprememb razen sprejemanja pogojev paketa Premium. | ||
9 | IP/vrata morajo biti dostopna prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. | Glejte razdelek »Priprava omrežja«. | ||
10 | Konfiguracija TLS v1.2 na XSP|ADP | |||
11 | Za zagotavljanje pretoka se mora aplikacijski strežnik povezati z vmesnikom za zagotavljanje BroadWorks.
| Oglejte si temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni razdelki v dokumentu odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem enem dokumentu nameravamo zajeti vse vidike rešitve.
Najmanjši nabor nalog za uvedbo rešitve je:
Dosezite svojo ekipo za račun in postanite Ciscov partner. Nujno je, da raziščete Cisco stične točke, da se seznanite (in se usposobite). Ko postanete Ciscov partner, uporabimo preklop Webex za Cisco BroadWorks za vašo partnersko organizacijo Webex. (Glej Uvedite Webex za Cisco BroadWorks > Partner Onboarding v tem dokumentu.)
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP v tem dokumentu.)
Uporabite Partner Hub za povezavo Webexa z BroadWorks. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v Partner Hubu v tem dokumentu.)
Uporabite Partner Hub za pripravo predlog za oskrbo uporabnikov. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svoje predloge za vkrcanje v tem dokumentu.)
Preizkusite in vključite stranko tako, da zagotovite vsaj enega uporabnika. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
|
|
Terminologija
Poskušamo omejiti žargon in kratice, uporabljene v tem dokumentu, ter razložiti vsak izraz, ko je prvič uporabljen. (Glej Webex za Cisco BroadWorks Reference > Terminologija če izraz ni razložen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
Uporabniki kličejo številke PSTN z vašo infrastrukturo BroadWorks.
Uporabniki pokličejo druge številke BroadWorks z vašo infrastrukturo BroadWorks (zvočni/video klici z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
Uporabniki lahko alternativno opravijo klic Webex VOIP prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so aplikacija Webex v aplikacijo Webex, ne aplikacija Webex v PSTN).
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
Uporabniki si lahko pošiljajo sporočila eden na enega ali v prostorih (stalni skupinski klepet) in izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
Uporabniki lahko delijo prisotnost (status). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
Ko vas vključimo kot partnersko organizacijo v Control Hub, s pravilnimi pooblastili, lahko konfigurirate razmerje med vašo instanco BroadWorks in Webexom.
Organizacije strank ustvarite v Control Hubu in zagotovite uporabnike v teh organizacijah.
Vsak naročnik v BroadWorksu dobi identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorks).
Uporabniki se avtentifikirajo proti BroadWorks ali Webex.
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblastijo za storitve pri BroadWorks in Webex.
Aplikacija Webex v središču te rešitve; je aplikacija za blagovno znamko, ki je na voljo v namiznih računalnikih Mac/Windows ter mobilnih napravah in tablicah Android/iOS.
Obstaja tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex za zagotavljanje funkcij sporočanja, prisotnosti in srečanj.
Odjemalec se prijavi v vaše sisteme BroadWorks za klicne funkcije.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi brezhibno uporabniško izkušnjo oskrbe.
Lastnosti in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone".
Ta vrsta paketa uporablja aplikacijo Webex samo kot odjemalec programskega telefona z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, ne morejo pa začeti sestankov sami. Ko drugi uporabniki (softphone ali nesoftphone) iščejo v imeniku uporabnika softphone, rezultati iskanja ne ponujajo nobene možnosti za pošiljanje sporočila.
Uporabniki programskega telefona lahko med klicem delijo svoj zaslon.
Paket "Osnovni".
Osnovni paket vključuje funkcije klicanja, sporočanja in srečanja. Vključuje 100 udeležencev sestankov v »enotnem prostoru« in sestankov v osebni sobi za sestanke (PMR). (** glej spodnjo opombo za izjemo). V tem paketu lahko srečanja trajajo največ 40 minut.
Paket "Standard".
Ta paket vključuje tudi vse v osnovnem paketu, kot je do 100 udeležencev na sestankih v »enotnem prostoru« in sestankih v osebni sejni sobi (PMR).
Skupna raba zaslona v sestanku PMR je vloga, ki jo ima na začetku samo gostitelj sestanka, vendar lahko gostitelj prenese 'vlogo predstavitelja' kateremu koli udeležencu srečanja, ki ga izbere, in samo gostitelj lahko ponovno prevzame vlogo predstavitelja brez trenutnega gostitelj, ki jim ga posreduje.
Paket "Premium".
Ta paket vključuje vse v standardnem paketu ter do 300 udeležencev v sestanku »poenotenega prostora« in do 1000 udeležencev v osebni sobi za sestanke (PMR).
Skupna raba zaslona znotraj sestanka PMR je podprta za vse udeležence sestanka.
Primerjaj pakete
Paket | Klicanje | Sporočanje | Srečanja Unified Space | Srečanja PMR |
|---|---|---|---|---|
Softphone | Vključeno | Ni vključen | Brez | Brez |
Osnovno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Standardno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Premium | Vključeno | Vključeno | 300 udeležencev | 1000 udeležencev |
| Omejitev Unified Space Meeting za uporabnike Basic je 100 udeležencev na Unified Space Meeting, razen če prostor vključuje tudi uporabnike, ki so jim dodeljeni paketi »Standard« ali »Premium«; v tem primeru se omejitev poveča glede na uporabniški paket gostitelja. |
| "Sestanki Unified Space Meetings" se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Uporabnik na primer sproži sestanek iz prostora prek gumbov »Srečaj« ali »Urnik«. »Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sobi za sestanke (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID). |
Funkcije za sporočanje in sestanke
Glejte naslednjo tabelo za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium.
Funkcija srečanja | Podprto z osnovnim paketom | Podprto s standardnim paketom | Podprto s paketom Premium | Komentiraj |
|---|---|---|---|---|
Trajanje sestanka | 40 minut ali manj | Neomejeno | Neomejeno | |
Skupna raba namizja | ja | ja | ja | Osnovno—Deljenje namizja s katerim koli udeležencem srečanja PMR. Standardno —Deljenje namizja samo s strani gostitelja srečanja PMR. Premium—Deljenje namizja s katerim koli udeležencem srečanja PMR. |
Deljenje aplikacij | ja | ja | ja | Osnovno—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. Standardno —Deljenje aplikacij samo s strani gostitelja srečanja PMR. Premium—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. |
Večstranski klepet | ja | ja | ja | |
Bela tabla | ja | ja | ja | |
Zaščita z geslom | ja | ja | ja | |
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) | ja | ja | ja | |
Podpira seznanjanje z napravami Webex | ja | ja | ja | |
Talni nadzor (Izklop zvoka enega/Izgon vseh) | ja | ja | ja | |
Povezava do stalnih srečanj | ja | ja | ja | |
Dostop do mesta srečanj | ja | ja | ja | |
Sestanku se pridružite prek VoIP | ja | ja | ja | |
Zaklepanje | ja | ja | ja | |
Kontrolniki predstavitelja | št | št | ja | |
Nadzor oddaljenega namizja | št | št | ja | |
Število udeležencev | 100 | 100 | 1000 | |
Posnetek shranjen lokalno v sistemu | ja | ja | ja | |
Snemanje v oblaku | št | št | ja | |
Snemanje - shranjevanje v oblaku | št | št | 10 GB na mesto | |
Snemanje transkripcij | št | št | ja | |
Načrtovanje sestankov | ja | ja | ja | |
Omogoči skupno rabo vsebine z zunanjimi integracijami | št | št | ja | Osnovno— Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. Standardno—Deljenje vsebine samo s strani gostitelja srečanja PMR. Premium—Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. |
Dovoli spremembo URL-ja PMR | št | št | ja | Osnovno— Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Partnerji in skrbniki organizacij lahko spremenijo URL v Control Hubu. Standardno— URL PMR lahko spremenijo samo skrbniki partnerjev in organizacij iz partnerskega središča. Premium—Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Skrbniki partnerjev in organizacij lahko spremenijo URL v središču za partnerje. |
Prenos srečanj v živo (npr. na Facebooku, Youtube) | št | št | ja | |
Dovolite drugim uporabnikom, da načrtujejo sestanke v njihovem imenu | št | št | ja | |
Dodajte nadomestnega gostitelja | ja | št | ja | |
Integracija aplikacij (npr. Zendesk, Slack) | Odvisno od integracije | Odvisno od integracije | ja | Glej Integracije aplikacij spodaj za več informacij o podpori. |
Integracija s koledarjem Microsoft Office 365 | ja | ja | ja | |
Integracija z Google Calendaring za G Suite | ja | ja | ja | |
Center za pomoč Webex objavlja funkcije in uporabniško dokumentacijo za Webex na help.webex.com. Preberite naslednje članke, če želite izvedeti več o funkcijah:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni programski odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
Zendesk—Samo Premium
Ohlapnost—Samo Premium
Microsoftove ekipe za sestanke Webex— Standard ali Premium
Microsoft Teams za klicanje— Podprto z vsemi paketi
Koledar Office 365— Standard ali Premium
Google Calendaring za G Suite— Standard ali Premium
Podpora za infrastrukturo navideznega namizja (VDI).
Webex za Cisco BroadWorks zdaj podpira okolja Virtual Desktop Infrastructure (VDI). Za podrobnosti o tem, kako razmestiti infrastrukturo VDI, glejte Vodnik za uvajanje za Webex za infrastrukturo navideznega namizja (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Profesionalni paket za storitev Control Hub
Dodatna storitev Pro Pack for Control Hub vašim skrbnikom, strokovnjakom za informacijsko varnost in uradnikom za skladnost zagotavlja napredno funkcionalnost na področju varnosti, skladnosti in analitike, ki se lahko integrira z vašo programsko opremo.
Te dodatne storitve bodo na voljo samo za pakete Standard in Premium.
Za več informacij glejte Stran s pomočjo paketa Pro Pack za Control Hub.
Načrt prihodnosti
Za vpogled v naše namere za prihodnje različice Webex za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Elementi načrta niso zavezujoči v nobeni vlogi. Cisco si pridržuje pravico, da zadrži ali revidira katerega koli ali vse te elemente v prihodnjih izdajah.
Omejitve
Omejitve zagotavljanja
Časovni pas mesta srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za zagotavljanje ni naveden noben časovni pas za prvega uporabnika vsakega paketa, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto naročniško organizacijo.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, navedite timezone parameter v zahtevi za zagotavljanje za:
prvi naročnik za paket Standard v organizaciji.
prvi naročnik za Premium paket v organizaciji.
prvi naročnik, oskrbljen z osnovnim paketom v organizaciji.
Splošne omejitve
Ni klicanja v spletni različici odjemalca Webex (To je omejitev odjemalca in ne omejitev rešitve.)
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij za nadzor klicev, ki so na voljo pri BroadWorks.
Odjemalec Webex trenutno ne more biti označen z belo oznako.
Ko ustvarite organizacije strank z izbrano metodo oskrbe, se samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. To vedenje je načrtovano. Pričakujemo, da bodo multinacionalni partnerji ustvarili partnersko organizacijo v vsaki regiji, kjer upravljajo organizacije strank.
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije strank v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev s ponudbo Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočanja
Naslednje omejitve shranjevanja podatkov (sporočila in datoteke skupaj) veljajo za organizacije, ki so prek ponudnika storitev kupile Webex za storitve Cisco BroadWorks. Te omejitve predstavljajo največji prostor za shranjevanje sporočil in datotek skupaj.
Osnovno: 2 GB na uporabnika za 3 leta
Standardnih 5 GB na uporabnika za 3 leta
Premium: 10 GB na uporabnika za 5 let
Za vsako organizacijo stranke se te skupne vrednosti na uporabnika združijo, da se zagotovi agregirana vsota za to stranko na podlagi števila uporabnikov. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev za sporočanje in shranjevanje datotek 50 GB. Posamezen uporabnik lahko preseže omejitev na uporabnika (10 GB), pod pogojem, da podjetje še vedno presega skupni maksimum (50 GB).
Za prostore skupine, ki so ustvarjeni, veljajo omejitve sporočanja glede na skupno skupno organizacijo stranke, ki je lastnica prostora skupine. Podatke o lastniku posameznih ekipnih prostorov najdete v Politiki prostora. Za informacije o tem, kako si ogledate politiko prostora za posamezen timski prostor, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za skupinske prostore za sporočila Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webex
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku izpostavljeni prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot med mirovanjem.
Več je podrobnosti izmenjavo podatkov v razdelku Reference tega dokumenta.
Dodatno branje
Rezidentstvo podatkov organizacije
Vaše podatke Webex hranimo v podatkovnem centru, ki najbolj ustreza vaši regiji. glej Rezidenca podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek Partner Huba.
Za informacije o vlogah, ki so na voljo partnerjem, privilegijih dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM.
| Prvi uporabnik, ki je omogočen novi partnerski organizaciji, je samodejno dodeljen vlogi Full Administrator in Full Partner Administrator. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog. |
Ciscova ekipa za operacije v oblaku: Ustvari vašo »partnersko organizacijo« v središču za partnerje, če ta ne obstaja, med vašim uvajanjem.
Ko imate svoj račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za vkrcanje«, ki predstavljajo pakete ali pakete, ki jih ponujajo ti sistemi. Nato zagotovite svoje stranke ali naročnike.
# | Tipična naloga | SP | Cisco |
|---|---|---|---|
1 | Partner Onboarding – Ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje preklopov potrebnih funkcij | ● | |
2 | Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) | ● | |
3 | Konfiguriranje integracijskih nastavitev v partnerski organizaciji prek partnerskega središča (predloge ponudb, blagovna znamka) | ● | |
4 | Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, XSP|Konfiguracija ADP, aplikacije XSI, AuthService, CTI, NPS, DMS na XSP|ADP) | ● | |
5 | Razvijte integracijo ali proces zagotavljanja | ● | |
6 | Pripravite materiale GTM | ● | |
7 | Preseli ali omogoči nove uporabnike | ● |
Arhitektura
Kaj je na diagramu?
Stranke
Odjemalec Webex App služi kot primarna aplikacija v Webexu za ponudbe Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima izvorna sporočila, prisotnost in večstranske avdio/video sestanke, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
IP telefoni Cisco in pripadajoči dodatki uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone tretjih oseb.
Portal za aktiviranje uporabnikov za uporabnike, ki se prijavijo v Webex s svojimi poverilnicami BroadWorks.
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. Partner Hub je mesto, kjer konfigurirate integracijo med svojo infrastrukturo BroadWorks in Webexom. Partner Hub uporabljate tudi za upravljanje konfiguracije odjemalca in zaračunavanja.
Omrežje ponudnika storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
Javno obrnjen XSP|ADP, za Webex za Cisco BroadWorks: (Polje predstavlja enega ali več XSP|Farme ADP, po možnosti na čelu z izravnalniki obremenitve.)
Gosti vmesnik Xtended Services (XSI-Actions & XSI-Events), storitev upravljanja naprav (DMS), vmesnik CTI in storitev avtentikacije. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se avtentikirajo, prenesejo svoje konfiguracijske datoteke za klicanje, opravljajo in sprejemajo klice ter si ogledajo status slušalke drug drugega (prisotnost telefonije) in zgodovino klicev.
Objavi imenik strankam Webex.
Javno obrnjen XSP|ADP, ki izvaja NPS:
Potisni strežnik za obvestila o klicih: Strežnik za pošiljanje obvestil na XSP|ADP v vašem okolju. Povezuje se med vašim aplikacijskim strežnikom in našim posrednikom NPS. Proxy dobavlja kratkotrajne žetone vašemu NPS za avtorizacijo obvestil storitev v oblaku. Te storitve (APNS in FCM) pošiljajo obvestila o klicih strankam Webex v napravah Apple iOS in Google Android.
Aplikacijski strežnik:
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
Za pretočno oskrbo uporablja AS skrbnik partnerja za oskrbo uporabnikov v Webexu
Potisne uporabniški profil v BroadWorks
OSS/BSS: Vaš operacijski podporni sistem / poslovne storitve SIP za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok v diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
Webex za Cisco BroadWorks predstavlja nabor mikrostoritev, ki podpirajo integracijo med Webexom in BroadWorksom, ki ga gosti ponudnik storitev:
API-ji za oskrbo uporabnikov
Konfiguracija ponudnika storitev
Prijava uporabnika s poverilnicami BroadWorks
Webex Messaging box za mikrostoritve, povezane s sporočanjem.
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za video srečanja z več udeleženci (SIP & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Apple.
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Android.
XSP|Premisleki o arhitekturi ADP
Vloga javnega XSP|Strežniki ADP v Webexu za Cisco BroadWorks
XSP, namenjen javnosti|ADP v vašem okolju zagotavlja naslednje vmesnike/storitve za Webex in odjemalce:
Storitev avtentikacije (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webex za BroadWorks JWT (JSON Web Token).
Vmesnik CTI, zaščiten z mTLS, na katerega je Webex naročen za dogodke v zgodovini klicev in status prisotnosti telefonije iz BroadWorksa (status klica).
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike kontaktov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
Storitev DM (Device Management) za odjemalce, da pridobijo svoje konfiguracijske datoteke za klice
Navedite URL-je za te vmesnike, ko konfigurirate Webex za Cisco BroadWorks. (Glej Konfigurirajte svoje gruče BroadWorks v središču Partner Hub v tem dokumentu.) Za vsako gručo lahko zagotovite samo en URL za vsak vmesnik. Če imate v infrastrukturo BroadWorks več vmesnikov, lahko ustvarite več gruč.
XSP|Arhitektura ADP
Zahtevamo, da uporabljate ločen namenski XSP|Primerek ali farma ADP za gostovanje vaše aplikacije NPS (Notification Push Server). Isti NPS lahko uporabite z UC-One SaaS ali UC-One Collaborate. Vendar ne smete gostiti drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|Primerek/kmetija ADP za gostovanje zahtevanih aplikacij za integracijo Webexa iz naslednjih razlogov
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite nov XSP|Farma ADP za Webex za Cisco BroadWorks. Tako lahko obe storitvi delujeta neodvisno, medtem ko selite naročnike.
Če namestite Webex za aplikacije Cisco BroadWorks na XSP|Farma ADP, ki se uporablja za druge namene, je vaša odgovornost za spremljanje uporabe, upravljanje posledične kompleksnosti in načrtovanje povečanega obsega.
The Načrtovalnik zmogljivosti sistema Cisco BroadWorks predvideva namenski XSP|Farma ADP in morda ne bo točna, če jo uporabljate za izračune kolokacije.
Če ni navedeno drugače, namenski Webex za Cisco BroadWorks XSP|ADP-ji morajo gostiti naslednje aplikacije:
AuthService (TLS s preverjanjem žetona CI ali mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-dogodki (TLS)
DMS (TLS)—Izbirno. Ni obvezno, da uvedete ločen primerek DMS ali farmo posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, kot ga uporabljate za UC-One SaaS ali UC-One Collaborate.
Spletni pogled nastavitev klicev (TLS)—izbirno. Spletni pogled nastavitev klicev (CSW) je potreben le, če želite, da uporabniki Webexa za Cisco BroadWorks lahko konfigurirajo klicne funkcije v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojno avtentikacijo TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
(Diagram je označen Možnost 1) En XSP|Primerek ali farma ADP za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
(Diagram je označen Možnost 2) Dva XSP|Instance ali farme ADP, ena z vmesnikom mTLS za CTI in druga z vmesnikom TLS za druge aplikacije, kot je AuthService.
| XSP|Ponovna uporaba ADP Če imate obstoječi XSP|Farma ADP, ki je v skladu z eno od zgoraj predlaganih arhitektur (1. ali 2. možnost) in je rahlo obremenjen, potem je mogoče znova uporabiti vaš obstoječi XSP|ADP. Preveriti boste morali, da med obstoječimi aplikacijami in zahtevami novih aplikacij za Webex ni nasprotujočih si konfiguracijskih zahtev. Dva glavna pomisleka sta:
Ker XSP|ADP-ji imajo veliko aplikacij in število permutacij teh aplikacij je veliko, lahko pride do drugih neidentificiranih konfliktov. Iz tega razloga morebitna ponovna uporaba XSP|ADP-je je treba pred ponovno uporabo preveriti v laboratoriju s predvideno konfiguracijo. |
Konfigurirajte sinhronizacijo NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP, ki jih uporabljate z Webexom.
Namestite ntp paket po namestitvi operacijskega sistema in preden namestite programsko opremo BroadWorks. Nato lahko konfigurirate NTP med XSP|Namestitev programske opreme ADP. Glej Priročnik za upravljanje programske opreme BroadWorks za več podrobnosti.
Med interaktivno namestitvijo XSP|Programska oprema ADP, vam je dana možnost konfiguracije NTP. Nadaljujte kot sledi:
Ko namestitveni program vpraša,
Do you want to configure NTP?, vstopiy.Ko namestitveni program vpraša,
Is this server going to be a NTP server?, vstopin.Ko namestitveni program vpraša,
What is the NTP address, hostname, or FQDN?, vnesite naslov vašega strežnika NTP ali javne storitve NTP, npr.pool.ntp.org.
Če je vaš XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, konfiguracijska datoteka namestitvenega programa mora vsebovati naslednje pare ključ=vrednost:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Identiteta ADP in varnostne zahteve
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najsplošnejše (ponudnik SSL) do najbolj specifične (posamezen vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso podane, so nastavitve SSL 'nižje' ravni podedovane od 'višjih' ravni.
Če nobena od privzetih nastavitev ni spremenjena, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
XSP|ADP se mora overiti pri odjemalcih s potrdilom, podpisanim s strani CA, v katerem se skupno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
Vmesnik Xsi mora podpirati protokol TLSv1.2.
Vmesnik Xsi mora uporabljati šifrirno zbirko, ki izpolnjuje naslednje zahteve.
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali eliptičnih krivulj Diffie-Hellman Ephemeral (ECDHE)
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
Način šifriranja GCM (Galois/Counter Mode) ali CBC (Cipher Block Chaining)
Če je uporabljena šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
Zahtevam na primer ustrezajo naslednje šifre:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI zahteva konvencijo o poimenovanju IANA za šifrirne zbirke, kot je prikazano zgoraj, ne pa konvencije openSSL. |
Podprte šifre TLS za vmesnika AuthService in XSI
| Ta seznam se lahko spremeni z razvojem naših varnostnih zahtev v oblaku. Upoštevajte trenutna priporočila Ciscove varnosti v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste Xsi-Events in število niti za obdelavo količine dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na najmanjše prikazane vrednosti, kot sledi (ne zmanjšajte jih, če so nad temi najmanjšimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Več XSP|ADP
Robni element za izravnavo obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora pregledno upravljati porazdelitev prometa med vašimi več XSP-ji|Strežniki ADP in Webex za oblak in odjemalce Cisco BroadWorks. V tem primeru bi morali navesti URL izravnalnika obremenitve konfiguraciji Webex za Cisco BroadWorks.
Opombe o tej arhitekturi:
Konfigurirajte DNS, tako da lahko odjemalci najdejo izravnalnik obremenitve, ko se povezujejo z vmesnikom Xsi (glejte DNS konfiguracija).
Priporočamo, da robni element konfigurirate v načinu povratnega proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Internetni XSP|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več XSP|ADP strežniki.
Opombe o tej arhitekturi:
Za povezavo z XSP sta potrebna dva zapisa|ADP strežniki:
Za mikrostoritve Webex: Round-robin zapisi A/AAAA so potrebni za ciljanje na več XSP|naslovi IP ADP. To je zato, ker mikrostoritve Webex ne morejo iskati SRV. Za primere glej Storitve v oblaku Webex.
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glej Aplikacija Webex.
Uporabite prednostne zapise SRV za ciljanje storitve XSI za več XSP|naslovi ADP. Določite prednost svojim zapisom SRV, tako da bodo mikrostoritve vedno šle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. NE uporabljajte krožnega pristopa za aplikacijo Webex.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu.
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran za razrešitev XSP|URL ADP do izravnalnika obremenitve HTTP, izravnalnik obremenitve pa je konfiguriran za preusmeritev prek povratnega proxyja na XSP|ADP strežniki.
Webex ne sledi preusmeritvi pri povezovanju z URL-ji, ki jih posredujete, zato ta konfiguracija ne deluje.
Naročanje in zagotavljanje
Naročanje in zagotavljanje velja na teh ravneh:
Oskrba partnerja/ponudnika storitev:
Vsak vključeni ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec) mora biti konfiguriran kot partnerska organizacija v Webexu in mora imeti potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije zagotavlja dostop do upravljanja Webexa za Cisco BroadWorks na Webex Partner Hub. Skrbnik partnerja mora opraviti vse potrebne korake za zagotavljanje, preden lahko zagotovi organizacijo stranke/podjetja.
Naročanje in zagotavljanje strank/podjetij:
Vsak BroadWorks Enterprise, omogočen za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije stranke Webex. Ta postopek poteka samodejno kot del oskrbe uporabnika/naročnika. Vsi uporabniki/naročniki znotraj podjetja BroadWorks so omogočeni v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko zagotovite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
Uporabniško/naročniško naročanje in zagotavljanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Samooskrba uporabnika
Oskrba API-ja
Pretočno zagotavljanje z zaupanja vredno e-pošto
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če lahko trdite, da ima BroadWorks naročniške e-poštne naslove, ki so veljavni in edinstveni za Webex, ta možnost zagotavljanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot ID-ji uporabnikov.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če se ne morete zanesti na naročniške e-poštne naslove, ki jih ima BroadWorks, ta možnost zagotavljanja ustvari račune Webex, vendar jih ni mogoče aktivirati, dokler naročniki ne predložijo in potrdijo svojih e-poštnih naslovov. Takrat lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniške ID-je.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Uporabniška samooskrba
S to možnostjo ni pretočnega zagotavljanja iz BroadWorks v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastno komunikacijo (ali jo pooblastite za svoje stranke) za distribucijo povezave naročnikom. Naročniki sledijo povezavi, nato posredujejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek Partnerskega središča ali za to uporabite API.
| Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo. |
Zagotavljanje ponudnika storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo, da Webex za Cisco BroadWorks uporabnikom/naročnikom omogočite v svoj obstoječi potek dela/orodja za upravljanje uporabnikov.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Interno klicanje
Podpora za funkcijo Extension Dialing uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki v istem podjetju. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med zagotavljanjem se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Za klicanje BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve vseh področij metode za začetek klica in v profilu uporabnika. Webex za Cisco BroadWorks podpira samo interne klice med uporabniki znotraj iste skupine in različnih skupin istega podjetja s kombinacijo lokacijske klicne kode in interne številke. Vendar pa klicanje med dvema podjetjema z uporabo samo razširitev ni podprto.
Razširitev je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Uporabniki Cisco BroadWorks
Ponudba javnega API-ja kot »razširitev
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za podjetja/skupine, ki imajo konfigurirano klicno kodo lokacije (LDC), mora biti parameter razširitve kombinacija LDC in 'interne številke.
Omogočanje pretoka ali samoaktivacije
Razširitev in LDC (kjer je na voljo) bosta samodejno pridobljena iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Samodejno sinhronizirano iz BroadWorks z Directory Sync z uporabo kombinacije klicne kode lokacije (LDC) in interne številke.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje razširitve |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | Razširitev je treba posredovati kot parameter |
Pretok skozi | Razširitev samodejno pridobljena iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Seznami telefonov BroadWorks | Seznami poslovnih, skupinskih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
Predpogoji
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
Popravek, kjer so razširitvene in lokacijske klicne kode dodane v XSI in adapter za zagotavljanje februarja 2022 za različico 23 ali novejšo kot del:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI za ta tok klica SIP, ki je potreben za podporo za funkcijo klicanja razširitve.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioriteta možnosti klica aplikacije
Kot del podpore za funkcijo Extension Dialing je nastavitev prednosti klicnih možnosti aplikacije zagotovljena tudi na ravni partnerja za vse partnerje Webex for Cisco Broadworks. S to nastavitvijo lahko partner nadzira nastavitve prioritete klicev vseh svojih upravljanih strank iz Partner Huba. Nastavitev prioritete možnosti klica aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klica aplikacije vsebuje razširitev kot drugo možnost v Partner Hubu in Control Hubu, ko je uporabniku Webexa za Cisco Broadworks na novo omogočena razširitev prek katerega koli od zgoraj omenjenih načinov zagotavljanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v možnosti avdio/video klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite vidnost dodatnega klica:
Če partner želi, da se vsem njegovim upravljanim organizacijam strank zagotovi razširitev kot ena od možnosti klica, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Partner Hubu. To bo omogočilo upravljanim organizacijam strank, da podedujejo nastavitev od svojega partnerja.
Če želi partner zagotoviti razširitev v klicnih možnostih za določeno organizacijo strank, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Control Hubu.
Podpora za stike skupine
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync tako, da odstrani omejitev za sinhronizacijo do 1500 stikov s telefonskih seznamov skupine v BroadWorksu in partnerjem omogoči sinhronizacijo do 30.000 stikov z enega samega skupinskega telefonskega seznama in ga izenači s 30.000 stiki. povečanje za telefonski seznam podjetja, ki je bil objavljen ločeno.
Obstaja splošna omejitev 200K za vse zunanje stike na organizacijo, ki bi veljala za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Podprto bo na primer podjetje BroadWorks, ki ima seznam telefonov Enterprise s 30K in tudi 5 seznamov telefonov skupine s 30K (skupaj 180K na organizacijo). Če pa obstaja 6 skupinskih telefonskih seznamov s 30K, to ne bo podprto (skupaj 210K).
| Ta funkcija je na voljo na zahtevo. Obrnite se na ekipo za račun, da ga omogočite.
|
Ko je funkcija omogočena, začne storitev DirSync sinhronizirati stike telefonskega seznama BroadWorks Group v namensko shrambo stikov za posamezno skupino v storitvi Webex Contact Service.
Med zagotavljanjem mora biti skupina podjetij uporabnika shranjena v imeniku Webex, da navede skupino, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v pomnilniku skupine Contact Service za določeno skupino uporabnikov.
Funkcija zahteva, da so naročniki Webex za BroadWorks omogočeni v Webexu z ID-jem skupine podjetij BroadWorks.
Id skupine podjetij BroadWorks je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Webex za uporabnike Cisco BroadWorks
Oskrba javnega API-ja kot 'spEnterpriseGroupId'
ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja.
Omogočanje pretoka ali samoaktivacije
BroadWorks Enterprise Group Id bo samodejno pridobljen iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Se ne uporablja. Za te uporabnike ni treba sinhronizirati ID-ja skupine podjetij BroadWorks.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje ID skupine podjetij |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | BroadWorks Enterprise Group Id je treba posredovati kot parameter spEnterpriseGroupId |
Pretok skozi | Id skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Se ne uporablja |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Se ne uporablja |
Seznami telefonov BroadWorks | Stiki na telefonskih seznamih skupine BroadWorks | Directory Sync | Stiki skupine so shranjeni v storitvi Webex Contact Service, ki je povezana z določeno skupino |
BroadWorks Enterpsie ali osebni telefonski seznami | Stiki na seznamu poslovnih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
| Javni API je treba posodobiti PRED MIGRACIJO. Migracije ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja https://developer.webex.com/docs/api/changelog#2023-march Ko je funkcija omogočena in kot rezultat naslednje sinhronizacije imenika, bodo skupine uporabnikov v podjetju prikazane tudi v Control Hubu. Vizualizacija skupin v Control Hub za Webex za BroadWorks je na tej stopnji zgolj informativna. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupini v Control Hubu, saj te spremembe ne bodo odražene nazaj v BroadWorks. Upravljanje skupin v Control Hubu je namenjeno uporabi s strani partnerjev, ki bodo sprejeli prihajajoče API-je za upravljanje stikov. |
Migracije in pripravljenost na prihodnost
Ciscov napredek odjemalca poenotenih komunikacij BroadSoft je prehod od UC-One k Webexu. Obstaja ustrezno napredovanje podpornih storitev stran od omrežja ponudnika storitev – razen klicanja – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je prednostna migracijska strategija uvedba novega, namenskega XSP|ADP-ji za integracijo z Webexom za Cisco BroadWorks. Obe storitvi lahko izvajate vzporedno, medtem ko selite stranke na Webex, in sčasoma povrnete infrastrukturo, uporabljeno za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo a Naročite se možnost, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vsakega od naslednjih člankov, da zagotovite, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, pojdite na vsako od spodnjih povezav in v članku, ki se prikaže, kliknite Naročite se gumb.
Priporočamo, da se naročite vsaj na zgornji seznam. Vendar večina člankov in dokumentov Webex, navedenih pod Dodatni dokumenti imeti a Naročite se možnost. Da se ta možnost prikaže, se mora članek pojaviti na help.webex.com.
| Za ciljne strani dokumentacije ni možnosti naročnine. |
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks si oglejte naslednjo povezano dokumentacijo:
Webex za dokumente Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks—Ta rešitev ponudnikom storitev omogoča, da zagotovijo telefonske številke, ki jih imajo (namesto številk, ki jih zagotovi Cisco), za uporabo pri pridružitvi sestankom Webex.
Priročnik za konfiguracijo Webex za Cisco BroadWorks—Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Priročnik za integracijo naprav za Webex za Cisco BroadWorks—Opisuje, kako namestiti in servisirati naprave Room OS in MPP.
Priročnik za odpravljanje težav Webex za Cisco BroadWorks— Vsebuje informacije o odpravljanju težav za Webex za Cisco BroadWorks.
Webex za članke Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo naslednja neobvezna spletna mesta, če želite izvedeti več o Webexu za Cisco BroadWorks:
Webex za dokumentacijo Cisco BroadWorks—Na ciljni strani so navedeni tehnični dokumenti in neobvezni članki Webex, namenjeni skrbnikom partnerjev Webex za Cisco BroadWorks.
Kaj je novega pri Webexu za Cisco BroadWorks— Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
Znane težave in omejitve— Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM— Ta članek opisuje, kako dodeliti skrbniške vloge partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v Partner Hub in Control Hub.
Dokumenti Cisco BroadWorks
Partnerski skrbniki se lahko obrnejo na spletno mesto Cisco BroadWorks na cisco.com za tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči Webex
Naslednja spletna mesta za pomoč Webex lahko uporabite za iskanje člankov Webex, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webex.
Webex od ponudnikov storitev— Ta ciljna stran vsebuje povezave z informacijami o začetnih korakih in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili pri ponudniku storitev.
Center za pomoč Webex—Uporabite funkcijo iskanja na help.webex.com za iskanje dodatnih člankov o Webexu, ki opisujejo funkcijo Webex App in Webex Meetings. Iščete lahko po uporabniških ali skrbniških člankih.
Dokumentacija za razvijalce
Priročnik za razvijalce Webex za BroadWorks— Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo Webex za API-je BroadWorks.
Točke odločitve
| Upoštevanje | Vprašanja za odgovor | Viri |
Arhitektura in infrastruktura
|
Koliko XSP|ADP? Kako jemljejo mTLS? |
Načrtovalnik zmogljivosti sistema Cisco BroadWorks Priročnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov | Ali lahko trdite, da zaupate e-pošti v BroadWorks? Ali želite, da uporabniki posredujejo e-poštne naslove za aktiviranje lastnih računov? Ali lahko sestavite orodja za uporabo našega API-ja? |
Javni dokumenti API-ja na https://developer.webex.com Ta dokument |
| Znamčenje | Kakšno barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so različni primeri uporabe strank? | Ta dokument |
| Naročniške funkcije na stranko/podjetje/skupino | Izberite paket, da določite raven storitve na predlogo. Basic, Standard, Premium ali Softphone. | Ta dokument Matrika lastnosti/paketa |
| Preverjanje pristnosti uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za zagotavljanje (za možnosti pretočnega zagotavljanja) | Ali že uporabljate Integrated IM&P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali je predviden pogostejši primer uporabe? |
Ta dokument Referenca CLI aplikacijskega strežnika |
Arhitektura in infrastruktura
S kakšno lestvico nameravate začeti? V prihodnosti ga je mogoče povečati, vendar bi morala vaša trenutna ocena uporabe spodbuditi načrtovanje infrastrukture.
Sodelujte s svojim upraviteljem računa Cisco/prodajnim predstavnikom, da določite velikost vašega XSP|Infrastruktura ADP, glede na Načrtovalnik zmogljivosti sistema Cisco BroadWorks in Priročnik za sistemsko inženirstvo Cisco BroadWorks.
Kako bo Webex vzpostavil povezave Mutual TLS z vašim XSP|ADP? Neposredno na XSP|ADP v DMZ ali prek proxyja TLS? To vpliva na vaše upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Kateri način zagotavljanja uporabnikov vam najbolj ustreza?
Pretočno zagotavljanje z zaupanja vredno e-pošto: Z dodelitvijo storitve »Integrated IM&P« na BroadWorksu je naročnik samodejno oskrbovan v Webexu.
Če lahko tudi potrdite, da so naročniški e-poštni naslovi v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vredne e-pošte« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni uporabniški atribut na Webexu. Zato mora ponudnik storitev zagotoviti veljaven e-poštni naslov za uporabnika, da mu omogoči storitve Webex. To mora biti v atributu ID-ja e-pošte uporabnika v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Nadomestni ID.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil: Če ne morete zaupati naročniškim e-poštnim naslovom, lahko še vedno dodelite integrirano storitev IM&P v BroadWorks za zagotavljanje uporabnikov v Webexu.
Pri tej možnosti se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki predložiti in potrditi svoje e-poštne naslove, da aktivirajo račune Webex.
Uporabniška samooskrba: Ta možnost ne zahteva dodelitve storitve IM&P v BroadWorks. Namesto tega vi (ali vaše stranke) razdelite povezavo za zagotavljanje in povezave za prenos različnih odjemalcev z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa od BroadWorksa pridobi nekaj dodatnih konfiguracij o njih (vključno z njihovimi primarnimi številkami).
SP nadzorovano zagotavljanje prek API-jev: Webex razkriva niz javnih API-jev, ki ponudnikom storitev omogočajo, da v svoje obstoječe poteke dela vgradijo oskrbo uporabnika/naročnika.
Zahteve za zagotavljanje
Naslednja tabela povzema zahteve za vsako metodo zagotavljanja. Poleg teh zahtev mora vaša uvedba izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
Način zagotavljanja | Zahteve |
|---|---|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupljiva e-pošta) | API za zagotavljanje Webex samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite Integrirano IM+P storitev za na. Obstajata dva toka (zaupanja vredna e-pošta ali nezaupljiva e-pošta), ki ju dodelite prek predloge Onboarding na Webexu. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
Uporabniška samooskrba | Skrbnik obstoječemu uporabniku BroadWorks ponudi povezavo do portala za aktiviranje uporabnikov. Uporabnik se mora prijaviti na portal s poverilnicami BroadWorks in vnesti veljaven e-poštni naslov. Ko je e-poštno sporočilo potrjeno, Webex pridobi dodatne informacije o uporabniku za dokončanje zagotavljanja. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
SP nadzorovano zagotavljanje prek API-ja (Zaupanja vredna ali nezaupljiva e-pošta) | Webex razkriva nabor javnih API-jev, ki vam omogočajo, da v obstoječe poteke dela in orodja vgradite oskrbo uporabnikov. Obstajata dva toka:
Zahteve za BroadWorks:
Zahteve za Webex:
Za uporabo API-jev pojdite na Naročniki na BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Podprti jeziki
Med zagotavljanjem je jezik, ki je bil v BroadWorks dodeljen prvemu skrbniškemu uporabniku, samodejno dodeljen kot privzeti jezik za to organizacijo stranke. Ta nastavitev določa privzeti jezik, ki se uporablja za aktivacijska e-poštna sporočila, sestanke in povabila na sestanke v tej organizaciji stranke.
Jezikovni jeziki petih znakov v (ISO-639-1)_(ISO-3166) so podprti. na primer en_ZDA ustreza English_Združene države. Če je zahtevan samo jezik z dvema črkama (z uporabo formata ISO-639-1), bo storitev ustvarila petmestno jezikovno nastavitev tako, da bo zahtevani jezik združila s kodo države iz predloge, tj. »requestedLanguage_CountryCode«, če ni mogoče pridobiti veljavne področne nastavitve, potem privzeta razumna področna nastavitev, uporabljena na podlagi zahtevane jezikovne kode.
Naslednja tabela navaja podprte področne nastavitve in preslikavo, ki pretvori dvočrkovno jezikovno kodo v petmestno področno nastavitev za situacije, ko petmestna področna nastavitev ni na voljo.
Podprti jeziki (ISO-639-1)_(ISO-3166) | Če je na voljo samo dvočrkovna koda jezika ... | |
|---|---|---|
Koda jezika (ISO-639-1) ** | Namesto tega uporabite privzete občutljive jezikovne nastavitve (ISO-639-1)_(ISO-3166) | |
en_ZDA en_AU en_GB en_CA | en | en_ZDA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_št | opomba | nb_št |
pl_PL | pl | pl_PL |
pt_PT pt_BR | točka | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Kraji es_CO, id_ID, nb_NE in pt_Mesta za srečanja Webex ne podpirajo PT. Za te kraje bodo spletna mesta The Webex Meetings samo v angleščini. Angleščina je privzeta lokalna nastavitev za spletna mesta, če za spletno mesto ni zahtevana nobena/neveljavna/nepodprta lokalna nastavitev. To jezikovno polje je uporabno pri ustvarjanju spletnega mesta organizacije in sestankov Webex. Če v objavi ali API-ju naročnika ni omenjen jezik, bo kot privzeti jezik uporabljen jezik iz predloge. |
Znamčenje
Skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, da prilagodijo videz aplikacije Webex za organizacije strank, ki jih upravlja partner. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
Logotipi podjetij
Edinstvene barvne sheme za svetli ali temni način
URL-ji za podporo po meri
Za podrobnosti o tem, kako prilagoditi blagovno znamko, glejte Konfigurirajte napredne prilagoditve blagovne znamke.
|
|
Predloge za vkrcanje
Predloge za vključitev vam omogočajo, da definirate parametre, po katerih so stranke in povezani naročniki samodejno oskrbovani na Webexu za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za vkrcanje, vendar ko vključite stranko, je ta povezana samo z eno predlogo (ne morete uporabiti več predlog za eno stranko).
Nekateri primarni parametri predloge so navedeni spodaj.
Paket
Ko ustvarite predlogo, morate izbrati privzeti paket (glejte Paketi v razdelku Pregled za podrobnosti). Vsi uporabniki, ki so opremljeni s to predlogo, bodisi s pretočnim ali samooskrbovanjem, prejmejo privzeti paket.
Imate nadzor nad izbiro paketov za različne stranke, tako da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko razdelite različne povezave za zagotavljanje ali različne adapterje za zagotavljanje posameznih podjetij, odvisno od izbrane metode zagotavljanja uporabnika za te predloge.
Paket določenih naročnikov lahko spremenite s tega privzetega z uporabo API-ja za zagotavljanje (glejte Webex za dokumentacijo API-ja Cisco BroadWorks ali prek Partner Huba (glej Spremenite uporabniški paket v Partner Hubu).
Ne morete spremeniti naročniškega paketa iz BroadWorksa. Dodelitev integrirane storitve IM&P je vklopljena ali izklopljena; če je naročniku dodeljena ta storitev v BroadWorksu, predloga Partner Hub, povezana z URL-jem za oskrbo tega naročnikovega podjetja, definira paket.
Prodajalec in podjetja ali ponudnik storitev in skupine?
Način konfiguracije vašega sistema BroadWorks vpliva na pretok skozi zagotavljanje. Če ste preprodajalec s podjetji, morate pri ustvarjanju predloge omogočiti način podjetja.
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v svojih predlogah pustite izklopljen način Enterprise.
Če nameravate zagotoviti organizacije strank z uporabo obeh načinov BroadWorks, morate uporabiti različne predloge za skupine in podjetja.
| Prepričajte se, da ste uporabili popravke BroadWorks, ki so potrebni za pretočno zagotavljanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem. |
Način preverjanja pristnosti
Odločite se, kako želite, da se naročniki preverjajo pristnosti, ko se prijavijo v Webex. Način lahko dodelite z uporabo Način preverjanja pristnosti nastavitev v predlogi Onboarding. Naslednja tabela opisuje nekatere možnosti.
| Ta nastavitev ne vpliva na prijavo v portal za aktiviranje uporabnikov. Uporabniki, ki se prijavijo na portal, morajo vnesti svoj uporabniški ID in geslo za BroadWorks, kot je konfigurirano v BroadWorksu, ne glede na to, kako konfigurirate Način preverjanja pristnosti na predlogi Onboarding. |
| Način preverjanja pristnosti | BroadWorks | Webex |
| Identiteta primarnega uporabnika | ID uporabnika BroadWorks | E-poštni naslov |
| Ponudnik identitete | BroadWorks.
| Cisco Common Identity |
| Večfaktorska avtentikacija? | št | Zahteva Customer IdP, ki podpira večfaktorsko avtentikacijo. |
Pot preverjanja poverilnice
|
|
|
| Za podrobnejšo razčlenitev toka prijave SSO z neposredno avtentikacijo v BroadWorks glejte Potek prijave v SSO. |
Kodiranje UTF-8 z avtentikacijo BroadWorks
Pri preverjanju pristnosti BroadWorks priporočamo, da konfigurirate kodiranje UTF-8 za glavo preverjanja pristnosti. UTF-8 odpravlja težavo, do katere lahko pride pri geslih, ki uporabljajo posebne znake, pri čemer spletni brskalnik znakov ne kodira pravilno. To težavo odpravi uporaba glave, kodirane z UTF-8 in base 64.
Kodiranje UTF-8 lahko konfigurirate tako, da zaženete enega od naslednjih ukazov CLI na XSP ali ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Država
Ko ustvarite predlogo, morate izbrati državo. Ta država bo samodejno dodeljena kot država organizacije za vse stranke, ki jim je omogočena predloga v Common Identity. Poleg tega bo država organizacije določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex.
Privzete globalne klicne številke spletnega mesta bodo nastavljene na prvo razpoložljivo klicno številko, določeno v domeni telefonije glede na državo organizacije. Če države organizacije ni mogoče najti v klicni številki, določeni v domeni telefonije, bo uporabljena privzeta številka te lokacije.
S št. | Lokacija | Koda države | Ime države |
|---|---|---|---|
1 | AMER | +1 | ZDA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Avstralija |
4 | EMEA | +44 | Združeno kraljestvo |
5 | EVRO | +49 | Nemčija |
Dogovori z več partnerji
Ali nameravate podlicencirati Webex za Cisco BroadWorks drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za zagotavljanje in predloge
Ko uporabljate pretočno zagotavljanje, je URL za zagotavljanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hubu. Imate lahko več predlog in s tem več URL-jev za oskrbo. To vam omogoča, da za vsako podjetje izberete, kateri paket želite uporabiti za naročnike, ko jim je odobrena integrirana storitev IM&P.
Premisliti morate, ali želite URL za zagotavljanje na ravni sistema nastaviti kot privzeto pot za zagotavljanje in katero predlogo želite za to uporabiti. Na ta način morate samo izrecno nastaviti URL za zagotavljanje za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje sistemske ravni, na primer z UC-One SaaS. Če je temu tako, se lahko odločite, da ohranite URL na sistemski ravni za zagotavljanje uporabnikov na UC-One SaaS in preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Druga možnost je, da greste v drugo smer in nastavite URL na ravni sistema za Webex za BroadWorks ter znova konfigurirate tista podjetja, ki jih želite obdržati na UC-One SaaS.
Izbire konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za zagotavljanje
Za dodatno varnost vam Provisioning Adapter Proxy omogoča uporabo proxyja HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Povezava proxy ustvari tunel TCP od konca do konca, ki posreduje promet med AS in Webexom, s čimer zanika potrebo, da se AS neposredno poveže z javnim internetom. Za varne povezave je mogoče uporabiti TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije posredniškega vmesnika Cisco BroadWorks Provisioning Adapter.
Minimalne zahteve
Računi
Vsi naročniki, ki jih zagotavljate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali razširitev.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno oskrbo z zaupanja vredno e-pošto, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorksu.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko kopirate e-poštne naslove naročnikov v atribut Nadomestni ID v BroadWorks. To omogoča uporabnikom, da se prijavijo v Webex z uporabo svojih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki morajo za prijavo v Partner Hub uporabiti svoje račune Webex.
| Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite le klice uporabnikov, ki imajo primarno številko in/ali interno številko. Če uporabljate pretočno zagotavljanje, mora biti uporabnikom dodeljena tudi integrirana storitev IM&P. |
Strežniki v vašem omrežju in zahteve glede programske opreme
Primerki BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte Zahteve za programsko opremo BroadWorks (v tem dokumentu). Za več informacij glejte Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
Application Server (AS) z različico BroadWorks kot zgoraj
Omrežni strežnik (NS)
Profilni strežnik (PS)
Javno obrnjen XSP|Strežnik(-i) ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
Storitev avtentikacije (BWAuth)
Vmesniki dejanj in dogodkov XSI
DMS (spletna aplikacija za upravljanje naprav)
Vmesnik CTI (integracija računalniške telefonije)
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in potrebnimi vmesnimi elementi. Zahteva skrbnika na ravni sistema za lažje iskanje v podjetju.
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Ločen strežnik XSP/ADP, ki deluje kot »Potisni strežnik za obvestila o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Googlu. Tukaj ga imenujemo »CNPS«, da ga razlikujemo od storitve v Webexu, ki zagotavlja potisna obvestila za sporočanje in prisotnost).
Ta strežnik mora biti na R22 ali novejši.
Zahtevamo ločen strežnik XSP/ADP za CNPS, ker bi lahko nepredvidljivost obremenitve Webexa za povezave v oblaku BWKS negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Glej Priročnik za sistemsko inženirstvo Cisco BroadWorks za več o XSP|ADP lestvica.
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
Osebni/prenosni računalniki z operacijskim sistemom Windows
Apple osebni / prenosni računalniki z MacOS
iOS (Apple store)
Android (trgovina Play)
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Če želite prenesti lokalizirano različico aplikacije Webex, uporabite eno od teh povezav:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (korejščina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francosko)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajska)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (kitajsko poenostavljeno)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonska)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španija)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemščina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italijanščina)
Fizični telefoni in dodatna oprema
IP telefoni Cisco:
Cisco IP telefon serije 6800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 7800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 8800 z vdelano programsko opremo za več platform
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html za modele in več informacij.
Telefone drugih proizvajalcev podpiramo na enak način kot druge integracije BroadWorks. Vendar še nimajo stikov in integracije prisotnosti z Webexom za Cisco BroadWorks.
Adapterji:
Cisco ATA 191 večplatformski analogni telefonski adapter
Cisco ATA 192 večplatformski analogni telefonski adapter
glej https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html za modele in več informacij.
Slušalke:
Slušalke Cisco serije 500
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html za modele in več informacij.
Naprave OS za sobo:
Serija Webex Room in Room Kit
Serija pisalnih miz Webex
Serija plošč Webex
Integracija naprave
Za podrobnosti o vključitvi in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Priročnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprave
Sledijo datoteke DTAF, ki jih morate naložiti na svoje aplikacijske strežnike, da podpirate aplikacijo Webex kot klicni odjemalec. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova config-wxt.xml.template datoteko, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, pojdite na platformo za dostavo aplikacij Prenosi programske opreme mesto za pridobitev najnovejših datotek DTAF. Ti prenosi delujejo tako za ADP kot XSP.
Ime stranke | Vrsta profila naprave in ime paketa |
|---|---|
Webex Mobilni Predloga |
Vrsta identitete/profila naprave: Povežite se – mobilno DTAF: Konfiguracijska datoteka: |
Webex Tablični računalnik Predloga |
Vrsta identitete/profila naprave: Poveži - Tablični računalnik DTAF: Konfiguracijska datoteka: |
Webex Namizje Predloga |
Vrsta identitete/profila naprave: Poslovni komunikator - PC DTAF: Konfiguracijska datoteka: |
Identificiraj/Profil naprave
Vsi uporabniki Webex za Cisco BroadWorks morajo imeti Profil identitete/naprave dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprave za opravljanje klicev z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Vložite zahtevo za storitev pri svojem agentu za vkrcanje ali pri Cisco TAC za zagotavljanje Cisco OAuth za vaš račun Cisco Identity Provider Federation.
Za ustrezne funkcije uporabite naslednji naslov zahteve:
XSP|ADP AuthService Configuration' za konfiguracijo storitve na XSP|ADP.
'Konfiguracija NPS za Auth Proxy Setup' za konfiguracijo NPS za uporabo proxyja za preverjanje pristnosti.
CI User UUID Sync' za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
Konfigurirajte BroadWorks, da omogočite Cisco Billing za BroadWorks in Webex za naročnine na BroadWorks.
Cisco vam da ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
| Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice. |
Naročilo potrdil
Zahteve za potrdila za avtentikacijo TLS
Potrebovali boste varnostna potrdila, ki jih je podpisal znani overitelj potrdil in so nameščena na vašem javnem XSP|ADP, za vse zahtevane aplikacije. Ti bodo uporabljeni za podporo preverjanja potrdila TLS za vso vhodno povezljivost z vašim XSP|ADP strežniki.
Ta potrdila morajo vključevati vaš XSP|Javno popolnoma kvalificirano ime domene ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Natančne zahteve za uvajanje teh strežniških potrdil so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje je treba naložiti potrdilo javnega strežnika s podpisom CA v teh treh primerih:
Javno podprti CA-ji, ki jih aplikacija Webex podpira za preverjanje pristnosti, so navedeni v Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za proxy za most TLS
Javno podpisano potrdilo strežnika se naloži v proxy.
Proxy predstavi to javno podpisano potrdilo strežnika Webexu.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Notranje potrdilo s podpisom CA je mogoče naložiti v XSP|ADP.
XSP|ADP predstavi to interno podpisano potrdilo strežnika posredniku.
Proxy zaupa notranjemu CA, ki je podpisal XSP|potrdilo strežnika ADP.
Zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP|ADP v DMZ
Javno podpisano potrdilo strežnika se naloži v XSP|ADP.
XSP|ADP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi potrdilo odjemalca kot del vzajemne avtentikacije TLS. Certifikat CA/verižni certifikat odjemalca Webex je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v Partner Hub, sem in kliknite povezavo za prenos potrdila.
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema zahteve za potrdila v teh treh primerih:
(Izbirno) Zahteve za potrdila za proxy za most TLS
Webex proxyju predstavi javno podpisano potrdilo odjemalca.
Proxy zaupa Ciscovemu internemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN internega potrdila mora biti
bwcticlient.webex.com.
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
Organi javnih potrdil morda ne bodo pripravljeni podpisati potrdil z zahtevanim lastniškim OID-jem BroadWorks. V primeru premostitvenega proxyja boste morda prisiljeni uporabiti notranjo CA za podpis potrdila odjemalca, ki ga proxy predstavi XSP|ADP.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Aplikacijski strežnik ClientIdentity vsebuje CN interno podpisanega odjemalskega potrdila, predloženega XSP|ADP prek posrednika.
(Izbirno) Zahteve za potrdila za TLS-passthrough proxy ali XSP|ADP v DMZ
Webex XSP-ju predstavi Ciscovo interno potrdilo odjemalca s podpisom CA|ADP.
XSP|ADP zaupajo Ciscovemu notranjemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v XSP|ADP.
XSP|ADP-ji Webexu predstavijo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Aplikacijski strežnik ClientIdentity vsebuje CN potrdila odjemalca, ki ga podpisuje Cisco, in je predstavljeno XSP-ju|ADP podjetja Webex.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih uporablja Webex za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, ki so potrebni za konfiguracijo vhodnih in izhodnih pravil vašega požarnega zidu.
Omrežne zahteve za Storitve Webex
Prejšnje tabele požarnega zidu pravil vhoda in izstopa dokumentirajo samo povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je splošen za Webex, vendar naslednja tabela opredeljuje različne razdelke članka in kako pomemben je vsak razdelek za Webex za Cisco BroadWorks.
Oddelek člena o omrežnih zahtevah | Relevantnost informacij |
|---|---|
Informativno | |
Transportni protokoli in šifre šifriranja za aplikacije in naprave Webex, registrirane v oblaku | Informativno |
Morati prebrati | |
Morati prebrati | |
Domene in URL-ji, do katerih je treba dostopati za storitve Webex | Morati prebrati |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Storitve Webex za stranke FedRAMP | N/A |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga požarnega zidu aplikacije Webex (PDF).
Podpora za redundanco BroadWorks
Storitve v oblaku Webex in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo Broadworks XSP|Redundanca ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve in aplikacije Webex lahko napredujejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner za dokončanje zahteve.
Topologija omrežja
Broadworks XSP|ADP-je je mogoče namestiti neposredno na internetu ali pa se nahajajo v DMZ, ki ga vodi element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je XSP|ADP-je je mogoče namestiti v dveh (ali več) podatkovnih središčih, pri čemer je lahko pred vsakim nameščen izravnalnik obremenitve, pri čemer ima vsak javni naslov IP. Če XSP|ADP-ji so za izravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo naslov IP izravnalnika obremenitve, Broadworks pa ima očitno samo en XSP|ADP, tudi če obstaja več XSP|ADP zadaj.
V spodnjem primeru je XSP|ADP-ji so nameščeni na dveh mestih, mestu A in mestu B. Obstajata dva XSP-ja|ADP-ji, ki jih vodi izenačevalnik obremenitve na vsakem mestu. Spletno mesto A ima XSP|ADP1 in XSP|ADP2 na čelu z LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4 na čelu z LB2. V javnem omrežju so izpostavljeni samo izravnalniki obremenitve in XSP|ADP-ji so v zasebnih omrežjih DMZ.
Storitve v oblaku Webex
DNS konfiguracija
Mikrostoritve Webex Cloud morajo imeti možnost najti Broadworks XSP|Strežnik(-i) ADP za povezovanje z vmesniki Xsi, storitev avtentikacije in CTI.
Mikrostoritve Webex Cloud bodo izvedle iskanje DNS A/AAAA konfiguriranega XSP|Ime gostitelja ADP in se povežite z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
primer: Partnerjev DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve.
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Failover
Ko mikrostoritve Webex pošljejo zahtevo XSP|ADP/Load Balancer in zahteva ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če koda napake (HTTP 5xx) vrnejo, mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če v 2 sekundah ne prejmete odgovora HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran in izvedejo napredovanje na naslednji IP.
Vsaka zahteva se poskusi 3-krat, preden se napaka sporoči nazaj mikrostoritvi.
Ko je IP na seznamu blokiranih, ne bo vključen na seznam naslovov, ki jih je treba poskusiti pri pošiljanju zahteve XSP-ju|ADP. Po vnaprej določenem časovnem obdobju blokirani IP poteče in se vrne na seznam, da poskusi, ko je podana nova zahteva.
Če so vsi naslovi IP blokirani, bo mikrostoritev še vedno poskušala poslati zahtevo tako, da naključno izbere naslov IP s seznama blokiranih. Če je uspešen, se naslov IP odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z XSP|ADP-je ali izenačevalnike obremenitve lahko vidite v Control Hubu. V klicni gruči BroadWorks je stanje povezave prikazano za vsakega od teh vmesnikov:
XSI akcije
XSI dogodki
Storitev za preverjanje pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodobitvami vnosa. Statusi povezav so lahko:
Zelena: Ko je vmesnik mogoče doseči na enem od IP-jev v iskanju zapisa A.
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z XSP|ADP in nanje vpliva XSP|Razpoložljivost vmesnika ADP:
Prijava v aplikacijo Webex
Osvežitev žetona aplikacije Webex
Nezaupljiva e-pošta/samoaktivacija
Pregled stanja storitve Broadworks
Aplikacija Webex
DNS konfiguracija
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & XSI-Events) in storitev Device Management Service (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<webex app xsi domain>. SRV kaže na konfigurirani URL za XSP|Gostitelji ADP ali izravnalniki obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na iskanje A/AAAA.
SRV se lahko razreši na več ciljev A/AAAA. Vendar mora vsak zapis A/AAAA preslikati samo en naslov IP. Če obstaja več XSP|ADP v DMZ za napravo za izravnavo obremenitve/robno napravo, mora biti izravnalnik obremenitve konfiguriran tako, da ohranja obstojnost seje za usmerjanje vseh zahtev iste seje na isti XSP|ADP. To konfiguracijo zahtevamo, ker morajo odjemalčevi srčni utripi dogodkov XSI iti na isti XSP|ADP, ki se uporablja za vzpostavitev kanala dogodkov.
| V 1. primeru zapis A/AAAA za webex-app-XSP|ADP.example.com ne obstaja in mu ni treba. Če vaš DNS zahteva, da mora biti definiran en zapis A/AAAA, mora biti vrnjen samo 1 naslov IP. Ne glede na to mora biti SRV še vedno definiran za aplikacijo Webex. Če aplikacija Webex uporablja ime A/AAAA, ki se razreši na več kot en naslov IP, ali če izravnalnik obremenitve/robni element ne vzdržuje obstojnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP, kjer ni vzpostavil dogodkovnega kanala. Posledica tega je prekinitev kanala in bistveno več notranjega prometa, ki poslabša vaš XSP|Zmogljivost gruče ADP. Ker imata Webex Cloud in Webex App različne zahteve pri iskanju zapisov A/AAAA, morate za dostop do XSP uporabiti ločen FQDN za Webex Cloud in Webex App.|ADP. Kot je prikazano v primerih, Webex Cloud uporablja zapis A |
Primer 1— Več XSP|ADP-ji, vsak za ločenim izravnalnikom obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug izravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi naslov IP na seznamu in se premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
Primer 2— Več XSP|ADP-ji za enim izravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo izravnalnik obremenitve izbere naključni XSP|ADP. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve izenačevalnik obremenitve uporabi piškotek za usmerjanje povezave na pravi XSP|ADP, ki zagotavlja, da se kanal dogodkov ne prekine.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Izravnalnik obremenitve |
A | LB.example.com |
| Naslov IP izravnalnika obremenitve (XSP|ADP-ji so za izravnalnikom obremenitve) |
DMS URL
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos svoje konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla iskanje DNS A/AAAA gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
primer: DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve aplikacije Webex za prenos konfiguracijskih datotek prek DMS:
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Kako aplikacija Webex najde XSP|Naslovi ADP
Odjemalec poskuša poiskati XSP|Vozlišča ADP, ki uporabljajo naslednji tok DNS:
Odjemalec sprva pridobi URL-je Xsi-Actions/Xsi-Events iz oblaka Webex (vnesli ste jih pri ustvarjanju povezane klicne gruče BroadWorks). Ime gostitelja/domena Xsi se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
Odjemalec izvede iskanje SRV za _xsi-stranka._tcp.<xsi domain="">
Če iskanje SRV vrne enega ali več ciljev A/AAAA:
Odjemalec izvede iskanje A/AAAA za te cilje in predpomni vrnjene naslove IP.
Odjemalec se poveže z enim od ciljev (in s tem z njegovim zapisom A/AAAA z enim naslovom IP) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
Če iskanje SRV ne vrne nobenega cilja:
Odjemalec opravi iskanje A/AAAA korenskega parametra Xsi in se nato poskuša povezati z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP.
Kot je navedeno, zapis A/AAAA se mora razrešiti na en naslov IP iz istih razlogov.
(Izbirno) Pozneje lahko zagotovite podrobnosti XSI-Actions/XSI-Events v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v vaši gruči BroadWorks v Control Hubu.
Če obstajajo, bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
Če je zaznana kakršna koli razlika, bo odjemalec znova inicializiral svojo povezljivost XSI Actions/XSI Events. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden pod 1. korakom – tokrat zahteva iskanje vrednosti v %XSI_ROOT_WXT% parameter iz svoje konfiguracijske datoteke.
Prepričajte se, da ste ustvarili ustrezne zapise SRV, če uporabljate to oznako za spreminjanje vmesnikov Xsi.
Failover
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-stranka._tcp.<xsi domain="">, sestavi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbran za vse prihodnje zahteve. Izbranemu gostitelju se nato odpre kanal dogodkov in redno se pošilja srčni utrip za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki je vrnjen v odzivu HTTP, zato je pomembno, da izravnalnik obremenitve ohranja obstojnost seje (afiniteto) in vedno pošilja zahteve istemu zaledju XSP|strežnik ADP.
Če zahteva ali zahteva srčnega utripa gostitelju ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
Če koda napake (HTTP 5xx) je vrnjen, aplikacija Webex označi ta naslov IP kot blokiran in usmeri naprej do naslednjega gostitelja na seznamu.
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu poskusijo znova (s podaljševanjem časa ponovnega poskusa). Zahteve, da se domnevno nenujni ne poskusijo znova.
Ko se novi gostitelj uspešno poskusi, postane novi izbrani gostitelj, če je prisoten na seznamu. Ko se preizkusi zadnji gostitelj na seznamu, se aplikacija Webex premakne na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex znova inicializirala kanal dogodka.
Upoštevajte, da aplikacija Webex ne izvaja povratne napake in da se odkrivanje storitve DNS izvede samo enkrat ob prijavi.
Med prijavo poskuša aplikacija Webex prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvede iskanje zapisa A/AAAA gostitelja v pridobljenem URL-ju DMS in se poveže s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.
Pregled uvajanja
Naslednji diagrami predstavljajo tipičen vrstni red vaših nalog razmestitve za različne načine oskrbe uporabnikov. Številne naloge so skupne vsem načinom zagotavljanja.
Partner Onboarding za Webex za Cisco BroadWorks
Vsak ponudnik storitev ali prodajalec Webex za Cisco BroadWorks mora biti nastavljen kot partnerska organizacija za Webex za Cisco BroadWorks. Če imate obstoječo partnersko organizacijo Webex, lahko to uporabite.
Za dokončanje potrebnega vkrcanja morate izpolniti svojo dokumentacijo Webex Cisco BroadWorks, novi partnerji pa morajo sprejeti spletno pogodbo o posrednem partnerskem kanalu (ICPA). Ko bodo ti koraki končani, bo Cisco Compliance ustvaril novo partnersko organizacijo v Partner Hubu (če je potrebno) in poslal e-pošto s podrobnostmi o preverjanju pristnosti skrbniku evidence v vaši dokumentaciji. Hkrati vas bo kontaktiral vaš vodja programa za aktiviranje partnerjev in/ali uspeh strank, da začnete z uvajanjem.
| Partnerji Webex v eni regiji lahko ustvarijo organizacije strank v kateri koli regiji, kjer nudimo storitve. Za pomoč glejte: Rezidenca podatkov v Webexu. |
Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP
Zahtevamo, da se aplikacija NPS izvaja na drugem XSP|ADP. Zahteve za ta XSP|ADP so opisani v Konfigurirajte obvestila o klicih iz vašega omrežja.
Na svojem XSP potrebujete naslednje aplikacije/storitve|ADP.
Storitev/Aplikacija | Preverjanje pristnosti ni uspelo | Namen storitve/aplikacije |
|---|---|---|
Xsi-Dogodki |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, servisna obvestila |
Xsi-Akcije |
TLS (strežnik se avtentificira odjemalcem) |
Nadzor klicev, dejanja |
Upravljanje naprave |
TLS (strežnik se avtentificira odjemalcem) |
Prenos klicne konfiguracije |
Storitev za preverjanje pristnosti |
TLS (strežnik se avtentificira odjemalcem) |
Preverjanje pristnosti uporabnika |
Integracija računalniške telefonije |
mTLS (odjemalec in strežnik se med seboj preverjata pristnost) |
Prisotnost telefonije |
Nastavitve klica Aplikacija Webview |
TLS (strežnik se avtentificira odjemalcem) |
Izpostavi uporabniške nastavitve klicev na portalu za samooskrbo znotraj aplikacije Webex |
V tem razdelku je opisano, kako uporabiti zahtevane konfiguracije za TLS in mTLS na teh vmesnikih, vendar se morate sklicevati na obstoječo dokumentacijo, da namestite aplikacije na vaš XSP|ADP.
Zahteve za skupno bivanje
Storitev za preverjanje pristnosti mora biti sorezident z aplikacijami Xsi, ker morajo ti vmesniki sprejeti dolgožive žetone za avtorizacijo storitve. Za potrditev teh žetonov je potrebna storitev preverjanja pristnosti.
Storitev za preverjanje pristnosti in Xsi lahko po potrebi delujeta na istih vratih.
Druge storitve/aplikacije lahko ločite, kot je potrebno za vašo tehtnico (namensko upravljanje naprav XSP|kmetija ADP, na primer).
Aplikacije Xsi, CTI, Authentication Service in DMS lahko postavite skupaj.
Na XSP ne nameščajte drugih aplikacij ali storitev|ADP, ki se uporabljajo za integracijo BroadWorks z Webexom.
Ne postavljajte aplikacije NPS skupaj z drugimi aplikacijami.
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfiguracija storitve preverjanja pristnosti (s preverjanjem žetona CI)
S tem postopkom konfigurirajte Authentication Service za uporabo preverjanja žetona CI s TLS. Ta način preverjanja pristnosti je priporočljiv, če uporabljate R22 ali novejši in ga vaš sistem podpira.
| Vzajemni TLS (mTLS) je podprt tudi kot alternativna metoda preverjanja pristnosti za Auth Service. Če imate več organizacij Webex, ki uporabljajo isti XSP|Strežnik ADP, morate uporabiti avtentikacijo mTLS, ker preverjanje žetona CI ne podpira več povezav z istim XSP|ADP Auth Service. Če želite konfigurirati preverjanje pristnosti mTLS za Auth Service namesto preverjanja žetona CI, glejte Dodatek za Konfigurirajte storitve (z mTLS za storitev avtifikacije). |
| Če trenutno uporabljate mTLS za Auth Service, ni obvezno, da znova konfigurirate za uporabo preverjanja žetona CI s TLS. |
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks.
Namestite naslednje popravke na vsak XSP|strežnik ADP. Namestite popravke, ki ustrezajo vaši izdaji:
Za R22:
Za R23:
Za R24—popravek ni potreben
Vsako sklicevanje na XSP vključuje XSP ali ADP.Namestite
AuthenticationServiceaplikacijo na vsakem XSP|storitev ADP.Zaženite naslednji ukaz, da aktivirate aplikacijo AuthenticationService na XSP|ADP v kontekstno pot /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceZaženite ta ukaz, da razmestite AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Od različice Broadworks Build 2022.10 organi za potrdila, ki prihajajo z Javo, niso več samodejno vključeni v shrambo zaupanja BroadWorks ob prehodu na novo različico Jave. AuthenticationService odpre povezavo TLS z Webexom, da pridobi žeton za dostop, in mora imeti v svoji shrambi zaupanja naslednje, da potrdi URL IDBroker in Webex:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Preverite, ali so ta potrdila prisotna pod naslednjim CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getČe ni prisoten, zaženite naslednji ukaz, da uvozite privzeta zaupanja Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustDruga možnost je, da ta potrdila ročno dodate kot sidra zaupanja z naslednjim ukazom:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Če je ADP nadgrajen iz prejšnje izdaje, so overitelji potrdil iz stare izdaje samodejno uvoženi v novo izdajo in bodo še naprej uvoženi, dokler ne bodo ročno odstranjeni.
Aplikacija AuthenticationService je izvzeta iz nastavitve validatePeerIdentity pod ADP_CLI/System/SSLCommonSettings/GeneralSettings in vedno preveri istovetnost istovrstnika. Glej FD za preverjanje potrdila Cisco Broadworks X509 za več informacij o tej nastavitvi.
Konfigurirajte ponudnike identitete tako, da na vsakem XSP zaženete naslednje ukaze|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-ZaURL, vnesite URL IssuerName, ki velja za vašo gručo CI. Glej naslednjo tabelo.set issuerUrl <URL>-ZaURL, vnesite IssuerUrl, ki velja za vašo gručo CI. Oglejte si naslednjo tabelo.set tokenInfoUrl <IdPProxy URL>—Vnesite URL proxy IdP, ki velja za vašo gručo Teams. Oglejte si drugo tabelo, ki sledi.
Tabela 1. Nastavite ime izdajatelja in URL izdajatelja Če je CI Cluster ... Nastavite ime izdajatelja in URL izdajatelja na ... ZDA-A
EU
US-B
Če ne poznate svojega Grozd CI, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.Tabela 2. Nastavite tokenInfoURL Če je Teams Cluster ... Nastavi tokenInfoURL na ... (URL proxy IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Če ne poznate svojega Grozd ekip, lahko pridobite informacije iz podrobnosti o stranki v pogledu službe za pomoč uporabnikom Control Huba.
Za testiranje lahko preverite, ali je tokenInfoURL veljaven, tako da zamenjate "
idp/authenticate" del URL-ja z "ping".
Podajte pooblastilo Webex, ki mora biti prisotno v uporabniškem profilu v Webexu, tako da zaženete naslednji ukaz:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userKonfigurirajte ponudnike identitete za Cisco Federation z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Zaženite naslednji ukaz, da preverite, ali vaša konfiguracija FLS deluje. Ta ukaz bo vrnil seznam ponudnikov identitete:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetKonfigurirajte upravljanje žetonov z naslednjimi ukazi na vsakem XSP|ADP strežnik:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Ustvarite in delite ključe RSA. Ključe morate ustvariti na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP. To je posledica naslednjih dejavnikov:
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP.Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService. XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone. Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Odstrani zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti (samo R24)
Če imate storitev preverjanja pristnosti konfigurirano s preverjanjem žetona CI na R24, morate odstraniti tudi zahtevo za preverjanje pristnosti odjemalca za storitev preverjanja pristnosti. Zaženite naslednji ukaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Vmesnik CTI in sorodna konfiguracija
Spodaj je naveden vrstni red konfiguracije »od najbolj do najbolj oddaljenih«. Upoštevanje tega naročila ni obvezno.
Konfigurirajte aplikacijski strežnik za naročnine CTI
Konfigurirajte XSP|ADP-ji za mTLS overjene naročnine CTI
Odprite vhodna vrata za varen vmesnik CTI
Naročite svojo organizacijo Webex na dogodke BroadWorks CTI
Konfigurirajte aplikacijski strežnik za naročnine CTI
Posodobite ClientIdentity na aplikacijskem strežniku s splošnim imenom (CN) potrdila odjemalca Webex za Cisco BroadWorks CTI.
Za vsak aplikacijski strežnik, ki ga uporabljate z Webexom, dodajte identiteto potrdila v ClientIdentity, kot sledi:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Splošno ime potrdila odjemalca Webex za Cisco BroadWorks je |
Konfigurirajte TLS in šifre na vmesniku CTI
Stopnje nastavljivosti za XSP|Vmesnik ADP CTI je naslednji:
Najbolj splošno = Sistem > Prenos > Vmesniki CTI > Vmesnik CTI = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
Specifičnost | Kontekst CLI |
|---|---|
Sistem (globalno) (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportni protokoli za ta sistem (R22 in novejše) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Vsi vmesniki CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Poseben vmesnik CTI v tem sistemu (R22 in novejše) | XSP|ADP_CLI/Vmesnik/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Vmesnik/CTI/CTIServerSSLSettings/Protokoli> |
| Pri novi namestitvi so naslednje šifre privzeto nameščene na sistemski ravni. Če na ravni vmesnika ni nič konfigurirano (na primer na vmesniku CTI ali vmesniku HTTP), velja ta seznam šifer. Upoštevajte, da se lahko ta seznam sčasoma spremeni:
|
Branje konfiguracije vmesnika CTI TLS na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali potrebujejo potrdilo strežnika in ali zahtevajo preverjanje pristnosti odjemalca.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Dodajanje protokola TLS 1.2 v vmesnik CTI
XSP|Vmesnik ADP CTI, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLS v1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp>da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na vmesniku CTI
Če želite konfigurirati zahtevane šifre na vmesniku CTI:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Vnesite
getukaz, da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> <cipherName>za dodajanje šifre vmesniku CTI.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika CTI bi uporabili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Sidra zaupanja za vmesnik CTI (R22 in novejši)
Ta postopek predvideva XSP|ADP-ji so obrnjeni proti internetu ali pa so do interneta obrnjeni prek posredniškega proxyja. Konfiguracija potrdila je drugačna za premostitveni proxy (glejte Zahteve za potrdilo TLS za proxy za most TLS).
Za vsak XSP|ADP v vaši infrastrukturi, ki objavlja dogodke CTI v Webex, naredite naslednje:
Prijavite se v Partner Hub.
Pojdi do nastavitve > BroadWorks Calling in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.
Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txtOdprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txtPrijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Neobvezno) Teci
help updateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot2023, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Odjemalcem dovoli preverjanje pristnosti s potrdili:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Dodajte vmesnik CTI in omogočite mTLS
Dodajte vmesnik CTI SSL.
Kontekst CLI je odvisen od vaše različice BroadWorks. Ukaz ustvari samopodpisano potrdilo strežnika na vmesniku in prisili vmesnik, da zahteva potrdilo odjemalca.
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Zamenjajte strežniško potrdilo in ključ na XSP|CTI vmesniki ADP. Za to potrebujete naslov IP vmesnika CTI; lahko preberete iz naslednjega konteksta:
Na BroadWorks R22 in R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getNato zaženite naslednje ukaze, da zamenjate samopodpisano potrdilo vmesnika z lastnim potrdilom in zasebnim ključem:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Znova zaženite XSP|ADP.
Omogočite dostop do dogodkov BroadWorks CTI na Webexu
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Vmesnik CTI morate dodati in potrditi, ko konfigurirate svoje gruče v središču Partner Hub. glej Konfigurirajte svojo partnersko organizacijo v Partner Hubu za podrobna navodila.
Določite naslov CTI, s katerim se lahko Webex naroči na dogodke BroadWorks CTI.
Naročnine na CTI veljajo za posameznega naročnika ter se vzpostavijo in vzdržujejo samo, dokler je ta naročnik na voljo za Webex za Cisco BroadWorks.
Spletni pogled nastavitev klicev
Call Settings Webview (CSWV) je aplikacija, ki gostuje na XSP|ADP, da uporabnikom omogoči spreminjanje svojih klicnih nastavitev BroadWorks prek spletnega pogleda, ki ga vidijo v programskem odjemalcu. Glej Vodnik po rešitvah Webview za nastavitve klicev Cisco BroadWorks.
Webex uporablja to funkcijo, da uporabnikom omogoči dostop do običajnih nastavitev klicev BroadWorks, ki niso izvorne za aplikacijo Webex.
Če želite, da vaši naročniki Webex za Cisco BroadWorks dostopajo do nastavitev klicev, ki presegajo privzete nastavitve, ki so na voljo v aplikaciji Webex, morate uvesti funkcijo Webview Settings Call.
Spletni pogled nastavitev klicev ima dve komponenti:
Aplikacija Call Settings Webview, ki gostuje na Cisco BroadWorks XSP|ADP.
Aplikacija Webex, ki prikaže nastavitve klica v spletnem pogledu.
Uporabniška izkušnja
Uporabniki sistema Windows: Kliknite Nastavitve klicev in nato kliknite .
Uporabniki Mac: Nato kliknite sliko profila .
Namestite CSWV na BroadWorks
Namestite Call Settings Webview na XSP|ADP
Aplikacija CSWV mora biti na istem XSP|ADP(-ji), ki gostijo vmesnik Xsi-Actions v vašem okolju. To je neupravljana aplikacija na XSP|ADP, zato morate namestiti in razmestiti spletno arhivsko datoteko.
Prijavite se na cisco.com in v razdelku za prenos programske opreme poiščite »BWCallSettingsWeb«.
Poiščite in prenesite najnovejšo različico datoteke.
na primer
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) je bil najnovejši v času pisanja.Namestite, aktivirajte in uvedite spletni arhiv v skladu s priročnikom za konfiguracijo storitvene platforme Cisco BroadWorks Xtended za vaš XSP|ADP različica. (Različica R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Kopirajte datoteko .war na začasno lokacijo na XSP|ADP, kot npr
/tmp/.Pomaknite se do naslednjega konteksta CLI in zaženite ukaz za namestitev:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warUpravitelj programske opreme BroadWorks potrdi in namesti datoteko.
[Izbirno] Izbriši
/tmp/BWCallSettingsWeb_1.7.5_1.war(ta datoteka ni več potrebna).Aktivirajte aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe ime in različica so obvezni za vsako prijavo, vendar morate za CSWV zagotoviti tudi a contextPath ker je neupravljana aplikacija. Uporabite lahko katero koli vrednost, ki je ne uporablja druga aplikacija, na primer
/callsettings.Razmestite aplikacijo Nastavitve klicev na izbrani kontekstualni poti:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Zdaj lahko predvidite URL nastavitev klica, ki ga boste podali za stranke, kot sledi:
https://<XSP|ADP-FQDN>/callsettings/Opombe:
Ko vnesete ta URL v konfiguracijsko datoteko odjemalca, morate dodati končno poševnico.
XSP|ADP-FQDN se mora ujemati s FQDN Xsi-Actions, ker mora CSWV uporabljati Xsi-Actions, CORS pa ni podprt.
Ta postopek ponovite za druge XSP|ADP-ji v vašem okolju Webex za Cisco BroadWorks (če je potrebno).
Aplikacija Call Settings Webview je zdaj aktivna na XSP|ADP.
Konfigurirajte aplikacijo Webex za uporabo spletnega pogleda nastavitev klicev
Za več podrobnosti o konfiguraciji odjemalca glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
V konfiguracijski datoteki aplikacije Webex je oznaka po meri, ki jo lahko uporabite za nastavitev URL-ja CSWV. Ta URL prikazuje nastavitve klica uporabnikom prek vmesnika aplikacije.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V konfiguracijski predlogi aplikacije Webex na BroadWorksu konfigurirajte URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% oznaka.
Če URL-ja ne navedete izrecno, je privzeti prazen in stran z nastavitvami klicev uporabnikom ni vidna.
Zagotovite, da imate najnovejše konfiguracijske predloge za aplikacijo Webex (glejte Profili naprave).
Nastavite cilj nastavitev spletnih klicev na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavite URL za nastavitve spletnega klica za svoje okolje, na primer:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/To vrednost ste izpeljali pri razmestitvi aplikacije CSWV.
Nastala konfiguracijska datoteka odjemalca bi morala imeti naslednji vnos:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Vsako sklicevanje na XSP vključuje XSP ali ADP.
Konfigurirajte potisna obvestila o klicih v Webexu za Cisco BroadWorks
V tem dokumentu uporabljamo izraz Potisni strežnik za obvestila o klicih (CNPS) za opis aplikacije, ki gostuje v XSP ali ADP in se izvaja v vašem okolju. Vaš CNPS sodeluje z vašim sistemom BroadWorks, da se zaveda dohodnih klicev za vaše uporabnike, in potisne obvestila o teh v storitev obveščanja storitve Google Firebase Cloud Messaging (FCM) ali storitve Apple Push Notification (APN).
Te storitve obvestijo mobilne naprave Webex za naročnike Cisco BroadWorks, da imajo na Webexu dohodne klice.
Za več informacij o NPS glejte Opis funkcije strežnika za pošiljanje obvestil.
Podoben mehanizem v Webexu deluje s storitvami za pošiljanje sporočil in prisotnosti Webex za pošiljanje obvestil storitvi obveščanja Google (FCM) ali Apple (APNS). Te storitve nato obvestijo mobilne uporabnike Webexa o dohodnih sporočilih ali spremembah prisotnosti.
| V tem razdelku je opisano, kako konfigurirati NPS za proxy za preverjanje pristnosti, ko NPS še ne podpira drugih aplikacij. Če morate preseliti NPS v skupni rabi za uporabo proxy NPS, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy https://help.webex.com/nl5rir2/. |
Pregled proxyja NPS
Za združljivost z Webexom za Cisco BroadWorks mora biti vaš CNPS popravljen za podporo funkcije NPS Proxy, Potisni strežnik za VoIP v UCaaS.
Funkcija implementira novo zasnovo v Notification Push Server za odpravo varnostne ranljivosti deljenja zasebnih ključev potrdila o potisnih obvestilih s ponudniki storitev za mobilne odjemalce. Namesto da bi potrdila in ključe za potisna obvestila delil s ponudnikom storitev, NPS uporablja nov API za pridobitev kratkotrajnega žetona za potisna obvestila od Webexa za zaledje Cisco BroadWorks in ta žeton uporablja za preverjanje pristnosti s storitvami Apple APN in Google FCM.
Funkcija prav tako izboljša zmožnost strežnika Notification Push Server za pošiljanje obvestil napravam Android prek novega API-ja Google Firebase Cloud Messaging (FCM) HTTPv1.
Za več informacij glejte Potisni strežnik za VoIP v opisu funkcije UCaaS.
Popravki BroadWorks za funkcijo so na voljo na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Za programsko opremo NPS in popravke glejte razdelek Pripravite svoj NPS za Webex za Cisco BroadWorks.
Poiščite in prenesite popravek s strani za prenos programske opreme.
Več informacij o strežniku ADP najdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Premisleki glede APNS
Apple po 31. marcu 2021 ne bo več podpiral binarnega protokola, ki temelji na HTTP/1, v storitvi Apple Push Notification. Priporočamo, da konfigurirate svoj XSP|ADP za uporabo vmesnika, ki temelji na HTTP/2, za APN. Ta posodobitev zahteva, da vaš XSP|ADP, ki gosti NPS, izvaja R22 ali novejši.
Pripravite svoj NPS za Webex za Cisco BroadWorks
| 1 | Namestite in konfigurirajte namenski XSP (najmanjša različica R22) ali platformo za dostavo aplikacij (ADP). | ||
| 2 | Namestite popravke NPS Authentication Proxy: XSP R22 popravki: XSP R23 popravki: | ||
| 3 | Aktivirajte aplikacijo Notification Push Server. | ||
| 4 | (Za obvestila Android) Omogočite API FCM v1 na NPS.
| ||
| 5 | (Za obvestila Apple iOS) Omogočite HTTP/2 na NPS.
| ||
| 6 | Priložite tehnično podporo iz NPS XSP/ADP. | ||
| 7 | Na vsakem strežniku AS je datoteka namedefs v primer: _pushnotification-stranka._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com IN A 10.193.78.149
|
Kaj storiti naprej
Za nove namestitve NPS pojdite na Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Če želite obstoječo uvedbo sistema Android preseliti v FCMv1, pojdite na Preselite NPS na FCMv1
Konfigurirajte NPS za uporabo proxyja za preverjanje pristnosti
Ta naloga velja za novo namestitev NPS, namenjeno Webexu za Cisco BroadWorks.
Če želite konfigurirati proxy za preverjanje pristnosti na NPS, ki je v skupni rabi z drugimi mobilnimi aplikacijami, glejte Posodabljanje Cisco BroadWorks NPS za uporabo NPS proxy ( https://help.webex.com/nl5rir2).
| 1 | Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks. | |||||||||||||||||||
| 2 | Ustvarite račun stranke na NPS:
Če želite preveriti, ali se vrednosti, ki ste jih vnesli, ujemajo s tem, kar ste dobili, zaženite
| |||||||||||||||||||
| 3 | Vnesite URL posrednika NPS in nastavite interval osveževanja žetona (priporočeno 30 minut):
| |||||||||||||||||||
| 4 | (Za obvestila Android) Dodajte ID aplikacije Android v kontekst aplikacij FCM na NPS.
| |||||||||||||||||||
| 5 | (Za obvestila Apple iOS) Dodajte ID aplikacije v kontekst aplikacij APNS, pri tem pazite, da izpustite ključ Auth – nastavite ga na prazno.
| |||||||||||||||||||
| 6 | Konfigurirajte naslednje URL-je NPS:
| |||||||||||||||||||
| 7 | Konfigurirajte naslednje parametre povezave NPS na prikazane priporočene vrednosti:
| |||||||||||||||||||
| 8 | Preverite, ali aplikacijski strežnik pregleduje ID-je aplikacij, ker boste morda morali dodati aplikacije Webex na seznam dovoljenih: | |||||||||||||||||||
| 9 | Znova zaženite XSP|ADP: | |||||||||||||||||||
| 10 | Preizkusite obvestila o klicih tako, da pokličete naročnika BroadWorks na dva uporabnika mobilne naprave Webex. Preverite, ali se obvestilo o klicu prikaže v napravah iOS in Android. |
Preselite NPS na FCMv1
Ta tema vsebuje izbirne postopke, ki jih lahko uporabite v konzoli Google FCM, ko imate obstoječo uvedbo NPS, ki jo morate preseliti v FCMv1. Obstajajo trije postopki:
Preseli odjemalce UC-One na FCMv1— Ko imate obstoječe odjemalce UCaaS in jih morate preseliti za uporabo FCMv1.
Preseli odjemalce SaaS na FCMv1— Ko imate obstoječe odjemalce SaaS in jih morate preseliti za uporabo FCMv1.
Posodobite strežnik ADP— Ko selite NPS na strežnik ADP.
Preselite odjemalce UC-One na FCMv1
Uporabite spodnje korake v konzoli Google FCM za selitev odjemalcev UC-One na Google FCM HTTPv1.
| Če je za odjemalca uporabljena blagovna znamka, mora ta imeti ID pošiljatelja. V konzoli FCM glejte . Nastavitev se prikaže v tabeli poverilnic projekta. Za podrobnosti glejte Connect Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Glejte na
|
Prijavite se v FCM Admin SDK na http://console.firebase.google.com.
Izberite ustrezno aplikacijo za Android.
V Splošno zabeležite ID projekta
Pomaknite se do zavihka storitvenih računov, da konfigurirate storitveni račun. Ustvarite lahko nov storitveni račun ali konfigurirate obstoječega.
Če želite ustvariti nov račun storitve:
Kliknite modri gumb za ustvarjanje novega storitvenega računa
Kliknite na modri gumb, da ustvarite nov zasebni ključ
Prenesite ključ na varno lokacijo
Če želite ponovno uporabiti obstoječi račun storitve:
Kliknite na modro besedilo, da si ogledate obstoječe storitvene račune.
Določite storitveni račun, ki ga želite uporabiti. Storitveni račun potrebuje dovoljenje firebaseadmin-sdk.
Na desni strani kliknite hamburger meni in ustvarite nov zasebni ključ.
Prenesite datoteko json, ki vsebuje ključ, in jo shranite na varno mesto.
Kopirajte datoteko json na XSP|ADP.
Konfigurirajte ID projekta in:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Konfigurirajte aplikacijo:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectOmogoči FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Preseli odjemalce SaaS na FCMv1
Če želite odjemalce SaaS preseliti na FCMv1, uporabite spodnje korake v konzoli Google FCM.
| Prepričajte se, da ste že zaključili postopek "Konfiguriraj NPS za uporabo proxyja za preverjanje pristnosti". |
Onemogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.Omogoči FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneZaženite
bwrestartukaz za ponovni zagon XSP|ADP.
Posodobite strežnik ADP
Če NPS preselite na strežnik ADP, uporabite spodnje korake v konzoli Google FCM.
Pridobite datoteko JSON iz Google Cloud Console:
V konzoli Google Cloud Console pojdite na Računi storitev strani.
Kliknite Izberite projekt, izberite svoj projekt in kliknite Odprto.
Poiščite vrstico storitvenega računa, za katerega želite ustvariti ključ, kliknite več navpični gumb, nato kliknite Ustvari ključ.
Izberite a Ključ vnesite in kliknite Ustvari
Datoteka se prenese.
Dodajte FCM v strežnik ADP:
Uvozite datoteko JSON na strežnik ADP z uporabo
/bw/installukaz.Prijavite se v ADP CLI in dodajte projekt in ključ API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Nato dodajte aplikacijo in ključ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DonePreverite konfiguracijo:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Konfigurirajte svojo partnersko organizacijo v Partner Hubu
Konfigurirajte svoje gruče BroadWorks
[enkrat na gručo]
To se naredi iz naslednjih razlogov:
Če želite omogočiti oblaku Webex za preverjanje pristnosti vaših uporabnikov pred BroadWorks (prek XSP|storitev za preverjanje pristnosti, ki jo gosti ADP).
Če želite aplikacijam Webex omogočiti uporabo vmesnika Xsi za nadzor klicev.
Omogočiti Webexu poslušanje dogodkov CTI, ki jih je objavil BroadWorks (prisotnost telefonije in zgodovina klicev).
| Čarovnik za gruče samodejno preveri vmesnike, ko jih dodate. Lahko nadaljujete z urejanjem gruče, če kateri koli od vmesnikov ni uspešen, vendar ne morete shraniti gruče, če so v njej neveljavni vnosi. To preprečimo, ker lahko napačno konfigurirana gruča povzroči težave, ki jih je težko rešiti. |
Kaj morate storiti:
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Če skrbniški uporabnik nima vidnosti BroadWorks Calling nastavitev, je priporočljivo, da odprete primer s Cisco TAC.
Kliknite Dodaj grozd.
S tem se zažene čarovnik, kjer vnesete svoj XSP|ADP vmesniki (URL). URL-ju vmesnika lahko dodate vrata, če uporabljate nestandardna vrata.
Poimenujte to gručo in kliknite Naslednji.
Koncept gruče je preprosto zbirka vmesnikov, ki so običajno nameščeni na XSP|Strežnik ali farma ADP, ki Webexu omogoča branje informacij iz vašega aplikacijskega strežnika (AS). Morda imate en XSP|ADP na gručo AS ali več XSP|ADP-ji na gručo ali več gruč AS na XSP|ADP. Zahteve glede obsega za vaš sistem BroadWorks so tukaj zunaj obsega.
(Izbirno) Vnesite uporabnika BroadWorks Ime računa in Geslo za katerega veste, da je znotraj sistema BroadWorks, ki ga povezujete z Webexom, nato kliknite Naslednji.
Preizkusi veljavnosti lahko uporabijo ta račun za preverjanje povezav z vmesniki v gruči.
Dodajte svoje XSI akcije in XSI dogodki URL-ji.
Neobvezno. Posodobite DAS URL z URL-jem storitve aktiviranja naprave.
Neobvezno. Preverite Omogoči neposredno preverjanje pristnosti BroadWorks potrditveno polje, če želite, da so prijave v BroadWorks neposredne v BroadWorks. V nasprotnem primeru se preverjanje pristnosti za BroadWorks posreduje prek posredniške storitve IdP, ki jo gosti Webex.
To potrditveno polje vpliva na te situacije prijave:
Prijava na portal za aktiviranje uporabnika – uporabniki morajo ob prijavi na portal vnesti svoje poverilnice BroadWorks. Zgornja nastavitev določa, ali je prijava neposredna v BroadWorks ali prek posrednika IdP.
Prijava stranke—Če Preverjanje pristnosti BroadWorks je konfiguriran v predlogi Onboarding, zgornja nastavitev določa, ali je prijava odjemalca v aplikacijo Webex neposredna v BroadWorks ali posredniška prek proxyja IdP.
Kliknite Naslednji.
Na CTI vmesnik strani naredite naslednje:
Dodajte CTI URL in Pristanišče za vmesnik CTI, s katerim se želite povezati.
Neobvezno. Omogoči Zgodovina klicev preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ko je izbrana ta možnost, se dogodki zgodovine klicev BroadWorks sinhronizirajo z oblakom Webex. Uporabniki si lahko ogledajo svojo zgodovino klicev v aplikaciji Webex.
Neobvezno. Omogoči Sinhronizacija Ne moti (DND). preklopite in nato vnesite svoj ID uporabnika BroadWorks. Ta možnost sinhronizira dogodke DND med Webexom in BroadWorksom, kar zagotavlja, da funkcija deluje enako na obeh platformah.
Kliknite Naslednji.
Dodajte svoje Storitev za preverjanje pristnosti URL.
Izberite Auth Service s preverjanjem žetona CI.
Ta možnost ne zahteva mTLS za zaščito povezave pred Webexom, ker Authentication Service pravilno preveri uporabniški žeton glede na storitev identitete Webex, preden uporabniku izda žeton z dolgo življenjsko dobo.
Preglejte svoje vnose na končnem zaslonu in kliknite Ustvari. Morali bi videti sporočilo o uspehu.
Partner Hub posreduje URL-je različnim mikrostoritvam Webex, ki preizkušajo povezave z dobavljenimi vmesniki.
Kliknite Ogled grozdov in morali bi videti svojo novo gručo in ali je preverjanje uspelo.
The Ustvari na končnem (predoglednem) zaslonu čarovnika je morda onemogočen. Če ne morete shraniti predloge, to kaže na težavo z eno od integracij, ki ste jih pravkar konfigurirali.
To preverjanje smo uvedli, da preprečimo napake pri naslednjih nalogah. Med konfiguriranjem uvajanja se lahko vrnete skozi čarovnika, kar lahko zahteva spremembe vaše infrastrukture (npr. XSP|ADP, izravnalnik obremenitve ali požarni zid), kot je dokumentirano v tem priročniku, preden lahko shranite predlogo.
Preverjanje povezav z vašimi vmesniki BroadWorks
Prijavite se v Partner Hub (admin.webex.com) s svojimi poverilnicami skrbnika partnerja.
Odprto nastavitve stran v stranskem meniju in poiščite BroadWorks Calling nastavitve.
Kliknite Ogled grozdov.
Partner Hub sproži preizkuse povezljivosti iz različnih mikrostoritev proti vmesnikom v gručah.
Ko so preskusi končani, stran s seznamom gruč prikaže sporočilo o stanju poleg vsake gruče.
Morali bi videti zelena sporočila o uspehu. Če vidite rdeče sporočilo o napaki, kliknite ime prizadete gruče, da vidite, katera nastavitev povzroča težavo.
Neobvezno. Izberite gručo, če želite videti obstoječe nastavitve za to gručo, kot so XSI-Actions, XSI-Events, DAS URL in nastavitve vmesnika CTI.
Konfigurirajte svoje predloge za vkrcanje
Predloge za vključitev so način, s katerim boste uporabili skupno konfiguracijo za eno ali več strank, ko jih boste vključili prek metod zagotavljanja. Vsako predlogo morate povezati z gručo (ki ste jo ustvarili v prejšnjem razdelku).
Ustvarite lahko toliko predlog, kot jih potrebujete, vendar je lahko samo ena predloga povezana s stranko.
Prijavite se v Partner Hub in izberite Stranke.
Kliknite na Predloge za vkrcanje gumb za ogled obstoječih predlog.
Kliknite Ustvari predlogo.
V Podrobnosti predloge dodajte ime predloge, državo ali regijo in privzeti e-poštni jezik.
V Nastavitev storitve uporabite spustni meni Grozda, da izberete gručo, ki jo želite uporabiti s to predlogo.
Vnesite a Ime predloge, nato kliknite Naslednji.
Konfigurirajte svoj način zagotavljanja s temi priporočenimi nastavitvami:
Tabela 3. Priporočene nastavitve zagotavljanja za različne načine zagotavljanja Ime nastavitve
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretok brez e-pošte
Samooskrba uporabnika
Omogoči BroadWorks Flow Through Provisioning (vključite poverilnice računa za zagotavljanje, če je vklopljeno**)
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Vklopljeno
Dobava oskrbe Ime računa in Geslo glede na konfiguracijo BroadWorks.
Izključeno
Samodejno ustvarite nove organizacije v Control Hubu
Vklopljeno†
Vklopljeno†
Vklopljeno†
E-poštni naslov ponudnika storitev
V spustnem meniju izberite e-poštni naslov (vnesete lahko nekaj znakov, da poiščete naslov, če je seznam dolg).
Ta e-poštni naslov identificira skrbnika v vaši partnerski organizaciji, ki mu bo odobren skrbniški dostop do vseh novih organizacij strank, ustvarjenih s predlogo Onboarding.
Država
Izberite državo, ki jo uporabljate za to predlogo.
Država, ki jo izberete, ujema organizacije strank, ustvarjene s to predlogo, z določeno regijo. Trenutno bi lahko bila regija (EMEAR) ali (Severna Amerika in preostali svet). Glej preslikave držav v regije v tej preglednici.
Država organizacije bo določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex. Glejte razdelek Država v stran za pomoč za več informacij.
Način BroadWorks Enterprise je aktiven
Omogočite to, če so stranke, ki jim zagotovite to predlogo, podjetja v BroadWorks.
Če so skupine, pustite to stikalo izklopljeno.
Če imate v svojem BroadWorksu mešanico podjetij in skupin, bi morali ustvariti različne predloge za te različne primere.
Opombe iz tabele:
† To stikalo zagotavlja, da se ustvari nova organizacija stranke, če se e-poštna domena naročnika ne ujema z obstoječo organizacijo Webex.
To bi moralo biti vedno vključeno, razen če uporabljate postopek ročnega naročanja in izpolnjevanja (prek Cisco Commerce Workspace) za ustvarjanje organizacij strank v Webexu (preden začnete oskrbovati uporabnike v teh organizacijah). Ta možnost se pogosto imenuje model »hibridnega zagotavljanja« in je izven obsega tega dokumenta.
** »Račun za zagotavljanje« se nanaša na skrbniški račun na ravni sistema BroadWorks. V BroadWorksu potrebujete skrbniški račun s temi atributi: Administrator Type=Provisioning, Read-only=Off.
Izberite privzeti paket storitev za stranke, ki uporabljajo to predlogo (glejte Paketi v razdelku Pregled); bodisi Osnovno, Standardno, Premium oz Softphone.
To nastavitev lahko preglasite za posamezne uporabnike prek Partner Huba.
Neobvezno. Preverite Onemogoči brezplačno klicanje Cisco Webex če želite onemogočiti klice Webex,.
Za Konfiguracija pridružitve sestanku, izberite eno od naslednjih možnosti:
Ciscove klicne številke (PSTN)
Klicne številke, ki jih posreduje partner (BYoPSTN)—Če izberete to možnost, si oglejte Prinesite svoj vodnik po rešitvi PSTN za Webex za Cisco BroadWorks za podrobne informacije o tem, kako konfigurirati to možnost.
Kliknite Naslednji.
Obstajata dva pristopa za zagotavljanje naročnikov glede na to, kako se preverja njihova identiteta – z uporabo zaupanja vrednih ali nezaupljivih e-poštnih sporočil.
V poteku dela Trusted Email uporabniki posredujejo e-poštne naslove partnerju, ki jih doda v BroadWorks. Vi kot partner ste odgovorni za zagotavljanje e-poštnega naslova kot del pretočne metode ali metode API.
Zelo priporočljivo je, da uporabite metodo zaupanja vrednega zagotavljanja, ker zagotavlja, da ste vsi naročniki v celoti opremljeni s strani vi kot partnerja in da končnim uporabnikom ni treba ukrepati.
V primeru nezaupljive e-pošte morajo uporabniki pred zagotavljanjem preveriti svoje e-poštne naslove ali pa se lahko uporabniki sami aktivirajo.
V primeru Nezaupanja vreden obstaja več načinov zagotavljanja, ki temeljijo na nastavitvah preverjanja v spodnji tabeli:
Tabela 4. Priporočene nastavitve preverjanja uporabnikov za nezaupljive načine zagotavljanja Ime nastavitve
Pretok brez e-pošte
Samooskrba uporabnika
Najprej skrbnik za zagotavljanje
Priporočeno
Se ne uporablja
Dovoli uporabnikom, da se sami aktivirajo
Se ne uporablja
Obvezno
Opombe iz tabele:
* Vsaka organizacija strank v Webexu mora imeti vsaj enega uporabnika z vlogo skrbnika. Prvi uporabnik, ki mu dodelite Integrated IM&P v BroadWorks, prevzame vlogo skrbnika stranke, če se v Webexu ustvari nova organizacija stranke. Kot ponudnik storitev boste morda želeli imeti nadzor nad tem, kdo dobi vlogo. Če izberete to nastavitev, uporabnikom preprečite dokončanje aktivacije, dokler ni aktiviran prvi uporabnik, ki ste ga določili. Če počistite to nastavitev, prvi uporabnik, ki postane aktiven v novi organizaciji, postane skrbnik stranke.
Kliknite Naslednji.
Izberite privzeti način preverjanja pristnosti (bodisi Preverjanje pristnosti BroadWorks oz Preverjanje pristnosti Webex) za prijavo uporabnika v Webex.
Ta nastavitev ne vpliva na prijavo uporabnika na Portal za aktiviranje uporabnikov. Uporabniki morajo pri prijavi na portal uporabiti svoj uporabniški ID in geslo za BroadWorks, ne glede na to, kako je konfigurirana predloga Onboarding.
Ta nastavitev bo uporabljena samo za novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo uporabiti novo nastavitev preverjanja pristnosti za obstoječe organizacije strank, veljajo obstoječe nastavitve, tako da obstoječi uporabniki ne izgubijo dostopa. Če želite spremeniti način preverjanja pristnosti za obstoječe organizacije strank, morate odpreti vstopnico s Cisco TAC.(Glej Način preverjanja pristnosti v razdelku Pripravite svoje okolje).
Kliknite Naslednji.
Za Nastavitve, konfigurirajte naslednje:
Izberite, ali želite Vnaprej izpolnite uporabniške e-poštne naslove na strani za prijavo.
To možnost uporabite le, če ste jo izbrali Preverjanje pristnosti BroadWorks prav tako so e-poštne naslove uporabnikov dodali v atribut Alternate ID v BroadWorks. V nasprotnem primeru bodo morali uporabiti svoje uporabniško ime BroadWorks. Stran za prijavo ponuja možnost zamenjave uporabnika, če je to potrebno, vendar lahko to povzroči težave pri prijavi.
Če želite omogočiti sinhronizacijo imenika, nastavite Omogoči sinhronizacijo telefonskega imenika za vse nove organizacije strank preklopite na Vklopljeno.
Ta možnost omogoča Webexu, da prebere kontakte BroadWorks v strankino organizacijo, tako da jih uporabniki lahko najdejo in pokličejo iz aplikacije Webex.
Vnesite a Partner Admin.
To ime se uporablja v avtomatiziranem e-poštnem sporočilu podjetja Webex, ki vabi uporabnike, da potrdijo svoje e-poštne naslove.
Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam stikalo je vklopljeno (privzeta nastavitev je vklopljeno).
Kliknite Naslednji.
Preglejte svoje vnose na končnem zaslonu. Če se želite vrniti in spremeniti podrobnosti, lahko kliknete navigacijske gumbe na vrhu čarovnika. Kliknite Ustvari.
Morali bi videti sporočilo o uspehu.
Kliknite Ogled predlog in videli bi svojo novo predlogo na seznamu z drugimi predlogami.
Če želite spremeniti ali izbrisati predlogo, kliknite ime predloge.
Ni vam treba znova vnesti podrobnosti računa za oskrbo. Prazna polja za geslo/potrditev gesla so namenjena spreminjanju poverilnic, če jih potrebujete, vendar jih pustite prazna, da ohranite vrednosti, ki ste jih dali čarovniku.
Dodajte več predlog, če imate različne skupne konfiguracije, ki jih želite ponuditi strankam.
Obdrži Ogled predlog odprta stran, saj boste morda potrebovali podrobnosti predloge za naslednjo nalogo.
Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja
| Ta naloga je potrebna samo za pretok skozi zagotavljanje. |
Patch Application Server (samo R22, R23 in R24)
Če tega še niste storili, uporabite naslednji popravek, ki velja za vašo izdajo:.
Za R22:
AP.as.22.0.1123.ap373197Za R23:
AP.as.23.0.1075.ap373197Za R24:
AP.as.24.0.944.ap384177
Za popoln seznam popravkov BroadWorks, ki tvorijo zahtevo za uvajanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference.Spremenite v
Maintenance/ContainerOptionskontekstu.Omogoči parameter URL za zagotavljanje:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Pridobite URL(-je) za zagotavljanje iz Partnerskega središča
Glejte na Priročnik za skrbništvo vmesnika ukazne vrstice aplikacijskega strežnika Cisco BroadWorks za podrobnosti (Vmesnik > Sporočila in storitve > Integrirani IM&P) ukazov AS.
Prijavite se v Partner Hub in pojdite na .
Kliknite Ogled predlog.
Izberite predlogo, ki jo uporabljate za zagotavljanje naročnikov tega podjetja/skupine v Webexu.
Podrobnosti predloge so prikazane v pojavnem podoknu na desni. Če še niste ustvarili predloge, morate to narediti, preden lahko dobite URL za zagotavljanje.
Kopiraj URL adapterja za zagotavljanje.
To ponovite za druge predloge, če jih imate več kot eno.
(Možnost) Konfigurirajte parametre oskrbe celotnega sistema na aplikacijskem strežniku
| Če uporabljate UC-One SaaS, morda ne boste želeli nastaviti oskrbe in storitvene domene za celoten sistem. glej Točke odločitve v razdelku Pripravite svoje okolje. |
Prijavite se v aplikacijski strežnik in konfigurirajte vmesnik za sporočanje.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivirajte integrirani vmesnik IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Vnesti morate popolnoma kvalificirano ime za |
(Možnost) Konfigurirajte parametre zagotavljanja za posamezno podjetje na aplikacijskem strežniku
V uporabniškem vmesniku BroadWorks odprite podjetje, ki ga želite konfigurirati, in pojdite na Storitve > Integrirani IM&P.
Izberite Uporabi servisno domeno in vnesite navidezno vrednost (Webex ignorira ta parameter. Lahko bi uporabil
example.com).Izberite Uporabite strežnik za sporočila.
V URL prilepite URL za zagotavljanje, ki ste ga kopirali iz svoje predloge v Partner Hub.
Vnesti morate popolnoma kvalificirano ime za
provisioningURLparameter, kot je bil podan v Partner Hubu. Če vaš aplikacijski strežnik ne more dostopati do DNS za razrešitev imena gostitelja, morate ustvariti preslikavo v/etc/hostsdatoteko na AS.V Uporabniško ime polje vnesite ime skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Vnesite geslo za skrbnika za zagotavljanje. To se mora ujemati z vrednostjo na predlogi v središču za partnerje.
Za Privzeta identiteta uporabnika za ID IM&P, izberite Primarni.
Kliknite Prijavite se.
Ponovite za druga podjetja, ki jih želite konfigurirati za pretok skozi zagotavljanje.
Podatki o zagotavljanju uporabnika
Za informacije o uporabniških podatkih, ki se med zagotavljanjem uporabnika izmenjujeta med BroadWorks in Webex, glejte Oskrba uporabnika ponudnika storitev.
Partner Pre-Provisioning Check API
API za preverjanje pred zagotavljanjem pomaga skrbnikom in prodajnim ekipam s preverjanjem napak, preden stranki ali naročniku zagotovite paket. Uporabniki ali integracije, ki jih pooblasti uporabnik z vlogo polnega skrbnika partnerja, lahko uporabljajo ta API, da zagotovijo, da ni sporov ali napak pri zagotavljanju paketa za dano stranko ali naročnika.
API preveri, ali obstajajo spori med to stranko/naročnikom in obstoječimi strankami/naročniki na Webexu. Na primer, API lahko vrže napake, če je naročnik že na voljo drugi stranki ali partnerju, če e-poštni naslov že obstaja za drugega naročnika ali če obstajajo navzkrižja med parametri zagotavljanja in tem, kar že obstaja na Webexu. To vam daje možnost, da popravite te napake, preden zagotovite, kar poveča verjetnost uspešnega zagotavljanja.
Za več informacij o API-ju glejte: Vodnik za razvijalce Webex za veleprodajo
Če želite uporabiti API, pojdite na: Vnaprej preverite zagotavljanje veleprodajnih naročnikov
| Za dostop do vnaprejšnjega preverjanja dokumenta Wholesale Subscriber Provisioning se morate prijaviti https://developer.webex.com/ portal. |
Partner SSO – SAML
Omogoča skrbnikom partnerjev, da konfigurirajo SAML SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za partnersko enotno prijavo veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo dodati partnersko enotno prijavo v obstoječo organizacijo stranke, se obstoječa metoda preverjanja pristnosti ohrani, da se prepreči, da bi obstoječi uporabniki izgubili dostop. |
Preverite, ali ponudnik ponudnika identitete tretje osebe izpolnjuje zahteve, navedene v Zahteve za ponudnike identitete del od Integracija z enotno prijavo v Control Hub.
Naložite datoteko z metapodatki CI, ki ima ponudnika identitete.
Konfigurirajte predlogo za vkrcanje. Za Način preverjanja pristnosti nastavitev, izberite Preverjanje pristnosti partnerja. Za ID subjekta IDP, vnesite EntityID iz XML metapodatkov SAML ponudnika identitete tretje osebe.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se uporabnik lahko prijavi.
Partner SSO – OpenID Connect (OIDC)
Omogoča skrbnikom partnerjev, da konfigurirajo OIDC SSO za novo ustvarjene organizacije strank. Partnerji lahko konfigurirajo eno vnaprej določeno razmerje SSO in to konfiguracijo uporabijo za organizacije strank, ki jih upravljajo, kot tudi za svoje zaposlene.
| Spodnji koraki za nastavitev Partner SSO OIDC veljajo samo za na novo ustvarjene organizacije strank. Če partnerski skrbniki poskušajo spremeniti privzeto vrsto preverjanja pristnosti v Partner SSO OIDC v obstoječem templju, spremembe ne bodo veljale za organizacije strank, ki so že vključene s predlogo. |
Odprite zahtevo za storitev s Cisco TAC s podrobnostmi OpenID Connect IDP. Sledijo obvezni in neobvezni atributi IDP. TAC mora nastaviti IDP na CI in zagotoviti preusmeritveni URI, ki se konfigurira na IDP.
Atribut
Obvezno
Opis
ID ID
ja
Edinstveno ime za konfiguracijo OIDC IdP, ki ne razlikuje med velikimi in malimi črkami, je lahko sestavljeno iz črk, številk, vezajev, podčrtajev, tild in pik, največja dolžina pa je 128 znakov.
ID odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Skrivnost odjemalca OAuth
ja
Uporablja se za zahtevo za avtentikacijo IdP OIDC.
Seznam obsegov
ja
Seznam obsegov, ki bodo uporabljeni za zahtevanje avtentikacije IdP OIDC, razdeljen po prostoru, npr. 'e-poštni profil odprtega tipa' Mora vključevati openid in e-pošto.
Končna točka avtorizacije
Da, če DiscoveryEndpoint ni na voljo
URL končne točke avtorizacije OAuth 2.0 IdP.
tokenEndpoint
Da, če DiscoveryEndpoint ni na voljo
URL končne točke žetona OAuth 2.0 IdP.
Končna točka odkritja
št
URL končne točke odkrivanja IdP za odkrivanje končnih točk OpenID.
userInfoEndpoint
št
URL končne točke UserInfo IdP.
Ključ Set Endpoint
št
URL končne točke nabora spletnih ključev JSON IdP.
Poleg zgornjih atributov IDP je treba v zahtevi TAC navesti ID partnerske organizacije.
Konfigurirajte preusmeritveni URI na OpenID Connect IDP.
Konfigurirajte predlogo Onboarding. Za nastavitev Authentication Mode izberite Partner Authentication With OpenID Connect in vnesite ime IDP, ki ste ga navedli med nastavitvijo IDP kot ID entitete IDP OpenID Connect.
Ustvarite novega uporabnika v novi organizaciji stranke, ki uporablja predlogo.
Zelo, da se lahko uporabnik prijavi s tokom preverjanja pristnosti SSO.
Omogoči identifikator korelacije klicev
Če želite zagnati Webex za Cisco BroadWorks, morate omogočiti identifikator korelacije klicev. Ta nastavitev je potrebna za številne klicne funkcije, vključno s snemanjem klica, prevzemom skupinskega klica, izvršnim direktorjem in vodstvenim pomočnikom.
Uporabite CLI, da omogočite funkcijo na vseh AS in XSP|ADP vmesniki.
Zaženite naslednje ukaze na vmesnikih AS. To bo AS omogočilo pošiljanje
X-BroadWorks-Correlation-InfoSIP glava:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDparameter, povezan z aplikacijo Xsi-Actions, se uporablja za nadzor vključitve informacij o korelaciji klicev v dnevnike Xsi-Actions. Priporočljivo je imetienableCallCorrelationIDomogočeno z naslednjim ukazom na XSP|ADP vmesniki:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Za dodatne informacije o identifikatorju korelacije klicev glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Directory Sync
Sinhronizacija imenika zagotavlja, da lahko uporabniki Webexa za Cisco BroadWorks uporabljajo imenik Webex za klicanje katere koli klicne entitete s strežnika BroadWorks. Ko je ta funkcija omogočena, se celoten imenik klicev s strežnika BroadWorks sinhronizira z imenikom Webex. Uporabniki lahko dostopajo do imenika iz aplikacije Webex in pokličejo katero koli kličočo entiteto s strežnika BroadWorks.
Če želite vklopiti Directory Sync, pojdite na Directory Sync v Webexu za Cisco BroadWorks.
| Webex za pretočno zagotavljanje Cisco BroadWorks dodaja uporabnike za sporočanje in povezane informacije o klicih s strežnika BroadWorks na platformo Webex. Vendar pa seznami telefonov, uporabniki, ki ne pošiljajo sporočil, in entitete, ki niso uporabniki, niso vključeni (na primer telefon konferenčne sobe, faks ali številka iskalne skupine). Če vklopite sinhronizacijo imenika, zagotovite, da se vse kličoče entitete dodajo na platformo Webex. |
Poenotena zgodovina klicev
Ko je poenotena zgodovina klicev omogočena, se dogodki klicev BroadWorks sinhronizirajo z oblakom Webex in postanejo del poenotene zgodovine klicev in sestankov Webex, ki je prikazana v aplikaciji Webex. Uporabniki si lahko v aplikaciji Webex ogledajo svojo podrobno zgodovino klicev in zgodovino srečanj.
Poenoteno zgodovino klicev lahko omogočijo skrbniki na ravni partnerjev v središču za partnerje za vsako gručo posebej. Ko je ta funkcija vklopljena, uvedba BroadWorks sinhronizira naslednje dogodke klicev v oblak Webex:
Dogodki zgodovine klicev—ti dogodki se uporabijo za izdelavo podrobne poenotene zgodovine klicev
Dogodki stanja klicev – poenotena zgodovina klicev vključuje optimizacije statusa klicev, ki zmanjšajo količino pasovne širine omrežja za posodobitve telefonske prisotnosti
Zahteve za poenoteno zgodovino klicev
Preden lahko konfigurirate poenoteno zgodovino klicev, se prepričajte, da ste zakrpali sistem. Ta funkcija je odvisna od nameščenih naslednjih popravkov BroadWorks:
Za R22:
AP.as.22.0.1123.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
Za R23:
AP.as.23.0.1075.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433Če uporabljate XSP—
AP.xsp.23.0.1075.ap378585Če uporabljate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Za R24:
AP.as.24.0.944.ap378585—po namestitvi popravka morate aktivirati funkcijo 25433. Na primer:AS_CLI/System/ActivatableFeature> activate 25433
| Za celoten seznam popravkov BroadWorks, ki jih morate namestiti kot predpogoj za delovanje Webexa za Cisco BroadWorks, glejte Zahteve za programsko opremo BroadWorks v razdelku Reference. |
Poleg popravkov vašega sistema je konfiguracijska datoteka odjemalca ( config-wxt.xml) mora imeti naslednji nabor oznak: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Če želite imeti Hunt Group, Call Center in druge informacije o preusmeritvah v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Za R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Če želite imeti informacije o izvršnem pomočniku v Unified Call History, morajo biti nameščeni in aktivni naslednji popravki Broadworks:
Za R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP izvaja Xsi-Events-24_2022.06 ali novejši
Poleg popravkov Broadworks mora biti Directory Sync omogočen tudi za poenoteno zgodovino klicev Executive-Assistant.
| Ko omogočite zgodovino klicev ali sinhronizacijo DND, bo Webex poslal zahteve za osvežitev naročnine CTI za vse uporabnike v gruči. Odvisno od števila uporabnikov lahko to traja do nekaj ur. Priporočljivo je, da med istim vzdrževalnim obdobjem ne izvajate vzdrževalnih dejavnosti Broadworks. |
Omogoči zgodovino klicev (nova gruča)
Če želite omogočiti zgodovino klicev v novi gruči, glejte korake za dodajanje gruče Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Omogoči zgodovino klicev (obstoječa gruča)
Če želite omogočiti zgodovino klicev v obstoječi gruči, sledite spodnjim korakom:
Prijavite se v Partner Hub na
admin.webex.com.Pojdi do nastavitve in izberite obstoječo gručo.
Preverite, ali je povezava gruče dobra. Na desni plošči mora biti prikazana zelena kljukica z Povezava vzpostavljena.
Če se to ne prikaže, pod Preverite povezave (neobvezno), vstopi ID uporabnika BroadWorks in Geslo BroadWorks in kliknite Preverite da preverite, ali je povezava dobra.
Preverite Omogoči zgodovino klicev potrditveno polje.
Kliknite Shrani.
Interakcije funkcij
Za poenoteno zgodovino klicev obstajajo naslednje interakcije funkcij:
Poenotena zgodovina klicev ni podprta za uporabnike, ki so v BroadWorksu konfigurirani s seznami poti ali neposrednimi potmi. Ko pride do te situacije, se dogodki Zgodovina klicev in Status klica ne pošljejo v aplikacijo Webex.
Poenotena zgodovina klicev ni podprta z internim klicanjem. Klici, opravljeni z internim izbiranjem, morda ne bodo pravilno prikazani v zgodovini klicev.
Oglejte si zgodovino klicev v aplikaciji Webex
Končni uporabniki lahko dostopajo in si ogledajo svojo Unified Call History iz aplikacije Webex. Za podrobnosti glejte: Webex | Oglejte si zgodovino klicev in sestankov.
Onemogoči poenoteno zgodovino klicev
Ko omogočite poenoteno zgodovino klicev v gruči, funkcije ne morete onemogočiti sami. Če morate funkcijo onemogočiti, se obrnite na Center za tehnično pomoč Cisco (TAC).
Vizualna indikacija neželene pošte
Aplikacija Webex podpira vizualno indikacijo neželenih klicev v klicu, ko je klic predstavljen klicanemu, in v zapisih poenotene zgodovine klicev, ko je BroadWorks posodobljen za izvajanje preverjanja ID-ja klicatelja prek ogrodja STIR/SHAKEN. Če želite imeti to funkcijo:
- Omogočite Unified Call History, kot je opisano v prejšnjem razdelku.
- Nameščeni in aktivni morajo biti naslednji popravki:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- ali AS-25_Rel_2022.12 najmanj
- Funkcijo je treba aktivirati prek AS CLI:
- AS_CLI/System/ActivatableFeature> aktiviraj 104112
- AS_CLI/System/StirShaken> nastavite enableVerification na true
- Broadworks mora biti konfiguriran za izvajanje podpisovanja, označevanja in preverjanja STIR-SHAKEN, kot je opisano v Označevanje in preverjanje podpisovanja Cisco BroadWorks STIR-SHAKEN
Ko je BroadWorks pravilno konfiguriran, bo nova glava X-Cisco-CallerId-Disposition dodana v zahteve INVITE, poslane odjemalcem Cisco, in novo polje callerIdDisposition bo dodano obstoječim dogodkom zgodovine klicev, ki so poslani v Webex Cloud prek vmesnika CTI . Naprave Webex bodo te informacije uporabile za zagotavljanje vizualne indikacije neželene pošte v predstavitvi klica in poenoteni zgodovini klicev klicanega.
Identifikacija klicatelja in preusmeritev klica
Identifikacija klicatelja
Ko aplikacija Webex prejme klic, bo poskušala prepoznati klicatelja in te informacije prikazati v obvestilu o dohodnem klicu, oknu med klicem in po končanem klicu v zgodovini klicev in glasovni pošti.
Aplikacija Webex bo poskušala najti ID klicatelja tako, da bo primerjala dohodno telefonsko številko s telefonskimi številkami stikov, ki jih najdemo v različnih virih. Aplikacija Webex bo uporabila naslednje vire v tem vrstnem redu. Ko ga najde v enem viru, ne bo poskušal iskati nikjer drugje.
| Če najde več primerkov številke v enem viru, ne bo poskušal izbrati enega od njih; v tem primeru ne bo prikazal ID-ja klicatelja. |
Webex Common Identity (CI), ki vsebuje uporabnike vaše organizacije.
Osebni in organizacijski stiki. Osebni stiki so vidni pod zavihkom Stiki.
Lokalni imenik. V sistemu Windows - aplikacija Outlook, v sistemu Mac - stiki v sistemu Mac, v sistemu iOS - stiki v telefonu iPhone, v sistemu Android - stiki v sistemu Android.
Če z dohodno telefonsko številko ni ujemanja, bo aplikacija uporabila prikazano ime v glavi SIP FROM, če je na voljo. V nasprotnem primeru bo kot zadnjo možnost uporabil del uporabniškega imena SIP URI iz glave SIP From.
Za nadzor klica na daljavo (tj. način nadzora namiznega telefona) se uporabljajo informacije XSI, kjer se uporablja ID ali razširitev BWKS, pridobljena iz informacij o oddaljeni stranki v dogodku XSI. Če informacije o oddaljeni stranki niso na voljo, bo uporabljena P-Asserted Identity (PAI) (če je konfigurirana).
Preusmeritev klica
V primeru, da je bil klic preusmerjen ali posredovan, bo aplikacija poskušala prikazati, kdo je klicatelj in kako je bil preusmerjen v obvestilu o klicu in zgodovini klicev.
Klic posredovan: Prikazuje številko, ki je preusmerila klic.
Lovska skupina: Prikaže ime iskalne skupine, ki je posredovala klic.
Čakalna vrsta v klicnem centru: Prikaže ime čakalne vrste, ki je posredovala klic.
Izvršni pomočnik: Prikazuje ime direktorja, za katerega prihaja klic.
Izjeme:
Pri internih klicih v čakalni vrsti klicev, pri katerih agent pokliče internega udeleženca, oddaljeni udeleženec ne bo videl imena čakalne vrste klicev, videl pa bo ime agenta, ki ga kliče.
Klic sprejet drugje:
Za iskalne skupine ali čakalne vrste klicev, ki so nastavljene s sočasnim usmerjanjem, bodo agenti videli odgovor na klic drugje v zgodovini klicev, če klic prevzame drug agent. Za iskalne skupine ali čakalne vrste klicev z zaporedno usmerjanjem ali v prelivu bodo klici v zgodovini klicev prikazani kot neodgovorjeni klic, če nanje odgovori drug agent.
Skupni videz črte
Videz linije v skupni rabi je zmožnost zagotavljanja linij drugih uporabnikov kot linij v skupni rabi na napravi končnega uporabnika. Konfiguracija skupne linije za aplikacijo Webex je podobna konfiguraciji skupne linije za namizne telefone. Ta posebna funkcija vam omogoča, da aplikaciji Webex končnega uporabnika dodelite skupne videze vrstic.
Ta funkcija uporabnikom koristi pri upravljanju klicev na interni številki drugega uporabnika neposredno iz aplikacije Webex.
Videz črte v skupni rabi lahko konfigurirate samo za namizno različico a Aplikacija Webex.
Dodate lahko največ 10 vrstic, vključno s primarno linijo Aplikacija Webex.
Linije delovnega prostora ne morete dodeliti kot črte v skupni rabi.
Uporabniku ni mogoče zagotoviti storitve Executive-Assistant hkrati s skupnimi linijami.
Primarna vrata uporabnika se ne smejo spremeniti v linijo v skupni rabi.
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Popravek 1: Oznaka lastnika na seznamu naprav za podporo deljenih linij odjemalcev Webex
R23 brez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 z ADP:
AP.as.23.0.1075.ap384179
Xsi-Akcije-23_2022.10
R24:
KOT: AP.as.24.0.944.ap384179
Xsi-Akcije-24_2022.10
R25:
KOT: RI sprosti Rel_2022.10_1.310
Xsi-Akcije-25_2022.10
Popravek 2: Popravki za povečanje števila vrat za vrste profilov naprav. primer: Za namiznega odjemalca: System>Identity/Device Profile Type Modify> Business Communicator - PC: Profil, standardne možnosti, število vrat:
- ČE je omogočeno »Neomejeno«, sprememba ni potrebna
- ČE je 'Omejeno na' <10, spremenite vrednost = 10 in shranite, da uporabite vse razpoložljive vrstice
RI sprosti Rel_2022.10_1.310
Sinhronizacija Ne moti (DND).
Sinhronizacija Ne moti (DND) uskladi nastavitve DND med Webexom in BroadWorksom tako, da sinhronizira status DND med obema platformama. Na primer, če uporabnik vklopi DND iz aplikacije Webex, se to stanje sinhronizira s klicnimi napravami BroadWorks. Posledično uporabnikov namizni telefon, registriran v BroadWorks, ne zazvoni, ko ga nekdo poskuša poklicati. Podobno, če uporabnik nastavi DND z namiznega telefona, se stanje sinhronizira z aplikacijo Webex. Brez te funkcije druga platforma ne prepozna posodobitev DND z ene platforme.
DND Sync se uporabi na ravni gruče BroadWorks in ga lahko skrbnik partnerja omogoči v Partner Hubu.
| Če je v gruči BroadWorks veliko strank (>50), sinhronizacija DND ni podprta. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC. |
Predpogoji
Prepričajte se, da so naslednji popravki uporabljeni za AS in XSP|ADP. Uporabite le popravke za svojo različico BroadWorks.
Za izdajo 23:
<snipped>
- Aplikacije ADP: Xsi-Akcije-23_2022.03_1.220.bwar, Xsi-Dogodki-23_2022.03_1.220.bwar
Za izdajo 24:
<snipped>
- Aplikacije ADP: Xsi-Akcije-24_2022.03_1.220.bwar, Xsi-Dogodki-24_2022.03_1.220.bwar
Ko namestite popravke, aktivirajte funkcijo 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Če je v gruči BroadWorks veliko strank (>50), bodo operacije, kot je posodabljanje dejanj XSI, dogodkov XSI, URL DAS, XSP|Sinhronizacija ADP URL ali DND nista podprti. V takih primerih je priporočljivo, da se za pomoč obrnete na inženirja za podporo Cisco TAC.
Konfigurirajte sinhronizacijo tipk funkcij naprave na BroadWorks. Prepričajte se, da telefon podpira SIP SUBSCRIBE/NOTIFY za paket dogodkov »as-feature-event«. Za podrobnosti glejte Sinhronizacija ključev funkcij naprave Cisco BroadWorks.
Omogoči DND Sync (obstoječa gruča)
Prijavite se v Partner Hub
Kliknite nastavitve.
Kliknite Ogled grozda in izberite ustrezno gručo BroadWorks.
Omogoči Sinhronizacija Ne moti (DND). preklop.
Vnesite svoj ID uporabnika BroadWorks in kliknite Omogoči.
Sistem preveri, ali ima gruča BroadWorks ustrezne popravke za podporo DND Sync. Če preverjanje ne uspe, se Shrani gumb postane onemogočen.
Če preverjanje uspe, kliknite Shrani.
|
|
Omogoči DND Sync (Nova gruča)
Funkcijo lahko omogočite tudi med ustvarjanjem gruče. Za podrobnosti glejte »Konfigurirajte svoje gruče BroadWorks« v Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči DND Sync
Sinhronizacije DND ne morete onemogočiti sami. Če želite onemogočiti funkcijo, ustvarite inženirski primer BEMS z naslednjimi informacijami:
Družina: Storitev Spark
Izdelek: Klicanje v Webexu (Webex za BroadWorks)
Komponenta: WxBW- Oskrba
V primeru BEMS mora biti navedeno, da mora biti sinhronizacija Ne moti za partnerja onemogočena. Zadeva mora vsebovati partnerId in BroadWorks clusterId.
Primeri uporabe
Snemanje klicev
Webex za Cisco BroadWorks podpira štiri načine snemanja klicev.
Načini snemanja | Opis | Kontrolniki/indikatorji, ki se prikažejo v aplikaciji Webex |
|---|---|---|
Nenehno | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik nima možnosti začeti ali ustaviti snemanja. |
|
Vedno s premorom/nadaljevanjem | Snemanje se sproži samodejno, ko je klic vzpostavljen. Uporabnik lahko začasno ustavi in nadaljuje snemanje. |
|
Na zahtevo | Snemanje se sproži samodejno, ko je klic vzpostavljen, vendar se posnetek izbriše, razen če uporabnik pritisne Začnite snemati. Če uporabnik začne snemati, se ohrani celoten posnetek od nastavitve klica. Po začetku snemanja lahko uporabnik tudi začasno ustavi in nadaljuje snemanje |
|
OnDemand z uporabniškim zagonom | Snemanje se ne začne, razen če uporabnik izbere Začnite snemati možnost v aplikaciji Webex. Uporabnik ima možnost med klicem večkrat začeti in ustaviti snemanje. |
|
Zahteve
Če želite uvesti to funkcijo na Webex za Cisco BroadWorks, morate uvesti naslednje popravke BroadWorks:
Za R22: AP.as.22.0.1123.ap377718
Za R23: AP.as.23.0.1075.ap377718
Za R24: AP.as.24.0.944.ap377718
Identifikator korelacije klicev mora biti vklopljen. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Za uporabo te funkcije mora biti omogočena naslednja konfiguracijska oznaka: %ENABLE_CALL_RECORDING_WXT%.
Ta funkcija zahteva integracijo s platformo za snemanje klicev tretje osebe.
Če želite konfigurirati snemanje klicev v BroadWorks, pojdite na Priročnik za vmesnik za snemanje klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi funkcije snemanja pojdite na help.webex.com Članek Webex | Snemajte svoje klice.
Za ponovno predvajanje posnetka morajo uporabniki ali skrbniki iti na svojo platformo za snemanje klicev tretje osebe.
Parkiranje in pridobivanje skupinskih klicev
Webex za Cisco BroadWorks podpira skupinsko parkiranje in pridobivanje klicev. Ta funkcija omogoča uporabnikom v skupini parkiranje klicev, ki jih lahko nato prevzamejo drugi uporabniki v skupini. Na primer, maloprodajni zaposleni v trgovini lahko uporabijo to funkcijo za parkiranje klica, ki ga lahko nato prevzame nekdo v drugem oddelku.
Delovanje funkcije
Ko je funkcija konfigurirana
Med klicem uporabnik klikne parkirati možnost v njihovi aplikaciji Webex za parkiranje klica na interni številki, ki jo sistem samodejno izbere. Sistem uporabniku prikaže razširitev za 10 sekund.
Drugi uporabnik v skupini klikne Pridobi klic možnost v njihovi aplikaciji Webex. Uporabnik nato vnese razširitev parkiranega klica, da bi nadaljeval klic.
Zahteve
Za delovanje te funkcije se prepričajte o naslednjem:
Konfiguracijska datoteka odjemalca mora imeti nastavljene naslednje oznake:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Identifikator korelacije klicev mora biti omogočen v AS in XSP|ADP. Za podrobnosti glejte Omogoči identifikator korelacije klicev.
Vaš SBC mora biti konfiguriran za prenos '
x-broadworks-correlation-in' Atribut SIP v aplikacijski strežnik in iz njega.
Konfiguracija
Za informacije o tem, kako konfigurirati skupinsko parkiranje klicev v BroadWorks, glejte »Dodaj skupino za parkiranje klicev« v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del. Ustvariti morate skupino in dodati uporabnike v skupino.
Za informacije o tem, kako konfigurirati identifikator korelacije klicev na BroadWorks, glejte Opis funkcije identifikatorja korelacije klicev Cisco BroadWorks.
Dodatne informacije
Za uporabniške informacije o uporabi skupinskega parkiranja klicev glejte Webex | Parkiraj in prevzame klice.
Parkiranje klicev/usmerjeno parkiranje klicev
Običajno ali usmerjeno parkiranje klicev ni podprto v uporabniškem vmesniku aplikacije Webex, vendar lahko omogočeni uporabniki uvedejo funkcijo z uporabo kod za dostop do funkcij:
Vnesite *68 za parkiranje klica
Vnesite *88 za prevzem klica
Vpad
Storitev barge-in se običajno uporablja v okoljih klicnih centrov ali drugih situacijah, kjer je morda potrebna takojšnja pomoč ali posredovanje.
Ko je omogočena storitev vstopa, lahko določeni uporabnik ali nadzornik vstopi v aktivni klic tako, da sproži določen ukaz ali uporabi namenski gumb ali kombinacijo tipk na svojem telefonu ali komunikacijski napravi. Ko je podana zahteva za vpad, sistem vzpostavi povezavo s tekočim klicem, kar pooblaščeni osebi omogoči poslušanje pogovora ali vključitev v klic kot aktivni udeleženec.
Storitev barge-in je lahko koristna v različnih scenarijih. V nastavitvah klicnega centra lahko nadzorniki ali trenerji spremljajo in usposabljajo predstavnike službe za stranke tako, da poslušajo njihove klice v realnem času. Če je potrebno, lahko posredujejo in zagotovijo navodila ali prevzamejo klic, če ima predstavnik težave. V izrednih razmerah ali kritičnih razpravah se lahko pooblaščeno osebje hitro pridruži tekočim pogovorom, da zagotovi pomoč ali sprejme pomembne odločitve.
V aplikaciji Webex za Barge in dobimo obvestilo, da se klic spremeni v konferenco. V NOTIFY (call-info ali conference-info) ni dodatnih podatkov o tem, kakšna je vrsta konference, zato jo lahko obravnavamo drugače.
Ko pride do vdora, se med strankama vzpostavi trismerni klic. Uvedeni so naslednji izrazi:
Nadzornik: Nadzornik je oseba, ki nadzira in vodi skupino agentov za pomoč uporabnikom ali predstavnikov klicnega centra. V kontekstu vdora v klic ima nadzornik običajno možnost spremljanja in posredovanja v tekočih klicih strank. Lahko uporabljajo orodja za spremljanje klicev ali programsko opremo za poslušanje klicev, zagotavljanje navodil agentom in zagotavljanje nadzora kakovosti. Vloga nadzornika lahko vključuje usposabljanje agentov, obravnavanje skrbi strank in optimizacijo uspešnosti ekipe.
Stranka: Stranka se nanaša na posameznika ali subjekt, ki sodeluje s podjetjem ali organizacijo za pridobitev izdelkov, storitev ali podpore. V kontekstu vdora v klic je stranka nekdo, ki opravlja ali sprejema telefonski klic z agentom za pomoč strankam. Stranke lahko med klicem poiščejo pomoč, informacije ali rešitev svojih vprašanj ali težav. Funkcija vdora v klic omogoča nadzornikom ali pooblaščenemu osebju, da se pridružijo tekočemu klicu med stranko in agentom.
Agent: Agent, znan tudi kot predstavnik službe za stranke ali agent klicnega centra, je oseba, ki je odgovorna za upravljanje interakcij s strankami in zagotavljanje podpore ali pomoči po telefonu ali drugih komunikacijskih kanalih. Agenti so usposobljeni za obravnavanje poizvedb strank, reševanje težav, obdelavo transakcij in zagotavljanje pozitivne izkušnje strank. V kontekstu vdora v klic je agent posameznik, ki med telefonskim klicem govori neposredno s stranko. Zastopnik lahko po potrebi prejme navodila ali povratne informacije od nadrejenega prek vklopa.
Mobilni izvorni klic Eskaliraj v sestanek
Mobile Native Call Escalate to Meeting ima dve edinstveni funkciji:
Novo potisno obvestilo
Uporabniki mobilnih naprav pri izvornem klicu lahko zdaj preklopijo na aplikacijo Webex tako, da tapnejo Novo potisno obvestilo. Ko zaženete izvorni klicni zaslon, se na zaslonu prikaže Novo potisno obvestilo in tapkanje obvestila vas popelje naravnost na zaslon med klicem aplikacije Webex.
Obvestilo Webex vidite med klicem po mobilnem telefonu, če uporabljate Webex Go ali če ima vaš operater mobilnega omrežja (MNO) signalizacijo klicev z uporabo nadzora klicev Cisco za vaše mobilne telefonske klice.
Premakni mobilni klic na sestanek
Ko ste sredi klica z nekom, boste morda želeli ta klic premakniti v sestanek, da boste izkoristili nekatere napredne funkcije sestankov, kot so videoposnetki, skupna raba ali tabla. Ali pa povabite druge ljudi v razpravo in se premaknite na sestanek.
Zahteve za BroadWorks
Aktivirana funkcija 25239
R23 z XSP|ADP:
AS popravek AP.as.23.0.1075.ap383064
XSP|Popravek ADP AP.xsp.23.0.1075.ap383064
Popravek AP.platform.23.0.1075.ap383064
R23 z ADP:
AS popravek AP.as.23.0.1075.ap383064
ADP z Xsi-Actions-23, različica CommPilot-23 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R24:
AS popravek: AP.as.24.0.944.ap383064
ADP z Xsi-Actions-24, različica CommPilot-24 > 2022.05_1.303 in različica NPS > 2022.08_1.350
R25:
AS RI izdaja Rel_2022.08_1,354
ADP z Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 in različica NPS > 2022.08_1.350
Konfiguracija klicanja URI za podporo premakni klic na sestanek
NS UrlDialing Politika
Določite pravilo za (.*)webex.com za usmerjanje prek I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE za I-SBC
Primer konfiguracije
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil usmerjanja NS
Primerek pravilnika UrlDialing dodan ustreznim profilom usmerjanja
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Uporabi NS Route za klic NetworkURL
Omogočite AS, da upošteva pot NS v načinu hibridnega AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Klicanje v sili
Webex za Cisco BroadWorks podpira klicanje služb v sili E911. S to funkcijo so klici v sili preusmerjeni na odzivno točko javne varnosti (PSAP), ki lahko nato usmeri službe za nujne primere na lokacijo klicatelja. Če želite uporabljati to funkcijo, morate integrirati Webex za Cisco BroadWorks s ponudnikom klica v sili E911.
Za konfiguracijo podpore za storitve klica v sili E911 uporabite naslednje članke Webex:
E911 Klicanje v sili v Webexu za BroadWorks—Uporabite ta članek za konfiguracijo klica v sili E911 v Webexu za Cisco BroadWorks z uporabo enega od naslednjih podprtih ponudnikov E911:
Pasovna širina
Intrado
RedSky
Zavrnitev odgovornosti za klic v sili—Če imate lokacijsko storitev, lahko konfigurirate okno zavrnitve odgovornosti za storitve v sili v aplikaciji Webex tako, da vključuje možnost, da uporabniki ob prijavi posodobijo svojo lokacijo.
Prilagodite in zagotovite odjemalce
Uporabniki prenesejo in namestijo svoje generične aplikacije Webex za namizne ali mobilne naprave (za povezave za prenos glejte Platforme aplikacij Webex). Ko se uporabnik overi, se odjemalec registrira v oblaku Webex za sporočanje in sestanke, pridobi podatke o svoji blagovni znamki, odkrije informacije o storitvi BroadWorks in prenese svojo klicno konfiguracijo iz aplikacijskega strežnika BroadWorks (prek DMS na XSP|ADP).
Klicne parametre za aplikacije Webex konfigurirate v BroadWorks (kot običajno). Za odjemalce v Control Hubu konfigurirate parametre blagovne znamke, sporočanja in sestankov. Konfiguracijske datoteke ne spreminjate neposredno.
Ta dva niza konfiguracij se lahko prekrivata in v tem primeru konfiguracija Webex nadomesti konfiguracijo BroadWorks.
Dodajte konfiguracijske predloge aplikacij Webex v aplikacijski strežnik BroadWorks
Aplikacije Webex so konfigurirane z datotekami DTAF. Odjemalci prenesejo konfiguracijsko datoteko XML iz aplikacijskega strežnika prek storitve upravljanja naprav na XSP|ADP.
Pridobite potrebne datoteke DTAF (glejte Profili naprave v razdelku Pripravite svoje okolje).
Preverite, ali imate vstavljene prave oznake Sistem BroadWorks > Viri > Nabori oznak za upravljanje naprav.
Za vsako stranko, ki jo zagotavljate:
Prenesite in ekstrahirajte datoteko DTAF zip za določenega odjemalca.
Uvozite datoteke DTAF v BroadWorks na Sistem > Viri > Vrste profilov identitete/naprave
Odprite novo dodan profil naprave za urejanje in:
Vnesite XSP|FQDN kmetije ADP in protokol za dostop do naprave.
Preverite Podpora Remote Party Info potrditveno polje. Ta podpora je potrebna za delovanje skupne rabe namizja.
Podporo za oddaljeno skupino lahko omogočite tudi tako, da na aplikacijskem strežniku zaženete naslednji ukaz CLI:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Spremenite predloge glede na svoje okolje (glejte spodnjo tabelo).
Shranite profil.
Kliknite Datoteke in avtentikacija in nato izberite možnost za vnovično izdelavo vseh sistemskih datotek.
Ime | Opis |
Prednost kodeka | Konfigurirajte prednostni vrstni red za avdio in video kodeke za klice VoIP |
TCP, UDP in TLS | Konfigurirajte protokole, ki se uporabljajo za signalizacijo SIP in medije |
RTP avdio in video vrata | Konfigurirajte obseg vrat za zvok in video RTP |
Možnosti SIP | Konfigurirajte različne možnosti, povezane s SIP (INFO SIP, uporaba rport, odkrivanje proxyja SIP, intervali osveževanja za registracijo in naročnino itd.) |
Prilagodite blagovno znamko za aplikacijo Webex
Prilagoditve partnerjev – skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, ki veljajo za partnersko organizacijo in/ali stranke, ki jih partner upravlja. glej Konfigurirajte napredne prilagoditve blagovne znamke.
Prilagoditve strank – če partner strankam dovoli uporabo lastnih prilagoditev blagovne znamke, lahko skrbniki strank sledijo postopkom na Dodajte blagovno znamko svojega podjetja v Webex.
| Portal za aktiviranje uporabnikov uporablja isti logotip, kot ga dodate za blagovno znamko stranke. |
Prilagodite URL-je za poročanje o težavah in pomoč
Če želite prilagoditi te možnosti, lahko skrbniki sledijo postopku »Dodaj povratne informacije in URL-je spletnega mesta za pomoč«, ki ga najdete v obeh zgornjih člankih o blagovni znamki.
Konfigurirajte svojo testno organizacijo za Webex za Cisco BroadWorks
Preden začneš
S pretočnim zagotavljanjem
Konfigurirati morate vse XSP|storitve ADP in partnersko organizacijo v Control Hubu, preden lahko izvedete to nalogo.
| 1 | Dodeli storitev v BroadWorksu:
| ||
| 2 | Preverite organizacijo stranke in uporabnike v nadzornem središču: |
Uporabniško testiranje
| 1 | Prenesite aplikacijo Webex na dva različna računalnika. |
| 2 | Prijavite se kot vaši testni uporabniki na obeh napravah. |
| 3 | Opravite testne klice. |
Organizacije za stranke
V trenutnem modelu samodejno zagotovimo strankino organizacijo, ko vključite prvega uporabnika s katero koli od metod, opisanih v tem dokumentu. Oskrba se izvede samo enkrat za vsako stranko.
Uporabniki zagotavljanja
Uporabnike lahko zagotovite na te načine:
Uporabite API-je za ustvarjanje računov Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) z zaupanja vrednimi e-poštnimi sporočili, da ustvarite račune Webex
Dodelite integrirano IM&P (pretočno zagotavljanje) brez zaupanja vrednih e-poštnih sporočil. Uporabniki zagotovijo in potrdijo e-poštne naslove za ustvarjanje računov Webex
Omogočite uporabnikom samoaktivacijo (vi jim pošljete povezavo, oni ustvarijo račune Webex)
API-ji za javno zagotavljanje
Webex razkriva javne API-je, da ponudnikom storitev omogoči integracijo Webexa za zagotavljanje naročnikom Cisco BroadWorks v njihove obstoječe delovne tokove zagotavljanja. Specifikacije za te API-je so na voljo na developer.webex.com. Če želite razvijati s temi API-ji, se obrnite na predstavnika Cisca, da dobite Webex za Cisco BroadWorks.
| Ti API-ji bodo zavrnili veleprodajne stranke. |
Pretočno zagotavljanje
V BroadWorksu lahko uporabnikom zagotovite Omogoči integrirano IM&P možnost. To dejanje povzroči, da adapter za oskrbo BroadWorks izvede klic API-ja za oskrbo uporabnika na Webexu. Naš API za zagotavljanje je nazaj združljiv z API-jem UC-One SaaS. BroadWorks AS ne zahteva nobene spremembe kode, le spremembo konfiguracije končne točke API za adapter za zagotavljanje.
| Oskrba naročnika na Webexu lahko traja precej (nekaj minut za začetnega uporabnika v podjetju). Webex izvaja zagotavljanje v ozadju. Torej uspeh pri pretočnem zagotavljanju nakazuje, da se je zagotavljanje začelo. Ne kaže na dokončanje. Če želite potrditi, da so uporabniki in organizacija strank v celoti opremljeni na Webexu, se morate prijaviti v Partner Hub in pogledati na seznam strank. Uporabniki trankinga BroadWorks imajo lahko Webex za BroadWorks prek skupnega videza klica (SCA). Uporabnik trunkinga bo moral imeti dodeljeno storitev avtentikacije. Kot je opisano v 8. razdelku Vodnika po rešitvah BroadWorks Trunking, to omogoča, da je avtentikacija videza SCA Webex ločena od avtentikacije skupnega tranka. Webexa za BroadWorks ni mogoče omogočiti za uporabnike kanalov z dodeljenimi funkcijami Route List ali Direct Route. |
| Lokacija predlog je bila premaknjena iz BroadWorks Calling v nastavitvah organizacije v razdelek Customer List in se zdaj imenuje predloga Onboarding. |
Samoaktivacija uporabnika
Za zagotavljanje uporabnikov BroadWorks v Webexu brez dodelitve integrirane storitve IM&P:
Prijavite se v Partner Hub in poiščite Seznam strank strani.
Kliknite Ogled predlog.
Izberite predlogo Onboarding za zagotavljanje, ki jo želite uporabiti za tega uporabnika.
Ne pozabite, da je vsaka predloga povezana z gručo in vašo partnersko organizacijo. Če uporabnik ni v sistemu BroadWorks, povezanem s to predlogo, se uporabnik ne more sam aktivirati s povezavo.
Kopirajte povezavo za zagotavljanje in jo pošljite uporabniku.
Morda boste želeli vključiti tudi povezavo za prenos programske opreme in opomniti uporabnika, da mora predložiti in potrditi svoj e-poštni naslov, da aktivira svoj račun Webex.
Na izbrani predlogi lahko spremljate stanje aktivacije uporabnika.
Za več informacij glejte Tokovi oskrbe uporabnikov in aktivacije.
Omogočanje nezaupnih e-poštnih sporočil
Partner Hub ponuja nabor kontrolnikov v pogledu statusa uporabnika, ki omogoča Webex za Cisco BroadWorks Skrbniki ponudnika storitev pregledajo status uporabnika in odpravijo napake pri oskrbi z nezaupljivo e-pošto. Za podrobnosti glejte Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili.
Premaknite uporabnike Webex na Webex za Cisco BroadWorks
Če želite obstoječe uporabnike Webexa premakniti na Webex za Cisco BroadWorks, si oglejte spodnjo tabelo, da ugotovite, kateremu postopku slediti.
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) |
|
Organizacija strank | Povežite Webex za BroadWorks z obstoječo organizacijo— Organizacijska priloga (za prvega uporabnika) doda tudi Webex za BroadWorks naslednjim uporabnikom, če so dodeljeni pravilni organizaciji. |
Obstoječi uporabnik Webexa pripada… | Sledite tem postopkom, da premaknete uporabnika |
|---|---|
Potrošniška organizacija ali samoprijava (npr. brezplačen račun, poskusni račun) | Če organizacija Webex za BroadWorks ne obstaja (noben uporabnik ni omogočen):
Če obstaja organizacija Webex za BroadWorks (omogočen je vsaj en uporabnik):
|
Organizacija strank |
|
Premaknite uporabnika (s soglasjem) v Webex za Cisco BroadWorks
S tem postopkom premaknite obstoječega uporabnika Webexa, ki je v potrošniški organizaciji ali ima račun za samoprijavo (brezplačni račun ali poskusni račun), v Webex za Cisco BroadWorks. Upoštevajte, da mora obstajati organizacija Webex za Cisco BroadWorks (s prvim omogočenim uporabnikom). V tem primeru lahko uporabite eno od teh možnosti za premikanje uporabnikov:
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)—uporablja oskrbo z zaupanja vrednimi e-poštnimi sporočili
Premakni uporabnika (z nezaupljivim e-poštnim sporočilom)—uporablja oskrbo z nezaupljivimi e-poštnimi sporočili
Samoaktivacija
Premakni uporabnika (z zaupanja vrednim e-poštnim naslovom)
Če predloga Onboarding uporablja zaupanja vredna e-poštna sporočila, lahko skrbnik partnerja premakne nadaljnje uporabnike s tem postopkom:
Administrator doda uporabnika.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Aktiviraj račun. Uporabnik je preusmerjen na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabniški kliki Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Premakni uporabnika (z nezaupljivo e-pošto)
Če predloga Onboarding uporablja nezaupljiva e-poštna sporočila, je treba najprej potrditi e-poštni naslov uporabnika. Skrbnik lahko sledi temu postopku za premik naslednjih uporabnikov:
Administrator doda uporabnika.
Uporabnik je samodejno potisnjen na BroadWorks Provisioning Bridge.
Uporabniku se pošlje besedilo z aktivacijsko povezavo.
Uporabnik klikne povezavo za aktivacijo in vnese svoj elektronski naslov.
Iskanje CI ugotovi, da ima ta uporabnik drug račun Webex s tem e-poštnim naslovom.
Uporabniku se pošlje samodejno e-poštno sporočilo.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj.
E-poštni naslov je potrjen.
Uporabnik je preusmerjen na prijavo na portal za potrošnike Webex.
Uporabnik se prijavi v Webex.
Uporabnik mora klikniti Izbriši da izbrišete stari račun Webex.
Stari račun Webex je izbrisan.
Uporabnik je na voljo za Webex za Cisco BroadWorks z uporabo istega e-poštnega naslova.
Uporabnik je usmerjen na stran za prenos.
Tok samoaktivacije
Če ima uporabnik obstoječi račun BroadWorks, lahko svoj račun premakne s postopkom samoaktivacije.
Uporabnik se prijavi v URL portala za uporabniški dostop s poverilnicami BroadWorks.
Uporabnik vnese svoj elektronski naslov.
Uporabnik je potisnjen na BroadWorks Provisioning Bridge.
Samodejno e-poštno sporočilo je poslano na e-poštni naslov uporabnika.
Uporabnik odpre e-pošto in klikne Pridruži se zdaj povezavo, ki potrdi e-poštni naslov.
CI ugotovi, da ima uporabnik obstoječi račun Webex. Uporabnik mora izbrisati stari račun, preden lahko nadaljuje.
Uporabnik je preusmerjen na prijavo v Webex.
Uporabnik se prijavi na Portal za potrošnike.
Uporabnik klikne Izbriši račun.
Stari račun Webex je izbrisan.
Uporabniku je na voljo nov račun Webex za Cisco BroadWorks z istim e-poštnim naslovom.
Povežite Webex za BroadWorks z obstoječo organizacijo
Če ste skrbnik partnerja, ki dodaja storitve Webex za BroadWorks v obstoječo organizacijo stranke Webex, ki še ni povezana s podjetjem BroadWorks, ki ga upravlja partner, MORA skrbnik organizacije stranke odobriti skrbniški dostop, da bo zahteva za zagotavljanje uspešna.
Odobritev skrbnika organizacije je potrebna, če velja kar koli od naslednjega:
Obstoječa organizacija strank ima 100 uporabnikov ali več
Organizacija ima preverjeno e-poštno domeno
Zahtevana je domena organizacije
Če nobeden od zgornjih kriterijev ni resničen, se lahko zgodi samodejno pripenjanje.
| V an Samodejna pritrditev scenariju se naročnina Webex for BroadWorks doda obstoječi organizaciji stranke brez kakršnega koli obvestila obstoječemu skrbniku organizacije ali končnemu uporabniku. V večini primerov bo vaša partnerska organizacija dobila skrbniške pravice za zagotavljanje. Če pa naročnikova organizacija nima nobenih licenc ali ima samo začasno preklicane/preklicane licence, boste postali polni skrbnik. Z zagotavljanjem skrbniškega dostopa boste imeli omejeno vidljivost v Control Hub za uporabnike v obstoječi organizaciji. Priporočljivo je, da se obrnete na skrbnika stranke in zahtevate polni skrbniški dostop do organizacije. |
Partnerski skrbniki lahko dokončajo naslednji postopek za dodajanje klicnih storitev BroadWorks v obstoječo organizacijo Webex:
| Prepričajte se, da Dovolite e-poštna sporočila s povabilom skrbnika, ko se pripenjate obstoječim organizacijam (preklop je privzeto vklopljen). |
| 1 | Skrbnik partnerja za stranko zagotovi Webex za Cisco BroadWorks. Za pomoč glej Organizacije strank za zagotavljanje storitev. Zgodi se naslednje:
| ||
| 2 | z polni skrbnik dostopa, lahko skrbnik partnerja zaključi postopek oskrbe stranke. Ponovno boste morali poskusiti omogočiti stranko, začenši s 1. korakom zgoraj. Vendar zdaj kot zunanji polni skrbnik ne bi smeli opaziti napake 2017. Ko je zagotavljanje klicnih storitev končano, bo obstoječa stranka stranka vidna kot stranka pod Webex for BroadWorks Partner Org.
|
Pogoji za priključitev org
E-poštni naslov prvega omogočenega naročnika BroadWorks se mora ujemati z e-poštnim naslovom obstoječega uporabnika v ciljni organizaciji strank. V nasprotnem primeru bo ustvarjena nova organizacija strank.
Prvi uporabnik iz obstoječe organizacije, ki je omogočen za Webex for BroadWorks, ni omogočen kot skrbniški uporabnik. Nastavitve in pooblastila iz obstoječe organizacije se ohranijo.
Obstoječe nastavitve preverjanja pristnosti organizacije imajo prednost pred tem, kar je konfigurirano v predlogi za zagotavljanje Webex za BroadWorks. Posledično se način prijave obstoječih uporabnikov ne spremeni.
Vendar, če ima obstoječa organizacija stranke omogočeno osnovno blagovno znamko, bodo po priponki prednost imele partnerjeve napredne nastavitve blagovne znamke. Če stranka želi, da osnovna blagovna znamka ostane nedotaknjena, mora partner konfigurirati organizacijo stranke, da preglasi blagovno znamko v nastavitvah napredne blagovne znamke.
Ime obstoječe organizacije se ne bo spremenilo.
Nastavitev zastavice za preprečevanje e-pošte v obstoječih nastavitvah organizacije ni spremenjena. To lahko vpliva na novo omogočene uporabnike. Odvisno od tega, kako je zastavica nastavljena, lahko novi uporabniki prejmejo e-pošto s kodo, ki jo je treba vnesti za dokončanje aktivacije, ali pa tudi ne.
Omejeni skrbniški način (nastavljen s stikalom Omejeno s partnerskim načinom) je izklopljen za priloženo organizacijo.
Prepričajte se, da ste zaključili postopek priključitve organizacije (premikanje obstoječih uporabnikov in posodobitev ID-ja organizacije), preden omogočite nove uporabnike v organizaciji Webex za Cisco BroadWorks.
Podjetje BroadWorks je lahko povezano samo z eno organizacijo Webex. Naročnikov iz enega samega podjetja BroadWorks ne morete dodeliti ločenim organizacijam Webex.
Dodajte zunanjega skrbnika
Za korake, ki jih lahko sledijo skrbniki organizacij strank, da dodajo partnerskega skrbnika kot zunanjega skrbnika, glejte Odobrite zahtevo zunanjega skrbnika članek o help.webex.com.
| Skrbnik stranke mora zunanjemu skrbniku zagotoviti polne skrbniške pravice in privilegije. |
| E-poštni naslov, ki ga skrbnik organizacije stranke doda kot zunanjega skrbnika, se mora ujemati z e-poštnim naslovom skrbnika partnerja, kot je konfiguriran v predlogi za pripravo na Partner Hub. Po dodajanju e-pošte iz predloge Onboarding v Središču za partnerje kot polnega skrbnika bo treba vse dodatne partnerske skrbnike prav tako dodati kot zunanjega skrbnika s polnimi skrbniškimi pravicami. |
Odstranite Webex za BroadWorks od obstoječe organizacije
Sledite tem korakom, da ločite Webex za BroadWorks od obstoječe organizacije Webex. Na primer, če ste Webex za BroadWorks priložili obstoječi organizaciji pomotoma in želite odstraniti prilogo.
| Če v standardnem toku ločite Webex za BroadWorks od obstoječe organizacije Webex (samo standardni tok), boste izbrisali vse povezane naročniške podatke in deaktivirali strankino naročnino na Webex za BroadWorks. Poleg tega boste izgubili dostop do organizacije strank, če je to edina povezana naročnina. V hibridnem toku se naročnine strank ne spreminjajo. |
Če nimate dostopa do nastavitev stranke v Control Hubu, naj vam skrbnik stranke odobri zunanji skrbniški dostop tako, da sledi Odobrite zahtevo zunanjega skrbnika.
Odstranite vse delovne prostore Webex for BroadWorks iz organizacije. Uporabi Odstranite delovni prostor BroadWorks API.
Odstranite vse naročnike Webex za BroadWorks iz organizacije. Uporabi Odstranite naročnika BroadWorks API.
Odstranite čakajoče uporabnike Webex za BroadWorks iz organizacije. Na primer, če so bili uporabniki omogočeni prek nezaupljivega e-poštnega toka in veljavni e-poštni naslovi še niso bili vneseni, so uporabniki v stanju čakanja. Sledi Preverite oskrbo uporabnikov z nezaupljivimi e-poštnimi sporočili za brisanje uporabnikov.
Izbriši BroadWorks Calling konfiguracijo za to stranko. Odprite strankino instanco Control Hub, kliknite Hibrid, Spodaj BroadWorks Calling izbrišite vse konfiguracije.
Če želite stranki po zaključku odklopa pripeti Webex for BroadWorks, sledite postopkom zagotavljanja, da priklopite obstoječo stranko.
| Alternativna možnost za odstranitev naročnikov, če ne želite uporabljati Odstranite naročnika BroadWorks API je, da greste v BroadWorks CommPilot in odstranite Integrirano IM&P storitev za prizadete uporabnike. |
Upravljanje uporabnikov in organizacij
Če želite upravljati uporabnike v Webexu za Cisco BroadWorks, ne pozabite, da uporabnik obstaja v BroadWorks in Webex. Atributi klicanja in identiteta uporabnika BroadWorks so shranjeni v BroadWorks. Posebna e-poštna identiteta za uporabnika in njegova licenca za funkcije Webex sta v Webexu.
Preverjanje omogočanja uporabnikov z nevrednimi e-poštnimi naslovi
Če zagotavljate Webex za uporabnike BroadWorks z uporabo pretočnega zagotavljanja z nezaupljivimi e-poštnimi sporočili, morajo uporabniki sami omogočiti tako, da vnesejo svoj e-poštni naslov na portalu za aktiviranje uporabnikov. Če uporabnik naleti na napako, lahko uporabi Poskusi ponovno možnost, ki se prikaže na portalu, da naredite nov poskus. Če uporabnik znova naleti na napako, lahko skrbnik uporabi spodnje korake v Partner Hubu, da pregleda stanje in vključi uporabnika, ga izbriše ali uporabi spremembe konfiguracije.
| 1 | Prijavite se v Partner Hub in poiščite Seznam strank strani. |
| 2 | Kliknite Ogled predlog. Izberite ustrezno predlogo za vkrcanje, ki jo želite uporabiti za tega uporabnika. |
| 3 | Spodaj Preverjanje uporabnika, preverite, ali so naslednje nastavitve nastavljene za zagotovitev pravilne konfiguracije pretočnega zagotavljanja nezaupljivih e-poštnih sporočil:
|
| 4 | Ko pride do zagotavljanja uporabnika, v Preverjanje uporabnika kliknite Prikaži status uporabnika za preverjanje stanja zagotavljanja. The Status uporabnika pogled prikaže seznam uporabnikov skupaj s podrobnostmi, kot so ID BroadWorks, izbrana vrsta paketa in trenutni status, ki prikazuje, ali je uporabnik omogočen ali če obstaja zahteva v teku.
|
| 5 | Za uporabnike z napakami ali čakajočimi zahtevami kliknite tri pike na desni in izberite eno od naslednjih skrbniških možnosti:
|
Dodatne možnosti pogleda
Pri ogledu seznama uporabnikov so na voljo naslednje dodatne možnosti:
Izvozi— Kliknite ta gumb, če želite seznam uporabnikov izvoziti v datoteko CSV.
Izključi omogočene uporabnike—Omogočite ta preklop, če si želite ogledati samo uporabnike s čakajočimi zahtevami ali napakami.
Spremenite ID uporabnika ali e-poštni naslov
Spremembe uporabniškega ID-ja in e-poštnega naslova
E-poštni ID in nadomestni ID sta uporabniška atributa BroadWorks, ki se uporabljata z Webexom za Cisco BroadWorks. ID uporabnika BroadWorks je še vedno primarni identifikator uporabnika v BroadWorks. Naslednja tabela opisuje namene teh različnih atributov in kaj storiti, če jih morate spremeniti:
| Atribut v BroadWorksu | Ustrezen atribut v Webexu | Namen | Opombe |
| ID uporabnika BroadWorks | Brez | Primarni identifikator | Tega identifikatorja ne morete spremeniti in še vedno povezati uporabnika z istim računom v Webexu. Uporabnika lahko izbrišete in znova ustvarite, če je napačen. |
| E-poštni ID | Uporabniško ime | Obvezno za zagotavljanje pretoka (ustvarjanje ID-ja uporabnika Webex), ko potrdite, da zaupate e-pošti V BroadWorksu ni potrebno, če ne trdite, da lahko zaupate e-pošti V BroadWorks ni potrebno, če dovolite naročnikom samoaktivacijo | Obstaja ročni postopek za spremembo tega na obeh mestih, če je uporabniku na voljo napačen e-poštni naslov:
Ne spreminjajte ID-ja uporabnika BroadWorks. To ni podprto. |
| Nadomestni ID | Brez | Omogoča avthn uporabnika z e-pošto in geslom za BroadWorks User ID | Biti mora enak e-poštnemu ID-ju. Če e-pošte ne morete vnesti v atribut Nadomestni ID, bodo morali uporabniki pri preverjanju pristnosti vnesti svoj ID uporabnika BroadWorks. |
Spremenite uporabniški paket v Partner Hubu
| 1 | Prijavite se v Partner Hub in kliknite Stranke. |
| 2 | Poiščite in izberite strankino organizacijo, kjer je uporabnik doma. Stran s pregledom organizacije se odpre v plošči na desni strani zaslona. |
| 3 | Kliknite Ogled stranke. Organizacija stranke se odpre v Control Hubu in prikaže stran Pregled.
|
| 4 | Kliknite Uporabniki, nato poiščite in kliknite prizadetega uporabnika. |
| 5 | V uporabnikovem Storitve, kliknite Webex za pakete BroadWorks (naročnine). Odpre se plošča uporabnikovih paketov, na kateri lahko vidite, kateri paket je trenutno dodeljen uporabniku. |
| 6 | V Profil zavihek, poglejte v Paket in kliknite puščico (>), da razširite pogled. |
| 7 | Izberite paket, ki ga želite za tega uporabnika (Osnovno, Standardno, Premium oz Softphone) in kliknite Shrani. Control Hub prikaže sporočilo, da uporabnik posodablja. |
| 8 | Zaprete lahko podrobnosti o uporabniku in zavihek Control Hub. |
| Paketi Standard in Premium imajo različna mesta za srečanja, ki so povezana z vsakim paketom. Ko se naročnik s skrbniškimi pravicami z enim od teh dveh paketov premakne na drugi paket, se naročnik prikaže z dvema mestoma srečanja v Control Hubu. Naročnikove zmogljivosti gostitelja srečanja in mesto srečanja so usklajeni z njihovim trenutnim paketom. Spletno mesto za srečanja prejšnjega paketa in vsa prej ustvarjena vsebina na tem mestu, kot so posnetki, ostanejo dostopni skrbniku mesta za srečanja. |
| Za posodobitev novih nastavitev PMR, ki izhajajo iz spremembe paketa, lahko traja dve do tri ure. |
Izbriši uporabnike
Skrbniki lahko na različne načine izbrišejo uporabnika iz Webexa za Cisco BroadWorks:
| Če ima uporabnik, ki ga nameravate izbrisati, skrbniške pravice, dodelite novega skrbnika, preden uporabnika izbrišete. Če se zadnji skrbnik izbriše, ni samodejnega prenosa vloge skrbnika. |
API Webex za Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo API Webex za Cisco BroadWorks za brisanje uporabnikov:
Zaženite Odstranite naročnika BroadWorks Zahteva API na https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Ta zahteva odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
Zaženite Izbriši osebo Zahteva API na https://developer.webex.com/docs/api/v1/people/delete-a-person da popolnoma izbrišete uporabnika.
Pretočno zagotavljanje
Skrbniki partnerjev lahko uporabijo pretočno zagotavljanje za brisanje uporabnikov:
Na strežniku BroadWorks odstranite integrirano storitev IM+P od uporabnika. Storitev za uporabnika lahko onemogočite v Uporabnik – integrirano IM&P strani na BroadWorks. Za podroben postopek glejte "Konfiguracija integriranega IM&P" v Priročnik za skrbništvo spletnega vmesnika skupine aplikacijskih strežnikov Cisco BroadWorks – 2. del.
Ko je storitev onemogočena, pretočno zagotavljanje uporabniku odstrani naročnino Webex za Cisco BroadWorks. Uporabnik se ne zaračunava več kot uporabnik Webexa za Cisco BroadWorks in se obravnava kot brezplačni uporabnik Webexa.
V Control Hubu poiščite in izberite uporabnika.
- Pojdi do Dejanja in izberite Izbriši uporabnika.
Nadzorno središče (skrbniki strank)
Skrbniki strank lahko uporabijo Control Hub za brisanje uporabnikov iz svoje organizacije. Za podrobnosti glejte Izbrišite uporabnika iz svoje organizacije v Webex Control Hub pri https://help.webex.com/0qse04/.
Izbriši organizacijo
| 1 | Za brisanje vseh uporabnikov iz organizacije uporabite API-je People:
| ||
| 2 | Če je funkcija Directory Sync vklopljena, jo onemogočite. To lahko storite prek Partner Huba ali prek javnega API-ja. Če želite onemogočiti Directory Sync prek Partner Huba: Če želite onemogočiti Directory Sync prek API-ja, uporabite Posodobite Directory Sync za BroadWorks Enterprise API in onemogočite omogočiDirSync nastavitev. Vsi uporabniki, povezani z BroadWorks Directory Sync za to organizacijo, bodo izbrisani. Upoštevajte, da lahko odstranitev uporabnikov (na kateri koli način) traja nekaj časa, odvisno od količine uporabnikov. | ||
| 3 | Ko so vsi uporabniki odstranjeni, uporabite Izbrišite organizacijo API za brisanje organizacije. |
Upravljanje izdaje
Kontrolniki za upravljanje izdaj v Partner Hubu Webexu za ponudnike storitev Cisco BroadWorks olajšajo upravljanje izdaj, tako da jim dajo možnost nadzora kadence izdaj, s katero uporabniki Webex Apps nadgradijo na najnovejšo programsko opremo.
Aplikacija Webex privzeto uporablja samodejne nadgradnje (mesečne izdaje, ki jih nadzoruje Cisco). S to funkcijo pa lahko skrbniki partnerjev:
Konfigurirajte prilagojene razporede izdaj z odlogami iz Ciscovega privzetega razporeda izdaj
Konfigurirajte en sam urnik izdaje in ta urnik kaskadno razporedite na vse organizacije strank, ki jih upravljajo
Različnim organizacijam strank dodelite različne urnike izdaje
Za več informacij o upravljanju izdaj, vključno z informacijami o tem, kako konfigurirati in uporabiti prilagojene urnike izdaj, glejte članek Webex Prilagoditve upravljanja izdaje.
Ponovno konfigurirajte sistem
Sistem lahko znova konfigurirate na naslednji način:
Dodajte gručo BroadWorks v Partner Hub
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Dodajte predlogo za pripravo v Partner Hub
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
Uredite ali izbrišite gručo BroadWorks v središču Partner Hub
Gročo BroadWorks lahko uredite ali odstranite v središču Partner Hub.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | ||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | ||
| 3 | Kliknite Ogled grozdov. | ||
| 4 | Kliknite gručo, ki jo želite urediti ali izbrisati. Podrobnosti gruče so prikazane v pojavnem podoknu na desni.
| ||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Uredite ali izbrišite predlogo za pripravo v partnerskem središču
V središču za partnerje lahko uredite ali izbrišete predloge za pripravo.
| 1 | Prijavite se v Središče za partnerje s svojimi skrbniškimi poverilnicami partnerja na | |||||||||
| 2 | Pojdi do nastavitve in poiščite BroadWorks Calling razdelek. | |||||||||
| 3 | Kliknite Ogled predlog. | |||||||||
| 4 | Kliknite predlogo, ki jo želite urediti ali izbrisati. | |||||||||
| 5 | Na voljo imate te možnosti:
Seznam gruče se posodablja z vašimi spremembami.
|
Webex Assistant
Webex Assistant for Meetings je inteligenten, interaktiven virtualni pomočnik za sestanke, ki omogoča iskanje po sestankih, ukrepanje in bolj produktivnost. Pomočnika Webex lahko prosite, da spremlja elemente dejanj, zabeleži pomembne odločitve in poudari ključne trenutke med sestankom ali dogodkom.
Webex Assistant for Meetings je na voljo brezplačno za spletna mesta za sestanke paketov Premium in Standard ter sobe za osebne sestanke. Podpora vključuje nova in obstoječa spletna mesta.
Omogoči pomočnika Webex za sestanke
Webex Assistant je privzeto omogočen za stranke standardnega in premium paketa Broadworks.
Skrbniki partnerjev in skrbniki organizacij strank lahko onemogočijo funkcijo za organizacije strank prek Nadzorno središče.
Omejitve
Za Webex za Cisco BroadWorks obstajajo naslednje omejitve:
Podpora je omejena samo na spletna mesta za sestanke paketov Premium in Standard ter osebne sobe za sestanke.
Prepisi s podnapisi so podprti samo v angleščini, španščini, francoščini in nemščini.
Do skupne rabe vsebine prek e-pošte lahko dostopajo samo uporabniki v vaši organizaciji
Vsebina sestanka ni dostopna uporabnikom zunaj vaše organizacije. Vsebina sestanka tudi ni dostopna, če jo delijo uporabniki različnih paketov iz iste organizacije.
S paketom Premium so na voljo prepisi po sestanku, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, se prepisi ali poudarki po sestanku ne zajamejo.
Pri standardnem paketu možnost snemanja sestanka v oblaku ni na voljo, zato prepisi po sestanku niso na voljo, ne glede na to, ali je Webex Assistant omogočen ali onemogočen. Če pa je izbrano lokalno snemanje, tudi takrat ne bodo zajeti prepisi ali poudarki po sestanku.
Dodatne informacije o pomočniku Webex
Za uporabniške informacije o uporabi funkcije glejte Uporabite pomočnika Webex na sestankih in dogodkih Webex.
Onemogoči klice Webex
Brezplačno klicanje Webex je privzeto omogočeno, kar uporabnikom omogoča brezplačne klice na katero koli napravo, ki podpira Webex. Če pa želite, da vsi klici uporabljajo infrastrukturo BroadWorks, lahko klice Webex onemogočite v predlogi Onboarding, ki onemogoči to možnost za organizacije strank, ki uporabljajo predlogo.
Podpora za funkcije
Ko je Webex Calling onemogočen, za uporabnike Webexa za Cisco BroadWorks veljajo naslednji pogoji:
Uporabniki ne vidijo več Pokličite z Webexom kot možnost izbire klica v aplikaciji Webex.
Uporabniki ne morejo opravljati ali sprejemati brezplačnih klicev Webex na uporabnike, ki niso Webex za uporabnike Cisco BroadWorks. To vključuje klice, sprožene iz prostora ekipe Webex, zgodovine klicev, stikov z vnosom URI ali e-poštnega naslova drugega uporabnika v iskalno vrstico.
Skupna raba zaslona deluje znotraj klica BroadWorks.
Sestanki Webex in telefonska prisotnost še vedno delujejo, tudi če so klici Webex onemogočeni.
Onemogoči klice Webex (nova predloga za vkrcanje)
Med konfiguriranjem nove predloge Onboarding lahko konfigurirate, ali so klici Webex omogočeni ali onemogočeni, tako da potrdite ali počistite polje Onemogoči brezplačno klicanje Cisco Webex potrditveno polje znotraj Dodajte novo predlogo čarovnik. Ta nastavitev bo izbrana za uporabnike v organizacijah strank, ki jih dodelite predlogi.
Za podrobnosti o konfiguraciji nove predloge Onboarding glejte Konfigurirajte svojo partnersko organizacijo v Partner Hubu.
Onemogoči klice Webex (obstoječa predloga za pripravo)
Sledite temu postopku, da onemogočite klice Webex iz obstoječe predloge za pripravo. To bo onemogočilo funkcijo za vse nove uporabnike v organizacijah strank, ki uporabljajo to predlogo.
Prijavite se v Partner Hub na admin.webex.com.
Izberite nastavitve.
Kliknite Ogled predloge in izberite ustrezno predlogo Onboarding.
Kliknite Onemogoči brezplačno klicanje Cisco Webex.
Kliknite Shrani.
Onemogoči klice Webex (obstoječi uporabnik)
Če onemogočite to funkcijo na predlogi Onboarding, se nastavitev spremeni samo za nove uporabnike, ki so dodeljeni predlogi. Če želite onemogočiti klice Webex za obstoječega uporabnika, lahko sledite enemu od spodnjih postopkov za posodobitev uporabnika.
| Prepričajte se, da ste že izvedli enega od zgornjih postopkov za onemogočanje klicev Webex iz predloge za pripravo, ki ji je uporabnik dodeljen. V nasprotnem primeru bo kateri koli od spodnjih postopkov znova konfiguriral uporabnika z omogočenimi klici Webex. |
Če uporabljate pretočno zagotavljanje, lahko storite naslednje:
Odprite CommPilot in pojdite na uporabniško konfiguracijo.
Odstranite Integrirano IM+P storitev od uporabnika in kliknite v redu.
Dodajte Integrirano IM+P storitev uporabniku in kliknite v redu.
V nasprotnem primeru lahko uporabite API za posodobitev uporabnika.
Uporabi Odstranite naročniški API BroadWorks za brisanje uporabnika.
Uporabi Zagotavljanje API-ja naročnika BroadWorks da dodate uporabnika.
Onemogočite skupno rabo videa ali zaslona v klicih
Partnerski skrbniki lahko s konfiguracijskimi oznakami onemogočijo video klice in/ali skupno rabo zaslona v klicu iz aplikacije Webex (privzeto sta obe vrsti medijev omogočeni za klice).
Za vse podrobnosti in možnosti konfiguracije glejte Onemogoči video klice in Onemogoči skupno rabo zaslona v Priročnik za konfiguracijo Webex za Cisco BroadWorks.
| Za video lahko tudi konfigurirate, ali je predstavnost dohodnega klica privzeto samo video ali zvok. |
Polje lučke za zasedenost / obvestilo o prevzemu klica
Polje lučke za zasedenost (BLF) / obvestilo o prevzemu klica izkorišča funkcije BLF in usmerjenega prevzema klica. Uporabnik BLF prejme zvočno in vizualno obvestilo v aplikaciji Webex, ko uporabnik s seznama nadzorovanih BLF prejme dohodni klic. Uporabnik BLF lahko Ignoriraj oz Poberi klic nadzorovanega uporabnika.
BLF / obvestilo o prevzemu klica pomaga v situacijah, ko mora uporabnik sprejeti klice drugih članov ekipe, ki morda delajo na drugi lokaciji.
Uporabniki si lahko ogledajo tudi svoj nadzorovani seznam BLF v oknu za več klicev – Seznam za spremljanje – (samo Windows, Mac ni podprt), da vidijo prisotnost svojih članov ekipe Webex in drugih članov ekipe. Za pomoč pri omogočanju večklicnih klicev glejte: Okno za več klicev
Člani Webexa bodo imeli polno prisotnost v Webexu. Člani, ki niso uporabniki Webexa, morajo imeti imenik sinhroniziran z Webexom in imeli bodo samo stanja »neznano« in »v klicu« (stanje zvonjenja bo sprožilo pogovorno okno za prevzem klica).
Omejitve prisotnosti za uporabnike, ki ne uporabljajo Webexa:
Prisotnost ni podprta za uporabnike širokopasovnega omrežja, ki niso CI, tudi če so na seznamu BLF.
Uporabniki CI brez pooblastil za oblak Webex ali vrste računov (delovni prostori) prikazujejo samo prisotnost »v klicu« in »neznano«. Ni aktivnega stanja, zvonjenja itd.
Uporabniki, ki niso uporabniki Webexa, s seznama za spremljanje BLF in so začeli klic, preden je bil zagnan odjemalec Webex ali ko je bil brez povezave, bodo prikazani z 'neznano' prisotnostjo.
Izguba povezave pomeni, da bodo vsa stanja med klicem, ki niso Webex, ob ponovni vzpostavitvi povezave ponastavljena na »neznano«.
Če uporabnik BLF, ki ni uporabnik Webexa, drži klic, bo še naprej prikazan kot "v klicu".
Zahteve
Prepričajte se, da so v BroadWorksu uporabljeni naslednji popravki. Namestite samo popravke, ki veljajo za vašo izdajo:
Za R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Za R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Če uporabljate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Če uporabljate ADP:
Xsi-Akcije-23_2022.01_1.200.bwar
Xsi-Dogodki-23_2022.01_1.201.bwar (ali novejša)
Za R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Akcije-24_2022.01_1.200.bwar
Xsi-Dogodki-24_2022.01_1.201.bwar (ali novejša)
Prepričajte se, da so naslednje konfiguracijske oznake omogočene v aplikaciji Webex:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(ta oznaka ni obvezna)
Aktivirati morate funkcijo 101642 Izboljšan mehanizem Xsi za ekipno telefonijo v AS:
AS_CLI/System/ActivatableFeature> activate 101642
Omogoči X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI, saj nekateri tokovi klicev SIP zahtevajo to funkcijo:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prepričajte se, da so naslednje storitve dodeljene uporabnikom:
Dodelite storitev Directed Call Pickup za vse uporabnike
Nastavite polje lučke za zaposlene za uporabnike
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Konfigurirajte polje Busy Lamp v BroadWorks
Skrbniki partnerjev lahko uporabijo naslednji postopek za nastavitev polja lučke za zaposlene za uporabnika.
Prijavite se v BroadWorks CommPilot.
Za izbranega uporabnika pojdite na Odjemalske aplikacije in konfigurirajte polje Busy Lamp.
Dodajte URL seznama BLF, ki bo nadzorovan.
Uporabite iskalne parametre, da poiščete in dodate uporabnike v Nadzorovani uporabniki seznam.
Kliknite v redu.
Slido Integracijska podpora
Webex za Cisco BroadWorks podpira integracijo aplikacije Webex z Slido.
Slido je orodje za pritegnitev občinstva, ki je preprosto za uporabo. Ljudem pomaga kar najbolje izkoristiti srečanja, tako da premosti vrzel med govorci in njihovim občinstvom. Kdaj Slido je integriran v vašo organizacijo Control Hub, lahko vaši uporabniki dodajo Slido aplikacijo za svoje sestanke v aplikaciji Webex. Ta integracija prinaša dodatna vprašanja in odgovore ter funkcijo anketiranja na srečanju.
Za dodatne informacije o uvajanju in uporabi Slido z aplikacijo Webex, glejte Integriraj Slido z aplikacijo Webex.
Razpoložljivost Webex: Na koledarskem sestanku
Ko sprejmete srečanje v odjemalcu Outlook, ki je sestanek, ad hoc srečanje ali srečanje, ki ni spletno mesto Webex, se vaša razpoložljivost Webex prikaže kot »Na koledarskem srečanju«. S to razpoložljivostjo vaši sodelavci obveščajo, da ste drugače zaposleni in da lahko odgovor zamuja.
Če želite omogočiti to funkcijo:
pojdite na Splošno vaš zavihek nastavitve zavihek na Windows oz Nastavitve na Macu.
Označite polje za Pokaži kdaj na koledarskem sestanku.
| Za uporabnike z omogočeno integracijo prisotnosti Outlook se »Na koledarskem sestanku« v Webexu preslika v »Zaseden« v Outlooku. |
Opozorilo
Da bi ta funkcija delovala, morata imeti aplikacija Webex in odjemalec Outlook zagnana hkrati.
Trenutno si prizadevamo podpreti možnost »Prikaži kot delo drugje« v Outlooku, da uporabnik v Webexu ne bo prikazan kot »Na koledarskem sestanku«.
Če se uporabnik odloči onemogočiti možnost »Pokaži, ko je na koledarskem sestanku«, ko je trenutno na koledarskem sestanku, se njegova prisotnost ne bo posodobila, dokler se sestanek ne konča. Za prevzem bo potreben ponovni zagon odjemalca.
Samodejni odgovor s tonom
S samodejnim odgovorom s tonom lahko uporabniki kličejo iz aplikacije drugega proizvajalca, kot je Contact Center, klic pa je samodejno preusmerjen prek aplikacije Webex na njihovem namizju. Ko aplikacija Webex zazvoni sogovorniku, uporabnik sliši določen ton, ki mu sporoča, da se klic povezuje.
Za uporabnika Webex za Cisco BroadWorks, da uporablja to funkcijo:
Funkcija je podprta samo na videzu primarne vrstice
Aplikacija Webex mora biti glavni videz linije
The %ENABLE_AUTO_ANSWER_WXT% oznaka mora biti omogočena
Če ima uporabnik tudi skupne prikaze klicev (na primer namizni telefon je konfiguriran kot eden od prikazov sekundarne linije), je funkcija še vedno podprta na primarnem videzu, dokler so skupni prikazi klicev konfigurirani za ne za sprejemanje dohodnih klicev. To lahko dosežete tako, da konfigurirate enega od naslednjih treh pogojev v BroadWorksu za vse prikaze klicev v skupni rabi:
Opozori vse nastope za klice s klikom za klicanje je onemogočen v konfiguraciji videza klica v skupni rabi – to je priporočen pristop
ali
Dovoli prekinitev na tej lokaciji mora biti onemogočen za vse deljene klice oz
ali
Lokacije so onemogočene za vse deljene klice
Povečanje zmogljivosti
XSP|Kmetije ADP
Priporočamo, da uporabite načrtovalnik zmogljivosti, da določite, koliko dodatnih XSP|Sredstva ADP, ki jih potrebujete za predlagano povečanje števila naročnikov. Za katero koli od namenskih NPS ali namenskih kmetij Webex za Cisco BroadWorks imate naslednje možnosti razširljivosti:
Scale namenska kmetija: Dodajte enega ali več XSP|Strežniki ADP v farmo, ki potrebuje dodatno zmogljivost. Namestite in aktivirajte isti nabor aplikacij in konfiguracij kot obstoječa vozlišča farme.
Dodajte namensko kmetijo: Dodajte nov namenski XSP|kmetija ADP. V središču Partner Hub boste morali ustvariti novo gručo in nove predloge, da boste lahko začeli dodajati nove stranke na novo farmo, da razbremenite obstoječo farmo.
Dodajte specializirano kmetijo: Če se srečujete z ozkimi grli za določeno storitev, boste morda želeli ustvariti ločen XSP|Farma ADP za ta namen, ob upoštevanju zahtev za sožitje, navedenih v tem dokumentu. Če spremenite URL storitve, ki ima novo farmo, boste morda morali znova konfigurirati gruče Control Hub in vnose DNS.
V vseh primerih sta nadzor in zagotavljanje virov vašega okolja BroadWorks vaša odgovornost. Če želite najeti Ciscovo pomoč, se lahko obrnete na svojega zastopnika za račun, ki lahko poskrbi za strokovne storitve.
Upravljanje potrdil strežnika HTTP
Ta potrdila za spletne aplikacije s preverjeno pristnostjo mTLS morate upravljati na vašem XSP|ADP-ji:
Naš certifikat verige zaupanja iz oblaka Webex
Vaš XSP|Potrdila vmesnikov HTTP strežnika ADP
Veriga zaupanja
Certifikat verige zaupanja prenesete iz Control Huba in ga namestite na svoj XSP|ADP med vašo začetno konfiguracijo. Pričakujemo, da bomo potrdilo posodobili, preden poteče, in vas obvestili, kako in kdaj ga spremeniti.
Vaši vmesniki strežnika HTTP
XSP|ADP mora Webexu predložiti javno podpisano potrdilo strežnika, kot je opisano v Naročilo potrdil. Samopodpisano potrdilo se ustvari za vmesnik, ko prvič zaščitite vmesnik. To potrdilo velja eno leto od tega datuma. Samopodpisano potrdilo morate zamenjati z javno podpisanim potrdilom. Vaša odgovornost je, da zahtevate novo potrdilo, preden poteče.
Omejeno s partnerskim načinom
Omejeno s partnerskim načinom je nastavitev partnerskega središča, ki jo lahko skrbniki partnerjev dodelijo določenim organizacijam strank, da omejijo nastavitve organizacije, ki jih lahko skrbniki strank posodobijo v nadzornem središču. Ko je ta nastavitev omogočena za dano organizacijo stranke, vsi skrbniki strank te organizacije ne morejo dostopati do nabora omejenih kontrolnikov v Control Hubu, ne glede na njihova pooblastila. Samo skrbnik partnerja lahko posodobi omejene nastavitve.
| Omejeno s partnerskim načinom je nastavitev na ravni organizacije in ne vloge. Vendar nastavitev omejuje določena pooblastila za skrbnike strank v organizaciji, za katero je nastavitev uporabljena. |
Skrbniški dostop stranke
Skrbniki strank prejmejo obvestilo, ko je uporabljen način, omejen s strani partnerja. Po prijavi bodo videli pasico z obvestili na vrhu zaslona, takoj pod glavo Control Hub. Pasica obvesti skrbnika stranke, da je omejeni način omogočen in morda ne bo mogel posodobiti nekaterih nastavitev klicanja.
Za skrbnika stranke v organizaciji, kjer je omogočen način Omejeno s partnerjem, se raven dostopa Control Hub določi z naslednjo formulo:
(Dostop do nadzornega središča) = (upravičenja organizacijske vloge) – (omejeno z omejitvami partnerskega načina)
Omejitve
Ko je za organizacijo stranke omogočen način omejenega s strani partnerja, je skrbnikom strank v tej organizaciji omejen dostop do naslednjih nastavitev Control Hub:
V Uporabniki pogledu, naslednje nastavitve niso na voljo:
Upravljanje uporabnikov gumb je siv.
Ročno dodajte ali spremenite uporabnike— Ni možnosti dodajanja ali spreminjanja uporabnikov, niti ročno niti prek CSV.
Zahtevaj uporabnike-ni na voljo
Samodejno dodeljevanje licenc-ni na voljo
Sinhronizacija imenika— Ni mogoče urediti nastavitev sinhronizacije imenika (ta nastavitev je na voljo samo skrbnikom na ravni partnerja).
Podrobnosti o uporabniku—Uporabniške nastavitve, kot so ime, priimek, prikazno ime in primarni e-poštni naslov*, je mogoče urejati.
Ponastavi paket— Ni možnosti za ponastavitev vrste paketa.
Urejanje storitev – ni možnosti za urejanje storitev, ki so omogočene za uporabnika (npr. Sporočila, Srečanja, Klicanje)
Ogled stanja storitev—ni mogoče videti celotnega stanja za Hibridne storitve oz Kanal za nadgradnjo programske opreme
Primarna delovna številka—To polje je samo za branje.
V račun pogledu, naslednje nastavitve niso na voljo:
ime podjetja je samo za branje.
V Nastavitve organizacije pogledu, naslednje nastavitve niso na voljo:
Domena—Dostop je samo za branje.
E-naslov—The Izključi e-poštno sporočilo s povabilom skrbnika in Izbira lokalne nastavitve po e-pošti nastavitve so samo za branje.
Preverjanje pristnosti— Ni možnosti za urejanje nastavitev za preverjanje pristnosti in SSO.
V Klicanje naslednje nastavitve niso na voljo:
Nastavitve klicev—The Možnosti aplikacije Prednost klica nastavitve so samo za branje.
Vedenje pri klicanju—Nastavitve so samo za branje.
Lokacija > PSTN— Možnosti lokalnega prehoda in Cisco PSTN so skrite.
Spodaj STORITVE, the Migracije in Povezani UC storitvene možnosti so onemogočene.
Omogoči način Omejeno s partnerjem
Skrbniki partnerjev lahko za omogočanje uporabijo spodnji postopek Omejeno s partnerskim načinom za dano organizacijo stranke (privzeta nastavitev je omogočena).
Prijavite se v Partner Hub ( https://admin.webex.com) in izberite Stranke.
Izberite ustrezno organizacijo za stranke.
V desnem pogledu nastavitev omogočite Omejeno s partnerskim načinom preklopite, da vklopite nastavitev.
Če želite izklopiti način Omejeno s partnerjem, onemogočite stikalo.
| Če partner odstrani omejeni skrbniški način za skrbnika stranke, bo lahko skrbnik stranke izvedel naslednje:
|
Partner Analytics
Izboljšave Control Hub skrbnikom partnerjev olajšajo ogled in posodabljanje informacij o paketih v imenu njihovih uporabnikov. Ta funkcija omogoča partnerjem, da dobijo združen pogled za vse stranke in vključuje naslednje podrobnosti:
Skupno število uporabnikov po paketu (Softphone, Basic, Standard, Premium)
Uporabnik glede na trend paketa (dnevno/tedensko/mesečno)
Stranke s # dodeljenimi paketi
Za vse podrobnosti o uporabi Partner Analytics si oglejte članek Webex Analytics za pakete Webex for Wholesale in Webex for Broadworks v središču za partnerje.
API-ji za poročila o obračunavanju
Webex za razvijalce ponuja javne API-je, ki se lahko uporabljajo za mesečna poročila o zaračunavanju. Skrbniki partnerjev lahko uporabljajo te API-je za ustvarjanje, seznam, pridobivanje in brisanje poročil o zaračunavanju. Naslednja tabela navaja API-je, vrsto zahtevanega dostopa in zahteve za vlogo.
API za obračunavanje | Namen | Vrsta dostopa | Zahteva za vlogo za API (Skrbnik zahteva vsaj eno od teh vlog) |
|---|---|---|---|
Ustvari poročilo o zaračunavanju BroadWorks | Uporablja se za ustvarjanje poročila o zaračunavanju. | Dostop za pisanje |
|
Seznam Poročila o zaračunavanju BroadWorks | Uporablja se za seznam poročil, ki so na voljo za ogled. | Read Access |
|
Dobiti poročilo o zaračunavanju BroadWorks | Uporablja se za pridobitev kopije ustvarjenega poročila. | Read Access |
|
Izbriši poročilo o zaračunavanju BroadWorks | Uporablja se za brisanje ustvarjenega poročila. | Dostop za pisanje |
|
Obračunska polja
V naslednji tabeli so navedena polja, ki jih vsebuje ustvarjeno poročilo.
Polje | Opis |
|---|---|
ime preprodajalca | Ime partnerja ali ID partnerske organizacije |
billingId | Enolični identifikator zaračunavanja partnerja ali C-številka |
spEnterpriseId | Enolični identifikator, ki ga zagotovi ponudnik storitev za naročnikovo podjetje. |
notranji | Stanje internega preizkusa stranke (da/ne) |
Uporabniško ime | UserID naročnika na BroadWorks |
subscriberId | Enolični identifikator za zadevnega naročnika v Webexu |
selfActivated | da/ne |
firstStartDate | Datum, ko je bil naročnik omogočen. |
billingStartDate | Datum začetka obračunavanja v tem mesecu |
billingEndDate | Datum konca obračunavanja v tem mesecu |
paket | Vrsta paketa, ki se zaračunava |
količino | Sorazmerna količina za zaračunavanje.
|
|
|
Odpravljanje težav z Webexom za Cisco BroadWorks
Naročite se na stran s statusom Webex
Prvi pregled https://status.webex.com ko doživite nepričakovano prekinitev storitve. Če pred prekinitvijo niste spremenili svoje konfiguracije v Control Hub ali BroadWorks, preverite stran s stanjem. Preberite več o naročanju na obvestila o statusih in dogodkih na Center za pomoč Webex.
Uporabite Control Hub Analytics
Webex spremlja podatke o uporabi in kakovosti za vašo organizacijo in organizacije vaših strank. Preberite več o Control Hub Analytics v centru za pomoč Webex.
Težave z omrežjem
Stranke ali uporabniki se ne ustvarjajo v Control Hubu s pretočnim zagotavljanjem:
Ali lahko aplikacijski strežnik doseže URL za oskrbo?
Ali sta račun za zagotavljanje in geslo pravilna, ali ta račun obstaja v BroadWorks?
Grozdi dosledno ne opravijo testov povezljivosti:
| Pričakuje se, da povezava mTLS s storitvijo preverjanja pristnosti ne bo uspela, ko ustvarite prvo gručo v Partner Hubu, ker morate ustvariti gručo, da dobite dostop do verige potrdil Webex. Brez tega ne morete ustvariti sidra zaupanja v storitvi za preverjanje pristnosti XSP|ADP, zato testna povezava mTLS iz Partner Huba ni uspešna. |
Ali so XSP|ADP vmesniki javno dostopni?
Ali uporabljate pravilna vrata? Vrata lahko vnesete v definicijo vmesnika v gruči.
Vmesniki, ki niso bili preverjeni
Vmesnika Xsi-Actions in Xsi-Events:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu.
Vmesnik storitve za preverjanje pristnosti:
- Preverite, ali so URL-ji vmesnikov pravilno vneseni v gručo v središču Partner Hub, vključno z
/v2.0/na koncu URL-jev. Preverite, ali požarni zid dovoljuje komunikacijo med Webexom in temi vmesniki.
Preglejte nasvete za konfiguracijo vmesnika v tem dokumentu, pri čemer posebno pozornost posvetite:
- Prepričajte se, da imate ključe RSA v skupni rabi v vseh XSP|ADP.
- Prepričajte se, da ste navedli URL AuthService spletnemu vsebniku na vseh XSP|ADP.
- Če ste uredili konfiguracijo šifre TLS, preverite, ali ste uporabili pravilno poimenovanje. XSP|ADP zahteva, da vnesete obliko imena IANA za šifre TLS. Prejšnja različica tega dokumenta je nepravilno navedla zahtevane zbirke šifer v konvenciji o poimenovanju OpenSSL.
Če uporabljate mTLS s storitvijo preverjanja pristnosti, ali so potrdila odjemalca Webex naložena v vaš XSP|ADP/ADP zaupanja vredna trgovina? Ali je aplikacija (ali vmesnik) konfigurirana tako, da zahteva potrdila odjemalca?
Če uporabljate preverjanje žetona CI s storitvijo za preverjanje pristnosti, ali je aplikacija (ali vmesnik) konfigurirana za ne potrebujejo potrdila strank?
Težave s strankami
Preverite, ali je odjemalec povezan z BroadWorks
Prijavite se v aplikacijo Webex.
Preverite, ali je na stranski vrstici ikona možnosti klicanja (slušalka z zobnikom nad njo).
Če ikone ni, uporabnik morda še ni omogočen za klicno storitev v Control Hubu.
Odprite Nastavitve/Nastavitve meni in pojdite na Telefonske storitve razdelek. Videti bi morali stanje Seja SSO Prijavljeni ste.
Če je prikazana druga telefonska storitev, kot je Webex Calling, uporabnik ne uporablja Webex za Cisco BroadWorks.
To preverjanje pomeni:
Naročnik je uspešno prečkal zahtevane mikrostoritve Webex.
Uporabnik je uspešno overjen.
Vaš sistem BroadWorks je odjemalcu izdal dolgoročni spletni žeton JSON.
Odjemalec je pridobil svoj profil naprave in se registriral v BroadWorks.
Dnevniki strank
Vsi odjemalci aplikacije Webex lahko pošiljajo dnevnike v Webex. To je najboljša možnost za mobilne odjemalce. Zabeležite si tudi e-poštni naslov uporabnika in približen čas, ko se je pojavila težava, če iščete pomoč pri TAC. Za več informacij glejte Kje najdem podporo za Webex?
Če morate ročno zbrati dnevnike iz računalnika z operacijskim sistemom Windows, se nahajajo na naslednji način:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Težave s prijavo uporabnika
Preverjanje mTLS je napačno konfigurirano
Če so prizadeti vsi uporabniki, preverite povezavo mTLS iz Webexa do URL-ja vaše storitve preverjanja pristnosti:
Preverite, ali sta aplikacija za storitev preverjanja pristnosti ali vmesnik, ki ga uporablja, konfiguriran za mTLS.
Preverite, ali je veriga potrdil Webex nameščena kot sidro zaupanja.
Preverite, ali je potrdilo strežnika na vmesniku/aplikaciji veljavno in ali ga je podpisal dobro znani CA.
Sporočilo o presežku licence
To sporočilo se lahko prikaže stranki v pogledu strank v središču za partnerje. To sporočilo se prikaže, ko uporaba licence preseže dovoljeno dovoljenje. Sporočilo lahko prezrete.
Vodnik za odpravljanje težav
Za podrobne informacije o odpravljanju težav z Webexom za Cisco BroadWorks glejte Priročnik za odpravljanje težav Webex za Cisco BroadWorks.
Podpora
Politika podpore v stabilnem stanju
Ponudnik storitev je prva kontaktna točka za podporo končnemu kupcu (podjetju). Težave, ki jih SP ne more rešiti, prenesite na TAC. Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft trenutne različice in dveh prejšnjih glavnih različic (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Politika stopnjevanja
Vi (ponudnik storitev/partner) ste prva kontaktna točka za podporo končnim strankam (podjetjem).
Težave, ki jih SP ne more rešiti, se prenesejo na TAC.
Različice BroadWorks
Podpora za različico strežnika BroadWorks sledi pravilniku BroadSoft za trenutno različico in dve prejšnji večji različici (N-2). Preberite več na Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Viri za samooskrbo
Uporabniki lahko poiščejo podporo v centru za pomoč Webex, kjer je posebna stran Webex za Cisco BroadWorks s seznamom pogostih tem za pomoč in podporo za aplikacijo Webex.
Aplikacijo Webex je mogoče prilagoditi s tem URL-jem pomoči in URL-jem poročila o težavi.
Uporabniki aplikacije Webex lahko pošiljajo povratne informacije ali dnevnike neposredno od odjemalca. Dnevniki gredo v oblak Webex, kjer jih lahko analizira Webex DevOps.
Imamo tudi stran centra za pomoč, namenjeno pomoči na ravni skrbnika za Webex za Cisco BroadWorks.
Zbirajte podatke za oddajo storitvene zahteve
Ko vidite napake v Control Hubu, so morda priložile informacije, ki lahko pomagajo TAC-u pri raziskovanju vaše težave. Če na primer vidite ID sledenja za določeno napako ali kodo napake, shranite besedilo in ga delite z nami.
Ko pošiljate poizvedbo ali odpirate primer, poskusite vključiti vsaj naslednje podatke:
ID organizacije stranke in ID partnerske organizacije (vsak ID je niz 32 šestnajstiških števk, ločenih z vezaji)
TrackingID (tudi 32-mestni šestnajstiški niz), če ga vmesnik ali sporočilo o napaki ponuja
E-poštni naslov uporabnika (če ima določen uporabnik težave)
Različice odjemalca (če ima težava simptome, ki jih opazi odjemalec)
Primerjava UC-One SaaS z Webexom za Cisco BroadWorks
Rešitev > | UC-One SaaS | Webex za Cisco BroadWorks |
|---|---|---|
Oblak | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
Stranke | UC-One: Mobilni, namizni Receptorka, nadzornica | Webex: Mobilni, namizni, spletni |
Velika tehnološka razlika | Sestanki, izvedeni na tehnologiji Broadsoft Meet | Sestanki, izvedeni na Webex Meetings Technology |
Zgodnji terenski poskusi | Uprizoritveno okolje, odjemalci Beta | Proizvodno okolje, stranke GA |
Identiteta uporabnika | BroadWorks ID služi kot primarni ID, razen če ponudnik storitev že ima integracijo SSO.
ID uporabnika in skrivnost v BroadWorks | E-poštni ID v Cisco CI služi kot primarni ID Integracija SSO v ponudnika storitev BroadWorks, kjer bo uporabnik preverjal pristnost z uporabniškim ID-jem BroadWorks in skrivnostjo BroadWorks.
Uporabnik posreduje poverilnice prek SSO z BroadWorks in Secret v BroadWorks ALI ID uporabnika in skrivnost v CI IdP ALI ID uporabnika v CI, ID in skrivnosti v IdP |
Preverjanje pristnosti odjemalca | Uporabniki posredujejo poverilnice prek odjemalca Če uporabljate sporočila Webex, so potrebni dolgoživi žetoni BroadWorks | Uporabniki vnesejo poverilnice prek brskalnika (bodisi stran za prijavo iz proxyja Webex BIdP ali CI) Žetoni za dostop in osveževanje Webex |
Upravljanje / konfiguracija | Vaši sistemi OSS/BSS in Portal za preprodajalce | Vaši sistemi OSS/BSS in Control Hub |
Aktivacija partnerja/ponudnika storitev | Enkratna nastavitev s strani Cisco Operations | Enkratna nastavitev s strani Cisco Operations |
Aktivacija stranke/podjetja | Portal za preprodajalce | Control Hub Samodejno ustvarjeno ob prvem vpisu uporabnika |
Možnosti aktivacije uporabnika | Samoprijavljen Nastavite zunanji IM&P v BroadWorks
| Nastavitev integriranega IM&P v BroadWorks (običajno podjetja) |
XSP|Storitveni vmesniki ADP | XSI-Akcije
XSI-Dogodki CTI (mTLS) AuthService (mTLS izbirno) DMS | XSI-Akcije XSI-Actions (mTLS) XSI-Dogodki CTI (mTLS) AuthService (TLS) DMS |
Namestite Webex in se prijavite (z vidika naročnika)
| 1 | Prenesite in namestite Webex. Za podrobnosti glejte Webex | Prenesite aplikacijo. |
| 2 | Zaženite Webex. Webex vas pozove k vnosu vašega e-poštnega naslova.
|
| 3 | Vnesite svoj e-poštni naslov in kliknite Naslednji. |
| 4 | Zgodi se nekaj od naslednjega, odvisno od tega, kako je vaša organizacija konfigurirana v Webexu: Webex se naloži po tem, ko uspešno preverite pristnost proti IdP ali BroadWorks.
|
Izmenjava in shranjevanje podatkov
Ti razdelki nudijo podrobnosti o izmenjavi in shranjevanju podatkov z Webexom. Vsi podatki so šifrirani tako med prenosom kot med mirovanjem. Za dodatne podrobnosti glejte Varnost aplikacije Webex.
Uvajanje ponudnika storitev
Ko konfigurirate gruče in uporabniške predloge v Webex Control Hub med vključitvijo ponudnika storitev, izmenjate naslednje podatke BroadWorks, ki jih Webex shranjuje:
URL Xsi-Actions
URL Xsi-Events
URL vmesnika CTI
URL storitve za preverjanje pristnosti
Poverilnice BroadWorks Provisioning Adapter
Oskrba uporabnika ponudnika storitev
V tej tabeli so navedeni podatki o uporabnikih in podjetjih, ki se izmenjujejo kot del oskrbe uporabnikov prek API-jev Webex.
Premikanje podatkov v Webex | Od | Skozi | Shranjeno pri Webexu? |
|---|---|---|---|
BroadWorks UserID | BroadWorks, API | API-ji Webex | ja |
E-pošta (če je naveden SP) | BroadWorks, API | API-ji Webex | ja |
E-pošta (če jo navede uporabnik) | Uporabnik | Portal za aktivacijo uporabnikov | ja |
Ime | BroadWorks, API | API-ji Webex | ja |
Priimek | BroadWorks, API | API-ji Webex | ja |
Primarna telefonska številka | BroadWorks, API | API-ji Webex | ja |
Številka mobilnega telefona | BroadWorks, API | API-ji Webex | ja |
Primarna razširitev | BroadWorks, API | API-ji Webex | ja |
ID ponudnika storitev BroadWorks & ID skupine | BroadWorks, API | API-ji Webex | ja |
Jezik | BroadWorks, API | API-ji Webex | ja |
Časovni pas | BroadWorks, API | API-ji Webex | ja |
Odstranitev uporabnika
API-ji Webex za Cisco BroadWorks podpirajo delno in popolno odstranitev uporabnikov. V tej tabeli so navedeni vsi uporabniški podatki, ki so shranjeni med zagotavljanjem, in tisti, ki so izbrisani v posameznem scenariju.
Uporabniški podatki | Delni izbris | Popoln izbris |
|---|---|---|
BroadWorks UserID | ja | ja |
E-pošta | št | ja |
Ime | št | ja |
Priimek | št | ja |
Primarna telefonska številka | ja | ja |
Številka mobilnega telefona | ja | ja |
Razširitev | ja | ja |
ID ponudnika storitev BroadWorks & ID skupine | ja | ja |
Jezik | št | ja |
Prijava uporabnika in pridobitev konfiguracije
Preverjanje pristnosti Webex
Preverjanje pristnosti Webex se nanaša na prijavo uporabnika v aplikacijo Webex s katerim koli mehanizmom za preverjanje pristnosti podpore Webex. ( Preverjanje pristnosti BroadWorks je zajeto ločeno.) Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (neodvisen) URL IdP | Webex | Uporabniški brskalnik |
Uporabniške poverilnice | Uporabniški brskalnik | Ponudnik identitete (ki že ima uporabniško identiteto) |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Preverjanje pristnosti BroadWorks
Preverjanje pristnosti BroadWorks se nanaša na prijavo uporabnika v aplikacijo Webex z njihovimi poverilnicami BroadWorks. Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami v toku preverjanja pristnosti.
Premikanje podatkov | Od | Za |
|---|---|---|
E-poštni naslov | Uporabnik prek aplikacije Webex | Webex |
Žeton za omejen dostop in (Webex Bwks IdP proxy) URL IdP | Webex | Uporabniški brskalnik |
Informacije o blagovni znamki in URL-ji BroadWorks | Webex | Uporabniški brskalnik |
Uporabniške poverilnice BroadWorks | Uporabnik prek brskalnika (stran za prijavo z blagovno znamko, ki jo streže Webex) | Webex |
Uporabniške poverilnice BroadWorks | Webex | BroadWorks |
Uporabniški profil BroadWorks | BroadWorks | Webex |
SAML trditev | Uporabniški brskalnik | Webex |
Koda za preverjanje pristnosti | Webex | Uporabniški brskalnik |
Koda za preverjanje pristnosti | Uporabniški brskalnik | Webex |
Žetoni za dostop in osvežitev | Webex | Uporabniški brskalnik |
Žetoni za dostop in osvežitev | Uporabniški brskalnik | Aplikacija Webex |
Obvestilo o poteku gesla BroadWorks med prijavo
Ta funkcija izboljša postopek prijave in nadzoruje tok prijave na podlagi:
Opozorilo za prijavo in izboljšava sporočila o napaki:
- Trenutno uporabniki Wexbex za BWKS, ki uporabljajo avtentikacijo BroadWorks in se prijavljajo prek UAP, ne prejmejo obvestila, da bo njihovo geslo poteklo ali da se ne morejo prijaviti, ker je geslo že poteklo. S to funkcijo, če bo geslo kmalu poteklo v 10 dneh ali manj - uporabnik prejme opozorilo, da bo geslo kmalu poteklo z navedbo, koliko dni je še ostalo, in uporabniku svetujemo, da stopi v stik s partnerjem ali sledi Pozabljeno Povezava z geslom na prijavnem zaslonu za ponastavitev gesla.
- Če je geslo poteklo in je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na true, je bila vržena napaka »nepravilno uporabniško ime in geslo«, zdaj pa je s to funkcijo sporočilo o napaki izboljšano: Poskus prijave ni uspel. Kombinacija navedenega uporabniškega imena in gesla se ne ujema z našo evidenco ali pa je treba vaše geslo posodobiti. Poskusite znova ali se obrnite na skrbnika, da posodobi geslo. Koda napake 100006
Nadzor poteka prijave:
- Partner lahko omeji prijavo tako, da omogoči nastavitev “w4bwks-password-expiry-fail-login”. To nastavitev »lahko omogoči Cisco na zahtevo partnerja. Če je geslo BroadWorks poteklo, je konfiguracija v BroadWorks 'enforcePasswordChangeOnExpiry' nastavljena na false in je nastavitev 'w4bwks-password-expiry-fail-login' omogočena, potem se prikaže napaka, ki pravi, da je geslo poteklo pred x dnevi, medtem ko je storitev nastavitev onemogočena , potem je prijava dovoljena. Privzeto je nastavitev onemogočena.
Povezavo Pozabljeno geslo na strani za prijavo lahko konfigurira partner kot del funkcije napredne prilagoditve. Partnerji običajno konfigurirajo povezavo za navigacijo uporabnika do partnerskega portala za upravljanje gesel in ponastavitev gesel.
| Ta funkcija samo izboljša uporabniško izkušnjo prijave med prijavo aktiviranega uporabnika, ko bo geslo kmalu poteklo ali je že poteklo. Funkcija ne obravnava, če geslo poteče, ko je uporabnik prijavljen v aplikaciji Webex. Uporabnik bo ob naslednjem poskusu prijave prejel obvestilo o poteku gesla. |
Pridobivanje konfiguracije odjemalca
Ta tabela ponazarja vrsto podatkov, izmenjanih med različnimi komponentami med pridobivanjem konfiguracij odjemalca.
Premikanje podatkov | Od | Za |
|---|---|---|
Registracija | Stranka | Webex |
Nastavitve organizacije, vključno z URL-ji BroadWorks | Webex | Stranka |
Žeton BroadWorks JWT | BroadWorks prek Webexa | Stranka |
Žeton BroadWorks JWT | Stranka | BroadWorks |
Žeton naprave | BroadWorks | Stranka |
Žeton naprave | Stranka | BroadWorks |
Konfiguracijska datoteka | BroadWorks | Stranka |
Uporaba v stabilnem stanju
V tem razdelku so opisani podatki, ki se premikajo med komponentami med vnovično avtentikacijo po poteku žetona prek BroadWorks ali Webex.
Ta tabela navaja premik podatkov za klicanje.
Premikanje podatkov | Od | Za |
|---|---|---|
SIP signalizacija | Stranka | BroadWorks |
mediji SRTP | Stranka | BroadWorks |
SIP signalizacija | BroadWorks | Stranka |
mediji SRTP | BroadWorks | Stranka |
V tej tabeli je navedeno gibanje podatkov za sporočanje, prisotnost in sestanke.
Premikanje podatkov | Od | Za |
|---|---|---|
Sporočila in prisotnost HTTPS REST | Stranka | Webex |
Sporočila in prisotnost HTTPS REST | Webex | Stranka |
SIP signalizacija | Stranka | Webex |
mediji SRTP | Stranka | Webex |
SIP signalizacija | Webex | Stranka |
mediji SRTP | Webex | Stranka |
Uporaba API-ja za zagotavljanje
Dostop za razvijalce
Specifikacija API-ja je na voljo na https://developer.webex.com in vodnik za uporabo je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Če želite prebrati specifikacijo API-ja, se morate prijaviti na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Avtentikacija in avtorizacija aplikacij
Vaša aplikacija se integrira z Webexom kot Integracija. Ta mehanizem aplikaciji omogoča izvajanje skrbniških nalog (kot je zagotavljanje naročnikov) za skrbnika v vaši partnerski organizaciji.
API-ji Webex sledijo standardu OAuth 2 ( http://oauth.net/2/). OAuth 2 omogoča integracijam tretjih oseb, da pridobijo žetone za osvežitev in dostop v imenu vašega izbranega skrbnika partnerja za preverjanje pristnosti klicev API.
Najprej morate registrirati svojo integracijo pri Webexu. Ko se registrirate, mora vaša aplikacija podpirati ta tok odobritve avtorizacije OAuth 2.0, da pridobi potrebne žetone za osvežitev in dostop.
Za več podrobnosti o integracijah in o tem, kako zgraditi ta avtorizacijski tok OAuth 2 v vaši aplikaciji, glejte https://developer.webex.com/docs/integrations.
| Za izvajanje integracij sta potrebni dve vlogi – razvijalec in avtoriziranega uporabnika - in jih lahko imajo ločeni ljudje/ekipe v vašem okolju.
|
ime organizacije
Ime organizacije je odvisno od načina zagotavljanja, ki ga uporabljate:
Način podjetja – Ime organizacije se natančno ujema z spEnterpriseId.
Način ponudnika storitev—Ime organizacije je del ID-ja skupine spEnterpriseId.
Ime organizacije bo vsebovalo vse presledke, velike črke in posebne znake, določene v izvirnem spEnterpriseId.
Zahteve za programsko opremo BroadWorks
glej Upravljanje življenjskega cikla - strežniki BroadSoft.
Pričakujemo, da bo ponudnik storitev "aktualen" z najnovejšimi popravki BroadWorks in aplikacijami, neodvisnimi od izdaje (RI). Spodnji seznam popravkov je minimalna zahteva za integracijo z Webexom.
| Ne pozabite prebrati opomb o popravkih za te popravke programske opreme. Nekateri popravki imajo lahko dodatne zahteve CLI. |
Različica R22
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | ||
Zahtevano za Directory Sync | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za aplikacijski strežnik | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Potreben popravek za funkcijo snemanja klicev | ||
Potreben popravek za pretočno zagotavljanje | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | Zahtevano za proxy za preverjanje pristnosti NPS | |
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za storitev avtifikacije s preverjanjem žetona CI | ||
Zahtevano za poenoteno zgodovino klicev | ||
Drugo | AP.xsa.22.0.1123.ap372757 | |
Različica R23
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za Directory Sync | |
Konfigurirajte strežnik aplikacij | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Profilni strežnik | ||
Operacijski sistem | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
XSP|ADP | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za nadgradnjo s potisnih obvestil V1 na V2 | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Zahtevano za proxy za preverjanje pristnosti NPS | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Če uporabljate ADP ... | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Različica R24
Strežnik | obliž | Dodatne informacije |
|---|---|---|
Aplikacijski strežnik | Zahtevano za strežnik za poenoteno sporočanje (UMS) | |
Potreben za zagotavljanje pretoka | ||
Zahtevano za snemanje klicev | ||
Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev | ||
Drugo | Potreben popravek za stanje klica (prisotnost) in enotno zgodovino klicev |
Za Webex so potrebne oznake BroadWorks
Za informacije o sistemskih oznakah BroadWorks in oznakah po meri, ki jih morate konfigurirati za Webex, glejte Priročnik za konfiguracijo Webex za Cisco BroadWorks.
Tokovi oskrbe uporabnikov in aktivacije
| Oskrba opisuje dodajanje uporabnika v Webex. Aktivacija vključuje preverjanje elektronske pošte in dodelitev storitev v Webexu. |
E-poštni naslovi uporabnikov morajo biti edinstveni, saj Webex uporablja e-poštni naslov za identifikacijo uporabnika. Če imate zaupanja vredne e-poštne naslove za uporabnike, lahko izberete, da se samodejno aktivirajo, ko jih samodejno omogočite. Ta postopek je "samodejno zagotavljanje in samodejna aktivacija".
Samodejna oskrba uporabnikov in samodejna aktivacija (Zaupanja vreden tok e-pošte)
Predpogoji
Vaš adapter za zagotavljanje kaže na Webex za Cisco BroadWorks (ki zahteva izhodno povezavo iz AS v Webex Provisioning Bridge).
Imeti morate veljavne dosegljive e-poštne naslove končnih uporabnikov kot nadomestne ID-je v BroadWorks.
Control Hub ima račun za zagotavljanje v konfiguraciji vaše partnerske organizacije.
korak | Opis |
|---|---|
1 | Pri svojih strankah ponujate in sprejemate naročila za storitev. |
2 | Vi obdelate naročilo stranke in zagotovite stranko v svojih sistemih. |
3 | Sistem za zagotavljanje storitev sproži zagotavljanje BroadWorks. Če povzamemo, ta korak ustvari podjetje in uporabnike. Nato vsakemu uporabniku dodeli potrebne storitve in številke. Ena od teh storitev je zunanji IM&P. |
4 | Ta korak zagotavljanja sproži samodejno zagotavljanje organizacije stranke in uporabnikov v Webexu. (Dodelitev storitve IM&P povzroči, da adapter za oskrbo pokliče API za oskrbo Webexa). |
5 | Vaši sistemi morajo uporabljati API za zagotavljanje Webex, če boste pozneje morali prilagoditi paket za uporabnika (za spremembo privzetega). |
Potek prijave v SSO
Sledi tok prijave SAML SSO za aplikacijo Webex pri uporabi preverjanja pristnosti BroadWorks in ko je omogočena skupna raba virov navzkrižnega izvora, kar omogoča neposredno preverjanje pristnosti v BroadWorks. Slika prikazuje odjemalske in uporabniške dogodke na levi z besedilom na puščicah, ki predstavljajo, kaj odjemalec ponuja za avtorizacijo. 1. in 5. korak sta uporabniška dogodka. Desna stran slike predstavlja dogodke storitev prijave skupaj s tem, kar se vrne stranki.
Sledi potek odkrivanja storitev BroadWorks, ki sledi takojšnjemu poteku prijave Webex SAML SSO. Odjemalec uporabi žeton za dostop, ki je bil pridobljen med registracijo v Webex Device Management, da zahteva registracijo iz uvedbe BroadWorks.
Alternativni tokovi prijave
Zgornje slike predvidevajo, da je SAML SSO Login konfiguriran z uporabo preverjanja pristnosti BroadWorks z omogočeno neposredno avtentikacijo BroadWorks (Cross-Origin Resource Sharing). Spodaj je nekaj alternativnih tokov prijave SAML SSO:
Preverjanje pristnosti BroadWorks brez neposrednega preverjanja pristnosti BroadWorks (skupna raba virov navzkrižnega izvora):
Edina razlika je v 5. in 6. koraku toka prijave Webex. V 5. koraku poverilnice za prijavo potrdi proxy IdP (namesto XSI) in odjemalcu se vrne trditev SAML.
Tok poteka skozi preostale korake v dveh diagramih.
Žeton SSO se v tem toku ne uporablja.
SAML SSO Preverjanje pristnosti Webex:
V 3. koraku toka prijave Webex storitev Common Identity vrne ponudnika identitete, ki ga uporablja preverjanje pristnosti Webex.
Na tej točki se prikliče alternativni tok prijave SAML SSO za Webex.
Uporabniške interakcije
Vpis
Aplikacija Webex zažene brskalnik za Cisco Common Identity (CI), da uporabnikom omogoči vnos njihovega e-poštnega naslova.
CI odkrije, da ima povezana organizacija strank BroadWorks IDP Proxy (IDP) konfiguriran kot IDP SAML. CI preusmeri na IDP, ki uporabniku prikaže stran za prijavo. (Ponudnik storitev lahko označi to prijavno stran.)
Uporabnik vnese svoje poverilnice BroadWorks.
Broadworks overi uporabnika prek IDP. Ob uspehu IDP preusmeri brskalnik nazaj na CI z uspehom SAML, da dokonča potek preverjanja pristnosti (ni prikazano v diagramu).
Po uspešnem preverjanju pristnosti aplikacija Webex pridobi žetone za dostop od CI (ni prikazano na diagramu). Odjemalec jih uporabi za zahtevo dolgoživega žetona BroadWorks Jason Web Token (JWT).
Aplikacija Webex odkrije svojo klicno konfiguracijo iz BroadWorks in drugih storitev iz Webexa.
Aplikacija Webex se registrira pri BroadWorks.
Prijavite se z uporabniškega vidika
Ta diagram je tipičen potek prijave, kot ga vidi končni uporabnik ali naročnik:
Prenesete in namestite aplikacijo Webex.
Povezavo ste morda prejeli od ponudnika storitev ali pa jo najdete na strani za prenose Webex.
Na zaslonu za prijavo v Webex vnesete svoj e-poštni naslov. Kliknite Naslednji.
Običajno ste preusmerjeni na stran z blagovno znamko ponudnika storitev.
Ta stran vas lahko pozdravi z vašim e-poštnim naslovom.
Če e-poštnega naslova ni ali če je e-poštni naslov napačen, namesto tega vnesite svoje uporabniško ime BroadWorks.
Vnesite svoje geslo za BroadWorks.
Če ste se uspešno prijavili, se odpre Webex.
Potek klica—Imenik podjetja
Potek klica—številka PSTN
Predstavitev in deljenje
Začnite vesoljski sestanek
Interakcije s strankami
Pridobite profil iz DMS in SIP Registrirajte se pri AS
Odjemalec pokliče XSI, da dobi žeton za upravljanje naprave in URL do DMS.
Odjemalec zahteva svoj profil naprave od DMS tako, da predloži žeton iz 1. koraka.
Odjemalec prebere profil naprave in pridobi poverilnice SIP, naslove in vrata.
Naročnik pošlje SIP REGISTER podjetju SBC z uporabo informacij iz 3. koraka.
SBC pošlje SIP REGISTER AS (SBC lahko izvede iskanje v NS, da poišče AS, če SBC še ne pozna uporabnika SIP.)
Testne in laboratorijske smernice
Naslednje smernice veljajo za testiranje in laboratorijske organizacije:
Partnerji ponudnikov storitev so omejeni na največ 50 testnih uporabnikov, ki jih je mogoče zagotoviti v več organizacijah.
Vsi uporabniki, ki presegajo prvih 50 testnih uporabnikov, bodo zaračunani.
Da bi zagotovili natančno obdelavo vašega računa, morajo vse preskusne organizacije v imenu BroadWorks organizacije vključiti 'test'.
Notranje testne organizacije morajo biti določene znotraj Webex Control Hub. S tem preprečimo, da bi se testnim uporabnikom zaračunavalo kot dejanskim uporabnikom.
Določanje organizacije za testno organizacijo
Če želite določiti organizacijo kot testno organizacijo:
Prijavite se v Partner Hub in izberite Stranke.
Izberite ustrezno stranko.
V desni nadzorni vrstici omogočite Organizacija internega testiranja preklop.
Predvajanje glasovne pošte
Za glasovno pošto se prepričajte, da ste medijski strežnik konfigurirali za uporabo ene od naslednjih kod:
mp3
wav—datoteke WAV so podprte v naslednjih formatih: PCM (podprt na vseh platformah) in DVI-ADPCM (ni podprt v sistemu Android
Če uporabljate datoteke wav, zaženite naslednje ukaze CLI, da konfigurirate aplikacijski in medijski strežnik:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminologija
- ACL
- Seznam za nadzor dostopa
- ALG
- Prehod aplikacijskega sloja
- API
- Programski vmesnik aplikacij
- APNS
- Apple Push Notification Service
- AS
- Aplikacijski strežnik
- ATA
- Analogni telefonski adapter, adapter, ki pretvori analogno telefonijo v VoIP
- BAM
- BroadSoft Application Manager
- Osnovna avtentikacija
- Metoda avtentikacije, kjer je račun (uporabniško ime) potrjen s skupno skrivnostjo (geslom)
- BMS
- BroadSoft Messaging Server
- BOSH
- Dvosmerni tokovi prek sinhronega HTTP
- BRI
- Vmesnik osnovne hitrosti BRI je metoda dostopa ISDN
- Sveženj
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. paket)
- CA
- Certifikacijski organ
- Nosilec
- Organizacija, ki skrbi za telefonski promet (prim. Partner, Ponudnik storitev, Prodajalec z dodano vrednostjo)
- CAPTCHA
- Popolnoma avtomatiziran javni Turingov test za razlikovanje med računalniki in ljudmi
- CCXML
- Razširljivi označevalni jezik za nadzor klicev
- CIF
- Skupni vmesni format
- CLI
- Vmesnik ukazne vrstice
- CN
- Pogosto ime
- CNPS
- Potisni strežnik za obvestila o klicih. Notification Push Server, ki deluje na XSP|ADP v vašem okolju za pošiljanje obvestil o klicih v FCM in APNS. Glejte NPS proxy.
- CPE
- Oprema prostorov strank
- CPR
- Pravilo prisotnosti po meri
- CSS
- Kaskadni slogovni list
- CSV
- Vrednost, ločena z vejicami
- CTI
- Integracija računalniške telefonije
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizirano območje
- DN
- Številka imenika
- DND
- Ne moti
- DNS
- Sistem domenskih imen
- DPG
- Pokliči Peer Group
- DSCP
- Kodna točka diferenciranih storitev
- DTAF
- Arhivska datoteka vrste naprave
- DTG
- Ciljna skupina vodil
- DTMF
- Dvotonska večfrekvenčna
- Končni uporabnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Naročnik)
- Podjetje
- Zbirka končnih uporabnikov (prim. organizacija)
- FCM
- Firebase Cloud Messaging
- FMC
- Fiksna mobilna konvergenca
- Pretočno zagotavljanje
- Ustvarjanje uporabnikov v shrambi identitet Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks.
- FQDN
- Popolnoma kvalificirano ime domene
- Oskrba s popolnim pretokom
- Ustvarjanje in preverjanje uporabnikov v trgovini identitete Webex z dodelitvijo storitve »Integrated IM&P« v BroadWorks in uveljavljanje da ima vsak uporabnik BroadWorks edinstven in veljaven elektronski naslov.
- FXO
- Menjalnica je vrata, ki sprejemajo analogno linijo. To je vtič na telefonu ali faksu ali vtič na vašem analognem telefonskem sistemu. Zagotavlja indikacijo dvignjene/sključene slušalke (zaprtje zanke). Ker so vrata FXO priključena na napravo, kot je faks ali telefon, se naprava pogosto imenuje "naprava FXO".
- FXS
- Devizni naročnik je vrata, ki dejansko dostavijo analogno linijo do naročnika. Z drugimi besedami, "vtič v zidu" je tisti, ki zagotavlja znak centrale, tok baterije in napetost zvonjenja.
- GCM
- Google Cloud Message
- GCM
- Način Galois/Counter (tehnologija šifriranja)
- HID
- Človeška vmesniška naprava
- HTTPS
- Protokol za prenos hiperteksta Secure Sockets
- IAD
- Integrirana dostopna naprava
- IM&P
- Takojšnje sporočanje in prisotnost
- IP PSTN
- Ponudnik storitev, ki zagotavlja storitve VoIP za PSTN, zamenljive z ITSP, ali splošen izraz za "javno" telefonijo, povezano z internetom, ki jo skupaj zagotavljajo večji ponudniki telekomunikacij (in ne države, kot je PSTN)
- ITSP
- Ponudnik storitev internetne telefonije
- IVR
- Interaktivni glasovni odziv / odzivnik
- JID
- Izvorni naslov entitete XMPP se imenuje identifikator Jabber ali JID localpart@domain.part.example.com/resourcepart (@ . / so ločila)
- JSON
- Zapis predmeta Java Script
- JSSE
- Java Secure Socket Extension; osnovna tehnologija, ki zagotavlja funkcije varne povezljivosti s strežniki BroadWorks
- KEM
- Key Extension Module (strojna oprema telefonov Cisco)
- LLT
- Žeton z dolgo življenjsko dobo (ali dolgo življenjsko dobo); samoopisna, varna oblika nosilnega žetona, ki uporabnikom omogoča, da ostanejo overjeni dlje časa, in ni vezan na določene aplikacije.
- MA
- Arhiv sporočil
- MIB
- Informacijska baza upravljanja
- GOSPA
- Medijski strežnik
- mTLS
- Vzajemna avtentikacija med dvema stranema z uporabo izmenjave certifikatov pri vzpostavljanju povezave TLS
- MUC
- Večuporabniški klepet
- NAT
- Prevodi omrežnih naslovov
- NPS
- Notification Push Server; glej CNPS
- NPS proxy
-
Storitev v Webexu, ki vašemu CNPS dobavlja kratkotrajne avtorizacijske žetone, kar mu omogoča pošiljanje obvestil o klicih na FCM in APN ter na koncu v naprave Android in iOS, ki uporabljajo Webex.
- OCI
- Odprite vmesnik odjemalca
- Organizacija
- Podjetje ali organizacija, ki predstavlja zbirko končnih uporabnikov (prim. podjetje)
- OTG
- Skupina odhodnih povezav
- Paket
- Zbirka storitev, kot so dostavljene končnemu uporabniku ali naročniku (prim. sveženj)
- Partner
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prodajalec z dodano vrednostjo, ponudnik storitev, prevoznik)
- PBX
- Zasebna menjalnica
- PEM
- Pošta z izboljšano zasebnostjo
- PLMN
- Javno kopensko mobilno omrežje
- PRI
- Primary Rate Interface (PRI) je standard telekomunikacijskega vmesnika, ki se uporablja v digitalnem omrežju integriranih storitev (ISDN).
- PS
- Profilni strežnik
- PSTN
- Javno komutirano telefonsko omrežje
- QoS
- Kakovost storitev
- Portal za preprodajalce
- Spletno mesto, ki skrbniku preprodajalca omogoča konfiguracijo njihove rešitve UC-One SaaS. Včasih se imenuje portal BAM, skrbniški portal ali portal za upravljanje.
- RTCP
- Protokol nadzora v realnem času
- RTP
- Transportni protokol v realnem času
- SBC
- Mejni nadzornik seje
- SCA
- Skupni videz klica
- SD
- Standardna ločljivost
- SDP
- Protokol opisa seje
- SP
- Ponudnik storitev; Organizacija, ki zagotavlja telefonijo ali sorodne storitve drugim organizacijam (prim. Prevoznik, partner, prodajalec z dodano vrednostjo)
- SIP
- Protokol za začetek seje
- SLT
- Kratkoživ (ali Short Life) žeton (imenovan tudi BroadWorks SSO Token); overjen žeton za enkratno uporabo, ki se uporablja za varen dostop do spletnih aplikacij.
- SMB
- Mala do srednja podjetja
- SNMP
- Preprost protokol za upravljanje omrežja
- sRTCP
- varen protokol za nadzor prenosa v realnem času (klicni medij VoIP)
- sRTP
- varen protokol za prenos v realnem času (klicni medij VoIP)
- SSL
- Plast varnih vtičnic
- Naročnik
- Oseba, ki uporablja storitve, torej kliče, se pridružuje sestankom ali pošilja sporočila (prim. Končni uporabnik)
- TCP
- Protokol za nadzor prenosa
- TDM
- Multipleksiranje s časovno delitvijo
- TLS
- Varnost transportnega sloja
- ToS
- Vrsta storitve
- UAP
- Portal za aktivacijo uporabnikov
- UC
- Poenotene komunikacije
- uporabniški vmesnik
- Uporabniški vmesnik
- UID
- Enolični identifikator
- UMS
- Strežnik za sporočila
- URI
- Enotni identifikator vira
- URL
- Enotni iskalnik virov
- USS
- Strežnik za skupno rabo
- UTC
- Univerzalni koordinirani čas
- UVS
- Video strežnik
- Prodajalec z dodano vrednostjo (VAR)
- Posredniška organizacija, ki sodeluje s Ciscom za distribucijo izdelkov in storitev drugim organizacijam (prim. Prevoznik, partner, ponudnik storitev)
- VGA
- Video grafični niz
- VoIP
- Glas prek internetnega protokola (IP)
- VXML
- Glasovno razširljiv označevalni jezik
- WebDAV
- Web Distributed Authoring in Versioning
- WebRTC
- Spletne komunikacije v realnem času
- WRS
- Strežnik WebRTC
- XMPP
- Razširljiv protokol za sporočanje in prisotnost
Konfigurirajte storitve (z mTLS za storitev avtifikacije)
Spodnji postopki nadomeščajo postopke v temi Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP. Te postopke izvedite samo, če uporabljate mTLS za storitev preverjanja pristnosti namesto preverjanja žetona CI. Ti postopki so obvezni, če uporabljate več organizacij Webex na istem XSP|strežnik ADP. V nasprotnem primeru so neobvezne.
| Če ne izvajate več organizacij Webex na istem XSP|Strežnik ADP, Validacija žetona CI (s TLS) je priporočljiva za Auth Service. Nanašati se na Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP za podrobnosti o tem, kako konfigurirati storitev preverjanja pristnosti in druge storitve. |
Xsi vmesniki
Namestite in konfigurirajte aplikaciji Xsi-Actions in Xsi-Events, kot je opisano v Priročnik za konfiguracijo vmesnika storitev Cisco BroadWorks Xtended Services.
Na XSP je treba namestiti samo en primerek aplikacij Xsi-Events|ADP, ki se uporablja za vmesnik CTI.
Vsi Xsi-Events, ki se uporabljajo za integracijo Broadworks z Webexom, morajo imeti isto callControlApplicationName, definirano pod Applications/Xsi-Events/GeneralSettings. Na primer:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Ko je uporabnik vključen v Webex, Webex ustvari naročnino za uporabnika v AS, da lahko prejema telefonske dogodke za prisotnost in zgodovino klicev. Naročnina je povezana s callControlApplicationName in AS jo uporablja, da ve, katerim Xsi-Events naj pošlje telefonske dogodke.
| Spreminjanje callControlApplicationName ali neenakomerno ime v vseh spletnih aplikacijah Xsi-Events bo vplivalo na naročnine in funkcionalnost telefonskih dogodkov. |
Konfigurirajte storitev preverjanja pristnosti (z mTLS)
Dolgožive žetone BroadWorks ustvari in potrdi storitev za preverjanje pristnosti, ki gostuje na vašem XSP|ADP.
Zahteve
XSP|Strežniki ADP, ki gostijo storitev preverjanja pristnosti, morajo imeti konfiguriran vmesnik mTLS.
XSP|ADP-ji morajo souporabljati iste ključe za šifriranje/dešifriranje dolgoživih žetonov BroadWorks. Kopiranje teh ključev v vsak XSP|ADP je ročni postopek.
XSP|ADP-ji morajo biti sinhronizirani z NTP.
Pregled konfiguracije
Bistvena konfiguracija na vašem XSP|ADP vključuje:
Namestite storitev preverjanja pristnosti.
Konfigurirajte trajanje žetona na vsaj 60 dni (izdajatelja pustite kot BroadWorks).
Ustvarite in delite ključe RSA v XSP|ADP.
Spletnemu vsebniku podajte URL authService.
Namestite storitev preverjanja pristnosti na XSP|ADP
Na vsakem XSP|ADP, uporabljen z Webexom:
Aktivirajte aplikacijo storitve za preverjanje pristnosti na poti
/authService(uporabiti morate to pot):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kje
<version>je vaša različica BroadWorks).Namestite aplikacijo:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurirajte trajanje žetona
Preverite obstoječo konfiguracijo žetona (ure):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavite trajanje na 60 dni (največ je 180 dni):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Ustvarite in delite ključe RSA
Za šifriranje/dešifriranje žetonov v vseh primerih storitve preverjanja pristnosti morate uporabiti iste pare javnih/zasebnih ključev.
Par ključev generira storitev preverjanja pristnosti, ko je prvič zahtevana izdaja žetona.
Zaradi teh dveh dejavnikov morate ustvariti ključe na enem XSP|ADP jih nato kopirajte v vse druge XSP|ADP.
| Če menjate ključe ali spremenite dolžino ključa, morate ponoviti naslednjo konfiguracijo in znova zagnati vse XSP|ADP. |
Izberite en XSP|ADP za uporabo za generiranje para ključev.
Uporabite odjemalca, da od tega XSP zahtevate šifriran žeton|ADP, tako da od odjemalčevega brskalnika zahteva naslednji URL:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(To ustvari par zasebnih/javnih ključev na XSP|ADP, če ga še ni bilo)
Lokacije shrambe ključev ni mogoče konfigurirati. Izvozi ključe:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysKopirajte izvoženo datoteko
/var/broadworks/tmp/authService.keysna isto lokacijo na drugem XSP|ADP, prepisovanje starejšega.keysdatoteko, če je potrebno.Uvozite ključe na vsakem drugem XSP-ju|ADP-ji:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Spletnemu vsebniku podajte URL authService
XSP|Spletni vsebnik ADP potrebuje URL authService, da lahko preveri žetone.
Na vsakem od XSP|ADP-ji:
Dodajte URL storitve preverjanja pristnosti kot zunanjo storitev preverjanja pristnosti za BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceV vsebnik dodajte URL storitve za preverjanje pristnosti:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo Webexu omogoča uporabo storitve preverjanja pristnosti za preverjanje žetonov, predstavljenih kot poverilnice.
Preverite parameter z
get.Znova zaženite XSP|ADP.
Konfiguriranje TLS in šifer na vmesnikih HTTP (za XSI in Authentication Service)
Aplikacije Authentication Service, Xsi-Actions in Xsi-Events uporabljajo strežniške vmesnike HTTP. Ravni nastavljivosti TLS za te aplikacije so naslednje:
Najbolj splošno = Sistem > Prenos > HTTP > Vmesnik strežnika HTTP = Najbolj specifično
Konteksti CLI, ki jih uporabljate za ogled ali spreminjanje različnih nastavitev SSL, so:
| Specifičnost | kontekst CLI |
| Sistem (globalno) |
|
| Transportni protokoli za ta sistem |
|
| HTTP v tem sistemu |
|
| Posebni vmesniki strežnika HTTP v tem sistemu |
|
Branje konfiguracije vmesnika TLS strežnika HTTP na XSP|ADP
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer>Vnesite
getin preberite rezultate. Morali bi videti vmesnike (naslove IP) in za vsakega, ali so varni in ali zahtevajo preverjanje pristnosti odjemalca.
Apache tomcat zahteva potrdilo za vsak varen vmesnik; sistem ustvari samopodpisano potrdilo, če ga potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getDodajanje protokola TLS 1.2 strežniškemu vmesniku HTTP
Vmesnik HTTP, ki je v interakciji z oblakom Webex, mora biti konfiguriran za TLSv1.2. Oblak se ne pogaja s starejšimi različicami protokola TLS.
Če želite konfigurirati protokol TLSv1.2 na vmesniku strežnika HTTP:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Vnesite ukaz
get <interfaceIp> 443da vidite, kateri protokoli se že uporabljajo na tem vmesniku.Vnesite ukaz
add <interfaceIp> 443 TLSv1.2zagotoviti, da lahko vmesnik uporablja TLS 1.2 pri komunikaciji z oblakom.
Urejanje konfiguracije šifre TLS na strežniškem vmesniku HTTP
Če želite konfigurirati zahtevane šifre:
Prijavite se v XSP|ADP in se pomaknite do
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Vnesite ukaz
get <interfaceIp> 443da vidite, katere šifre so že uporabljene na tem vmesniku. Obstajati mora vsaj ena od priporočenih zbirk Cisco (glejte XSP|Identiteta ADP in varnostne zahteve v razdelku Pregled).Vnesite ukaz
add <interfaceIp> 443 <cipherName>da dodate šifro vmesniku strežnika HTTP.
XSP|ADP CLI zahteva standardno ime šifrirne zbirke IANA, ne imena šifrirne zbirke openSSL. Na primer, če želite dodati šifro openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do vmesnika strežnika HTTP bi uporabili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305glej https://ciphersuite.info/ da poiščete apartma po katerem koli imenu.
Konfigurirajte zaupanje za storitev preverjanja pristnosti (z mTLS)
Prijavite se v Control Hub s svojim partnerskim skrbniškim računom.
Pojdi do in kliknite Prenesite potrdilo Webex CA dobiti
CombinedCertChain2023.txtna vašem lokalnem računalniku.
Te datoteke vsebujejo dva niza dveh potrdil. Datoteke morate razdeliti, preden jih naložite v XSP|ADP. Vse datoteke so obvezne.Verigo certifikatov razdelite na dva certifikata –
combinedcertchain2023.txt.Odprto
combinedcertchain2023.txtv urejevalniku besedil.Izberite in izrežite prvi blok besedila, vključno z vrsticami
-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----in prilepite blok besedila v novo datoteko.Shranite novo datoteko kot
root2023.txt.Shrani izvirno datoteko kot
issuing2023.txt. Izvirna datoteka mora zdaj imeti samo en blok besedila, obdan s črtami-----BEGIN CERTIFICATE-----in-----END CERTIFICATE-----.
Kopirajte obe besedilni datoteki na začasno lokacijo na XSP|ADP, ki ga varujete, npr
/var/broadworks/tmp/root2023.txtin/var/broadworks/tmp/issuing2023.txt.Prijavite se v XSP|ADP in se pomaknite do
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Izbirno) Zaženi pomočUpdateTrustda si ogledate parametre in obliko ukaza.Naložite datoteke potrdil na nova sidra zaupanja - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Vsi vzdevki morajo imeti drugačno ime.
webexclientroot,webexclientroot2023,webexclientissuing, inwebexclientissuing2023so primeri vzdevkov za sidra zaupanja; lahko uporabite svojega, če so vsi štirje vnosi edinstveni.Potrdite, da so sidra posodobljena:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Možnost) Konfigurirajte mTLS na ravni vmesnika/vrat HTTP
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni vmesnika/vrat HTTP je mTLS potreben za vse gostujoče spletne aplikacije, do katerih dostopate prek tega vmesnika/vrat.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/HttpServer>in zaženitegetukaz za ogled vmesnikov.Če želite dodati vmesnik in tam zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. V bistvu prvi
truezavaruje vmesnik s TLS (certifikat strežnika se ustvari, če je potrebno) in drugotrueprisili vmesnik, da zahteva avtentikacijo potrdila odjemalca (skupaj sta mTLS).
Na primer:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tem primeru je mTLS (Client Auth Req = true) omogočen 192.0.2.7 pristanišče 444. TLS je omogočen 192.0.2.7 pristanišče 443.
(Možnost) Konfigurirajte mTLS za določene spletne aplikacije
Možno je konfigurirati mTLS na ravni vmesnika/vrat HTTP ali na podlagi posamezne spletne aplikacije.
Način, kako omogočite mTLS za svojo aplikacijo, je odvisen od aplikacij, ki jih gostite na XSP|ADP. Če gostite več aplikacij, ki zahtevajo mTLS, omogočite mTLS na vmesniku. Če morate zaščititi samo eno od več aplikacij, ki uporabljajo isti vmesnik HTTP, lahko konfigurirate mTLS na ravni aplikacije.
Pri konfiguraciji mTLS na ravni aplikacije je mTLS potreben za to aplikacijo ne glede na konfiguracijo vmesnika strežnika HTTP.
Prijavite se v XSP|ADP, katerega vmesnik konfigurirate.
Pojdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>in zaženitegetukaz, da vidite, katere aplikacije se izvajajo.Če želite dodati aplikacijo in zanjo zahtevati avtentikacijo odjemalca (kar pomeni enako kot mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueOglejte si XSP|Dokumentacija ADP CLI za podrobnosti. Tam so navedena imena aplikacij. The
truev tem ukazu omogoči mTLS.
Na primer:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Primer ukaza doda aplikacijo AuthenticationService na 192.0.2.7:443 in zahteva, da od odjemalca zahteva in overi potrdila.
Preverite pri get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurirajte upravljanje naprav na XSP|ADP, aplikacijski strežnik in profilni strežnik
Profile Server in XSP|ADP je obvezen za upravljanje naprav. Konfigurirati jih je treba v skladu z navodili v Priročnik za konfiguracijo upravljanja naprav BroadWorks.
Kam naprej
Za konfiguracijo se lahko znova pridružite glavnemu dokumentnemu toku na Vmesnik CTI in sorodna konfiguracija.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS proti AuthService
Webex komunicira s storitvijo za preverjanje pristnosti prek vzajemne povezave s preverjanjem pristnosti TLS. To pomeni, da Webex predstavlja potrdilo odjemalca in XSP|ADP ga mora potrditi. Če želite zaupati temu potrdilu, uporabite verigo potrdil Webex CA, da ustvarite sidro zaupanja na XSP|ADP (ali proxy). Veriga potrdil je na voljo za prenos prek Partner Huba:
Pojdi do Nastavitve > BroadWorks Calling.
Kliknite povezavo za prenos potrdila.
| Verigo certifikatov dobite tudi pri https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje mora biti v teh treh primerih nameščena veriga potrdil CA Webex.
Vzajemne zahteve za potrdilo TLS za proxy za most TLS
Webex posredniku posredniku predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja proxy, zato proxy zaupa potrdilu odjemalca.
Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Vzajemne zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP v DMZ
Webex XSP-jem predstavi podpisano potrdilo odjemalca Webex CA.
Veriga potrdil CA Webex je nameščena v shrambi zaupanja XSP-jev, tako da XSP-ji zaupajo potrdilu odjemalca.
V XSP-je se naloži tudi javno podpisano potrdilo strežnika XSP.
XSP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal strežniška potrdila XSP-jev.
Zgodovina revizij dokumenta
Naslednja tabela prikazuje zgodovino sprememb tega dokumenta v zadnjih 12 mesecih.
Datum | Različica | Opis spremembe | |
|---|---|---|---|
13. maj 2024 | 2-118 |
| |
10. maj 2024 | 2-117 |
| |
6. maj 2024 | 2-116 |
| |
2. maj 2024 | 2-115 |
| |
10. april 2024 | 2-114 |
| |
27. marec 2024 | 2-113 |
| |
22. marec 2024 | 2-112 |
| |
7. marec 2024 | 2-111 |
| |
24. februar 2024 | 2-110 |
| |
20. februar 2024 | 2-109 |
| |
7. februar 2024 | 2-108 |
| |
25. januar 2024 | 2-107 |
| |
23. januar 2024 | 2-106 |
| |
10. januar 2024 | 2-105 |
| |
20. december 2023 | 2-104 |
| |
13. december 2023 | 2-103 |
| |
12. december 2023 | 2-102 |
| |
8. december 2023 | 2-101 |
| |
8. november 2023 | 2-100 |
| |
25. oktober 2023 | 2-99 |
| |
13. september 2023 | 2-98 |
| |
4. september 2023 | 2-97 |
| |
8. avgust 2023 | 2-96 |
| |
23. junij 2023 | 2-95 |
| |
30. maj 2023 | 2-94 |
| |
26. maj 2023 | 2-93 |
| |
24. maj 2023 | 2-92 |
| |
10. maj 2023 | 2-91 |
| |
9. maj 2023 | 2-90 |
| |
4. maj 2023 | 2-89 |
| |
27. april 2023 | 2-88 |
| |
14. april 2023 | 2-87 |
| |
17. marec 2023 | 2-86 |
| |
11. marec 2023 | 2-85 |
| |
10. marec 2023 | 2-84 |
| |
7. marec 2023 | 2-83 |
| |
28. februar 2023 | 2-82 |
| |
15. februar 2023 | 2-81 |
| |
10. februar 2023 | 2-80 |
| |
Predstavljamo Webex za Cisco BroadWorks
Ta razdelek je namenjen sistemskim skrbnikom v partnerskih organizacijah Cisco (ponudniki storitev), ki izvajajo Webex za svoje organizacije strank ali zagotavljajo to rešitev neposredno svojim naročnikom.
Namen rešitve
Za zagotavljanje funkcij sodelovanja v oblaku Webex malim in srednjim strankam, ki že imajo klicne storitve, ki jih zagotavljajo ponudniki storitev BroadWorks.
Zagotavljanje klicnih storitev, ki temeljijo na BroadWorksu, malim in srednjim strankam Webex.
Kontekst
Vse naše odjemalce za sodelovanje razvijamo v enotno aplikacijo. Ta pot zmanjšuje težave pri sprejemanju, izboljšuje interoperabilnost in migracijo ter zagotavlja predvidljive uporabniške izkušnje v našem celotnem portfelju sodelovanja. Del tega prizadevanja je premakniti klicne zmogljivosti BroadWorks v aplikacijo Webex in sčasoma zmanjšati naložbe v odjemalce UC-One.
Prednosti
Prihodnje preverjanje: proti koncu življenjske dobe UC-One Collaborate, prehod vseh odjemalcev na Unified Client Framework (UCF)
Najboljše od obeh: Omogočanje funkcij Webex Messaging in Meeting ob ohranjanju klicanja BroadWorks v vašem telefonskem omrežju
Obseg rešitve
Obstoječe/nove male in srednje stranke (manj kot 250 naročnikov), ki želijo nabor funkcij za sodelovanje, morda že imajo BroadWorks Calling.
Obstoječe male in srednje stranke Webexa, ki želijo dodati BroadWorks Calling.
Ne večja podjetja (preglejte naš portfelj podjetij za Webex).
Ne posameznih uporabnikov (prosimo, ocenite ponudbe Webex Online).
Nabori funkcij v Webexu za Cisco BroadWorks so namenjeni malim in srednje velikim poslovnim primerom. Paketi Webex za Cisco BroadWorks so zasnovani tako, da zmanjšajo kompleksnost za mala in srednja podjetja, zato nenehno ocenjujemo njihovo primernost za ta segment. Lahko se odločimo, da skrijemo ali odstranimo funkcije, ki bi bile sicer na voljo v poslovnih paketih.
Predpogoji za uspeh z Webexom za Cisco BroadWorks
# | Zahteva | Opombe | ||
|---|---|---|---|---|
1 | Popravek Trenutni BroadWorks R22 ali novejši | |||
2 | XSP|ADP za XSI, CTI, DMS in authService | Namenski XSP|ADP za Webex za Cisco BroadWorks | ||
3 | Ločen XSP|ADP za NPS se lahko deli z drugimi rešitvami, ki uporabljajo NPS. | Če imate obstoječo uvedbo za sodelovanje, preglejte priporočila za XSP|Konfiguracije ADP in NPS. | ||
4 | Validacija žetona CI (s TLS), konfigurirana za povezave Webex s storitvijo za preverjanje pristnosti. | |||
5 | mTLS konfiguriran za povezave Webex z vmesnikom CTI. | Druge aplikacije ne potrebujejo mTLS. | ||
6 | Uporabniki morajo obstajati v BroadWorks in potrebujejo naslednje atribute, odvisno od vaše odločitve o zagotavljanju:
| Za zaupanja vredna e-poštna sporočila: Priporočamo, da isti e-poštni naslov vnesete tudi v atribut Alternate ID, da uporabnikom omogočite prijavo z e-poštnim naslovom v BroadWorks. Za nezaupljiva e-poštna sporočila: Odvisno od uporabnikovih e-poštnih nastavitev lahko uporaba nezaupljivih e-poštnih sporočil povzroči, da se e-poštno sporočilo pošlje v uporabnikovo mapo Junk ali SPAM. Skrbnik bo morda moral spremeniti nastavitve e-pošte uporabnika, da bo dovolil domene | ||
7 | Datoteka DTAF Webex za Cisco BroadWorks za aplikacijo Webex | |||
8 | BW Business Lic ali Std Enterprise ali Prem Enterprise User Lic + Webex za naročnino Cisco BroadWorks | Če imate obstoječo uvedbo za sodelovanje, ne potrebujete več UC-One Add-On Bundle, Collab Lic in konferenčnih vrat Meet-me. Če imate obstoječo uvedbo UC-One SaaS, nobenih dodatnih sprememb razen sprejemanja pogojev paketa Premium. | ||
9 | IP/vrata morajo biti dostopna prek zalednih storitev Webex in aplikacij Webex prek javnega interneta. | Glejte razdelek »Priprava omrežja«. | ||
10 | Konfiguracija TLS v1.2 na XSP|ADP | |||
11 | Za zagotavljanje pretoka se mora aplikacijski strežnik povezati z vmesnikom za zagotavljanje BroadWorks.
| Oglejte si temo »Priprava omrežja«. |
O tem dokumentu
Namen tega dokumenta je, da vam pomaga razumeti, pripraviti, uvesti in upravljati vašo rešitev Webex za Cisco BroadWorks. Glavni razdelki v dokumentu odražajo ta namen.
Ta priročnik vključuje konceptualno in referenčno gradivo. V tem enem dokumentu nameravamo zajeti vse vidike rešitve.
Najmanjši nabor nalog za uvedbo rešitve je:
Dosezite svojo ekipo za račun in postanite Ciscov partner. Nujno je, da raziščete Cisco stične točke, da se seznanite (in se usposobite). Ko postanete Ciscov partner, uporabimo preklop Webex za Cisco BroadWorks za vašo partnersko organizacijo Webex. (Glej Uvedite Webex za Cisco BroadWorks > Partner Onboarding v tem dokumentu.)
Konfigurirajte svoje sisteme BroadWorks za integracijo z Webexom. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte storitve na vašem Webexu za Cisco BroadWorks XSP|ADP v tem dokumentu.)
Uporabite Partner Hub za povezavo Webexa z BroadWorks. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo partnersko organizacijo v Partner Hubu v tem dokumentu.)
Uporabite Partner Hub za pripravo predlog za oskrbo uporabnikov. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svoje predloge za vkrcanje v tem dokumentu.)
Preizkusite in vključite stranko tako, da zagotovite vsaj enega uporabnika. (Glej Razmestite Webex za Cisco BroadWorks > Konfigurirajte svojo testno organizacijo.)
|
|
Terminologija
Poskušamo omejiti žargon in kratice, uporabljene v tem dokumentu, ter razložiti vsak izraz, ko je prvič uporabljen. (Glej Webex za Cisco BroadWorks Reference > Terminologija če izraz ni razložen v kontekstu.)
Kako deluje
Webex za Cisco BroadWorks je ponudba, ki integrira BroadWorks Calling v Webex. Naročniki uporabljajo eno samo aplikacijo (aplikacijo Webex), da izkoristijo funkcije, ki jih ponujata obe platformi:
Uporabniki kličejo številke PSTN z vašo infrastrukturo BroadWorks.
Uporabniki pokličejo druge številke BroadWorks z vašo infrastrukturo BroadWorks (zvočni/video klici z izbiro številk, povezanih z uporabniki, ali številčnico za vnos številk).
Uporabniki lahko alternativno opravijo klic Webex VOIP prek infrastrukture Webex tako, da v aplikaciji Webex izberejo možnost »Klic Webex«. (Ti klici so aplikacija Webex v aplikacijo Webex, ne aplikacija Webex v PSTN).
Uporabniki lahko gostijo srečanja Webex in se jim pridružijo.
Uporabniki si lahko pošiljajo sporočila eden na enega ali v prostorih (stalni skupinski klepet) in izkoristijo funkcije, kot sta iskanje in skupna raba datotek (na infrastrukturi Webex).
Uporabniki lahko delijo prisotnost (status). Izberejo lahko prisotnost po meri ali prisotnost, ki jo izračuna stranka.
Ko vas vključimo kot partnersko organizacijo v Control Hub, s pravilnimi pooblastili, lahko konfigurirate razmerje med vašo instanco BroadWorks in Webexom.
Organizacije strank ustvarite v Control Hubu in zagotovite uporabnike v teh organizacijah.
Vsak naročnik v BroadWorksu dobi identiteto Webex na podlagi svojega e-poštnega naslova (atribut Email ID v BroadWorks).
Uporabniki se avtentifikirajo proti BroadWorks ali Webex.
Strankam se izdajo žetoni z dolgo življenjsko dobo, ki jih pooblastijo za storitve pri BroadWorks in Webex.
Aplikacija Webex v središču te rešitve; je aplikacija za blagovno znamko, ki je na voljo v namiznih računalnikih Mac/Windows ter mobilnih napravah in tablicah Android/iOS.
Obstaja tudi spletna različica aplikacije Webex, ki trenutno ne vključuje funkcij klicanja.
Odjemalec se poveže z oblakom Webex za zagotavljanje funkcij sporočanja, prisotnosti in srečanj.
Odjemalec se prijavi v vaše sisteme BroadWorks za klicne funkcije.
Oblak Webex deluje z vašimi sistemi BroadWorks, da zagotovi brezhibno uporabniško izkušnjo oskrbe.
Lastnosti in omejitve
Ponujamo več paketov z različnimi funkcijami.
Paket "Softphone".
Ta vrsta paketa uporablja aplikacijo Webex samo kot odjemalec programskega telefona z možnostjo klicanja, vendar brez možnosti pošiljanja sporočil. Uporabniki s to vrsto paketa se lahko pridružijo sestankom Webex, ne morejo pa začeti sestankov sami. Ko drugi uporabniki (softphone ali nesoftphone) iščejo v imeniku uporabnika softphone, rezultati iskanja ne ponujajo nobene možnosti za pošiljanje sporočila.
Uporabniki programskega telefona lahko med klicem delijo svoj zaslon.
Paket "Osnovni".
Osnovni paket vključuje funkcije klicanja, sporočanja in srečanja. Vključuje 100 udeležencev sestankov v »enotnem prostoru« in sestankov v osebni sobi za sestanke (PMR). (** glej spodnjo opombo za izjemo). V tem paketu lahko srečanja trajajo največ 40 minut.
Paket "Standard".
Ta paket vključuje tudi vse v osnovnem paketu, kot je do 100 udeležencev na sestankih v »enotnem prostoru« in sestankih v osebni sejni sobi (PMR).
Skupna raba zaslona v sestanku PMR je vloga, ki jo ima na začetku samo gostitelj sestanka, vendar lahko gostitelj prenese 'vlogo predstavitelja' kateremu koli udeležencu srečanja, ki ga izbere, in samo gostitelj lahko ponovno prevzame vlogo predstavitelja brez trenutnega gostitelj, ki jim ga posreduje.
Paket "Premium".
Ta paket vključuje vse v standardnem paketu ter do 300 udeležencev v sestanku »poenotenega prostora« in do 1000 udeležencev v osebni sobi za sestanke (PMR).
Skupna raba zaslona znotraj sestanka PMR je podprta za vse udeležence sestanka.
Primerjaj pakete
Paket | Klicanje | Sporočanje | Srečanja Unified Space | Srečanja PMR |
|---|---|---|---|---|
Softphone | Vključeno | Ni vključen | Brez | Brez |
Osnovno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Standardno | Vključeno | Vključeno | 100 udeležencev | 100 udeležencev |
Premium | Vključeno | Vključeno | 300 udeležencev | 1000 udeležencev |
| Omejitev Unified Space Meeting za uporabnike Basic je 100 udeležencev na Unified Space Meeting, razen če prostor vključuje tudi uporabnike, ki so jim dodeljeni paketi »Standard« ali »Premium«; v tem primeru se omejitev poveča glede na uporabniški paket gostitelja. |
| "Sestanki Unified Space Meetings" se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v prostoru Webex. Uporabnik na primer sproži sestanek iz prostora prek gumbov »Srečaj« ali »Urnik«. »Sestanki PMR« se nanašajo na sestanek Webex (načrtovan ali nenačrtovan), ki poteka v uporabnikovi osebni sobi za sestanke (PMR). Ti sestanki uporabljajo namenski URL (na primer: cisco.webex.com/meet/roomOwnerUserID). |
Funkcije za sporočanje in sestanke
Glejte naslednjo tabelo za razlike v podpori funkcij sestankov PMR za pakete Basic, Standard in Premium.
Funkcija srečanja | Podprto z osnovnim paketom | Podprto s standardnim paketom | Podprto s paketom Premium | Komentiraj |
|---|---|---|---|---|
Trajanje sestanka | 40 minut ali manj | Neomejeno | Neomejeno | |
Skupna raba namizja | ja | ja | ja | Osnovno—Deljenje namizja s katerim koli udeležencem srečanja PMR. Standardno —Deljenje namizja samo s strani gostitelja srečanja PMR. Premium—Deljenje namizja s katerim koli udeležencem srečanja PMR. |
Deljenje aplikacij | ja | ja | ja | Osnovno—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. Standardno —Deljenje aplikacij samo s strani gostitelja srečanja PMR. Premium—Deljenje aplikacij s strani katerega koli udeleženca srečanja PMR. |
Večstranski klepet | ja | ja | ja | |
Bela tabla | ja | ja | ja | |
Zaščita z geslom | ja | ja | ja | |
Spletna aplikacija - brez prenosa ali vtičnikov (izkušnja gosta) | ja | ja | ja | |
Podpira seznanjanje z napravami Webex | ja | ja | ja | |
Talni nadzor (Izklop zvoka enega/Izgon vseh) | ja | ja | ja | |
Povezava do stalnih srečanj | ja | ja | ja | |
Dostop do mesta srečanj | ja | ja | ja | |
Sestanku se pridružite prek VoIP | ja | ja | ja | |
Zaklepanje | ja | ja | ja | |
Kontrolniki predstavitelja | št | št | ja | |
Nadzor oddaljenega namizja | št | št | ja | |
Število udeležencev | 100 | 100 | 1000 | |
Posnetek shranjen lokalno v sistemu | ja | ja | ja | |
Snemanje v oblaku | št | št | ja | |
Snemanje - shranjevanje v oblaku | št | št | 10 GB na mesto | |
Snemanje transkripcij | št | št | ja | |
Načrtovanje sestankov | ja | ja | ja | |
Omogoči skupno rabo vsebine z zunanjimi integracijami | št | št | ja | Osnovno— Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. Standardno—Deljenje vsebine samo s strani gostitelja srečanja PMR. Premium—Deljenje vsebine s strani katerega koli udeleženca srečanja PMR. |
Dovoli spremembo URL-ja PMR | št | št | ja | Osnovno— Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Partnerji in skrbniki organizacij lahko spremenijo URL v Control Hubu. Standardno— URL PMR lahko spremenijo samo skrbniki partnerjev in organizacij iz partnerskega središča. Premium—Uporabniki lahko spremenijo URL PMR na spletnem mestu Webex. Skrbniki partnerjev in organizacij lahko spremenijo URL v središču za partnerje. |
Prenos srečanj v živo (npr. na Facebooku, Youtube) | št | št | ja | |
Dovolite drugim uporabnikom, da načrtujejo sestanke v njihovem imenu | št | št | ja | |
Dodajte nadomestnega gostitelja | ja | št | ja | |
Integracija aplikacij (npr. Zendesk, Slack) | Odvisno od integracije | Odvisno od integracije | ja | Glej Integracije aplikacij spodaj za več informacij o podpori. |
Integracija s koledarjem Microsoft Office 365 | ja | ja | ja | |
Integracija z Google Calendaring za G Suite | ja | ja | ja | |
Center za pomoč Webex objavlja funkcije in uporabniško dokumentacijo za Webex na help.webex.com. Preberite naslednje članke, če želite izvedeti več o funkcijah:
Funkcije klicanja
Izkušnja klicanja je podobna prejšnjim rešitvam, ki uporabljajo mehanizem za nadzor klicev BroadWorks. Razlika med UC-One Collaborate in UC-One SaaS je v tem, da je aplikacija Webex primarni programski odjemalec.
Integracije aplikacij
Webex za Cisco BroadWorks lahko integrirate z naslednjimi aplikacijami:
Zendesk—Samo Premium
Ohlapnost—Samo Premium
Microsoftove ekipe za sestanke Webex— Standard ali Premium
Microsoft Teams za klicanje— Podprto z vsemi paketi
Koledar Office 365— Standard ali Premium
Google Calendaring za G Suite— Standard ali Premium
Podpora za infrastrukturo navideznega namizja (VDI).
Webex za Cisco BroadWorks zdaj podpira okolja Virtual Desktop Infrastructure (VDI). Za podrobnosti o tem, kako razmestiti infrastrukturo VDI, glejte Vodnik za uvajanje za Webex za infrastrukturo navideznega namizja (VDI).
Podpora za IPv6
Webex za Cisco BroadWorks podpira naslavljanje IPv6 za aplikacijo Webex.
Načrt prihodnosti
Za vpogled v naše namere za prihodnje različice Webex za Cisco BroadWorks obiščite https://salesconnect.cisco.com/#/program/PAGE-16649. Elementi načrta niso zavezujoči v nobeni vlogi. Cisco si pridržuje pravico, da zadrži ali revidira katerega koli ali vse te elemente v prihodnjih izdajah.
Omejitve
Omejitve zagotavljanja
Časovni pas mesta srečanj
Časovni pas prvega naročnika za vsak paket postane časovni pas za spletno mesto Webex Meetings, ustvarjeno za ta paket.
Če v zahtevi za zagotavljanje ni naveden noben časovni pas za prvega uporabnika vsakega paketa, je časovni pas spletnega mesta Webex Meetings za ta paket nastavljen na regionalno privzeto naročniško organizacijo.
Če vaša stranka potrebuje določen časovni pas spletnega mesta Webex Meetings, navedite timezone parameter v zahtevi za zagotavljanje za:
prvi naročnik za paket Standard v organizaciji.
prvi naročnik za Premium paket v organizaciji.
prvi naročnik, oskrbljen z osnovnim paketom v organizaciji.
Splošne omejitve
Ni klicanja v spletni različici odjemalca Webex (To je omejitev odjemalca in ne omejitev rešitve.)
Webex morda še nima vseh kontrolnikov uporabniškega vmesnika za podporo nekaterih funkcij za nadzor klicev, ki so na voljo pri BroadWorks.
Odjemalec Webex trenutno ne more biti označen z belo oznako.
Ko ustvarite organizacije strank z izbrano metodo oskrbe, se samodejno ustvarijo v isti regiji kot vaša partnerska organizacija. To vedenje je načrtovano. Pričakujemo, da bodo multinacionalni partnerji ustvarili partnersko organizacijo v vsaki regiji, kjer upravljajo organizacije strank.
Poročanje o sestankih in uporabi sporočil je na voljo prek organizacije strank v Control Hubu.
Znane težave in omejitve
Za posodobljen seznam znanih težav in omejitev s ponudbo Webex za Cisco BroadWorks glejte Znane težave in omejitve.
Omejitve sporočanja
Naslednje omejitve shranjevanja podatkov (sporočila in datoteke skupaj) veljajo za organizacije, ki so prek ponudnika storitev kupile Webex za storitve Cisco BroadWorks. Te omejitve predstavljajo največji prostor za shranjevanje sporočil in datotek skupaj.
Osnovno: 2 GB na uporabnika za 3 leta
Standardnih 5 GB na uporabnika za 3 leta
Premium: 10 GB na uporabnika za 5 let
Za vsako organizacijo stranke se te skupne vrednosti na uporabnika združijo, da se zagotovi agregirana vsota za to stranko na podlagi števila uporabnikov. Na primer, podjetje s petimi premium uporabniki ima skupno omejitev za sporočanje in shranjevanje datotek 50 GB. Posamezen uporabnik lahko preseže omejitev na uporabnika (10 GB), pod pogojem, da podjetje še vedno presega skupni maksimum (50 GB).
Za prostore skupine, ki so ustvarjeni, veljajo omejitve sporočanja glede na skupno skupno organizacijo stranke, ki je lastnica prostora skupine. Podatke o lastniku posameznih ekipnih prostorov najdete v Politiki prostora. Za informacije o tem, kako si ogledate politiko prostora za posamezen timski prostor, glejte https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Dodatne informacije
Za dodatne informacije o splošnih omejitvah sporočanja, ki veljajo za skupinske prostore za sporočila Webex, glejte https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Varnost, podatki in vloge
Varnost Webex
Odjemalec Webex je varna aplikacija, ki vzpostavlja varne povezave z Webexom in BroadWorksom. Podatki, ki so shranjeni v oblaku Webex in so uporabniku izpostavljeni prek vmesnika aplikacije Webex, so šifrirani tako med prenosom kot med mirovanjem.
Več je podrobnosti izmenjavo podatkov v razdelku Reference tega dokumenta.
Dodatno branje
Rezidentstvo podatkov organizacije
Vaše podatke Webex hranimo v podatkovnem centru, ki najbolj ustreza vaši regiji. glej Rezidenca podatkov v Webexu v centru za pomoč.
Vloge
Skrbnik ponudnika storitev (vi): Za vsakodnevne vzdrževalne dejavnosti upravljate lokalne (klicne) dele rešitve z uporabo lastnih sistemov. Dele rešitve Webex upravljate prek Partner Huba.
Za informacije o vlogah, ki so na voljo partnerjem, privilegijih dostopa, ki spremljajo te vloge, in o tem, kako dodeliti vloge, glejte Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM.
| Prvi uporabnik, ki je omogočen novi partnerski organizaciji, je samodejno dodeljen vlogi Full Administrator in Full Partner Administrator. Ta skrbnik lahko uporabi zgornji članek za dodelitev dodatnih vlog. |
Ciscova ekipa za operacije v oblaku: Ustvari vašo »partnersko organizacijo« v središču za partnerje, če ta ne obstaja, med vašim uvajanjem.
Ko imate svoj račun Partner Hub, konfigurirate vmesnike Webex za svoje sisteme. Nato ustvarite »Predloge za vkrcanje«, ki predstavljajo pakete ali pakete, ki jih ponujajo ti sistemi. Nato zagotovite svoje stranke ali naročnike.
# | Tipična naloga | SP | Cisco |
|---|---|---|---|
1 | Partner Onboarding – Ustvarjanje partnerske organizacije, če ta ne obstaja, in omogočanje preklopov potrebnih funkcij | ● | |
2 | Konfiguracija BroadWorks v partnerski organizaciji prek partnerskega središča (gruča) | ● | |
3 | Konfiguriranje integracijskih nastavitev v partnerski organizaciji prek partnerskega središča (predloge ponudb, blagovna znamka) | ● | |
4 | Priprava okolja BroadWorks za integracijo (AS, XSP|ADP popravki, požarni zidovi, XSP|Konfiguracija ADP, aplikacije XSI, AuthService, CTI, NPS, DMS na XSP|ADP) | ● | |
5 | Razvijte integracijo ali proces zagotavljanja | ● | |
6 | Pripravite materiale GTM | ● | |
7 | Preseli ali omogoči nove uporabnike | ● |
Arhitektura
Kaj je na diagramu?
Stranke
Odjemalec Webex App služi kot primarna aplikacija v Webexu za ponudbe Cisco BroadWorks. Odjemalec je na voljo na namiznih, mobilnih in spletnih platformah.
Odjemalec ima izvorna sporočila, prisotnost in večstranske avdio/video sestanke, ki jih zagotavlja oblak Webex. Odjemalec Webex uporablja vašo infrastrukturo BroadWorks za klice SIP in PSTN.
IP telefoni Cisco in pripadajoči dodatki uporabljajo tudi vašo infrastrukturo BroadWorks za klice SIP in PSTN. Pričakujemo, da bomo lahko podpirali telefone tretjih oseb.
Portal za aktiviranje uporabnikov za uporabnike, ki se prijavijo v Webex s svojimi poverilnicami BroadWorks.
Partner Hub je spletni vmesnik za upravljanje vaše organizacije Webex in organizacij vaših strank. Partner Hub je mesto, kjer konfigurirate integracijo med svojo infrastrukturo BroadWorks in Webexom. Partner Hub uporabljate tudi za upravljanje konfiguracije odjemalca in zaračunavanja.
Omrežje ponudnika storitev
Zeleni blok na levi strani diagrama predstavlja vaše omrežje. Komponente, ki gostujejo v vašem omrežju, zagotavljajo naslednje storitve in vmesnike za druge dele rešitve:
Javno obrnjen XSP|ADP, za Webex za Cisco BroadWorks: (Polje predstavlja enega ali več XSP|Farme ADP, po možnosti na čelu z izravnalniki obremenitve.)
Gosti vmesnik Xtended Services (XSI-Actions & XSI-Events), storitev upravljanja naprav (DMS), vmesnik CTI in storitev avtentikacije. Te aplikacije skupaj omogočajo telefonom in odjemalcem Webex, da se avtentikirajo, prenesejo svoje konfiguracijske datoteke za klicanje, opravljajo in sprejemajo klice ter si ogledajo status slušalke drug drugega (prisotnost telefonije) in zgodovino klicev.
Objavi imenik strankam Webex.
Javno obrnjen XSP|ADP, ki izvaja NPS:
Potisni strežnik za obvestila o klicih: Strežnik za pošiljanje obvestil na XSP|ADP v vašem okolju. Povezuje se med vašim aplikacijskim strežnikom in našim posrednikom NPS. Proxy dobavlja kratkotrajne žetone vašemu NPS za avtorizacijo obvestil storitev v oblaku. Te storitve (APNS in FCM) pošiljajo obvestila o klicih strankam Webex v napravah Apple iOS in Google Android.
Aplikacijski strežnik:
Zagotavlja nadzor klicev in vmesnike do drugih sistemov BroadWorks (na splošno)
Za pretočno oskrbo uporablja AS skrbnik partnerja za oskrbo uporabnikov v Webexu
Potisne uporabniški profil v BroadWorks
OSS/BSS: Vaš operacijski podporni sistem / poslovne storitve SIP za upravljanje vaših podjetij BroadWorks.
Webex Cloud
Modri blok v diagramu predstavlja oblak Webex. Mikrostoritve Webex podpirajo celoten spekter zmogljivosti sodelovanja Webex:
Cisco Common Identity (CI) je storitev identitete znotraj Webexa.
Webex za Cisco BroadWorks predstavlja nabor mikrostoritev, ki podpirajo integracijo med Webexom in BroadWorksom, ki ga gosti ponudnik storitev:
API-ji za oskrbo uporabnikov
Konfiguracija ponudnika storitev
Prijava uporabnika s poverilnicami BroadWorks
Webex Messaging box za mikrostoritve, povezane s sporočanjem.
Polje Webex Meetings, ki predstavlja strežnike za obdelavo medijev in SBC-je za video srečanja z več udeleženci (SIP & SRTP)
Spletne storitve tretjih oseb
Na diagramu so predstavljene naslednje komponente tretjih oseb:
APNS (Apple Push Notifications Service) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Apple.
FCM (FireBase Cloud Messaging) pošilja obvestila o klicih in sporočilih aplikacijam Webex v napravah Android.
XSP|Premisleki o arhitekturi ADP
Vloga javnega XSP|Strežniki ADP v Webexu za Cisco BroadWorks
XSP, namenjen javnosti|ADP v vašem okolju zagotavlja naslednje vmesnike/storitve za Webex in odjemalce:
Storitev avtentikacije (AuthService), zaščitena s TLS, ki v imenu uporabnika odgovarja na zahteve Webex za BroadWorks JWT (JSON Web Token).
Vmesnik CTI, zaščiten z mTLS, na katerega je Webex naročen za dogodke v zgodovini klicev in status prisotnosti telefonije iz BroadWorksa (status klica).
Vmesniki za dejanja in dogodke Xsi (vmesnik eXtended Services) za nadzor klicev naročnikov, imenike kontaktov in seznamov klicev ter konfiguracijo telefonskih storitev za končne uporabnike
Storitev DM (Device Management) za odjemalce, da pridobijo svoje konfiguracijske datoteke za klice
Navedite URL-je za te vmesnike, ko konfigurirate Webex za Cisco BroadWorks. (Glej Konfigurirajte svoje gruče BroadWorks v središču Partner Hub v tem dokumentu.) Za vsako gručo lahko zagotovite samo en URL za vsak vmesnik. Če imate v infrastrukturo BroadWorks več vmesnikov, lahko ustvarite več gruč.
XSP|Arhitektura ADP
Zahtevamo, da uporabljate ločen namenski XSP|Primerek ali farma ADP za gostovanje vaše aplikacije NPS (Notification Push Server). Isti NPS lahko uporabite z UC-One SaaS ali UC-One Collaborate. Vendar ne smete gostiti drugih aplikacij, potrebnih za Webex za Cisco BroadWorks, na istem XSP|ADP, ki gosti aplikacijo NPS.
Priporočamo, da uporabite namenski XSP|Primerek/kmetija ADP za gostovanje zahtevanih aplikacij za integracijo Webexa iz naslednjih razlogov
Če na primer ponujate UC-One SaaS, priporočamo, da ustvarite nov XSP|Farma ADP za Webex za Cisco BroadWorks. Tako lahko obe storitvi delujeta neodvisno, medtem ko selite naročnike.
Če namestite Webex za aplikacije Cisco BroadWorks na XSP|Farma ADP, ki se uporablja za druge namene, je vaša odgovornost za spremljanje uporabe, upravljanje posledične kompleksnosti in načrtovanje povečanega obsega.
The Načrtovalnik zmogljivosti sistema Cisco BroadWorks predvideva namenski XSP|Farma ADP in morda ne bo točna, če jo uporabljate za izračune kolokacije.
Če ni navedeno drugače, namenski Webex za Cisco BroadWorks XSP|ADP-ji morajo gostiti naslednje aplikacije:
AuthService (TLS s preverjanjem žetona CI ali mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-dogodki (TLS)
DMS (TLS)—Izbirno. Ni obvezno, da uvedete ločen primerek DMS ali farmo posebej za Webex za Cisco BroadWorks. Uporabite lahko isti primerek DMS, kot ga uporabljate za UC-One SaaS ali UC-One Collaborate.
Spletni pogled nastavitev klicev (TLS)—izbirno. Spletni pogled nastavitev klicev (CSW) je potreben le, če želite, da uporabniki Webexa za Cisco BroadWorks lahko konfigurirajo klicne funkcije v aplikaciji Webex.
Webex zahteva dostop do CTI prek vmesnika, zaščitenega z medsebojno avtentikacijo TLS. Za podporo tej zahtevi priporočamo eno od teh možnosti:
(Diagram je označen Možnost 1) En XSP|Primerek ali farma ADP za vse aplikacije, z dvema vmesnikoma, konfiguriranima na vsakem strežniku: vmesnik mTLS za CTI in vmesnik TLS za druge aplikacije, kot je AuthService.
(Diagram je označen Možnost 2) Dva XSP|Instance ali farme ADP, ena z vmesnikom mTLS za CTI in druga z vmesnikom TLS za druge aplikacije, kot je AuthService.
| XSP|Ponovna uporaba ADP Če imate obstoječi XSP|Farma ADP, ki je v skladu z eno od zgoraj predlaganih arhitektur (1. ali 2. možnost) in je rahlo obremenjen, potem je mogoče znova uporabiti vaš obstoječi XSP|ADP. Preveriti boste morali, da med obstoječimi aplikacijami in zahtevami novih aplikacij za Webex ni nasprotujočih si konfiguracijskih zahtev. Dva glavna pomisleka sta:
Ker XSP|ADP-ji imajo veliko aplikacij in število permutacij teh aplikacij je veliko, lahko pride do drugih neidentificiranih konfliktov. Iz tega razloga morebitna ponovna uporaba XSP|ADP-je je treba pred ponovno uporabo preveriti v laboratoriju s predvideno konfiguracijo. |
Konfigurirajte sinhronizacijo NTP na XSP|ADP
Uvedba zahteva časovno sinhronizacijo za vse XSP|ADP, ki jih uporabljate z Webexom.
Namestite ntp paket po namestitvi operacijskega sistema in preden namestite programsko opremo BroadWorks. Nato lahko konfigurirate NTP med XSP|Namestitev programske opreme ADP. Glej Priročnik za upravljanje programske opreme BroadWorks za več podrobnosti.
Med interaktivno namestitvijo XSP|Programska oprema ADP, vam je dana možnost konfiguracije NTP. Nadaljujte kot sledi:
Ko namestitveni program vpraša,
Do you want to configure NTP?, vstopiy.Ko namestitveni program vpraša,
Is this server going to be a NTP server?, vstopin.Ko namestitveni program vpraša,
What is the NTP address, hostname, or FQDN?, vnesite naslov vašega strežnika NTP ali javne storitve NTP, npr.pool.ntp.org.
Če je vaš XSP|ADP-ji uporabljajo tiho (neinteraktivno) namestitev, konfiguracijska datoteka namestitvenega programa mora vsebovati naslednje pare ključ=vrednost:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Identiteta ADP in varnostne zahteve
Ozadje
Protokole in šifre povezav Cisco BroadWorks TLS je mogoče konfigurirati na različnih ravneh specifičnosti. Te ravni segajo od najsplošnejše (ponudnik SSL) do najbolj specifične (posamezen vmesnik). Bolj specifična nastavitev vedno preglasi bolj splošno nastavitev. Če niso podane, so nastavitve SSL 'nižje' ravni podedovane od 'višjih' ravni.
Če nobena od privzetih nastavitev ni spremenjena, vse ravni podedujejo privzete nastavitve ponudnika SSL (JSSE Java Secure Sockets Extension).
Seznam zahtev
XSP|ADP se mora overiti pri odjemalcih s potrdilom, podpisanim s strani CA, v katerem se skupno ime ali nadomestno ime subjekta ujema z domenskim delom vmesnika XSI.
Vmesnik Xsi mora podpirati protokol TLSv1.2.
Vmesnik Xsi mora uporabljati šifrirno zbirko, ki izpolnjuje naslednje zahteve.
Izmenjava ključev Diffie-Hellman Ephemeral (DHE) ali eliptičnih krivulj Diffie-Hellman Ephemeral (ECDHE)
Šifra AES (Advanced Encryption Standard) z najmanjšo velikostjo bloka 128 bitov (npr. AES-128 ali AES-256)
Način šifriranja GCM (Galois/Counter Mode) ali CBC (Cipher Block Chaining)
Če je uporabljena šifra CBC, je za izpeljavo ključa dovoljena samo družina zgoščevalnih funkcij SHA2 (SHA256, SHA384, SHA512).
Zahtevam na primer ustrezajo naslednje šifre:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI zahteva konvencijo o poimenovanju IANA za šifrirne zbirke, kot je prikazano zgoraj, ne pa konvencije openSSL. |
Podprte šifre TLS za vmesnika AuthService in XSI
| Ta seznam se lahko spremeni z razvojem naših varnostnih zahtev v oblaku. Upoštevajte trenutna priporočila Ciscove varnosti v oblaku glede izbire šifre, kot je opisano na seznamu zahtev v tem dokumentu. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametri lestvice dogodkov Xsi
Morda boste morali povečati velikost čakalne vrste Xsi-Events in število niti za obdelavo količine dogodkov, ki jih zahteva rešitev Webex za Cisco BroadWorks. Parametre lahko povečate na najmanjše prikazane vrednosti, kot sledi (ne zmanjšajte jih, če so nad temi najmanjšimi vrednostmi):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Več XSP|ADP
Robni element za izravnavo obremenitve
Če imate na robu omrežja element za uravnoteženje obremenitve, mora pregledno upravljati porazdelitev prometa med vašimi več XSP-ji|Strežniki ADP in Webex za oblak in odjemalce Cisco BroadWorks. V tem primeru bi morali navesti URL izravnalnika obremenitve konfiguraciji Webex za Cisco BroadWorks.
Opombe o tej arhitekturi:
Konfigurirajte DNS, tako da lahko odjemalci najdejo izravnalnik obremenitve, ko se povezujejo z vmesnikom Xsi (glejte DNS konfiguracija).
Priporočamo, da robni element konfigurirate v načinu povratnega proxyja SSL, da zagotovite šifriranje podatkov od točke do točke.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu. Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Internetni XSP|ADP strežniki
Če vmesnike Xsi izpostavite neposredno, uporabite DNS za distribucijo prometa na več XSP|ADP strežniki.
Opombe o tej arhitekturi:
Za povezavo z XSP sta potrebna dva zapisa|ADP strežniki:
Za mikrostoritve Webex: Round-robin zapisi A/AAAA so potrebni za ciljanje na več XSP|naslovi IP ADP. To je zato, ker mikrostoritve Webex ne morejo iskati SRV. Za primere glej Storitve v oblaku Webex.
Za aplikacijo Webex: Zapis SRV, ki se razreši v zapise A, kjer se vsak zapis A razreši v en sam XSP|ADP. Za primere glej Aplikacija Webex.
Uporabite prednostne zapise SRV za ciljanje storitve XSI za več XSP|naslovi ADP. Določite prednost svojim zapisom SRV, tako da bodo mikrostoritve vedno šle na isti zapis A (in naslednji naslov IP) in se bodo premaknile na naslednji zapis A (in naslov IP) le, če prvi naslov IP ne deluje. NE uporabljajte krožnega pristopa za aplikacijo Webex.
Certifikati iz XSP|ADP01 in XSP|ADP02 bi morala imeti oba XSP|Domena ADP, na primer vaš-XSP|ADP.example.com, v nadomestnem imenu subjekta. Morali bi imeti svoje FQDN, na primer XSP|ADP01.example.com, v splošnem imenu.
Uporabite lahko nadomestna potrdila, vendar jih ne priporočamo.
Izogibajte se preusmeritvam HTTP
Včasih je DNS konfiguriran za razrešitev XSP|URL ADP do izravnalnika obremenitve HTTP, izravnalnik obremenitve pa je konfiguriran za preusmeritev prek povratnega proxyja na XSP|ADP strežniki.
Webex ne sledi preusmeritvi pri povezovanju z URL-ji, ki jih posredujete, zato ta konfiguracija ne deluje.
Naročanje in zagotavljanje
Naročanje in zagotavljanje velja na teh ravneh:
Oskrba partnerja/ponudnika storitev:
Vsak vključeni ponudnik storitev Webex za Cisco BroadWorks (ali prodajalec) mora biti konfiguriran kot partnerska organizacija v Webexu in mora imeti potrebna pooblastila. Cisco Operations skrbniku partnerske organizacije zagotavlja dostop do upravljanja Webexa za Cisco BroadWorks na Webex Partner Hub. Skrbnik partnerja mora opraviti vse potrebne korake za zagotavljanje, preden lahko zagotovi organizacijo stranke/podjetja.
Naročanje in zagotavljanje strank/podjetij:
Vsak BroadWorks Enterprise, omogočen za Webex za Cisco BroadWorks, sproži ustvarjanje povezane organizacije stranke Webex. Ta postopek poteka samodejno kot del oskrbe uporabnika/naročnika. Vsi uporabniki/naročniki znotraj podjetja BroadWorks so omogočeni v isti organizaciji stranke Webex.
Enako velja, če je vaš sistem BroadWorks konfiguriran kot ponudnik storitev s skupinami. Ko zagotovite naročnika v skupini BroadWorks, se v Webexu samodejno ustvari organizacija stranke, ki ustreza skupini.
Uporabniško/naročniško naročanje in zagotavljanje:
Webex za Cisco BroadWorks trenutno podpira naslednje modele zagotavljanja uporabnikov:
Pretočno zagotavljanje z zaupanja vrednimi e-poštnimi sporočili
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Samooskrba uporabnika
Oskrba API-ja
Pretočno zagotavljanje z zaupanja vredno e-pošto
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če lahko trdite, da ima BroadWorks naročniške e-poštne naslove, ki so veljavni in edinstveni za Webex, ta možnost zagotavljanja samodejno ustvari in aktivira račune Webex s temi e-poštnimi naslovi kot ID-ji uporabnikov.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil
Integrirano storitev IM&P konfigurirate za uporabo URL-ja za oskrbo Webexa, nato pa storitev dodelite uporabnikom. Aplikacijski strežnik uporablja API za zagotavljanje Webex, da zahteva ustrezne uporabniške račune Webex.
Če se ne morete zanesti na naročniške e-poštne naslove, ki jih ima BroadWorks, ta možnost zagotavljanja ustvari račune Webex, vendar jih ni mogoče aktivirati, dokler naročniki ne predložijo in potrdijo svojih e-poštnih naslovov. Takrat lahko Webex aktivira račune s temi e-poštnimi naslovi kot uporabniške ID-je.
Naročniški paket lahko spremenite prek Partnerskega središča ali pa napišete svojo aplikacijo za uporabo API-ja za zagotavljanje za spreminjanje naročniških paketov.
Uporabniška samooskrba
S to možnostjo ni pretočnega zagotavljanja iz BroadWorks v Webex. Ko konfigurirate integracijo med Webexom in vašim sistemom BroadWorks, dobite eno ali več povezav, ki so specifične za zagotavljanje uporabnikov znotraj vaše partnerske organizacije Webex za Cisco BroadWorks.
Nato oblikujete lastno komunikacijo (ali jo pooblastite za svoje stranke) za distribucijo povezave naročnikom. Naročniki sledijo povezavi, nato posredujejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo lastne račune Webex.
Ker so računi omogočeni znotraj obsega vaše partnerske organizacije, lahko ročno prilagodite uporabniške pakete prek Partnerskega središča ali za to uporabite API.
| Uporabniki morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom, sicer jim je prepovedano ustvarjanje računov s to povezavo. |
Zagotavljanje ponudnika storitev prek API-jev
Webex razkriva nabor javnih API-jev, ki vam omogočajo, da Webex za Cisco BroadWorks uporabnikom/naročnikom omogočite v svoj obstoječi potek dela/orodja za upravljanje uporabnikov.
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Interno klicanje
Podpora za funkcijo Extension Dialing uporabnikom Webexa za Cisco Broadworks omogoča klicanje drugih uporabnikov z interno številko, podobno primarni telefonski številki v istem podjetju. To je še posebej uporabno za uporabnike, ki nimajo DID številk.
Med zagotavljanjem se končnica uporabnikov shrani v imenik Webex kot končnica uporabnika. Za klicanje BroadWorks se razširitev prikaže v aplikaciji Webex v polju razširitve vseh področij metode za začetek klica in v profilu uporabnika. Webex za Cisco BroadWorks podpira samo interne klice med uporabniki znotraj iste skupine in različnih skupin istega podjetja s kombinacijo lokacijske klicne kode in interne številke. Vendar pa klicanje med dvema podjetjema z uporabo samo razširitev ni podprto.
Razširitev je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Uporabniki Cisco BroadWorks
Ponudba javnega API-ja kot »razširitev
Parameter razširitve je treba izrecno posredovati kot del klica API-ja. Za podjetja/skupine, ki imajo konfigurirano klicno kodo lokacije (LDC), mora biti parameter razširitve kombinacija LDC in 'interne številke.
Omogočanje pretoka ali samoaktivacije
Razširitev in LDC (kjer je na voljo) bosta samodejno pridobljena iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Samodejno sinhronizirano iz BroadWorks z Directory Sync z uporabo kombinacije klicne kode lokacije (LDC) in interne številke.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje razširitve |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | Razširitev je treba posredovati kot parameter |
Pretok skozi | Razširitev samodejno pridobljena iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Razširitev sinhronizirana s sinhronizacijo imenika |
Seznami telefonov BroadWorks | Seznami poslovnih, skupinskih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
Predpogoji
Za podporo te funkcije je potrebna različica odjemalca 42.11 ali novejša.
Popravek, kjer so razširitvene in lokacijske klicne kode dodane v XSI in adapter za zagotavljanje februarja 2022 za različico 23 ali novejšo kot del:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Omogočite glavo X-BroadWorks-Remote-Party-Info na AS z uporabo spodnjega ukaza CLI za ta tok klica SIP, ki je potreben za podporo za funkcijo klicanja razširitve.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Prioriteta možnosti klica aplikacije
Kot del podpore za funkcijo Extension Dialing je nastavitev prednosti klicnih možnosti aplikacije zagotovljena tudi na ravni partnerja za vse partnerje Webex for Cisco Broadworks. S to nastavitvijo lahko partner nadzira nastavitve prioritete klicev vseh svojih upravljanih strank iz Partner Huba. Nastavitev prioritete možnosti klica aplikacije za stranko je mogoče spremeniti tudi na ravni stranke v Control Hubu.
Nastavitev prioritete možnosti klica aplikacije vsebuje razširitev kot drugo možnost v Partner Hubu in Control Hubu, ko je uporabniku Webexa za Cisco Broadworks na novo omogočena razširitev prek katerega koli od zgoraj omenjenih načinov zagotavljanja.
Za vse obstoječe omogočene organizacije bo možnost razširitve v skritem stanju (privzeto) v nastavitvi prioritete možnosti klica aplikacije. To ne bo prikazalo razširitve v možnosti avdio/video klica uporabnika v aplikaciji Webex.
Sledijo možnosti, s katerimi lahko obstoječim strankam omogočite vidnost dodatnega klica:
Če partner želi, da se vsem njegovim upravljanim organizacijam strank zagotovi razširitev kot ena od možnosti klica, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Partner Hubu. To bo omogočilo upravljanim organizacijam strank, da podedujejo nastavitev od svojega partnerja.
Če želi partner zagotoviti razširitev v klicnih možnostih za določeno organizacijo strank, je priporočljivo, da skrbnik partnerja premakne razširitev iz skrite v razpoložljivo v Control Hubu.
Podpora za stike skupine
Ta funkcija izboljšuje storitev Webex za BroadWorks DirSync tako, da odstrani omejitev za sinhronizacijo do 1500 stikov s telefonskih seznamov skupine v BroadWorksu in partnerjem omogoči sinhronizacijo do 30.000 stikov z enega samega skupinskega telefonskega seznama in ga izenači s 30.000 stiki. povečanje za telefonski seznam podjetja, ki je bil objavljen ločeno.
Obstaja splošna omejitev 200K za vse zunanje stike na organizacijo, ki bi veljala za vsoto telefonskih seznamov podjetja in skupine v enem samem podjetju BroadWorks. Podprto bo na primer podjetje BroadWorks, ki ima seznam telefonov Enterprise s 30K in tudi 5 seznamov telefonov skupine s 30K (skupaj 180K na organizacijo). Če pa obstaja 6 skupinskih telefonskih seznamov s 30K, to ne bo podprto (skupaj 210K).
| Ta funkcija je na voljo na zahtevo. Obrnite se na ekipo za račun, da ga omogočite.
|
Ko je funkcija omogočena, začne storitev DirSync sinhronizirati stike telefonskega seznama BroadWorks Group v namensko shrambo stikov za posamezno skupino v storitvi Webex Contact Service.
Med zagotavljanjem mora biti skupina podjetij uporabnika shranjena v imeniku Webex, da navede skupino, ki ji ta uporabnik pripada. Povezava uporabnika s skupino BroadWorks v imeniku Webex omogoča aplikaciji Webex iskanje stikov v pomnilniku skupine Contact Service za določeno skupino uporabnikov.
Funkcija zahteva, da so naročniki Webex za BroadWorks omogočeni v Webexu z ID-jem skupine podjetij BroadWorks.
Id skupine podjetij BroadWorks je mogoče omogočiti uporabnikom Cisco BroadWorks na naslednje načine:
Webex za uporabnike Cisco BroadWorks
Oskrba javnega API-ja kot 'spEnterpriseGroupId'
ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja.
Omogočanje pretoka ali samoaktivacije
BroadWorks Enterprise Group Id bo samodejno pridobljen iz BroadWorks.
Samo BroadWorks Klicanje uporabnikov ali subjektov
Se ne uporablja. Za te uporabnike ni treba sinhronizirati ID-ja skupine podjetij BroadWorks.
BroadWorks Calling Records | Opis | Način zagotavljanja | Upravljanje ID skupine podjetij |
|---|---|---|---|
Webex za uporabnike Cisco BroadWorks | Uporabnikom je omogočen Webex za Cisco BroadWorks | Javni API | BroadWorks Enterprise Group Id je treba posredovati kot parameter spEnterpriseGroupId |
Pretok skozi | Id skupine podjetij BroadWorks se samodejno pridobi iz BroadWorks | ||
Klicanje uporabnikov samo BroadWorks | Klicanje uporabnikov, ki so ne vključen v Webex | Directory Sync | Se ne uporablja |
Neuporabniški klicni subjekti | Npr. telefon konferenčne sobe, faks, številka skupine za iskanje | Directory Sync | Se ne uporablja |
Seznami telefonov BroadWorks | Stiki na telefonskih seznamih skupine BroadWorks | Directory Sync | Stiki skupine so shranjeni v storitvi Webex Contact Service, ki je povezana z določeno skupino |
BroadWorks Enterpsie ali osebni telefonski seznami | Stiki na seznamu poslovnih ali osebnih telefonskih številk | Directory Sync | Se ne uporablja |
| Javni API je treba posodobiti PRED MIGRACIJO. Migracije ni mogoče dokončati, dokler ni dokončan TA API. ID skupine podjetij BroadWorks mora biti izrecno posredovan v parametru spEnterpriseGroupId klica API-ja https://developer.webex.com/docs/api/changelog#2023-march Ko je funkcija omogočena in kot rezultat naslednje sinhronizacije imenika, bodo skupine uporabnikov v podjetju prikazane tudi v Control Hubu. Vizualizacija skupin v Control Hub za Webex za BroadWorks je na tej stopnji zgolj informativna. Skrbniki partnerjev in strank ne smejo spreminjati skupin ali članstva v skupini v Control Hubu, saj te spremembe ne bodo odražene nazaj v BroadWorks. Upravljanje skupin v Control Hubu je namenjeno uporabi s strani partnerjev, ki bodo sprejeli prihajajoče API-je za upravljanje stikov. |
Migracije in pripravljenost na prihodnost
Ciscov napredek odjemalca poenotenih komunikacij BroadSoft je prehod od UC-One k Webexu. Obstaja ustrezno napredovanje podpornih storitev stran od omrežja ponudnika storitev – razen klicanja – proti platformi v oblaku Webex.
Ne glede na to, ali uporabljate UC-One SaaS ali BroadWorks Collaborate, je prednostna migracijska strategija uvedba novega, namenskega XSP|ADP-ji za integracijo z Webexom za Cisco BroadWorks. Obe storitvi lahko izvajate vzporedno, medtem ko selite stranke na Webex, in sčasoma povrnete infrastrukturo, uporabljeno za prejšnjo rešitev.
Priporočene naročnine na dokumente
Članki centra za pomoč Webex (na help.webex.com) imajo a Naročite se možnost, ki vam omogoča, da prejmete e-poštno obvestilo vsakič, ko je članek posodobljen.
Priporočamo, da se naročite na vsakega od naslednjih člankov, da zagotovite, da ne boste zamudili kritičnih posodobitev, ki vplivajo na omrežno povezljivost. Če se želite naročiti, pojdite na vsako od spodnjih povezav in v članku, ki se prikaže, kliknite Naročite se gumb.
Priporočamo, da se naročite vsaj na zgornji seznam. Vendar večina člankov in dokumentov Webex, navedenih pod Dodatni dokumenti imeti a Naročite se možnost. Da se ta možnost prikaže, se mora članek pojaviti na help.webex.com.
| Za ciljne strani dokumentacije ni možnosti naročnine. |
Dodatni dokumenti
Za več informacij o Webexu za Cisco BroadWorks si oglejte naslednjo povezano dokumentacijo:
Webex za dokumente Cisco BroadWorks
Partnerski skrbniki lahko za pridobitev informacij o Webexu za Cisco BroadWorks uporabijo naslednje dokumente in spletna mesta.
Prinesite svojo rešitev PSTN za Webex za Cisco BroadWorks—Ta rešitev ponudnikom storitev omogoča, da zagotovijo telefonske številke, ki jih imajo (namesto številk, ki jih zagotovi Cisco), za uporabo pri pridružitvi sestankom Webex.
Priročnik za konfiguracijo Webex za Cisco BroadWorks—Opisuje, kako konfigurirati aplikacijo Webex za Webex za Cisco BroadWorks.
- Priročnik za integracijo naprav za Webex za Cisco BroadWorks—Opisuje, kako namestiti in servisirati naprave Room OS in MPP.
Priročnik za odpravljanje težav Webex za Cisco BroadWorks— Vsebuje informacije o odpravljanju težav za Webex za Cisco BroadWorks.
Webex za članke Cisco BroadWorks
Skrbniki partnerjev lahko uporabijo naslednja neobvezna spletna mesta, če želite izvedeti več o Webexu za Cisco BroadWorks:
Webex za dokumentacijo Cisco BroadWorks—Na ciljni strani so navedeni tehnični dokumenti in neobvezni članki Webex, namenjeni skrbnikom partnerjev Webex za Cisco BroadWorks.
Kaj je novega pri Webexu za Cisco BroadWorks— Preberite o najnovejših izdanih funkcijah in o tem, kaj bo kmalu na voljo.
Znane težave in omejitve— Preberite o znanih težavah, ki smo jih odkrili v rešitvi Webex za Cisco BroadWorks.
Vloge skrbnika partnerja za Webex za BroadWorks in Wholesale RTM— Ta članek opisuje, kako dodeliti skrbniške vloge partnerjev za partnerske organizacije, ki ponujajo Webex za Cisco BroadWorks. Vloge se uporabljajo za dodeljevanje skrbniškega dostopa do nastavitev v Partner Hub in Control Hub.
Dokumenti Cisco BroadWorks
Partnerski skrbniki se lahko obrnejo na spletno mesto Cisco BroadWorks na cisco.com za tehnične dokumente, ki opisujejo, kako uvesti del rešitve Cisco BroadWorks:
Članki pomoči Webex
Naslednja spletna mesta za pomoč Webex lahko uporabite za iskanje člankov Webex, ki skrbnikom strank in končnim uporabnikom pomagajo pri uporabi funkcij Webex.
Webex od ponudnikov storitev— Ta ciljna stran vsebuje povezave z informacijami o začetnih korakih in pogosto uporabljenimi članki za uporabnike aplikacije Webex, ki so storitve Webex kupili pri ponudniku storitev.
Center za pomoč Webex—Uporabite funkcijo iskanja na help.webex.com za iskanje dodatnih člankov o Webexu, ki opisujejo funkcijo Webex App in Webex Meetings. Iščete lahko po uporabniških ali skrbniških člankih.
Dokumentacija za razvijalce
Priročnik za razvijalce Webex za BroadWorks— Zagotavlja informacije za razvijalce, ki ustvarjajo aplikacije, ki uporabljajo Webex za API-je BroadWorks.
Točke odločitve
| Upoštevanje | Vprašanja za odgovor | Viri |
Arhitektura in infrastruktura
|
Koliko XSP|ADP? Kako jemljejo mTLS? |
Načrtovalnik zmogljivosti sistema Cisco BroadWorks Priročnik za sistemsko inženirstvo Cisco BroadWorks XSP|Referenca ADP CLI Ta dokument |
| Oskrba strank in uporabnikov | Ali lahko trdite, da zaupate e-pošti v BroadWorks? Ali želite, da uporabniki posredujejo e-poštne naslove za aktiviranje lastnih računov? Ali lahko sestavite orodja za uporabo našega API-ja? |
Javni dokumenti API-ja na https://developer.webex.com Ta dokument |
| Znamčenje | Kakšno barvo in logotip želite uporabiti? | Članek o blagovni znamki aplikacije Webex |
| Predloge | Kakšni so različni primeri uporabe strank? | Ta dokument |
| Naročniške funkcije na stranko/podjetje/skupino | Izberite paket, da določite raven storitve na predlogo. Basic, Standard, Premium ali Softphone. | Ta dokument Matrika lastnosti/paketa |
| Preverjanje pristnosti uporabnika | BroadWorks ali Webex | Ta dokument |
| Adapter za zagotavljanje (za možnosti pretočnega zagotavljanja) | Ali že uporabljate Integrated IM&P, npr. za UC-One SaaS? Ali nameravate uporabiti več predlog? Ali je predviden pogostejši primer uporabe? |
Ta dokument Referenca CLI aplikacijskega strežnika |
Arhitektura in infrastruktura
S kakšno lestvico nameravate začeti? V prihodnosti ga je mogoče povečati, vendar bi morala vaša trenutna ocena uporabe spodbuditi načrtovanje infrastrukture.
Sodelujte s svojim upraviteljem računa Cisco/prodajnim predstavnikom, da določite velikost vašega XSP|Infrastruktura ADP, glede na Načrtovalnik zmogljivosti sistema Cisco BroadWorks in Priročnik za sistemsko inženirstvo Cisco BroadWorks.
Kako bo Webex vzpostavil povezave Mutual TLS z vašim XSP|ADP? Neposredno na XSP|ADP v DMZ ali prek proxyja TLS? To vpliva na vaše upravljanje potrdil in URL-je, ki jih uporabljate za vmesnike. (Ne podpiramo nešifriranih povezav TCP z robom vašega omrežja).
Oskrba strank in uporabnikov
Kateri način zagotavljanja uporabnikov vam najbolj ustreza?
Pretočno zagotavljanje z zaupanja vredno e-pošto: Z dodelitvijo storitve »Integrated IM&P« na BroadWorksu je naročnik samodejno oskrbovan v Webexu.
Če lahko tudi potrdite, da so naročniški e-poštni naslovi v BroadWorks veljavni in edinstveni za Webex, potem lahko uporabite različico »zaupanja vredne e-pošte« za zagotavljanje pretoka. Naročniški računi Webex se ustvarijo in aktivirajo brez njihovega posredovanja; preprosto prenesejo odjemalca in se prijavijo.
E-poštni naslov je ključni uporabniški atribut na Webexu. Zato mora ponudnik storitev zagotoviti veljaven e-poštni naslov za uporabnika, da mu omogoči storitve Webex. To mora biti v atributu ID-ja e-pošte uporabnika v BroadWorksu. Priporočamo, da ga kopirate tudi v atribut Nadomestni ID.
Pretočno zagotavljanje brez zaupanja vrednih e-poštnih sporočil: Če ne morete zaupati naročniškim e-poštnim naslovom, lahko še vedno dodelite integrirano storitev IM&P v BroadWorks za zagotavljanje uporabnikov v Webexu.
Pri tej možnosti se računi ustvarijo, ko dodelite storitev, vendar morajo naročniki predložiti in potrditi svoje e-poštne naslove, da aktivirajo račune Webex.
Uporabniška samooskrba: Ta možnost ne zahteva dodelitve storitve IM&P v BroadWorks. Namesto tega vi (ali vaše stranke) razdelite povezavo za zagotavljanje in povezave za prenos različnih odjemalcev z vašo blagovno znamko in navodili.
Naročniki sledijo povezavi, nato vnesejo in potrdijo svoje e-poštne naslove, da ustvarijo in aktivirajo svoje račune Webex. Nato prenesejo odjemalca in se prijavijo, Webex pa od BroadWorksa pridobi nekaj dodatnih konfiguracij o njih (vključno z njihovimi primarnimi številkami).
SP nadzorovano zagotavljanje prek API-jev: Webex razkriva niz javnih API-jev, ki ponudnikom storitev omogočajo, da v svoje obstoječe poteke dela vgradijo oskrbo uporabnika/naročnika.
Zahteve za zagotavljanje
Naslednja tabela povzema zahteve za vsako metodo zagotavljanja. Poleg teh zahtev mora vaša uvedba izpolnjevati splošne sistemske zahteve, ki so opisane v tem priročniku.
Način zagotavljanja | Zahteve |
|---|---|
Pretočno zagotavljanje (Zaupanja vredna ali nezaupljiva e-pošta) | API za zagotavljanje Webex samodejno doda obstoječe uporabnike BroadWorks v Webex, ko uporabnik izpolni zahteve in preklopite Integrirano IM+P storitev za na. Obstajata dva toka (zaupanja vredna e-pošta ali nezaupljiva e-pošta), ki ju dodelite prek predloge Onboarding na Webexu. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
Uporabniška samooskrba | Skrbnik obstoječemu uporabniku BroadWorks ponudi povezavo do portala za aktiviranje uporabnikov. Uporabnik se mora prijaviti na portal s poverilnicami BroadWorks in vnesti veljaven e-poštni naslov. Ko je e-poštno sporočilo potrjeno, Webex pridobi dodatne informacije o uporabniku za dokončanje zagotavljanja. Zahteve za BroadWorks:
Zahteve Webex: Predloga Onboarding vključuje naslednje nastavitve:
|
SP nadzorovano zagotavljanje prek API-ja (Zaupanja vredna ali nezaupljiva e-pošta) | Webex razkriva nabor javnih API-jev, ki vam omogočajo, da v obstoječe poteke dela in orodja vgradite oskrbo uporabnikov. Obstajata dva toka:
Zahteve za BroadWorks:
Zahteve za Webex:
Za uporabo API-jev pojdite na Naročniki na BroadWorks. |
Zahtevani popravki s pretočnim zagotavljanjem
Če uporabljate pretočno zagotavljanje, morate namestiti sistemski popravek in uporabiti lastnost CLI. Glejte spodnji seznam za navodila, ki veljajo za vašo izdajo BroadWorks:
Za R22:
Namestite AP.as.22.0.1123.ap376508.
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Za R23:
Namestite AP.as.23.0.1075.ap376509
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Za R24:
Namestite AP.as.24.0.944.ap375100
Po namestitvi nastavite lastnost
bw.msg.includeIsEnterpriseInOSSschemadotrueiz CLI vMaintenance/ContainerOptions.Za več informacij glejte opombe o popravku https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Ko dokončate te korake, novim uporabnikom ne boste mogli zagotoviti storitev UC-One Collaborate. Na novo omogočeni uporabniki morajo biti Webex za uporabnike Cisco BroadWorks. |
Podprti jeziki
Med zagotavljanjem je jezik, ki je bil v BroadWorks dodeljen prvemu skrbniškemu uporabniku, samodejno dodeljen kot privzeti jezik za to organizacijo stranke. Ta nastavitev določa privzeti jezik, ki se uporablja za aktivacijska e-poštna sporočila, sestanke in povabila na sestanke v tej organizaciji stranke.
Jezikovni jeziki petih znakov v (ISO-639-1)_(ISO-3166) so podprti. na primer en_ZDA ustreza English_Združene države. Če je zahtevan samo jezik z dvema črkama (z uporabo formata ISO-639-1), bo storitev ustvarila petmestno jezikovno nastavitev tako, da bo zahtevani jezik združila s kodo države iz predloge, tj. »requestedLanguage_CountryCode«, če ni mogoče pridobiti veljavne področne nastavitve, potem privzeta razumna področna nastavitev, uporabljena na podlagi zahtevane jezikovne kode.
Naslednja tabela navaja podprte področne nastavitve in preslikavo, ki pretvori dvočrkovno jezikovno kodo v petmestno področno nastavitev za situacije, ko petmestna področna nastavitev ni na voljo.
Podprti jeziki (ISO-639-1)_(ISO-3166) | Če je na voljo samo dvočrkovna koda jezika ... | |
|---|---|---|
Koda jezika (ISO-639-1) ** | Namesto tega uporabite privzete občutljive jezikovne nastavitve (ISO-639-1)_(ISO-3166) | |
en_ZDA en_AU en_GB en_CA | en | en_ZDA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_št | opomba | nb_št |
pl_PL | pl | pl_PL |
pt_PT pt_BR | točka | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Kraji es_CO, id_ID, nb_NE in pt_Mesta za srečanja Webex ne podpirajo PT. Za te kraje bodo spletna mesta The Webex Meetings samo v angleščini. Angleščina je privzeta lokalna nastavitev za spletna mesta, če za spletno mesto ni zahtevana nobena/neveljavna/nepodprta lokalna nastavitev. To jezikovno polje je uporabno pri ustvarjanju spletnega mesta organizacije in sestankov Webex. Če v objavi ali API-ju naročnika ni omenjen jezik, bo kot privzeti jezik uporabljen jezik iz predloge. |
Znamčenje
Skrbniki partnerjev lahko uporabijo napredne prilagoditve blagovne znamke, da prilagodijo videz aplikacije Webex za organizacije strank, ki jih upravlja partner. Skrbniki partnerjev lahko prilagodijo naslednje nastavitve, da zagotovijo, da aplikacija Webex odraža blagovno znamko in identiteto njihovega podjetja:
Logotipi podjetij
Edinstvene barvne sheme za svetli ali temni način
URL-ji za podporo po meri
Za podrobnosti o tem, kako prilagoditi blagovno znamko, glejte Konfigurirajte napredne prilagoditve blagovne znamke.
|
|
Predloge za vkrcanje
Predloge za vključitev vam omogočajo, da definirate parametre, po katerih so stranke in povezani naročniki samodejno oskrbovani na Webexu za Cisco BroadWorks. Po potrebi lahko konfigurirate več predlog za vkrcanje, vendar ko vključite stranko, je ta povezana samo z eno predlogo (ne morete uporabiti več predlog za eno stranko).
Nekateri primarni parametri predloge so navedeni spodaj.
Paket
Ko ustvarite predlogo, morate izbrati privzeti paket (glejte Paketi v razdelku Pregled za podrobnosti). Vsi uporabniki, ki so opremljeni s to predlogo, bodisi s pretočnim ali samooskrbovanjem, prejmejo privzeti paket.
Imate nadzor nad izbiro paketov za različne stranke, tako da ustvarite več predlog in v vsaki izberete različne privzete pakete. Nato lahko razdelite različne povezave za zagotavljanje ali različne adapterje za zagotavljanje posameznih podjetij, odvisno od izbrane metode zagotavljanja uporabnika za te predloge.
Paket določenih naročnikov lahko spremenite s tega privzetega z uporabo API-ja za zagotavljanje (glejte Webex za dokumentacijo API-ja Cisco BroadWorks ali prek Partner Huba (glej Spremenite uporabniški paket v Partner Hubu).
Ne morete spremeniti naročniškega paketa iz BroadWorksa. Dodelitev integrirane storitve IM&P je vklopljena ali izklopljena; če je naročniku dodeljena ta storitev v BroadWorksu, predloga Partner Hub, povezana z URL-jem za oskrbo tega naročnikovega podjetja, definira paket.
Prodajalec in podjetja ali ponudnik storitev in skupine?
Način konfiguracije vašega sistema BroadWorks vpliva na pretok skozi zagotavljanje. Če ste preprodajalec s podjetji, morate pri ustvarjanju predloge omogočiti način podjetja.
Če je vaš sistem BroadWorks konfiguriran v načinu ponudnika storitev, lahko v svojih predlogah pustite izklopljen način Enterprise.
Če nameravate zagotoviti organizacije strank z uporabo obeh načinov BroadWorks, morate uporabiti različne predloge za skupine in podjetja.
| Prepričajte se, da ste uporabili popravke BroadWorks, ki so potrebni za pretočno zagotavljanje. Za podrobnosti glejte Zahtevani popravki s pretočnim zagotavljanjem. |
Način preverjanja pristnosti
Odločite se, kako želite, da se naročniki preverjajo pristnosti, ko se prijavijo v Webex. Način lahko dodelite z uporabo Način preverjanja pristnosti nastavitev v predlogi Onboarding. Naslednja tabela opisuje nekatere možnosti.
| Ta nastavitev ne vpliva na prijavo v portal za aktiviranje uporabnikov. Uporabniki, ki se prijavijo na portal, morajo vnesti svoj uporabniški ID in geslo za BroadWorks, kot je konfigurirano v BroadWorksu, ne glede na to, kako konfigurirate Način preverjanja pristnosti na predlogi Onboarding. |
| Način preverjanja pristnosti | BroadWorks | Webex |
| Identiteta primarnega uporabnika | ID uporabnika BroadWorks | E-poštni naslov |
| Ponudnik identitete | BroadWorks.
| Cisco Common Identity |
| Večfaktorska avtentikacija? | št | Zahteva Customer IdP, ki podpira večfaktorsko avtentikacijo. |
Pot preverjanja poverilnice
|
|
|
| Za podrobnejšo razčlenitev toka prijave SSO z neposredno avtentikacijo v BroadWorks glejte Potek prijave v SSO. |
Kodiranje UTF-8 z avtentikacijo BroadWorks
Pri preverjanju pristnosti BroadWorks priporočamo, da konfigurirate kodiranje UTF-8 za glavo preverjanja pristnosti. UTF-8 odpravlja težavo, do katere lahko pride pri geslih, ki uporabljajo posebne znake, pri čemer spletni brskalnik znakov ne kodira pravilno. To težavo odpravi uporaba glave, kodirane z UTF-8 in base 64.
Kodiranje UTF-8 lahko konfigurirate tako, da zaženete enega od naslednjih ukazov CLI na XSP ali ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Država
Ko ustvarite predlogo, morate izbrati državo. Ta država bo samodejno dodeljena kot država organizacije za vse stranke, ki jim je omogočena predloga v Common Identity. Poleg tega bo država organizacije določila privzete globalne klicne številke za Cisco PSTN v mestih za srečanja Webex.
Privzete globalne klicne številke spletnega mesta bodo nastavljene na prvo razpoložljivo klicno številko, določeno v domeni telefonije glede na državo organizacije. Če države organizacije ni mogoče najti v klicni številki, določeni v domeni telefonije, bo uporabljena privzeta številka te lokacije.
S št. | Lokacija | Koda države | Ime države |
|---|---|---|---|
1 | AMER | +1 | ZDA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Avstralija |
4 | EMEA | +44 | Združeno kraljestvo |
5 | EVRO | +49 | Nemčija |
Dogovori z več partnerji
Ali nameravate podlicencirati Webex za Cisco BroadWorks drugemu ponudniku storitev? V tem primeru bo vsak ponudnik storitev potreboval ločeno partnersko organizacijo v Webex Control Hub, ki mu bo omogočila zagotavljanje rešitve za svojo bazo strank.
Adapter za zagotavljanje in predloge
Ko uporabljate pretočno zagotavljanje, je URL za zagotavljanje, ki ga vnesete v BroadWorks, izpeljan iz predloge v Control Hubu. Imate lahko več predlog in s tem več URL-jev za oskrbo. To vam omogoča, da za vsako podjetje izberete, kateri paket želite uporabiti za naročnike, ko jim je odobrena integrirana storitev IM&P.
Premisliti morate, ali želite URL za zagotavljanje na ravni sistema nastaviti kot privzeto pot za zagotavljanje in katero predlogo želite za to uporabiti. Na ta način morate samo izrecno nastaviti URL za zagotavljanje za tista podjetja, ki potrebujejo drugačno predlogo.
Upoštevajte tudi, da morda že uporabljate URL za zagotavljanje sistemske ravni, na primer z UC-One SaaS. Če je temu tako, se lahko odločite, da ohranite URL na sistemski ravni za zagotavljanje uporabnikov na UC-One SaaS in preglasite za tista podjetja, ki se selijo na Webex za Cisco BroadWorks. Druga možnost je, da greste v drugo smer in nastavite URL na ravni sistema za Webex za BroadWorks ter znova konfigurirate tista podjetja, ki jih želite obdržati na UC-One SaaS.
Izbire konfiguracije, povezane s to odločitvijo, so podrobno opisane v Konfigurirajte aplikacijski strežnik z URL-jem storitve zagotavljanja.
Proxy adapterja za zagotavljanje
Za dodatno varnost vam Provisioning Adapter Proxy omogoča uporabo proxyja HTTP(S) na platformi za dostavo aplikacij za pretočno zagotavljanje med AS in Webexom. Povezava proxy ustvari tunel TCP od konca do konca, ki posreduje promet med AS in Webexom, s čimer zanika potrebo, da se AS neposredno poveže z javnim internetom. Za varne povezave je mogoče uporabiti TLS.
Ta funkcija zahteva, da nastavite proxy na BroadWorks. Za podrobnosti glejte Opis funkcije posredniškega vmesnika Cisco BroadWorks Provisioning Adapter.
Minimalne zahteve
Računi
Vsi naročniki, ki jih zagotavljate za Webex, morajo obstajati v sistemu BroadWorks, ki ga integrirate z Webexom. Po potrebi lahko integrirate več sistemov BroadWorks.
Vsi naročniki morajo imeti licence BroadWorks in primarno številko ali razširitev.
Webex uporablja e-poštne naslove kot primarne identifikatorje za vse uporabnike. Če uporabljate pretočno oskrbo z zaupanja vredno e-pošto, morajo imeti vaši uporabniki veljavne naslove v atributu e-pošte v BroadWorksu.
Če vaša predloga uporablja preverjanje pristnosti BroadWorks, lahko kopirate e-poštne naslove naročnikov v atribut Nadomestni ID v BroadWorks. To omogoča uporabnikom, da se prijavijo v Webex z uporabo svojih e-poštnih naslovov in gesel BroadWorks.
Vaši skrbniki morajo za prijavo v Partner Hub uporabiti svoje račune Webex.
| Vključitev skrbnika BroadWorks v Webex za Cisco BroadWorks ni podprta. V BroadWorks lahko vključite le klice uporabnikov, ki imajo primarno številko in/ali interno številko. Če uporabljate pretočno zagotavljanje, mora biti uporabnikom dodeljena tudi integrirana storitev IM&P. |
Strežniki v vašem omrežju in zahteve glede programske opreme
Primerki BroadWorks z najmanjšo različico R22. Za podprte različice in popravke glejte Zahteve za programsko opremo BroadWorks (v tem dokumentu). Za več informacij glejte Politika življenjskega cikla izdelkov BroadSoft razdelek v Politika življenjskega cikla BroadSoft in matrika združljivosti programske opreme BroadWorks.
Primerki BroadWorks morajo vključevati vsaj naslednje strežnike:
Application Server (AS) z različico BroadWorks kot zgoraj
Omrežni strežnik (NS)
Profilni strežnik (PS)
Javno obrnjen XSP|Strežnik(-i) ADP ali platforma za dostavo aplikacij (ADP), ki izpolnjuje naslednje zahteve:
Storitev avtentikacije (BWAuth)
Vmesniki dejanj in dogodkov XSI
DMS (spletna aplikacija za upravljanje naprav)
Vmesnik CTI (integracija računalniške telefonije)
TLS 1.2 z veljavnim potrdilom (ne samopodpisanim) in potrebnimi vmesnimi elementi. Zahteva skrbnika na ravni sistema za lažje iskanje v podjetju.
Vzajemno preverjanje pristnosti TLS (mTLS) za storitev preverjanja pristnosti (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Vzajemno preverjanje pristnosti TLS (mTLS) za vmesnik CTI (zahteva javno verigo potrdil odjemalca Webex, nameščeno kot sidra zaupanja)
Ločen strežnik XSP/ADP, ki deluje kot »Potisni strežnik za obvestila o klicih« (NPS v vašem okolju, ki se uporablja za pošiljanje obvestil o klicih Apple/Googlu. Tukaj ga imenujemo »CNPS«, da ga razlikujemo od storitve v Webexu, ki zagotavlja potisna obvestila za sporočanje in prisotnost).
Ta strežnik mora biti na R22 ali novejši.
Zahtevamo ločen strežnik XSP/ADP za CNPS, ker bi lahko nepredvidljivost obremenitve Webexa za povezave v oblaku BWKS negativno vplivala na delovanje strežnika NPS, kar bi povzročilo povečanje zakasnitve obvestil. Glej Priročnik za sistemsko inženirstvo Cisco BroadWorks za več o XSP|ADP lestvica.
Platforme aplikacij Webex
Če želite prenesti angleško različico aplikacije Webex, pojdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikacija Webex je na voljo na:
Osebni/prenosni računalniki z operacijskim sistemom Windows
Apple osebni / prenosni računalniki z MacOS
iOS (Apple store)
Android (trgovina Play)
Spletni brskalniki (pojdite na https://teams.webex.com/)
Lokalizirane različice
Če želite prenesti lokalizirano različico aplikacije Webex, uporabite eno od teh povezav:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (korejščina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francosko)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalščina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (tradicionalna kitajska)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (kitajsko poenostavljeno)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonska)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španija)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemščina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (italijanščina)
Fizični telefoni in dodatna oprema
IP telefoni Cisco:
Cisco IP telefon serije 6800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 7800 z vdelano programsko opremo za več platform
Cisco IP telefon serije 8800 z vdelano programsko opremo za več platform
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html za modele in več informacij.
Telefone drugih proizvajalcev podpiramo na enak način kot druge integracije BroadWorks. Vendar še nimajo stikov in integracije prisotnosti z Webexom za Cisco BroadWorks.
Adapterji:
Cisco ATA 191 večplatformski analogni telefonski adapter
Cisco ATA 192 večplatformski analogni telefonski adapter
glej https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html za modele in več informacij.
Slušalke:
Slušalke Cisco serije 500
glej https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html za modele in več informacij.
Naprave OS za sobo:
Serija Webex Room in Room Kit
Serija pisalnih miz Webex
Serija plošč Webex
Integracija naprave
Za podrobnosti o vključitvi in servisiranju naprav Room OS in MPP za Webex za Cisco BroadWorks glejte Priročnik za integracijo naprav za Webex za Cisco BroadWorks.
Profili naprave
Sledijo datoteke DTAF, ki jih morate naložiti na svoje aplikacijske strežnike, da podpirate aplikacijo Webex kot klicni odjemalec. Gre za iste datoteke DTAF, kot se uporabljajo za UC-One SaaS, vendar obstaja nova config-wxt.xml.template datoteko, ki se uporablja za aplikacijo Webex.
Če želite prenesti najnovejše profile naprav, pojdite na platformo za dostavo aplikacij Prenosi programske opreme mesto za pridobitev najnovejših datotek DTAF. Ti prenosi delujejo tako za ADP kot XSP.
Ime stranke | Vrsta profila naprave in ime paketa |
|---|---|
Webex Mobilni Predloga |
Vrsta identitete/profila naprave: Povežite se – mobilno DTAF: Konfiguracijska datoteka: |
Webex Tablični računalnik Predloga |
Vrsta identitete/profila naprave: Poveži - Tablični računalnik DTAF: Konfiguracijska datoteka: |
Webex Namizje Predloga |
Vrsta identitete/profila naprave: Poslovni komunikator - PC DTAF: Konfiguracijska datoteka: |
Identificiraj/Profil naprave
Vsi uporabniki Webex za Cisco BroadWorks morajo imeti Profil identitete/naprave dodeljen v BroadWorks, ki uporablja enega od zgornjih profilov naprave za opravljanje klicev z aplikacijo Webex. Profil zagotavlja konfiguracijo, ki uporabniku omogoča klicanje.
Pridobivanje poverilnic OAuth za vaš Webex za Cisco BroadWorks
Vložite zahtevo za storitev pri svojem agentu za vkrcanje ali pri Cisco TAC za zagotavljanje Cisco OAuth za vaš račun Cisco Identity Provider Federation.
Za ustrezne funkcije uporabite naslednji naslov zahteve:
XSP|ADP AuthService Configuration' za konfiguracijo storitve na XSP|ADP.
'Konfiguracija NPS za Auth Proxy Setup' za konfiguracijo NPS za uporabo proxyja za preverjanje pristnosti.
CI User UUID Sync' za sinhronizacijo UUID uporabnika CI. Za več podrobnosti o tej funkciji glejte: Podpora Cisco BroadWorks za CI UUID.
Konfigurirajte BroadWorks, da omogočite Cisco Billing za BroadWorks in Webex za naročnine na BroadWorks.
Cisco vam da ID odjemalca OAuth, skrivnost odjemalca in žeton za osvežitev, ki velja 60 dni. Če žeton poteče, preden ga uporabite, lahko vložite novo zahtevo.
| Če ste že pridobili poverilnice ponudnika identitete Cisco OAuth, izpolnite novo zahtevo za storitev, da posodobite svoje poverilnice. |
Naročilo potrdil
Zahteve za potrdila za avtentikacijo TLS
Potrebovali boste varnostna potrdila, ki jih je podpisal znani overitelj potrdil in so nameščena na vašem javnem XSP|ADP, za vse zahtevane aplikacije. Ti bodo uporabljeni za podporo preverjanja potrdila TLS za vso vhodno povezljivost z vašim XSP|ADP strežniki.
Ta potrdila morajo vključevati vaš XSP|Javno popolnoma kvalificirano ime domene ADP kot splošno ime subjekta ali nadomestno ime subjekta.
Natančne zahteve za uvajanje teh strežniških potrdil so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema, kje je treba naložiti potrdilo javnega strežnika s podpisom CA v teh treh primerih:
Javno podprti CA-ji, ki jih aplikacija Webex podpira za preverjanje pristnosti, so navedeni v Podprti overitelji potrdil za hibridne storitve Webex.
Zahteve za potrdilo TLS za proxy za most TLS
Javno podpisano potrdilo strežnika se naloži v proxy.
Proxy predstavi to javno podpisano potrdilo strežnika Webexu.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Notranje potrdilo s podpisom CA je mogoče naložiti v XSP|ADP.
XSP|ADP predstavi to interno podpisano potrdilo strežnika posredniku.
Proxy zaupa notranjemu CA, ki je podpisal XSP|potrdilo strežnika ADP.
Zahteve za potrdilo TLS za proxy s prehodom TLS ali XSP|ADP v DMZ
Javno podpisano potrdilo strežnika se naloži v XSP|ADP.
XSP|ADP-ji Webexu predstavljajo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Dodatne zahteve za potrdila za medsebojno preverjanje pristnosti TLS prek vmesnika CTI
Pri povezovanju z vmesnikom CTI Webex predstavi potrdilo odjemalca kot del vzajemne avtentikacije TLS. Certifikat CA/verižni certifikat odjemalca Webex je na voljo za prenos prek Control Huba.
Za prenos potrdila:
Prijavite se v Partner Hub, sem in kliknite povezavo za prenos potrdila.
Natančne zahteve za uvedbo te verige potrdil Webex CA so odvisne od tega, kako je vaš XSP obrnjen proti javnosti|ADP-ji so nameščeni:
Prek premostitvenega posrednika TLS
Prek proxyja za prehod TLS
Neposredno na XSP|ADP
Naslednji diagram povzema zahteve za potrdila v teh treh primerih:
(Izbirno) Zahteve za potrdila za proxy za most TLS
Webex proxyju predstavi javno podpisano potrdilo odjemalca.
Proxy zaupa Ciscovemu internemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v proxy.
Proxy Webexu predstavi javno podpisano potrdilo strežnika.
Webex zaupa javnemu CA, ki je podpisal potrdilo strežnika proxy.
Proxy XSP predstavi interno podpisano potrdilo odjemalca|ADP.
To potrdilo mora imajo razširitveno polje x509.v3 Razširjena uporaba ključa poseljeno z BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 in TLS clientAuth namen. Npr.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN internega potrdila mora biti
bwcticlient.webex.com.
Ko ustvarjate interna potrdila odjemalca za proxy, upoštevajte, da potrdila SAN niso podprta. Certifikati notranjega strežnika za XSP|ADP je lahko SAN.
Organi javnih potrdil morda ne bodo pripravljeni podpisati potrdil z zahtevanim lastniškim OID-jem BroadWorks. V primeru premostitvenega proxyja boste morda prisiljeni uporabiti notranjo CA za podpis potrdila odjemalca, ki ga proxy predstavi XSP|ADP.
XSP|ADP zaupajo notranji CA.
XSP|ADP-ji predstavljajo interno podpisano potrdilo strežnika.
Proxy zaupa notranjemu CA.
Aplikacijski strežnik ClientIdentity vsebuje CN interno podpisanega odjemalskega potrdila, predloženega XSP|ADP prek posrednika.
(Izbirno) Zahteve za potrdila za TLS-passthrough proxy ali XSP|ADP v DMZ
Webex XSP-ju predstavi Ciscovo interno potrdilo odjemalca s podpisom CA|ADP.
XSP|ADP zaupajo Ciscovemu notranjemu CA, ki je podpisal potrdilo odjemalca. To CA / verigo lahko prenesete iz Control Huba in jo dodate v shrambo zaupanja proxyja. Javno podpisan XSP|Certifikat strežnika ADP je prav tako naložen v XSP|ADP.
XSP|ADP-ji Webexu predstavijo javno podpisana strežniška potrdila.
Webex zaupa javnemu CA, ki je podpisal XSP|Strežniška potrdila ADP-jev.
Aplikacijski strežnik ClientIdentity vsebuje CN potrdila odjemalca, ki ga podpisuje Cisco, in je predstavljeno XSP-ju|ADP podjetja Webex.
Pripravite svoje omrežje
Za več informacij o povezavah, ki jih uporablja Webex za Cisco BroadWorks, glejte: Omrežne zahteve za Webex za Cisco BroadWorks. Ta članek vsebuje seznam naslovov IP, vrat in protokolov, ki so potrebni za konfiguracijo vhodnih in izhodnih pravil vašega požarnega zidu.
Omrežne zahteve za Storitve Webex
Prejšnje tabele požarnega zidu pravil vhoda in izstopa dokumentirajo samo povezave, ki so specifične za Webex za Cisco BroadWorks. Za splošne informacije o povezavah med aplikacijo Webex in oblakom Webex glejte Omrežne zahteve za storitve Webex. Ta članek je splošen za Webex, vendar naslednja tabela opredeljuje različne razdelke članka in kako pomemben je vsak razdelek za Webex za Cisco BroadWorks.
Oddelek člena o omrežnih zahtevah | Relevantnost informacij |
|---|---|
Informativno | |
Transportni protokoli in šifre šifriranja za aplikacije in naprave Webex, registrirane v oblaku | Informativno |
Morati prebrati | |
Morati prebrati | |
Domene in URL-ji, do katerih je treba dostopati za storitve Webex | Morati prebrati |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Neobvezno | |
Storitve Webex za stranke FedRAMP | N/A |
Dodatne informacije
Za dodatne informacije glejte Bela knjiga požarnega zidu aplikacije Webex (PDF).
Podpora za redundanco BroadWorks
Storitve v oblaku Webex in odjemalske aplikacije Webex, ki potrebujejo dostop do partnerjevega omrežja, v celoti podpirajo Broadworks XSP|Redundanca ADP, ki jo zagotavlja partner. Ko XSP|ADP ali spletno mesto ni na voljo zaradi načrtovanega vzdrževanja ali nenačrtovanega razloga, storitve in aplikacije Webex lahko napredujejo na drug XSP|ADP ali spletno mesto, ki ga zagotovi partner za dokončanje zahteve.
Topologija omrežja
Broadworks XSP|ADP-je je mogoče namestiti neposredno na internetu ali pa se nahajajo v DMZ, ki ga vodi element za uravnoteženje obremenitve, kot je F5 BIG-IP. Za zagotavljanje geo-redundance je XSP|ADP-je je mogoče namestiti v dveh (ali več) podatkovnih središčih, pri čemer je lahko pred vsakim nameščen izravnalnik obremenitve, pri čemer ima vsak javni naslov IP. Če XSP|ADP-ji so za izravnalnikom obremenitve, mikrostoritve in aplikacija Webex vidijo samo naslov IP izravnalnika obremenitve, Broadworks pa ima očitno samo en XSP|ADP, tudi če obstaja več XSP|ADP zadaj.
V spodnjem primeru je XSP|ADP-ji so nameščeni na dveh mestih, mestu A in mestu B. Obstajata dva XSP-ja|ADP-ji, ki jih vodi izenačevalnik obremenitve na vsakem mestu. Spletno mesto A ima XSP|ADP1 in XSP|ADP2 na čelu z LB1, mesto B pa ima XSP|ADP3 in XSP|ADP4 na čelu z LB2. V javnem omrežju so izpostavljeni samo izravnalniki obremenitve in XSP|ADP-ji so v zasebnih omrežjih DMZ.
Storitve v oblaku Webex
DNS konfiguracija
Mikrostoritve Webex Cloud morajo imeti možnost najti Broadworks XSP|Strežnik(-i) ADP za povezovanje z vmesniki Xsi, storitev avtentikacije in CTI.
Mikrostoritve Webex Cloud bodo izvedle iskanje DNS A/AAAA konfiguriranega XSP|Ime gostitelja ADP in se povežite z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP. Če je vrnjenih več naslovov IP, bo izbran prvi IP na seznamu. Iskanje SRV trenutno ni podprto.
primer: Partnerjev DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve.
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Failover
Ko mikrostoritve Webex pošljejo zahtevo XSP|ADP/Load Balancer in zahteva ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če koda napake (HTTP 5xx) vrnejo, mikrostoritve Webex označijo IP kot blokiran in takoj izvedejo napredovanje poti na naslednji IP.
Če v 2 sekundah ne prejmete odgovora HTTP, zahteva poteče in mikrostoritve Webex označijo IP kot blokiran in izvedejo napredovanje na naslednji IP.
Vsaka zahteva se poskusi 3-krat, preden se napaka sporoči nazaj mikrostoritvi.
Ko je IP na seznamu blokiranih, ne bo vključen na seznam naslovov, ki jih je treba poskusiti pri pošiljanju zahteve XSP-ju|ADP. Po vnaprej določenem časovnem obdobju blokirani IP poteče in se vrne na seznam, da poskusi, ko je podana nova zahteva.
Če so vsi naslovi IP blokirani, bo mikrostoritev še vedno poskušala poslati zahtevo tako, da naključno izbere naslov IP s seznama blokiranih. Če je uspešen, se naslov IP odstrani s seznama blokiranih.
Stanje
Stanje povezljivosti storitev Webex Cloud z XSP|ADP-je ali izenačevalnike obremenitve lahko vidite v Control Hubu. V klicni gruči BroadWorks je stanje povezave prikazano za vsakega od teh vmesnikov:
XSI akcije
XSI dogodki
Storitev za preverjanje pristnosti
Stanje povezave se posodobi, ko se stran naloži ali med posodobitvami vnosa. Statusi povezav so lahko:
Zelena: Ko je vmesnik mogoče doseči na enem od IP-jev v iskanju zapisa A.
Rdeča: Ko so vsi IP-ji v iskanju zapisa A nedosegljivi in vmesnik ni na voljo.
Naslednje storitve uporabljajo mikrostoritve za povezavo z XSP|ADP in nanje vpliva XSP|Razpoložljivost vmesnika ADP:
Prijava v aplikacijo Webex
Osvežitev žetona aplikacije Webex
Nezaupljiva e-pošta/samoaktivacija
Pregled stanja storitve Broadworks
Aplikacija Webex
DNS konfiguracija
Aplikacija Webex dostopa do vmesnika Xtended Services (XSI-Actions & XSI-Events) in storitev Device Management Service (DMS) na XSP|ADP.
Za iskanje storitve XSI aplikacija Webex izvede iskanje DNS SRV za _xsi-client._tcp.<webex app xsi domain>. SRV kaže na konfigurirani URL za XSP|Gostitelji ADP ali izravnalniki obremenitve za storitev XSI. Če iskanje SRV ni na voljo, se aplikacija Webex vrne na iskanje A/AAAA.
SRV se lahko razreši na več ciljev A/AAAA. Vendar mora vsak zapis A/AAAA preslikati samo en naslov IP. Če obstaja več XSP|ADP v DMZ za napravo za izravnavo obremenitve/robno napravo, mora biti izravnalnik obremenitve konfiguriran tako, da ohranja obstojnost seje za usmerjanje vseh zahtev iste seje na isti XSP|ADP. To konfiguracijo zahtevamo, ker morajo odjemalčevi srčni utripi dogodkov XSI iti na isti XSP|ADP, ki se uporablja za vzpostavitev kanala dogodkov.
| V 1. primeru zapis A/AAAA za webex-app-XSP|ADP.example.com ne obstaja in mu ni treba. Če vaš DNS zahteva, da mora biti definiran en zapis A/AAAA, mora biti vrnjen samo 1 naslov IP. Ne glede na to mora biti SRV še vedno definiran za aplikacijo Webex. Če aplikacija Webex uporablja ime A/AAAA, ki se razreši na več kot en naslov IP, ali če izravnalnik obremenitve/robni element ne vzdržuje obstojnosti seje, odjemalec sčasoma pošlje srčne utripe XSP|ADP, kjer ni vzpostavil dogodkovnega kanala. Posledica tega je prekinitev kanala in bistveno več notranjega prometa, ki poslabša vaš XSP|Zmogljivost gruče ADP. Ker imata Webex Cloud in Webex App različne zahteve pri iskanju zapisov A/AAAA, morate za dostop do XSP uporabiti ločen FQDN za Webex Cloud in Webex App.|ADP. Kot je prikazano v primerih, Webex Cloud uporablja zapis A |
Primer 1— Več XSP|ADP-ji, vsak za ločenim izravnalnikom obremenitve
V tem primeru SRV kaže na več zapisov A, pri čemer vsak zapis A kaže na drug izravnalnik obremenitve na drugem mestu. Aplikacija Webex bo vedno uporabila prvi naslov IP na seznamu in se premaknila na naslednji zapis le, če prvi ne deluje.
Spodaj je primer zapisov SRV.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
SRV |
|
| Odjemalec odkrije vmesnik Xsi |
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
Primer 2— Več XSP|ADP-ji za enim izravnalnikom obremenitve (z mostom TLS)
Za začetno zahtevo izravnalnik obremenitve izbere naključni XSP|ADP. Ta XSP|ADP vrne piškotek, ki ga aplikacija Webex vključi v prihodnje zahteve. Za prihodnje zahteve izenačevalnik obremenitve uporabi piškotek za usmerjanje povezave na pravi XSP|ADP, ki zagotavlja, da se kanal dogodkov ne prekine.
Vrsta zapisa | Zapis | Tarča | Namen |
|---|---|---|---|
SRV |
|
| Izravnalnik obremenitve |
A | LB.example.com |
| Naslov IP izravnalnika obremenitve (XSP|ADP-ji so za izravnalnikom obremenitve) |
DMS URL
Med postopkom prijave bo aplikacija Webex pridobila tudi URL DMS za prenos svoje konfiguracijske datoteke. Gostitelj v URL-ju bo razčlenjen in aplikacija Webex bo izvedla iskanje DNS A/AAAA gostitelja za povezavo z XSP|ADP, ki gosti storitev DMS.
primer: DNS Zapis za odkritje Round-Robin uravnoteženega internetnega XSP|Strežnik ADP/izravnalniki obremenitve aplikacije Webex za prenos konfiguracijskih datotek prek DMS:
Vrsta zapisa | Ime | Tarča | Namen |
|---|---|---|---|
A |
|
| Kaže na LB1 (mesto A) |
A |
|
| Kaže na LB2 (mesto B) |
| Vsako sklicevanje na XSP vključuje XSP ali ADP. |
Kako aplikacija Webex najde XSP|Naslovi ADP
Odjemalec poskuša poiskati XSP|Vozlišča ADP, ki uporabljajo naslednji tok DNS:
Odjemalec sprva pridobi URL-je Xsi-Actions/Xsi-Events iz oblaka Webex (vnesli ste jih pri ustvarjanju povezane klicne gruče BroadWorks). Ime gostitelja/domena Xsi se razčleni iz URL-ja in odjemalec izvede iskanje SRV na naslednji način:
Odjemalec izvede iskanje SRV za _xsi-stranka._tcp.<xsi domain="">
Če iskanje SRV vrne enega ali več ciljev A/AAAA:
Odjemalec izvede iskanje A/AAAA za te cilje in predpomni vrnjene naslove IP.
Odjemalec se poveže z enim od ciljev (in s tem z njegovim zapisom A/AAAA z enim naslovom IP) na podlagi prioritete SRV, nato teže (ali naključno, če so vsi enaki).
Če iskanje SRV ne vrne nobenega cilja:
Odjemalec opravi iskanje A/AAAA korenskega parametra Xsi in se nato poskuša povezati z vrnjenim naslovom IP. To je lahko robni element za izravnavo obremenitve ali pa XSP|sam strežnik ADP.
Kot je navedeno, zapis A/AAAA se mora razrešiti na en naslov IP iz istih razlogov.
(Izbirno) Pozneje lahko zagotovite podrobnosti XSI-Actions/XSI-Events v konfiguraciji naprave za aplikacijo Webex z uporabo naslednjih oznak:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Ti konfiguracijski parametri imajo prednost pred katero koli konfiguracijo v vaši gruči BroadWorks v Control Hubu.
Če obstajajo, bo odjemalec primerjal z izvirnim naslovom XSI, ki ga je prejel prek konfiguracije gruče BroadWorks.
Če je zaznana kakršna koli razlika, bo odjemalec znova inicializiral svojo povezljivost XSI Actions/XSI Events. Prvi korak pri tem je izvedba istega postopka iskanja DNS, ki je naveden pod 1. korakom – tokrat zahteva iskanje vrednosti v %XSI_ROOT_WXT% parameter iz svoje konfiguracijske datoteke.
Prepričajte se, da ste ustvarili ustrezne zapise SRV, če uporabljate to oznako za spreminjanje vmesnikov Xsi.
Failover
Med prijavo aplikacija Webex izvede iskanje DNS SRV za _xsi-stranka._tcp.<xsi domain="">, sestavi seznam gostiteljev in se poveže z enim od gostiteljev na podlagi prioritete SRV in nato teže. Ta povezani gostitelj postane izbran za vse prihodnje zahteve. Izbranemu gostitelju se nato odpre kanal dogodkov in redno se pošilja srčni utrip za preverjanje kanala. Vse zahteve, poslane po prvi, vključujejo piškotek, ki je vrnjen v odzivu HTTP, zato je pomembno, da izravnalnik obremenitve ohranja obstojnost seje (afiniteto) in vedno pošilja zahteve istemu zaledju XSP|strežnik ADP.
Če zahteva ali zahteva srčnega utripa gostitelju ne uspe, se lahko zgodi več stvari:
Če je napaka posledica omrežne napake (npr. TCP, SSL), pot aplikacije Webex takoj napreduje do naslednjega gostitelja na seznamu.
Če koda napake (HTTP 5xx) je vrnjen, aplikacija Webex označi ta naslov IP kot blokiran in usmeri naprej do naslednjega gostitelja na seznamu.
Če odgovor ni prejet v določenem časovnem obdobju, se zahteva šteje za neuspešno zaradi časovne omejitve in naslednje zahteve se pošljejo naslednjemu gostitelju. Vendar se zahteva, ki je potekla, šteje za neuspešno. Nekatere zahteve se po neuspehu poskusijo znova (s podaljševanjem časa ponovnega poskusa). Zahteve, da se domnevno nenujni ne poskusijo znova.
Ko se novi gostitelj uspešno poskusi, postane novi izbrani gostitelj, če je prisoten na seznamu. Ko se preizkusi zadnji gostitelj na seznamu, se aplikacija Webex premakne na prvega.
V primeru srčnega utripa, če pride do dveh zaporednih neuspešnih zahtev, bo aplikacija Webex znova inicializirala kanal dogodka.
Upoštevajte, da aplikacija Webex ne izvaja povratne napake in da se odkrivanje storitve DNS izvede samo enkrat ob prijavi.
Med prijavo poskuša aplikacija Webex prenesti konfiguracijsko datoteko prek XSP|ADP/Dms vmesnik. Izvede iskanje zapisa A/AAAA gostitelja v pridobljenem URL-ju DMS in se poveže s prvim IP-jem. Najprej bo poskusil poslati zahtevo za prenos konfiguracijske datoteke z uporabo žetona SSO. Če to iz kakršnega koli razloga ne uspe, bo poskusil znova, vendar z uporabniškim imenom in geslom naprave.