- Start
- /
- Artikel

Tack för din feedback.


Hybridkalendertjänst med Microsoft 365-integrationsreferens
 I den här artikeln
 Har du feedback?
Du behöver inte missa möten eftersom de var schemalagda i en annan app. Du kan använda Hybrid Calendar för att ge en omfattande samarbetsupplevelse för användare och rum mellan Webex Meetings och Webex App med Microsoft 365.
Fördelar med hybridkalender
För närvarande ger integrationen följande huvudfunktioner:
-
Ge slutanvändare möjlighet att schemalägga ett samarbetsmöte med alla kalender klienter som är anslutna till Microsoft 365 utan att behöva installera plugin-program eller tillägg. Skriv ett nyckelord i fältet Plats (till exempel @webex eller @meet) eller lägg till en videoadress URI eller mötesadress i mötesbrödtexten.
-
Visa en möteslista i användarnas Webex App-program — stationära, mobila och hårda slutpunkter.
-
Poppa upp ett meddelande med en Join-knapp, även känd som One Button to Push (OBTP).
-
Uppdatera en användares Webex-app-närvarostatus när användaren ställer in automatiska svar i Microsoft 365 ( kallas ibland frånvarostatus).
Den här artikeln ger en översikt över hur den molnbaserade hybridkalendertjänsten integrerar Microsoft 365-molnet med Webex-molnet för att tillhandahålla dessa funktioner.
För liknande översikter över de andra integreringarna i Hybrid Calendar Service, se följande artiklar:
-
Cisco WebexHybrid kalendertjänst med Microsoft Exchange integrationsreferens (för Expressway-baserade Calendar Connector-distributioner)
-
Cisco WebexHybridkalendertjänst med Google Kalender-integrationsreferens
Den senaste informationen om funktioner och distribution finns på https://www.cisco.com/go/hybrid-services-calendar.
Datahantering
Hybridkalendern tar emot mötesinformation från kalendersystemet och använder dem enligt följande:
- kontrollerar mötesplatsen och brödtexten för URI:er och webbadresser för att ansluta till mötet
- titeln på inbjudan som mötestitel
- start- och sluttiderna för att visa mötesplatsen i möteslistan i Webex App och på vissa enheter
- de inbjudna att fylla i deltagarlistan i möteslistan
- de inbjudna att skicka dem knappen Gå med, när det är dags att gå med
- mötesinbjudningsorganet att fylla i Webex-mötesagendan
Tjänsten skickar krypterad data till Webex-molnet (och lagrar data i krypterad form) för att tillhandahålla möteslistan och knappen Gå med.
Tjänsten lagrar eller överför inte okrypterade data. Känsliga uppgifter som mötes beskrivning, möteskropp och e-postadresser till inbjudna krypteras alltid när de lagras och överförs.
För datakryptering använder hybridkalendern samma Webex-molnkrypteringstjänst som Webex App använder. Som sådan tillhandahåller Cloud Key Management Server (KMS) nyckelhantering. Om du väljer att distribuera Hybrid Data Security tillhandahåller din egen lokala KMS nyckelhanteringen. (Mer information finns i Webex App Security Paper.)
Microsoft 365-klientsupport
Observera följande överväganden för din Microsoft 365-klientorganisation:
- Den kommersiella versionen av Webex stöder endast den globala instansen av Microsoft 365. (Webex stöder inte USGovDod-, USGOVGCchigh-, Kina- och Tyskland-instanser.)
-
Webex for Government stöder den globala instansen av Microsoft 365 via en klientorganisation i GCC och USGOVGCchigh-instansen. (Webex for Government stöder inte instanserna USGovDod, Kina och Tyskland.)
-
Microsoft 365 innehåller Multi-Geo-funktioner som gör det möjligt för dina hyresgäster att lagra data i en vald geografi. Men Webex lagrar data enligt sina egna data residensspecifikationer baserat på det land som utsetts för kundorganisationen. Mer information finns på https://www.cisco.com/go/webex-teams-locality.
Autentisering och auktorisering under driftsättning
Hybridkalendern använder Microsoft Graph Authorization för att komma åt användarnas kalendrar inom en organisation.
Det finns två alternativ för att ge Hybridkalender behörighet att komma åt en användares kalender.
I företagsmiljöer beviljar den globala administratören för Microsoft 365-klientorganisationen behörigheter till hybridkalendern för alla användare i organisationen. Denna metod är exklusiv för företagskunder.
Det andra alternativet är att tillåta användare att auktorisera hybridkalendern själva med Anslut din Microsoft 365-kalender. ”Anslut din kalender” kräver en regelbunden återauktorisering av användaren. Denna metod är tillgänglig för alla typer av användare.
Autentiseringsprocess för företagsapplikationer
Tillhandahållande ger hybridkalendern följande nödvändiga behörigheter:
|
Tillstånd |
Användning |
|---|---|
|
Läs och skriv kalendrar i alla brevlådor. |
|
|
Logga in och läs användarprofil. |
|
|
Läs och skriv alla användarpostlådeinställningar. |
|
|
Läs domäner. |
|
|
Läs kataloginställningar för RBAC |
Så här avgör du om den här användaren är en global administratör i den begärda klientorganisationen |
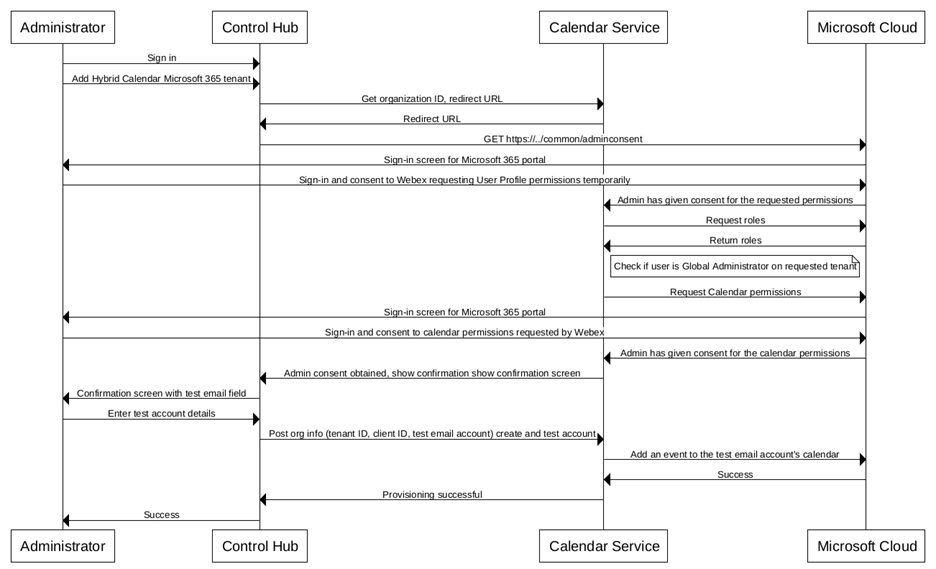
I Control Hub kan endast administratörer med privilegierad åtkomst ställa in hybridkalen dern för en kunds organisation. Provisionsprocessen kräver autentisering av en administratör och godkännande av en global administratör för den Microsoft 365-klientorganisation som användarna tillhör.
Flödet innehåller följande steg på hög nivå:
-
Organisationsadministratören loggar in på Control Hub och startar hybridkalendern med Microsoft 365-installationen.
Hybridkalendern omdirigerar webbläsaren till Microsoft 365-molnet för autentisering och samtycke.
-
Microsoft 365 uppmanar administratören att logga in på Microsoft 365-klientorganisationen. Administratör loggar in med Globalt administratörskonto.
Administratören måste godkänna att Webex kontrollerar att de är en global administratör i den här klientorganisationen .
Webex gör denna kontroll med Microsoft 365. Om det lyckas begär Webex kalender behörigheter.
-
Microsoft 365 uppmanar administratören att logga in på Microsoft 365-klientorganisationen. Administratör loggar in med Globalt administratörskonto.
Administratören måste samtycka till att Webex får åtkomst till kalenderdata. Kalendertjänsten returnerar en uppmaning om ett teste-postkonto.
-
Administratören anger en test-e-postadress och Webex försöker skapa en händelse i testkontots kalender.
Beroende på testresultaten får administratören en uppdaterad indikation för framgång eller misslyckande.
Autentiseringsprocess för användarprogram
Användarprovisionering ger hybridkalendern följande behörigheter:
|
Tillstånd |
Användning |
|---|---|
|
Läs och skriv kalendrar. |
|
|
Offline-åtkomst. |
|
|
Läs och skriv alla användarpostlådeinställningar. |
|
|
Logga in och läs användarprofil. |
|
Hybridkalender i Microsoft Azure-portalen
Efter att Webex kalendertjänst har auktoriserats för åtkomst till Microsoft 365-klientorganisationen för företaget visar Microsoft Azure- Active Directory administratörscentret tjänsten i listan över företagsprogram.
Klicka på tjänstens namn, Cisco Webex ConnectDin kalender och öppna sidan Beh örigheter, för att se de behörigheter som du beviljat tjänsten.
Begränsa applikationsomfånget till specifika postlådor
När du ställer in hybridkalendern för företaget begär vi godkännande för hela organisationen. Med Microsoft Azure kan du begränsa omfattningen till specifika postlådor antingen före eller efter etablering.
Använd Microsoft-dokumentationen för att begränsa omfattningen. Se till exempel https://learn.microsoft.com/en-us/graph/auth-limit-mailbox-access för steg för att begränsa omfattningen innan du etablerar Hybrid Calendar.
Tillhandahålla hybridkalender med API-åtgärder
Hybridkalendern använder Microsoft Graph API för att komma åt Microsoft 365-kalenderhändelser. Detta API stöder ett brett spektrum av operationer med Microsoft 365. Hybridkalendern använder dock bara en delmängd kommandon som är relaterade till kalenderanvändningsfall.
|
Grafoperation |
Användning |
|---|---|
|
POST /användare/ {id | userPrincipalName} /kalender/händelser |
Lägg till en händelse eller ett möte i en användares kalender. |
|
Hämta information om en enskild händelse i en användares kalender. | |
|
Hämta förekomsten av ett återkommande möte för ett angivet tidsintervall. | |
|
Hämta information om händelser i en användares kalendermapp. | |
|
Prenumerera på aviseringar om ändringar i en användares kalender. | |
|
Få en användares lokal och frånvarande status. | |
|
Avsluta prenumerationen på aviseringar om ändringar i en användares kalender. | |
|
PATCH /användare/ {id | userPrincipalName} /kalender/händelser/ {id} |
Uppdatera egenskaper för kalenderhändelser (inklusive anslutningsinformation och utökade egenskaper) utöver andra fält som gäller mötet. |
|
Visar användartillgänglighet och status för ledig/upptagen för ett angivet tidsintervall. | |
|
RADERA /användare/ {id | userPrincipalName} /kalender/händelser/ {id} |
Tar bort en händelse från en kalender. |
|
Tillåter användaren att acceptera/avböja/preliminärt acceptera statusen för ett möte. | |
|
Hämta roller som tilldelats användaren som begär samtycke. |


