- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


Microsoft 365 entegrasyon referansı ile Hibrit Takvim Hizmeti
 Bu makalede
 Geri Bildirim?
Farklı bir uygulamada planlandığı için toplantıları kaçırmanıza gerek yok. Kullanıcılar ve odalar için Webex Meetings ve Microsoft 365 ile Webex App arasında zengin bir işbirliği deneyimi sağlamak için Hibrit Takvim'i kullanabilirsiniz.
Hibrit Takvim avantajları
Şu anda, entegrasyon aşağıdaki ana özellikleri sağlar:
-
Son kullanıcılara, eklenti veya uzantı yüklemeye gerek kalmadan Microsoft 365'e bağlı herhangi bir takvim istemcisi ile işbirliği toplantısı planlama olanağı sağlayın. Konum alanına bir anahtar kelime yazın (örneğin, @webex veya @meet) veya toplantı gövdesine bir video adresi URI veya toplantı adresi girin.
-
Kullanıcıların Webex App uygulamalarında (masaüstü, mobil ve sabit uç noktalarda) bir toplantı listesi gösterin.
-
Tek Düğme (OBTP) olarak da bilinen Katıl düğmesiyle bir bildirim açın.
-
Kullanıcı Microsoft 365'te otomatik yanıtlar ayarladığında (bazen ofis dışı durum olarak adlandırılır) kullanıcının Webex Uygulaması varlık durumunu güncelleyin.
Bu makalede, bulut tabanlı Hibrit Takvim Hizmeti'nin bu özellikleri sağlamak için Microsoft 365 bulutunu Webex bulutu ile nasıl entegre ettiğine dair bir genel bakış sunulmaktadır.
Diğer Hibrit Takvim Hizmeti entegrasyonlarına benzer genel bakışlar için aşağıdaki makalelere bakın:
-
Cisco WebexEntegr@@ Microsoft Exchangeasyon referanslı Hibrit Takvim Hizmet i (Express tabanlı Takvim Bağlayıcısı dağıtımları için)
-
Cisco WebexGoogle Takvim entegrasyon referansı ile Hibrit Takvim Hizmeti
En son özellik ve dağıtım bilgileri için bkz. https://www.cisco.com/go/hybrid-services-calendar.
Veri işleme
Hibrit Takvim, toplantı ayrıntılarını takvim sisteminden alır ve bunları aşağıdaki gibi kullanır:
- Toplantıya katılmak için URI'ler ve URL'ler için toplantı konumunu ve gövdesini kontrol eder
- toplantı başlığı olarak davetin başlığı
- Webex Uygulamasındaki toplantı listesinde ve bazı cihazlarda toplantı yuvasını göstermek için başlangıç ve bitiş zamanları
- toplantı listesinde katılımcı listesini dolduracak davetliler
- davetliler katılma zamanı geldiğinde onlara Katıl düğmesini gönderecek
- Toplantı organizasyonunu Webex toplantı gündemini doldurmaya davet ediyor
Hizmet, toplantı listesini ve Katıl düğmesini sağlamak için şifrelenmiş verileri Webex bulutuna gönderir (ve verileri şifreli biçimde depolar) .
Hizmet, şifrelenmemiş verileri depolamaz veya iletmez. Toplantı açıkl aması, toplantı gövdesi ve davetlilerin e-posta adresleri gibi hassas veriler depolandığında ve iletildiğinde her zaman şifrelenir.
Veri şifreleme için Hibrit Takvim, Webex App'in kullandığı aynı Webex bulut şifreleme hizmetini kullanır. Bu nedenle, bulut Anahtar Yönetim Sunucusu (KMS) anahtar yönetimi sağlar. Hibrit Veri Güven liği'ni dağıtmayı seçerseniz, kendi şirket içi KMS'niz anahtar yönetimini sağlar. (Daha fazla ayrıntı için Webex Uygulama Güvenliği Belgesine bakın.)
Microsoft 365 kiracı desteği
Microsoft 365 kiracınız için aşağıdaki hususlara dikkat edin:
- Webex'in ticari sürümü yalnızca Microsoft 365'in Dünya Çapında örneğini destekler. (Webex, USGovDod, USGovGCchigh, China ve Germany örneklerini desteklemez.)
-
Webex for Government, GCC'deki bir kiracı ve USGOVGCchigh örneği aracılığıyla Microsoft 365'in Dünya Çapında örneğini destekler. (Hükümet için Webex, USGovDOD, Çin ve Almanya örneklerini desteklemez.)
-
Microsoft 365, kiracılarınızın verileri seçilen bir coğrafyada depolamasına olanak tanıyan Çoklu Coğrafi Yetenekler içerir. Ancak Webex, verileri müşteri kuruluşu için belirlenen ülkeye göre kendi veri yerleşimi özelliklerine göre depolar. Daha fazla bilgi için bkz. https://www.cisco.com/go/webex-teams-locality.
Dağıtım sırasında kimlik doğrulama ve yetkilendirme
Hibrit Takvim, bir kuruluş içindeki kullanıcıların takvimlerine erişmek için Microsoft Graph Yetkilendirmesini kullanır.
Hibrit Takvim'e kullanıcının takvimine erişmesi için yetkilendirme sağlamak için iki seçenek vardır.
Kurumsal ortamlarda, Microsoft 365 kiracısının Genel yöneticisi, kuruluş taki tüm kullanıcılar için Karma Takvim izinlerini verir. Bu yöntem kurumsal müşterilere özeldir.
İkinci seçenek, kullanıcıların Microsoft 365 takviminizi Bağla'yı kullanarak Hibrit Takvimi kendilerinin yetkilendirmelerine izin vermektir. “Takviminizi bağlayın” periyodik bir kullanıcı yetkilendirmesi gerektirir. Bu yöntem her tür kullanıcı tarafından kullanılabilir.
Kurumsal uygulama kimlik doğrulama işlemi
Sağlama, Hibrit Takvime aşağıdaki gerekli izinleri verir:
|
İzin |
Kullanımı |
|---|---|
|
Tüm posta kutularındaki takvimleri okuyun ve yazın. |
|
|
Oturum açın ve kullanıcı profilini okuyun. |
|
|
Tüm kullanıcı posta kutusu ayarlarını okuyun ve yazın. |
|
|
Etki alanlarını okuyun. |
|
|
Dizin RBAC ayarlarını oku |
Bu kullanıcının istenen kiracıda Genel Yönetici olup olmadığını belirlemek için |
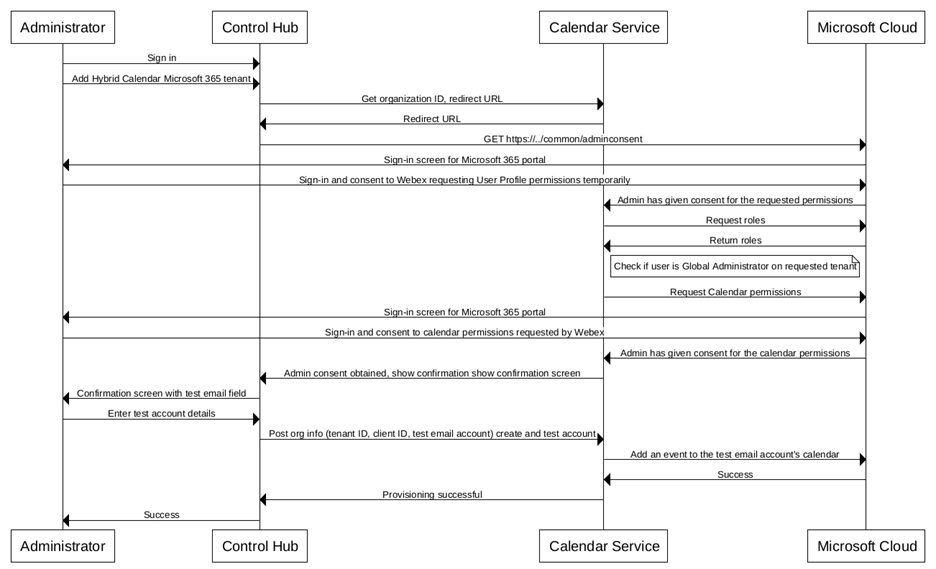
Control Hub'da, yalnızca ayrıcalıklı erişime sahip yöneticiler müşterinin kuruluşu için Hibrit Takvimi ayarlayabilir. Sağlama işlemi, kullanıcılarınızın ait olduğu Microsoft 365 kiracısı için bir yönetici tarafından kimlik doğrulamasını ve bir Genel yöneticinin onayını gerektirir.
Akış, aşağıdaki üst düzey adımları içerir:
-
Kuruluş yöneticisi Control Hub'da oturum açar ve Hibrit Takvimi Microsoft 365 kurulum uyla başlatır.
Hibrit Takvim, kimlik doğrulama ve onay için tarayıcıyı Microsoft 365 bulutuna yönlendirir.
-
Microsoft 365, yöneticiden Microsoft 365 kiracısında oturum açmasını ister. Yönetici, Global yönetici hesab ıyla oturum açar.
Yönetici, Webex'in bu kiracıda Global Yönetici olduklarını kontrol etmesine izin vermelidir.
Webex bu kontrolü Microsoft 365 ile yapar. Başarılı olursa, Webex takvim izinleri ister.
-
Microsoft 365, yöneticiden Microsoft 365 kiracısında oturum açmasını ister. Yönetici, Global yönetici hesab ıyla oturum açar.
Yönetici, Webex'in takvim verilerine erişmesine izin vermelidir. Takvim hizmeti, bir test e-posta hesabı için bir istem döndürür.
-
Yönetici bir test e-posta adresi girer ve Webex, test hesabının takviminde bir etkinlik oluşturmaya çalışır.
Testin sonuçlarına bağlı olarak, yönetici güncellenmiş bir başarı veya başarısızlık göstergesi alır.
Kullanıcı uygulaması kimlik doğrulama işlemi
Kullanıcı sağlama, Karma Takvim'e aşağıdaki gerekli izinleri verir:
|
İzin |
Kullanımı |
|---|---|
|
Takvimleri okuyun ve yazın. |
|
|
Çevrimdışı erişim. |
|
|
Tüm kullanıcı posta kutusu ayarlarını okuyun ve yazın. |
|
|
Oturum açın ve kullanıcı profilini okuyun. |
|
Microsoft Azure portalında Hibrit Takvim
Webex Takvim hizmetini Kurumsal için Microsoft 365 kiracınıza erişmek için y etkilendirdikten sonra, Microsoft Active Directory Azure yönetim merkezi hizmeti kurumsal uygulamalar listesinde görüntüler.
Hizmete verdiğiniz izin Cisco Webex Connect leri görmek için hizmet adını, Tak viminizi tıklatın ve İz inler sayfasını açın.
Uygulama kapsamını belirli posta kutularıyla sınırlama
Kuruluş için Hibrit Takvimi ayarladığınızda, tüm kuruluş için yetkilendirme talep ederiz. Microsoft Azure, kapsamı sağlama öncesinde veya sonrasında belirli posta kutularıyla sınırlamanıza olanak tanır.
Kapsamı sınırlamak için Microsoft belgelerini kullanın. Örneğin, Hibrit Takvim hazırlamadan önce kapsamı sınırlama adımları için https://learn.microsoft.com/en-us/graph/auth-limit-mailbox-access adresine bakın.
API işlemleriyle Hibrit Takvim sağlama
Hibrit Takvim, Microsoft 365 takvim etkinliklerine erişmek için Microsoft Graph API' sini kullanır. Bu API, Microsoft 365 ile çok çeşitli işlemleri destekler. Ancak, Karma Takvim yalnızca takvim kullanım durumlarıyla ilgili komutların bir alt kümesini kullanır.
|
Grafik işlemi |
Kullanımı |
|---|---|
|
Bir kullanıcının takvimine etkinlik veya toplantı ekleyin. | |
|
Bir kullanıcının takvimindeki tek bir etkinlikle ilgili ayrıntıları alın. | |
|
Belirli bir zaman aralığı için yinelenen bir toplantının oluşumunu alın. | |
|
Bir kullanıcının takvim klasöründeki olaylarla ilgili ayrıntıları alın. | |
|
Bir kullanıcının takviminde yapılan değişikliklerle ilgili bildirimler için abone olun. | |
|
Bir kullanıcının yerel ayarını ve ofis dışı durumunu öğrenin. | |
|
Bir kullanıcının takviminde yapılan değişikliklerle ilgili bildirimlerden abonelikten çıkın. | |
|
PATCH /users/ {id | userPrincipalName} /takvim/etkinlikler/ {id} |
Toplantıyla ilgili diğer alanlara ek olarak takvim etkinliklerinin özelliklerini (katılma bilgileri ve genişletilmiş özellikler dahil) güncelleyin. |
|
Belirli bir zaman aralığı için kullanıcı kullanılabilirliğini ve serbest/meşgul durumunu görüntüler. | |
|
Bir etkinliği takvimden siler. | |
|
POST /users/ {id | userPrincipalName} /calendar/events/ {id}/{kabul | reddet | tentativelyAccept} |
Kullanıcının bir toplantının durumunu kabul etmesi/reddetmesini/geçici olarak kabul etmesine izin verir. |
|
Onay isteyen kullanıcıya atanan rolleri alın. |


