- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


 في هذه المقالة
 هل لديك ملاحظات؟
تعرف على كيفية تحديث Cisco BroadWorks NPS لاستخدام وكيل NPS مع دليل التكوين هذا. اكتشف التعليمات والاعتبارات وأفضل الممارسات خطوة بخطوة للتكامل السلس والأداء المحسن للشبكة.
نظرة عامة على وكيل مصادقة NPS
توضح هذه المقالة كيفية تكوين NPS مشترك لاستخدام وكيل مصادقة NPS، بحيث يمكن استخدامه أيضًا لدفع إشعارات المكالمات إلى تطبيقات Webex. إذا كانت NPS الخاصة بك لا تدعم التطبيقات الأخرى، فيمكنك اتباع الإجراء المبسط في دليل حلول Webex for BroadWorks.
نظرة عامة على بروكسي NPS
للتوافق مع Webex for BroadWorks، يجب تصحيح NPS الخاص بك لدعم ميزة وكيل NPS، خادم Push لـ VoIP في UCaaS.
تقوم الميزة بتنفيذ تصميم جديد في Notification Push Server لحل الثغرة الأمنية المتمثلة في مشاركة المفاتيح الخاصة بشهادة الإشعارات الفورية مع مزودي الخدمة لعملاء الأجهزة المحمولة. بدلاً من مشاركة شهادات ومفاتيح الإشعارات الفورية مع مزود الخدمة، تستخدم NPS واجهة برمجة تطبيقات جديدة للحصول على رمز إشعار فوري قصير الأجل من الواجهة الخلفية لـ UCaaS، وتستخدم هذا الرمز للمصادقة مع خدمات Apple APNs و Google FCM.
تعمل هذه الميزة أيضًا على تحسين قدرة خادم دفع الإشعارات على دفع الإشعارات إلى أجهزة Android من خلال واجهة برمجة تطبيقات Google Firebase Cloud Messaging الجديدة (FCM) HttPV1.
-
لمزيد من المعلومات، راجع خادم Push لـ VoIP في وصف ميزات UCaaS.
-
تتوفر تصحيحات برودوركس الخاصة بالميزة على: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
يمكن العثور على مزيد من المعلومات حول خادم ADP في منصة تسليم تطبيقات Cisco BroadWorks.
المتطلبات الأساسية لوكيل مصادقة NPS
يجب أن تفي XSP (أو منصة تسليم التطبيقات ADP) التي تستضيف NPS بالمتطلبات التالية:
الحد الأدنى من الإصدارات وقيود الإقامة المشتركة
-
يجب تنشيط NPS على XSP/ADP مخصص ويجب أن يكون NPS هو التطبيق المستضاف الوحيد على الخادم. هذا للقضاء على التداخل مع تسليم الإشعارات الفورية.
-
يجب أن يكون هناك تطبيق NPS واحد فقط في عملية النشر. إذا كنت تستخدم UC-One Collaborate/Connect للأجهزة المحمولة و/أو UC-one SaaS، وتقوم بتطبيق Webex لـ BroadWorks، فيجب عليك مشاركة NPS الفردي هذا لجميع التطبيقات.
-
يجب أن تكون NPS على الإصدار R22 أو XSP أو ADP الأحدث.
يتوافق الطراز R22/R23 XSP مع مكدس R21 إذا كان XSP يقوم بتشغيل NPS فقط وكان AS هو R21.SP1. راجع مصفوفة التوافق مع BroadWorks للحصول على مزيد من المعلومات.
-
يمكن العثور على مزيد من المعلومات حول خادم ADP في منصة تسليم تطبيقات Cisco BroadWorks.
NPS المشتركة
اقرأ هذه الملاحظات قبل تكوين NPS المشترك لاستخدام وكيل NPS:
-
إذا تم استخدام NPS الخاص بك مع تطبيقات أخرى (وليس فقط تطبيق Webex): قم أولاً بتكوين وكيل NPS، ثم قم بتغيير NPS من استخدام واجهة برمجة تطبيقات FCM القديمة إلى استخدام FCM HTTP v1 API.
-
بعد التحقق من أن الإشعارات تعمل بشكل صحيح للتطبيقات القديمة باستخدام وكيل NPS، قم بإزالة مفتاح FCM API لتطبيق Android ومفتاح مصادقة APNs لتطبيق iOS.
عبر HTTP/2
-
إذا قمت بنشر أي تطبيقات iOS ليست من Cisco/BroadSoft، فقم بتكوين هذه التطبيقات لاستخدام بروتوكول HTTP/2 APNS قبل تكوين NPS لاستخدام وكيل NPS.
-
يجب ترحيل ملفات XSP/ADPS التي تدعم بالفعل تطبيق Collaborate أو SaaS BroadWorks إلى HTTP/2. للحصول على معلومات تفصيلية حول تكوين HTTP/2، راجع دعم HTTP/2 لخادم دفع الإشعارات لـ APNS (تم تلخيص ترحيل NPS لدعم تطبيقات iOS هذه في هذه المقالة).
أندرويد FCMv1
-
إذا قمت بنشر أي تطبيقات Android ليست من Cisco/Broadsoft، فقم بتكوين هذه التطبيقات لاستخدام مفاتيح FCMv1 قبل تكوين NPS لاستخدام وكيل NPS.
-
إذا كان XSP/ADP يدعم حاليًا تطبيق Connect أو UC-one SaaS، فقم بتمكين مفاتيح FCMv1 بعد تكوين وكيل NPS. نوصي بترحيل جميع التطبيقات الإضافية إلى مفاتيح FCMv1، وتمكينها واختبارها، ثم تعطيلها حتى تكون مستعدًا لإكمال تعليمات الإعداد (تم توثيق تدفق الترحيل في هذه المقالة).
ملخص ترحيل بروكسي NPS
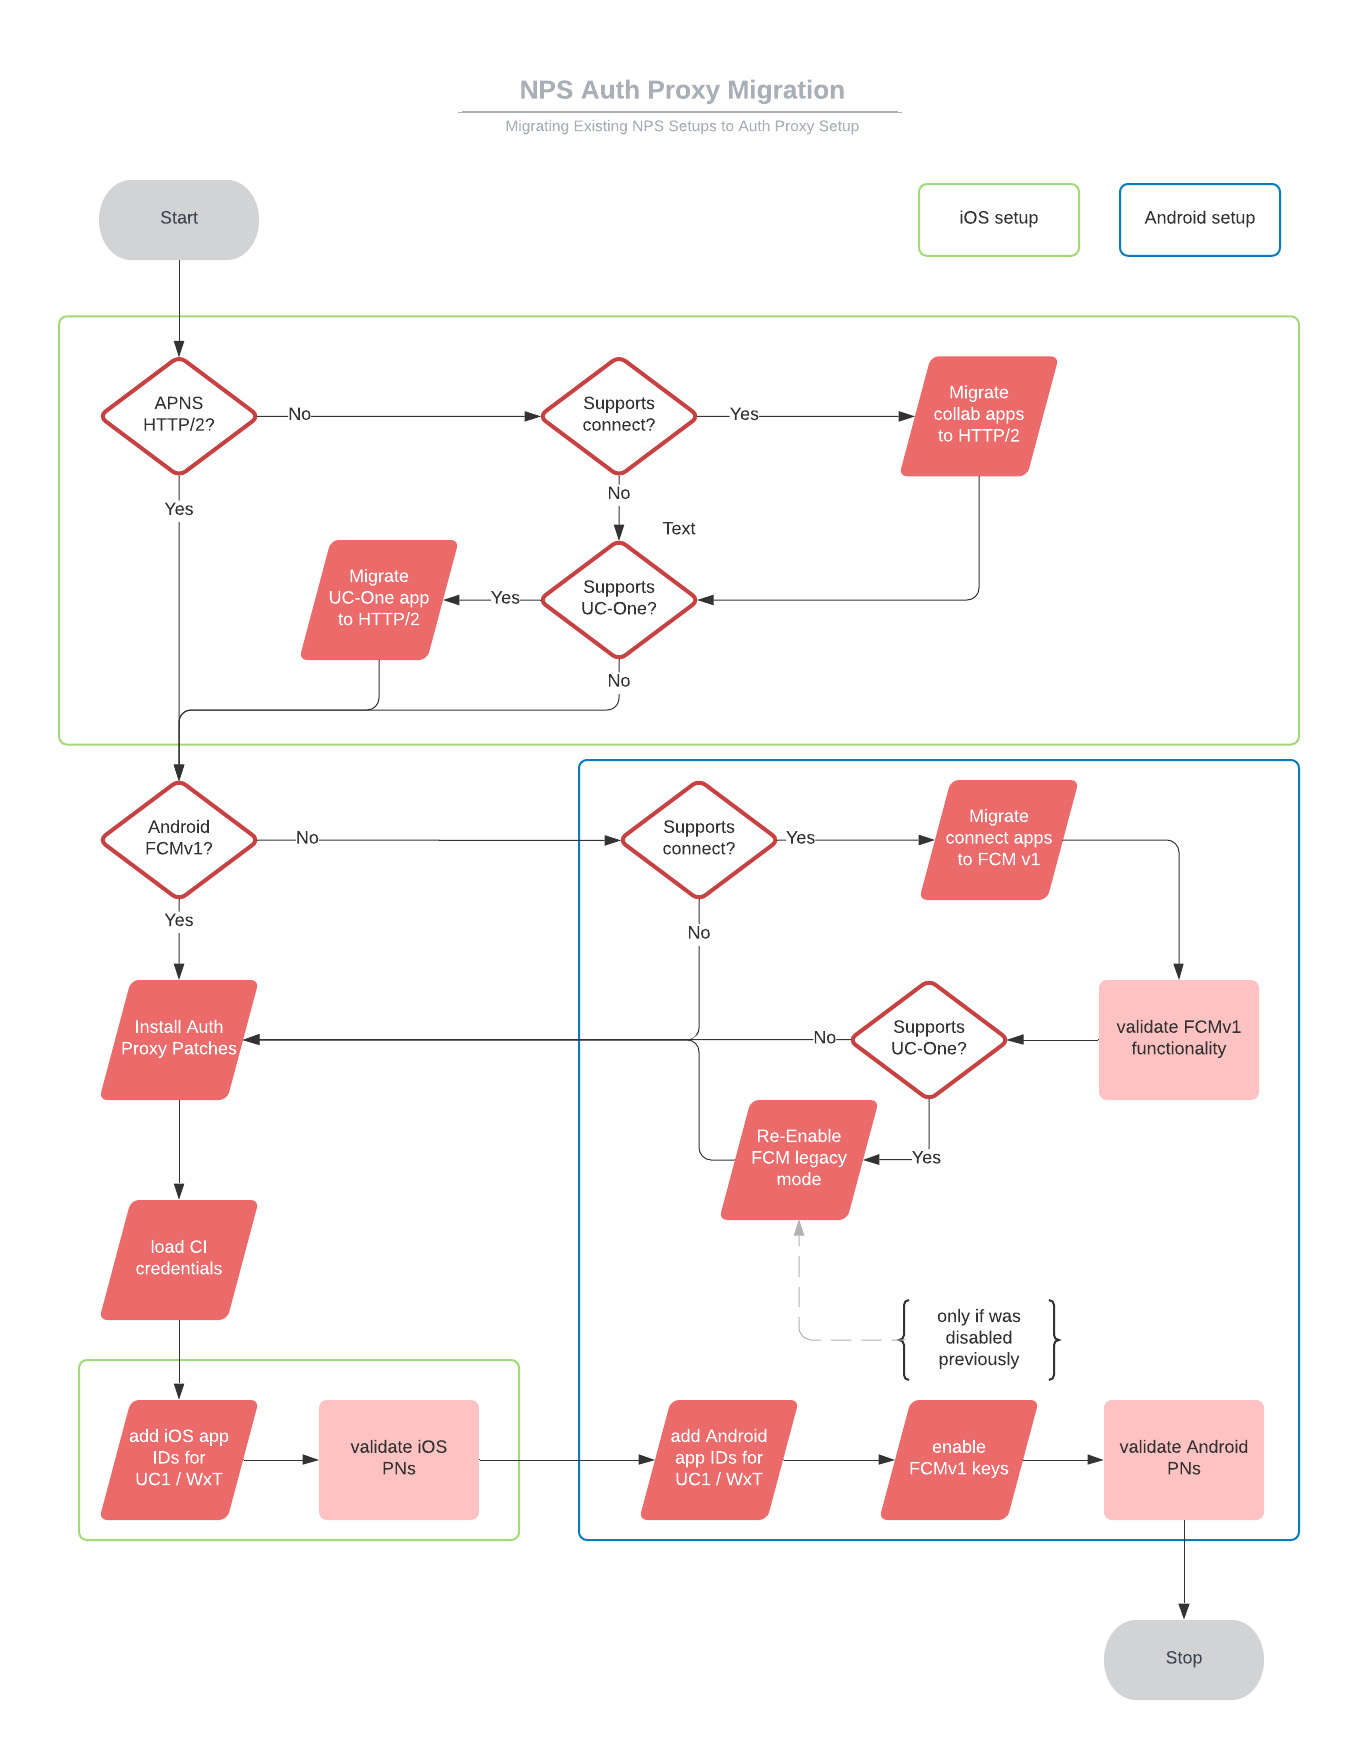
|
التسلسل |
عنوان المهمة |
متى/لماذا تكون المهمة مطلوبة؟ |
|---|---|---|
|
1 |
قم بترحيل NPS إلى HTTP/2 لتطبيقات UC-one SaaS (أو الاتصال) بنظام iOS. |
إذا كانت NPS تدعم هذه التطبيقات، ولم يتم تكوينها بعد لـ HTTP/2. |
|
2 |
قم بترحيل NPS إلى FCMv1 لتطبيقات UC-One SaaS (أو الاتصال) بنظام Android. |
إذا كانت NPS تدعم هذه التطبيقات، ولم يتم تكوينها بعد لـ FCMv1. |
|
3 |
قم بتمكين وضع FCMv1 واختبر الإشعارات الفورية. |
إذا كانت NPS تدعم UC-one Connect و/أو تطبيقات Android الأخرى (غير التابعة لـ Cisco). |
|
4 |
أعد تمكين وضع FCM القديم. |
إذا كانت NPS تدعم UC-one SaaS. إذا تركت FCMv1 ممكّنًا، قبل تكوين وكيل NPS، فسيبدأ إرسال الإشعارات إلى UC-one SaaS بالفشل. |
|
5 |
قم بتثبيت تصحيحات وكيل مصادقة NPS. |
إذا كانت NPS موجودة على XSP R22 أو XSP R23. |
|
6 |
قم بتكوين NPS لاستخدام وكيل مصادقة NPS:
|
مطلوب دائمًا. |
|
7 |
قم بإزالة مفاتيح الوضع القديم لـ FCM. |
للتطبيقات التي تدعمها NPS بنجاح على FCMv1. |
قم بترحيل تطبيقات BroadWorks Collaborate لنظام iOS إلى HTTP/2
هذه المهمة إلزامية لإرسال الإشعارات إلى تطبيقات UC-one SaaS و Webex على منصات iOS.
قبل أن تبدأ
إذا كان XSP الخاص بك يقوم بتشغيل R22، فأنت بحاجة إلى تطبيق ap354313 قبل أن تتمكن من تكوين تطبيق NPS لاستخدام HTTP/2 لـ APNS.
| 1 |
قم بتعيين عنوان URL الخاص بالإنتاج ومعلمات الاتصال على
ملاحظة: لا تقم بتعيين مهلة الاتصال أقل من 1000. |
| 2 |
أضف معرفات التطبيق إلى سياق تطبيقات APNS، مع التأكد من حذف مفتاح المصادقة - قم بتعيينه فارغًا. بالنسبة لـ UC-One SaaS: لتطبيق ويبكس: |
| 3 |
|
| 4 |
|
| 5 |
تمكين HTTP/2:
|
| 6 |
بالنسبة لتطبيقات UC-one SaaS فقط: قم بتسجيل الدخول إلى بوابة الموزع وانتقل إلى . |
| 7 |
انتقل لأسفل إلى قسم Notification Push Server، وحدد الإصدار الخاص بك (مثل الإصدار 22)، ثم اتبع التعليمات الواردة في البوابة. |
قم بترحيل تطبيقات Broadworks UC-one Connect/SaaS لنظام أندرويد إلى FCMv1
-
تنطبق هذه المهمة على NPS على XSP. تجاهلها إذا كانت NPS الخاصة بك على ADP.
-
يمكنك استخدام هذا الإجراء للترحيل إلى إشعارات FCMv1 لتطبيقات UC-one Connect أو UC-one SaaS Android.
-
يجب عليك استخدام FCMv1 إذا كنت تريد استخدام وكيل NPS لمصادقة الإشعارات الفورية إلى تطبيقات UC-one أو Webex Android.
-
تقوم هذه المهمة بإعداد NPS لـ FCMv1 بحيث يمكنك تمكينه كجزء من تكوين وكيل مصادقة NPS. لا تقم بتمكين FCMv1 حتى تكون مستعدًا لتكوين وكيل مصادقة NPS، وإلا ستفشل الإشعارات لعملاء SaaS.
| 1 |
احصل على معرف المشروع من وحدة تحكم Firebase: | ||||||||||||||||
| 2 |
احصل على المفتاح الخاص لحساب الخدمة الخاص بك من Firebase: | ||||||||||||||||
| 3 |
انسخ المفتاح إلى XSP الذي يستضيف NPS الخاص بك. | ||||||||||||||||
| 4 |
أضف معرف المشروع والمفتاح الخاص المرتبط به إلى سياق مشاريع FCM:
| ||||||||||||||||
| 5 |
أضف تطبيق UC-one (Connect أو SaaS) ومعرف المشروع المرتبط به إلى سياق تطبيقات FCM:
| ||||||||||||||||
| 6 |
تحقق من تكوين FCM مقابل السمات والقيم الموصى بها الموضحة هنا. استخدم الإصدار قم بتشغيل
|
قم بترحيل تطبيقات برودوركس UC-one Connect/SaaS لنظام أندرويد إلى FCMv1 (على ADP)
-
تنطبق هذه المهمة على NPS على ADP. تجاهلها إذا كانت NPS الخاصة بك على XSP.
-
يمكنك استخدام هذا الإجراء للترحيل إلى إشعارات FCMv1 لتطبيقات UC-one Connect أو UC-one SaaS Android.
-
يجب عليك استخدام FCMv1 إذا كنت تريد استخدام وكيل NPS لمصادقة الإشعارات الفورية إلى تطبيقات UC-one أو Webex Android.
-
تقوم هذه المهمة بإعداد NPS لـ FCMv1 بحيث يمكنك تمكينه كجزء من تكوين وكيل مصادقة NPS. لا تقم بتمكين FCMv1 حتى تكون مستعدًا لتكوين وكيل مصادقة NPS، وإلا ستفشل الإشعارات لعملاء SaaS.
| 1 |
احصل على معرف المشروع من وحدة تحكم Firebase: |
| 2 |
احصل على المفتاح الخاص لحساب الخدمة الخاص بك من Firebase: |
| 3 |
قم باستيراد ملف.json إلى خادم ADP |
| 4 |
قم بتسجيل الدخول إلى ADP CLI وإضافة المشروع ومفتاح API إلى سياق مشاريع FCM:
|
| 5 |
أضف معرف التطبيق والمشروع إلى سياق تطبيقات FCM:
|
| 6 |
تحقق من التكوين الخاص بك: |
أعد تمكين وضع FCM القديم
تحتاج فقط إلى القيام بذلك (كجزء من الترحيل) إذا:
-
يتم استخدام NPS الخاص بك لتطبيقات UC-one SaaS أو Broadworks Connect للأندرويد.
-
لقد اختبرت بالفعل أن الإشعارات الفورية بالمكالمات إلى التطبيقات الأخرى تعمل مع FCMv1 API.
تقوم بتعطيل FCMv1 مؤقتًا لأنه يجب تمكين مفاتيح FCMv1 لهذه التطبيقات فقط أثناء عملية تكوين وكيل مصادقة NPS.
| 1 |
قم بتسجيل الدخول إلى XSP الذي يستضيف NPS المشترك الخاص بك. |
| 2 |
انتقل إلى سياق FCM وقم بتعطيل FCM v1: |
قم بتثبيت تصحيحات وكيل مصادقة NPS
قم بتثبيت التصحيحات التالية لدعم ميزة وكيل مصادقة NPS:
تصحيحات R22
تصحيحات R23
تكوين NPS لاستخدام وكيل المصادقة
| 1 |
قم بإنشاء طلب خدمة مع جهة الاتصال الخاصة بك على متن الطائرة، أو مع TAC، لتوفير حساب عميل OAuth الخاص بك (Webex Common Identity). قم بتسمية طلب الخدمة الخاص بك لتكوين NPS لإعداد وكيل المصادقة. نقدم لك معرف عميل OAuth وسر العميل ورمز التحديث الذي يكون صالحًا لمدة 60 يومًا. إذا انتهت صلاحية الرمز المميز قبل استخدامه مع NPS، يمكنك تقديم طلب آخر.
| |||||||||||||||||||
| 2 |
قم بإنشاء حساب العميل على NPS:
قم بتشغيل الأمر للتحقق من تطابق القيم التي أدخلتها مع تلك المقدمة لك. | |||||||||||||||||||
| 3 |
أدخل عنوان URL الخاص بـ NPS Proxy، وقم بتعيين الفاصل الزمني لتحديث الرمز المميز (يوصى بـ 30 دقيقة): شبكات المعجبين القائمة على المنطقة: شرق الولايات المتحدة:
غرب الولايات المتحدة:
أوروبا:
المملكة العربية السعودية:
أستراليا:
في حالة انتهاء مهلة التنبيهات المؤقتة بسبب التأخير في حل DNS، قم بزيادة قيمة المهلة في ملف «/etc/resolv.conf» على خادم BroadWorks. | |||||||||||||||||||
| 4 |
(لإشعارات Android) أضف معرفات تطبيقات Android إلى سياق تطبيقات FCM على NPS. لتطبيق ويبكس على أندرويد: لتطبيق UC-One على أندرويد: | |||||||||||||||||||
| 5 |
(Apple iOSللإشعارات) أضف معرف التطبيق إلى سياق تطبيقات APNS، مع التأكد من حذف مفتاح المصادقة - قم بتعيينه فارغًا. لتطبيق Webex على iOS: لتطبيق UC-One على iOS: | |||||||||||||||||||
| 6 |
قم بتكوين عناوين URL التالية لـ NPS:
| |||||||||||||||||||
| 7 |
قم بتكوين معاملات اتصال NPS التالية إلى القيم الموصى بها الموضحة:
| |||||||||||||||||||
| 8 |
تحقق مما إذا كان خادم التطبيقات يفحص معرفات التطبيقات، لأنك قد تحتاج إلى إضافة تطبيقات Webex إلى قائمة السماح: |
أعد تشغيل NPS واختبر الإشعارات الفورية
| 1 |
قم بإعادة تشغيل XSP: قبل التشغيل
|
| 2 |
اختبر إشعارات المكالمات إلى Android عن طريق إجراء مكالمات من مشترك BroadWorks إلى عميل الاتصال على Android. تحقق من ظهور إشعار المكالمة على جهاز Android. ملاحظة: إذا بدأت الإشعارات الفورية بالفشل في تطبيق UC-one android، فمن المحتمل أن يكون هناك خطأ في التكوين. إذا كانت هذه هي حالتك، يمكنك العودة إلى FCM القديمة كما يلي:
|
| 3 |
اختبر إشعارات المكالمات إلى iOS عن طريق إجراء مكالمات من مشترك BroadWorks إلى عميل الاتصال على iOS. تحقق من ظهور إشعار المكالمة على جهاز iOS. ملاحظة: إذا بدأت الإشعارات الفورية بالفشل في تطبيق UC-one iOS، فمن المحتمل أن يكون هناك خطأ في التكوين. إذا كان هذا هو موقفك، فيمكنك العودة إلى الواجهة الثنائية القديمة باستخدام |


