- Start
- /
- Artikel

Hartelijk dank voor uw feedback


 In dit artikel
 Feedback?
Leer met deze configuratiehandleiding hoe u Cisco BroadWorks NPS kunt updaten om NPS Proxy te gebruiken. Ontdek stapsgewijze instructies, overwegingen en best practices voor naadloze integratie en verbeterde netwerkprestaties.
Overzicht van de NPS-verificatieproxy
In dit artikel wordt beschreven hoe u een gedeelde NPS kunt configureren voor het gebruik van een NPS-verificatieproxy, zodat deze ook kan worden gebruikt om oproepmeldingen naar Webex-apps te sturen. Als uw NPS andere apps niet ondersteunt, kunt u de vereenvoudigde procedure volgen in de Webex for BroadWorks Solution Guide.
Overzicht van de NPS Proxy
Voor compatibiliteit met Webex voor BroadWorks moet uw NPS worden gepatcht om de NPS Proxy-functie, Push Server for VoIP in UCaaS, te ondersteunen.
De functie implementeert een nieuw ontwerp in de Notification Push Server om het beveiligingsprobleem op te lossen van het delen van privésleutels voor pushmeldingscertificaten met serviceproviders voor mobiele clients. In plaats van certificaten en sleutels voor pushmeldingen te delen met de serviceprovider, gebruikt de NPS een nieuwe API om een token voor pushmeldingen van korte duur te verkrijgen via de UCaaS-backend, en gebruikt dit token voor authenticatie met de Apple APN's en Google FCM-services.
De functie verbetert ook de mogelijkheid van de Notification Push Server om meldingen naar Android-apparaten te pushen via de nieuwe Google Firebase Cloud Messaging (FCM) HttpV1-API.
-
Voor meer informatie, zie de Push Server voor VoIP in de functiebeschrijving van UCaaS.
-
De BroadWorks-patches voor deze functie zijn beschikbaar op: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Meer informatie over de ADP-server is te vinden op Cisco BroadWorks Application Delivery Platform.
Vereisten voor NPS-verificatieproxy
Het XSP (of Application Delivery Platform ADP) dat NPS host, moet aan de volgende vereisten voldoen:
Minimumversies en beperkingen voor co-residenties
-
NPS moet geactiveerd zijn op een speciale XSP/ADP en NPS moet de enige gehoste toepassing op de server zijn. Dit is om interferentie met de levering van pushmeldingen te voorkomen.
-
Er mag maar één NPS-app in een implementatie zijn. Als u de mobiele UC-One Collaborate/Connect en/of UC-One SaaS gebruikt en Webex voor BroadWorks implementeert, moet u deze enkele NPS voor alle apps delen.
-
NPS moet versie R22 of hoger zijn, XSP of ADP.
R22/R23 XSP is compatibel met een R21-stack als de XSP alleen NPS draait en de AS R21.SP1 is. Zie de BroadWorks Compatibility Matrix voor meer informatie.
-
Meer informatie over de ADP-server is te vinden op Cisco BroadWorks Application Delivery Platform.
Gedeelde NPS
Lees deze opmerkingen voordat u uw gedeelde NPS configureert om de NPS-proxy te gebruiken:
-
Als uw NPS wordt gebruikt met andere apps (niet alleen de Webex-app): Configureer eerst de NPS-proxy en wijzig vervolgens de NPS van het gebruik van de verouderde FCM-API naar de FCM HTTP v1-API.
-
Nadat u hebt geverifieerd dat de meldingen goed werken voor oudere apps met de NPS-proxy, verwijdert u de FCM API-sleutel voor de Android-app en de APN-authenticatiesleutel voor de iOS-app.
APN's HTTP/2
-
Als u iOS-apps hebt geïmplementeerd die niet van Cisco/BroadSoft zijn, moet u die apps configureren om het HTTP/2 APNS-protocol te gebruiken voordat u NPS configureert om de NPS-proxy te gebruiken.
-
XSP/ADP's die de Collaborate- of SaaS BroadWorks-app al ondersteunen, moeten worden gemigreerd naar HTTP/2. Voor gedetailleerde informatie over het configureren van HTTP/2, zie HTTP/2 Support to Notification Push Server for APNS (de migratie van NPS ter ondersteuning van deze iOS-apps wordt in dit artikel samengevat).
Android FCMv1
-
Als u Android-apps hebt geïmplementeerd die niet van Cisco/BroadSoft zijn, moet u die apps configureren om de FCMv1-sleutels te gebruiken voordat u NPS configureert om de NPS-proxy te gebruiken.
-
Als XSP/ADP momenteel de Connect- of UC-One SaaS-app ondersteunt, schakel dan de FCMv1-sleutels in nadat u de NPS-proxy hebt geconfigureerd. We raden u aan alle aanvullende apps te migreren naar FCMv1-sleutels, deze in te schakelen en te testen en vervolgens uit te schakelen totdat u klaar bent om de installatie-instructies te voltooien (de migratiestroom wordt beschreven in dit artikel).
Samenvatting van de migratie van NPS Proxy
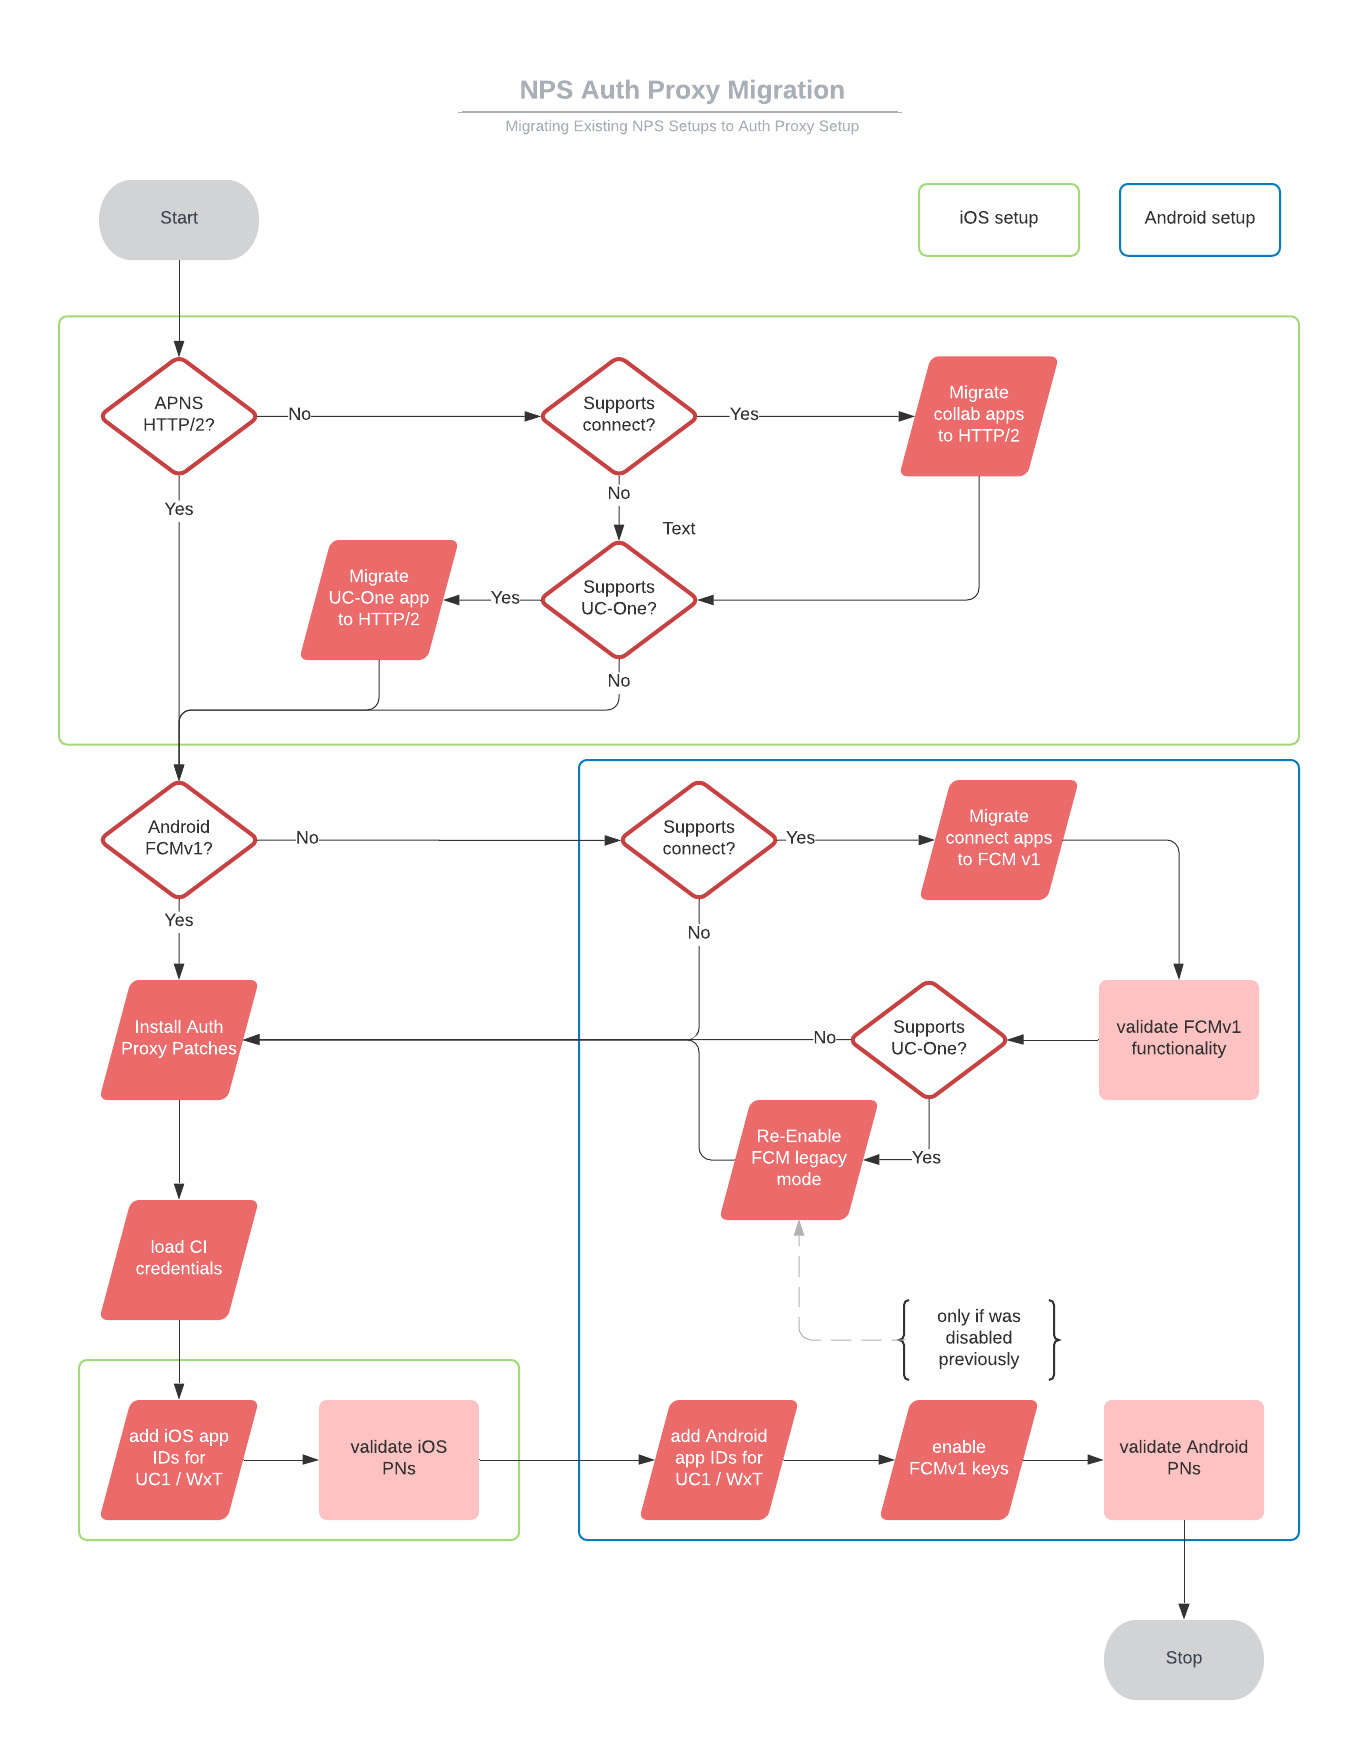
|
Sequentie |
Titel van de taak |
Wanneer/waarom is een taak vereist? |
|---|---|---|
|
1 |
Migreer NPS naar HTTP/2 voor UC-One SaaS (of Connect) iOS-apps. |
Als de NPS deze apps ondersteunt en ze nog niet zijn geconfigureerd voor HTTP/2. |
|
2 |
Migreer NPS naar FCMv1 voor UC-One SaaS (of Connect) Android-apps. |
Als de NPS deze apps ondersteunt en ze nog niet zijn geconfigureerd voor FCMv1. |
|
3 |
Schakel de FCMv1-modus in en test pushmeldingen. |
Als de NPS UC-One Connect en/of andere (niet-Cisco) Android-apps ondersteunt. |
|
4 |
Schakel de FCM-legacy-modus opnieuw in. |
Als de NPS UC-One SaaS ondersteunt. Als u FCMv1 ingeschakeld laat voordat u de NPS-proxy configureert, dan beginnen de pushmeldingen naar UC-One SaaS te mislukken. |
|
5 |
Proxy-patches voor NPS-authenticatie installeren. |
Als de NPS op XSP R22 of XSP R23 staat. |
|
6 |
Configureer NPS om de NPS-verificatieproxy te gebruiken:
|
Altijd nodig. |
|
7 |
Verwijder de FCM-toetsen in de oude modus. |
Voor apps die succesvol worden ondersteund door NPS op FCMv1. |
Migreer de iOS-apps van BroadWorks Collaborate naar HTTP/2
Deze taak is verplicht voor pushmeldingen naar UC-One SaaS- en Webex-apps op iOS-platforms.
Voordat u begint
Als uw XSP R22 gebruikt, moet u ap354313 toepassen voordat u de NPS-toepassing kunt configureren om HTTP/2 voor APNS te gebruiken.
| 1 |
Stel de productie-URL en de verbindingsparameters in op
Opmerking: Stel de verbindingsduur niet lager dan 1000 in. |
| 2 |
Voeg de toepassings-ID's toe aan de context van de APNS-toepassingen en zorg ervoor dat u de Auth-sleutel weglaat — stel deze in op leeg.
Voor de Webex-app: |
| 3 |
|
| 4 |
|
| 5 |
HTTP/2 inschakelen:
|
| 6 |
Alleen voor SaaS-apps van UC-One: Meld u aan bij het resellerportaal en ga naar > BroadWorks >. |
| 7 |
Blader omlaag naar de sectie Notification Push Server en selecteer uw release (bijvoorbeeld Release 22) en volg daarna de instructies op de portal. |
BroadWorks UC-One Connect/SaaS Android-apps migreren naar FCMv1
-
Deze taak is van toepassing op NPS op XSP. Negeer het als uw NPS op ADP staat.
-
U kunt deze procedure gebruiken om te migreren naar FCMv1-meldingen voor UC-One Connect of UC-One SaaS Android-apps.
-
U moet FCMv1 gebruiken als u de NPS-proxy wilt gebruiken om pushmeldingen naar UC-One of de Webex Android-apps te verifiëren.
-
Deze taak bereidt de NPS voor op FCMv1, zodat u deze kunt inschakelen als onderdeel van de configuratie van de NPS-verificatieproxy. Schakel FCMv1 niet in totdat u klaar bent om de NPS-verificatieproxy te configureren, anders mislukken de meldingen naar SaaS-clients.
| 1 |
Haal de project-ID op via de Firebase-console: | ||||||||||||||||
| 2 |
Vraag de privésleutel van uw serviceaccount aan bij Firebase: | ||||||||||||||||
| 3 |
Kopieer de sleutel naar de XSP die uw NPS host. | ||||||||||||||||
| 4 |
Voeg de project-ID en de bijbehorende privésleutel toe aan de context van het FCM-project:
| ||||||||||||||||
| 5 |
Voeg de UC-One-toepassing (Connect of SaaS) en de bijbehorende project-ID toe aan de context van de FCM-toepassingen:
| ||||||||||||||||
| 6 |
Vergelijk de configuratie voor FCM met de kenmerken en aanbevolen waarden die hier worden weergegeven. Gebruik de
|
BroadWorks UC-One Connect/SaaS Android-apps migreren naar FCMv1 (op ADP)
-
Deze taak is van toepassing op NPS op ADP. Negeer het als uw NPS op XSP staat.
-
U kunt deze procedure gebruiken om te migreren naar FCMv1-meldingen voor UC-One Connect of UC-One SaaS Android-apps.
-
U moet FCMv1 gebruiken als u de NPS-proxy wilt gebruiken om pushmeldingen naar UC-One of de Webex Android-apps te verifiëren.
-
Deze taak bereidt de NPS voor op FCMv1, zodat u deze kunt inschakelen als onderdeel van de configuratie van de NPS-verificatieproxy. Schakel FCMv1 niet in totdat u klaar bent om de NPS-verificatieproxy te configureren, anders mislukken de meldingen naar SaaS-clients.
| 1 |
Haal de project-ID op via de Firebase-console: |
| 2 |
Vraag de privésleutel van uw serviceaccount aan bij Firebase: |
| 3 |
|
| 4 |
Meld u aan bij ADP CLI en voeg het project en de API-sleutel toe aan de context van het FCM-project:
|
| 5 |
Voeg de applicatie en het project-ID toe aan de context van de FCM-toepassingen:
|
| 6 |
Controleer uw configuratie: |
FCM Legacy-modus opnieuw inschakelen
U hoeft dit alleen te doen (als onderdeel van de migratie) als:
-
Uw NPS wordt gebruikt voor de Android-apps UC-One SaaS of BroadWorks Connect.
-
U hebt al getest of pushmeldingen voor gesprekken naar andere apps werken met de FCMv1 API.
U schakelt FCMv1 tijdelijk uit omdat de FCMv1-sleutels voor deze apps alleen mogen worden ingeschakeld tijdens de configuratie van de NPS-verificatieproxy.
| 1 |
Meld u aan bij de XSP die uw gedeelde NPS host. |
| 2 |
Navigeer naar de FCM-context en schakel FCM v1 uit: |
Proxy-patches voor NPS-verificatie installeren
Installeer de volgende patches ter ondersteuning van de NPS-authenticatieproxyfunctie:
R22-patches
R23-pleisters
NPS configureren om een authenticatieproxy te gebruiken
| 1 |
Stel een serviceaanvraag in bij uw contactpersoon voor onboarding, of met TAC, om uw OAuth-klantaccount (Webex Common Identity) beschikbaar te stellen. Geef uw serviceverzoek de titel van NPS Configuration for Auth Proxy Setup. We geven u een OAuth-client-ID, een klantgeheim en een vernieuwingstoken dat 60 dagen geldig is. Als het token verloopt voordat u het met uw NPS gebruikt, kunt u een nieuw verzoek indienen.
| |||||||||||||||||||
| 2 |
Maak een klantenaccount aan op de NPS:
Voer de opdracht uit om te controleren of de waarden die u hebt ingevoerd, overeenkomen met de waarden die u hebt gekregen. | |||||||||||||||||||
| 3 |
Voer de URL van de NPS-proxy in en stel het vernieuwingsinterval van de token in (aanbevolen 30 minuten): FQDN's op basis van de regio: Oostelijk deel van de VS:
West van de VS:
Europa:
Saoedi-Arabië:
Australië:
Als er een time-out optreedt bij pushmeldingen vanwege een vertraging in de DNS-resolutie, verhoog dan de time-outwaarde in het bestand „/etc/resolv.conf” op de BroadWorks-server. | |||||||||||||||||||
| 4 |
(Voor Android-meldingen) Voeg de ID's van Android-apps toe aan de context van de FCM-toepassingen op de NPS. Voor de Webex-app op Android: Voor de UC-One-app op Android: | |||||||||||||||||||
| 5 |
(Voor Apple iOS meldingen) Voeg de toepassings-ID toe aan de context van de APNS-toepassing en zorg ervoor dat u de Auth-sleutel weglaat — stel deze in op leeg. Voor de Webex-app op iOS: Voor de UC-One-app op iOS: | |||||||||||||||||||
| 6 |
Configureer de volgende NPS-URL's:
| |||||||||||||||||||
| 7 |
Configureer de volgende NPS-verbindingsparameters op de aanbevolen waarden die worden weergegeven:
| |||||||||||||||||||
| 8 |
Controleer of de toepassingsserver toepassings-ID's screent, want het kan zijn dat u de Webex-apps aan de toestemmingslijst moet toevoegen: |
NPS opnieuw starten en pushmeldingen testen
| 1 |
Start de XSP opnieuw: barestart
|
| 2 |
Test de oproepmeldingen naar Android door te bellen van een BroadWorks-abonnee naar de belclient op Android. Controleer of de oproepmelding op het Android-apparaat verschijnt. Opmerking: Als de pushmeldingen voor de Android-app UC-One niet meer werken, is het mogelijk dat er een verkeerde configuratie is. Als dit uw situatie is, kunt u als volgt terugkeren naar de oude FCM:
|
| 3 |
Test de oproepmeldingen naar iOS door te bellen van een BroadWorks-abonnee naar de belende client op iOS. Controleer of de oproepmelding op het iOS-apparaat verschijnt. Opmerking: Als de pushmeldingen voor de UC-One iOS-applicatie niet meer werken, is het mogelijk dat er een verkeerde configuratie is. Als dit uw situatie is, kunt u terugkeren naar de oude binaire interface met de |


