- 首頁
- /
- 文章

感謝您的意見回饋。


 在此文章中
 意見回饋?
透過本設定指南,了解如何更新思科廣域工廠 NPS 以使用 NPS 代理伺服器。探索針對順暢整合和增強網路效能的逐步說明、注意事項和最佳做法。
NPS 驗證代理伺服器概述
本文說明如何將共用 NPS 設定為使用 NPS 驗證代理,以便它 也可以用於將呼叫通知推送到 Webex 應用程式。 如果您的 NPS 不支援其他應用程式,您可以按照《Webex for Broadworks 解決方案指南》中的簡化程序進行操作。
NPS 代理伺服器概述
為了與廣域工程版 Webex 相容,必須修補您的 NPS 以支援 NPS 代理功能,即可在 UCaaS 中進行 VoIP 的推送伺服器。
此功能在「通知推送伺服器」中實現新設計,以解決與行動用戶端的服務供應商共用推送通知憑證私密金鑰的安全漏洞。 NPS 不是與服務提供商共享推送通知 憑證和金鑰,而是使用新的 API 從 UCaaS 後端獲取短暫的推送通知令牌,並使用此令牌進行對 Apple APN 和 Google FCM 服務進行身份 驗證。
該功能還增強了通知推送服務器通過新的谷歌 Firebase 雲消息傳遞(FCM)HTTPv1 API 將通知推送到 Android 設備的功能。
-
如需詳細資訊,請參閱 UC aaS 功能說明中的 VoIP 推送伺服器。
-
此功能的 BroadWorks 修補程式可在以下網址找到:https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04。
-
有關 ADP 伺服器的更多資訊,請參閱思科廣域工程應用程式交付平台。
NPS 驗證代理伺服器先決條件
主機 NPS 的 XSP (或應用程式傳遞平台 ADP) 必須符合下列要求:
最低版本和共同居留限制
-
NPS 必須在專用的 XSP/ADP 上啟用,而 NPS 必須是伺服器上唯一託管的應用程式。 這是為了消除對推送通知的干擾。
-
部署中只應有一個 NPS 應用程式。 如果您使用行動 UC-One 協作/連線和 UC-One SaaS,並且正在為 BroadWorks 實作 Webex,則必須為所有應用程式共用此單一 NPS。
-
NPS 必須在 R22 或更新版本的 XSP 或 ADP 上。
如果 XSP 僅執行 NPS,而 AS 為 R21.SP1,則 R22/R23 XSP 與 R21 堆疊相容。 如需詳細資訊,請參閱廣域工程相容性矩陣。
-
有關 ADP 伺服器的更多資訊,請參閱思科廣域工程應用程式交付平台。
共用 NPS
在將共用 NPS 設定為使用 NPS Proxy 之前,請先閱讀以下注意事項:
-
如果您的 NPS 與其他應用程式 (不僅僅是 Webex 應用程式) 一起使用:首先設定 NPS 代理,然後將 NPS 從使用 FCM 舊版 API 變更為使用 FCM HTTP v1 API。
-
確認使用 NPS 代理的舊應用程序 的通知正常運作後,請移除 Android 應用程序的 FCM API 金鑰,以及 iOS 應用程序的 APN 身份驗證金鑰。
APN HTTP/2
-
如果您已部署任何不來自 Cisco/BroadSoft 的 iOS 應用程式,請先將這 些應用程式設定為使用 HTTP/2 APNS 通訊協定,然後再將 NPS 設定為使用 NPS 代理。
-
已支援 Collaboration 或 SaaS Broadworks 應用程式的 XSP/ADP 需要移轉至 HTTP/2。 如需設定 HTTP/2 的詳細資訊,請參閱 HTTP/2 支援 APNS 的通知推送伺服器 (本文摘要將 NPS 遷移以支援這些 iOS 應用程式)。
安卓 FCMv1
-
如果您已部署任何不來自 Cisco/BroadSoft 的 Android 應用程式,請先將這些應用程式 設定為使用 FCMv1 金鑰,然後再將 NPS 設定為使用 NPS 代理。
-
如果 XSP/ADP 目前支援連線或 UC-One SaaS 應用程式,請在設定 NPS 代理後啟用 FCMv1 金鑰。 建議您將所有 其他應用程式移轉至 FCMv1 金鑰、啟用和測試,然後停用, 直到您準備完成設定指示為止(移轉流程已在本 文中說明)。
NPS 代理伺服器移轉摘要
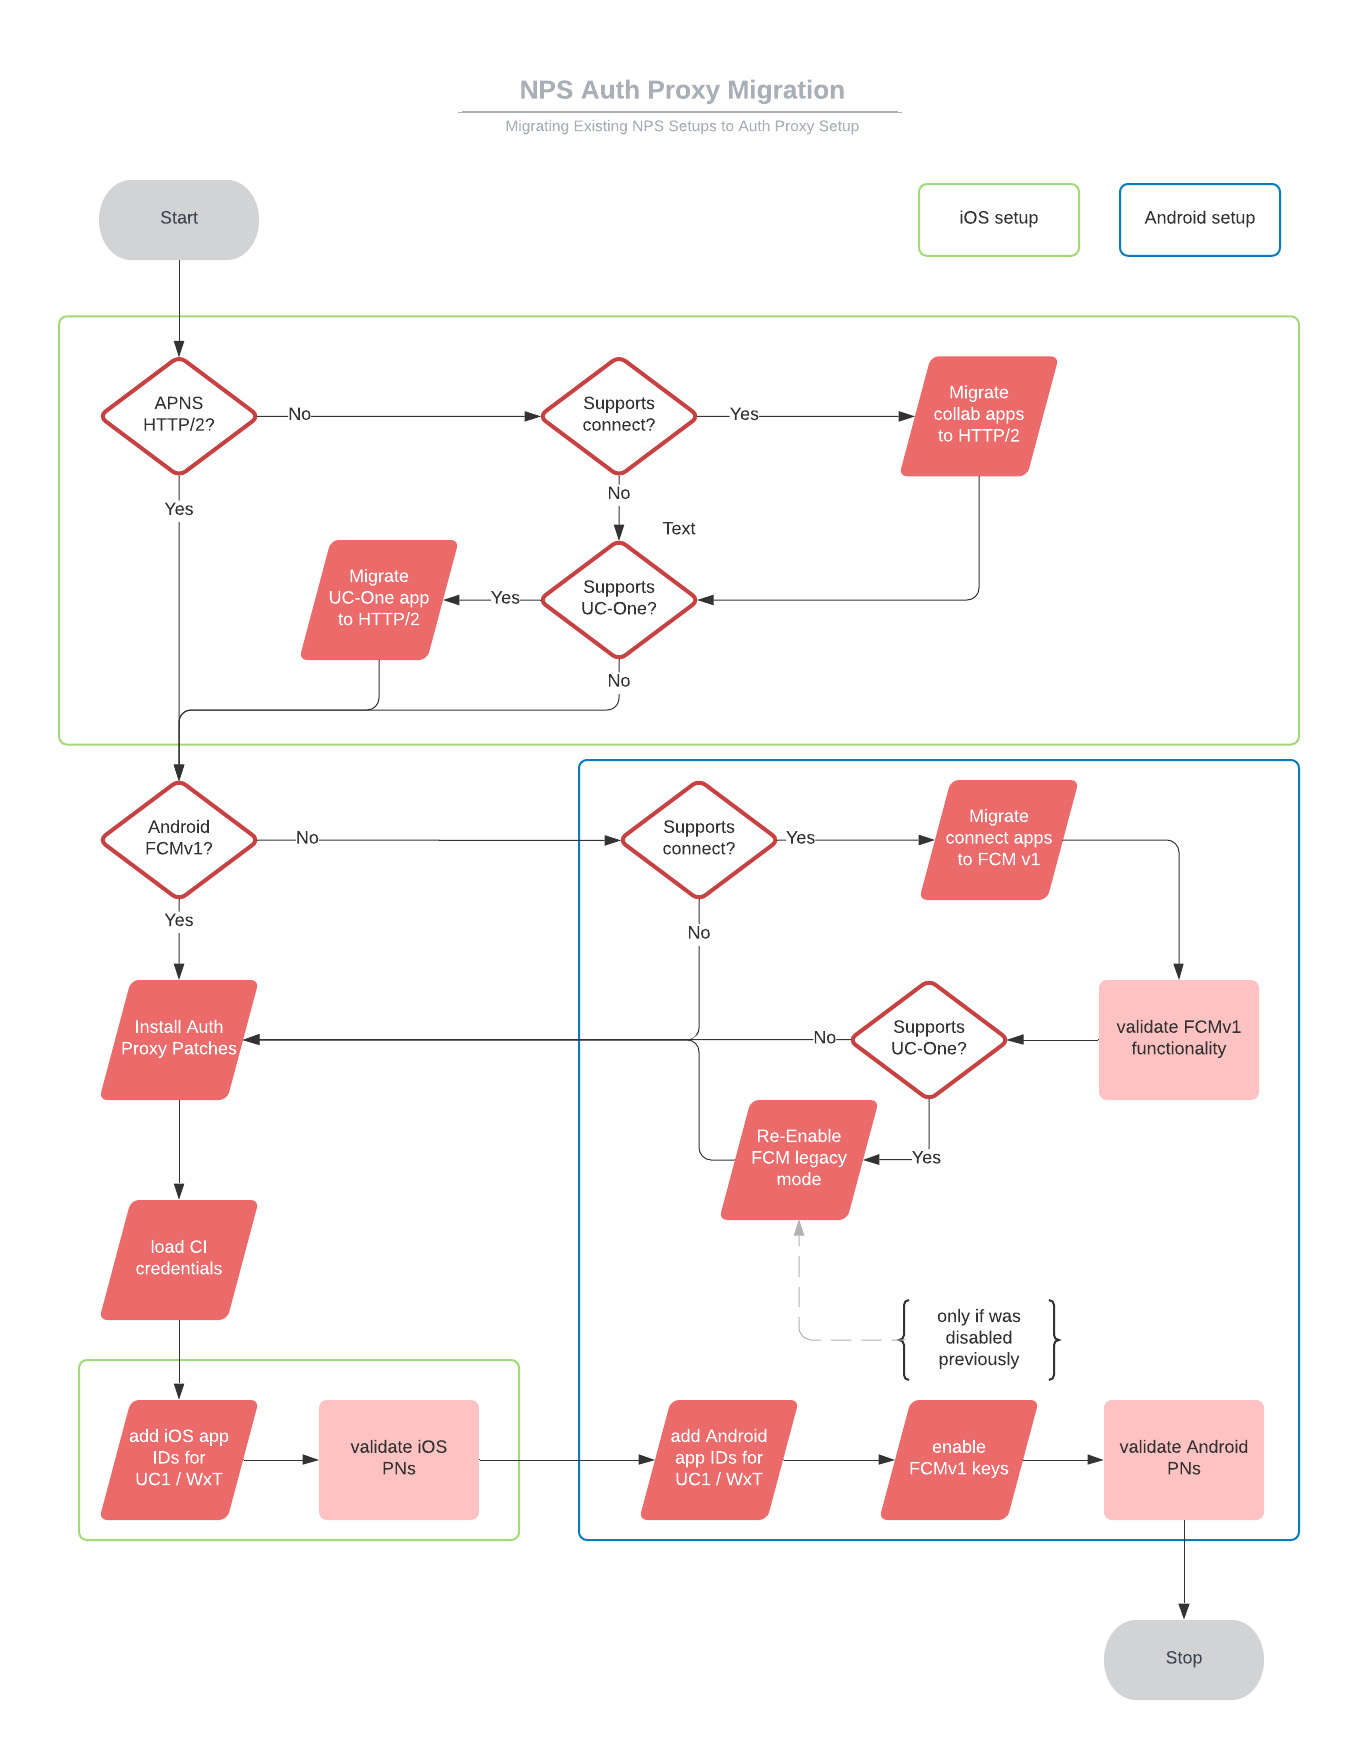
|
序列 |
任務標題 |
什麼時候/為什麼需要任務? |
|---|---|---|
|
1 |
將 NPS 移轉到 HTTP/2,以適用於 UC-One SaaS(或連接)iOS 應用程序。 |
如果 NPS 支援這些應用程式,但它們尚未設定為 HTTP/2。 |
|
2 |
將 NPS 移轉到 FCMv1,以使用 UC-One SaaS(或連接)安卓應用程序。 |
如果 NPS 支援這些應用程式,但它們尚未針對 FCMv1 設定。 |
|
3 |
啟用 FCMv1 模式,並測試推送通知。 |
如果 NPS 支援 UC-One 連線和/或其他 (非思科) 安卓應用程式。 |
|
4 |
重新啟用 FCM 舊式模式。 |
如果 NPS 支持 UC-One SaaS。 如果您保持啟用 FCMv1,則在設定 NPS 代理之前,將通知推送到 UC-One SaaS 開始失敗。 |
|
5 |
安裝 NPS 驗證代理程式修補程式。 |
如果 NPS 在 XSP R22 或 XSP R23 上。 |
|
6 |
設定 NPS 以使用 NPS 驗證代理:
|
始終需要。 |
|
7 |
移除 FCM 舊式模式鍵。 |
適用於在 FCMv1 上成功支援 NPS 的應用程式。 |
將布羅德維克斯協作 iOS 應用程式移轉至 HTTP/2
對於將通知推送到 iOS 平台上的 UC-One SaaS 和 Webex 應用程式時,必須執行此任務。
在開始之前
如果您的 XSP 正在執行 R22,您需要套用 ap354313,然後才能將 NPS 應用程式設定為使用 HTTP/2 進行 APNS。
| 1 |
在
注意:請勿將連線逾時設定低於 1000。 |
| 2 |
將應用程序 ID 添加到 APNS 應用程序上下文,確保省略 Auth 密鑰 — 將其設置為空。 對於 UC-One SaaS: 對於 Webex 應用程序: |
| 3 |
|
| 4 |
|
| 5 |
啟用 HTTP/2:
|
| 6 |
僅適用於 UC-One SaaS 應用程式:登入經銷商入口網站,然後移至 |
| 7 |
向下捲動至「通知推送服務器」區段,然後選擇您的版本(例如,版本 22),然後按照入口網站中提供的說明進行操作。 |
將布羅德工程 UC-One 連接/SaaS 安卓應用程序遷移到 FCMv1
-
此工作適用於 XSP 上的 NPS。 如果您的 NPS 處於 ADP,則忽略它。
-
您可以使用此程序移轉至 UC-One 連線或 UC-One SaaS 安卓應用程式的 FCMv1 通知。
-
如果要使用 NPS 代理將推送通知驗證到 UC-One 或 Webex Android 應用程式,則必須使用 FCMv1。
-
此工作準備 FCMv1 的 NPS,以便您可以將其作為 NPS 驗證代理伺服器組態的一部分啟用。 在您準備好設定 NPS 驗證代理,否則傳送到 SaaS 用戶端的通知將失敗之前,請勿啟用 FCMv1。
| 1 |
從 Firebase 控制台獲取項目 ID: | ||||||||||||||||
| 2 |
從 Firebase 獲取您服務帳戶的私密金鑰: | ||||||||||||||||
| 3 |
將金鑰複製到主機 NPS 的 XSP。 | ||||||||||||||||
| 4 |
將專案 ID 和相關的私密金鑰新增至 FCM 專案前後關聯:
| ||||||||||||||||
| 5 |
將 UC-One (連線或 SaaS) 應用程式及相關專案 ID 新增至 FCM 應用程式前後關聯:
| ||||||||||||||||
| 6 |
根據此處顯示的屬性和建議值檢查 FCM 的組態。 如有必要,請使用指令的 運行
|
將廣域工程 UC-One 連線/SaaS 安卓應用程式移轉至 FCMv1(在 ADP 上)
-
此工作適用於 ADP 上的 NPS。 如果您的 NPS 處於 XSP 上,則忽略它。
-
您可以使用此程序移轉至 UC-One 連線或 UC-One SaaS 安卓應用程式的 FCMv1 通知。
-
如果要使用 NPS 代理將推送通知驗證到 UC-One 或 Webex Android 應用程式,則必須使用 FCMv1。
-
此工作準備 FCMv1 的 NPS,以便您可以將其作為 NPS 驗證代理伺服器組態的一部分啟用。 在您準備好設定 NPS 驗證代理,否則傳送到 SaaS 用戶端的通知將失敗之前,請勿啟用 FCMv1。
| 1 |
從 Firebase 控制台獲取項目 ID: |
| 2 |
從 Firebase 獲取您服務帳戶的私密金鑰: |
| 3 |
|
| 4 |
登入 ADP CLI 並將專案和 API 金鑰新增至 FCM 專案前後關聯:
|
| 5 |
將應用程式和專案 ID 新增至 FCM 應用程式前後關聯:
|
| 6 |
驗證您的組態: |
重新啟用 FCM 舊式模式
您只需在以下情況下執行此操作(作為遷移的一部分):
-
您的 NPS 可用於 UC-One SaaS 或布羅德維克斯連接安卓應用程序。
-
您已經測試了對其他應用程序的呼叫推送通知是否使用 FCMv1 API。
您暫時停用 FCMv1,因為這些應用程式的 FCMv1 金鑰只能在 NPS 驗證代理設定程序期間啟用。
| 1 |
登入託管您共用 NPS 的 XSP。 |
| 2 |
導覽至 FCM 前後關聯並停用 FCM v1: |
安裝 NPS 驗證代理程式修補程式
安裝下列修補程式以支援 NPS 驗證代理伺服器功能:
R22 修補程式
R23 補丁
設定 NPS 以使用驗證代理
| 1 |
與您的入職聯絡人或 TAC 建立服務請求,以佈建您的 (Webex 通用身分) OAuth 用戶端帳戶。 為您的服務請求命名為「驗證代理伺服器設定」的 NPS 組態。 我們為您提供 OAuth 客戶端 ID、客戶機密和 60 天有效的刷新令牌。 如果令牌在您與 NPS 一起使用之前過期,則可以提出另一個請求。
| |||||||||||||||||||
| 2 |
在 NPS 上建立用戶端帳戶:
執行指令以驗證您輸入的值與提供給您的值相符。 | |||||||||||||||||||
| 3 |
輸入 NPS 代理網址,並設定令牌重新整理間隔(建議 30 分鐘): 以區域為基礎的 FQDNS: 美國東部:
美國西部:
歐洲:
沙特阿拉伯:
澳大利亞:
如果推送通知因 DNS 解析延遲而逾時,請增加 Broadworks 伺服器上的「/etc/resolv.conf」檔案中的逾時值。 | |||||||||||||||||||
| 4 |
(對於 Android 通知)將 Android 應用程序 ID 添加到 NPS 上的 FCM 應用程序上下文。 對於安卓上的 Webex 應用程序: 對於安卓上的 UC-One 應用程序: | |||||||||||||||||||
| 5 |
(對於Apple iOS通知)將應用程序 ID 添加到 APNS 應用程序上下文,確保省略 Auth 密鑰 — 將其設置為空。 對於 iOS 上的 Webex 應用程序: 對於 iOS 上的 UC-One 應用程序: | |||||||||||||||||||
| 6 |
設定下列 NPS 網址:
| |||||||||||||||||||
| 7 |
將下列 NPS 連線參數設定為所示的建議值:
| |||||||||||||||||||
| 8 |
檢查應用程式伺服器是否正在篩選應用程式 ID,因為您可能需要將 Webex 應用程式新增到允許清單中: |
重新啟動 NPS 並測試推送通知
| 1 |
重新啟動 XSP: 重新啟動
|
| 2 |
通過從 Broadworks 訂戶撥打電話給 Android 上的呼叫客戶端來測試 Android 的通話通知。 確認通話通知是否出現在 Android 裝置上。 注意:如果 UC-One android 應用程序的推送通知開始失敗,則可能是配置錯誤。 如果您的情況如此,您可以依照下列方式回復到舊式 FCM:
|
| 3 |
通過從 Broadworks 訂戶撥打 iOS 上的呼叫用戶端來電來測試 iOS 的通話通知。 確認通話通知是否出現在 iOS 裝置上。 注意:如果 UC-One iOS 應用程序的推送通知開始失敗,則可能是設置錯誤。 如果您的情況是這樣,您可以將 |


