- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Aflați cum să actualizați Cisco BroadWorks NPS pentru a utiliza NPS Proxy cu acest ghid de configurare. Descoperiți instrucțiuni pas cu pas, considerații și cele mai bune practici pentru integrare perfectă și performanță îmbunătățită a rețelei.
Prezentare generală a proxy-ului de autentificare NPS
Acest articol descrie modul de configurare a unui NPS partajat pentru a utiliza proxy de autentificare NPS, astfel încât acesta să poată fi utilizat și pentru a trimite notificări de apel către aplicațiile Webex. Dacă NPS nu acceptă alte aplicații, puteți urma procedura simplificată din Ghidul de soluții Webex pentru BroadWorks.
Prezentare generală NPS Proxy
Pentru compatibilitatea cu Webex pentru BroadWorks, NPS trebuie să fie corectat pentru a accepta caracteristica NPS Proxy, P ush Server pentru VoIP în UCaaS.
Funcția implementează un nou design în Notification Push Server pentru a rezolva vulnerabilitatea de securitate a partajării cheilor private ale certificatului de notificare push cu furnizorii de servicii pentru clienții mobili. În loc să partajeze certificate și chei de notificare push cu furnizorul de servicii, NPS folosește o nouă API pentru a obține un token de notificare push de scurtă durată de la backend-ul UCaaS și folosește acest token pentru autentificarea cu APN-urile Apple și serviciile Google FCM.
Funcția îmbunătățește, de asemenea, capacitatea Notification Push Server de a trimite notificări către dispozitivele Android prin noul API Google Firebase Cloud Messaging (FCM) HTTPv1.
-
Pentru mai multe informații, consultați Push Server pentru VoIP în Descrierea caracteristicilor UCaaS.
-
Patch-urile BroadWorks pentru această caracteristică sunt disponibile pe: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Mai multe informații despre serverul ADP pot fi găsite la Platforma de livrare a aplicațiilor Cisco BroadWorks.
Cerințe preliminare proxy de autentificare NPS
XSP (sau Platforma de livrare a aplicațiilor ADP) care găzduiește NPS trebuie să îndeplinească următoarele cerințe:
Versiuni minime și restricții de co-rezidență
-
NPS trebuie activat pe un XSP/ADP dedicat, iar NPS trebuie să fie singura aplicație găzduită de pe server. Acest lucru este pentru a elimina interferențele cu livrarea notificărilor Push.
-
Ar trebui să existe o singură aplicație NPS într-o implementare. Dacă utilizați mobil UC-One Collaborate/Connect și/sau UC-One SaaS și implementați Webex pentru BroadWorks, trebuie să partajați acest singur NPS pentru toate aplicațiile.
-
NPS trebuie să fie pe versiunea R22 sau o versiune ulterioară XSP sau ADP.
R22/R23 XSP este compatibil cu o stivă R21 dacă XSP rulează numai NPS, iar AS este R21.SP1. Consultați Matricea de compatibilitate BroadWorks pentru mai multe informații.
-
Mai multe informații despre serverul ADP pot fi găsite la Platforma de livrare a aplicațiilor Cisco BroadWorks.
NPS partajat
Citiți aceste note înainte de a configura NPS partajat pentru a utiliza NPS Proxy:
-
Dacă NPS-ul dvs. este utilizat cu alte aplicații (nu doar aplicația Webex): mai întâi configurați proxy- ul NPS, apoi schimbați NPS de la utilizarea API-ului vechi FCM la utilizarea API-ului FCM HTTP v1.
-
După ce ați verificat dacă notificările funcționează corect pentru aplicațiile mai vechi cu proxy-ul NPS, eliminați cheia API FCM pentru aplicația Android și cheia de autentificare APN pentru aplicația iOS.
APN-uri HTTP/2
-
Dacă ați implementat aplicații iOS care nu sunt de la Cisco/Broadsoft, configurați acele aplicații pentru a utiliza protocolul APNS HTTP/2 înainte de a configura NPS pentru a utiliza proxy-ul NPS.
-
XSP/ADP-urile care acceptă deja aplicația Collaborate sau SaaS BroadWorks trebuie să fie migrate la HTTP/2. Pentru informații detaliate despre configurarea HTTP/2, consultați Suport HTTP/2 pentru Notification Push Server pentru APNS (migrarea NPS pentru a supor ta aceste aplicații iOS este rezumată în acest articol).
Android FCMv1
-
Dacă ați implementat aplicații Android care nu sunt de la Cisco/Broadsoft, configurați aplicațiile respective pentru a utiliza tastele FCMv1 înainte de a configura NPS pentru a utiliza proxy-ul NPS.
-
Dacă XSP/ADP acceptă în prezent aplicația SaaS Connect sau UC-One, activați cheile FCMv1 după ce configurați proxy-ul NPS. Vă recomandăm să migrați toate aplicațiile suplimentare la tastele FCMv1, să activați și să testați, apoi să dezactivați până când sunteți gata să finalizați instrucțiunile de configurare (fluxul de migrare este documentat în acest articol).
Rezumatul migrării proxy NPS
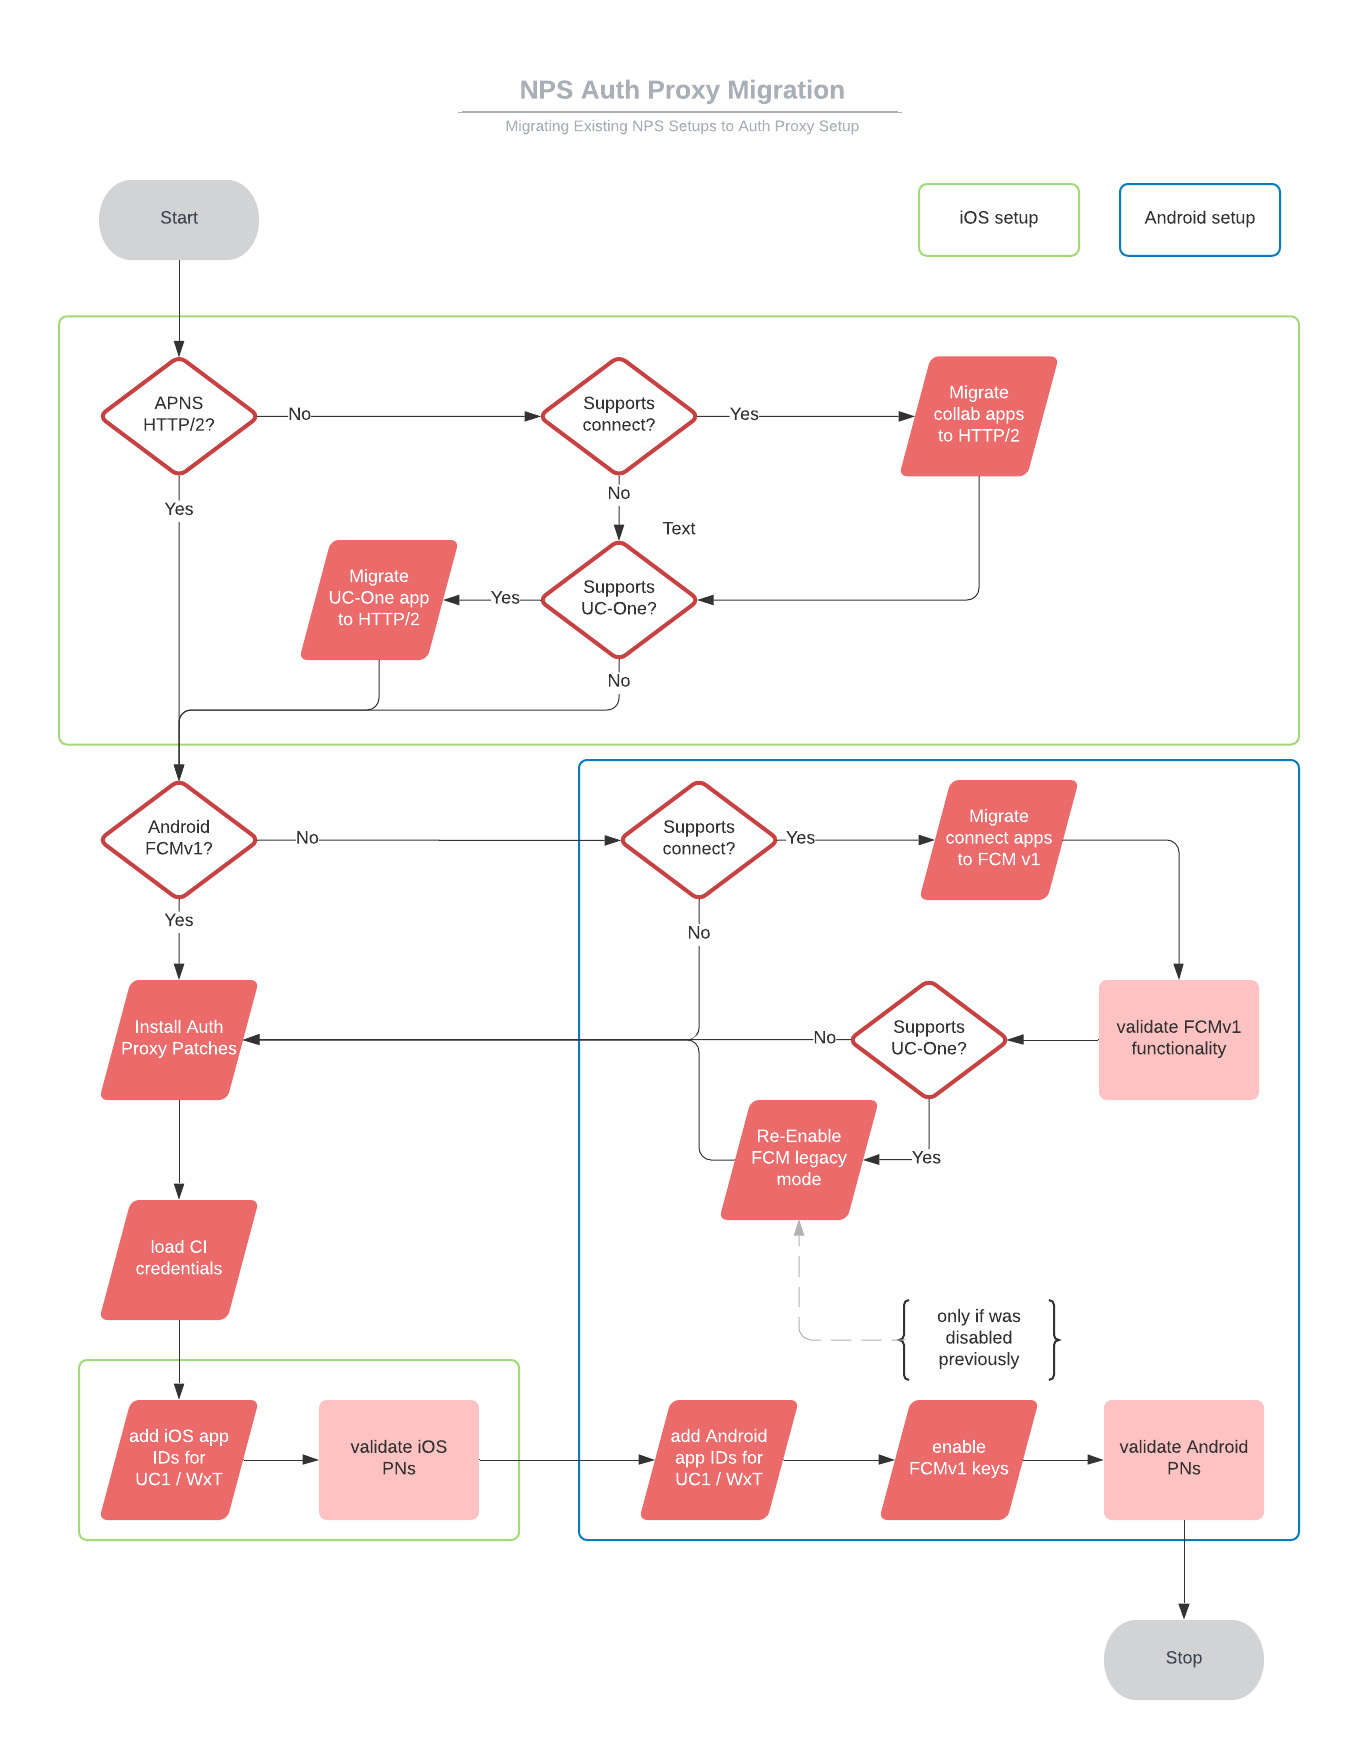
|
Secvență |
Titlul sarcinii |
Când/de ce este necesară sarcina? |
|---|---|---|
|
1 |
Migrați NPS la HTTP/2 pentru aplicațiile iOS UC-One SaaS (sau Connect). |
Dacă NPS acceptă acele aplicații și acestea nu sunt încă configurate pentru HTTP/2. |
|
2 |
Migrați NPS la FCMv1 pentru aplicațiile Android UC-One SaaS (sau Connect). |
Dacă NPS acceptă acele aplicații și acestea nu sunt încă configurate pentru FCMv1. |
|
3 |
Activați modul FCMv1 și testați notificările push. |
Dacă NPS acceptă UC-One Connect și/sau alte aplicații Android (non-Cisco). |
|
4 |
Reactivați modul moștenit FCM. |
Dacă NPS acceptă UC-One SaaS. Dacă lăsați FCMv1 activat, înainte de a configura proxy-ul NPS, atunci notificările push către UC-One SaaS încep să eșueze. |
|
5 |
Instalați patch-uri proxy de autentificare NPS. |
Dacă NPS este pe XSP R22 sau XSP R23. |
|
6 |
Configurați NPS pentru a utiliza proxy-ul de autentificare NPS:
|
Întotdeauna necesar. |
|
7 |
Eliminați tastele modului moștenit FCM. |
Pentru aplicațiile care sunt acceptate cu succes de NPS pe FCMv1. |
Migrați aplicațiile iOS BroadWorks Collaborate la HTTP/2
Această sarcină este obligatorie pentru notificările push către aplicațiile UC-One SaaS și Webex pe platformele iOS.
Înainte de a începe
Dacă XSP rulează R22, trebuie să aplicați ap354313 înainte de a putea configura aplicația NPS pentru a utiliza HTTP/2 pentru APNS.
| 1 |
Setați adresa URL de producție și parametrii conexiunii la
Notă: Nu setați timpul de expirare a conexiunii sub 1000. |
| 2 |
Adăugați ID-urile aplicației în contextul aplicațiilor APNS, asigurându-vă că omiteți cheia Auth - setați-o să fie goală. Pentru UC-One SaaS: Pentru aplicația Webex: |
| 3 |
|
| 4 |
|
| 5 |
Activați HTTP/2:
|
| 6 |
Numai pentru aplicațiile SaaS UC-One: Conectați-vă la portalul de reseller și accesați . |
| 7 |
Derulați în jos până la secțiunea Notification Push Server și selectați versiunea dvs. (de exemplu, versiunea 22), apoi urmați instrucțiunile furnizate în portal. |
Migrați aplicațiile Android BroadWorks UC-One Connect/SaaS la FCMv1
-
Această sarcină se aplică la NPS pe XSP. Ignorați-l dacă NPS-ul dvs. este pe ADP.
-
Puteți utiliza această procedură pentru migrarea la notificările FCMv1 pentru aplicațiile UC-One Connect sau UC-One SaaS Android.
-
Trebuie să utilizați FCMv1 dacă doriți să utilizați proxy-ul NPS pentru a autentifica notificările push către UC-One sau aplicațiile Webex Android.
-
Această activitate pregătește NPS pentru FCMv1, astfel încât să îl puteți activa ca parte a configurației proxy-ului de autentificare NPS. Nu activați FCMv1 până când nu sunteți gata să configurați proxy-ul de autentificare NPS sau notificările către clienții SaaS vor eșua.
| 1 |
Obțineți ID-ul proiectului din consola Firebase: | ||||||||||||||||
| 2 |
Obțineți cheia privată a contului dvs. de serviciu de la Firebase: | ||||||||||||||||
| 3 |
Copiați cheia în XSP care găzduiește NPS-ul dvs. | ||||||||||||||||
| 4 |
Adăugați ID-ul proiectului și cheia privată asociată în contextul proiectelor FCM:
| ||||||||||||||||
| 5 |
Adăugați aplicația UC-One (Connect sau SaaS) și ID-ul proiectului asociat în contextul aplicațiilor FCM:
| ||||||||||||||||
| 6 |
Verificați configurația pentru FCM în raport cu atributele și valorile recomandate afișate aici. Utilizați versiunea Rulați
|
Migrați aplicațiile Android BroadWorks UC-One Connect/SaaS la FCMv1 (pe ADP)
-
Această sarcină se aplică NPS pe ADP. Ignorați-l dacă NPS-ul dvs. este pe XSP.
-
Puteți utiliza această procedură pentru migrarea la notificările FCMv1 pentru aplicațiile UC-One Connect sau UC-One SaaS Android.
-
Trebuie să utilizați FCMv1 dacă doriți să utilizați proxy-ul NPS pentru a autentifica notificările push către UC-One sau aplicațiile Webex Android.
-
Această activitate pregătește NPS pentru FCMv1, astfel încât să îl puteți activa ca parte a configurației proxy-ului de autentificare NPS. Nu activați FCMv1 până când nu sunteți gata să configurați proxy-ul de autentificare NPS sau notificările către clienții SaaS vor eșua.
| 1 |
Obțineți ID-ul proiectului din consola Firebase: |
| 2 |
Obțineți cheia privată a contului dvs. de serviciu de la Firebase: |
| 3 |
|
| 4 |
Conectați-vă la ADP CLI și adăugați proiectul și cheia API în contextul proiectelor FCM:
|
| 5 |
Adăugați ID-ul aplicației și proiectului în contextul aplicațiilor FCM:
|
| 6 |
Verificați-vă configurația: |
Reactivați modul FCM Legacy
Trebuie să faceți acest lucru (ca parte a migrației) numai dacă:
-
NPS este utilizat pentru aplicațiile UC-One SaaS sau BroadWorks Connect Android.
-
Ați testat deja că notificările push de apeluri către alte aplicații funcționează cu API-ul FCMv1.
Dezactivați temporar FCMv1 deoarece cheile FCMv1 pentru aceste aplicații trebuie să fie activate numai în timpul procesului de configurare proxy de autentificare NPS.
| 1 |
Conectați-vă la XSP care găzduiește NPS-ul dvs. partajat. |
| 2 |
Navigați la contextul FCM și dezactivați FCM v1: |
Instalați patch-uri proxy de autentificare NPS
Instalați următoarele patch-uri pentru a sprijini caracteristica proxy de autentificare NPS:
Patch-uri R22
Patch-uri R23
Configurați NPS pentru a utiliza proxy de autentificare
| 1 |
Creați o solicitare de servicii cu persoana de contact de onboarding sau cu TAC, pentru a vă furniza contul de client OAuth (Webex Common Identity). Titlează-ți solicitarea de serviciu Configurare NPS pentru configurarea proxy-ului Auth. Vă oferim un ID de client OAuth, un secret al clientului și un token de reîmprospătare care este valabil timp de 60 de zile. Dacă tokenul expiră înainte de a-l utiliza cu NPS-ul dvs., puteți ridica o altă solicitare.
| |||||||||||||||||||
| 2 |
Creați contul de client pe NPS:
Rulați comanda pentru a verifica dacă valorile pe care le-ați introdus se potrivesc cu cele furnizate. | |||||||||||||||||||
| 3 |
Introduceți adresa URL proxy NPS și setați intervalul de reîmprospătare a jetonului (recomandat 30 de minute): FQDNS-uri bazate pe regiune: Estul SUA:
Vestul SUA:
Europa:
Arabia Saudită:
Australia:
Dacă notificările push expiră din cauza unei întârzieri în rezoluția DNS, creșteți valoarea timeout în fișierul „/etc/resolv.conf” de pe serverul BroadWorks. | |||||||||||||||||||
| 4 |
(Pentru notificările Android) Adăugați ID-urile aplicației Android în contextul aplicațiilor FCM de pe NPS. Pentru aplicația Webex pe Android: Pentru aplicația UC-One pe Android: | |||||||||||||||||||
| 5 |
(Pentru Apple iOS notificări) Adăugați ID-ul aplicației în contextul aplicațiilor APNS, asigurându-vă că omiteți cheia Auth - setați-o să fie goală. Pentru aplicația Webex pe iOS: Pentru aplicația UC-One pe iOS: | |||||||||||||||||||
| 6 |
Configurați următoarele adrese URL NPS:
| |||||||||||||||||||
| 7 |
Configurați următorii parametri de conectare NPS la valorile recomandate afișate:
| |||||||||||||||||||
| 8 |
Verificați dacă Serverul de aplicații verifică ID-urile aplicației, deoarece poate fi necesar să adăugați aplicațiile Webex la lista de permise: |
Reporniți NPS și testați notificările push
| 1 |
Reporniți XSP: restartul
|
| 2 |
Testați notificările de apel către Android efectuând apeluri de la un abonat BroadWorks către clientul apelant de pe Android. Verificați dacă notificarea de apel apare pe dispozitivul Android. Notă: Dacă notificările push încep să eșueze pentru aplicația Android UC-One, este posibil să existe o configurare greșită. Dacă aceasta este situația dvs., puteți reveni la FCM moștenit după cum urmează:
|
| 3 |
Testați notificările de apel către iOS efectuând apeluri de la un abonat BroadWorks către clientul apelant pe iOS. Verificați dacă notificarea de apel apare pe dispozitivul iOS. Notă: Dacă notificările push încep să eșueze pentru aplicația iOS UC-One, este posibil să existe o configurare greșită. Dacă aceasta este situația dvs., puteți reveni la interfața binară veche cu |


