- Главная
- /
- Статья

Благодарим вас за обратную связь.


 В этой статье
 Отправить обратную связь?
В этом руководстве по настройке вы узнаете, как обновить Cisco BroadWorks NPS для использования прокси-сервера NPS. Ознакомьтесь с пошаговыми инструкциями, рекомендациями и передовыми практиками для беспрепятственной интеграции и повышения производительности сети.
Обзор прокси-сервера для аутентификации NPS
В этой статье описывается, как настроить общий сервер политики сети на использование прокси-сервера аутентификации NPS, чтобы его также можно было использовать для отправки уведомлений о вызовах в приложения Webex. Если ваш NPS не поддерживает другие приложения, вы можете воспользоваться упрощенной процедурой, описанной в руководстве по решению Webex для BroadWorks.
Обзор прокси-сервера NPS
Для совместимости с Webex для BroadWorks ваш сетевой сервер должен быть исправлен для поддержки функции прокси-сервера NPS, Push-сервера для VoIP в UCaaS.
В этой функции реализован новый дизайн сервера push-уведомлений, призванный устранить уязвимость безопасности, связанную с предоставлением частным ключам сертификатов push-уведомлений поставщикам услуг для мобильных клиентов. Вместо предоставления сертификатов и ключей push-уведомлений поставщику услуг NPS использует новый API для получения недолговечного токена push-уведомлений от серверной части UCaaS и использует этот токен для аутентификации в сервисах Apple APNs и Google FCM.
Эта функция также расширяет возможности сервера push-уведомлений по отправке уведомлений на устройства Android с помощью нового API Google Firebase Cloud Messaging (FCM) HTTPv1.
-
Дополнительные сведения см. в описании функции UCaaS «Push-сервер для VoIP».
-
Более подробную информацию о сервере ADP можно найти на платформе доставки приложений Cisco BroadWorks.
Требования к прокси-серверу для аутентификации N
XSP (или платформа доставки приложений ADP), на котором размещен сервер NPS, должен соответствовать следующим требованиям:
Минимальные версии и ограничения по совместному проживанию
-
NPS должен быть активирован на выделенном XSP/ADP, а NPS должен быть единственным приложением, размещенным на сервере. Это необходимо для устранения помех доставке Push-уведомлений.
-
В развертывании должно быть только одно приложение NPS. Если вы используете мобильное приложение UC-One Collaborate/Connect и/или UC-One SaaS и внедряете Webex для BroadWorks, вы должны предоставить всем приложениям общий доступ к одному NPS.
-
NPS должен быть на версии R22 или более поздней версии XSP или ADP.
XSP R22/R23 совместим со стеком R21, если XSP работает только под управлением NPS, а AS — R21.SP1. Дополнительные сведения см. в таблице совместимости BroadWorks.
-
Более подробную информацию о сервере ADP можно найти на платформе доставки приложений Cisco BroadWorks.
Общий сетевой сервер
Прочтите следующие примечания, прежде чем настроить общий сервер сети на использование прокси-сервера NPS:
-
Если ваш NPS используется с другими приложениями (а не только с приложением Webex): сначала настройте прокси-сервер NPS, а затем измените режим NPS с устаревшего API FCM на использование API FCM HTTP v1.
-
Убедившись, что уведомления работают правильно в старых приложениях с прокси-сервером NPS, удалите ключ API FCM для приложения Android и ключ аутентификации APNs для приложения iOS.
APN HTTP/2
-
Если вы развернули какие-либо приложения iOS, разработанные не компанией Cisco/Broadsoft, настройте эти приложения на использование протокола APNS HTTP/2, прежде чем настраивать сервер сети на использование прокси-сервера NPS.
-
XSP/ADPS, которые уже поддерживают приложение Collaborate или SaaS BroadWorks, необходимо перенести на HTTP/2. Подробную информацию о настройке HTTP/2 см. в разделе Поддержка HTTP/2 сервера Push-уведомлений для APNS (перенос NPS на поддержку этих приложений iOS описан в этой статье).
Android FCMv1
-
Если вы развернули какие-либо приложения для Android, разработанные не компанией Cisco/Broadsoft, настройте эти приложения на использование ключей FCMv1, прежде чем настраивать NPS на использование прокси-сервера NPS.
-
Если XSP/ADP в настоящее время поддерживает приложение Connect или UC-One SaaS, включите ключи FCMv1 после настройки прокси-сервера NPS. Мы рекомендуем перенести все дополнительные приложения на ключи FCMv1, включить и протестировать их, а затем отключить до тех пор, пока вы не будете готовы выполнить инструкции по настройке (процесс миграции описан в этой статье).
Краткая информация о миграции прокси-серверов NPS
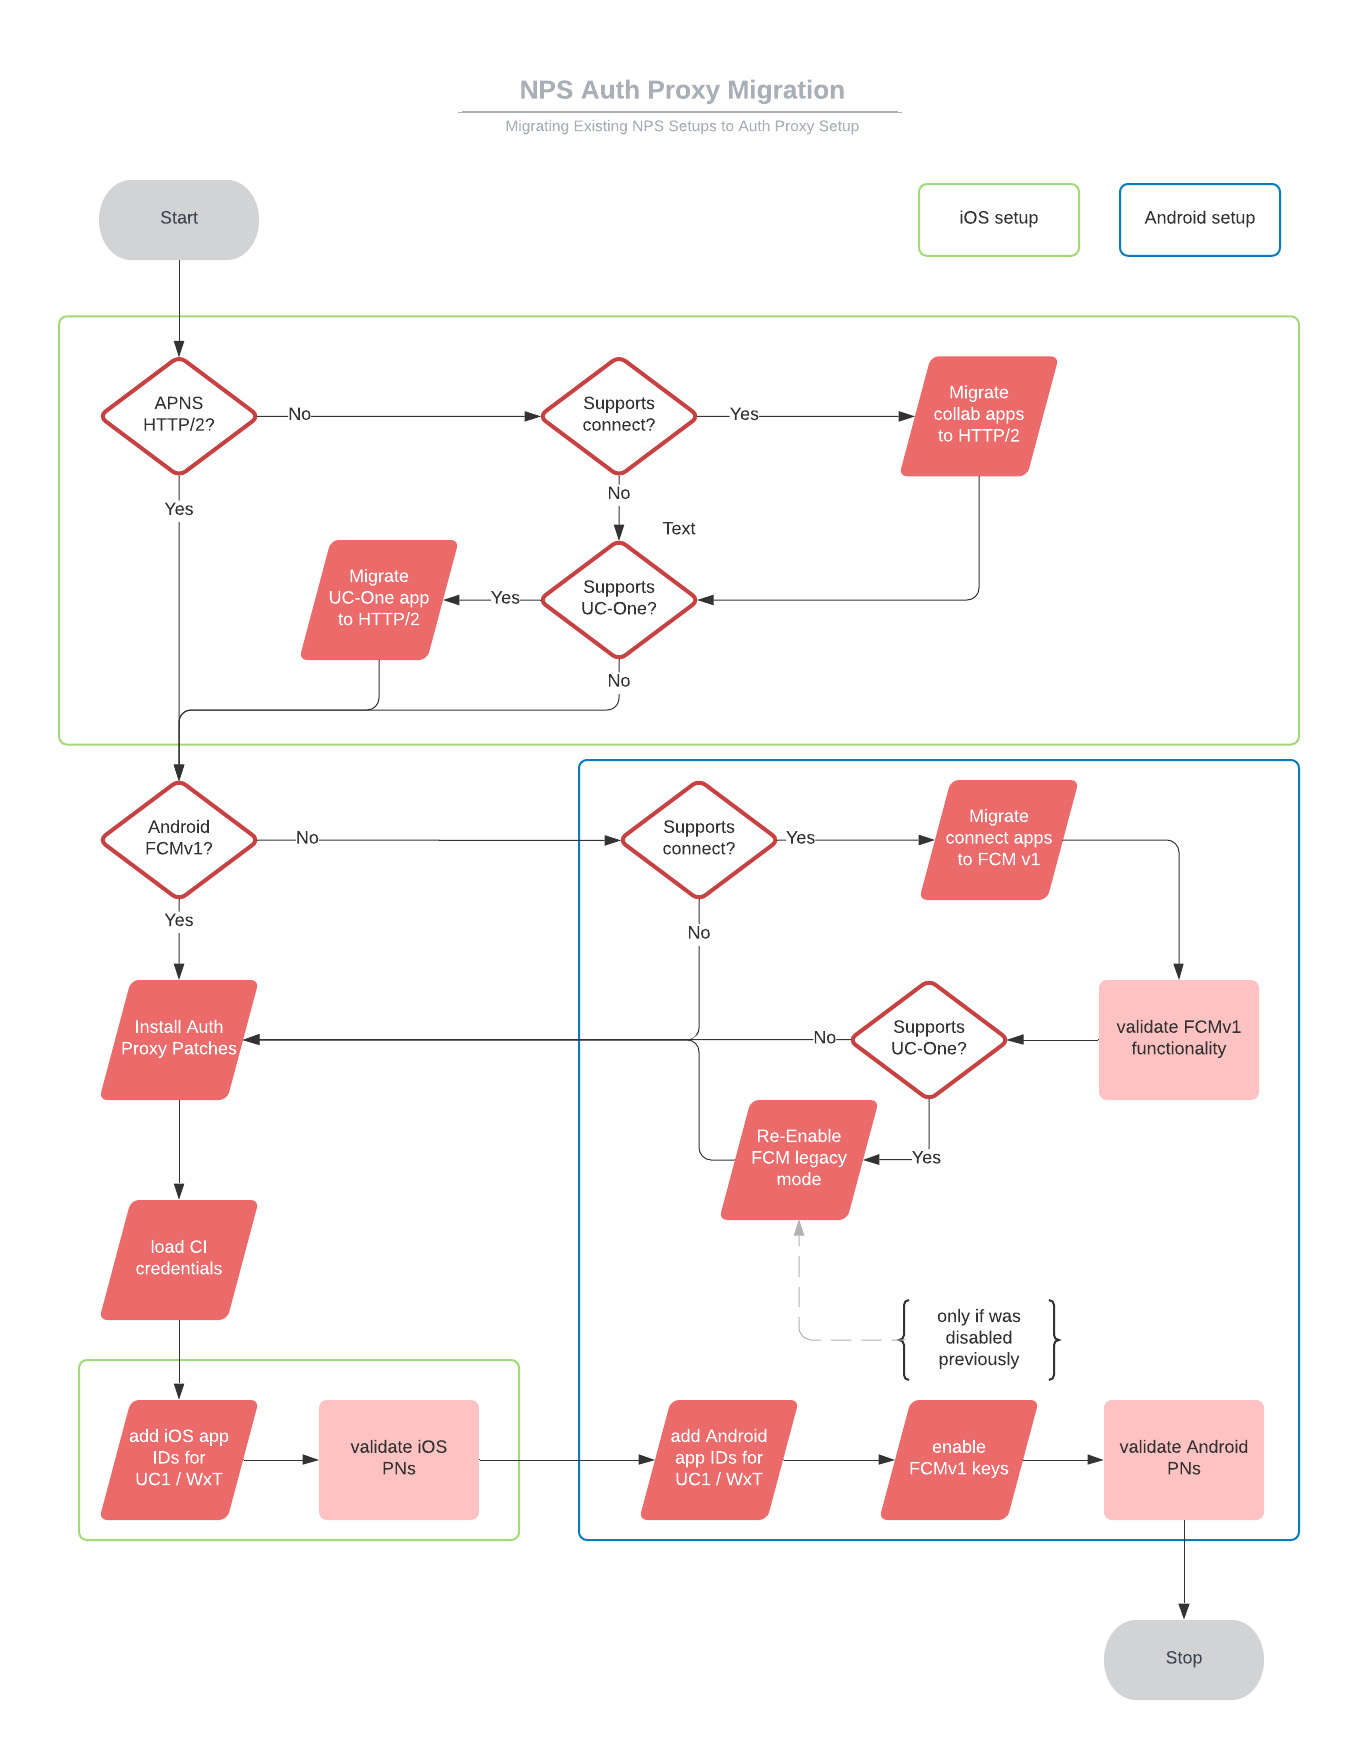
|
Последовательность |
Заголовок задачи |
Когда и почему требуется задание? |
|---|---|---|
|
1 |
Перенесите NPS на HTTP/2 для приложений iOS, разработанных компанией UC-One SaaS (или Connect). |
Если NPS поддерживает эти приложения, но они еще не настроены для HTTP/2. |
|
2 |
Перенесите NPS на FCMv1 для приложений UC-One SaaS (или Connect) для Android. |
Если NPS поддерживает эти приложения, но они еще не настроены для FCMv1. |
|
3 |
Включите режим FCMv1 и протестируйте push-уведомления. |
Если сервер сети поддерживает UC-One Connect и/или другие приложения для Android (не принадлежащие Cisco). |
|
4 |
Снова включите устаревший режим FCM. |
Если NPS поддерживает SaaS от UC-One. Если вы оставите FCMv1 включенным, перед настройкой прокси-сервера NPS push-уведомления в систему SaaS, входящей в UC, начнут давать сбой. |
|
5 |
Установите патчи прокси-сервера для аутентификации NPS. |
Если сервер NPS использует протокол XSP R22 или XSP R23. |
|
6 |
Настройте NPS для использования прокси-сервера аутентификации NPS:
|
Всегда требуется. |
|
7 |
Удалите клавиши устаревшего режима FCM. |
Для приложений, которые успешно поддерживаются NPS на FCMv1. |
Перенесите приложения BroadWorks Collaborate для iOS на HTTP/2
Эта задача обязательна для push-уведомлений в приложения UC-One SaaS и Webex на платформах iOS.
Прежде чем начать
Если ваш XSP работает под управлением R22, вам необходимо применить ap354313, прежде чем вы сможете настроить приложение NPS на использование HTTP/2 для APNS.
| 1 |
Примечание. Не устанавливайте тайм-аут соединения ниже 1000. |
| 2 |
Добавьте идентификаторы приложений в контекст приложений APNS, не указав ключ Auth — поставьте его пустым.
Для приложения Webex: |
| 3 |
|
| 4 |
|
| 5 |
Включите HTTP/2:
|
| 6 |
|
| 7 |
Прокрутите страницу вниз до раздела «Сервер рассылки уведомлений» и выберите свой релиз (например, релиз 22) и следуйте инструкциям на портале. |
Перенесите приложения BroadWorks UC-One Connect/SaaS для Android на FCMv1
-
Эта задача относится к NPS на XSP. Не обращайте на это внимание, если ваш сетевой сервер подключен к ADP.
-
Эту процедуру можно использовать для перехода на уведомления FCMv1 для приложений UC-One Connect или UC-One SaaS для Android.
-
Если вы хотите использовать прокси-сервер NPS для аутентификации push-уведомлений в приложениях UC-One или Webex Android, необходимо использовать FCMv1.
-
Эта задача подготавливает NPS к работе с протоколом FCMv1, чтобы его можно было включить как часть настройки прокси-сервера аутентификации NPS. Не включайте FCMv1, пока не будете готовы настроить прокси-сервер аутентификации NPS, иначе уведомления клиентам SaaS не будут направляться.
| 1 |
Получите идентификатор проекта из консоли Firebase: | ||||||||||||||||
| 2 |
Получите закрытый ключ своей сервисной учетной записи от Firebase: | ||||||||||||||||
| 3 |
Скопируйте ключ в XSP, на котором размещен ваш NPS. | ||||||||||||||||
| 4 |
Добавьте идентификатор проекта и связанный с ним закрытый ключ в контекст проектов FCM:
| ||||||||||||||||
| 5 |
Добавьте приложение UC-One (Connect или SaaS) и соответствующий идентификатор проекта в контекст приложений FCM:
| ||||||||||||||||
| 6 |
Проверьте конфигурацию FCM на соответствие атрибутам и рекомендуемым значениям, показанным здесь. При необходимости используйте Запустите
|
Перенесите приложения BroadWorks UC-One Connect/SaaS для Android на FCMv1 (на ADP)
-
Эта задача относится к NPS в ADP. Не обращайте на это внимание, если ваш сетевой сервер подключен к протоколу XSP.
-
Эту процедуру можно использовать для перехода на уведомления FCMv1 для приложений UC-One Connect или UC-One SaaS для Android.
-
Если вы хотите использовать прокси-сервер NPS для аутентификации push-уведомлений в приложениях UC-One или Webex Android, необходимо использовать FCMv1.
-
Эта задача подготавливает NPS к работе с протоколом FCMv1, чтобы его можно было включить как часть настройки прокси-сервера аутентификации NPS. Не включайте FCMv1, пока не будете готовы настроить прокси-сервер аутентификации NPS, иначе уведомления клиентам SaaS не будут направляться.
| 1 |
Получите идентификатор проекта из консоли Firebase: |
| 2 |
Получите закрытый ключ своей сервисной учетной записи от Firebase: |
| 3 |
|
| 4 |
Войдите в интерфейс командной строки ADP и добавьте проект и ключ API в контекст проектов FCM:
|
| 5 |
Добавьте идентификатор приложения и проекта в контекст приложений FCM:
|
| 6 |
Проверьте конфигурацию: |
Снова включите устаревший режим FCM
Это нужно сделать (в рамках миграции) только в том случае, если:
-
Ваш сетевой сервер используется для приложений UC-One SaaS или BroadWorks Connect для Android.
-
Вы уже проверили, что push-уведомления о звонках в другие приложения работают с API FCMv1.
Вы временно отключаете FCMv1, поскольку ключи FCMv1 для этих приложений необходимо активировать только в процессе настройки прокси-сервера аутентификации NPS.
| 1 |
Войдите в XSP, на котором размещен ваш общий сетевой сервер сети. |
| 2 |
Перейдите в контекст FCM и отключите FCM v1: |
Установите патчи прокси-сервера для аутентификации NPS
Установите следующие патчи для поддержки функции прокси-сервера аутентификации NPS:
Патчи R22
Патчи R23
Настройте NPS для использования прокси-сервера аутентификации
| 1 |
Чтобы создать клиентскую учетную запись OAuth (Webex Common Identity), создайте запрос на обслуживание вместе со своим контактным лицом по адаптации или через TAC. Назовите свой сервисный запрос «Конфигурация NPS» для настройки прокси-сервера Auth. Мы предоставляем вам идентификатор клиента OAuth, секрет клиента и токен обновления, действительный в течение 60 дней. Если срок действия токена истекает до его использования в NPS, вы можете подать еще один запрос.
| |||||||||||||||||||
| 2 |
Создайте учетную запись клиента на сервере NPS:
Выполните команду, чтобы убедиться, что введенные значения соответствуют предоставленным вам. | |||||||||||||||||||
| 3 |
Введите URL-адрес прокси-сервера NPS и задайте интервал обновления токена (рекомендуется 30 минут): Полные доменные имена на основе регионов: Восток США:
Запад США:
Европа:
Саудовская Аравия:
Австралия:
Если время ожидания push-уведомлений истекает из-за задержки разрешения DNS, увеличьте значение тайм-аута в файле «/etc/resolv.conf» на сервере BroadWorks. | |||||||||||||||||||
| 4 |
(Для уведомлений Android) Добавьте идентификаторы приложений Android в контекст приложений FCM на NPS.
Для приложения UC-One на Android: | |||||||||||||||||||
| 5 |
(Для уведомлений) Добавьте идентификатор приложения в контекст приложений APNS, не указав ключ Auth — поставьте его пустым. Apple iOS Для приложения Webex на iOS: Для приложения UC-One на iOS: | |||||||||||||||||||
| 6 |
Настройте следующие URL-адреса NPS:
| |||||||||||||||||||
| 7 |
Настройте следующие параметры подключения NPS на указанные рекомендуемые значения:
| |||||||||||||||||||
| 8 |
Проверьте, проверяет ли сервер приложений идентификаторы приложений, поскольку, возможно, потребуется добавить приложения Webex в список разрешенных: |
Перезапустите NPS и протестируйте push-уведомления
| 1 |
Перезапустите XSP: перезапустите
|
| 2 |
Проверьте уведомления о вызовах на Android, позвонив абоненту BroadWorks в вызывающий клиент на Android. Убедитесь, что уведомление о звонке отображается на устройстве Android. Примечание. Если push-уведомления в приложении UC-One для Android начинают давать сбой, возможно, произошла неправильная конфигурация. Если это ваша ситуация, вы можете вернуться к устаревшей версии FCM следующим образом:
|
| 3 |
Проверьте уведомления о вызовах на iOS, позвонив абоненту BroadWorks в вызывающий клиент на iOS. Убедитесь, что уведомление о звонке отображается на устройстве iOS. Примечание. Если push-уведомления в приложении UC-One iOS начинают давать сбой, возможно, произошла неправильная конфигурация. |


