- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Finn ut hvordan du oppdaterer Cisco BroadWorks NPS for å bruke NPS Proxy med denne konfigurasjonsveiledningen. Oppdag trinnvise instruksjoner, hensyn og beste fremgangsmåter for sømløs integrasjon og forbedret nettverksytelse.
Oversikt over NPS-autentiseringsproxy
Denne artikkelen beskriver hvordan du konfigurerer en delt NPS til å bruke NPS-godkjenningsproxy, slik at den også kan brukes til å sende anropsvarsler til Webex-apper. Hvis NPS ikke støtter andre apper, kan du følge den forenklede prosedyren i løsningsveiledningen for Webex for BroadWorks.
NPS Proxy Oversikt
For kompatibilitet med Webex for BroadWorks må NPS oppdateres for å støtte NPS Proxy-funksjonen, P ush Server for VoIP i UCaaS.
Funksjonen implementerer et nytt design i Notification Push Server for å løse sikkerhetsproblemet ved å dele private nøkler for push-varslingssertifikater med tjenesteleverandører for mobilklienter. I stedet for å dele push-varslings sertifikater og nøkler med tjenesteleverandøren, bruker NPS et nytt API for å skaffe et kortvarig push-varslingstoken fra UCaaS-backend, og bruker dette tokenet til autentisering med Apples APN-er og Google FCM-tjenester.
Funksjonen forbedrer også muligheten til Notification Push Server til å sende varsler til Android-enheter gjennom den nye Google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Hvis du vil ha mer informasjon, kan du se Push Server for VoIP i UCaaS-funksjonsbeskrivelse.
-
BroadWorks-oppdateringene for funksjonen er tilgjengelige på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Mer informasjon om ADP-serveren finner du på Cisco BroadWorks Application Deli very Platform.
Forutsetninger for NPS-godkjenningsproxy
XSP (eller Application Delivery Platform ADP) som er vert for NPS, må oppfylle følgende krav:
Minimumsversjoner og begrensninger for sambosted
-
NPS må aktiveres på en dedikert XSP/ADP, og NPS må være den eneste vertsbaserte applikasjonen på serveren. Dette er for å eliminere forstyrrelser i levering av Push-varsler.
-
Det skal bare være én NPS-app i en distribusjon. Hvis du bruker mobil UC-One Collaborate/Connect og/eller UC-One SaaS, og implementerer Webex for BroadWorks, må du dele denne eneste NPS for alle appene.
-
NPS må være på versjon R22 eller nyere XSP, eller ADP.
R22/R23 XSP er kompatibel med en R21-stabel hvis XSP bare kjører NPS og AS er R21.SP1. Se BroadWorks Compatibility Matrix for mer informasjon.
-
Mer informasjon om ADP-serveren finner du på Cisco BroadWorks Application Deli very Platform.
Delt NPS
Les disse merknadene før du konfigurerer den delte NPS til å bruke NPS-proxyen:
-
Hvis NPS brukes sammen med andre apper (ikke bare Webex-appen): Konfigurer først NPS-proxyen, og endre deretter NPS fra å bruke FCM eldre API til å bruke FCM HTTP v1 API.
-
Når du har bekreftet at varslinger fungerer som de skal for eldre apper med NPS-proxyen, fjerner du FCM API-nøkkelen for Android-appen og APN-autentiseringsnøkkelen for iOS-appen.
APN-er HTTP/2
-
Hvis du har distribuert iOS-apper som ikke er fra Cisco/Broadsoft, konfigurerer du disse appene til å bruke HTTP/2 APNS-protokollen før du konfigurerer NPS til å bruke NPS-proxyen.
-
XSP/ADP-er som allerede støtter Collaborate- eller SaaS BroadWorks-appen, må overføres til HTTP/2. Hvis du vil ha detaljert informasjon om konfigurering av HTTP/2, kan du se HTTP/2-støtte til Notification Push Server for APNS (migrering av NPS for å støtte disse iOS-appene er oppsummert i denne artikkelen).
Android FCMv1
-
Hvis du har distribuert Android-apper som ikke er fra Cisco/Broadsoft, konfigurerer du disse appene til å bruke FCMv1-tastene før du konfigurerer NPS til å bruke NPS-proxyen.
-
Hvis XSP/ADP for øyeblikket støtter Connect- eller UC-One SaaS-appen, aktiverer du FCMv1-nøkler etter at du har konfigurert NPS-proxyen. Vi anbefaler at du overfører alle tilleggsapper til FCMv1-nøkler, aktiverer og tester, og deaktiverer deretter til du er klar til å fullføre installasjonsinstruksjonene (overføringsflyten er dokumentert i denne artikkelen).
Sammendrag av NPS Proxy Migrering
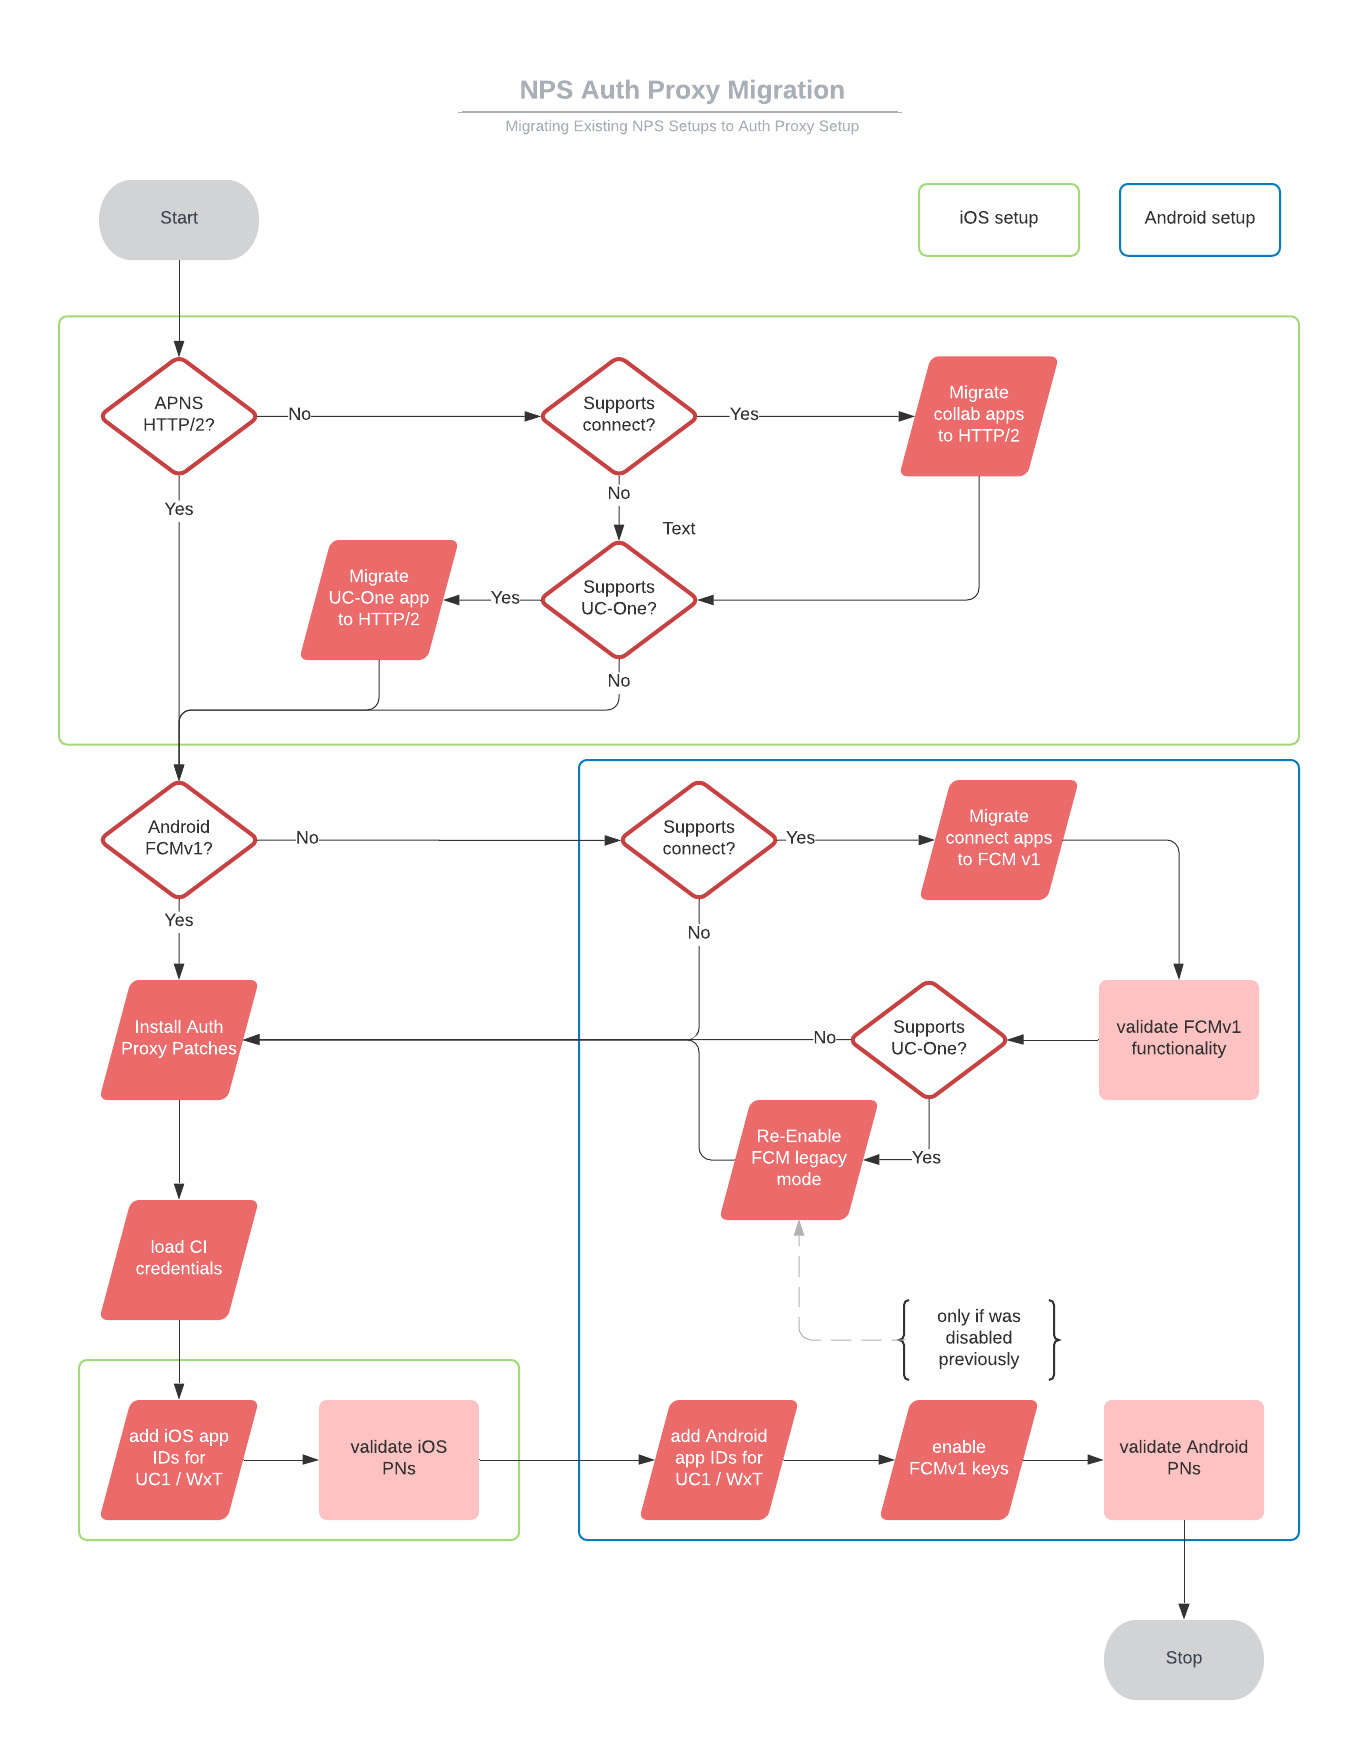
|
Sekvens |
Oppgavetittel |
Når/hvorfor er oppgaven nødvendig? |
|---|---|---|
|
1 |
Overfør NPS til HTTP/2 for UC-One SaaS (eller Connect) iOS-apper. |
Hvis NPS støtter disse appene, og de ennå ikke er konfigurert for HTTP/2. |
|
2 |
Overfør NPS til FCMv1 for UC-One SaaS (eller Connect) Android-apper. |
Hvis NPS støtter disse appene, og de ennå ikke er konfigurert for FCMv1. |
|
3 |
Aktiver FCMv1-modus, og test push-varsler. |
Hvis NPS støtter UC-One Connect og/eller andre (ikke-Cisco) Android-apper. |
|
4 |
Aktiver FCM-eldre modus på nytt. |
Hvis NPS støtter UC-One SaaS. Hvis du lar FCMv1 være aktivert før du konfigurerer NPS-proxyen, begynner push-varsler til UC-One SaaS å mislykkes. |
|
5 |
Installer proxy-oppdateringer for NPS-godkjenning. |
Hvis NPS er på XSP R22 eller XSP R23. |
|
6 |
Konfigurer NPS til å bruke NPS-godkjenningsproxyen:
|
Alltid påkrevd. |
|
7 |
Fjern FCM eldre modusnøkler. |
For apper som støttes vellykket av NPS på FCMv1. |
Overfør BroadWorks Collaborate iOS-apper til HTTP/2
Denne oppgaven er obligatorisk for push-varsler til UC-One SaaS- og Webex-apper på iOS-plattformer.
Før du begynner
Hvis XSP kjører R22, må du bruke ap354313 før du kan konfigurere NPS-programmet til å bruke HTTP/2 for APNS.
| 1 |
Angi produksjons-URL og tilkoblingsparametere på
Merk: Ikke sett tilkoblingstidsavbruddet under 1000. |
| 2 |
Legg til applikasjons-ID-ene i APNS-applikasjonskonteksten, og sørg for å utelate Auth-nøkkelen - sett den til tom. For UC-One SaaS: For Webex-appen: |
| 3 |
|
| 4 |
|
| 5 |
Aktiver HTTP/2:
|
| 6 |
Kun for UC-One SaaS-apper: Logg på forhandlerportalen og gå til . |
| 7 |
Rull ned til Notification Push Server-delen, og velg utgivelsen din (f.eks. Versjon 22), og følg deretter instruksjonene i portalen. |
Overfør BroadWorks UC-One Connect/SaaS Android-apper til FCMv1
-
Denne oppgaven gjelder NPS på XSP. Ignorer det hvis NPS er på ADP.
-
Du kan bruke denne prosedyren for migrering til FCMv1-varsler for UC-One Connect eller UC-One SaaS Android-apper.
-
Du må bruke FCMv1 hvis du vil bruke NPS-proxyen til å godkjenne push-varsler til UC-One eller Webex Android-apper.
-
Denne oppgaven forbereder NPS for FCMv1 slik at du kan aktivere den som en del av konfigurasjonen av NPS-godkjenningsproxy. Ikke aktiver FCMv1 før du er klar til å konfigurere NPS-godkjenningsproxy, ellers mislykkes varsler til SaaS-klienter.
| 1 |
Få prosjekt-ID fra Firebase-konsollen: | ||||||||||||||||
| 2 |
Få tjenestekontoens private nøkkel fra Firebase: | ||||||||||||||||
| 3 |
Kopier nøkkelen til XSP som er vert for NPS. | ||||||||||||||||
| 4 |
Legg til prosjekt-ID og tilknyttet privat nøkkel i FCM-prosjektkonteksten:
| ||||||||||||||||
| 5 |
Legg til UC-One-programmet (Connect eller SaaS) og tilhørende prosjekt-ID i FCM-applikasjonskonteksten:
| ||||||||||||||||
| 6 |
Kontroller konfigurasjonen for FCM mot attributtene og anbefalte verdiene som vises her. Bruk Kjør
|
Overfør BroadWorks UC-One Connect/SaaS Android-apper til FCMv1 (på ADP)
-
Denne oppgaven gjelder NPS på ADP. Ignorer det hvis NPS er på XSP.
-
Du kan bruke denne prosedyren for migrering til FCMv1-varsler for UC-One Connect eller UC-One SaaS Android-apper.
-
Du må bruke FCMv1 hvis du vil bruke NPS-proxyen til å godkjenne push-varsler til UC-One eller Webex Android-apper.
-
Denne oppgaven forbereder NPS for FCMv1 slik at du kan aktivere den som en del av konfigurasjonen av NPS-godkjenningsproxy. Ikke aktiver FCMv1 før du er klar til å konfigurere NPS-godkjenningsproxy, ellers mislykkes varsler til SaaS-klienter.
| 1 |
Få prosjekt-ID fra Firebase-konsollen: |
| 2 |
Få tjenestekontoens private nøkkel fra Firebase: |
| 3 |
|
| 4 |
Logg inn på ADP CLI og legg til prosjektet og API-nøkkelen i FCM-prosjektkonteksten:
|
| 5 |
Legg til applikasjons- og prosjekt-ID i FCM-applikasjonskonteksten:
|
| 6 |
Bekreft konfigurasjonen din: |
Aktiver FCM Legacy Mode på nytt
Du trenger bare å gjøre dette (som en del av migreringen) hvis:
-
NPS brukes til UC-One SaaS eller BroadWorks Connect Android-apper.
-
Du har allerede testet at push-varsler for anrop til andre apper fungerer med FCMv1 API.
Du deaktiverer FCMv1 midlertidig fordi FCMv1-nøkler for disse appene bare må aktiveres under konfigurasjonsprosessen for proxy for NPS-godkjenning.
| 1 |
Logg på XSP-en som er vert for den delte NPS. |
| 2 |
Naviger til FCM-konteksten og deaktiver FCM v1: |
Installer proxy-oppdateringer for NPS-godkjenning
Installer følgende oppdateringer for å støtte NPS-godkjenningsproxy-funksjonen:
R22 Patcher
R23 Patcher
Konfigurer NPS til å bruke godkjenningsproxy
| 1 |
Opprett en tjenesteforespørsel med onboardingkontakten din, eller med TAC, for å klargjøre din (Webex Common Identity) OAuth-klientkonto. Tittel tjenesteforespørselen din NPS-konfigurasjon for Auth Proxy Setup. Vi gir deg en OAuth-klient-ID, en klienthemmelighet og et oppdateringstoken som er gyldig i 60 dager. Hvis tokenet utløper før du bruker det med NPS, kan du sende en ny forespørsel.
| |||||||||||||||||||
| 2 |
Opprett klientkontoen på NPS:
Kjør kommandoen for å bekrefte at verdiene du skrev inn samsvarer med de som ble gitt til deg. | |||||||||||||||||||
| 3 |
Skriv inn NPS-proxy-URL-adressen, og angi oppdateringsintervallet for token (30 minutter anbefales): Regionbaserte FQDNer: USA øst:
USA vest:
Europa:
Saudi-Arabia:
Australia:
Hvis push-varsler går ut på grunn av en forsinkelse i DNS-oppløsningen, øker du timeout-verdien i filen «/etc/resolv.conf» på BroadWorks-serveren. | |||||||||||||||||||
| 4 |
(For Android-varsler) Legg til Android-applikasjons-ID-ene i FCM-applikasjonskonteksten på NPS. For Webex-appen på Android: For UC-One App på Android: | |||||||||||||||||||
| 5 |
(For Apple iOS varsler) Legg til applikasjons-ID-en i APNS-applikasjonskonteksten, og sørg for å utelate Auth-tasten - sett den til tom. For Webex-appen på iOS: For UC-One-app på iOS: | |||||||||||||||||||
| 6 |
Konfigurer følgende NPS-URL-adresser:
| |||||||||||||||||||
| 7 |
Konfigurer følgende NPS-tilkoblingsparametere til de anbefalte verdiene som vises:
| |||||||||||||||||||
| 8 |
Sjekk om applikasjonsserveren screener applikasjons-ID-er, fordi du kanskje må legge til Webex-appene i tillatelseslisten: |
Start NPS på nytt og test push-varsler
| 1 |
Start XSP på nytt: bwstart
|
| 2 |
Test samtalevarsler til Android ved å ringe fra en BroadWorks-abonnent til den anropende klienten på Android. Kontroller at anropsvarsling vises på Android-enheten. Merk: Hvis push-varsler begynner å mislykkes for UC-One android-applikasjonen, er det mulig at det er en feilkonfigurasjon. Hvis dette er din situasjon, kan du gå tilbake til eldre FCM på følgende måte:
|
| 3 |
Test samtalevarsler til iOS ved å ringe fra en BroadWorks-abonnent til den anropende klienten på iOS. Kontroller at anropsvarsling vises på iOS-enheten. Merk: Hvis push-varsler begynner å mislykkes for UC-One iOS-applikasjonen, er det mulig at det er en feilkonfigurasjon. Hvis dette er din situasjon, kan du gå tilbake til det eldre binære grensesnittet med |


