- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


 W tym artykule
 Opinia?
Dowiedz się, jak zaktualizować Cisco BroadWorks NPS, aby korzystać z serwera proxy NPS, korzystając z tego przewodnika konfiguracji. Poznaj instrukcje krok po kroku, rozważania i najlepsze praktyki w celu bezproblemowej integracji i zwiększenia wydajności sieci.
Przegląd serwera proxy uwierzytelniania NPS
W tym artykule opisano, jak skonfigurować współdzielony NPS tak, aby używał serwera proxy uwierzytelniania NPS, aby mógł być również używany do wysyłania powiadomień o połączeniach do aplikacji Webex. Jeśli Twój NPS nie obsługuje innych aplikacji, możesz postępować zgodnie z uproszczoną procedurą zawartą w Przewodniku po rozwiązaniach Webex for BroadWorks.
Omówienie NPS Proxy
Aby uzyskać zgodność z Webex dla BroadWorks, Twój NPS musi być poprawiony, aby obsługiwał funkcję serwera proxy NPS, P ush Server for VoIP w UCAA.
Funkcja ta implementuje nowy projekt w Notification Push Server, aby rozwiązać lukę bezpieczeństwa związaną z udostępnianiem prywatnych kluczy certyfikatu powiadomień push dostawcom usług dla klientów mobilnych. Zamiast udostępniać certyfikaty i klucze powiadomień push dostawcy usług, NPS korzysta z nowego interfejsu API, aby uzyskać krótkotrwały token powiadomień push z zaplecza UCaaS i używa tego tokena do u wierzytelniania w APN Apple i usługach Google FCM.
Funkcja ta zwiększa również zdolność serwera powiadomień Push do wysyłania powiadomień na urządzenia z Androidem za pośrednictwem nowego interfejsu API HTTPv1 Google Firebase Cloud Messaging (FCM).
-
Aby uzyskać więcej informacji, zobacz Opis funkcji serwera Push dla VoIP w systemie UCaaS.
-
Poprawki BroadWorks dla tej funkcji są dostępne na stronie: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Więcej informacji na temat serwera ADP można znaleźć na platformie Cisco BroadWorks Application Delivery Platform.
Wymagania wstępne proxy uwierzytelniania NPS
XSP (lub ADP platformy dostarczania aplikacji), na którym znajduje się NPS, musi spełniać następujące wymagania:
Minimalne wersje i ograniczenia współzamieszkania
-
NPS musi być aktywowany na dedykowanym XSP/ADP, a NPS musi być jedyną hostowaną aplikacją na serwerze. Ma to na celu wyeliminowanie zakłóceń w dostarczaniu powiadomień Push.
-
We wdrożeniu powinna znajdować się tylko jedna aplikacja NPS. Jeśli korzystasz z urządzeń mobilnych UC-One Collaborate/Connect i/lub UC-One SaaS i wdrażasz Webex dla BroadWorks, musisz udostępnić ten pojedynczy NPS dla wszystkich aplikacji.
-
NPS musi być w wersji R22 lub nowszej XSP lub ADP.
R22/R23 XSP jest kompatybilny ze stosem R21, jeśli XSP uruchamia tylko NPS, a AS jest R21.SP1. Więcej informacji można znaleźć w Matrycy zgodności BroadWor ks.
-
Więcej informacji na temat serwera ADP można znaleźć na platformie Cisco BroadWorks Application Delivery Platform.
Współdzielony NPS
Przeczytaj poniższe uwagi przed skonfigurowaniem współdzielonego serwera NPS do korzystania z serwera proxy NPS:
-
Jeśli Twój NPS jest używany z innymi aplikacjami (nie tylko aplikacją Webex): Najpierw skonfiguruj serwer proxy NPS, a następnie zmień NPS z używania starszego interfejsu API FCM na użycie interfejsu FCM HTTP v1 API.
-
Po sprawdzeniu, czy powiadomienia działają poprawnie dla starszych aplikacji z serwerem proxy NPS, usuń klucz interfejsu API FCM dla aplikacji na Androida i klucz auth APN dla aplikacji iOS.
APN HTTP/2
-
Jeśli wdrożyłeś aplikacje iOS, które nie pochodzą z systemu Cisco/BroadSoft, skonfiguruj te aplikacje tak, aby korzystały z protokołu HTTP/2 APNS przed skonfigurowaniem NPS do korzystania z serwera proxy NPS.
-
XSP/ADP, które już obsługują aplikację Collaborate lub SaaS BroadWorks, muszą zostać przeniesione do protokołu HTTP/2. Aby uzyskać szczegółowe informacje na temat konfigurowania protokołu HTTP/2, zobacz Obsługa protokołu HTTP/2 do serwera powiadomień Push dla APNS (migracja NPS do obsługi tych aplikacji na iOS jest pod sumowana w tym artykule).
Android FCMv1
-
Jeśli wdrożyłeś aplikacje na Androida, które nie pochodzą z programu Cisco/BroadSoft, skonfiguruj te aplikacje tak, aby używały klawiszy FCMv1 przed skonfigurowaniem NPS do korzystania z serwera proxy NPS.
-
Jeśli XSP/ADP obsługuje obecnie aplikację Connect lub UC-One SaaS, włącz klucze FCMv1 po skonfigurowaniu serwera proxy NPS. Zalecamy migrację wszystkich dodatkowych aplikacji do klawiszy FCMv1, włączenie i przetestowanie, a następnie wyłączenie, do póki nie będziesz gotowy do wykonania instrukcji konfiguracji (przepływ migracji jest udokumentowany w tym artykule).
Podsumowanie migracji serwera proxy NPS
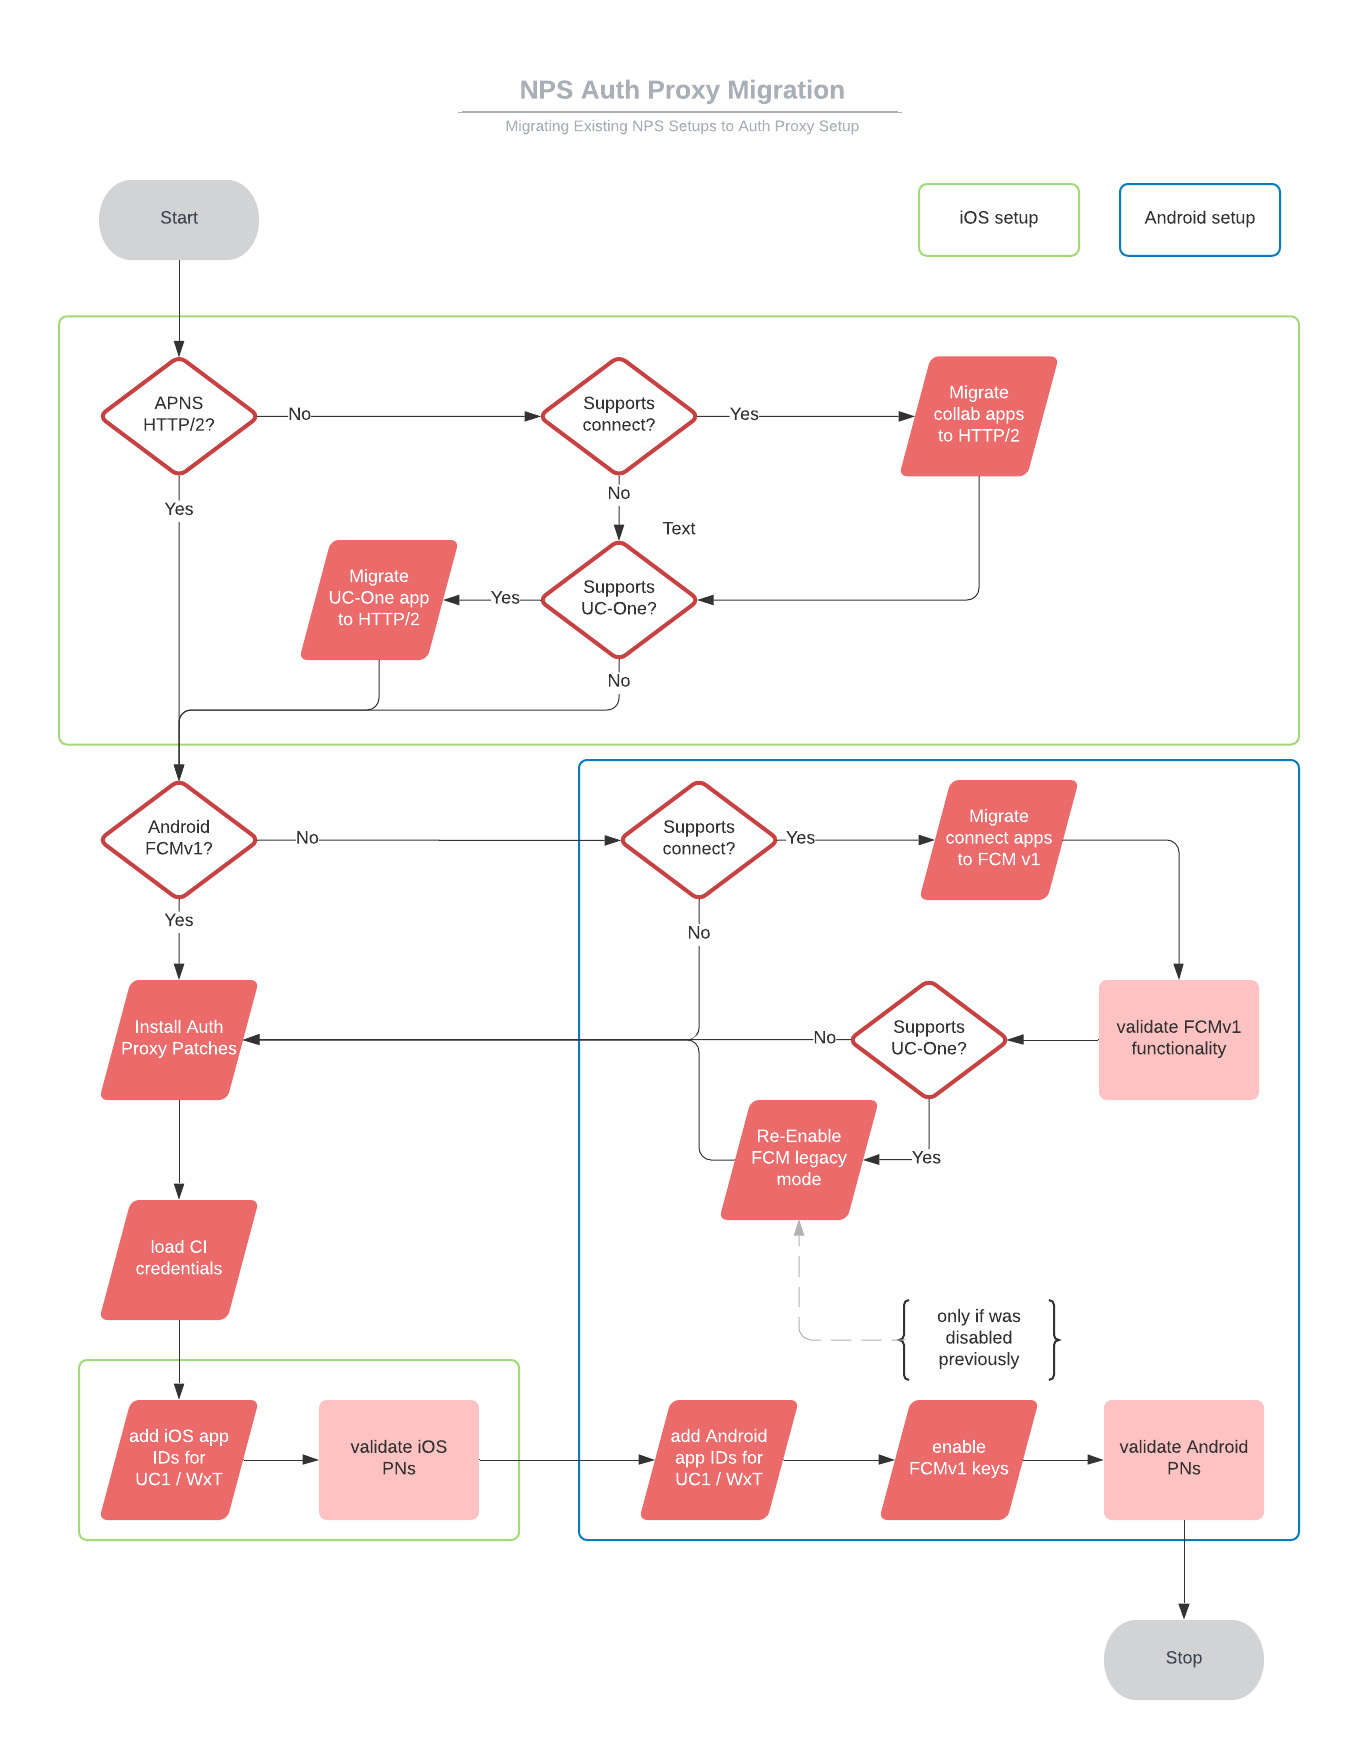
|
Sekwencja |
Tytuł zadania |
Kiedy i dlaczego zadanie jest wymagane? |
|---|---|---|
|
1 |
Migracja NPS do protokołu HTTP/2 dla aplikacji UC-One SaaS (lub Connect) na iOS. |
Jeśli NPS obsługuje te aplikacje i nie są jeszcze skonfigurowane dla protokołu HTTP/2. |
|
2 |
Migracja NPS do FCMv1 dla aplikacji UC-One SaaS (lub Connect) na Androida. |
Jeśli NPS obsługuje te aplikacje i nie są jeszcze skonfigurowane dla FCMv1. |
|
3 |
Włącz tryb FCMv1 i przetestuj powiadomienia push. |
Jeśli NPS obsługuje UC-One Connect i/lub inne (inne niż Cisco) aplikacje na Androida. |
|
4 |
Ponownie włącz tryb starszy FCM. |
Jeśli NPS obsługuje UC-One SaaS. Jeśli pozostawisz włączoną funkcję FCMv1, zanim skonfigurujesz proxy NPS, powiadomienia push do UC-One SaaS zaczną zawodzić. |
|
5 |
Zainstaluj poprawki proxy uwierzytelniania NPS. |
Jeśli NPS jest na XSP R22 lub XSP R23. |
|
6 |
Skonfiguruj NPS, aby używał serwera proxy uwierzytelniania NPS:
|
Zawsze wymagane. |
|
7 |
Usuń starsze klawisze trybu FCM. |
Dla aplikacji, które są pomyślnie obsługiwane przez NPS w systemie FCMv1. |
Migracja aplikacji BroadWorks Collaborate iOS do protokołu HTTP/2
To zadanie jest obowiązkowe w przypadku powiadomień push do aplikacji UC-One SaaS i Webex na platformach iOS.
Zanim zaczniesz
Jeśli w XSP jest uruchomiony R22, musisz zastosować ap354313, zanim będzie można skonfigurować aplikację NPS tak, aby używała protokołu HTTP/2 dla APNS.
| 1 |
Ustaw adres URL produkcji i parametry połączenia w
Uwaga: Nie ustawiaj limitu czasu połączenia poniżej 1000. |
| 2 |
Dodaj identyfikatory aplikacji do kontekstu aplikacji APNS, pomijając klucz Auth — ustaw go na pusty. Dla UC-One SaaS: Dla aplikacji Webex: |
| 3 |
|
| 4 |
|
| 5 |
Włącz HTTP/2:
|
| 6 |
Tylko w przypadku aplikacji SaaS UC-One: Zaloguj się do portalu sprzedawców i przejdź do . |
| 7 |
Przewiń w dół do sekcji Notification Push Server i wybierz wersję (np. Release 22), a następnie postępuj zgodnie z instrukcjami podanymi w portalu. |
Migracja aplikacji BroadWorks UC-One Connect/SaaS na Androida do FCMv1
-
To zadanie dotyczy NPS na XSP. Zignoruj to, jeśli Twój NPS jest na ADP.
-
Możesz użyć tej procedury do migracji powiadomień FCMv1 dla aplikacji UC-One Connect lub UC-One SaaS na Androida.
-
Musisz użyć FCMv1, jeśli chcesz używać serwera proxy NPS do uwierzytelniania powiadomień push w aplikacjach UC-One lub Webex na Androida.
-
To zadanie przygotowuje NPS dla FCMv1, dzięki czemu można go włączyć jako część konfiguracji serwera proxy uwierzytelniania NPS. Nie włączaj FCMv1, dopóki nie będziesz gotowy do skonfigurowania serwera proxy uwierzytelniania NPS, w przeciwnym razie powiadomienia dla klientów SaaS nie powiedzą się.
| 1 |
Pobierz identyfikator projektu z konsoli Firebase: | ||||||||||||||||
| 2 |
Pobierz klucz prywatny konta usługi z Firebase: | ||||||||||||||||
| 3 |
Skopiuj klucz do XSP hostującego Twój NPS. | ||||||||||||||||
| 4 |
Dodaj identyfikator projektu i powiązany klucz prywatny do kontekstu projektów FCM:
| ||||||||||||||||
| 5 |
Dodaj aplikację UC-One (Connect lub SaaS) i skojarzony identyfikator projektu do kontekstu aplikacji FCM:
| ||||||||||||||||
| 6 |
Sprawdź konfigurację FCM na podstawie przedstawionych tutaj atrybutów i zalecanych wartości. Użyj Uruchom
|
Migracja aplikacji BroadWorks UC-One Connect/SaaS na Androida do FCMv1 (na ADP)
-
To zadanie dotyczy NPS na ADP. Zignoruj to, jeśli Twój NPS jest na XSP.
-
Możesz użyć tej procedury do migracji powiadomień FCMv1 dla aplikacji UC-One Connect lub UC-One SaaS na Androida.
-
Musisz użyć FCMv1, jeśli chcesz używać serwera proxy NPS do uwierzytelniania powiadomień push w aplikacjach UC-One lub Webex na Androida.
-
To zadanie przygotowuje NPS dla FCMv1, dzięki czemu można go włączyć jako część konfiguracji serwera proxy uwierzytelniania NPS. Nie włączaj FCMv1, dopóki nie będziesz gotowy do skonfigurowania serwera proxy uwierzytelniania NPS, w przeciwnym razie powiadomienia dla klientów SaaS nie powiedzą się.
| 1 |
Pobierz identyfikator projektu z konsoli Firebase: |
| 2 |
Pobierz klucz prywatny konta usługi z Firebase: |
| 3 |
|
| 4 |
Zaloguj się do ADP CLI i dodaj klucz projektu i API do kontekstu projektów FCM:
|
| 5 |
Dodaj identyfikator aplikacji i projektu do kontekstu aplikacji FCM:
|
| 6 |
Sprawdź swoją konfigurację: |
Ponownie włącz tryb FCM Legacy
Musisz to zrobić (w ramach migracji) tylko wtedy, gdy:
-
Twój NPS jest używany do aplikacji UC-One SaaS lub BroadWorks Connect na Androida.
-
Przetestowałeś już, że powiadomienia push wywołań do innych aplikacji działają z interfejsem API FCmv1.
Funkcja FCMv1 jest tymczasowo wyłączana, ponieważ klucze FCMv1 dla tych aplikacji muszą być włączone tylko podczas procesu konfiguracji serwera proxy uwierzytelniania NPS.
| 1 |
Zaloguj się do XSP hostującego współdzielony NPS. |
| 2 |
Przejdź do kontekstu FCM i wyłącz FCM v1: |
Zainstaluj poprawki proxy uwierzytelniania NPS
Zainstaluj następujące poprawki, aby obsługiwać funkcję proxy uwierzytelniania NPS:
Naszywki R22
Naszywki R23
Skonfiguruj NPS, aby używał serwera proxy uwierzytelniania
| 1 |
Utwórz żądanie usługi za pomocą swojego kontaktu wdrażającego lub TAC, aby udostępnić konto klienta OAuth (Webex Common Identity). Nazwij żądanie usługi Konfiguracja NPS dla konfiguracji Auth Proxy. Dajemy Ci identyfikator klienta OAuth, sekret klienta i token odświeżania, który jest ważny przez 60 dni. Jeśli token wygasa przed użyciem go ze swoim NPS, możesz zgłosić kolejne żądanie.
| |||||||||||||||||||
| 2 |
Utwórz konto klienta w NPS:
Uruchom polecenie, aby sprawdzić, czy wprowadzone wartości są zgodne z podanymi. | |||||||||||||||||||
| 3 |
Wprowadź adres URL serwera proxy NPS i ustaw interwał odświeżania tokena (zalecane 30 minut): FQDNS oparte na regionie: Wschód Stanów Zjednoczonych:
Stany Zjednoczone Zachodnie:
Europa:
Arabia Saudyjska:
Australia:
Jeśli powiadomienia push wygasają z powodu opóźnienia w rozdzielczości DNS, zwiększ wartość limitu czasu w pliku „/etc/resolv.conf” na serwerze BroadWorks. | |||||||||||||||||||
| 4 |
(W przypadku powiadomień na Androida) Dodaj identyfikatory aplikacji na Androida do kontekstu aplikacji FCM w NPS. Dla aplikacji Webex na Androida: Dla aplikacji UC-One na Androida: | |||||||||||||||||||
| 5 |
(W przypadku Apple iOS powiadomień) Dodaj identyfikator aplikacji do kontekstu aplikacji APNS, pomijając klucz Auth — ustaw go na pusty. Dla aplikacji Webex na iOS: Dla aplikacji UC-One na iOS: | |||||||||||||||||||
| 6 |
Skonfiguruj następujące adresy URL NPS:
| |||||||||||||||||||
| 7 |
Skonfiguruj następujące parametry połączenia NPS do pokazanych zalecanych wartości:
| |||||||||||||||||||
| 8 |
Sprawdź, czy Serwer aplikacji sprawdza identyfikatory aplikacji, ponieważ może być konieczne dodanie aplikacji Webex do listy zezwoleń: |
Uruchom ponownie NPS i przetestuj powiadomienia push
| 1 |
Uruchom ponownie XSP: start
|
| 2 |
Przetestuj powiadomienia o połączeniach na Androida, wykonując połączenia od subskrybenta BroadWorks do klienta dzwoniącego na Androidzie. Sprawdź, czy powiadomienie o połączeniu pojawia się na urządzeniu z Androidem. U@@ waga: Jeśli powiadomienia push zaczną zawodzić w aplikacji UC-One na Androida, możliwe jest, że wystąpiła błędna konfiguracja. Jeśli taka jest Twoja sytuacja, możesz powrócić do starszego FCM w następujący sposób:
|
| 3 |
Przetestuj powiadomienia o połączeniach na iOS, wykonując połączenia od subskrybenta BroadWorks do klienta dzwoniącego na iOS. Sprawdź, czy powiadomienie o połączeniu pojawia się na urządzeniu z systemem iOS. U@@ waga: Jeśli powiadomienia push zaczną zawodzić w aplikacji UC-One iOS, możliwe jest, że wystąpiła błędna konfiguracja. Jeśli taka jest twoja sytuacja, możesz powrócić do starszego interfejsu binarnego z ustawieniem fałszywym z |


