- Home
- /
- Articolo

Grazie per il feedback.


 In questo articolo
 Feedback?
Scopri come aggiornare Cisco BroadWorks NPS per utilizzare NPS Proxy con questa guida alla configurazione. Scopri le istruzioni dettagliate, le considerazioni e le best practice per un'integrazione perfetta e prestazioni di rete migliorate.
Panoramica del proxy di autenticazione NPS
Questo articolo descrive come configurare un NPS condiviso per utilizzare il proxy di autenticazione NPS, in modo che possa essere utilizzato anche per inviare notifiche di chiamata alle app Webex. Se il suo NPS non supporta altre app, può seguire la procedura semplificata nella Webex for BroadWorks Solution Guide.
Panoramica del proxy NPS
Per compatibilità con Webex for BroadWorks, il suo NPS deve essere patchato per supportare la funzione NPS Proxy, Push Server for VoIP in UCaaS.
La funzionalità implementa un nuovo design nel Notification Push Server per risolvere la vulnerabilità di sicurezza derivante dalla condivisione delle chiavi private dei certificati di notifica push con i fornitori di servizi per i client mobili. Invece di condividere i certificati e le chiavi di notifica push con il fornitore di servizi, l'NPS utilizza una nuova API per ottenere un token di notifica push di breve durata dal backend UCaaS e utilizza questo token per l'autenticazione con gli APN Apple e i servizi FCM di Google.
La funzione migliora anche la capacità del Notification Push Server di inviare notifiche ai dispositivi Android tramite la nuova API HTTP di Google Firebase Cloud Messaging (FCM).
-
Per ulteriori informazioni, consulti il Push Server for VoIP nella descrizione delle funzionalità UCaaS.
-
Ulteriori informazioni sul server ADP sono disponibili all'indirizzo Cisco BroadWorks Application Delivery Platform.
Prerequisiti del proxy di autenticazione NPS
L'XSP (o Application Delivery Platform ADP) che ospita NPS deve soddisfare i seguenti requisiti:
Versioni minime e restrizioni di co-residenza
-
NPS deve essere attivato su un XSP/ADP dedicato e NPS deve essere l'unica applicazione ospitata sul server. Questo per eliminare le interferenze con l'invio delle notifiche push.
-
Dovrebbe esserci una sola app NPS in una distribuzione. Se sta utilizzando UC-One Collaborate/Connect mobile e/o UC-One SaaS e sta implementando Webex per BroadWorks, deve condividere questo singolo NPS per tutte le app.
-
NPS deve essere sulla versione R22 o successiva XSP o ADP.
R22/R23 XSP è compatibile con uno stack R21 se l'XSP esegue solo NPS e l'AS è R21.SP1. Per ulteriori informazioni, consultare la BroadWorks Compatibility Matrix.
-
Ulteriori informazioni sul server ADP sono disponibili all'indirizzo Cisco BroadWorks Application Delivery Platform.
NPS condiviso
Legga queste note prima di configurare il suo NPS condiviso per utilizzare il proxy NPS:
-
Se il suo NPS viene utilizzato con altre app (non solo l'app Webex): prima configura il proxy NPS, poi cambia l'NPS dall'utilizzo dell'API legacy FCM all'utilizzo dell'API FCM HTTP v1.
-
Dopo aver verificato che le notifiche funzionino correttamente per le app meno recenti con il proxy NPS, rimuova la chiave API FCM per l'app Android e la chiave di autenticazione APNs per l'app iOS.
PAN HTTP/2
-
Se ha distribuito app iOS che non sono di Cisco/Broadsoft, configuri tali app per utilizzare il protocollo APNS HTTP/2 prima di configurare NPS per utilizzare il proxy NPS.
-
Gli XSP/ADP che già supportano l'app Collaborate o SaaS BroadWorks devono essere migrati a HTTP/2. Per informazioni dettagliate sulla configurazione di HTTP/2, vedere Supporto HTTP/2 per Notification Push Server per APNS (la migrazione di NPS per supportare queste app iOS è riassunta in questo articolo).
Android FCMv1
-
Se ha distribuito app Android che non sono di Cisco/Broadsoft, configuri tali app per utilizzare le chiavi FCMv1 prima di configurare NPS per utilizzare il proxy NPS.
-
Se XSP/ADP attualmente supporta l'app SaaS Connect o UC-One, abiliti le chiavi FCMv1 dopo aver configurato il proxy NPS. Le consigliamo di migrare tutte le app aggiuntive alle chiavi FCMv1, abilitarle e testarle, quindi disattivarle finché non sarà pronto a completare le istruzioni di configurazione (il flusso di migrazione è documentato in questo articolo).
Riepilogo della migrazione del proxy NPS
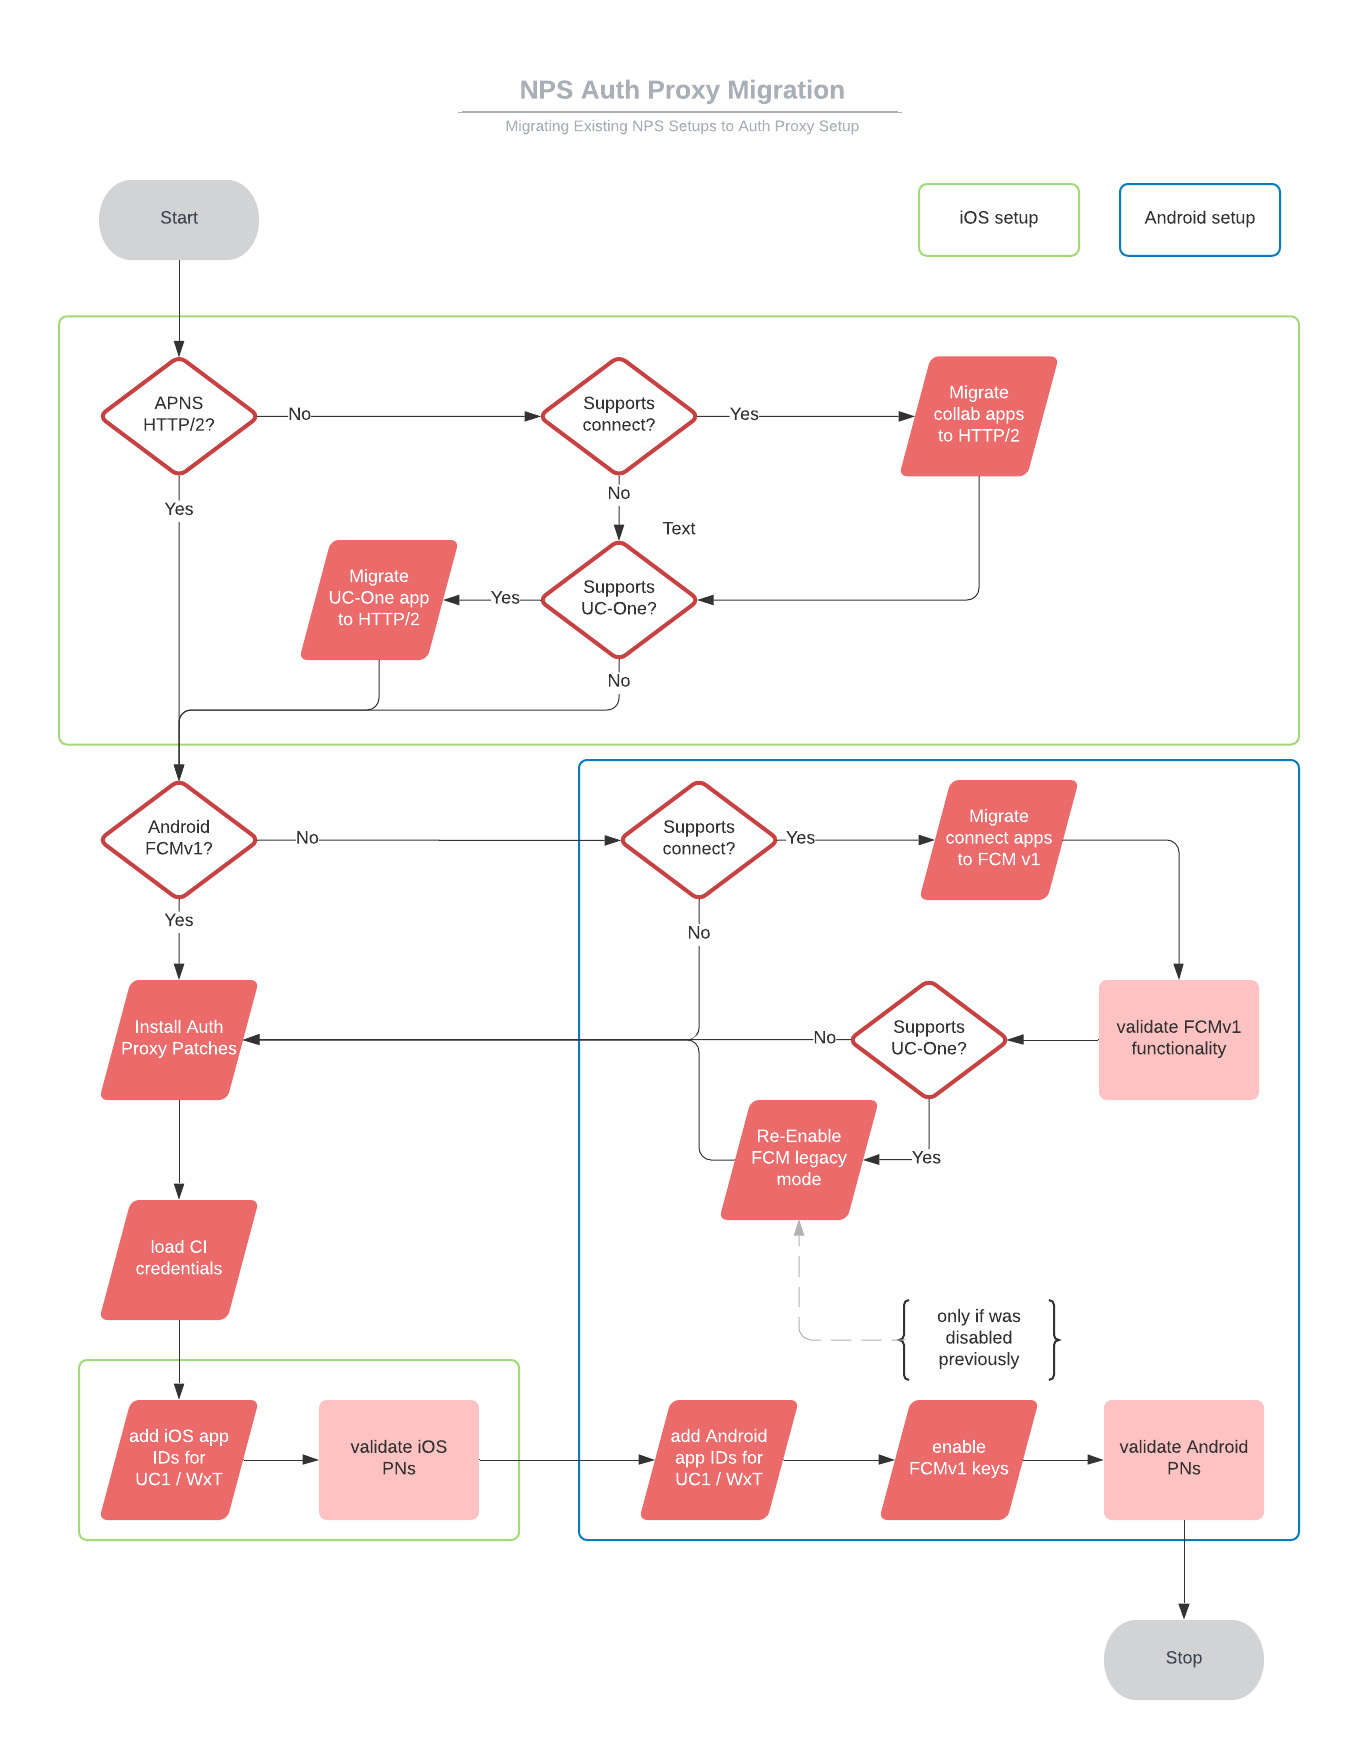
|
Sequenza |
Titolo dell'attività |
Quando/perché è richiesta l'attività? |
|---|---|---|
|
1 |
Migrare NPS a HTTP/2 per le app iOS UC-One SaaS (o Connect). |
Se l'NPS supporta quelle app e non sono ancora configurate per HTTP/2. |
|
2 |
Migrare NPS a FCMv1 per le app Android UC-One SaaS (o Connect). |
Se l'NPS supporta tali app e non sono ancora configurate per FCMv1. |
|
3 |
Attiva la modalità FCMv1 e testa le notifiche push. |
Se l'NPS supporta UC-One Connect e/o altre app Android (non Cisco). |
|
4 |
Riattivare la modalità legacy di FCM. |
Se l'NPS supporta UC-One SaaS. Se lascia abilitato FCMv1, prima di configurare il proxy NPS, le notifiche push su UC-One SaaS iniziano a fallire. |
|
5 |
Installa le patch del proxy di autenticazione NPS. |
Se NPS è su XSP R22 o XSP R23. |
|
6 |
Configurare NPS per utilizzare il proxy di autenticazione NPS:
|
Sempre richiesto. |
|
7 |
Rimuovere le chiavi della modalità legacy di FCM. |
Per le app supportate con successo da NPS su FCMv1. |
Migrare le app iOS BroadWorks Collaborate su HTTP/2
Questa attività è obbligatoria per le notifiche push alle app UC-One SaaS e Webex su piattaforme iOS.
Prima che Lei cominci
Se il suo XSP esegue R22, deve applicare ap354313 prima di poter configurare l'applicazione NPS per utilizzare HTTP/2 per APNS.
| 1 |
Imposta l'URL di produzione e i parametri di connessione su
Nota: Non imposti il timeout di connessione al di sotto di 1000. |
| 2 |
Aggiunga gli ID delle applicazioni al contesto delle applicazioni APNS, assicurandosi di omettere la chiave di autenticazione: impostala su vuota.
Per l'app Webex: |
| 3 |
|
| 4 |
|
| 5 |
Abilita HTTP/2:
|
| 6 |
Solo per le app SaaS UC-One: acceda al portale per rivenditori e vada su > BroadWorks >. |
| 7 |
Scorra verso il basso fino alla sezione Notification Push Server e selezioni la sua release (ad esempio Release 22), quindi segua le istruzioni fornite nel portale. |
Migrare le app Android BroadWorks UC-One Connect/SaaS su FCMv1
-
Questa attività si applica all'NPS su XSP. Lo ignori se il suo NPS è su ADP.
-
Può utilizzare questa procedura per la migrazione alle notifiche FCMv1 per le app Android UC-One Connect o UC-One SaaS.
-
Deve utilizzare FCMv1 se desidera utilizzare il proxy NPS per autenticare le notifiche push su UC-One o sulle app Webex Android.
-
Questa attività prepara l'NPS per FCMv1 in modo che Lei possa abilitarlo come parte della configurazione del proxy di autenticazione NPS. Non abiliti FCMv1 finché non è pronto a configurare il proxy di autenticazione NPS, altrimenti le notifiche ai client SaaS falliranno.
| 1 |
Ottenga l'ID del progetto dalla console Firebase: | ||||||||||||||||
| 2 |
Ottenga la chiave privata del suo account di servizio da Firebase: | ||||||||||||||||
| 3 |
Copia la chiave dell'XSP che ospita il suo NPS. | ||||||||||||||||
| 4 |
Aggiungere l'ID del progetto e la chiave privata associata al contesto dei progetti FCM:
| ||||||||||||||||
| 5 |
Aggiungere l'applicazione UC-One (Connect o SaaS) e l'ID di progetto associato al contesto delle applicazioni FCM:
| ||||||||||||||||
| 6 |
Controlli la configurazione di FCM rispetto agli attributi e ai valori consigliati mostrati qui. Usa la versione Esegui
|
Migrare le app Android BroadWorks UC-One Connect/SaaS su FCMv1 (su ADP)
-
Questa attività si applica all'NPS su ADP. Lo ignori se il suo NPS è su XSP.
-
Può utilizzare questa procedura per la migrazione alle notifiche FCMv1 per le app Android UC-One Connect o UC-One SaaS.
-
Deve utilizzare FCMv1 se desidera utilizzare il proxy NPS per autenticare le notifiche push su UC-One o sulle app Webex Android.
-
Questa attività prepara l'NPS per FCMv1 in modo che Lei possa abilitarlo come parte della configurazione del proxy di autenticazione NPS. Non abiliti FCMv1 finché non è pronto a configurare il proxy di autenticazione NPS, altrimenti le notifiche ai client SaaS falliranno.
| 1 |
Ottenga l'ID del progetto dalla console Firebase: |
| 2 |
Ottenga la chiave privata del suo account di servizio da Firebase: |
| 3 |
|
| 4 |
Accedere all'interfaccia a riga di comando di ADP e aggiungere il progetto e la chiave API al contesto dei progetti FCM:
|
| 5 |
Aggiungere l'ID dell'applicazione e del progetto al contesto delle applicazioni FCM:
|
| 6 |
Verifichi la sua configurazione: |
Riattivare la modalità FCM Legacy
Deve farlo (come parte della migrazione) solo se:
-
Il suo NPS viene utilizzato per le app Android UC-One SaaS o BroadWorks Connect.
-
Lei ha già verificato che le notifiche push delle chiamate ad altre app funzionano con l'API FCMv1.
Sta disabilitando temporaneamente FCMv1 perché le chiavi FCMv1 per queste app devono essere abilitate solo durante il processo di configurazione del proxy di autenticazione NPS.
| 1 |
Acceda all'XSP che ospita il suo NPS condiviso. |
| 2 |
Passa al contesto FCM e disabilita FCM v1: |
Installa le patch del proxy di autenticazione NPS
Installa le seguenti patch per supportare la funzione proxy di autenticazione NPS:
Cerotti R22
Cerotti R23
Configurare NPS per utilizzare il proxy di autenticazione
| 1 |
Crei una richiesta di servizio con il suo contatto di onboarding, o con TAC, per fornire il suo account cliente OAuth (Webex Common Identity). Assegna un nome alla sua richiesta di servizio NPS Configuration for Auth Proxy Setup. Le diamo un ID cliente OAuth, un segreto cliente e un token di aggiornamento valido per 60 giorni. Se il token scade prima che Lei lo utilizzi con il suo NPS, può presentare un'altra richiesta.
| |||||||||||||||||||
| 2 |
Crea l'account cliente sull'NPS:
Esegua il comando per verificare che i valori inseriti corrispondano a quelli forniti. | |||||||||||||||||||
| 3 |
Inserisca l'URL del proxy NPS e imposti l'intervallo di aggiornamento del token (30 minuti consigliati): FQDN basati sulla regione: Stati Uniti orientali:
Stati Uniti occidentali:
Europa:
Arabia Saudita:
Australia:
Se le notifiche push scadono a causa di un ritardo nella risoluzione DNS, aumenti il valore di timeout nel file «/etc/resolv.conf» sul server BroadWorks. | |||||||||||||||||||
| 4 |
(Per le notifiche Android) Aggiungere gli ID delle applicazioni Android al contesto delle applicazioni FCM sull'NPS. Per l'app Webex su Android: XSP_CLI/Applications/NotificationPushServer/FCM/Applications> aggiungere Per l'app UC-One su Android: | |||||||||||||||||||
| 5 |
(Per Apple iOS le notifiche) Aggiungi l'ID dell'applicazione al contesto delle applicazioni APNS, assicurandosi di omettere la chiave di autenticazione: impostala su vuota. Per l'app Webex su iOS: XSP_CLI/Applications/NotificationPushServer/apns/production/tokens> aggiungi Per l'app UC-One su iOS: | |||||||||||||||||||
| 6 |
Configura i seguenti URL NPS:
| |||||||||||||||||||
| 7 |
Configura i seguenti parametri di connessione NPS in base ai valori consigliati mostrati:
| |||||||||||||||||||
| 8 |
Controlli se l'Application Server sta esaminando gli ID delle applicazioni, perché potrebbe essere necessario aggiungere le app Webex all'elenco delle applicazioni consentite: |
Riavviare NPS e testare le notifiche push
| 1 |
Riavvii l'XSP: brestart
|
| 2 |
Prova le notifiche di chiamata su Android effettuando chiamate da un abbonato BroadWorks al client di chiamata su Android. Verifichi che la notifica di chiamata sia visualizzata sul dispositivo Android. Nota: se le notifiche push iniziano a non funzionare per l'applicazione Android UC-One, è possibile che ci sia un errore di configurazione. Se questa è la sua situazione, può tornare all'FCM precedente come segue:
|
| 3 |
Prova le notifiche di chiamata su iOS effettuando chiamate da un abbonato BroadWorks al client di chiamata su iOS. Verifichi che la notifica di chiamata sia visualizzata sul dispositivo iOS. Nota: se le notifiche push iniziano a non funzionare per l'applicazione UC-One iOS, è possibile che ci sia un errore di configurazione. Se questa è la sua situazione, può tornare all'interfaccia binaria precedente con |


