- Početak
- /
- Članak

Hvala na povratnim informacijama.


 U ovome članku
 Želite li poslati povratne informacije?
Saznajte kako ažurirati Cisco BroadWorks NPS za korištenje NPS proxy pomoću ovog vodiča za konfiguraciju. Otkrijte detaljne upute, razmatranja i najbolje prakse za besprijekornu integraciju i poboljšane performanse mreže.
Pregled NPS proxyja za provjeru autentičnosti
Ovaj članak opisuje kako konfigurirati zajednički NPS za korištenje proxyja za provjeru autentičnosti NPS, tako da se može koristiti i za slanje obavijesti o pozivima u Webex aplikacije. Ako vaš NPS ne podržava druge aplikacije, možete slijediti pojednostavljeni postupak u Vodiču za rješenja Webex za BroadWorks.
Pregled NPS proxyja
Za kompatibilnost s Webex za BroadWorks, vaš NPS mora biti zakrpljen kako bi podržao značajku NPS Proxy, P ush Server za VoIP u UCAA-ima.
Ova značajka implementira novi dizajn u Notification Push Server radi rješavanja sigurnosne ranjivosti dijeljenja privatnih ključeva certifikata push obavijesti s davateljima usluga za mobilne klijente. Umjesto dijeljenja potvrda i ključeva push obavijesti s davateljem usluga, NPS koristi novi API za dobivanje kratkotrajnog tokena push obavijesti iz pozadine UCAAS i koristi ovaj token za provjeru autentičnosti s Apple APN-ovima i Google FCM uslugama.
Ova značajka također poboljšava mogućnost Notification Push poslužitelja za slanje obavijesti na Android uređaje putem novog Google Firebase Cloud Messaging (FCM) HTTPv1 API-ja.
-
Za više informacija pogledajte Opis značajke Push Server za VoIP u UCaaS- u.
-
BroadWorks zakrpe za ovu značajku dostupne su na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Više informacija o ADP poslužitelju možete pronaći na Cisco BroadWorks Application Delivery Platform.
Preduvjeti za provjeru autentičnosti NPS proxy
XSP (ili platforma za isporuku aplikacija ADP) koji ugošćuje NPS mora ispunjavati sljedeće zahtjeve:
Minimalne verzije i ograničenja zajedničkog boravka
-
NPS mora biti aktiviran na namjenskom XSP/ADP-u, a NPS mora biti jedina hostirana aplikacija na poslužitelju. Time se eliminiraju smetnje u isporuci Push obavijesti.
-
U implementaciji bi trebala postojati samo jedna NPS aplikacija. Ako koristite mobilne UC-One Collaborate/Connect i/ili UC-One SaaS i implementirate Webex za BroadWorks, morate podijeliti ovaj jedinstveni NPS za sve aplikacije.
-
NPS mora biti na verziji R22 ili novijoj XSP ili ADP.
R22/R23 XSP kompatibilan je s R21 stokom ako XSP pokreće samo NPS, a AS je R21.SP1. Za više informacija pogledajte Matricu kompatibilnosti BroadWor ks.
-
Više informacija o ADP poslužitelju možete pronaći na Cisco BroadWorks Application Delivery Platform.
Dijeljeni NPS
Pročitajte ove bilješke prije konfiguriranja zajedničkog NPS-a za korištenje NPS proxyja:
-
Ako se vaš NPS koristi s drugim aplikacijama (ne samo Webex aplikacijom): Prvo konfiguri rajte NPS proxy, a zatim promijenite NPS iz korištenja FCM naslijeđenog API-ja na korištenje FCM HTTP v1 API-ja.
-
Nakon što provjerite rade li obavijesti ispravno za starije aplikacije s NPS proxyjem, uklonite FCM API ključ za Android aplikaciju i tipku za provjeru APN-a za iOS aplikaciju.
APN-ovi HTTP/2
-
Ako ste implementirali bilo koju iOS aplikaciju koja nije iz CISCO/BroadSoft, konfigurirajte te aplikacije da koriste protokol HTTP/2 APNS prije konfiguriranja NPS-a za korištenje NPS proxyja.
-
XSP/ADP-ove koji već podržavaju aplikaciju Collaborate ili SaaS BroadWorks potrebno je migrirati na HTTP/2. Detaljne informacije o konfiguriranju HTTP/2 potražite u članku Podr ška HTTP/2 na Notification Push Server za APNS (migracija NPS-a za podršku ovih iOS aplikacija sažeta je u ovom članku).
Android FCMv1
-
Ako ste implementirali bilo koju Android aplikaciju koja nije iz CISCO/BroadSoft, konfigurirajte te aplikacije da koriste tipke FCMv1 prije konfiguriranja NPS-a za korištenje NPS proxyja.
-
Ako XSP/ADP trenutno podržava aplikaciju Connect ili UC-One SaaS, omogućite tipke FCMv1 nakon što konfigurirate NPS proxy. Preporučujemo da sve dodatne aplikacije migrirate na tipke FCMv1, omogućite i testirate, a zatim onemogućite dok ne budete spremni dovršiti upute za postavljanje (tijek migracije dokumentiran je u ovom članku).
Sažetak migracije NPS proxyja
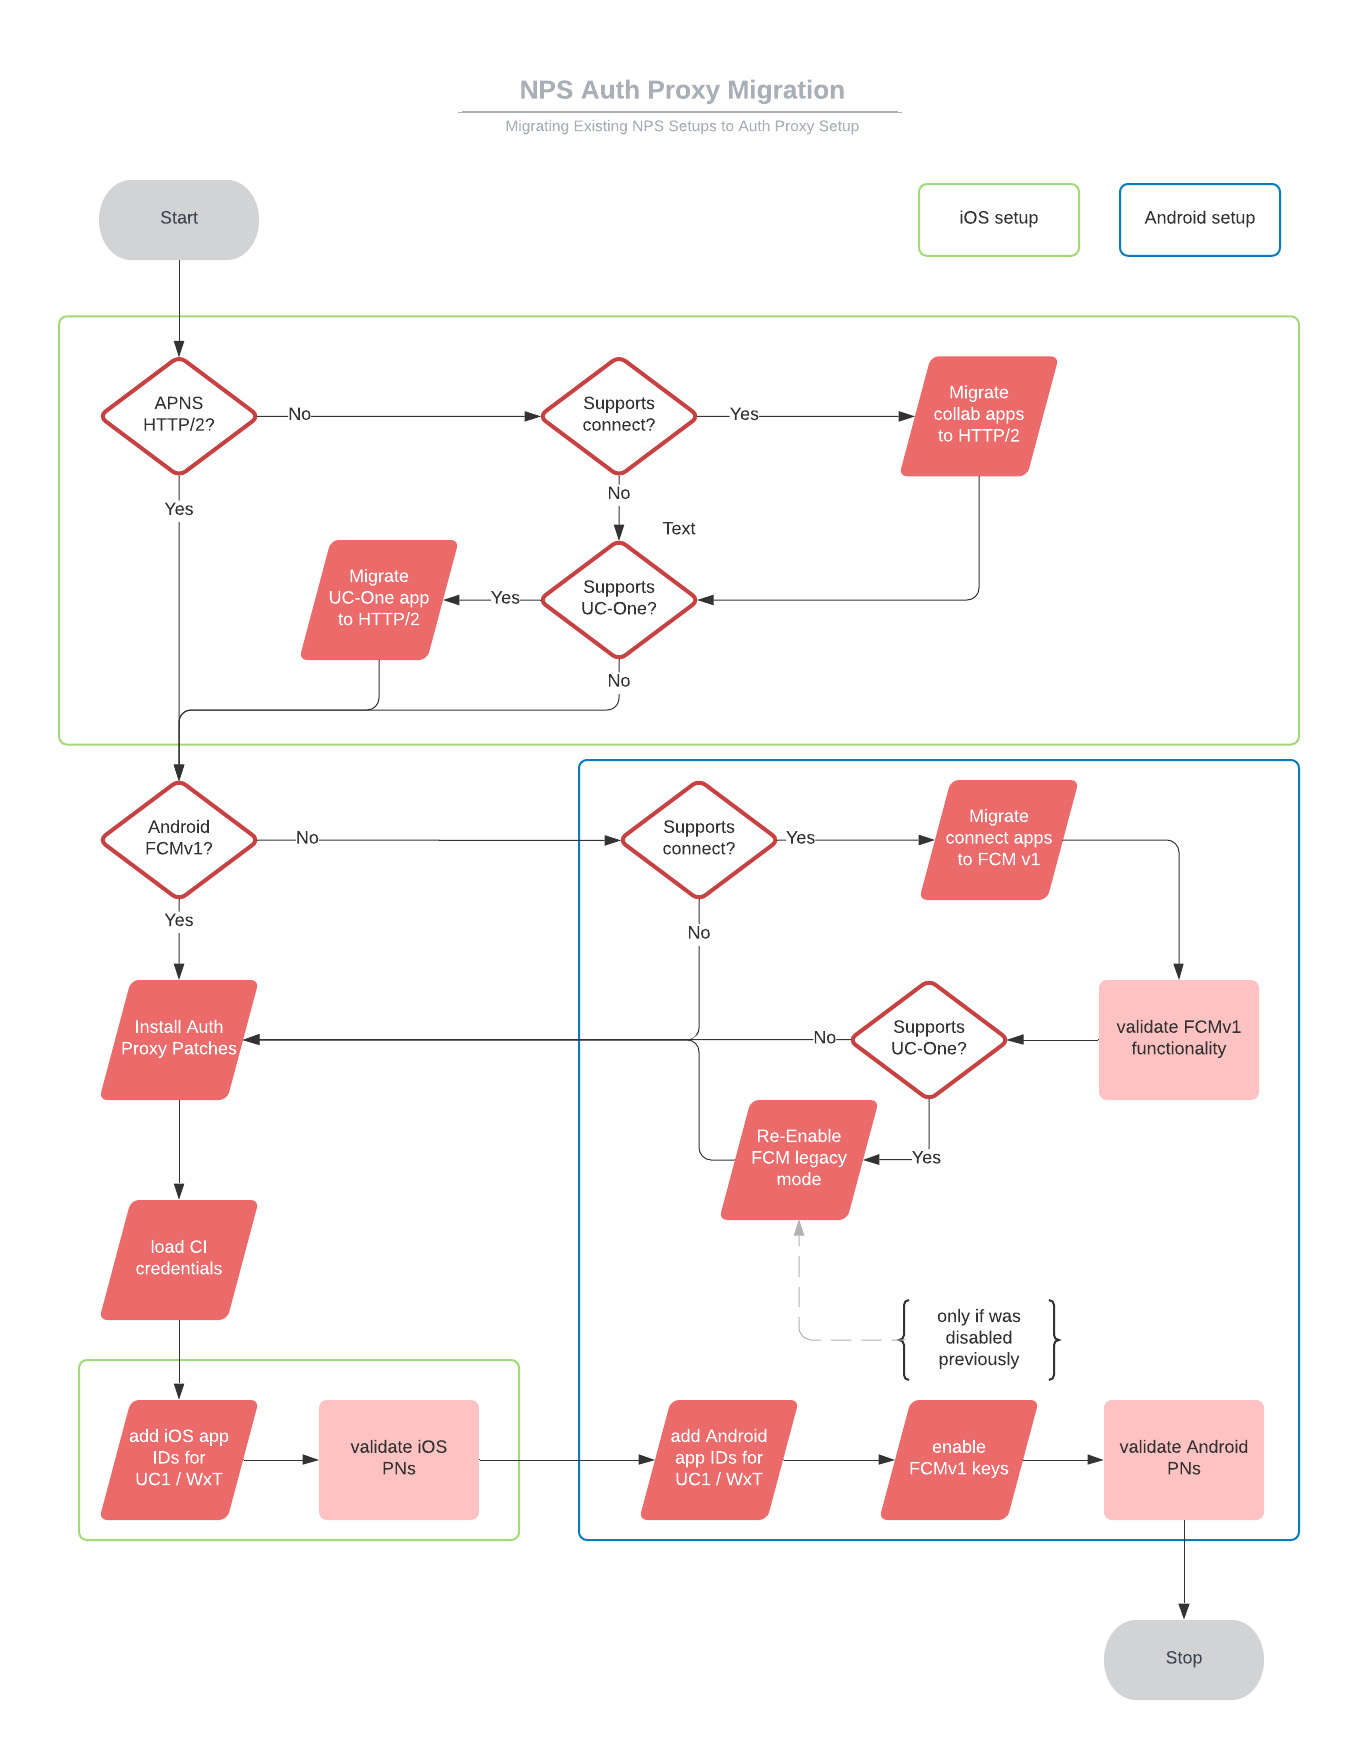
|
Redoslijed |
Naslov zadatka |
Kada i zašto je zadatak potreban? |
|---|---|---|
|
1 |
Migrirajte NPS na HTTP/2 za UC-One SaaS (ili Connect) iOS aplikacije. |
Ako NPS podržava te aplikacije, a one još nisu konfigurirane za HTTP/2. |
|
2 |
Migrirajte NPS na FCMv1 za UC-One SaaS (ili Connect) Android aplikacije. |
Ako NPS podržava te aplikacije, a one još nisu konfigurirane za FCMv1. |
|
3 |
Omogućite način rada FCMv1 i testirajte push obavijesti. |
Ako NPS podržava UC-One Connect i/ili druge (ne Cisco) Android aplikacije. |
|
4 |
Ponovno omogućite FCM naslijeđeni način rada. |
Ako NPS podržava UC-One SaaS. Ako ostavite omogućenim FCMv1, prije nego što konfigurirate NPS proxy, push obavijesti na UC-One SaaS počinju propadati. |
|
5 |
Instalirajte proxy zakrpe za provjeru autentičnosti NPS. |
Ako je NPS na XSP R22 ili XSP R23. |
|
6 |
Konfigurirajte NPS za korištenje proxyja za provjeru autentičnosti NPS:
|
Uvijek potrebno. |
|
7 |
Uklonite FCM naslijeđene tipke načina rada. |
Za aplikacije koje NPS uspješno podržava na FCMv1. |
Migrirajte BroadWorks Collaborate iOS aplikacije na HTTP/2
Ovaj je zadatak obavezan za push obavijesti UC-One SaaS i Webex aplikacijama na iOS platformama.
Prije nego što počnete
Ako vaš XSP koristi R22, morate primijeniti ap354313 prije nego što možete konfigurirati NPS aplikaciju da koristi HTTP/2 za APNS.
| 1 |
Postavite URL proizvodnje i parametre veze na
Napomena: Nemojte postavljati vremensko ograničenje veze ispod 1000. |
| 2 |
Dodajte ID-ove aplikacija u kontekst APNS aplikacija, pazeći da izostavite ključ Auth - postavite ga na prazan. Za UC-One SaaS: Za Webex aplikaciju: |
| 3 |
|
| 4 |
|
| 5 |
Omogući HTTP/2:
|
| 6 |
Samo za UC-one SaaS aplikacije: Prijavite se na portal preprodavača i idite na . |
| 7 |
Pomaknite se prema dolje do odjeljka Notification Push Server i odaberite svoje izdanje (npr. Izdanje 22), a zatim slijedite upute navedene na portalu. |
Migrirajte BroadWorks UC-One Connect/SaaS Android aplikacije na FCMv1
-
Ovaj se zadatak odnosi na NPS na XSP-u. Zanemarite ga ako je vaš NPS na ADP-u.
-
Ovaj postupak možete koristiti za migraciju na FCMv1 obavijesti za UC-One Connect ili UC-One SaaS Android aplikacije.
-
Morate koristiti FCMv1 ako želite koristiti NPS proxy za provjeru autentičnosti push obavijesti u UC-One ili Webex Android aplikacijama.
-
Ovaj zadatak priprema NPS za FCMv1 tako da ga možete omogućiti kao dio konfiguracije NPS proxyja za provjeru autentičnosti. Nemojte omogućiti FCMv1 dok ne budete spremni konfigurirati NPS proxyja za provjeru autentičnosti ili obavijesti SaaS klijentima neće uspjeti.
| 1 |
Preuzmite ID projekta s Firebase konzole: | ||||||||||||||||
| 2 |
Preuzmite privatni ključ svog servisnog računa od Firebasea: | ||||||||||||||||
| 3 |
Kopirajte ključ XSP koji hostuje vaš NPS. | ||||||||||||||||
| 4 |
Dodajte ID projekta i povezani privatni ključ u kontekst FCM projekata:
| ||||||||||||||||
| 5 |
Dodajte UC-One (Connect ili SaaS) aplikaciju i povezani ID projekta u kontekst FCM aplikacija:
| ||||||||||||||||
| 6 |
Provjerite konfiguraciju za FCM u odnosu na atribute i preporučene vrijednosti prikazane ovdje. Koristite Pokrenite
|
Migrirajte BroadWorks UC-One Connect/SaaS Android aplikacije na FCMv1 (na ADP-u)
-
Ovaj se zadatak odnosi na NPS na ADP-u. Zanemarite ga ako je vaš NPS na XSP-u.
-
Ovaj postupak možete koristiti za migraciju na FCMv1 obavijesti za UC-One Connect ili UC-One SaaS Android aplikacije.
-
Morate koristiti FCMv1 ako želite koristiti NPS proxy za provjeru autentičnosti push obavijesti u UC-One ili Webex Android aplikacijama.
-
Ovaj zadatak priprema NPS za FCMv1 tako da ga možete omogućiti kao dio konfiguracije NPS proxyja za provjeru autentičnosti. Nemojte omogućiti FCMv1 dok ne budete spremni konfigurirati NPS proxyja za provjeru autentičnosti ili obavijesti SaaS klijentima neće uspjeti.
| 1 |
Preuzmite ID projekta s Firebase konzole: |
| 2 |
Preuzmite privatni ključ svog servisnog računa od Firebasea: |
| 3 |
|
| 4 |
Prijavite se na ADP CLI i dodajte ključ projekta i API u kontekst FCM projekata:
|
| 5 |
Dodajte ID aplikacije i projekta u kontekst FCM aplikacija:
|
| 6 |
Provjerite svoju konfiguraciju: |
Ponovno omogućite FCM naslijeđeni način rada
To trebate učiniti samo (kao dio migracije) ako:
-
Vaš NPS koristi se za UC-One SaaS ili BroadWorks Connect Android aplikacije.
-
Već ste testirali da push obavijesti o pozivima drugim aplikacijama rade s FCmv1 API-jem.
Privremeno onemogućavate FCMv1 jer tipke FCMv1 za te aplikacije moraju biti omogućene samo tijekom postupka konfiguracije proxyja NPS provjere autentičnosti.
| 1 |
Prijavite se na XSP koji hostuje vaš zajednički NPS. |
| 2 |
Idite do konteksta FCM i onemogućite FCM v1: |
Instalirajte NPS proxy zakrpe za provjeru autentičnosti
Instalirajte sljedeće zakrpe za podršku NPS proxyja za provjeru autentičnosti:
R22 zakrpe
R23 zakrpe
Konfigurirajte NPS za korištenje proxyja za provjeru autentičnosti
| 1 |
Napravite zahtjev za uslugu s vašim kontaktom za uključivanje ili TAC-om kako biste osigurali svoj (Webex Common Identity) OAuth klijentski račun. Naslovite svoj zahtjev za uslugu NPS konfiguracija za Auth Proxy Setup. Dajemo vam ID klijenta OAuth, tajnu klijenta i token za osvježavanje koji vrijedi 60 dana. Ako token istekne prije nego što ga upotrijebite sa svojim NPS-om, možete podnijeti drugi zahtjev.
| |||||||||||||||||||
| 2 |
Stvorite račun klijenta na NPS-u:
Pokrenite naredbu da biste provjerili odgovaraju li vrijednosti koje ste unijeli s onima koje ste vam dali. | |||||||||||||||||||
| 3 |
Unesite URL NPS proxy i postavite interval osvježavanja tokena (preporučuje se 30 minuta): FqDNS zasnovani na regiji: Istok SAD-a:
Zapad SAD-a:
Europa:
Saudijska Arabija:
Australija:
Ako push obavijesti isteknu zbog kašnjenja u DNS rezoluciji, povećajte vrijednost vremenskog ograničenja u datoteci "/etc/resolv.conf" na poslužitelju BroadWorks. | |||||||||||||||||||
| 4 |
(Za Android obavijesti) Dodajte ID-ove Android aplikacija u kontekst FCM aplikacija na NPS-u. Za Webex aplikaciju na Androidu: Za UC-One aplikaciju na Androidu: | |||||||||||||||||||
| 5 |
(Za Apple iOS obavijesti) Dodajte ID aplikacije u kontekst APNS aplikacija, pazeći da izostavite ključ Auth - postavite ga na prazan. Za Webex aplikaciju na iOS-u: Za UC-One aplikaciju na iOS-u: | |||||||||||||||||||
| 6 |
Konfigurirajte sljedeće NPS URL-ove:
| |||||||||||||||||||
| 7 |
Konfigurirajte sljedeće parametre NPS veze na prikazane preporučene vrijednosti:
| |||||||||||||||||||
| 8 |
Provjerite provjerava li poslužitelj aplikacija ID-ove aplikacija jer ćete možda trebati dodati Webex aplikacije na popis dopuštenja: |
Ponovo pokrenite NPS i testirajte push obavijesti
| 1 |
Ponovo pokrenite XSP: start
|
| 2 |
Testirajte obavijesti o pozivima na Android upućivanjem poziva od pretplatnika BroadWorksa na klijenta koji poziva na Androidu. Provjerite pojavljuje li se obavijest o pozivu na Android uređaju. Napomena: Ako push obavijesti počnu propadati za UC-One android aplikaciju, moguće je da postoji pogrešna konfiguracija. Ako je ovo vaša situacija, možete se vratiti na naslijeđeni FCM na sljedeći način:
|
| 3 |
Testirajte obavijesti o pozivima na iOS upućivanjem poziva od pretplatnika BroadWorksa na klijenta koji poziva na iOS-u. Provjerite pojavljuje li se obavijest o pozivu na iOS uređaju. Napomena: Ako push obavijesti počnu propadati za aplikaciju UC-One iOS, moguće je da je došlo do pogrešne konfiguracije. Ako je ovo vaša situacija, možete se vratiti na naslijeđeno binarno sučelje s postavljenim |


