- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Lär dig hur du uppdaterar Cisco BroadWorks NPS för att använda NPS Proxy med den här konfigurationsguiden. Upptäck steg-för-steg-instruktioner, överväganden och bästa praxis för sömlös integration och förbättrad nätverksprestanda.
Översikt över NPS-autentiseringsproxy
I den här artikeln beskrivs hur du konfigurerar en delad NPS för att använda NPS-autentiseringsproxy, så att den också kan användas för att skicka samtalsmeddelanden till Webex-appar. Om din NPS inte stöder andra appar kan du följa den förenklade proceduren i Webex för BroadWorks Solution Guide.
Översikt över NPS Proxy
För kompatibilitet med Webex för BroadWorks måste din NPS korrigeras för att stödja funktionen NPS Proxy, P ush Server för VoIP i UCaaS.
Funktionen implementerar en ny design i Notification Push Server för att lösa säkerhetssårbarheten för att dela privata nycklar för push-aviseringscertifikat med tjänsteleverantörer för mobilklienter. Istället för att dela push-meddelandec ertifikat och nycklar med tjänsteleverantören använder NPS ett nytt API för att få en kortlivad push-meddelandetoken från UCaaS-backend och använder denna token för autentisering med Apples APN och Google FCM-tjänster.
Funktionen förbättrar också möjligheten för Notification Push Server att skicka aviseringar till Android-enheter via det nya Google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Mer information finns i Push Server för VoIP i UCaaS funktionsbeskrivning.
-
BroadWorks-korrigeringarna för funktionen finns på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Mer information om ADP-servern finns på Cisco BroadWorks Application Deli very Platform.
Förutsättningar för NPS-autentiseringsproxy
XSP (eller Application Delivery Platform ADP) som är värd för NPS måste uppfylla följande krav:
Minimiversioner och begränsningar för sambosättning
-
NPS måste aktiveras på en dedikerad XSP/ADP och NPS måste vara den enda värdbaserade applikationen på servern. Detta för att eliminera störningar i leveransen av Push-meddelanden.
-
Det bör bara finnas en NPS-app i en distribution. Om du använder mobil UC-One Collaborate/Connect och/eller UC-One SaaS och implementerar Webex för BroadWorks måste du dela denna enda NPS för alla appar.
-
NPS måste vara på version R22 eller senare XSP, eller ADP.
R22/R23 XSP är kompatibel med en R21-stack om XSP endast kör NPS och AS är R21.SP1. Se BroadWorks Compatibility Matrix för mer information.
-
Mer information om ADP-servern finns på Cisco BroadWorks Application Deli very Platform.
Delad NPS
Läs dessa anteckningar innan du konfigurerar din delade NPS för att använda NPS-proxyservern:
-
Om din NPS används med andra appar (inte bara Webex-appen): Konfigurera först NPS-prox yn och ändra sedan NPS från att använda FCM äldre API till att använda FCM HTTP v1 API.
-
När du har verifierat att aviseringar fungerar korrekt för äldre appar med NPS-proxyn tar du bort FCM API-nyckeln för Android-appen och APN-autentiseringsnyckeln för iOS-appen.
APN:er HTTP/2
-
Om du har distribuerat iOS-appar som inte kommer från Cisco/Broadsoft konfigurerar du dessa appar så att de använder HTTP/2 APNS-protokollet innan du konfigurerar NPS för att använda NPS-proxyn.
-
XSP/ADP som redan stöder Collaborate- eller SaaS BroadWorks-appen måste migreras till HTTP/2. För detaljerad information om hur du konfigurerar HTTP/2, se HTTP/2-stöd till notifieringspush Server för APNS (migrering av NPS för att stödja dessa iOS-appar sammanfattas i den här artikeln).
Android FCMv1
-
Om du har distribuerat Android-appar som inte kommer från Cisco/Broadsoft konfigurerar du dessa appar så att de använder FCMv1-tangenterna innan du konfigurerar NPS för att använda NPS-proxyn.
-
Om XSP/ADP för närvarande stöder Connect- eller UC-One SaaS-appen aktiverar du FCMv1-nycklar när du har konfigurerat NPS-proxyn. Vi rekommenderar att du migrerar alla ytterligare appar till FCMv1-nycklar, aktiverar och testar och sedan inaktiverar tills du är redo att slutföra installationsanvisningarna (migreringsflödet dokumenteras i den här artikeln).
Sammanfattning av NPS-proxymigrering
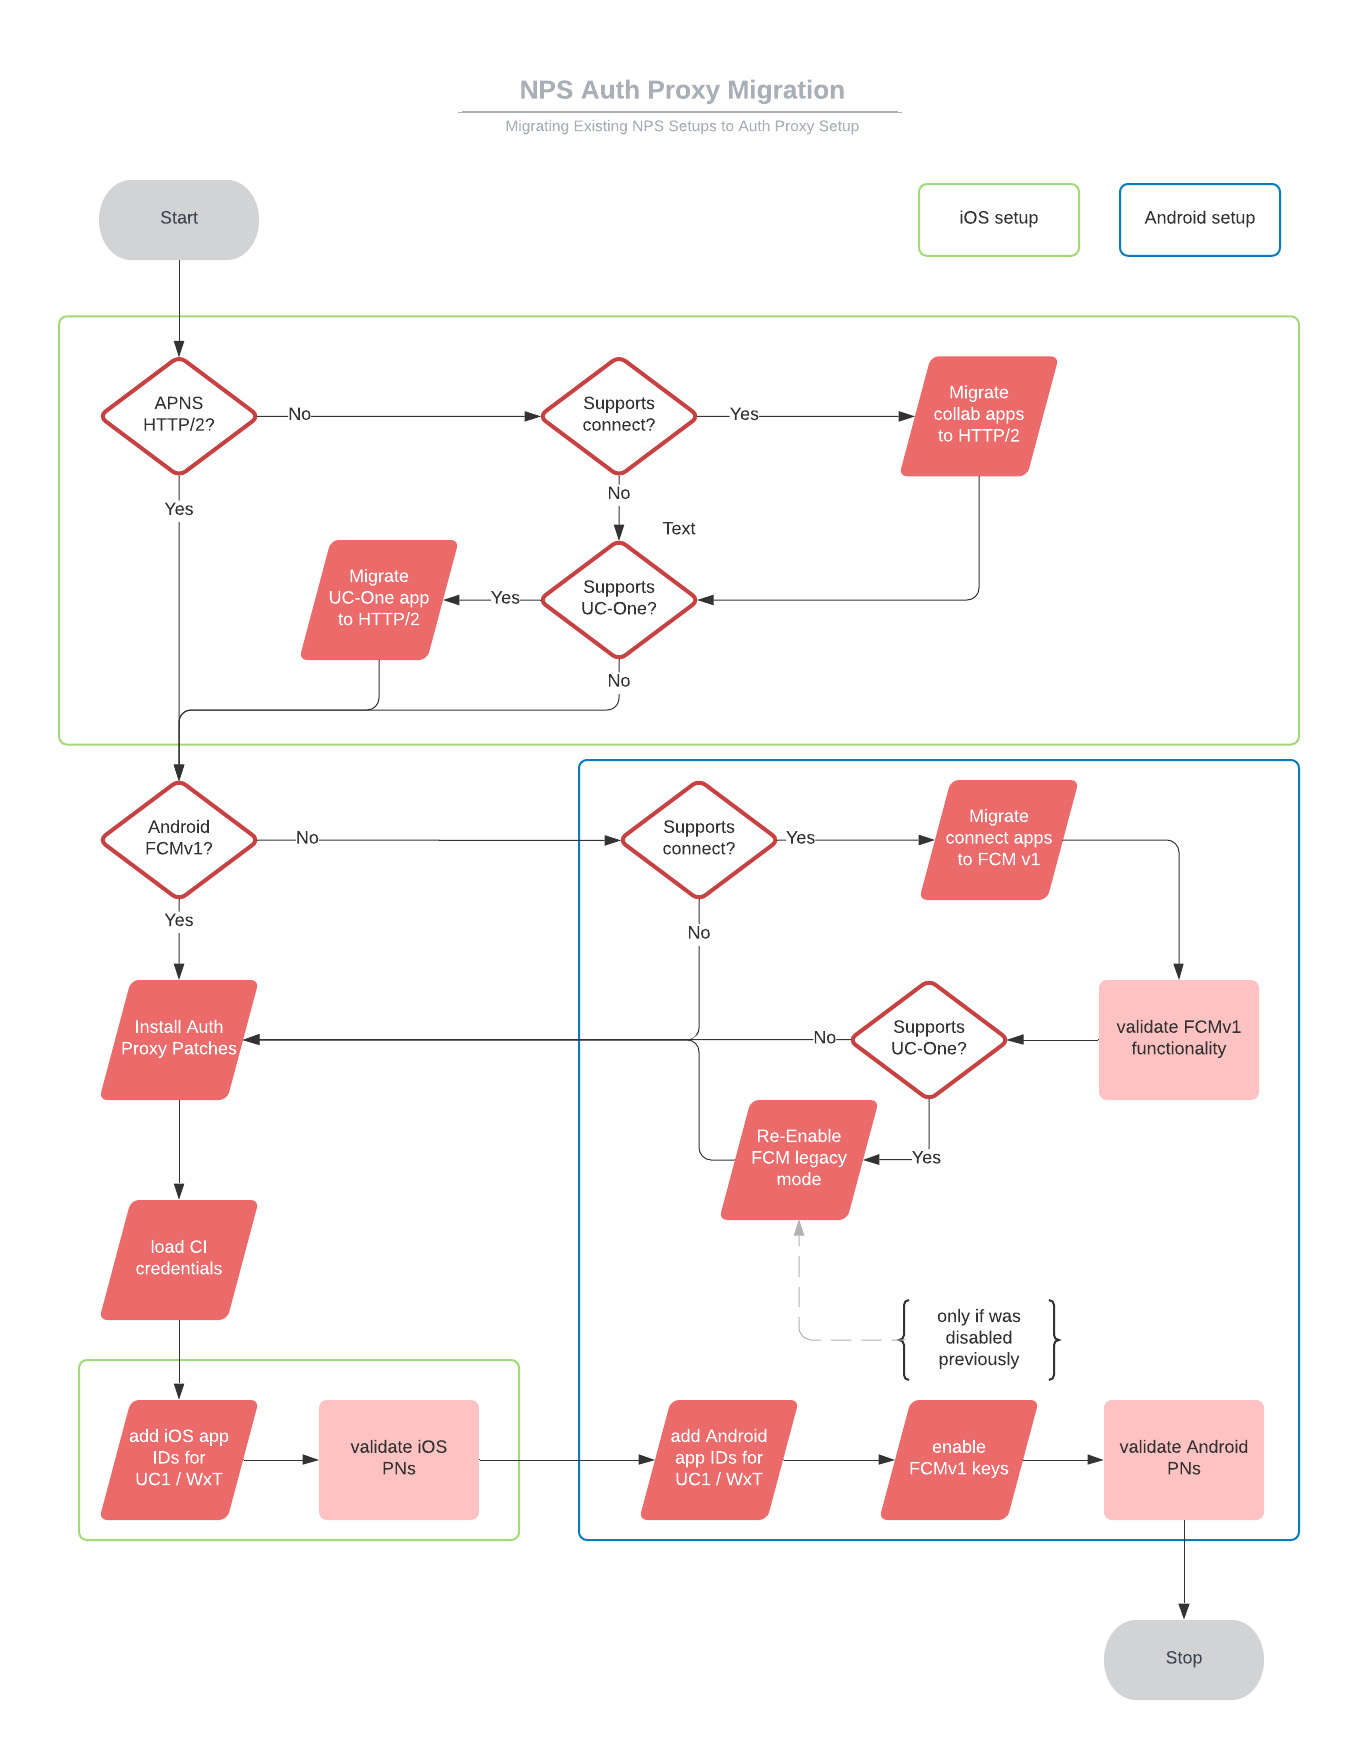
|
Sekvens |
Uppgiftstitel |
När/varför krävs en uppgift? |
|---|---|---|
|
1 |
Migrera NPS till HTTP/2 för UC-One SaaS (eller Connect) iOS-appar. |
Om NPS stöder dessa appar, och de ännu inte är konfigurerade för HTTP/2. |
|
2 |
Migrera NPS till FCMv1 för UC-One SaaS (eller Connect) Android-appar. |
Om NPS stöder dessa appar, och de ännu inte är konfigurerade för FCMv1. |
|
3 |
Aktivera FCMv1-läge och testa push-aviseringar. |
Om NPS stöder UC-One Connect och/eller andra (icke-Cisco) Android-appar. |
|
4 |
Återaktivera FCM äldre läge. |
Om NPS stöder UC-One SaaS. Om du lämnar FCMv1 aktiverat, innan du konfigurerar NPS-proxyn, börjar push-aviseringar till UC-One SaaS misslyckas. |
|
5 |
Installera proxykorrigeringar för NPS-autentisering. |
Om NPS är på XSP R22 eller XSP R23. |
|
6 |
Konfigurera NPS för att använda NPS-autentiseringsproxyn:
|
Alltid nödvändigt. |
|
7 |
Ta bort FCM äldre lägesnycklar. |
För appar som stöds av NPS på FCMv1. |
Migrera BroadWorks Collaborate iOS-appar till HTTP/2
Denna uppgift är obligatorisk för push-meddelanden till UC-One SaaS- och Webex-appar på iOS-plattformar.
Innan du börjar
Om din XSP kör R22 måste du använda ap354313 innan du kan konfigurera NPS-programmet för att använda HTTP/2 för APNS.
| 1 |
Ställ in produktions-URL och anslutningsparametrar på
Obs! Ställ inte in anslutningstiden under 1000. |
| 2 |
Lägg till applikations-ID:n i APNS-programkontexten, se till att utelämna Auth-nyckeln — ställ in den till tom. För UC-One SaaS: För Webex-appen: |
| 3 |
|
| 4 |
|
| 5 |
Aktivera HTTP/2:
|
| 6 |
Endast för UC-One SaaS-appar: Logga in på återförsäljarportalen och gå till . |
| 7 |
Bläddra ner till avsnittet Notification Push Server och välj din version (t.ex. Rel ease 22) och följ sedan instruktionerna i portalen. |
Migrera BroadWorks UC-One Connect/SaaS Android-appar till FCMv1
-
Den här uppgiften gäller för NPS på XSP. Ignorera det om din NPS är på ADP.
-
Du kan använda den här proceduren för att migrera till FCMv1-aviseringar för UC-One Connect eller UC-One SaaS Android-appar.
-
Du måste använda FCMv1 om du vill använda NPS-proxy för att autentisera push-meddelanden till UC-One eller Webex Android-appar.
-
Den här uppgiften förbereder NPS för FCMv1 så att du kan aktivera den som en del av konfigurationen av NPS-autentiseringsproxy. Aktivera inte FCMv1 förrän du är redo att konfigurera NPS-autentiseringsproxy, annars misslyckas meddelanden till SaaS-klienter.
| 1 |
Hämta projekt-ID från Firebase-konsolen: | ||||||||||||||||
| 2 |
Hämta ditt servicekontos privata nyckel från Firebase: | ||||||||||||||||
| 3 |
Kopiera nyckeln till XSP som är värd för din NPS. | ||||||||||||||||
| 4 |
Lägg till projekt-ID och tillhörande privat nyckel i FCM-projektkontexten:
| ||||||||||||||||
| 5 |
Lägg till UC-One-programmet (Connect eller SaaS) och tillhörande projekt-ID i FCM-programkontexten:
| ||||||||||||||||
| 6 |
Kontrollera konfigurationen för FCM mot de attribut och rekommenderade värden som visas här. Använd den Kör
|
Migrera BroadWorks UC-One Connect/SaaS Android-appar till FCMv1 (på ADP)
-
Denna uppgift gäller för NPS på ADP. Ignorera det om din NPS är på XSP.
-
Du kan använda den här proceduren för att migrera till FCMv1-aviseringar för UC-One Connect eller UC-One SaaS Android-appar.
-
Du måste använda FCMv1 om du vill använda NPS-proxy för att autentisera push-meddelanden till UC-One eller Webex Android-appar.
-
Den här uppgiften förbereder NPS för FCMv1 så att du kan aktivera den som en del av konfigurationen av NPS-autentiseringsproxy. Aktivera inte FCMv1 förrän du är redo att konfigurera NPS-autentiseringsproxy, annars misslyckas meddelanden till SaaS-klienter.
| 1 |
Hämta projekt-ID från Firebase-konsolen: |
| 2 |
Hämta ditt servicekontos privata nyckel från Firebase: |
| 3 |
|
| 4 |
Logga in på ADP CLI och lägg till projektet och API-nyckeln i FCM-projektets sammanhang:
|
| 5 |
Lägg till program- och projekt-ID i FCM-programkontexten:
|
| 6 |
Verifiera din konfiguration: |
Återaktivera FCM Legacy Mode
Du behöver bara göra detta (som en del av migreringen) om:
-
Din NPS används för UC-One SaaS eller BroadWorks Connect Android-appar.
-
Du har redan testat att push-meddelanden för samtal till andra appar fungerar med FCMv1 API.
Du inaktiverar tillfälligt FCMv1 eftersom FCMv1-nycklar för dessa appar endast måste aktiveras under konfigurationsprocessen för NPS-autentiseringsproxy.
| 1 |
Logga in på XSP som är värd för din delade NPS. |
| 2 |
Navigera till FCM-sammanhanget och inaktivera FCM v1: |
Installera proxykorrigeringar för NPS-autentisering
Installera följande korrigeringsfiler för att stödja proxyfunktionen för NPS-autentisering:
R22-plåster
R23-patchar
Konfigurera NPS för att använda autentiseringsproxy
| 1 |
Skapa en serviceförfrågan med din onboardingkontakt eller med TAC för att tillhandahålla ditt (Webex Common Identity) OAuth-klientkonto. Namnge din serviceförfrågan NPS-konfiguration för inställning av autentiseringsproxy. Vi ger dig ett OAuth-klient-ID, en klienthemlighet och en uppdateringstoken som är giltig i 60 dagar. Om token löper ut innan du använder den med din NPS kan du ta upp en ny begäran.
| |||||||||||||||||||
| 2 |
Skapa klientkontot på NPS:
Kör kommandot för att verifiera att de värden du angav matchar de som du har angett. | |||||||||||||||||||
| 3 |
Ange NPS-proxy-webbadressen och ställ in tokenuppdateringsintervallet (30 minuter rekommenderas): Regionbaserade FQDN: USA öst:
USA väst:
Europa:
Saudiarabien:
Australien:
Om push-aviseringar går ut på grund av en fördröjning i DNS-upplösningen ökar du timeout-värdet i filen ”/etc/resolv.conf” på BroadWorks-servern. | |||||||||||||||||||
| 4 |
(För Android-aviseringar) Lägg till Android-applikations-ID:n i FCM-programkontexten på NPS. För Webex-appen på Android: För UC-One App på Android: | |||||||||||||||||||
| 5 |
(För Apple iOS aviseringar) Lägg till program-ID i APNS-applikationskontexten, se till att utelämna Auth-nyckeln - ställ in den till tom. För Webex-appen på iOS: För UC-One-app på iOS: | |||||||||||||||||||
| 6 |
Konfigurera följande NPS-webbadresser:
| |||||||||||||||||||
| 7 |
Konfigurera följande NPS-anslutningsparametrar till de rekommenderade värden som visas:
| |||||||||||||||||||
| 8 |
Kontrollera om programservern granskar program-ID:n, eftersom du kan behöva lägga till Webex-apparna i tillåtlistan: |
Starta om NPS och testa push-meddelanden
| 1 |
Starta om XSP: bwrestart
|
| 2 |
Testa samtalsmeddelanden till Android genom att ringa samtal från en BroadWorks-abonnent till den samtalsklienten på Android. Kontrollera att samtalsmeddelandet visas på Android-enheten. Obs! Om push-meddelanden börjar misslyckas för UC-One Android-applikationen är det möjligt att det finns en felkonfiguration. Om detta är din situation kan du återgå till den äldre FCM på följande sätt:
|
| 3 |
Testa samtalsmeddelanden till iOS genom att ringa samtal från en BroadWorks-abonnent till den uppringande klienten på iOS. Kontrollera att samtalsmeddelandet visas på iOS-enheten. Obs! Om push-meddelanden börjar misslyckas för UC-One iOS-applikationen är det möjligt att det finns en felkonfiguration. Om detta är din situation kan du återgå till det äldre binära gränssnittet med |


