- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
A konfigurációs útmutató segítségével megtudhatja, hogyan frissítheti a Cisco BroadWorks NPS-t az NPS Proxy használatához. Fedezze fel lépésenkénti utasításokat, szempontokat és bevált gyakorlatokat a zökkenőmentes integráció és a jobb hálózati teljesítmény érdekében
Az NPS hitelesítési proxy áttekintése
Ez a cikk leírja, hogyan konfigurálhat egy megosztott NPS-t az NPS-hitelesítési proxy használatához, hogy a hívásértesítéseket Webex alkalmazásokba is továbbítsa. Ha az NPS nem támogat más alkalmazásokat, kövesse a Webex for BroadWorks megoldási útmutatóban található egyszerűsített eljárást.
NPS Proxy áttekintés
A Webex for BroadWorks szoftverrel való kompatibilitás érdekében az NPS-t javítani kell, hogy támogassa az NPS Proxy funkciót, a P ush Server for VoIP UCAA-ban.
A funkció új kialakítást valósít meg az Notification Push kiszolgálóban, hogy megoldja a push értesítési tanúsítvány privát kulcsainak megosztásának biztonsági rését a mobilkliensek szolgáltatóival. Ahelyett, hogy a push értesítési tanúsítványokat és kulcsokat megosztaná a szolgáltatóval, az NPS egy új API-t használ egy rövid élettartamú push értesítési token beszerzésére az UCaaS háttérrendszerből, és ezt a tokent használja az Apple APN-ekkel és a Google FCM szolgáltatásokkal való hitelesítésre.
A funkció növeli a Notification Push Server azon képességét is, hogy az új Google Firebase Cloud Messaging (FCM) HTTPv1 API-n keresztül értesítéseket küldjön Android-eszközökre.
-
További információért lásd: P ush Server for VoIP in UCaaS funkcióleírása.
-
A szolgáltatás BroadWorks javításai a következő címen érhetők el: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
További információ az ADP szerverről a Cisco BroadWorks Application Delivery Platform oldalon található.
NPS hitelesítési proxy előfeltételei
Az NPS-t üzemeltető XSP-nek (vagy Application Delivery Platform ADP) az alábbi követelményeknek kell megfelelnie:
Minimális verziók és társtartózkodási korlátozások
-
Az NPS-t dedikált XSP/ADP-n kell aktiválni, és az NPS-nek kell lennie az egyetlen tárolt alkalmazásnak a kiszolgálón. Ennek célja a Push értesítések kézbesítésével kapcsolatos zavarok kiküszöbölése.
-
A telepítésben csak egy NPS-alkalmazás lehet. Ha mobil UC-One Collaborate/Connect vagy UC-One SaaS-t használ, és a Webex for BroadWorks alkalmazást használ, meg kell osztania ezt az egyetlen NPS-t az összes alkalmazáshoz.
-
Az NPS-nek R22 vagy újabb XSP vagy ADP verzióján kell lennie.
Az R22/R23 XSP akkor kompatibilis az R21 köteggel, ha az XSP csak NPS-t futtat, az AS pedig R21.SP1. További információkért lá sd a BroadWorks kompatibilitási mátri xot.
-
További információ az ADP szerverről a Cisco BroadWorks Application Delivery Platform oldalon található.
Megosztott NPS
Olvassa el ezeket a megjegyzéseket, mielőtt konfigurálja a megosztott NPS-t az NPS Proxy használatához:
-
Ha az NPS-t más alkalmazásokkal használják (nem csak a Webex alkalmazással): Először konfigur álja az NPS proxyt, majd módosítsa az NPS-t az FCM régi API-ról az FCM HTTP v1 API-ra.
-
Miután ellenőrizte, hogy az értesítések megfelelően működnek az NPS proxyval rendelkező régebbi alkalmazásoknál, távolítsa el az Android alkalmazás FCM API-kulcsát és az iOS alkalmazás APN-ellenőrzési kulcsát.
APN-ek HTTP/2
-
Ha olyan iOS-alkalmazásokat telepített, amelyek nem a CISCO/BroadSoft szolgáltatásból származnak, konfigurálja ezeket az alkalmazásokat a HTTP/2 APNS protokoll használatára, mielőtt konfigurálná az NPS-t az NPS proxy használatához.
-
Azokat az XSP/ADP-ket, amelyek már támogatják a Collaborate vagy a SaaS BroadWorks alkalmazást, át kell telepíteni a HTTP/2-re . A HTTP/2 konfigurálásával kapcsolatos részletes információkért lásd: HTTP/2 támogatás az Notification Push Server for APNS-hez (ebben a cikkben foglaljuk össze az NPS áttelepítését ezen iOS-alkalmazások támogatására) .
Android FCMv1
-
Ha olyan Android-alkalmazásokat telepített, amelyek nem a CISCO/BroadSoft szolgáltatásból származnak, konfigurálja ezeket az alkalmazásokat az FCMv1 billentyűk használatára, mielőtt konfigurálná az NPS-t az NPS proxy használatához.
-
Ha az XSP/ADP jelenleg támogatja a Connect vagy az UC-One SaaS alkalmazást, akkor az NPS proxy konfigurálása után engedélyezze az FCMv1 kulcsokat. Javasoljuk, hogy telepítse az összes további alkalmazást az FCMv1 billentyűkre, engedélyezze és tesztelje, majd tiltsa le mindaddig, amíg készen áll a telepítési utasítások teljesítésére (a migrációs folyamatot ebben a cikkben dokumentálja).
NPS proxy migrációs összefoglaló
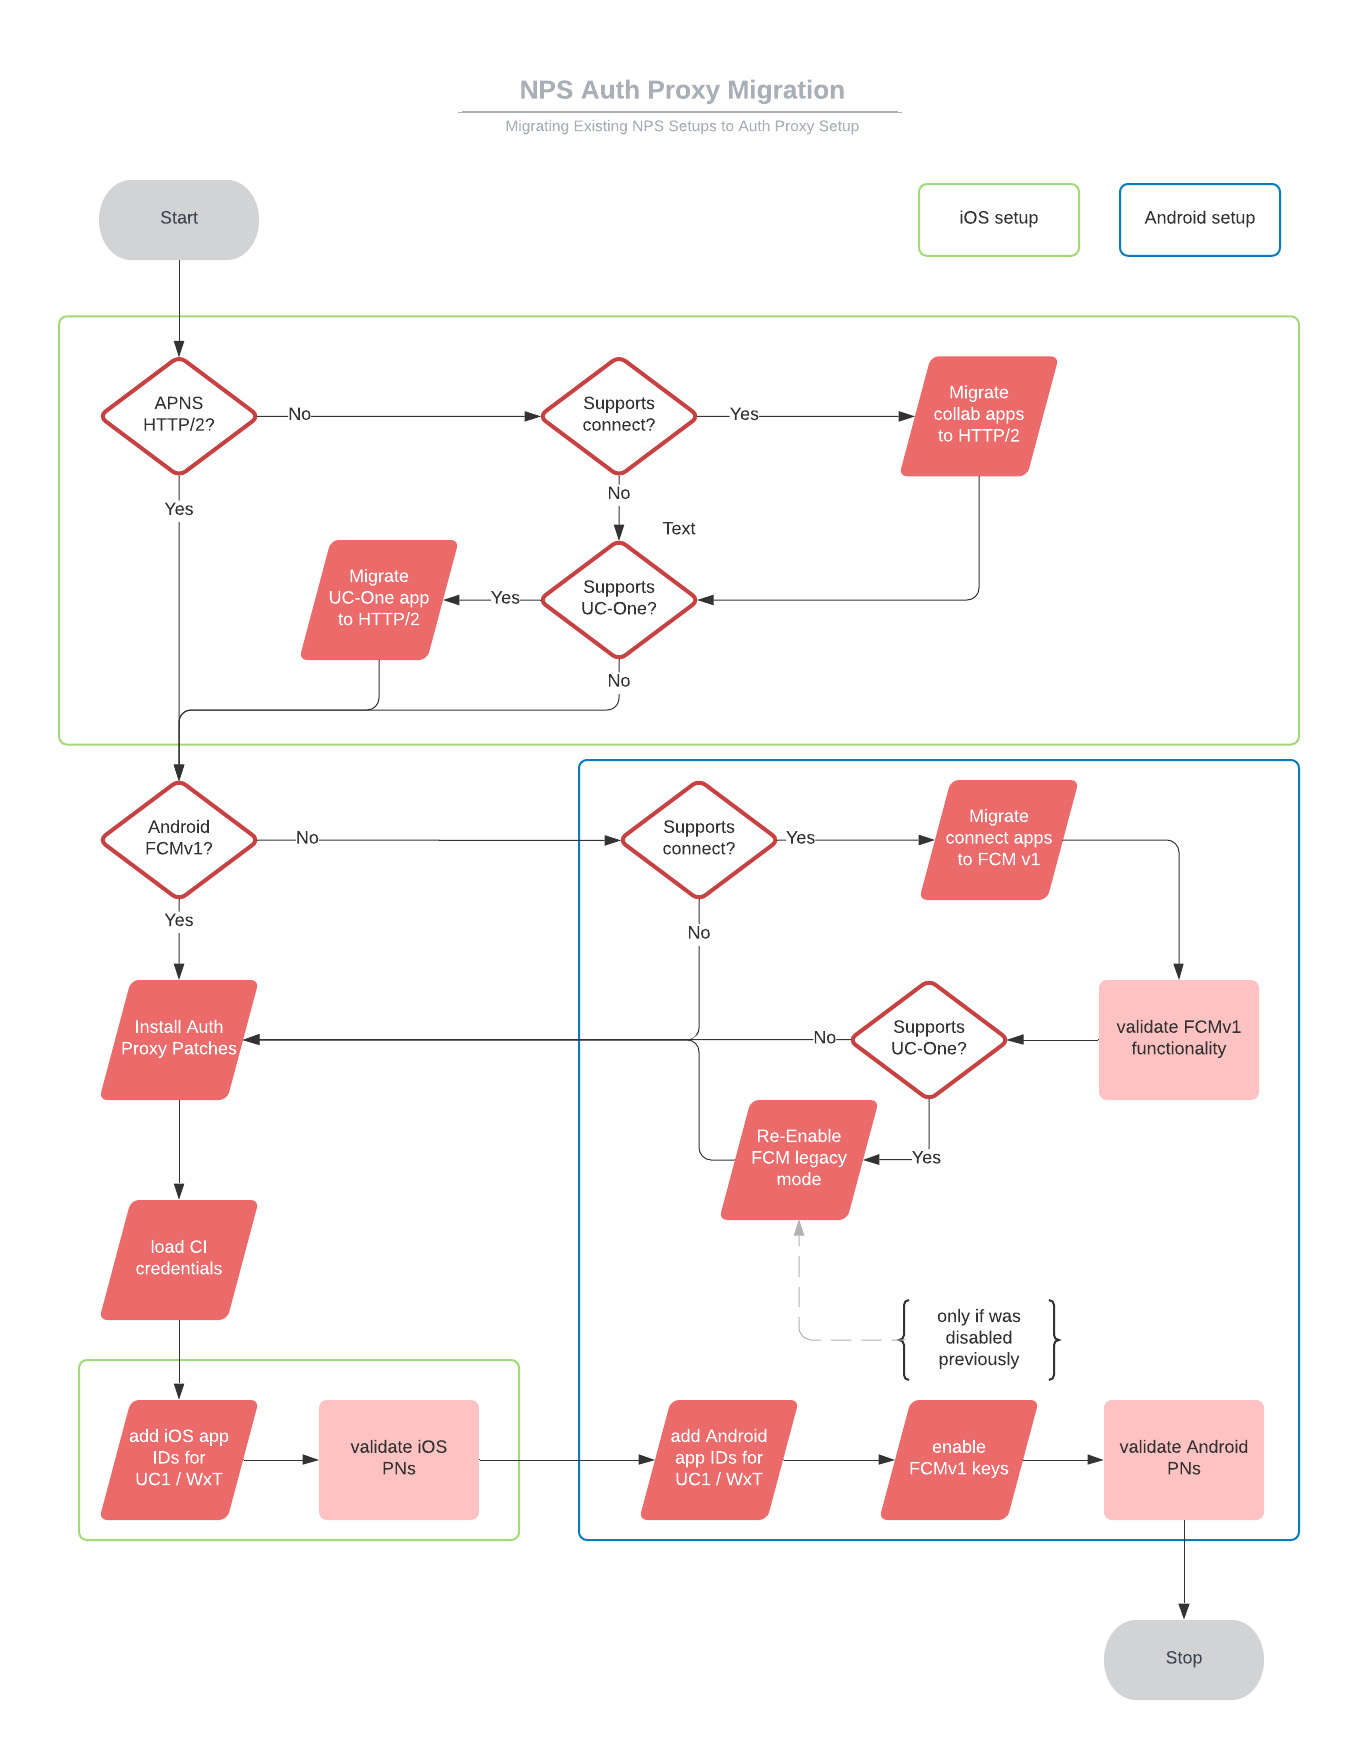
|
Sorrend |
Feladat címe |
Mikor és miért szükséges a feladat? |
|---|---|---|
|
1 |
Az NPS áttelepítése HTTP/2-re az UC-One SaaS (vagy Connect) iOS-alkalmazásokhoz. |
Ha az NPS támogatja ezeket az alkalmazásokat, és még nincsenek konfigurálva a HTTP/2-hez. |
|
2 |
Az NPS áttelepítése az FCMv1-re az UC-One SaaS (vagy Connect) Android-alkalmazásokhoz. |
Ha az NPS támogatja ezeket az alkalmazásokat, és még nincsenek konfigurálva az FCMv1-hez. |
|
3 |
Engedélyezze az FCMv1 módot, és tesztelje a push értesítéseket. |
Ha az NPS támogatja az UC-One Connect és/vagy más (nem Cisco) Android-alkalmazásokat. |
|
4 |
Engedélyezze újra az FCM régi módot. |
Ha az NPS támogatja az UC-One SaaS-t. Ha engedélyezve hagyja az FCMv1-et, mielőtt konfigurálja az NPS proxy konfigurálását, akkor az UC-One SaaS-re küldött push értesítések meghibásodni kezdenek. |
|
5 |
Telepítse az NPS-hitelesítési proxy javításokat. |
Ha az NPS XSP R22 vagy XSP R23 készüléken van. |
|
6 |
Konfigurálja az NPS-t az NPS-hitelesítési proxy használatához:
|
Mindig szükséges. |
|
7 |
Távolítsa el az FCM régi módú gombokat. |
Azokhoz az alkalmazásokhoz, amelyeket az NPS sikeresen támogat az FCMv1 rendszeren. |
A BroadWorks Collaborate iOS-alkalmazások áttelepítése HTTP/2-re
Ez a feladat kötelező az UC-One SaaS és Webex alkalmazásokhoz történő push értesítésekhez iOS platformokon.
Mielőtt elkezdené
Ha az XSP R22 futtatja, akkor az ap354313 alkalmazást kell alkalmaznia, mielőtt konfigurálhatja az NPS-alkalmazást a HTTP/2-t APNS-hez való használatához.
| 1 |
Állítsa be a termelési URL-t és a kapcsolati paramétereket az
Megjegyzés: Ne állítsa be a kapcsolat időtúllépését 1000 alá. |
| 2 |
Adja hozzá az alkalmazásazonosítókat az APNS-alkalmazások kontextusához, ügyelve arra, hogy hagyja ki az Auth billentyűt - állítsa üresre. UC-One SaaS esetén: Webex alkalmazáshoz: |
| 3 |
|
| 4 |
|
| 5 |
HTTP/2 engedélyezése:
|
| 6 |
Csak UC-One SaaS alkalmazásokhoz: Jelentkezzen be a viszonteladói portálra, és lépjen a . |
| 7 |
Görgessen lefelé az Notification Push Server szakaszra, és válassza ki a kiadást (pl. 22. kiadás), majd kövesse a portálon megadott utasításokat. |
A BroadWorks UC-One Connect/SaaS Android-alkalmazások áttelepítése az FCMv1-be
-
Ez a feladat az XSP NPS-re vonatkozik. Ne hagyja figyelmen kívül, ha az NPS ADP-n van.
-
Ezzel az eljárással áttelepítheti az FCMv1 értesítéseket az UC-One Connect vagy az UC-One SaaS Android-alkalmazásokhoz.
-
Az FCMv1-et használnia kell, ha az NPS proxy segítségével szeretné hitelesíteni az UC-One vagy a Webex Android-alkalmazásokba történő push értesítéseket.
-
Ez a feladat előkészíti az NPS-t az FCMv1 rendszerhez, így engedélyezheti azt az NPS-hitelesítési proxy konfigurációjának részeként. Ne engedélyezze az FCMv1-et, amíg készen áll az NPS-hitelesítési proxy konfigurálására, különben a SaaS-ügyfelek értesítései sikertelenek lesznek.
| 1 |
Szerezze be a projektazonosítót a Firebase konzolról: | ||||||||||||||||
| 2 |
Szerezze be szolgáltatási fiókjának privát kulcsát a Firebase-től: | ||||||||||||||||
| 3 |
Másolja a kulcsot az NPS-t tároló XSP-hez. | ||||||||||||||||
| 4 |
Adja hozzá a projektazonosítót és a hozzárendelt privát kulcsot az FCM-projektek kontextusához:
| ||||||||||||||||
| 5 |
Adja hozzá az UC-One (Connect vagy SaaS) alkalmazást és a kapcsolódó projektazonosítót az FCM-alkalmazások kontextusához:
| ||||||||||||||||
| 6 |
Ellenőrizze az FCM konfigurációját az itt látható attribútumok és ajánlott értékek alapján. Használja a parancs Futtassa az
|
A BroadWorks UC-One Connect/SaaS Android-alkalmazások áttelepítése az FCMv1-re (ADP-n)
-
Ez a feladat az ADP-n lévő NPS-re vonatkozik. Ne hagyja figyelmen kívül, ha az NPS XSP-en van.
-
Ezzel az eljárással áttelepítheti az FCMv1 értesítéseket az UC-One Connect vagy az UC-One SaaS Android-alkalmazásokhoz.
-
Az FCMv1-et használnia kell, ha az NPS proxy segítségével szeretné hitelesíteni az UC-One vagy a Webex Android-alkalmazásokba történő push értesítéseket.
-
Ez a feladat előkészíti az NPS-t az FCMv1 rendszerhez, így engedélyezheti azt az NPS-hitelesítési proxy konfigurációjának részeként. Ne engedélyezze az FCMv1-et, amíg készen áll az NPS-hitelesítési proxy konfigurálására, különben a SaaS-ügyfelek értesítései sikertelenek lesznek.
| 1 |
Szerezze be a projektazonosítót a Firebase konzolról: |
| 2 |
Szerezze be szolgáltatási fiókjának privát kulcsát a Firebase-től: |
| 3 |
|
| 4 |
Jelentkezzen be az ADP CLI-be, és adja hozzá a projekt és az API kulcsot az FCM projektek kontextusához:
|
| 5 |
Adja hozzá az alkalmazás- és projektazonosítót az FCM-alkalmazások kontextusához:
|
| 6 |
Ellenőrizze a konfigurációt: |
Az FCM Legacy mód újbóli engedélyezése
Ezt csak akkor kell megtennie (a migráció részeként), ha:
-
Az NPS-t UC-One SaaS vagy BroadWorks Connect Android-alkalmazásokhoz használják.
-
Már tesztelte, hogy más alkalmazásokhoz érkező hívás-push értesítések az FCmv1 API-val működnek.
Az FCMv1 ideiglenesen letiltja, mert ezekhez az alkalmazásokhoz tartozó FCmv1 kulcsokat csak az NPS-hitelesítési proxy konfigurációs folyamat során szabad engedélyezni.
| 1 |
Jelentkezzen be a megosztott NPS-t tároló XSP-be. |
| 2 |
Keresse meg az FCM környezetet, és tiltsa le az FCM v1: |
Telepítse az NPS hitelesítési proxyjavításokat
Telepítse a következő javításokat az NPS hitelesítési proxy funkció támogatásához:
R22 javítások
R23 javítások
Konfigurálja az NPS-t a hitelesítési proxy használatához
| 1 |
Hozzon létre szolgáltatási kérelmet a beépítő kapcsolattartóval vagy a TAC-vel, hogy biztosítsa a (Webex Common Identity) OAuth ügyfélfiókot. A szolgáltatási kérelem címe az NPS Configuration for Auth Proxy Setup alkalmazáshoz. OAuth ügyfélazonosítót, ügyféltitkot és 60 napig érvényes frissítési tokenet adunk Önnek. Ha a token lejár, mielőtt használná azt az NPS-vel, újabb kérést nyújthat be.
| |||||||||||||||||||
| 2 |
Hozza létre az ügyfélfiókot az NPS-en:
Futtassa a parancsot annak ellenőrzéséhez, hogy a megadott értékek megegyeznek-e az Ön számára megadott értékekkel. | |||||||||||||||||||
| 3 |
Adja meg az NPS Proxy URL-t, és állítsa be a token frissítési intervallumot (ajánlott 30 perc): Régióalapú FQDNS: Egyesült Államok keleti része:
Egyesült Államok nyugati része:
Európa:
Szaúd-Arábia:
Ausztrália:
Ha a push értesítések lejárnak a DNS-felbontás késése miatt, növelje a BroadWorks kiszolgáló „/etc/resolv.conf” fájljában lévő időtúllépési értéket. | |||||||||||||||||||
| 4 |
(Android-értesítések esetén) Adja hozzá az Android-alkalmazás-azonosítókat az NPS FCM-alkalmazások kontextusához. A Webex alkalmazáshoz Androidon: Az UC-One alkalmazáshoz Androidon: | |||||||||||||||||||
| 5 |
(Értes Apple iOS ítésekhez) Adja hozzá az alkalmazás azonosítóját az APNS-alkalmazások kontextusához, ügyelve arra, hogy hagyja ki az Auth billentyűt — állítsa üresre. Webex alkalmazáshoz iOS rendszeren: Az UC-One alkalmazáshoz iOS rendszeren: | |||||||||||||||||||
| 6 |
Konfigurálja a következő NPS URL-eket:
| |||||||||||||||||||
| 7 |
Konfigurálja a következő NPS csatlakozási paramétereket az ajánlott értékekre:
| |||||||||||||||||||
| 8 |
Ellenőrizze, hogy az Alkalmazáskiszolgáló átvizsgálja-e az alkalmazás-azonosítókat, mert előfordulhat, hogy hozzá kell adnia a Webex alkalmazásokat az engedélyezési listához: |
Indítsa újra az NPS-t és tesztelje a Push értes
| 1 |
Indítsa újra az XSP-t: start
|
| 2 |
Tesztelje az Android hívásértesítéseit úgy, hogy hívásokat kezdeményez egy BroadWorks előfizetőtől a hívó kliensre az Androidon. Ellenőrizze, hogy a hívásértesítés megjelenik-e az Android-eszközön. Megjegyzés: Ha a push értesítések meghibásodnak az UC-One android alkalmazásban, előfordulhat, hogy hibás konfiguráció történt. Ha ez a helyzet, visszatérhet a régi FCM-hez az alábbiak szerint:
|
| 3 |
Tesztelje az iOS hívásértesítéseit úgy, hogy hívásokat kezdeményez egy BroadWorks előfizetőtől a hívó kliensre az iOS rendszeren. Ellenőrizze, hogy a hívásértesítés megjelenik-e az iOS-eszközön. Megjegyzés: Ha a push értesítések meghibásodnak az UC-One iOS alkalmazásban, előfordulhat, hogy hibás konfiguráció történt. Ha ez a helyzet, visszatérhet a régi bináris felületre a beállított |


