- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


 Tässä artikkelissa
 Onko sinulla palautetta?
Opi päivittämään Cisco BroadWorks NPS NPS käyttämään NPS-välityspalvelinta tämän määritysoppaan avulla. Tutustu vaiheittaisiin ohjeisiin, huomioihin ja parhaisiin käytäntöihin saumattomaan integrointiin ja parempaan verkon suorituskykyyn.
Yleiskatsaus NPS-todennusvälityspalvelimeen
Tässä artikkelissa kuvataan, miten jaettu NPS määritetään käyttämään NPS-todennusvälityspalvelinta, jotta sitä voidaan käyttää myös puheluilmoitusten lähettämiseen Webex-sovelluksiin. Jos NPS ei tue muita sovelluksia, voit noudattaa yksinkertaistettua menettelyä Webex for BroadWorks Solution Guide -oppaassa.
NPS-välityspalvelimen yleiskatsaus
Jotta yhteensopivuus olisi Webex for BroadWorksin kanssa, NPS on korjattava, jotta se tukee NPS-välityspalvelinta, P ush Server for VoIP in UCaa S.
Ominaisuus toteuttaa uuden mallin Notification Push -palvelimessa ratkaistakseen tietoturvahaavoittuvuuden, joka liittyy push-ilmoitusvarmenteiden yksityisten avaimien jakamiseen mobiiliasiakkaiden palveluntarjoajien kanssa. Sen sijaan, että NPS jakaisi push-ilmoitusvarmenteita ja avaimia palveluntarjoajan kanssa, se käyttää uutta sovellusliittymää lyhytaikaisen push-ilmoitustunnuksen hankkimiseen UCaaS-taustajärjestelmästä ja käyttää tätä tunnusta todennukseen Applen APN:ien ja Google FCM-palveluiden kanssa.
Ominaisuus parantaa myös Notification Push -palvelimen kykyä lähettää ilmoituksia Android-laitteille uuden Google Firebase Cloud Messaging (FCM) HTTPv1 -sovellusliittymän kautta.
-
Lisätietoja on kohdassa Push Server for VoIP in UCaaS-ominaisuuden kuvaus.
-
Ominaisuuden BroadWorks-korjaustiedostot ovat saatavilla osoitteessa: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Lisätietoja ADP-palvelimesta löytyy osoitteesta Cisco BroadWorks Application Deli very Platform.
NPS-todennuksen välityspalvelimen edellytykset
NPS:ää isännöivän XSP:n (tai Application Delivery Platform ADP) on täytettävä seuraavat vaatimukset:
Vähimmäisversiot ja yhteisasuinpaikan rajoitukset
-
NPS on aktivoitava erillisessä XSP/ADP: ssä, ja NPS: n on oltava palvelimen ainoa isännöity sovellus. Tämän tarkoituksena on poistaa häiriöt Push-ilmoitusten toimittamisessa.
-
Käyttöönotossa pitäisi olla vain yksi NPS-sovellus. Jos käytät mobiili UC-One Collaborate/Connect- ja/tai UC-One SaaS -sovellusta ja otat käyttöön Webex for BroadWorks, sinun on jaettava tämä yksittäinen NPS kaikille sovelluksille.
-
NPS: n on oltava versiossa R22 tai uudemmassa XSP tai ADP.
R22/R23 XSP on yhteensopiva R21-pinon kanssa, jos XSP käyttää vain NPS: ää ja AS on R21.SP1. Katso lisätietoja BroadWorks-yhteensopivuusmatri isista.
-
Lisätietoja ADP-palvelimesta löytyy osoitteesta Cisco BroadWorks Application Deli very Platform.
Jaettu NPS
Lue nämä huomautukset ennen kuin määrität jaetun NPS:n käyttämään NPS-välityspalvelinta:
-
Jos NPS:ää käytetään muiden sovellusten (ei vain Webex-sovelluksen) kanssa: Määr itä ensin NPS-välityspalvelin ja muuta sitten NPS käytöstä FCM: n vanhan sovellusliittymän käyttä misestä FCM HTTP v1 -sovellusliittymään.
-
Kun olet varmistanut, että ilmoitukset toimivat oikein vanhemmissa sovelluksissa NPS-välityspalvelimen avulla, poista Android-sovelluksen FCM-sovellusliittymäavain ja iOS-sovelluksen APN-todennusavain.
APN:t HTTP/2
-
Jos olet ottanut käyttöön iOS-sovelluksia, jotka eivät ole Cisco/Broadsoftista, määritä nämä sovellukset käyttämään HTTP/2 APNS -protokollaa ennen kuin määrität NPS:n käyttämään NPS-välityspalvelinta.
-
XSP/ADP:t, jotka jo tukevat Collaborate- tai SaaS BroadWorks -sovellusta, on siirrettävä HTTP/2:een . Lisätietoja HTTP/2:n määrittämisestä on ohjeaiheessa HTTP/2-tuki APNS -ilmoituspalvelim elle (tässä artikkelissa on yhteenveto NPS:n siirrosta näiden iOS-sovellusten tukemiseksi).
Android FCMv1
-
Jos olet ottanut käyttöön Android-sovelluksia, jotka eivät ole Cisco/Broadsoftista, määritä nämä sovellukset käyttämään FCM v1-näppäimiä ennen kuin määrität NPS:n käyttämään NPS-välityspalvelinta.
-
Jos XSP/ADP tukee tällä hetkellä Connect- tai UC-One SaaS -sovellusta, ota FCMv1-avaimet käyttöön NPS-välityspalvelimen määrittämisen jälkeen. Suosittelemme, että siir rät kaikki lisäsovellukset FCMv1-avaimiin, otat käyttöön ja testaat ja poistat sen käytöstä, kunnes olet valmis suorittamaan asennusohjeet (siirron kulku on ku vattu tässä artikkelissa).
NPS-välityspalvelimen siirron yhteenveto
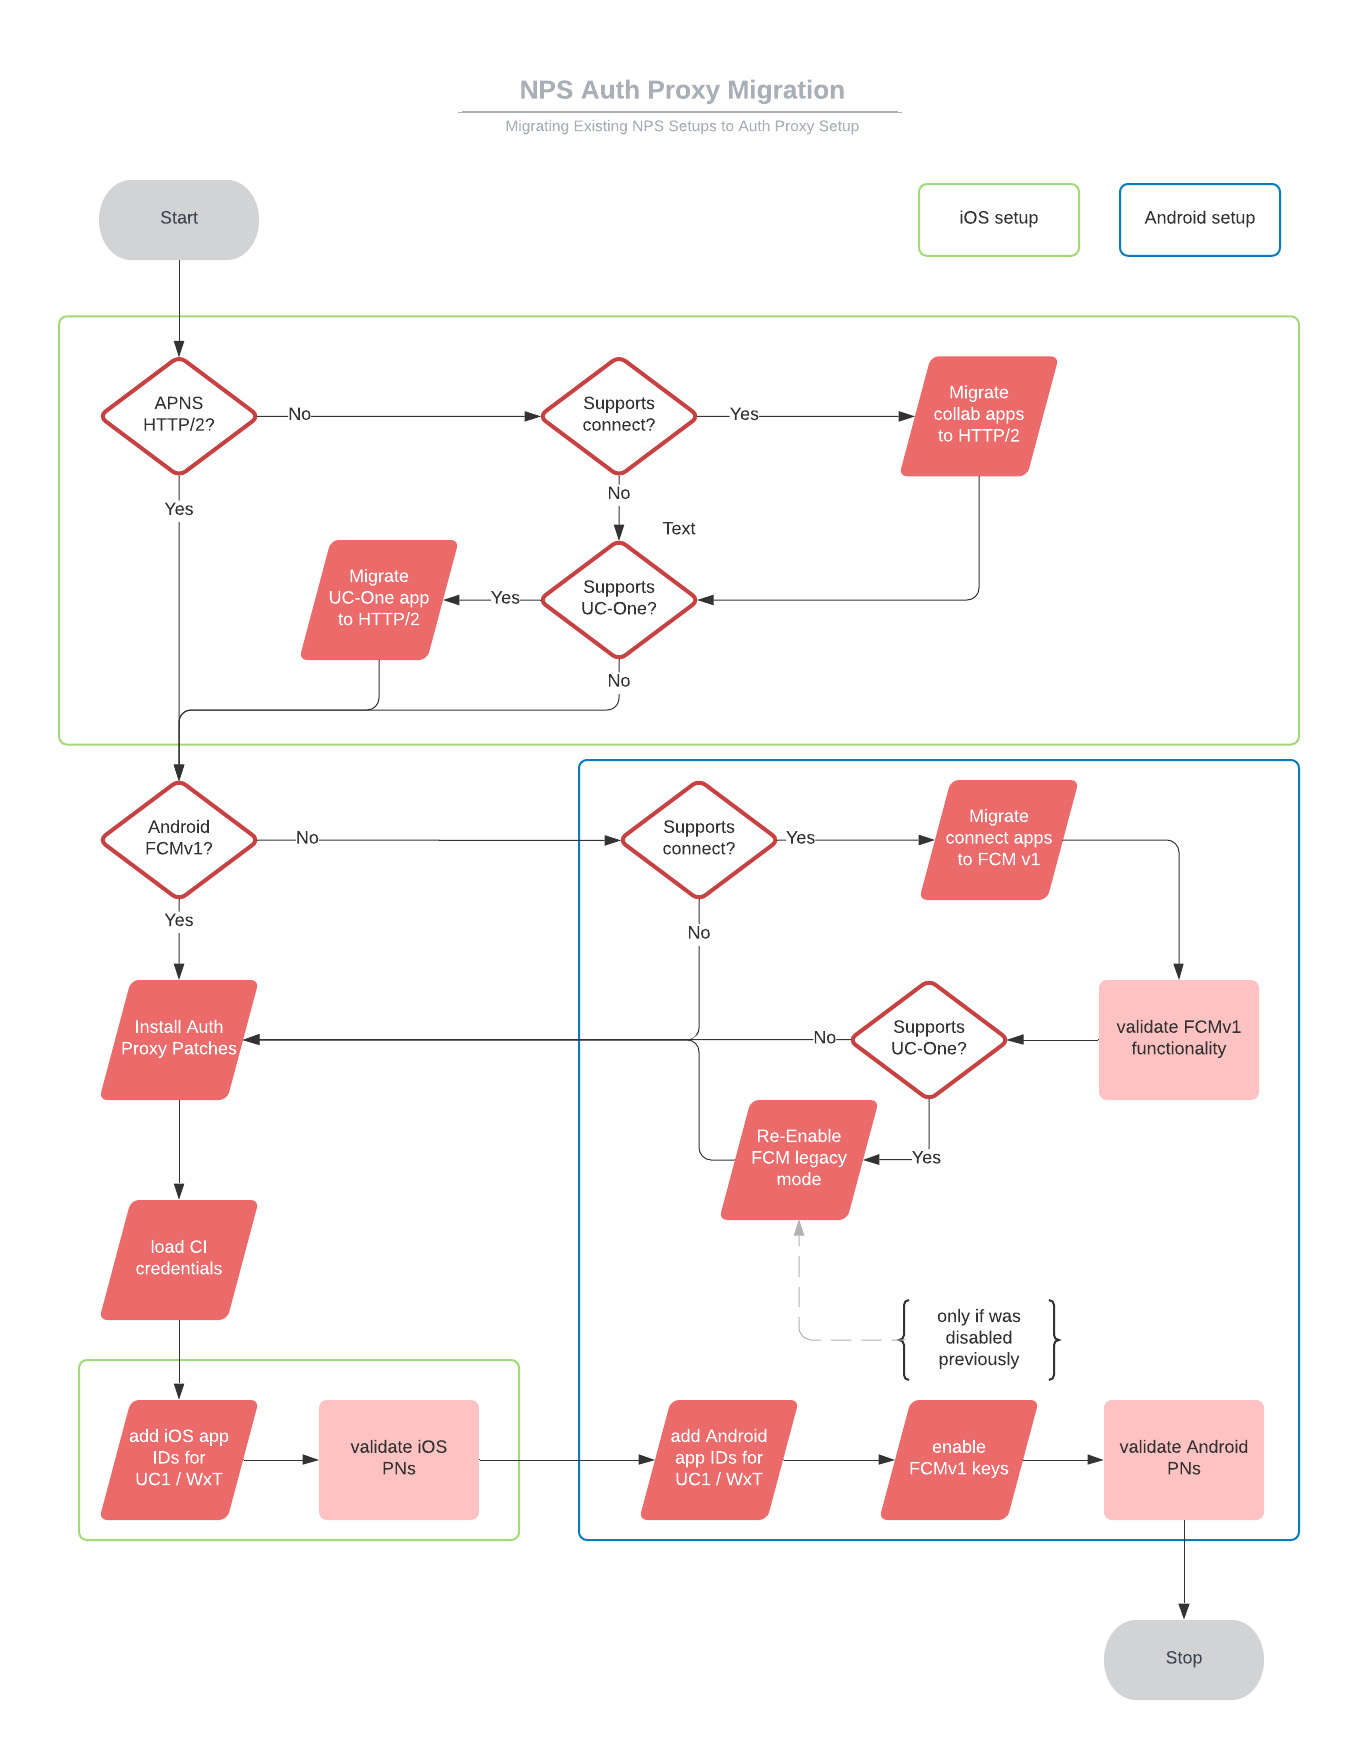
|
Sekvenssi |
Tehtävän otsikko |
Milloin ja miksi tehtävä vaaditaan? |
|---|---|---|
|
1 |
Siirrä NPS HTTP/2:een UC-One SaaS (tai Connect) iOS-sovelluksia varten. |
Jos NPS tukee näitä sovelluksia, eikä niitä ole vielä määritetty HTTP/2:lle. |
|
2 |
Siirrä NPS FCMv1-järjestelmään UC-One SaaS (tai Connect) Android-sovelluksia varten. |
Jos NPS tukee näitä sovelluksia, eikä niitä ole vielä määritetty FCMv1: lle. |
|
3 |
Ota FCMv1-tila käyttöön ja testaa push-ilmoitukset. |
Jos NPS tukee UC-One Connect- ja/tai muita (ei-Cisco) Android-sovelluksia. |
|
4 |
Ota FCM-vanha tila uudelleen käyttöön. |
Jos NPS tukee UC-One SaaS: ää. Jos jätät FCMv1:n käytössä ennen NPS-välityspalvelimen määrittämistä, lähetä ilmoitukset UC-One SaaS -palveluun epäonnistuvat. |
|
5 |
Asenna NPS-todennuksen välityspalvelinkorjaukset. |
Jos NPS on XSP R22: ssä tai XSP R23: ssä. |
|
6 |
Määritä NPS käyttämään NPS-todennusvälityspalvelinta:
|
Aina vaaditaan. |
|
7 |
Poista FCM-vanhan tilan näppäimet. |
Sovelluksille, joita NPS tukee onnistuneesti FCMv1:ssä. |
Siirrä BroadWorks Collaborate iOS -sovellukset HTTP/2:een
Tämä tehtävä on pakollinen push-ilmoituksissa UC-One SaaS- ja Webex-sovelluksiin iOS-alustoilla.
Ennen kuin aloitat
Jos XSP-laitteessa on R22, sinun on käytettävä ap354313, ennen kuin voit määrittää NPS-sovelluksen käyttämään HTTP/2-protokollaa APNS:lle.
| 1 |
Aseta tuotannon URL-osoite ja yhteysparametrit osoitteeseen
Huomautus: Älä aseta yhteyden aikakatkaisua alle 1000. |
| 2 |
Lisää sovellustunnukset APNS-sovellusten kontekstiin, varmista, että poistat Auth-avaimen - aseta se tyhjäksi. UC-One SaaS: Webex-sovelluksessa: |
| 3 |
|
| 4 |
|
| 5 |
Ota HTTP/2 käyttöön:
|
| 6 |
Vain UC-One SaaS -sovellukset: Kirjaudu jälleenmyyjäportaaliin ja valitse Asetukset > BroadWorks . |
| 7 |
Vieritä alas Notification Push Server -osioon ja valitse julkaisusi (esim. Release 22) ja noudata portaalin ohjeita. |
Siirrä BroadWorks UC-One Connect/SaaS Android -sovellukset FCMv1 -sovellukseen
-
Tämä tehtävä koskee NPS: ää XSP: ssä. Ohita se, jos NPS on ADP: ssä.
-
Voit käyttää tätä menettelyä siirtyäksesi UC-One Connect- tai UC-One SaaS Android -sovellusten FCMv1-ilmoituksiin.
-
Sinun on käytettävä FCMv1-ohjelmaa, jos haluat käyttää NPS-välityspalvelinta push-ilmoitusten todentamiseen UC-One- tai Webex Android -sovelluksiin.
-
Tämä tehtävä valmistelee NPS:n FCMv1:tä varten, jotta voit ottaa sen käyttöön osana NPS-todennusvälityspalvelimen määrityksiä. Älä ota FCMv1-yhteyttä käyttöön, ennen kuin olet valmis määrittämään NPS-todennusvälityspalvelimen, tai ilmoitukset SaaS-asiakkaille epäonnistuvat.
| 1 |
Hanki projektitunnus Firebase-konsolista: | ||||||||||||||||
| 2 |
Hanki palvelutilisi yksityinen avain Firebasesta: | ||||||||||||||||
| 3 |
Kopioi avain NPS:ää isännöivään XSP-järjestelmään. | ||||||||||||||||
| 4 |
Lisää projektitunnus ja siihen liittyvä yksityinen avain FCM-projektien kontekstiin:
| ||||||||||||||||
| 5 |
Lisää UC-One (Connect tai SaaS) -sovellus ja siihen liittyvä projektitunnus FCM-sovellusten kontekstiin:
| ||||||||||||||||
| 6 |
Tarkista FCM: n kokoonpano tässä esitettyjen määritteiden ja suositeltujen arvojen perusteella. Käytä kom Suorita
|
Siirrä BroadWorks UC-One Connect/SaaS Android -sovellukset FCMv1 -sovellukseen (ADP: ssä)
-
Tämä tehtävä koskee NPS: ää ADP: ssä. Ohita se, jos NPS on XSP: ssä.
-
Voit käyttää tätä menettelyä siirtyäksesi UC-One Connect- tai UC-One SaaS Android -sovellusten FCMv1-ilmoituksiin.
-
Sinun on käytettävä FCMv1-ohjelmaa, jos haluat käyttää NPS-välityspalvelinta push-ilmoitusten todentamiseen UC-One- tai Webex Android -sovelluksiin.
-
Tämä tehtävä valmistelee NPS:n FCMv1:tä varten, jotta voit ottaa sen käyttöön osana NPS-todennusvälityspalvelimen määrityksiä. Älä ota FCMv1-yhteyttä käyttöön, ennen kuin olet valmis määrittämään NPS-todennusvälityspalvelimen, tai ilmoitukset SaaS-asiakkaille epäonnistuvat.
| 1 |
Hanki projektitunnus Firebase-konsolista: |
| 2 |
Hanki palvelutilisi yksityinen avain Firebasesta: |
| 3 |
|
| 4 |
Kirjaudu ADP CLI -palveluun ja lisää projekti ja API-avain FCM-projektien kontekstiin:
|
| 5 |
Lisää sovellus- ja projektitunnus FCM-sovellusten kontekstiin:
|
| 6 |
Tarkista kokoonpano: |
Ota FCM Legacy -tila uudelleen käyttöön
Sinun tarvitsee tehdä tämä (osana siirtoa) vain, jos:
-
NPS:ää käytetään UC-One SaaS- tai BroadWorks Connect Android -sovelluksissa.
-
Olet jo testannut, että puhelujen push-ilmoitukset muihin sovelluksiin toimivat FCMv1-sovellusliittymän kanssa.
Poista FCMv1 tilapäisesti käytöstä, koska näiden sovellusten FCMv1-avaimet on otettava käyttöön vain NPS-todennuksen välityspalvelimen määritysprosessin aikana.
| 1 |
Kirjaudu XSP-palveluun, joka isännöi jaettua NPS:täsi. |
| 2 |
Siirry FCM-kontekstiin ja poista FCM v1 käytöstä: |
Asenna NPS-todennusvälityspalvelimen korjaustiedostot
Asenna seuraavat korjaustiedostot NPS-todennuksen välityspalvelinominaisuuden tukemiseksi:
R22-laastarit
R23-laastarit
Määritä NPS käyttämään todennusvälityspalvelinta
| 1 |
Luo palvelupyyntö perehdyttämisyhteyshenkilön tai TAC:n kanssa (Webex Common Identity) OAuth-asiakastilin luomiseksi. Nimeä palvelupyyntösi NPS-määritys Auth Proxy Setup -asetukselle. Annamme sinulle OAuth-asiakastunnuksen, asiakassalaisuuden ja päivitystunnuksen, joka on voimassa 60 päivää. Jos tunnus vanhenee ennen kuin käytät sitä NPS: n kanssa, voit esittää uuden pyynnön.
| |||||||||||||||||||
| 2 |
Luo asiakastili NPS: ään:
Suorita komento varmistaaksesi, että antamasi arvot vastaavat sinulle annettuja arvoja. | |||||||||||||||||||
| 3 |
Anna NPS-välityspalvelimen URL-osoite ja määritä tunnuksen päivitysväli (suositellaan 30 minuuttia): Aluepohjaiset FQDN:t: Yhdysvaltain itä:
Yhdysvaltain länsi:
Eurooppa:
Saudi-Arabia:
Australia:
Jos push-ilmoitusten aikakatkaisu johtuu DNS-tarkkuuden viivästymisestä, lisää aikakatkaisun arvoa BroadWorks-palvelimen ”/etc/resolv.conf” -tiedostossa. | |||||||||||||||||||
| 4 |
(Android-ilmoituksia varten) Lisää Android-sovellustunnukset NPS:n FCM-sovellusten kontekstiin. Webex-sovelluksessa Androidissa: UC-One-sovellukselle Androidissa: | |||||||||||||||||||
| 5 |
(Apple iOSIlmoituksia varten) Lisää sovellustunnus APNS-sovellusten kontekstiin ja varmista, että poistat Auth-avaimen - aseta se tyhjäksi. Webex-sovelluksessa iOS: ssa: UC-One-sovellukselle iOS: ssä: | |||||||||||||||||||
| 6 |
Määritä seuraavat NPS-URL-osoitteet:
| |||||||||||||||||||
| 7 |
Määritä seuraavat NPS-yhteysparametrit suositeltuihin arvoihin:
| |||||||||||||||||||
| 8 |
Tarkista, seulooko sovelluspalvelin sovellustunnusta, koska Webex-sovellukset on ehkä lisättävä sallittujen luetteloon: |
Käynnistä NPS uudelleen ja testaa push-ilmoitukset
| 1 |
Käynnistä XSP uudelleen: Bwrestart
|
| 2 |
Testaa puheluilmoitukset Androidille soittamalla puheluita BroadWorks-tilaajalta soittavalle asiakkaalle Androidissa. Varmista, että puheluilmoitus näkyy Android-laitteessa. Huomautus: Jos push-ilmoitukset alkavat epäonnistua UC-One android-sovelluksessa, on mahdollista, että kokoonpano on virheellinen. Jos tämä on sinun tilanteesi, voit palata vanhaan FCM-järjestelmään seuraavasti:
|
| 3 |
Testaa puheluilmoitukset iOS:lle soittamalla BroadWorks-tilaajalta puheluita soittavalle asiakkaalle iOS:ssä. Varmista, että puheluilmoitus näkyy iOS-laitteessa. Huomautus: Jos push-ilmoitukset alkavat epäonnistua UC-One iOS -sovelluksessa, on mahdollista, että kokoonpano on virheellinen. Jos tämä on tilanteesi, voit palata vanhaan binäärirajapintaan |


