- Startseite
- /
- Artikel

Danke für Ihr Feedback.


 In diesem Artikel
 Feedback?
Erfahren Sie mit dieser Konfigurationsanleitung, wie Sie Cisco BroadWorks NPS aktualisieren, um NPS Proxy zu verwenden. Entdecken Sie schrittweise Anleitungen, Überlegungen und Best Practices für eine nahtlose Integration und verbesserte Netzwerkleistung.
Überblick über den NPS-Authentifizierungsproxy
In diesem Artikel wird beschrieben, wie ein gemeinsam genutzter NPS für die Verwendung des NPS-Authentifizierungs-Proxys konfiguriert wird, sodass er auch verwendet werden kann, um Anrufbenachrichtigungen an Webex-Apps weiterzuleiten. Wenn Ihr NPS keine anderen Apps unterstützt, können Sie das vereinfachte Verfahren im Webex for BroadWorks Solution Guide befolgen.
NPS-Proxy im Überblick
Aus Kompatibilitätsgründen mit Webex for BroadWorks muss Ihr NPS gepatcht werden, um die NPS-Proxy-Funktion, Push Server für VoIP in UCaaS, zu unterstützen.
Die Funktion implementiert ein neues Design im Notification Push Server, um die Sicherheitslücke zu schließen, die entsteht, wenn private Schlüssel für Push-Benachrichtigungszertifikate mit Dienstanbietern für mobile Clients geteilt werden. Anstatt Zertifikate und Schlüssel für Push-Benachrichtigungen mit dem Dienstanbieter zu teilen, verwendet der NPS eine neue API, um ein kurzlebiges Push-Benachrichtigungstoken vom UCaaS-Backend zu erhalten, und verwendet dieses Token für die Authentifizierung mit den Apple-APNs und den Google FCM-Diensten.
Die Funktion verbessert auch die Fähigkeit des Notification Push Servers, Benachrichtigungen über die neue HttpV1-API von Google Firebase Cloud Messaging (FCM) an Android-Geräte zu senden.
-
Weitere Informationen finden Sie unter Der Push-Server für VoIP in der UCaaS-Funktionsbeschreibung.
-
Die BroadWorks-Patches für das Feature sind verfügbar unter: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Weitere Informationen zum ADP-Server finden Sie unter Cisco BroadWorks Application Delivery Platform.
Voraussetzungen für den NPS-Authentifizierungs-Proxy
Das XSP (oder Application Delivery Platform ADP), das NPS hostet, muss die folgenden Anforderungen erfüllen:
Mindestversionen und Einschränkungen bei der Mitresidenz
-
NPS muss auf einem dedizierten XSP/ADP aktiviert sein und NPS muss die einzige gehostete Anwendung auf dem Server sein. Dies dient dazu, Störungen bei der Zustellung von Push-Benachrichtigungen zu vermeiden.
-
In einer Bereitstellung sollte es nur eine NPS-App geben. Wenn Sie mobile UC-One Collaborate/Connect und/oder UC-One SaaS verwenden und Webex für BroadWorks implementieren, müssen Sie diesen einzigen NPS für alle Apps teilen.
-
NPS muss auf Version R22 oder höher XSP oder ADP sein.
R22/R23 XSP ist mit einem R21-Stack kompatibel, wenn auf dem XSP nur NPS läuft und das AS R21.SP1 ist. Weitere Informationen finden Sie in der BroadWorks-Kompatibilitätsmatrix.
-
Weitere Informationen zum ADP-Server finden Sie unter Cisco BroadWorks Application Delivery Platform.
Gemeinsamer NPS
Lesen Sie diese Hinweise, bevor Sie Ihren gemeinsamen NPS für die Verwendung des NPS-Proxys konfigurieren:
-
Wenn Ihr NPS mit anderen Apps verwendet wird (nicht nur mit der Webex-App): Konfigurieren Sie zuerst den NPS-Proxy und ändern Sie dann den NPS von der FCM-Legacy-API auf die FCM-HTTP-v1-API .
-
Nachdem Sie überprüft haben, dass Benachrichtigungen für ältere Apps mit dem NPS-Proxy ordnungsgemäß funktionieren, entfernen Sie den FCM-API-Schlüssel für die Android-App und den APNs-Authentifizierungsschlüssel für die iOS-App.
Pans HTTP/2
-
Wenn Sie iOS-Apps bereitgestellt haben, die nicht von Cisco/Broadsoft stammen, konfigurieren Sie diese Apps so, dass sie das HTTP/2-APNS-Protokoll verwenden, bevor Sie NPS für die Verwendung des NPS-Proxys konfigurieren.
-
XSP/ADPs, die die Collaborate- oder SaaS-BroadWorks-App bereits unterstützen, müssen auf HTTP/2 migriert werden. Ausführliche Informationen zur Konfiguration von HTTP/2 finden Sie unter HTTP/2-Unterstützung zum Notification Push Server for APNS (die Migration von NPS zur Unterstützung dieser iOS-Apps ist in diesem Artikel zusammengefasst).
Android FCMv1
-
Wenn Sie Android-Apps bereitgestellt haben, die nicht von Cisco/Broadsoft stammen, konfigurieren Sie diese Apps so, dass sie die FCMv1-Schlüssel verwenden, bevor Sie NPS für die Verwendung des NPS-Proxys konfigurieren.
-
Wenn XSP/ADP derzeit die Connect- oder UC-One SaaS-App unterstützt, aktivieren Sie die FCMv1-Schlüssel, nachdem Sie den NPS-Proxy konfiguriert haben. Wir empfehlen, dass Sie alle zusätzlichen Apps auf FCMv1-Schlüssel migrieren, aktivieren und testen und dann deaktivieren, bis Sie bereit sind, die Einrichtungsanweisungen abzuschließen (der Migrationsablauf ist in diesem Artikel dokumentiert).
Zusammenfassung der NPS-Proxy-Migration
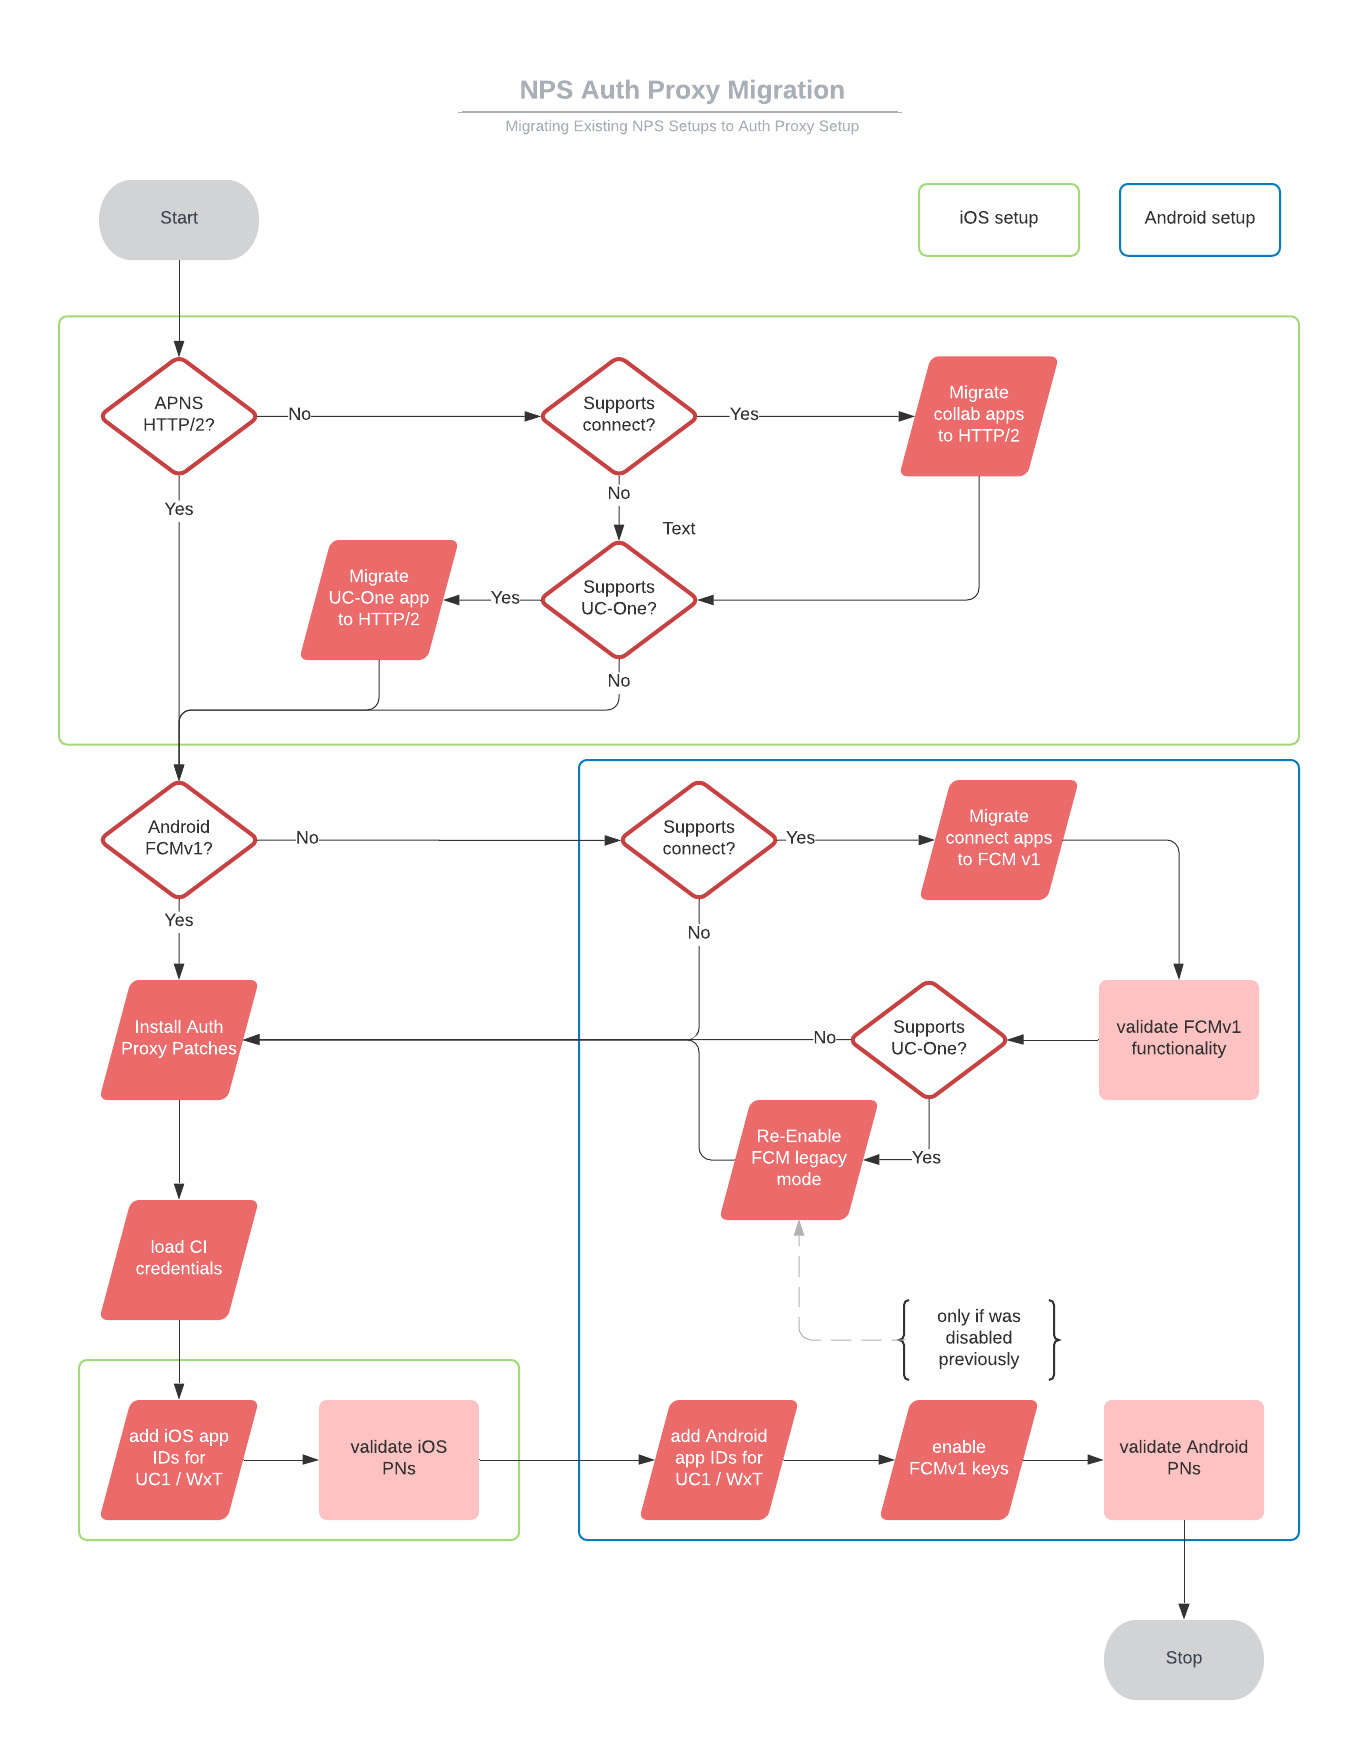
|
Reihenfolge |
Aufgabentitel |
Wann/warum ist eine Aufgabe erforderlich? |
|---|---|---|
|
1 |
Migrieren Sie NPS zu HTTP/2 für UC-One SaaS (oder Connect) iOS-Apps. |
Falls der NPS diese Apps unterstützt und sie noch nicht für HTTP/2 konfiguriert sind. |
|
2 |
Migrieren Sie NPS zu FCMv1 für UC-One SaaS (oder Connect) Android-Apps. |
Falls der NPS diese Apps unterstützt und sie noch nicht für FCMv1 konfiguriert sind. |
|
3 |
Aktivieren Sie den FCMv1-Modus und testen Sie die Push-Benachrichtigungen. |
Wenn der NPS UC-One Connect und/oder andere Android-Apps (nicht von Cisco) unterstützt. |
|
4 |
Aktivieren Sie den FCM-Legacy-Modus erneut. |
Wenn der NPS UC-One SaaS unterstützt. Wenn Sie FCMv1 aktiviert lassen, bevor Sie den NPS-Proxy konfigurieren, dann beginnen Push-Benachrichtigungen an UC-One SaaS zu scheitern. |
|
5 |
Installieren Sie Proxy-Patches für die NPS-Authentifizierung. |
Wenn NPS auf XSP R22 oder XSP R23 ist. |
|
6 |
Konfigurieren Sie NPS für die Verwendung des NPS-Authentifizierungs-Proxys:
|
Immer erforderlich. |
|
7 |
Entfernen Sie die FCM-Schlüssel für den Legacy-Modus. |
Für Apps, die erfolgreich von NPS auf FCMv1 unterstützt werden. |
Migrieren Sie BroadWorks Collaborate iOS-Apps auf HTTP/2
Diese Aufgabe ist für Push-Benachrichtigungen an UC-One SaaS- und Webex-Apps auf iOS-Plattformen obligatorisch.
Vorbereitungen
Wenn auf Ihrem XSP R22 ausgeführt wird, müssen Sie ap354313 anwenden, bevor Sie die NPS-Anwendung so konfigurieren können, dass sie HTTP/2 für APNS verwendet.
| 1 |
Stellen Sie die Produktions-URL und die Verbindungsparameter unter
Hinweis: Stellen Sie das Verbindungs-Timeout nicht unter 1000 ein. |
| 2 |
Fügen Sie die Anwendungs-IDs zum APNS-Anwendungskontext hinzu und achten Sie darauf, den Auth-Schlüssel wegzulassen — setzen Sie ihn auf leer. Für UC-One SaaS: Für die Webex-App: |
| 3 |
|
| 4 |
|
| 5 |
HTTP/2 aktivieren:
|
| 6 |
Nur für UC-One SaaS-Apps: Melden Sie sich im Reseller-Portal an und gehen Sie zu . |
| 7 |
Scrollen Sie nach unten zum Abschnitt Notification Push Server und wählen Sie Ihre Version aus (z. B. Release 22) und folgen Sie dann den Anweisungen im Portal. |
Migrieren Sie BroadWorks UC-One Connect/SaaS Android-Apps auf FCMv1
-
Diese Aufgabe bezieht sich auf NPS auf XSP. Ignorieren Sie es, wenn Ihr NPS auf ADP ist.
-
Sie können dieses Verfahren für die Migration zu FCMv1-Benachrichtigungen für UC-One Connect- oder UC-One SaaS-Android-Apps verwenden.
-
Sie müssen FCMv1 verwenden, wenn Sie den NPS-Proxy verwenden möchten, um Push-Benachrichtigungen an UC-One oder die Webex-Android-Apps zu authentifizieren.
-
Diese Aufgabe bereitet den NPS für FCMv1 vor, sodass Sie ihn als Teil der Konfiguration des NPS-Authentifizierungs-Proxys aktivieren können. Aktivieren Sie FCMv1 erst, wenn Sie bereit sind, den NPS-Authentifizierungsproxy zu konfigurieren, sonst schlagen Benachrichtigungen an SaaS-Clients fehl.
| 1 |
Holen Sie sich die Projekt-ID von der Firebase-Konsole: | ||||||||||||||||
| 2 |
Holen Sie sich den privaten Schlüssel Ihres Dienstkontos von Firebase: | ||||||||||||||||
| 3 |
Kopieren Sie den Schlüssel für das XSP, das Ihren NPS hostet. | ||||||||||||||||
| 4 |
Fügen Sie die Projekt-ID und den zugehörigen privaten Schlüssel zum FCM-Projektkontext hinzu:
| ||||||||||||||||
| 5 |
Fügen Sie die UC-One (Connect oder SaaS) -Anwendung und die zugehörige Projekt-ID zum FCM-Anwendungskontext hinzu:
| ||||||||||||||||
| 6 |
Prüfen Sie die Konfiguration für FCM anhand der Attribute und empfohlenen Werte, die hier angezeigt werden. Verwenden Sie die Führen Sie
|
Migrieren Sie BroadWorks UC-One Connect/SaaS Android-Apps zu FCMv1 (auf ADP)
-
Diese Aufgabe bezieht sich auf NPS auf ADP. Ignorieren Sie es, wenn Ihr NPS auf XSP ist.
-
Sie können dieses Verfahren für die Migration zu FCMv1-Benachrichtigungen für UC-One Connect- oder UC-One SaaS-Android-Apps verwenden.
-
Sie müssen FCMv1 verwenden, wenn Sie den NPS-Proxy verwenden möchten, um Push-Benachrichtigungen an UC-One oder die Webex-Android-Apps zu authentifizieren.
-
Diese Aufgabe bereitet den NPS für FCMv1 vor, sodass Sie ihn als Teil der Konfiguration des NPS-Authentifizierungs-Proxys aktivieren können. Aktivieren Sie FCMv1 erst, wenn Sie bereit sind, den NPS-Authentifizierungsproxy zu konfigurieren, sonst schlagen Benachrichtigungen an SaaS-Clients fehl.
| 1 |
Holen Sie sich die Projekt-ID von der Firebase-Konsole: |
| 2 |
Holen Sie sich den privaten Schlüssel Ihres Dienstkontos von Firebase: |
| 3 |
|
| 4 |
Melden Sie sich bei ADP CLI an und fügen Sie das Projekt und den API-Schlüssel zum FCM-Projektkontext hinzu:
|
| 5 |
Fügen Sie die Anwendung und die Projekt-ID zum FCM-Anwendungskontext hinzu:
|
| 6 |
Überprüfen Sie Ihre Konfiguration: |
FCM-Legacy-Modus erneut aktivieren
Sie müssen das nur tun (als Teil der Migration), wenn:
-
Ihr NPS wird für UC-One SaaS- oder BroadWorks Connect-Android-Apps verwendet.
-
Sie haben bereits getestet, dass Push-Benachrichtigungen für Anrufe an andere Apps mit der FCMv1-API funktionieren.
Sie deaktivieren vorübergehend FCMv1, weil FCMv1-Schlüssel für diese Apps nur während der NPS-Authentifizierungsproxykonfiguration aktiviert werden müssen.
| 1 |
Melden Sie sich beim XSP an, das Ihren gemeinsamen NPS hostet. |
| 2 |
Navigieren Sie zum FCM-Kontext und deaktivieren Sie FCM v1: |
Installieren Sie die Proxy-Patches für die NPS-Authentifizierung
Installieren Sie die folgenden Patches, um die NPS-Authentifizierungs-Proxy-Funktion zu unterstützen:
R22-Patches
R23-Patches
Konfigurieren Sie NPS für die Verwendung des Authentifizierungs-Proxys
| 1 |
Erstellen Sie eine Serviceanfrage mit Ihrem Onboarding-Kontakt oder mit TAC, um Ihr (Webex Common Identity) OAuth-Kundenkonto bereitzustellen. Benennen Sie Ihre Serviceanfrage NPS-Konfiguration für das Auth-Proxy-Setup. Wir geben Ihnen eine OAuth-Client-ID, ein Client-Geheimnis und ein Aktualisierungstoken, das 60 Tage gültig ist. Wenn das Token abläuft, bevor Sie es mit Ihrem NPS verwenden, können Sie eine weitere Anfrage stellen.
| |||||||||||||||||||
| 2 |
Erstellen Sie das Kundenkonto auf dem NPS:
Führen Sie den Befehl aus, um zu überprüfen, ob die von Ihnen eingegebenen Werte mit denen übereinstimmen, die Sie erhalten haben. | |||||||||||||||||||
| 3 |
Geben Sie die NPS-Proxy-URL ein und legen Sie das Token-Aktualisierungsintervall fest (30 Minuten empfohlen): Regionale FQDNs: USA Ost:
USA West:
Europa:
Saudi Arabien:
Australien:
Wenn bei Push-Benachrichtigungen aufgrund einer Verzögerung bei der DNS-Auflösung ein Timeout auftritt, erhöhen Sie den Timeout-Wert in der Datei „/etc/resolv.conf“ auf dem BroadWorks-Server. | |||||||||||||||||||
| 4 |
(Für Android-Benachrichtigungen) Fügen Sie die Android-Anwendungs-IDs zum FCM-Anwendungskontext auf dem NPS hinzu. Für die Webex-App auf Android: Für die UC-One App auf Android: | |||||||||||||||||||
| 5 |
(Für Apple iOS Benachrichtigungen) Fügen Sie die Anwendungs-ID zum APNS-Anwendungskontext hinzu und achten Sie darauf, den Auth-Schlüssel wegzulassen — setzen Sie ihn auf leer. Für die Webex-App auf iOS: Für die UC-One-App auf iOS: | |||||||||||||||||||
| 6 |
Konfigurieren Sie die folgenden NPS-URLs:
| |||||||||||||||||||
| 7 |
Konfigurieren Sie die folgenden NPS-Verbindungsparameter auf die angezeigten empfohlenen Werte:
| |||||||||||||||||||
| 8 |
Prüfen Sie, ob der Anwendungsserver Anwendungs-IDs überprüft, da Sie möglicherweise die Webex-Apps zur Zulassungsliste hinzufügen müssen: |
Starten Sie NPS neu und testen Sie die Push-Benachrichtigungen
| 1 |
Starten Sie das XSP neu: bwrestart
|
| 2 |
Testen Sie Anrufbenachrichtigungen auf Android, indem Sie Anrufe von einem BroadWorks-Abonnenten an den Calling Client auf Android tätigen. Vergewissern Sie sich, dass die Anrufbenachrichtigung auf dem Android-Gerät angezeigt wird. Hinweis: Wenn Push-Benachrichtigungen für die UC-One Android-Anwendung fehlschlagen, ist es möglich, dass eine Fehlkonfiguration vorliegt. Wenn das Ihre Situation ist, können Sie wie folgt zum alten FCM zurückkehren:
|
| 3 |
Testen Sie Anrufbenachrichtigungen für iOS, indem Sie Anrufe von einem BroadWorks-Abonnenten an den Calling Client auf iOS tätigen. Vergewissern Sie sich, dass die Anrufbenachrichtigung auf dem iOS-Gerät angezeigt wird. Hinweis: Wenn Push-Benachrichtigungen für die UC-One iOS-Anwendung fehlschlagen, liegt möglicherweise eine Fehlkonfiguration vor. Wenn das Ihre Situation ist, können Sie mit |


