- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


 V tomto článku
 Spätná väzba?
Prečítajte si, ako aktualizovať Cisco BroadWorks NPS na používanie NPS Proxy pomocou tejto konfiguračnej príručky. Objavte podrobné pokyny, úvahy a osvedčené postupy pre bezproblémovú integráciu a zvýšený výkon siete.
Prehľad NPS Authentication Proxy
Tento článok popisuje, ako nakonfigurovať zdieľaný NPS tak, aby používal autentifikačný proxy NPS, aby ho bolo možné použiť aj na presunutie upozornení na hovory do aplikácií Webex. Ak váš NPS nepodporuje iné aplikácie, môžete postupovať podľa zjednodušeného postupu v príručke riešení Webex for BroadWorks.
Prehľad NPS Proxy
Pre kompatibilitu s Webex pre BroadWorks musí byť váš NPS opravený, aby podporoval funkciu NPS Proxy, P ush Server for VoIP v UCAA.
Táto funkcia implementuje nový dizajn v Notification Push Server na vyriešenie bezpečnostnej chyby zdieľania súkromných kľúčov certifikátu push notifikácie s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania push notifikačných certifikátov a kľúčov s poskytovateľom služieb používa NPS nové rozhranie API na získanie krátkodobého tokenu upozornení push z backendu UCaaS a používa tento token na autentifikáciu s Apple APN a službami Google FCM.
Táto funkcia tiež zvyšuje schopnosť Notification Push Server presúvať upozornenia na zariadenia s Androidom prostredníctvom nového rozhrania Google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Ďalšie informácie nájdete v časti Pop is funkcie Push Server pre VoIP v UCaaS.
-
Opravy BroadWorks pre túto funkciu sú k dispozícii na adrese: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Viac informácií o serveri ADP nájdete na platforme Cisco BroadWorks Application Delivery Platform.
Predpoklady NPS Authentication Proxy
XSP (alebo platforma na doručovanie aplikácií ADP), na ktorom je hostiteľom NPS, musí spĺňať nasledujúce požiadavky:
Minimálne verzie a obmedzenia spoločného pobytu
-
NPS musí byť aktivovaný na vyhradenom XSP/ADP a NPS musí byť jedinou hosťovanou aplikáciou na serveri. Tým sa eliminuje rušenie doručovania upozornení Push.
-
V nasadení by mala byť iba jedna aplikácia NPS. Ak používate mobilné UC-One Collaborate/Connect alebo UC-One SaaS a implementujete Webex pre BroadWorks, musíte zdieľať tento jediný NPS pre všetky aplikácie.
-
NPS musí byť vo verzii R22 alebo novšej XSP alebo ADP.
R22/R23 XSP je kompatibilný so stohom R21, ak XSP beží iba NPS a AS je R21.SP1. Ďalšie informácie nájdete v matici kompatibility BroadWor ks.
-
Viac informácií o serveri ADP nájdete na platforme Cisco BroadWorks Application Delivery Platform.
Zdieľané NPS
Prečítajte si tieto poznámky predtým, ako nakonfigurujete zdieľaný NPS NPS Proxy na používanie NPS Proxy:
-
Ak sa váš NPS používa s inými aplikáciami (nielen s aplikáciou Webex): Najprv nakonfigur ujte NPS proxy a potom zmeňte NPS z používania staršieho rozhrania API FCM na použitie rozhrania FCM HTTP v1 API.
-
Po overení, či upozornenia fungujú správne pre staršie aplikácie s proxy NPS, odstráňte kľúč FCM API pre aplikáciu pre Android a kľúč APN pre aplikáciu iOS.
APN HTTP/2
-
Ak ste nasadili nejaké aplikácie pre iOS, ktoré nie sú od spoločnosti Cisco/BroadSoft, nakonfigurujte tieto aplikácie tak, aby používali protokol HTTP/2 APNS predtým, ako nastavíte NPS na používanie proxy NPS.
-
XSP/ADP, ktoré už podporujú aplikáciu Collaborate alebo SaaS BroadWorks, je potrebné migrovať na HTTP/2. Podrobné informácie o konfigurácii HTTP/2 nájdete v téme Pod pora HTTP/2 na Notification Push Server pre APNS (migrácia NPS na podporu týchto aplikácií pre iOS je z hrnutá v tomto článku).
Android FCMv1
-
Ak ste nasadili nejaké aplikácie pre Android, ktoré nie sú od spoločnosti Cisco/BroadSoft, nakonfigurujte tieto aplikácie tak, aby používali klávesy FCMv1 pred konfiguráciou NPS na používanie proxy NPS.
-
Ak XSP/ADP momentálne podporuje aplikáciu Connect alebo UC-One SaaS, povoľte kľúče FCMv1 po konfigurácii proxy NPS. Odporúčame migrovať všetky ďalšie aplikácie na klávesy FCMv1, povoliť a otestovať a potom zakázať, kým nebudete pripravení dokončiť pokyny na nastavenie (tok migrácie je z dokumentovaný v tomto článku).
Súhrn migrácie proxy NPS
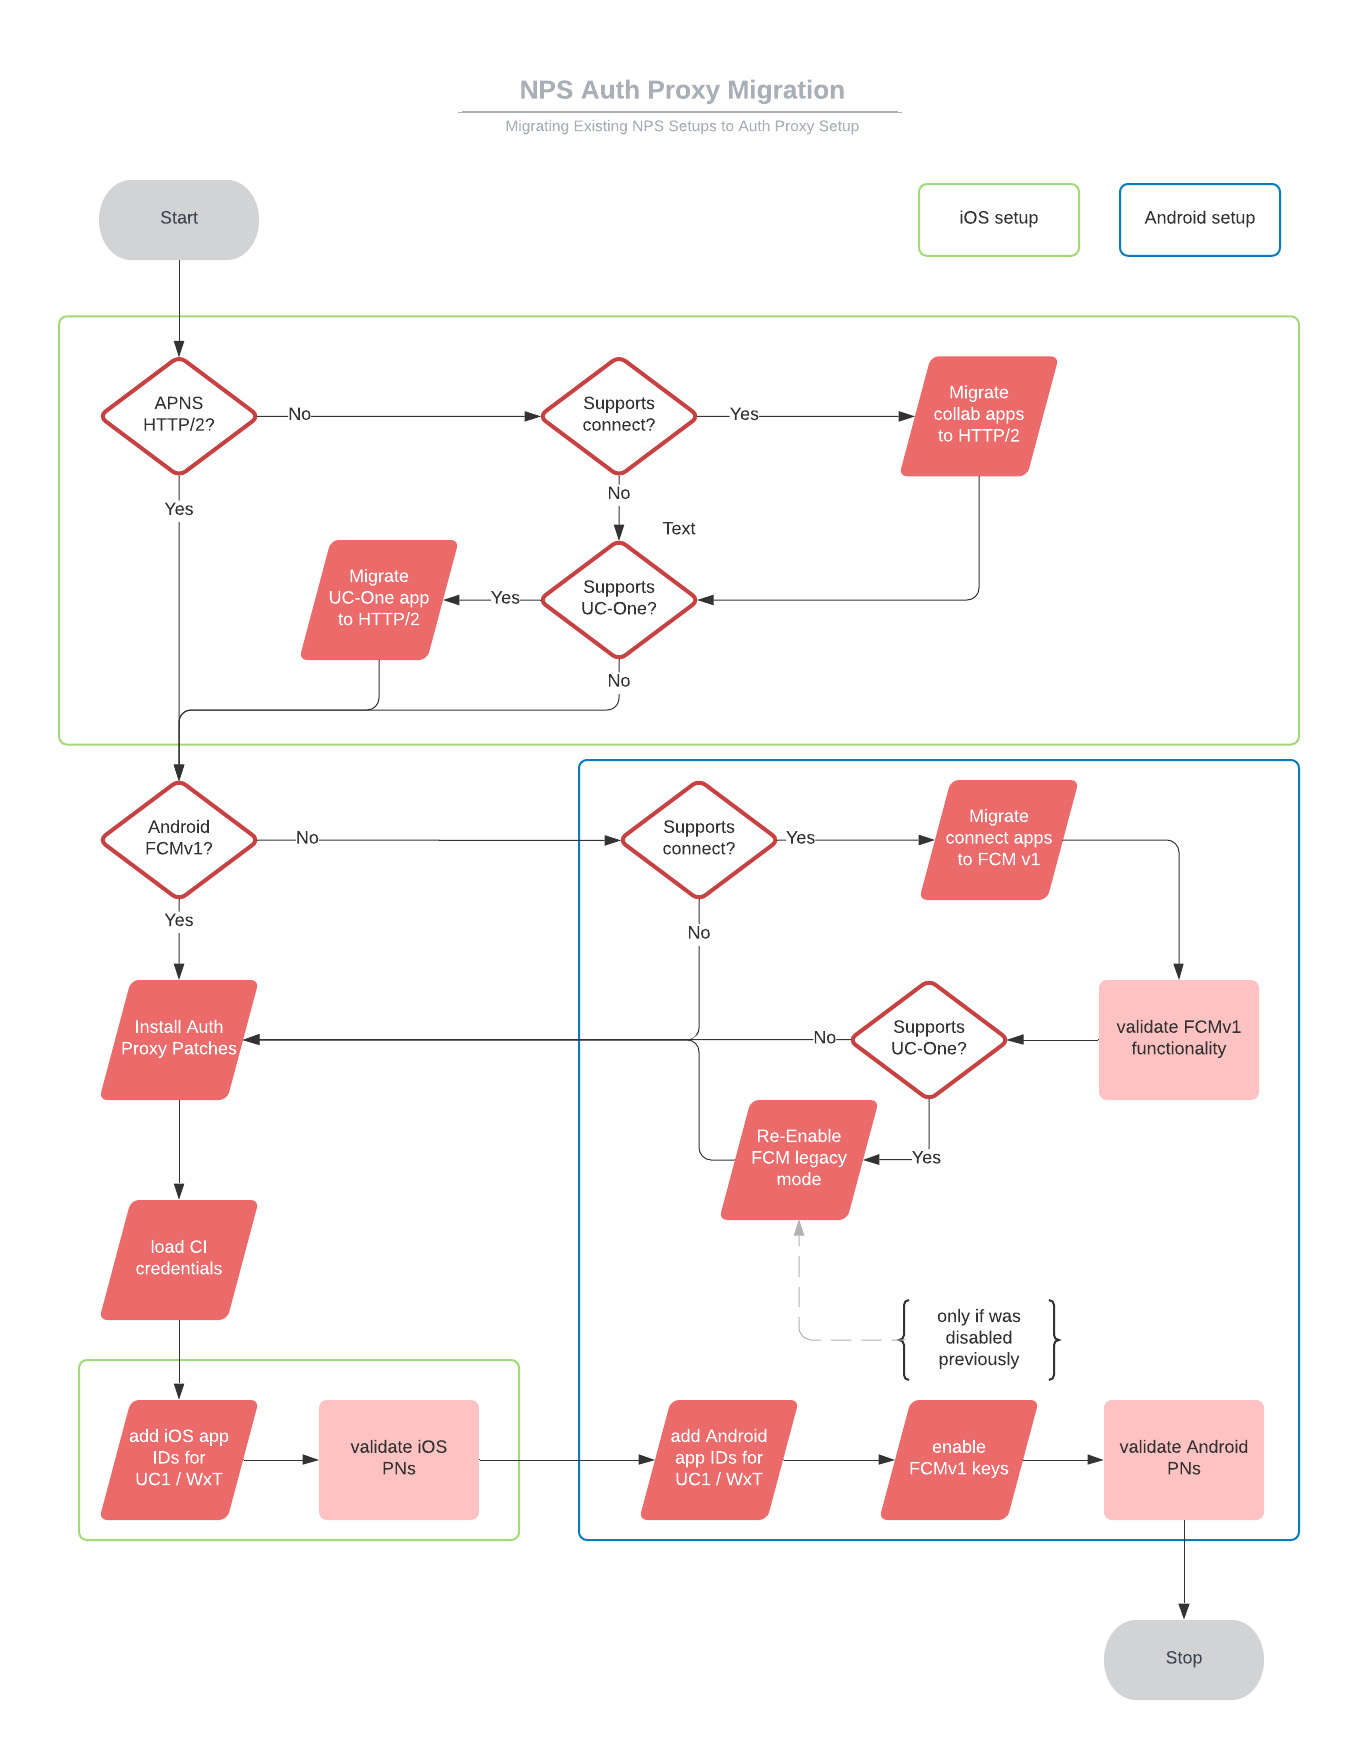
|
Sekvencia |
Názov úlohy |
Kedy a prečo je úloha potrebná? |
|---|---|---|
|
1 |
Migrácia NPS na HTTP/2 pre aplikácie UC-One SaaS (alebo Connect) pre iOS. |
Ak NPS tieto aplikácie podporuje a ešte nie sú nakonfigurované pre HTTP/2. |
|
2 |
Migrácia NPS na FCMv1 pre aplikácie UC-One SaaS (alebo Connect) pre Android. |
Ak NPS tieto aplikácie podporuje a ešte nie sú nakonfigurované pre FCMv1. |
|
3 |
Zapnite režim FCMv1 a otestujte upozornenia push. |
Ak NPS podporuje UC-One Connect a/alebo iné (iné ako Cisco) aplikácie pre Android. |
|
4 |
Znovu povoľte starší režim FCM. |
Ak NPS podporuje UC-One SaaS. Ak necháte povolený FCMv1, pred nakonfigurovaním proxy NPS začnú zlyhať upozornenia push na UC-One SaaS. |
|
5 |
Nainštalujte opravy proxy autentifikácie NPS. |
Ak je NPS na XSP R22 alebo XSP R23. |
|
6 |
Nakonfigurujte NPS tak, aby používal autentifikačný proxy NPS:
|
Vždy sa vyžaduje. |
|
7 |
Odstráňte klávesy staršieho režimu FCM. |
Pre aplikácie, ktoré sú úspešne podporované NPS na FCMv1. |
Migrácia aplikácií BroadWorks Collaborate iOS na HTTP/2
Táto úloha je povinná pre upozornenia push do aplikácií UC-One SaaS a Webex na platformách iOS.
Skôr ako začnete
Ak je váš XSP spustený R22, musíte použiť ap354313 predtým, ako budete môcť nakonfigurovať aplikáciu NPS tak, aby používala HTTP/2 pre APNS.
| 1 |
Nastavte produkčnú URL a parametre pripojenia na
Poznámka: Nenastavujte časový limit pripojenia pod 1000. |
| 2 |
Pridajte ID aplikácií do kontextu aplikácií APNS a nezabudnite vynechať kľúč Auth — nastavte ho na prázdny. Pre UC-One SaaS: Pre aplikáciu Webex: |
| 3 |
|
| 4 |
|
| 5 |
Povoliť HTTP/2:
|
| 6 |
Iba pre aplikácie UC-One SaaS: Prihláste sa na portál predajcov a prejdite na . |
| 7 |
Prejdite nadol do sekcie Notification Push Server a vyberte vydanie (napr. R elease 22) a postupujte podľa pokynov uvedených na portáli. |
Migrácia aplikácií pre Android BroadWorks UC-One Connect/SaaS na FCMv1
-
Táto úloha sa vzťahuje na NPS na XSP. Ignorujte ho, ak je váš NPS na ADP.
-
Tento postup môžete použiť na migráciu upozornení na FCMv1 pre aplikácie UC-One Connect alebo UC-One SaaS pre Android.
-
Ak chcete použiť proxy NPS na overenie push upozornení v aplikáciách UC-One alebo Webex pre Android, musíte použiť FCMv1.
-
Táto úloha pripraví NPS pre FCMv1, aby ste ho mohli povoliť ako súčasť konfigurácie autentifikačného proxy NPS. Nepoužívajte FCMv1, kým nie ste pripravení nakonfigurovať servera proxy autentifikácie NPS, inak upozornenia klientom SaaS zlyhajú.
| 1 |
Získajte ID projektu z konzoly Firebase: | ||||||||||||||||
| 2 |
Získajte súkromný kľúč svojho servisného účtu od Firebase: | ||||||||||||||||
| 3 |
Skopírujte kľúč na XSP, ktorý hosťuje váš NPS. | ||||||||||||||||
| 4 |
Pridajte ID projektu a priradený súkromný kľúč do kontextu projektov FCM:
| ||||||||||||||||
| 5 |
Pridajte aplikáciu UC-One (Connect alebo SaaS) a pridružené ID projektu do kontextu aplikácií FCM:
| ||||||||||||||||
| 6 |
Skontrolujte konfiguráciu FCM podľa atribútov a odporúčaných hodnôt uvedených tu. Ak je to potrebné, použite Spustite
|
Migrácia aplikácií BroadWorks UC-One Connect/SaaS pre Android do FCMv1 (na ADP)
-
Táto úloha sa vzťahuje na NPS na ADP. Ignorujte ho, ak je váš NPS na XSP.
-
Tento postup môžete použiť na migráciu upozornení na FCMv1 pre aplikácie UC-One Connect alebo UC-One SaaS pre Android.
-
Ak chcete použiť proxy NPS na overenie push upozornení v aplikáciách UC-One alebo Webex pre Android, musíte použiť FCMv1.
-
Táto úloha pripraví NPS pre FCMv1, aby ste ho mohli povoliť ako súčasť konfigurácie autentifikačného proxy NPS. Nepoužívajte FCMv1, kým nie ste pripravení nakonfigurovať servera proxy autentifikácie NPS, inak upozornenia klientom SaaS zlyhajú.
| 1 |
Získajte ID projektu z konzoly Firebase: |
| 2 |
Získajte súkromný kľúč svojho servisného účtu od Firebase: |
| 3 |
|
| 4 |
Prihláste sa do ADP CLI a pridajte kľúč projektu a API do kontextu projektov FCM:
|
| 5 |
Pridajte ID aplikácie a projektu do kontextu aplikácií FCM:
|
| 6 |
Overte svoju konfiguráciu: |
Opätovne povoľte režim FCM Legacy
Musíte to urobiť iba (ako súčasť migrácie), ak:
-
Váš NPS sa používa pre aplikácie UC-One SaaS alebo BroadWorks Connect pre Android.
-
Už ste testovali, že upozornenia na hovory push do iných aplikácií fungujú s rozhraním API FCmv1.
FCMv1 dočasne deaktivujete, pretože kľúče FCMv1 pre tieto aplikácie musia byť povolené iba počas procesu konfigurácie proxy autentifikácie NPS.
| 1 |
Prihláste sa do XSP, ktorý hosťuje vaše zdieľané NPS. |
| 2 |
Prejdite do kontextu FCM a vypnite FCM v1: |
Nainštalujte opravy NPS Authentication Proxy
Nainštalujte nasledujúce opravy na podporu funkcie proxy autentifikácie NPS:
Náplasti R22
Náplasti R23
Nakonfigurujte NPS tak, aby používal autentifikačný proxy
| 1 |
Vytvorte žiadosť o službu so svojím vstupným kontaktom alebo pomocou TAC, aby ste zabezpečili svoj klientsky účet (Webex Common Identity) OAuth. Názov svojej žiadosti o služ bu NPS Configuration for Auth Proxy Setup. Poskytneme vám ID klienta OAuth, tajomstvo klienta a obnovovací token, ktorý je platný 60 dní. Ak platnosť tokenu vyprší skôr, ako ho použijete so svojím NPS, môžete podať ďalšiu žiadosť.
| |||||||||||||||||||
| 2 |
Vytvorte si klientský účet na NPS:
Spustite príkaz a overte, či sa zadané hodnoty zhodujú s hodnotami, ktoré ste vám boli poskytnuté. | |||||||||||||||||||
| 3 |
Zadajte adresu URL proxy NPS a nastavte interval obnovovania tokenu (odporúča sa 30 minút): FqDNS založené na regióne: Východ USA:
Západ USA:
Európa:
Saudská Arábia:
Austrália:
Ak vyprší čas upozornení z dôvodu oneskorenia rozlíšenia DNS, zvýšte hodnotu časového limitu v súbore „/etc/resolv.conf“ na serveri BroadWorks. | |||||||||||||||||||
| 4 |
(Pre upozornenia pre Android) Pridajte ID aplikácií pre Android do kontextu aplikácií FCM na NPS. Pre aplikáciu Webex pre Android: Pre aplikáciu UC-One pre Android: | |||||||||||||||||||
| 5 |
(Pre Apple iOS upozornenia) Pridajte ID aplikácie do kontextu aplikácií APNS a nezabudnite vynechať kľúč Auth — nastavte ho na prázdny. Pre aplikáciu Webex v systéme iOS: Pre aplikáciu UC-One v systéme iOS: | |||||||||||||||||||
| 6 |
Nakonfigurujte nasledujúce adresy URL NPS:
| |||||||||||||||||||
| 7 |
Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 |
Skontrolujte, či aplikačný server kontroluje identifikátory aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolení: |
Reštartujte NPS a otestujte upozornenia Push
| 1 |
Reštartujte XSP: bwrestart
|
| 2 |
Otestujte upozornenia na hovory do systému Android uskutočňovaním hovorov od predplatiteľa BroadWorks k volajúcemu klientovi v systéme Android. Skontrolujte, či sa v zariadení so systémom Android zobrazuje upozornenie na hovor. Poznámka: Ak upozornenia push začnú zlyhať pre aplikáciu UC-One pre Android, je možné, že došlo k nesprávnej konfigurácii. Ak je to vaša situácia, môžete sa vrátiť k starému FCM nasledovne:
|
| 3 |
Otestujte upozornenia na hovory do systému iOS uskutočňovaním hovorov od predplatiteľa BroadWorks k volajúcemu klientovi v systéme iOS. Skontrolujte, či sa v zariadení so systémom iOS zobrazuje upozornenie na hovor. Poznámka: Ak upozornenia push začnú zlyhať pre aplikáciu UC-One iOS, je možné, že došlo k nesprávnej konfigurácii. Ak je to vaša situácia, môžete sa vrátiť k starému binárnemu rozhraniu so |


