- Начало
- /
- Статия

Благодарим за обратната връзка.


 В тази статия
 Обратна връзка?
Научете как да актуализирате Cisco BroadWorks NPS, за да използвате NPS Proxy с това ръководство за конфигуриране. Открийте инструкции стъпка по стъпка, съображения и най-добри практики за безпроблемна интеграция и подобрена производителност на мрежата.
Преглед на NPS прокси за удостоверяване
Тази статия описва как да конфигурирате споделен NPS да използва NPS прокси сървъри за удостоверяване, така че да може да се използва и за изпращане на известия за повиквания към приложения на Webex. Ако вашият NPS не поддържа други приложения, можете да следвате опростената процедура в ръководството за решения на Webex за BroadWorks.
Преглед на NPS прокси
За съвместимост с Webex за BroadWorks, вашият NPS трябва да бъде коригиран, за да поддържа функцията NPS Proxy, P ush Server за VoIP в UCaaS.
Функцията внедрява нов дизайн в Notification Push Server, за да разреши уязвимостта в сигурността при споделянето на лични ключове на сертификата за push уведомяване с доставчици на услуги за мобилни клиенти. Вместо да споделя сертификати и ключове за push уведомяване с доставчика на услуги, NPS използва нов API, за да получи краткотраен токен за push уведомяване от backend на UCAAS и използва този токен за удостоверяване с APN на Apple и услугите на Google FCM.
Функцията също така подобрява способността на Notification Push Server да изпраща известия към устройства с Android чрез новия Google Firebase Cloud Messaging API (FCM) HTTPv1.
-
За повече информация вижте Описание на функцията Push Server за VoIP в UCaaS.
-
Пачовете на BroadWorks за функцията са достъпни на: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Повече информация за ADP сървъра можете да намерите в платформата за доставка на приложения на Cisco BroadWorks.
Предпоставки за NPS прокси удостоверяване
XSP (или платформата за доставка на приложения ADP), която хоства NPS, трябва да отговаря на следните изисквания:
Минимални версии и ограничения за съвместно пребиваване
-
NPS трябва да се активира на специален XSP/ADP и NPS трябва да бъде единственото хоствано приложение на сървъра. Това е за премахване на смущенията в доставката на Push известия.
-
В разгръщането трябва да има само едно NPS приложение. Ако използвате мобилни UC-One Collaborate/Connect и/или UC-One SaaS и внедрявате Webex за BroadWorks, трябва да споделите този единствен NPS за всички приложения.
-
NPS трябва да е на версия R22 или по-нова XSP или ADP.
R22/R23 XSP е съвместим с R21 стек, ако XSP работи само с NPS, а AS е R21.SP1. Вижте матрицата за съвместимост на BroadWorks за повече информация.
-
Повече информация за ADP сървъра можете да намерите в платформата за доставка на приложения на Cisco BroadWorks.
Споделени NPS
Прочетете тези бележки, преди да конфигурирате споделения NPS да използва NPS прокси сървъра:
-
Ако вашият NPS се използва с други приложения (не само с приложението Webex): Първо конфигури райте NPS прокси сървъра, след това променете NPS от използване на наследения API на FCM към използване на FCM HTTP v1 API.
-
След като проверите дали известията работят правилно за по-стари приложения с NPS прокси сървъра, премахнете клавиша FCM API за приложението за Android и клавиша за автоматизация на APN за приложението iOS.
АПН HTTP/2
-
Ако сте внедрили приложения за iOS, които не са от CISCO/BroadSoft, конфигурирайте тези приложения да използват протокола HTTP/2 APNS, преди да конфигурирате NPS да използва NPS прокси сървъра.
-
XSP/ADP, които вече поддържат приложението Collaborate или SaaS BroadWorks, трябва да бъдат мигрирани към HTTP/2. За подробна информация относно конфигурирането на HTTP/2 вижте HTTP/2 поддръжка на Notification Push Server за APNS (мигрирането на NPS за поддръжка на тези приложения за iOS е обобщено в тази статия).
Андроид FCMv1
-
Ако сте внедрили приложения за Android, които не са от CISCO/BroadSoft, конфигурирайте тези приложения да използват клавишите FCMv1, преди да конфигурирате NPS да използва NPS прокси сървъра.
-
Ако XSP/ADP в момента поддържа приложението Connect или UC-One SaaS, активирайте клавишите FCMv1, след като конфигурирате NPS прокси сървъра. Препоръчваме ви да мигрирате всички допълнителни приложения към клавишите FCMv1, да активирате и тествате, след което да деактивирате, докато не сте готови да изпълните инструкциите за настройка (потокът на миграция е документиран в тази статия).
Резюме на миграцията на NPS прокси
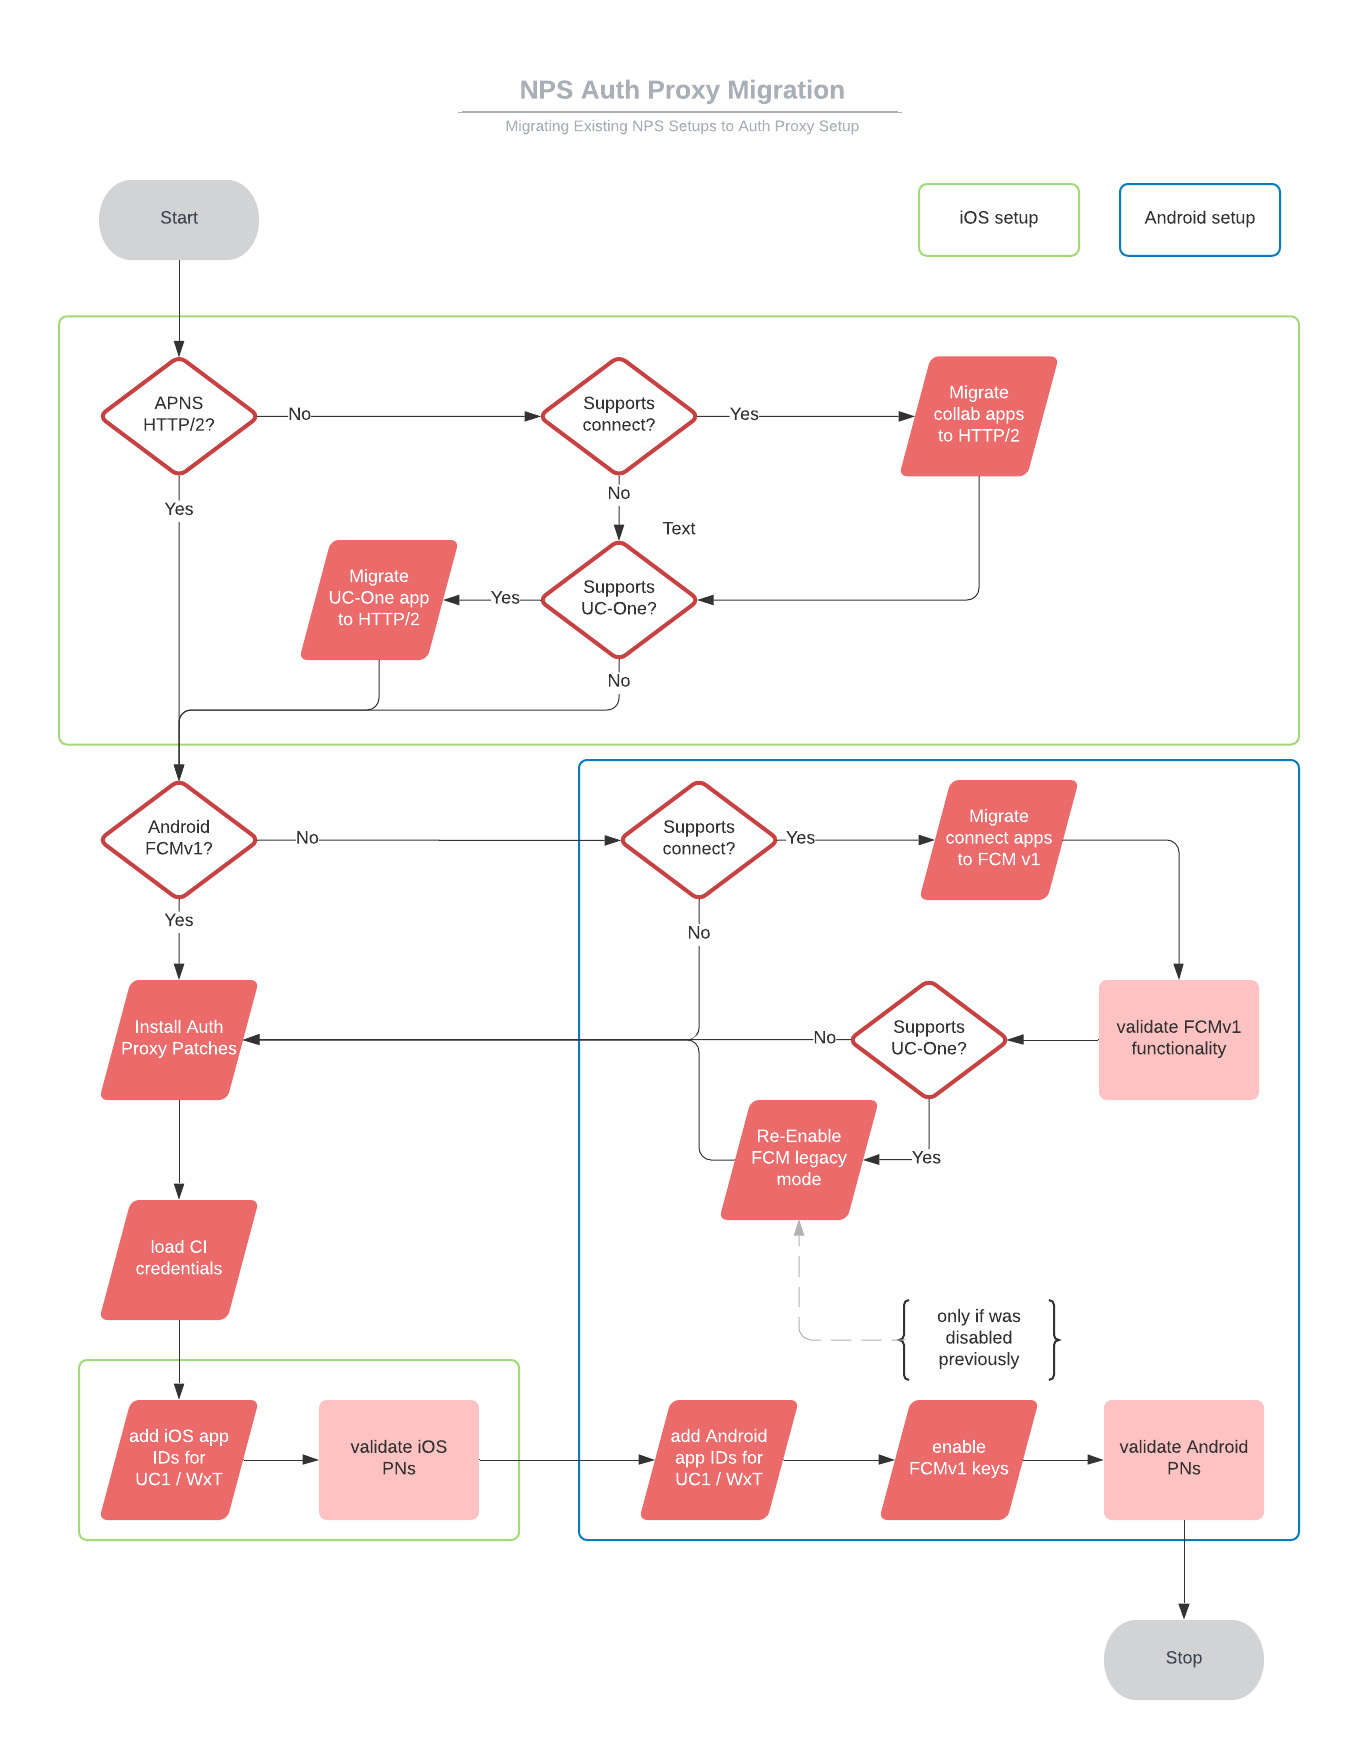
|
Последователност |
Заглавие на задачата |
Кога и защо се изисква задачата? |
|---|---|---|
|
1 |
Мигрирайте NPS към HTTP/2 за UC-One SaaS (или Connect) приложения за iOS. |
Ако NPS поддържа тези приложения и те все още не са конфигурирани за HTTP/2. |
|
2 |
Мигрирайте NPS към FCMv1 за UC-One SaaS (или Connect) приложения за Android. |
Ако NPS поддържа тези приложения и те все още не са конфигурирани за FCMv1. |
|
3 |
Активирайте режим FCMv1 и тествайте push известия. |
Ако NPS поддържа UC-One Connect и/или други (не-Cisco) приложения за Android. |
|
4 |
Активирайте отново наследения режим на FCM. |
Ако NPS поддържа UC-One SaaS. Ако оставите FCMv1 активиран, преди да конфигурирате NPS прокси сървъра, след това push известията до UC-One SaaS започват да се провалят. |
|
5 |
Инсталирайте NPS прокси корекции за удостоверяване. |
Ако NPS е на XSP R22 или XSP R23. |
|
6 |
Конфигурирайте NPS да използва прокси сървъра за удостоверяване на NPS:
|
Винаги се изисква. |
|
7 |
Премахнете клавишите за наследен режим на FCM. |
За приложения, които успешно се поддържат от NPS на FCMv1. |
Мигрирайте приложенията за iOS на BroadWorks за сътрудничество в HTTP/2
Тази задача е задължителна за push известия към приложенията UC-One SaaS и Webex на iOS платформи.
Преди да започнете
Ако вашият XSP работи с R22, трябва да приложите ap354313, преди да можете да конфигурирате приложението NPS да използва HTTP/2 за APNS.
| 1 |
Задайте производствения URL адрес и параметрите на връзката на
Забележка: Не задавайте времето за свързване под 1000. |
| 2 |
Добавете идентификаторите на приложения към контекста на приложенията на APNS, като не забравяйте да пропуснете клавиша Auth - задайте го на празен. За UC-One SaaS: За приложението Webex: |
| 3 |
|
| 4 |
|
| 5 |
Активиране на HTTP/2:
|
| 6 |
Само за UC-One SaaS приложения: Влезте в портала за дистрибутори и отидете на Конфигурация > BroadWor . |
| 7 |
Превъртете надолу до секцията Notification Push Server и изберете вашата версия (например версия 22), след което следвайте инструкциите, предоставени в портала. |
Мигрирайте BroadWorks UC-One Connect/SaaS приложения за Android към FCMv1
-
Тази задача се отнася за NPS на XSP. Игнорирайте го, ако вашият NPS е на ADP.
-
Можете да използвате тази процедура за мигриране към известия FCMv1 за приложения за Android UC-One Connect или UC-One SaaS.
-
Трябва да използвате FCMv1, ако искате да използвате NPS прокси сървъра за удостоверяване на push известия към UC-One или Webex Android приложенията.
-
Тази задача подготвя NPS за FCMv1, така че да можете да го активирате като част от конфигурацията на NPS прокси сървъра за удостоверяване. Не активирайте FCMv1, докато не сте готови да конфигурирате NPS прокси за удостоверяване, или известията до клиенти на SaaS ще се провалят.
| 1 |
Вземете идентификатора на проекта от конзолата Firebase: | ||||||||||||||||
| 2 |
Вземете личния ключ на вашия акаунт за услуги от Firebase: | ||||||||||||||||
| 3 |
Копирайте ключа към XSP хостинг на вашия NPS. | ||||||||||||||||
| 4 |
Добавете идентификатора на проекта и свързания частен ключ към контекста на проектите на FCM:
| ||||||||||||||||
| 5 |
Добавете приложението UC-One (Connect или SaaS) и свързания идентификатор на проекта към контекста на приложенията на FCM:
| ||||||||||||||||
| 6 |
Проверете конфигурацията за FCM спрямо атрибутите и препоръчителните стойности, показани тук. Използвайте Стартирайте
|
Мигрирайте BroadWorks UC-One Connect/SaaS приложения за Android към FCMv1 (на ADP)
-
Тази задача се отнася за NPS на ADP. Игнорирайте го, ако вашият NPS е на XSP.
-
Можете да използвате тази процедура за мигриране към известия FCMv1 за приложения за Android UC-One Connect или UC-One SaaS.
-
Трябва да използвате FCMv1, ако искате да използвате NPS прокси сървъра за удостоверяване на push известия към UC-One или Webex Android приложенията.
-
Тази задача подготвя NPS за FCMv1, така че да можете да го активирате като част от конфигурацията на NPS прокси сървъра за удостоверяване. Не активирайте FCMv1, докато не сте готови да конфигурирате NPS прокси за удостоверяване, или известията до клиенти на SaaS ще се провалят.
| 1 |
Вземете идентификатора на проекта от конзолата Firebase: |
| 2 |
Вземете личния ключ на вашия акаунт за услуги от Firebase: |
| 3 |
|
| 4 |
Влезте в ADP CLI и добавете ключа на проекта и API към контекста на проектите на FCM:
|
| 5 |
Добавете идентификатора на приложението и проекта към контекста на приложенията на FCM:
|
| 6 |
Проверете конфигурацията си: |
Повторно активирайте FCM Наследния режим
Трябва да направите това (като част от миграцията) само ако:
-
Вашият NPS се използва за приложения за Android UC-One SaaS или BroadWorks Connect.
-
Вече сте тествали, че известията за повиквания към други приложения работят с FCmv1 API.
Временно деактивирате FCMv1, тъй като клавишите FCMv1 за тези приложения трябва да бъдат активирани само по време на процеса на конфигуриране на прокси сървъра за удостоверяване на NPS.
| 1 |
Влезте в XSP хостинг на вашия споделен NPS. |
| 2 |
Придвижете се до контекста на FCM и деактивирайте FCM v1: |
Инсталирайте NPS прокси корекции за удостоверяване
Инсталирайте следните корекции, за да поддържате функцията за прокси удостоверяване на NPS:
R22 лепенки
R23 лепенки
Конфигурирайте NPS за използване на прокси за удостоверяване
| 1 |
Създайте заявка за услуга с вашия контакт за внедряване или с TAC, за да предоставите вашия клиентски акаунт (Webex Common Identity) OAuth. Заглави заявката си за услуга Кон фигурация на NPS за настройка на Auth Proxy. Даваме ви идентификационен номер на клиента OAuth, клиентска тайна и токен за опресняване, който е валиден за 60 дни. Ако токенът изтече, преди да го използвате с вашия NPS, можете да подадете друга заявка.
| |||||||||||||||||||
| 2 |
Създайте клиентски акаунт в NPS:
Изпълнете командата, за да проверите дали въведените от вас стойности съответстват на предоставените ви стойности. | |||||||||||||||||||
| 3 |
Въведете URL адреса на NPS Proxy и задайте интервала за опресняване на токена (препоръчва се 30 минути): Регионално базирани FqDNS: Изток на САЩ:
Запад на САЩ:
Европа:
Саудитска Арабия:
Австралия:
Ако известията за push изтичат поради забавяне в резолюцията на DNS, увеличете стойността на таймаут във файла „/etc/resolv.conf“ на сървъра BroadWorks. | |||||||||||||||||||
| 4 |
(За известия за Android) Добавете идентификаторите на приложения за Android към контекста на приложенията на FCM на NPS. За приложението Webex на Android: За приложение UC-One на Android: | |||||||||||||||||||
| 5 |
(За Apple iOS известия) Добавете идентификатора на приложението към контекста на приложенията на APNS, като не забравяйте да пропуснете клавиша Auth - задайте го на празен. За приложението Webex на iOS: За приложение UC-One на iOS: | |||||||||||||||||||
| 6 |
Конфигурирайте следните URL адреси на NPS:
| |||||||||||||||||||
| 7 |
Конфигурирайте следните параметри на NPS връзка с показаните препоръчителни стойности:
| |||||||||||||||||||
| 8 |
Проверете дали сървърът за приложения проверява идентификаторите на приложения, защото може да се наложи да добавите Webex приложенията към списъка с разрешителни: |
Рестартирайте NPS и тествайте Push известия
| 1 |
Рестартирайте XSP: старт
|
| 2 |
Тествайте известия за обаждания към Android, като осъществявате обаждания от абонат на BroadWorks към клиента за повикване на Android. Проверете дали известието за повикване се появява на устройството с Android. Забележка: Ако push известия започнат да се провалят за приложението за Android UC-One, възможно е да има грешна конфигурация. Ако това е вашата ситуация, можете да се върнете към наследствения FCM, както следва:
|
| 3 |
Тествайте известия за обаждания към iOS, като осъществявате обаждания от абонат на BroadWorks към клиента за повикване на iOS. Проверете дали известието за повикване се появява на устройството с iOS. Забележка: Ако push известия започнат да се провалят за приложението UC-One iOS, възможно е да има грешна конфигурация. Ако това е вашата ситуация, можете да се върнете към наследения двоичен интерфейс със |


