- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Дізнайтеся, як оновити Cisco BroadWorks NPS для використання проксі NPS за допомогою цього посібника з налаштування. Дізнайтеся про покрокові інструкції, міркування та найкращі практики для безперебійної інтеграції та підвищення продуктивності мережі.
Огляд проксі-сервера автентифікації NPS
У цій статті описано, як налаштувати спільний NPS для використання проксі-сервера автентифікації NPS, щоб його також можна було використовувати для надсилання сповіщень про виклики до програм Webex. Якщо ваш NPS не підтримує інші програми, ви можете виконати спрощену процедуру, наведену в Посібнику з рішень Webex для BroadWorks.
Огляд проксі-сервера NPS
Для сумісності з Webex для BroadWorks ваш NPS повинен бути виправлений, щоб підтримувати функцію проксі-сервера NPS, P ush Server для VoIP в UCaaS.
Функція впроваджує новий дизайн на сервері повідомлень для усунення вразливості безпеки спільного використання приватних ключів сертифікатів push-повідомлень з постачальниками послуг для мобільних клієнтів. Замість того, щоб ділитися сертифікатами та ключами push-сповіщень з постачальником послуг, NPS використовує новий API для отримання короткочасного токена push-сповіщень із бекенду UCaaS та використовує цей маркер для ау тентифікації за допомогою APN Apple та служб Google FCM.
Ця функція також розширює можливості сервера сповіщень для надсилання сповіщень на пристрої Android через новий API HTTPv1 Google Firebase Cloud Messaging (FCM).
-
Для отримання додаткової інформації див. О пис функції Push сервера для VoIP у UCaaS.
-
Патчі BroadWorks для цієї функції доступні на: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Більше інформації про сервер ADP можна знайти на платформі доставки додатків Cisco BroadWorks.
Передумови проксі автентифікації NPS
XSP (або ADP платформи доставки додатків), на якому розміщується NPS, повинен відповідати наступним вимогам:
Мінімальні версії та обмеження спільного проживання
-
NPS повинен бути активований на виділеному XSP/ADP, а NPS повинен бути єдиним розміщеним додатком на сервері. Це для усунення перешкод у доставці Push-повідомлень.
-
У розгортанні має бути лише одна програма NPS. Якщо ви використовуєте мобільний UC-One Collaborate/Connect та/або UC-One SaaS і впроваджуєте Webex для BroadWorks, вам потрібно надати спільний доступ до цього єдиного NPS для всіх програм.
-
NPS повинен бути у версії R22 або пізнішої XSP, або ADP.
R22/R23 XSP сумісний зі стеком R21, якщо XSP запускає лише NPS, а AS - R21.SP1. Для отримання додаткової інформації див. Матрицю сумісності BroadWorks.
-
Більше інформації про сервер ADP можна знайти на платформі доставки додатків Cisco BroadWorks.
Спільний NPS
Прочитайте ці примітки, перш ніж налаштувати спільний NPS для використання проксі-сервера NPS:
-
Якщо ваш NPS використовується з іншими програмами (не лише програмою Webex): спочатку налаш туйте проксі-сервер NPS, а потім змініть NPS з використання застарілого API FCM на використання FCM HTTP v1 API.
-
Після того, як ви перевірите, що сповіщення працюють належним чином для старих програм із проксі-сервером NPS, видаліть ключ API FCM для програми Android та ключ автен тифікації APN для програми iOS.
APN HTTP/2
-
Якщо ви розгорнули будь-які програми iOS, які не належать до Cisco/BroadSoft, налаштуйте ці програми на використання протоколу HTTP/2 APNS, перш ніж налаштувати NPS для використання проксі-сервера NPS.
-
XSP/ADP, які вже підтримують додаток Collaborate або SaaS BroadWorks, потрібно перенести на HTTP/2. Докладні відомості про налаштування HTTP/2 див. у статті Підтрим ка HTTP/2 до Push сервера сповіщень для APNS (міграція NPS для підтримки цих програм iOS узагальнена в цій статті).
Андроїд FCMv1
-
Якщо ви розгорнули будь-які додатки для Android, які не належать до Cisco/BroadSoft, налаштуйте ці програми на використання ключів FCMv1, перш ніж налаштувати NPS для використання проксі-сервера NPS.
-
Якщо XSP/ADP наразі підтримує програму Connect або UC-One SaaS, увімкніть ключі FCMv1 після налаштування проксі-сервера NPS. Рекомендуємо перенести всі додаткові програми на ключі FCMv1, увімкнути та протестувати, а потім вимкнути, доки ви не будете готові виконати інструкції з налаштування (процес міграції описано в цій статті).
Підсумок міграції проксі-сервера NPS
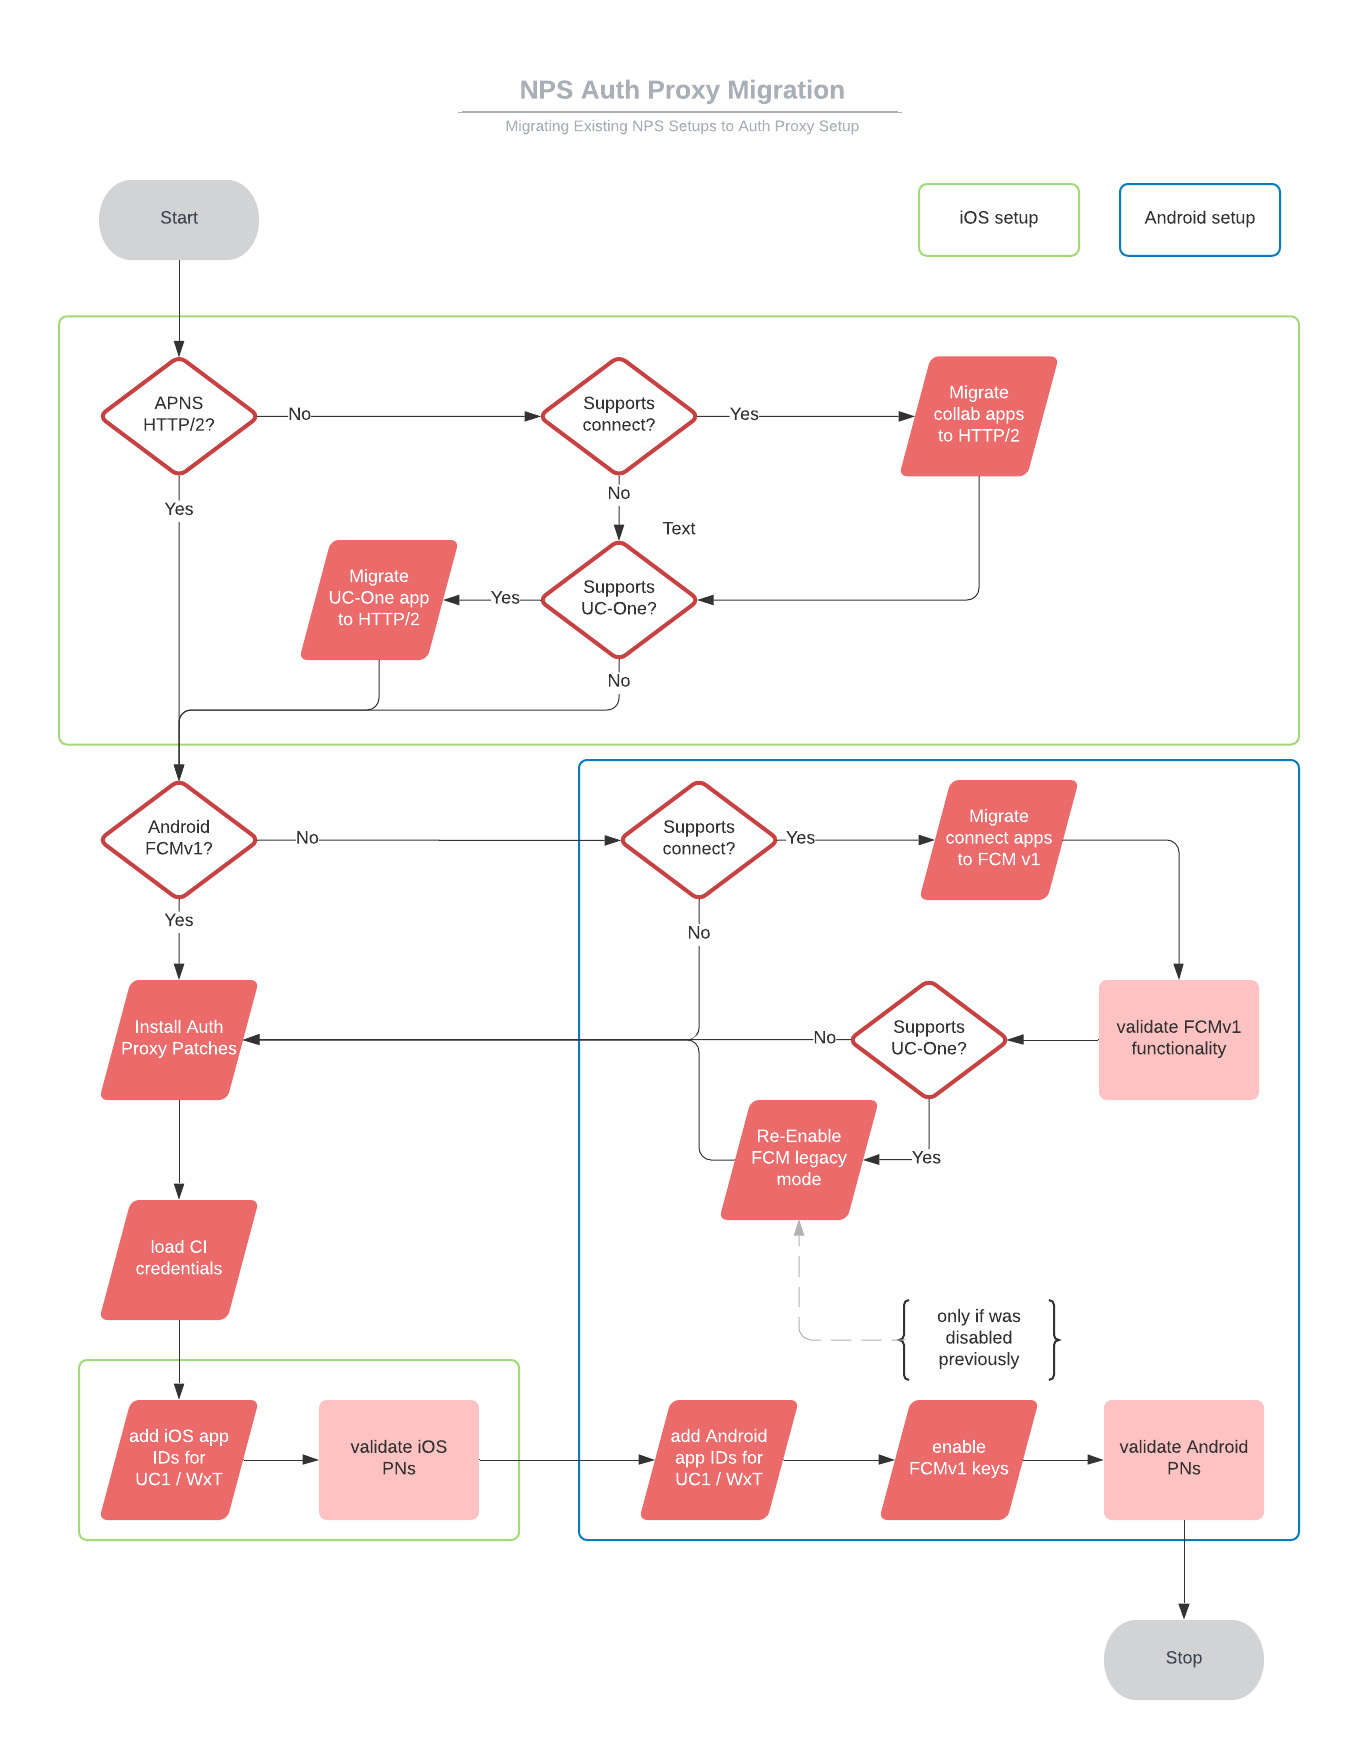
|
Послідовність |
Назва завдання |
Коли і навіщо потрібно завдання? |
|---|---|---|
|
1 |
Перенесіть NPS на HTTP/2 для програм UC-One SaaS (або Connect) для iOS. |
Якщо NPS підтримує ці програми, і вони ще не налаштовані для HTTP/2. |
|
2 |
Міграція NPS до FCMv1 для програм UC-One SaaS (або Connect) для Android. |
Якщо NPS підтримує ці програми, і вони ще не налаштовані для FCMv1. |
|
3 |
Увімкніть режим FCMv1 та перевірте push-сповіщення. |
Якщо NPS підтримує UC-One Connect та/або інші (не Cisco) програми для Android. |
|
4 |
Повторно увімкніть режим застарілого FCM. |
Якщо NPS підтримує UC-One SaaS. Якщо ви залишаєте FCMv1 увімкненим, перш ніж налаштувати проксі-сервер NPS, запустіть сповіщення до UC-One SaaS. |
|
5 |
Встановіть патчі проксі-сервера автентифікації NPS. |
Якщо NPS знаходиться на XSP R22 або XSP R23. |
|
6 |
Налаштуйте NPS для використання проксі-сервера автентифікації NPS:
|
Завжди потрібно. |
|
7 |
Видаліть клавіші застарілого режиму FCM. |
Для програм, які успішно підтримуються NPS на FCMv1. |
Перенесення програм BroadWorks Collaborate для iOS на HTTP/2
Це завдання є обов'язковим для push-сповіщень до програм UC-One SaaS та Webex на платформах iOS.
Перш ніж почати
Якщо у вашому XSP працює R22, вам потрібно застосувати ap354313, перш ніж ви зможете налаштувати програму NPS на використання HTTP/2 для APNS.
| 1 |
Встановіть виробничу URL-адресу та параметри підключення за адресою
Примітка: Не встановлюйте тайм-аут підключення нижче 1000. |
| 2 |
Додайте ідентифікатори програми до контексту програм APNS, не забудьте пропустити ключ Auth — встановіть його на порожній. Для SaaS UC-One: Для програми Webex: |
| 3 |
|
| 4 |
|
| 5 |
Увімкнути HTTP/2:
|
| 6 |
Тільки для програм SaaS UC-One: увійдіть на портал торгового посередника та перейдіть до Кон . |
| 7 |
Прокрутіть униз до розділу Push Server повідомлень і виберіть свій випуск (наприклад, випуск 22), а потім дотримуйтесь інструкцій, наведених на порталі. |
Міграція програм BroadWorks UC-One Connect/SaaS для Android до FCMv1
-
Це завдання стосується NPS на XSP. Ігноруйте це, якщо ваш NPS знаходиться на ADP.
-
Цю процедуру можна використовувати для переходу на сповіщення FCMv1 для програм UC-One Connect або UC-One SaaS для Android.
-
Ви повинні використовувати FCMv1, якщо ви хочете використовувати проксі-сервер NPS для автентифікації push-сповіщень у програмах UC-One або Webex для Android.
-
Це завдання готує NPS для FCMv1, щоб ви могли ввімкнути його як частину конфігурації проксі-сервера автентифікації NPS. Не вмикайте FCMv1, поки не будете готові налаштувати проксі-сервер автентифікації NPS, інакше сповіщення клієнтам SaaS не вдасться.
| 1 |
Отримати ідентифікатор проекту з консолі Firebase: | ||||||||||||||||
| 2 |
Отримайте приватний ключ облікового запису служби у Firebase: | ||||||||||||||||
| 3 |
Скопіюйте ключ до XSP, де розміщується ваш NPS. | ||||||||||||||||
| 4 |
Додайте ідентифікатор проекту та пов'язаний закритий ключ до контексту проектів FCM:
| ||||||||||||||||
| 5 |
Додайте програму UC-One (Connect або SaaS) та пов'язаний ідентифікатор проекту до контексту програм FCM:
| ||||||||||||||||
| 6 |
Перевірте конфігурацію для FCM з атрибутами та рекомендованими значеннями, показаними тут. Скорист Запустіть
|
Міграція програм BroadWorks UC-One Connect/SaaS для Android до FCMv1 (на ADP)
-
Це завдання стосується NPS на ADP. Ігноруйте його, якщо ваш NPS знаходиться на XSP.
-
Цю процедуру можна використовувати для переходу на сповіщення FCMv1 для програм UC-One Connect або UC-One SaaS для Android.
-
Ви повинні використовувати FCMv1, якщо ви хочете використовувати проксі-сервер NPS для автентифікації push-сповіщень у програмах UC-One або Webex для Android.
-
Це завдання готує NPS для FCMv1, щоб ви могли ввімкнути його як частину конфігурації проксі-сервера автентифікації NPS. Не вмикайте FCMv1, поки не будете готові налаштувати проксі-сервер автентифікації NPS, інакше сповіщення клієнтам SaaS не вдасться.
| 1 |
Отримати ідентифікатор проекту з консолі Firebase: |
| 2 |
Отримайте приватний ключ облікового запису служби у Firebase: |
| 3 |
|
| 4 |
Увійдіть до ADP CLI та додайте ключ проекту та API до контексту проектів FCM:
|
| 5 |
Додайте ідентифікатор програми та проекту до контексту програм FCM:
|
| 6 |
Перевірте свою конфігурацію: |
Повторно увімкнути режим застарілого FCM
Робити це потрібно лише (в рамках міграції), якщо:
-
Ваш NPS використовується для програм UC-One SaaS або BroadWorks Connect для Android.
-
Ви вже перевірили, що push-сповіщення про виклики в інші програми працюють з FCMv1 API.
Ви тимчасово вимикаєте FCMv1, оскільки ключі FCMv1 для цих програм повинні бути ввімкнені лише під час процесу налаштування про ксі-сервера автентифікації NPS.
| 1 |
Увійдіть у XSP, де розміщується ваш спільний NPS. |
| 2 |
Перейдіть до контексту FCM та вимкніть FCM v1: |
Встановіть патчі проксі автентифікації NPS
Встановіть наступні патчі для підтримки функції проксі-сервера автентифікації NPS:
Патчі R22
Патчі R23
Налаштування NPS для використання проксі-сервера аутентифікації
| 1 |
Створіть запит на обслуговування зі своїм контактом для впровадження або за допомогою TAC, щоб надати обліковий запис клієнта OAuth (спільна ідентичність Webex). Назвіть запит на службу Конфігура ція NPS для налаштування проксі-сервера авторизації. Ми надаємо вам ідентифікатор клієнта OAuth, секрет клієнта та маркер оновлення, який діє протягом 60 днів. Якщо термін дії токена закінчується до того, як ви використовуєте його зі своїм NPS, ви можете підняти інший запит.
| |||||||||||||||||||
| 2 |
Створіть обліковий запис клієнта на НПС:
Запустіть команду, щоб переконатися, що введені вами значення збігаються з наданими вам. | |||||||||||||||||||
| 3 |
Введіть URL-адресу проксі-сервера NPS та встановіть інтервал оновлення токена (рекомендується 30 хвилин): Регіональні FQDNS: Схід США:
Захід США:
Європа:
Саудівська Аравія:
Австралія:
Якщо тайм-аут push-повідомлень через затримку вирішення DNS, збільште значення тайм-ауту у файлі «/etc/resolv.conf» на сервері BroadWorks. | |||||||||||||||||||
| 4 |
(Для сповіщень Android) Додайте ідентифікатори додатків Android до контексту програм FCM на NPS. Для програми Webex на Андроїд: Для програми UC-One на Андроїд: | |||||||||||||||||||
| 5 |
(Для Apple iOS сповіщень) Додайте ідентифікатор програми до контексту програм APNS, не забудьте пропустити ключ Auth — встановіть його на порожній. Для програми Webex на iOS: Для програми UC-One на iOS: | |||||||||||||||||||
| 6 |
Налаштуйте наступні URL-адреси NPS:
| |||||||||||||||||||
| 7 |
Налаштуйте наступні параметри підключення NPS до рекомендованих показаних значень:
| |||||||||||||||||||
| 8 |
Перевірте, чи сервер додатків перевіряє ідентифікатори програм, тому що вам може знадобитися додати програми Webex до списку дозволів: |
Перезапустіть NPS та перевірте push-сповіщення
| 1 |
Перезапустіть XSP: перезапуск
|
| 2 |
Перевірте повідомлення про дзвінки на Android, здійснюючи дзвінки від абонента BroadWorks клієнту, що телефонує на Android. Переконайтеся, що на пристрої Android з'являється сповіщення про дзвінок. Примітка: Якщо push-сповіщення починають виходити з ладу для програми UC-One android, можливо, є неправильна конфігурація. Якщо це ваша ситуація, ви можете повернутися до застарілого FCM наступним чином:
|
| 3 |
Перевірте сповіщення про дзвінки на iOS, здійснюючи дзвінки від абонента BroadWorks клієнту, що телефонує на iOS. Переконайтеся, що на пристрої iOS з'являється сповіщення про дзвінок. Примітка: Якщо push-сповіщення починають виходити з ладу для програми UC-One iOS, можливо, є неправильна конфігурація. Якщо це ваша ситуація, ви можете повернутися до застарілого двійкового інтерфейсу із встановленням |


