- ホーム
- /
- 投稿記事

コメントありがとうございます。


 この記事の内容
 フィードバックがある場合
この構成ガイドで、NPSプロキシを利用するようにCisco BroadWorks NPSを更新する方法を学んでください。シームレスな統合とネットワークパフォーマンスの向上のためのステップバイステップの説明、考慮事項、ベストプラクティスをご覧ください。
NPS 認証プロキシの概要
この記事では、NPS認証プロキシを使用するように共有NPSを構成して、 Webexアプリへの通話通知のプッシュにも使用できるようにする方法について説明します。 お使いの NPS が他のアプリをサポートしていない場合は、Webex for BroadWorks ソリューションガイドの簡単な手順に従ってください。
NPS プロキシの概要
Webex for BroadWorksとの互換性を保つには、NPSのプロキシ機能、UCaaSのVoIP用プッシュサーバーをサポートするようにNPSにパッチを適用する必要があります。
この機能は、モバイルクライアントのサービスプロバイダーとプッシュ通知証明書の秘密鍵を共有することによるセキュリティ上の脆弱性を解決するために、通知プッシュサーバーに新しい設計を実装しています。 NPSは、 プッシュ通知証明書とキーをサービスプロバイダーと共有する代わりに、 新しいAPIを使用してUCaaSバックエンドから有効期間の短いプッシュ通知トークンを取得し、このトークンを使用してApple APNとGoogle FCMサービスの認証を行います。
この機能は、新しいGoogle Firebaseクラウドメッセージング(FCM)HTTPv1 APIを介してAndroidデバイスに通知をプッシュする通知プッシュサーバーの機能も強化します。
-
詳細については、UCaaS機能の説明の「VoIP用プッシュサーバー」を参照してください。
-
この機能の BroadWorks パッチは、https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04 で入手できます。
-
ADPサーバーの詳細については、Cisco BroadWorksアプリケーションデリバリープラットフォームを参照してください。
NPS 認証プロキシの前提条件
NPSをホストするXSP(またはアプリケーションデリバリープラットフォームADP)は、次の要件を満たしている必要があります。
最小バージョンと共存制限
-
NPSは専用のXSP/ADPでアクティブ化する必要があり、NPSはサーバー上でホストされている唯一のアプリケーションでなければなりません。 これは、プッシュ通知の配信を妨げないようにするためです。
-
1つの展開にあるNPSアプリは1つだけにしてください。 モバイルUC-One Collaborate/Connect、またはUC-One SaaSを使用していて、BroadWorksにWebexを実装している場合は、この1つのNPSをすべてのアプリで共有する必要があります。
-
NPSはバージョンR22以降のXSP、またはADPでなければなりません。
R22/R23 XSPは、XSPがNPSのみを実行していて、ASがR21.SP1の場合、R21スタックと互換性があります。 詳細については、BroadWorks互換性マトリックスを参照してください。
-
ADPサーバーの詳細については、Cisco BroadWorksアプリケーションデリバリープラットフォームを参照してください。
共有NPS
NPSプロキシを使用するように共有NPSを構成する前に、次の注意事項をお読みください。
-
NPS が(Webex アプリだけでなく)他のアプリで使用されている場合:まず NPS プロキシを設定してから、NPS を FCM レガシー API の使用から FCM HTTP v1 API の使用に変更します。
-
NPSプロキシを使用する古いアプリで通知が正しく機能することを確認したら、AndroidアプリのFCM APIキーとiOSアプリのAPN認証キーを削除します。
パン HTTP/2
-
Cisco/Broadsoft製ではないiOSアプリを展開した場合は、NPSプロキシを使用するようにNPSを構成する前に、 それらのアプリをHTTP/2 APNSプロトコルを使用するように構成してください。
-
CollaborateまたはSaaS BroadWorksアプリをすでにサポートしているXSP/ADPは、HTTP/2に移行する必要があります。 HTTP/2の構成の詳細については、「 APNS向け通知プッシュサーバーへのHTTP/2のサポート」を参照してください( これらのiOSアプリをサポートするためのNPSの移行については、この記事にまとめられています )。
アンドロイド FCMv1
-
Cisco/Broadsoft製ではないAndroidアプリをデプロイした場合は、 NPSがNPSプロキシを使用するように構成する前に、それらのアプリがFCMv1キーを使用するように構成してください。
-
XSP/ADPが現在ConnectまたはUC-One SaaSアプリをサポートしている場合は、 NPSプロキシを設定した後にFCMv1キーを有効にしてください。 追加のアプリをすべてFCMv1キーに移行し、有効にしてテストし、 セットアップ手順を完了する準備ができるまで無効にすることをお勧めします( 移行フローはこの記事に記載されています)。
NPS プロキシ移行の概要
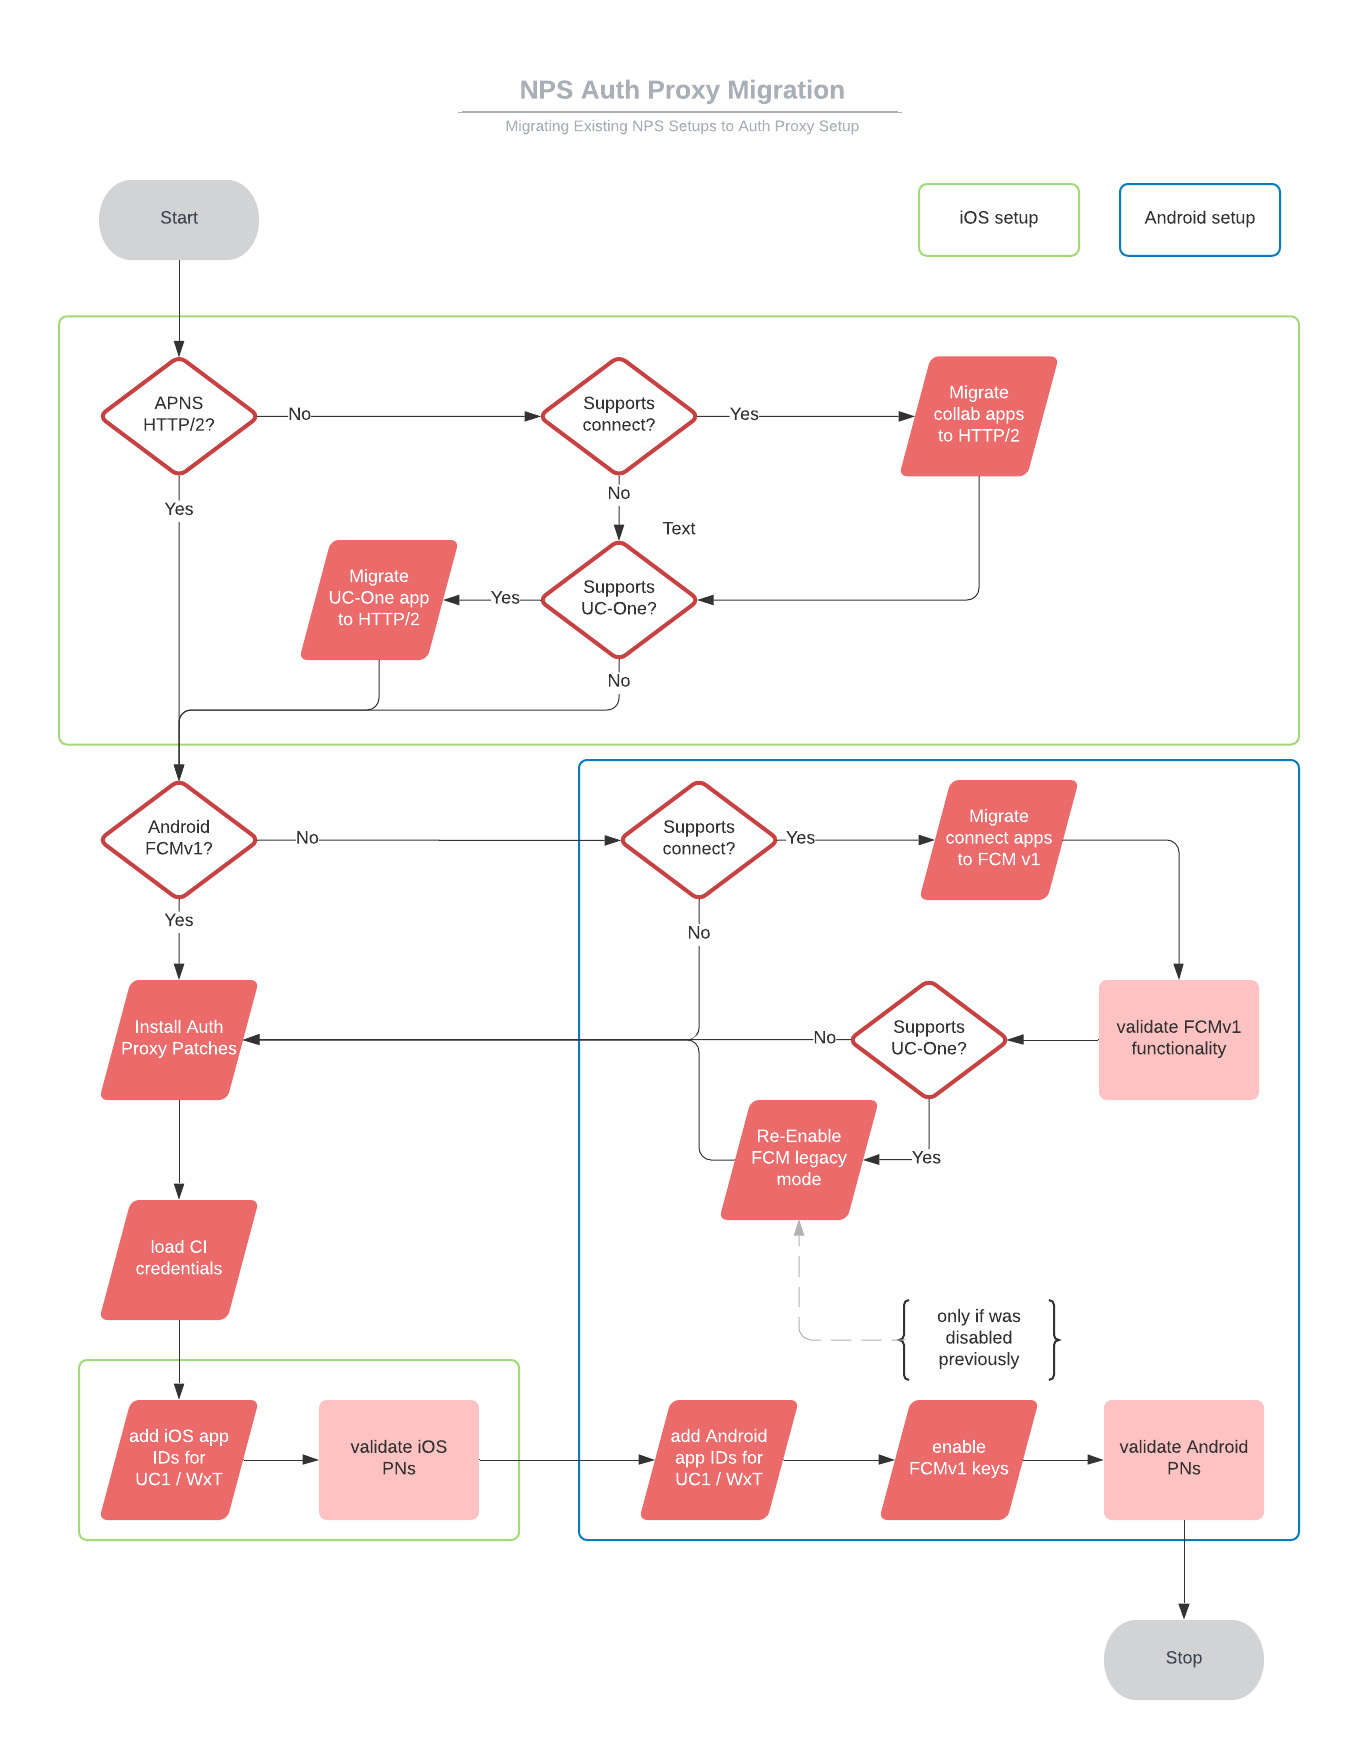
|
シーケンス |
タスクタイトル |
タスクはいつ、なぜ必要ですか? |
|---|---|---|
|
1 |
UC-One SaaS(またはコネクト)iOSアプリケーションのNPSをHTTP/2に移行してください。 |
NPSがそれらのアプリをサポートしていて、まだHTTP/2用に設定されていない場合。 |
|
2 |
UC-One SaaS(またはコネクト)アンドロイドアプリのNPSをFCMv1に移行してください。 |
NPSがそれらのアプリをサポートしていて、まだFCMv1用に設定されていない場合。 |
|
3 |
FCMv1モードを有効にして、プッシュ通知をテストしてください。 |
NPSがUC-One Connectおよび/または他の(シスコ以外の)Androidアプリをサポートしている場合。 |
|
4 |
FCM レガシーモードを再度有効にします。 |
NPSがUC-One SaaSをサポートしている場合。 NPSプロキシを設定する前に、FCMv1を有効のままにしておくと、UC-One SaaSへのプッシュ通知が失敗し始めます。 |
|
5 |
NPS認証プロキシパッチをインストールしてください。 |
NPSがXSP R22またはXSP R23上にある場合。 |
|
6 |
NPS認証プロキシを使用するようにNPSを設定する:
|
常に必要です。 |
|
7 |
FCM レガシーモードのキーを削除してください。 |
FCMv1でNPSで正常にサポートされているアプリ用。 |
ブロードワークスのコラボレートiOSアプリを HTTP/2に移行してください
このタスクは、iOSプラットフォーム上のUC-One SaaSおよびWebexアプリへのプッシュ通知には必須です。
始める前に
XSPがR22を実行している場合は、APNSにHTTP/2を使用するようにNPSアプリケーションを構成する前に、ap354313を適用する必要があります。
| 1 |
注意:接続タイムアウトを1000未満に設定しないでください。 |
| 2 |
APNSアプリケーションコンテキストにアプリケーションIDを追加してください。認証キーは必ず省略して、空に設定してください。
Webexアプリの場合: |
| 3 |
|
| 4 |
|
| 5 |
HTTP/2を有効にする:
|
| 6 |
UC-One SaaSアプリのみ:リセラーポータルにサインインして、 > BroadWorks > に移動します。 |
| 7 |
「通知プッシュサーバー」セクションまでスクロールし、リリースを選択して(リリース22など)、ポータルに表示される指示に従ってください。 |
ブロードワークス UC-One Connect/SaaS アンドロイドアプリを FCMv1 に移行
-
このタスクはXSP上のNPSに適用されます。 NPSがADPを利用している場合は無視してください。
-
この手順を使用して、UC-One ConnectまたはUC-One SaaS アンドロイドアプリのFCMv1通知に移行できます。
-
UC-OneまたはWebex Androidアプリへのプッシュ通知を認証するためにNPSプロキシを使用する場合は、FCMv1を使用する必要があります。
-
このタスクでは、NPS認証プロキシの構成の一部としてFCMv1を有効にできるように、NPSを準備します。 NPS認証プロキシを設定する準備ができるまで、FCMv1を有効にしないでください。そうしないと、SaaSクライアントへの通知が失敗します。
| 1 |
FirebaseコンソールからプロジェクトIDを取得してください: | ||||||||||||||||
| 2 |
Firebaseからサービスアカウントのプライベートキーを取得してください: | ||||||||||||||||
| 3 |
NPSをホストしているXSPにキーをコピーしてください。 | ||||||||||||||||
| 4 |
プロジェクトIDと関連する秘密鍵をFCMプロジェクトのコンテキストに追加します。
| ||||||||||||||||
| 5 |
UC-One(ConnectまたはSaaS)アプリケーションと関連するプロジェクトIDをFCMアプリケーションコンテキストに追加します。
| ||||||||||||||||
| 6 |
FCMの設定を、ここに示されている属性と推奨値と照合してください。 必要に応じて、コマンドの
|
BroadWorks UC-One Connect/SaaS アンドロイドアプリをFCMv1(ADP上)に移行します
-
このタスクはADPのNPSに適用されます。 NPSがXSP上にある場合は無視してください。
-
この手順を使用して、UC-One ConnectまたはUC-One SaaS アンドロイドアプリのFCMv1通知に移行できます。
-
UC-OneまたはWebex Androidアプリへのプッシュ通知を認証するためにNPSプロキシを使用する場合は、FCMv1を使用する必要があります。
-
このタスクでは、NPS認証プロキシの構成の一部としてFCMv1を有効にできるように、NPSを準備します。 NPS認証プロキシを設定する準備ができるまで、FCMv1を有効にしないでください。そうしないと、SaaSクライアントへの通知が失敗します。
| 1 |
FirebaseコンソールからプロジェクトIDを取得してください: |
| 2 |
Firebaseからサービスアカウントのプライベートキーを取得してください: |
| 3 |
|
| 4 |
ADP CLIにログインして、プロジェクトとAPIキーをFCMプロジェクトのコンテキストに追加します。
|
| 5 |
アプリケーションとプロジェクトIDをFCMアプリケーションコンテキストに追加します。
|
| 6 |
設定を確認してください: |
FCM レガシーモードを再度有効にします
これは(移行の一環として)次の場合にのみ行う必要があります。
-
あなたのNPSは、UC-One SaaSまたはブロードワークス・コネクトのアンドロイドアプリに使用されます。
-
他のアプリへのコールプッシュ通知がFCMv1 APIで動作することをすでにテストしました。
これらのアプリのFCMv1キーは、NPS認証プロキシの設定プロセス中にのみ有効にする必要があるため、FCMv1を一時的に無効にしています。
| 1 |
共有NPSをホストしているXSPにサインインします。 |
| 2 |
FCMコンテキストに移動して、FCM v1を無効にします。 |
NPS 認証プロキシパッチをインストールしてください
NPS認証プロキシ機能をサポートするには、次のパッチをインストールしてください。
R22パッチ
R23パッチ
認証プロキシを使用するようにNPSを設定してください
| 1 |
オンボーディング連絡先またはTACにサービスリクエストを作成して、(Webex Common Identity)OAuthクライアントアカウントをプロビジョニングしてください。 サービスリクエストにタイトルを付けてください。認証プロキシ設定のNPS構成。 OAuthクライアントID、クライアントシークレット、60日間有効な更新トークンを渡します。 NPSで使用する前にトークンの有効期限が切れた場合は、別のリクエストを出すことができます。
| |||||||||||||||||||
| 2 |
NPSでクライアントアカウントを作成してください:
コマンドを実行して、入力した値が提供された値と一致することを確認します。 | |||||||||||||||||||
| 3 |
NPSのプロキシURLを入力し、トークンの更新間隔を設定します(30分を推奨)。 地域ベースのFQDN: 米国東部:
米国西部:
ヨーロッパ:
サウジアラビア:
オーストラリア:
DNS解決の遅延によりプッシュ通知がタイムアウトした場合は、BroadWorksサーバーの「/etc/resolv.conf」ファイルのタイムアウト値を増やしてください。 | |||||||||||||||||||
| 4 |
(Android通知用) AndroidアプリケーションIDをNPSのFCMアプリケーションコンテキストに追加します。 アンドロイド上の Webex アプリの場合:xsp_cli/Applications/notificationPushserver/FCM/Applications> アンドロイドのUC-Oneアプリの場合: | |||||||||||||||||||
| 5 |
(Apple iOS通知用) APNSアプリケーションコンテキストにアプリケーションIDを追加します。認証キーは必ず省略して、空に設定してください。 iOS上のWebexアプリの場合: iOS上のUC-Oneアプリの場合: | |||||||||||||||||||
| 6 |
次のNPS URLを設定してください。
| |||||||||||||||||||
| 7 |
次のNPS接続パラメータを、表示されている推奨値に設定します。
| |||||||||||||||||||
| 8 |
Webexアプリを許可リストに追加する必要があるかもしれないので、アプリケーションサーバーがアプリケーションIDをスクリーニングしているかどうかを確認してください。 |
NPSを再起動し、プッシュ通知をテストします
| 1 |
XSPを再起動してください: バースタート
|
| 2 |
BroadWorksサブスクライバーからAndroidで通話クライアントに電話をかけて、Androidへの通話通知をテストします。 着信通知がAndroidデバイスに表示されることを確認してください。 注:UC-One androidアプリケーションのプッシュ通知が失敗し始めたら、設定が間違っている可能性があります。 このような場合は、次のようにレガシーFCMに戻すことができます。
|
| 3 |
iOSへの通話通知をテストするには、BroadWorksサブスクライバーからiOSで発信側クライアントに電話をかけます。 iOSデバイスに通話通知が表示されることを確認してください。 注:UC-One iOSアプリケーションのプッシュ通知が失敗し始めたら、設定が間違っている可能性があります。 このような場合は、 |


