- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Aprenda a actualizar Cisco BroadWorks NPS para utilizar NPS Proxy con esta guía de configuración. Descubra instrucciones paso a paso, consideraciones y mejores prácticas para una integración perfecta y un rendimiento de red mejorado.
Descripción general del proxy de autenticación NPS
Este artículo describe cómo configurar un NPS compartido para usar el proxy de autenticación NPS, de modo que también se pueda usar para enviar notificaciones de llamadas a aplicaciones Webex. Si su NPS no es compatible con otras aplicaciones, puede seguir el procedimiento simplificado de la Guía de soluciones de Webex para BroadWorks.
Descripción general del proxy NPS
Para la compatibilidad con Webex para BroadWorks, su NPS debe ser parcheado para admitir la función NPS Proxy, Push Server para VoIP en UCaaS.
La función implementa un nuevo diseño en el servidor de notificaciones push para resolver la vulnerabilidad de seguridad de compartir claves privadas de certificados de notificación push con proveedores de servicios para clientes móviles. En lugar de compartir certificados y claves de notificación push con el proveedor de servicios, el NPS utiliza una nueva API para obtener un token de notificación push de corta duración del backend de UCaaS y utiliza este token para la autenticación con los APN de Apple y los servicios de Google FCM.
La función también mejora la capacidad del servidor de notificaciones push para enviar notificaciones a dispositivos Android a través de la nueva API HTTPv1 de Google Firebase Cloud Messaging (FCM).
-
Para obtener más información, consulte la descripción de la función Servidor Push para VoIP en UCaaS.
-
Los parches de BroadWorks para la función están disponibles en: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Puede encontrar más información sobre el servidor ADP en Cisco BroadWorks Application Delivery Platform.
Requisitos previos del proxy de autenticación NPS
El XSP (o plataforma de entrega de aplicaciones ADP) que aloja NPS debe cumplir los siguientes requisitos:
Versiones mínimas y restricciones de co-residencia
-
NPS debe estar activado en un XSP/ADP dedicado y NPS debe ser la única aplicación alojada en el servidor. Esto es para eliminar la interferencia con la entrega de notificaciones push.
-
Solo debería haber una aplicación NPS en una implementación. Si utiliza UC-One Collaborate/Connect móvil y/o UC-One SaaS, y está implementando Webex para BroadWorks, debe compartir este único NPS para todas las aplicaciones.
-
NPS debe estar en la versión R22 o posterior XSP o ADP.
R22/R23 XSP es compatible con una pila R21 si el XSP solo ejecuta NPS y el AS es R21.SP1. Consulte la Matriz de compatibilidad de BroadWorks para obtener más información.
-
Puede encontrar más información sobre el servidor ADP en Cisco BroadWorks Application Delivery Platform.
NPS compartido
Lea estas notas antes de configurar su NPS compartido para usar el proxy NPS:
-
Si su NPS se usa con otras aplicaciones (no solo la aplicación Webex): Primero configure el proxy NPS y luego cambie el NPS de usar la API heredada de FCM a usar la API HTTP v1 de FCM.
-
Una vez que haya verificado que las notificaciones funcionan correctamente para aplicaciones antiguas con el proxy NPS, elimine la clave API de FCM para la aplicación Android y la clave de auth APNs para la aplicación iOS.
APN HTTP/2
-
Si ha implementado alguna aplicación iOS que no sea de Cisco/BroadSoft, configure esas aplicaciones para usar el protocolo APNS HTTP/2 antes de configurar NPS para usar el proxy NPS.
-
Los XSP/ADP que ya admiten la aplicación Collaborate o SaaS BroadWorks deben migrarse a HTTP/2. Para obtener información detallada sobre la configuración de HTTP/2, consulte Soporte HTTP/2 al servidor push de notificaciones para APNS (la migración de NPS para admitir estas aplicaciones iOS se resume en este artículo).
Android FCMv1
-
Si ha implementado alguna aplicación de Android que no sea de Cisco/BroadSoft, configure esas aplicaciones para usar las claves FCMv1 antes de configurar NPS para usar el proxy NPS.
-
Si XSP/ADP admite actualmente la aplicación Connect o UC-One SaaS, habilite las claves FCMv1 después de configurar el proxy NPS. Le recomendamos que migre todas las aplicaciones adicionales a claves FCMv1, habilite y pruebe, luego deshabilite hasta que esté listo para completar las instrucciones de configuración (el flujo de migración está documentado en este artículo).
Resumen de migración de proxy NPS
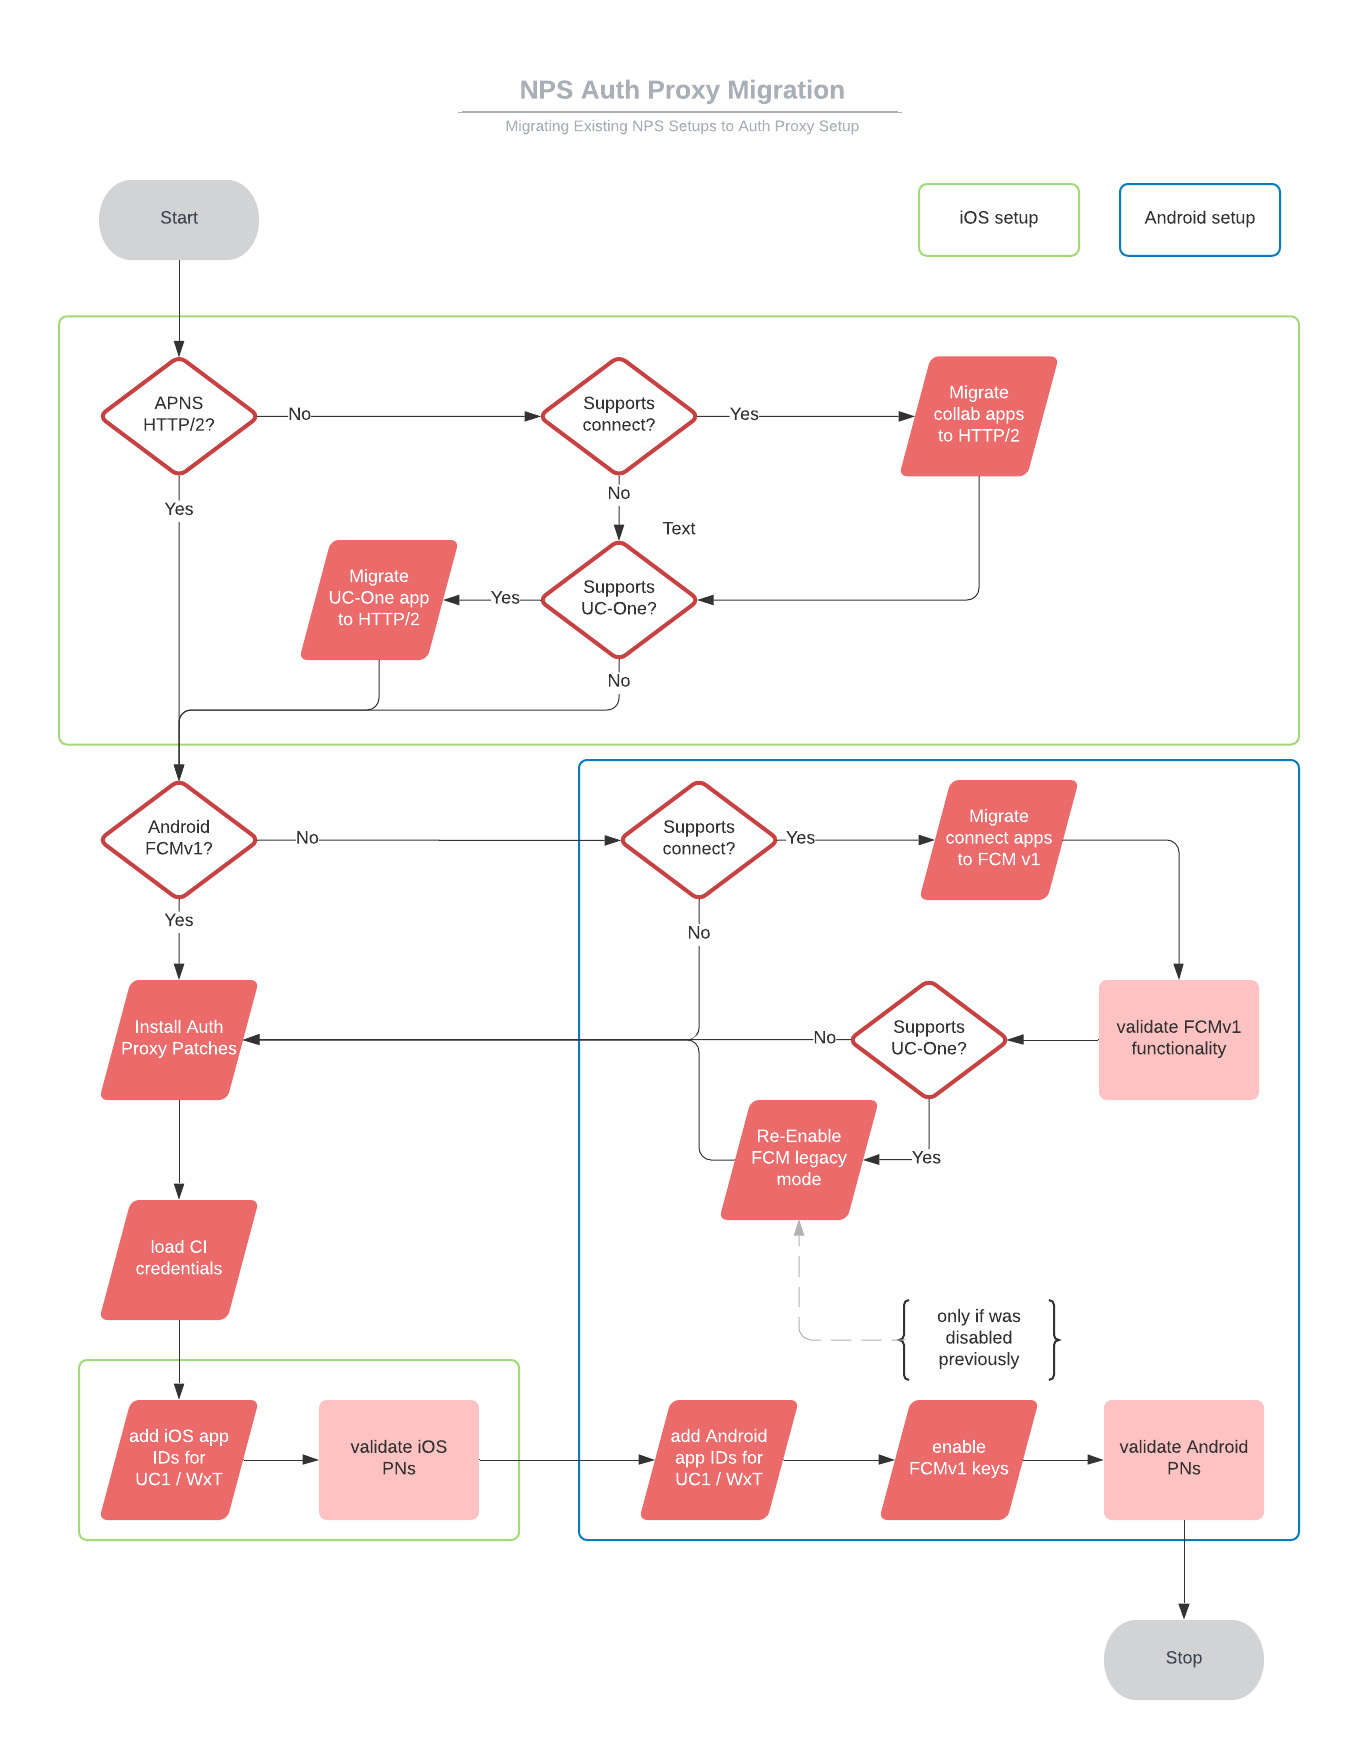
|
Secuencia |
Título de la tarea |
¿Cuándo y por qué se requiere una tarea? |
|---|---|---|
|
1 |
Migre NPS a HTTP/2 para aplicaciones UC-One SaaS (o Connect) iOS. |
Si el NPS admite esas aplicaciones y aún no están configuradas para HTTP/2. |
|
2 |
Migre NPS a FCMv1 para aplicaciones de Android UC-One SaaS (o Connect). |
Si el NPS admite esas aplicaciones y aún no están configuradas para FCMv1. |
|
3 |
Habilite el modo FCMv1 y pruebe las notificaciones push. |
Si el NPS es compatible con UC-One Connect y/u otras aplicaciones Android (que no sean de Cisco). |
|
4 |
Vuelva a habilitar el modo heredado de FCM. |
Si el NPS es compatible con UC-One SaaS. Si deja FCMv1 habilitado, antes de configurar el proxy NPS, las notificaciones push a UC-One SaaS comienzan a fallar. |
|
5 |
Instale parches de proxy de autenticación NPS. |
Si NPS está en XSP R22 o XSP R23. |
|
6 |
Configure NPS para usar el proxy de autenticación NPS:
|
Siempre se requiere. |
|
7 |
Quite las claves de modo heredado de FCM. |
Para aplicaciones que son compatibles correctamente con NPS en FCMv1. |
Migrar aplicaciones iOS de BroadWorks Collaborate a HTTP/2
Esta tarea es obligatoria para las notificaciones push a las aplicaciones UC-One SaaS y Webex en plataformas iOS.
Antes de comenzar
Si su XSP ejecuta R22, debe aplicar ap354313 antes de poder configurar la aplicación NPS para que use HTTP/2 para APNS.
| 1 |
Establezca la URL de producción y los parámetros de conexión en
Nota: No establezca el tiempo de espera de conexión por debajo de 1000. |
| 2 |
Agregue los ID de aplicación al contexto de aplicaciones APNS, asegurándose de omitir la clave de Auth, configurándola en vacía.
Para la aplicación Webex: |
| 3 |
|
| 4 |
|
| 5 |
Habilitar HTTP/2:
|
| 6 |
Solo para aplicaciones UC-One SaaS: Inicie sesión en el portal del distribuidor y vaya a > BroadWorks >. |
| 7 |
Desplácese hacia abajo hasta la sección Servidor de notificaciones push y seleccione su versión (por ejemplo, la versión 22) y, a continuación, siga las instrucciones proporcionadas en el portal. |
Migrar aplicaciones BroadWorks UC-One Connec/SaaS Android a FCMv1
-
Esta tarea se aplica a NPS en XSP. Ignore si su NPS está en ADP.
-
Puede utilizar este procedimiento para migrar a notificaciones FCMv1 para aplicaciones de Android UC-One Connect o UC-One SaaS.
-
Debe usar FCMv1 si desea usar el proxy NPS para autenticar las notificaciones push en UC-One o las aplicaciones Webex Android.
-
Esta tarea prepara el NPS para FCMv1 para que pueda habilitarlo como parte de la configuración del proxy de autenticación NPS. No habilite FCMv1 hasta que esté listo para configurar el proxy de autenticación NPS, o las notificaciones a los clientes SaaS fallarán.
| 1 |
Obtenga el ID del proyecto de Firebase Console: | ||||||||||||||||
| 2 |
Obtenga la clave privada de su cuenta de servicio de Firebase: | ||||||||||||||||
| 3 |
Copie la clave del XSP que hospeda su NPS. | ||||||||||||||||
| 4 |
Agregue el ID del proyecto y la clave privada asociada al contexto de los proyectos de FCM:
| ||||||||||||||||
| 5 |
Agregue la aplicación UC-One (Connect o SaaS) y el ID de proyecto asociado al contexto de aplicaciones de FCM:
| ||||||||||||||||
| 6 |
Verifique la configuración de FCM con los atributos y valores recomendados que se muestran aquí. Utilice Ejecute
|
Migrar aplicaciones BroadWorks UC-One Connec/SaaS Android a FCMv1 (en ADP)
-
Esta tarea se aplica a NPS en ADP. Ignore si su NPS está en XSP.
-
Puede utilizar este procedimiento para migrar a notificaciones FCMv1 para aplicaciones de Android UC-One Connect o UC-One SaaS.
-
Debe usar FCMv1 si desea usar el proxy NPS para autenticar las notificaciones push en UC-One o las aplicaciones Webex Android.
-
Esta tarea prepara el NPS para FCMv1 para que pueda habilitarlo como parte de la configuración del proxy de autenticación NPS. No habilite FCMv1 hasta que esté listo para configurar el proxy de autenticación NPS, o las notificaciones a los clientes SaaS fallarán.
| 1 |
Obtenga el ID del proyecto de Firebase Console: |
| 2 |
Obtenga la clave privada de su cuenta de servicio de Firebase: |
| 3 |
|
| 4 |
Inicie sesión en ADP CLI y agregue el proyecto y la clave API al contexto de proyectos de FCM:
|
| 5 |
Agregue la solicitud y el ID del proyecto al contexto de aplicaciones de FCM:
|
| 6 |
Verifique su configuración: |
Vuelva a habilitar el modo heredado de FCM
Solo necesita hacer esto (como parte de la migración) si:
-
Su NPS se utiliza para aplicaciones de Android UC-One SaaS o BroadWorks Connect.
-
Ya probó que las notificaciones push de llamadas a otras aplicaciones funcionan con la API FCMv1.
Deshabilita temporalmente FCMv1 porque las claves FCMv1 para estas aplicaciones solo deben habilitarse durante el proceso de configuración del proxy de autenticación NPS.
| 1 |
Inicie sesión en el XSP que hospeda su NPS compartido. |
| 2 |
Navegue hasta el contexto de FCM y deshabilite FCM v1: |
Instalar parches de proxy de autenticación NPS
Instale los siguientes parches para admitir la función proxy de autenticación NPS:
Parches R22
Parches R23
Configurar NPS para usar el proxy de autenticación
| 1 |
Cree una solicitud de servicio con su contacto de incorporación, o con TAC, para aprovisionar su cuenta de cliente de OAuth (Webex Common Identity). Título de su solicitud de servicio Configuración de NPS para la configuración del proxy de autenticación. Le damos una identificación de cliente de OAuth, un secreto del cliente y un token de actualización que es válido por 60 días. Si el token expira antes de que lo use con su NPS, puede hacer otra solicitud.
| |||||||||||||||||||
| 2 |
Cree la cuenta de cliente en el NPS:
Ejecute el comando para verificar que los valores que ha introducido coinciden con los que se le han proporcionado. | |||||||||||||||||||
| 3 |
Introduzca la URL del proxy NPS y establezca el intervalo de actualización del token (se recomienda 30 minutos): FQDN basados en la región: Este de EE. UU.:
EE.UU. Oeste:
Europa:
Arabia Saudita:
Australia:
Si las notificaciones push se agotan debido a un retraso en la resolución DNS, aumente el valor de tiempo de espera en el archivo “/etc/resolv.conf” en el servidor de BroadWorks. | |||||||||||||||||||
| 4 |
(Para notificaciones de Android) Agregue los ID de aplicación de Android al contexto de aplicaciones FCM en el NPS. Para la aplicación Webex en Android: Para la aplicación UC-One en Android: | |||||||||||||||||||
| 5 |
(Para Apple iOS notificaciones) Agregue el ID de la aplicación al contexto de aplicaciones APNS, asegurándose de omitir la clave Auth; póngalo en vacío. Para la aplicación Webex en iOS: Para la aplicación UC-One en iOS: | |||||||||||||||||||
| 6 |
Configure las siguientes URL de NPS:
| |||||||||||||||||||
| 7 |
Configure los siguientes parámetros de conexión NPS a los valores recomendados que se muestran:
| |||||||||||||||||||
| 8 |
Compruebe si el servidor de aplicaciones está comprobando los ID de las aplicaciones, ya que es posible que necesite agregar las aplicaciones Webex a la lista de permitido: |
Reinicie NPS y pruebe las notificaciones push
| 1 |
Reinicie el XSP: bwrestart
|
| 2 |
Pruebe las notificaciones de llamadas a Android haciendo llamadas desde un suscriptor de BroadWorks al cliente que llama en Android. Verifique que la notificación de llamada aparezca en el dispositivo Android. Nota: Si las notificaciones push comienzan a fallar para la aplicación UC-One Android, es posible que haya una configuración incorrecta. Si esta es su situación, puede volver al FCM heredado de la siguiente manera:
|
| 3 |
Pruebe las notificaciones de llamadas a iOS realizando llamadas desde un suscriptor de BroadWorks al cliente que llama en iOS. Verifique que la notificación de llamada aparezca en el dispositivo iOS. Nota: Si las notificaciones push comienzan a fallar para la aplicación UC-One iOS, es posible que haya una configuración incorrecta. Si esta es su situación, puede volver a la interfaz binaria heredada con |


