- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.


 V tomto článku
 Zpětná vazba?
V této konfigurační příručce se dozvíte, jak aktualizovat Cisco BroadWorks NPS tak, aby využíval NPS Proxy. Objevte podrobné pokyny, úvahy a osvědčené postupy pro bezproblémovou integraci a vylepšený výkon sítě.
Přehled protokolu NPS Authentication Proxy
Tento článek popisuje, jak nakonfigurovat sdílený server NPS tak, aby používal ověřovací proxy server NPS, aby jej bylo možné použít také k odesílání oznámení o volání do aplikací Webex. Pokud NPS nepodporuje jiné aplikace, postupujte podle zjednodušeného postupu v Průvodci řešením Webex pro BroadWorks.
Přehled NPS Proxy
Pro kompatibilitu s Webex pro BroadWorks musí být váš server NPS opraven, aby podporoval funkci NPS Proxy, P ush Server for VoIP v UCaaS.
Tato funkce implementuje nový design v serveru Notification Push Server, který vyřeší bezpečnostní chybu sdílení soukromých klíčů certifikátů oznámení push s poskytovateli služeb pro mobilní klienty. Namísto sdílení certifikátů a klíčů oznámení push s poskytovatelem služeb používá NPS nové rozhraní API k získání tokenu oznámení push s krátkou životností z backendu UCaaS a používá tento token pro ověřování pomocí Apple APN a služeb Google FCM.
Tato funkce také zvyšuje schopnost Notification Push serveru odesílat oznámení na zařízení Android prostřednictvím nového rozhraní API HTTPv1 Google Firebase Cloud Messaging (FCM).
-
Další informace naleznete v části Popis funkce Push Server pro VoIP v UCaaS.
-
Opravy BroadWorks pro tuto funkci jsou k dispozici na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Více informací o serveru ADP naleznete na platformě Cisco BroadWorks Application Deli very Platform.
Požadavky NPS Authentication Proxy
XSP (nebo Application Delivery Platform ADP), který hostuje NPS, musí splňovat následující požadavky:
Minimální verze a omezení společného pobytu
-
NPS musí být aktivován na vyhrazeném XSP/ADP a NPS musí být jedinou hostovanou aplikací na serveru. Tím se eliminuje rušení doručování oznámení push.
-
V nasazení by měla být pouze jedna aplikace NPS. Pokud používáte mobilní UC-One Collaborate/Connect nebo UC-One SaaS a implementujete Webex pro BroadWorks, musíte tento jediný NPS sdílet pro všechny aplikace.
-
NPS musí být ve verzi R22 nebo novější XSP nebo ADP.
R22/R23 XSP je kompatibilní se zásobníkem R21, pokud XSP běží pouze NPS a AS je R21.SP1. Další informace naleznete v matici kompatibility BroadWorks.
-
Více informací o serveru ADP naleznete na platformě Cisco BroadWorks Application Deli very Platform.
Sdílené NPS
Než nakonfigurujete sdílený server NPS tak, aby používal proxy server NPS, přečtěte si tyto poznámky:
-
Pokud se NPS používá s jinými aplikacemi (nejen s aplikací Webex): Nejprve nakonfigur ujte proxy server NPS a poté změňte NPS z používání starších rozhraní API FCM na rozhraní API protokolu FCM HTTP v1.
-
Poté, co ověříte, že oznámení fungují správně pro starší aplikace s proxy serverem NPS, odeberte klíč rozhraní API FCM pro aplikaci Android a klíč autentizace APN pro aplikaci iOS.
APN HTTP/2
-
Pokud jste nasadili aplikace pro iOS, které nepocházejí z Cisco/BroadSoft, nakonfigurujte tyto aplikace tak, aby používaly protokol HTTP/2 APNS před konfigurací serveru NPS pro použití serveru NPS proxy.
-
XSP/ADP, které již podporují aplikaci Collaborate nebo SaaS BroadWorks, je třeba migrovat na HTTP/2. Podrobné informace o konfiguraci protokolu HTTP/2 naleznete v tématu Podpora protokol u HTTP/2 pro oznamovací Push Server pro APNS (migrace NPS na podporu těchto aplikací pro iOS je shrnuta v tomto článku).
Android FCMv1
-
Pokud jste nasadili aplikace pro Android, které nepocházejí z Cisco/BroadSoft, nakonfigurujte tyto aplikace tak, aby používaly klíče FCMv1 před konfigurací serveru NPS pro používání proxy serveru NPS.
-
Pokud XSP/ADP aktuálně podporuje aplikaci Connect nebo UC-One SaaS, povolte klíče FCMv1 po konfiguraci proxy serveru NPS. Doporučujeme migrovat všechny další aplikace na klíče FCMv1, povolit a otestovat a poté deaktivovat, dokud nebudete připraveni dokončit pokyny k instalaci (postup migrace je popsán v tomto článku).
Souhrn migrace proxy serveru NPS
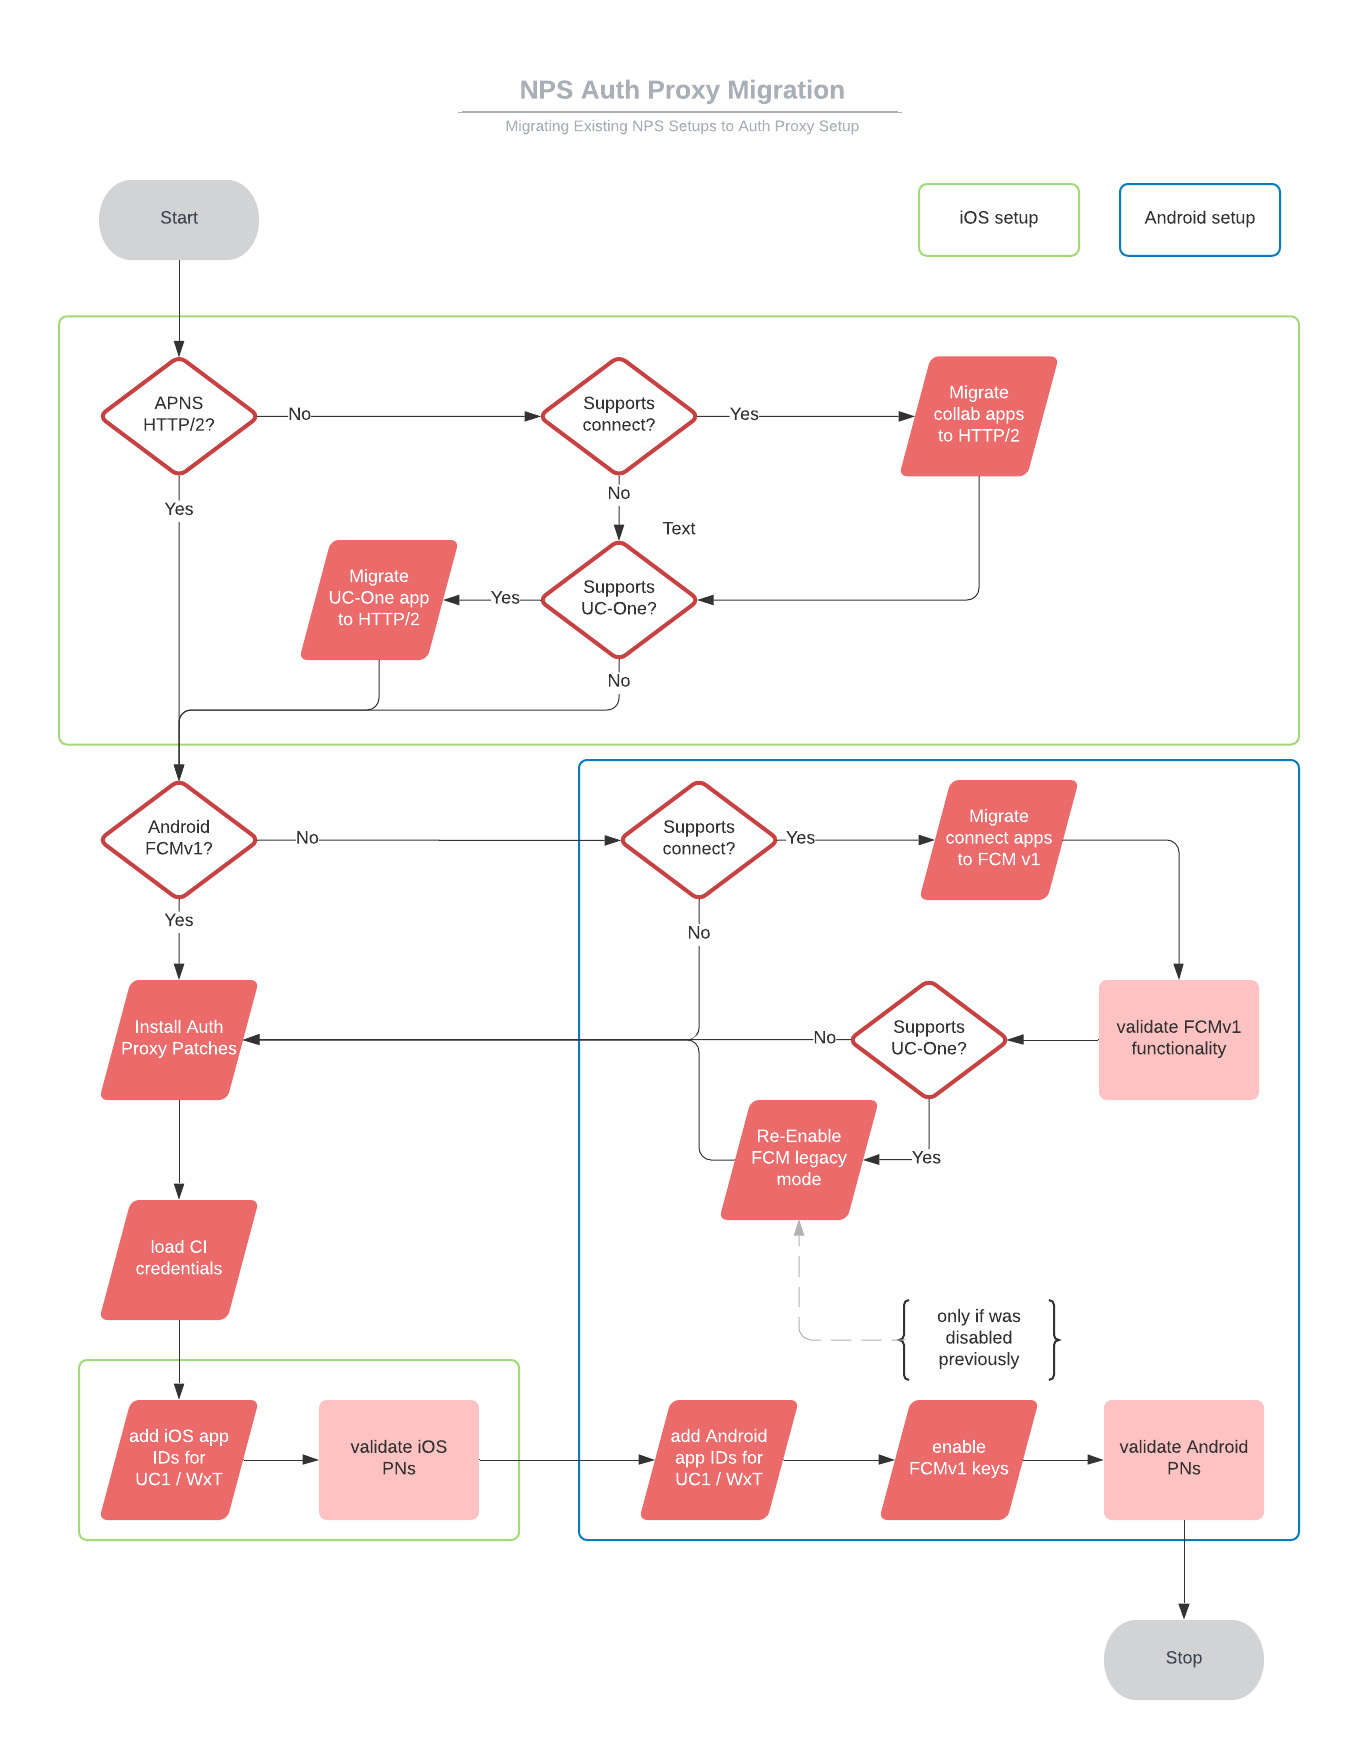
|
Sekvence |
Název úkolu |
Kdy a proč je úkol vyžadován? |
|---|---|---|
|
1 |
Migrujte protokol NPS na HTTP/2 pro aplikace UC-One SaaS (nebo Connect) pro iOS. |
Pokud NPS tyto aplikace podporuje a ještě nejsou nakonfigurovány pro HTTP/2. |
|
2 |
Migrujte NPS na FCMv1 pro aplikace UC-One SaaS (nebo Connect) pro Android. |
Pokud NPS tyto aplikace podporuje a ještě nejsou nakonfigurovány pro FCMv1. |
|
3 |
Povolte režim FCMv1 a otestujte oznámení push. |
Pokud NPS podporuje UC-One Connect a/nebo jiné aplikace pro Android (jiné než Cisco). |
|
4 |
Znovu povolte starší režim FCM. |
Pokud NPS podporuje UC-One SaaS. Pokud necháte funkci FCMv1 zapnutou, než nakonfigurujete proxy server NPS, začnou selhat odesílání oznámení do UC-One SaaS. |
|
5 |
Nainstalujte opravy proxy ověřování NPS. |
Pokud je NPS na XSP R22 nebo XSP R23. |
|
6 |
Nakonfigurujte službu NPS tak, aby používala ověřovací proxy server NPS:
|
Vždy vyžadováno. |
|
7 |
Odstraňte klávesy starších režimů FCM. |
Pro aplikace, které jsou úspěšně podporovány NPS na FCMv1. |
Migrace aplikací BroadWorks Collaborate pro iOS na HTTP/2
Tento úkol je povinný pro oznámení push do aplikací UC-One SaaS a Webex na platformách iOS.
Než začnete
Pokud je v XSP spuštěna verze R22, musíte před konfigurací aplikace NPS použít protokol AP354313 tak, aby používala protokol HTTP/2 pro APNS.
| 1 |
Nastavte produkční URL a parametry připojení na
Poznámka: Nenastavujte časový limit připojení pod 1000. |
| 2 |
Přidejte ID aplikace do kontextu aplikací APNS a ujistěte se, že vynecháte klíč Auth - nastavte jej na prázdný. Pro UC-One SaaS: Pro aplikaci Webex: |
| 3 |
|
| 4 |
|
| 5 |
Povolit HTTP/2:
|
| 6 |
Pouze pro aplikace SaaS UC-One: Přihlaste se na portál prodejce a přejděte na . |
| 7 |
Přejděte dolů do sekce Notification Push Server a vyberte verzi (např. Release 22) a postupujte podle pokynů uvedených na portálu. |
Migrace aplikací BroadWorks UC-One Connect/SaaS pro Android na FCMv1
-
Tato úloha platí pro NPS na XSP. Ignorujte to, pokud je váš NPS na ADP.
-
Tento postup můžete použít pro migraci na oznámení FCMv1 pro aplikace UC-One Connect nebo UC-One SaaS pro Android.
-
Pokud chcete použít proxy server NPS k ověřování oznámení push pro aplikace UC-One nebo Webex pro Android, musíte použít FCMv1.
-
Tato úloha připraví NPS pro FCMv1, abyste jej mohli povolit jako součást konfigurace proxy ověřování NPS. Nepovolujte protokol FCMv1, dokud nebudete připraveni nakonfigurovat ověřovací proxy serveru NPS, jinak se oznámení klientům SaaS nezdaří.
| 1 |
Získejte ID projektu z konzoly Firebase: | ||||||||||||||||
| 2 |
Získejte soukromý klíč svého servisního účtu z Firebase: | ||||||||||||||||
| 3 |
Zkopírujte klíč do XSP hostujícího NPS. | ||||||||||||||||
| 4 |
Přidejte ID projektu a přidružený soukromý klíč do kontextu projektů FCM:
| ||||||||||||||||
| 5 |
Přidejte aplikaci UC-One (Connect nebo SaaS) a přidružené ID projektu do kontextu aplikací FCM:
| ||||||||||||||||
| 6 |
Zkontrolujte konfiguraci pro FCM podle atributů a doporučených hodnot uvedených zde. Pokud Spusťte
|
Migrace aplikací BroadWorks UC-One Connect/SaaS pro Android na FCMv1 (na ADP)
-
Tato úloha se vztahuje na NPS na ADP. Ignorujte to, pokud je váš NPS na XSP.
-
Tento postup můžete použít pro migraci na oznámení FCMv1 pro aplikace UC-One Connect nebo UC-One SaaS pro Android.
-
Pokud chcete použít proxy server NPS k ověřování oznámení push pro aplikace UC-One nebo Webex pro Android, musíte použít FCMv1.
-
Tato úloha připraví NPS pro FCMv1, abyste jej mohli povolit jako součást konfigurace proxy ověřování NPS. Nepovolujte protokol FCMv1, dokud nebudete připraveni nakonfigurovat ověřovací proxy serveru NPS, jinak se oznámení klientům SaaS nezdaří.
| 1 |
Získejte ID projektu z konzoly Firebase: |
| 2 |
Získejte soukromý klíč svého servisního účtu z Firebase: |
| 3 |
|
| 4 |
Přihlaste se do ADP CLI a přidejte projekt a klíč API do kontextu projektů FCM:
|
| 5 |
Přidejte ID aplikace a projektu do kontextu aplikací FCM:
|
| 6 |
Ověřte konfiguraci: |
Znovu povolte režim FCM Legacy
Musíte to provést pouze (jako součást migrace), pokud:
-
Váš NPS se používá pro aplikace UC-One SaaS nebo BroadWorks Connect pro Android.
-
Už jste testovali, že oznámení push volání do jiných aplikací pracují s FCMv1 API.
FCMv1 dočasně zakážete, protože klíče FCMv1 pro tyto aplikace musí být povoleny pouze během procesu konfigurace proxy ověřování NPS.
| 1 |
Přihlaste se k XSP, který hostuje váš sdílený NPS. |
| 2 |
Přejděte do kontextu FCM a deaktivujte FCM v1: |
Instalace oprav proxy ověřování NPS
Nainstalujte následující opravy pro podporu funkce proxy ověřování NPS:
R22 nášivky
R23 nášivky
Konfigurace služby NPS tak, aby používala ověřovací proxy
| 1 |
Vytvořte požadavek na službu se svým kontaktem pro přihlášení nebo pomocí TAC, abyste mohli zřídit svůj klientský účet OAuth (Webex Common Identity). Název požadavku na službu Konfigurace NPS pro nastavení proxy serveru Auth. Dáme vám ID klienta OAuth, klientské tajemství a obnovovací token, který je platný po dobu 60 dnů. Pokud platnost tokenu vyprší dříve, než jej použijete se svým NPS, můžete vznést další požadavek.
| |||||||||||||||||||
| 2 |
Vytvořte klientský účet na NPS:
Spusťte příkaz a ověřte, zda zadané hodnoty odpovídají hodnotám, které vám byly poskytnuty. | |||||||||||||||||||
| 3 |
Zadejte adresu NPS Proxy URL a nastavte interval obnovení tokenu (doporučeno 30 minut): Regionální FQDNS: Východ USA:
Západ USA:
Evropa:
Saúdská Arábie:
Austrálie:
Pokud vyprší časový limit oznámení push kvůli zpoždění v rozlišení DNS, zvyšte hodnotu časového limitu v souboru „/etc/resolv.conf“ na serveru BroadWorks. | |||||||||||||||||||
| 4 |
(Pro oznámení systému Android) Přidejte ID aplikací pro Android do kontextu aplikací FCM na NPS. Pro aplikaci Webex v systému Android: Pro aplikaci UC-One pro Android: | |||||||||||||||||||
| 5 |
(Pro Apple iOS oznámení) Přidejte ID aplikace do kontextu aplikací APNS a ujistěte se, že vynecháte klíč Auth - nastavte jej na prázdný. Pro aplikaci Webex v systému iOS: Pro aplikaci UC-One pro iOS: | |||||||||||||||||||
| 6 |
Nakonfigurujte následující adresy URL NPS:
| |||||||||||||||||||
| 7 |
Nakonfigurujte následující parametry připojení NPS na zobrazené doporučené hodnoty:
| |||||||||||||||||||
| 8 |
Zkontrolujte, zda aplikační server prověřuje ID aplikací, protože možná budete muset přidat aplikace Webex do seznamu povolení: |
Restartujte systém NPS a otestujte oznámení push
| 1 |
Restartujte XSP: restartovat
|
| 2 |
Otestujte oznámení o hovoru do systému Android uskutečněním hovorů od předplatitele BroadWorks na volajícího klienta v systému Android. Ověřte, zda se na zařízení Android zobrazuje oznámení o hovoru. Poznámka: Pokud push oznámení začnou selhat pro aplikaci UC-One pro Android, je možné, že došlo k nesprávné konfiguraci. Pokud je to vaše situace, můžete se vrátit ke starému modulu FCM následujícím způsobem:
|
| 3 |
Otestujte oznámení o hovorech do iOS uskutečněním hovorů od předplatitele BroadWorks na volajícího klienta v systému iOS. Ověřte, zda se na zařízení iOS zobrazuje oznámení o hovoru. Poznámka: Pokud push oznámení začnou selhat pro aplikaci UC-One iOS, je možné, že došlo k nesprávné konfiguraci. Pokud je to vaše situace, můžete se vrátit ke staršímu binárnímu rozhraní se sadou |


