- Hjem
- /
- Artikel

Tak for din feedback.


 I denne artikel
 Har du feedback?
Lær, hvordan du opdaterer Cisco BroadWorks NPS til at bruge NPS Proxy med denne konfigurationsvejledning. Oplev trinvise instruktioner, overvejelser og bedste fremgangsmåder til problemfri integration og forbedret netværksydelse.
Oversigt over NPS-godkendelsesproxy
Denne artikel beskriver, hvordan du konfigurerer en delt NPS til at bruge NPS-godkendelsesproxy, så den også kan bruges til at sende opkaldsmeddelelser til Webex-apps. Hvis din NPS ikke understøtter andre apps, kan du følge den forenklede procedure i Webex til BroadWorks Solution Guide.
Oversigt over NPS Proxy
For at være kompatibel med Webex til BroadWorks skal din NPS være patchet for at understøtte NPS Proxy-funktionen, P ush Server til VoIP i UCaaS.
Funktionen implementerer et nyt design i Notification Push Server for at løse sikkerhedssårbarheden ved deling af private nøgler til push-meddelelsescertifikater med tjenesteudbydere til mobilklienter. I stedet for at dele push-meddelelses certifikater og nøgler med tjenesteudbyderen bruger NPS en ny API til at hente et kortvarigt push-meddelelsestoken fra UCaaS-backend og bruger dette token til godkendelse med Apple APN'er og Google FCM-tjenester.
Funktionen forbedrer også muligheden for Notification Push Server til at sende meddelelser til Android-enheder via den nye Google Firebase Cloud Messaging (FCM) HTTPv1 API.
-
Du kan finde flere oplysninger under Push Server til VoIP i UCaaS-funktionsbeskrivelse.
-
BroadWorks-programrettelserne til funktionen er tilgængelige på: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Flere oplysninger om ADP-serveren kan findes på Cisco BroadWorks Application Deli very Platform.
Forudsætninger for NPS-godkendelsesproxy
XSP (eller Application Delivery Platform ADP), der er vært for NPS, skal opfylde følgende krav:
Minimumsversioner og begrænsninger for medbopæl
-
NPS skal aktiveres på en dedikeret XSP/ADP, og NPS skal være den eneste hostede applikation på serveren. Dette er for at eliminere interferens med levering af Push-underretninger.
-
Der bør kun være én NPS-app i en udrulning. Hvis du bruger mobil UC-One Collaborate/Connect og/eller UC-One SaaS og implementerer Webex til BroadWorks, skal du dele denne enkelte NPS for alle apps.
-
NPS skal være på version R22 eller nyere XSP eller ADP.
R22/R23 XSP er kompatibel med en R21-stak, hvis XSP kun kører NPS, og AS er R21.SP1. Se BroadWorks Compatibility Matrix for at få flere oplysninger.
-
Flere oplysninger om ADP-serveren kan findes på Cisco BroadWorks Application Deli very Platform.
Delt NPS
Læs disse bemærkninger, før du konfigurerer din delte NPS til at bruge NPS-proxy:
-
Hvis din NPS bruges sammen med andre apps (ikke kun Webex-appen): Konfigurer først NPS-proxyen, og skift derefter NPS fra at bruge FCM ældre API til at bruge FCM HTTP v1 API.
-
Når du har bekræftet, at meddelelser fungerer korrekt for ældre apps med NPS-proxyen, skal du fjerne FCM API-nøglen til Android-appen og APNS-godkendelsesnøglen til iOS-appen.
APN'er HTTP/2
-
Hvis du har implementeret iOS-apps, der ikke er fra Cisco/Broadsoft, skal du konfigurere disse apps til at bruge HTTP/2 APNS-protokollen, før du konfigurerer NPS til at bruge NPS-proxyen.
-
XSP/ADP'er, der allerede understøtter Collaborate- eller SaaS BroadWorks-appen, skal overføres til HTTP/2. Du kan finde detaljerede oplysninger om konfiguration af HTTP/2 under HTTP/2-under støttelse til Notification Push Server til APNS (overførsel af NPS til understøttelse af disse iOS-apps er opsummeret i denne artikel).
Android FCMv1
-
Hvis du har installeret Android-apps, der ikke er fra Cisco/Broadsoft, skal du konfigurere disse apps til at bruge FCMv1-tasterne, før du konfigurerer NPS til at bruge NPS-proxyen.
-
Hvis XSP/ADP i øjeblikket understøtter Connect- eller UC-One SaaS-appen, skal du aktivere FCMv1-nøgler, når du har konfigureret NPS-proxyen. Vi anbefaler, at du overfører alle yderligere apps til FCMv1-nøgler, aktiverer og tester og derefter deaktiverer, indtil du er klar til at fuldføre installationsvejledningen (overførselsflow et er dokumenteret i denne artikel).
Oversigt over migrering af NPS-proxy
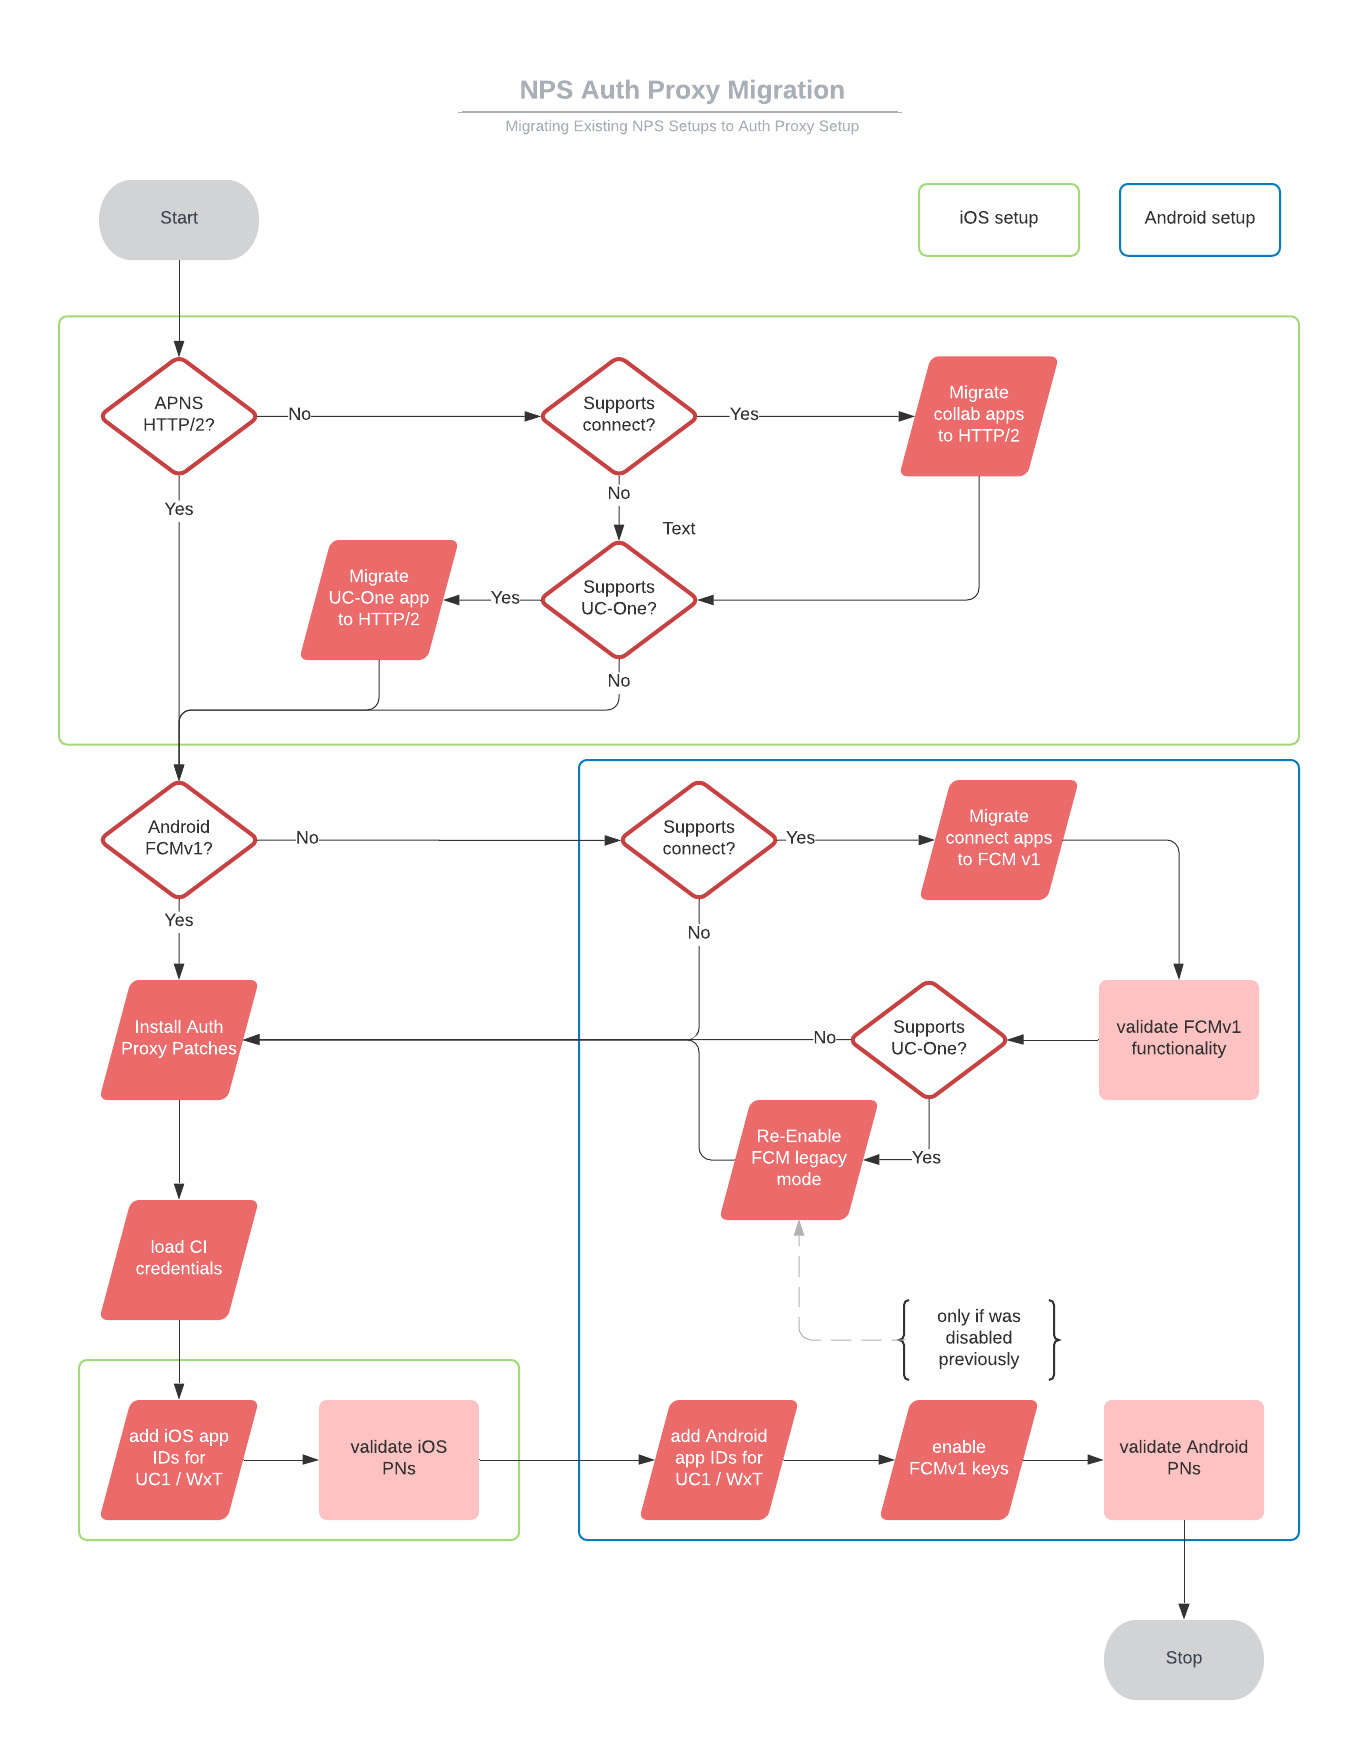
|
Sekvens |
Opgavetitel |
Hvornår og hvorfor kræves en opgave? |
|---|---|---|
|
1 |
Overfør NPS til HTTP/2 til UC-One SaaS (eller Connect) iOS-apps. |
Hvis NPS understøtter disse apps, og de endnu ikke er konfigureret til HTTP/2. |
|
2 |
Overfør NPS til FCMv1 til UC-One SaaS (eller Connect) Android-apps. |
Hvis NPS understøtter disse apps, og de endnu ikke er konfigureret til FCMv1. |
|
3 |
Aktivér FCMv1-tilstand, og test push-meddelelser. |
Hvis NPS understøtter UC-One Connect og/eller andre (ikke-Cisco) Android-apps. |
|
4 |
Genaktiver FCM ældre tilstand. |
Hvis NPS understøtter UC-One SaaS. Hvis du lader FCMv1 være aktiveret, før du konfigurerer NPS-proxyen, begynder push-meddelelser til UC-One SaaS at mislykkes. |
|
5 |
Installer NPS-godkendelsesproxyprogramrettelser. |
Hvis NPS er på XSP R22 eller XSP R23. |
|
6 |
Konfigurer NPS til at bruge NPS-godkendelsesproxyen:
|
Altid påkrævet. |
|
7 |
Fjern FCM ældre tilstandstaster. |
For apps, der med succes understøttes af NPS på FCMv1. |
Overfør BroadWorks Collaborate iOS-apps til HTTP/2
Denne opgave er obligatorisk for push-meddelelser til UC-One SaaS- og Webex-apps på iOS-platforme.
Før du begynder
Hvis din XSP kører R22, skal du anvende ap354313, før du kan konfigurere NPS-programmet til at bruge HTTP/2 til APNS.
| 1 |
Indstil produktions-URL og forbindelsesparametre på
Bemærk: Inds til ikke forbindelsestimeouten til under 1000. |
| 2 |
Føj applikations-id'erne til APNS-applikationskonteksten, og sørg for at udelade Auth-nøglen - indstil den til tom. Til UC-One SaaS: Til Webex-app: |
| 3 |
|
| 4 |
|
| 5 |
Aktivér HTTP/2:
|
| 6 |
Kun for UC-One SaaS-apps: Log ind på forhandlerportalen, og gå til . |
| 7 |
Rul ned til afsnittet Notification Push Server, og vælg din ud givelse (f.eks. Release 22), og følg derefter instruktionerne i portalen. |
Overfør BroadWorks UC-One Connect/SaaS Android-apps til FCMv1
-
Denne opgave gælder for NPS på XSP. Ignorer det, hvis din NPS er på ADP.
-
Du kan bruge denne procedure til at migrere til FCMv1-meddelelser til UC-One Connect eller UC-One SaaS Android-apps.
-
Du skal bruge FCMv1, hvis du vil bruge NPS-proxyen til at godkende push-meddelelser til UC-One eller Webex Android-apps.
-
Denne opgave forbereder NPS til FCMv1, så du kan aktivere den som en del af konfigurationen af NPS-godkendelsesproxy. Aktivér ikke FCMv1, før du er klar til at konfigurere NPS-godkendelsesproxy, ellers mislykkes meddelelser til SaaS-klienter.
| 1 |
Hent projekt-id'et fra Firebase-konsollen: | ||||||||||||||||
| 2 |
Få din servicekontos private nøgle fra Firebase: | ||||||||||||||||
| 3 |
Kopier nøglen til den XSP, der er vært for din NPS. | ||||||||||||||||
| 4 |
Føj projekt-id'et og den tilknyttede private nøgle til FCM-projektkonteksten:
| ||||||||||||||||
| 5 |
Føj UC-One-programmet (Connect eller SaaS) og tilhørende projekt-id til FCM-applikationskonteksten:
| ||||||||||||||||
| 6 |
Kontroller konfigurationen for FCM i forhold til de attributter og anbefalede værdier, der vises her. Brug Kør
|
Overfør BroadWorks UC-One Connect/SaaS Android-apps til FCMv1 (på ADP)
-
Denne opgave gælder for NPS på ADP. Ignorer det, hvis din NPS er på XSP.
-
Du kan bruge denne procedure til at migrere til FCMv1-meddelelser til UC-One Connect eller UC-One SaaS Android-apps.
-
Du skal bruge FCMv1, hvis du vil bruge NPS-proxyen til at godkende push-meddelelser til UC-One eller Webex Android-apps.
-
Denne opgave forbereder NPS til FCMv1, så du kan aktivere den som en del af konfigurationen af NPS-godkendelsesproxy. Aktivér ikke FCMv1, før du er klar til at konfigurere NPS-godkendelsesproxy, ellers mislykkes meddelelser til SaaS-klienter.
| 1 |
Hent projekt-id'et fra Firebase-konsollen: |
| 2 |
Få din servicekontos private nøgle fra Firebase: |
| 3 |
|
| 4 |
Log ind på ADP CLI og tilføj projektet og API-nøglen til FCM-projektets kontekst:
|
| 5 |
Føj program- og projekt-id'et til FCM-applikationskonteksten:
|
| 6 |
Bekræft din konfiguration: |
Genaktiver FCM Legacy Mode
Du behøver kun at gøre dette (som en del af migrationen), hvis:
-
Din NPS bruges til UC-One SaaS eller BroadWorks Connect Android-apps.
-
Du har allerede testet, at push-meddelelser om opkald til andre apps fungerer med FCMv1 API.
Du deaktiverer midlertidigt FCMv1, fordi FCMv1-nøgler til disse apps kun må aktiveres under konfigurationsprocessen for NPS-godkendelsesproxy.
| 1 |
Log ind på den XSP, der er vært for din delte NPS. |
| 2 |
Naviger til FCM-konteksten, og deaktiver FCM v1: |
Installer NPS-godkendelsesproxyprogramrettelser
Installer følgende programrettelser for at understøtte NPS-godkendelsesproxyfunktionen:
R22 programrettelser
R23 programrettelser
Konfigurer NPS til at bruge godkendelsesproxy
| 1 |
Opret en serviceanmodning med din onboarding-kontakt eller med TAC for at klarlægge din (Webex Common Identity) OAuth-klientkonto. Titel din serviceanmodning NPS-konfiguration til opsætning af autentiseringsproxy. Vi giver dig et OAuth-klient-id, en klienthemmelighed og et opdateringstoken, der er gyldigt i 60 dage. Hvis tokenet udløber, før du bruger det med din NPS, kan du rejse en anden anmodning.
| |||||||||||||||||||
| 2 |
Opret klientkontoen på NPS:
Kør kommandoen for at kontrollere, at de værdier, du indtastede, stemmer overens med dem, der er leveret til dig. | |||||||||||||||||||
| 3 |
Indtast NPS Proxy URL, og angiv tokenopdateringsintervallet (30 minutter anbefales): Regionbaserede FQDN'er: USA øst:
USA vest:
Europa:
Saudi-Arabien:
Australien:
Hvis push-meddelelser udløber på grund af en forsinkelse i DNS-opløsningen, skal du øge timeout-værdien i filen „/etc/resolv.conf“ på BroadWorks-serveren. | |||||||||||||||||||
| 4 |
(For Android-meddelelser) Føj Android-applikations-id'erne til FCM-applikationskonteksten på NPS. Til Webex-app på Android: Til UC-One App på Android: | |||||||||||||||||||
| 5 |
(For Apple iOS meddelelser) Føj applikations-id'et til APNS-applikationskonteksten, og sørg for at udelade Auth-nøglen - indstil den til tom. Til Webex-app på iOS: For UC-One-app på iOS: | |||||||||||||||||||
| 6 |
Konfigurer følgende NPS-URL'er:
| |||||||||||||||||||
| 7 |
Konfigurer følgende NPS-forbindelsesparametre til de viste anbefalede værdier:
| |||||||||||||||||||
| 8 |
Kontroller, om applikationsserveren screener applikations-id'er, fordi du muligvis skal føje Webex-apps til listen over tilladelser: |
Genstart NPS og test push-meddelelser
| 1 |
Genstart XSP: genstart
|
| 2 |
Test opkaldsmeddelelser til Android ved at foretage opkald fra en BroadWorks-abonnent til den opkaldende klient på Android. Kontroller, at opkaldsmeddelelsen vises på Android-enheden. Bemærk: Hvis push-meddelelser begynder at mislykkes for UC-One android-applikationen, er det muligt, at der er en fejlkonfiguration. Hvis dette er din situation, kan du vende tilbage til den ældre FCM som følger:
|
| 3 |
Test opkaldsmeddelelser til iOS ved at foretage opkald fra en BroadWorks-abonnent til den opkaldende klient på iOS. Kontroller, at opkaldsmeddelelsen vises på iOS-enheden. Bemærk: Hvis push-meddelelser begynder at mislykkes for UC-One iOS-applikationen, er det muligt, at der er en forkert konfiguration. Hvis dette er din situation, kan du vende tilbage til den ældre binære grænseflade med |


