- Inicio
- /
- Artículo

Gracias por sus comentarios.

Mejore la experiencia de reuniones en la nube y en las instalaciones con ActiveControl
 En este artículo
 ¿Comentarios?
ActiveControl es una solución que une la información de conferencias entre la nube de Webex y las instalaciones. Utilice este artículo para configurar su entorno, de modo que sus usuarios puedan ver la lista de participantes de la reunión en sus puntos finales.
Descripción general de ActiveControl
ActiveControl es una solución que une la información de conferencias entre la nube de Webex y las instalaciones. Antes de esta solución, los usuarios de la aplicación Webex App en llamadas multipartitas ya veían información sobre qué otros participantes están presentes, quién está hablando actualmente y quién está presentando.
La información de la conferencia desde la nube hasta las instalaciones se realiza a través del componente de puerta de enlace XCCP. La función de la puerta de enlace es traducir esta información entre ambos lados, de modo que (en escenarios de llamadas que involucran tanto a la nube de Webex como a los componentes locales), tanto la nube de Webex App como los entornos locales tengan un acceso similar a la información de conferencias.
Beneficios de ActiveControl
ActiveControl beneficia a los usuarios que utilizan puntos finales locales que ejecutan software CE reciente o clientes Jabber para llamar o recibir una llamada desde una reunión alojada en la aplicación Webex.
En este escenario, la puerta de enlace XCCP traduce la información de la reunión de la lista (lista de participantes) al punto final local o al cliente Jabber.
Arquitectura para ActiveControl
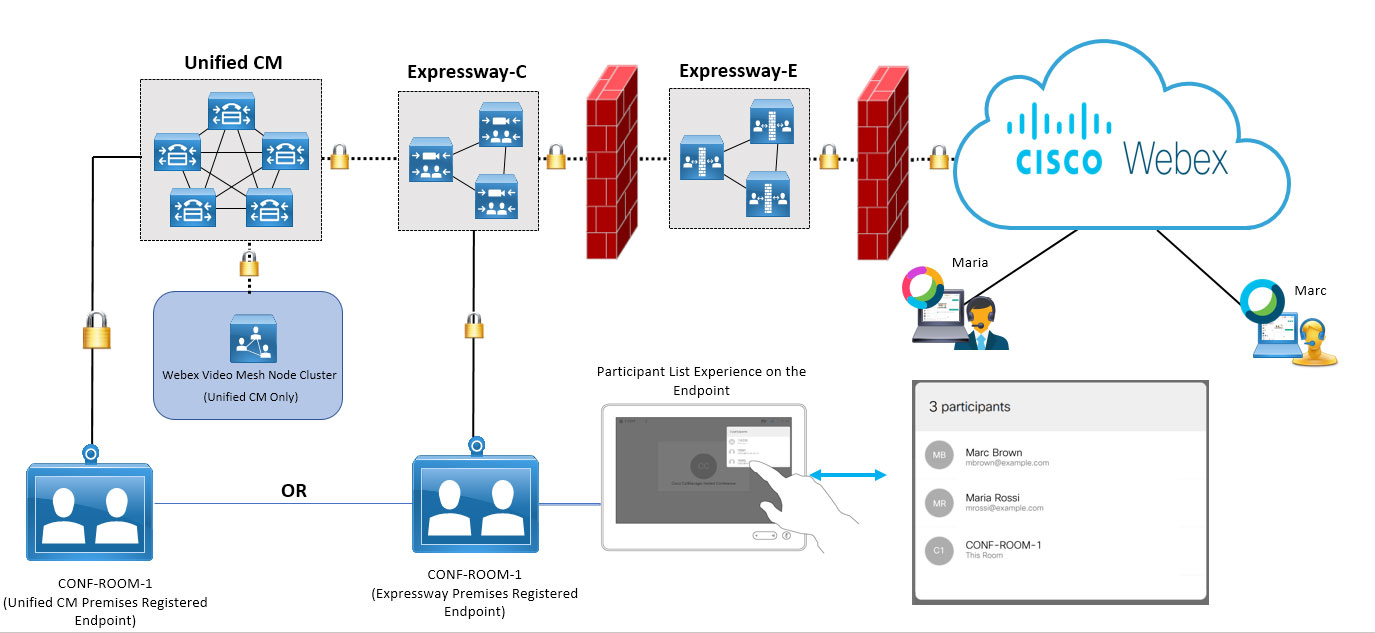
Desde la parte superior del diagrama, de izquierda a derecha muestra la conexión segura local a la nube de Webex, y el ejemplo indica que dos usuarios de la nube (uno en Webex App, otro enWebex Meetings) se unen a la reunión.
La parte inferior muestra un punto final de sala de conferencias que está registrado en el Unified CM clúster de nodos de Video Mesh donde pueden aterrizar los medios de reunión.
Se captura la experiencia de la lista de participantes; el usuario accede a la lista en el propio punto final y la lista tiene el mismo aspecto que en Webex App o. Webex Meetings
Configurar ActiveControl
Antes de comenzar
Cuando la solución ActiveControl incluye un nodo Video Mesh en los flujos de reunión, el único escenario de trabajo es un punto final registrado en. Unified CM Un punto final registrado directamente en Expressway no funciona con Video Mesh en este momento.
|
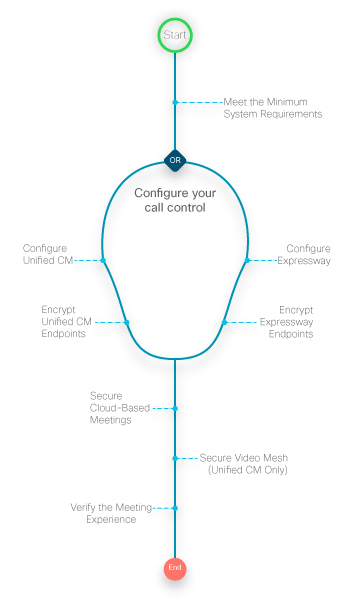
La siguiente ilustración resume los pasos para configurar ActiveControl para dispositivos registrados locales que se unen a una reunión en la nube. Algunos pasos están cubiertos directamente en este artículo, algunos están cubiertos en documentación separada.
 |
Requisitos para ActiveControl
|
Componente |
Requerimientos |
|---|---|
|
Cisco Unified Communications Manager Malla de video Edge |
Mínimo: versión 11.5 (1) o posterior en modo de seguridad mixta. Recomendado: versión 12.5 (1) SU1 o posterior para admitir terminales no seguros registrados en las instalaciones o a través de dispositivos móviles y (MRA). Remote Access Unified CMNo se requiere el modo de seguridad mixto. Nodos de Video Mesh registrados en la nube, protegidos con SIP TLS y configurados según los pasos de la guía de implementación en https://www.cisco.com/go/video-mesh. |
|
Cisco Expressway-C o E |
Mínimo: versión X8.11.4 o posterior. Consulte la sección Recomendado: libere X12.5 o posterior para dispositivos MRA configurados con un modo de seguridad de dispositivo Unified CM no seguro. Actualmente, Video Mesh no admite enlaces troncales SIP seguros para dispositivos que están registrados directamente en Expressway para el control de llamadas. |
|
Dispositivos Webex: Escritorio, sala, serie MX y SX |
CE 9.15 o posterior, o RoomOS 10.3 o posterior, cuando esté registrado de forma segura en una de las plataformas de control de llamadas anteriores. |
|
Cisco Jabber |
Versión 12.5 o posterior |
|
Cifrado |
En versiones anteriores a la 12.5: toda la ruta de llamada desde el punto de enlace hasta la nube debe estar protegida con TLS 1.2. En las versiones 12.5 y posteriores, no se requiere TLS entre el punto final y. Unified CM |
Unified CMtareas
Estos pasos garantizan que los dispositivos estén registrados de forma segura Unified CM y que los medios estén encriptados.
| 1 |
Configure la compatibilidad con iX Unified CM siguiendo los pasos de la sección Habilitar el soporte iX en la Cisco Unified Communications Manager sección de la Guía de implementación de ActiveControl. |
| 2 |
Configure los perfiles de seguridad del dispositivo: Este paso no es necesario si utiliza versiones 12.5 de Unified CM y Expressway. Cisco Unified Communications Manageragrupa la configuración relacionada con la seguridad (como el modo de seguridad del dispositivo) para un tipo de dispositivo y protocolo en perfiles de seguridad para permitirle asignar un único perfil de seguridad a varios dispositivos. Aplica la configuración configurada a un teléfono cuando elige el perfil de seguridad en la ventana Configuración del teléfono. |
| 3 |
Configure el parámetro de servicio para la visualización del icono de llamada segura: Este cambio es necesario para que el icono de candado se muestre en los puntos finales CE. Para obtener más información, haga clic en el nombre del parámetro de servicio para ver la ayuda en línea. |
Siga estos pasos en los propios puntos finales para asegurarse de que se establezca la conexión TLS segura.
Estos pasos no son necesarios si utiliza las versiones 12.5 de Unified CM y Expressway.
| 1 |
En la interfaz administrativa del punto final, vaya a SIP y confirme la siguiente configuración:
| ||||||||||||||||||
| 2 |
Guarde sus cambios. | ||||||||||||||||||
| 3 |
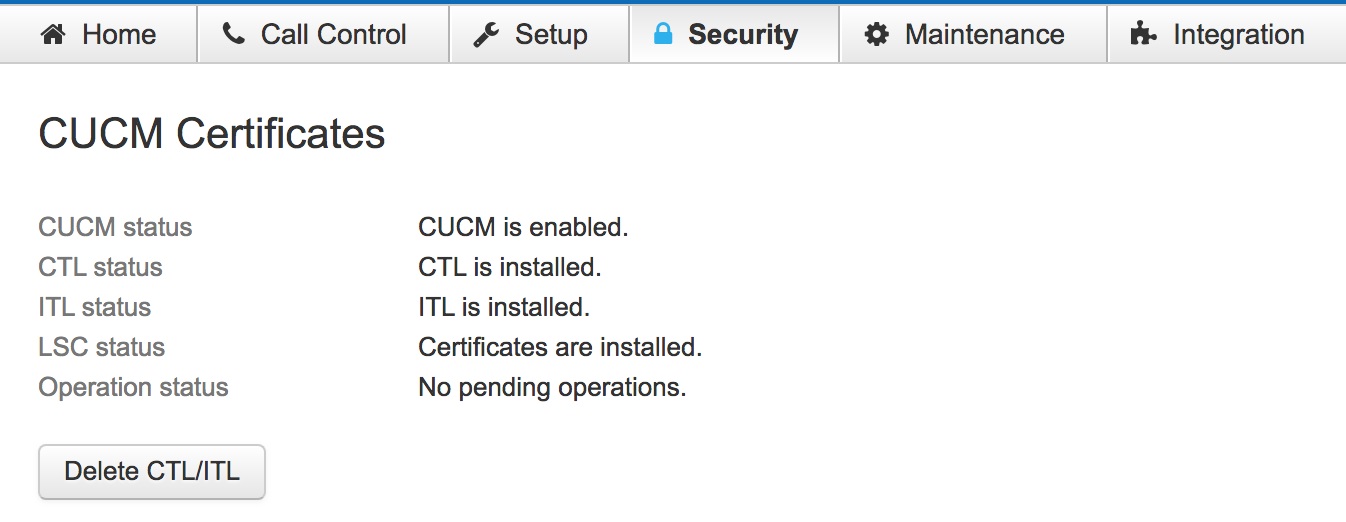
En Seguridad, verifique que Unified CM los certificados estén instalados.
|
Tareas de la autopista
Siga estos pasos para configurar la zona entre Expressway donde está registrado el dispositivo y la zona de par de Expressway ascendente que se conecta a la nube.
| 1 |
En Configuración avanzada para la zona entre el control de llamadas de Expressway y el par Expressway, asegúrese de que el modo de filtro SIP UDP/IX esté configurado en Desactivado, la opción predeterminada. |
| 2 |
Establezca el perfil de zona en Personalizado y luego guarde los cambios. |
Siga estos pasos en los propios endpoints registrados en ExpressWay para asegurarse de que se establezca la conexión TLS segura.
| 1 |
En la interfaz administrativa del punto final, vaya a SIP y confirme la siguiente configuración:
| ||||||||||||||||||||
| 2 |
Guarde sus cambios. |
Reuniones seguras basadas en la nube
Siga estos pasos para crear un perfil SIP con iX habilitado y asegurar el tráfico desde Unified CM Expressway.
| 1 |
Configure un perfil SIP para este tronco con las siguientes opciones:
|
| 2 |
Para el tronco SIP, aplique el perfil SIP que creó. |
| 3 |
En Destino, escriba la dirección IP o FQDN de Expressway-C en la Dirección de destino y escriba 5061 para el puerto de destino. |
Qué hacer a continuación
-
Para que la conexión TLS funcione, los certificados entre Unified CM y Expressway deben intercambiarse o ambos deben tener certificados firmados por la misma autoridad de certificación. Consulte
Garantizar la confianza de certificados entre Unified CM y Expressway
en la Guía de implementación de troncal SIP Cisco Expressway y CUCM para obtener más información. -
En Expressway-C (el siguiente salto desdeUnified CM), en Configuración avanzada para la zona entre Expressway yUnified CM, asegúrese de que el modo de filtro SIP UDP/IX esté configurado en Desactivado (la configuración predeterminada). Consulte
Filtrado iX Cisco VCS en
la Guía de implementación de ActiveControl para obtener más información.
Reuniones seguras basadas en redes de video
Si implementó Video Mesh en su organización, puede proteger los nodos de Video Mesh para los clústeres que registró en la nube.
|
Configure el cifrado siguiendo los pasos de la guía de implementación en https://www.cisco.com/go/video-mesh. |
Verifique la experiencia de la reunión en el punto final seguro
Siga estos pasos para verificar que los puntos finales estén registrados de forma segura y que aparezca la experiencia de reunión correcta.
| 1 |
Únase a una reunión desde el punto final seguro. |
| 2 |
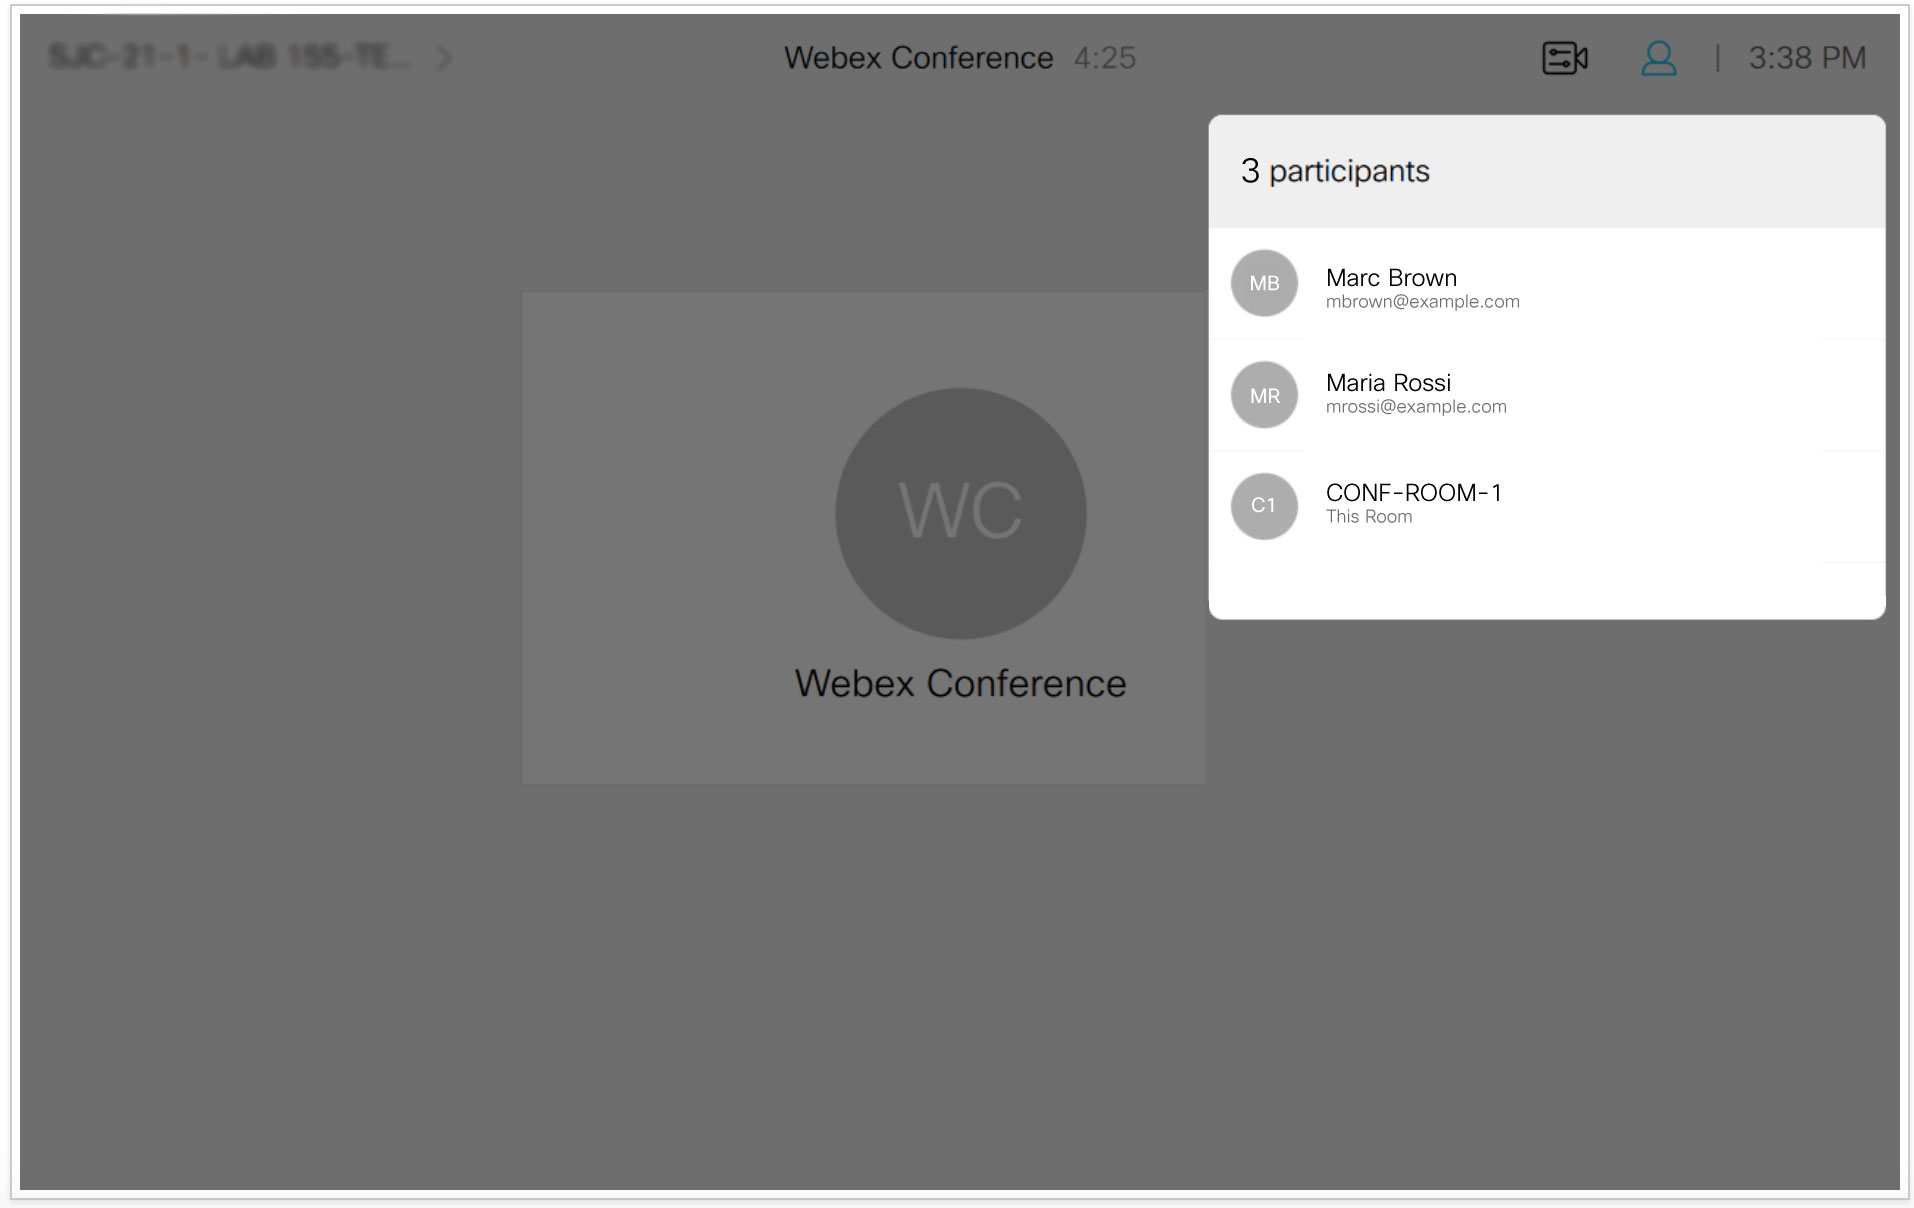
Verifique que la lista de la lista de reuniones aparezca en el dispositivo. Este ejemplo muestra cómo se ve la lista de reuniones en un punto final con un panel táctil:
|
| 3 |
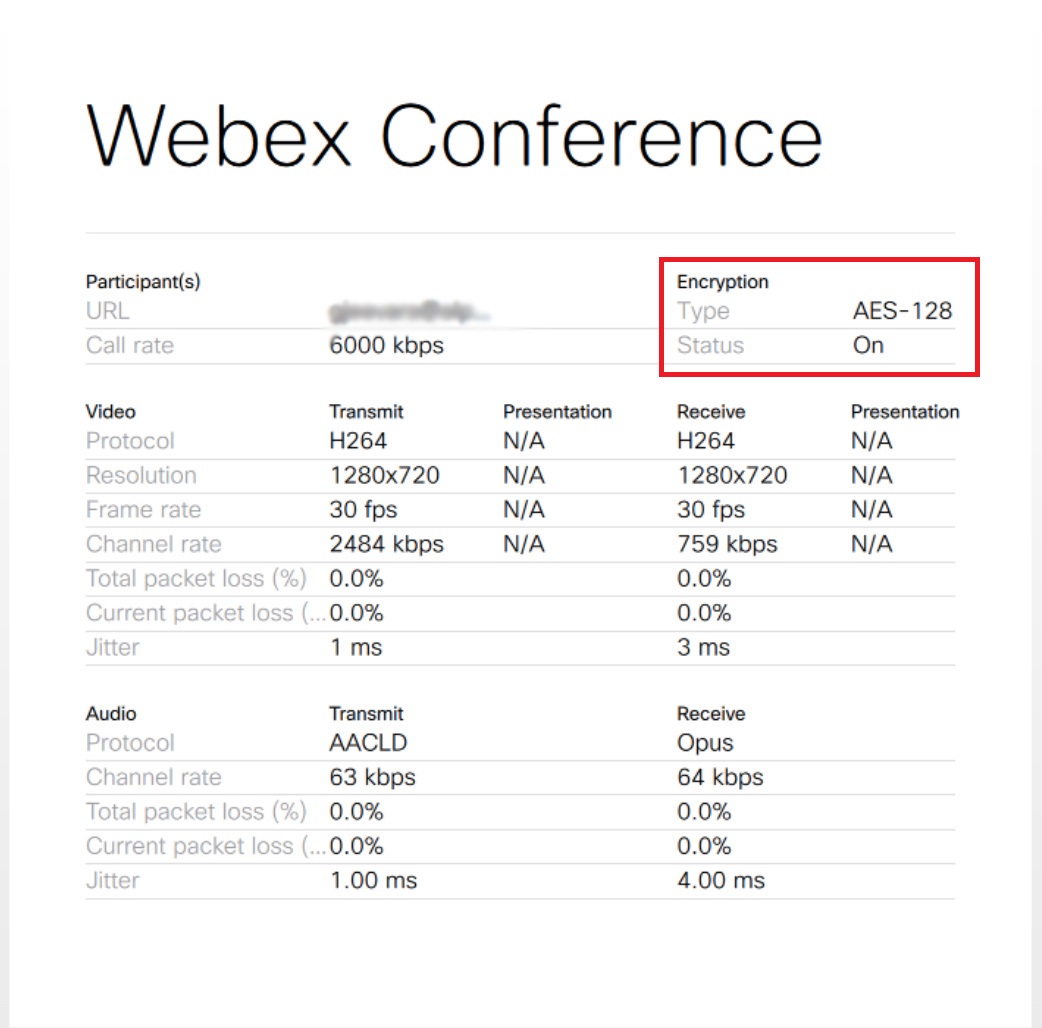
Durante la reunión, acceda a la información de la Conferencia Webex desde Detalles de la llamada. |
| 4 |
Verifique que la sección Cifrado muestre el tipo como AES-128 y el estado como encendido.
|