- ホーム
- /
- 投稿記事

コメントありがとうございます。

ActiveControlで、クラウドとオンプレミスの会議体験を向上させましょう
 この記事の内容
 フィードバックがある場合
ActiveControlは、Webexクラウドとオンプレミス間の会議情報を橋渡しするソリューションです。この記事を使って環境を設定して、ユーザーがエンドポイントで会議参加者リストを見ることができるようにしてください。
アクティブコントロールの概要
ActiveControlは、Webexクラウドとオンプレミス間の会議情報を橋渡しするソリューションです。 このソリューションが登場する前は、マルチパーティ通話のWebex アプリアプリユーザーは、他の参加者、現在話している人、プレゼンテーション中の人などの情報をすでに確認していました。
クラウドからオンプレミスへの会議情報は、XCCPゲートウェイコンポーネントを介して行われます。 ゲートウェイの機能は、この情報を双方の間で変換して、(Webex クラウドとオンプレミスのコンポーネントの両方を含む通話シナリオで)Webex App Cloud 環境とオンプレミス環境の両方が会議情報に同様にアクセスできるようにすることです。
アクティブコントロールのメリット
ActiveControlは、最新のCEソフトウェアを実行しているオンプレミスのエンドポイントやJabberクライアントを使用して、Webexアプリ主催の会議に電話をかけたり、コールバックを受けたりするユーザーにメリットがあります。
このシナリオでは、XCCPゲートウェイが名簿(参加者リスト)の会議情報をオンプレミスのエンドポイントまたはJabberクライアントに変換します。
アクティブコントロールのアーキテクチャ
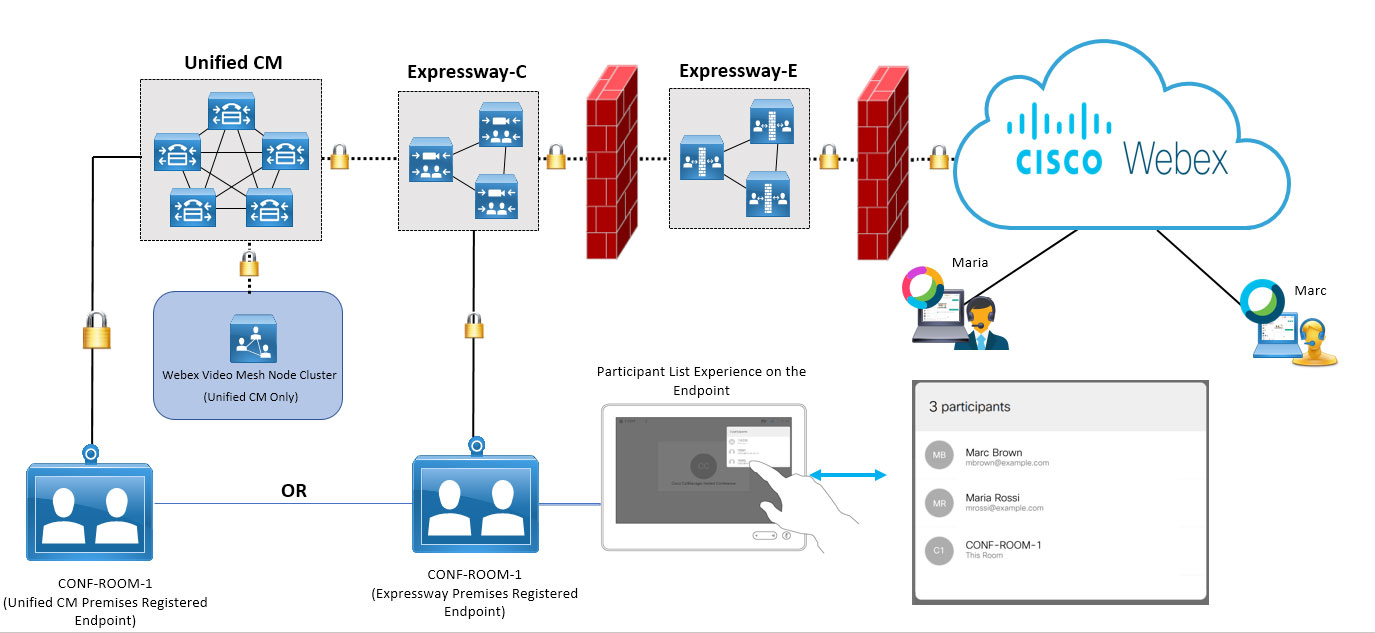
図の上から、左から右に、Webexクラウドへの安全なオンプレミス接続を示しています。この例では、2人のクラウドユーザー(1人はWebex Appに、もう1人は中)Webex Meetingsが会議に参加しています。
一番下には、Unified CMに登録されている会議室のエンドポイントと、会議メディアを配信できるビデオメッシュノードクラスターが表示されています。
参加者リストのエクスペリエンスがキャプチャされます。ユーザーはエンドポイント自体のリストにアクセスしますが、リストはWebex Appまたはの場合と同じように表示されます。Webex Meetings
アクティブコントロールを設定してください
始める前に
ActiveControlソリューションの会議フローにビデオメッシュノードが含まれている場合、動作するシナリオはに登録されているエンドポイントだけです。Unified CM Expresswayに直接登録されたエンドポイントは、現時点ではビデオメッシュでは動作しません。
|
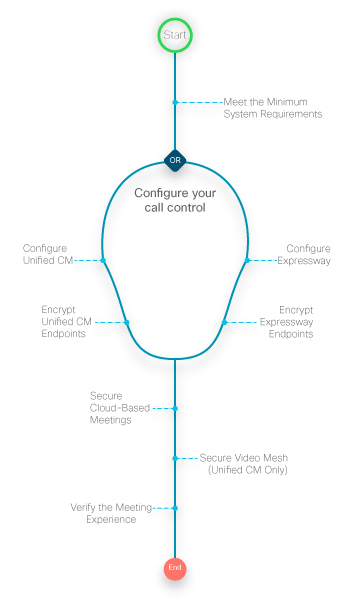
次の図は、クラウドで会議に参加するオンプレミスの登録済みデバイスのActiveControlを設定する手順をまとめたものです。 この記事で直接説明されている手順もあれば、別のドキュメントで説明されている手順もあります。
 |
アクティブコントロールの要件
|
コンポーネント |
必要条件 |
|---|---|
|
Cisco Unified Communications Manager エッジ・ビデオ・メッシュ |
最小 — リリース11.5 (1) 以降(混合セキュリティモード)。 推奨 — リリース12.5 (1) SU1以降では、オンプレミスまたはモバイルと (MRA) 経由で登録された安全でないエンドポイントをサポートします。Remote Access Unified CM混合セキュリティモードは必要ありません。 ビデオメッシュノードはクラウドに登録され、SIP TLSで保護され、https://www.cisco.com/go/video-mesh にあるデプロイガイドの手順に従って設定されています。 |
|
Cisco Expressway-CまたはE |
最小 — リリースX8.11.4以降。 詳細については、Expressway X8.11.4リリースノートの「 推奨 — リリースX12.5以降は、Unified CM非セキュアデバイスセキュリティモードで構成されたMRAデバイス用です。 ビデオメッシュは現在、コール制御用に Expressway に直接登録されているデバイスのセキュア SIP トランクをサポートしていません。 |
|
Webex デバイス:デスク、ルーム、MX、SX シリーズ |
CE 9.15以降、またはRoomOS 10.3以降(上記の通話制御プラットフォームのいずれかに安全に登録されている場合)。 |
|
Cisco Jabber |
リリース12.5以降 |
|
暗号化 |
12.5より前のリリースの場合 —エンドポイントからクラウドへのコールパス全体をTLS 1.2で保護する必要があります。 リリース12.5以降では、エンドポイントととの間にTLSは必要ありません。Unified CM |
Unified CMタスク
これらの手順により、Unified CMデバイスが安全に登録され、メディアが暗号化されます。
| 1 |
Unified CMActiveControl導入ガイドの「iXサポートの有効化Cisco Unified Communications Manager」セクションの手順に従って、iXサポートを設定します。 |
| 2 |
デバイスのセキュリティプロファイルを設定してください: Unified CM12.5リリースのとExpresswayを使用している場合は、このステップは不要です。 Cisco Unified Communications Managerデバイスの種類やプロトコルのセキュリティ関連の設定(デバイスのセキュリティモードなど)をセキュリティプロファイルにまとめて、1つのセキュリティプロファイルを複数のデバイスに割り当てることができます。 電話の設定ウィンドウでセキュリティプロファイルを選択したときに、設定した設定を電話に適用します。 |
| 3 |
セキュアコールアイコン表示のサービスパラメータを設定します。 この変更は、CEエンドポイントにロックアイコンを表示するために必要です。 詳細については、サービスパラメータ名をクリックしてオンラインヘルプを参照してください。 |
安全なTLS接続が確立されるように、エンドポイント自体で次の手順を実行してください。
Unified CM12.5バージョンのとExpresswayを使用する場合、これらの手順は不要です。
| 1 |
エンドポイントの管理インターフェースで、SIPに行き、次の設定を確認します。
| ||||||||||||||||||
| 2 |
変更を保存してください。 | ||||||||||||||||||
| 3 |
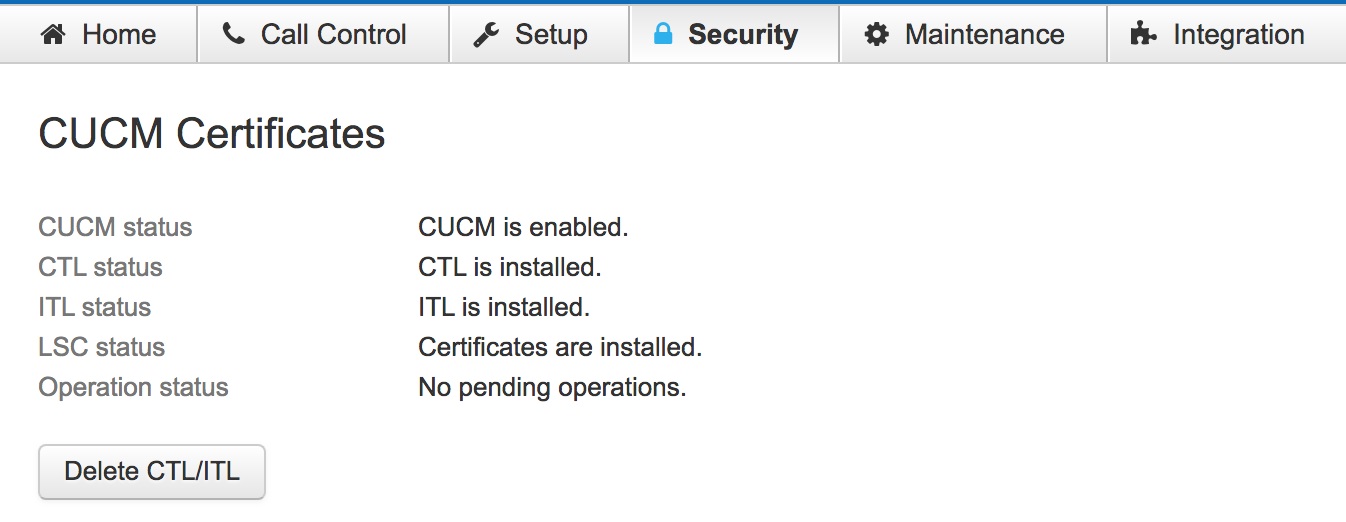
セキュリティで、Unified CM証明書がインストールされていることを確認してください。
|
高速道路の作業
次の手順に従って、デバイスが登録されている Expressway と、クラウドに接続する上流の Expressway ペアゾーンの間のゾーンを設定します。
| 1 |
Expresswayコール制御とExpresswayペアの間のゾーンの詳細設定で、SIP UDP/IXフィルターモードがデフォルトオプションであるオフに設定されていることを確認してください。 |
| 2 |
ゾーンプロファイルをカスタムに設定し、変更を保存します。 |
Expresswayに登録したエンドポイント自体で次の手順を実行して、安全なTLS接続が確立されていることを確認します。
| 1 |
エンドポイントの管理インターフェースで、SIPに行き、次の設定を確認します。
| ||||||||||||||||||||
| 2 |
変更を保存してください。 |
安全なクラウドベースの会議
次の手順を使用して、iX対応のSIPプロファイルを作成し、Unified CM Expresswayからのトラフィックを保護してください。
| 1 |
次のオプションでこのトランクのSIPプロファイルを設定します。
|
| 2 |
SIPトランクには、作成したSIPプロファイルを適用してください。 |
| 3 |
「宛先」で、「宛先アドレス」に Expressway-C IPアドレスまたはFQDNを入力し、「宛先ポート」に5061と入力します。 |
次にすべきこと
-
TLS接続を機能させるには、Unified CMとExpresswayの間で証明書を交換するか、両方に同じ認証局によって署名された証明書が必要です。 詳細については、「
Unified CMCisco ExpresswaySIPトランクによるとCUCM間の証明書の信頼性の確認導入ガイド
」を参照してください。 -
Expressway-C(次のホップ元Unified CM)で、Expresswayとの間のゾーンの詳細設定でUnified CM、SIP UDP/IXフィルターモードがオフ(デフォルト設定)に設定されていることを確認します。 詳しくは、
Cisco VCSActiveControl導入ガイドの「iXinのフィルタリング
」を参照してください。
安全なビデオメッシュベースの会議
組織にビデオメッシュを導入した場合は、クラウドに登録したクラスターのビデオメッシュノードを保護できます。
|
https://www.cisco.com/go/video-mesh にあるデプロイガイドの手順に従って暗号化を設定します。 |
安全なエンドポイントで会議体験を検証してください
次の手順を使用して、エンドポイントが安全に登録され、正しい会議環境が表示されることを確認してください。
| 1 |
安全なエンドポイントから会議に参加してください。 |
| 2 |
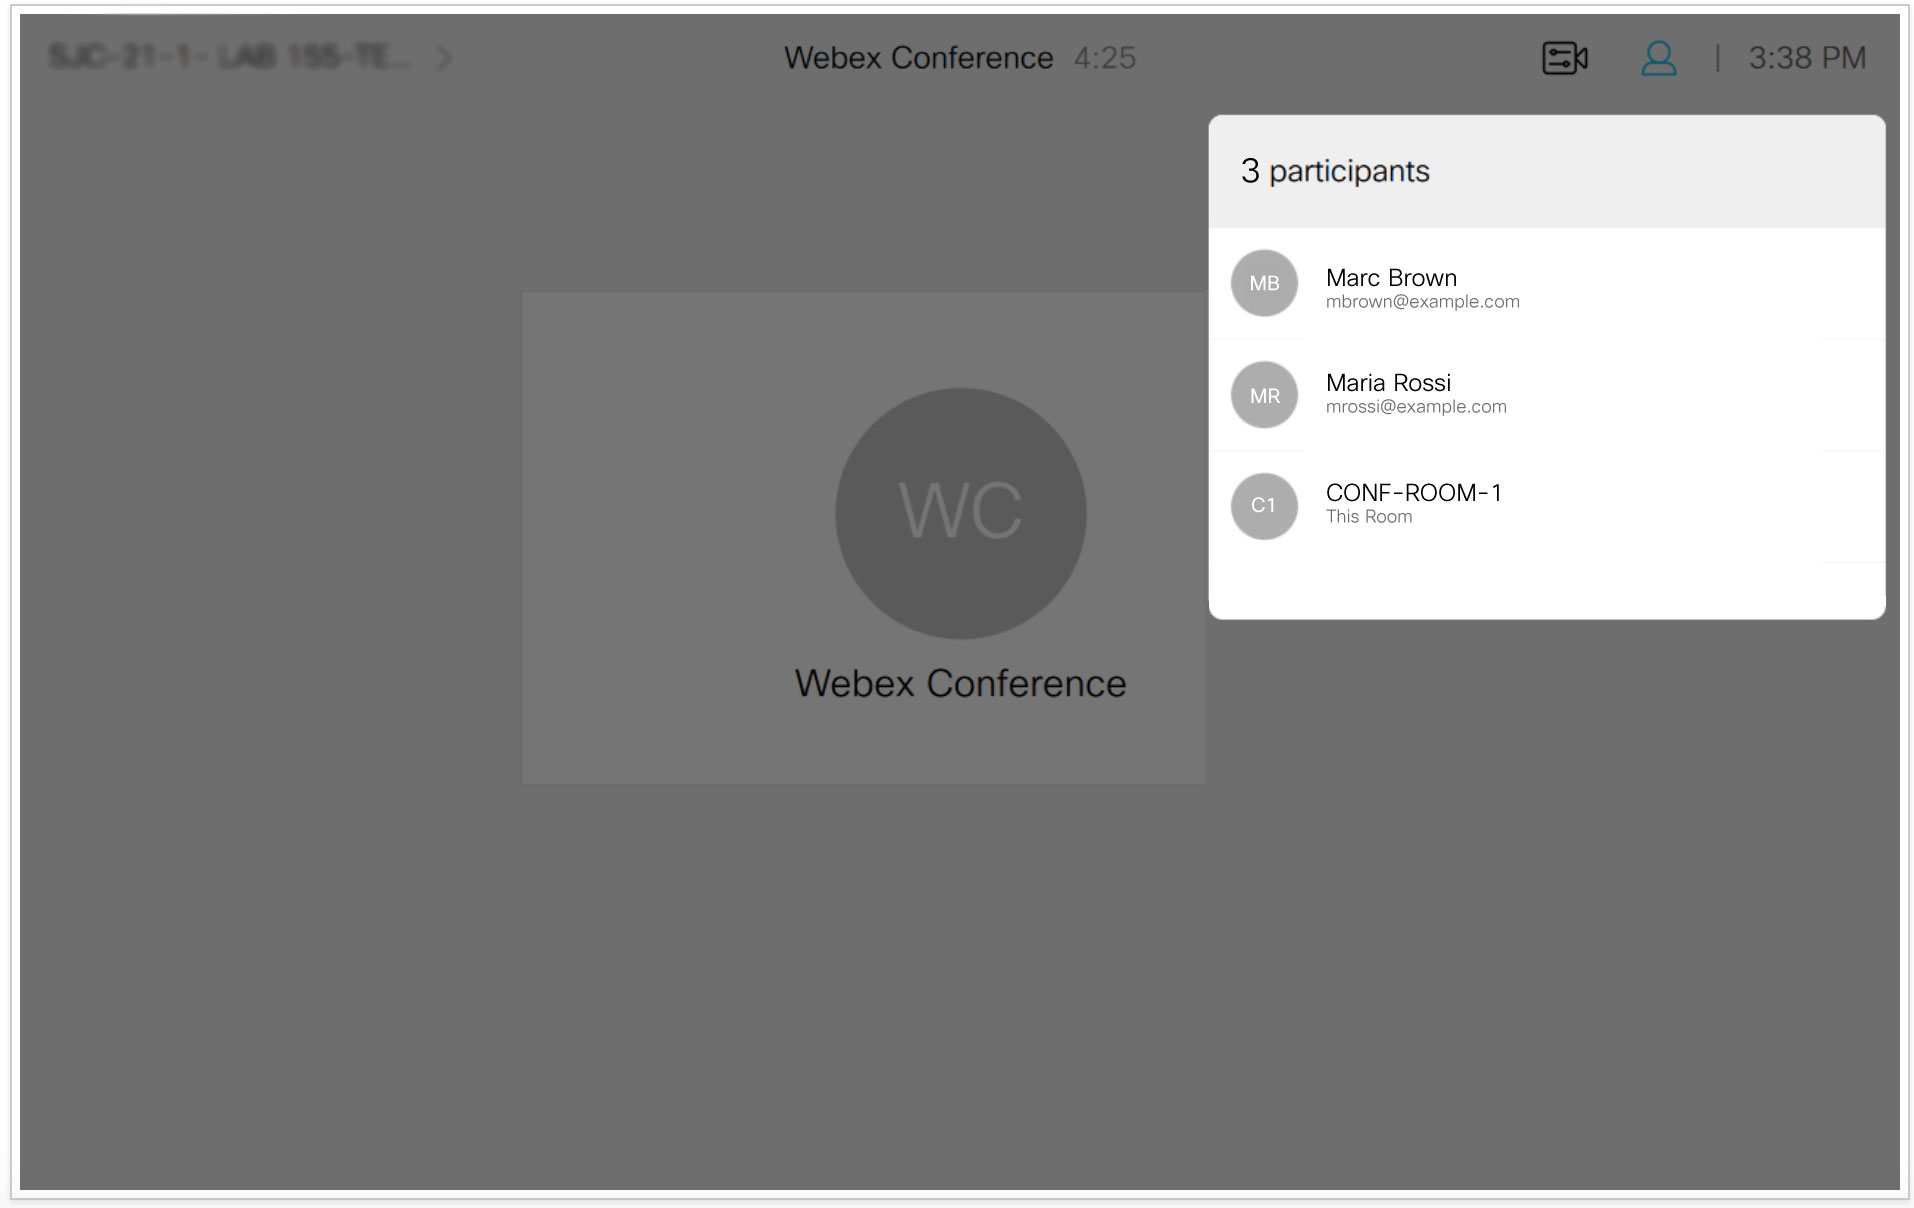
会議名簿リストがデバイスに表示されていることを確認してください。 この例は、タッチパネルを備えたエンドポイントで会議リストがどのように表示されるかを示しています。
|
| 3 |
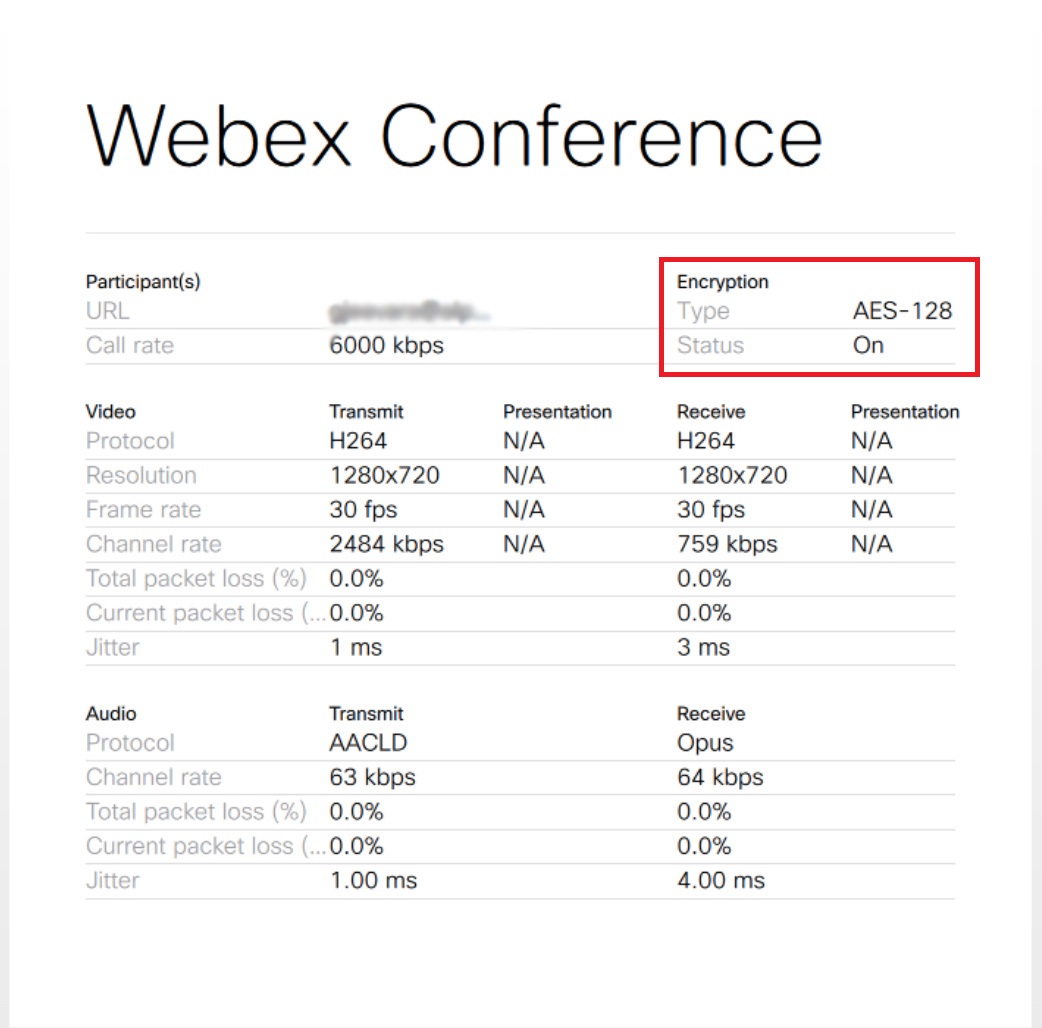
会議中は、通話の詳細からWebex Conferenceの情報にアクセスしてください。 |
| 4 |
暗号化セクションに「タイプ」が「AES-128」、「ステータス」が「オン」と表示されていることを確認してください。
|