- בית
- /
- מאמר

תודה על המשוב.

שפר את חוויית הפגישה הענן והמקומית באמצעות ActiveControl
 במאמר זה
 משוב?
ActiveControl הוא פתרון המגשר בין מידע ועידה בין ענן Webex לבין המקום. השתמש במאמר זה כדי להגדיר את הסביבה שלך, כך שהמשתמשים יוכלו לראות את רשימת משתתפי הפגישה בנקודות הקצה שלהם.
סקירה כללית של אקטיב שליטה
ActiveControl הוא פתרון המגשר בין מידע ועידה בין ענן Webex לבין המקום. לפני פתרון זה, משתמשי אפליקציית Webex App בשיחות מרובות צדדים כבר ראו מידע על המשתתפים האחרים הנוכחים, מי מדבר כרגע ומי מציג.
מידע ועידה מהענן למתחם מתרחש דרך רכיב שער XCCP. תפקידו של השער הוא לתרגם מידע זה בין שני הצדדים, כך (בתרחישי שיחות הכוללים הן את הענן של Webex והן את הרכיבים המקומיים), הן לענן Webex App והן לסביבות המקומיות יש גישה דומה למידע ועידה.
יתרונות אקטיב בקרה
ActiveControl מועיל למשתמשים המשתמשים בנקודות קצה מקומיות המריצות תוכנת CE עדכנית או לקוחות Jabber כדי להתקשר או לקבל התקשרות חוזרת מפגישה המתארחת באפליקציית Webex.
בתרחיש זה, שער XCCP מתרגם את פרטי הפגישה של הסגל (רשימת המשתתפים) לנקודת הקצה המקומית או ללקוח Jabber.
ארכיטקטורה עבור אקטיב בקרה
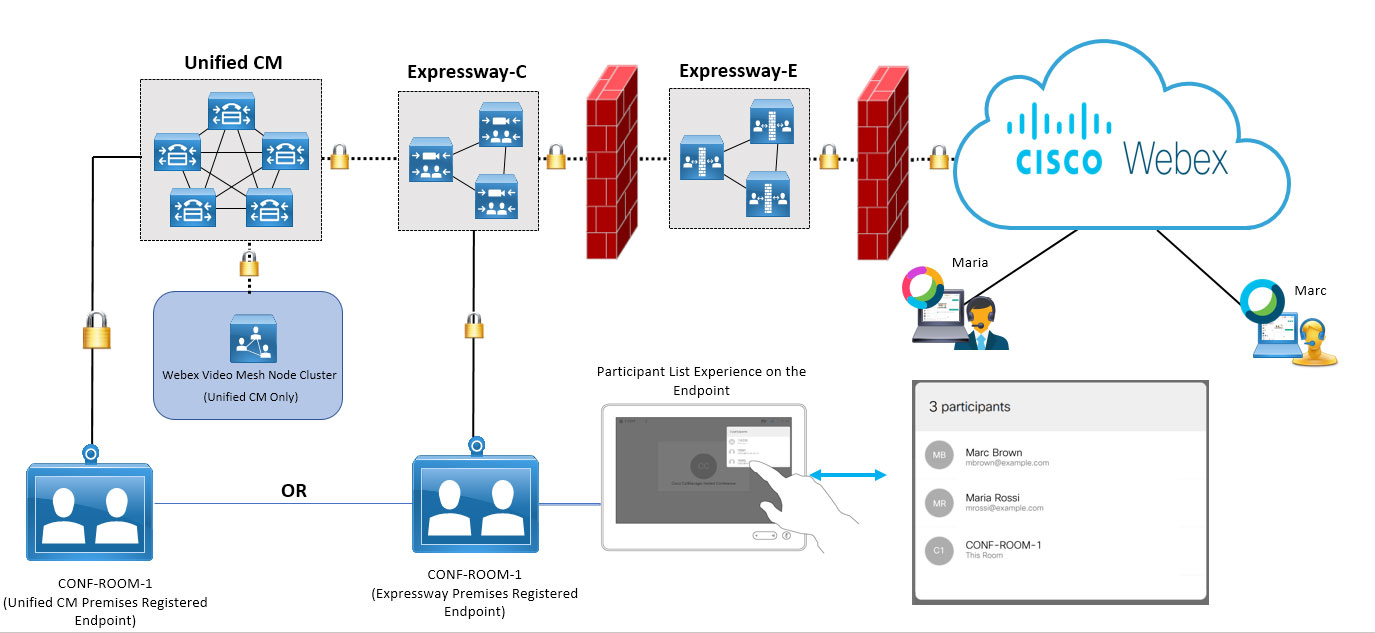
מהחלק העליון של התרשים, משמאל לימין מציג את החיבור המקומי המאובטח אל ענן Webex, והדוגמה מציינת שני משתמשי ענן (אחד באפליקציית Webex, אחד בפניםWebex Meetings) המצטרפים לפגישה.
החלק התחתון מציג נקודת קצה של חדר ישיבות הרש Unified CM ומה באשכול צומת רשת וידאו שבו מדיה לפגישה יכולה לנחות.
חוויית רשימת המשתתפים נלכדת; המשתמש ניגש לרשימה בנקודת הקצה עצמה והרשימה נראית זהה לזו שהייתה באפליקציית Webex או. Webex Meetings
קביעת תצורה של אקטיב בקרה
לפני שתתחיל
כאשר פתרון ActiveControl כולל צומת רשת וידאו בזרימות הפגישה, תרחיש העבודה היחיד הוא נקודת קצה הרשומה אליו. Unified CM נקודת קצה הרשומה ישירות ל- Expressway אינה פועלת עם Video Mesh בשלב זה.
|
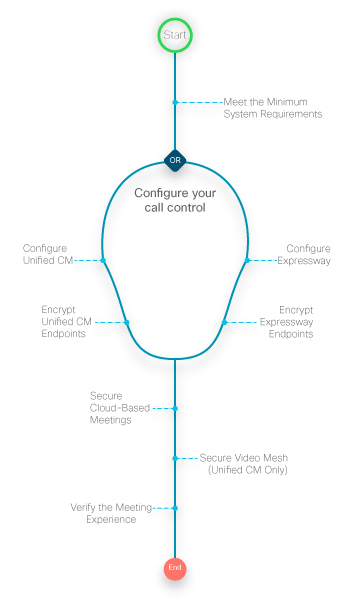
האיור הבא מסכם את השלבים להגדרת תצורת ActiveControl עבור התקנים רשומים מקומיים המצטרפים לפגישה בענן. חלק מהשלבים מכוסים ישירות במאמר זה, חלקם מכוסים בתיעוד נפרד.
 |
דרישות עבור אקטיב בקרה
|
רכיב |
דרישות |
|---|---|
|
Cisco Unified Communications Manager רשת וידאו קצה |
מינימום - שחרור 11.5 (1) ואילך במצב אבטחה מעורב. מומלץ — שחרור 12.5 (1) SU1 ואילך לתמיכה בנקודות קצה לא מאובטחות הרשומות במקום או דרך Mobile ו- (MRA). Remote Access Unified CMמצב אבטחה מעורב אינו נדרש. צמתים של רשת וידאו הרשומים בענן, מאובטחים באמצעות SIP TLS ומוגדרים בהתאם לשלבים במדריך הפריסה בכתובת https://www.cisco.com/go/video-mesh. |
|
Cisco Expressway-C או E |
מינימום - שחרור X8.11.4 ואילך. לקבלת מידע נוסף, מומלץ — שחרר את X12.5 ואילך עבור התקני MRA שהוגדרו עם מצב אבטחת התקן Unified CM לא מאובטח. Video Mesh אינו תומך כרגע בגזעי SIP מאובטחים עבור התקנים הרשומים ישירות ל- Expressway לצורך בקרת שיחות. |
|
התקני Webex: שולחן עבודה, חדר, MX וסדרות SX |
CE 9.15 ואילך, או RoomOS 10.3 ואילך, כאשר נרשמים בצורה מאובטחת לאחת מפלטפורמות בקרת השיחות לעיל. |
|
Cisco Jabber |
מהדורה 12.5 ואילך |
|
הצפנה |
במהדורות לפני 12.5 — יש לאבטח את כל נתיב השיחה מנקודת הקצה לענן באמצעות TLS 1.2. במהדורות 12.5 ואילך - TLS אינו נדרש בין נקודת הקצה לבין. Unified CM |
Unified CMמשימות
שלבים אלה מבטיחים שההתקנים רשומים בצורה מאו Unified CM בטחת והמדיה מוצפנת.
| 1 |
הגדר את התמיכה ב Unified CM - iX על-ידי ביצוע השלבים בס Cisco Unified Communications Manager עיף הפעלת תמיכה ב- iX במדריך הפרי סה של ActiveControl. |
| 2 |
הגדר את פרופילי האבטחה של ההתקן: שלב זה אינו נדרש אם אתה משתמש במהדורות 12.5 של Unified CM Highway. Cisco Unified Communications Managerמקבץ הגדרות הקשורות לאבטחה (כגון מצב אבטחת התקן) עבור סוג התקן ופרוטוקול לפרופילי אבטחה כדי לאפשר לך להקצות פרופיל אבטחה יחיד למכשירים מרובים. אתה מחיל את ההגדרות שהוגדרו על טלפון בעת בחירת פרופיל האבטחה בחלון תצורת הטלפון. |
| 3 |
הגדר את פרמטר השירות לתצוגת סמל שיחה מאובטחת: שינוי זה נדרש כדי שסמל הנעילה יופיע בנקודות קצה CE. לקבלת מידע נוסף, לחץ על שם פרמטר השירות כדי להציג את העזרה המקוונת. |
בצע שלבים אלה בנקודות הקצה עצמן כדי להבטיח שחיבור ה- TLS המאובטח נוצר.
שלבים אלה אינם נדרשים אם אתה משתמש בגרסאות 12.5 של Expres Unified CM sway.
| 1 |
בממשק הניהול של נקודת הקצה, עבור אל SIP ואשר את ההגדרות הבאות:
| ||||||||||||||||||
| 2 |
שמור את השינויים שלך. | ||||||||||||||||||
| 3 |
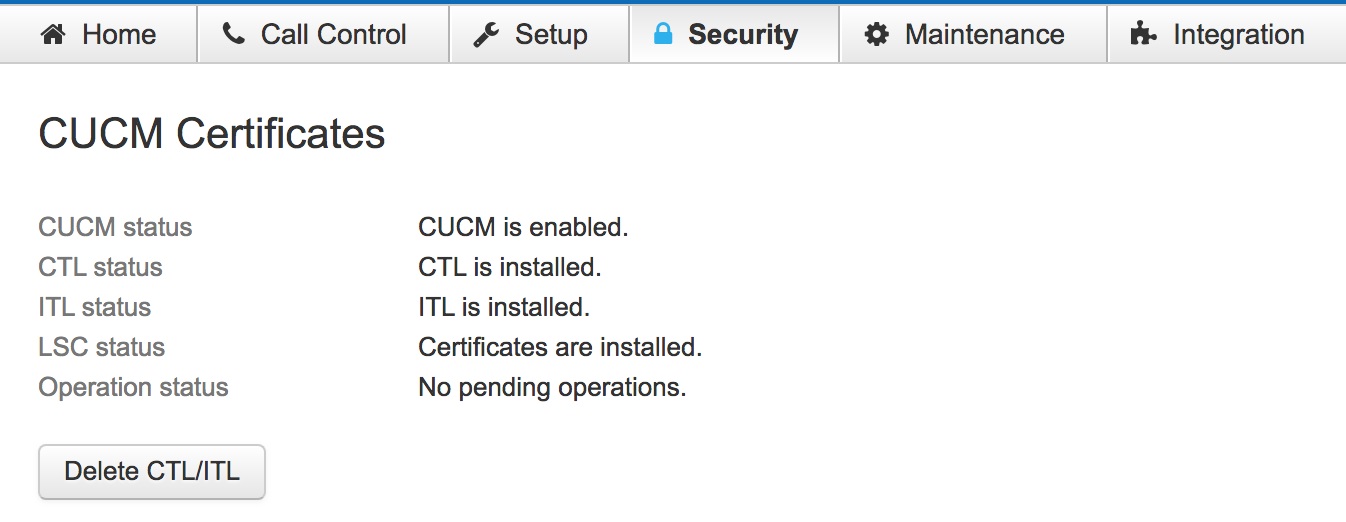
תחת אבטחה, ודא שהאי Unified CM שורים מותקנים.
|
משימות כביש מהיר
בצע את השלבים הבאים כדי להגדיר את האזור בין הכביש המהיר שבו המכשיר רשום לאזור הצמד של הכביש המהיר במעלה הזרם המתחבר לענן.
| 1 |
תחת הגדרות מתקד מות עבור האזור שבין בקרת השיחות של הכביש המהיר לבין זוג הכבישים המהירים, ודא ש מצב המסנן SIP UDP/IX מוגדר כ בוי, אפשרות ברירת המחדל. |
| 2 |
הגדר את פרופיל האזור כ מותאם אישית ולאחר מכן שמור את השינויים שלך. |
בצע את הצעדים הבאים בנקודות הקצה הרשומות ב- Express עצמן כדי להבטיח שחיבור ה- TLS המאובטח נוצר.
| 1 |
בממשק הניהול של נקודת הקצה, עבור אל SIP ואשר את ההגדרות הבאות:
| ||||||||||||||||||||
| 2 |
שמור את השינויים שלך. |
פגישות מאובטחות מבוססות ענן
השתמש בשלבים אלה כדי ליצור פרופיל SIP עם iX מופעל ותנועה מאובטחת מ- Unified CM Expressway.
| 1 |
הגדר פרופיל SIP עבור תא המטען הזה עם האפשרויות הבאות:
|
| 2 |
עבור תא המטען של SIP, החל את פרופיל ה- SIP שיצרת. |
| 3 |
תחת י עד, הזן את כתובת ה- IP Expressway-C או FQDN בכתובת היעד והזן 5061 עבור יציאת יעד. |
מה לעשות הלאה
-
כדי שחיבור TLS יעבוד, יש להחליף אישורים בין Unified CM לבין Expressway או לשניהם יש אישורים חתומים על ידי אותה רשות אישורים. לקבלת מידע
נוסף, ראה הבטחת Unified CM אמון אישורים בין
כביש Cisco Expresswayמהיר במדריך פריסת תא מטען של CUCM באמצעות SIP. -
ב- Expressway-C (הקפיצה הבאה מUnified CM), תחת הגדרות מתקד מות עבור האזור שבין הכביש המהיר לביןUnified CM, ודא ש מצב המסנן SIP UDP/IX מוגדר ככ בוי (הגדרת ברי רת המחדל). ראה
סינון iX Cisco VCS במד
ריך הפריסה של ActiveControl לקבלת מידע נוסף.
פגישות מבוססות רשת וידאו מאובטחות
אם פרסת את Video Mesh בארגון שלך, תוכל לאבטח את הצמתים של Video Mesh עבור אשכולות שרשמת לענן.
|
הגדר את ההצפנה על-ידי ביצוע השלבים במדריך הפריסה בכתובת https://www.cisco.com/go/video-mesh. |
אימות חוויית הפגישה בנקודת הקצה המאובטחת
השתמש בשלבים אלה כדי לוודא שנקודות הקצה רשומות בצורה מאובטחת ומופיעה חווית הפגישה הנכונה.
| 1 |
הצטרף לפגישה מנקודת הקצה המאובטחת. |
| 2 |
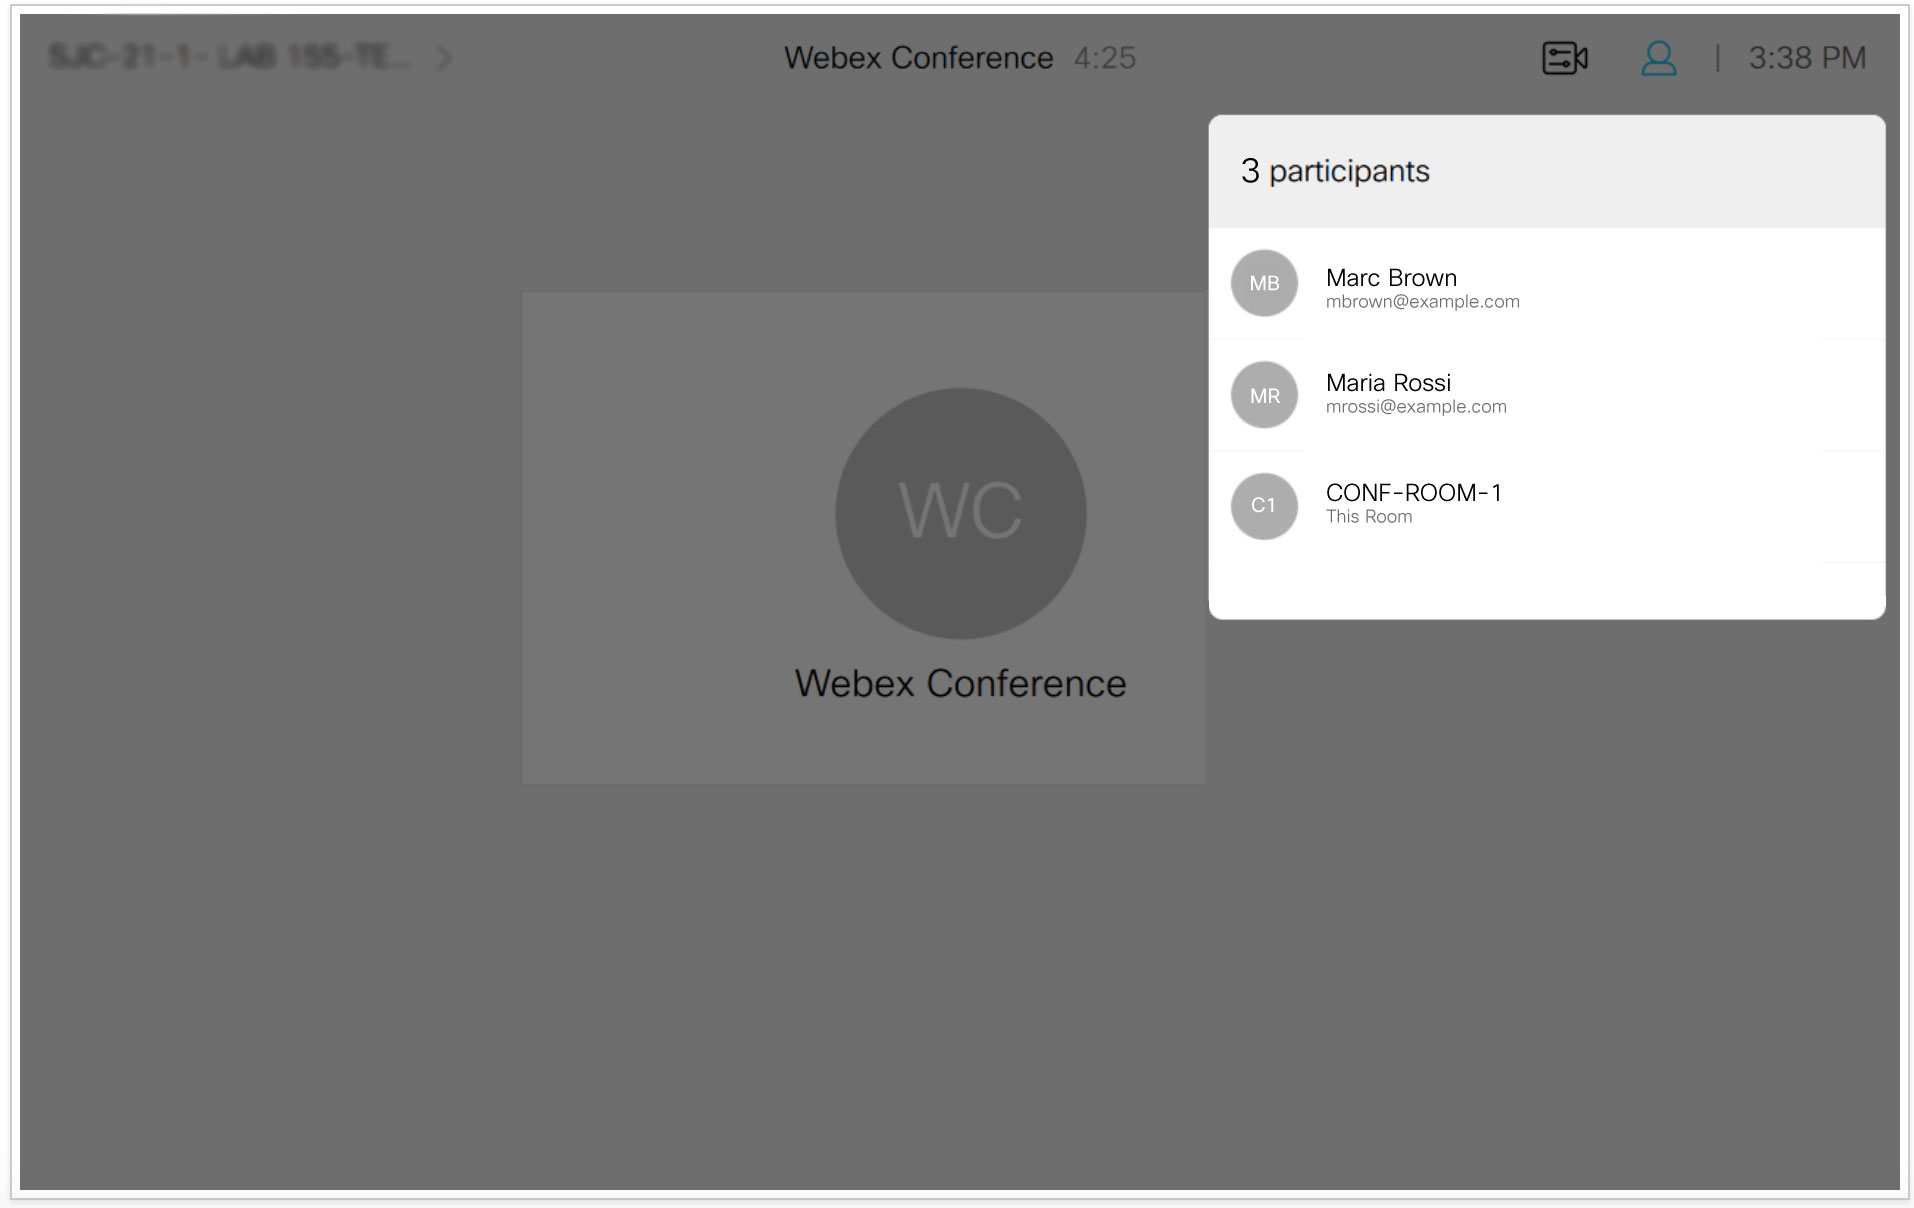
ודא שרשימת רשימת הפגישות מופיעה במכשיר. דוגמה זו מראה כיצד רשימת הפגישות נראית בנקודת קצה עם לוח מגע:
|
| 3 |
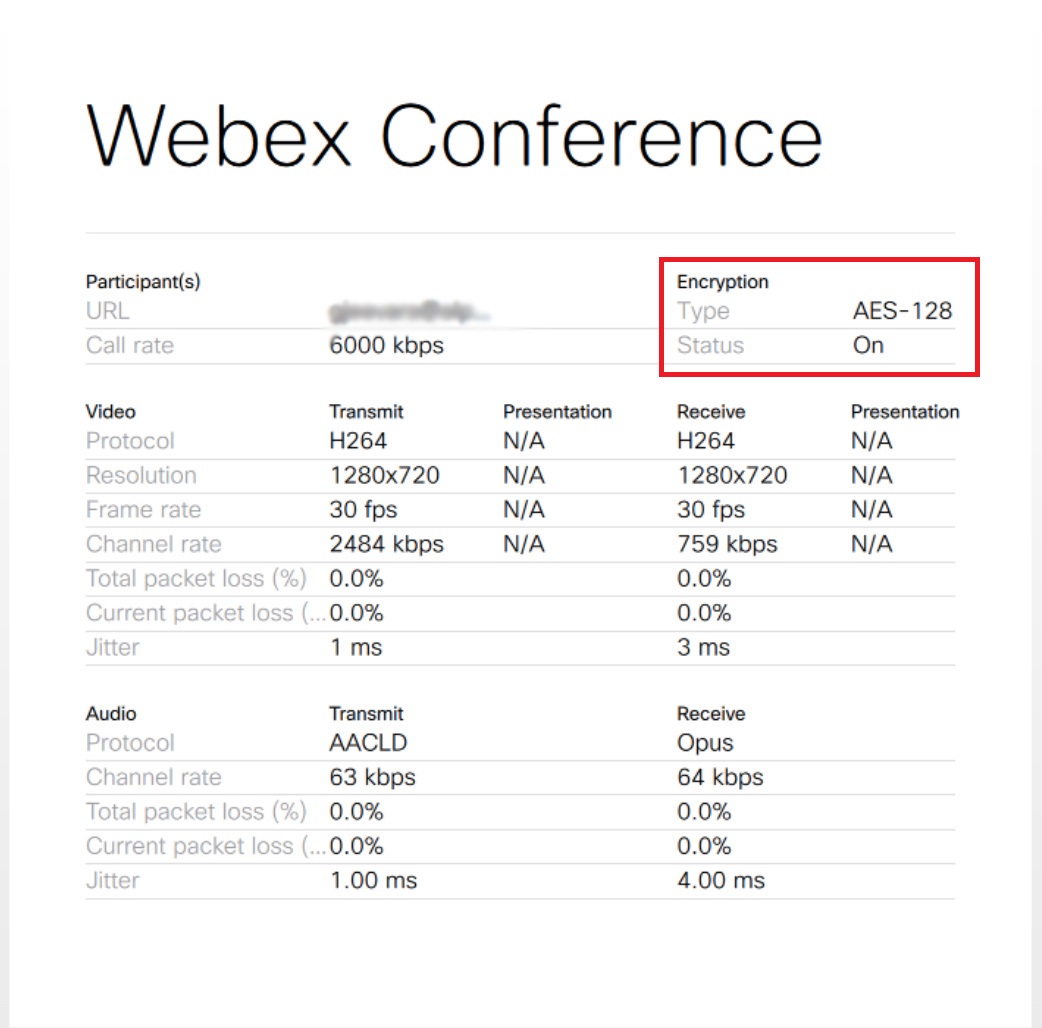
במהלך הפגישה, גש למידע ועידת Webex מפרטי שי חה. |
| 4 |
ודא שהקטע הצפנה מציג את ה סוג כ- AES-128 ואת הסט טוס כ- מופעל.
|