- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.

Javítsa a felhőalapú és helyszíni értekezlet-élményt az ActiveControl segítségével
 Ebben a cikkben
 Visszajelzés?
Az ActiveControl olyan megoldás, amely összeköti a konferencia-információkat a Webex felhő és a helyiségek között. Ezzel a cikkben konfigurálhatja a környezetet, hogy a felhasználók láthassák az értekezlet résztvevőinek listáját a végpontjukon.
ActiveControl áttekintés
Az ActiveControl olyan megoldás, amely összeköti a konferencia-információkat a Webex felhő és a helyiségek között. Ezt a megoldást megelőzően a Webex App alkalmazás-felhasználók már láttak információt arról, hogy mely résztvevők vannak jelen, ki beszél jelenleg és ki mutat be.
A konferencia-információk a felhőtől a helyiségekig az XCCP átjáró összetevőn keresztül történnek. Az átjáró feladata, hogy ezeket az információkat mindkét fél között lefordítsa, így (mind a Webex felhőt, mind a helyszíni összetevőket érintő hívásforgatókönyvek esetén) mind a Webex App felhő, mind a helyszíni környezet hasonló hozzáféréssel rendelkezzen a konferencia-információkhoz.
ActiveControl előnyei
Az ActiveControl a legújabb CE-szoftvert futtató helyszíni végpontokat vagy Jabber-klienseket használó felhasználók számára előnyös, hogy behívjanak vagy visszahívást kapjanak egy Webex App által üzemeltetett értekezletről.
Ebben a forgatókönyvben az XCCP átjáró lefordítja a névjegyzék (résztvevők listája) értekezletinformációit a helyszíni végpontra vagy a Jabber-ügyfélre.
Az ActiveControl architektúrája
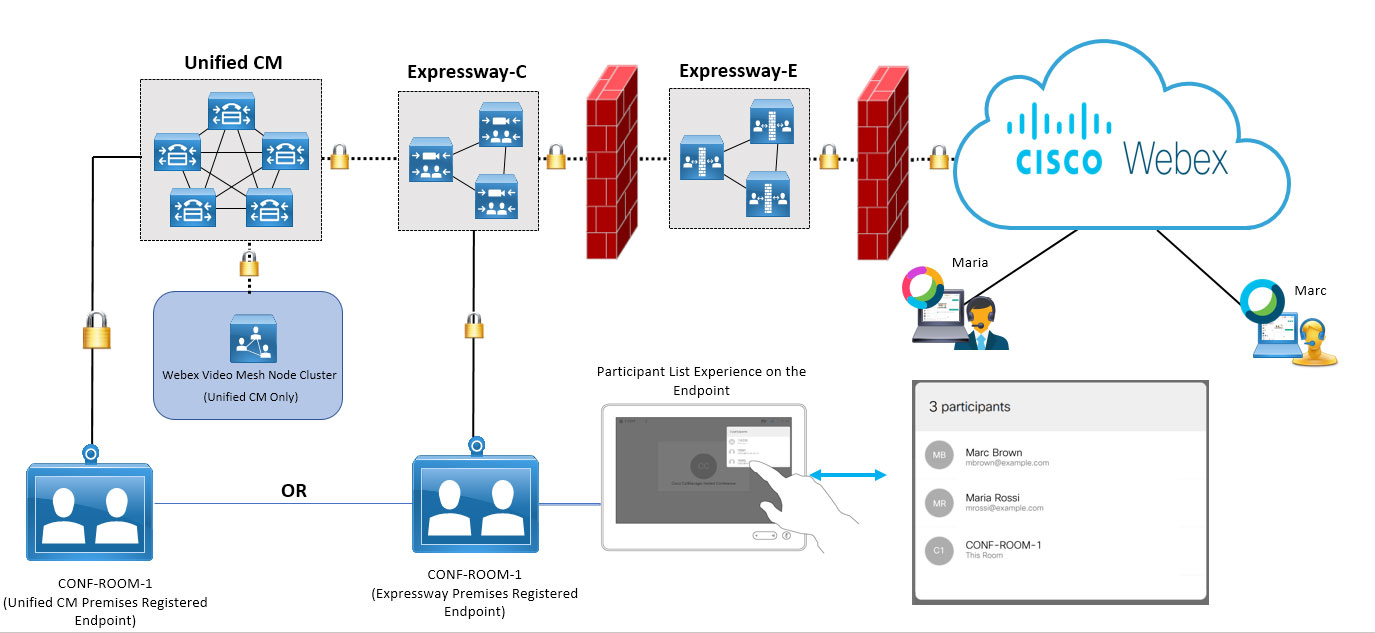
A diagram tetejéről balról jobbra látható a Webex felhőhöz való biztonságos helyszíni kapcsolat, és a példa két felhőfelhasználó (egy Webex alkalmazásban, egy a Webex alkalmazásban) csatlakozik az értekezlethez. Webex Meetings
Az alján egy konferenciatermi végpont látható, amely regisztrál Unified CM va van a videóháló csomópontklasztere, ahol az értekezlet-adathordozók leszállhatnak.
A résztvevők listájának élményét rögzítik; a felhasználó maga a végponton lép hozzá a listához, és a lista ugyanúgy néz ki, mint a Webex App-ban vagy. Webex Meetings
Az ActiveControl konfigurálása
Mielőtt elkezdené
Ha az ActiveControl megoldás Video Mesh csomópontot tartalmaz az értekezletfolyamatokban, az egyetlen működő forgatókönyv egy regisztrált végpont. Unified CM A közvetlenül az Expressway-re regisztrált végpont jelenleg nem működik a Video Mesh alkalmazással.
|
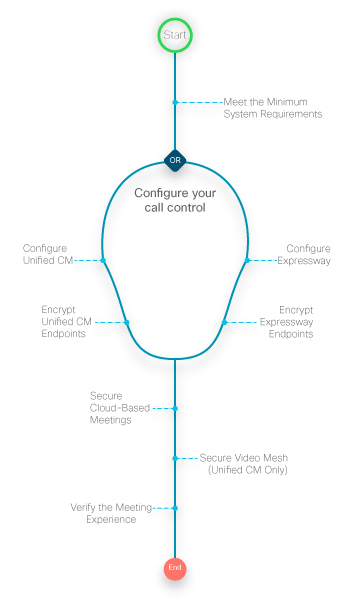
A következő ábra összefoglalja az ActiveControl konfigurálásának lépéseit a felhőben értekezlethez csatlakozó helyszíni regisztrált eszközök számára. Néhány lépést közvetlenül ez a cikk tárgyal, néhányat külön dokumentáció tartalmaz.
 |
Az ActiveControl követelményei
|
Komponens |
Követelmények |
|---|---|
|
Cisco Unified Communications Manager Edge Video Mesh |
Minimum — 11.5 (1) vagy újabb kiadás vegyes biztonsági módban. Ajánlott — A 12.5 (1) verzió SU1 vagy újabb verziója a helyszíni vagy mobilon és (MRA) rendszeren regisztrált nem biztonságos végpontok támogatásához. Remote Access Unified CMvegyes biztonsági mód nem szükséges. A felhőben regisztrált Video Mesh csomópontok SIP TLS-sel védettek, és a https://www.cisco.com/go/video-mesh telepítési útmutató lépései szerint konfigurálhatók. |
|
Cisco Expressway-C vagy E |
Minimális — X8.11.4 vagy újabb kiadás. További Ajánlott — A Unified CM nem biztonságos eszközbiztonsági módban konfigurált MRA-eszközök esetében az X12.5 vagy újabb verzió kiadása. A Video Mesh jelenleg nem támogatja a biztonságos SIP-csomagokat azokhoz az eszközökhöz, amelyeket közvetlenül az Expressway-n regisztráltak hívásvezérlés céljából. |
|
Webex eszközök: asztal, szoba, MX és SX sorozat |
CE 9.15 vagy újabb, vagy RooMOS 10.3 vagy újabb, ha biztonságosan regisztrálva van a fenti hívásvezérlő platformok valamelyikén. |
|
Cisco Jabber |
12.5-ös vagy újabb kiadás |
|
Titkosítás |
A 12.5-nél korábbi kiad ások esetén — A végponttól a felhőig tartó teljes hívási útvonalat a TLS 1.2-vel kell biztosítani. A 12.5-ös és újabb kiad ásokon a végpont és a TLS nem szükséges. Unified CM |
Unified CMfeladatok
Ezek a lépések biztosítják az eszközök biztonságos regisztrációját és Unified CM a hordozó titkosítását.
| 1 |
Konfigurálja az iX támogatást Unified CM az ActiveControl telepítési útmutató részében található iX támogatás engedélyez Cisco Unified Communications Manager ése szakaszában szereplő lépésekkel. |
| 2 |
Konfigurálja az eszköz biztonsági profiljait: Ez a lépés nem szükséges, ha az Expressway 12,5 kiad Unified CM ását használja. Cisco Unified Communications Manageregy eszköztípus és protokoll biztonsági beállításait (például eszközbiztonsági módot) biztonsági profilokba csoportosítja, hogy egyetlen biztonsági profilt több eszközhöz rendelhessen hozzá. A konfigurált beállításokat akkor alkalmazhatja a telefonra, amikor a Telefonkonfiguráció ablakban kiválasztja a biztonsági profilt. |
| 3 |
Konfigurálja a szolgáltatási paramétert a biztonságos hívás ikon megjelenítéséhez: Ez a módosítás szükséges ahhoz, hogy a zár ikon megjelenjen a CE végpontokon. További információért kattintson a szolgáltatásparaméter nevére az online súgó megtekintéséhez. |
Végezze el ezeket a lépéseket magukon a végpontokon, hogy biztosítsa a biztonságos TLS-kapcsolat létrehozását.
Ezek a lépések nem szükségesek, ha az Expressway 12,5 verzi Unified CM óját használja.
| 1 |
A végpont-felügyeleti felületen lépjen a SIP-re, és erősí tse meg a következő beállításokat:
| ||||||||||||||||||
| 2 |
Mentse el a módosításokat. | ||||||||||||||||||
| 3 |
Bizton ság területen ellenőrizze, hogy a tanúsí Unified CM tványok telepítve vannak-e.
|
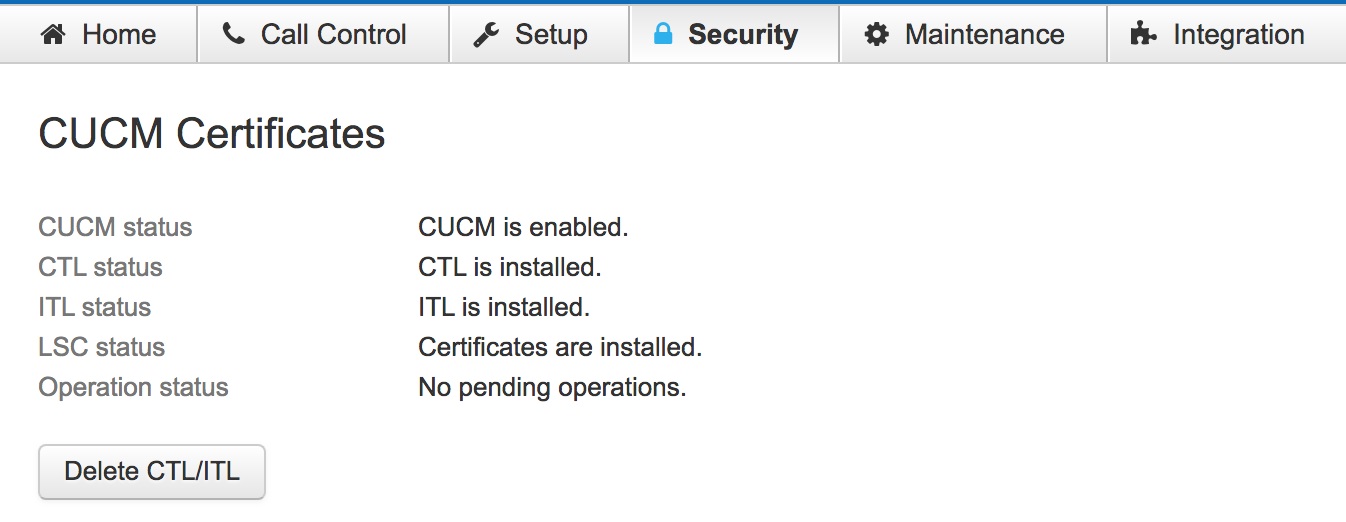
Gyorsforgalmi feladatok
Kövesse az alábbi lépéseket a felhőhöz csatlakozó gyorsforgalmi út közötti zónát, ahol az eszköz regisztrálva van, és a felhőhöz csatlakozó felső gyorsforgalmi párosítási zóna közötti zónát.
| 1 |
A Gyorsforgalmi hívásvezérlő és az Expressway pár közötti zóna speciális beállításai csoportban győződjön meg arról, hogy a SIP UDP/IX szűrőmód alapértelmezett beállításra van állítva a Kikap csol t beállításra. |
| 2 |
Állítsa a Zónaprofil egyéni érték re, majd mentse el a módosításokat. |
Végezze el ezeket a lépéseket magukon az ExpressWay-regisztrált végpontokon, hogy biztosítsa a biztonságos TLS-kapcsolat létrehozását.
| 1 |
A végpont-felügyeleti felületen lépjen a SIP-re, és erősí tse meg a következő beállításokat:
| ||||||||||||||||||||
| 2 |
Mentse el a módosításokat. |
Biztonságos felhőalapú értekezletek
Ezekkel a lépésekkel hozhat létre egy SIP-profilt iX engedélyezéssel, és biztonságossá teheti a forgalmat Unified CM a gyorsforgalomról.
| 1 |
Konfiguráljon SIP-profilt ehhez a csomagtartóhoz a következő lehetőségekkel:
|
| 2 |
A SIP-törzs esetében alkalmazza a létrehozott SIP-profilt. |
| 3 |
A Cél terület en írja be az Expressway-C IP-címet vagy az FQDN-t a Célcím mezőbe, majd írja be az 5061 értéket a Cél port mezőbe. |
Mi a teendő ezután
-
A TLS munkához való csatlakozásához az Expressway Unified CM és az Expressway közötti tanúsítványokat cserélni kell, vagy mindkettőnek ugyanaz a tanúsító hatóság által aláírt tanúsítvánnyal kell rendelkeznie. További információkért lásd: A
tanúsítvány Unified CM megbízhatóságának biztosítása a köz
ti Cisco Expresswayés a gyorsforgalmi út és a CUCM alkalmazásban a SIP Trunk telepítési útmutató segítségével. -
Az Expressway-C készüléken (a következő ugrásUnified CM) az Expressway és közötti zóna Speciális beállí tá sai alatt győződjön meg arrólUnified CM, hogy a SIP UDP/IX szűrőmód Kikap csol t (az alapértelmezett beállítás) értékre van állítva. További információk
ért lásd: Az
ActiveControl telepítési útmutató az iX szűrése című témakör ben. Cisco VCS
Biztonságos Video Mesh alapú értekezletek
Ha a Video Mesh-t telepítette a szervezetében, akkor a videóháló csomópontjait a felhőben regisztrált klaszterek számára biztosíthatja.
|
Konfigurálja a titkosítást a https://www.cisco.com/go/video-mesh telepítési útmutató lépéseinek követésével. |
Ellenőrizze az értekezlet-élményt a biztonságos végponton
Ezekkel a lépésekkel ellenőrizheti, hogy a végpontok biztonságosan regisztrálva vannak-e, és megjelenik-e a megfelelő értekezlet-élmény.
| 1 |
Csatlakozzon egy értekezlethez a biztonságos végpontból. |
| 2 |
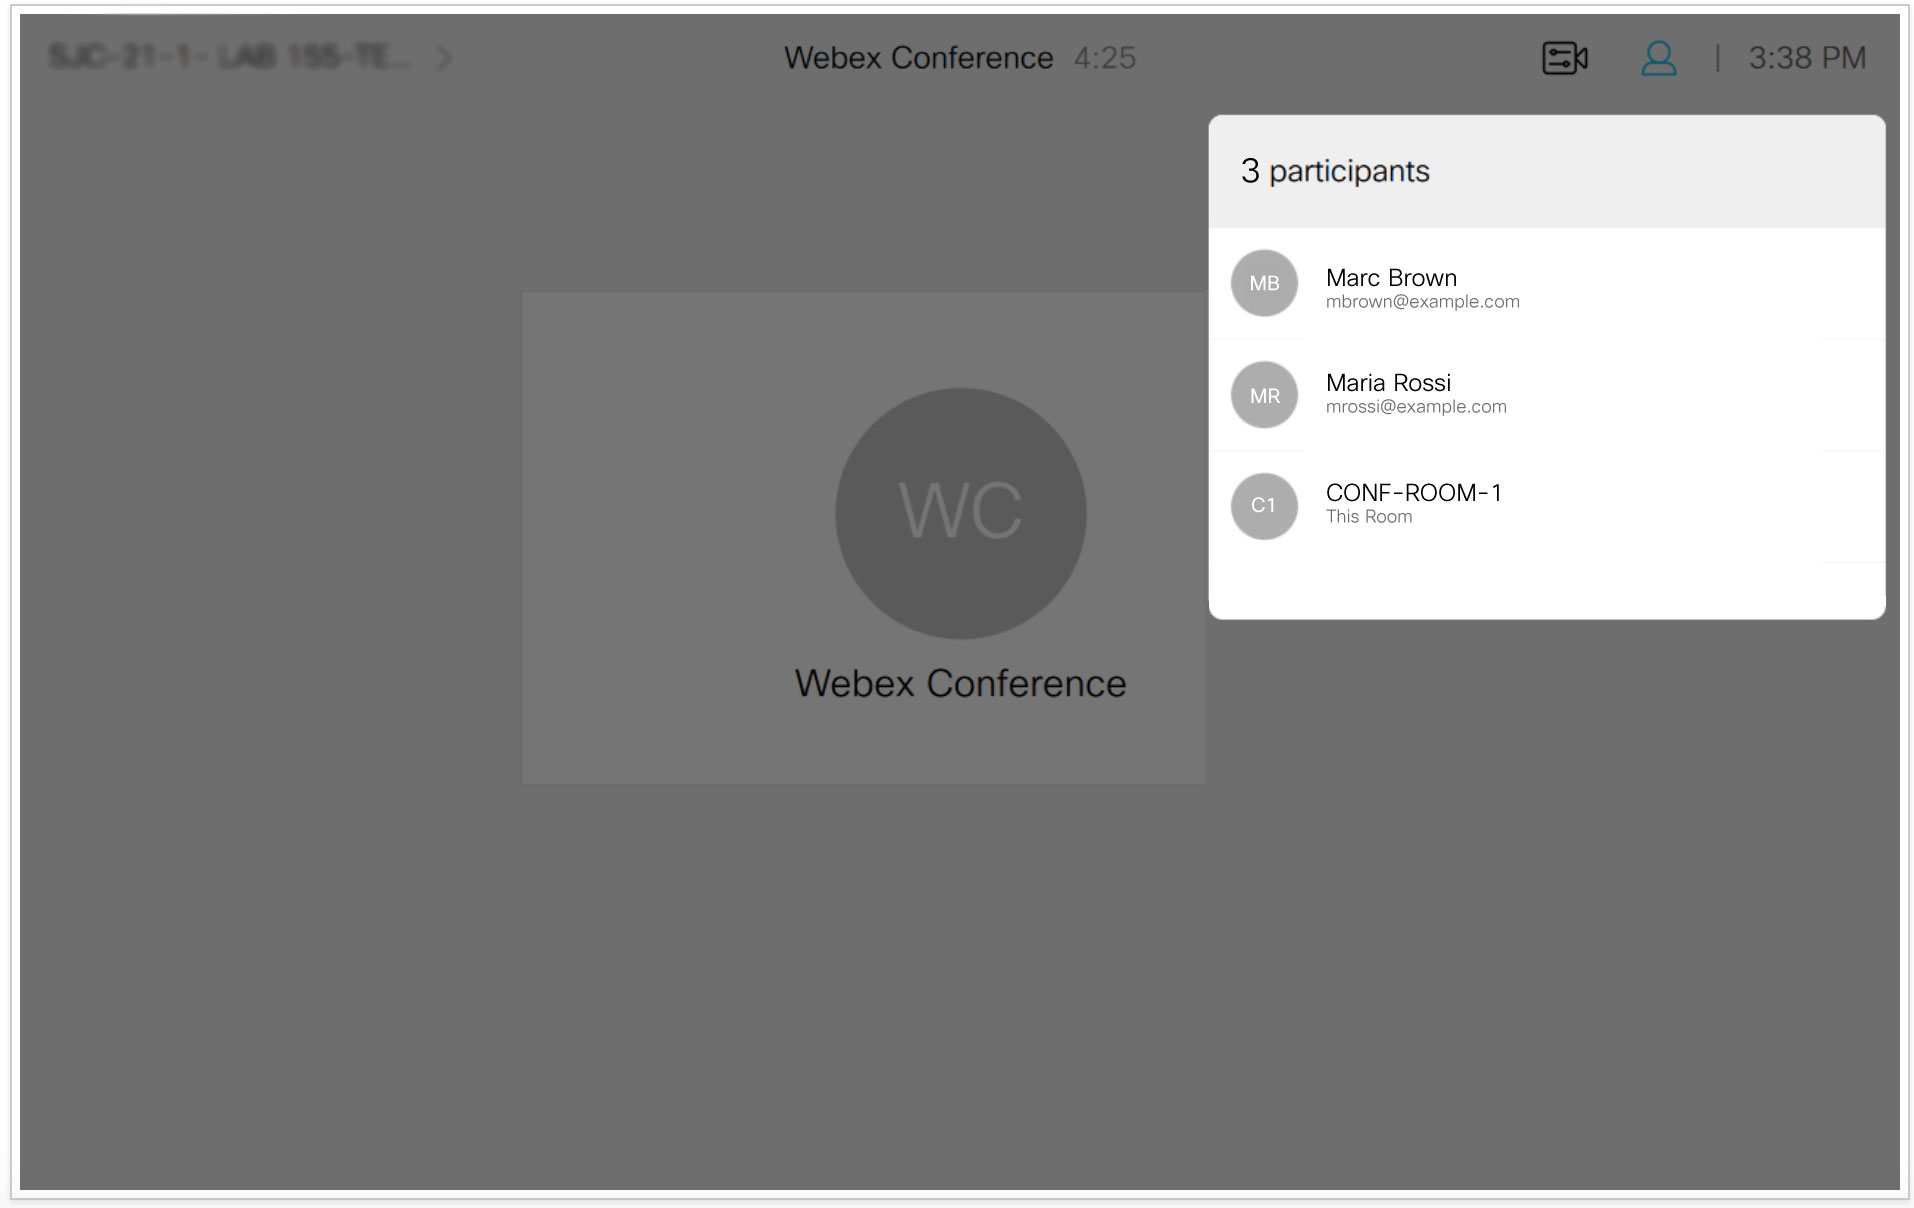
Ellenőrizze, hogy az értekezlet listája megjelenik-e az eszközön. Ez a példa azt mutatja, hogyan néz ki az értekezletlista egy érintőképernyős végponton:
|
| 3 |
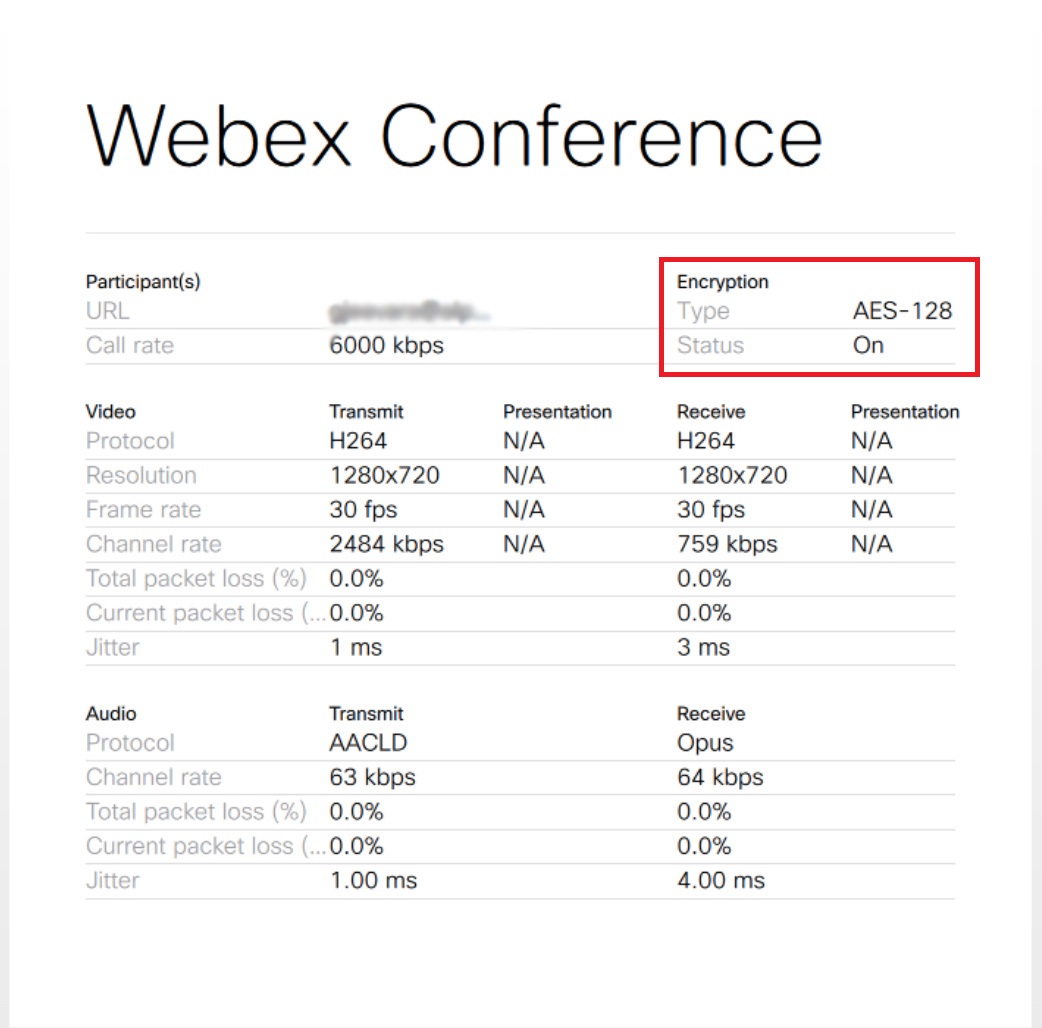
Az értekezlet során, hozzáférjen a Webex konferencia információihoz a C all Details oldalról. |
| 4 |
Ellenőrizze, hogy a Titkosítás szakasz a Tí pus AES-128-as, az Állapot pedig Bekapcsolva né ven jelen íti meg
|