- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
רשתות טלפוניה מתמודדות עם איומים משיחות דואר זבל והתקפות דיוג, המשפיעות על ארגונים, עסקים קטנים וצרכנים. שיחות דואר זבל מבזבזות זמן עסקי, בעוד שהתקפות דיוג עלולות לפגוע במידע סודי ולשבש שירותים קריטיים, כולל פעולות בנקאיות, בריאות וממשלתיות.
כחלק מחוויית השיחות המאובטחות, Webex מספקת הגנה חזקה מפני איומים מפני התקפות כאלה. הי Webex Calling כולות הבאות עוזרות להפחית איומים אלה:
-
מדיניות מבוססת על STIR Shaken בנושא מרכז בקרה
-
שילוב ספק מוניטין שיחות מוסמך (CCRP)
הפחתת דואר זבל באמצעות מדיניות STIR/SHAKEN
ספקי שירות משתמשים ב- STIR/SHAKEN ברשתות שלהם כדי להגן על הצרכנים מפני שיחות דואר זבל. מסגרת זו כבר פעילה ברחבי ארצות הברית וקנדה כחלק מ הנחיות ה- FCC. על ידי אימות פרטי מזהה המתקשר, זה עוזר לסמן שיחות חשודות ומע ניק למשתמשים ביטחון רב יותר בעת קבלת שיחות ממספרים לא מוכרים.
הבנת תקן STIR/SHAKEN
זהות טלפונית מאובטחת משוחזרת (STIR) וטיפול מבוסס חתימה ב מידע מוצהר באמצעות TOKens (SHAKEN) הוא מסגרת של תקנים מחוברים זה לזה. זה מבטיח שלשיחות הנוסעות דרך רשתות טלפון מחוברות זו לזו יש את מז הה המתקשר שלהן חתום כלגיטימי על ידי ספק השירות המקורי ומאומת על ידי ספק השירות המקבל לפני שהם מגיעים לצרכנים.
כדי להעביר תוצאות אימות באמצעות הפר verstatמטר בכותרת
SIP P-Asserted-Identity, ספקי השירות המסתיימים משתמשים באפשרויות הבאות:
-
TN-Validation-Passed- האימות היה מוצלח עם תוצאה כאישור A, B, C למספר המתקשר. -
TN-Validation-Failed- לא ניתן לאמת את המתקשר. -
No-TN-Validation- זה יכול להיות תוצאה של כישלון אימות מסיבות שונות. לדוגמה: מספר E.164 שגוי.
רמות אישור SHAKEN A, B ו- C מאפשרות לספק השירות המקורי להעיד על הקשר שלהם למספרי השיחה.
-
ת: ספק השירות יכול להעיד כי למתקשר יש את הזכות להשתמש במספר הטלפון כמזהה המתקשר.
-
ב: הלקוח ידוע. עם זאת, לא ידוע אם יש להם את הזכות להשתמש במזהה המתקשר.
-
ג: זה לא עומד בדרישות A או B. לדוגמה: שי חה בינלאומית.
ערך ורסטאט תעודה
Webex Callingמעבד את verstatהפרמטר בשיחה הנכנסת
ומציג את מיקום מזהה המתקשר בלקוחות סיסקו.
טבלה זו מציגה את verstatהמידע המשמש להעברת הודעות מז
הה מתקשר ללקוחות:
|
ערך ורטסאט |
רמת תעודה |
ערך המוצג בלקוחות של סיסקו |
|---|---|---|
|
אימות TN עבר |
לא מסופק |
מתקשר מאומת |
|
A |
מתקשר מאומת | |
|
B |
דואר זבל אפשרי | |
|
C |
דואר זבל אפשרי | |
|
אימות ה- TN נכשל |
כל ערך |
הונאה פוטנציאלית |
|
אימות ללא TN |
כל ערך |
דואר זבל אפשרי |
|
אין פרמטר מוגדר |
כל ערך |
דואר זבל אפשרי |
לקוחות Cisco התומכים בהיסטוריית שיחות מאוחדת מציגים סמל בהתאם לנקודת זיהוי המתקשר ברשומת היסטוריית השיחות.
באפליקציית Webex, טקסט האישור והסמל מוצגים ובמכשירי MPP רק הסמל מוצג.
אימות השיחות ברשת
בנוסף לשיחות PSTN, סידור מזהה המתקשר לשיחות ברשת נעשה על פי הכללים הבאים:
-
שיחה ברשת בין משתמשי Webex שמתקשרים - משתמש מאומת (עם סמל).
-
שיחה ברשת מ Cisco Unified Communications Manager משתמש למשתמש - משתמש Webex Calling מאומת (עם סמל). שיחות ממשתמש מקומי של Cisco Unified Commun ication Manager מסווגות על סמך מזהה המתקשר התואם לתוכנית החיוג הא רגונית שהוגדרה.
-
שיחה ברשת מ Webex Calling משתמש למשתמש מקומי - Cisco Unified Communications Manager אין אינדיקציה ללקוח Cisco Unified Communication Manager.
עבור תכונות אמצע שיחה כגון העברת שיחות, פארק שיחות, איסוף שיחות, העברת שיחות ומזהה מתקשר, סידור מזהה המתקשר מבוסס על עיבוד ערך verstat של שלב השיחה הראשוני.
כאשר שיחה נכנסת ל Webex Calling משתמש מועברת ומספר השיחה משתנה, נקבע סידור מזהה המתקשר בהתבסס
על verstatהערך בבקשת השיחה הנכנסת.
התקנים נתמכים
זיהוי דואר זבל נתמך בנקודות הקצה הבאות של סיסקו:
-
אפליקציית Webex - מחשב שולחני ונייד גרסה 42.5 ומעלה.
-
טלפונים MPP - תומך במכשירי 6800, 7800, 8800 ו- 9800 MPP עם גרסת קושחה 11.3.7 ומעלה.
תצורת מנהל
מתן התראה למשתמש באמצעות Control Hub
מנהל מערכת יכול להגדיר שליחת אינדיקציה למשתמש עבור מתקשרים לא מאומתים. מנהל מערכת יכול להגדיר לחסימת שיחות שנכשלו באימות STIR/SHAKEN. זה מבטיח ששיחות הונאה פוטנציאליות לא יישלחו לנקודת הקצה של המשתמש.
כדי להגדיר את הגדרות ההתראות ברמת הארגון, בצע את הפעולות הבאות:
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל שירותים > התקשרות. |
| 3 |
עבור אל הגדרות שירות וג לול מטה אל אימות מזהה המתקשר. |
| 4 |
השתמש במתג כדי להפעיל את האפשרויות הבאות:
תכונות חיווי השיחה והגדרות המזהה הנקרא חלות רק על מי Webex Calling קומים בארצות הברית ובקנדה. מיקומים אחרים רואים שיחות המוצגות כרגיל, ללא קשר להגדרות מזהה המתקשר. |
הגדר את CUBE לאינדיקציה של דואר זבל
כדי להעביר את verstatהמידעWebex Calling, ארגונים בארצות הברית ובקנדה המשתמשים ב- PSTN מקומי המחובר Webex Calling באמצעות שער מקומי או CUBE חייבים להגדיר הגדרות אלה ב- CUBE.
הגדר את התצורה של CUBE, אם ספק השירות PSTN שולח את
verstatהפרמטר במהלך הגדרת שיחה חדשה:
-
התגים המוזכרים כאן מבוססים על מדריך התצורה של השער המקומי.
-
ביצוע תצורה זו גם כאשר ספק השירות אינו שולח את
verstatהפרמטר לא ישפיע על שיחות.
voice class sip-copylist 200
 sip-header From
 sip-header P-Asserted-Identity
 sip-header P-Attestation-Indicator
dial-peer voice 200
 voice-class sip copy-list 200
voice class sip-profiles 100
 rule 90 request INVITE peer-header sip P-Asserted-Identity copy "(;verstat=[A-Z|a-z|-]+)" u01
 rule 91 request INVITE sip-header P-Asserted-Identity modify "@" "\u01@"
 rule 92 request ANY peer-header sip From copy "(;verstat=[A-Z|a-z|-]+)" u02
 rule 93 request ANY sip-header From modify "@" "\u02@"
 rule 94 request INVITE peer-header sip P-Attestation-Indicator copy "(.*)" u03
 rule 95 request INVITE sip-header P-Attestation-Indicator add "P-Attestation-Indicator: Dummy Header"
 rule 96 request INVITE sip-header P-Attestation-Indicator modify "Dummy Header" "\u03"
 rule 97 request INVITE sip-header P-Attestation-Indicator modify "P-Attestation-Indicator: $" "Remove: Me"
 rule 98 request INVITE sip-header Remove remove
לשיחות מ- PSTN, כאשר ספק השירות אינו תומך ב- STIR/SHAKEN:
אם ספק ה- PSTN אינו שולח verstatמידע בשיחה הנכנסת, אל תשנה את ערך ברירת המחדל של ההגדרה הצג שיחות ממתקשרים לא מאומתים כשיחות רגילות ברכזת הבקרה. אם ההגדרה מושבתת, המשתמשים רואים את האינדיקציה ל דואר זבל אפשרי בלקוחותיהם.
ספקי מוניטין מתקשרים מוסמכים עם Webex Calling
Webex Callingממשיך לחזק את שיתוף הפעולה המאובטח עם שילוב של ספקי מוניטין שיחות מוסמכים (CCRP). שילוב זה מגן עליך באופן יזום מפני איומים מתעוררים, כך שתוכל ליהנות מחוויית התקשורת החלקה שאתה מצפה לה.
התכונה משתמשת במודיעין מוניטין בזמן אמת כדי להעריך באופן דינמי שיחות PSTN נכנסות ולנקוט פעולה אוטומטית על ידי חסימת איומים ידועים, אתגר מתקש רים חשודים באמצעות אימות CAPTCHA ומאפשר להתחבר לשיחות מהימנות ללא הפרעה. פתרון זה מנוהל בענן זמין ללקו חות עם מטה בצפון אמריקה באמצעות הספק המו סמך Mutare, ומספק הגנה ברמה ארגונית מפני התקפות דואר זבל ווישינג עם תצורה מינימלית. המשמעות היא שהצוות שלך יכול להתמקד במה שהכי חשוב: לנהל שיחות משמעותיות עם מתקשרים לגיטימיים.
סינון מספר שנקרא
Webex Callingשולח את המספר המתקשר ל- Mutare יחד עם מידע המתקשר. מנהלי מערכת מגדירים כללים מותאמים אישית בפורטל Mutare כדי להחיל טיפולי סינון שונים בהתבסס על המספר שמחו יג. לדוגמה, ייתכן שתדרוש אימות CAPTCHA עבור קווים ראשיים, בעוד שיחות לקווים ישירים אינן עוברות טיפול CAPTCHA כלשהו. Mutare יכול להחזיר פעולת אפשר, חסימה או CAPTCHA המבוססת על מספר השיחה, המספר הנקרא או שילוב של שניהם; ציון המוניטין עצמו נשאר מבוסס על המספר המתקשר.
מדוע הגנה מודעת ליעד חשובה
מספרים הפונים לציבור כגון שולחנות קבלה, קווים ראשיים, קווי שירות לקוחות, תורי שיחות ומספרי חיוג חינם של קמפיין יכולים להיות יעדים תכופים של דואר זבל, שיחות רובוטיות ותעבורת מניעת שירות בטלפוניה. מדיניות דואר זבל ברחבי הארגון חלה על אותם כללים על כל שיחה נכנסת. בדיקת מספרי התקשרות מאפשרת להחיל את רמת ההגנה הנכונה על כל יעד, כך שמספרים בסיכון גבוה יכולים להשתמש בבקרות חזקות יותר מבלי לשנות את הטיפול בשיחות בכל שאר הארגון.
מקרי שימוש
להלן כמה מקרי שימוש נפוצים:
-
ק@@ בלה והגנה על קו ראשי - נתב שיחות לקבלה או למרכזיה הראשית שלך באמצעות CAPTCHA, בעוד שמספרי עובדים ישירים משתמשים בהקרנה קלה יותר או מאפשרים טיפול. זה מפחית עומס שיחות רובוטיות על צוות דלפק הקבלה מבלי לדרו ש CAPTCHA בכל שיחה נכנסת בארגון.
-
הגנה מפני שיטפונות מניעת שירות בטלפ וניה - כאשר מספר אחד שפורסם מכוון לת נועה זדונית בנפח גבוה, החל טיפול חסימה או CAPTCHA על אותו DID בלבד, מבלי לשנות את ההגנה לשאר הארגון.
-
תורי שיחות ומרכזי קשר — סמן דואר זבל לפני שהשיחות מגיעות לסוכנים במספרי פיילוט בתור כדי להפחית את זמן הסוכן המבוזבז משיחות רובוטיות ותנועה מטרדת בנקודות כניסה בנפח גבוה.
-
קווים מוסדרים ובעלי סיכון גבוה — שירותים פיננסיים, שירותי בריאות ולקו חות ממשלתיים יכולים להגן על קווים רגישים או הפונים לציבור, כגון קווי חמה להונאה, קווי תזמון מטופלים ומספרי קשר של סוכנויות, באמצעות מדיניות ספציפית ליעד.
זרימת עבודה של תכונה
השלבים הבאים מסבירים כיצד פועלת תכונה זו:
| 1 |
הירשם לשירות מוניטין עם Mutare, ה- CCRP של סיסקו. לפרטים נוספים ולהיר שם לשירות CCRP עם Mutare, בקר ב- CCR P עבור. Webex Calling לקוחות צריכים להשתמש ב - Connect with Mutare כדי להירשם. צוות העלייה למטוס של Mutare ידריך אותך בתהליך המנוי וי בטיח שחשבונך מסופק כראוי. |
| 2 |
לאחר השלמת המנוי שלך, Mutare מספקת מז הה חברה ייחודי ומ פתח סודי עבור הארגון שלך. אישורים מאובטחים אלה יוצרים חיבור מהימן בין Webex Calling הסביבה שלך לפלטפורמת המוניטין של Mutare. עליך להגדיר אי שורים אלה ברכזת הבקרה. |
| 3 |
התאם אישית את מדיניות הטיפול בשיחות על-ידי הגדרת רמות סף המוניטין המת אימות לתנוחת האבטחה של הארגון ולצרכים העסקיים שלך. לקבלת מידע נוסף, עי ין בסעיף התצורה הבא. |
| 4 |
לאחר שתשמור את התצורה שלך, Webex Calling יוצר באופן אוטומטי חיבור מאובטח בין סביבת Webex של הארגון שלך לבין הדייר הייעודי שלך בפלטפורמת CCRP של Mutare. |
| 5 |
שיחת PSTN נכנסת מגיעה ל. Webex Calling |
| 6 |
לפני שהשיחה מנותבת ליעד, מחלץ את מספר Webex Calling המתקשר מהכותרת SIP From (או P-Asserted-Identity במידת הצורך). |
| 7 |
שאילתה בזמן אמת נשלחת ל - Mutare עם מספר המתקשר והמספר המתקשר. |
| 8 |
Mutare מחזיר את ציון המוניטין. אם חל כלל מותאם אישית מוגדר בהת בסס על מספר השיחה, המספר המתקשר או שילוב של שניהם, Mutare יכול גם להחזיר פע ולת כלל ספק. |
| 9 |
Webex Callingמחיל את פעולת כלל ספק כאשר אחת מוחזרת. אחרת, הוא מחיל את ספי הצ יון שהוגדרו. |
| 10 |
השיחה מתחברת, מאתגרת באמצעות CAPTCHA או נחסמת בהתבסס על פע ולת כלל ספק או סף הציון שהוגדר. |
הגדר ספק מוניטין המתקשר
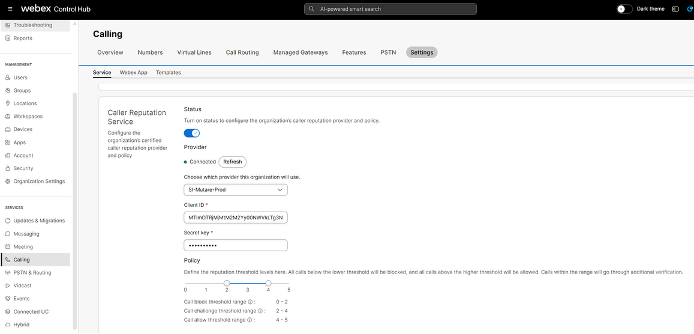
כדי להגדיר את ספק המוניטין של המתקשר והגדרות המדיניות ברמת הארגון, בצע את הפעולות הבאות:
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
נווט אל . |
| 3 |
עבור אל הגדרות וג לול מטה ל שירות מוניטין המתקשר. |
| 4 |
הפעל את המתג כדי להגדיר את ספק המוניטין של המתקשר ו הגדרות המדיניות.
עבור כללים מותאמים אישית הכוללים את המספר הנקרא, הגדר את תנאי הכלל ו הפעולות בפורטל Mutare. כללים מותאמים אישית יכולים להשתמש במספר השיחה, במספר המתקשר או בשילוב של שניהם כדי לציין פעולת אתגר אפשר, חסום או CAPTCHA. ב- Control Hub, המשך להגדיר את אישורי ספק המוניטין של המתקשר ומדיניות סף הניקוד. אם פג תוקפו של חשבונך, פנה לספק המוניטין של המתקשר שלך. לאחר שחזור הרישיון שלך, לחץ על האפשרות נסה שוב כדי להחזיר את המצב שפג תוקפו. |
היררכיית עדיפות של סינון שיחות
השילוב של CCRP עם Webex Calling מספק פתרון מתקדם למניעת דואר זבל הפועל בתוך היררכיית הע Webex Calling דיפות כדי להגן על המשתמשים מפני שיחות לא רצויות. זה מבטיח שיחות לגיטי מיות יעברו.
כאשר פלטפורמת Mutare CCRP מחזירה פעולת כלל ספק עבור כלל מותאם אישית הכולל את המספר הנ קרא, תחיל פעולה Webex Calling זו לפני החלת הטיפול בסף הניקוד.
רמת העדיפות של סינון השיחות Webex Calling היא כדלקמן: 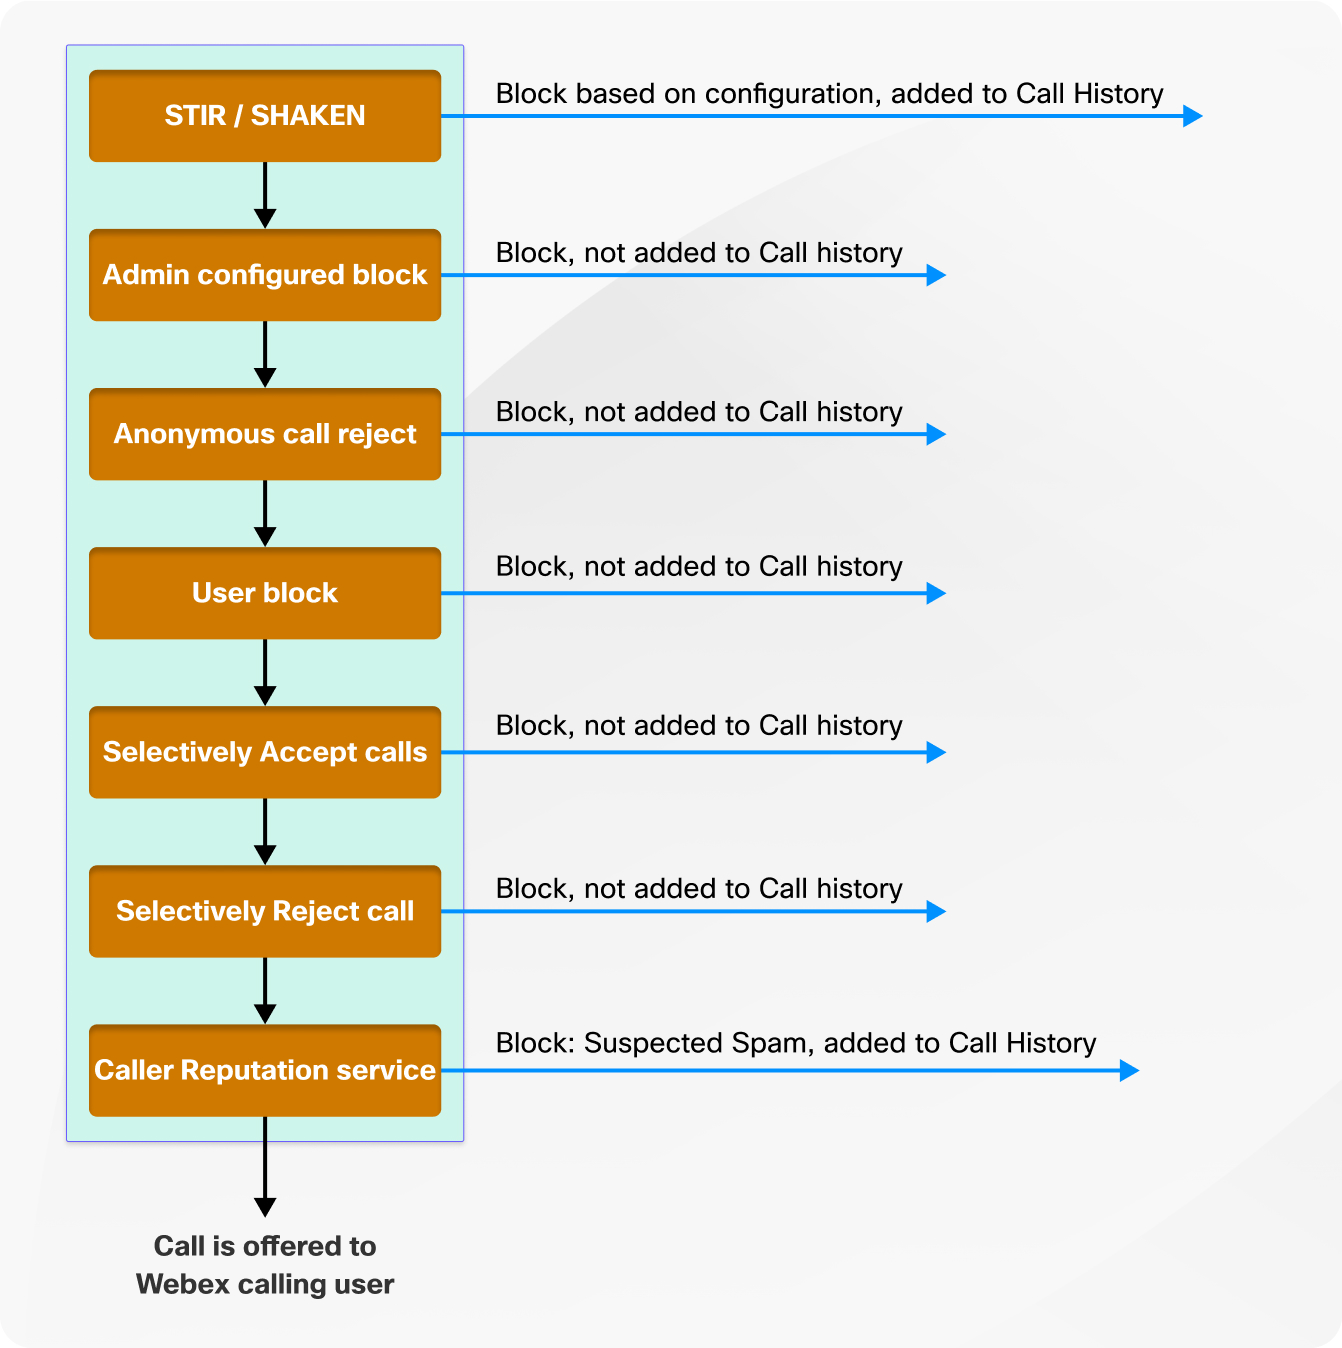
ניהול שיחות ודיווח
|
סוג הטיפול |
פעולה/תוצאה |
|---|---|
|
בלוק |
השיחה אינה מוצעת למשתמש המתקשר. השיחה משוחררת עם סיבה 603. השי חה מחוברת הנקראת היסטוריית השיחות של המשתמש עם הפריסה "חסומה". |
|
אתגר (קפטצ'ה) |
המתקשר מקבל שלושה ניסיונות לעבור את האתגר. יש פסק זמן של 15 שניות בין הזנת הספרות.
|
|
אפשר |
השיחה מוצגת למשתמש כשיחה רגילה ללא כל אינדיקציה. |
|
תגובה לא או איטית מ- Mutare |
השיחה מוצגת למשתמש עם תוצאות אישור STIR/SHAKEN, אם זמין ממוביל PSTN. |
-
אם שיחה מסומנת כ- SPAM פוטנציאלי לאחר עיבוד STIR/SHAKEN אך מקבלת ציון מוניטין גבוה או עוברת מבחן CAPTCHA משירות מוניטין השיחה של Mutare, היא תוצ ג כשיחה רגילה למשתמש. Webex Calling
-
אם שיחה מסומנת כמתקשר מאומת לאחר עיבוד STIR/SHAKEN אך מקבלת ציון מוניטין נמוך או נכשלת במבחן CAPTCHA משירות מוניטין השיחה של Mutare, השיחה תיחסם.
כדי לשפר את נתוני השיחות והדיווח, השדות הבאים מתווספים לרשומת פרטי השיחה (CDR) כדי ללכוד מידע משירות המוניטין:
- ציון שיחה
- תוצאת שירות מוניטין התקשרות
- הסיבה לציון המוניטין של המתקשר
לפרטים נוספים על שדות אלה, ראה דוח היסטוריית שיחות Webex Calling מפורט.
תהליך ניקוד מוניטין המתקשר עבור תכונות קבוצתיות
ניקוד מוניטין המתקשר מתבצע פעם אחת בלבד עבור כל שיחה נכנסת כאשר היא נכנסת לראשונה למערכת. תהליך זה מכסה את כל סוגי נקודות הקצה, כולל סביבות עבודה ות כונות קבוצתיות כגון שיחות אוטומטיות, תור שיחות וקבוצות חיפוש. עבור יעדים שמקבלים שיחות מתכונות קבוצתיות, לא מתבצעת בדיקה נוספת של מוניטין המתקשר, מכיוון שה הערכה הראשונית כבר מתרחשת בנקודת הכניסה לקבוצה או לתכונה. עבור שיחות שנכשלות בבדיקת המוניטין שעבורה מוקצה המספר הנקרא לתכונה קבוצתית, לא נוצר ערך היסטוריית שיחות.
עבור סינון מספר שנקרא, המספר הנקרא הוא המספר המקורי הנקרא או י עד הניתוב הראשון של השיחה, כגון המספר עבור תור שיחות, קבוצת ציד או תכונה קבוצתית אחרת. Webex Callingלא מפעיל בדיקת מוניטין נוספת כאשר השיחה מנותבת מאוחר יותר לי עד אחר.
שיחות חוזרות ממספרי חירום הכוללות כותרת Callback, אינן עוברות סינון על ידי ספק המוניטין.
שותפות תמיכה ושירות
סיסקו ו-Mutare הקימו שותפות תמיכה כדי להבטיח שלקוחות יקבלו סיוע מיידי ומומחה לשילוב שירות המוניטין המתקשר. לבעיות הקשורות לת Webex Calling שתית, ניתוב שיחות או תצורת רכזת בקרה, על הלקוחות ליצור קשר עם Cisco Technical Assistance Center (TAC) דרך ערוצי התמיכה הסטנדרטיים שלהם. בנושאים ספציפיים לשירות CCRP כולל חישובי ציון מוניטין , גישה לפורטל הספקים, הקצאת חשבון או שאלות חיוב, הלקוחות צריכים ליצור קשר ישירות עם צוות התמיכה הייעודי של Mutare.
מבנה תמיכה זה מבטיח שכל חקירה תגיע לצוות המתאים שיכול לספק את הפתרון היעיל והיעיל ביותר.
הגבלה
על המשתמשים לבדוק באופן קבוע את רשימת השיחות החסומות בהיסטוריית השיחות שלהם כדי לזהות תוצאות חיוביות כוזבות. אם מספרים כלשהם מופיעים ברשימה החסומה בטעות, במיוחד שיחות שלא נענו שאסור לחסום אותן, המשתמשים צריכים לפנות למנהל המערכת שלהם כדי לבטל את חסימת המספרים הללו.


