- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


 W tym artykule
 Opinia?
Sieci telefoniczne stają w obliczu zagrożeń związanych z połączeniami spamowymi i atakami phishingowymi, które dotyczą przedsiębiorstw, małych firm i konsumentów. Połączenia spamowe tracą czas biznesowy, podczas gdy ataki phishingowe mogą naruszać poufne informacje i zakłócać krytyczne usługi, w tym bankowość, opiekę zdrowotną i operacje rządowe.
W ramach bezpiecznego połączenia Webex zapewnia solidną ochronę przed takimi atakami. Następujące Webex Calling możliwości pomagają złagodzić te zagrożenia:
-
Polityka STIR Shake oparta na Control Hub
-
Integracja Certified Calling Reputation provider (CCRP)
Ograniczanie spamu przy użyciu polityki STIR/SHAKEN
Dostawcy usług wykorzystują STIR/SHAKEN w swoich sieciach, aby chronić konsumentów przed połączeniami spamowymi. Ramy te są już aktywne w Stanach Zjednoczonych i Kanadzie w ramach wytycznych FCC. Sprawdzając informacje o identyfikatorze dzwoniącego, pomaga oznaczać podejrzane połączenia i daje użytkownikom większą pewność podczas odbierania połączeń z nieznanych numerów.
Zrozumienie standardu STIR/SHAKEN
Bezpieczna identyfikacja telefoniczna (STIR) i obsługa potwierdzonych informacji przy użyciu tokenów (SHAKEN) oparta na podpisach to ramy połączonych ze sobą standardów. Zapewnia to, że połączenia odbywające się przez połączone sieci telefoniczne mają identyfikator dzwoniącego podpisany jako legalny przez dostawcę usług pochodzących i zatwierdzony przez dostawcę usług odbierających przed dotarciem do konsumentów.
Aby przekazać wyniki weryfikacji za pomocą verstatparametru w nagłówku
SIP P-Asserted-Identity, dostawcy usług końcowych korzystają z następujących opcji:
-
TN-Validation-Passed— walidacja zakończyła się sukces em z wynikiem zaświadczeniem A, B, C na numer dzwoniący. -
TN-Validation-Failed— nie można zweryfikować dzwoniącego. -
No-TN-Validation— może to wynikać z niepowodzenia weryfikacji z różnych powodów. Na przykład: liczba E.164 zniekształcona.
Poziomy zaświadczeń SHAKEN A, B i C pozwalają dostawcy usług początkujących potwierdzić swój związek z numerami dzwoniącymi.
-
Odp.: usługodawca może zaświadczyć, że dzwoniący ma prawo używać numeru telefonu jako identyfikatora dzwoniącego.
-
B: Klient jest znany. Nie wiadomo jednak, czy mają prawo korzystać z identyfikatora dzwoniącego.
-
C: nie spełnia wymagań A lub B. Na przykład: połączenie międzynarodowe.
Wartość Verstat i zaświadczenie
Webex Callingprzetwarza verstatparametr w połączeniu przychodzącym i
wyświetla dyspozycję Caller-ID na klientach Cisco.
W tej tabeli przedstawiono verstatinformacje, które są używane do wysyłania powiadomień
Caller-ID do klientów:
|
Wartość Vertsat |
Poziom atestacji |
Wartość wyświetlana na klientach Cisco |
|---|---|---|
|
Walidacja TN przeszła |
Niedostarczone |
Zweryfikowany dzwoniący |
|
A |
Zweryfikowany dzwoniący | |
|
B |
Możliwy spam | |
|
C |
Możliwy spam | |
|
Walidacja TN nie powiodła się |
Dowolna wartość |
Potencjalne oszustwo |
|
Walidacja bez TN |
Dowolna wartość |
Możliwy spam |
|
Brak parametru |
Dowolna wartość |
Możliwy spam |
Klienci Cisco obsługujący Unified Call History wyświetlają ikonę zgodną z dyspozycją identyfikatora dzwoniącego w rekordzie historii połączeń.
W aplikacji Webex wyświetlany jest tekst i ikona zaświadczenia, a na urządzeniach MPP wyświetlana jest tylko ikona.
Weryfikacja połączeń w sieci
Oprócz połączeń PSTN, dyspozycja Caller-ID dla połączeń w sieci odbywa się zgodnie z następującymi zasadami:
-
Połączenie w sieci między webex dzwoniącymi użytkownikami — użytkownik zweryfikowany (z ikoną).
-
Połączenie w sieci od Cisco Unified Communications Manager użytkownika do użytkownika Webex Calling — użytkownik zweryfikowany (z ikoną). Połączenia od lokalnego użytkownika Cisco Unified Com munication Manager są klasyfikowane na podstawie identyfikatora dzwoniącego, który pasuje do skonfigurowanego planu wybierania numerów dla przedsiębiorstw.
-
Połączenie w sieci od Webex Calling użytkownika do użytkownika lokalnego Cisco Unified Communications Manager — brak wskazań na kliencie Cisco Unified Communication Manager.
W przypadku funkcji pośrednich połączeń, takich jak transfer połączeń, parking połączeń, odbiór połączeń, przekierowanie połączeń i identyfikator dzwoniącego, dyspozycja identyfikatora dzwoniącego opiera się na przetwarzaniu wartości verstat początkowego połączenia.
Gdy połączenie przychodzące do Webex Calling użytkownika zostanie przekierowane, a numer połączenia zostanie zmieniony, wówczas rozstrzygnięcie rozmówcy
jest rozstrzygane na podstawie verstatwartości w żądaniu połączenia przychodzącego.
Obsługiwane urządzenia
Wykrywanie spamu jest obsługiwane w następujących punktach końcowych Cisco:
-
Aplikacja Webex — wersja 42.5 lub nowsza dla komputerów stacjonarnych i mobilnych.
-
Telefony MPP — obsługuje urządzenia MPP 6800, 7800, 8800 i 9800 MPP z oprogramowaniem sprzętowym w wersji 11.3.7 lub nowszej.
Konfiguracja administratora
Udostępnianie powiadomień użytkownika za pomocą Control Hub
Administrator może skonfigurować wysyłanie wskazań użytkownika dla niezweryfikowanych dzwoniących. Administrator może skonfigurować blokowanie wywołań, które nie powiodły się walidacji STIR/SHAKEN. Zapewnia to, że potencjalne wywołania oszustwa nie są wysyłane do punktu końcowego użytkownika.
Aby skonfigurować ustawienia powiadomień na poziomie organizacji, wykonaj następujące kroki:
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji Usługi > Dzw onienie. |
| 3 |
Przejdź do Ustawienia usługi i przewiń w dół do Wali dacja identyfik atora dzwoniącego. |
| 4 |
Użyj przełącznika, aby aktywować następujące opcje:
Funkcje wskazywania połączeń i ustawienia identyfikatora wywołanego dotyczą tylko Webex Calling lokalizacji w Stanach Zjednoczonych Ameryki i Kanadzie. Inne lokalizacje widzą połączenia prezentowane normalnie, niezależnie od ustawień identyfikatora dzwoniącego. |
Skonfiguruj CUBE do wskazywania spamu
Aby przekazać te verstatinformacje organizacjom w Stanach Zjednoczonych i KanadzieWebex Calling, które korzystają z lokalnego PSTN połączonego z usługą Local Gateway lub CUBE, muszą skonfigurować te ustawienia w programie CUBE. Webex Calling
Skonfiguruj CUBE, jeśli dostawca usług PSTN wysyła
verstatparametr podczas nowej konfiguracji połączenia:
-
Znaczniki, do których się tutaj odwołuje, są oparte na Przewodniku konfiguracji bramy lokal nej.
-
Wykonanie tej konfiguracji nawet wtedy, gdy usługodawca nie wysy ła
verstatparametru, nie wpłynie na połączenia.
voice class sip-copylist 200
 sip-header From
 sip-header P-Asserted-Identity
 sip-header P-Attestation-Indicator
dial-peer voice 200
 voice-class sip copy-list 200
voice class sip-profiles 100
 rule 90 request INVITE peer-header sip P-Asserted-Identity copy "(;verstat=[A-Z|a-z|-]+)" u01
 rule 91 request INVITE sip-header P-Asserted-Identity modify "@" "\u01@"
 rule 92 request ANY peer-header sip From copy "(;verstat=[A-Z|a-z|-]+)" u02
 rule 93 request ANY sip-header From modify "@" "\u02@"
 rule 94 request INVITE peer-header sip P-Attestation-Indicator copy "(.*)" u03
 rule 95 request INVITE sip-header P-Attestation-Indicator add "P-Attestation-Indicator: Dummy Header"
 rule 96 request INVITE sip-header P-Attestation-Indicator modify "Dummy Header" "\u03"
 rule 97 request INVITE sip-header P-Attestation-Indicator modify "P-Attestation-Indicator: $" "Remove: Me"
 rule 98 request INVITE sip-header Remove remove
W przypadku połączeń z PSTN, gdy usługodawca nie obsługuje STIR/SHAKEN:
Jeśli dostawca PSTN nie wysyła verstatinformacji w połączeniu przychodzącym, nie zmieniaj domyślnej wartości opcji Obecne połączenia od niezweryfikowanych dzwoniących jako ustawień zwykłych połączeń w Centrum sterowania. Jeśli ustawienie jest wyłączone, użytkownicy widzą na swoich klientach wskazanie Możliwy spam.
Certyfikowani dostawcy reputacji dzwoniących z Webex Calling
Webex Callingnadal wzmacnia bezpieczną współpracę dzięki integracji Certyfikowanych Dostawców Reputacji Call (CCRP). Ta integracja proaktywnie chroni Cię przed pojawiającymi się zagrożeniami, dzięki czemu możesz cieszyć się płynną komunikacją, jakiej oczekujesz.
Funkcja wykorzystuje analizę reputacji w czasie rzeczywistym do dynamicznej oceny przychodzących połączeń PSTN i automatycznego podejmowania działań poprzez blokowanie znanych zagrożeń, rzucenie wyzwania podejrz anym rozmówcom poprzez weryfikację CAPTCHA i umożliwiając zaufanym połączeniom łączenie się bez zakłóceń. Dostępne dla klientów z siedzibą główną w Ameryce Północnej za pośrednictwem certyfiko wanego dostawcy Mutare, to rozwiązanie zarządzane w chmurze zapewnia ochronę klasy korporacyjnej przed spamem i atakami vishing przy minimalnej konfiguracji. Oznacza to, że Twój zespół może skupić się na tym, co najważniejsze: prowadzenie znaczących rozmów z legalnymi rozmówcami.
Badanie przesiewowe pod nazwane numery
Webex Callingwysyła wywołany numer do Mutare wraz z informacjami o dzwoniącym. Administratorzy konfigur ują niestandardowe reguły w portalu Mutare, aby zastosować różne metody badań przesiewowych na podstawie wybier anego numeru. Na przykład możesz wymagać weryfikacji CAPTCHA dla linii głównych, podczas gdy połączenia z liniami bezpośrednimi nie przechodz ą żadnej obróbki CAPTCHA. Mutare może zwrócić akcję zezwolenia, blokowania lub CAPTCHA na podstawie numeru dzwoniącego, wywołanego numeru lub kombinacji obu; sam wynik reputacji pozostaje oparty na numerze dzwoniącym.
Dlaczego ochrona świadoma miejsca przeznaczenia ma znaczenie
Numery publiczne, takie jak recepcje, linie główne, linie obsługi klienta, kolejki połączeń i bezpłatne numery kampanii , mogą być częstym celem spamu, połączeń roboczych i ruchu telefonicznego typu „odmowa usługi”. Zasady dotyczące spamu w całej organizacji stosują te same zasady do każdego połączenia przychodzącego. Badanie przesiewowe pod nazwane numery pozwala zastosować odpowiedni poziom ochrony w każdym miejscu docelowym, dzięki czemu numery wysokiego ryzyka mogą korzystać z silniejszych kontroli bez zmiany sposobu obsługi połączeń w pozostałej części organizacji.
Przypadki użycia
Oto niektóre typowe przypadki użycia:
-
Ochrona odbioru i linii głów nej — kieruj połączenia do recepcji firmy lub głównej centrali za pośrednictwem CAPTCHA, podczas gdy bezpośrednie numery pracowników wykorzystują lżejsze badania przesiewowe lub pozwalają na leczenie. Zmniejsza to obciążenie robocall pracowników recepcji bez konieczności stosowania CAPTCHA przy każdym połączeniu przychodzącym w organizacji.
-
Ochrona przeciwpowodziowa z odmową usługi przez telefoni ę — gdy pojedynczy opublikowany numer jest skierowany do dużego złośliwego ruchu, zastosuj blokowanie lub leczenie CAPTCHA tylko do tego DID, bez zmiany ochrony dla reszty organizacji.
-
Kolejki połączeń i centra kontak towe — wyświetlaj spam, zanim połączenia dotrą do agentów na numerach pilotów w kolejce, aby zmniejszyć zmarnowany czas agentów spowodowany robocall i uciążliwym ruchem w punktach wejścia o dużej głośności.
-
Linie regulowane i wysokiego ryzyka — Usługi finansowe, opieka zdrowotna i klienci rządowi mogą chronić wrażliwe lub publiczne linie, takie jak infolinie dotyczące oszustw, linie planowania pacjentów i numery kontaktowe agencji, z politykami dotyczącymi konkretnych miejsc docelowych.
Przepływ pracy funkcji
Poniższe kroki wyjaśniają, jak działa ta funkcja:
| 1 |
Subskrybuj usługę reputacji dzięki Mutare, CCRP firmy Cisco. Aby uzyskać więcej informacji i zarejest rować się w usłudze CCRP w Mutare, odwiedź CCR P dla. Webex Calling Klienci powinni skorzystać z połączenia z Mutare, aby się zarejestrować. Zespół pokładowy Mutare poprowadzi Cię przez proces subskrypcji i zapewni, że Twoje konto jest odpowiednio zabezpieczone. |
| 2 |
Po zakończeniu subskrypcji Mutare udostępnia unikalny identyfikator firmy i tajny klucz dla Twojej organizacji. Te bezpieczne dane uwierzytelniające tworzą zaufane połączenie między Webex Calling Twoim środowiskiem a platform ą reputacji Mutare. Te dane u wierzytelniające należy skonfigurować w Centrum sterowania. |
| 3 |
Dostosuj zasady obsługi połączeń, konfigurując poziomy progowe reputacji dostosowane do pozycji bezpieczeństwa organizacji i potrzeb biznesowych. Aby uzyskać więcej informacji, z obacz następującą sekcję konfiguracji. |
| 4 |
Po zapisaniu konfiguracji Webex Calling automatycznie nawiązuje bezpieczne połączenie między środowiskiem Webex Twojej organizacji a dedykowanym najemcą na platformie CCR P Mutare. |
| 5 |
Przychodzące połączenie PSTN dociera o godz. Webex Calling |
| 6 |
Przed skierowaniem połączenia do miejsca docelowego wyodrębnia numer dzwoniącego z nagłówka SIP From (lub w razie potrzeby P-Asserted-Identi Webex Calling ty). |
| 7 |
Zapytanie w czasie rzeczywistym jest wysył ane do Mutare z numerem dzwoniącego i wywoł anym numerem. |
| 8 |
Mutare z wraca wynik reputacji. Jeśli skonfigurowana reguła niestandardowa zostanie zastosowana na podstawie numeru dzwoniącego, numeru wywołanego lub kombinacji obu, Mutare może również zwrócić akcję reguły dostawcy. |
| 9 |
Webex Callingstosuje akcję reguły dostawcy, gdy zostanie zwrócona. W przeciwnym razie stosuje skonfigurowane progi wyników. |
| 10 |
Połączenie łączy się, jest kwestionowane za pomocą CAPTCHA lub jest blokowane na podstawie akcji reguły dostawcy lub skonfigurowanych progów wyników. |
Skonfiguruj dostawcę reputacji dzwoniącego
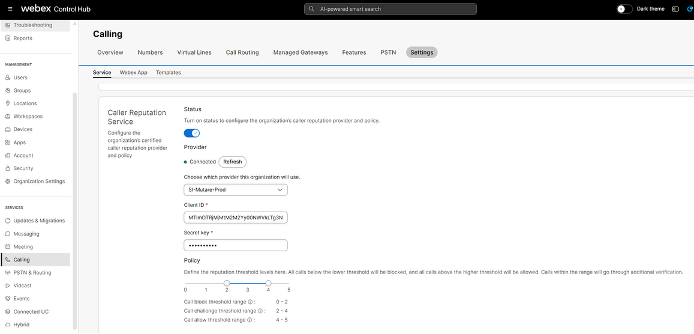
Aby skonfigurować ustawienia dostawcy reputacji dzwoniącego i zasad na poziomie organizacji, wykonaj następujące kroki:
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji . |
| 3 |
Przejdź do Ustawienia i przewiń w dół do usługi reputacji dzwoniącego. |
| 4 |
Włącz przełącznik, aby skonfigurować ustawienia dostawcy reputacji i zasad dzwoniącego.
W przypadku reguł niestandardowych obejmujących wywołany numer, skonfiguruj warunki regu ł i działania w portalu Mutare. Reguły niestandardowe mogą używać numeru dzwoniącego, numeru wywołanego lub kombinacji obu, aby określić akcję wyz wania Zezwalaj, Blokuj lub CAPTCHA. W Centrum sterowania kontynuuj konfigurowanie poświadczeń dostawcy reputacji dzwoniącego i zasad progu wyników. Jeśli Twoje konto wygasło, skontaktuj się z dostawcą reputacji dzwoniącego. Po przywróceniu licencji kliknij opcję S próbuj ponownie, aby przywrócić stan wygasłego . |
Hierarchia pierwszeństwa filtrowania połączeń
Integracja CCRP z Webex Calling zapewnia zaawansowane rozwiązanie do unikania spamu, które działa w hierarchii Webex Calling priorytetów, aby chronić użytkowników przed niechcianymi połączeniami. Zapewnia to legal ne połączenia.
Gdy platforma Mutare CCRP zwraca akcję reguły dostawcy dla reguły niestandardowej obejmującej wywołany numer, Webex Calling stosuje tę akcję przed zastosowaniem procedury progowej oceny.
Poziom pierwszeństwa filtrowania połączeń Webex Calling jest następujący: 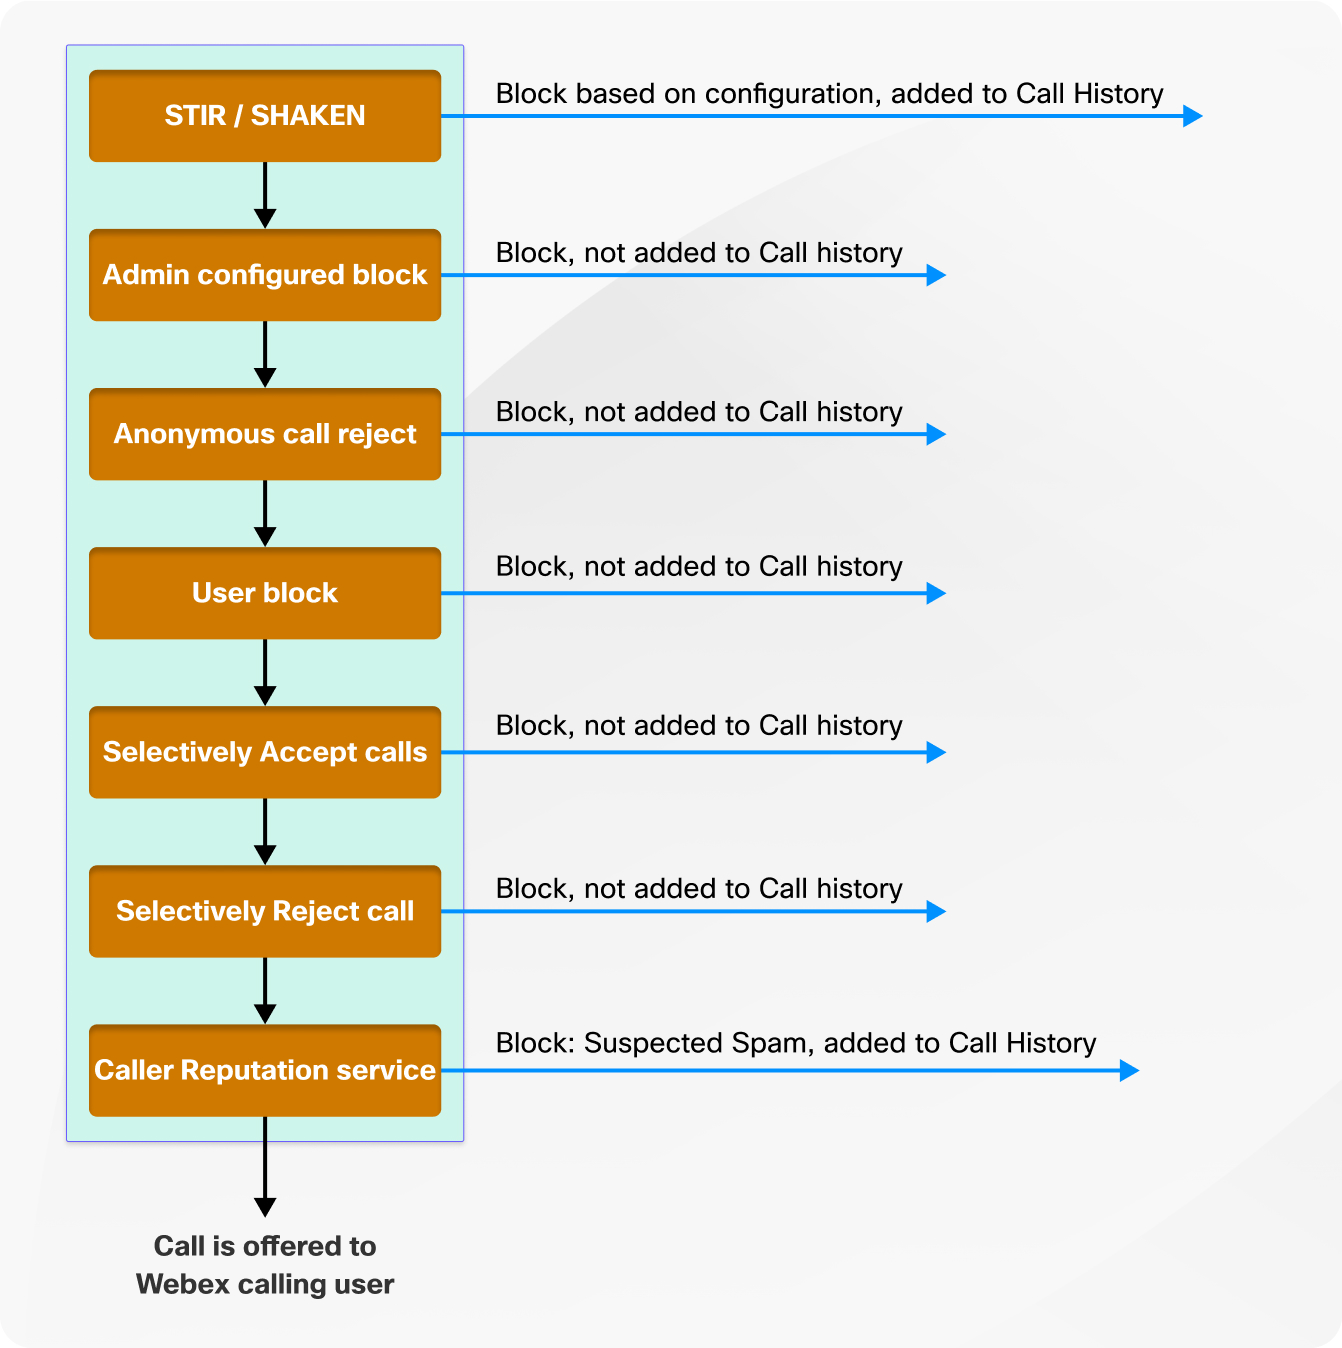
Dyspozycja i raportowanie połączeń
|
Rodzaj leczenia |
Działanie/Wynik |
|---|---|
|
Blokuj |
Połączenie nie jest oferowane wywołanemu użytkownikowi. Połączenie zostało wydane z powodu 603. Po łączenie jest logowane w historii połączeń użytkownika z dyspozycją „zablokowane”. |
|
Wyzwanie (CAPTCHA) |
Dzwoniący otrzymuje trzy próby przejścia wyzwania. Pomiędzy wprowadzaniem cyfr jest 15-sekundowy limit czasu.
|
|
Zezwalaj |
Połączenie jest prezentowane użytkownikowi jako zwykłe połączenie bez żadnych wskazań. |
|
Brak lub powolna odpowiedź Mutare |
Wywołanie jest przedstawiane użytkownikowi wraz z wynikami zaświadczenia STIR/SHAKEN, jeśli są dostępne od nośnika PSTN. |
-
Jeśli połączenie zostanie oznaczone jako Potencjalny SPAM po przetworzeniu STIR/SHAKEN, ale otrzyma wysoki wynik reputacji lub przejdzie test CAPTCHA z usługi reputacji połączeń Mutare, zostanie ono przedstawione jako normalne połączenie do użytkownika. Webex Calling
-
Jeśli połączenie zostanie oznaczone jako Zweryfikowany dzwoniący po przetworzeniu STIR/SHAKEN, ale otrzyma niski wynik reputacji lub nie powiedzie się testu CAPTCHA z usługi reputacji połączeń Mutare, połączenie zostanie zablokowane.
Aby poprawić dane połączeń i raportowanie, do rekordu szczegółów połączenia (CDR) dodawane są następujące pola w celu przechwytywania informacji z usługi reputacji:
- Wynik połączenia
- Zadzwoń w wyniku usługi reputacji
- Powód oceny reputacji dzwoniącego
Aby uzyskać więcej informacji na temat tych pól, zobacz Webex Callingszczegółowy raport historii połączeń.
Proces oceny reputacji dzwoniącego dla funkcji grupy
Ocena reputacji dzwoniącego jest wykonywana tylko raz dla każdego połączenia przychodzącego, gdy po raz pierwszy wejdzie do systemu. Proces ten obejmuje wszystkie typy punktów końcowych, w tym obszary robocze i funkcje grupowe, takie jak automatyczne obsługa połączeń, kolejka połączeń i grupy polowania. W przypadku miejsc docelowych, które odbierają połączenia z funkcji grupy, nie przeprowadza się dodatkowej kontroli reputacji dzwoniącego, ponieważ wstępna ocena odbywa się już w punkcie wejścia grupy lub funkcji. W przypadku połączeń, które nie sprawdzają reputacji, dla których wywołany numer jest przypisany do elementu grupy, nie jest tworzony żaden wpis historii połączeń.
W przypadku kontroli wywołanych numerów wywoływany numer jest oryginalnym numerem wywołanym lub pierwszym celem routingu połączenia, takim jak numer kolejki połączeń, grupy polowania lub innej funkcji grupy. Webex Callingnie przeprowadza dodatkowej kontroli reputacji, gdy połączenie zostanie później przekierowane do innego miejsca docelowego.
Połączenia zwrotne z numerów alarmowych, które zawierają nagłówek Callback, nie przechodzą kontroli przez dostawcę reputacji.
Wsparcie i partnerstwo serwisowe
Cisco i Mutare nawiązały współpracę z pomocą techniczną, aby zapewnić klientom szybką, fachową pomoc w integracji usługi Caller Reputation Service. W przypadku problemów związanych z Webex Calling infrastrukturą, routingiem połączeń lub konfiguracją Control Hub klienci muszą skontaktować się Cisco Technical Assistance Center (TAC) za pośrednictwem swoich standardowych kanałów wsparcia. W sprawach specyficznych dla usługi CCRP, w tym obliczenia oceny reputacji, dostępu do portalu dostawcy, udostępniania konta lub pytań dotyczących rozliczeń, klienci powinni skontaktować się bezpośrednio z dedykowanym zespołem wsparcia Mutare.
Ta struktura wsparcia zapewnia, że każde zapytanie dociera do odpowiedniego zespołu, który może zapewnić najbardziej skuteczne i wydajne rozwiązanie.
Ograniczenie
Użytkownicy muszą regularnie przeglądać listę zablokowanych połączeń w swojej historii połączeń, aby zidentyfikować wszelkie fałszywe alarmy. Jeśli na liście zablokowanych przez pomyłkę pojawią się jakieś numery, zwłaszcza te nieodebrane połączenia, które nie powinny być blokowane, użytkownicy powinni skontaktować się z administratorem, aby odblokować te numery.


