- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


 Neste artigo
 Comentários?
Aprenda a atualizar o Cisco BroadWorks NPS para utilizar o NPS Proxy com este guia de configuração. Descubra instruções passo a passo, considerações e melhores práticas para uma integração perfeita e um desempenho de rede aprimorado.
Visão geral do NPS Authentication Proxy
Este artigo descreve como configurar um NPS compartilhado para usar o proxy de autenticação NPS, para que ele também possa ser usado para enviar notificações de chamadas para aplicativos Webex. Se o seu NPS não oferecer suporte a outros aplicativos, você poderá seguir o procedimento simplificado no Guia de soluções Webex for BroadWorks.
Visão geral do proxy NPS
Para compatibilidade com o Webex for BroadWorks, seu NPS deve ser corrigido para oferecer suporte ao recurso NPS Proxy, Push Server for VoIP em UCaaS.
O recurso implementa um novo design no Notification Push Server para resolver a vulnerabilidade de segurança do compartilhamento de chaves privadas de certificados de notificação push com provedores de serviços para clientes móveis. Em vez de compartilhar certificados e chaves de notificação push com o provedor de serviços, o NPS usa uma nova API para obter um token de notificação push de curta duração do back-end do UCaaS e usa esse token para autenticação com os APNs da Apple e os serviços do Google FCM.
O recurso também aprimora a capacidade do Notification Push Server de enviar notificações para dispositivos Android por meio da nova API HTTPv1 do Google Firebase Cloud Messaging (FCM).
-
Para obter mais informações, consulte a descrição do recurso Push Server for VoIP in UCaaS.
-
Os patches do BroadWorks para o recurso estão disponíveis em: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Mais informações sobre o servidor ADP podem ser encontradas na Cisco BroadWorks Application Delivery Platform.
Pré-requisitos do proxy de autenticação NPS
O XSP (ou Application Delivery Platform ADP) que hospeda o NPS deve atender aos seguintes requisitos:
Versões mínimas e restrições de co-residência
-
O NPS deve ser ativado em um XSP/ADP dedicado e o NPS deve ser o único aplicativo hospedado no servidor. Isso é para eliminar a interferência na entrega de notificações push.
-
Só deve haver um aplicativo NPS em uma implantação. Se você estiver usando UC-One Collaborate/Connect e/ou UC-One SaaS móvel e estiver implementando o Webex for BroadWorks, você deve compartilhar esse único NPS para todos os aplicativos.
-
O NPS deve estar na versão R22 ou posterior, XSP ou ADP.
O R22/R23 XSP é compatível com uma pilha R21 se o XSP executar somente NPS e o AS for R21.SP1. Consulte a Matriz de Compatibilidade do BroadWorks para obter mais informações.
-
Mais informações sobre o servidor ADP podem ser encontradas na Cisco BroadWorks Application Delivery Platform.
NPS compartilhado
Leia estas notas antes de configurar seu NPS compartilhado para usar o proxy NPS:
-
Se seu NPS for usado com outros aplicativos (não apenas com o aplicativo Webex): primeiro configure o proxy NPS e altere o NPS de usar a API legada do FCM para usar a API HTTP v1 do FCM.
-
Depois de verificar se as notificações estão funcionando corretamente para aplicativos mais antigos com o proxy NPS, remova a chave da API do FCM para o aplicativo Android e a chave de autenticação do APNs para o aplicativo iOS.
APNs HTTP/2
-
Se você implantou algum aplicativo iOS que não seja da Cisco/Broadsoft, configure esses aplicativos para usar o protocolo APNS HTTP/2 antes de configurar o NPS para usar o proxy NPS.
-
Os XSP/ADPs que já oferecem suporte ao aplicativo Collaborate ou SaaS BroadWorks precisam ser migrados para HTTP/2. Para obter informações detalhadas sobre a configuração do HTTP/2, consulte Suporte HTTP/2 ao Notification Push Server for APNS (a migração do NPS para dar suporte a esses aplicativos iOS está resumida neste artigo).
Android FCMv1
-
Se você implantou algum aplicativo Android que não seja da Cisco/Broadsoft, configure esses aplicativos para usar as chaves FCMv1 antes de configurar o NPS para usar o proxy NPS.
-
Se o XSP/ADP atualmente oferecer suporte ao aplicativo Connect ou UC-One SaaS, ative as chaves FCMv1 depois de configurar o proxy NPS. Recomendamos que você migre todos os aplicativos adicionais para as chaves FCMv1, ative e teste e, em seguida, desative até que esteja pronto para concluir as instruções de configuração (o fluxo de migração está documentado neste artigo).
Resumo da migração do proxy NPS
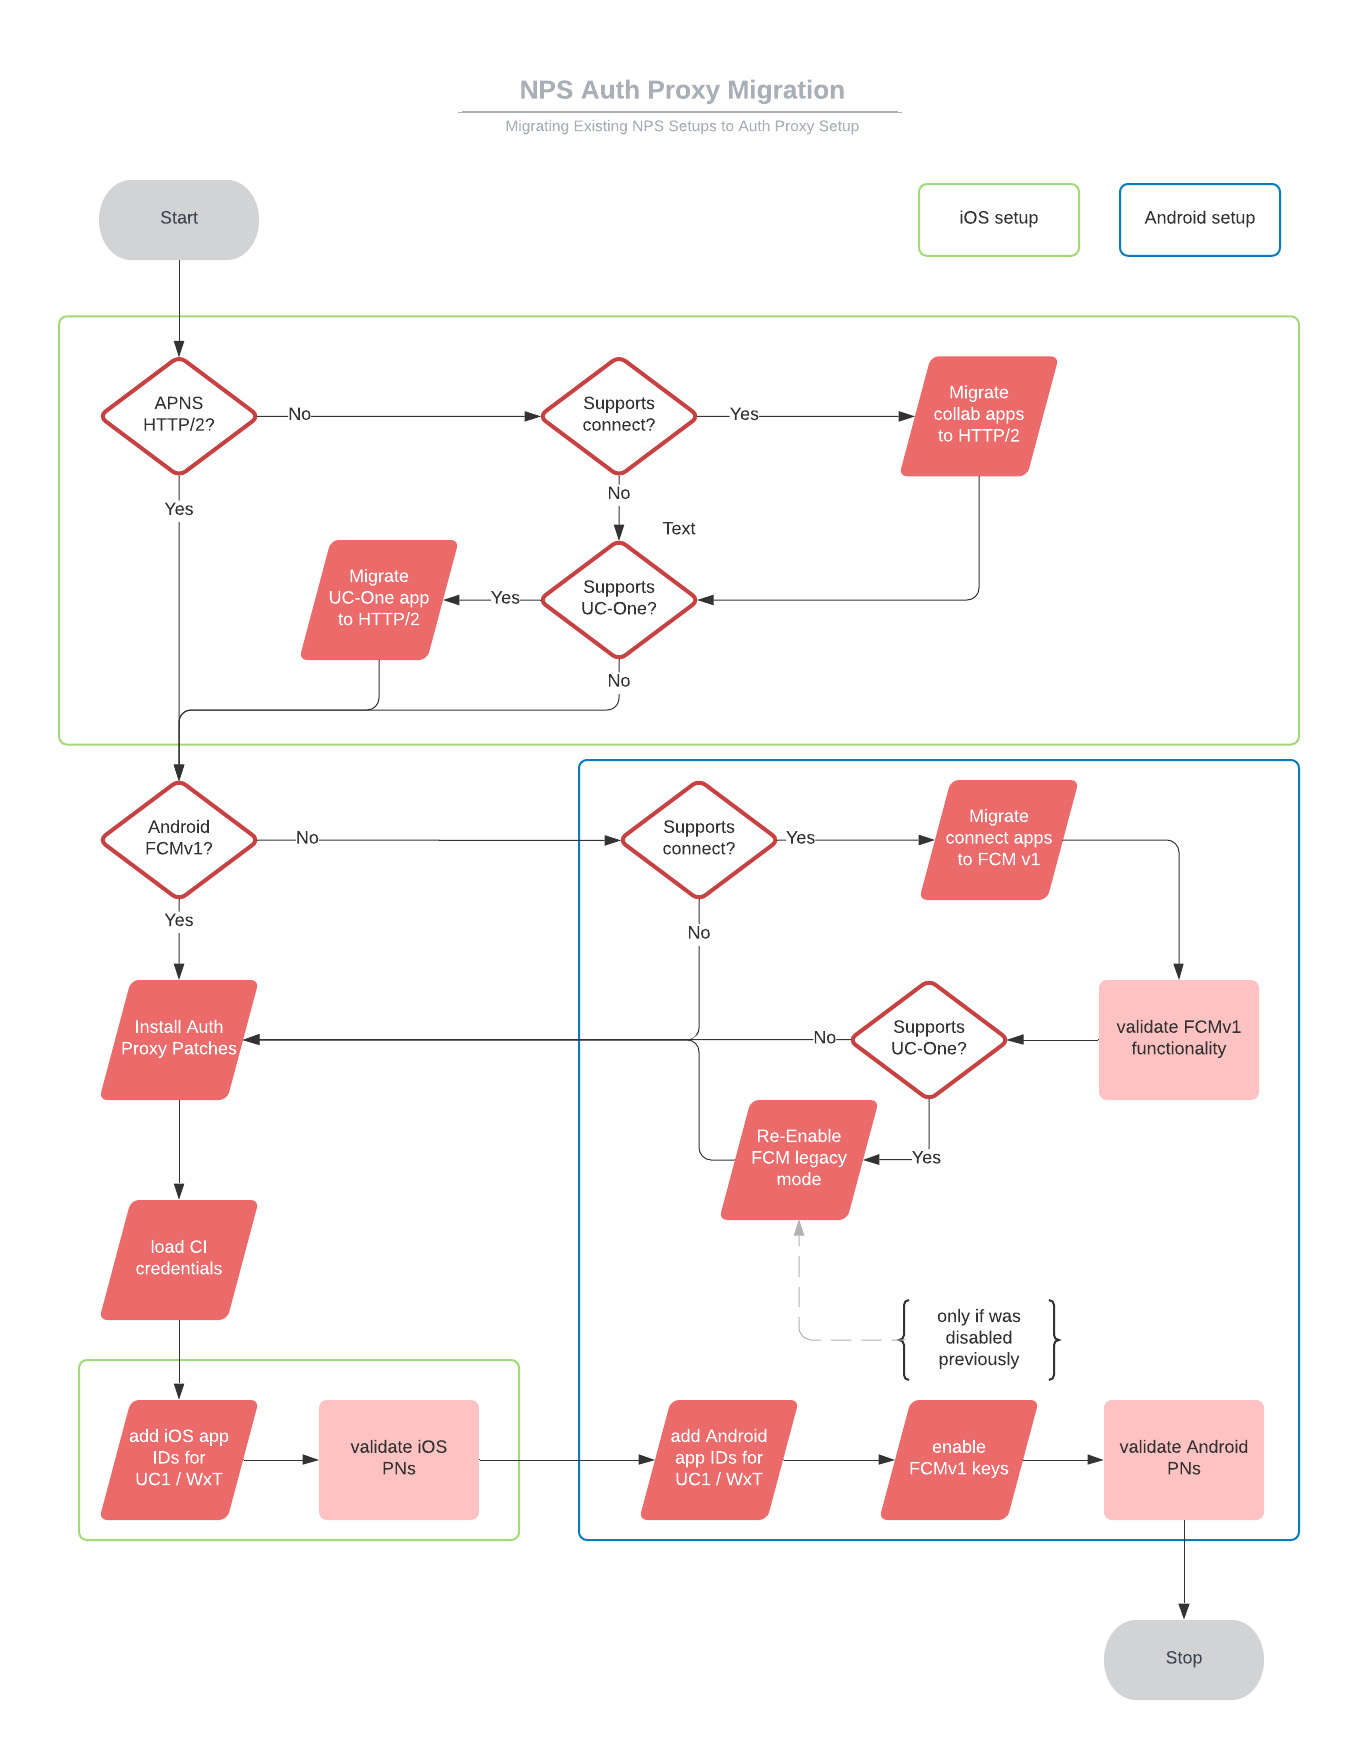
|
Sequência |
Título da tarefa |
Quando/Por que a tarefa é necessária? |
|---|---|---|
|
1 |
Migre o NPS para HTTP/2 para aplicativos iOS UC-One SaaS (ou Connect). |
Se o NPS oferecer suporte a esses aplicativos e eles ainda não estiverem configurados para HTTP/2. |
|
2 |
Migre o NPS para o FCMv1 para aplicativos Android UC-One SaaS (ou Connect). |
Se o NPS oferecer suporte a esses aplicativos e eles ainda não estiverem configurados para o FCMv1. |
|
3 |
Ative o modo FCMv1 e teste as notificações push. |
Se o NPS oferecer suporte ao UC-One Connect e/ou a outros aplicativos Android (que não sejam da Cisco). |
|
4 |
Reative o modo legado do FCM. |
Se o NPS estiver oferecendo suporte ao UC-One SaaS. Se você deixar o FCMv1 ativado antes de configurar o proxy NPS, as notificações push para o UC-One SaaS começarão a falhar. |
|
5 |
Instale os patches do proxy de autenticação do NPS. |
Se o NPS estiver no XSP R22 ou no XSP R23. |
|
6 |
Configure o NPS para usar o proxy de autenticação NPS:
|
Sempre necessário. |
|
7 |
Remova as chaves do modo legado do FCM. |
Para aplicativos que são suportados com êxito pelo NPS no FCMv1. |
Migre os aplicativos iOS do BroadWorks Collaborate para HTTP/2
Essa tarefa é obrigatória para notificações push para aplicativos UC-One SaaS e Webex em plataformas iOS.
Antes de começar
Se seu XSP estiver executando o R22, você precisará aplicar ap354313 antes de configurar o aplicativo NPS para usar HTTP/2 para APNS.
| 1 |
Defina o URL de produção e os parâmetros de conexão em
Nota: Não defina o tempo limite de conexão abaixo de 1000. |
| 2 |
Adicione os IDs do aplicativo ao contexto dos aplicativos do APNS, certificando-se de omitir a chave de autenticação — defina-a como vazia.
Para o aplicativo Webex: XSP_CLI/applications/notificationpushserver/apns/production/tokens> adicione |
| 3 |
|
| 4 |
|
| 5 |
Habilitar HTTP/2:
|
| 6 |
Somente para aplicativos SaaS UC-One: Entre no portal do revendedor e vá para > BroadWorks >. |
| 7 |
Role para baixo até a seção Notification Push Server, selecione sua versão (por exemplo, Release 22) e siga as instruções fornecidas no portal. |
Migre os aplicativos BroadWorks UC-One Connect/SaaS Android para o FCMv1
-
Essa tarefa se aplica ao NPS no XSP. Ignore-o se seu NPS estiver no ADP.
-
Você pode usar esse procedimento para migrar para notificações FCMv1 para aplicativos Android UC-One Connect ou UC-One SaaS.
-
Você deve usar o FCMv1 se quiser usar o proxy NPS para autenticar notificações push no UC-One ou nos aplicativos Webex Android.
-
Essa tarefa prepara o NPS para o FCMv1 para que você possa habilitá-lo como parte da configuração do proxy de autenticação do NPS. Não habilite o FCMv1 até que você esteja pronto para configurar o proxy de autenticação NPS, ou as notificações para clientes SaaS falharão.
| 1 |
Obtenha o ID do projeto no Firebase console: | ||||||||||||||||
| 2 |
Obtenha a chave privada da sua conta de serviço no Firebase: | ||||||||||||||||
| 3 |
Copie a chave para o XSP que hospeda seu NPS. | ||||||||||||||||
| 4 |
Adicione o ID do projeto e a chave privada associada ao contexto dos projetos do FCM:
| ||||||||||||||||
| 5 |
Adicione o aplicativo UC-One (Connect ou SaaS) e o ID do projeto associado ao contexto dos aplicativos do FCM:
| ||||||||||||||||
| 6 |
Compare a configuração do FCM com os atributos e valores recomendados mostrados aqui. Use a versão Execute
|
Migre os aplicativos BroadWorks UC-One Connect/SaaS Android para o FCMv1 (no ADP)
-
Essa tarefa se aplica ao NPS no ADP. Ignore-o se seu NPS estiver no XSP.
-
Você pode usar esse procedimento para migrar para notificações FCMv1 para aplicativos Android UC-One Connect ou UC-One SaaS.
-
Você deve usar o FCMv1 se quiser usar o proxy NPS para autenticar notificações push no UC-One ou nos aplicativos Webex Android.
-
Essa tarefa prepara o NPS para o FCMv1 para que você possa habilitá-lo como parte da configuração do proxy de autenticação do NPS. Não habilite o FCMv1 até que você esteja pronto para configurar o proxy de autenticação NPS, ou as notificações para clientes SaaS falharão.
| 1 |
Obtenha o ID do projeto no Firebase console: |
| 2 |
Obtenha a chave privada da sua conta de serviço no Firebase: |
| 3 |
|
| 4 |
Faça login na CLI do ADP e adicione o projeto e a chave da API ao contexto dos projetos do FCM:
|
| 5 |
Adicione o ID do aplicativo e do projeto ao contexto dos aplicativos do FCM:
|
| 6 |
Verifique sua configuração: |
Reativar o modo legado do FCM
Você só precisa fazer isso (como parte da migração) se:
-
Seu NPS é usado para aplicativos Android UC-One SaaS ou BroadWorks Connect.
-
Você já testou que as notificações push de chamadas para outros aplicativos estão funcionando com a API FCMv1.
Você está desativando temporariamente o FCMv1 porque as chaves FCMv1 desses aplicativos só devem ser habilitadas durante o processo de configuração do proxy de autenticação NPS.
| 1 |
Faça login no XSP que hospeda seu NPS compartilhado. |
| 2 |
Navegue até o contexto do FCM e desative o FCM v1: |
Instalar patches de proxy de autenticação NPS
Instale os seguintes patches para oferecer suporte ao recurso de proxy de autenticação NPS:
Patches R22
Patches R23
Configurar o NPS para usar o proxy de autenticação
| 1 |
Crie uma solicitação de serviço com seu contato de integração ou com o TAC para provisionar sua conta de cliente OAuth (Webex Common Identity). Dê um título à sua solicitação de serviço Configuração NPS para Configuração do Proxy de Autenticação. Fornecemos a você um ID de cliente OAuth, um segredo de cliente e um token de atualização válido por 60 dias. Se o token expirar antes de você usá-lo com seu NPS, você poderá fazer outra solicitação.
| |||||||||||||||||||
| 2 |
Crie a conta do cliente no NPS:
Execute o comando para verificar se os valores inseridos correspondem aos fornecidos a você. | |||||||||||||||||||
| 3 |
Insira a URL do proxy NPS e defina o intervalo de atualização do token (recomenda-se 30 minutos): FQDNs baseados na região: Leste dos EUA:
Oeste dos EUA:
Europa:
Arábia Saudita:
Austrália:
Se as notificações push expirarem devido a um atraso na resolução do DNS, aumente o valor do tempo limite no arquivo “/etc/resolv.conf” no servidor BroadWorks. | |||||||||||||||||||
| 4 |
(Para notificações do Android) Adicione os IDs dos aplicativos Android ao contexto dos aplicativos do FCM no NPS. Para o aplicativo Webex no Android: xsp_cli/applications/notificationpushserver/FCM/applications> adicione Para o aplicativo UC-One no Android: | |||||||||||||||||||
| 5 |
(Para Apple iOS notificações) Adicione o ID do aplicativo ao contexto dos aplicativos do APNS, certificando-se de omitir a chave Auth — defina-a como vazia. Para o aplicativo Webex no iOS: xsp_cli/applications/notificationpushserver/apns/production/tokens> adicione Para o aplicativo UC-One no iOS: | |||||||||||||||||||
| 6 |
Configure os seguintes URLs do NPS:
| |||||||||||||||||||
| 7 |
Configure os seguintes parâmetros de conexão NPS de acordo com os valores recomendados mostrados:
| |||||||||||||||||||
| 8 |
Verifique se o servidor do aplicativo está examinando os IDs dos aplicativos, pois talvez seja necessário adicionar os aplicativos Webex à lista de permissões: |
Reinicie o NPS e teste as notificações push
| 1 |
Reinicie o XSP: bwrestart
|
| 2 |
Teste as notificações de chamadas para Android fazendo chamadas de um assinante da BroadWorks para o cliente de chamadas no Android. Verifique se a notificação de chamada aparece no dispositivo Android. Nota: Se as notificações push começarem a falhar para o aplicativo Android UC-One, é possível que haja uma configuração incorreta. Se essa for sua situação, você pode reverter para o FCM legado da seguinte forma:
|
| 3 |
Teste as notificações de chamadas para iOS fazendo chamadas de um assinante da BroadWorks para o cliente de chamadas no iOS. Verifique se a notificação de chamada aparece no dispositivo iOS. Nota: Se as notificações push começarem a falhar para o aplicativo iOS UC-One, é possível que haja uma configuração incorreta. Se essa for sua situação, você pode reverter para a interface binária legada com |


