
Благодарим за обратната връзка.
 Обратна връзка?
Бран дирано приложение от Webex Events ви позволява да маркирате всеки аспект от мобилното изживяване на приложението за събития към вашата организация и събития. Ако организацията ви използва решение за еднократно влизане (SSO) SAML 2.0, използвайте го, за да персонализирате начина, по който участниците влизат в приложението! Опцията SSO прави влизането на потребителите и управлението на акаунта по-бързо и лесно, като позволява на потребителите да влязат със съществуващ акаунт, който вашата организация вече управлява.
Тази статия действа като първоначален ресурс и справка за ИТ персонала, отговорен за управлението на SSO.
Имайте предвид, че ако е избрана опцията SSO, все още можете да активирате други опции за вход (имейл, Webex, Google, LinkedIn). Планирайте внимателно и комуникирайте ясно с присъстващите, когато разрешавате множество опции за регистрация и влизане с SSO.
Преди да започнете...
Ако използвате SSO, трябва да изпратите приложението си за одобрение не по-малко от 30 дни преди датата на първото си събитие. Това дава време на нашия екип да конфигурира SSO и да изпрати приложението за одобрение на App Store.
Процес на настройка за организаторите
Като лице, управляващо Webex Events за вашата организация, изпълнете следните стъпки в платформата за събития на Webex, за да започнете процеса на SSO. Щракнете върху връзките във всяка стъпка за подробни инструкции за попълването им. 🔍
-
Изпълнете всички стъпки за настройване на вашия акаунт за разработчици в Apple и по каната на Webex Events.
-
Създайте вашето брандирано приложение и активирайте еднократно влизане (SSO) в стъпката „Брандиране на приложения“.
-
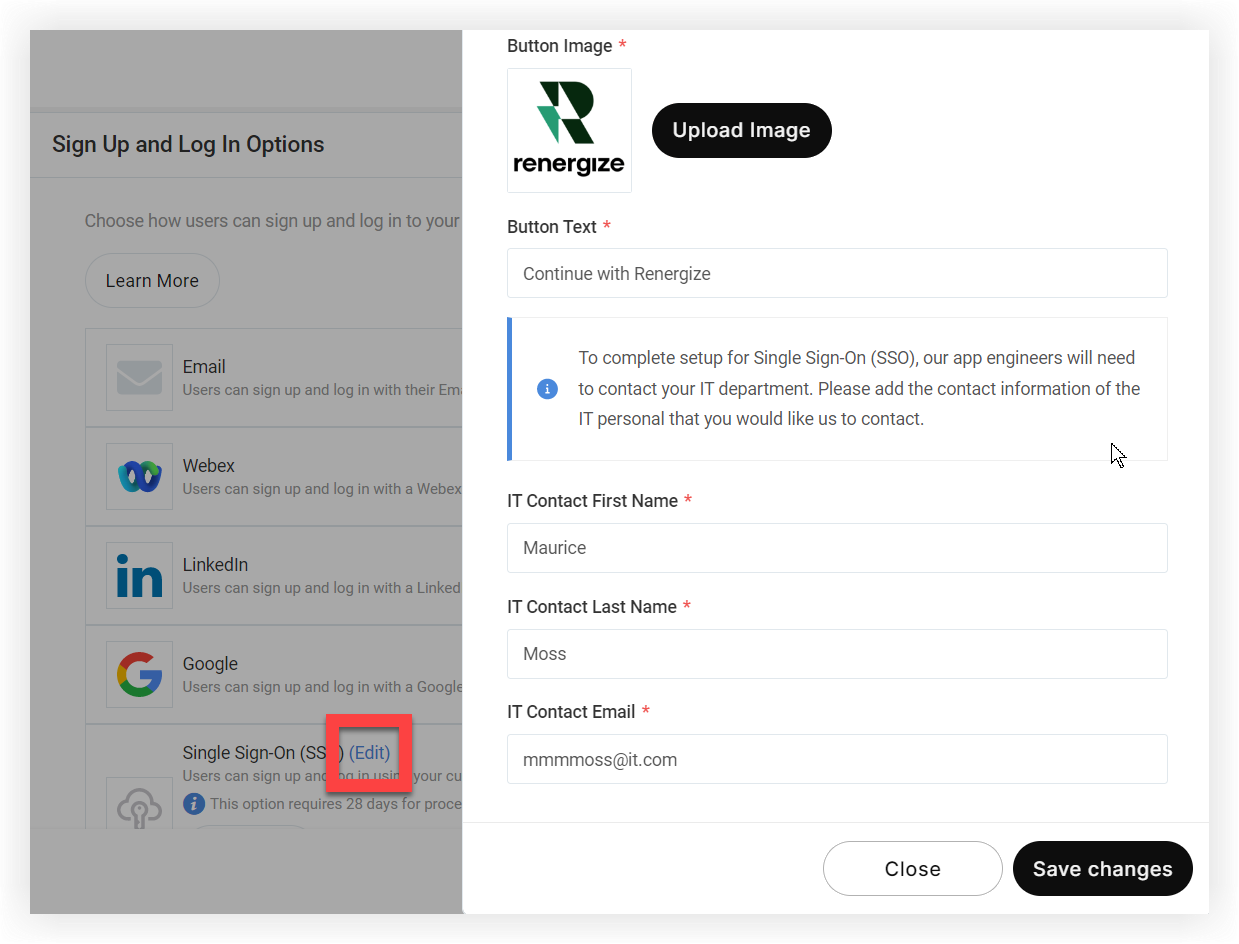
Щракнете върху връз ката Редактиране в опцията Еднократно влизане (SSO). В модала, който се показва, качете изображение на бутона и въведете текста на бутона, който ще се появи на бутона за влизане в SSO.
-
Сега въведете информацията за контакт на основното ИТ лице, отговорно за управлението на SSO за вашата организация. Нашите инженери на приложения ще се свържат с това лице, за да координират изпълнението на SSO.
-
Щракнете върху Запазване на промените.
-
Прегледайте и публик увайте вашето брандирано приложение.
Оттук нашите инженери ще прегледат приложението и ще ви уведомят, ако е необходимо нещо друго от вас по време на процеса. По това време ще се свържем с посочения от Вас ИТ контакт.
Имайте предвид, че ако изберете настройката за поверителност „Само покани“ във вашето приложение за събития, персонализираното съобщение за отказ не се показва на страницата за влиз ане в SSO.
Процес на настройка за ИТ персонал
След като някой с достъп до платформата Webex Events изпълни стъпките по-горе, ние ще създадем образувание в облачната платформа на Google и ще ви предоставим:
-
URL адрес за обратно обаждане за оторизация
-
ИД на обекта
Ако вашата услуга SSO изисква файл с метаданни, ние можем да предоставим такъв по ваше искане. След това трябва да ни предоставите файл с метаданни от вашата услуга.
Чрез предпочитания от Вас доставчик (Microsoft ADFS, Okta, One Login или който и да е доставчик, който поддържа SAML 2.0), идентифицирайте ни като Услуга и ни предоставете следното:
-
Сертификат X.509
-
URL адрес на емитента
-
URL адрес на крайната точка на SAML 2.0
-
Валиден акаунт за тестване от вашия доставчик на самоличност, така че Apple да може да тества и потвърди приложението ви, преди да публикува
След като ги получим и брандираното приложение бъде одобрено от Apple и Google, приложението ще бъде достъпно в App Store и Google Play Store.
Силно препоръчваме задълбоч ено тестване след публикуване на приложението, за да сте сигурни, че SSO работи според очакванията.
FAQ
Поддържат ли Webex Events както за влизане, инициирано от IDP (доставчик на самоличност), така и SP (доставчик на услуги)?
Ние поддържаме само инициирано от SP вход.
Какъв протокол следвате?
Използваме SAML 2.0.
Мога ли да държа някого извън приложението, без да го премахвам от моя SSO?
Да, можеш! Просто следвайте тези инструкции за управление на потребителите на приложения.


