
Hvala na povratnim informacijama.
 Povratne informacije?
Brendi rana aplikacija kompanije Vebek Events vam omogućava da brendirate svaki aspekt iskustva mobilne aplikacije za događaje prema vašoj organizaciji i događajima. Ako vaša organizacija koristi SAML 2.0 rešenje za jednokratnu prijavu (SSO), koristite ga da prilagodite način na koji se vaši polaznici prijavljuju u aplikaciju! Opcija SSO čini korisničku prijavu i upravljanje nalogom bržim i lakšim omogućavajući korisnicima da se prijave sa postojećim nalogom kojim vaša organizacija već upravlja.
Ovaj članak deluje kao početni resurs i referenca za IT osoblje odgovorno za upravljanje SSO.
Imajte na umu da ako je izabrana opcija SSO, i dalje možete aktivirati druge opcije za prijavu (e-pošta, Vebek, Google, LinkedIn). Pažljivo planirajte i jasno komunicirajte sa učesnicima kada dozvolite više opcija za prijavu i prijavu sa SSO.
Pre nego što počnete...
Ako koristite SSO, morate poslati aplikaciju na o dobrenje najmanje 30 dana pre datuma prvog događaja. Ovo daje našem timu vremena da konfiguriše SSO i pošalje aplikaciju na odobrenje App Store-a.
Proces podešavanja za organizatore
Kao osoba koja upravlja Vebek događajima za vašu organizaciju, izvršite sledeće korake u Vebek platformi za događaje da biste pokrenuli SSO proces. Kliknite na veze u svakom koraku za detaljna uputstva o njihovom popunjavanju. 🔍
-
Dovršite sve korake za podešavanje Apple naloga za programere i pozivanje na Vebek događaje.
-
Kreirajte svoju brendiranu aplikaciju i aktivirajte jednokratnu prijav u (SSO) u koraku „Brendiranje aplikacija“.
-
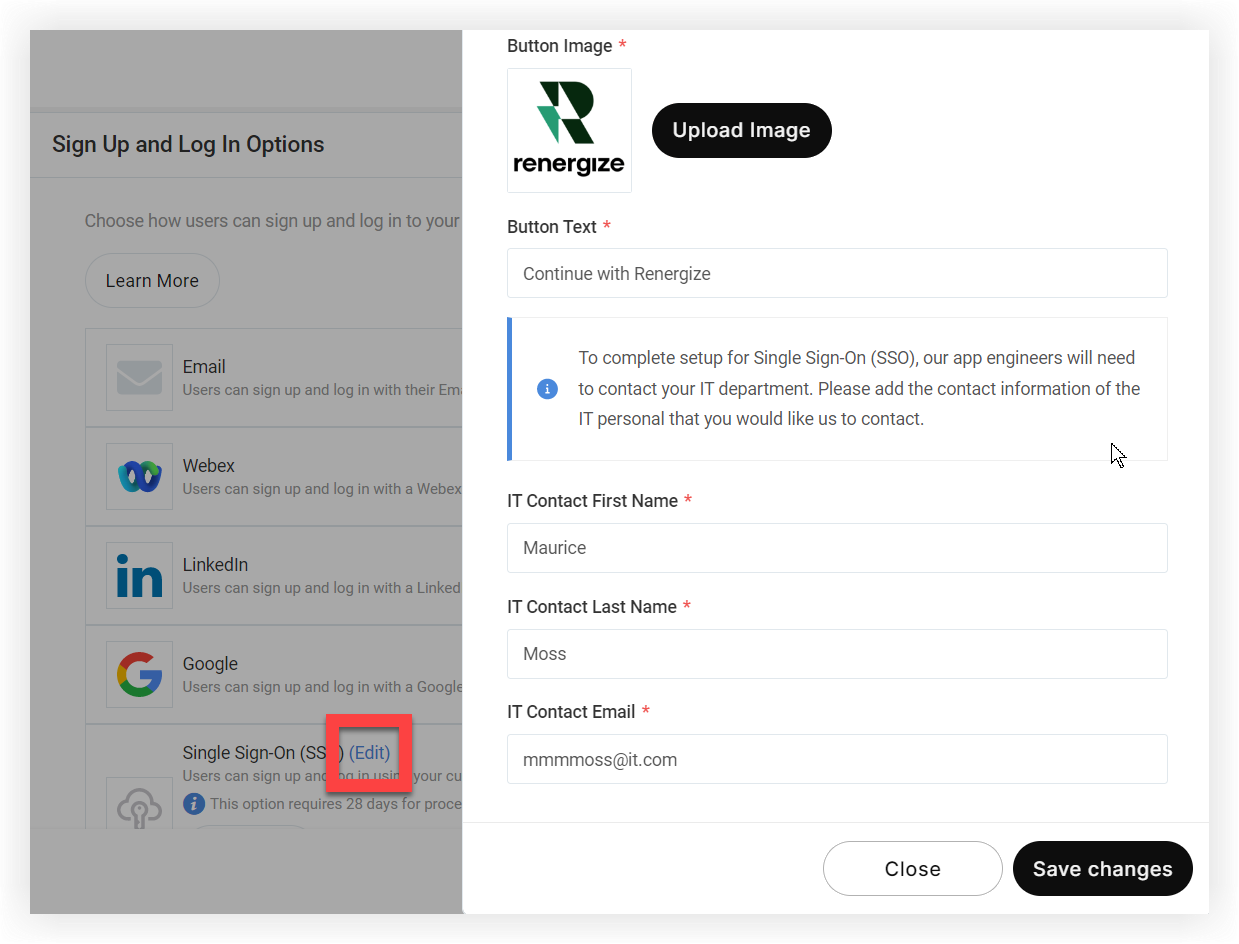
Kliknite vezu U redi na opciji Jednokratna prijava (SSO). U modalu koji se pojavi otpremite sliku dugmeta i unesite Tekst dugmeta koji će se pojaviti na dugmetu za prijavu SSO.
-
Sada unesite kontakt podatke za primarnu IT osobu odgovornu za upravljanje SSO za vašu organizaciju. Naši inženjeri aplikacija kontaktiraće ovu osobu kako bi koordinirali implementaciju SSO-a.
-
Kliknite na dug me Sačuvaj promene.
-
Pregledajte i objav ite svoju brendiranu aplikaciju.
Odavde će naši inženjeri pregledati aplikaciju i obavestiti vas ako vam je još nešto potrebno tokom procesa. U ovom trenutku ćemo kontaktirati IT kontakt koji ste naveli.
Imajte na umu da ako odaberete postavku privatnosti „Samo pozovi“ u aplikaciji za događaje, prilagodljiva poruka o odbijanju neće se pojaviti na stranici za prijavu SSO.
Proces podešavanja za IT osoblje
Nakon što neko sa pristupom platformi Vebek Events završi gornje korake, stvorićemo entitet na Google Cloud platformi i pružiti vam:
-
URL povratnog poziva za autorizaciju
-
ID entiteta
Ako vaša SSO usluga zahteva datoteku metapodataka, možemo je pružiti na vaš zahtev. Zatim nam morate dostaviti datoteku metapodataka iz vaše usluge.
Preko željenog dobavljača (Microsoft ADFS, Okta, One Login ili bilo kog provajdera koji podržava SAML 2.0), identifikujte nas kao uslugu i pružite nam sledeće:
-
Sertifikat X.509
-
URL izdavača
-
URL krajnje tačke SAML 2.0
-
Važeći nalog za testiranje od vašeg dobavljača identiteta kako bi Apple mogao da testira i verifikuje vašu aplikaciju pre objavljivanja
Jednom kada ih primimo i Apple i Google odobre brendiranu aplikaciju, aplikacija će biti dostupna u App Store-u i Google Plai Store-u.
Topl o preporučujemo temeljno testiranje nakon objavljivanja aplikacije kako biste bili sigurni da SSO radi kako se očekuje.
FAQ
Da li Vebek Events podržava prijavljivanje inicirano za IDP (provajder identiteta) i SP (provajder usluga)?
Podržavamo samo prijavu koju je pokrenuo SP.
Koji protokol sledite?
Koristimo SAML 2.0.
Mogu li nekoga držati van aplikacije bez uklanjanja iz svog SSO-a?
Da, možeš! Jednostavno sledite ova uputstva za upravljanje korisnicima aplikacija.


