
コメントありがとうございます。
 フィードバックがある場合
Webex Eventsのブランドアプリを使用すると、モバイルイベントアプリエクスペリエンスのあらゆる側面を組織やイベントにブランド化できます。 組織でSAML 2.0シングルサインオン(SSO)ソリューションを使用している場合は、それを使用して出席者のアプリへのログイン方法をカスタマイズしてください! SSOオプションを使用すると、組織ですでに管理されている既存のアカウントでユーザーがログインできるため、ユーザーログインとアカウント管理がより迅速かつ簡単になります。
この記事は、SSOの管理を担当するIT担当者にとって、最初のリソースおよび参考資料として役立ちます。
SSOオプションを選択した場合でも、他のログインオプション(メール、Webex、Google、LinkedIn)を有効にできることに注意してください。SSOで複数のサインアップとログインのオプションを許可する場合は、慎重に計画を立て、参加者と明確にコミュニケーションをとってください。
始める前に...
SSOを使用している場合は、最初のイベント開催日の30日前までにアプリを申請して承認を受ける必要があります。 これにより、私たちのチームはSSOを設定し、App Storeの承認を得るためにアプリを提出する時間ができます。
主催者の設定プロセス
組織の Webex Events を管理している人として、Webex Events Platform で次の手順を実行して SSO プロセスを開始してください。 各ステップのリンクをクリックすると、完了の詳細な手順が表示されます。🔍
-
Apple 開発者アカウントを設定し、Webex Events を招待するためのすべての手順を完了してください。
-
ブランドアプリを作成し、「アプリのブランディング」ステップでシングルサインオン(SSO)を有効にしてください。
-
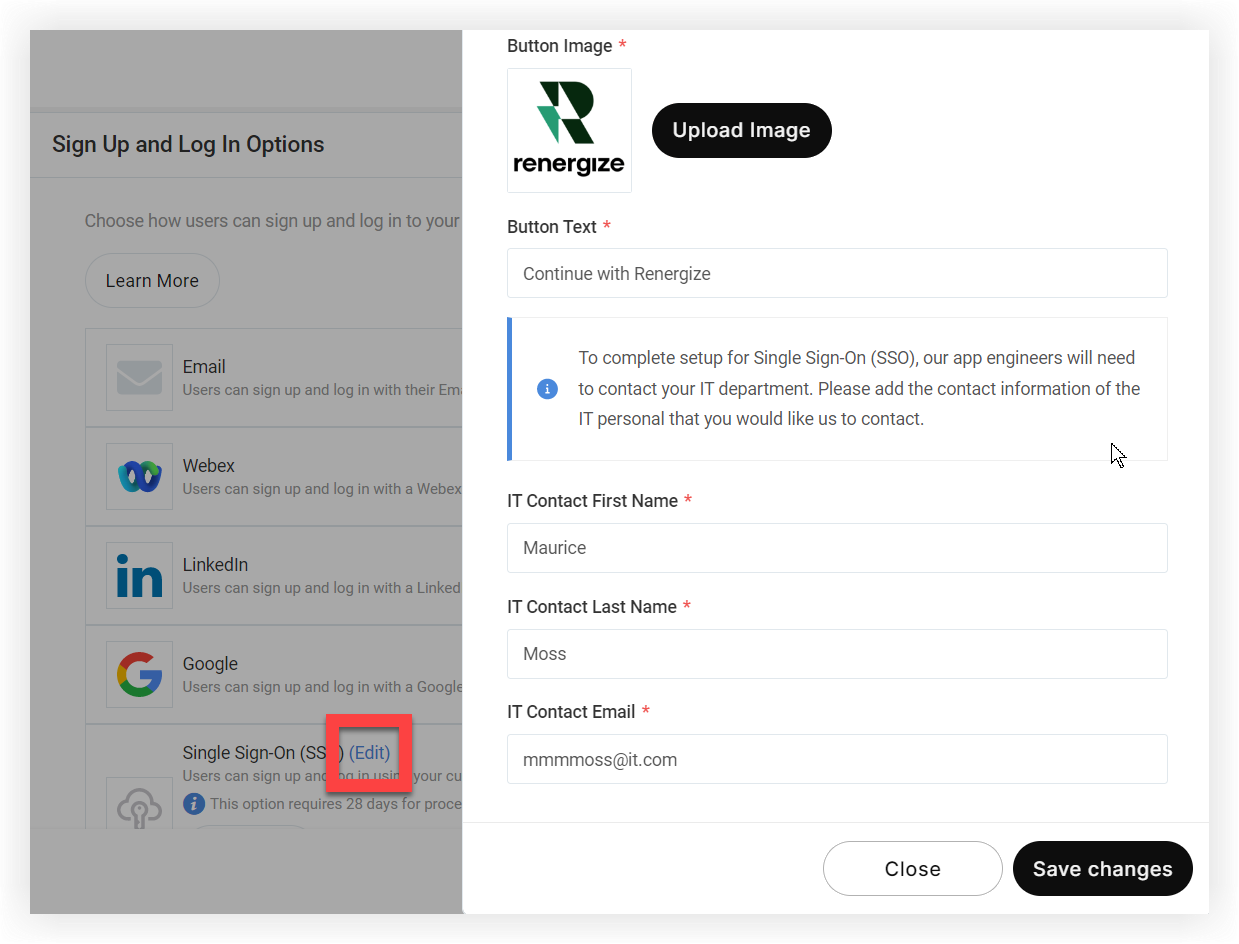
シングルサインオン(SSO)オプションの「編集」リンクをクリックします。 表示されるモーダルで、ボタン画像をアップロードして、SSOサインインボタンに表示されるボタンテキストを入力します。
-
次に、組織のSSOの管理を担当する主なIT担当者の連絡先情報を入力します。 アプリエンジニアがこの人に連絡して、SSOの実装を調整します。
-
[変更を保存] をクリックします。
ここから、当社のエンジニアがアプリを確認し、プロセス全体で他に何か必要な場合は通知します。 この時、ご指定のIT担当者に連絡します。
イベントアプリで 「招待のみ」のプライバシー設定を選択した場合、カスタマイズ可能な拒否メッセージはSSOサインインページに表示されないことに注意してください。
IT担当者のセットアッププロセス
Webex Events プラットフォームにアクセスできる人が上記の手順を完了すると、Google Cloud Platform 上にエンティティが作成され、以下が提供されます。
-
認証コールバックURL
-
エンティティ ID
SSOサービスにメタデータファイルが必要な場合は、ご要望に応じて提供できます。 次に、サービスからのメタデータファイルを提供する必要があります。
ご希望のベンダー(Microsoft ADFS、Okta、One Login、またはSAML 2.0をサポートするプロバイダー)を通じて、私たちをサービスとして指定し、以下を提供してください。
-
X.509証明書です
-
発行者の URL
-
SAML 2.0 エンドポイントの URL
-
Appleが公開前にアプリをテストして検証できるように、IDプロバイダーからの有効なテストアカウント
これらを受け取り、ブランドアプリがAppleとGoogleによって承認されると、アプリはApp StoreとGoogle Playストアで利用できるようになります。
SSOが期待どおりに機能することを確認するために、アプリを公開した後に徹底的にテストすることを強くお勧めします。
FAQ
Webex Eventsは、IdP(アイデンティティプロバイダー)とSP(サービスプロバイダー)の両方が開始したログインをサポートしていますか?
SPが開始するログインのみをサポートしています。
どのプロトコルに従っていますか?
私たちはSAML 2.0を使用しています。
SSOから削除せずにアプリから除外することはできますか?
はい、できます! アプリユーザーを管理するには、次の手順に従ってください。


