
피드백을 보내 주셔서 감사합니다.
 피드백이 있습니까?
Webex Events의 브랜드 앱을 사용하면 모바일 이벤트 앱 경험의 모든 측면을 조직 및 이벤트에 브랜딩할 수 있어요. 조직에서 SAML 2.0 싱글 사인온 (SSO) 솔루션을 사용하는 경우, 참석자들이 앱에 로그인하는 방법을 사용자 지정하는 데 사용하세요! SSO 옵션을 사용하면 조직에서 이미 관리하고 있는 기존 계정으로 사용자가 로그인할 수 있어 사용자 로그인과 계정 관리가 더 빠르고 쉬워져요.
이 문서는 SSO 관리를 담당하는 IT 담당자를 위한 초기 자료이자 참고 자료로 사용돼요.
명심하세요, SSO 옵션을 선택한 경우에도 다른 로그인 옵션 (이메일, 웹엑스, 구글, 링크드인) 을 활성화할 수 있어요.SSO로 여러 가입 및 로그인 옵션을 허용할 때는 신중하게 계획하고 참석자들과 명확하게 소통하세요.
시작하기 전에...
SSO를 사용하는 경우 첫 이벤트 날짜 30일 전까지 앱을 제출하여 승인을 받아야 해요. 이렇게 하면 저희 팀이 SSO를 구성하고 앱 스토어 승인을 위해 앱을 제출할 시간이 생겼어요.
오거나이저를 위한 설정 프로세스예요
조직의 Webex 이벤트를 관리하는 사람으로서, Webex 이벤트 플랫폼에서 다음 단계를 완료하여 SSO 프로세스를 시작하세요. 각 단계의 링크를 클릭하면 완료에 대한 자세한 지침을 볼 수 있어요.🔍
-
Apple 개발자 계정 설정 및 Webex 이벤트 초대를 위한 모든 단계를 완료하세요.
-
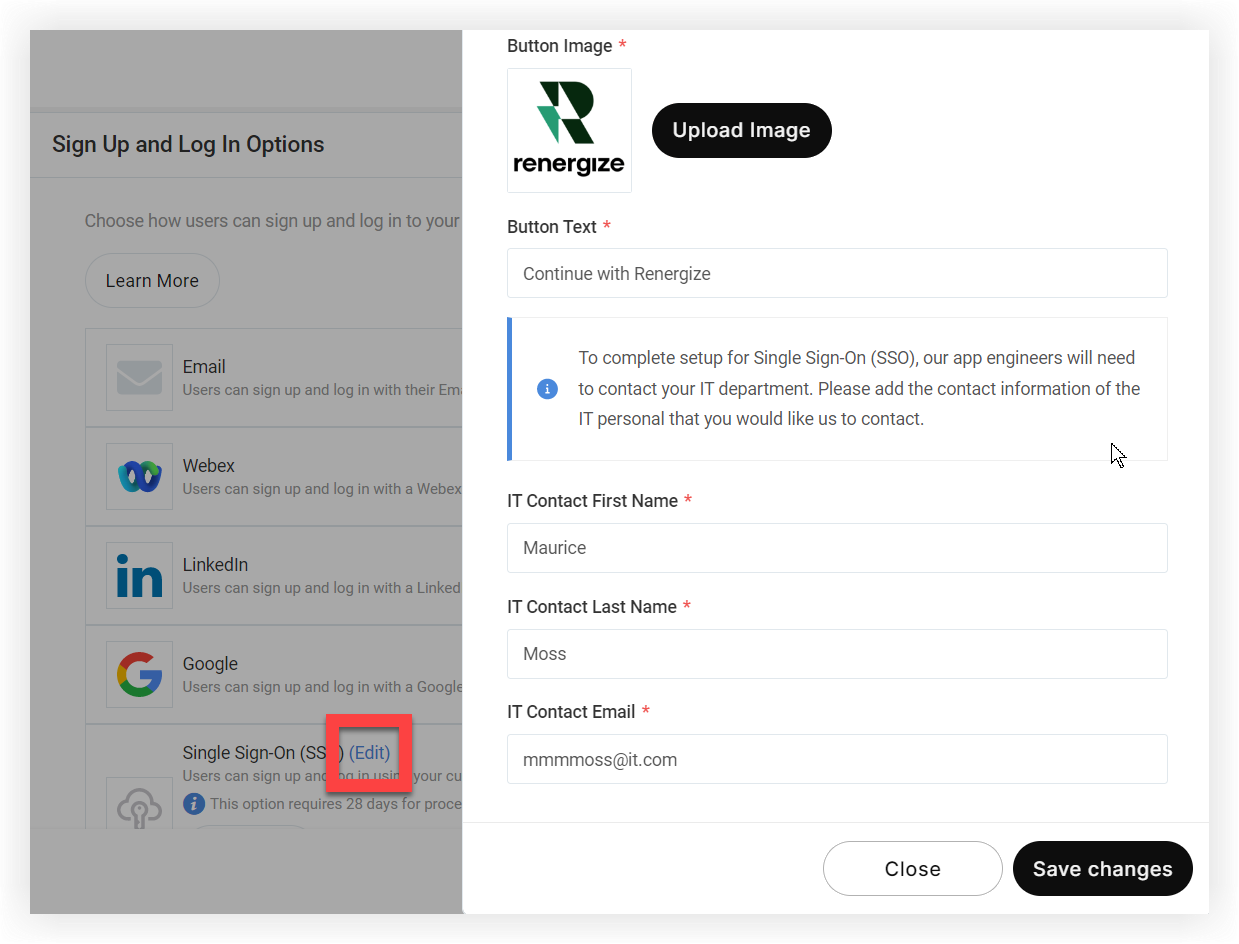
싱글 사인온 (SSO) 옵션에서 편집 링크를 클릭해요. 표시되는 모달에서 버튼 이미지를 업로드하고 SSO 로그인 버튼에 표시될 버튼 텍스트를 입력하세요.
-
이제 조직의 SSO 관리를 담당하는 주요 IT 담당자 연락처 정보를 입력하세요. 저희 앱 엔지니어가 이 사람에게 연락해서 SSO 구현을 조정할 거예요.
-
변경사항 저장 클릭해요.
-
브랜드 앱을 검토하고 게시하세요.
여기에서 엔지니어가 앱을 검토하고 프로세스 전반에 걸쳐 필요한 사항이 있으면 알려줄 거예요. 지금 지정하신 IT 담당자에게 연락할게요.
명심하세요. 이벤트 앱에서 '초대 전용' 프라이버시 설정을 선택하면 사용자 지정 거부 메시지가 SSO 로그인 페이지에 나타나지 않아요.
IT 직원을 위한 설치 프로세스예요
Webex Events 플랫폼에 액세스할 수 있는 사람이 위 단계를 완료하면, Google 클라우드 플랫폼에 엔티티를 생성하고 다음을 제공해요.
-
승인 콜백 URL
-
엔티티 ID
SSO 서비스에 메타데이터 파일이 필요한 경우 요청에 따라 제공할 수 있어요. 그런 다음 서비스의 메타데이터 파일을 제공해야 해요.
선호하는 공급업체 (마이크로소프트 ADFS, Okta, One Login 또는 SAML 2.0을 지원하는 다른 제공업체) 를 통해 당사를 서비스라고 식별하고 다음을 제공하세요.
-
X.509 인증서
-
발급자 URL
-
SAML 2.0 엔드포인트 URL
-
애플이 퍼블리싱 전에 당신의 앱을 테스트하고 검증할 수 있도록 ID 제공업체의 유효한 테스트 계정이에요.
이걸 받고 애플과 구글에서 브랜드 앱을 승인하면 앱스토어와 구글 플레이 스토어에서 앱을 사용할 수 있어요.
SSO가 예상대로 작동하는지 확인하기 위해 앱이 게시된 후 철저한 테스트를 강력히 추천해요.
FAQ
웹엑스 이벤트는 IdP (ID 제공자) 와 SP (서비스 제공자) 시작 로그인을 모두 지원해요?
SP에서 시작한 로그인만 지원해요.
어떤 프로토콜을 따르세요?
우리는 SAML 2.0을 사용해요.
제 SSO에서 제거하지 않고 누군가를 앱에서 제외시킬 수 있나요?
네, 할 수 있어요! 앱 사용자 관리를 위해 이 지침을 따르기만 하면 돼요.


