
感谢您的反馈。
 反馈?
Webex Events 的品牌应用程序可让您在移动活动应用程序体验的各个方面为您的组织和活动打上品牌。 如果您的组织使用 SAML 2.0 单点登录 (SSO) 解决方案,请使用它来自定义您的与会者登录应用程序的方式! SSO 选项允许用户使用您的组织已经管理的现有帐户登录,从而使用户登录和账户管理变得更快、更容易。
本文是负责管理 SSO 的 IT 人员的初始资源和参考。
请记住,如果选择了 SSO 选项,您仍然可以激活其他登录选项(电子邮件、Webex、谷歌、LinkedIn)。在允许 SSO 的多个注册和登录选项时,请仔细规划并与与会者进行清晰的沟通。
在你开始之前...
如果您使用的是 SSO,则必须在首次活动日期前不少于 30 天提交应用程序以获得批准。 这使我们的团队有时间配置 SSO 并提交应用程序以获得 App Store 批准。
组织者的设置流程
作为组织管理 Webex 活动的人员,在 Webex 活动平台中完成以下步骤以开始 SSO 流程。 单击每个步骤中的链接,了解如何完成这些步骤的详细说明。🔍
-
完成设置 Apple 开发者账户和邀请 Webex 活动的所有步骤。
-
创建您的品牌应用程序并在 “应用程序品牌” 步骤中激活单点登录 (SSO)。
-
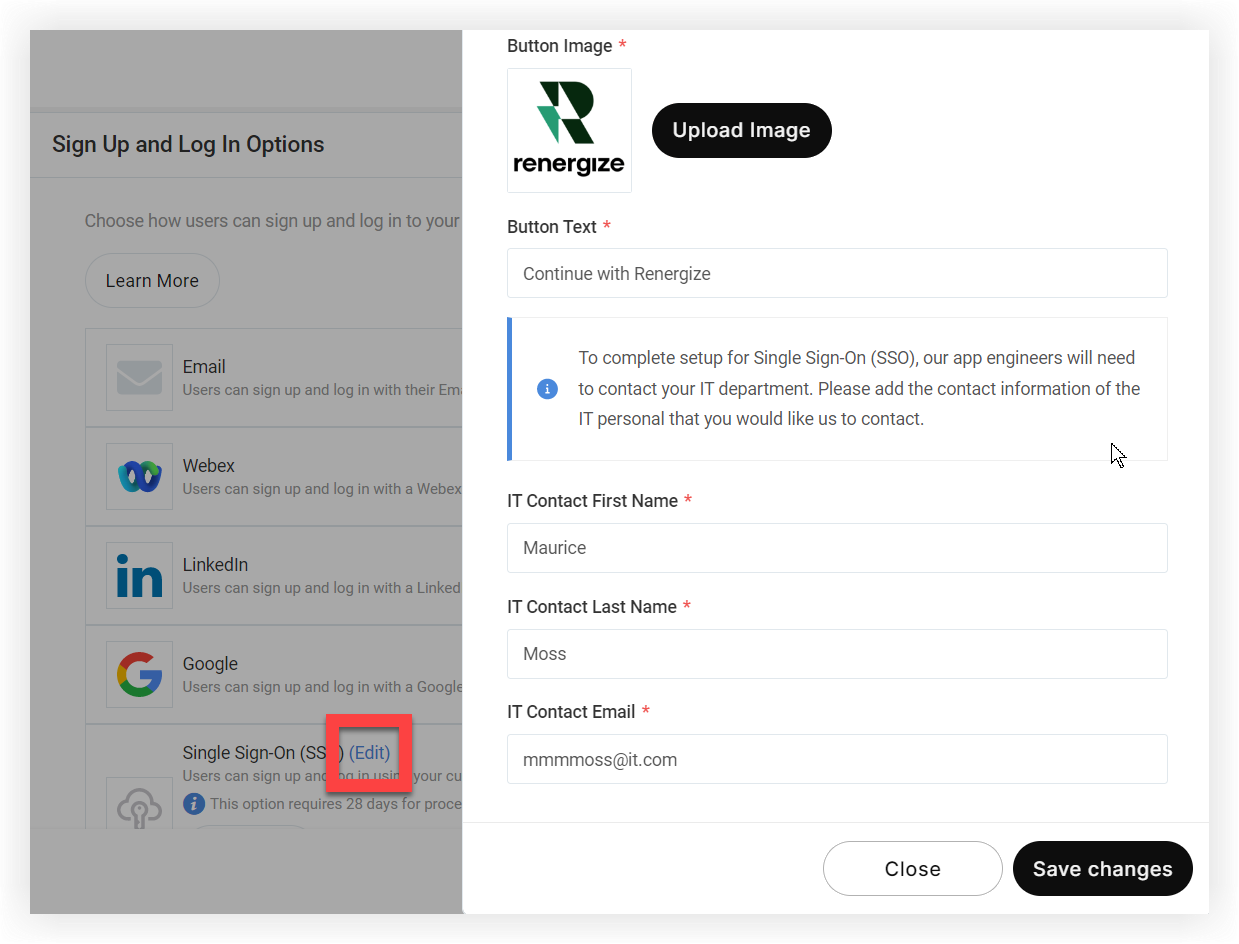
单击 “单点登录 (SSO)” 选项上的 “编辑” 链接。 在出现的模式中,上传按钮图像并输入将显示在 SSO 登录按钮上的按钮文本。
-
现在,输入负责管理组织的 SSO 的主要 IT 人员的联系信息。 我们的应用程序工程师将联系此人以协调 SSO 的实施。
-
单击 保存更改。
-
查看并发布您的品牌应用程序。
从这里,我们的工程师将审查该应用程序,并在整个过程中通知您是否需要您提供任何其他信息。 此时,我们将联系您指定的 IT 联系人。
请注意,如果您在活动应用程序中选择 “仅限邀请” 隐私设置,则可自定义的拒绝消息不会出现在您的 SSO 登录页面上。
IT 人员的设置流程
在有权访问 Webex Events 平台的人员完成上述步骤后,我们将在 Google 云平台上创建一个实体并为您提供:
-
授权回调 URL
-
实体 ID
如果您的 SSO 服务需要元数据文件,我们可以根据您的要求提供一个元数据文件。 然后,您必须向我们提供您的服务中的元数据文件。
通过您的首选供应商(微软 ADFS、Okta、Okta、One Login 或任何支持 SAML 2.0 的提供商),将我们标识为服务并向我们提供以下信息:
-
X.509 证书
-
发行人网址
-
SAML 2.0 终端节点 URL
-
身份提供商提供的有效测试账户,这样 Apple 就可以在发布之前测试和验证你的应用程序
一旦我们收到这些应用程序并且品牌应用程序已获得苹果和谷歌的批准,该应用程序将在App Store和Google Play商店上市。
我们强烈建议在应用程序发布后进行全面测试,以确保 SSO 按预期运行。
FAQ
Webex Events 是否支持 IdP(身份提供商)和 SP(服务提供商)发起的登录?
我们仅支持 SP 发起的登录。
你遵循什么协议?
我们使用 SAML 2.0。
我可以在不将某人从我的 SSO 中移除的情况下将其拒之门外吗?
是的,你可以! 只需按照以下说明管理应用程序用户即可。


