
Ďakujeme za vašu spätnú väzbu.
 Spätná väzba?
Značková aplikácia od Webex Events vám umožní označiť každý aspekt zážitku z mobilnej aplikácie Event pre vašu organizáciu a podujatia. Ak vaša organizácia používa riešenie SAML 2.0 Single Sign-On (SSO), použite ho na prispôsobenie prihlasovania účastníkov do aplikácie! Možnosť SSO zrýchľuje a zjednodušuje prihlásenie používateľov a správu účtov tým, že umožňuje používateľom prihlásiť sa pomocou existujúceho účtu, ktorý vaša organizácia už spravuje.
Tento článok slúži ako počiatočný zdroj a referencia pre IT personál zodpovedný za riadenie SSO.
Majte na pamäti, že ak je vybratá možnosť SSO, stále môžete aktivovať ďalšie možnosti prihlásenia (E-mail, Webex, Google, LinkedIn). Plánujte starostlivo a jasne komunikujte s účastníkmi, keď povoľujete viac možností registrácie a prihlásenia pomocou SSO.
Skôr ako začnete...
Ak používate SSO, musíte odoslať aplikáciu na schválenie naj neskôr 30 dní pred dátumom prvej udalosti. To dáva nášmu tímu čas na konfiguráciu SSO a odoslanie aplikácie na schválenie App Store.
Proces nastavenia pre organizátorov
Ako osoba, ktorá spravuje Webex Events pre vašu organizáciu, vykonajte nasledujúce kroky v platforme udalostí Webex a spustite proces SSO. Kliknutím na odkazy v každom kroku nájdete podrobné pokyny na ich dokončenie. 🔍
-
Vykonajte všetky kroky na nastavenie účtu Apple Developer a pozvanie udalostí Webex.
-
Vytvorte svoju značkovú aplik áciu a aktivujte jednorazové prihlásenie (SSO) v kroku „Značka aplikácií“.
-
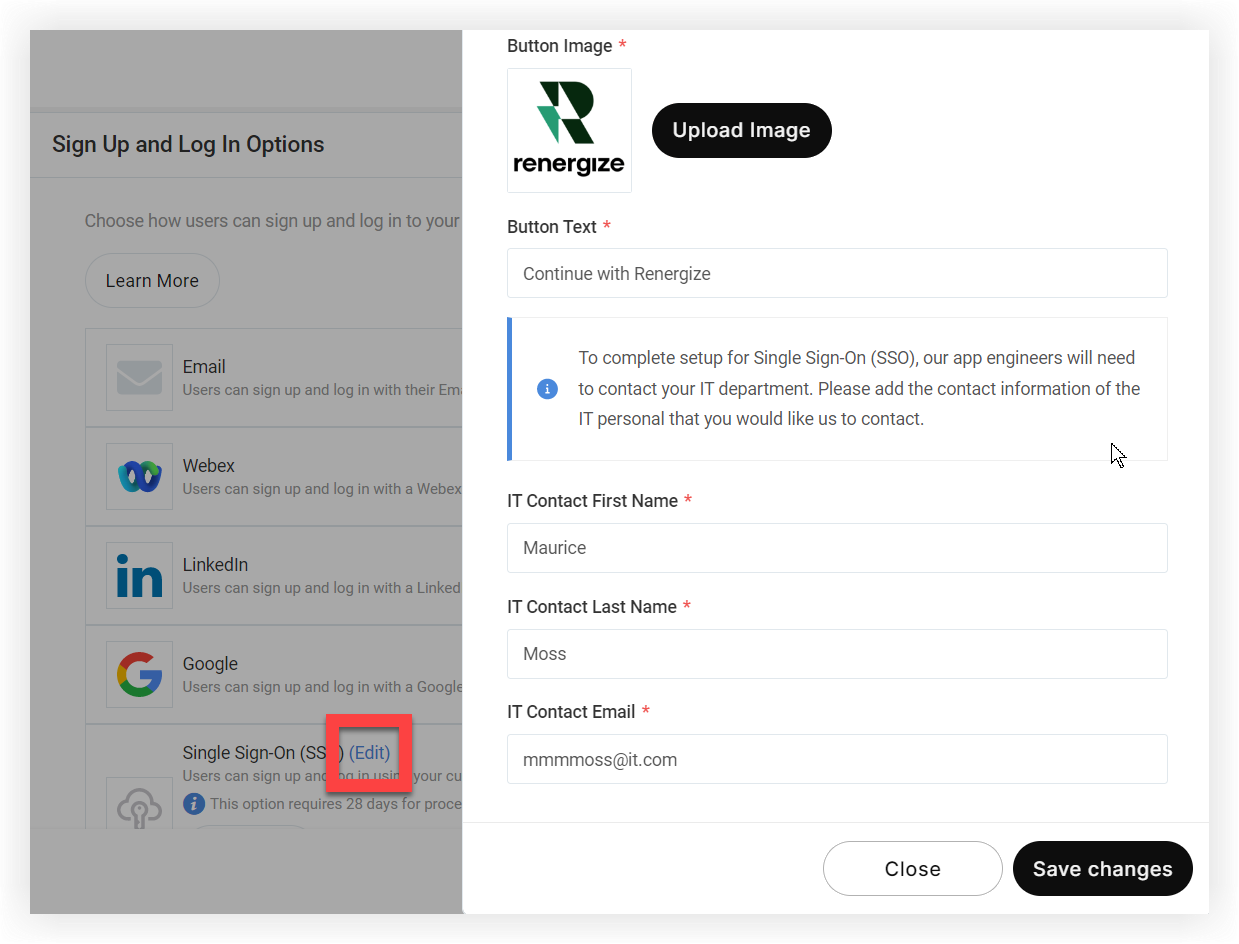
Kliknite na odkaz Upraviť v možnosti Jednoduché prihlásenie (SSO). V zobrazenom modáli nahrajte obrázok tlačidla a zadajte text tlačidla, ktorý sa zobrazí na prihlasovacom tlačidle SSO.
-
Teraz zadajte kontaktné údaje primárnej IT osoby zodpovednej za správu SSO pre vašu organizáciu. Naši inžinieri aplikácií budú túto osobu kontaktovať, aby koordinovali implementáciu SSO.
-
Kliknite na polož ku Uložiť zmeny.
-
Skontrolujte a zverej nite svoju značkovú aplikáciu.
Odtiaľ naši inžinieri skontrolujú aplikáciu a upozornia vás, ak je od vás počas celého procesu potrebné niečo iné. V tejto chvíli budeme kontaktovať IT kontakt, ktorý ste zadali.
Majte na pamäti, že ak v aplikácii udalostí vyberiete nastavenie ochrany osobných údajov „Iba pozvať“, prispôsobiteľná správa o odmietnutí sa nezobrazí na prihlasovacej stránke SSO.
Proces nastavenia pre IT personál
Keď niekto s prístupom na platformu Webex Events dokončí vyššie uvedené kroky, vytvoríme entitu na Google Cloud Platform a poskytneme vám:
-
URL spätného volania autorizácie
-
ID subjektu
Ak vaša služba SSO vyžaduje súbor metadát, môžeme ho poskytnúť na vašu žiadosť. Potom nám musíte poskytnúť súbor metadát z vašej služby.
Prostredníctvom preferovaného dodávateľa (Microsoft ADFS, Okta, One Login alebo akéhokoľvek poskytovateľa, ktorý podporuje SAML 2.0) nás identifikujte ako službu a poskytnite nám nasledujúce informácie:
-
Certifikát X.509
-
URL vydavateľa
-
URL koncového bodu SAML 2.0
-
Platné testovacie konto od vášho poskytovateľa identity, aby spoločnosť Apple mohla testovať a overiť vašu aplikáciu pred zverejnením
Keď ich dostaneme a značková aplikácia bude schválená spoločnosťami Apple a Google, bude aplikácia k dispozícii v obchode App Store a Google Play Store.
Dô razne odporúč ame dôkladné testovanie po zverejnení aplikácie, aby ste sa uistili, že SSO funguje podľa očakávania.
FAQ
Podporuje Webex Events prihlásenie iniciované ako IdP (Identity Provider), ako aj SP (poskytovateľ služieb)?
Podporujeme iba prihlásenie iniciované SP.
Aký protokol dodržiavate?
Používame SAML 2.0.
Môžem niekoho nechať mimo aplikácie bez toho, aby som ho odstránil z môjho SSO?
Áno, môžete! Jednoducho postupu jte podľa týchto pokynov na správu používateľov aplikácií.


