
Köszönjük visszajelzését.
 Visszajelzés?
A Webex Events márkás alkalmazá sával a mobil Eseményalkalmazás élményének minden aspektusát megjelölheti szervezetének és eseményeinek megfelelően. Ha szervezete SAML 2.0 egyszeri bejelentkezési (SSO) megoldást használ, akkor testreszabhatja a résztvevők bejelentkezésének módját az alkalmazásba! Az SSO opció gyorsabbá és egyszerűbbé teszi a felhasználói bejelentkezést és a fiókkezelést, mivel lehetővé teszi a felhasználók bejelentkezését egy meglévő fiókkal, amelyet a szervezet már kezel.
Ez a cikk kezdeti forrásként és referenciaként szolgál az SSO irányításáért felelős informatikai személyzet számára.
Ne feledje, hogy ha az SSO opció van kiválasztva, akkor is aktiválhat más bejelentkezési lehetőségeket (Email, Webex, Google, LinkedIn). Gondosan tervezzen, és egyértelműen kommunikáljon a résztvevőkkel, ha több regisztrációs és bejelentkezési lehetőséget engedélyez az SSO segítségével.
Mielőtt elkezdené...
Ha SSO-t használ, az alkalmazást jóváhagyásra legalább 30 nappal az első esemény időpontja előtt kell benyújtania. Ez időt ad csapatunknak az SSO konfigurálására és az alkalmazás elküldésére az App Store jóváhagyására.
Beállítási folyamat a szervezők számára
A Webex eseményeket a szervezet számára kezelő személyként végezze el a következő lépéseket a Webex Eseményplatformon az SSO folyamat elindításához. Kattintson az egyes lépések linkjeire a kitöltésükre vonatkozó részletes utasításokért. 🔍
-
Végezze el az Apple fejlesztői fiók beállításához és a Webex események meghívásához szükséges összes lépést.
-
Hozza létre márkás alkalmazását, és aktiválja az egyszeri bejelentkezést (SSO) az „App Branding” lépésben.
-
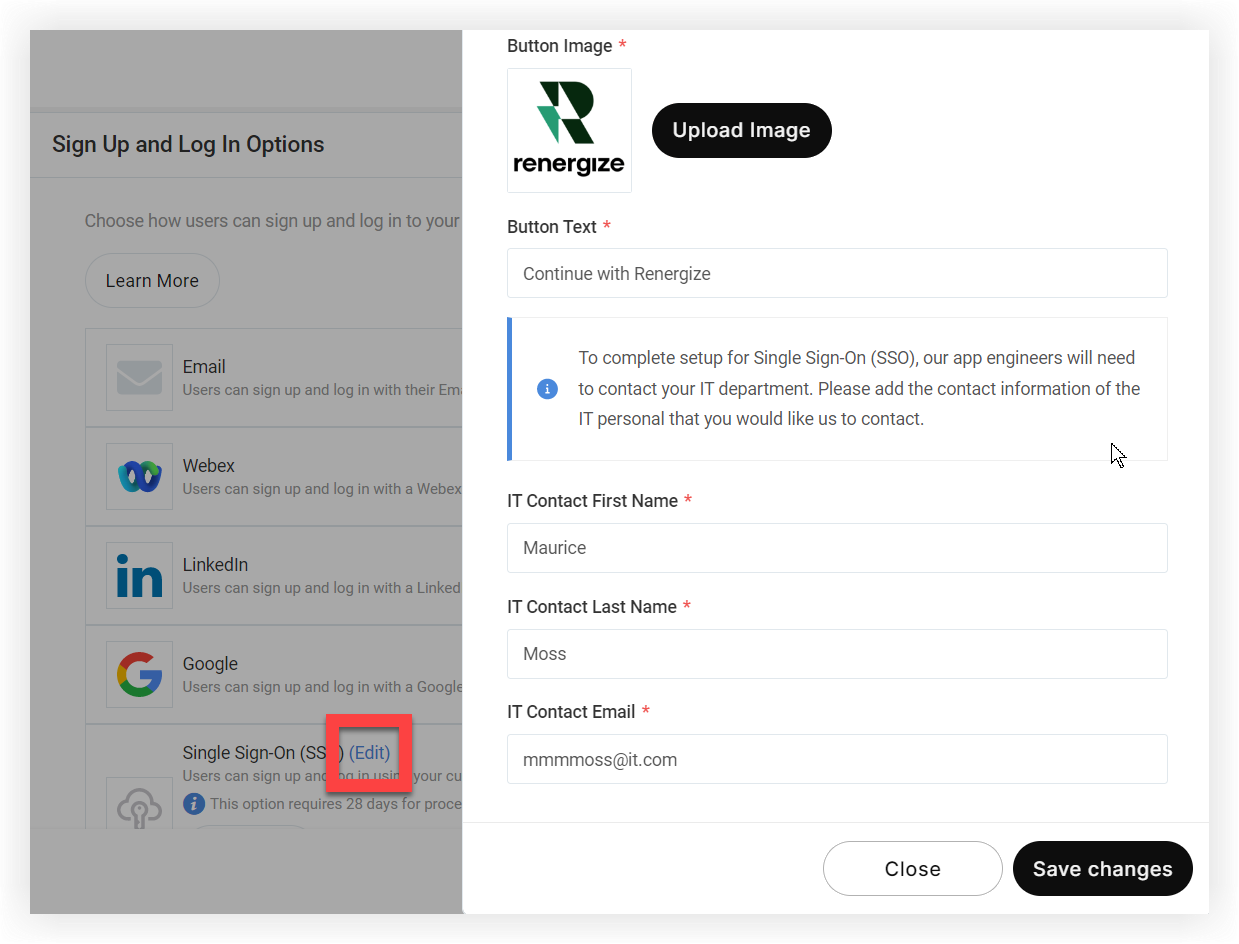
Kattintson a Szer kesztés linkre az Egyszeri Bejelentkezés (SSO) opcióban. A megjelenő modálban töltsön fel egy gombképet, és írja be az SSO bejelentkezési gombon megjelenő gombszöveget.
-
Most adja meg annak az elsődleges informatikai személynek a kapcsolattartási adatait, amely felelős a szervezet SSO kezeléséért. Alkalmazásmérnökeink kapcsolatba lépnek ezzel a személlyel az SSO megvalósításának koordinálása érdekében.
-
Kattintson a Változások ment ése
-
Tekintse át és tegye köz zé márkás alkalmazását.
Innentől kezdve mérnökeink áttekintik az alkalmazást, és értesítik Önt, ha bármi másra van szükség a folyamat során. Ekkor kapcsolatba lépünk az Ön által megadott informatikai kapcsolattartóval.
Ne feledje, hogy ha az Eseményalkalmazásban kiválasztja a „Csak meghívás” adatvédelmi beállí tást, a testreszabható tagadási üzenet nem jelenik meg az SSO bejelentkezési oldalán.
Beállítási folyamat az informatikai személyzet számára
Miután valaki, aki hozzáféréssel rendelkezik a Webex Events platformhoz, elvégezte a fenti lépéseket, létrehozunk egy entitást a Google Cloud Platformon, és biztosítjuk Önnek a következőket:
-
Engedélyezési visszahívási URL
-
Entitás azonosítója
Ha az SSO-szolgáltatása metaadatfájlt igényel, kérésére megadhatunk egyet. Ezután meg kell adnia nekünk egy metaadatfájlt a szolgáltatásból.
Az Ön által preferált szállítóján (Microsoft ADFS, Okta, One Login vagy bármely olyan szolgáltató, amely támogatja a SAML 2.0- t) azonosítsa minket Szolgáltatásként, és biztosítsa nekünk a következőket:
-
X.509 tanúsítvány
-
Kibocsátó URL-je
-
SAML 2.0 végpont URL-címe
-
Érvényes tesztelési fiók az Ön személyazonosság-szolgáltatójától, így az Apple tesztelheti és ellenőrizheti alkalmazását a közzététel előtt
Miután ezeket megkaptuk, és az Apple és a Google jóváhagyta a márkás alkalmazást, az alkalmazás elérhető lesz az App Store-ban és a Google Play Áruházban.
Erő sen javasoljuk az alkalmazás közzétételét követően alapos tesztelést, hogy megbizonyosodjon arról, hogy az SSO a várt módon működik.
FAQ
Támogatja-e a Webex Events mind az IDP (Identity Provider), mind az SP (Service Provider) által kezdeményezett bejelentkezést?
Csak az SP által kezdeményezett bejelentkezést támogatjuk.
Milyen protokollt követsz?
A SAML 2.0-at használjuk.
Távol tarthatok valakit az alkalmazásból anélkül, hogy eltávolítanám az SSO-ról?
Igen, megteheted! Egyszerűen kövesse ezeket az utasításokat az alkalmazások felhasználói kezeléséhez.


