
Dziękujemy za opinię.
 Opinia?
Mar kowa aplikacja firmy Webex Events pozwala oznaczyć każdy aspekt mobilnej aplikacji eventowej dla Twojej organizacji i wydarzeń. Jeśli Twoja organizacja korzysta z rozwiązania SAML 2.0 Single Sign-On (SSO), użyj go, aby dostosować sposób logowania uczestników do aplikacji! Opcja SSO sprawia, że logowanie użytkowników i zarządzanie kontem jest szybsze i łatwiejsze, umożliwiając użytkownikom logowanie się za pomocą istniejącego konta, którym już zarządza Twoja organizacja.
Ten artykuł służy jako początkowy zasób i punkt odniesienia dla personelu IT odpowiedzialnego za zarządzanie SSO.
Pamiętaj, że jeśli wybrana jest opcja SSO, nadal możesz aktywować inne opcje logowania (Email, Webex, Google, LinkedIn). Planuj ostrożnie i wyraźnie komunikuj się z uczestnikami, zezwalając na wiele opcji rejestracji i logowania za pomocą SSO.
Zanim zaczniesz...
Jeśli korzystasz z SSO, musisz przesłać aplikację do zatwierdzenia nie mniej niż 30 dni przed datą pierwszego wydarzenia. Daje to naszemu zespołowi czas na skonfigurowanie SSO i przesłanie aplikacji do zatwierdzenia App Store.
Proces konfiguracji dla organizatorów
Jako osoba zarządzająca wydarzeniami Webex dla Twojej organizacji wykonaj następujące kroki na platformie wydarzeń Webex, aby rozpocząć proces SSO. Kliknij łącza w każdym kroku, aby uzyskać szczegółowe instrukcje dotyczące ich wypełniania. 🔍
-
Wykonaj wszystkie kroki, aby skonfigurować konto Apple Developer i za prosić wydarzenia Webex.
-
Utwórz swoją markową aplikację i aktywuj logowanie jednokrotne (S SO) w kroku „Branding aplikacji”.
-
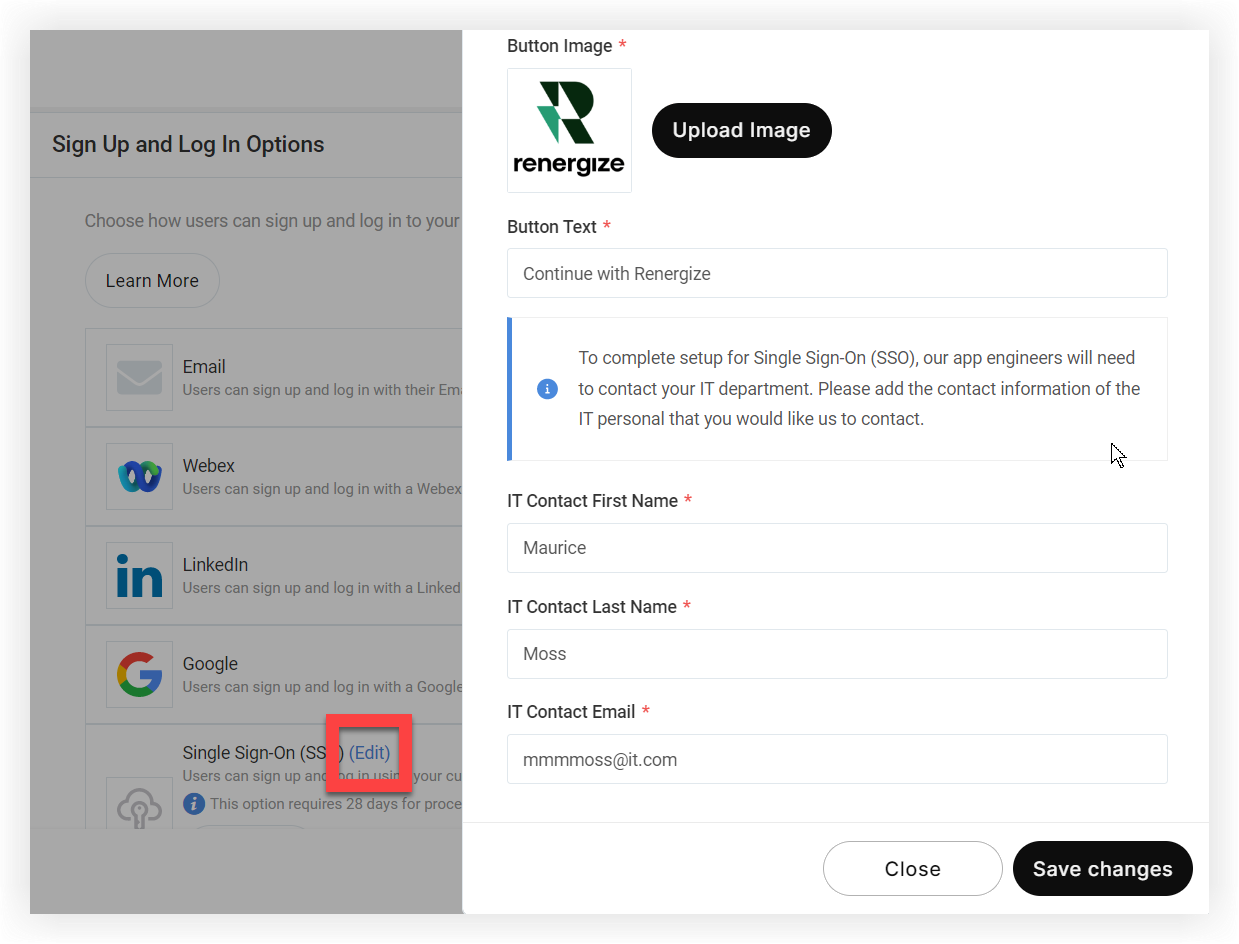
Kliknij łącze Edytuj w opcji Pojedyncze logowanie (SSO). W wyświetlonym modalu prześlij obraz przycisku i wprowadź tekst przycisku, który pojawi się na przycisku logowania SSO.
-
Teraz wprowadź dane kontaktowe głównej osoby IT odpowiedzialnej za zarządzanie SSO w Twojej organizacji. Nasi inżynierowie aplikacji skontaktują się z tą osobą w celu koordynacji wdrażania SSO.
-
Kliknij przycisk Zapisz zmiany.
-
Przejrzyj i opubliku j swoją markową aplikację.
Stąd nasi inżynierowie przejrzą aplikację i powiadomią Cię, jeśli cokolwiek innego będzie potrzebne w trakcie całego procesu. W tej chwili skontaktujemy się z podanym przez Ciebie kontaktem IT.
Pamiętaj, że jeśli wybierzesz ustawienie prywatności „Tylko zaproś” w aplikacji Event, konfigurowalny komunikat o odmowie nie pojawi się na stronie logowania SSO.
Proces konfiguracji dla personelu IT
Gdy osoba mająca dostęp do platformy Webex Events wykona powyższe czynności, utworzymy podmiot na platformie Google Cloud Platform i zapewnimy Ci:
-
Adres URL wywołania zwrotnego autoryzacji
-
Identyfikator podmiotu
Jeśli usługa SSO wymaga pliku metadanych, możemy go dostarczyć na Twoje żądanie. Następnie musisz dostarczyć nam plik metadanych ze swojej usługi.
Za pośrednictwem preferowanego dostawcy (Microsoft ADFS, Okta, One Login lub dowolnego dostawcy obsługującego SAML 2.0) identyfikuj nas jako usługę i zapewnij nam następujące informacje:
-
Certyfikat X.509
-
Adres URL emitenta
-
Adres URL punktu końcowego SAML 2.0
-
Prawidłowe konto testowe od dostawcy tożsamości, dzięki czemu Apple może przetestować i zweryfikować aplikację przed opublikowaniem
Po ich otrzymaniu i zatwierdzeniu aplikacji marki przez Apple i Google aplikacja będzie dostępna w App Store i Google Play Store.
Z decydowanie zalecamy dokładne przetestowanie po opublikowaniu aplikacji, aby upewnić się, że SSO działa zgodnie z oczekiwaniami.
FAQ
Czy zdarzenia Webex obsługują logowanie inicjowane przez firmę IDP (Identity Provider) i SP (Service Provider)?
Obsługujemy tylko logowanie zainicjowane przez SP.
Jakiego protokołu przestrzegasz?
Używamy SAML 2.0.
Czy mogę trzymać kogoś z dala od aplikacji bez usuwania go z mojego SSO?
Tak, możesz! Po prostu postępu j zgodnie z tymi instrukcjami, aby zarządzać użytkownikami aplikacji.


