
Merci pour votre commentaire.
 Un commentaire ?
Une application de marque de Webex Events vous permet de mettre en avant tous les aspects de l'expérience de l'application mobile dédiée à votre organisation et à vos événements. Si votre organisation utilise une solution d'authentification unique (SSO) SAML 2.0, utilisez-la pour personnaliser la façon dont vos participants se connectent à l'application ! L'option SSO accélère et facilite la connexion des utilisateurs et la gestion des comptes en permettant aux utilisateurs de se connecter avec un compte existant déjà géré par votre organisation.
Cet article constitue une ressource initiale et une référence pour le personnel informatique chargé de gérer le SSO.
N'oubliez pas que si l'option SSO est sélectionnée, vous pouvez toujours activer d'autres options de connexion (e-mail, Webex, Google, LinkedIn). Planifiez avec soin et communiquez clairement avec les participants lorsque vous autorisez plusieurs options d'inscription et de connexion avec le SSO.
Avant de commencer...
Si vous utilisez le SSO, vous devez soumettre votre application pour approbation au moins 30 jours avant la date de votre premier événement. Cela donne à notre équipe le temps de configurer le SSO et de soumettre l'application à l'approbation de l'App Store.
Procédure de configuration pour les organisateurs
En tant que personne qui gère les événements Webex pour votre organisation, suivez les étapes suivantes sur la plateforme Webex Events pour démarrer le processus d'authentification unique. Cliquez sur les liens de chaque étape pour obtenir des instructions détaillées sur la manière de les effectuer. 🔍
-
Suivez toutes les étapes pour créer votre compte développeur Apple et inviter Webex Events.
-
Créez votre application de marque et activez l'authentification unique (SSO) à l'étape « Image de marque de l'application ».
-
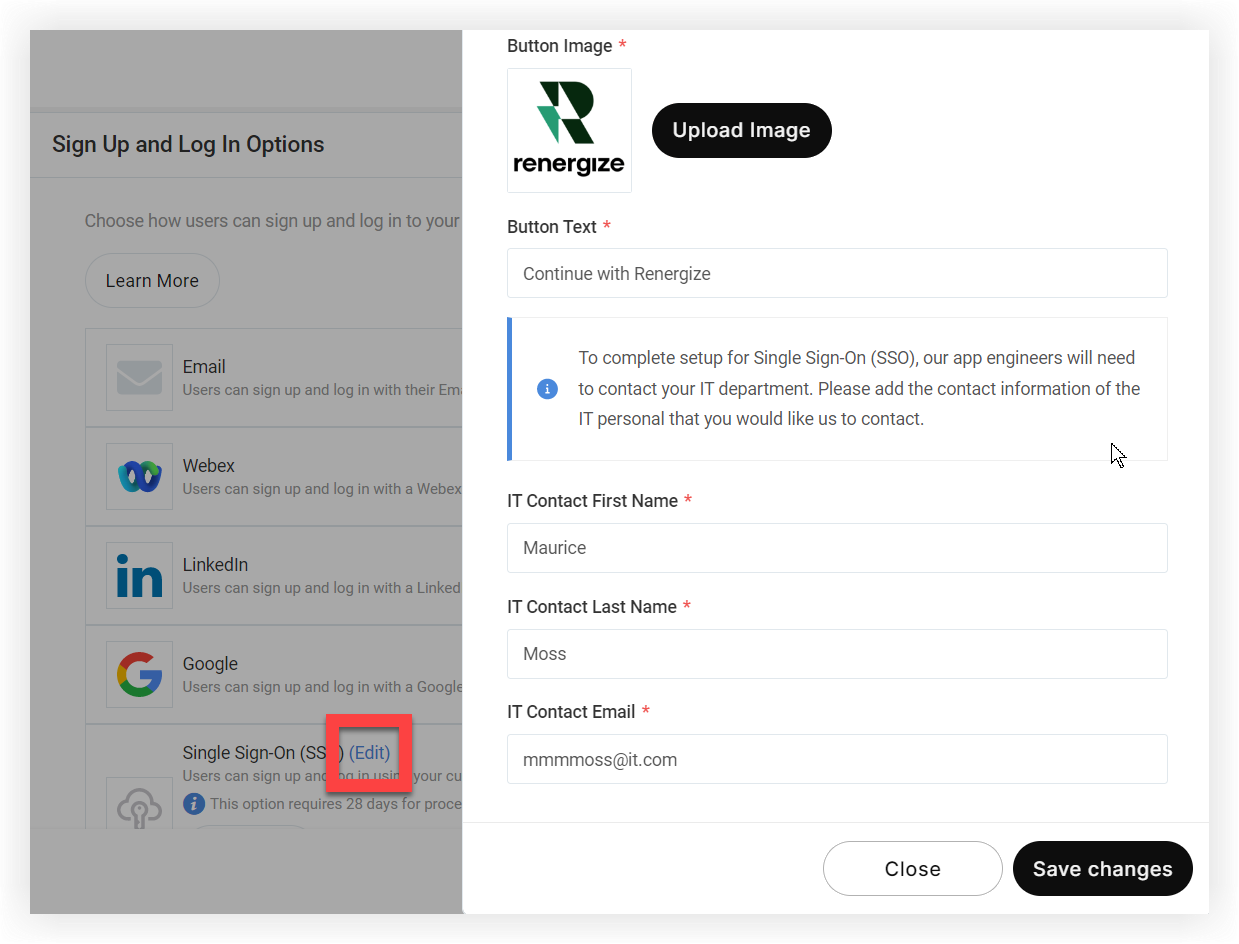
Cliquez sur le lien Modifier dans l'option Single Sign-On (SSO). Dans le modal qui apparaît, téléchargez l'image du bouton et saisissez le texte du bouton qui apparaîtra sur le bouton de connexion SSO.
-
Maintenant, entrez les coordonnées du principal responsable informatique chargé de gérer le SSO pour votre organisation. Les ingénieurs de nos applications contacteront cette personne pour coordonner la mise en œuvre du SSO.
-
Cliquez sur Enregistrer les modifications.
-
Révisez et publiez votre application de marque.
À partir de là, nos ingénieurs examineront l'application et vous informeront si vous avez besoin d'autre chose tout au long du processus. À ce stade, nous contacterons le contact informatique que vous avez indiqué.
N'oubliez pas que si vous sélectionnez le paramètre de confidentialité « Invitation uniquement » dans votre application événementielle, le message de refus personnalisable n'apparaîtra pas sur votre page de connexion SSO.
Procédure de configuration pour le personnel informatique
Une fois qu'une personne ayant accès à la plateforme Webex Events aura effectué les étapes ci-dessus, nous créerons une entité sur la plateforme Google Cloud et vous fournirons :
-
URL de rappel d'autorisation
-
Identifiant de l'entité
Si votre service SSO nécessite un fichier de métadonnées, nous pouvons vous en fournir un à votre demande. Vous devez ensuite nous fournir un fichier de métadonnées provenant de votre service.
Par l'intermédiaire de votre fournisseur préféré (Microsoft ADFS, Okta, One Login ou tout autre fournisseur prenant en charge le SAML 2.0), identifiez-nous en tant que Service et fournissez-nous les informations suivantes :
-
Certificat X.509
-
URL de l'émetteur
-
URL du point de terminaison SAML 2.0
-
Un compte de test valide auprès de votre fournisseur d'identité afin qu'Apple puisse tester et vérifier votre application avant de la publier
Une fois que nous les aurons reçues et que l'application de marque aura été approuvée par Apple et Google, elle sera disponible sur l'App Store et le Google Play Store.
Nous vous recommandons vivement de faire des tests approfondis après la publication de l'application pour vous assurer que le SSO fonctionne comme prévu.
FAQ
Est-ce que Webex Events prend en charge les connexions initiées par IdP (fournisseur d'identité) et SP (fournisseur de services) ?
Nous ne prenons en charge que les connexions initiées par SP.
Quel protocole suivez-vous ?
Nous utilisons le SAML 2.0.
Puis-je empêcher quelqu'un d'accéder à l'application sans le supprimer de mon SSO ?
Oui, c'est possible ! Suivez simplement ces instructions pour gérer les utilisateurs de l'application.


