- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
La supervivencia del sitio garantiza que su negocio siga siendo accesible incluso si se pierde la conexión a Webex. Utiliza una puerta de enlace de red local para proporcionar servicios de llamadas de respaldo a puntos finales en el sitio durante las interrupciones de la red.
Consideraciones sobre la implementación
De forma predeterminada, Webex Calling los puntos finales funcionan en modo activo, conectándose a la nube de Webex para el registro SIP y el control de llamadas. Si se pierde la conexión de red a Webex, los puntos finales cambian automáticamente al modo de supervivencia y se registran en la puerta de enlace de supervivencia local. En este modo, la puerta de enlace proporciona servicios básicos de llamadas de respaldo. Una vez que se restablece la conexión de red a Webex, el control de llamadas y los registros vuelven a la nube de Webex.
Las siguientes llamadas son compatibles en el modo de supervivencia:
-
Llamadas internas (intrasitas) entre puntos finales admitidos Webex Calling
-
Llamadas externas (entrantes y salientes) usando un circuito PSTN local o enlace troncal SIP a números externos y proveedores E911
Para utilizar esta función, debe configurar un router Cisco IOS XE en la red local como puerta de enlace de supervivencia. La puerta de enlace de supervivencia sincroniza diariamente la información de llamadas desde la nube de Webex para los puntos finales en esa ubicación. Si los puntos finales cambian al modo de supervivencia, la puerta de enlace puede usar esta información para hacerse cargo de los registros SIP y proporcionar servicios básicos de llamadas.
Establezca una ubicación única
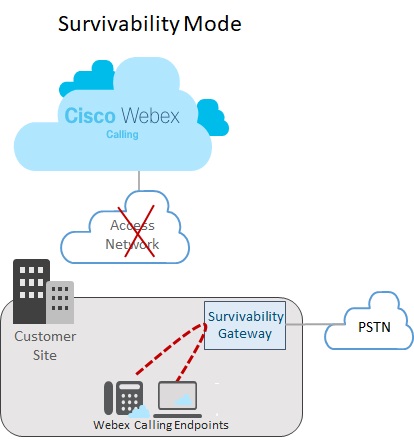
La siguiente imagen muestra un escenario de falla de red en el que la conexión a Webex está rota y los puntos finales en el sitio de Webex funcionan en modo de supervivencia. En la imagen, Survivability Gateway enruta una llamada interna entre dos puntos finales in situ sin necesidad de una conexión a Webex. En este caso, la puerta de enlace de supervivencia está configurada con una conexión PSTN local. Como resultado, los terminales in situ en modo de supervivencia pueden usar la PSTN para llamadas entrantes y salientes a números externos y proveedores E911.
Configurar varias ubicaciones
La siguiente imagen muestra un escenario de falla de red en el que la conexión a Webex está rota y los puntos finales ubicados en diferentes ubicaciones están operando en modo de supervivencia. Hay varias ubicaciones más pequeñas dentro de la red LAN que están asignadas a una única puerta de enlace de supervivencia. Esta implementación optimiza la utilización de recursos de puerta de enlace al tiempo que conserva las configuraciones específicas de la ubicación para el enrutamiento de llamadas.
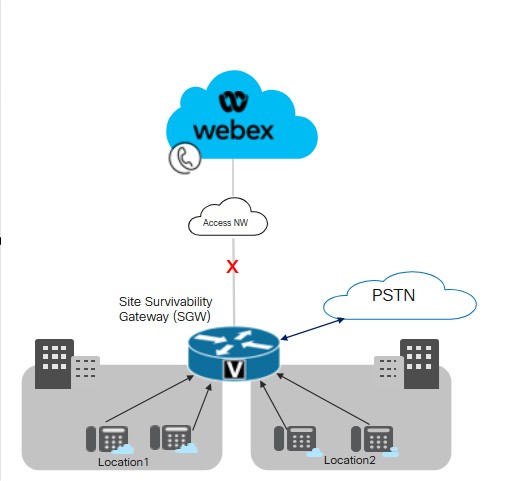
Cisco recomienda mantener un umbral de latencia de 50 milisegundos para la conectividad entre Survivability Gateway y puntos finales en todas las ubicaciones dentro de una LAN.
Condiciones clave para la supervivencia del sitio
Las siguientes condiciones se aplican a Survivability Gateway:
-
La nube de Webex incluye la dirección IP de Survivability Gateway, el nombre de host y el puerto en el archivo de configuración del dispositivo. Como resultado, los puntos finales pueden comunicarse con Survivability Gateway para registrarse si se rompe la conexión a Webex.
-
La sincronización diaria de datos de llamadas entre la nube de Webex y la puerta de enlace de supervivencia incluye información de autenticación para usuarios registrados. Como resultado, los puntos finales pueden mantener registros seguros, incluso mientras operan en modo de supervivencia. La sincronización también incluye información de enrutamiento para esos usuarios.
-
La puerta de enlace de supervivencia puede enrutar llamadas internas automáticamente utilizando la información de enrutamiento que proporciona Webex. Agregue una configuración troncal PSTN a la puerta de enlace de supervivencia para proporcionar llamadas externas.
-
Cada sitio que implementa la supervivencia del sitio requiere una puerta de enlace de supervivencia dentro de la red local.
-
Las inscripciones y el control de llamadas se reviertan a la nube de Webex una vez que la conexión de red Webex se reanuda durante al menos 30 segundos.
Ubicación con SRST unificado
La puerta de enlace de supervivencia admite la ubicación de una configuración de supervivencia de Webex y una configuración SRST unificada en la misma puerta de enlace. La puerta de enlace puede soportar la capacidad de supervivencia tanto para Webex Calling los puntos finales como para los terminales que se registran en Unified Communications Manager. Para configurar la ubicación:
-
Configure el soporte SRST unificado para los puntos finales que se registran en Unified Communications Manager. Para la configuración, consulte la Guía de administración de Cisco Unified SRST.
-
En la misma puerta de enlace, siga el Flujo de tareas de configuración de supervivencia del sitio en este artículo para configurar la puerta de enlace con Site Survivability para endpoints. Webex Calling
Consideraciones de enrutamiento de llamadas para la ubicación
Tenga en cuenta lo siguiente al configurar el enrutamiento de llamadas para escenarios de ubicación:
-
La puerta de enlace de supervivencia enruta las llamadas internas automáticamente siempre que ambos puntos finales de la llamada estén registrados en la puerta de enlace de supervivencia. Las llamadas internas se enrutan automáticamente entre cualquier cliente registrado (SRST oWebex Calling).
-
Es posible tener una situación en la que la conexión a un sistema de control de llamadas se apaga mientras que la conexión al otro sistema de control de llamadas permanece activa. Como resultado, un conjunto de puntos finales se registra en la puerta de enlace de supervivencia mientras que otro conjunto de puntos finales en el mismo sitio se registra en el control de llamadas primario. En este caso, es posible que necesite enrutar llamadas entre los dos conjuntos de puntos finales a un enlace troncal SIP o circuito PSTN.
-
Las llamadas externas y las llamadas E911 se pueden enrutar a un circuito troncal SIP o PSTN.
Características y componentes soportados
La siguiente tabla proporciona información sobre las características admitidas.
| Característica | Dispositivos MPP y aplicación Webex | VG4xx ATA |
|---|---|---|
|
Llamada de extensión intrasita |
Soportado automáticamente sin necesidad de configuración de enrutamiento específica en Survivability Gateway. |
Soportado automáticamente sin necesidad de configuración de enrutamiento específica en Survivability Gateway. No se admiten números alternativos. |
|
Llamadas entre sitios y PSTN (entrantes y salientes) |
Llamadas PSTN basadas en circuito de telecomunicaciones o troncal SIP. |
Llamadas PSTN basadas en circuito de telecomunicaciones o troncal SIP. |
|
Manejo de llamadas E911 |
Las llamadas al E911 requieren un circuito PSTN o un tronco SIP. Las llamadas salientes utilizan un número de identificación de ubicación de emergencia (ELIN) registrado específico para una ubicación de respuesta de emergencia (ERL) definida. Si el operador de emergencia devuelve una llamada desconectada, Survivability Gateway dirige la llamada al último dispositivo que llamó al número de emergencia. |
Las llamadas al E911 requieren un circuito PSTN o un tronco SIP. Las llamadas salientes utilizan un número de identificación de ubicación de emergencia (ELIN) registrado específico para una ubicación de respuesta de emergencia (ERL) definida. Si el operador de emergencia devuelve una llamada desconectada, Survivability Gateway dirige la llamada al último dispositivo que llamó al número de emergencia. |
|
Llama, espera y reanuda |
Soportado Si está utilizando Music on Hold (MOH), aprovisionar la puerta de enlace de supervivencia manualmente con un archivo MOH. |
Las líneas analógicas ATA VG4xx no pueden poner llamadas en espera o reanudar. Esta función solo se admite cuando se recibe una llamada entrante en VG4xx ATA. |
|
Transferencia de llamadas atendidas |
Soportado |
Esta función solo se admite cuando se recibe una llamada entrante en VG4xx ATA. |
|
Transferencia de llamada a ciegas |
Soportado |
Esta función solo se admite cuando se recibe una llamada entrante en VG4xx ATA. |
|
Identificador de llamadas entrantes (nombre) |
Soportado |
Soportado |
|
Identificador de llamadas entrantes (nombre y número) |
Soportado |
Soportado |
|
Videollamada punto a punto |
Soportado |
No soportado |
|
Llamadas triviales |
No soportado |
No soportado |
|
Líneas compartidas |
Soportado |
Soportado |
|
Líneas virtuales |
Soportado |
No soportado |
|
Reenvío de llamada |
Soportado para llamar a todos, sin respuesta y ocupado. |
Soportado |
|
Grupo Hunt |
Soportado para lo siguiente: secuencial, paralelo, entre pares y de inactividad más larga. |
Soportado |
|
Asistenciante de automóviles |
Soportado para marcación por extensión |
Soportado |
Al configurar la función, Site Survivencia está disponible para los siguientes puntos finales admitidos.
| Tipo | Modelos | Versión Mínima |
|---|---|---|
| Teléfono IP de Cisco con firmware multiplataforma (MPP) |
6821, 6841, 6851, 6861, 6861 Wi-Fi, 6871 7811, 7821, 7841, 7861 8811, 8841, 8851, 8861 8845 (solo audio), 8865 (solo audio), 8875 (video) 9800 Para obtener más información sobre los teléfonos IP Cisco compatibles con firmware multiplataforma (MPP), consulte: |
12.0(1) Para teléfonos 8875 - Phone OS 3.2 y versiones posteriores Para la serie 9800- PhoneOS 3.2 (1) |
|
Teléfono de conferencia IP de Cisco |
7832, 8832 |
12.0(1) |
|
Cisco WebexAplicación |
Windows, Mac |
43.2 |
|
Puntos finales analógicos |
VG400 ATA, VG410 ATA y VG420 ATA Cisco ATA 191 y 192 |
17.16.1 a 11.3 (1) para ATA 191 y 192 |
Los dispositivos de terceros no son compatibles con Survivability Gateway.
La siguiente tabla ayuda a configurar los routers Cisco IOS XE como puerta de enlace de supervivencia. Esta tabla enumera el número máximo de puntos finales que admite cada plataforma y la versión mínima de IOS XE.
Webex CallingLas funciones de Survivability Gateway están disponibles con la versión 17.12.3 de Cisco IOS XE Dublin o versiones posteriores. Las funciones de Hunt Group, Call Forward y Auto Attendant están disponibles en IOS 17.18.2 y versiones posteriores.
| Modelo | Máximo registro de Endpoint | Versión Mínima |
|---|---|---|
|
Router de servicios integrados 4321 | 50 |
Cisco IOSXE Dublin 17.12.3 o versiones posteriores |
|
Router de servicios integrados 4331 | 100 | |
|
Router de servicios integrados 4351 | 700 | |
|
Router de servicios integrados 4431 | 1200 | |
|
Enrutador de servicios integrados 4451-X | 2000 | |
|
Router de servicios integrados 4461 | 2000 | |
|
Catalyst Edge 8200L-1N-4T | 1500 | |
|
Catalyst Edge 8200-1N-4T | 2500 | |
|
Catalyst Edge 8300-1N1S-6T | 2500 | |
|
Catalyst Edge 8300-2N2S-6T | 2500 | |
|
Catalyst Edge 8300-1N1S-4T2X | 2500 | |
|
Catalyst Edge 8300-2N2S-4T2X | 2500 | |
|
Configuración pequeña del software Catalyst Edge 8000V | 500 | |
|
Configuración media del software Catalyst Edge 8000V | 1000 | |
|
Configuración grande del software Catalyst Edge 8000V | 2000 |
Información de referencia del puerto para Survivability Gateway
|
Propósito de la conexión |
Direcciones de origen |
Puertos de origen |
Protocolo |
Direcciones de destino |
Puertos de destino |
|---|---|---|---|---|---|
|
Señalización de llamadas a Survivability Gateway (SIP TLS) |
Dispositivos |
5060-5080 |
TLS |
Puerta de supervivencia |
8933 |
|
Llame a los medios de comunicación a Survivability Gateway (SRTP) |
Dispositivos |
19560-19660 |
UDP |
Puerta de supervivencia |
8000-14198 (SRTP sobre UDP) |
|
Señalización de llamadas a puerta de enlace PSTN (SIP) |
Puerta de supervivencia |
Efímero |
TCP o UDP |
Su puerta de enlace ITSP PSTN |
5060 |
|
Llame a los medios a la puerta de enlace PSTN (SRTP) |
Puerta de supervivencia |
8000-48198 |
UDP |
Su puerta de enlace ITSP PSTN |
Efímero |
|
Sincronización horaria (NTP) |
Puerta de supervivencia |
Efímero |
UDP |
Servidor NTP |
123 |
|
Resolución de nombre (DNS) |
Puerta de supervivencia |
Efímero |
UDP |
Servidor DNS |
53 |
|
Administración de la nube |
Conector |
Efímero |
HTTPS |
Servicios Webex |
443, 8433 |
Para obtener orientación operativa sobre el modo de nube, consulte el artículo Información de referencia del puerto para obtener Webex Calling ayuda.
Puede personalizar los valores de configuración de puertos en los routers Cisco IOS XE. Esta tabla utiliza valores predeterminados para proporcionar orientación.
Configuración de características
Flujo de tareas de configuración de supervivencia del sitio
Complete las siguientes tareas para agregar la supervivencia del sitio a una Webex Calling ubicación existente. Si se interrumpe la conexión a la nube de Webex, una puerta de enlace de supervivencia en la red local puede proporcionar control de llamadas de respaldo para los puntos finales en esa ubicación.
Antes de comenzar
Si necesita aprovisionar una nueva puerta de enlace para que actúe como puerta de enlace de supervivencia, consulte el artículo de Webex Inscribir puertas de enlace Cisco IOS administradas a Webex Cloud para agregar la puerta de enlace a Control Hub.
| Pasos | Comando o acción | Propósito |
|---|---|---|
|
1 | Asignar servicio de supervivencia a una puerta de enlace |
En Control Hub, asigne el servicio Survivability Gateway a una puerta de enlace. |
|
2 | Descargar plantilla de configuración |
Descargue la plantilla de configuración de Control Hub. Necesitará la plantilla cuando configure la línea de comandos de la puerta de enlace. |
|
3 |
Configure licencias para Survivability Gateway. | |
|
4 |
Configure certificados para Survivability Gateway. | |
|
5 |
Configurar la puerta de enlace como puerta de enlace de supervivencia |
Utilice la plantilla de configuración que descargó anteriormente como guía para configurar la línea de comandos de la puerta de enlace. Complete todas las configuraciones obligatorias que se encuentran en la plantilla. |
Asigne el servicio de supervivencia a una puerta de enlace
Antes de comenzar
| 1 |
Vaya a Llamadas en Servicios y, a continuación, haga clic en la ficha Pasarelas administradas. La vista Managed Gateways muestra la lista de puertas de enlace que administra a través de Control Hub.
|
| 2 |
Seleccione la puerta de enlace que desea asignar como puerta de enlace de supervivencia y elija una de las siguientes opciones, según el valor del campo Servicio:
|
| 3 |
En el menú desplegable tipo de servicio, seleccione Survivability Gateway y complete los siguientes campos:
Una vez que complete la inscripción, los detalles de la ubicación aparecen en la página Puertas de enlace administradas. |
| 4 |
Haga clic en Asignar. La vista Puertas de enlace administradas muestra la lista de ubicaciones asignadas a la puerta de enlace.
|
Descargar plantilla de configuración
| 1 |
Inicie sesión en Control Hub. Si es una organización asociada, se lanza Partner Hub. Para abrir Control Hub, haga clic en la vista Cliente en Partner Hub y seleccione el cliente correspondiente, o seleccione Mi organización para abrir la configuración del Centro de control para la organización asociada. |
| 2 |
Vaya a puertas de enlace. |
| 3 |
Haga clic en el portal de supervivencia correspondiente. |
| 4 |
Haga clic en Descargar plantilla de configuración y descargue la plantilla a su computadora de escritorio o portátil. |
Configurar licencias
| 1 |
Introduzca el modo de configuración global en el router: |
| 2 |
Configure las licencias utilizando los comandos que se aplican solo a su plataforma específica.
Al configurar un rendimiento superior a 250 Mbps, necesita una licencia de plataforma HSEC. |
Configurar certificados
Configurar certificados en Cisco IOS XE
Complete los siguientes pasos para solicitar y crear certificados para Survivability Gateway. Utilice certificados firmados por un conocido públicamenteCertificate Authority.
La plataforma Survivability Gateway solo admite certificados de CA conocidos públicamente. Los certificados de CA privados o empresariales no se pueden usar para Survivability Gateway.
Para obtener una lista de las autoridades de certificación raíz compatiblesWebex Calling, consulte ¿Qué autoridades de certificación raíz son compatibles con las llamadas a plataformas Cisco Webex de audio y video? .
La plataforma Survivability Gateway no admite el certificado comodín.
Ejecute los comandos del código de muestra para completar los pasos. Para obtener información adicional sobre estos comandos, junto con más opciones de configuración, consulte el capítulo “Soporte SIP TLS” en la Guía de Cisco Unified Border Element configuración.
| 1 |
Introduzca el modo de configuración global ejecutando los siguientes comandos: |
| 2 |
Genere la clave privada RSA ejecutando el siguiente comando. El módulo de clave privada debe ser de al menos 2048 bits. |
| 3 |
Configure un punto de confianza para que contenga el certificado de Survivability Gateway. El nombre de dominio completo (fqdn) de la puerta de enlace debe usar el mismo valor que utilizó al asignar el servicio de supervivencia a la puerta de enlace. |
| 4 |
Genere una solicitud de firma de certificado ejecutando el Cuando se le solicite, ingrese Una vez que aparezca la CSR en la pantalla, utilice el Bloc de notas para copiar el certificado a un archivo que pueda enviar a una autoridad de certificación (CA) admitida. Si su proveedor de firma de certificados requiere una CSR en formato PEM (Privacy Enhanced Mail), agregue un encabezado y pie de página antes de enviarlo. Por ejemplo: |
| 5 |
Después de que la CA le emita un certificado, ejecute el Cuando se le solicite, pegue el contenido del certificado CA que emite CER/PEM base 64 (no el certificado del dispositivo) en el terminal. |
| 6 |
Importe el certificado de host firmado al punto de confianza mediante el Cuando se le solicite, pegue el certificado base 64 CER/PEM en la terminal. |
| 7 |
Compruebe que el certificado de CA raíz esté disponible: Solo las autoridades certificadoras conocidas públicamente son compatibles con la Webex Calling solución. Los certificados de CA privados o empresariales no son compatibles. |
| 8 |
Si su certificado de CA raíz no está incluido en el paquete, adquiera el certificado e impórtelo a un nuevo punto de confianza. Realice este paso si un certificado raíz de CA conocido públicamente no está disponible con su puerta de enlace Cisco IOS XE. Cuando se le solicite, pegue el contenido del certificado CER/PEM base 64 en el terminal. |
| 9 |
Mediante el modo de configuración, especifique el punto de confianza predeterminado, la versión TLS y los valores predeterminados de SIP-UA con los siguientes comandos. |
Certificados de importación junto con pares de clave
Puede importar certificados de CA y pares de clave como un paquete utilizando el formato PKCS12 (.pfx o.p12). Puede importar el paquete desde un sistema de archivos local o un servidor remoto. PKCS12 es un tipo especial de formato de certificado. Incluye toda la cadena de certificados desde el certificado raíz hasta el certificado de identidad, junto con el par de clave RSA. Es decir, el paquete PKCS12 que importe incluiría el par de teclado, certificados de host y certificados intermedios. Importe un paquete PKCS12 para los siguientes escenarios:
-
Exporte desde otro router Cisco IOS XE e importe a su router Survivability Gateway
-
Generación del paquete PKCS12 fuera del router Cisco IOS XE usando OpenSSL
Complete los siguientes pasos para crear, exportar e importar certificados y pares de clave para su enrutador Survivability Gateway.
| 1 |
(Opcional) Exporte el paquete PKCS12 necesario para su router Survivability Gateway. Este paso es aplicable solo si exporta desde otro router Cisco IOS XE. |
| 2 |
(Opcional) Cree un paquete PKCS12 usando OpenSSL. Este paso solo es aplicable si genera un paquete PKCS12 fuera de Cisco IOS XE usando OpenSSL. |
| 3 |
Importe el paquete de archivos en formato PKCS12. La siguiente es una configuración de ejemplo para el comando y detalles sobre los parámetros configurables:
El comando crypto pki import crea automáticamente el punto de confianza para acomodar el certificado. |
| 4 |
Mediante el modo de configuración, especifique el punto de confianza predeterminado, la versión TLS y los valores predeterminados de SIP-UA con los siguientes comandos. |
Configurar la puerta de enlace de supervivencia
Configurar la puerta de enlace como puerta de enlace de supervivencia
Utilice la plantilla de configuración que descargó anteriormente como guía para configurar la línea de comandos de la puerta de enlace. Complete las configuraciones obligatorias en la plantilla.
Los siguientes pasos contienen comandos de ejemplo junto con una explicación de los comandos. Edite la configuración para que se ajuste a su implementación. Los corchetes angulados (por ejemplo <settings>) identifican la configuración en la que debe ingresar los valores que se aplican a su implementación. Las diversas <tag>configuraciones utilizan valores numéricos para identificar y asignar conjuntos de configuraciones.
- A menos que se indique lo contrario, esta solución requiere que complete todas las configuraciones en este procedimiento.
- Cuando aplique la configuración desde la plantilla, reemplace
%tokens%con sus valores preferidos antes de copiar en la puerta de enlace. - Para obtener más información sobre los comandos, consulte Referencia de comandos de Webex Managed Gateway. Utilice esta guía a menos que la descripción del comando le refiera a otro documento.
| 1 |
Ingrese al modo de configuración global. donde:
|
| 2 |
Realice las configuraciones del servicio de voz:
Explicación de los comandos:
|
| 3 |
Habilite la capacidad de supervivencia en el router: Explicación de los comandos:
|
| 4 |
Configurar servidores NTP:
|
| 5 |
(Opcional). Configurar permisos generales de llamadas de clase de restricción: El ejemplo anterior crea un conjunto de clases personalizadas de restricción denominadas categorías (por ejemplo, |
| 6 |
Configure una lista de códecs preferidos. Por ejemplo, la siguiente lista especifica g711ulaw como el códec preferido, seguido de g711alaw. Explicación de los comandos:
|
| 7 |
Configurar grupos de registros de voz predeterminados: Explicación de los comandos:
|
| 8 |
Configurar llamadas de emergencia: Explicación de los comandos:
Si la superposición de Wi-Fi no coincide con las subredes IP con precisión, es posible que las llamadas de emergencia para dispositivos nómadas no tengan la asignación ELIN correcta. |
| 9 |
Configure los pares de marcado para la PSTN. Para ver un ejemplo de la configuración de pares de marcado, consulte Ejemplos de conexión PSTN. |
| 10 |
Opcional. Habilite la opción Música en espera para el router. Debe almacenar un archivo de música en la memoria flash del router en formato G.711. El archivo puede estar en formato de archivo.au o.wav, pero el formato de archivo debe contener datos de 8 bits a 8 kHz (por ejemplo, formato de datos ITU-T A-law o mu-law). Explicación de los comandos:
|
Sincronización completa bajo demanda
Opcional. Complete este procedimiento solo si desea completar una sincronización inmediata bajo demanda. Este procedimiento no es obligatorio ya que la nube de Webex sincroniza los datos de las llamadas con Survivability Gateway una vez al día, automáticamente.
| 1 |
Inicie sesión en Control Hub. Si es una organización asociada, se lanza Partner Hub. Para abrir Control Hub, haga clic en la vista Cliente en Partner Hub y seleccione el cliente correspondiente, o seleccione Mi organización para abrir la configuración del Centro de control para la organización asociada. |
| 2 |
Vaya a puertas de enlace. |
| 3 |
Haga clic en la puerta de enlace de supervivencia correspondiente para abrir la vista Servicio de supervivencia para esa puerta de enlace. |
| 4 |
Haga clic en el botón Sincronizar. |
| 5 |
Haga clic en Enviar. Puede tomar hasta 10 minutos completar la sincronización.
|
Editar propiedades de Survivability Gateway
| 1 |
Inicie sesión en Control Hub. Si es una organización asociada, se lanza Partner Hub. Para abrir Control Hub, haga clic en la vista Cliente en Partner Hub y seleccione el cliente correspondiente, o seleccione Mi organización para abrir la configuración del Centro de control para la organización asociada. |
| 2 |
Vaya a puertas de enlace. |
| 3 |
Haga clic en la puerta de enlace de supervivencia correspondiente para abrir la vista Servicio de supervivencia para esa puerta de enlace. |
| 4 |
Haga clic en el botón Editar y actualice la configuración de lo siguiente.
|
| 5 |
Haga clic en Enviar. Si desea eliminar una puerta de enlace de supervivencia de Control Hub, primero desasigne el servicio de puerta de enlace de supervivencia. Para obtener más detalles, consulte Asignar servicios a puertas de enlace administradas. |
Configuraciones para habilitar CDR en la puerta de enlace de supervivencia
El conector configura automáticamente los comandos relacionados con CDR para facilitar la recopilación de métricas de recuento de llamadas.
Al final de un evento de supervivencia, el conector procesa los CDR generados durante el período del evento, junto con los datos de configuración, para identificar varios recuentos de llamadas. Las métricas incluyen recuentos de llamadas totales, llamadas de emergencia y llamadas externas, y se utilizan para monitorear el uso de funciones internas. Solo las métricas de recuento de llamadas se envían a la nube de Webex mientras no se transmiten las CDR reales.
La siguiente es una configuración de ejemplo:
!
gw-accounting file
primary ifs bootflash:guest-share/cdrs/
acct-template callhistory-detail
maximum cdrflush-timer 5
cdr-format detailed
!
Explicación de los comandos:
-
primary ifs bootflash:guest-share/cdrs/- Este comando es para almacenar los archivos CDR en la carpeta guest-share para permitir el acceso por el conector. -
acct-template callhistory-detail- Este comando es necesario para incluir la etiqueta dial-peer en el CDR. -
maximum cdrflush-timer 5- El valor predeterminado es 60 minutos, pero configurarlo en 5 minutos permite que las CDR se registren en el archivo más rápidamente. -
cdr-format detailed- Este es el formato predeterminado. El formato compacto no es adecuado ya que no incluye la etiqueta dial-peer.
Configuraciones para habilitar el desvío de llamadas
La funcionalidad de desvío de llamadas es parte de las características de supervivencia que garantizan el manejo continuo de llamadas durante las interrupciones de la red cuando se pierde la conexión a la nube de Webex. La puerta de enlace Survivability actúa como una puerta de enlace alternativa local, lo que permite que los endpoints se registren localmente y mantengan capacidades de llamadas esenciales.
-
El comportamiento de desvío de llamadas en el modo de supervivencia es administrado por la puerta de enlace de Survivability mediante la configuración de grupo, configuraciones de dial-peer y políticas de enrutamiento que manejan llamadas localmente o las enrutan a través de enlaces troncales PSTN o SIP.
-
La puerta de enlace de supervivencia deshabilita SIP REFER, SIP movido temporalmente para los servicios complementarios de transferencia de llamadas y transferencia de llamadas, ya que Webex Calling no utiliza estos métodos en modo de supervivencia.
Configurar grupos de registros de voz para escenarios de desván de llamadas:
|
Para usar la función de reenvío de llamada, configure el
|
Configuraciones para habilitar el grupo de caza
Esta tabla proporciona una asignación para la configuración de la característica del grupo de búsqueda en Control Hub y el uso de los comandos de la puerta de enlace de supervivencia
| Características del grupo Hunt | Configuración mediante el concentrador de control | Comandos de puerta de enlace de supervivencia |
|---|---|---|
|
Seleccione el patrón de enrutamiento de llamadas |
De arriba hacia abajo/simultáneo/circular/de inactividad más larga | Secuencial/paralelo/entre pares, inactivo más largo |
|
Agregar grupo Hunt |
Agregue un grupo de caza con nombre y número de teléfono por ubicación. | Para agregar Hunt Group, use el voice hunt-group <tag> <call routing pattern>. Luego agregue el número de teléfono usando el pilotcomando y el nombre del grupo de búsqueda con descriptionel comando |
|
Seleccione Usuarios, Espacios de Trabajo o Líneas Virtuales para Agregar |
Seleccione los agentes que formarán parte del Grupo Hunt |
Configure la lista de agentes mediante el |
|
Avance después de establecer el número de anillos |
Configure mediante la opción Establecer número de anillos |
Configure usando el |
|
Avance cuando esté ocupado |
Configurar usando la opción Avanzar cuando esté ocupado |
Configurar usando el |
|
Desviar llamadas cuando no se puede acceder a todos los agentes | Configurar usando la opción Desviar llamadas cuando no se puede acceder a todos los agentes |
Configurar usando el |
|
Desviar llamadas cuando todos los agentes están ocupados o el grupo de caza está ocupado |
Configurar usando la opción Desviar llamadas cuando todos los agentes están ocupados o el grupo de búsqueda está ocupado |
Configurar usando |
-
Configurar anillos secuenciales de un grupo Hunt
voice hunt-group 1 sequential pilot 1111 number 1 1001 number 2 1002 number 3 7089001 number 4 7089002 number 5 +1210903443 ..... ..... timeout 20 final 1009 statistics collect description present-call idle-phone -
Configurar un grupo de Hunt anillos paralelos
voice hunt-group 2 parallel pilot 2222 number 1 2001 number 2 2002 number 3 2089001 number 4 2089002 number 5 +12109034433 ..... ..... timeout 60 final 1009 statistics collect description
Descripción de los comandos:
-
voice hunt-group- Este comando se utiliza para definir e introducir el modo de configuración para un grupo de búsqueda. -
parallel- Esta palabra clave especifica el método o algoritmo de grupo de búsqueda que el sistema utilizará para distribuir las llamadas entrantes entre los miembros de este grupo de búsqueda. -
number- Crea una lista de extensiones/números e164 /ESN que son miembros de un grupo de búsqueda por voz. Cualquier número de la lista no puede ser un número piloto de otro grupo de caza. -
pilot- Este es el número principal o número de directorio del grupo de caza. Las personas que llaman marcan este número para llegar al grupo de caza. -
timeout- Establece la cantidad máxima de tiempo, en segundos, que el grupo de caza intentará llamar a sus miembros antes de tomar la siguiente acción. -
final- Este comando especifica el número de respaldo. -
statistics collect- Permite la recopilación de estadísticas operativas para el grupo de caza. -
descriptin- Descripción del grupo de caza -
present-call idle-phone-Presente la llamada solo a los agentes que están inactivos.
La siguiente es una salida de ejemplo del show voice hunt-group statisticscomando. La salida incluye llamadas directas a un número de grupo de búsqueda de voz y llamadas desde cola o B-ACD.
Router# show voice hunt-group 1 statistics last 1 h
Wed 04:00 - 05:00
Max Agents: 3
Min Agents: 3
Total Calls: 9
Answered Calls: 7
Abandoned Calls: 2
Average Time to Answer (secs): 6
Longest Time to Answer (secs): 13
Average Time in Call (secs): 75
Longest Time in Call (secs): 161
Average Time before Abandon (secs): 8
Calls on Hold: 2
Average Time in Hold (secs): 16
Longest Time in Hold (secs): 21
Per agent statistics:
Agent: 5012
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 70
Longest Time in Call (secs): 150
Totals Calls on Hold: 1
Average Hold Time (secs): 21
Longest Hold Time (secs): 21
From Queue:
Total Calls Answered: 3
Average Time in Call (secs): 55
Longest Time in Call (secs): 78
Total Calls on Hold: 2
Average Hold Time (secs): 19
Longest Hold Time (secs): 26
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5013
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 51
Longest Time in Call (secs): 118
Totals Calls on Hold: 1
Average Hold Time (secs): 11
Longest Hold Time (secs): 11
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 4
Longest Time in Call (secs): 4
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5014
From Direct Call:
Total Calls Answered: 1
Average Time in Call (secs): 161
Longest Time in Call (secs): 161
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 658
Longest Time in Call (secs): 658
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Queue related statistics:
Total calls presented to the queue: 5
Calls handoff to IOS: 5
Number of calls in the queue: 0
Average time to handoff (secs): 2
Longest time to handoff (secs): 3
Number of abandoned calls: 0
Average time before abandon (secs): 0
Calls forwarded to voice mail: 0
Calls answered by voice mail: 0
Number of error calls: 0
Router# sh voice hunt-group
Group 1
type: sequential
pilot number: 4444, peer-tag 2147483647
list of numbers:
Member Used-by State Login/Logout
====== ======= ===== ============
1001 1001 up -
1003 1003 up -
preference: 0
preference (sec): 0
timeout: 15
final_number:
auto logout: no
stat collect: no
phone-display: no
hlog-block: no
calls in queue: 0
overwrite-dyn-stats: no
members logout: no
present-call idle-phone: no
webex-sgw-bgl14#
Configuraciones para habilitar la distribución automática básica de llamadas (B-ACD)
El servicio básico de distribución automática de llamadas (B-ACD) y de asistencia automática (AA) proporciona respuesta automática a llamadas externas con saludos y menús que permiten a las personas que llaman seleccionar el departamento apropiado o marcar números de extensión conocidos.
B-ACD proporciona respuesta automática y distribución de llamadas para llamadas utilizando menús interactivos y grupos de caza locales. La aplicación B-ACD consiste en servicios de autoasistencia (AA) y un servicio de cola de llamadas. El asistente automático B-ACD admite llamadas PSTN que se negocian con el enlace troncal SIP entrante con el códec g711ulaw
B-ACD admite grupos de búsqueda de voz con soporte secuencial, paralelo, entre pares y ráfaga de llamadas inactivas más larga, líneas compartidas SIP y líneas compartidas mixtas.
Una llamada entrante marca el número piloto B-ACD AA y escucha un mensaje que proporciona un saludo e instrucciones para ayudar a la persona que llama a enrutar la llamada automáticamente.
Limitaciones
Utilice el mismo códec en los pares de marcado entrantes y salientes al transferir llamadas. No se admite el uso de códecs diferentes. IOS no invocará transcodificadores para las llamadas manejadas por ninguna aplicación TCL.
Componentes B-ACD
La aplicación B-ACD consiste en un servicio de cola de llamadas y uno o más servicios AA. Los componentes configurables de estos servicios son:
-
Número de piloto
-
El mensaje de bienvenida y otros archivos de audio
-
Opciones de menú
-
Marque por extensión
Número de piloto
Cada servicio de AA tiene su propio número piloto AA que las personas que llaman marcan para llegar al AA. Este número se especifica en el param aa-pilotcomando. El número piloto AA no está asociado con ningún número de teléfono o teléfono físico del agente, pero debe definir un par de marcado con el número de piloto AA como el número de llamada entrante para que este número sea accesible por personas externas.
El mensaje de bienvenida y otros archivos de audio
El mensaje de bienvenida es un archivo de audio que se reproduce cuando una llamada es respondida por el número piloto. Este archivo de audio es uno de varios archivos de audio que se utilizan con el servicio B-ACD para informar a las personas que llaman sobre su estado y cualquier acción que puedan tomar. Puede crear archivos de audio personalizados que describan las opciones de menú que están disponibles para las personas que llaman. Los archivos de audio B-ACD se describen en las siguientes secciones:
Regrabación de archivos de audio predeterminados
Los archivos de audio predeterminados se proporcionan para cada punto del script y se entregan a las personas que llaman. Descargue los archivos de audio predeterminados del enlace y los copie en un lugar al que pueda llegar el router B-ACD, como una memoria flash o un servidor TFTP. Los archivos de audio y los archivos de script se agrupan en un archivo tar en el sitio web. Los archivos predeterminados y sus mensajes se enumeran en la tabla. Puede volver a grabar mensajes personalizados sobre los mensajes predeterminados, pero no puede cambiar los nombres de los archivos de audio, excepto como se describe específicamente en Cambiar códigos de idioma y nombres de archivo.
Para volver a grabar e instalar las indicaciones de audio predeterminadas antes de usar un servicio B-ACD por primera vez, siga los pasos de Descarga de secuencias de comandos Tcl e indicaciones de audio. Para volver a grabar las solicitudes de audio en un servicio B-ACD existente, siga los pasos de Actualización de parámetros de secuencia de comandos e indicaciones de audio (solo marcado por extensión).
| Nombre de archivo predeterminado | Anuncio predeterminado | Duración del anuncio predeterminado |
|---|---|---|
en_bacd_welcome.au |
“Gracias por llamar”. Incluye una pausa de dos segundos después del mensaje. |
3 segundos |
en_bacd_options_menu.au |
Para ventas presione 1 (pausa) Para servicio al cliente, presione 2 (pausa) Para marcar por extensión presione 3 (pausa) Para hablar con un operador, presione cero. Incluye una pausa de cuatro segundos después del mensaje. |
15 segundos |
en_bacd_disconnect.au |
“No podemos tomar su llamada en este momento. Por favor, inténtelo de nuevo más tarde. Gracias por llamar”. Incluye una pausa de cuatro segundos después del mensaje. |
10segundos |
en_bacd_invalidoption. au |
“Ha introducido una opción no válida. Por favor, inténtelo de nuevo”. Incluye una pausa de un segundo después del mensaje. Este mensaje se reproduce cuando una persona que llama elige una opción de menú no válida o marca una extensión no válida. |
7 segundos |
en_bacd_enter_dest.au |
“Por favor, introduzca el número de extensión al que quiere llegar”. Incluye una pausa de cinco segundos después del mensaje. Este mensaje se reproduce cuando una persona que llama elige la opción |
7 segundos |
en_bacd_allagentsbusy. au |
“Todos los agentes están actualmente ocupados asistiendo a otros clientes. Continúe aguantando para obtener ayuda. Alguien estará con usted en breve”. Incluye una pausa de dos segundos después del mensaje. Este mensaje también se conoce como el segundo saludo. |
7 segundos |
en_bacd_music_on_hol d.au |
La música en espera (MOH) se reproduce para las personas que llaman B-ACD. |
60 segundos |
Si vuelve a grabar alguno de los archivos de audio, tenga en cuenta que las indicaciones B-ACD requieren un formato de archivo de audio G.711 (.au) con codificación de 8 bits, mu-law y 8 kHz. Recomendamos las siguientes herramientas de audio u otras de calidad similar:
-
Audición de Adobe para Microsoft Windows Adobe Systems Inc. (anteriormente llamado Cool Edit por Syntrillium Software Corp.)
-
AudioTool para Solaris de Sun Microsystems Inc.
Configurar B-ACD
Aquí hay algunos ejemplos de configuración:
application
service aa bootflash:app-b-acd-aa-3.0.0.8.tcl
paramspace english index 1
param handoff-string aa
param dial-by-extension-option <dial-by-extn menu option, standard BACD script menu option is 3>
paramspace english language en
param aa-pilot <auto attendant 164 pilot number associated in auto attendant dial-peer>
paramspace english location flash:
param welcome-prompt _bacd_welcome.au
param voice-mail <alternate destination for calls that are not answered>
param service-name queue
!
service queue bootflash:app-b-acd-3.0.0.8.tcl
param queue-len 30
param queue-manager-debugs 1
!
! SIP PSTN Dial-Peers for Auto Attendant(BACD) service called aa associated with incoming voice port
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
session protocol sipv2
incoming called-number <Auto Attendant Pilot number>
dtmf-relay rtp-nte
codec g711ulaw
no vad
!
! TDM PSTN Dial-Peers if not using SIP for Auto Attendant(BACD) service called aa associated with incoming voice pots
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
incoming called-number <Auto Attendant Pilot number>
port %tdm_port%
! | Comando | Explicación |
|---|---|
param dial-by-extension-option <menu-number> |
Permite a las personas que llaman marcar números de extensión después de marcar el número de menú especificado. número de menú: identificador de una opción de menú. El rango es de 1 a 9. No hay ningún valor predeterminado. |
param aa-pilot |
Especifica el número piloto asociado en el dial-peer del asistente automático |
param voice-mail |
Define un destino alternativo para las llamadas que no son respondidas por agentes de AA |
paramspace english language en |
Define el código de idioma de los archivos de audio que se utilizan para las solicitudes dinámicas de una aplicación IVR.
Este código de idioma debe coincidir con el prefijo de idioma de dos caracteres utilizado en los nombres de sus archivos de mensaje de audio, independientemente del idioma que se utilice realmente en el archivo. Para obtener más información, consulte el mensaje de bienvenida y otros archivos de audio |
param welcome-prompt
audio-filename |
Asigna un archivo de audio para el saludo de bienvenida utilizado por este servicio AA.
|
Cambio de códigos de idioma y nombres de archivo
-
El prefijo de cualquier nombre de archivo puede cambiarse a ch, en, sp o aa. El prefijo debe coincidir con el código especificado en el parámetro de código de idioma en el comando paramspace language, independientemente del idioma real utilizado en el archivo.
-
Siguiendo su prefijo, el nombre de archivo del indicador de bienvenida (el valor predeterminado es en_bacd_welcome .au) puede tener cualquier nombre de identificación, como se define en el
param welcome-promptcomando. -
Siguiendo su prefijo, el nombre de archivo del indicador desplegable (no se proporciona por defecto) puede tener cualquier nombre de identificación, como se define en el
param drop-through-promptcomando.
En los archivos de audio, puede grabar un mensaje en cualquier idioma. No es necesario cambiar el prefijo de un archivo que contiene un mensaje en otro idioma porque los prefijos de código de idioma se utilizan para características que no forman parte del servicio B-ACD. Pero es importante que los prefijos de código de idioma de sus archivos coincidan con el código de idioma especificado en el parámetro de código de idioma en el comando paramspace language, independientemente del idioma utilizado realmente en el archivo de audio.
No cambie la parte del identificador del nombre de un archivo de audio, con la excepción del _bacd_welcome.auarchivo. Los scripts identifican archivos de audio que tienen los mismos nombres de identificación que los de la tabla y que tienen el mismo prefijo que especifica en el comando paramspace language.
Las dos excepciones a las reglas generales de nomenclatura de archivos son el archivo de audio del indicador de bienvenida (el valor predeterminado es en_bacd_welcome .au) y el archivo de audio de drop-through-optionmensaje (no se proporciona por defecto). Las partes de identificación de los nombres de archivo para estas dos indicaciones de audio se especifican explícitamente durante la configuración y son completamente configurables por el usuario. Estos archivos pueden usar cualquier nombre de archivo siempre que los nombres observen las siguientes convenciones:
-
La parte del prefijo del nombre de archivo debe ser la misma que el código de idioma especificado en el comando paramspace language. Por ejemplo, en.
-
La parte del identificador del nombre de archivo debe comenzar con un subrayado. Por ejemplo,
_welcome_to_xyz.au.
Uso de archivos de audio para describir opciones de menú
De forma predeterminada, se proporcionan dos archivos de audio para proporcionar orientación inicial a la persona que llama y orientación sobre las opciones de menú disponibles: en_welcome_prompt.auy en_bacd_options_menu.au. Puede volver a grabar mensajes personalizados sobre los mensajes predeterminados que se proporcionan en estos archivos, como se explica en la Tabla.
Si su servicio B-ACD utiliza un solo servicio AA, grabe un saludo de bienvenida en_welcome_prompt.auy registre las instrucciones sobre las opciones de menú en. en_bacd_options_menu.au
Si su servicio B-ACD utiliza varios servicios AA, necesitará saludos e instrucciones por separado para cada AA, siguiendo las siguientes pautas:
-
Grabe un mensaje de bienvenida independiente para cada servicio AA, usando un nombre diferente para el archivo de audio para cada mensaje de bienvenida. Por ejemplo:
en_welcome_aa1.auyen_welcome_aa2.au. Las indicaciones de bienvenida que grabe en estos archivos deben incluir tanto el saludo como las instrucciones sobre las opciones del menú. -
Grabe el silencio en el archivo de audio
en_bacd_options_menu.au. Se debe grabar un mínimo de un segundo de silencio. Tenga en cuenta que este archivo no contiene las instrucciones del menú cuando hay varios servicios AA.
Opciones de menú
El propósito de un servicio B-ACD es enrutar automáticamente las llamadas al destino correcto en su organización. Los servicios interactivos de AA le permiten proporcionar opciones de menú a las personas que llaman para que puedan tomar las decisiones adecuadas para sus llamadas. Los tipos de opciones de menú que están disponibles en B-ACD se describen en la tabla. Las opciones de menú se anuncian a las personas que llaman mediante indicaciones de audio, que se describen en el mensaje de bienvenida y otros archivos de audio.
| Tipo | Descripción | Requerimientos | Ejemplo |
|---|---|---|---|
Dial-by-extension |
La persona que llama presiona un dígito para poder marcar una extensión conocida. El número de menú utilizado para esta opción no debe ser el mismo que cualquier número de menú (aa-hunt) utilizado con el servicio de cola de llamadas. |
Sin requisitos. |
Después de escuchar las opciones del menú, una persona que llama marca 4 y puede marcar un número de extensión interno. |
Opción de marcación por extensión
El servicio B-ACD también puede tener una opción de llamada por extensión, que permite a las personas que llaman marcar números de extensión internos cuando ya conocen el número de extensión. La opción de marcación por extensión se muestra como opción de menú.
La opción de marcación por extensión se configura especificando un número de opción de menú para el parámetro de marcación por extensión. Cuando se utiliza el siguiente comando, las personas que llaman pueden marcar 1 y luego un número de extensión.
param dial-by-extension-option 1
Dentro de un servicio de cola de llamadas B-ACD, el número de opción de marcado por extensión y los números de opción del grupo de búsqueda deben ser mutuamente excluyentes. Esta restricción significa que el número de opción utilizado para la opción de marcado por extensión no puede ser el mismo que ninguno de los números de opción utilizados con las opciones aa-hunt. Por ejemplo, si usa aa-hunt1 a aa-hunt5 para especificar grupos de búsqueda en su configuración de servicio de cola de llamadas, puede usar la opción 6 para la opción de marcación por extensión, pero no ninguno de los números del 1 al 5.
Si los diez números aa-hunt se utilizan para grupos de búsqueda en el servicio de cola de llamadas, no queda ninguna opción para la opción de marcado por extensión. Tenga en cuenta que esta restricción se basa en todos los números de opción (números aa-hunt) utilizados con el servicio de cola de llamadas y no en los números de opción utilizados con una aplicación AA.
Descarga de scripts Tcl e indicaciones de audio
Siga estos pasos para preparar los archivos de script y los archivos de solicitud necesarios para su servicio B-ACD.
-
Copie el archivo tar a la memoria flash de arranque del router SGW
Descomprima los archivos tcl y audio usando el comando:
archive tar /xtract bootflash:cme-b-acd-3.0.0.8.tar bootflash:- Regrabe los archivos de audio si es necesario.
Explicación de los comandos:
| Comando | Explicación |
|---|---|
|
Descargue el archivo tar B-ACD |
Descargue el archivo tar B-ACD llamado Este archivo tar contiene el script AA Tcl, el script de call-queue Tcl y los archivos de audio predeterminados que necesita para el servicio B-ACD |
enable |
Habilita el modo EXEC privilegiado en el router SGW. Introduzca su contraseña si se le solicita. |
archivetar/xtract <source-url> flash: |
Descomprime los archivos en el archivo de archivos B-ACD y los copia en la memoria flash. Los siguientes archivos están contenidos en el
|
|
Grabar si es necesario | Regrabe archivos de audio con sus mensajes personalizados, pero no cambie los nombres de los archivos de audio. |
Ejemplos
El siguiente ejemplo extrae archivos del archivo denominado cme-b-acd-2.1.0.0 en el servidor en 192.168.1.1 y los copia en la memoria flash del router B-ACD.
archive tar /xtract tftp://192.168.1.1/cme-b-acd-2.1.0.0.tar flash:Actualización de los parámetros del script y las indicaciones de audio (solo marcado por extensión)
Puede actualizar los parámetros del script B-ACD realizando cambios en la Cisco IOS configuración. Para que los cambios en los parámetros surtan efecto, debe detener y volver a cargar los scripts B-ACD en los que ha realizado cambios. Si vuelve a grabar las indicaciones de audio, debe volver a cargar los archivos de indicaciones de audio que han cambiado.
-
Determine los ID de sesión de cualquier sesión activa.
Utilice el
showcall application sessionscomando en modo EXEC privilegiado para obtener números de ID de sesión (SID) de AA y servicios de cola de llamadas. Si la sesión AA no tiene llamadas activas, el nombre del script AA no aparece en la salida delshow call application sessionscomando. - Detenga las sesiones de servicio B-ACD AA y de cola de llamadas si es necesario. Usando los números de identificación de sesión del Paso 1, detenga el servicio B-ACD AA y las sesiones de servicio de cola de llamadas. Utilice el
call application session stopcomando en modo EXEC privilegiado para detener las sesiones AA y las sesiones de cola de llamadas. - Vuelva a cargar el script AA y los scripts call-queue- Utilice el
call application voice loadcomando en modo EXEC privilegiado para volver a cargar los scripts. - Si se ha cambiado un archivo de mensaje de audio, vuelva a cargarlo. Utilice el
audio-prompt loadcomando en modo EXEC privilegiado para volver a cargar un archivo de audio. Repita este comando para cada archivo de audio que se haya cambiado.
Verificación del estado B-ACD
Utilice el show call application sessionscomando para verificar que B-ACD esté activo.
El siguiente ejemplo muestra una sesión con AA activas y aplicaciones de cola de llamadas. El campo “Aplicación” es el nombre del servicio, el campo “Url” es la ubicación del archivo de script para la aplicación
Session ID 17
App: aa
Type: Service
Url: flash:app-b-acd-aa-2.1.0.0.tcl
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tcl El siguiente ejemplo muestra una sesión con sólo la aplicación de cola activa. El script AA no aparece en la salida del show call application sessionscomando porque no hay llamadas activas. El nombre del servicio AA aparece en la salida solo cuando hay una llamada activa. El script call-queue se activa después de la primera llamada entrante y permanece activo incluso si no hay llamadas activas.
Router# show call application sessions
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tclPuede actualizar los parámetros del script B-ACD realizando cambios en la Cisco IOS configuración. Para que los cambios en los parámetros surtan efecto, debe detener y volver a cargar los scripts B-ACD en los que ha realizado cambios como se explica en los siguientes pasos. Si vuelve a grabar las indicaciones de audio, debe volver a cargar los archivos de indicaciones de audio que han cambiado.
-
Determine los ID de sesión de cualquier sesión activa:
Utilice el
show call application sessionscomando en modo EXEC privilegiado para obtener números de ID de sesión (SID) de AA y servicios de cola de llamadas. Si la sesión AA no tiene llamadas activas, el nombre del script AA no aparece en la salida delshow call application sessionscomando.El siguiente ejemplo muestra una sesión con llamadas activas. El campo “Aplicación” es el nombre del servicio dado al script call-queue y al script AA. También puede ver los nombres de servicio en la salida del comando show running-config.
Router# show call application sessions Session ID 17 App: aa Type: Service Url: bootflash:app-b-acd-aa-3.0.0.8.tcl Session ID 12 App: queue Type: Service Url: bootflash:app-b-acd-3.0.0.8.tcl - Detenga las sesiones de servicio B-ACD AA y de cola de llamadas si es necesario
Con los números de identificación de sesión del paso 1, detenga las sesiones de servicio B-ACD AA y de servicio de cola de llamadas. Utilice el
call application session stopcomando en modo EXEC privilegiado para detener las sesiones AA y las sesiones de cola de llamadas.Router# call application session stop id 17 Router# call application session stop id 12Cuando utiliza el comando call application session stop para un servicio AA, se producen las siguientes acciones:
El servicio AA está detenido.
Todas las llamadas conectadas activamente al servicio AA están desconectadas.
El nombre de servicio AA se elimina de la salida del
show call application sessionscomando.Para eliminar la posibilidad de desconectar llamadas, espere hasta que no haya llamadas entrantes antes de volver a cargar el script, como después del horario laboral.
Si un nombre de servicio AA no aparece en la salida del
show call application sessionscomando, significa que no hay sesiones de llamada y no tiene que emitir uncall application session stopcomando para ello. -
Vuelva a cargar el script AA y los scripts de cola de llamadas
Utilice el
call application voice loadcomando en modo EXEC privilegiado para recargar los scripts.Router# call application voice load aa Router# call application voice load queue -
Si se ha cambiado un archivo de mensaje de audio, vuelva a cargarlo
Utilice el
audio-prompt loadcomando en modo EXEC privilegiado para recargar un archivo de audio. Repita este comando para cada archivo de audio que se cambie.Router# audio-prompt load flash:en_bacd_welcome.au Reload of flash:en_bacd_welcome.au successful
Limitaciones y restricciones
-
La disponibilidad del servicio de la red telefónica pública conmutada (PSTN) depende de los troncales SIP o circuitos PSTN disponibles durante una interrupción de la red.
-
Los dispositivos con conectividad 4G y 5G (por ejemplo, Webex App para móviles o tabletas) aún podrían registrarse Webex Calling durante las interrupciones. Como resultado, es posible que no puedan llamar a otros números desde la misma ubicación del sitio durante un apagón.
-
Los patrones de marcado podrían funcionar de manera diferente en el modo Supervivencia que en el modo Activo .
-
La puerta de enlace de supervivencia debe usar una dirección IPv4. IPv6 no es compatible.
-
Una actualización del estado de sincronización bajo demanda en el Centro de control podría tardar hasta 30 minutos.
-
El Dock de llamadas no es compatible con el modo de supervivencia.
-
No configure el
SIP bindcomando en el modo de configuración voip del servicio de voz. Esto conduce a fallas en el registro de los puntos finales con Survivability Gateway. -
Asegúrese de que los números significativos empresariales (ESN) en diferentes ubicaciones físicas sean únicos, para evitar conflictos y mejorar la trazabilidad, la redundancia y la confiabilidad de failover.
Las siguientes limitaciones se aplican mientras se encuentra en modo de supervivencia:
-
MPP Softkeys: Las teclas blandas como Park, Unpark, Barcaza, Pickup, Group Pickup y Call Pull no son compatibles, pero no aparecen deshabilitadas en el dispositivo.
-
Líneas compartidas: las llamadas realizadas a líneas compartidas pueden sonar en todos los dispositivos; sin embargo, otras funcionalidades de línea compartida como Monitoreo remoto del estado de línea, retención, reanudación, sincronización no molestar (DND) y la configuración de desvío de llamadas no están disponibles.
-
Conferencias: No se admiten conferencias o llamadas de tres vías.
-
Distribución automática básica de llamadas (B-ACD): El servicio con puerta de enlace de supervivencia y puerta de enlace local no es compatible.
-
Historial de llamadas: Las llamadas realizadas se almacenan localmente en el historial de llamadas tanto para dispositivos MPP como para la aplicación Webex.
-
Grupos de caza: Puede configurar hasta 100 grupos de caza, y cada grupo admite un máximo de 32 usuarios.
-
Apariencia mejorada de llamadas compartidas: No se admiten funciones como notificación de estado de línea, retención de línea compartida/reanudación remota y otras con llamadas básicas, grupo de búsqueda o desván de llamadas.
-
Enrutamiento de llamadas grupales de Hunt: No se admite el patrón ponderado de enrutamiento de llamadas.
Experiencia del usuario durante la conmutación por error
Si un sitio de su empresa pierde la conectividad a Internet y está en ese sitio, aún puede hacer y recibir llamadas, tanto internamente en su empresa como externamente a los clientes. Consulte Webex App | Capacidad de supervivencia del sitio.
Ejemplos de configuración
Ejemplos de conexión PSTN
Para llamadas externas, configure una conexión a la PSTN. Este tema describe algunas de las opciones y proporciona configuraciones de ejemplo. Las dos opciones principales son:
-
Conexión de la tarjeta de interfaz de voz (VIC) a PSTN
-
Troncal SIP a puerta de enlace PSTN
Conexión de tarjeta de interfaz de voz a PSTN
Puede instalar una tarjeta de interfaz de voz (VIC) en el router y configurar una conexión de puerto a la PSTN.
-
Para obtener detalles sobre cómo instalar el VIC en el enrutador, consulte la guía de instalación de hardware para su modelo de enrutador.
-
Para obtener detalles sobre cómo configurar el VIC, junto con ejemplos, consulte la Guía de configuración del puerto de voz, Cisco IOS versión 3S.
Troncal SIP a puerta de enlace PSTN
Puede configurar una conexión troncal SIP que apunte a una puerta de enlace PSTN. Para configurar la conexión troncal en la puerta de enlace, utilice la configuración de locue-class-tenant. A continuación se muestra una configuración de ejemplo.
voice class tenant 300
sip-server ipv4:<ip_address>:<port>
session transport udp
bind all source-interface GigabitEthernet0/0/1
Marque la configuración de pares
Para las conexiones troncales, configure los pares de marcado entrante y saliente para la conexión troncal. La configuración depende de sus requisitos. Para obtener información detallada sobre la configuración, consulte Dial Peer Configuration Guide, Cisco IOS versión 3S.
Las siguientes son configuraciones de ejemplo:
Interpares de marcación salientes a la PSTN con UDP y RTP
dial-peer voice 300 voip
description outbound to PSTN
destination-pattern +1[2-9]..[2-9]......$
translation-profile outgoing 300
rtp payload-type comfort-noise 13
session protocol sipv2
session target sip-server
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Dial-peer entrante desde la PSTN usando UDP con RTP
voice class uri 350 sip
host ipv4:<ip_address>
!
dial-peer voice 190 voip
description inbound from PSTN
translation-profile incoming 350
rtp payload-type comfort-noise 13
session protocol sipv2
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Número de traducciones
Para conexiones PSTN, es posible que necesite usar reglas de traducción para traducir extensiones internas a un número E.164 que la PSTN pueda enrutar. Las siguientes son configuraciones de ejemplo:
De la regla de traducción PSTN sin +E164
voice translation-rule 350
rule 1 /^\([2-9].........\)/ /+1\1/
voice translation-profile 300
translate calling 300
translate called 300
Desde la regla de traducción del sistema telefónico con +E164
voice translation-rule 300
rule 1 /^\+1\(.*\)/ /\1/
voice translation-profile 300
translate calling 300
translate called 300
Ejemplo de llamada de emergencia
El siguiente ejemplo contiene un ejemplo de una configuración de llamada de emergencia.
Si la superposición WiFi no coincide con las subredes IP con precisión, es posible que las llamadas de emergencia para dispositivos nómadas no tengan una asignación ELIN correcta.
Ubicaciones de respuesta a emergencias (ERL)
voice emergency response location 1
elin 1 14085550100
subnet 1 192.168.100.0
									/26
!
voice emergency response location 2
elin 1 14085550111
subnet 1 192.168.100.64 /26
!
voice emergency response zone 1
location 1
location 2
Pares de marcado salientes
voice class e164-pattern-map 301
 description Emergency services numbers
  e164 911
  e164 988
 !
voice class e164-pattern-map 351
 description Emergency ELINs
  e164 14085550100
  e164 14085550111
 !
dial-peer voice 301 pots
 description Outbound dial-peer for E911 call
 emergency response zone 1
 destination e164-pattern-map 301
 !
 dial-peer voice 301 pots
 description Inbound dial-peer for E911 call
 emergency response callback
 incoming called e164-pattern-map 351
 direct-inward-dial


