- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Når du kobler IOS-administrerte gateway-enheter til Cisco Webex Control Hub, kan du administrere og overvåke dem hvor som helst, sammen med resten av Unified Communications-infrastrukturen.
Administrerte gateways
Registrering av Cisco IOS gatewayene dine til Control Hub hjelper deg med å forenkle enhets administrasjonen og gir deg tilgang til nye Webex Calling tjenester. Ettersom gatewayene opprettholder en forbindelse med Control Hub, kan du administrere og overvåke dem hvor som helst, sammen med resten av Webex Calling enhetene dine. Hvis du vil registrere en gateway, må du installere et administrasjonskontaktprogram og sørge for at det er en sikker forbindelse med Cisco Webex skyen. Når du har opprettet denne tilkoblingen, kan du registrere gatewayen ved å logge på Control Hub.
Denne prosessen gjelder ikke for Cisco IOS Voice Gateways, for eksempel VG400, som er fullstendig administrert som enheter i Control Hub.
En liten koblingsapplikasjon, kjent som GuestShell, er ansvarlig for å etablere og vedlikeholde en forbindelse fra gatewayen til Control Hub. GuestShell- og koblingsapplikasjonene konfigureres og konfigureres ved hjelp av et skript, som kjøres på gatewayen fra Webex-skyen under registreringsprosessen.
For å forenkle installasjonsprosessen legger skriptet til en rekke nødvendige gateway- konfigurasjoner.
Gateway-kontakter
Gateway-kontakter er små programmer som kjører i gatewayen GuestShell for å opprettholde en tilkobling til Control Hub, koordinere hendelser og samle statusinformasjon. For mer informasjon om GuestShell, se Guest Shell.
Gateway-kontaktene er installert på Cisco IOS XE GuestShell-beholderen.
Det finnes to typer kontakter:
-
Administrasjonskontakt
-
Telemetri-kontakt
Et interaktivt menydrevet TCL-skript hjelper deg med å sette opp GuestShell, samt installasjon og vedlikehold av administrasjonskontakten.
Administrasjonskontakten tar seg av gateway-registrering og livssyklusadministrasjon av telemetrikontakten.
Etter vellykket gjennomføring av registreringen laster administrasjonskontakten ned og installerer den nyeste telemetrikontakten.
Følgende grafikk viser hvordan de forskjellige komponentene kobles sammen i en Webex Calling løsning:
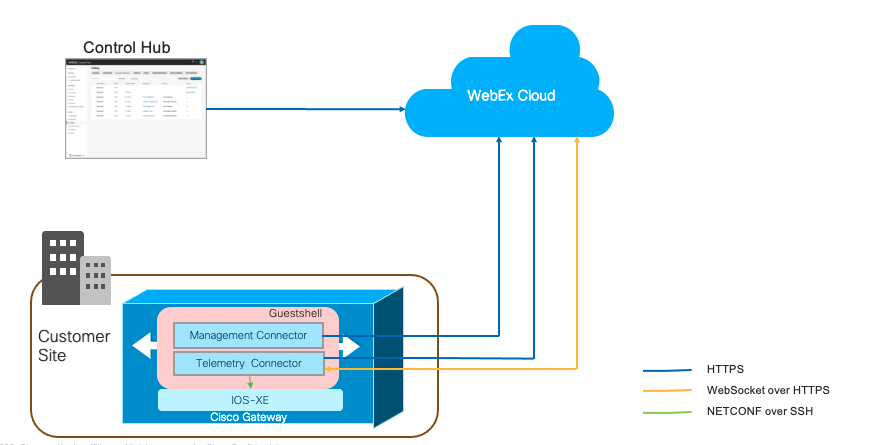
Som en del av TCL-skriptkjøring blir følgende informasjon samlet inn fra brukeren:
-
Eksternt grensesnitt
-
DNS-serveradresser
-
Proxy detaljer
-
Koblings-IP-adresse
-
Gateway-legitimasjon (brukernavn og passord)
TCL-skriptet utfører følgende konfigurasjoner:
-
Virtuell portgruppe — Påkrevd for gjesteskallkonfigurasjon.
-
Gjesteskall
-
NETCONF Yang
-
SNMP Trap Configuration — kreves for varsler fra XE. Cisco IOS
-
IP-rute — For å rute tilkoblingsrelatert trafikk gjennom virtuell portgruppe.
TCL-skriptet utfører følgende konfigurasjoner:
!
interface VirtualPortGroup 0
 ip unnumbered GigabitEthernet1
 no mop enabled
 no mop sysid
!

!
app-hosting appid guestshell
 app-vnic gateway0 virtualportgroup 0 guest-interface 0
  guest-ipaddress 10.65.125.227 netmask 255.255.255.128
 app-default-gateway 10.65.125.142 guest-interface 0
 app-resource profile custom
  cpu 800
  memory 256
  persist-disk 500
 name-server0 72.163.128.140
 name-server1 8.8.8.8
!

!
netconf-yang
netconf-yang cisco-ia snmp-trap-control trap-list 1.3.6.1.4.1.9.9.41.2.0.1
netconf-yang cisco-ia snmp-community-string Gateway-Webex-Cloud
!

!
logging snmp-trap emergencies
logging snmp-trap alerts
logging snmp-trap critical
logging snmp-trap errors
logging snmp-trap warnings
logging snmp-trap notifications
!

!
snmp-server community Gateway-Webex-Cloud RO
snmp-server enable traps syslog
snmp-server manager
!

!
ip route 10.65.125.227 255.255.255.255 VirtualPortGroup0
!
Hvis du ser en appaktiveringsfeil som indikerer utilstrekkelig tilgjengelig minne, konfigurerer du
plattformressursprofilen som serviceplantung. Hvis du tidligere har
endret profilen, må du kontrollere at plattformressurstjenest
e-plane-tung er konfigurert.
For eksempelkonfigurasjonen:
-
GigabiteThernet1 er tildelt som eksternt grensesnitt. IP-adressen til GigabiteThernet1 er 10.65.125.142.
-
Kontaktens IP-adresse må være i samme nettverk som den som er valgt for ekstern tilkobling. Det kan være en privat nettverksadresse, men den må ha HTTPS-tilgang til internett.
-
TCL-skriptet sporer og lagrer konfigurasjonsendringene i Cisco IOS XE-oppstartskon figurasjonen.
-
Som en del av avinstallasjonsprosessen fjerner TCL-skriptet konfigur asjonsendringene.
Begrensninger og begrensninger
Før installasjon må du vurdere at koblingsprogrammet ikke kan brukes med følgende:
- Cisco 1100 Integrated Services Router-plattformer
- Plattformer konfigurert i Høy tilgjengelighet (HA) -modus
- Plattformer konfigurert i kontrollermodus for SD-WAN-nettverk
For Cisco IOS Voice Gateways som VG400 trenger du ikke installere koblingsprogrammet. Du kan konfigurere og administrere det fullt ut gjennom Control Hub.
Tenk på følgende når du konfigurerer ruteren for bruk med et koblings program:
-
IOS XE bruker proxy ARP for å dirigere trafikk til gjesteskallet. Ikke konfigurer ingen ip proxy-arp-kommando for å de aktivere denne funksjonen.
-
Ikke bruk NAT (Network Address Translation) på plattformer som er konfigurert for en Cisco Unified Border Element (CUBE). Konfigurer derfor koblings programmet med en rutbar IP-adresse. Det vil si at den ikke kan dele ruter grensesnittadressen.
Forutsetninger
Klargjør enheten for en gateway-registrering:
-
Tilgang til Control Hub som organisasjonsadministrator
-
IP-adresse, brukernavn og passord for enhetene du vil konfigurere.
-
Cisco IOSXE versjon:
-
Lokale gateways- Cisco IOS XE Bengaluru 17.12.3 eller nyere
-
Overlevelsesgatewayer— Cisco IOS XE Dublin 17.12.3 eller nyere
For de anbefalte versjonene, se Cisco Software Research. Søk etter plattformen og velg en av de foreslåtte utgivel sene.
-
- Kontroller at enheten er konfigurert med NTP-serverdetaljer for å synkronisere systemklokken med den angitte NTP-serveren.
-
Systemforutsetninger
-
Minimum ledig minne — 256 MB
-
Minimum diskplass — Harddisken (SSD) som er koblet til gatewayen som brukes til tilkoblingsinstallasjon, må ha 2000 MB ledig plass. Bootflash må også ha 50 MB ledig plass. Den brukes til å lagre logger og RPM- filer.
Hvis en harddisk ikke er koblet til gatewayen, brukes bootflash til tilkoblingsinstall asjon. Deretter må bootflash ha 2000 MB ledig plass.
-
Hvis oppstartsflashen til ruteren er 4 GB og det er mindre enn 2 GB ledig kapasitet (minimumskapasiteten), sletter du alle binære IOS-bilder (.bin) unntatt den som kjører for øyeblikket. Når du har slettet filene, frigjør du ekstra plass.
Følgende er valgfrie trinn for å frigjøre oppstartflash-diskplass. Utfør følgende trinn og endre oppstartsfilene til installasjonsmodus bare hvis:
-
Ruteren bruker den medfølgende oppstartsmodusen (oppstart fra .bin).
-
.pkgs er ikke allerede trukket ut (installasjonsmodus).
Bruk følgende trinn for å utvide binærbildet og starte opp fra komponenter:
-
Opprett en ny katalog ved hjelp av.
mkdir bootflash: /bilde -
Utvid IOS-binærbildet ved hjelp av.
be om plattformprogramvarepakke utvide filen bootflash: /.bin til bootflash: /image<image> -
I konfigurasjonsmodus fjerner du gjeldende oppstartsalternativer ved hjelp av.
ingen oppstartssystem -
Konfigurer en ny oppstartssetning:
boot system
 bootflash:/
image/packages.conf. -
Gå ut av konfigurasjonsmodus, lagre konfigurasjonen og start på nytt.
-
Når ruteren har startet på nytt, bruk for å
vise versjonfor å bekrefte at ruteren startet frabootflash: /image/packages.conf. I så fall:-
Kontroller at
bootflash: /sysboot-katalogen er tom. -
Slett det gjenværende IOS binære bildet.
-
Slett eventuelle kjernebilder ved hjelp av.
slett /f/r bootflash: /core/* -
Slett sporingsloggfiler ved hjelp av.
slett/f/r bootflash: /tracelogs/* -
Hvis det fortsatt ikke er nok diskplass, kan du gå gjennom de gjenværende filene i bootflash: og slette eventuelle andre ikke-viktige filer, for eksempel logger og CDR-er.
-
-
En støttet Cisco-ruter, som er koblet til et nettverk med en bane til internett. Den grunnleggende konfigurasjonen må ha følgende:
-
DNS-serveren er konfigurert til å løse offentlige domenenavn.
-
For å konfigurere DNS-serveren, bruk følgende kommando:
-
ip-navneserver <IP address>
-
-
HTTP Proxy-server hvis du vil nå internett via en proxy.
-
Gateway-legitimasjon: En lokal legitimasjon (brukernavn og passord) med tilgang på privilegiumnivå 15 kreves av koblingen for å få tilgang til gatewayen gjennom sitt NETCONF-grensesnitt.
For å autentisere og autorisere NETCONF-tilgang, må du sørge for at standard aaa-lister er konfigurert som illustrert i følgende eksempel. Konfigurasjonseksemplet bruker lokal godkjenning som grunnlinje. TACACS- og ISE-autentiseringsmetoder støttes også, men deres konfigurasjon er utenfor omfanget av denne artikkelen.
aaa new-model
aaa authentication login default local
aaa authorization exec default local if-authenticated
username test privilege 15 secret <password>
Forutsetninger for nettverk
-
Kontaktens IP-adresse må være i samme nettverk som den som er valgt for ekstern tilkobling. Det kan være en privat nettverksadresse, men den må ha HTTPS-tilgang til internett.
Hvis du bruker Virtual CUBE på Amazon Web Services (AWS) som lokal gateway, kan du se Til knytte en sekundær IP-adresse for Virtual CUBE på AWS for trinn for hvordan du knytter en sekundær IP-adresse for tilkoblingsbruk.
-
Vær koblet til Control Hub og lokale enheter for å fullføre registrerings prosessen.
-
URL-er for Webex-tjenester:
-
*.ucmgmt.cisco.com
-
*.webex.com
-
*.wbx2.com
-
-
Transportprotokoller: Transport Layer Security (TLS) versjon 1.2
-
Importer pakken med offentlig sertifikatmyndighet for IOS. Sertifikatene som legges til i gateway-klareringsutvalget brukes til å bekrefte tilgang til Webex- servere. Bruk følgende konfigurasjonskommando til å importere pakken.
crypto pki trustpool import url https://www.cisco.com/security/pki/trs/ios.p7b
-
Tilknytt en sekundær IP-adresse for Virtual CUBE på AWS
Hvis du bruker Virtual CUBE på AWS som lokal gateway, utfør følgende trinn på AWS-grensesnittet for å knytte en sekundær IP-adresse for tilkoblingsbruk.
Vi anbefaler at du utfører denne aktiviteten under et vedlikeholdsvindu.
Før du begynner
-
Hvis du vil bruke Virtual CUBE på Amazon Web Services (AWS) som lokal gateway, må du knytte en sekundær privat IP-adresse til gateway-grensesnittet. Du kan bruke denne IP-adressen som tilkoblings-IP-adresse.
-
Knytt en elastisk offentlig IP-adresse til den sekundære IP-adressen slik at den sekundære IP-adressen er offentlig tilgjengelig for gateway-registrering.
-
Den tilknyttede sikkerhetsgruppepolicyen må tillate HTTPS-innkommende trafikk for vellykket registrering. Du kan fjerne dette når påmeldingen er fullført.
| 1 |
Gå til T jenester > EC2 > Fore komster, og velg Cisco-gateway-forekomsten. |
| 2 |
Klikk eth0 i vinduet Nettverks grensesnitt. En dialogboks viser detaljert informasjon om eth0- grensesnittet. |
| 3 |
Klikk på Grensesnitt-ID-verdi. |
| 4 |
Klikk Handlinger, og velg Administrer IP-adresse fra rullegardinlisten. |
| 5 |
Ut vid eth0 og velg tilordne ny IP-adresse og bekreft tildelingen. Legg merke til denne sekundære IP-adressen. |
| 6 |
Klikk Handlinger og velg Tilknyt adresse fra rullegardinlisten. |
| 7 |
Velg en tilgjengelig offentlig IP-adresse fra listen Elastisk IP-adresse. Bekreft at den valgte IP-adressen samsvarer med den sekundære IP-adressen du har angitt. |
| 8 |
(Valgfritt) Hvis du vil tilordne en offentlig IP-adresse som for øyeblikket er i bruk, og den er tilordnet til et annet elastisk nettverksgrensesnitt (ENI), klikker du Tillat gjenassosiasjon. |
| 9 |
Klikk Tilknyt adresse for å knytte den offentlige IP-adressen (Amazon elastisk IP) til den private IP-adressen til nettverksgrensesnittet. |
Du kan nå bruke denne private IP-adressen som Connector IP-adresse mens du gjør tilkoblingsin stallasjon. Bruk den tilsvarende offentlige IP-adressen (Amazon elastisk IP-adresse) for registrering i Control Hub.
Legge til en ny gateway-forekomst i Control Hub
Hvis du allerede har lagt til gatewayen i Control Hub og har installert administrasjonskon takten, kan du hoppe over denne prosedyren. Gå til trinn 5 av Registrer gatewayen til Control Hub for å fullføre registreringsprosessen.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til T . |
| 3 |
Klikk på Legg til gateway. |
| 4 |
Kopier kommandoen tclsh som vises i vinduet Legg til en administrert gateway. Du må kjøre kommandoen på gateway- CLI under installasjonsprosedyren for administrasjonskontakten. |
Hva du skal gjøre videre
Du kan gjenoppta registreringsprosessen i Control Hub etter at kontakten er installert på gatewayen.
Installer gateway-kontakten
Før du fortsetter med installasjonen av administrasjonskontakten, må du kontrollere at du oppfyller alle forutsetningene.
Utfør skriptet
|
Logg på gatewayen ved hjelp av en konsoll- eller SSH-tilkobling, og lim deretter inn følgende streng til ledeteksten for ruterens exec: tclsh https://binaries.webex.com/ManagedGatewayScriptProdStable/gateway_onboarding.tcl
|
Start installasjonen
Hvis kontakten ikke er konfigurert allerede, tar skriptet deg til installasjonsmenyen. Hvis kontakten er satt opp, tar den deg til startmenyen.
| 1 |
Velg grensesnittet som er i samme nettverk som adressen som er reservert for kontakten.
|
| 2 |
Konfigurer DNS-serveren som skal brukes av kontakten. Bruk som standard serverne som er konfigurert i IOS.
Y er standardinngangen her. Hvis du trykker på Enter, blir Y tatt som inngang. Oppdagede innstillinger kan overstyres om nødvendig: |
| 3 |
Hvis du trenger å bruke en proxy for å få tilgang til internett, skriver du inn proxy-detaljene når du blir bedt om det. Hvis gatewayen allerede er konfigurert med en proxy, brukes følgende detaljer som standard. Skriv n for å overstyre disse innstillingene, hvis nødvendig.
|
| 4 |
Konfigurer SNMP-felleinnstillinger. For å sende varsler til Cisco Webex skyen oppdaterer skriptet SNMP-felle konfigurasjonsnivået i ruteren hvis det er satt under varslingsnivået. Systemet ber deg om å bekrefte om SNMP-fellekonfigurasjonen skal endres til varslings nivået. Velg n for å beholde gjeldende SNMP-fellekonfigurasjonsnivå. |
| 5 |
Skriv inn kontaktens IP-adresse.
|
| 6 |
Skriv inn brukernavnet og passordet som kontakten bruker for å få tilgang til ruteren NETCONF-grensesnittet .
Skriv inn passordet manuelt. Kopier og lim inn fungerer kanskje ikke. Angi gateway-legitimasjonen du identifiserte i delen Forutsetninger. Kobl ingen bruker legitimasjonen for å få tilgang til ruteren IOS NETCONF-grensesnittet. Ikke bruk spesialtegn, slik som $,! , eller -, i passordet. Spesialtegn kan forhindre pålogging til koblingsgrensesnittet og vellykket distribusjon. Du får meldingen «Cloud-kontakten er installert vellykket» etter
vellykket installasjon.
Du kan avslutte skriptet ved å velge alternativet «q» etter vellykket installasjon. Hvis det er en installasjonsfeil, kan du velge alternativet 'h' for å endre innstillinger, samle logger og så videre. Se delen Aktiviteter etter installasjon for mer informasjon. Hvis du vil prøve installasjonen på nytt, kan du velge avinstallasjon og deretter starte skriptet på nytt for å prøve installasjonen på nytt.
|
Registrere gatewayen til Control Hub
Før du begynner
| 1 |
Logg på Control Hub. |
| 2 |
Gå til T . |
| 3 |
Klikk på Legg til gateway. |
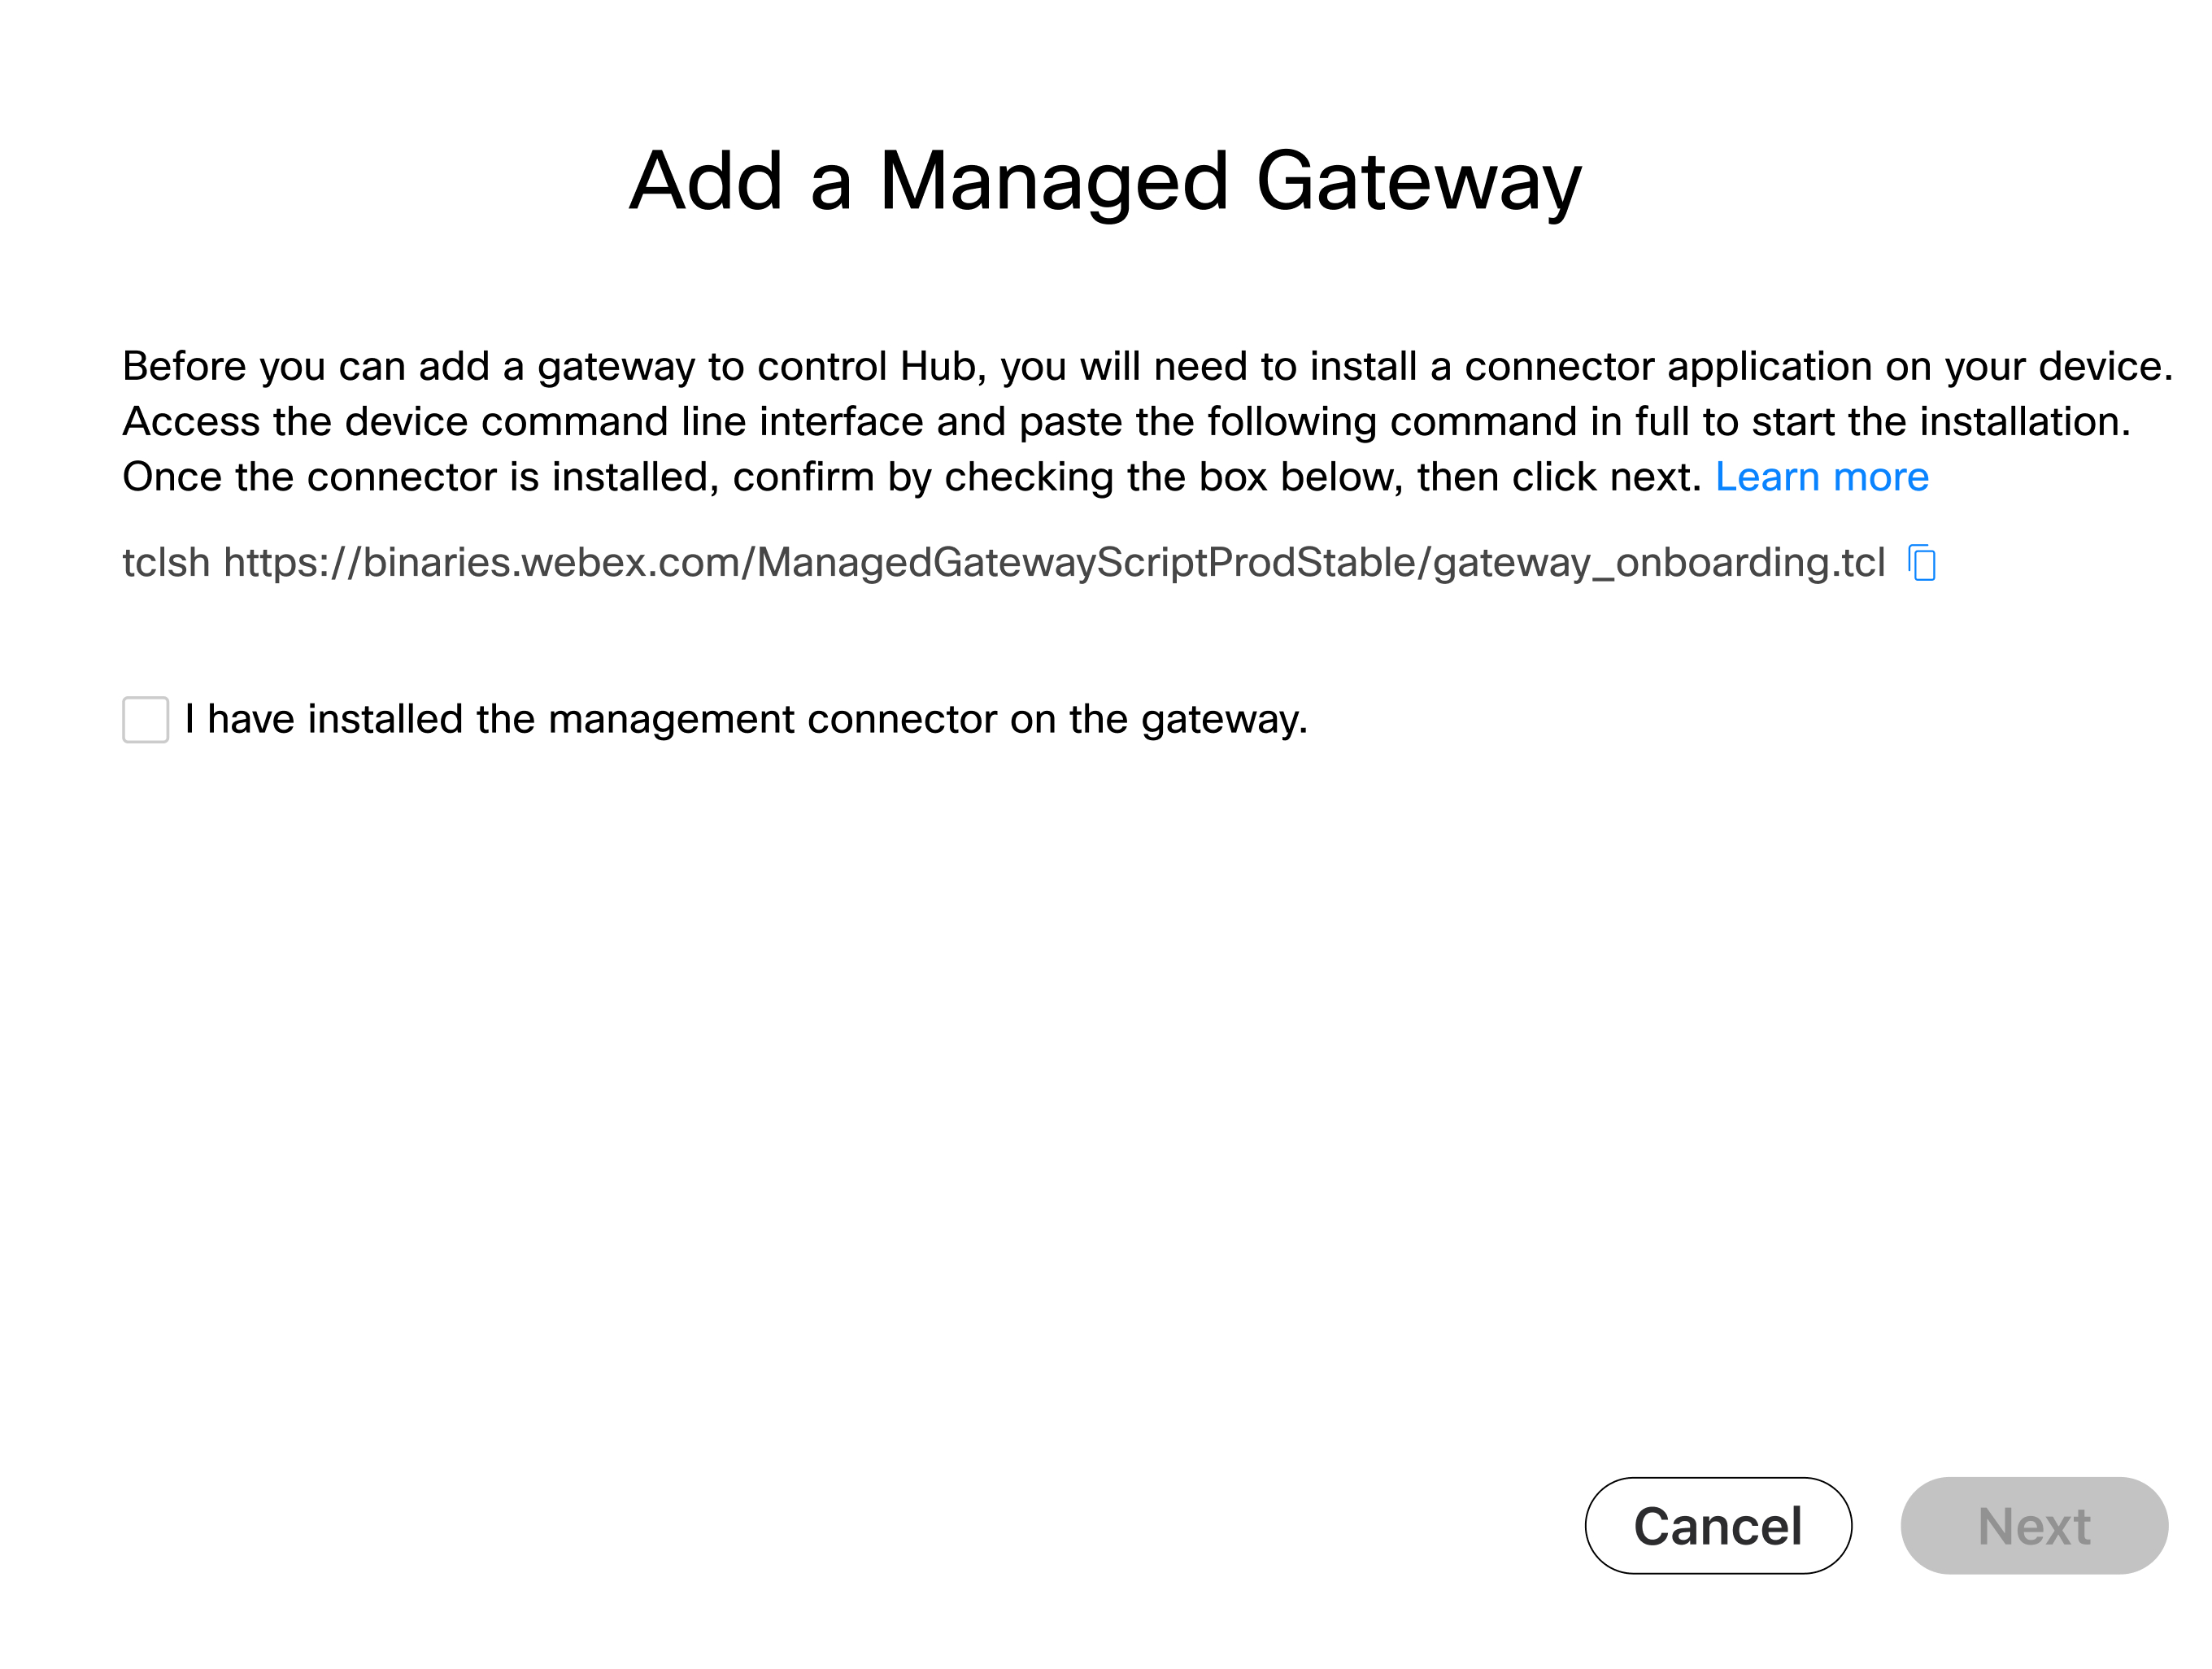
| 4 |
I vinduet Legg til en administrert gateway merker du av for at jeg har installert administrasjonskontakten på gateway en, og klikker Neste. Kontroller at kontakten er vellykket installert før du utfører dette trinnet.
|
| 5 |
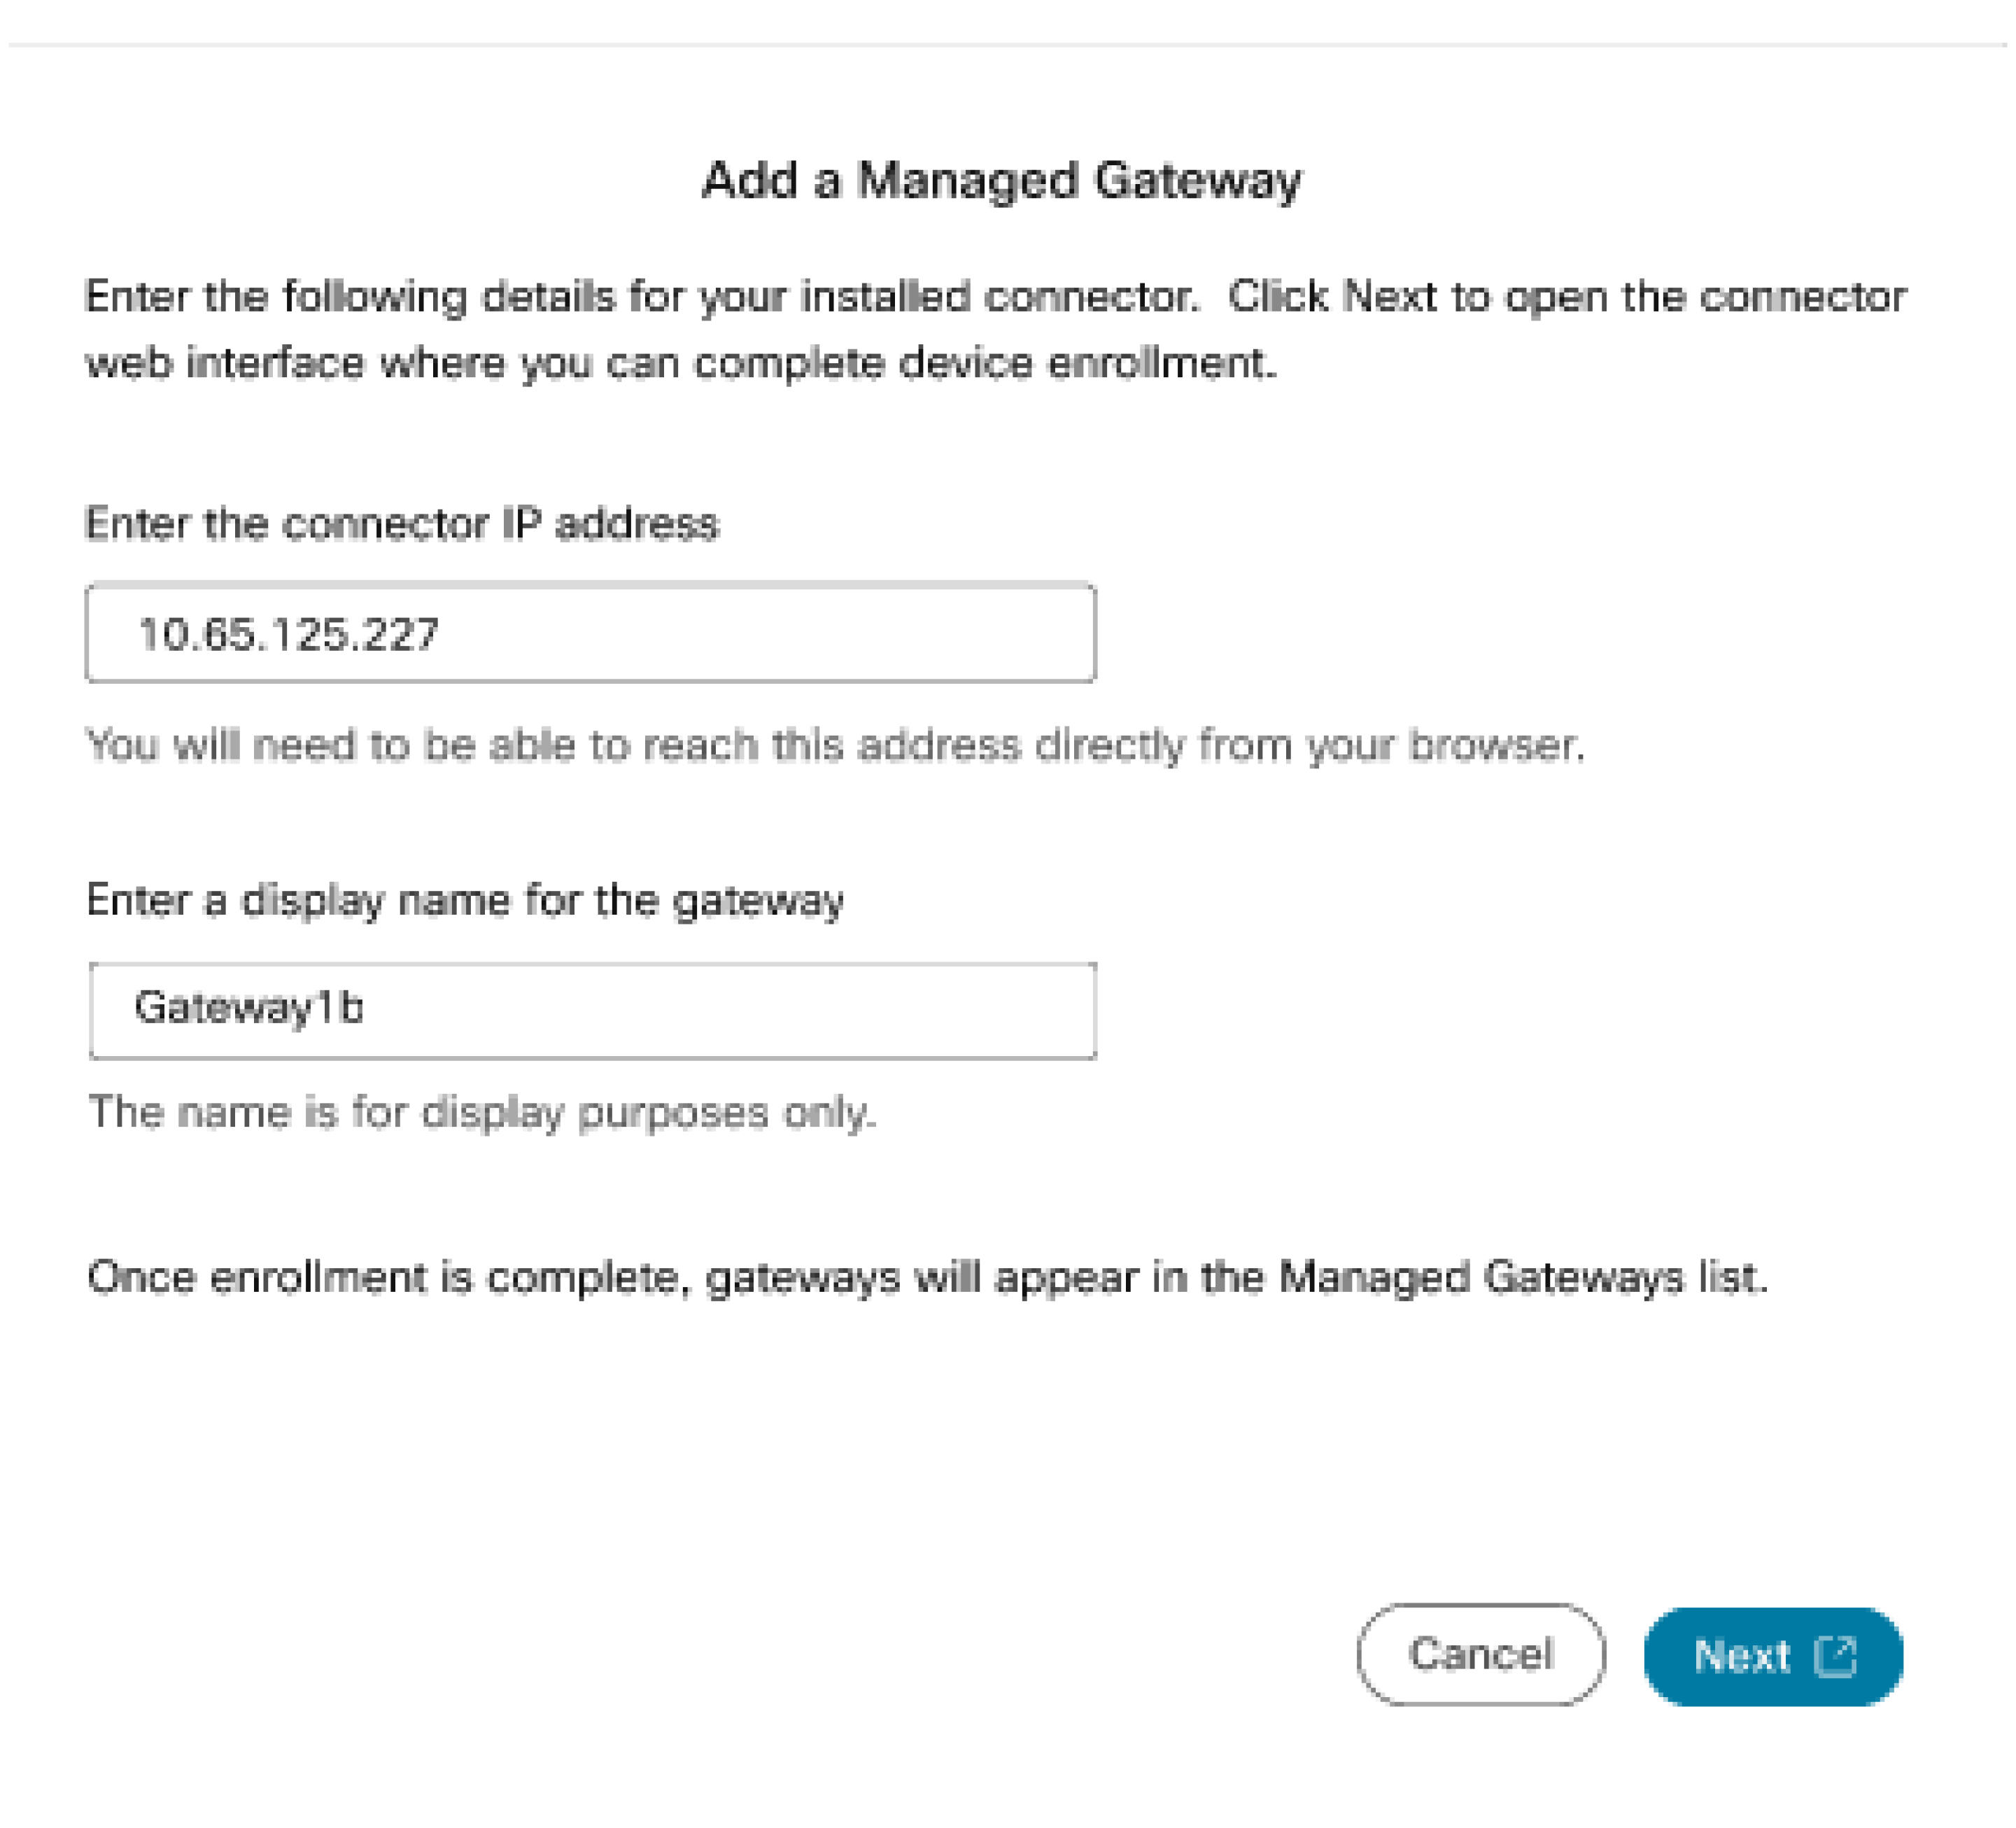
Skriv inn følgende detaljer på siden Legg til en administrert gateway:
|
| 6 |
Klikk på Neste.
En nettleserfane som kobles til koblingsadministrasjonssiden på ruteren åpnes slik at du kan fullføre registreringen.
|
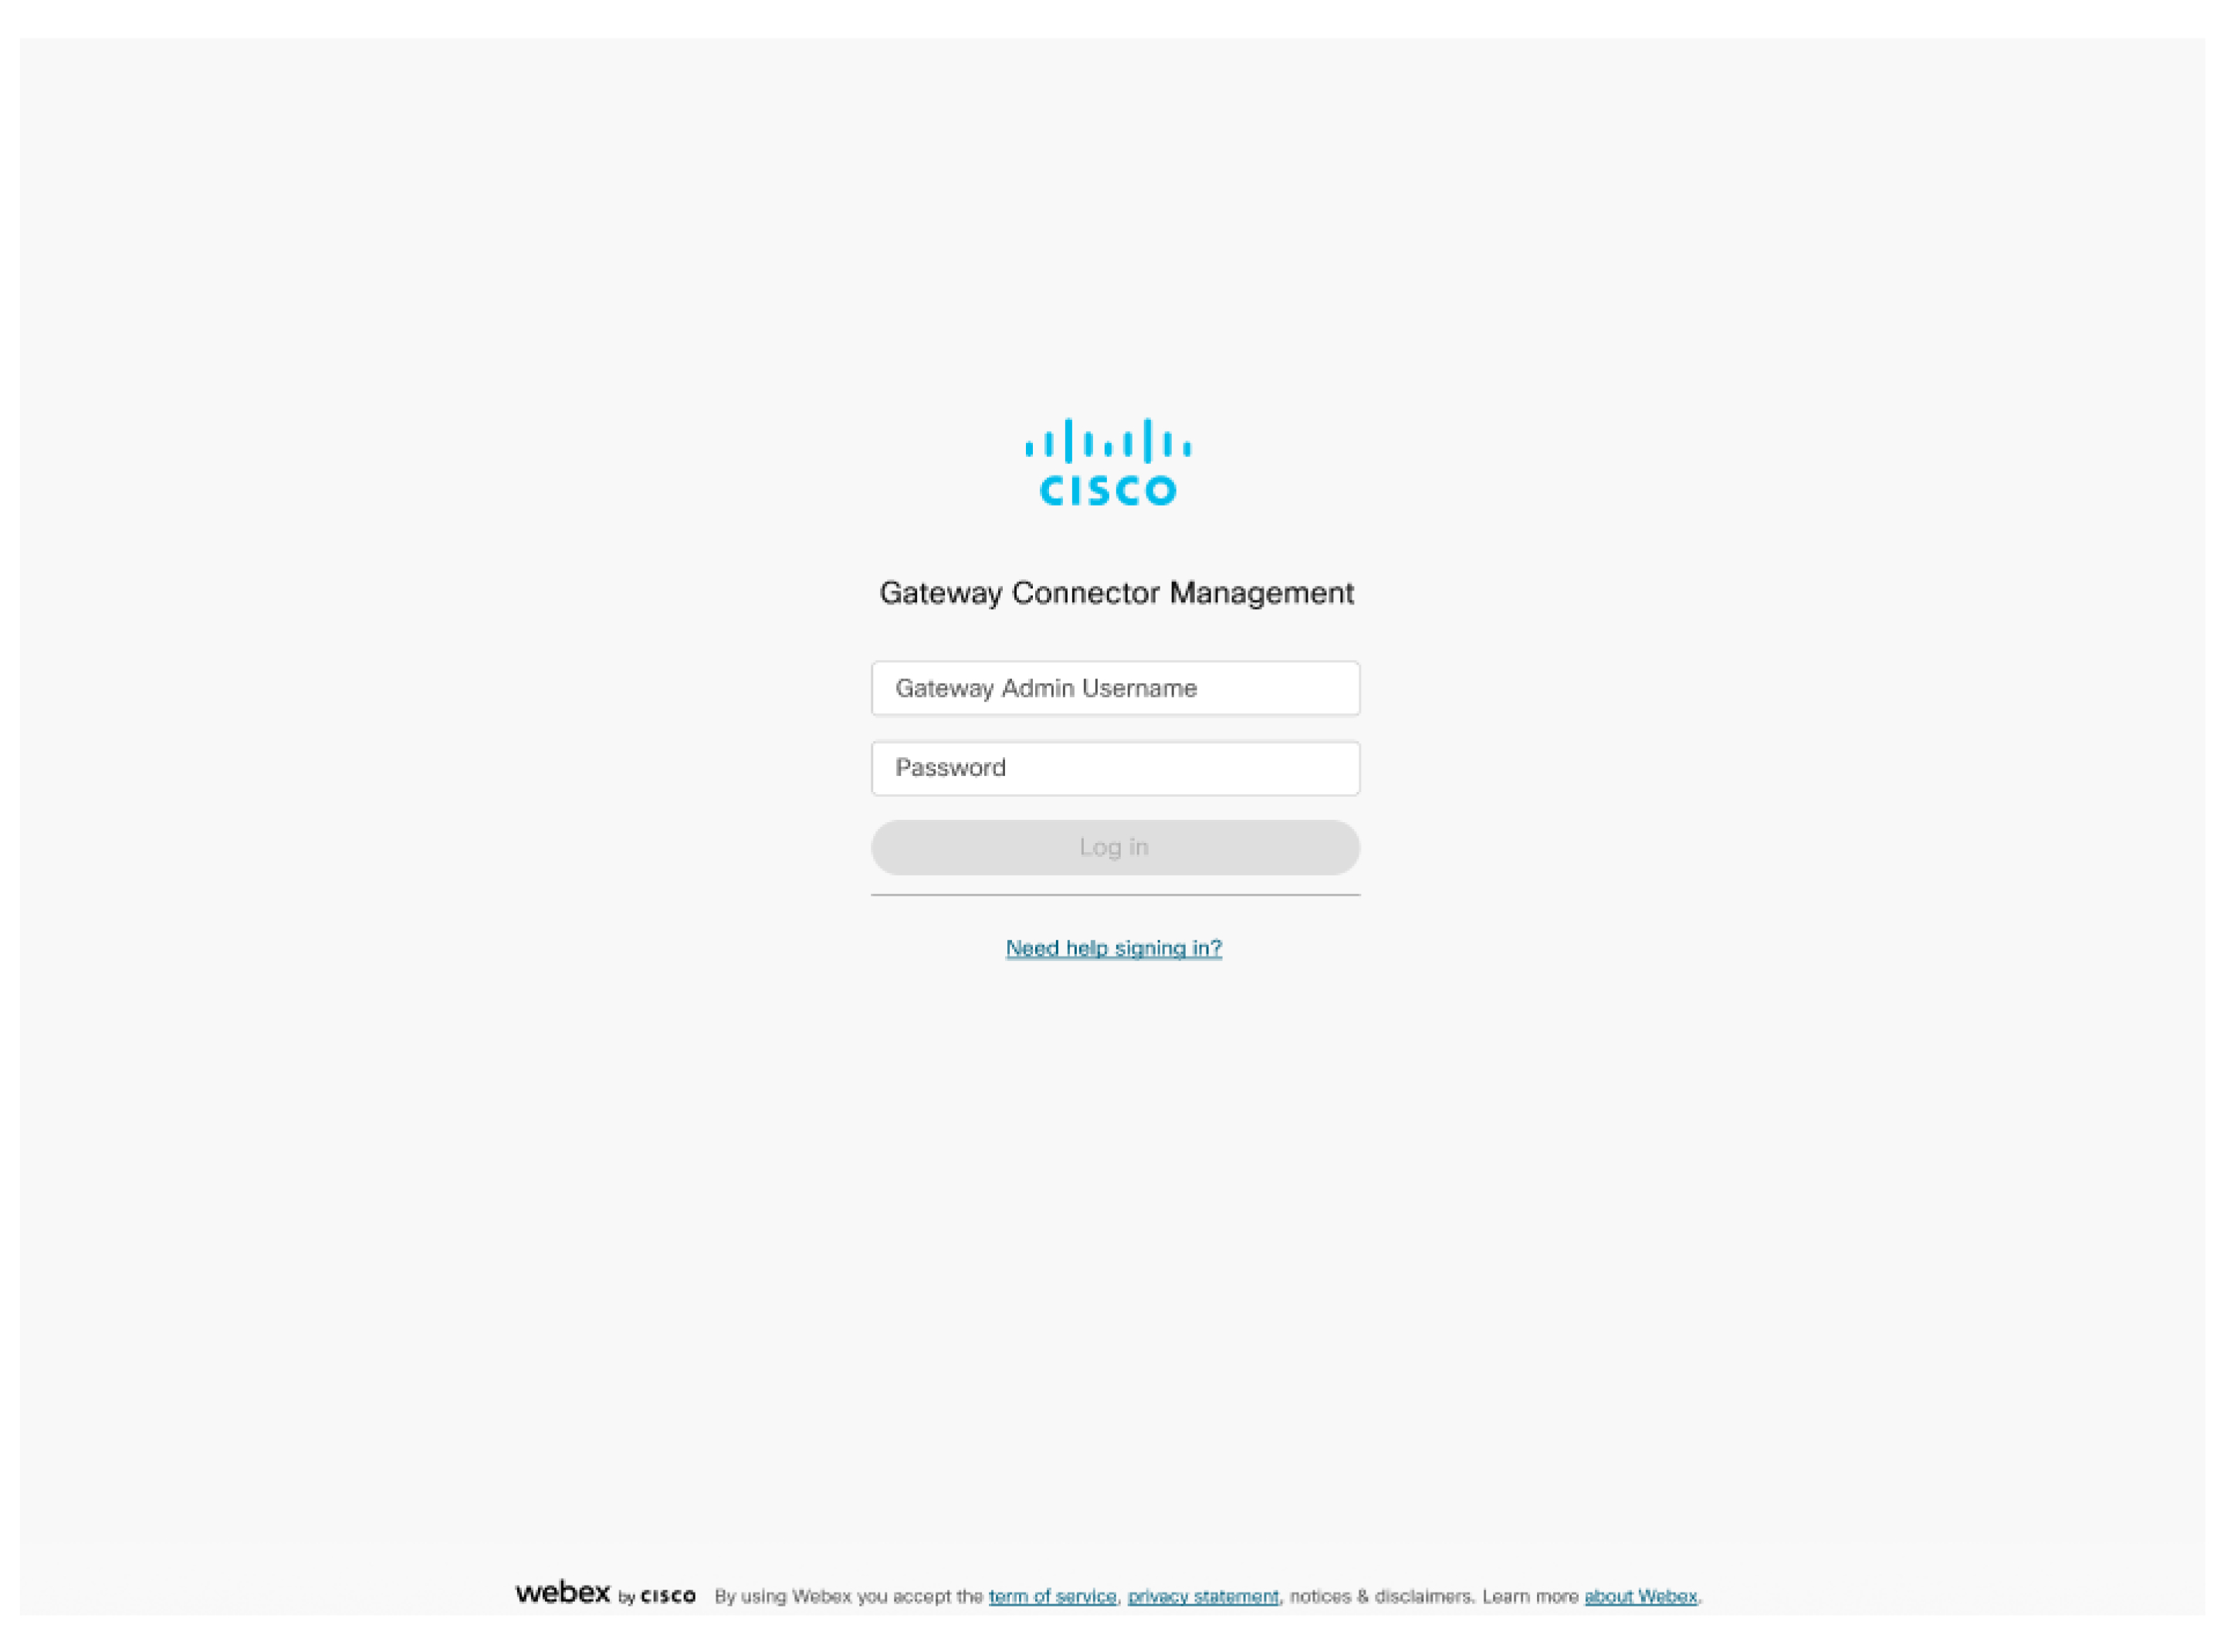
| 7 |
For å logge inn, skriv inn brukernavnet og passordet for gateway-administr atoren som du brukte under tilkoblingsinstallasjonsprosedyren, oppført i trinn 6.
|
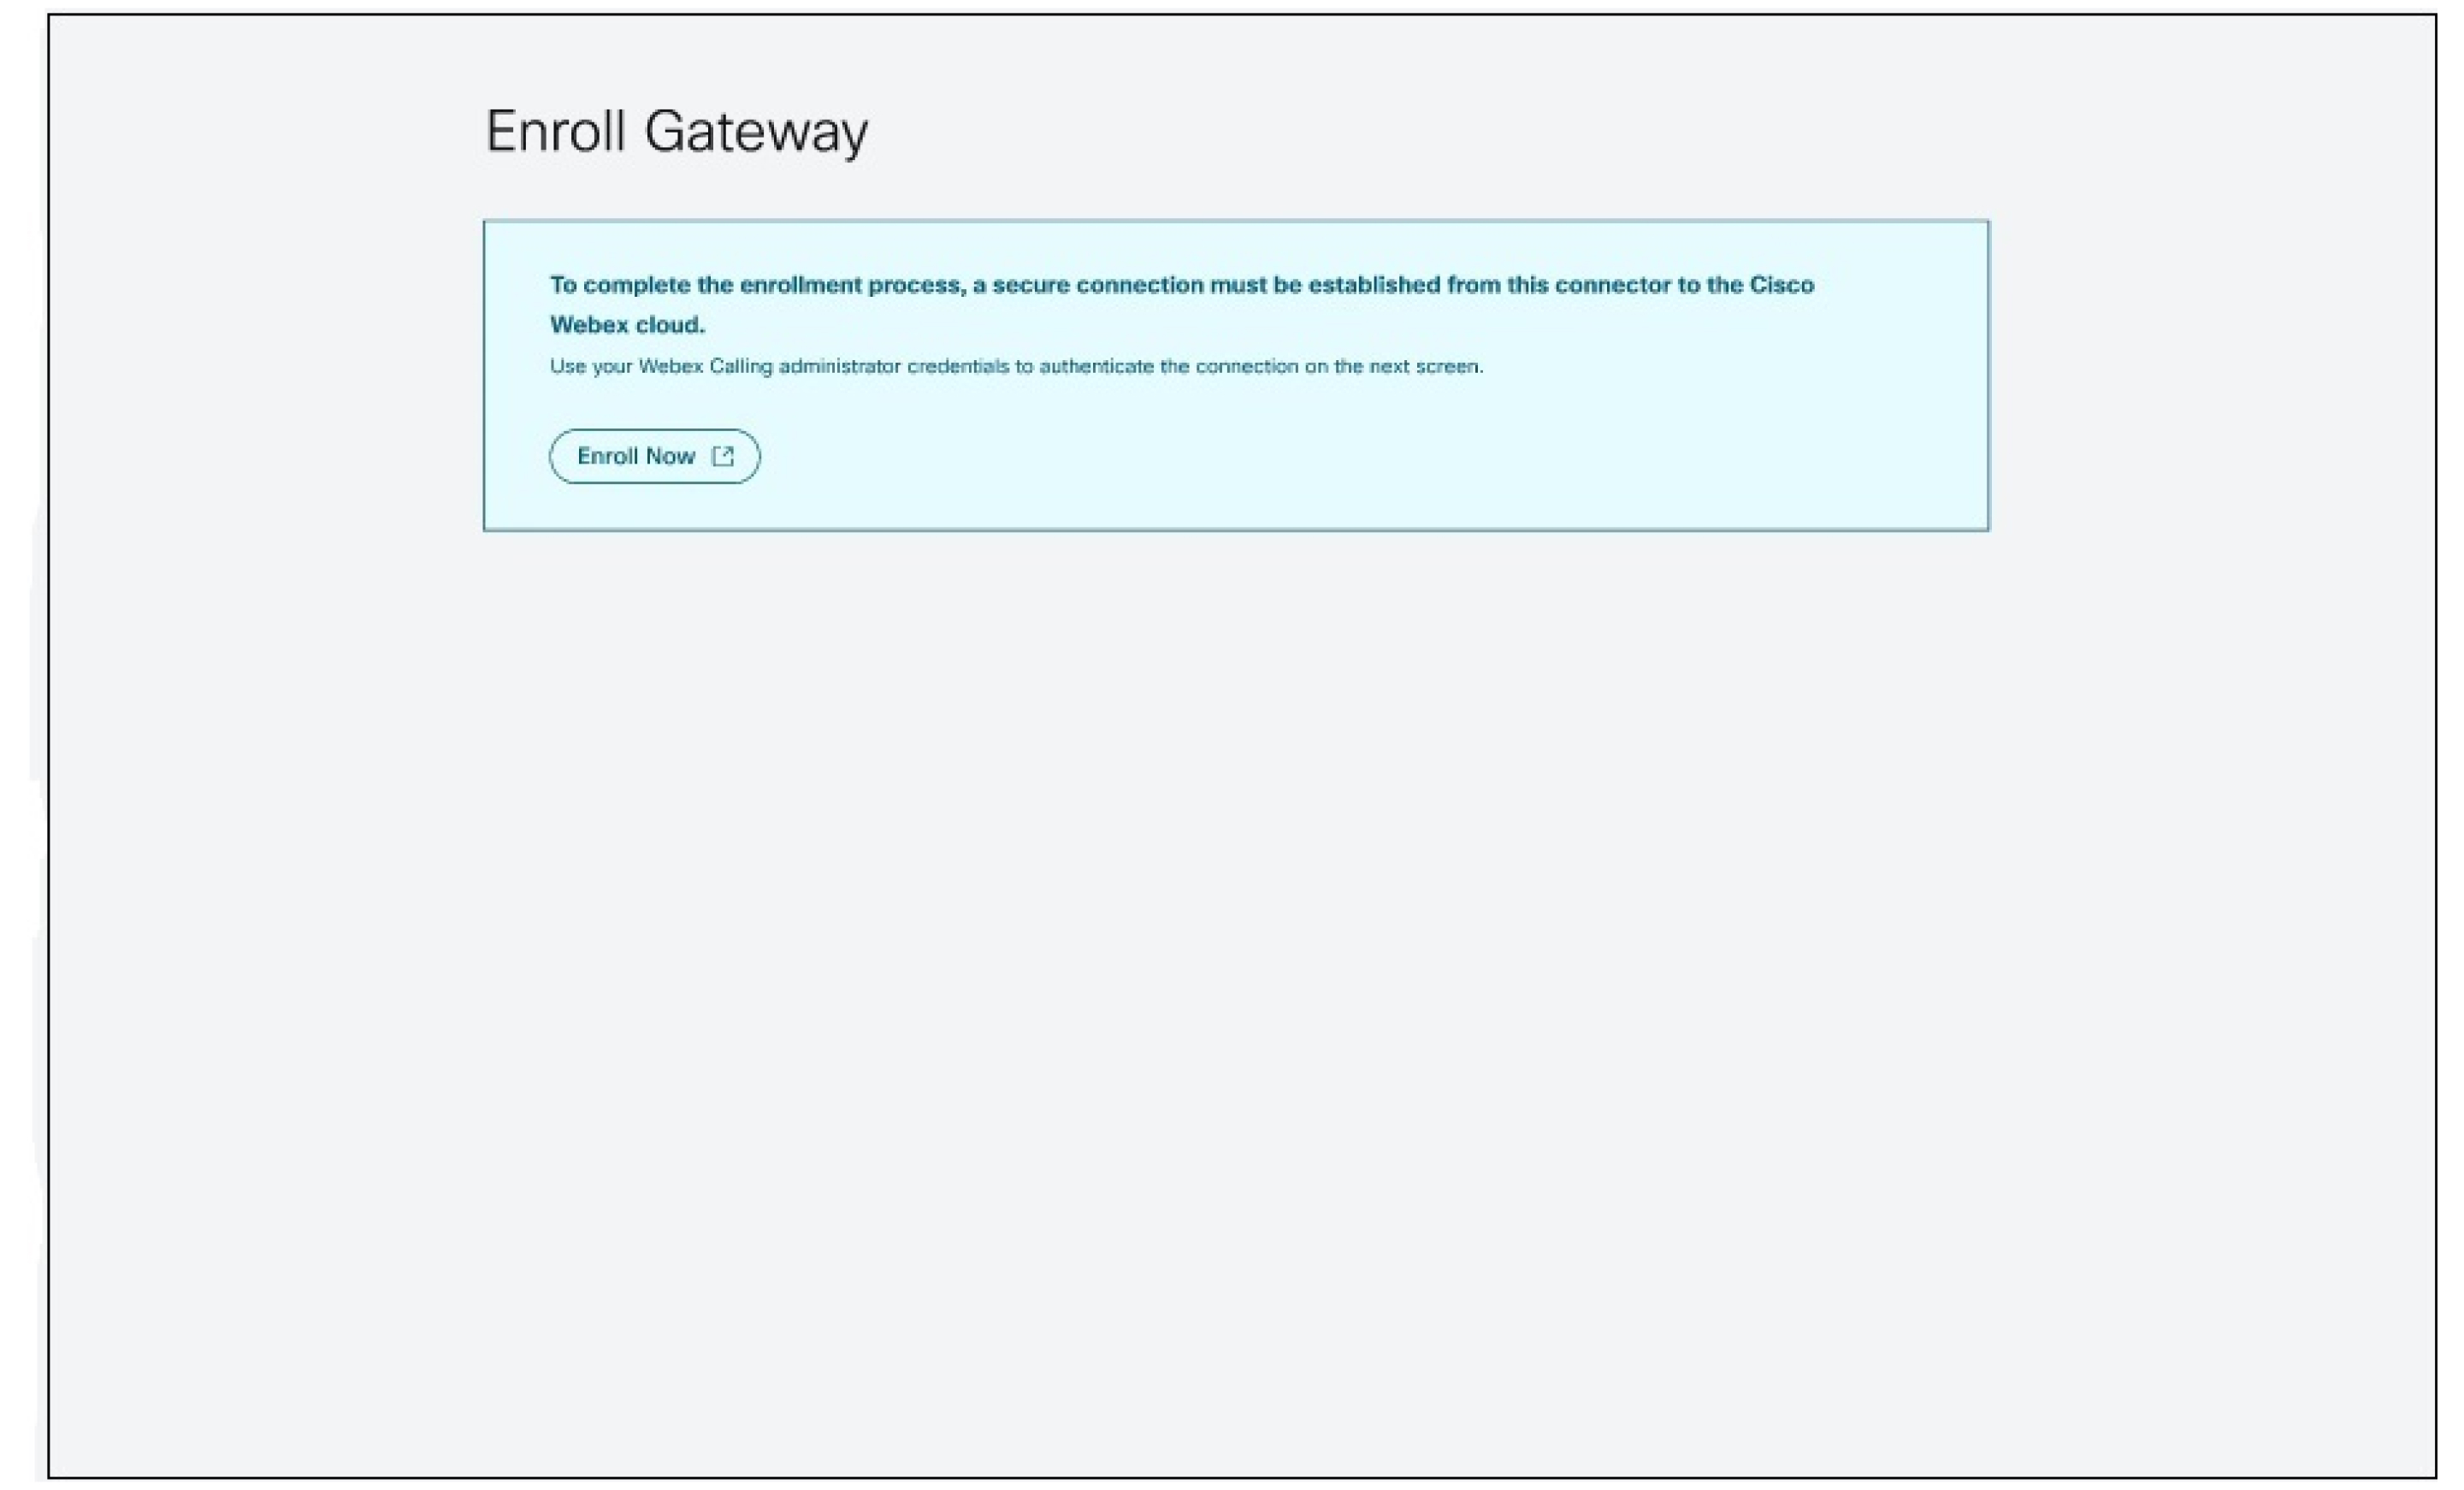
| 8 |
Klikk Registrer nå for å åpne et nytt vindu for autentisering av koblingen til Webex-skyen. Forsikre deg om at nettleseren din tillater popup-vinduer.
|
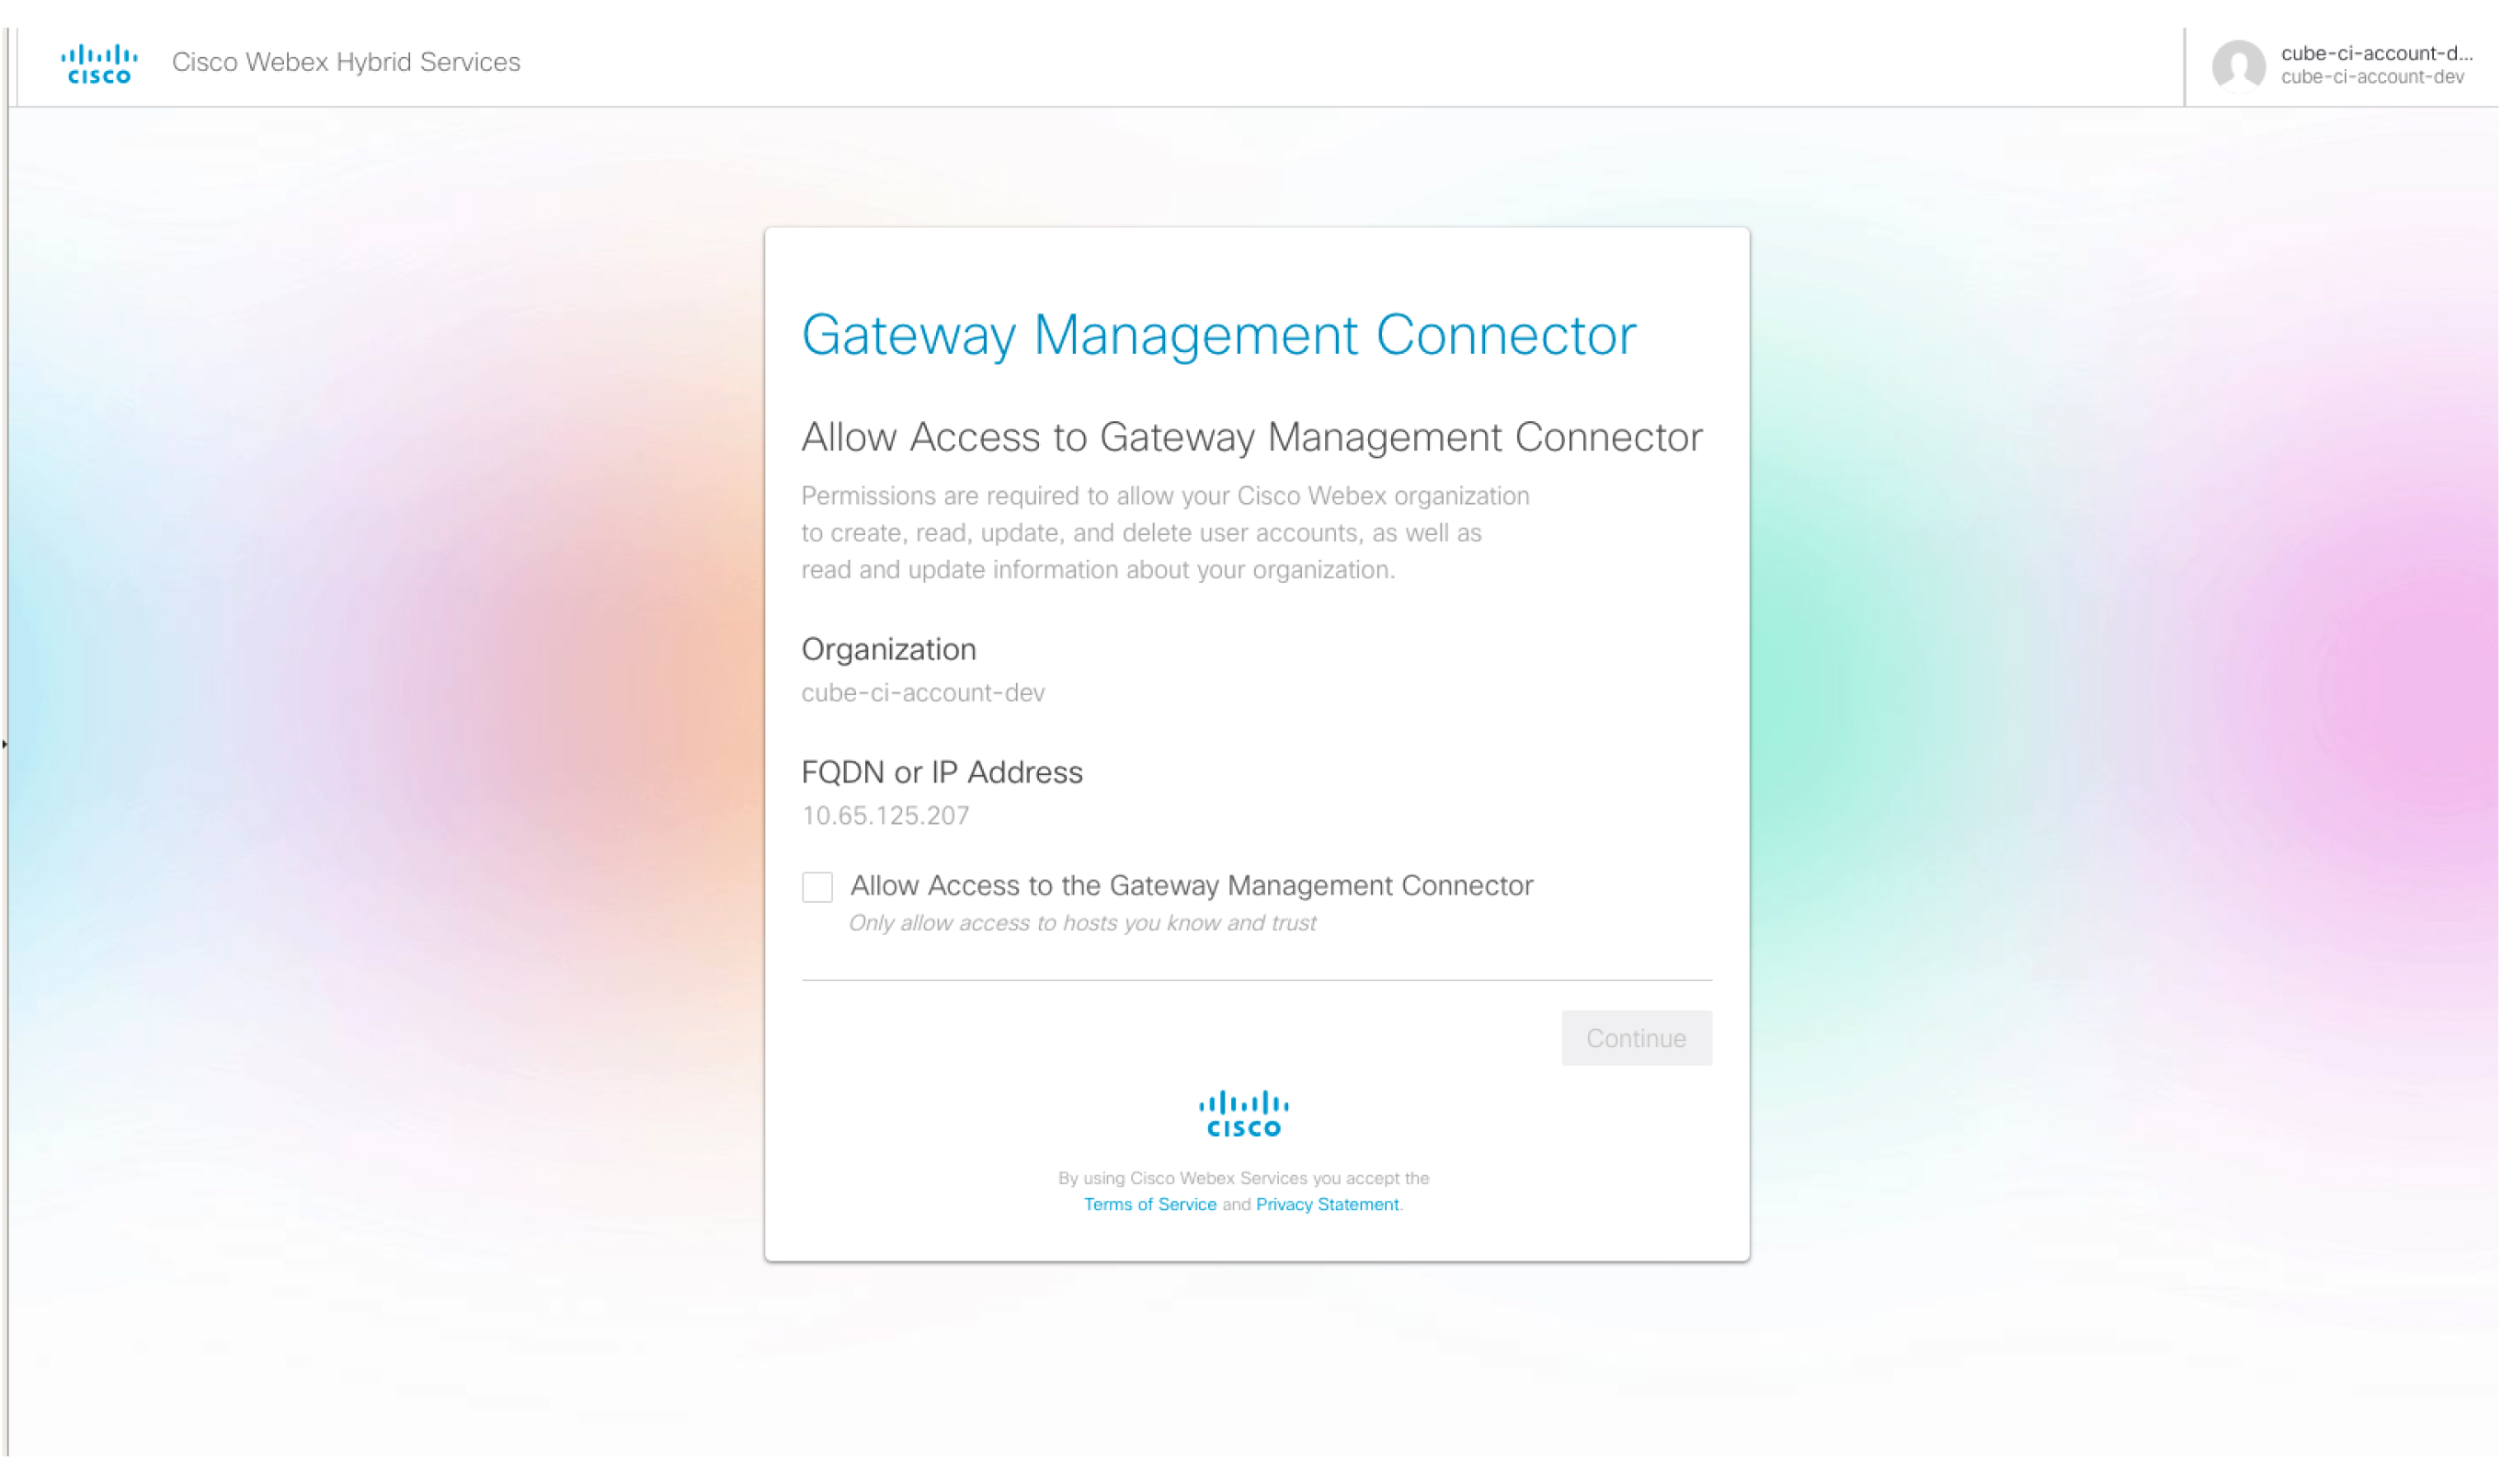
| 9 |
Logg på med en Webex-administratorkonto. |
| 10 |
Merk av for Tillat tilgang til Gateway Management Connector.
|
Gateway-tilkoblingstilstander
Den generelle statusen til kontakten som vises i Control Hub avhenger av tilstanden til telemetri- og administras jonskontaktene på den administrerte gatewayen.
| Koblingstilstander i Control Hub | Beskrivelse |
|---|---|
| på nett | Indikerer at kontakten er koblet til Cisco Webex skyen. |
| Frakoblet | Indikerer at kontakten ikke er koblet til Cisco Webex skyen. |
| Pause | Indikerer at kontakten er tilkoblet, men er midlertidig satt på pause. |
Koblingsalarmer og hendelser
Denne delen beskriver alarmer som genereres i telemetrikoblingsmodulen. Telemetri-kontakten sender alarmer til Cisco Webex skyen. I Kontrollhuben viser Man siden disse alarmene.
Du kan bruke sporings-ID-en som vises på hendelsesdetaljer-siden til å korrelere med de tilsvarende loggene på koblingssiden.
Følgende tabell beskriver kontaktrelaterte meldinger:
|
Tittel |
Beskrivelse |
Alvorlighetsgrad |
Løsning |
|---|---|---|---|
|
Telemetri-modulen startet. |
Denne meldingen sendes når telemetrimodulen blir funksjonell. |
Varsling |
NA |
|
Telemetrimodul oppgradert. |
Denne meldingen sendes når Telemetrimodulen er oppgradert fra «old_version» til «new_version». |
Varsling |
NA |
|
NETCONF-tilkoblingsfeil. |
Denne alarmen heves når telemetrimodulen ikke klarer å etablere NETCONF-tilkobling til gatewayen. |
Kritisk |
Kontroller at NETCONF er aktivert på gatewayen og at den er tilgjengelig fra kontakten. Prøv å deaktivere og aktivere kontaktbeholderen. Hvis problemet vedvarer, går du til https://help.webex.com/contact, klikker på Support og tar opp en sak. |
|
NETCONF-godkjenningsfeil. |
Denne alarmen heves når telemetrimodulen ikke klarer å etablere NETCONF-tilkobling til gatewayen. |
Kritisk |
Kontroller at brukernavnet og passordet er riktig konfigurert på gatewayen. Prøv å deaktivere og aktivere kontaktbeholderen. Hvis problemet vedvarer, går du til https://help.webex.com/contact, klikker på Support og tar opp en sak. |
|
NETCONF SNMP-hendelser abonnementsfeil. |
Denne alarmen heves når telemetrimodulen ikke oppretter et NETCONF-abonnement for SNMP-hendelser. |
Kritisk |
Kontroller at NETCONF er aktivert på gatewayen og at den er tilgjengelig i kontakten. Prøv å deaktivere og aktivere kontaktbeholderen. Hvis problemet vedvarer, går du til https://help.webex.com/contact, klikker på Support og tar opp en sak. Hvis du vil ha mer informasjon om hvordan du aktiverer og deaktiverer, kan du se Aktiviteter etter installasjon. |
|
Feil ved innsamling av telemetriberegninger. |
Denne alarmen heves når telemetrimodulen ikke samler inn beregninger fra gatewayen gjennom en NETCONF GET-spørring. |
Kritisk |
Kontroller at NETCONF er aktivert på gatewayen og at den er tilgjengelig fra kontakten. Prøv å deaktivere og aktivere kontaktbeholderen. Hvis problemet vedvarer, går du til https://help.webex.com/contact, klikker på Support og tar opp en sak. Hvis du vil ha mer informasjon om hvordan du aktiverer og deaktiverer, kan du se Aktiviteter etter installasjon. |
|
Telemetri gateway-tilkoblingsfeil. |
Denne alarmen heves når kontakten ikke klarer å etablere en nett stikkontakt med telemetrigatewayen. |
Kritisk |
Kontroller at URL-adressen for telemetrigatewayen (*.ucmgmt.cisco.com) er i den tillatte listen over bedriftsbrannmuren og kan nås fra gatewayen. Hvis problemet vedvarer, går du til https://help.webex.com/contact, klikker på Support og tar opp en sak. |
|
Feil i telemetrigateway-tilkobling via proxy. |
Denne alarmen heves når kontakten ikke klarer å etablere en forbindelse til den konfigurerte proxyen. |
Kritisk |
Kontroller at proxy-detaljer (IP-adresse og portlegitimasjon) er riktig konfigurert på kontakten, og at proxyen er tilgjengelig. Hvis problemet vedvarer, går du til https://help.webex.com/contact, klikker på Support og tar opp en sak. |
Tilkoblingspålogging
Koblingstilstander for både administrasjons- og telemetrikontakter vises på siden for koblingsdetaljer.
Logg inn på siden med kontaktdetaljer på https://<connector-ip-address>
For å logge inn, bruk legitimasjonen som ble oppgitt under installasjonen.
Du kan også sjekke koblingsstatusen ved å velge s: Vis statusside alternativ i TCL-skriptet. Se Aktiviteter etter installasjon.
Se tabellene for å forstå tilstandene til koblingsmodulene.
Administrasjonskontakttilstander
|
Administrasjonskontakttilstander |
Tilkoblingsstatus |
Beskrivelse |
|---|---|---|
|
Løper |
Tilkoblet |
Indikerer at kontakten er i kjørende tilstand og enheten er koblet til Cisco Webex skyen. |
|
Løper |
Ikke tilkoblet |
Indikerer at kontakten er i kjørende tilstand, men enheten er ikke koblet til Cisco Webex skyen. |
|
Løper |
Hjerteslag mislyktes |
Indikerer at kontakten er i kj ørende tilstand, men hjerteslag mislyktes for den registrerte enheten. |
|
Løper |
Påmelding mislyktes |
Indikerer at kontakten er i kj ørende tilstand, men registreringen av enheten til Cisco Webex skyen mislyktes. |
Telemetri-koblingstilstander
|
Telemetrikoblingstilstander |
Tilkoblingsstatus |
Beskrivelse |
|---|---|---|
|
Ikke installert |
Ikke tilgjengelig |
Indikerer at telemetrikontakten ikke er installert. |
|
Nedlasting |
Ikke tilgjengelig |
Indiker er at nedlastingen av telemetrikontakten pågår . |
|
Installere |
Ikke tilgjengelig |
Indiker er at installasjonen av telemetrikontakten pågår . |
|
Ikke konfigurert |
Ikke tilgjengelig |
Indikerer at installasjonen av telemetrikoblingen er vellykket, men tjenestene har ikke startet eller er konfigurert ennå. |
|
Løper |
Ikke tilgjengelig |
Indikerer at telemetrikontakten kjører, men informasjon om tilkoblingen til Cisco Webex skyen er ikke tilgjengelig. |
|
Løper |
Tilkoblet |
Indikerer at telemetrikontakten er i kj ørende tilstand og at den er koblet til Cisco Webex skyen. |
|
Løper |
Ikke tilkoblet |
Indikerer at telemetrikontakten er i kj ørende tilstand, men at den ikke er koblet til Cisco Webex sky en. |
|
Løper |
Hjerteslag mislyktes |
Indikerer at telemetrikontakten er i kj ørende tilstand og at telemetri-hjerterytmen til Cisco Webex skyen mislyktes. |
|
Deaktivert |
Ikke tilgjengelig |
Indikerer at telemetrikontakten er i vedlikeholdsmodus (deaktivert tilstand) og informasjon om tilkoblingen til skyen ikke er tilgjengelig. |
|
Stoppet |
Frakoblet |
Indikerer at telemetrikontakten er i stoppet tilstand (kan være delvis eller både telemetri-tjenesten og WebSocket-meglertjenestene er stoppet) og at den ikke er koblet til skyen. Cisco Webex |
Aktiviteter etter installasjon
Lokal administrasjon av Management Connector
Du kan bruke Webex Calling med gatewayen din etter at du har installert kontakten. Om nødvendig kan du oppdatere en rekke koblingsinnstillinger ved hjelp av alternativene som er tilgjengelige i skriptmenyen:
Du kan starte skriptet på nytt når som helst ved å bruke følgende kommando:
tclsh
bootflash: /gateway_connector/gateway_onboarding.tcl.
===============================================================
Webex Managed Gateway Connector
===============================================================
Options
s : Display Status Page
v : View and Modify Cloud Connector Settings
e : Enable Guestshell
d : Disable Guestshell
l : Collect Logs
r : Clear Logs
u : Uninstall Connector
q : Quit
===============================================================
Select an option from the menu:
Vis status
Bruk menyalternativet s: Vis statusside. Systemet viser statusen
til forskjellige kontaktmoduler.
===============================================================
                 Webex Managed Gateway Connector
===============================================================
     -------------------------------------------------------
                     *** Interface Status ***
     -------------------------------------------------------
       Interface               IP-Address          Status
     -------------------------------------------------------
       GigabitEthernet1        10.123.221.224        up
       Connector               10.123.221.223        up
     -------------------------------------------------------
                       *** App Status ***
     -------------------------------------------------------
		Service                   Status
     -------------------------------------------------------
            Guestshell                  RUNNING
            Management Connector        RUNNING
     -------------------------------------------------------
===============================================================
          Select option h for home menu or q to quit: q
Aktiver Guestshell
Aktiver skykontakten ved å bruke e: Aktiver Guestshell- meny
alternativet. Dette endrer statusen til kontakten fra INAKTIV til
AKTIV.
Deaktiver Guestshell
Deaktiver skykontakten ved å bruke d: Deaktiver Guestshell- meny
alternativet. Dette endrer statusen til kontakten fra AKTIV til
INAKTIV.
Avinstaller Connector
Avinstaller skykontakten ved å bruke meny
alternativet u: Avinstaller Connector. Dette sletter alle dataene i Guestshell-beholderen og fjerner alle
konfigurasjoner som er relatert til skykontakten.
Samle logger
Samle loggene ved å bruke menyalternativet l: Samle logger. Systemet
viser plasseringen der disse loggene lagres etter innsamling av loggene.
<case-number><cxd-token>Hvis du har en aktiv støttesak medCisco TAC, kan du legge loggene
direkte til tjenesteforespørselen din ved å bruke kommandoen copy
bootflash: /guest-share/
scp:<log-filename>//: @cxd .cisco.com.
Følgende er en eksempelkommando:
vcubeprod#copy bootflash:/guest-share/gateway_webex_cloud_logs_2022114090628.tar.gz scp://123456789:a1b2c3d4e5@cxd.cisco.comFjern logger
Fjern alle loggfiler på enheten ved å bruke menyen r: Clear Log
s. Dette sletter alle eksisterende logger unntatt de siste loggene for TCL-skriptet og
koblingene.
Vise og endre Cloud Connector-innstillinger
Gjør følgende endringer i de eksisterende innstillingene til en skykontakt ved å bruke menyalternativet
v: Vis og endre Cloud Connector Sett ings.
===============================================================
                Webex Managed Gateway Connector
===============================================================
		Script Version         : 2.0.2
		Hostname/IP Addr       : 10.65.125.188
		DNS Server(s)          : 10.64.86.70
		Gateway Username       : lab
		External Interface     : GigabitEthernet1
		Proxy Hostname/IP Addr : proxy-wsa.esl.cisco.com:80
===============================================================
             Options
               c :  Update Gateway Credentials
               e :  Update External Interface
               p :  Update Proxy Details
               n :  Update DNS Server
               k :  Update Connector Package Verification Key
               l :  Modify log level for Cloud Connector
               h :  Go to home menu
               q :  Quit

===============================================================
                        Select an option from the menu: c
Oppdater gateway-legitimasjon
Oppdater gateway-brukernavnet og passordet ved å bruke menyalternativet c: Oppdater Gateway Cre
denti als.
Oppdater eksternt grensesnitt
Endre grensesnittet som kontakten er bundet til og kontaktens IP-adresse
ved å bruke meny
alternativet v: Vis og endre Cloud Connector Sett ings.
Oppdater proxy-detaljer
Du kan utføre følgende oppgaver ved å bruke menyalternativet p: Oppdater Proxy
Det ails:
-
i: Oppdater proxy IP og port -
c: Oppdater proxy-legitimasjon -
r: Fjern proxy-legitimasjon -
a: Fjern alle proxy-detaljer -
h: Gå til startmenyen
Oppdater bekreftelsesnøkkel for tilkoblingspakke
Hvis det oppstår et teknisk problem hvis supportteknikeren ber om å erstatte
 pakkeverifiseringsnøkkelen, laster du opp den nye
 gateway-webex-connectors.gpg-filen til
 bootflash: /gateway_connector/og bruker menyalternativet k: Oppdater tilkoblingspakkebekreftelsesnøkkel for å bekrefte.
Endre loggnivået for administrasjonskonnektoren
Endre loggingsnivået for koblingen ved å bruke menyalternativet l: Endre loggnivå for
Cloud Connector, og velg deretter ett av følgende
alternativer:
=====================================
  Number      Log Level
=====================================
   1           DEBUG
   2           INFO
   3           WARNING
   4           ERROR
   5           CRITICAL
======================================
Administrer gateway-forekomsten i Control Hub
Slik administrerer du gateway-forekomsten:
-
Logg på Control Hub.
-
Gå til T
-
For gjeldende gateway-forekomst klikker du
 og velger den aktuelle handlingen.
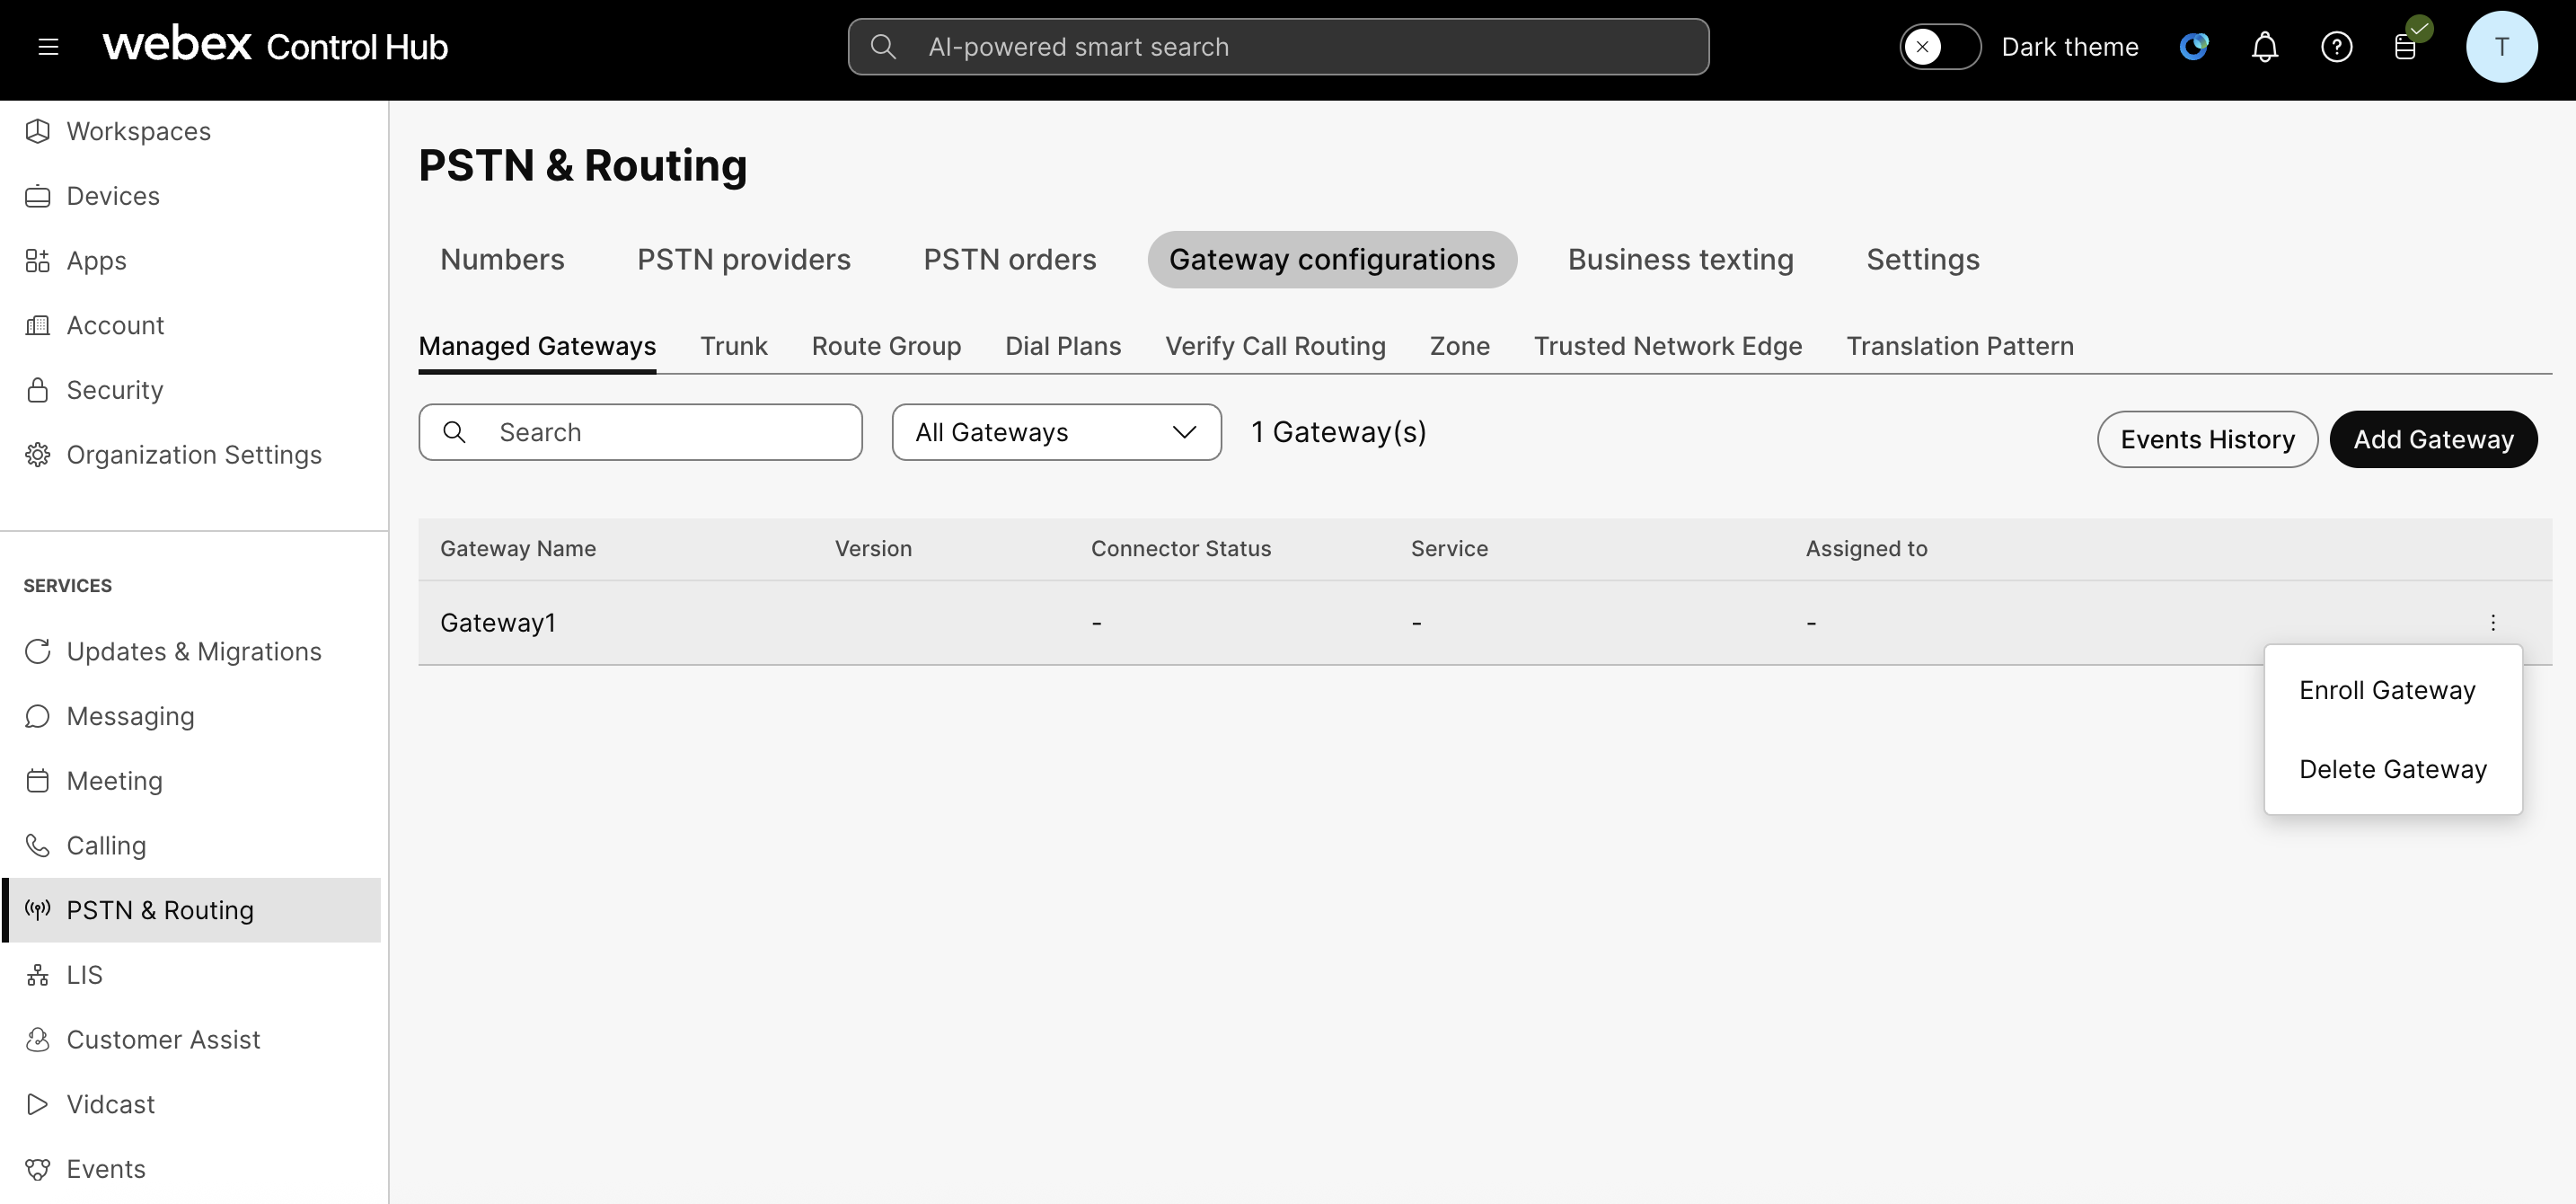
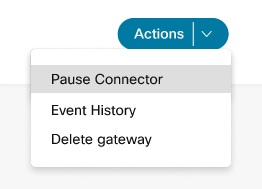
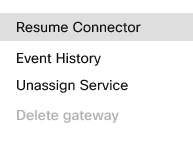
Pause eller gjenoppta kontakten
Pausekontakten instruerer administrasjonskontakten om å stoppe telemetrikontakten. Du kan bruke dette alternativet til å stoppe telemetrikontakten midlertidig mens du feilsøker eventuelle problemer med en gateway. Når du setter kontakten på pause, fungerer ikke tjenester som konfigurasjonsvalidering. Bruk handlingen Fortsett tilkobling til å starte telemetri kontakten på nytt.
| 1 |
Velg Pause
Connector fra Handlinger-menyen for å sette administrasjonskontakten på pause. |
| 2 |
Hvis du vil gjenoppta kontakten du satte på pause, klikker du Gjen oppta tilkobling i Handlinger- menyen. |
Arrangementshistorikk
Kontrollhuben registrerer og viser hendelsesloggen for de administrerte gatewayene dine. Vis detaljene for en individuell gateway eller de konsoliderte detaljene for alle administrerte gateways.
| 1 |
Klikk Hen delseshistor ikk på An rop s-siden for å se hendelsesdetaljer for alle administrerte gateways. |
| 2 |
Hvis du vil ha hendelsesdetaljer som er spesifikke for en gateway, klikker du Hendelseshistor ikk i Handlinger- menyen for den gatewayen. |
Slett gateway
| 1 |
Fra Handlinger- menyen klikker du på Slett gateway for å slette noen av gateway-forekomstene dine. |
| 2 |
Klikk på Bekreft. 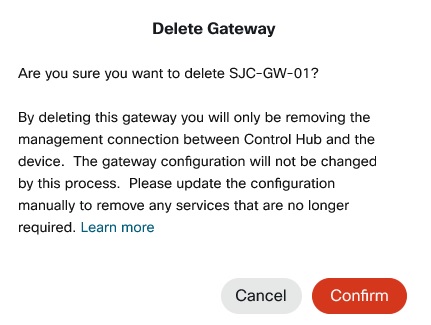
Du kan ikke slette en gateway-forekomst med tildelte tjenester. Fjern tilordningen av tjenestene først. |
Hvor skal du gå videre
Etter at gatewayen er registrert, kan du fortsette konfigurasjonen under Tilordne tjenester til administrerte gateways.


