- Начало
- /
- Статия

Благодарим за обратната връзка.


 В тази статия
 Обратна връзка?
Свързването на вашите IOS управлявани шлюзови устройства към Cisco Webex Control Hub ви позволява да ги управлявате и наблюдавате отвсякъде, заедно с останалата част от вашата инфраструктура за унифицирани комуникации.
Управлявани шлюзове
Регистрирането на Cisco IOS вашите шлюзове в контролния център ви помага да опростите управлението на устройствата и ви позволява да използвате нови Webex Calling услуги. Тъй като шлюзовете поддържат връзка с контролния център, можете да ги управлявате и наблюдавате отвсякъде, заедно с останалите Webex Calling устройства. За да запишете шлюз, трябва да инсталирате приложение за конектор за управление и да се уверите, че има сигурна връзка с Cisco Webex облака. След като установите тази връзка, можете да запишете шлюза, като влезете в контролния център.
Този процес не се прилага за Cisco IOS гласови шлюзове, като например VG400, който се управлява изцяло като устройства в контролния център.
Малко приложение за конектор, известно като GuestShell, отговаря за установяването и поддържането на връзка от шлюза към контролния център. Прилож енията GuestShell и конекторите се конфигурират и настройват с помощта на скрипт, който се изпълнява на шлюза от облака Webex по време на процеса на записване.
За да опрости процеса на инсталиране, скриптът добавя редица необходими конфигурации на шлюза.
Конектори за шлюз
Конекторите за шлюз са малки приложения, които се изпълняват в шлюза GuestShell за поддържане на връзка с контролния център, координиране на събития и събиране на информация за състоянието. За повече информация относно GuestShell вижте Gu est Shell.
Конекторите за шлюз са инсталирани на контейнер Cisco IOS а XE GuestShell.
Има два вида конектори:
-
Конектор за управление
-
Телеметричен конектор
Интерактивният TCL скрипт, управляван от менюто, помага за настройването на GuestShell, както и за инсталирането и поддръжката на конек тора за управление.
Конекторът за управление се грижи за записването на шлюза и управлението на жизнения цикъл на телеметричния конектор.
След успешното приключване на записването конекторът за управление изтегля и инсталира най-новия телемет ричен конектор.
Следващата графика показва как различните компоненти се свързват в Webex Calling решение:
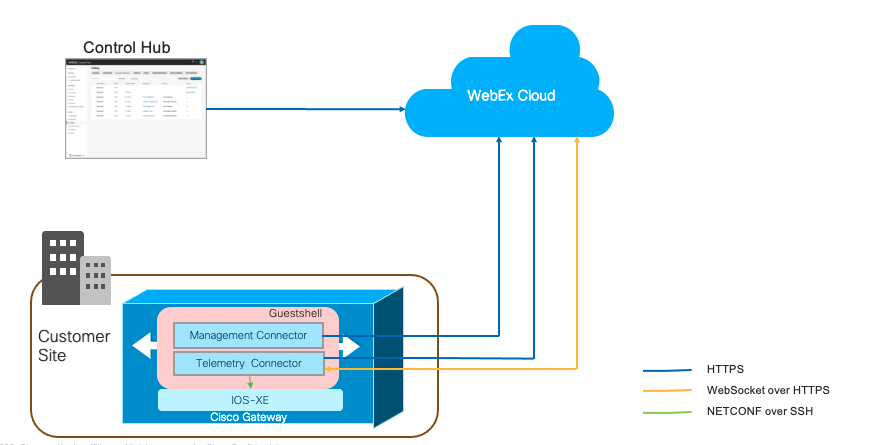
Като част от изпълнението на TCL скрипта, следната информация се събира от потребителя:
-
Външен интерфейс
-
DNS сървърни адреси
-
Детайли за прокси
-
IP адрес на конектора
-
Идентификации за шлюз (потребителско име и парола
TCL скриптът изпълнява следните конфигурации:
-
Виртуална група портове — Изисква се за конфигуриране на Guest shell.
-
Черупка за гости
-
НЕТКОНФ Ян
-
Конфигурация на SNMP Trap — изисква се за известия от XE. Cisco IOS
-
IP маршрут — за насочване на трафика, свързан с конектора, през група виртуални портове.
TCL скриптът изпълнява следните конфигурации:
!
interface VirtualPortGroup 0
 ip unnumbered GigabitEthernet1
 no mop enabled
 no mop sysid
!

!
app-hosting appid guestshell
 app-vnic gateway0 virtualportgroup 0 guest-interface 0
  guest-ipaddress 10.65.125.227 netmask 255.255.255.128
 app-default-gateway 10.65.125.142 guest-interface 0
 app-resource profile custom
  cpu 800
  memory 256
  persist-disk 500
 name-server0 72.163.128.140
 name-server1 8.8.8.8
!

!
netconf-yang
netconf-yang cisco-ia snmp-trap-control trap-list 1.3.6.1.4.1.9.9.41.2.0.1
netconf-yang cisco-ia snmp-community-string Gateway-Webex-Cloud
!

!
logging snmp-trap emergencies
logging snmp-trap alerts
logging snmp-trap critical
logging snmp-trap errors
logging snmp-trap warnings
logging snmp-trap notifications
!

!
snmp-server community Gateway-Webex-Cloud RO
snmp-server enable traps syslog
snmp-server manager
!

!
ip route 10.65.125.227 255.255.255.255 VirtualPortGroup0
!
Ако видите грешка при активиране на приложението, показваща недостатъчна налична памет, конфигурирайте профила на ресурса
на платформата като тежък от сервизен самолет. Ако преди това сте
променили профила, уверете се, че е конфигурирана услугата за ресурси на платформата,
натоварена със самолет.
За конфигурацията на пробата:
-
GigabiteThernet1 е зададен като външен интерфейс. IP адресът на GigaBiteThernet1 е 10.65.125.142.
-
IP адресът на конектора трябва да е в същата мрежа като избрания за външна свързаност. Това може да бъде частен мрежов адрес, но трябва да има HTTPS достъп до интернет.
-
Скриптът TCL проследява и запазва промените в конфигурацията в конфигурацията за стар Cisco IOS тиране на XE.
-
Като част от процеса на деинсталиране скриптът TCL премахва промените в конфигура цията.
Ограничения и ограничения
Преди инсталирането помислете, че приложението за конектор не може да се използва със следното:
- Cisco 1100 Интегрирани услуги Платформи за маршрутизатори
- Платформи, конфигурирани в режим на висока наличност (HA)
- Платформи, конфигурирани в режим контролер за SD-WAN мрежи
За Cisco IOS гласови шлюзове като VG400 не е нужно да инсталирате приложението за конектор. Можете напълно да го конфигурирате и управлявате чрез контролния център.
Помислете за следното, когато конфигурирате маршрутизатора си за използване с приложение за конектор:
-
IOS XE използва прокси ARP за насочване на трафика към черупката за гости. Не конфигурирайте ника къв ip proxy-arp comand, за да деактивирате тази функция.
-
Не използвайте превод на мрежови адреси (NAT) на платформи, които са конфигури рани за Cisco Unified Border Element (CUBE). Затова конфигурирайте приложението на конек тора с маршрутизируем IP адрес. Това означава, че не може да споделя адреса на интерфейса на рутера.
Предпоставки
Подгответе устройството си за записване на шлюз:
-
Достъп до Контролния център като администратор на организацията
-
IP адрес, потребителско име и парола за устройствата, които искате да конфигурирате.
-
Cisco IOSВерсия XE:
-
Местни шлюзове - Cisco IOS XE Бенгалуру 17.12.3 или по-нова версия
-
Шлюзове за оцеляване - Cisco IOS XE Dublin 17.12.3 или по-нова версия
За препоръчаните версии вижте Софтуер ни изследвания на Cisco. Потърсете платформата и изберете една от предложените вер сии.
-
- Уверете се, че устройството е конфигурирано с данни за NTP сървъра, за да синхронизира системния си часовник с определения NTP сървър.
-
Системни предпоставки
-
Минимална свободна памет — 256 MB
-
Минимално дисково пространство — твърдият диск (SSD), прикрепен към шлюза, който се използва за инсталиране на конектор, трябва да има 2000 MB свободно пространство. Също така, bootflash трябва да има 50MB свободно пространство. Използва се за съхраняване на дневниците и RPM файловете.
Ако твърд диск не е прикрепен към шлюза, тогава за инсталиране на конектор се използва bootflash. След това bootflash трябва да има 2000MB свободно пространство.
-
Ако стартирането на вашия рутер е 4GB и има по-малко от 2 GB наличен капацитет (минималният капацитет), изтрийте всички двоични изображения на IOS (.bin), с изключение на този, който работи в момента. След като изтриете файловете, освободете допълнително място.
По-долу са незадължителни стъпки за освобождаване на място на bootflash диска. Изпълнете следните стъпки и променете файловете за зареждане в режим на инсталиране само ако:
-
Маршрутизаторът използва пакетния режим на зареждане (зареждане от . bin).
-
.pkgs вече не е извлечен (режим на инсталиране).
Използвайте следните стъпки, за да разширите двоичното изображение и да стартирате от компоненти:
-
Създайте нова директория с помощта на.
mkdir bootflash: /изображение -
Разширете двоичното изображение на IOS, като използвате.
софтуерен пакет на платформата за заявка разшири файла bootflash:/.bin до bootflash: /image<image> -
В режим на конфигуриране премахнете текущите опции за зареждане с помощта на.
няма система за зареждане -
Конфигурирайте нова декларация за зареждане:
bootflash на системата за зареждане: /image/packages.conf. -
Излезте от режим на конфигуриране, запазете конфигурацията и рестартирайте.
-
След като рутерът се рестартира, използвайте, за да
покажете версията, проверете дали маршрутизаторът е стартиран отbootflash: /image/packages.conf. Ако е така:-
Проверете дали директорията
bootflash: /sysbootе празна. -
Изтрийте останалото двоично изображение на IOS.
-
Изтрийте всички основни изображения с помощта на.
изтриване на /f /r стартиране: /ядро/* -
Изтрийте файловете за проследяване с помощта на.
изтриване на /f /r стартиране: /tracelogs/* -
Ако все още няма достатъчно дисково пространство, прегледайте останалите файлове в bootflash: и изтрийте всички други несъществени файлове като дневници и CDR.
-
-
Поддържан рутер на Cisco, който е свързан към мрежа с път към интернет. Основната конфигурация трябва да има следното:
-
DNS сървърът е конфигуриран да разрешава имена на публични домейни.
-
За да конфигурирате DNS сървъра, използвайте следната команда:
-
IP сървър за имена <IP address>
-
-
HTTP прокси сървър, ако искате да достигнете до интернет чрез прокси сървър.
-
Идентификационни данни на шлюза: За достъп до ш люза чрез неговия интерфейс NETCONF се изисква локално идентификационно име (потребителско име и парола) с достъп до ниво привилегии 15 от конектора.
За да удостоверявате и упълномощавате достъпа до NETCONF, уверете се, че списъците aaa по подразбиране са конфигурирани, както е показано в следващия пример. Примерът за конфигурация използва локално удостоверяване като базова линия. Методите за удостоверяване TACACS и ISE също се поддържат, но тяхната конфигурация е извън обхвата на тази статия.
aaa new-model
aaa authentication login default local
aaa authorization exec default local if-authenticated
username test privilege 15 secret <password>
Мрежови предпоставки
-
IP адресът на конектора трябва да е в същата мрежа като избрания за външна свързаност. Това може да бъде частен мрежов адрес, но трябва да има HTTPS достъп до интернет.
Ако използвате Virtual CUBE в Amazon Web Services (AWS) като локален шлюз, вижте Свър зване на вторичен IP адрес за Virtual CUBE на AWS за стъпки как да свържете вторичен IP адрес за използване на конектор.
-
Бъдете свързани с контролния център и локалните устройства, за да завършите процеса на записване.
-
URL адреси за услугите на Webex:
-
*.ucmgmt.cisco.com
-
*.уебекс. ком
-
*.wbx2.com
-
-
Транспортни протоколи: Сигурност на транспортния слой (TLS) версия 1.2
-
Импортирайте пакета за публични сертификати на IOS. Сертификатите, добавени към пула за доверие на шлюза, се използват за проверка на достъпа до сървърите на Webex . Използвайте следната команда за конфигуриране, за да импортирате пакета.
crypto pki trustpool import url https://www.cisco.com/security/pki/trs/ios.p7b
-
Свържете вторичен IP адрес за Virtual CUBE на AWS
Ако използвате Virtual CUBE на AWS като локален шлюз, изпълнете следните стъпки в интерфейса на AWS, за да свържете вторичен IP адрес за използване на конектор.
Препоръчваме ви да извършвате тази дейност по време на прозорец за поддръжка.
Преди да започнете
-
За да използвате Virtual CUBE в уеб услугите на Amazon (AWS) като локален шлюз, трябва да свържете вторичен частен IP адрес с интерфейса на шлюза. Можете да използвате този IP адрес като IP адрес на конектора.
-
Свържете Elas tic публичен IP адрес с вторичния IP адрес, така че вторичният IP адрес да е публично достъпен за записване на шлюз.
-
Свързаната политика за група за сигурност трябва да позволява HTTPS входящ трафик за успешно записване. Можете да премахнете това, след като записването приключи.
| 1 |
Отидете в Услу ги > EC2 > Ин станции и изберете екземпляра на Cisco gateway. |
| 2 |
В прозореца М режови интерфейси щракнете върху eth0. Диалогов прозорец показва подробна информация за интерфей са eth0. |
| 3 |
Щракнете върху Стойност на идентификацион ния номер |
| 4 |
Щракнете върху Дей ствия и изберете Управление на IP адре са от падащия списък. |
| 5 |
Разши рете eth0 и изберете при свояване на нов IP адрес и потвърдете задаването. Обърнете внимание на този вторичен IP адрес. |
| 6 |
Щракнете върху Дей ствия и изберете Асоцииране на адрес от падащия списък. |
| 7 |
Изберете наличен публичен IP адрес от списъка Elastic IP адре си. Проверете дали избраният IP адрес съвпада с вторичния IP адрес, който сте отбелязали. |
| 8 |
(Незадължително) За да преразпределите публичен IP адрес, който се използва в момента и е картографиран към друг еластичен мрежов интерфейс (ENI), щракнете върху Разрешаване на преасоцииране. |
| 9 |
Щрак нете върху Асоцииране на адрес, за да свържете публичния IP адрес (Amazon elastic IP) с частния IP адрес на мрежовия интерфейс. |
Вече можете да използвате този частен IP адрес като IP адрес на конектора, докато извършвате инсталация на конектора. Използвайте съответния публичен IP адрес (еластичен IP адрес на Amazon) за записване в контролния център.
Добавяне на нов екземпляр на шлюз в контролния център
Ако вече сте добавили шлюза към контролния център и сте инсталирали конектора за управление, можете да пропуснете тази процедура. Отидете на стъпка 5 от За пишете шлюза към контролния център, за да завършите процеса на записване.
| 1 |
Влезте в контролния център. |
| 2 |
|
| 3 |
Щракнете върху Добавяне на шлю з. |
| 4 |
Копирайте командата tclsh, показана в прозореца Добавяне на управляван шлюз. Трябва да изпълните командата на шлюза CLI по време на процедурата за инсталиране на конектора за управление. |
Какво да правя по-нататък
Можете да възобновите процеса на записване в контролния център, след като конекторът е инсталиран на шлюза.
Инсталирайте конектора на шлюза
Преди да продължите с инсталирането на конектора за управление, уверете се, че отговаряте на всички Пред поставки.
Изпълнете скрипта
|
Влезте в шлюза с помощта на конзола или SSH връзка, след което поставете следния низ в командния ред на рутера exec: tclsh https://binaries.webex.com/ManagedGatewayScriptProdStable/gateway_onboarding.tcl
|
Стартирайте инсталацията
Ако конекторът вече не е настроен, скриптът ви отвежда до менюто за инсталиране; ако конектор ът е настроен, той ви отвежда до началното меню.
| 1 |
Изберете интерфейса, който е в същата мрежа като адреса, запазен за конектора.
|
| 2 |
Конфигурирайте DNS сървъра, който да се използва от конектора. По подразбиране използвайте сървърите, конфигурирани в IOS.
Y е входът по подразбиране тук. Ако натиснете Enter, Y се приема като вход. Откритите настройки могат да бъдат отменени, ако е необходимо: |
| 3 |
Ако трябва да използвате прокси сървър за достъп до интернет, въведете данните за прокси сървъра, когато бъдете подканени. Ако шлюзът вече е конфигуриран с прокси сървър, по подразбиране се използват следните подробности. Въвед ете n, за да отмените тези настройки, ако е необходимо.
|
| 4 |
Конфигурирайте настройките на SNMP капан. За да изпратите известия към Cisco Webex облака, скриптът актуализира нивото на конфигурация на SNMP капан в маршрутизатора, ако е зададено под нивото на уведомяване. Системата ви подканва да потвърдите дали да промените конфигурацията на SNMP капан на нивото на уведом яване. За да запазите текущото ниво на конфигурация на SNMP капан, изберете n. |
| 5 |
Въведете IP адреса на конектора.
|
| 6 |
Въведете потребителското име и паролата, които конекторът използва за достъп до интерфейса на рутера NETCONF .
Въведете паролата ръчно. Копирането и поставянето може да не работи. Въведете идентификационните данни на шлюза, които сте идентифицирали в секцията Предпоставки. Кон екторът използва идентификационните данни за достъп до интерфейса на рутера IOS NETCONF. Не използвайте специални символи, като $,! , или -, в паролата. Специалните знаци могат да предотвратят влизането в интерфейса на конектора и успешното внедряване. След
успешната инсталация получ авате съобщението „Облачният конектор е инсталиран успешно“.
Можете да напуснете скрипта, като изберете опцията „q“ след успешна инсталация. Ако има неизправност при инсталирането, можете да изберете опцията „h“, за да промените настройките, да събирате дневници и т.н. Вижте раздела Дейности след инсталиране за повече подробности. Ако искате да опитате отново инсталирането, можете да изберете деинсталиране и след това да стартирате отново скрипта, за да опитате инсталирането отново.
|
Регистрирайте шлюза към контролния център
Преди да започнете
| 1 |
Влезте в контролния център. |
| 2 |
|
| 3 |
Щракнете върху Добавяне на шлю з. |
| 4 |
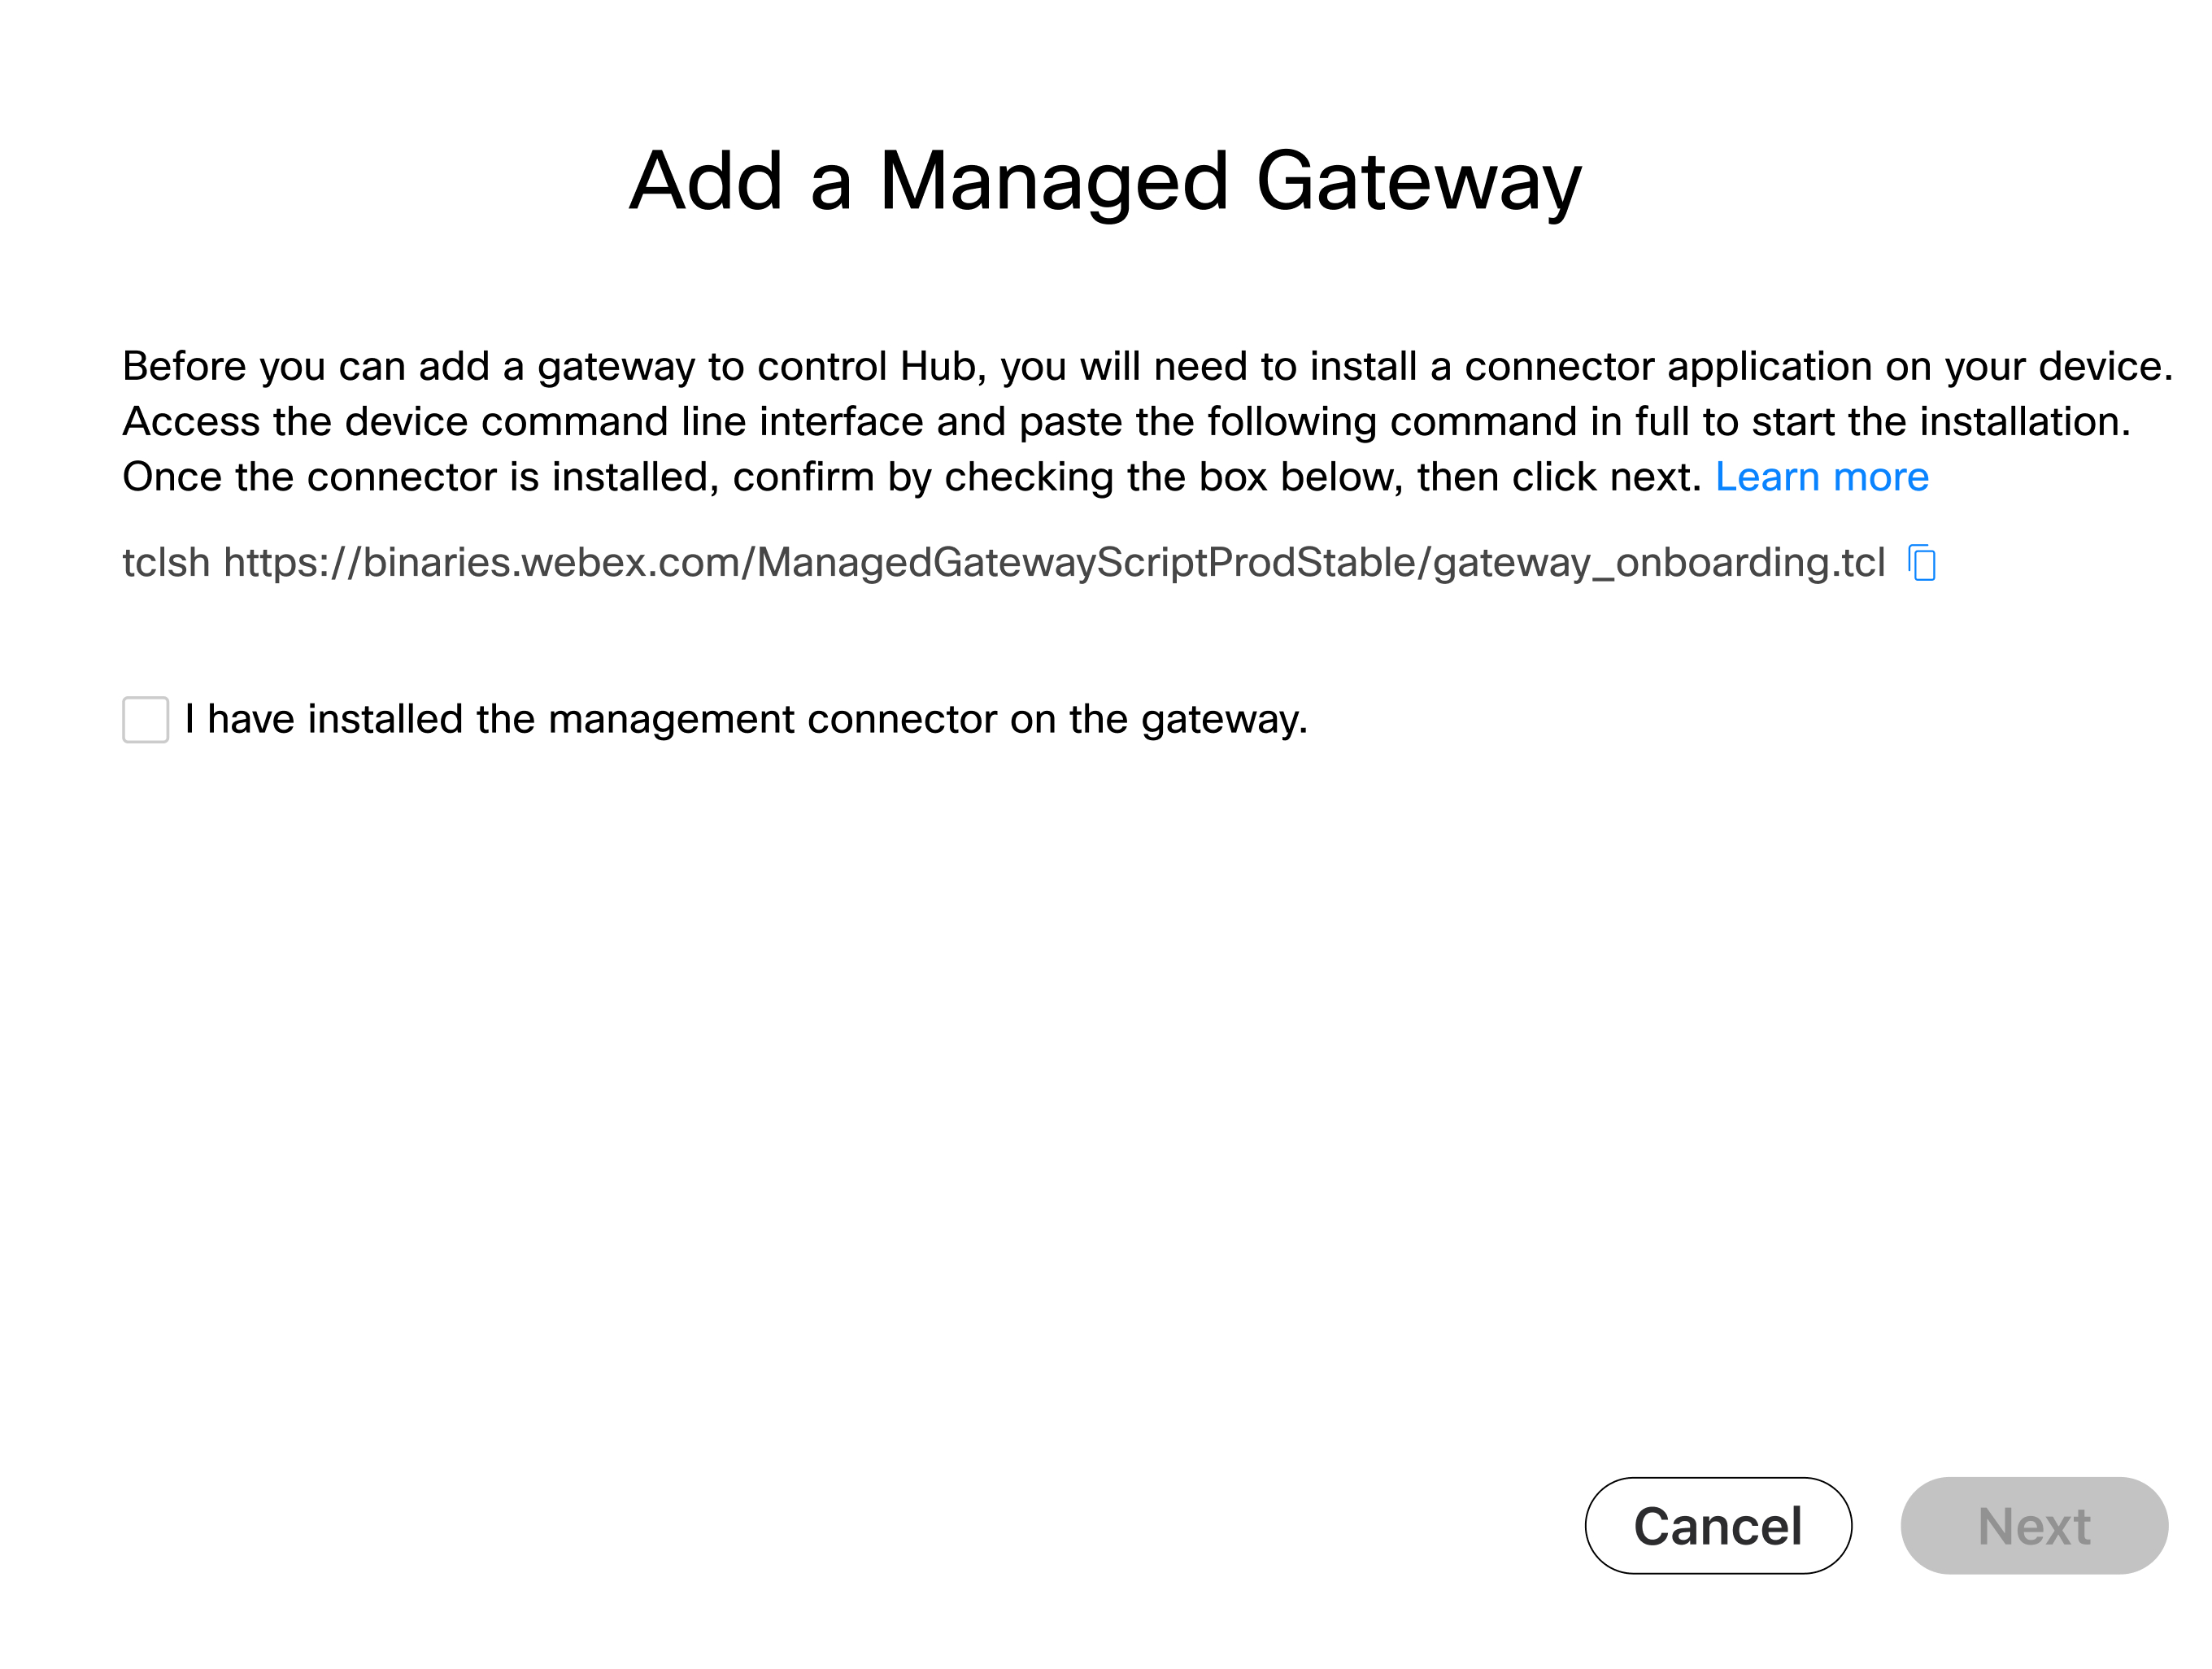
В прозоре ца Добавяне на управляван шлю з проверете дали съм инсталирал конектора за управление на шлюза и щ ракнете върху Напред. Уверете се, че конекторът е инсталиран успешно, преди да изпълните тази стъпка.
|
| 5 |
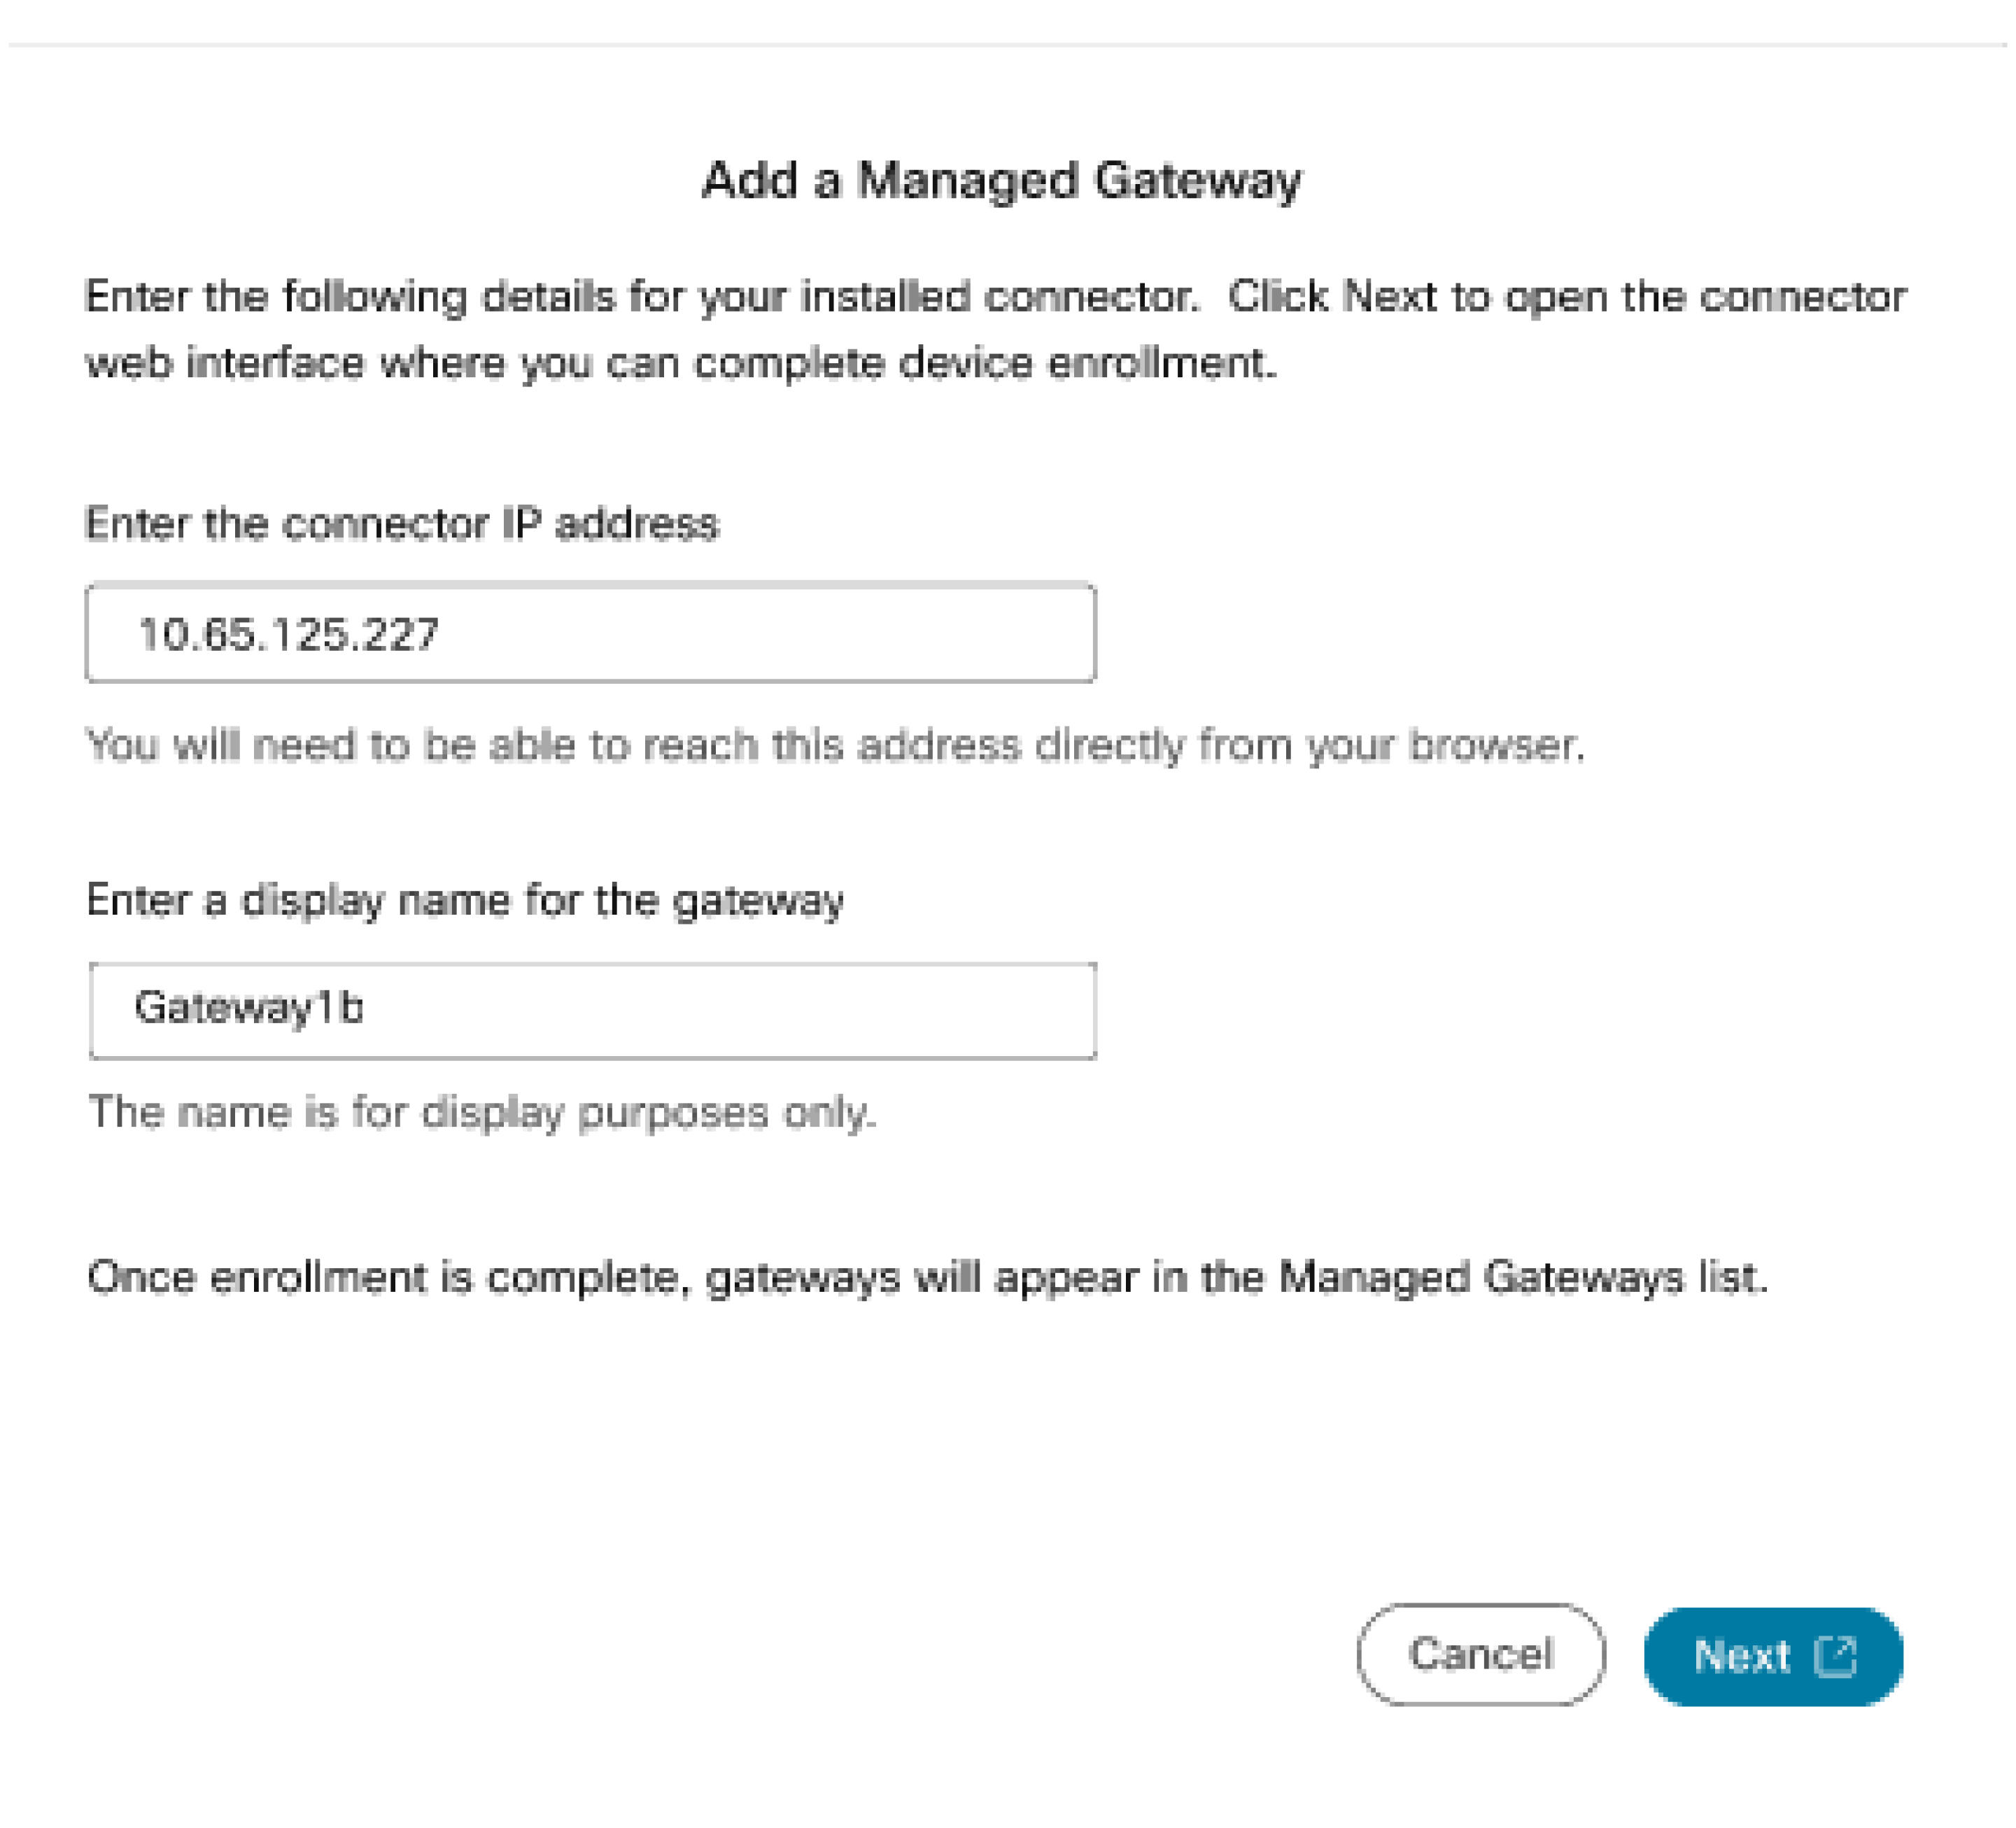
В страницата Добавяне на управляван шлю з въведете следните подробности:
|
| 6 |
Щракнете върху На пред.
Отваря се раздел на браузъра, който се свързва със страницата за управление на конекторите на рутера, за да можете да завършите записването.
|
| 7 |
За да влезете, въведете потребителското име и парол ата за администратора на Gateway, които сте използвали по време на процедурата за инсталиране на конектора, изброени в стъпка 6.
|
| 8 |
Щракнете върху Регистрирай се сега, за да отворите нов прозорец за удостоверяване на конектора към облака Webex. Уверете се, че браузърът ви позволява изскачащи прозорци.
|
| 9 |
Влезте с помощта на администраторски акаунт на Webex. |
| 10 |
Проверете Разрешаване на достъп до конектора за управление на шлю за.
|
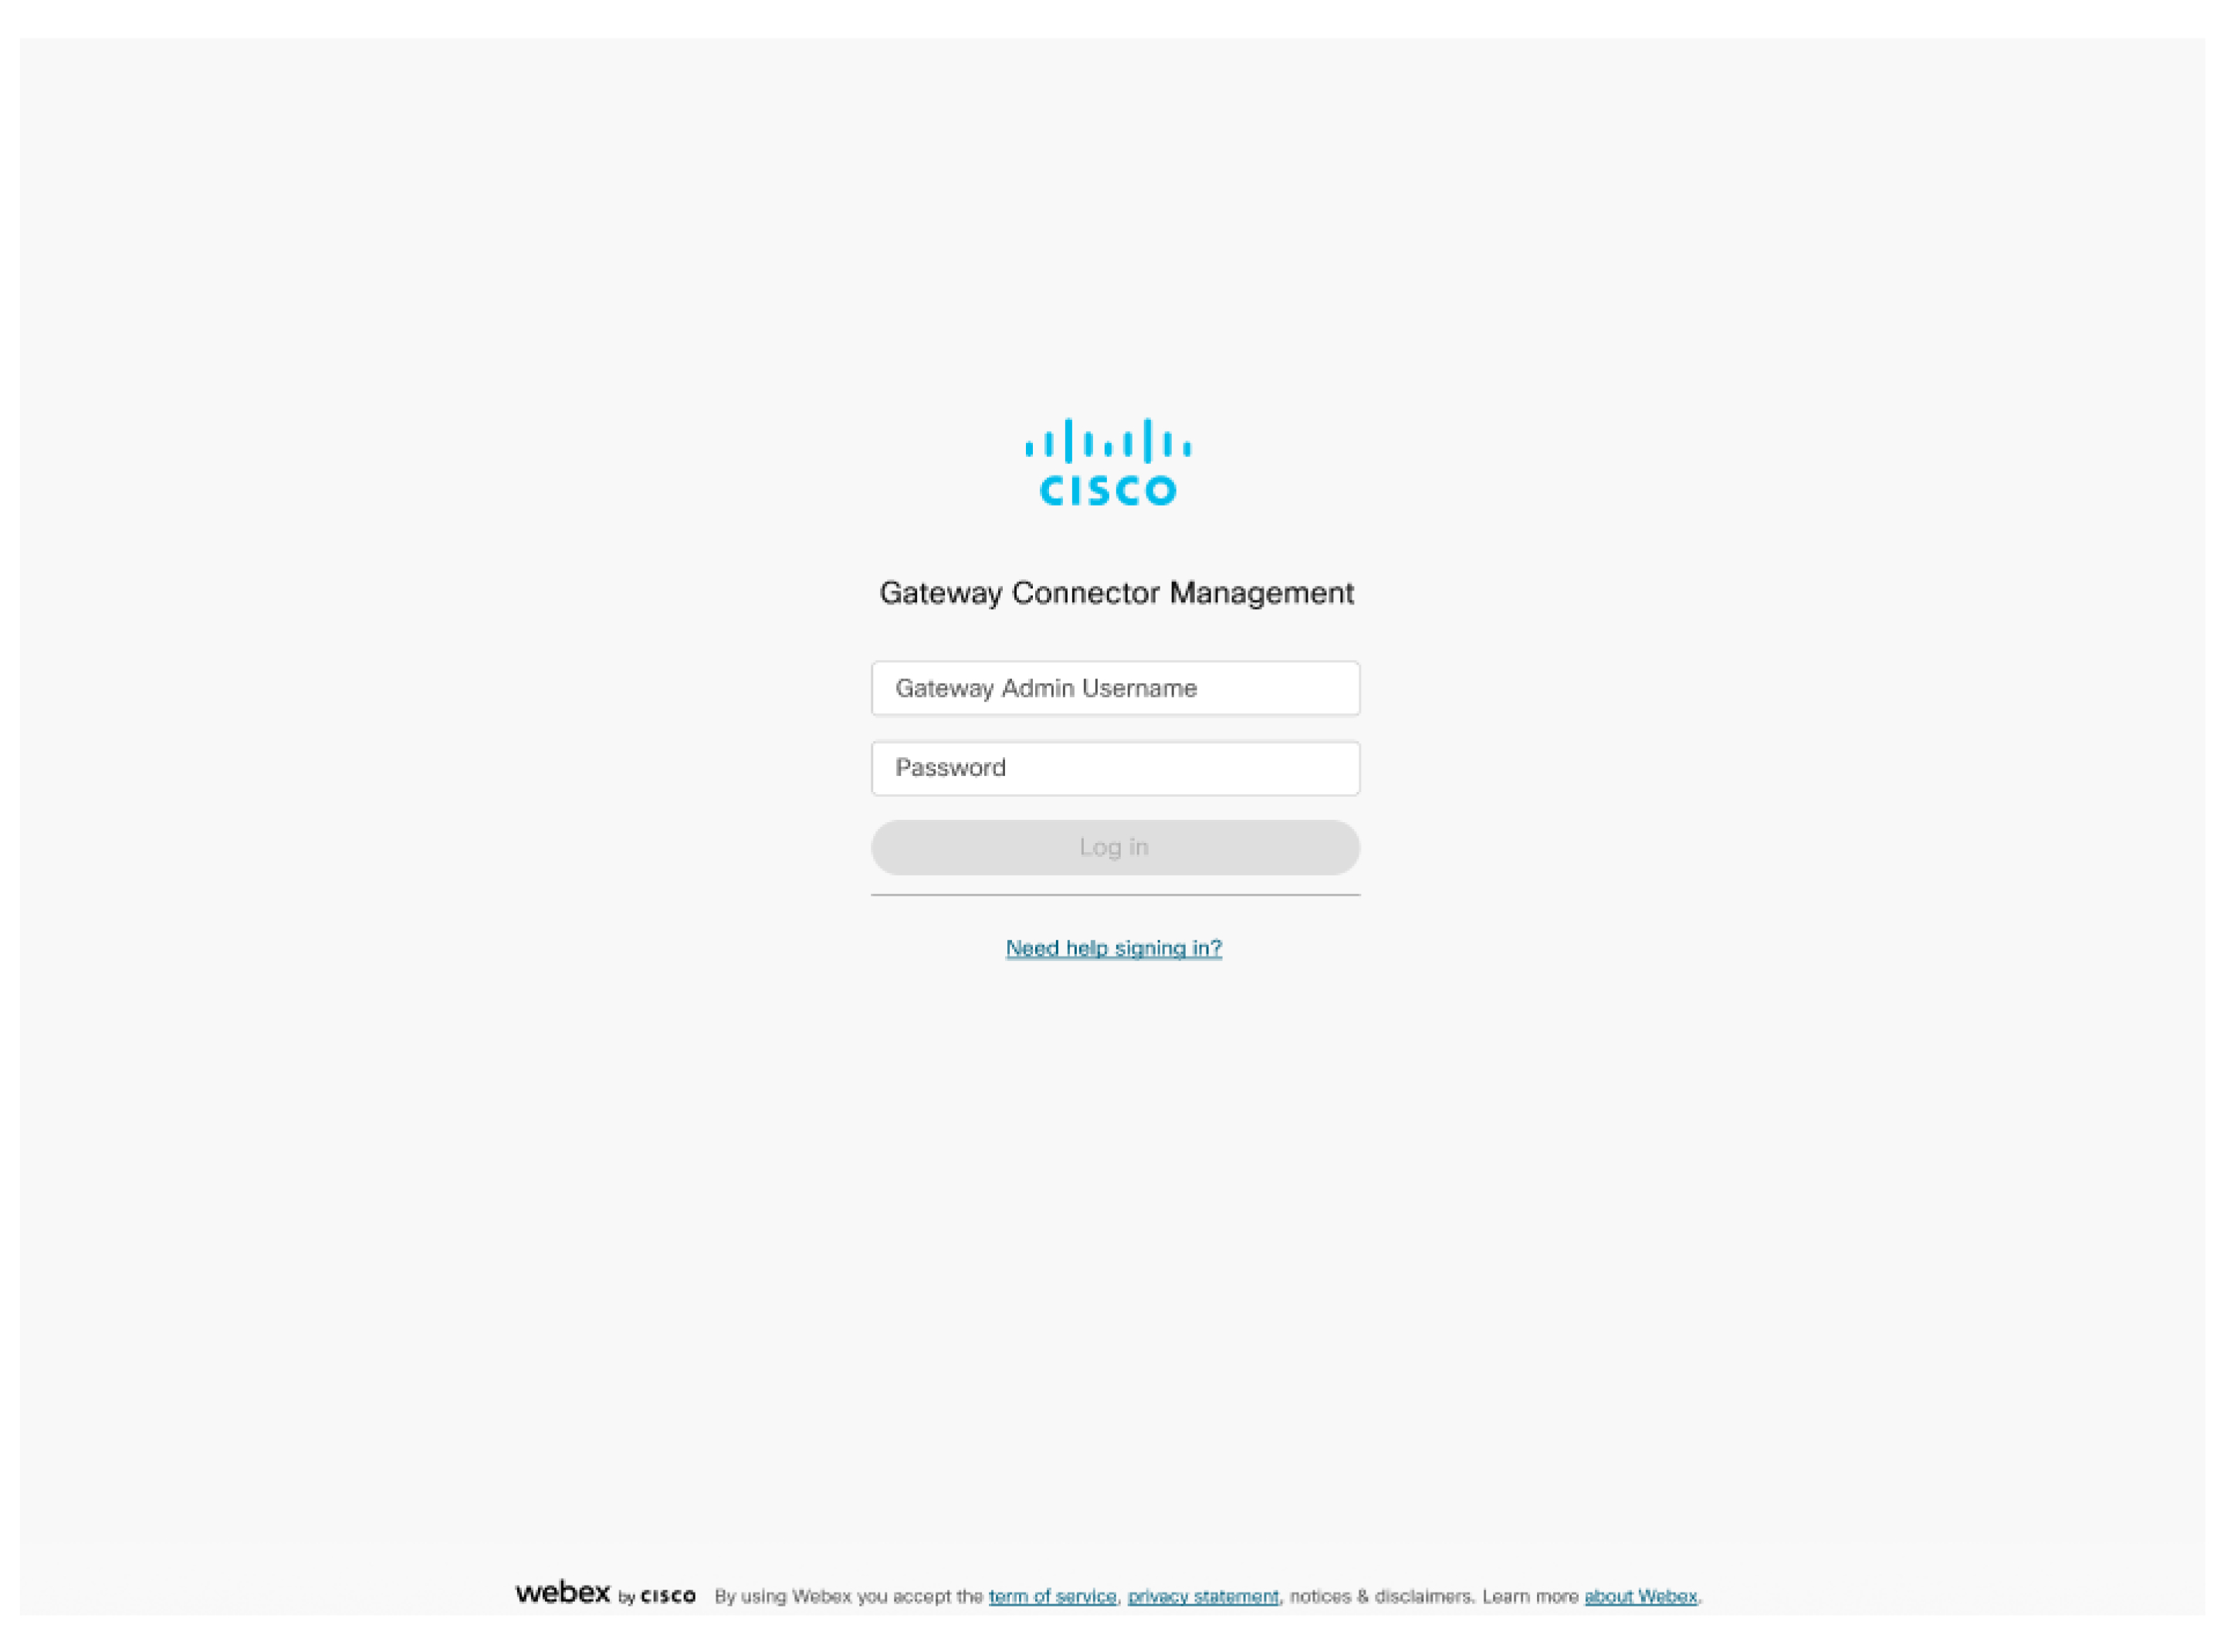
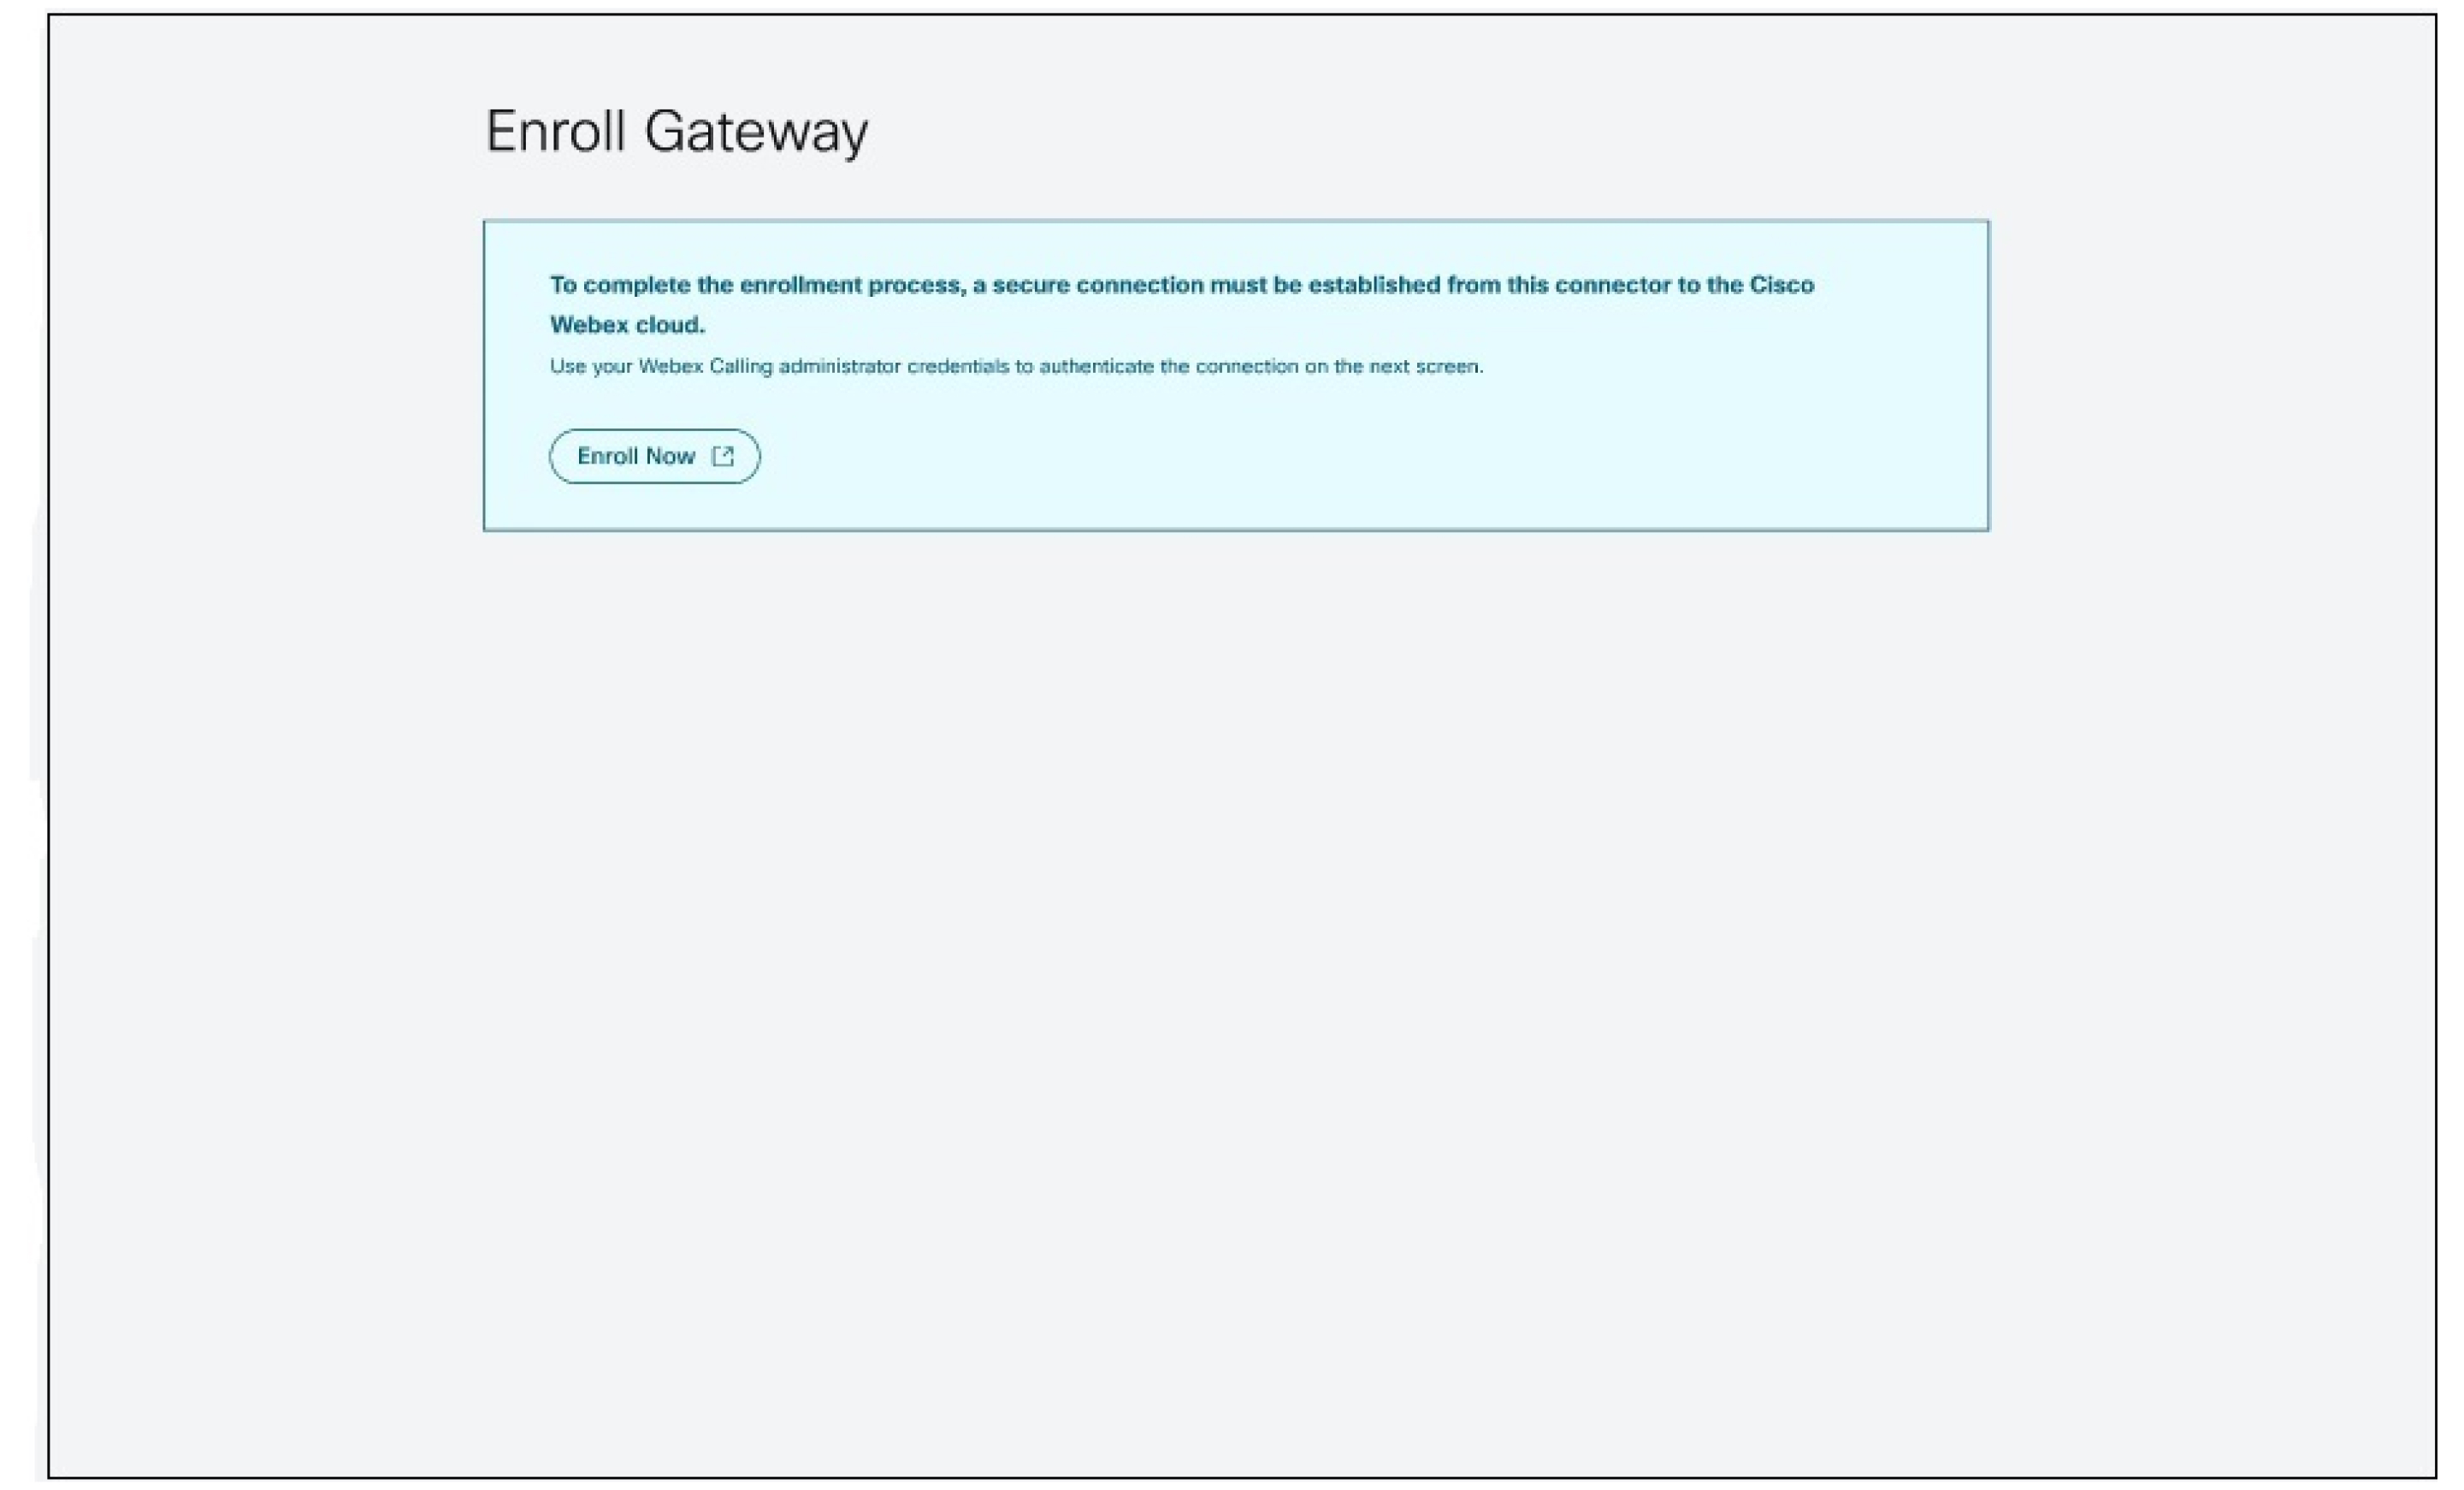
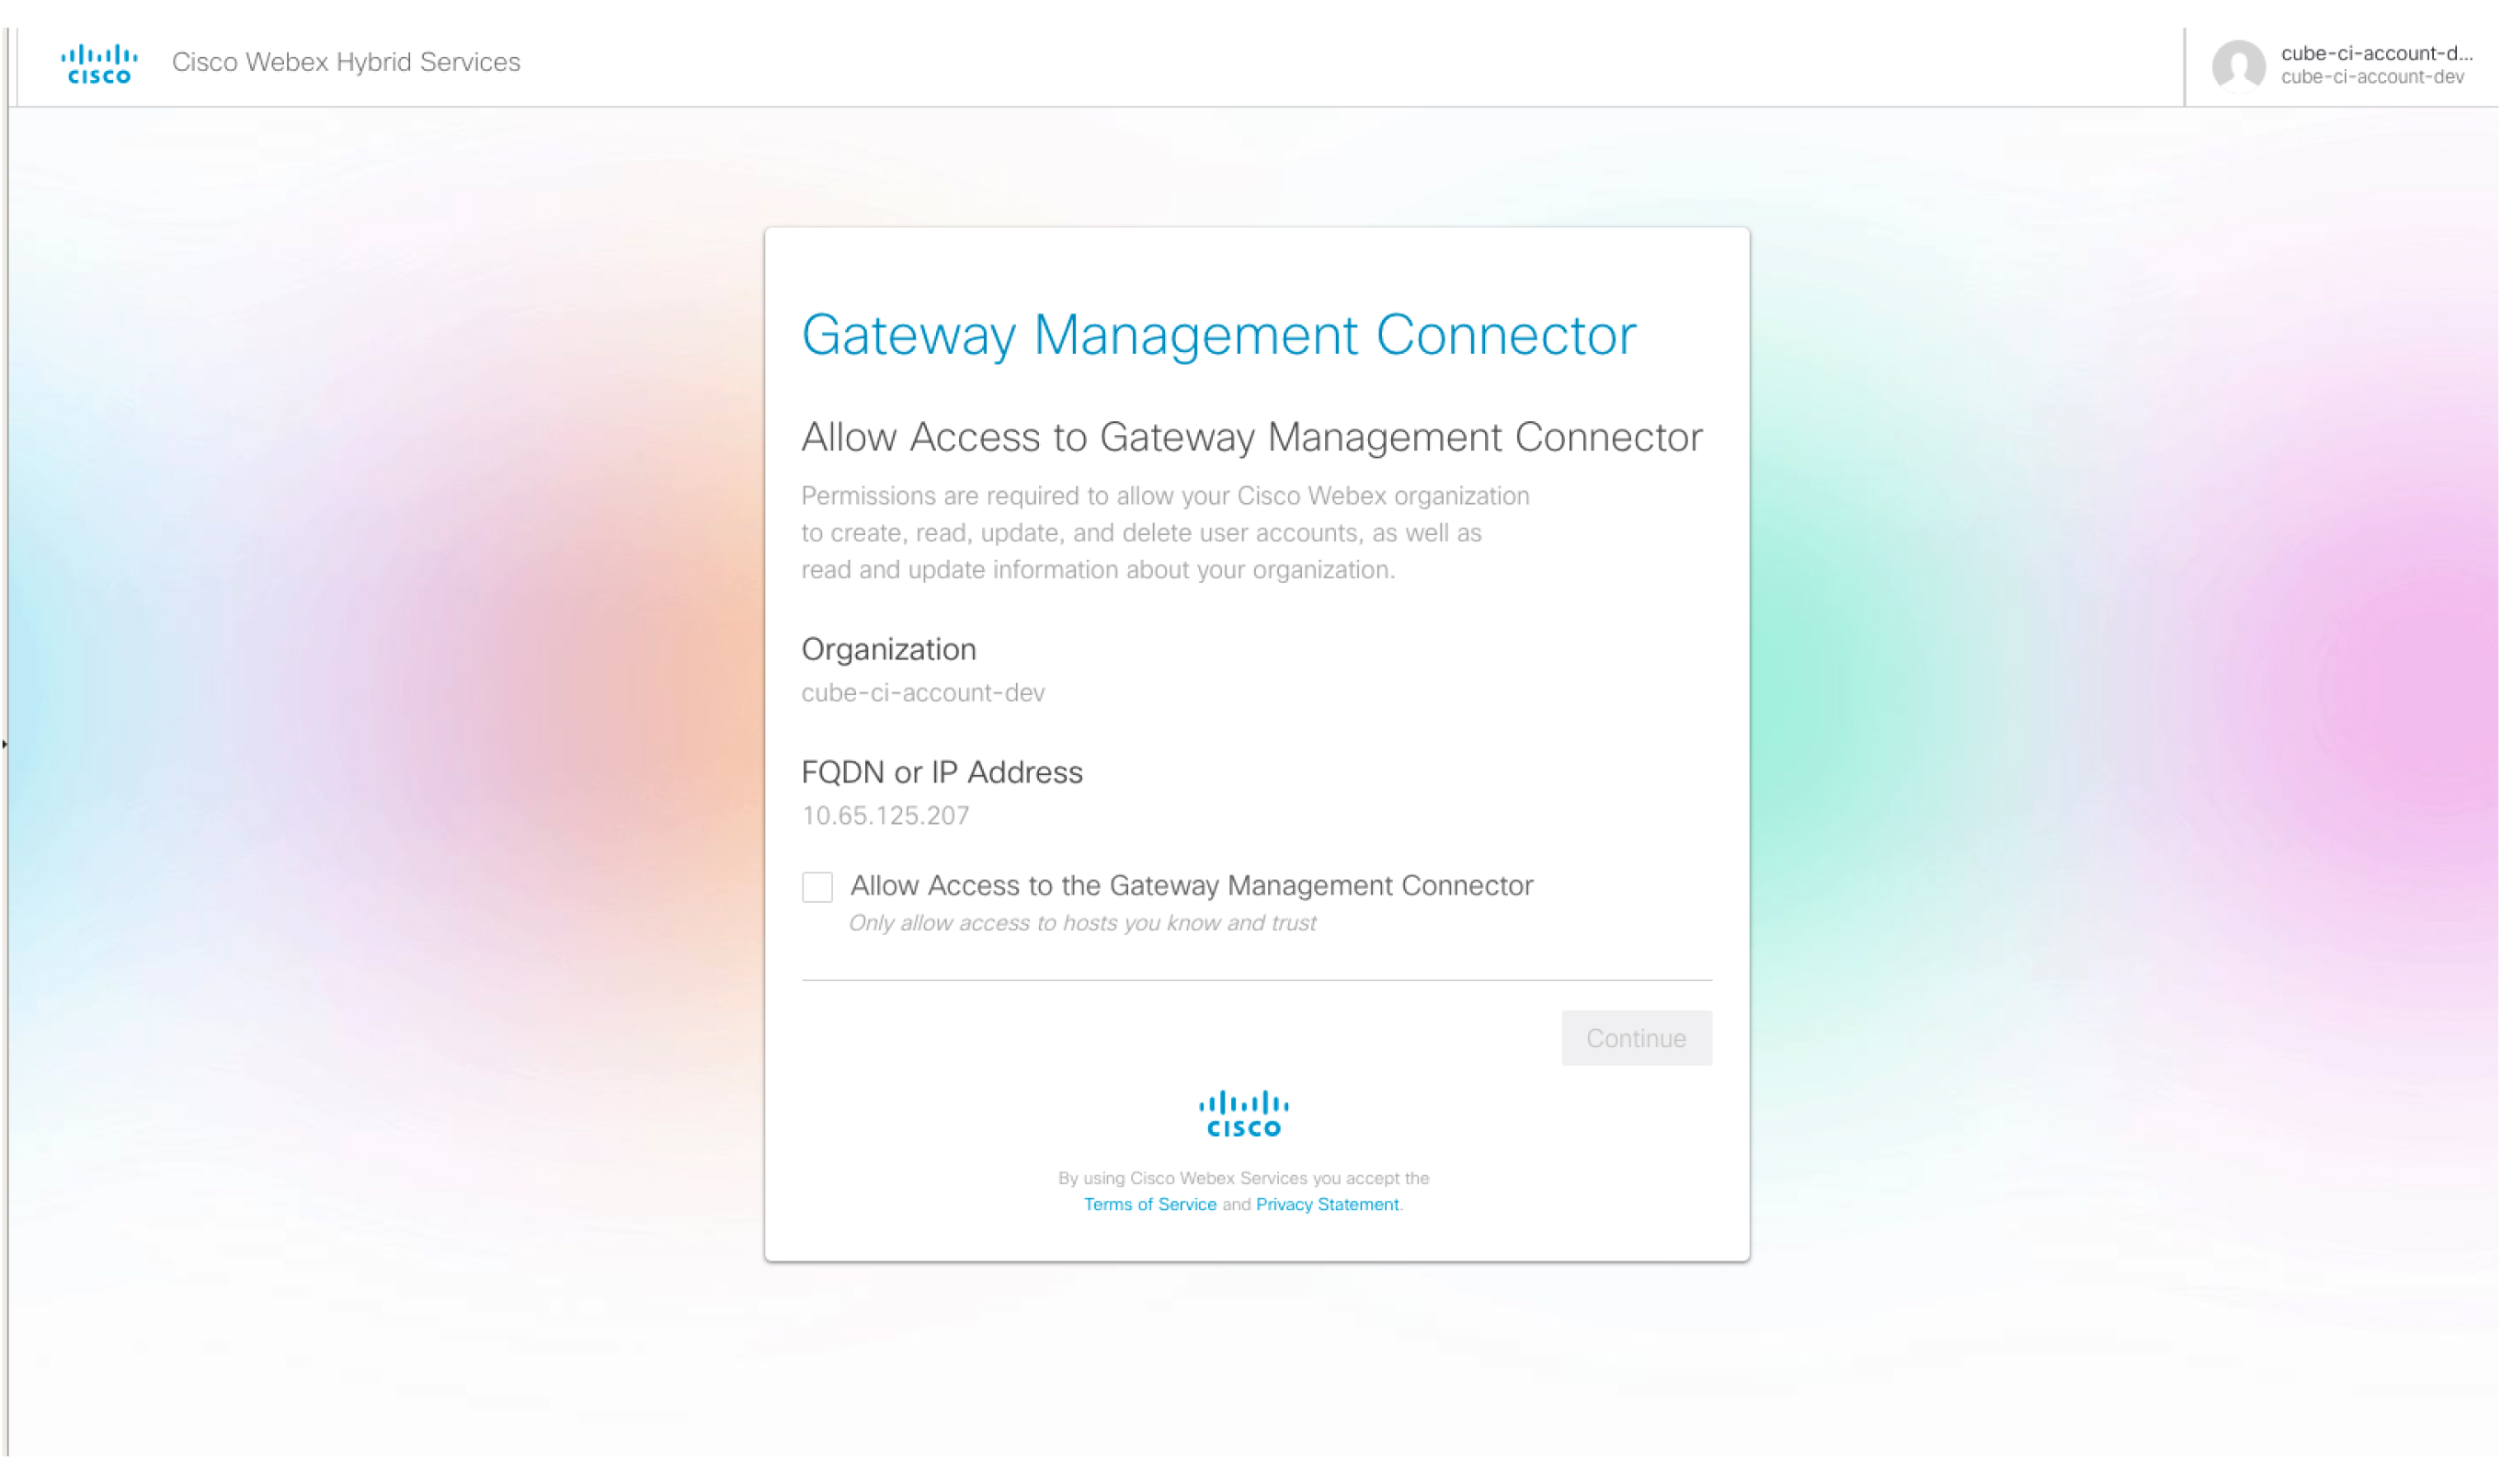
Състояния на конектора на
Общото състояние на конектора, показан в контролния център, зависи от състоянието на телеметри чните и управленските конектори на управляващия шлюз.
| Състояния на съединителя в контролния хъб | Описание |
|---|---|
| Онлайн | Показва, че конекторът е свързан към Cisco Webex облака. |
| Офлайн | Показва, че конекторът не е свързан с Cisco Webex облака. |
| Пауза | Показва, че конекторът е свързан, но временно е поставен на пау за. |
Аларми и събития за съединители
Този раздел описва аларми, генерирани в модула на телеметричния конектор. Т елеметричният конектор изпраща аларми към облака. Cisco Webex В контролния център страницата Управлявани показва тези аларми.
Можете да използвате идентификатора за проследяване, показан на страницата с подробности за събитието, за да корелирате със съответните дневници от страната на конектора.
Следващата таблица описва съобщенията, свързани с конектора:
|
Заглавие |
Описание |
Тежест |
Решение |
|---|---|---|---|
|
Стартира телеметричният модул. |
Това съобщение се изпраща, когато модулът за телеметрия стане функционален. |
Предупреждение |
NA |
|
Модулът за телеметрия е подобрен. |
Това съобщение се изпраща, когато модулът за телеметрия е надстроен от „old_version“ на „new_version“. |
Предупреждение |
NA |
|
Неизправност на връзката NETCONF. |
Тази аларма се повдига, когато модулът за телеметрия не успее да установи връзка NETCONF към шлюза. |
Критичен |
Проверете дали NETCONF е активиран на шлюза и дали е достъпен от кон ектора. Опитайте се да деактивирате и активирате контейнера на конектора. Ако проблемът продължава, отидете на https://help.webex.com/contact, щ ракнете върху Под дръжка и повдигнете дело. |
|
Неуспех при удостоверяване на NETCONF. |
Тази аларма се повдига, когато модулът за телеметрия не успее да установи връзка NETCONF към шлюза. |
Критичен |
Проверете дали потребителското име и паролата са конфигурирани правилно на шлюза. Опитайте се да деактивирате и активирате контейнера на конектора. Ако проблемът продължава, отидете на https://help.webex.com/contact, щ ракнете върху Под дръжка и повдигнете дело. |
|
Неуспех на абонамента за NETCONF SNMP събития. |
Тази аларма се повдига, когато модулът за телеметрия не успее да създаде абонамент за NETCONF за SNMP събития. |
Критичен |
Проверете дали NETCONF е активиран на шлюза и дали е достъпен в кон ектора. Опитайте се да деактивирате и активирате контейнера на конектора. Ако проблемът продължава, отидете на https://help.webex.com/contact, щ ракнете върху Под дръжка и повдигнете дело. За повече информация как да активирате и деактивирате вижте Дейности след инсталирането. |
|
Неуспех при събирането на телеметрични показатели. |
Тази аларма се повдига, когато модулът за телеметрия не успее да събере показатели от шлюза чрез заявка NETCONF GET. |
Критичен |
Проверете дали NETCONF е активиран на шлюза и дали е достъпен от кон ектора. Опитайте се да деактивирате и активирате контейнера на конектора. Ако проблемът продължава, отидете на https://help.webex.com/contact, щ ракнете върху Под дръжка и повдигнете дело. За повече информация как да активирате и деактивирате вижте Дейности след инсталирането. |
|
Неуспех на връзката на телеметричния шлюз. |
Тази аларма се повдига, когато конекторът не успее да установи връзка с уеб контакта с телеметричния шлюз. |
Критичен |
Проверете дали URL адресът на телеметричния шлюз (*.ucmgmt.cisco.com) е в разрешения списък на корпоративната защитна стена и е достъ пен от шлюза. Ако проблемът продължава, отидете на https://help.webex.com/contact, щ ракнете върху Под дръжка и повдигнете дело. |
|
Неуспех на връзката на телеметричния шлюз чрез прокси сървър. |
Тази аларма се повдига, когато конекторът не успее да установи връзка с конфигурирания прокси сървър. |
Критичен |
Проверете дали данните за прокси сървъра (IP адрес и идентификационни данни за порт) са конфигурирани правилно на конектора и дали прокси сървърът е достъпен. Ако проблемът продължава, отидете на https://help.webex.com/contact, щ ракнете върху Под дръжка и повдигнете дело. |
Вход за конектор
Състоянията на съединителя както на управленските, така и на телеметричните конектори се показват на страницата с подробности за конектора
Влезте в страницата с подробности за конектора на адрес https://<connector-ip-address>
За да влезете, използвайте идентификационните данни, въведени по време на инсталацията.
Можете също да проверите състоянието на конектора, като изберете оп цията s: Показване на страницата на състоянието в скрипта TCL. Вижте Дей ности след инсталиране.
Вижте таблиците, за да разберете състоянията на конекторните модули.
Състояния на съединителя за управление
|
Състояния на съединителя за управление |
Състояние на свързаността |
Описание |
|---|---|---|
|
Бягане |
Свързан |
Показва, че конекторът е в работещо състояние и устройството е свърз ано към Cisco Webex облака. |
|
Бягане |
Не е свързан |
Показва, че конекторът е в работещо състояние, но устройството не е свърз ано към Cisco Webex облака. |
|
Бягане |
Сърцебиенето не усп |
Показва, че конекторът е в работе що състояние, но сърдечният ритъм е неуспе шен за регистрираното устройство. |
|
Бягане |
Записването е неуспешно |
Показва, че конекторът е в работ ещо състояние, но записването на устройството в Cisco Webex облака е неуспешно. |
Състояния на телеметричния конектор
|
Състояния на телеметричния конектор |
Състояние на свързаността |
Описание |
|---|---|---|
|
Не е инсталиран |
Не е наличен |
Показва, че телеметричният конектор не е инсталиран. |
|
Изтегляне |
Не е наличен |
Показва, че изтеглянето на телеметричния конектор е в ход. |
|
Инсталиране |
Не е наличен |
Показва, че инсталирането на телеметричния конектор е в ход. |
|
Не е конфигуриран |
Не е наличен |
Показва, че инсталацията на телеметричния конектор е успешна, но услугите все още не са започнали или са конфигурирани. |
|
Бягане |
Не е наличен |
Показва, че телеметричният конектор работи, но информация за неговата свързаност с Cisco Webex облака не е налична. |
|
Бягане |
Свързан |
Показва, че телеметричният конектор е в работе що състояние и е свързан към облака Cisco Webex. |
|
Бягане |
Не е свързан |
Показва, че телеметричният конектор е в работ е що състояние, но не е свързан към обла каCisco Webex. |
|
Бягане |
Сърцебиенето не усп |
Показва, че телеметричният конектор е в работещо състояние и пул сът на телеметрията към облака е неуспешен . Cisco Webex |
|
С увреждания |
Не е наличен |
Показва, че телеметричният конектор е в режим на поддръжка (деактивирано състояние) и информация за неговата свързаност с облака не е налична. |
|
Спряна |
Изключен |
Показва, че телеметричният конектор е в спря но състояние (може да е частичен или както телеметричната услуга, така и брокерските услуги WebSocket са спрени) и не е свързан с облака. Cisco Webex |
Дейности след инсталиране
Местна администрация на конектора за управление
Можете да използвате Webex Calling с вашия шлюз след успешно инсталиране на конектора. Ако е необходимо, можете да актуализирате редица настройки на конектора, като използвате опциите, налични в менюто на скрипта:
Можете да рестартирате скрипта по всяко време, като използвате следната команда:
tclsh
 bootflash: /gateway_connector/gateway_onboarding.t
cl.
===============================================================
Webex Managed Gateway Connector
===============================================================
Options
s : Display Status Page
v : View and Modify Cloud Connector Settings
e : Enable Guestshell
d : Disable Guestshell
l : Collect Logs
r : Clear Logs
u : Uninstall Connector
q : Quit
===============================================================
Select an option from the menu:
Показване на състоянието
Използвайте опцията s: Показване на страницата със състоянието на менюто. Системата показва състоянието
на различните конекторни модули.
===============================================================
                 Webex Managed Gateway Connector
===============================================================
     -------------------------------------------------------
                     *** Interface Status ***
     -------------------------------------------------------
       Interface               IP-Address          Status
     -------------------------------------------------------
       GigabitEthernet1        10.123.221.224        up
       Connector               10.123.221.223        up
     -------------------------------------------------------
                       *** App Status ***
     -------------------------------------------------------
		Service                   Status
     -------------------------------------------------------
            Guestshell                  RUNNING
            Management Connector        RUNNING
     -------------------------------------------------------
===============================================================
          Select option h for home menu or q to quit: q
Активиране на Guestshell
Активирайте облачния конектор, като използвате
опцията e: Активиране на менюто Guestshell. Това променя състоянието на конектора от НЕ АКТИВЕН на
ACTI VE.
Деактивирайте Guestshell
Деактивирайте облачния конектор с помощта на
опцията d: Деактивиране на менюто Guestshell. Това променя състоянието на конектора от ACTI VE на IN
ACTIVE.
Деинсталиране на конектор
Деинсталирайте облачния конектор, като използвате
опцията от менюто u: Деинстали ране на съединителя. Това изтрива всички данни в контейнера Guestshell и премахва всички
конфигурации, които са свързани с облачния конектор.
Събирайте дневници
Съберете дневниците, като използвате опцията от менюто l: Съ биране на дневници. Системата
показва местоположението, където се съхраняват тези дневници след събиране на дневниците.
<case-number><cxd-token>Ако имате активен случай за поддръжкаCisco TAC, можете да прикачите дневниците
директно към заявката си за услуга, като използвате командата copy
bootflash: /guest-share/
scp:<log-filename>//: @cxd .cisco.com.
Следва примерна команда:
vcubeprod#copy bootflash:/guest-share/gateway_webex_cloud_logs_2022114090628.tar.gz scp://123456789:a1b2c3d4e5@cxd.cisco.comИзчистване на дневниците
Изчистете всички регистрационни файлове в устройството, като използвате
опцията от менюто r: Cle ar Logs. Това изтрива всички съществуващи регистрационни файлове с изключение на най-новите дневници на TCL скрипта и
конекторите.
Преглед и промяна на настройките на облачния конектор
Направете следните промени в съществуващите настройки на облачен конектор, като използвате опцията
в: Преглед и промяна на настройките на облачния конектор.
===============================================================
                Webex Managed Gateway Connector
===============================================================
		Script Version         : 2.0.2
		Hostname/IP Addr       : 10.65.125.188
		DNS Server(s)          : 10.64.86.70
		Gateway Username       : lab
		External Interface     : GigabitEthernet1
		Proxy Hostname/IP Addr : proxy-wsa.esl.cisco.com:80
===============================================================
             Options
               c :  Update Gateway Credentials
               e :  Update External Interface
               p :  Update Proxy Details
               n :  Update DNS Server
               k :  Update Connector Package Verification Key
               l :  Modify log level for Cloud Connector
               h :  Go to home menu
               q :  Quit

===============================================================
                        Select an option from the menu: c
Актуализирайте идентификационните данни
Актуализирайте потребителското име и паролата на шлюза, като използвате опцията в менюто с:
Актуализи ране на идентификацион
Актуализиране на външния интерфейс
Променете интерфейса, към който е свързан конекторът, и IP адреса на конектора, като
използвате
опцията в: Преглед и промяна на настройките на облачния конектор.
Актуализиране на подробности за про
Можете да изпълнявате следните задачи, като използвате опцията от менюто p: Актуализиране на
подробности за прокси сървъра:
-
i: Актуализиране на прокси IP и порта -
в: Актуализиране на идентификационните данни за -
r: Премахване на идентификационните данни за про -
a: Премахване на всички подробности за прокси -
h: Отидете в началното меню
Актуализиране на ключа за проверка на пакета
В случай на технически проблем, ако инженерът за поддръжка поиска да замени ключа за потвърждение на
 пакета, качете новия файл
 gateway-webex-connectors.gpg в
 bootflash: /gateway_connector/и използвайте опцията k: Update Connec tor Key за проверка на пакета, за да проверите.
Променете нивото на дневника за конектора за управление
Променете нивото на регистриране за конектора, като използвате опцията l: Промяна на нивото на регистрацията за
Cloud Connector от менюто и след това изберете една от следните
опции:
=====================================
  Number      Log Level
=====================================
   1           DEBUG
   2           INFO
   3           WARNING
   4           ERROR
   5           CRITICAL
======================================
Управление на екземпляра на шлюз в Контролния център
За да управлявате екземпляра на шлюз:
-
Влезте в контролния център.
-
Отидете в У
-
За приложимия екземпляр на шлюз
 щракнете и изберете приложимото действие.
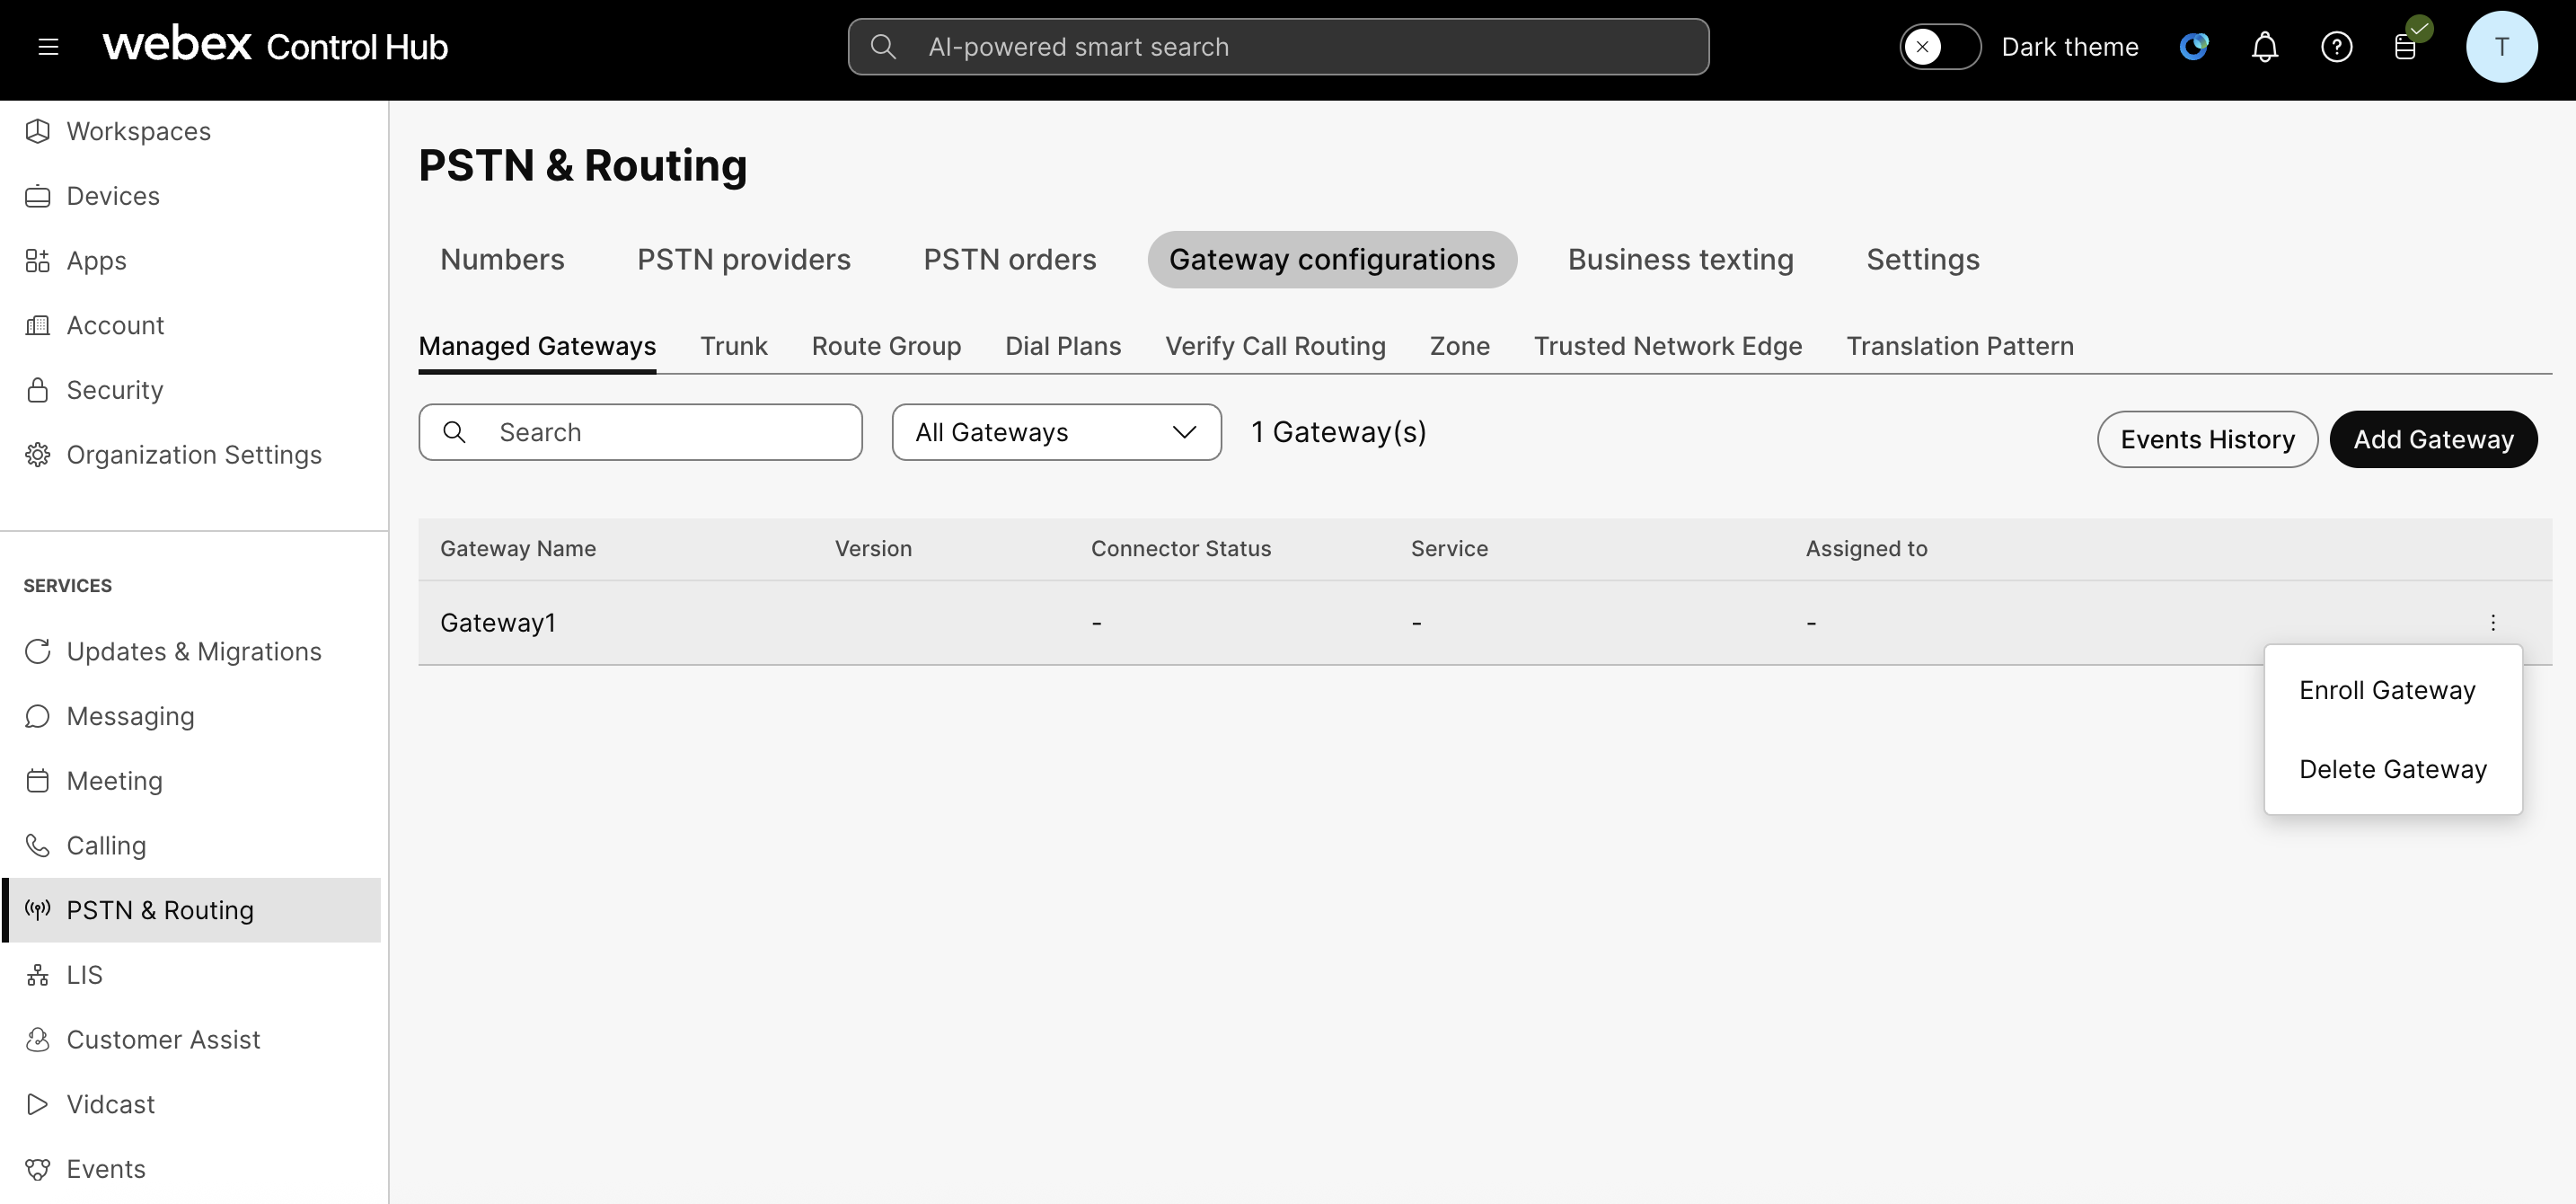
Пауза или възобновяване на съединителя
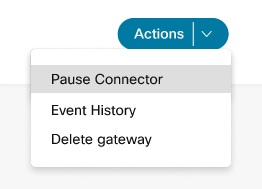
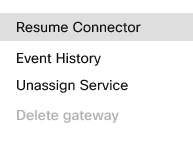
Конекторът за пауза инструктира конек тора за управление да спре телеметри чния конектор. Можете да използвате тази опция, за да спрете временно телеметричния конектор, докато отстранявате проблеми с шлюз. Когато поставите на пауза конектора, услуги като проверка на конфигурацията не работят. Използвайте действието Въз обновяване на съединителя, за да рестартирате телеметри чния конектор.
| 1 |
От менюто Дейст вия изберете Pause
Connector, за да поставите на пауза конектора за управление. |
| 2 |
За да възобновите връзката, която сте поставили на пауза, щракнете върху Въз обновяване на конектор а в менюто Дейст вия. |
История на събитията
Контролният център записва и показва историята на събитията за вашите управлявани шлюзове. Вижте подробностите за отделен шлюз или консолидираните подробности за всички ваши управлявани шлюзове.
| 1 |
Щракнете върху История на събитията в страницата за пови кване за подробности за събитията на всички ваши управлявани шлюзове. |
| 2 |
За подробности за събитията, специфични за шлюз, щракнете върху История на съб итията в менюто Дей ствия за този шлюз. |
Изтриване на шлюза
| 1 |
От менюто Действия щракнете върху Из триване на шлюз, за да изтриете някой от екземплярите на шлюза |
| 2 |
Щракнете върху Потвърди. 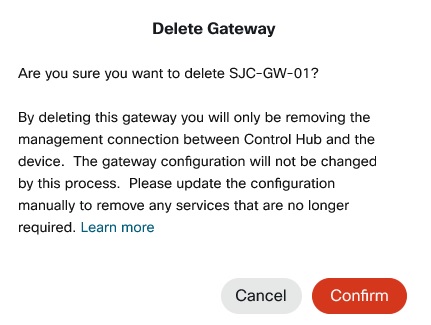
Не можете да изтриете екземпляр на шлюз със зададени услуги. Първо премахнете възлагането на услугите. |
Къде да отида по-нататък
След като шлюзът бъде регистриран, можете да продължите конфигурацията в Присвояване на услуги към управлявани шлюзове.


